2023 蓝帽杯 复现
2021年5月,公安机关侦破了一起投资理财诈骗类案件,受害人陈昊民向公安机关报案称其在微信上认识一名昵称为yang88的网友,在其诱导下通过一款名为维斯塔斯的APP,进行投资理财,被诈骗6万余万元。接警后,经过公安机关的分析,锁定了涉案APP后台服务器。后经过公安机关侦查和研判发现杨某有重大犯罪嫌疑,经过多次摸排后,公安机关在杨某住所将其抓获,并扣押了杨某手机1部、电脑1台,据杨某交代,其网站服务器为租用的云服务器。上述检材已分别制作了镜像和调证,假设本案电子数据由你负责勘验,请结合案情,完成取证题目。
准备工作
VC 挂载附件。
APK 取证
Question 1
涉案apk的包名是?[答题格式:com.baid.ccs]
在 jadx-gui 中分析。
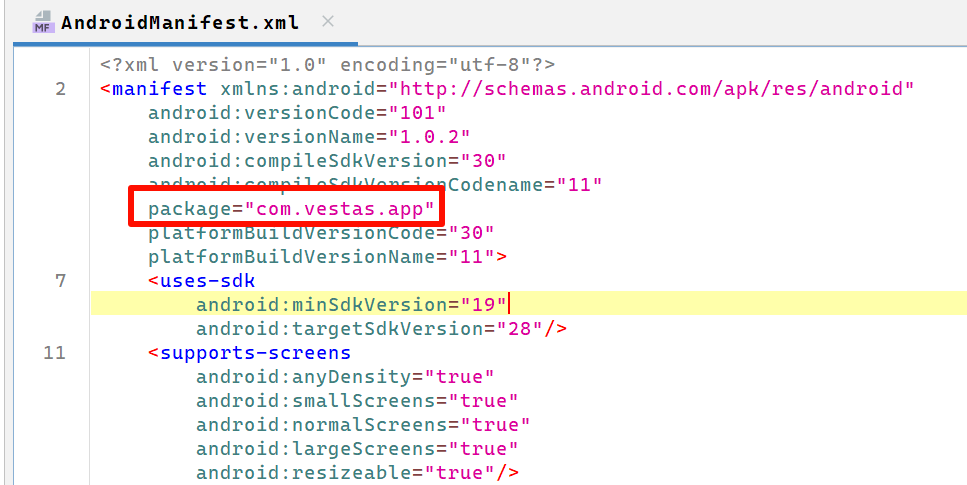
com.vestas.app
Question 2
涉案apk的签名序列号是?[答题格式:0x93829bd]
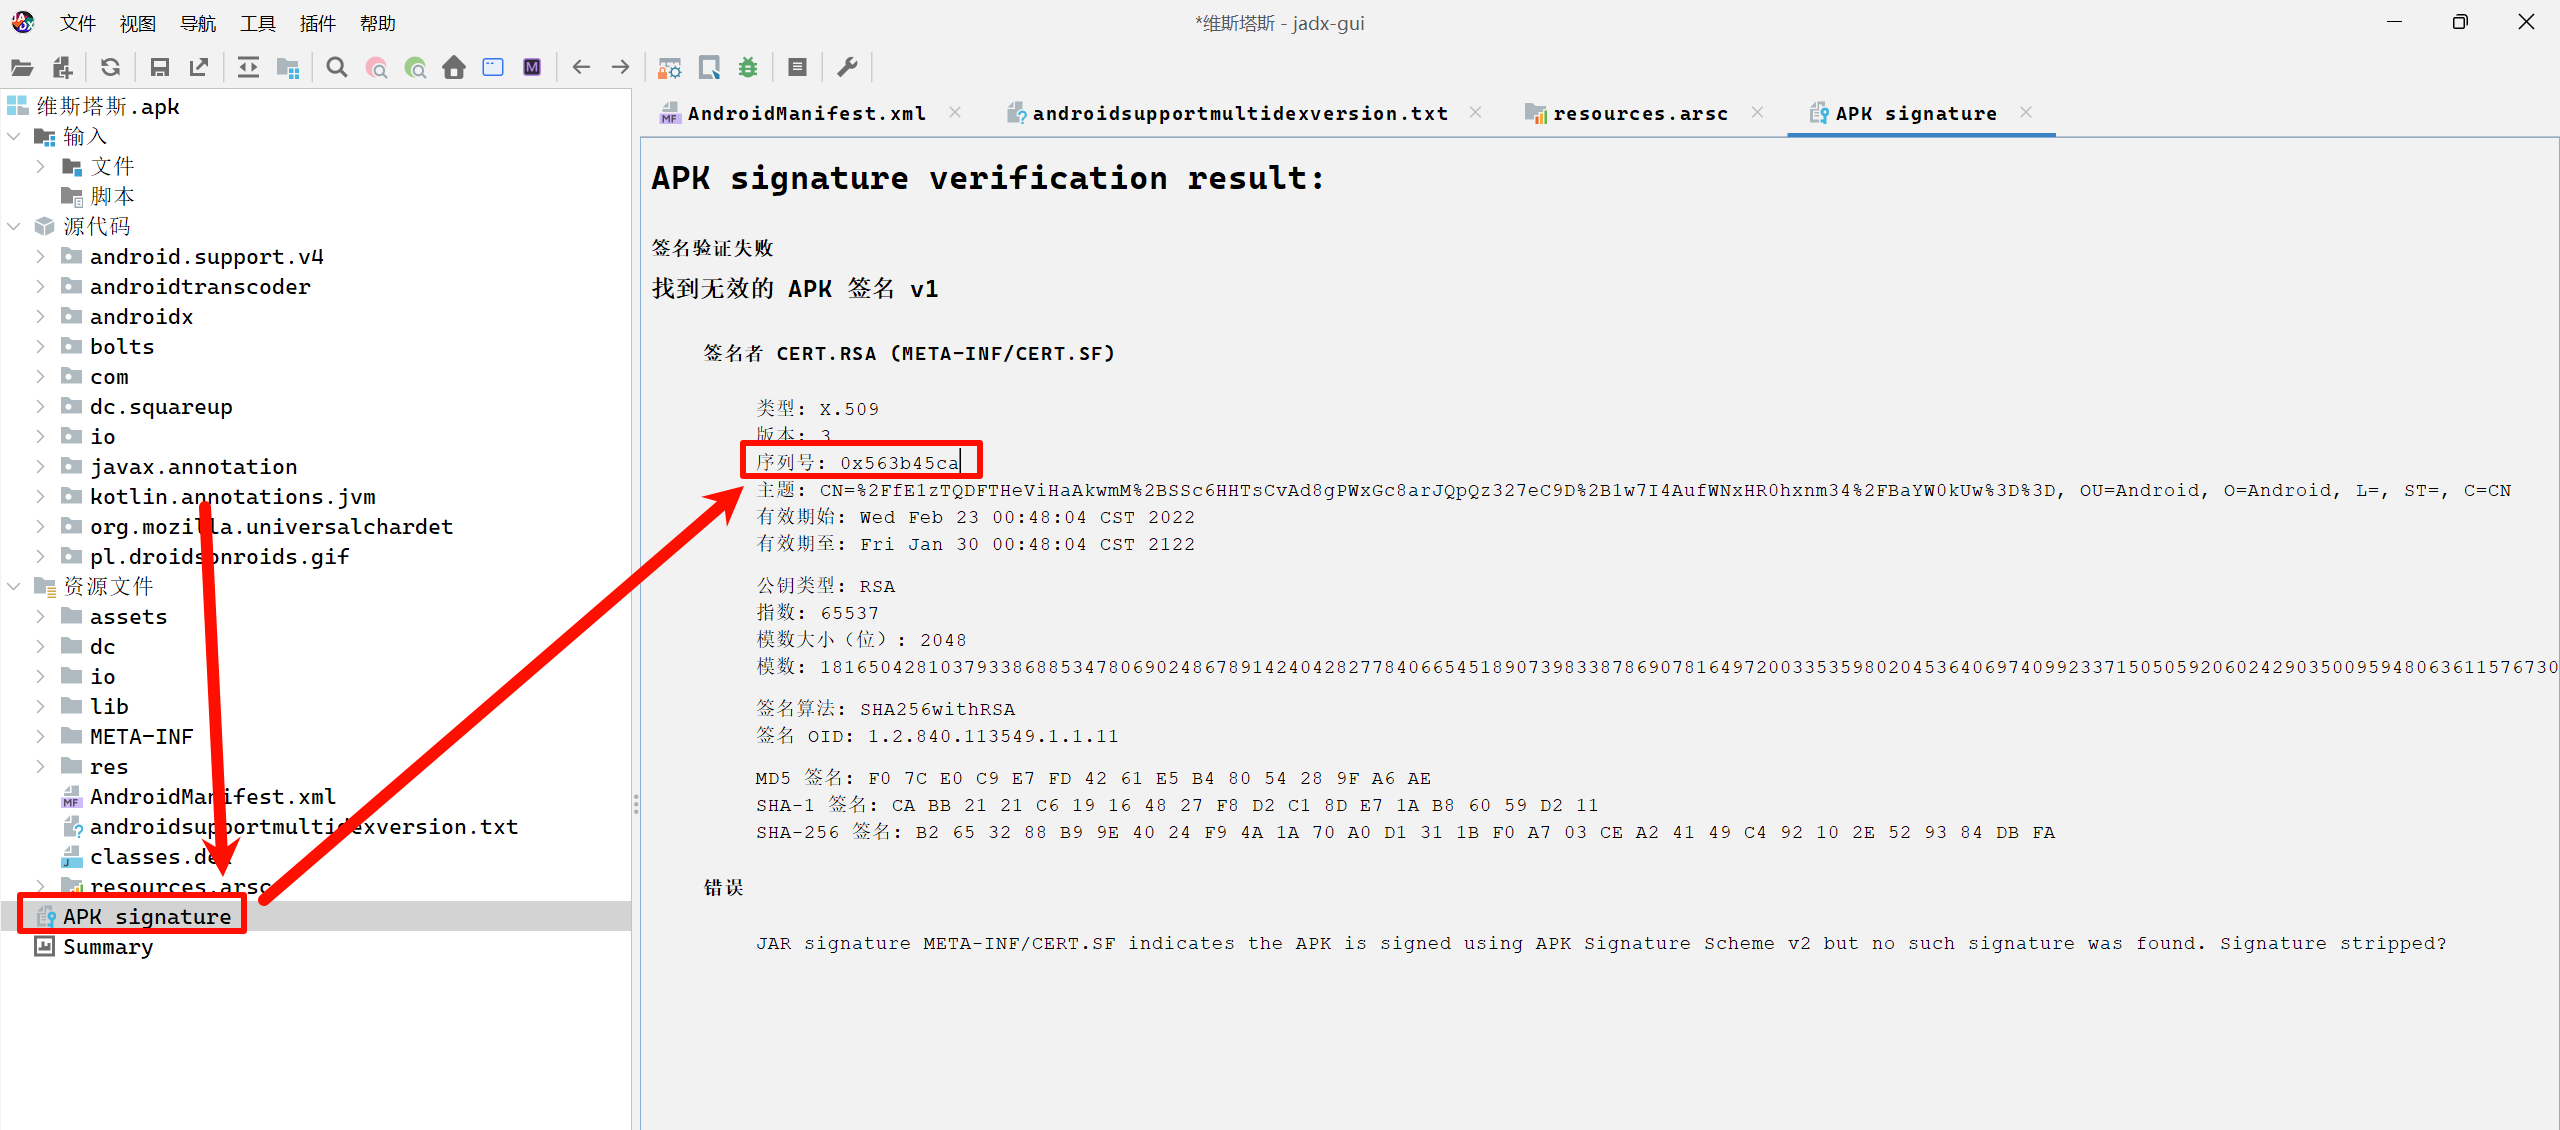
0x563b45ca
Question 3
涉案apk中DCLOUD_AD_ID的值是?[答题格式:2354642]
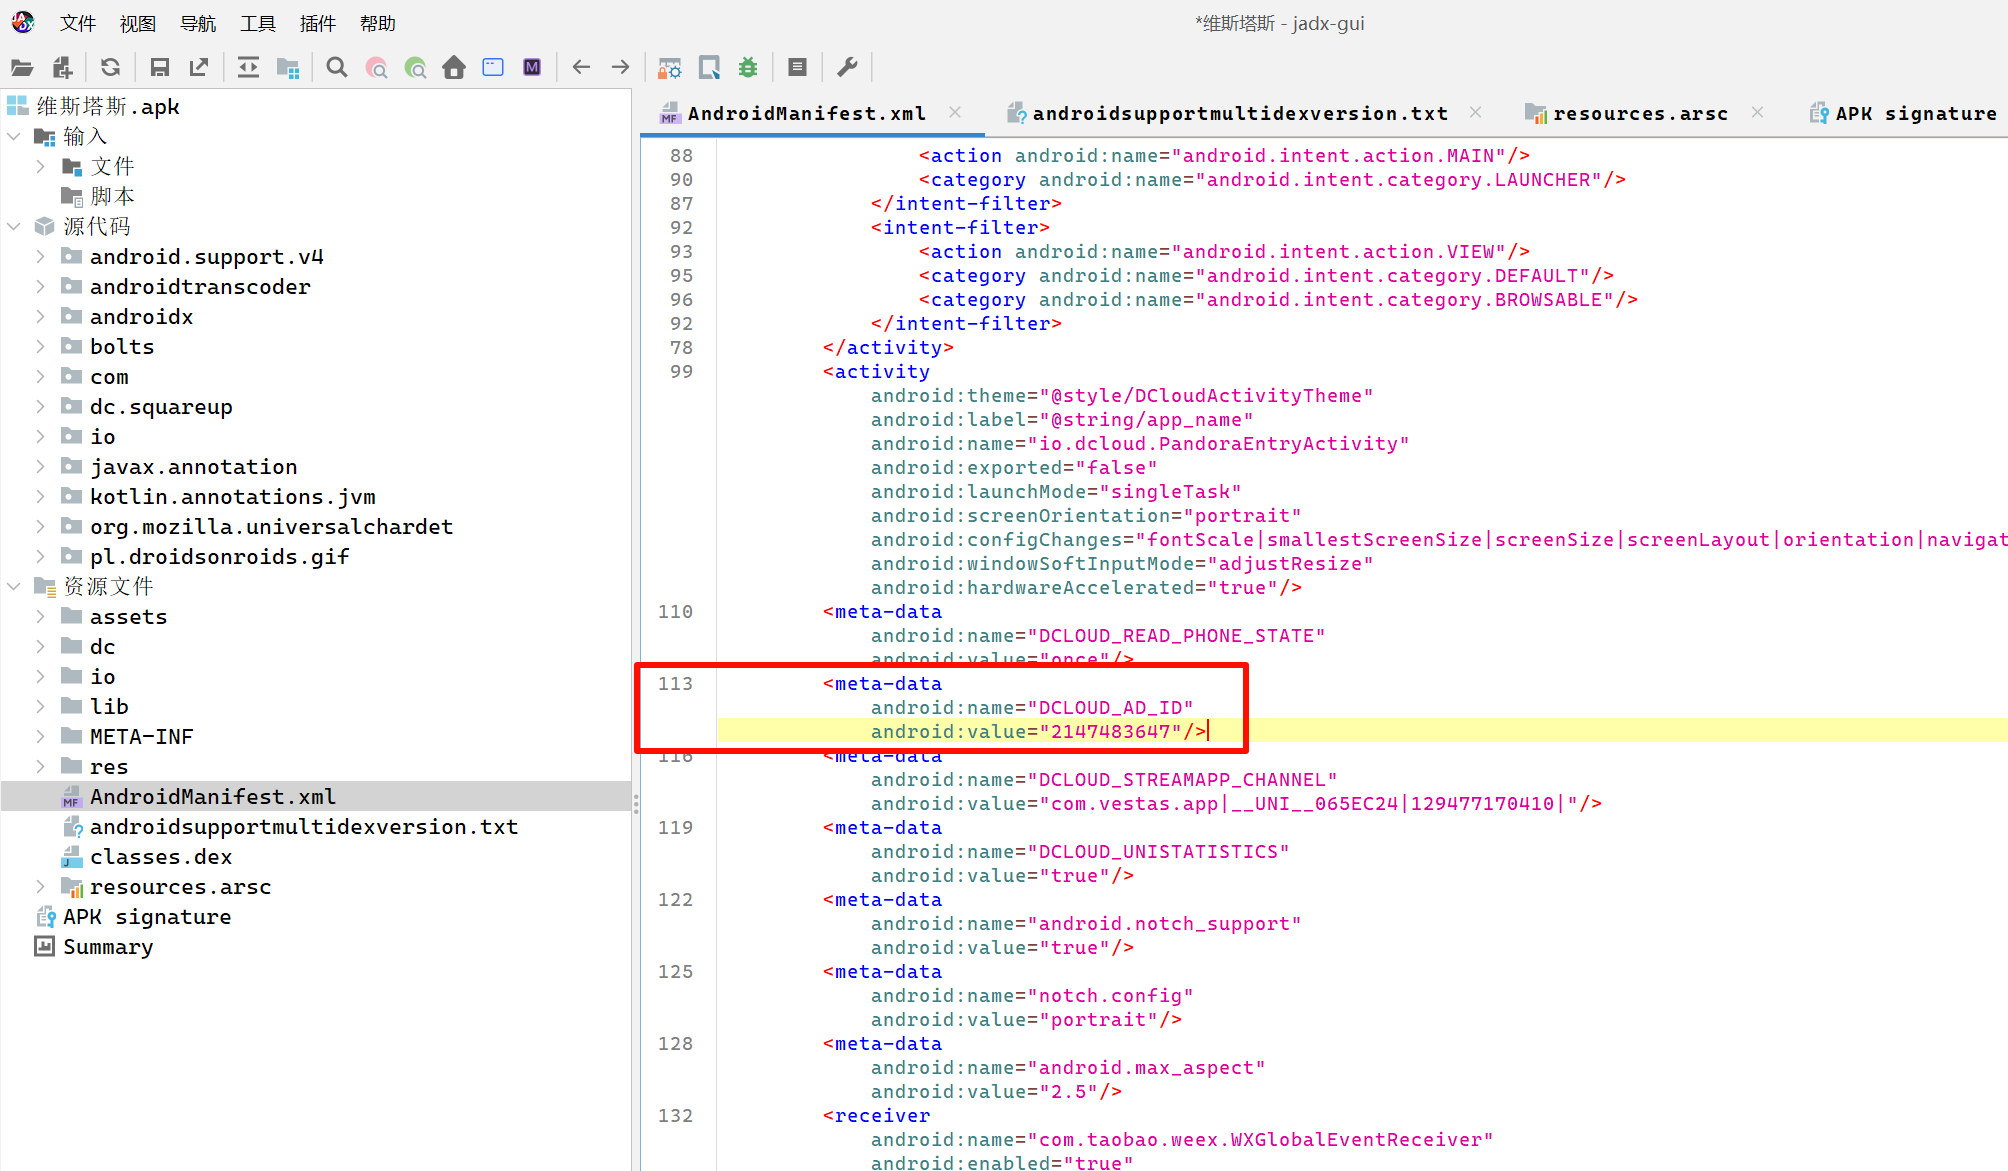
2147483647
Question 4
涉案apk的服务器域名是?[答题格式:http://sles.vips.com]
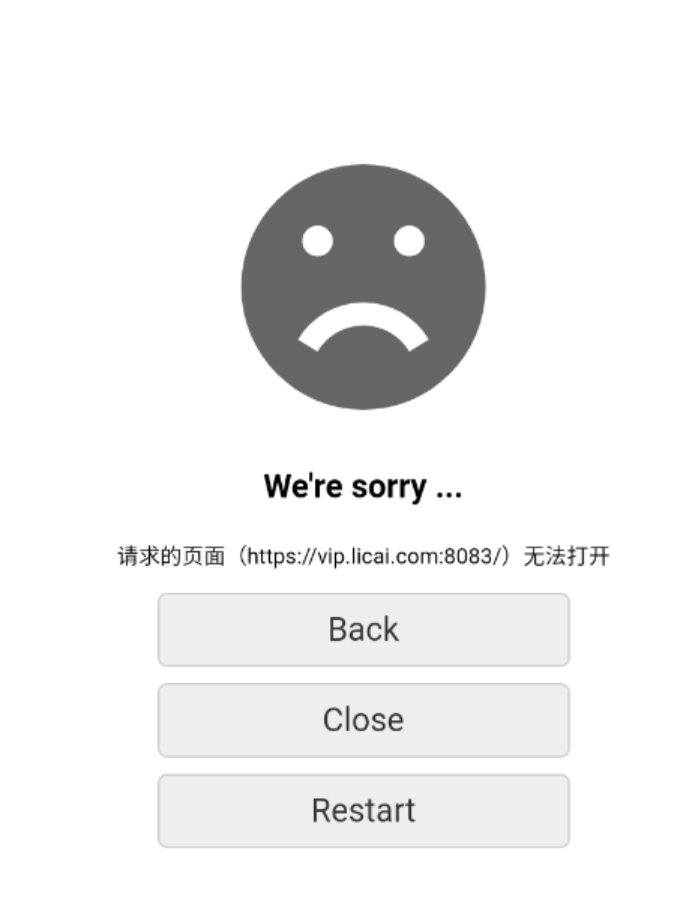
模拟器打开,就能看到。
https://vip.licai.com
Question 5
涉案apk的主入口是?[答题格式:com.bai.cc.initactivity]
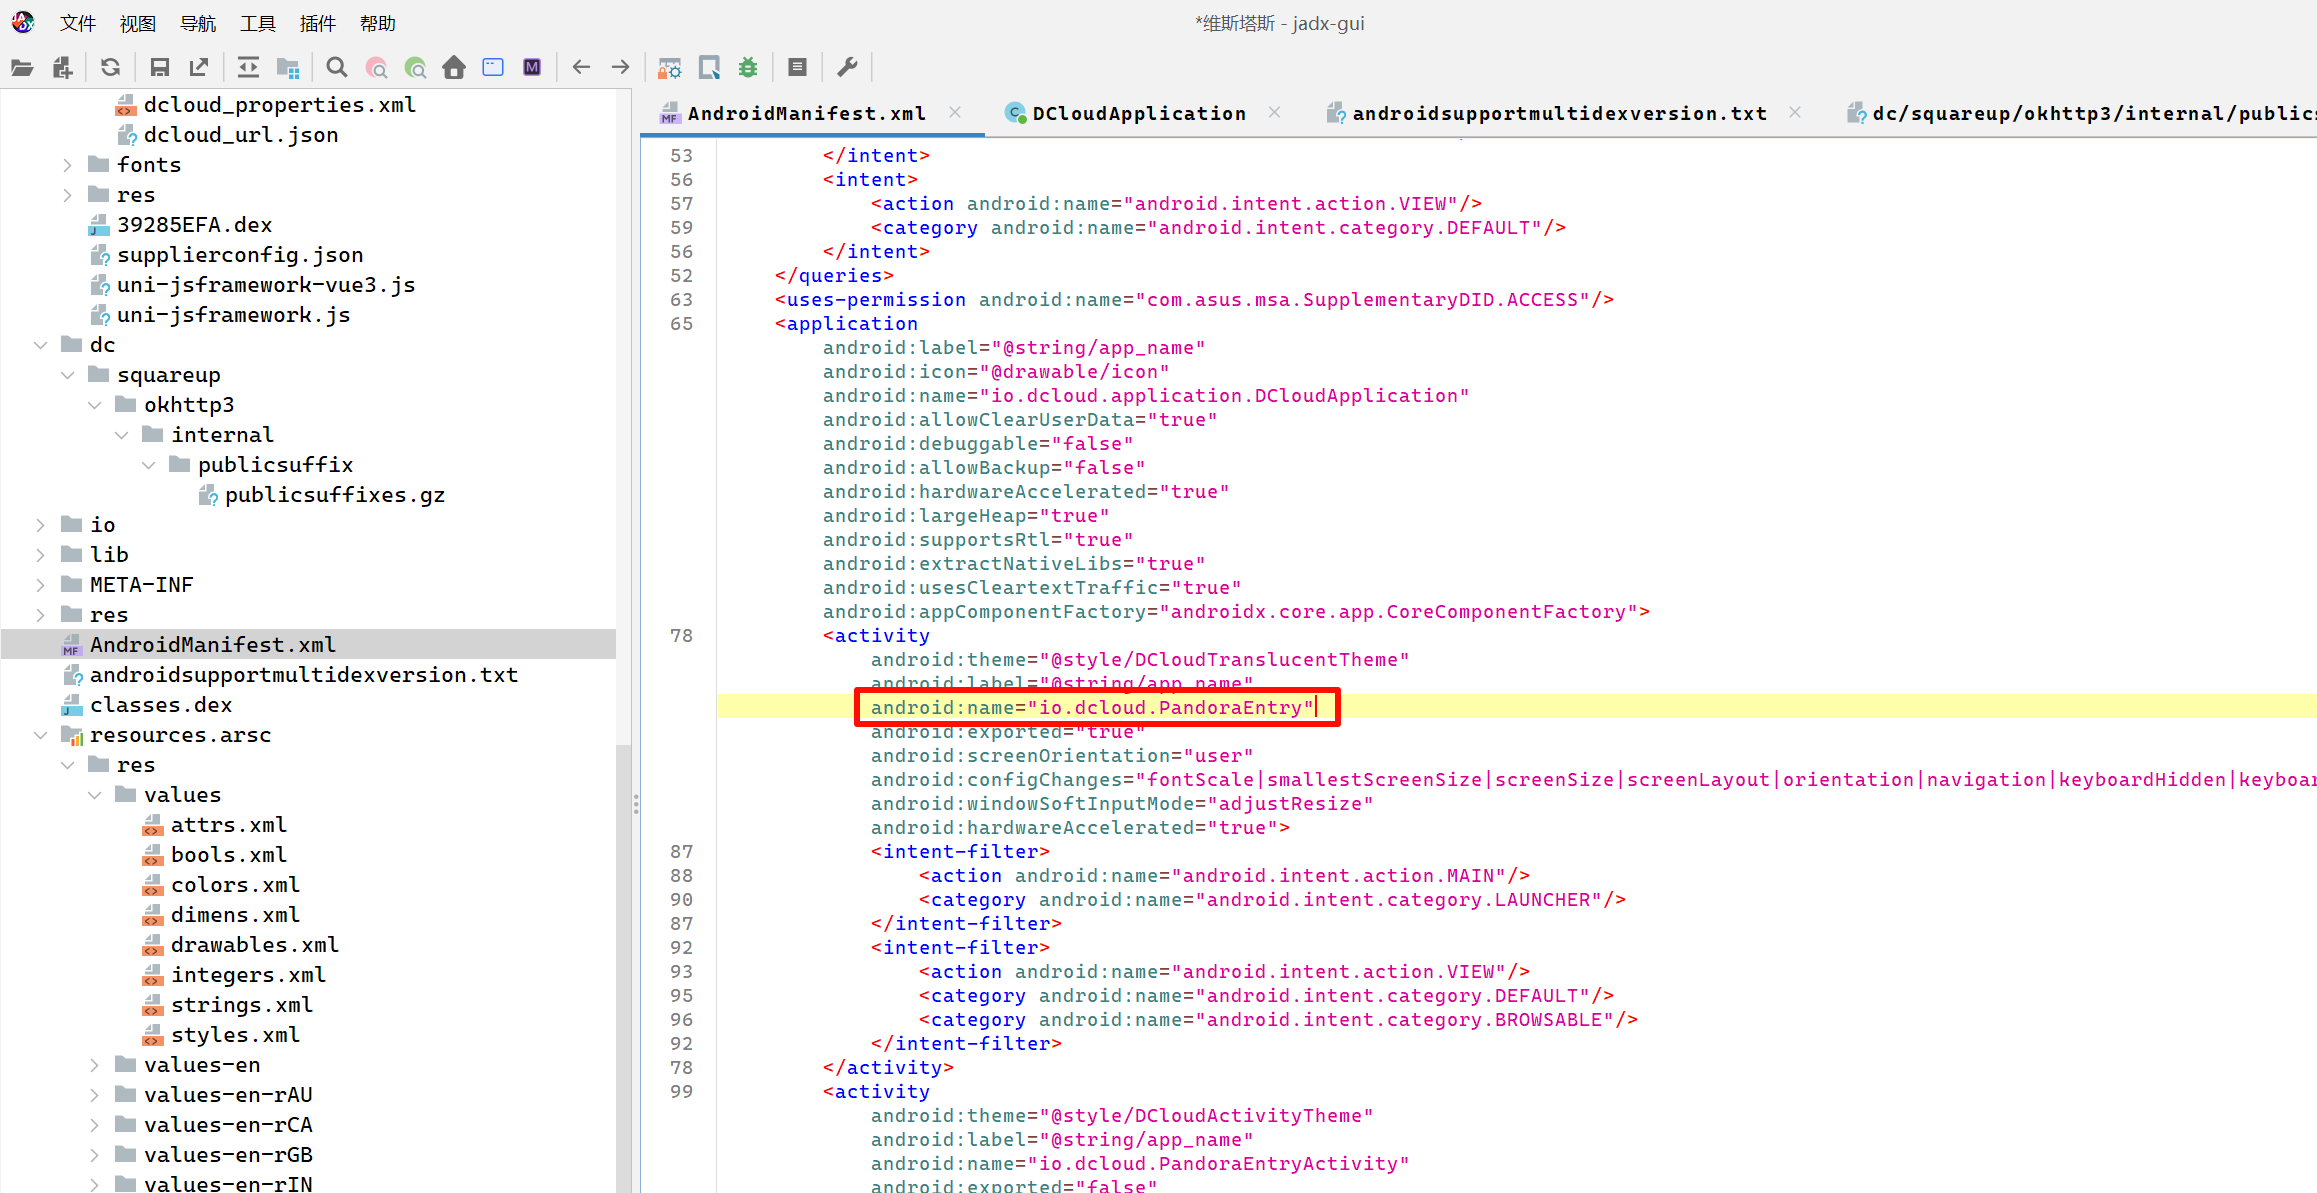
io.dcloud.PandoraEntry
手机取证
Question 1
该镜像是用的什么模拟器?[答题格式:天天模拟器]
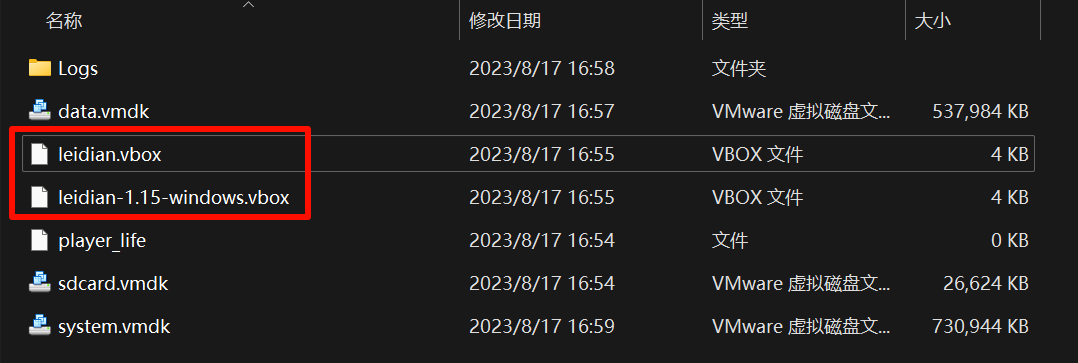
leidian -> 雷电,一眼顶真。
雷电模拟器
Question 2
该镜像中用的聊天软件名称是什么?[答题格式:微信]
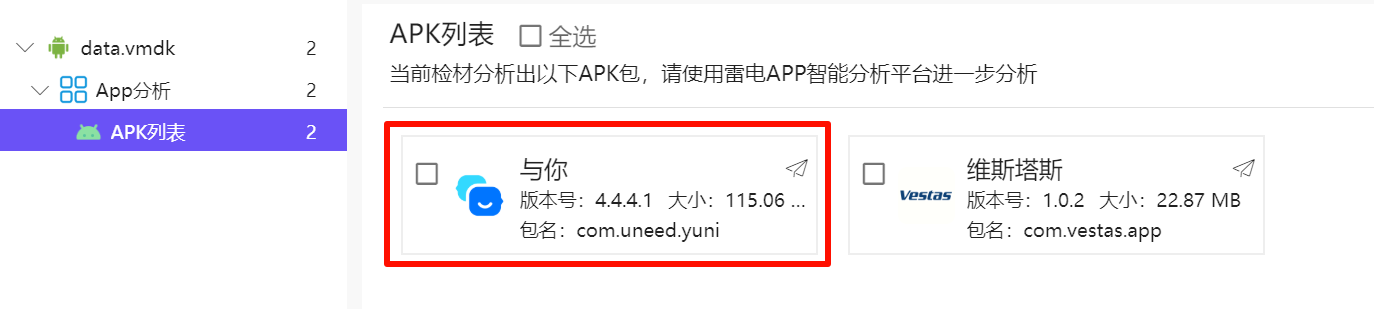
与你
Question 3
聊天软件的包名是?[答题格式:com.baidu.ces]
com.uneed.yuni
Question 4
投资理财产品中,受害人最后投资的产品最低要求投资多少钱?[答题格式:1万]
分析数据库文件。聊天记录在 868813476057853952.db 中。
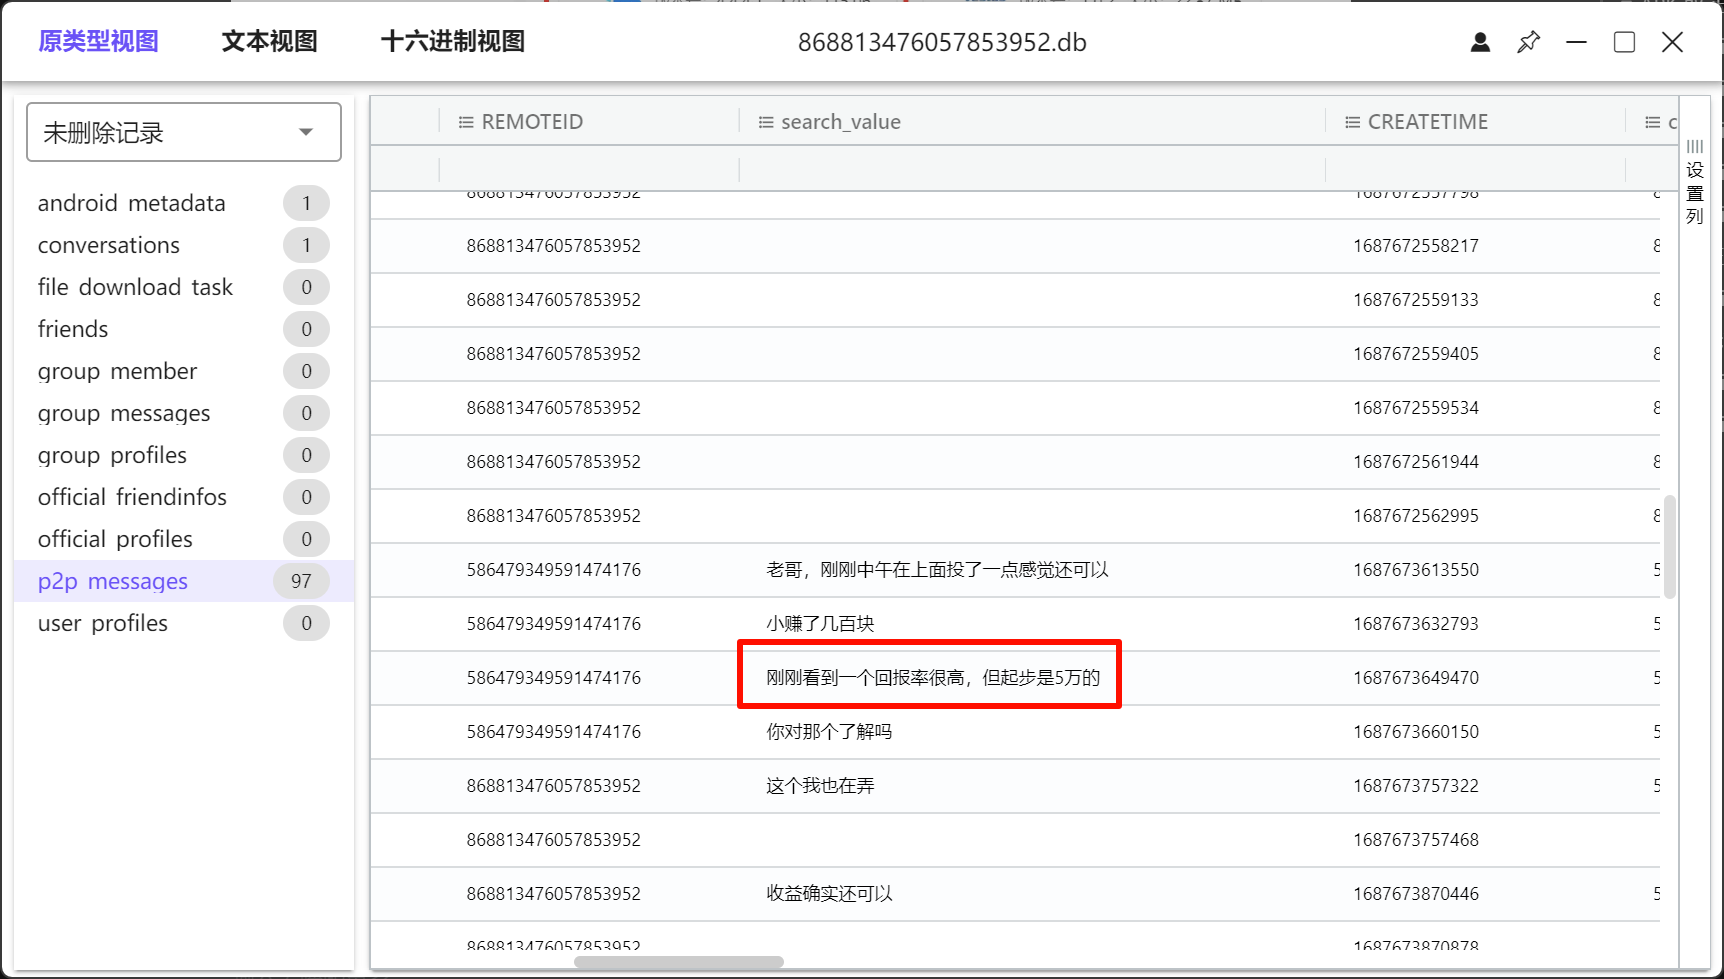
5万
Question 5
受害人是经过谁介绍认识王哥?[答题格式:董慧]
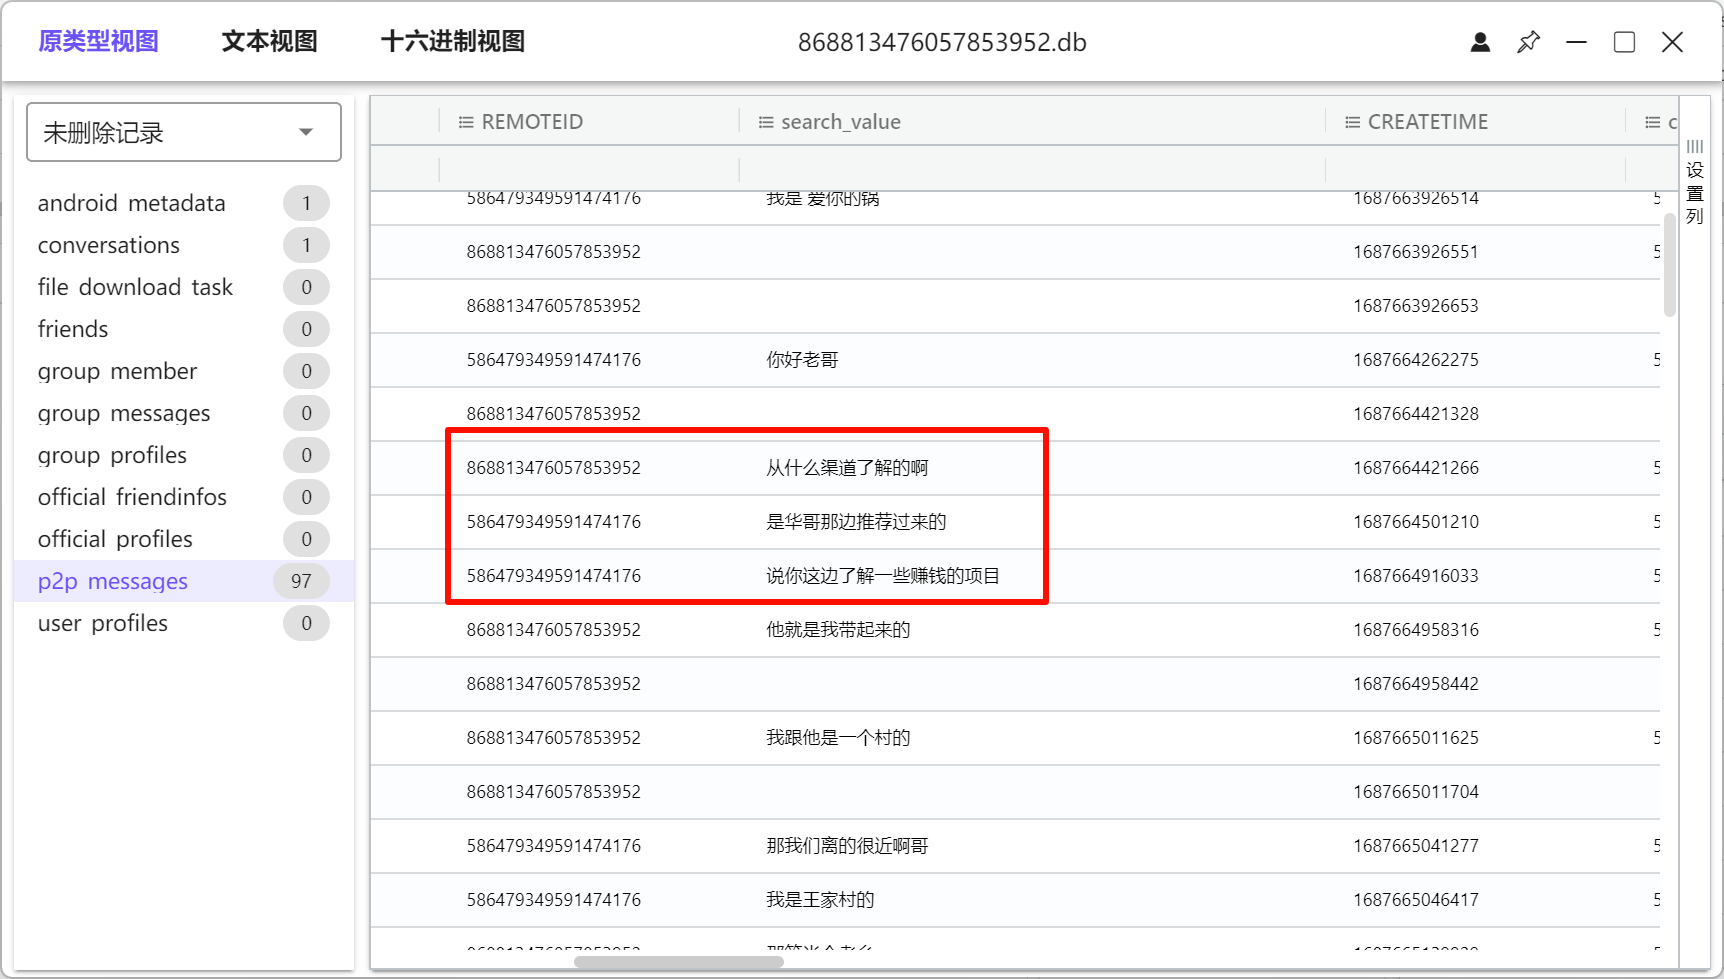
华哥
计算机取证
Question 1
请给出计算机镜像pc.e01的SHA-1值?[答案格式:大小写均可]
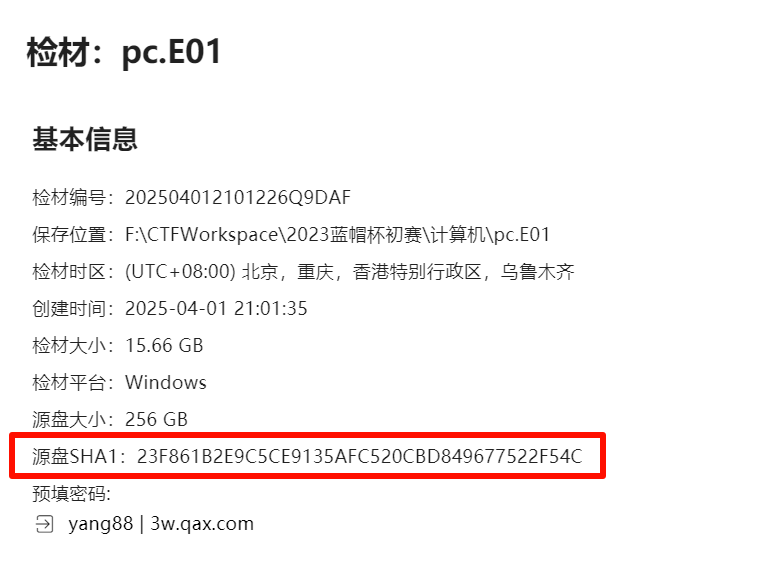
23F861B2E9C5CE9135AFC520CBD849677522F54C
Question 2
给出pc.e01在提取时候的检查员?[答案格式:admin]
火眼看不到,导入到取证大师里面。
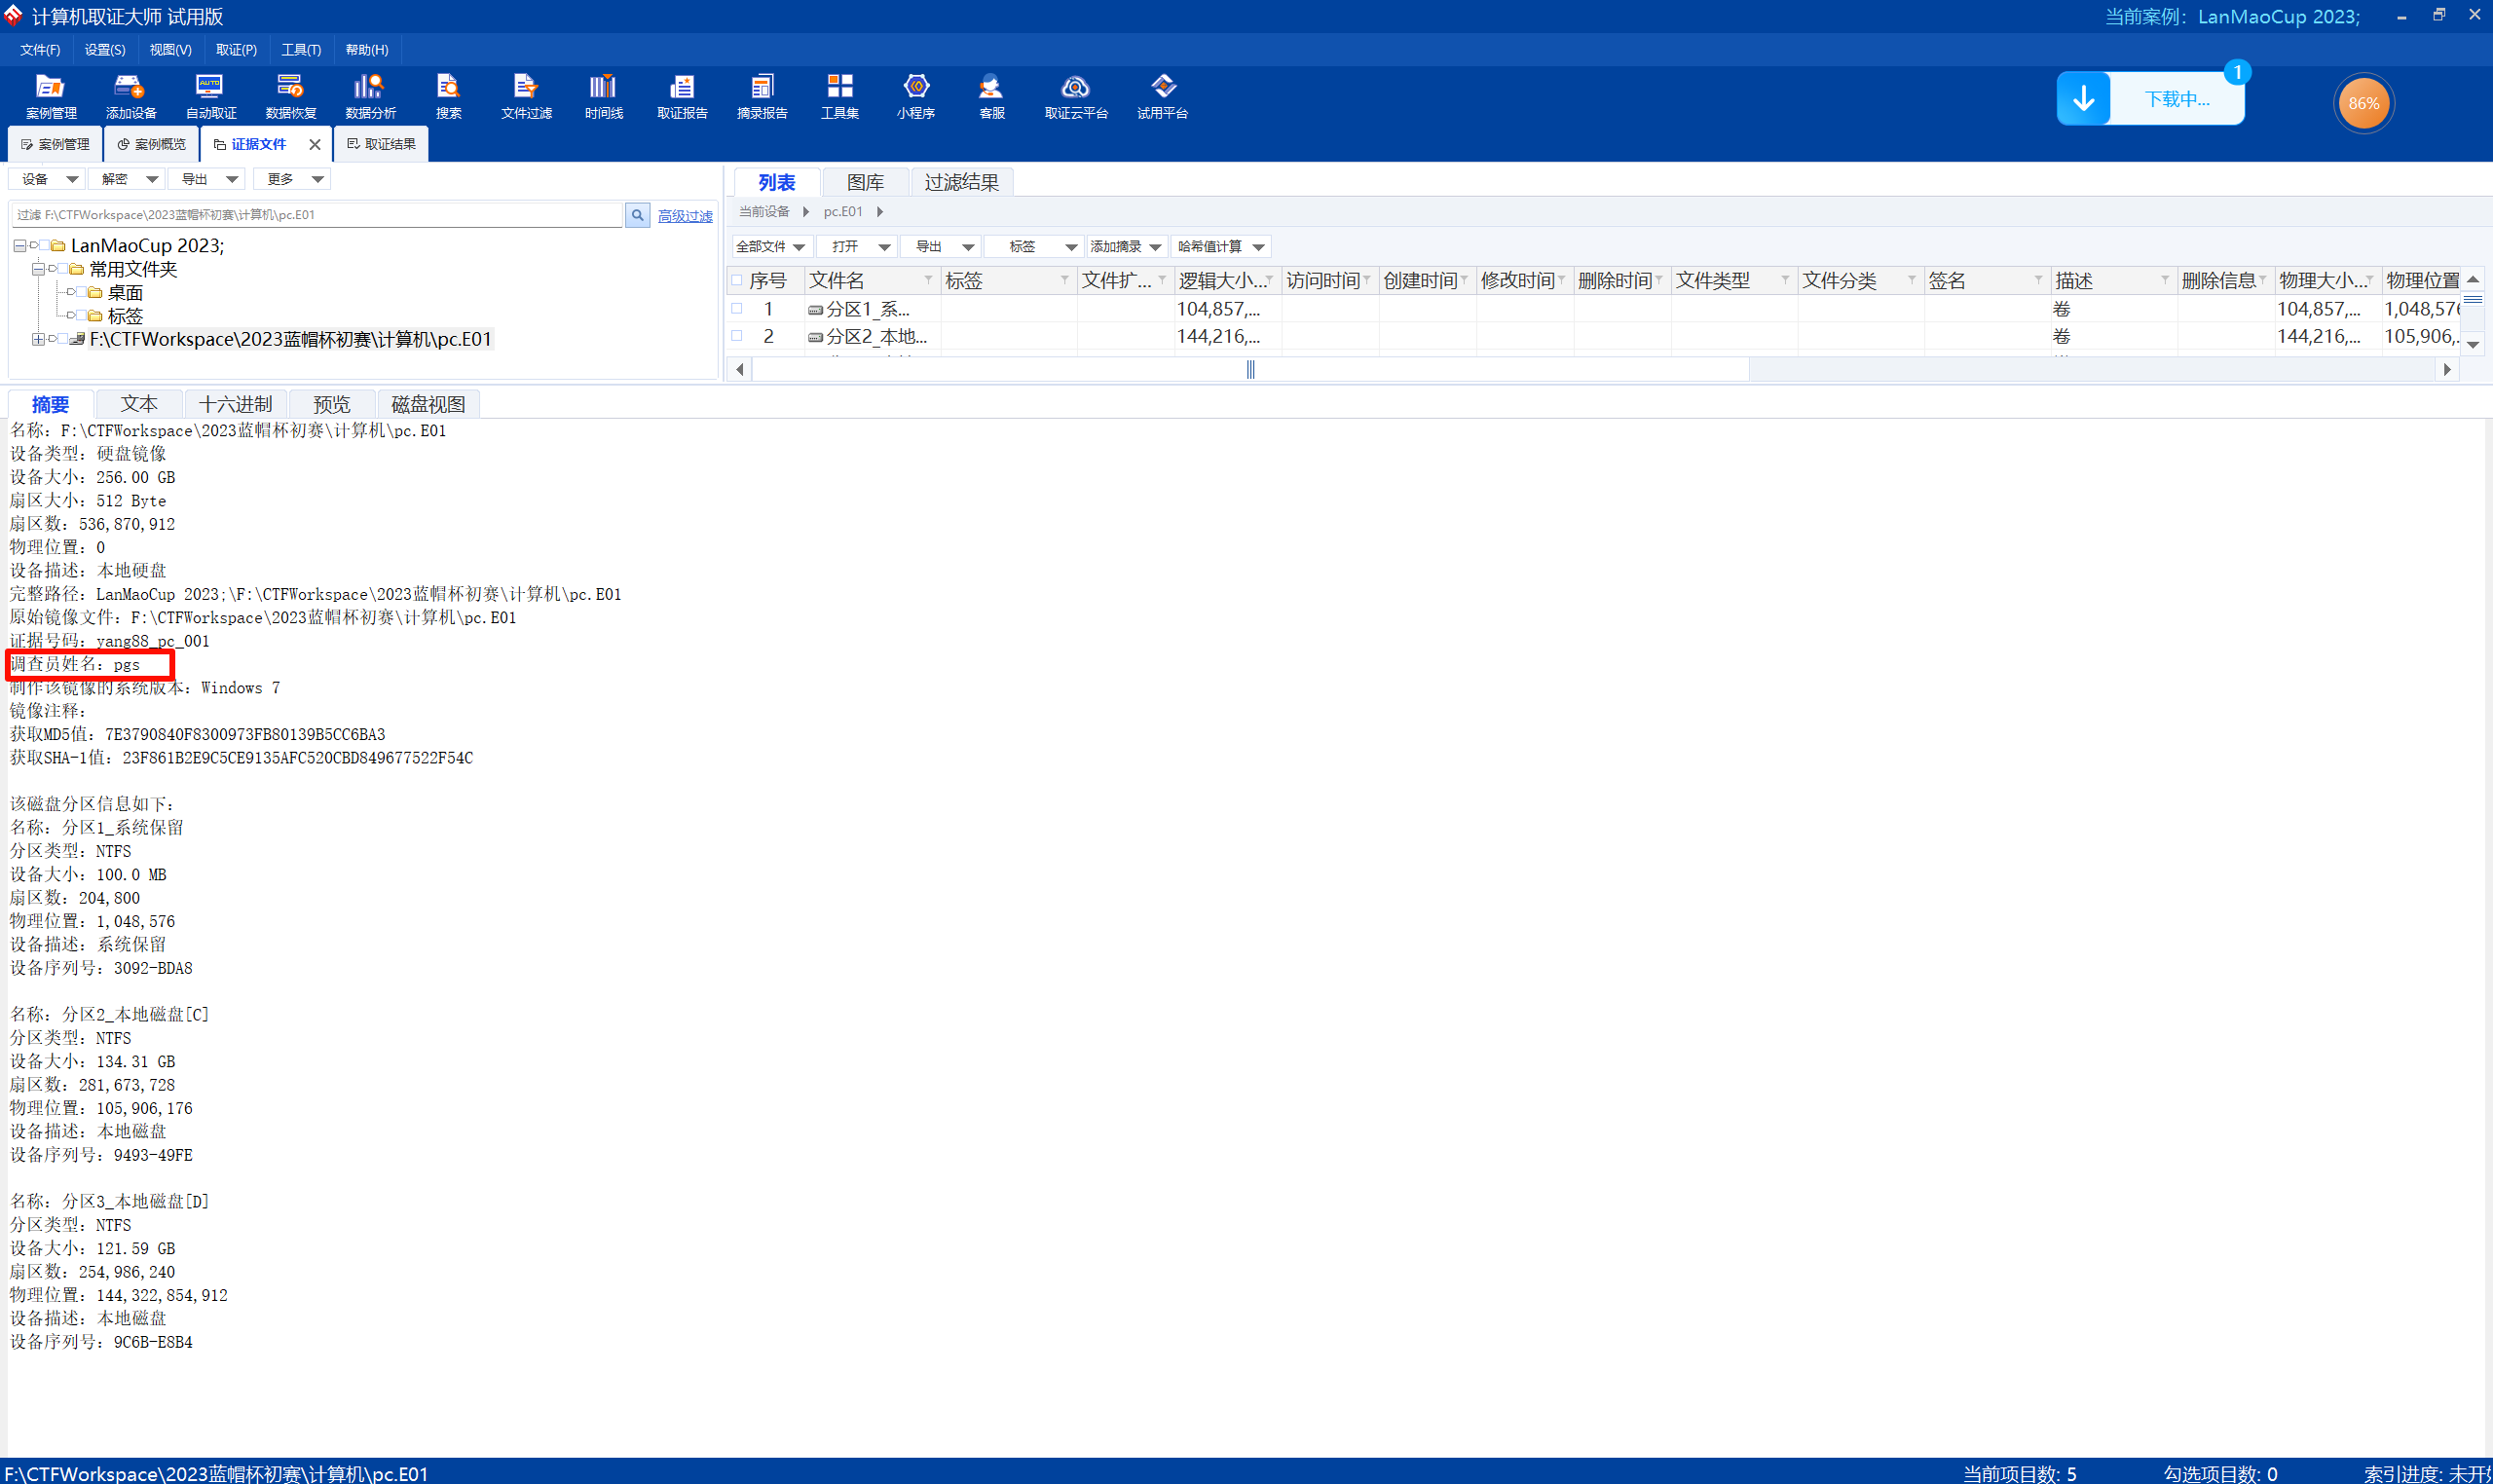
pgs
Question 3
请给出嫌疑人计算机内IE浏览器首页地址?[答案格式:http://www.baidu.com]
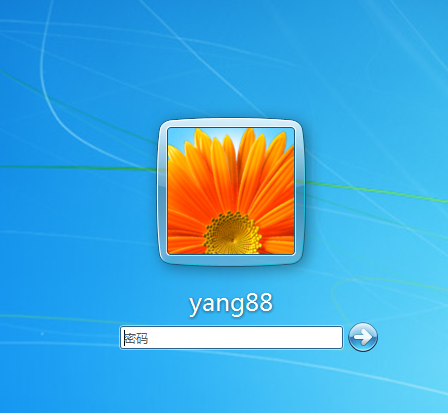
仿真,密码可以直接看到,上面截图中有。
3w.qax.com
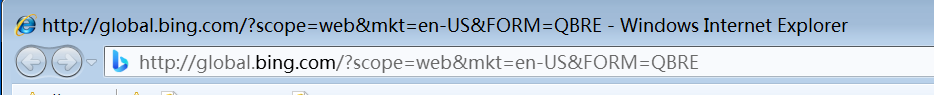
打开 IE 浏览器,默认首页可以直接看到。
[http://global.bing.com/?scope=web&mkt=en-US&FORM=QBRE](http://global.bing.com/?scope=web&mkt=en-US&FORM=QBRE)
Question 4
请给出嫌疑人杨某登录理财网站前台所用账号密码?[答案格式:root/admin]
进入谷歌浏览器的密码管理器,可以看到保存的密码以及账户名。
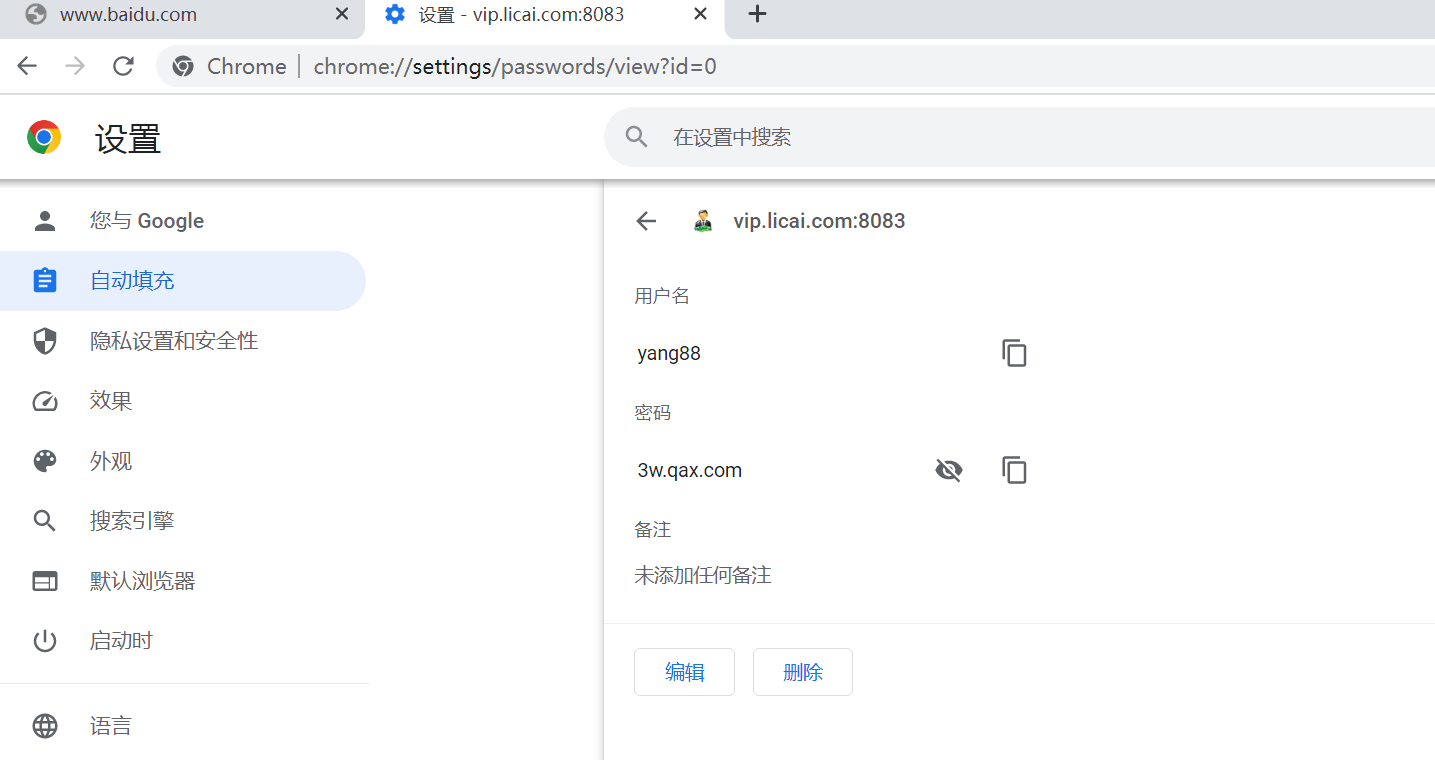
yang88/3w.qax.com
Question 5
请给出嫌疑人电脑内pdf文件默认打开程序的当前版本号?[答案格式:xxxx(xx)]
还是仿真,随便打开 D 盘中的一个 pdf,然后在 “检查更新” 里面查看版本号。
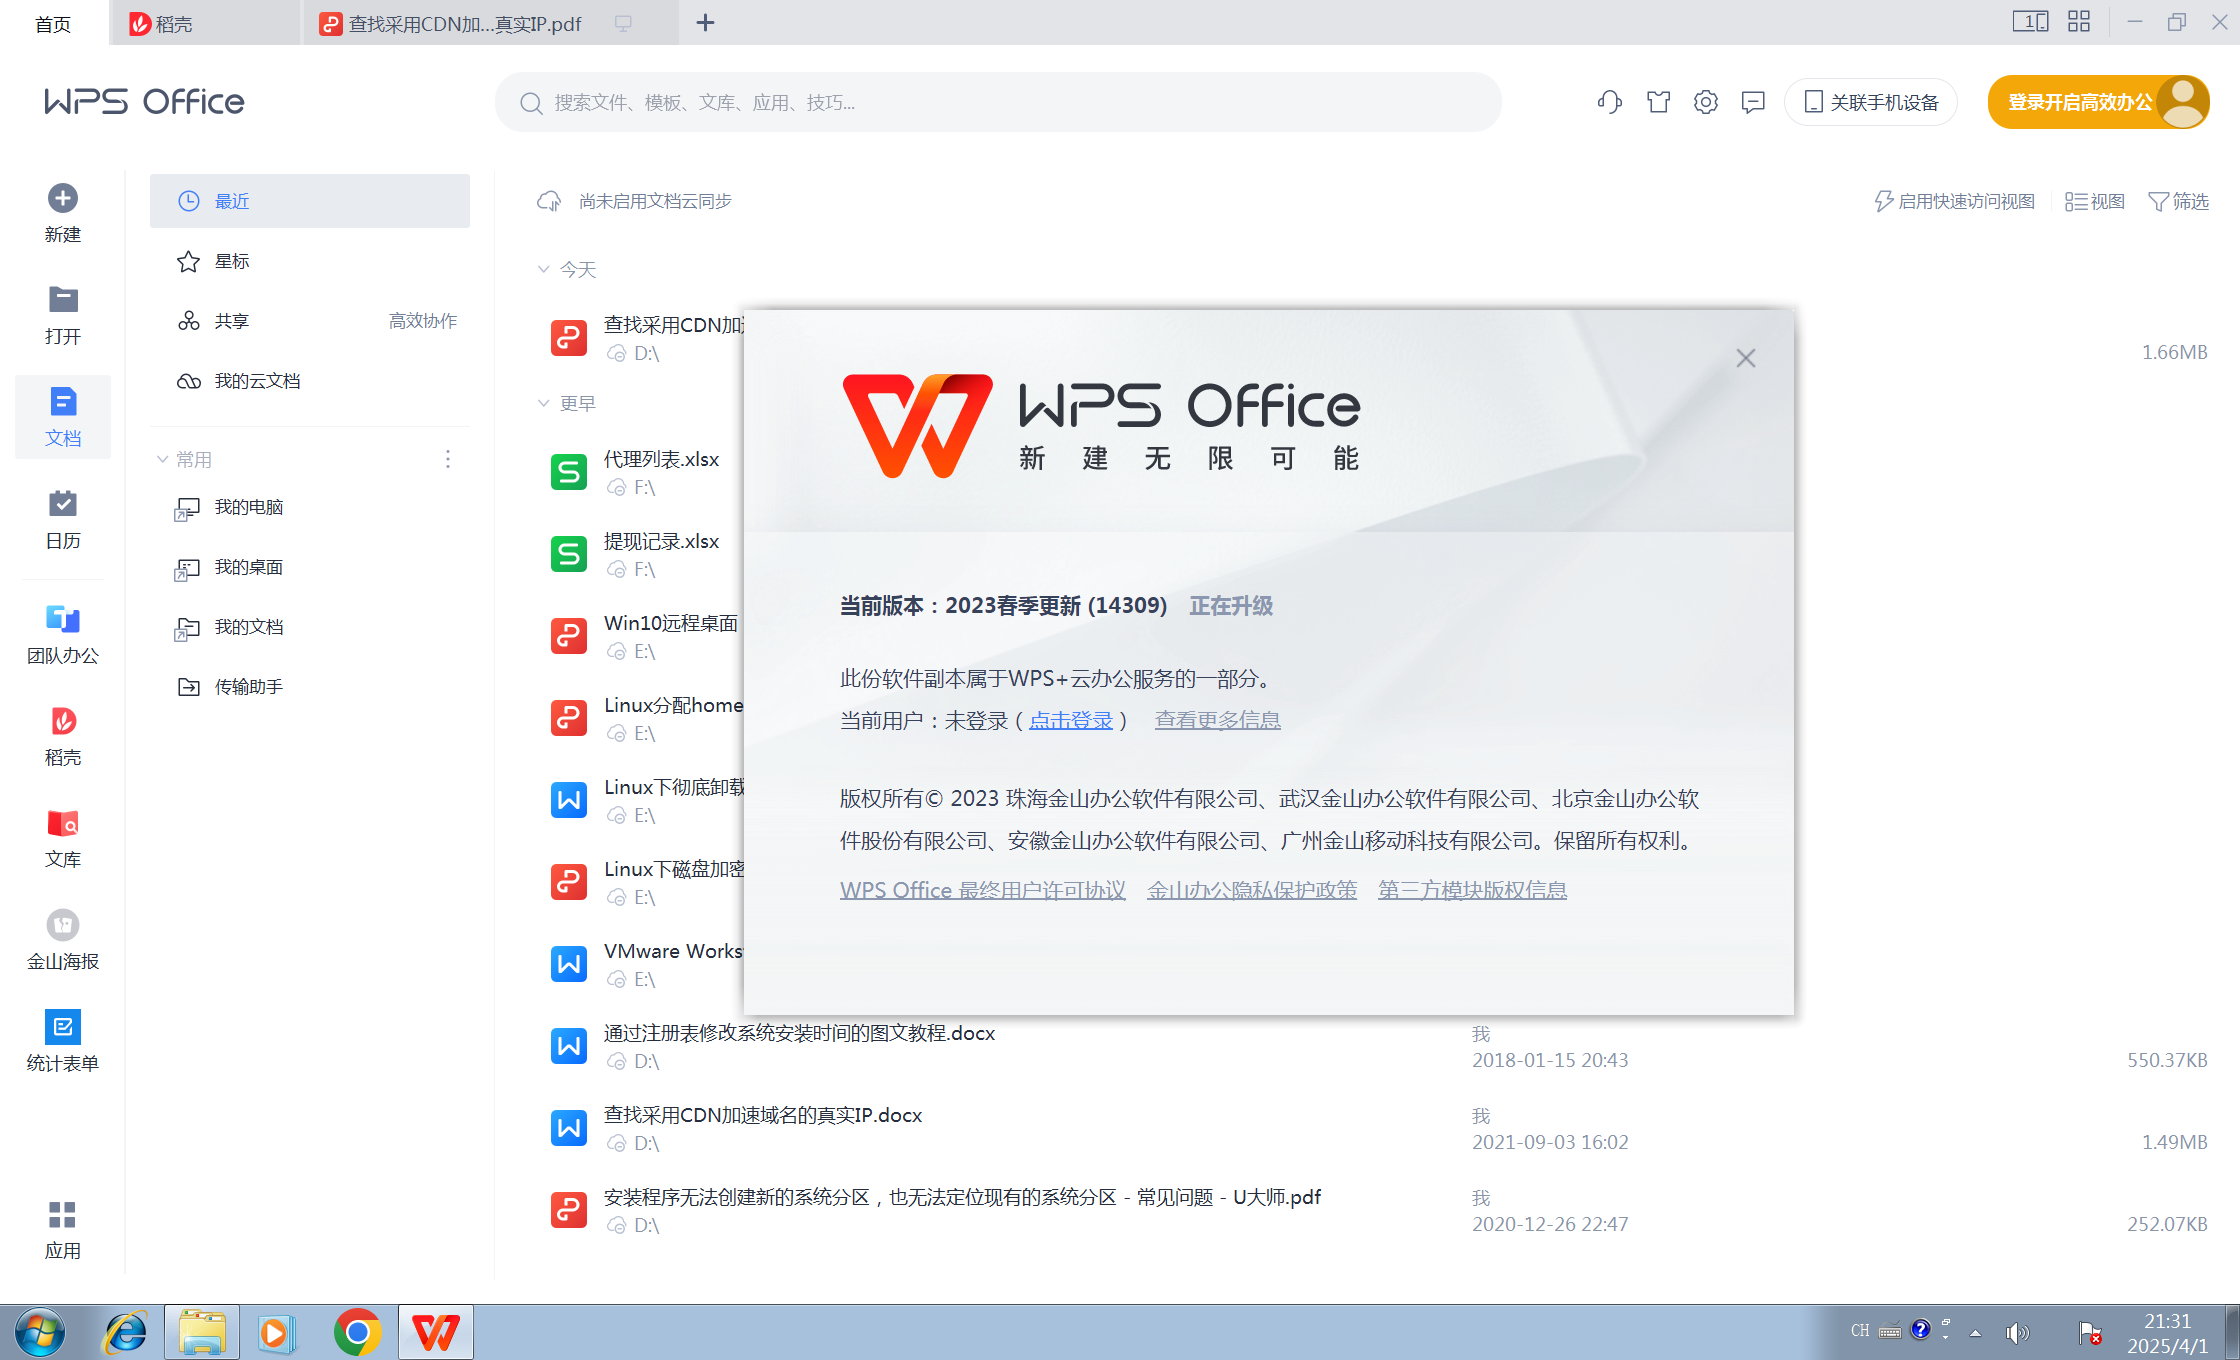
2023春季更新(14309)
Question 6
请给出嫌疑人计算机内文件名为“C盘清理.bat”的SHA-1?[答案格式:大小写均可]
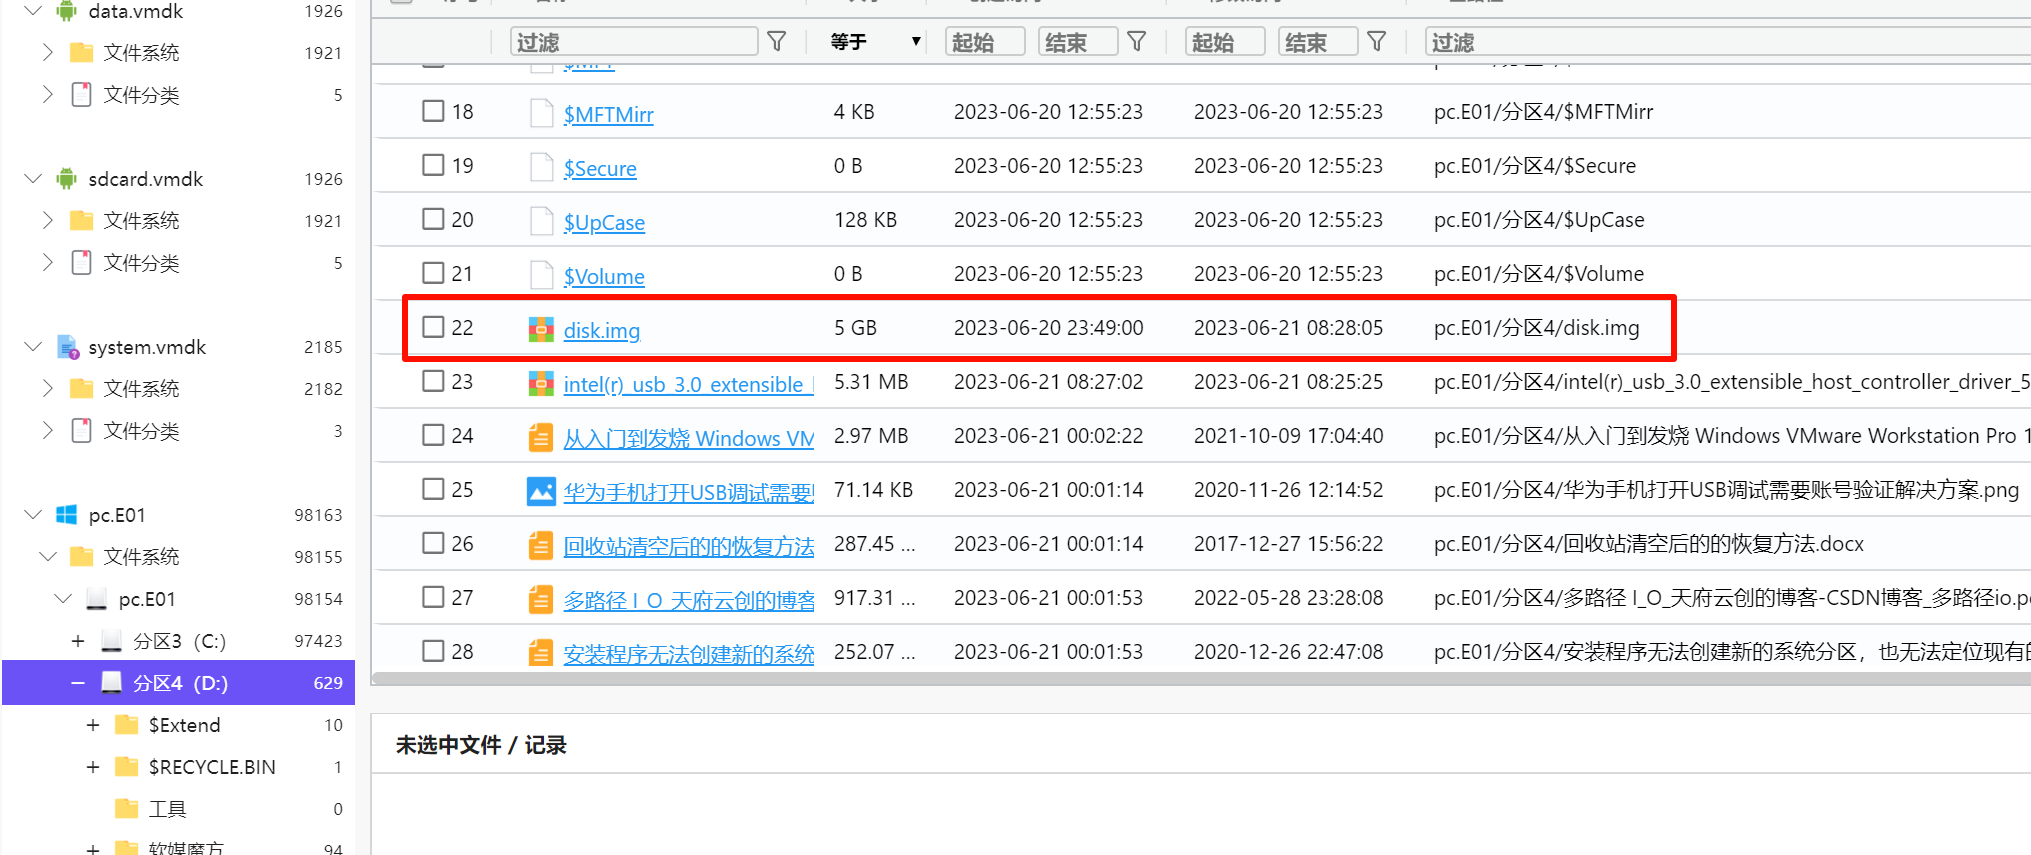
D 盘有一个 img 文件,可以直接挂载。
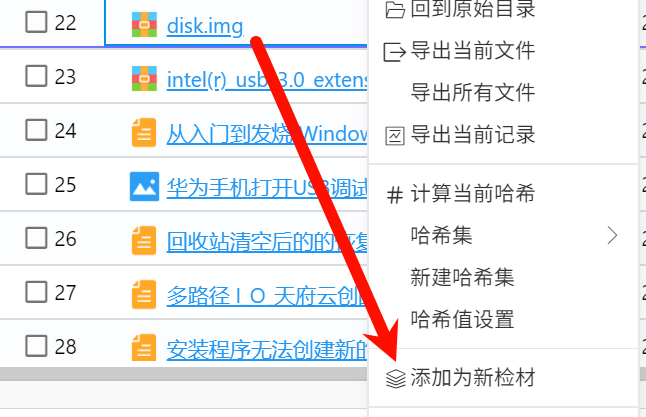
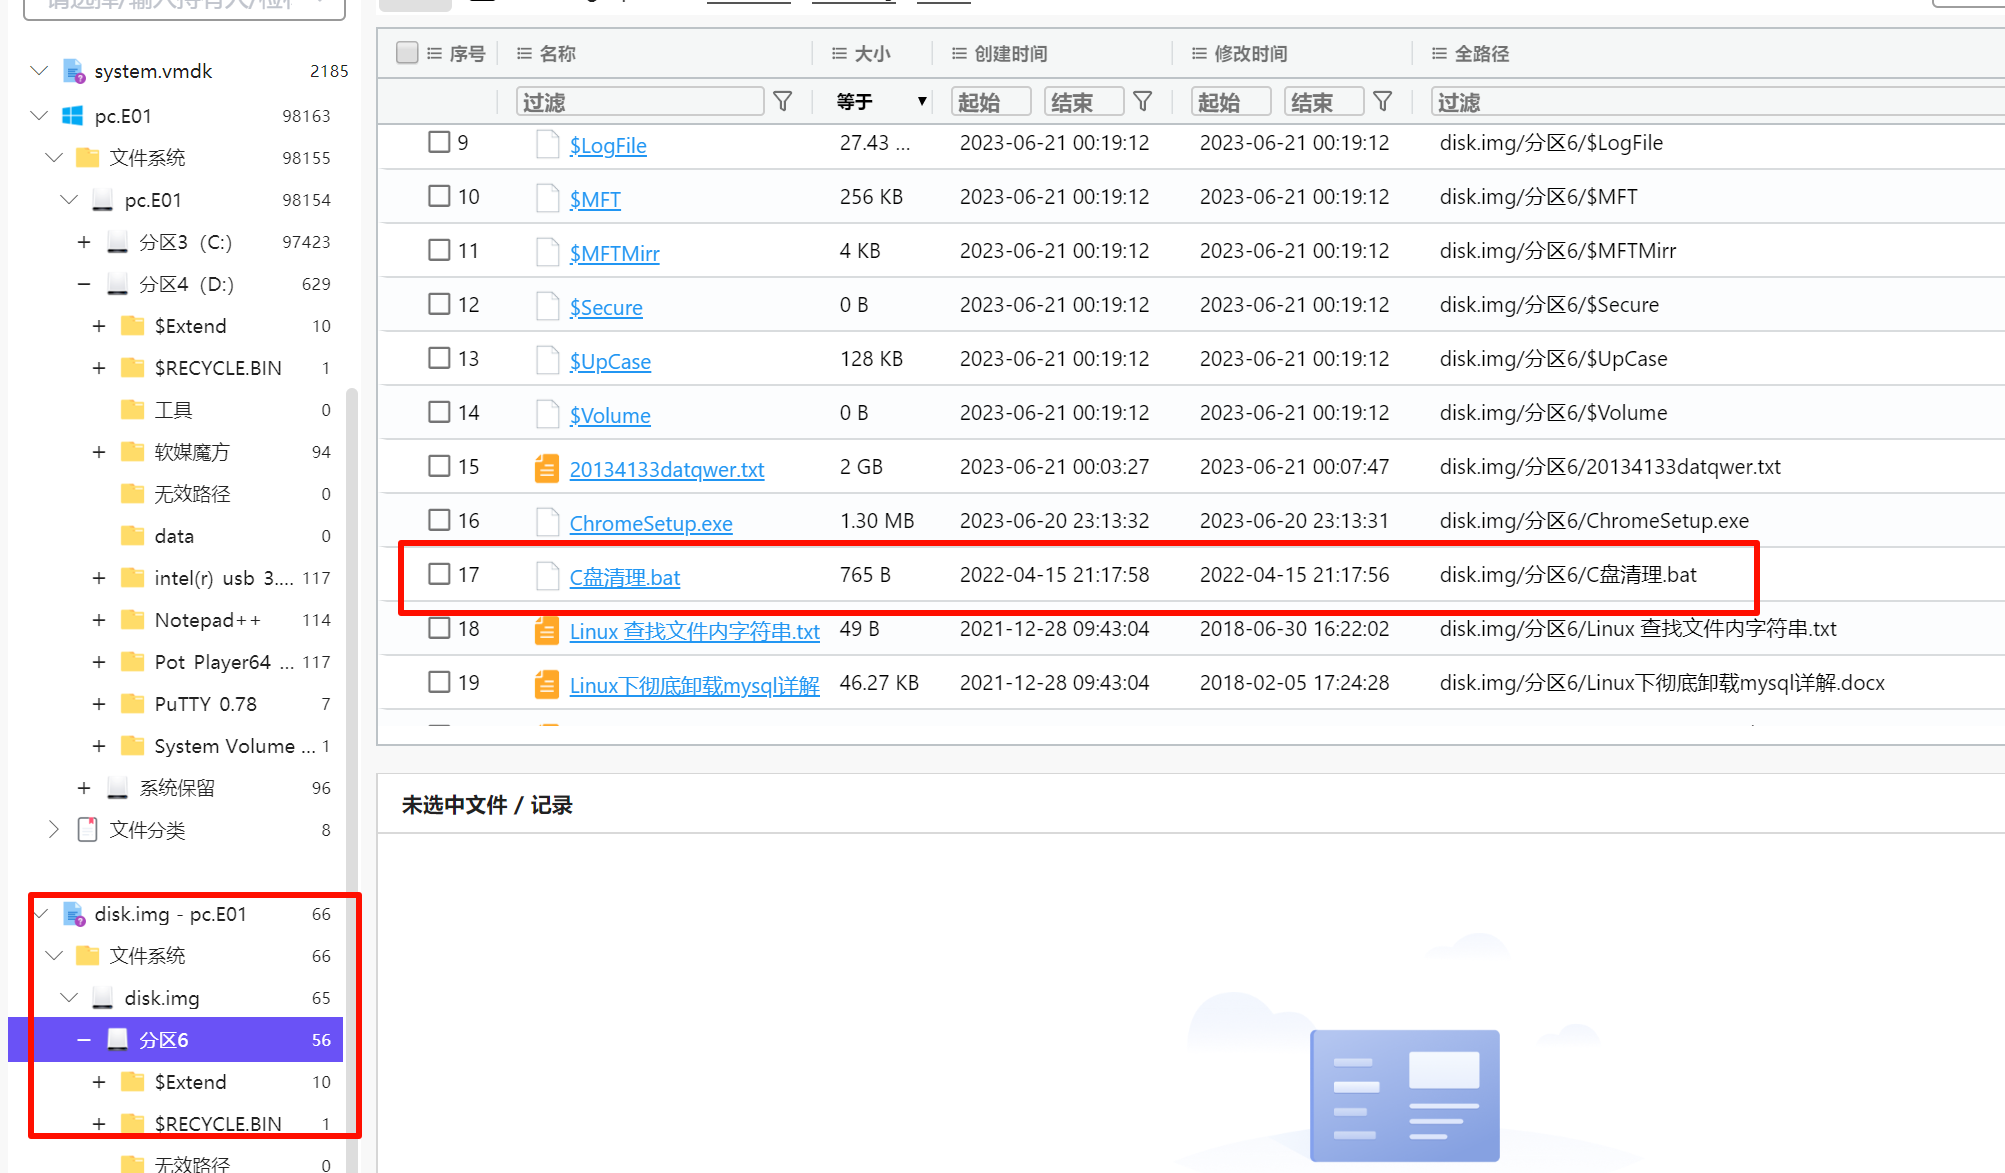
找到了 C盘清理.bat,计算一下 SHA1 即可。
<font style="color:rgba(0, 0, 0, 0.87);">24CFCFDF1FA894244F904067838E7E01E28FF450</font>
Question 7
请给出嫌疑人Vera Crypt加密容器的解密密码?[答案格式:admin!@#]
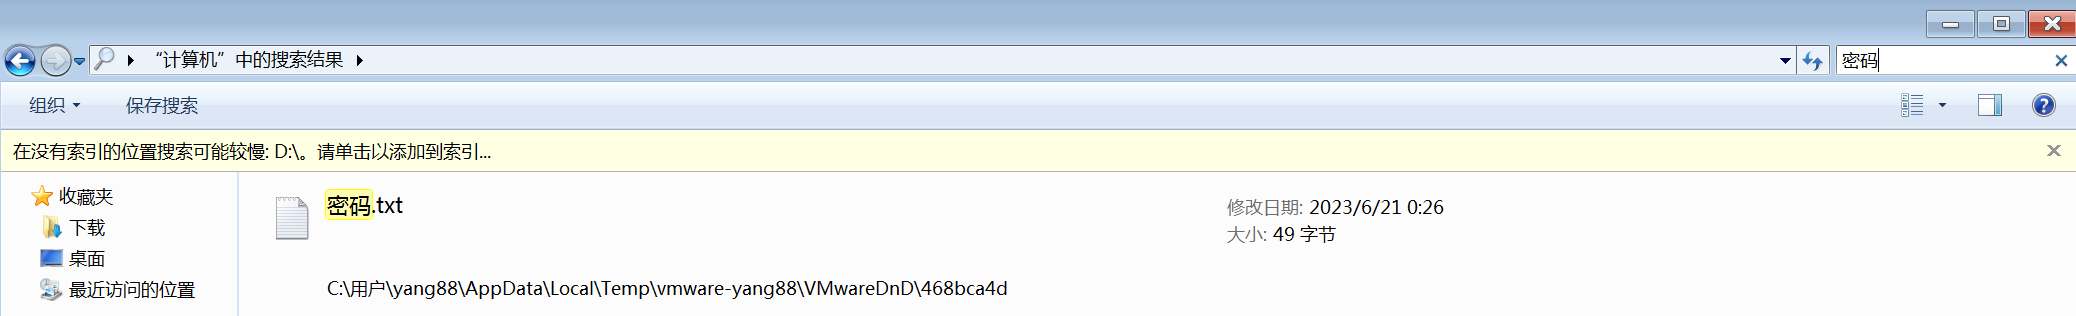
直接搜密码就能找到。
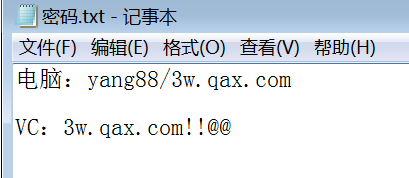
3w.qax.com!!@@
Question 8
请给出嫌疑人电脑内iSCSI服务器对外端口号?[答案格式:8080]
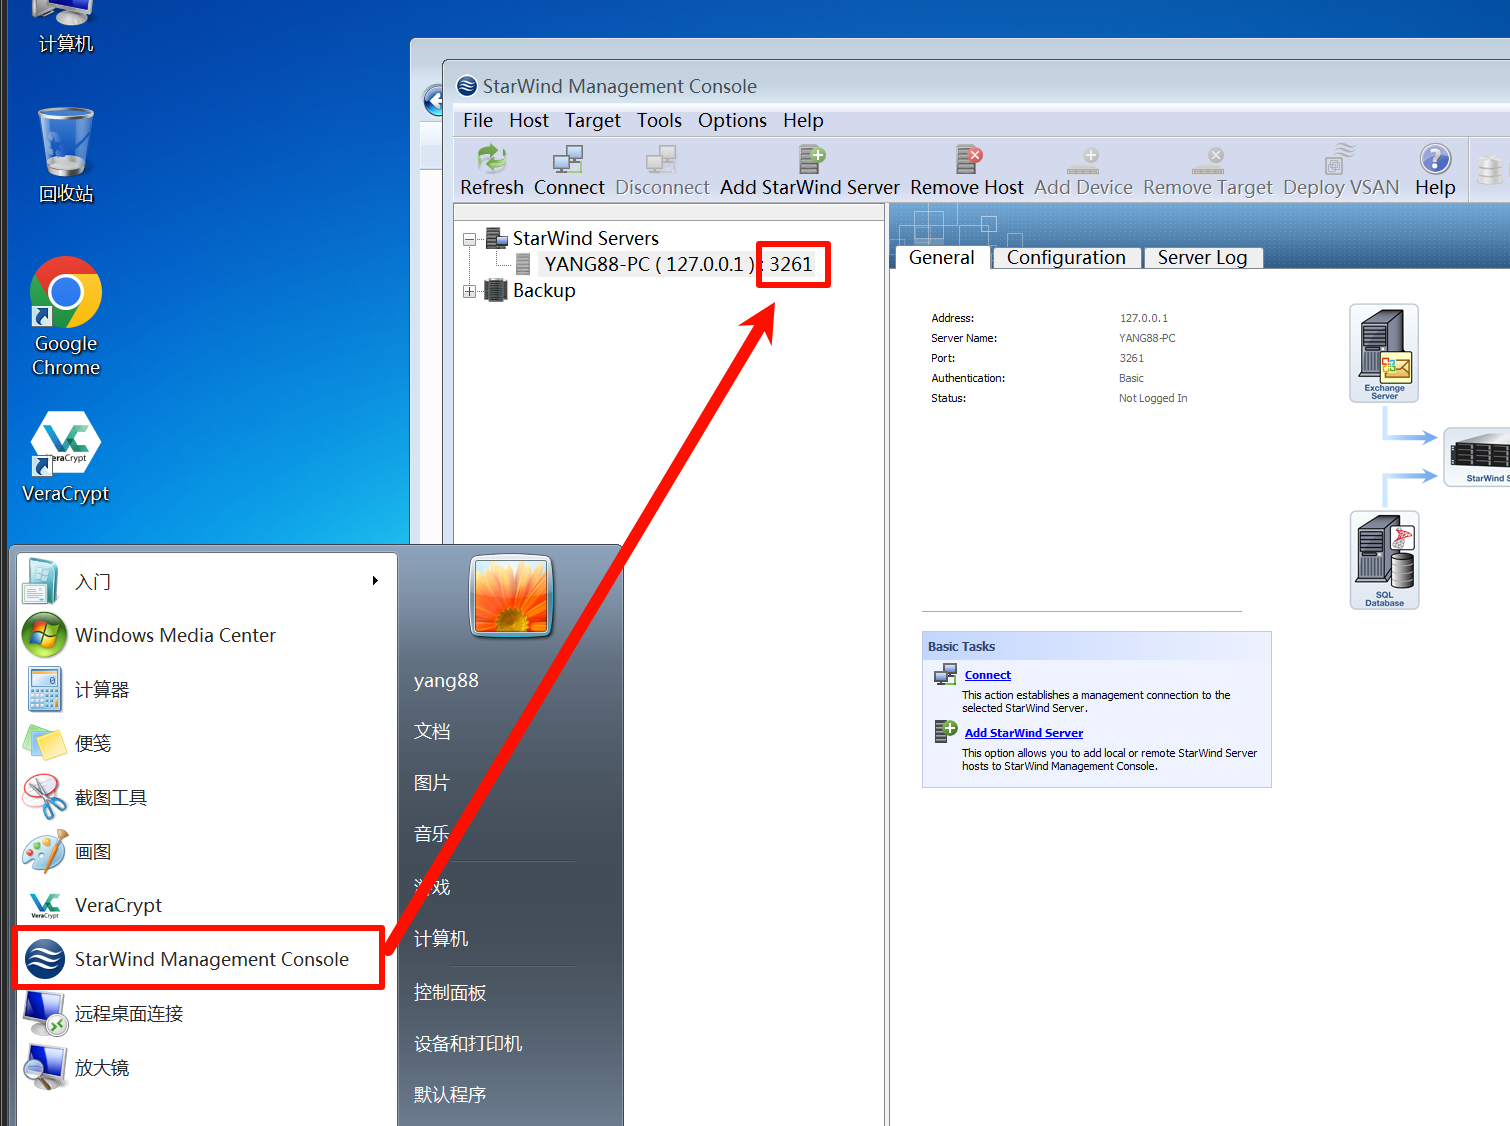
打开 StarWind Console,可以直接看到对外端口。
3261
Question 9
请给出嫌疑人电脑内iSCSI服务器CHAP认证的账号密码?[答案格式:root/admin]
续上一题,连接后发现密码无法显示。
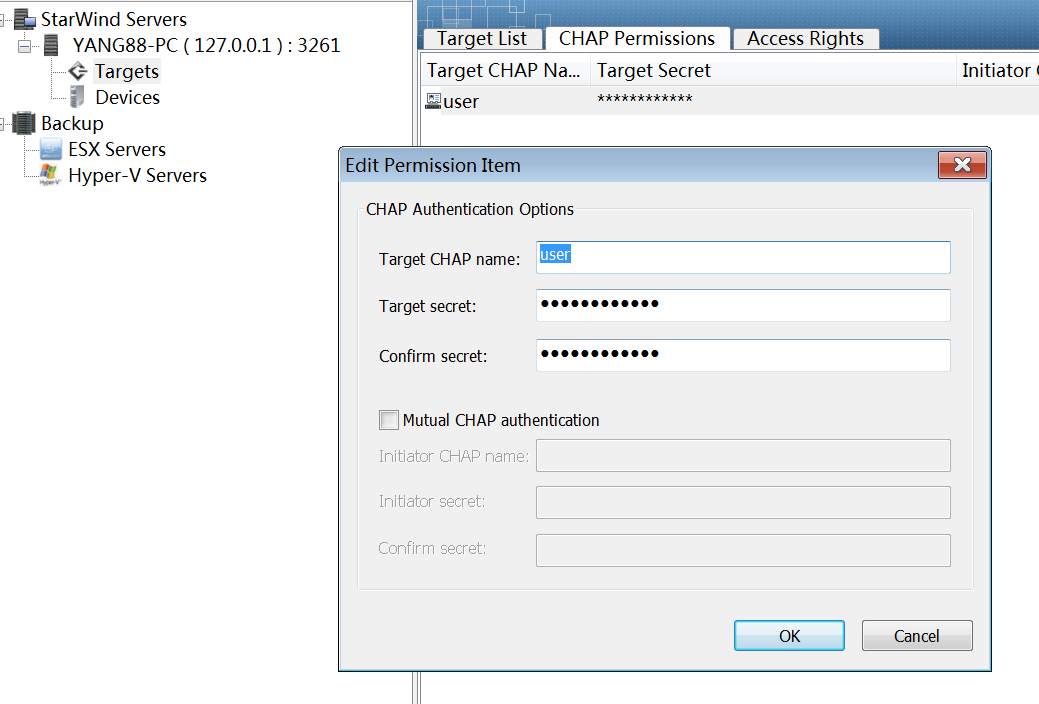
打开 StarWind 目录下的 StarWind.cfg,里面存放了账户密码。
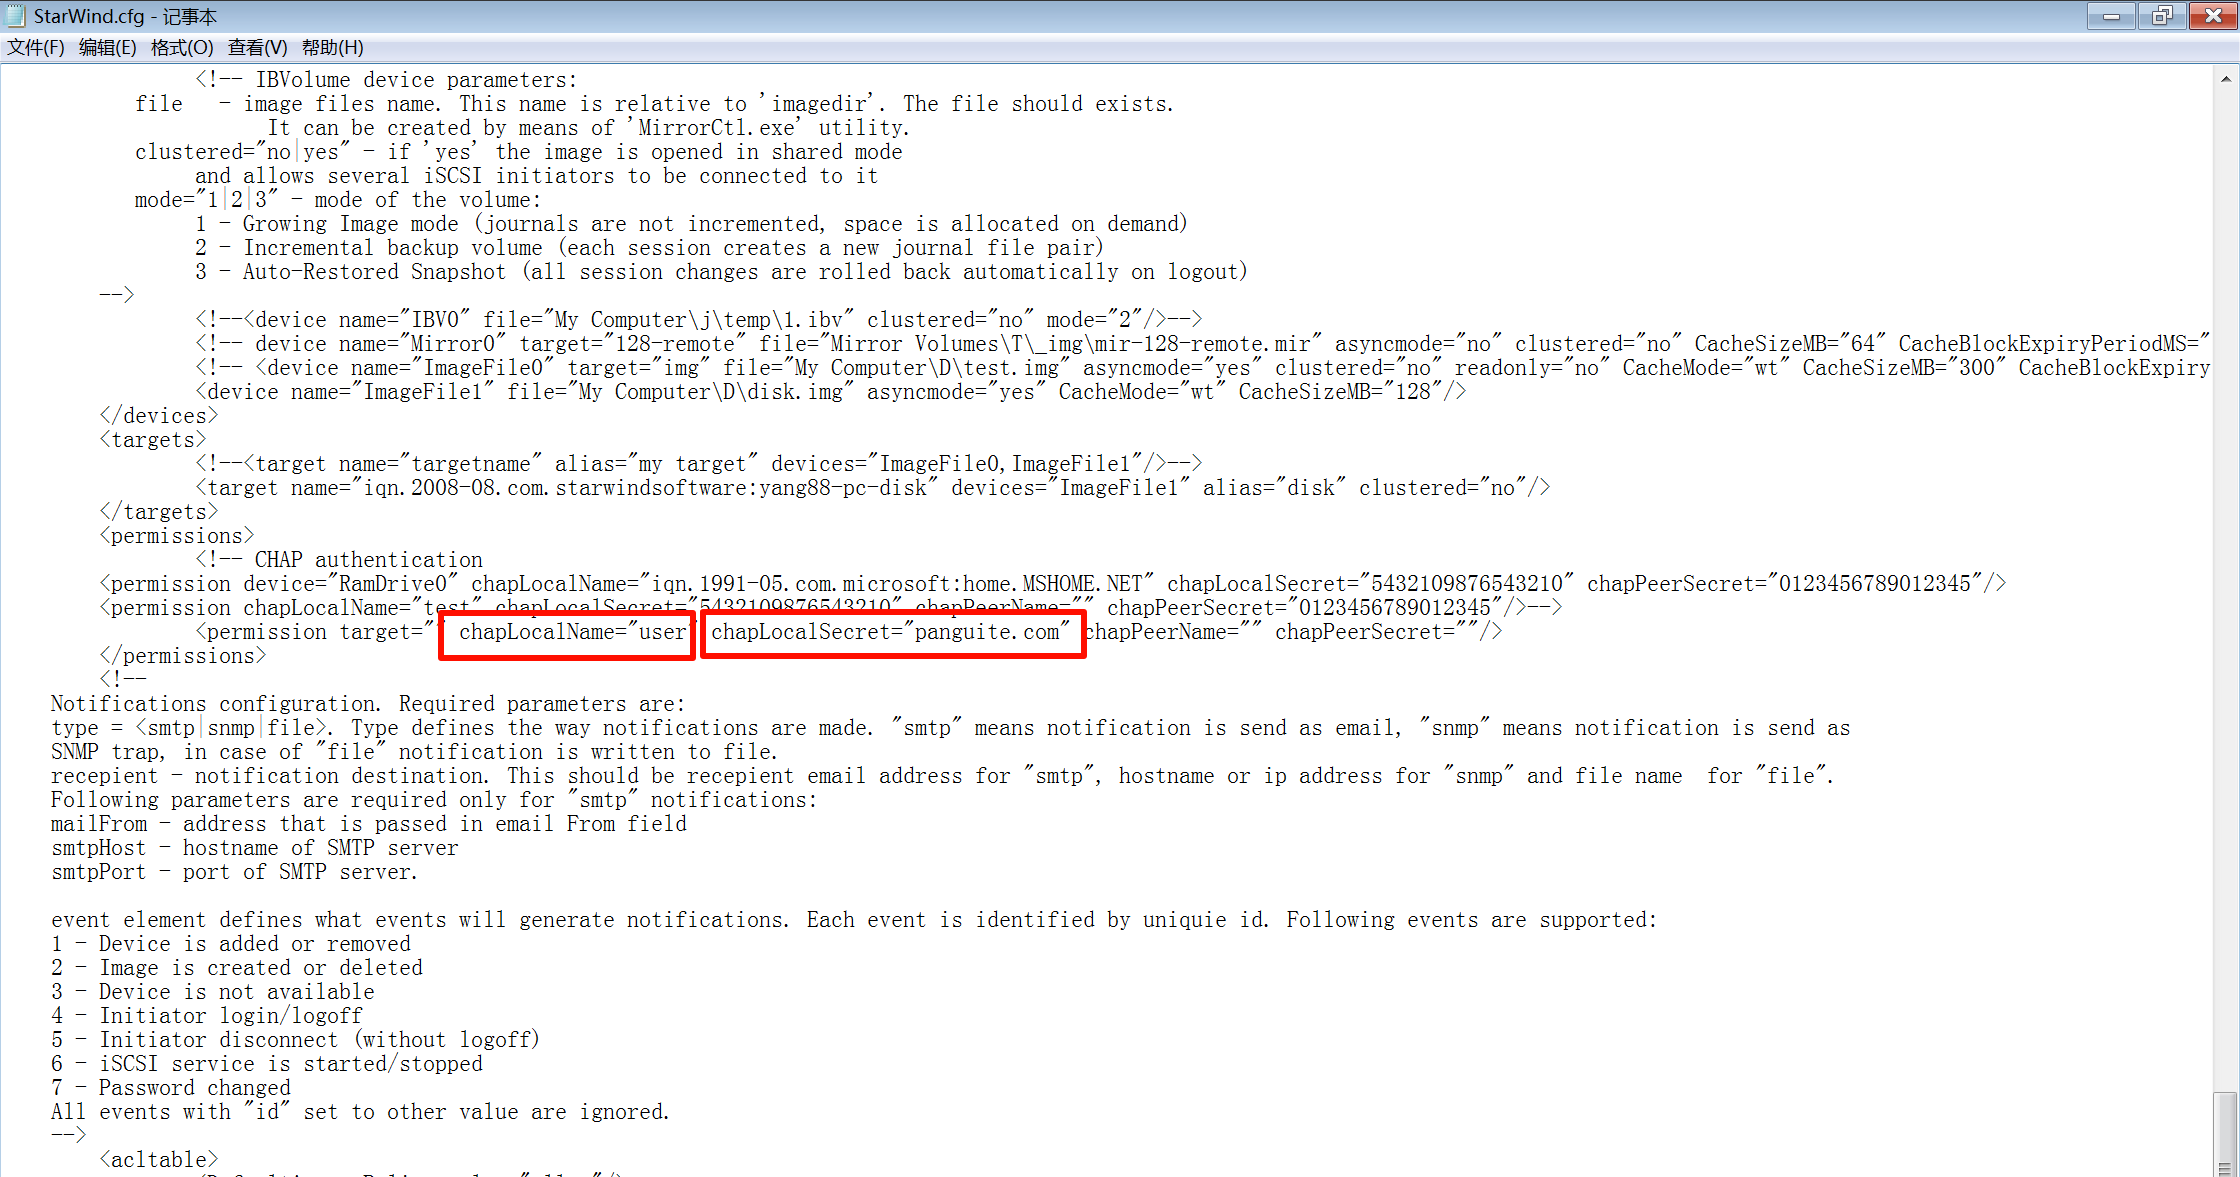
user/panguite.com
Question 10
分析嫌疑人电脑内提现记录表,用户“mi51888”提现总额为多少?[答案格式:10000]
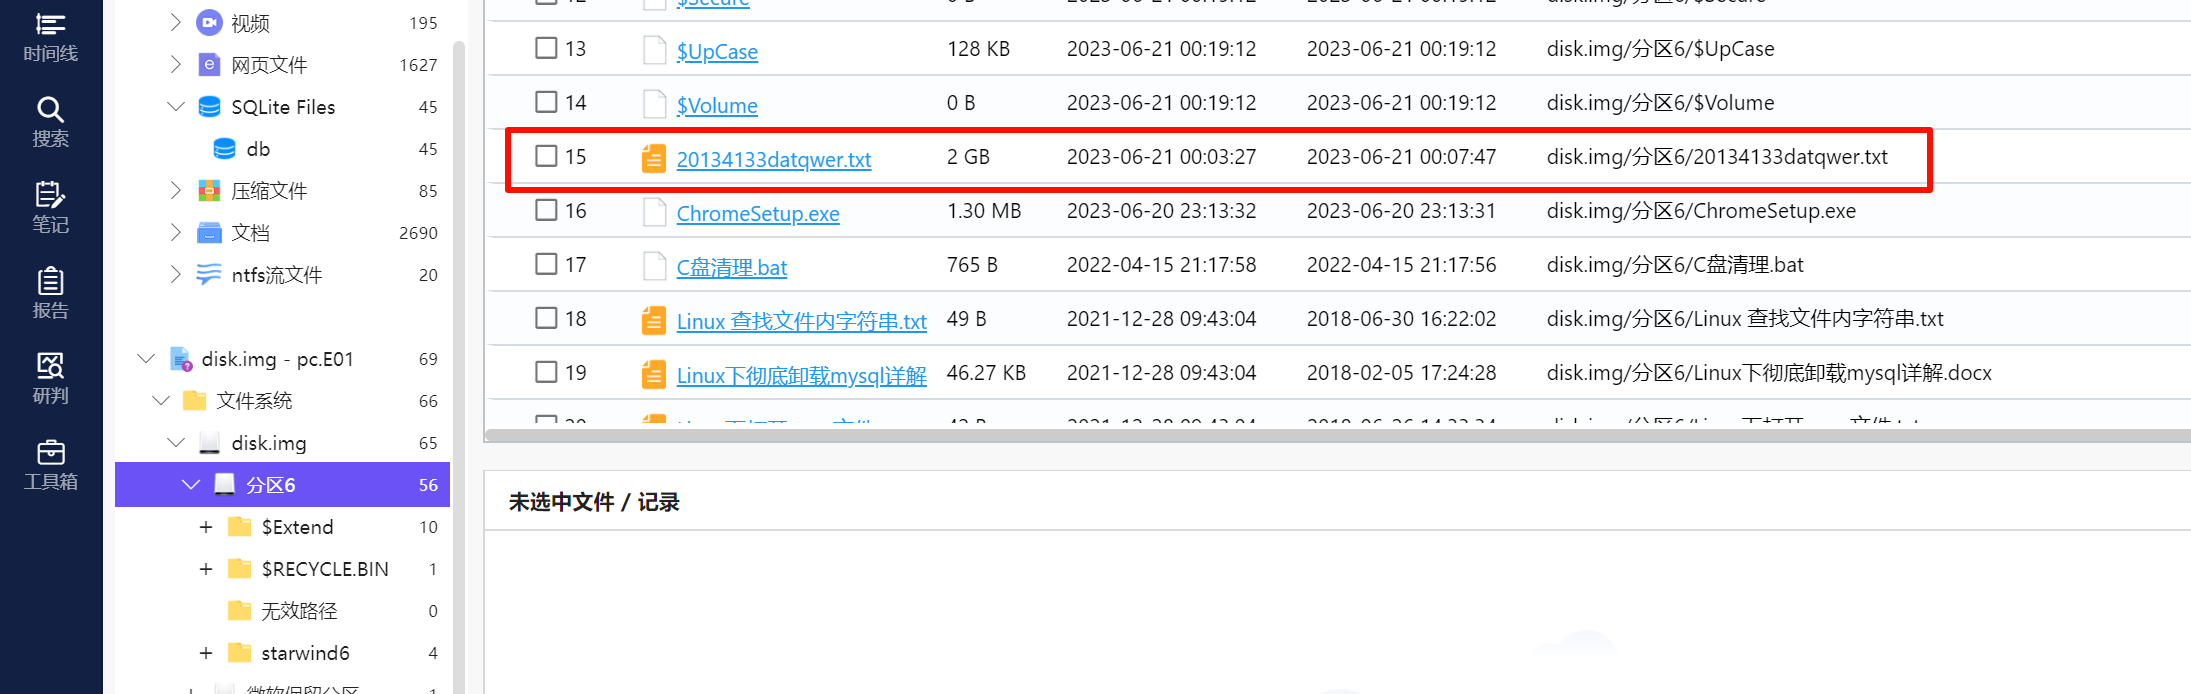
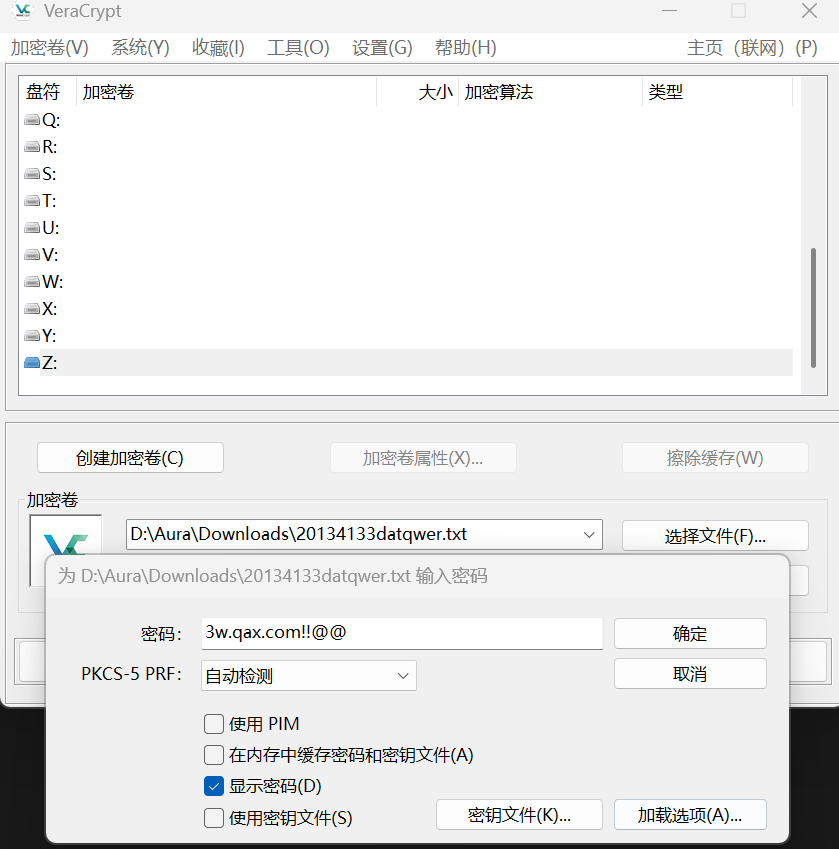
之前 disk.img 中有一个 2G 的 txt,用 VeraCrypt 挂载,密码就是之前找到的 3w.qax.com!!@@。
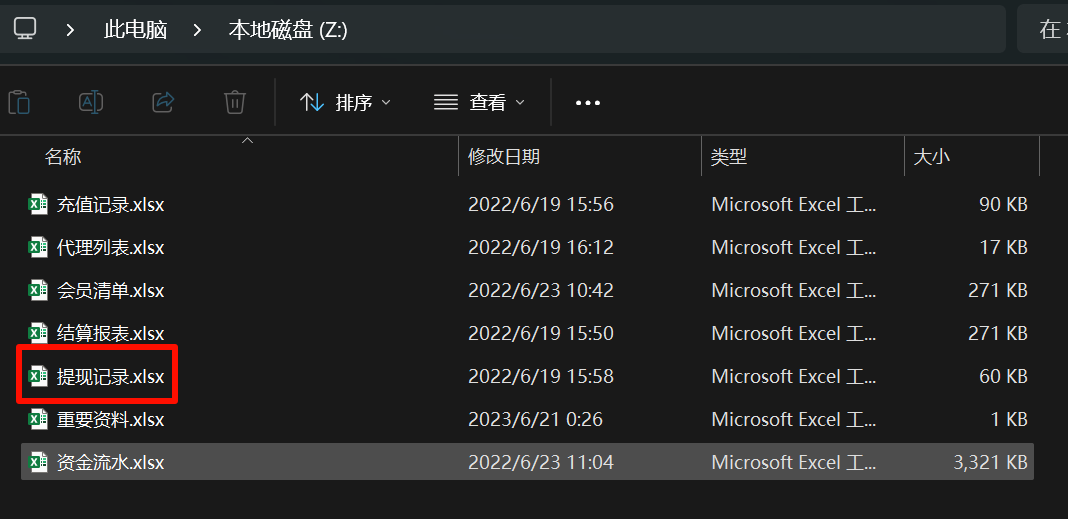
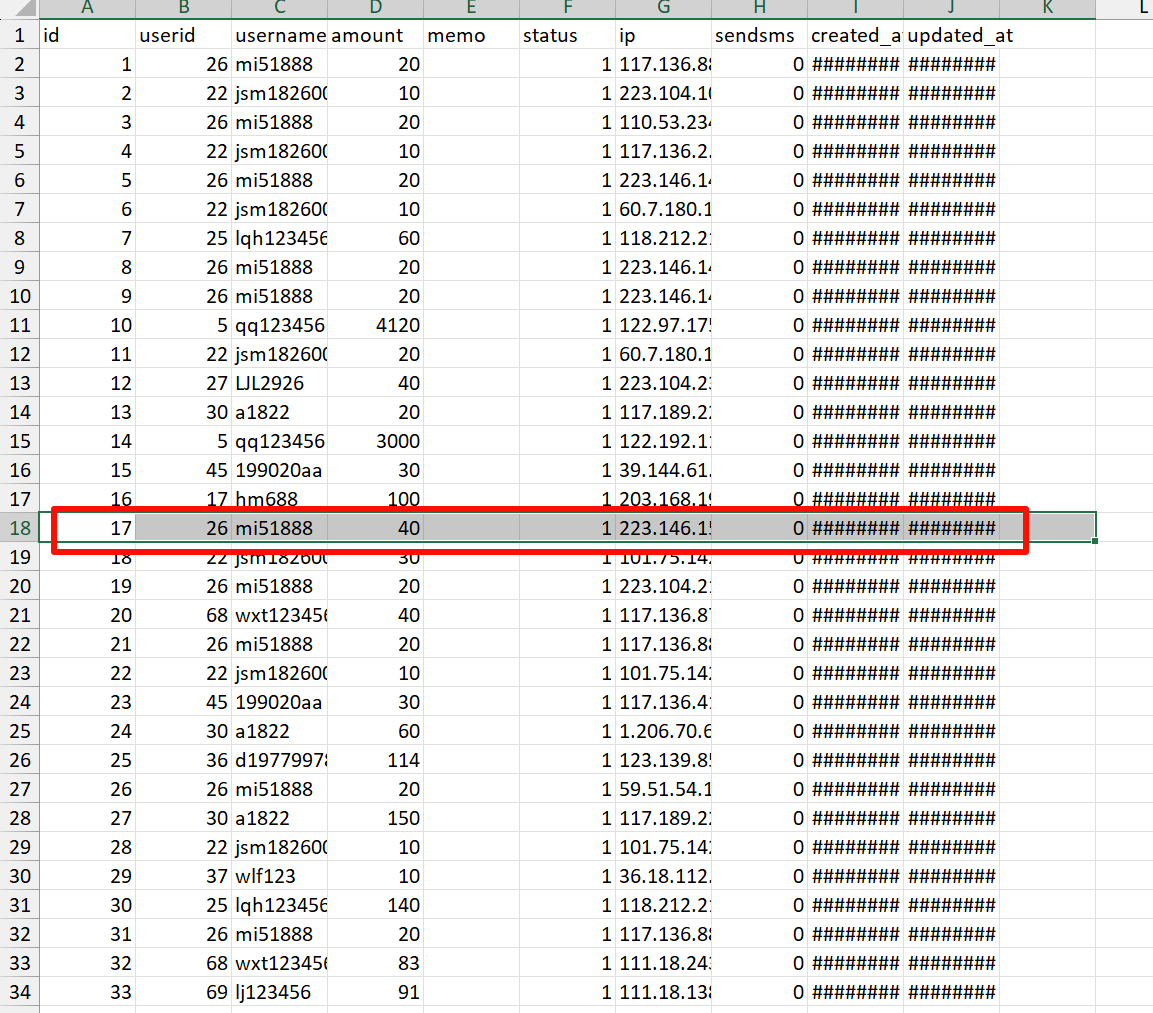
不止一次,需要筛选出来 mi51888 然后求和。
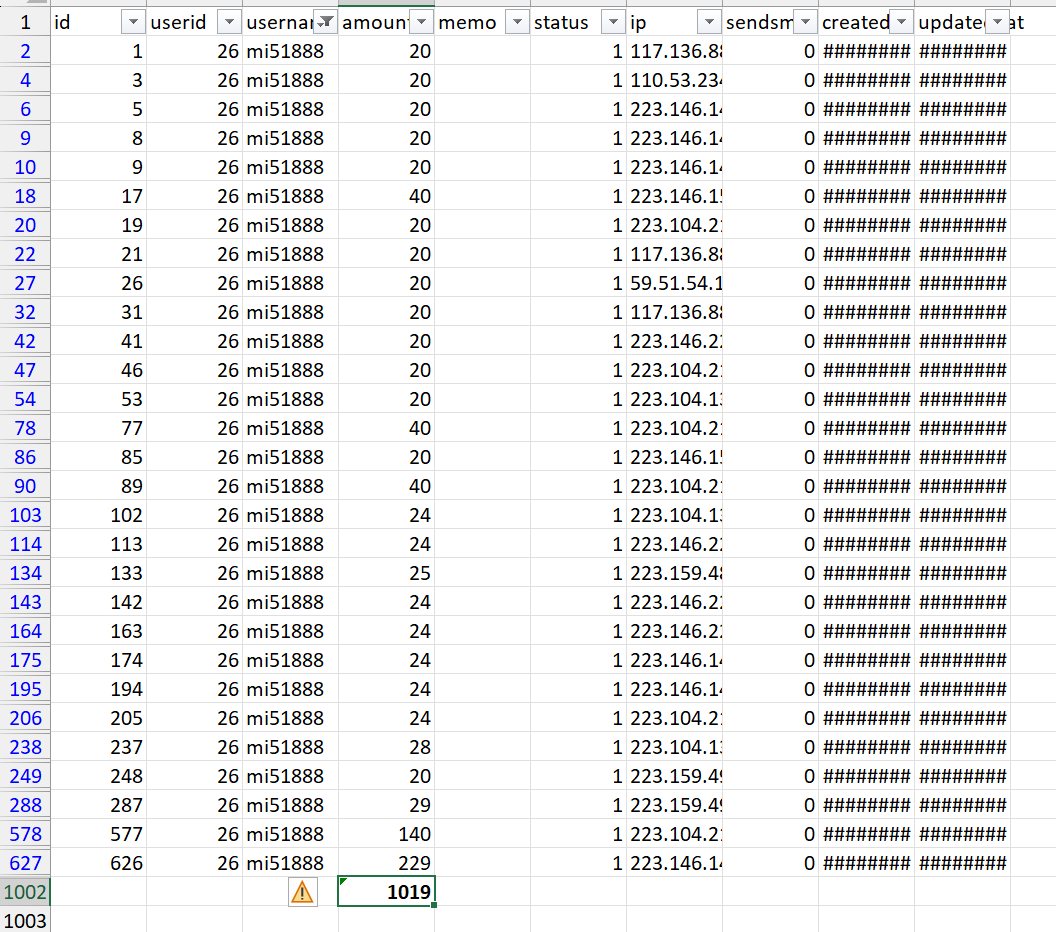
1019
内存取证
Question 1
请给出计算机内存创建北京时间?[答案格式:2000-01-11 00:00:00]
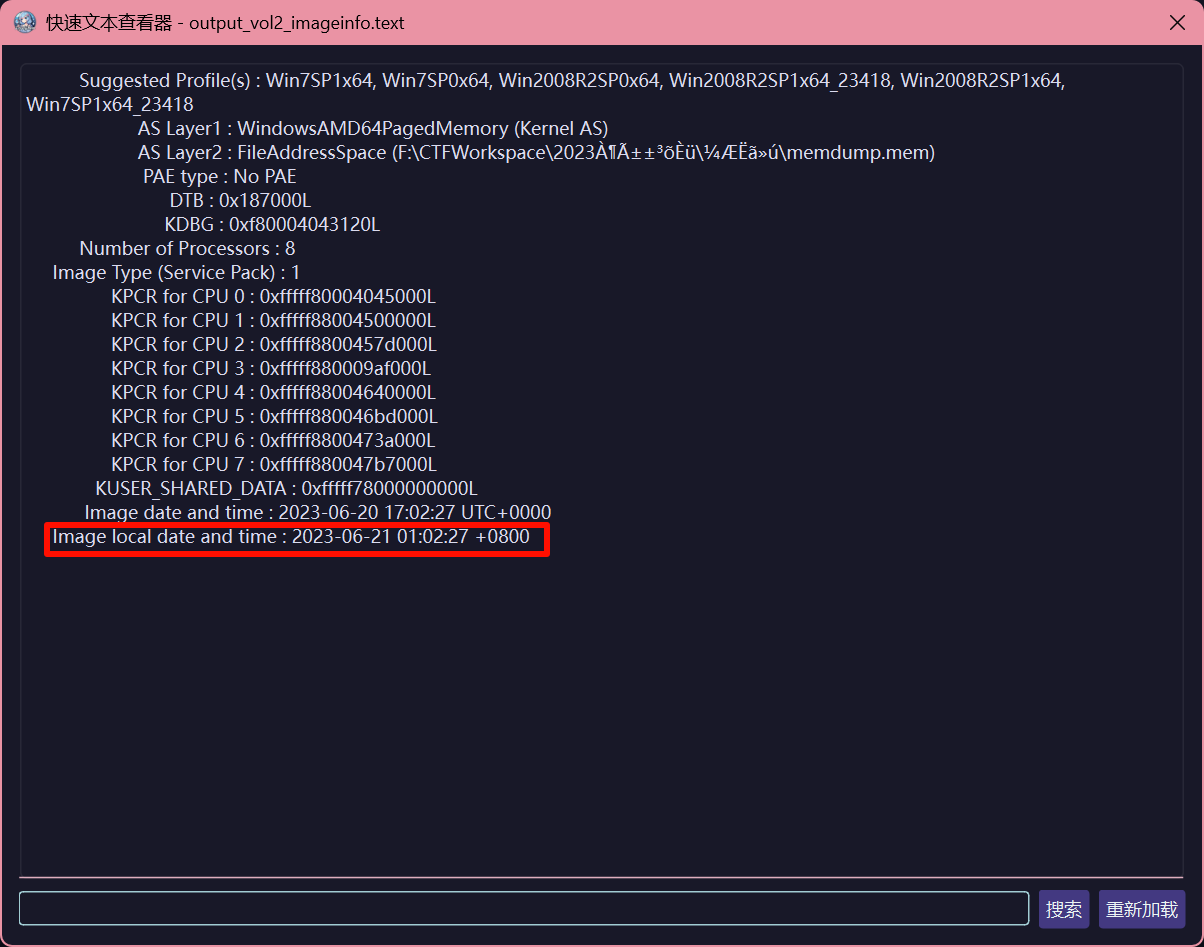
imageinfo,注意是北京时间,即 UTC+8。
2023-06-21 01:02:27
Question 2
请给出计算机内用户yang88的开机密码?[答案格式:abc.123]
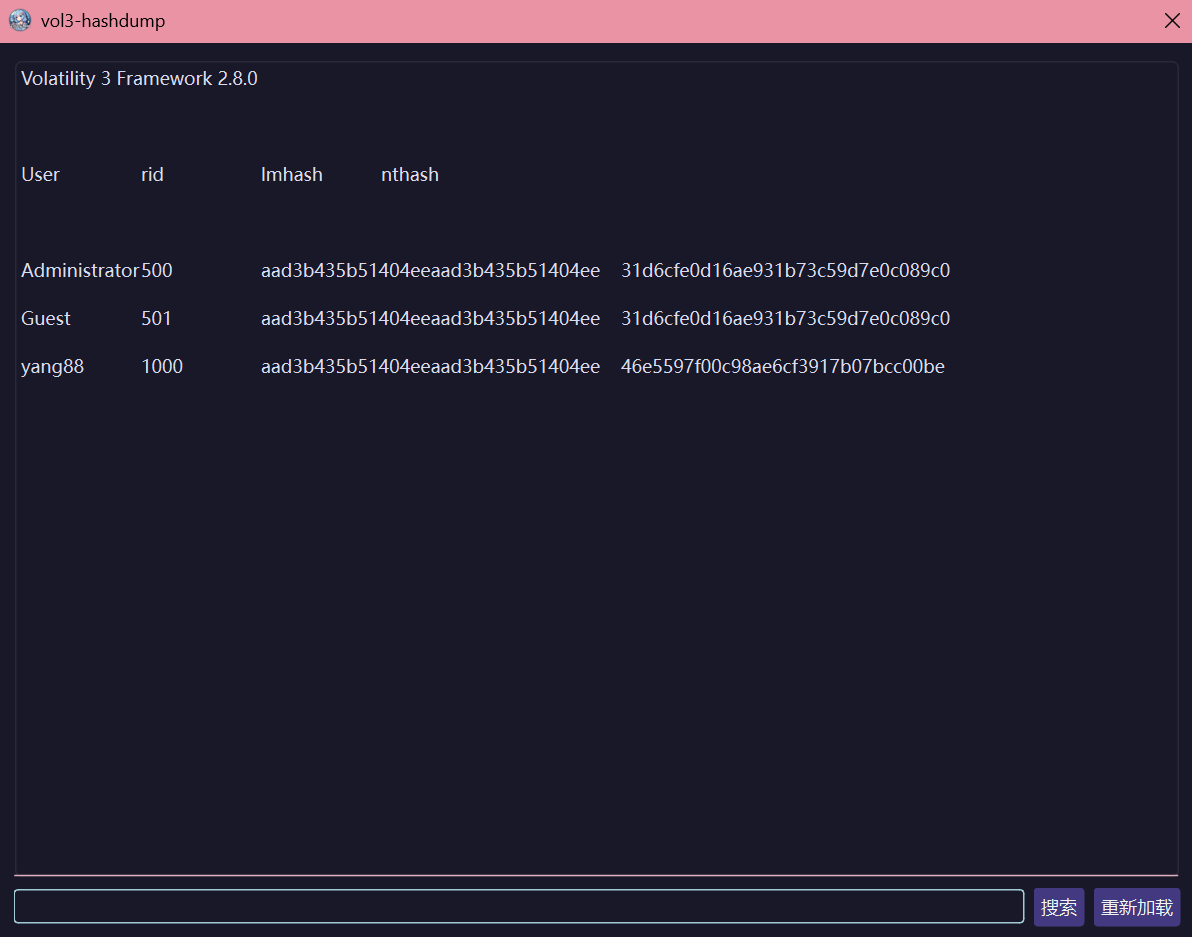
hashdump 一下,然后去 CrackStation 爆哈希。
没爆出来,猜测是之前的密码,果真如此。
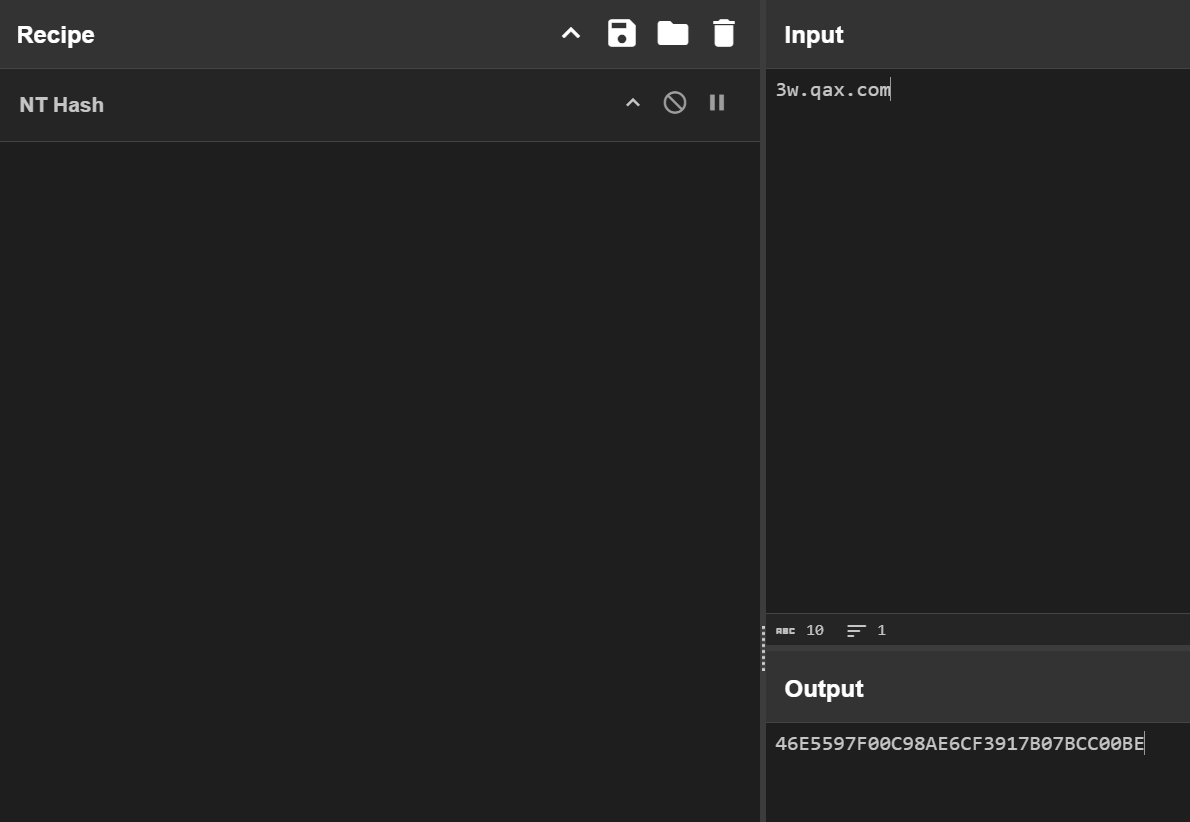
3w.qax.com
Question 3
提取内存镜像中的USB设备信息,给出该USB设备的最后连接北京时间?[答案格式:2000-01-11 00:00:00]
使用 vol2 的插件,看 usbstor。
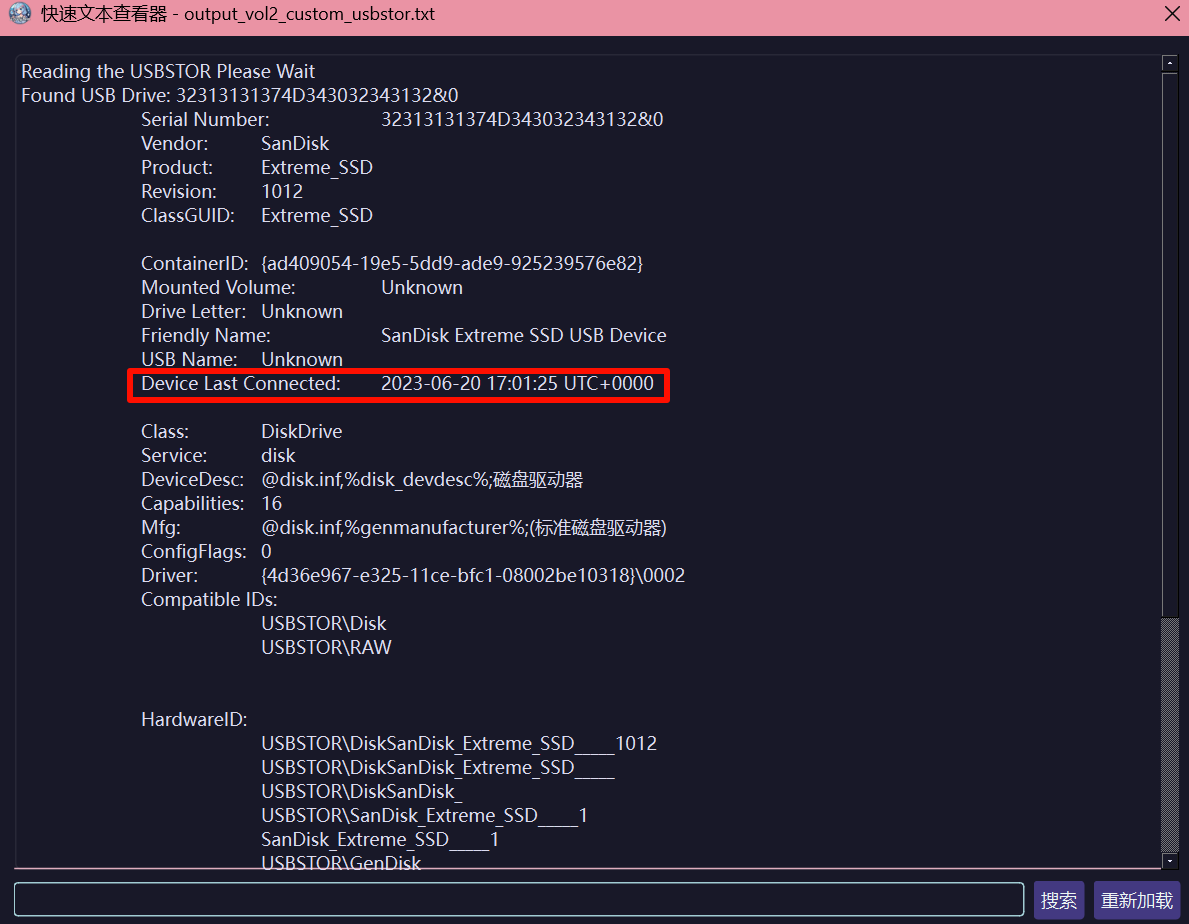
2023-06-21 01:01:25
Question 4
请给出用户yang88的LMHASH值?[答案格式:字母小写]
第二题已经看到了。
aad3b435b51404eeaad3b435b51404ee
Question 5
请给出用户yang88访问过文件“提现记录.xlsx”的北京时间?[答案格式:2000-01-11 00:00:00]
看眼 MFT 解析,里面搜索 .xlsx,其中的 Access Date 就是访问时间。
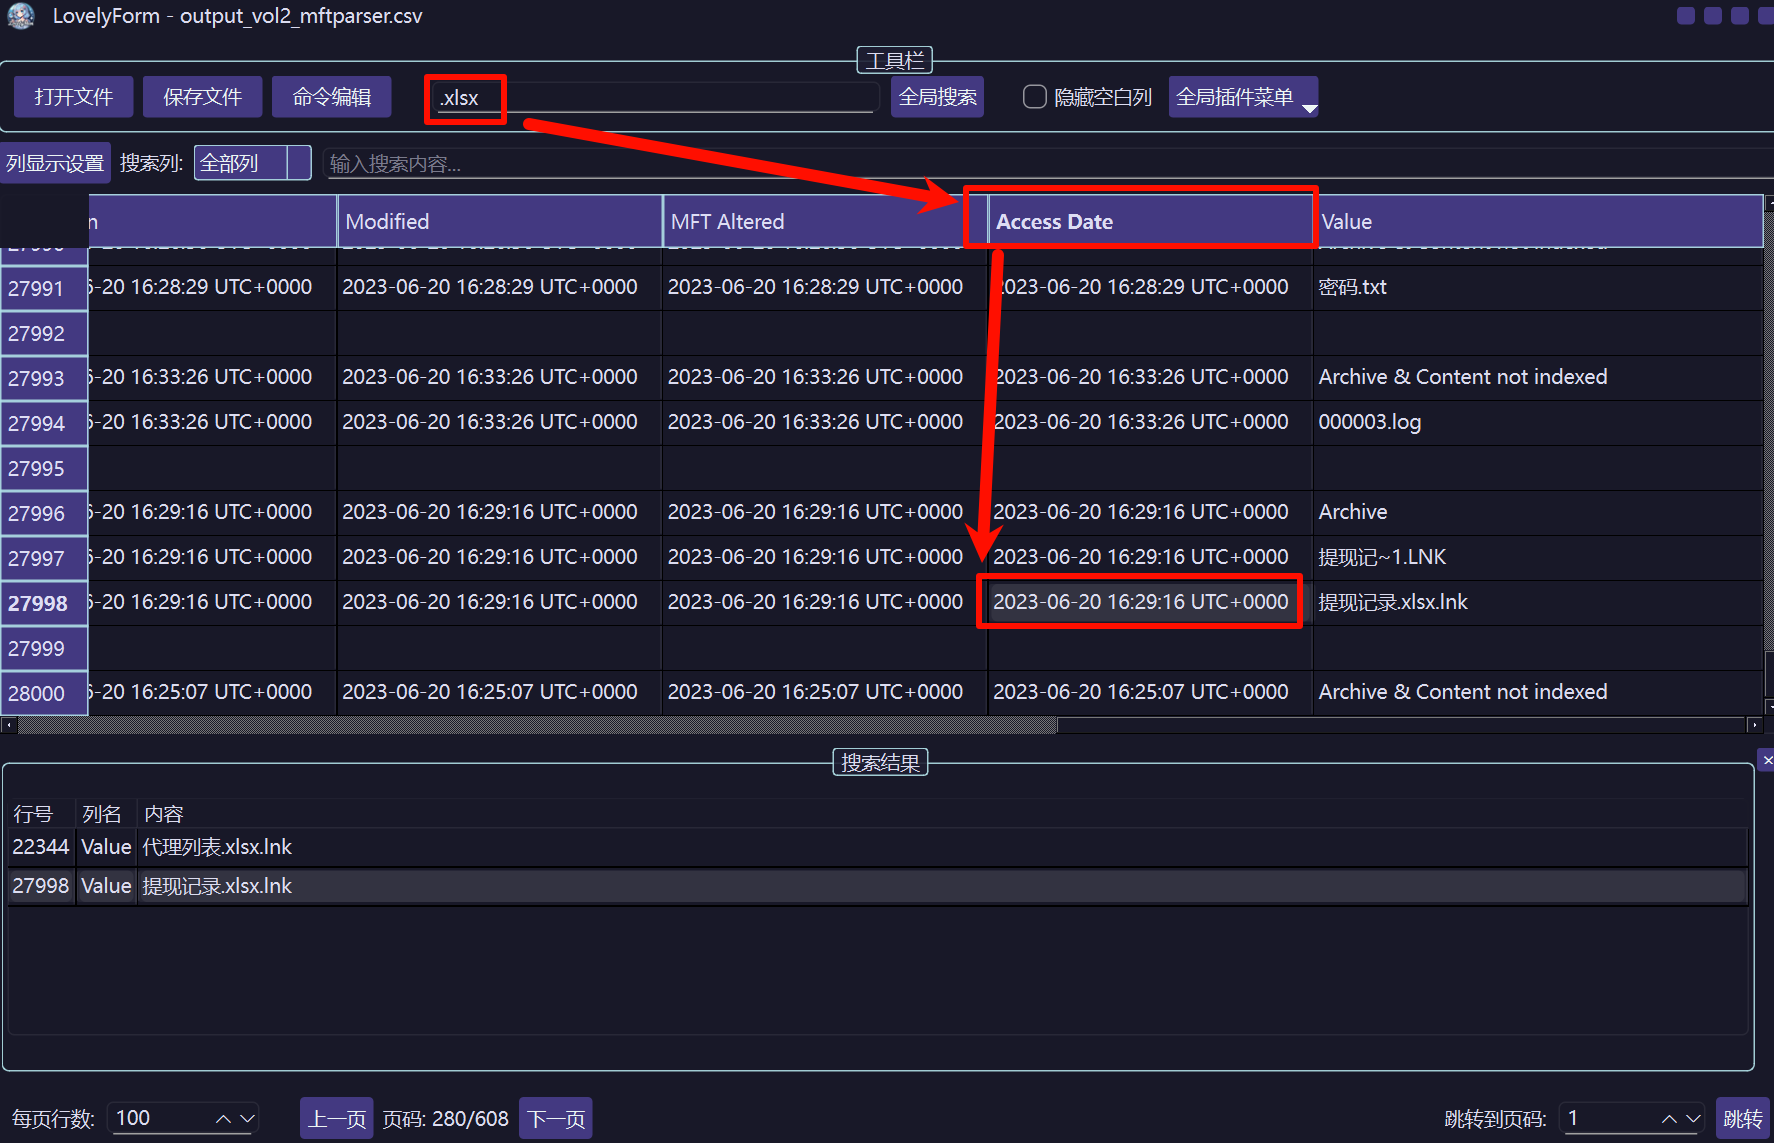
2023-06-21 00:29:16
Question 6
请给出“VeraCrypt”最后一次执行的北京时间?[答案格式:2000-01-11 00:00:00]
userassist,注意是 UTC+8。
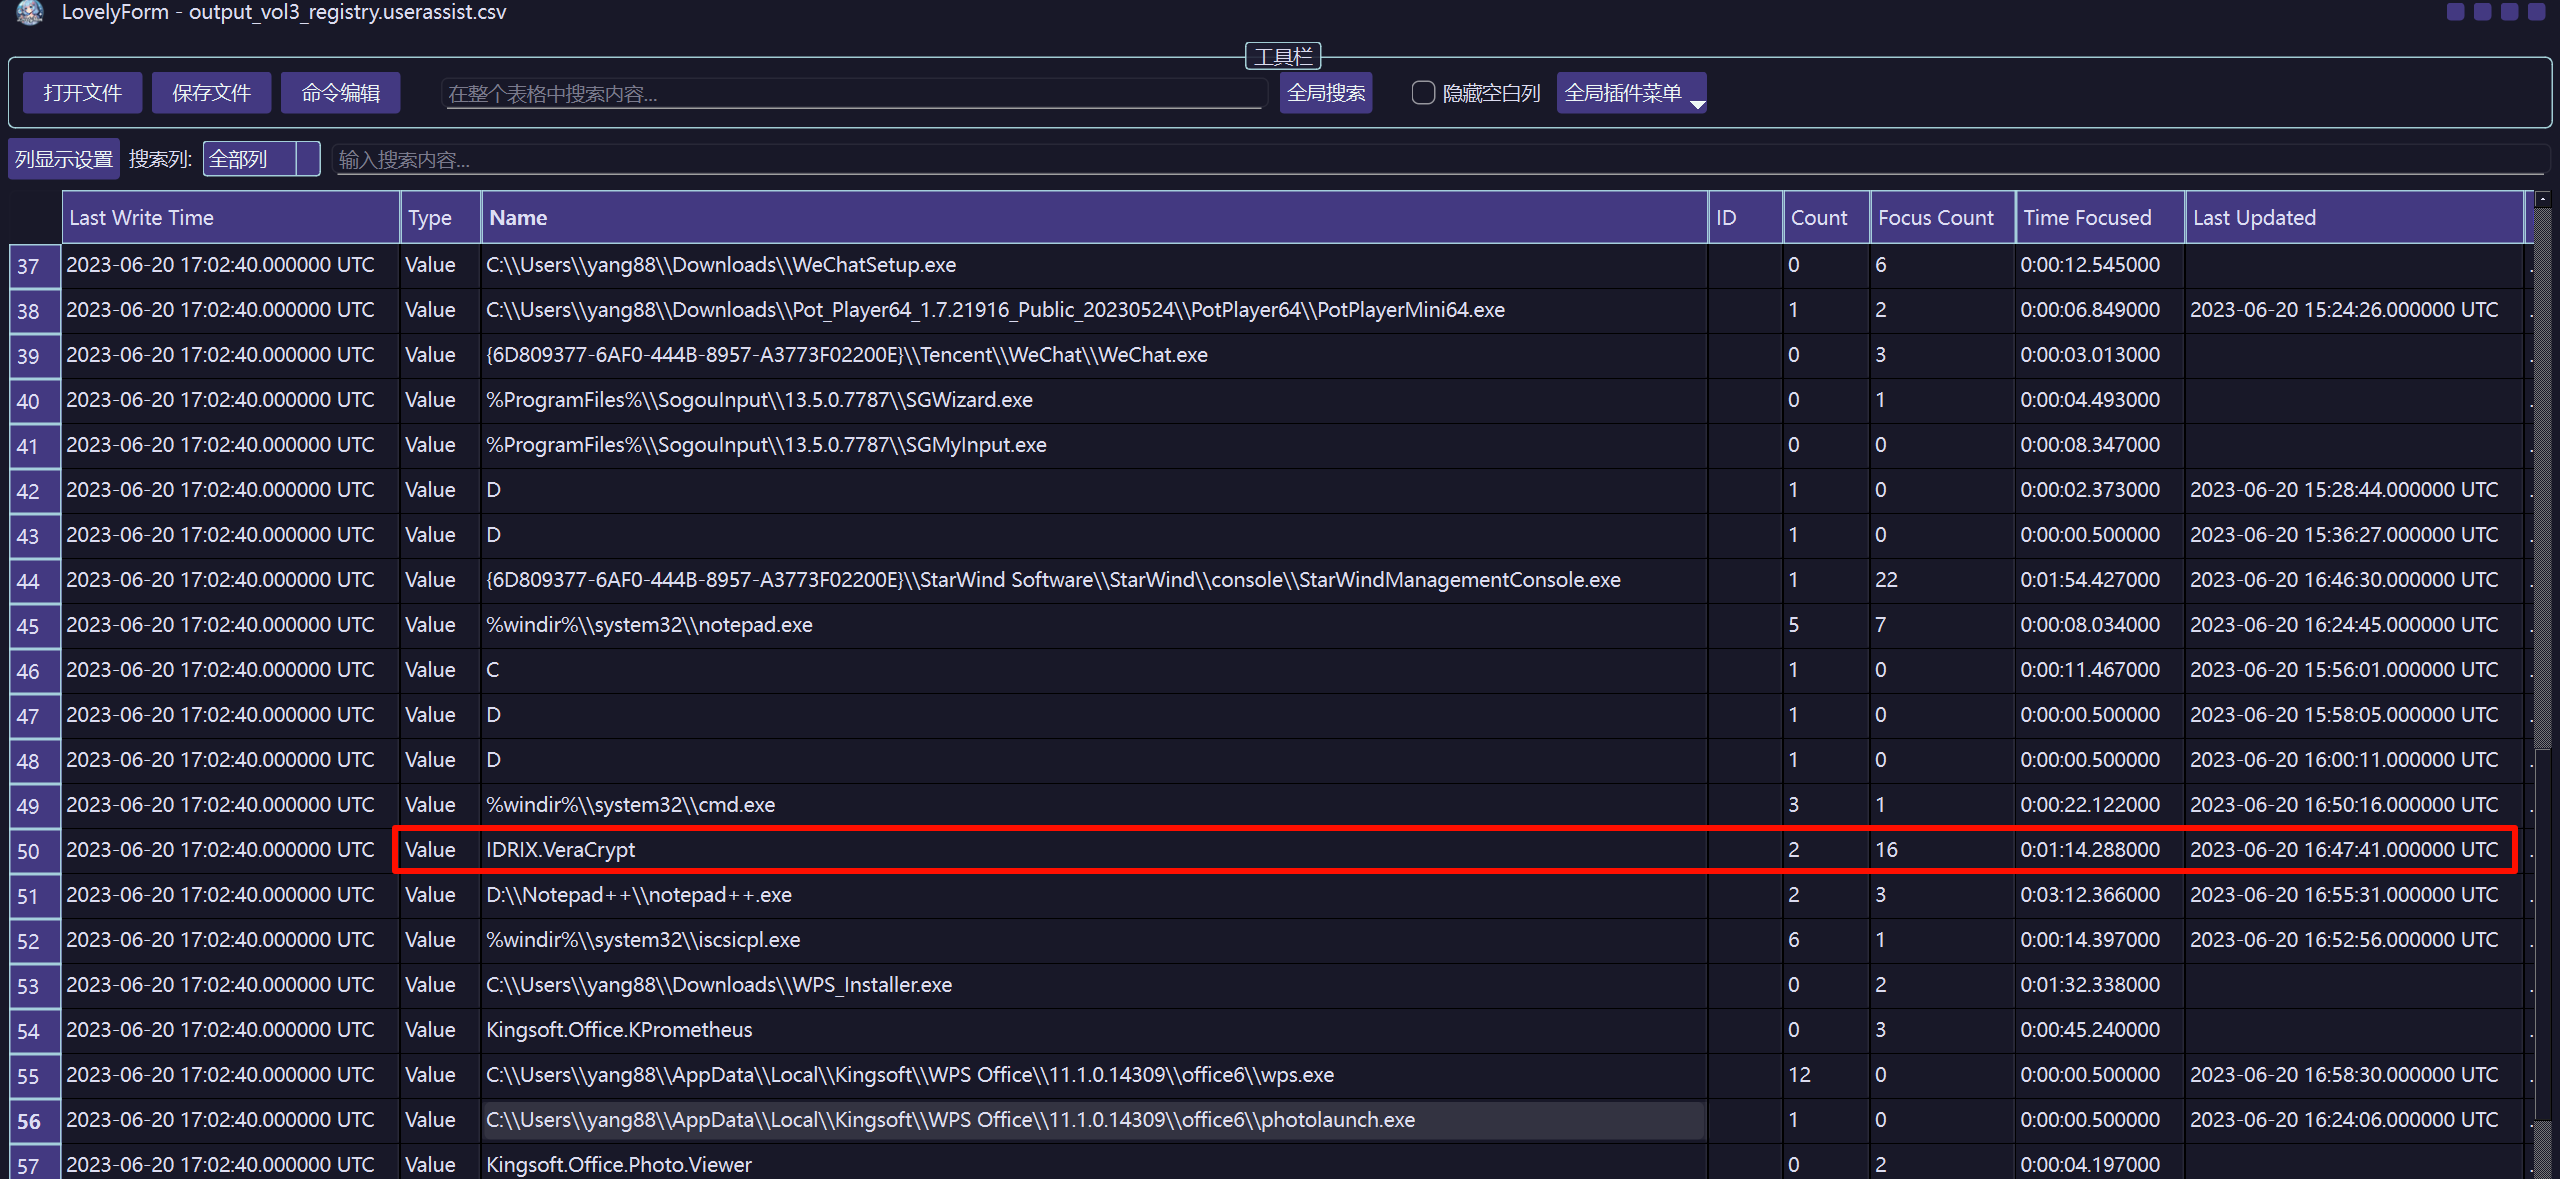
2023-06-21 00:47:41
Question 7
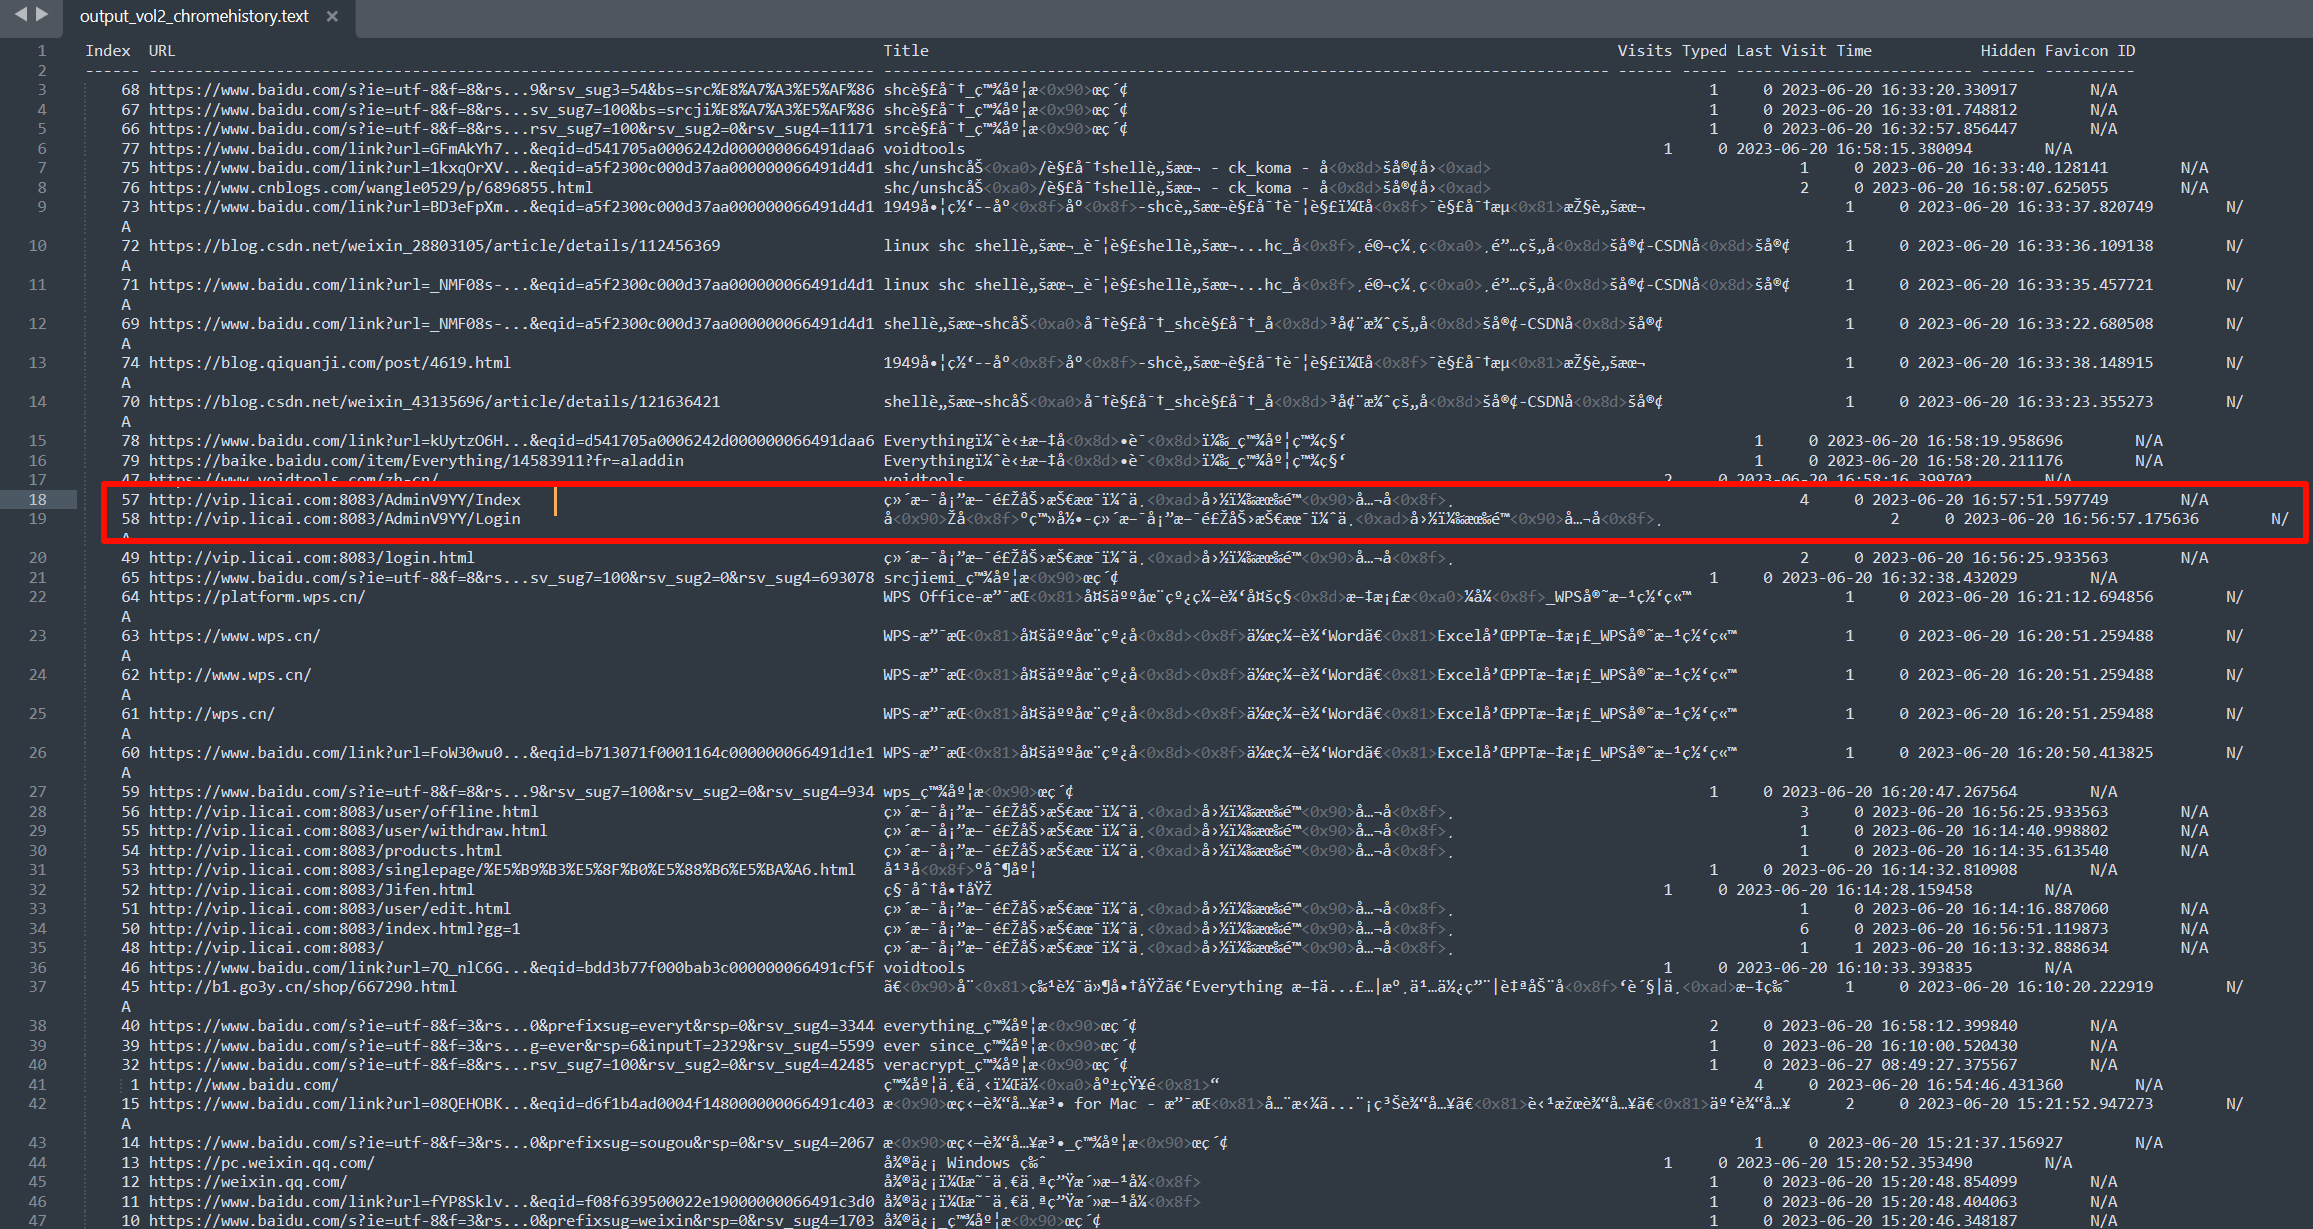
分析内存镜像,请给出用户在“2023-06-20 16:56:57 UTC+0”访问过“维斯塔斯”后台多少次?[答案格式:10]
看 Chrome 历史,即 chromehistory。
2
Question 8
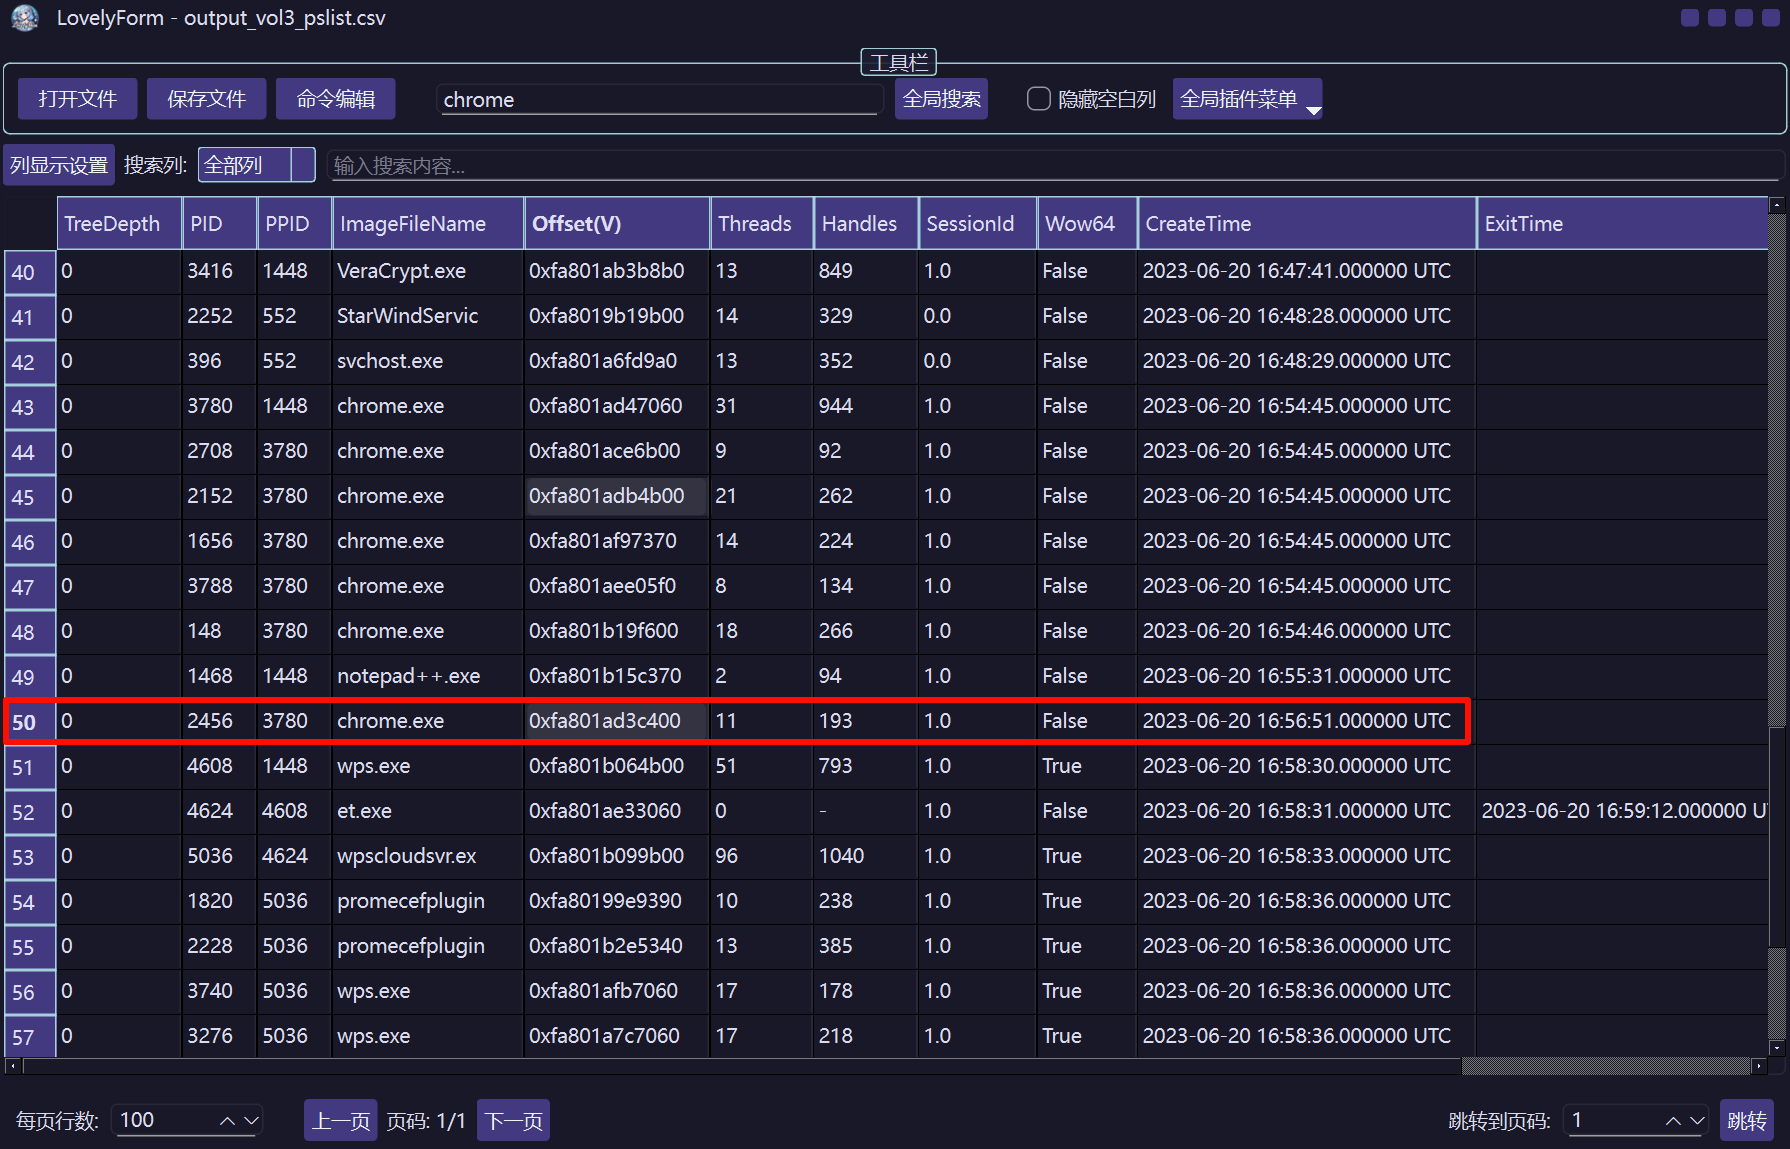
请给出用户最后一次访问chrome浏览器的进程PID?[答案格式:1234]
看进程列表,找最晚的。
2456
服务器取证
Question 1
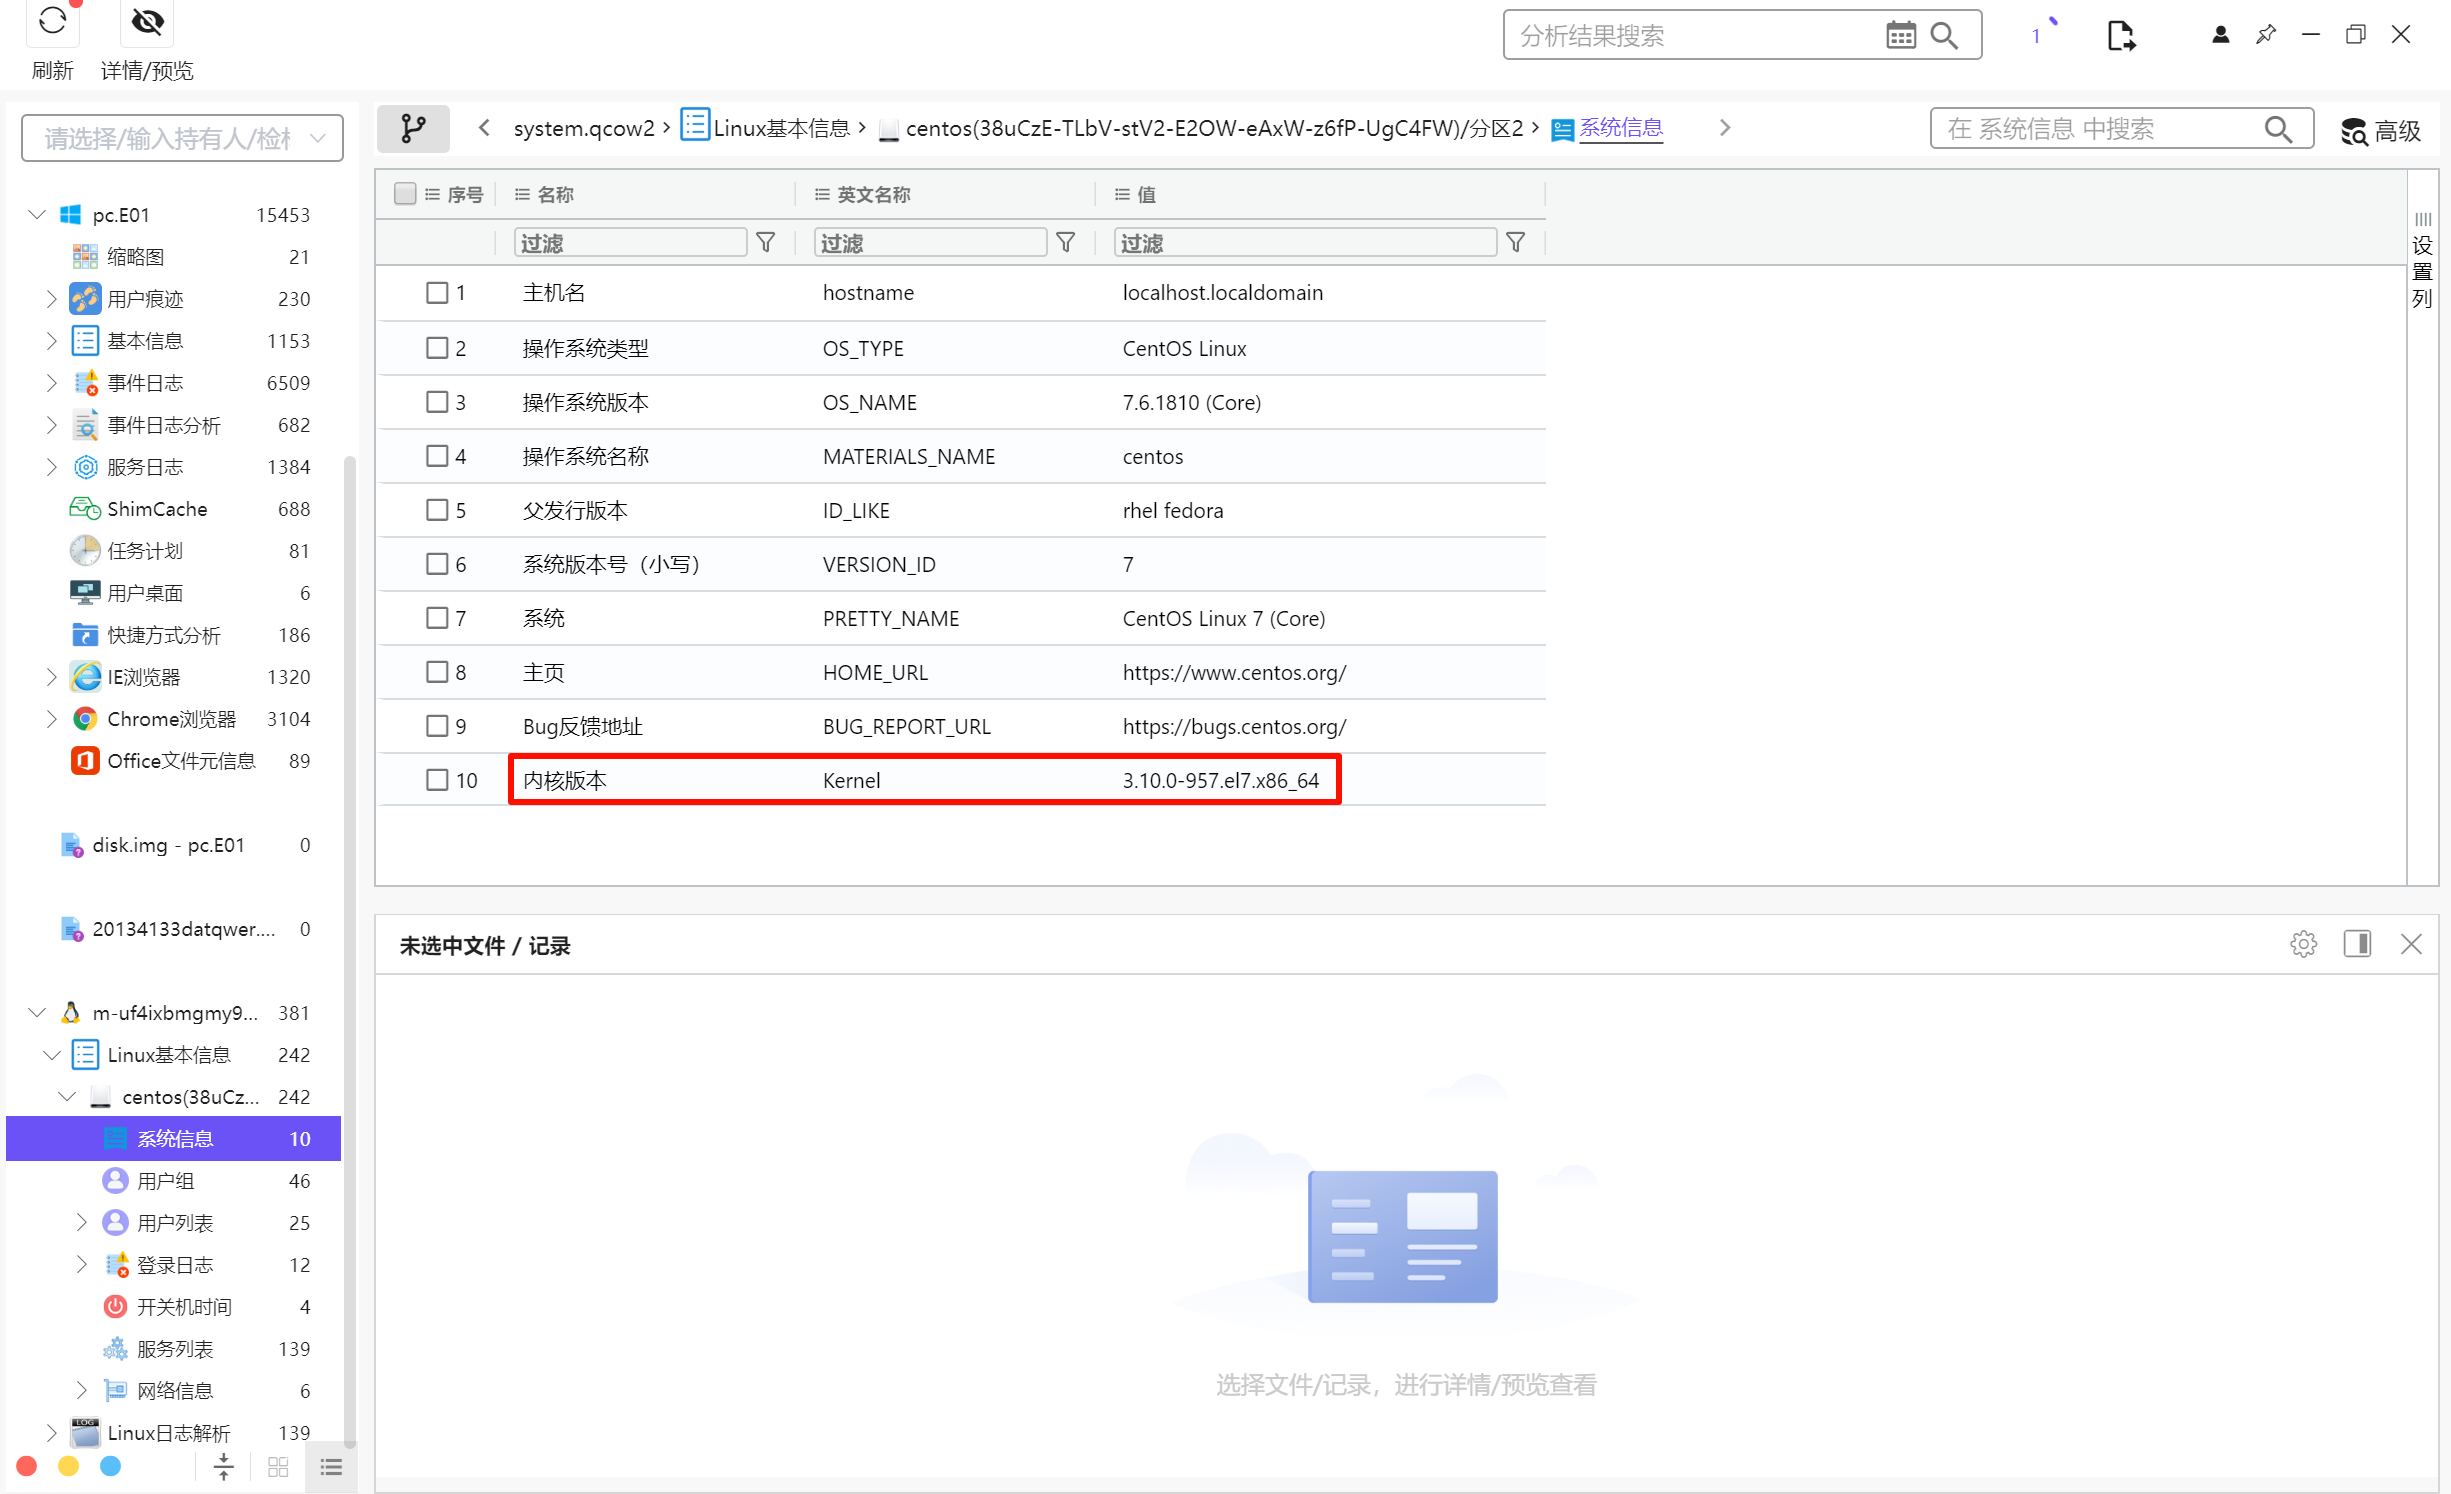
分析涉案服务器,请给出涉案服务器的内核版本?[答案格式:xx.xxx-xxx.xx.xx]
<font style="color:rgba(0, 0, 0, 0.87);">3.10.0-957.el7.x86_64</font>
Question 2
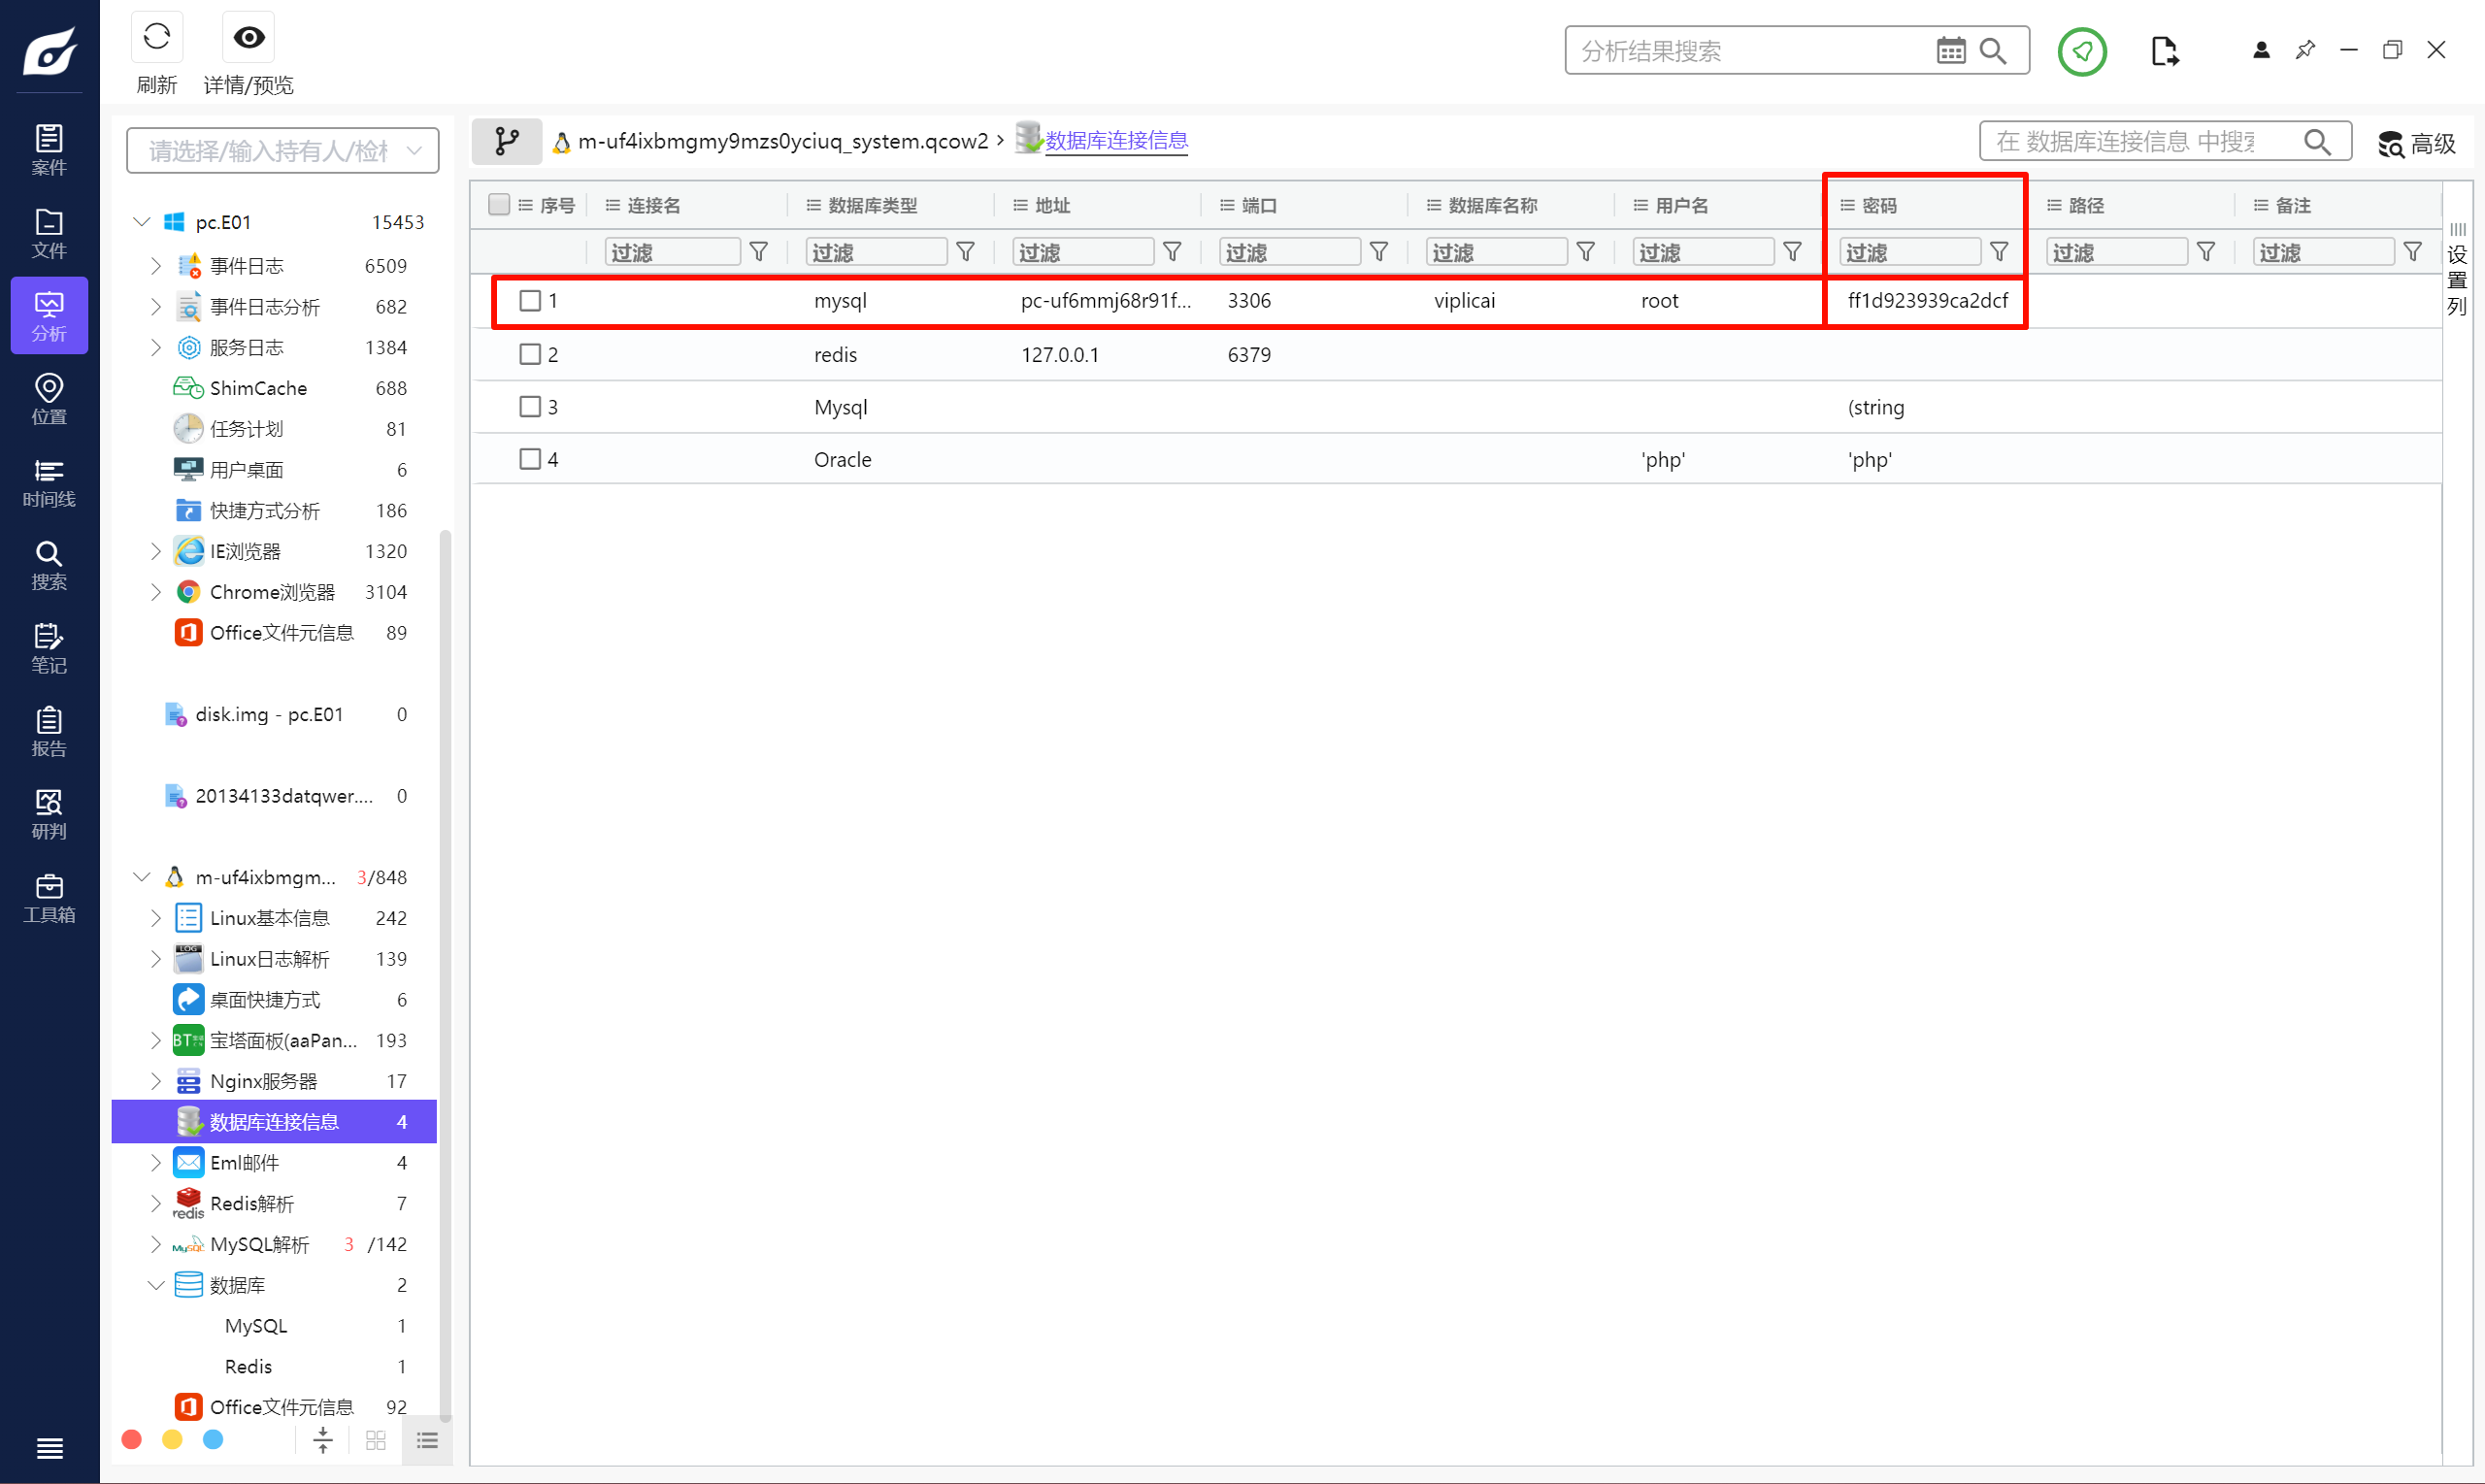
分析涉案服务器,请给出MySQL数据库的root账号密码?[答案格式:Admin123]
<font style="color:rgba(0, 0, 0, 0.87);">ff1d923939ca2dcf</font>
Question 3
分析涉案服务器,请给出涉案网站RDS数据库地址?[答题格式: xx-xx.xx.xx.xx.xx]
去看网站根目录的 .env 文件。
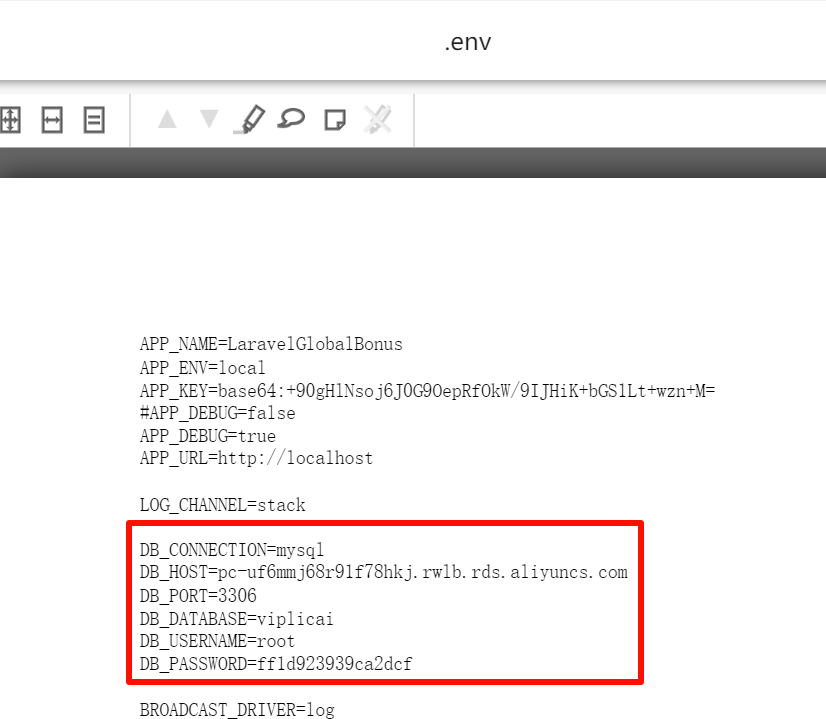
pc-uf6mmj68r91f78hkj.rwlb.rds.aliyuncs.com
Question 4
请给出涉网网站数据库版本号? [答题格式: 5.6.00]
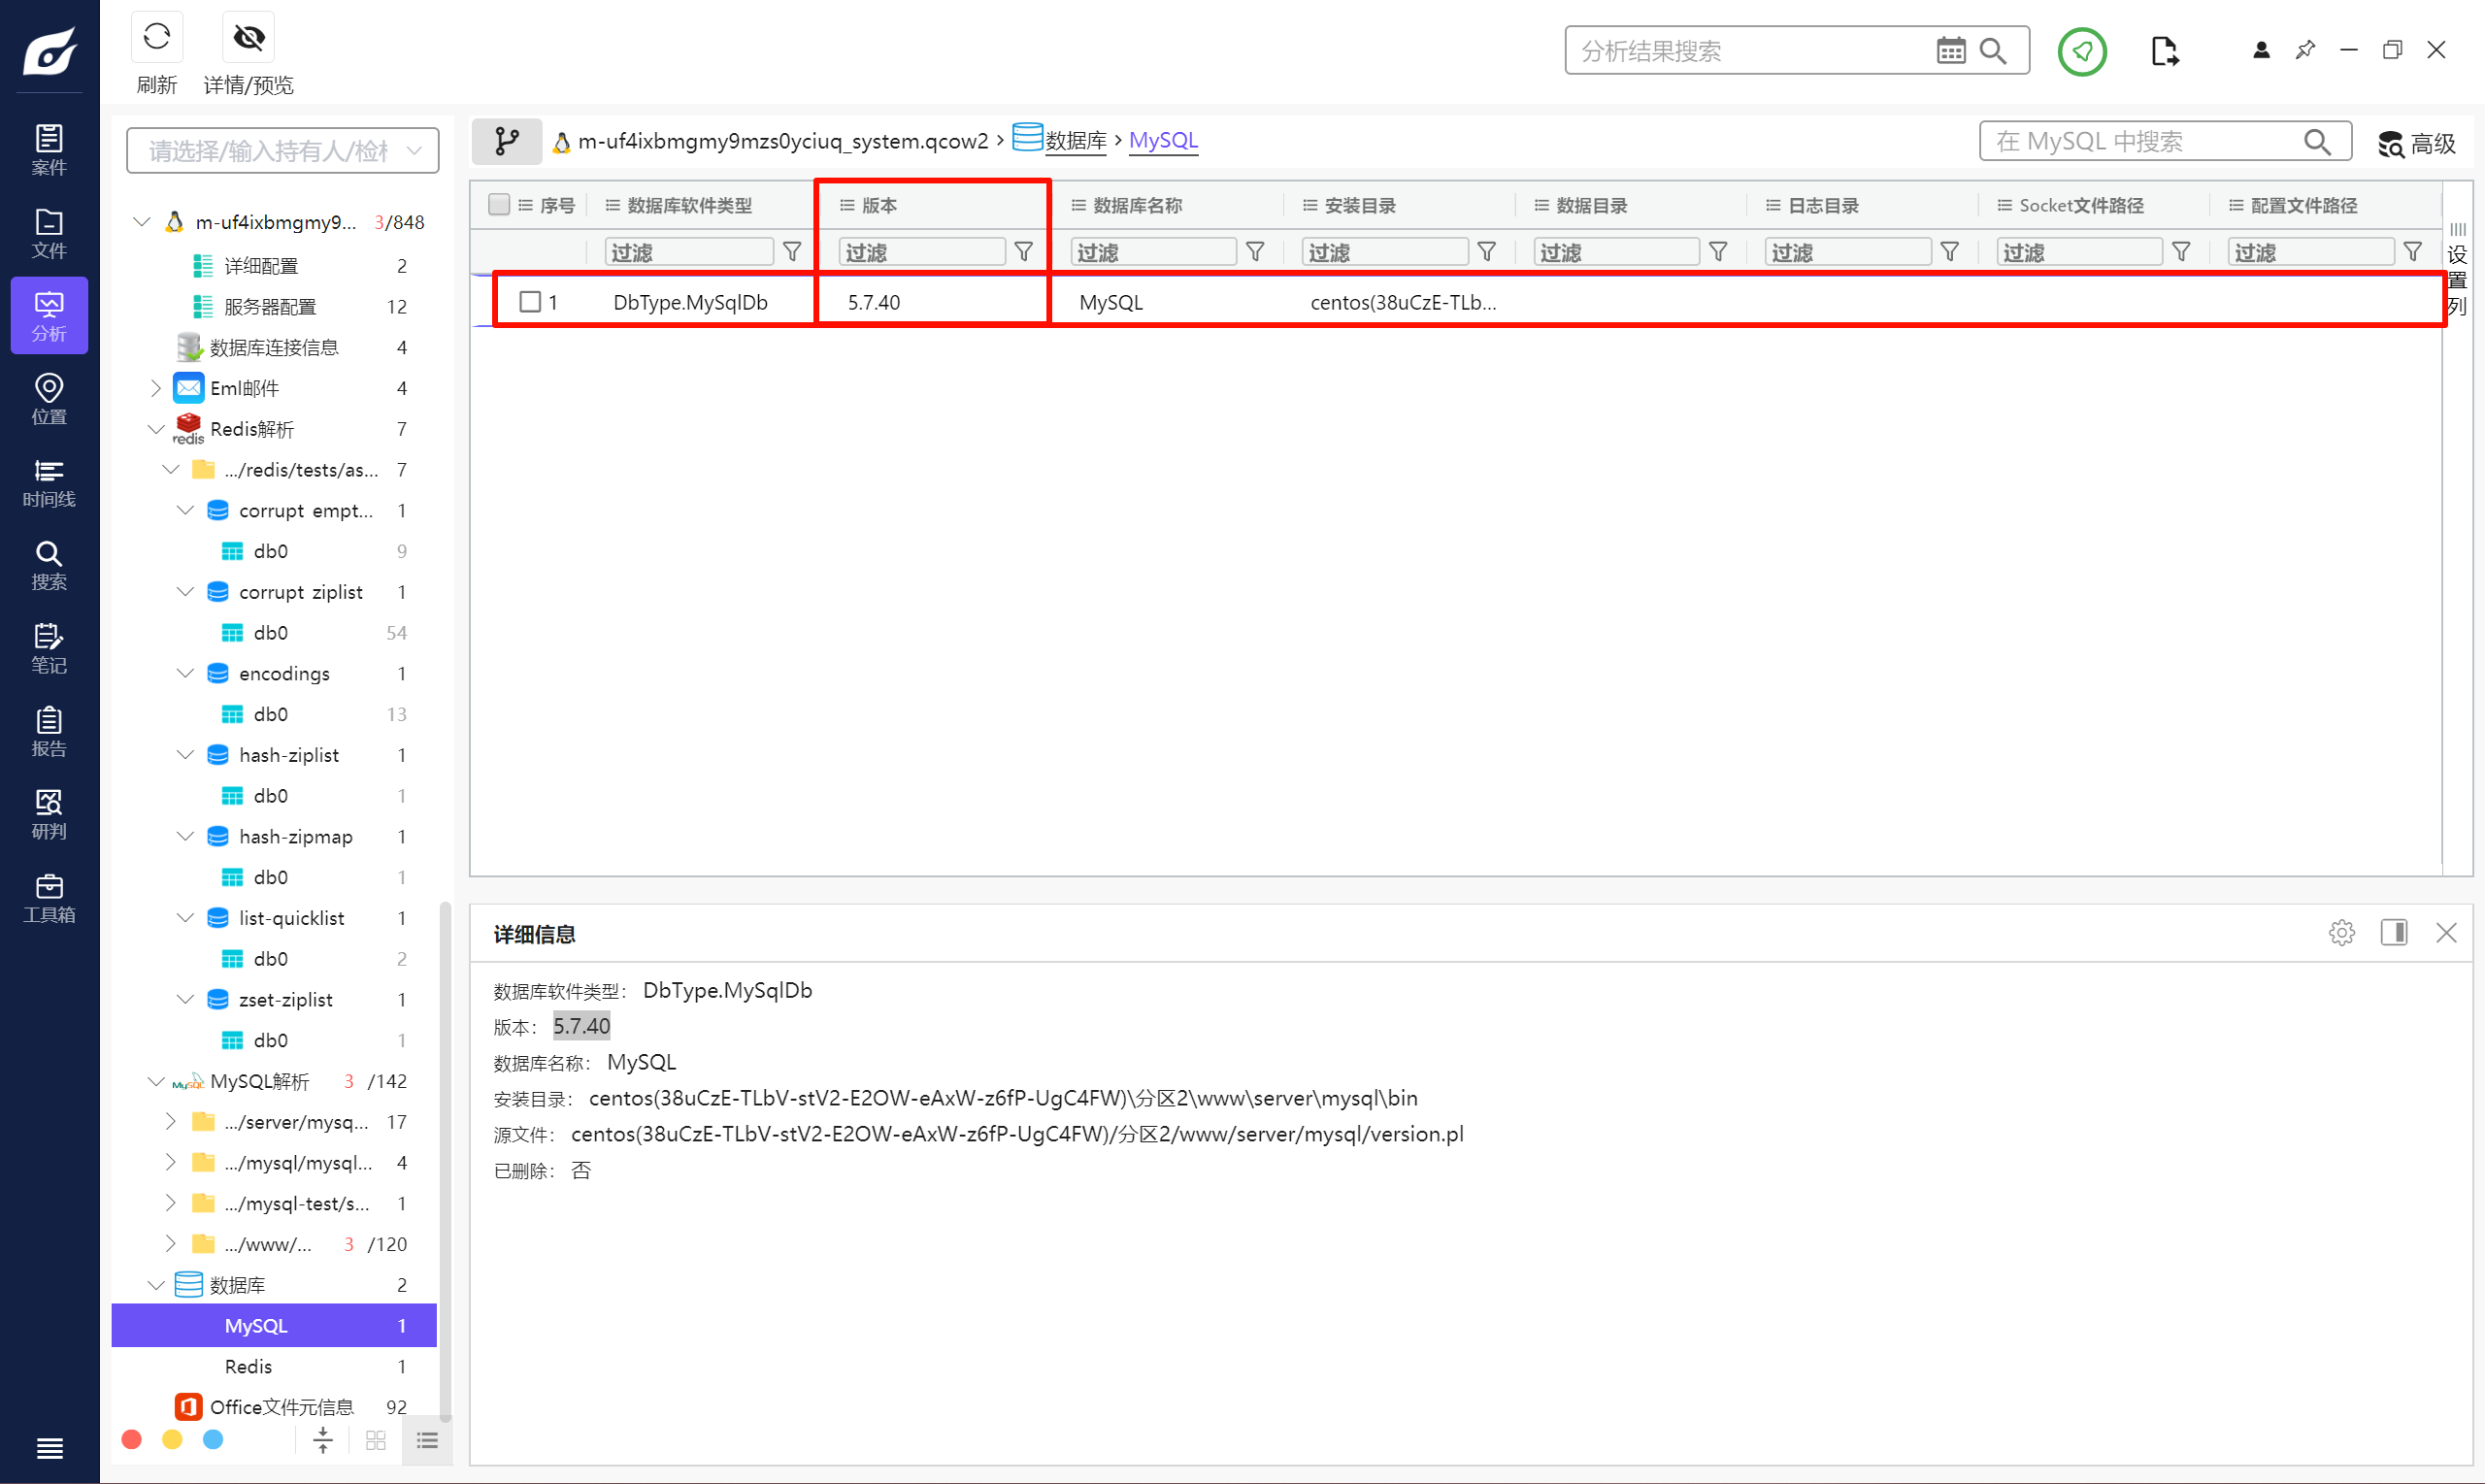
<font style="color:rgba(0, 0, 0, 0.87);">5.7.40</font>
服务器重构
需要重构网站,首先仿真服务器镜像,然后用 windterm ssh 连接。
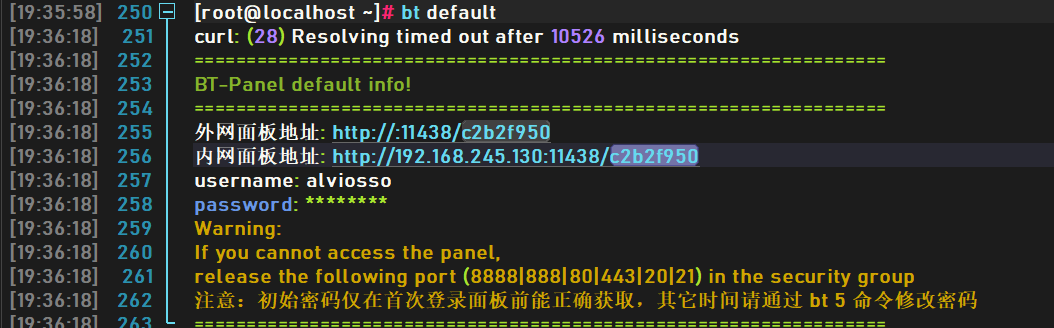
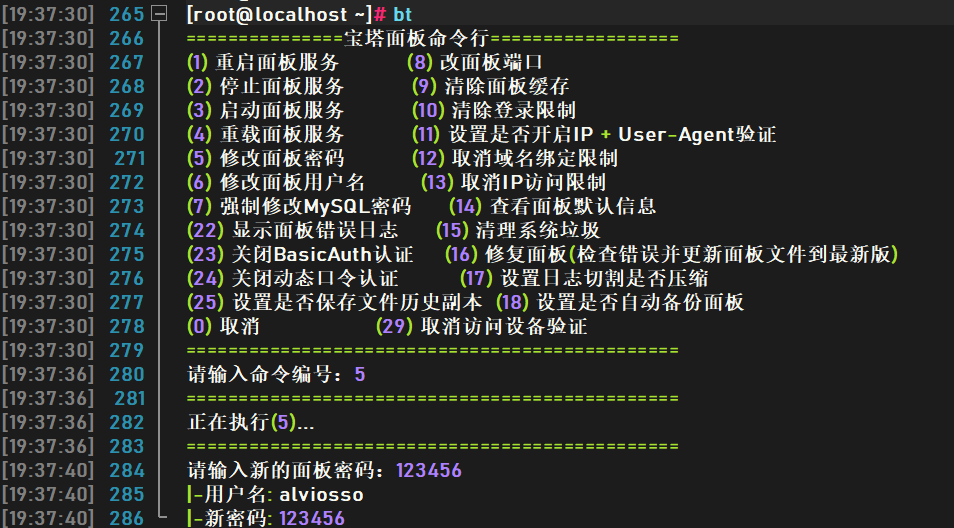
修改登录密码。成功登入后台。
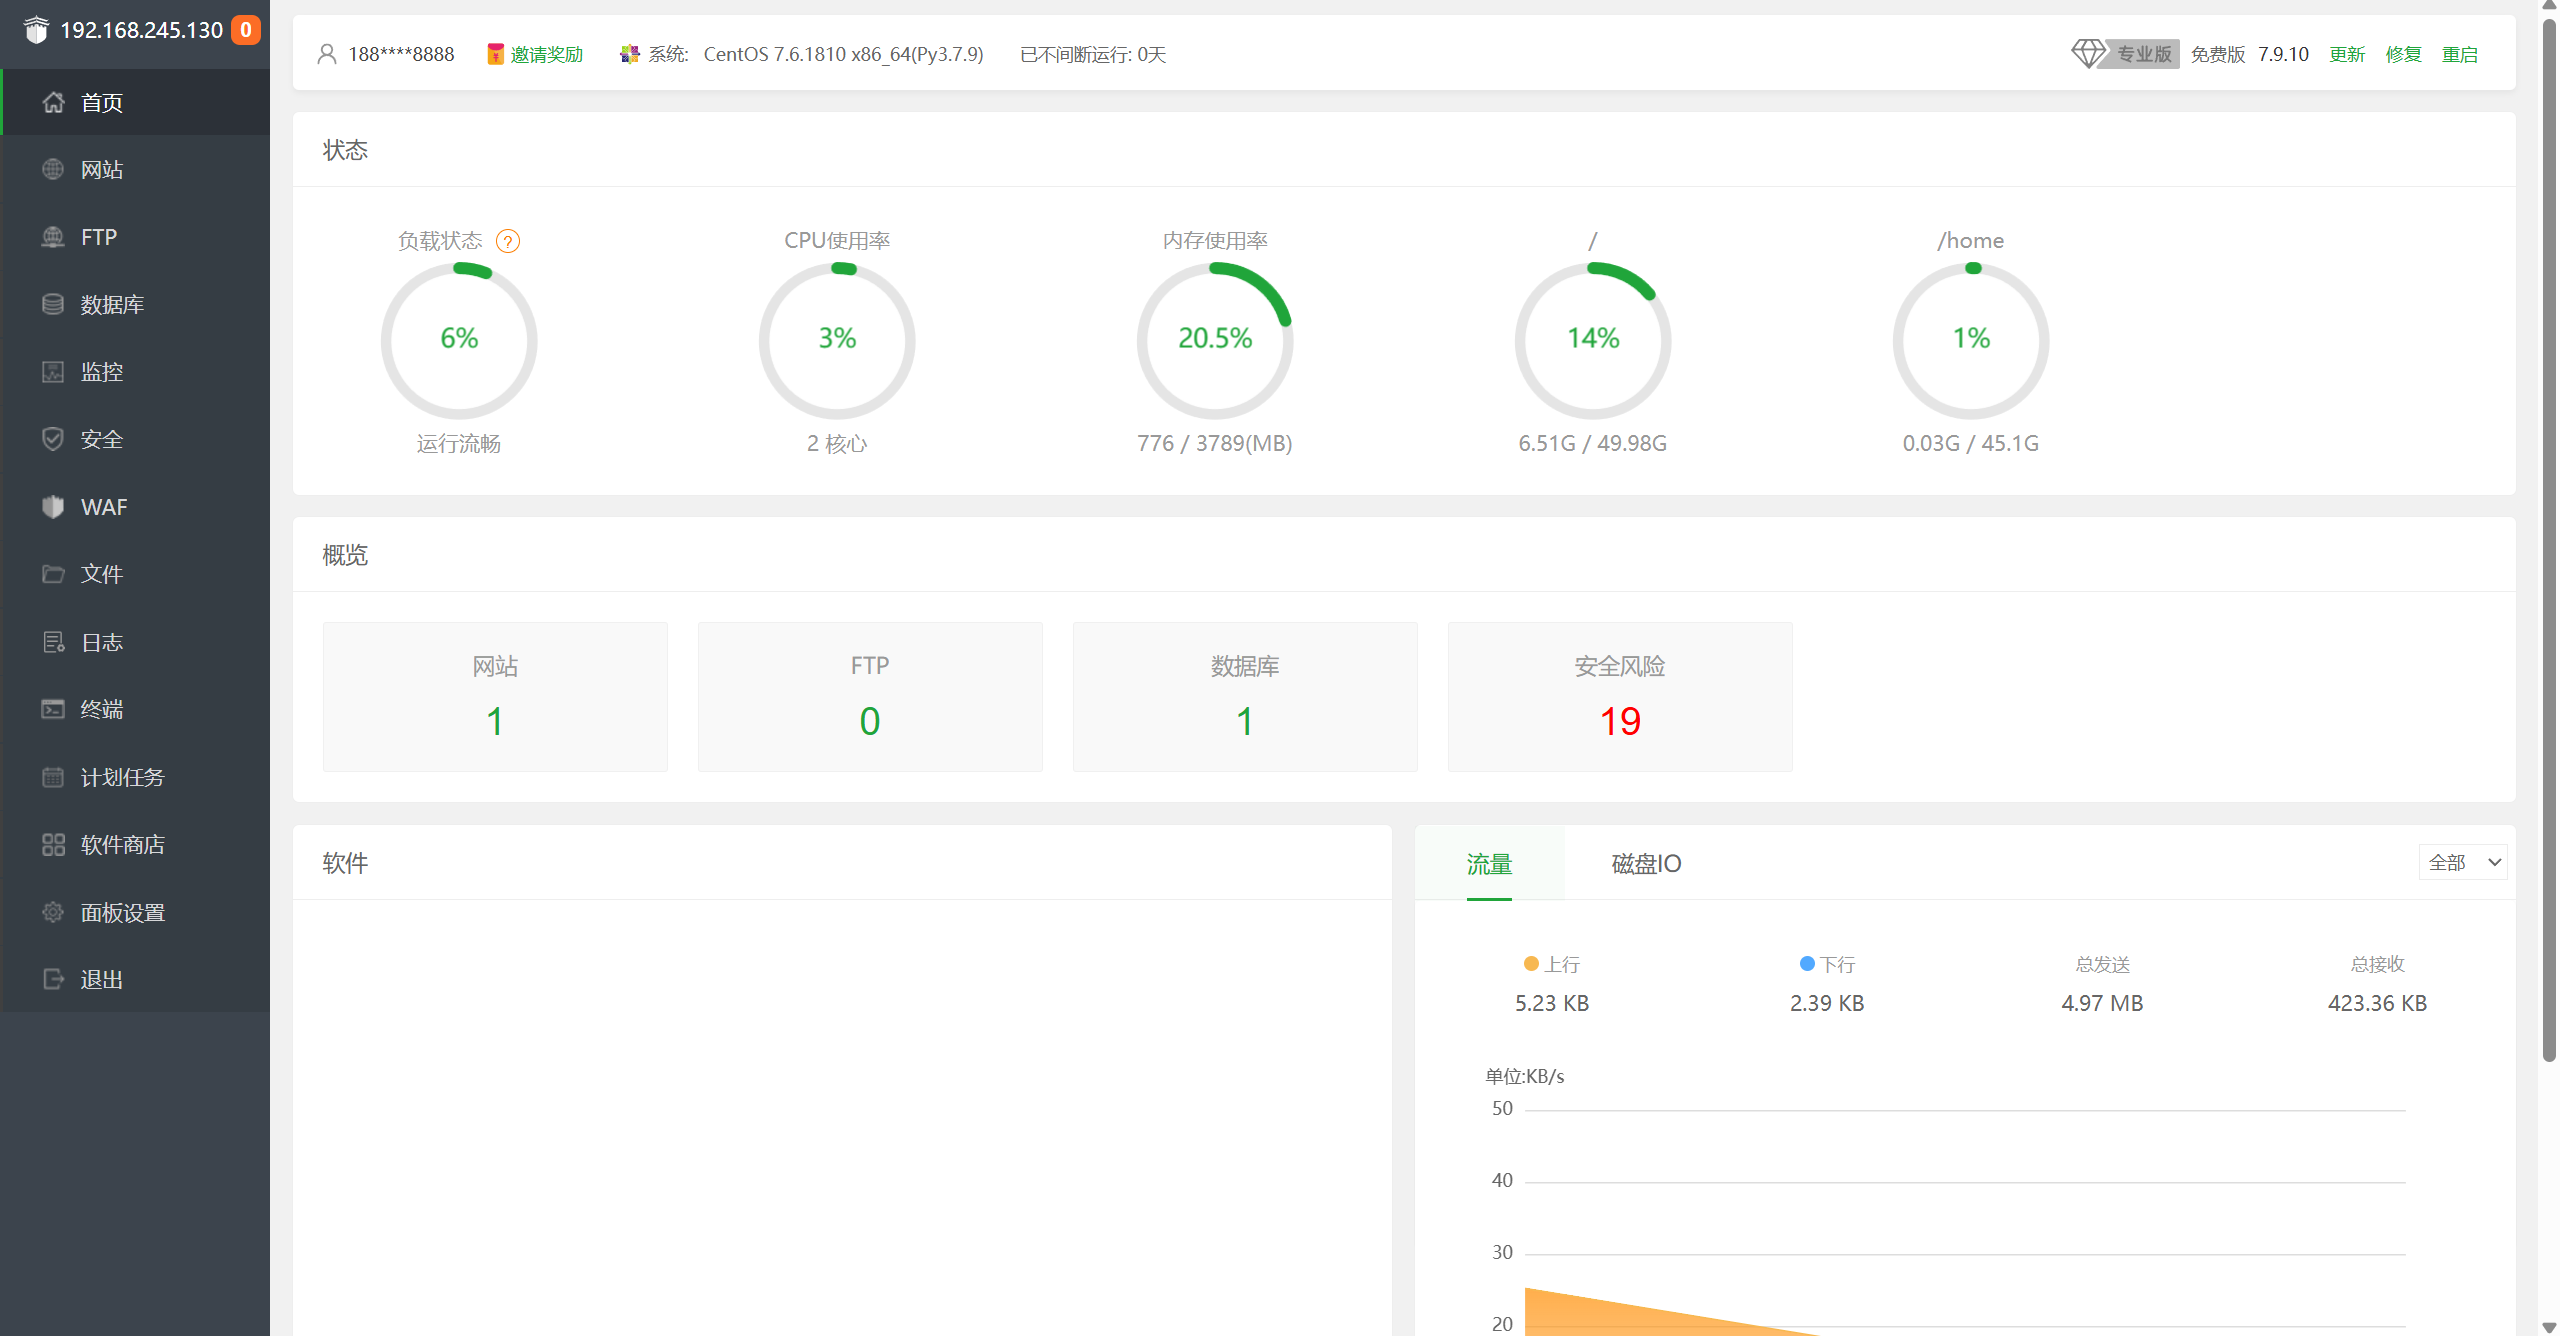
接下来恢复数据库。
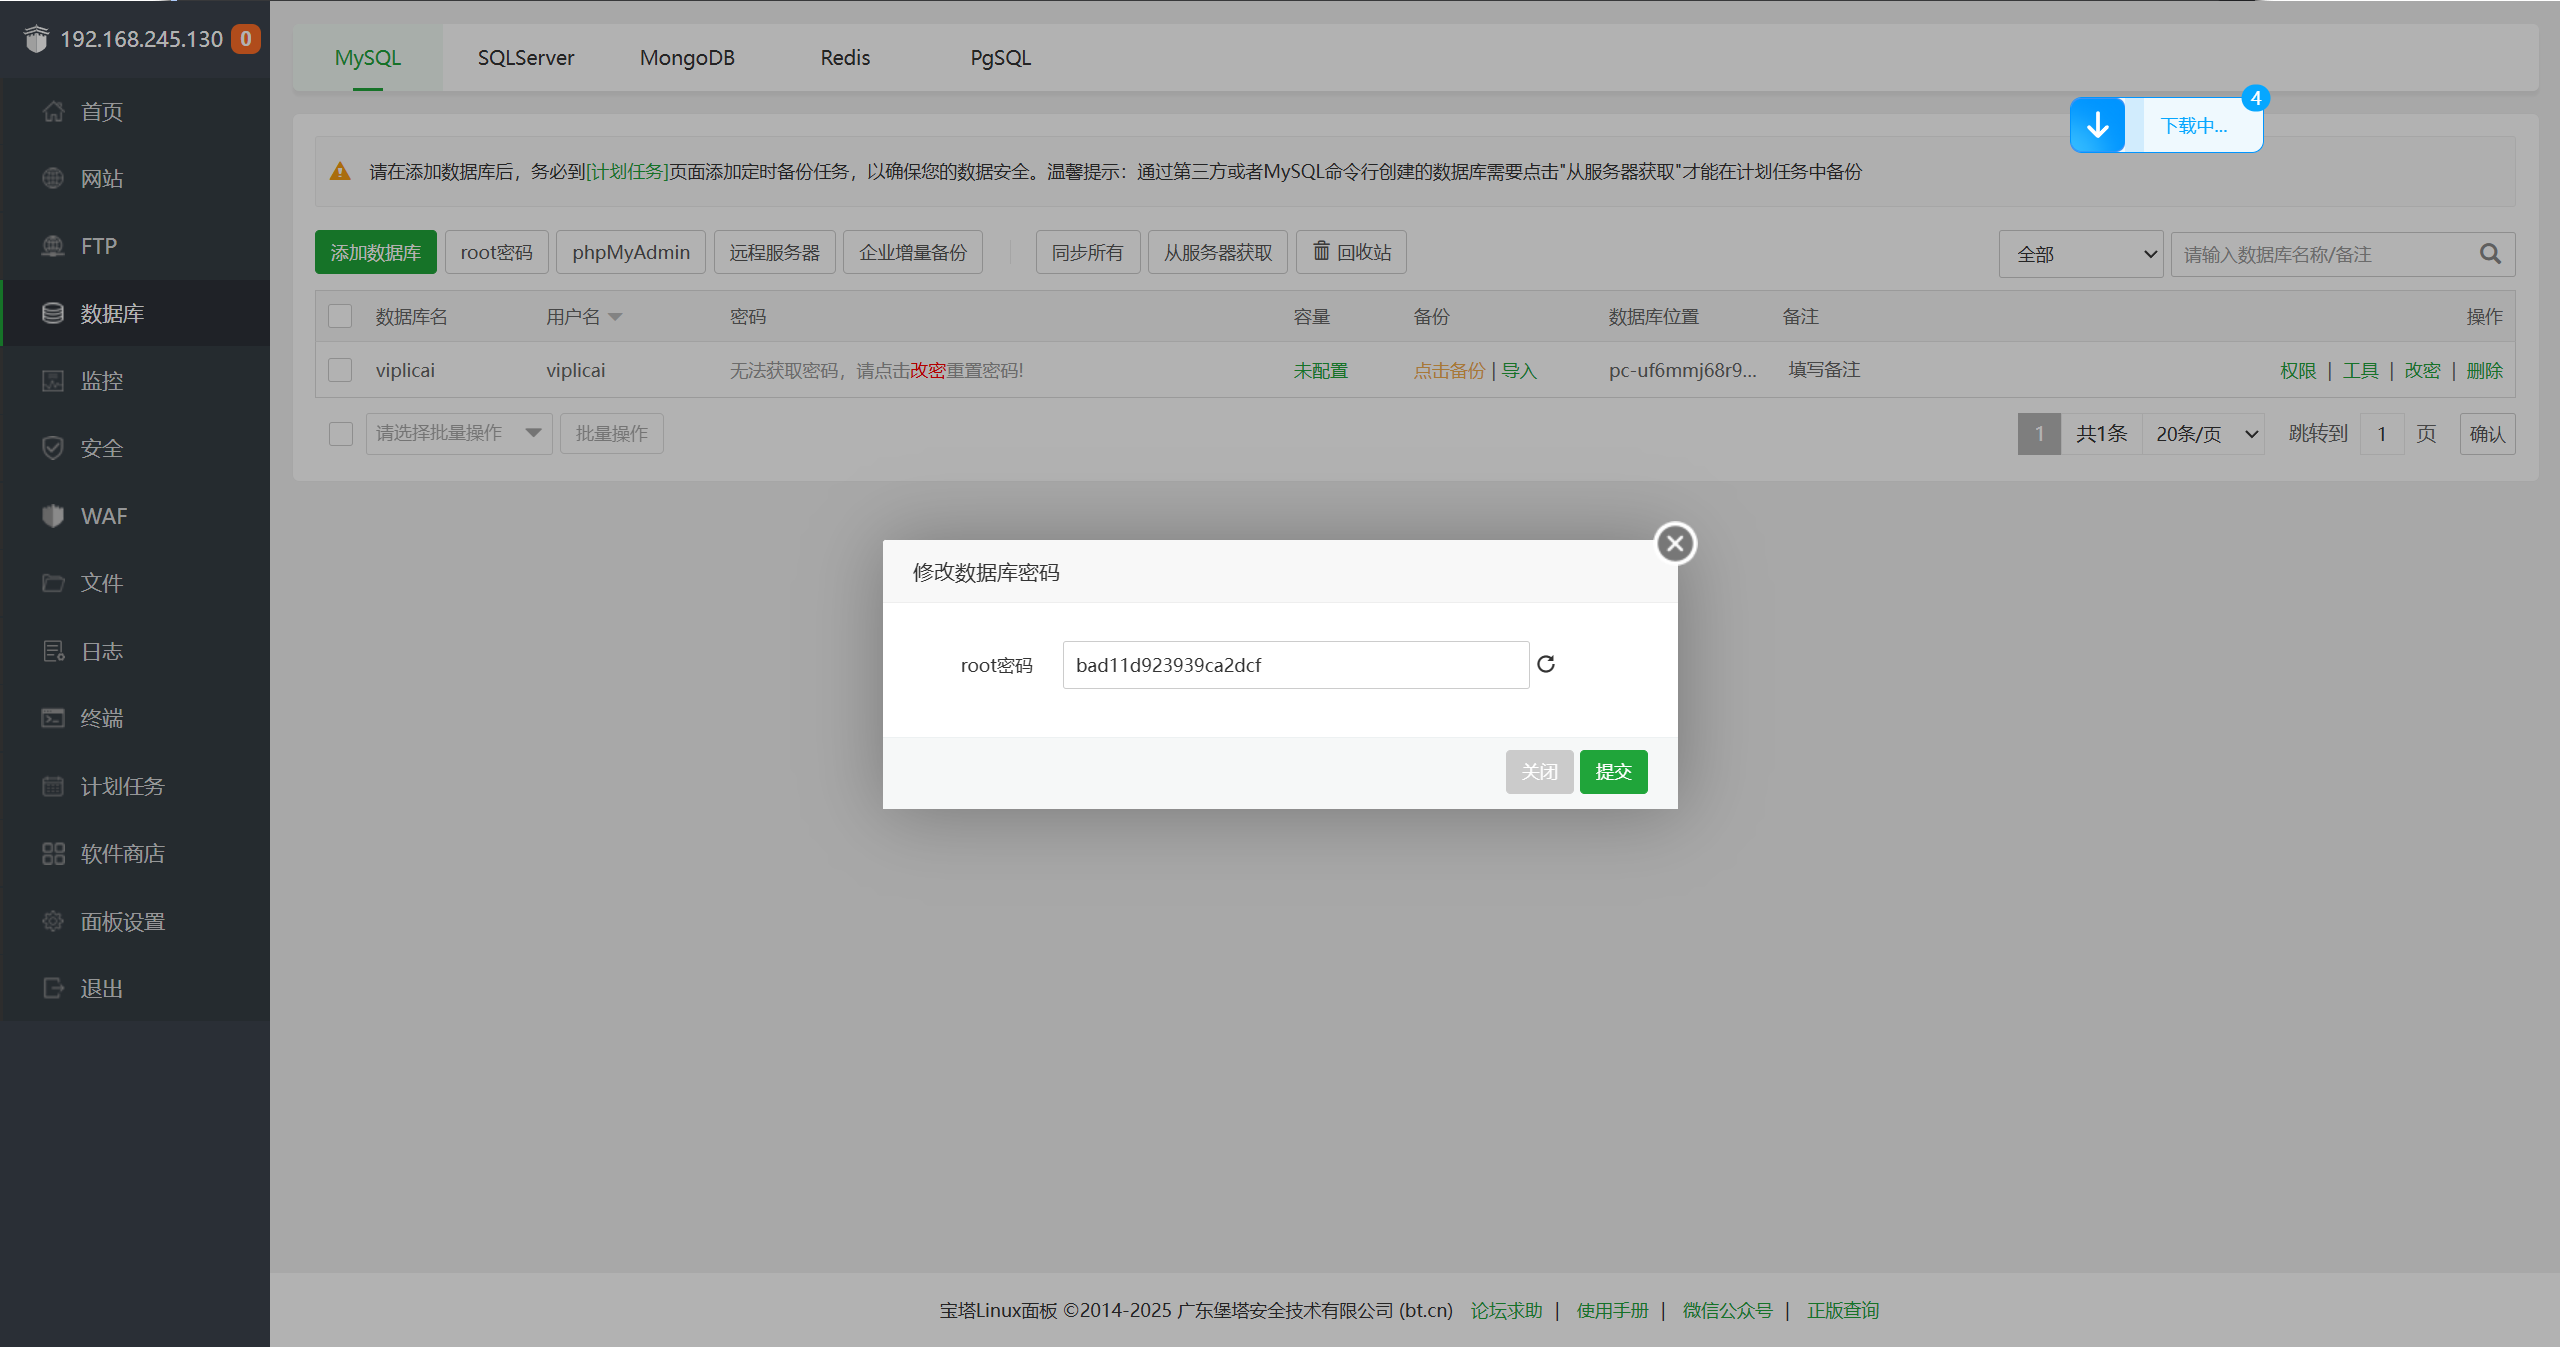
宝塔面板可以直接看到数据库密码,先登进去看看。
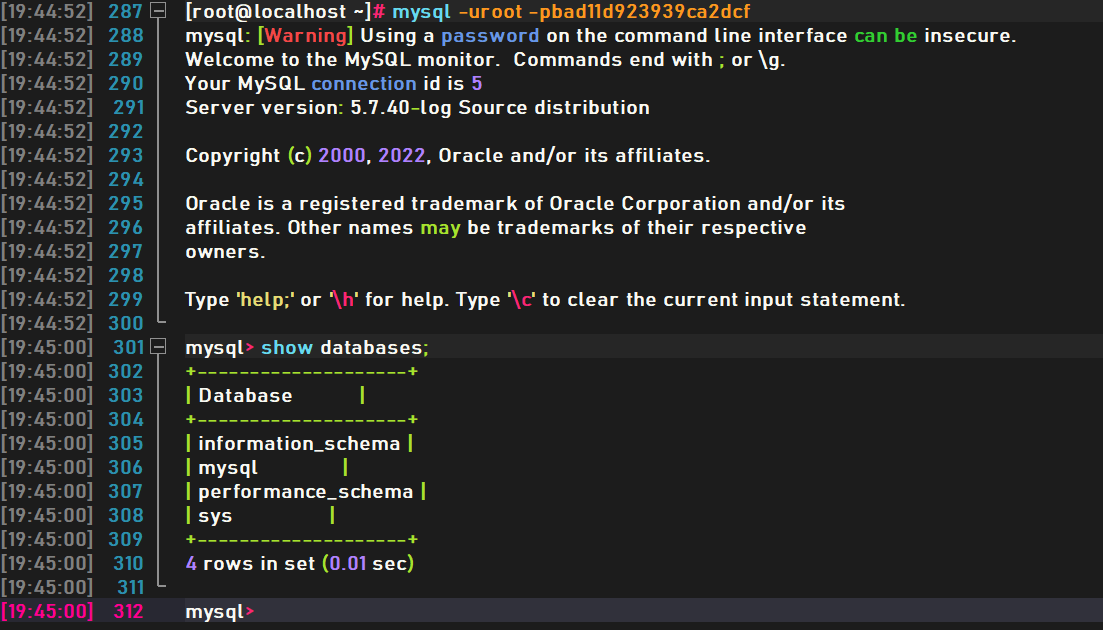
检材里面还给了一个 xb 文件,参考这篇文章恢复数据库。

https://blog.csdn.net/weixin_40230682/article/details/118703478
安装 qpress。
wget "http://docs-aliyun.cn-hangzhou.oss.aliyun-inc.com/assets/attach/183466/cn_zh/1608011575185/qpress-11-linux-x64.tar"
tar xvf qpress-11-linux-x64.tar
chmod 775 qpress
cp qpress /usr/bin
安装 xtrabackup。
wget https://www.percona.com/downloads/XtraBackup/Percona-XtraBackup-2.4.9/binary/redhat/7/x86_64/percona-xtrabackup-24-2.4.9-1.el7.x86_64.rpm
yum install -y percona-xtrabackup-24-2.4.9-1.el7.x86_64.rpm
使用 xbstream 处理 xb 文件。
cat hins261244292_data_20230807143325_qp.xb | xbstream -x -v -C /www/server/data
进入 /www/server/data 进行解压。
cd /www/server/data
innobackupex --decompress --remove-original /www/server/data
innobackupex --defaults-file=/etc/my.cnf --apply-log /www/server/data
chown -R mysql:mysql /www/server/data
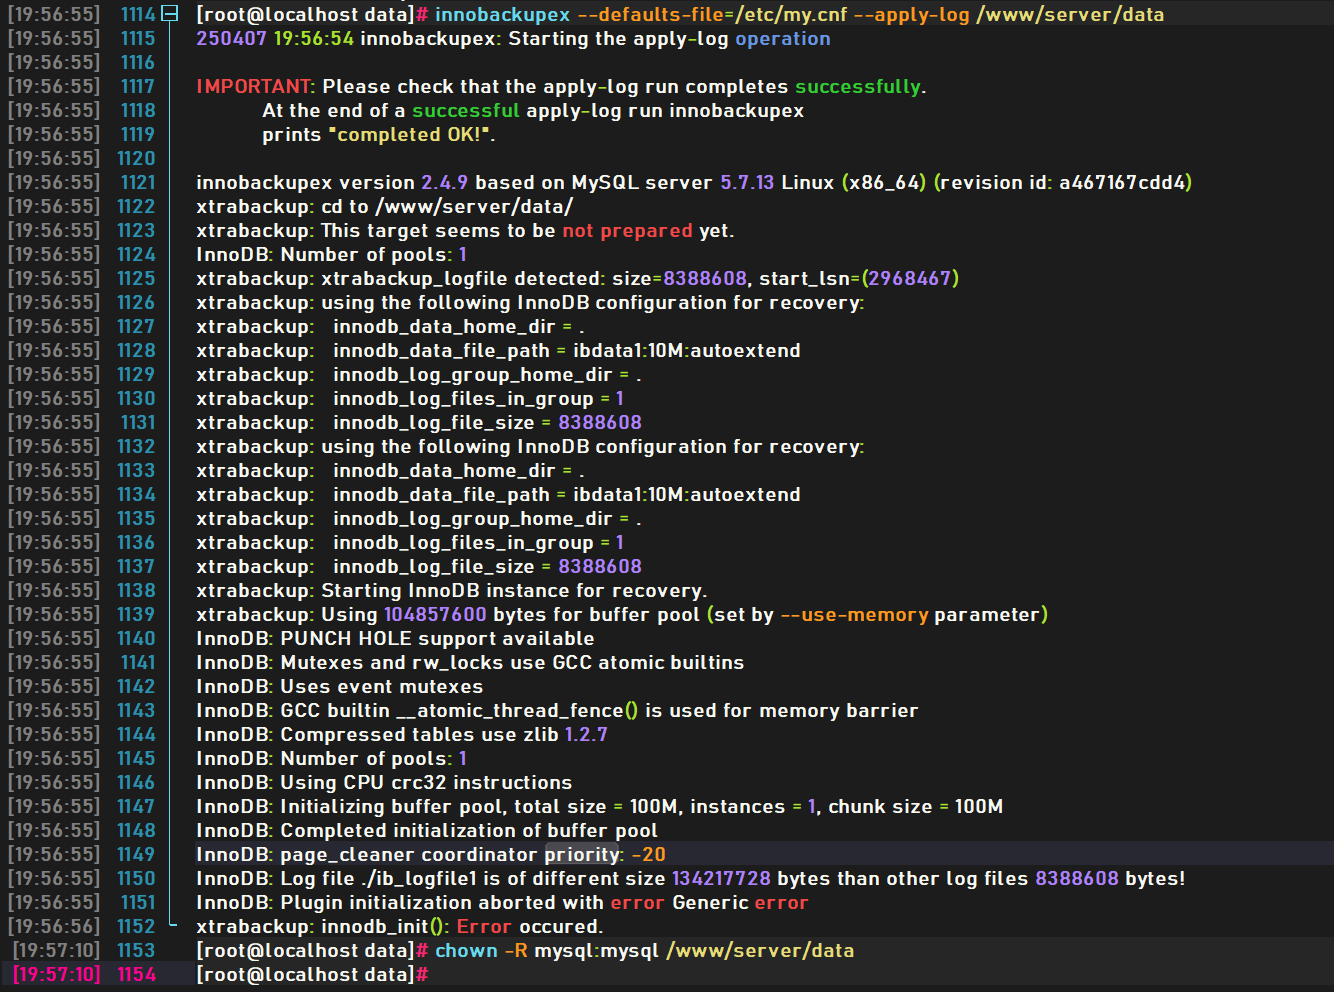
这里报错了,不影响。
去修改 mysql 的配置文件,把所有表名都改成小写。
vim /etc/my.cnf
#在[mysqld]块下添加
lower_case_table_names=1
然后添加 skip-grant-tables,跳过登录验证。
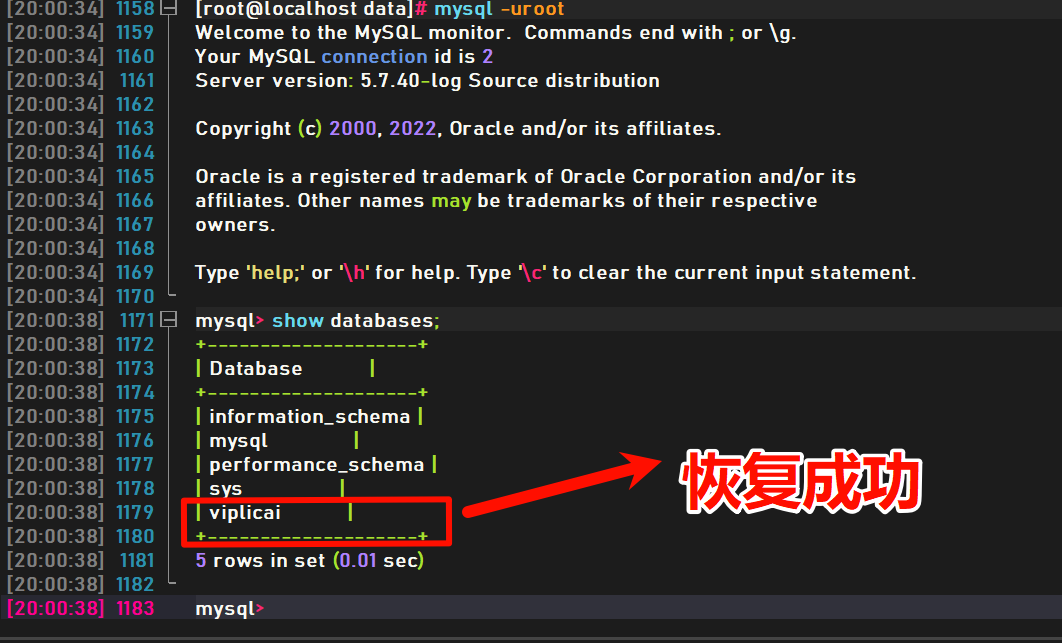
全部完成以后重启 mysql 数据库,然后登入发现数据库恢复成功。
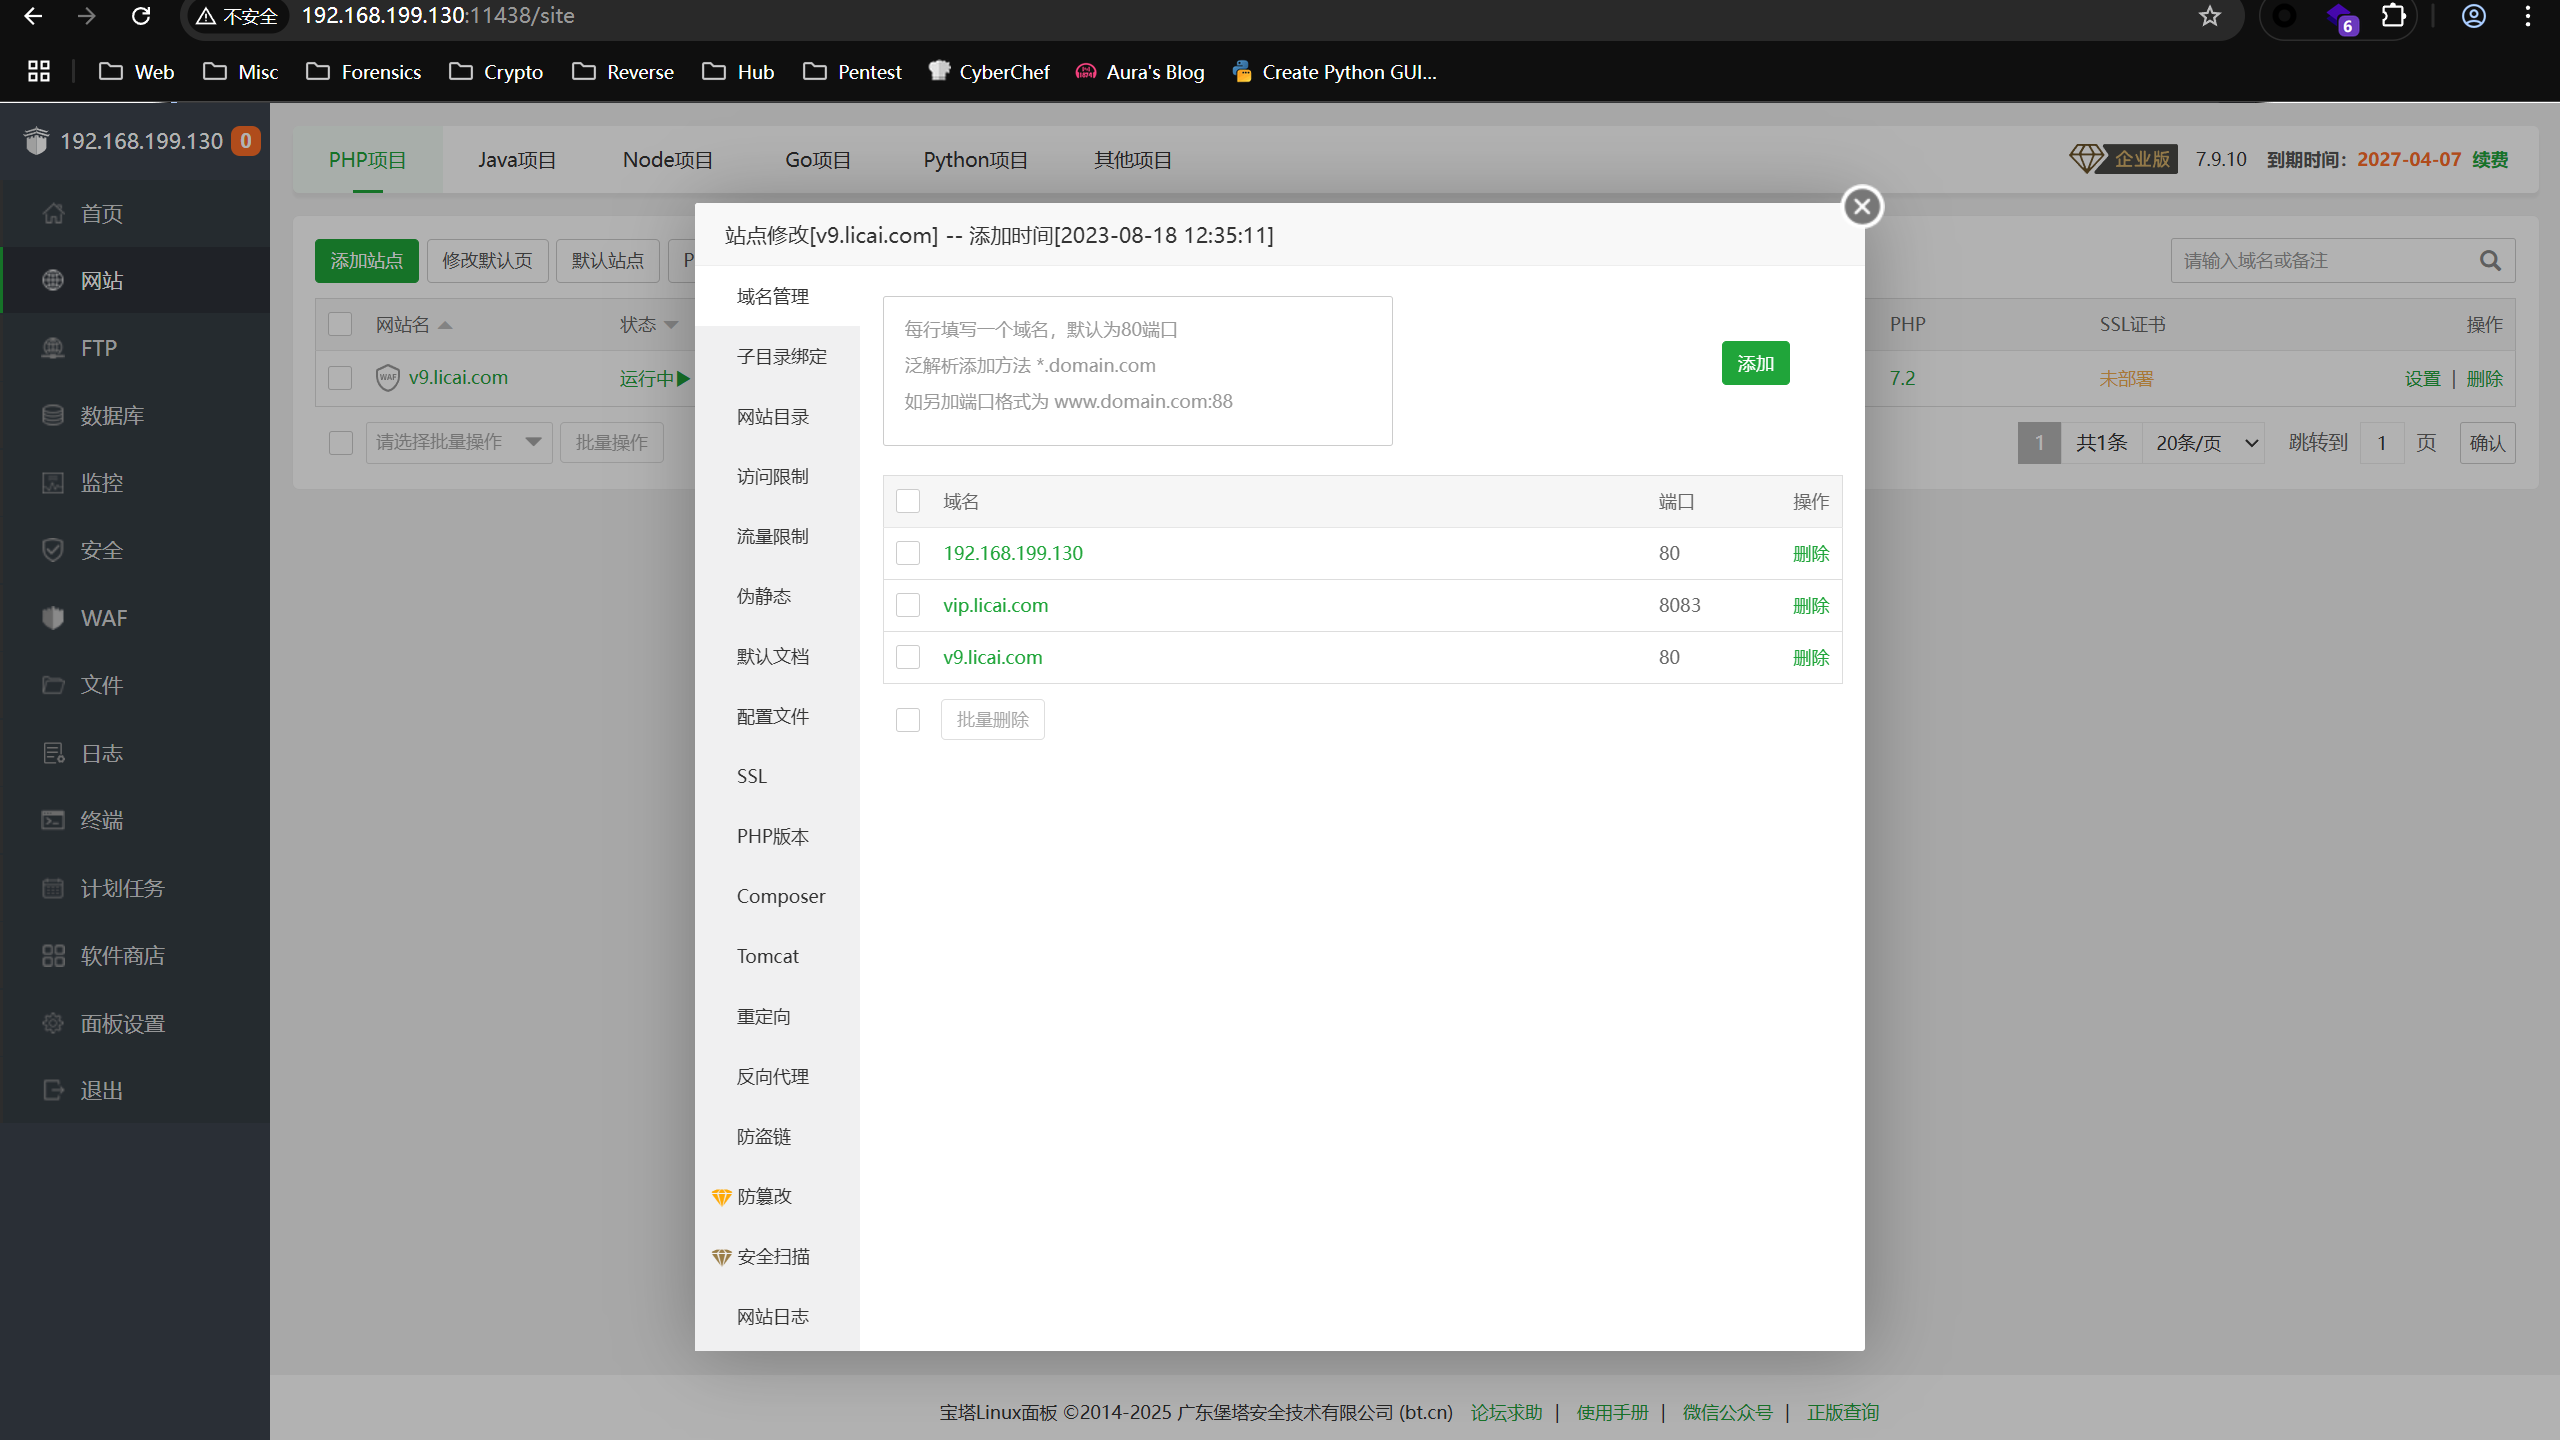
给网站添加一个 ip 作为域名。
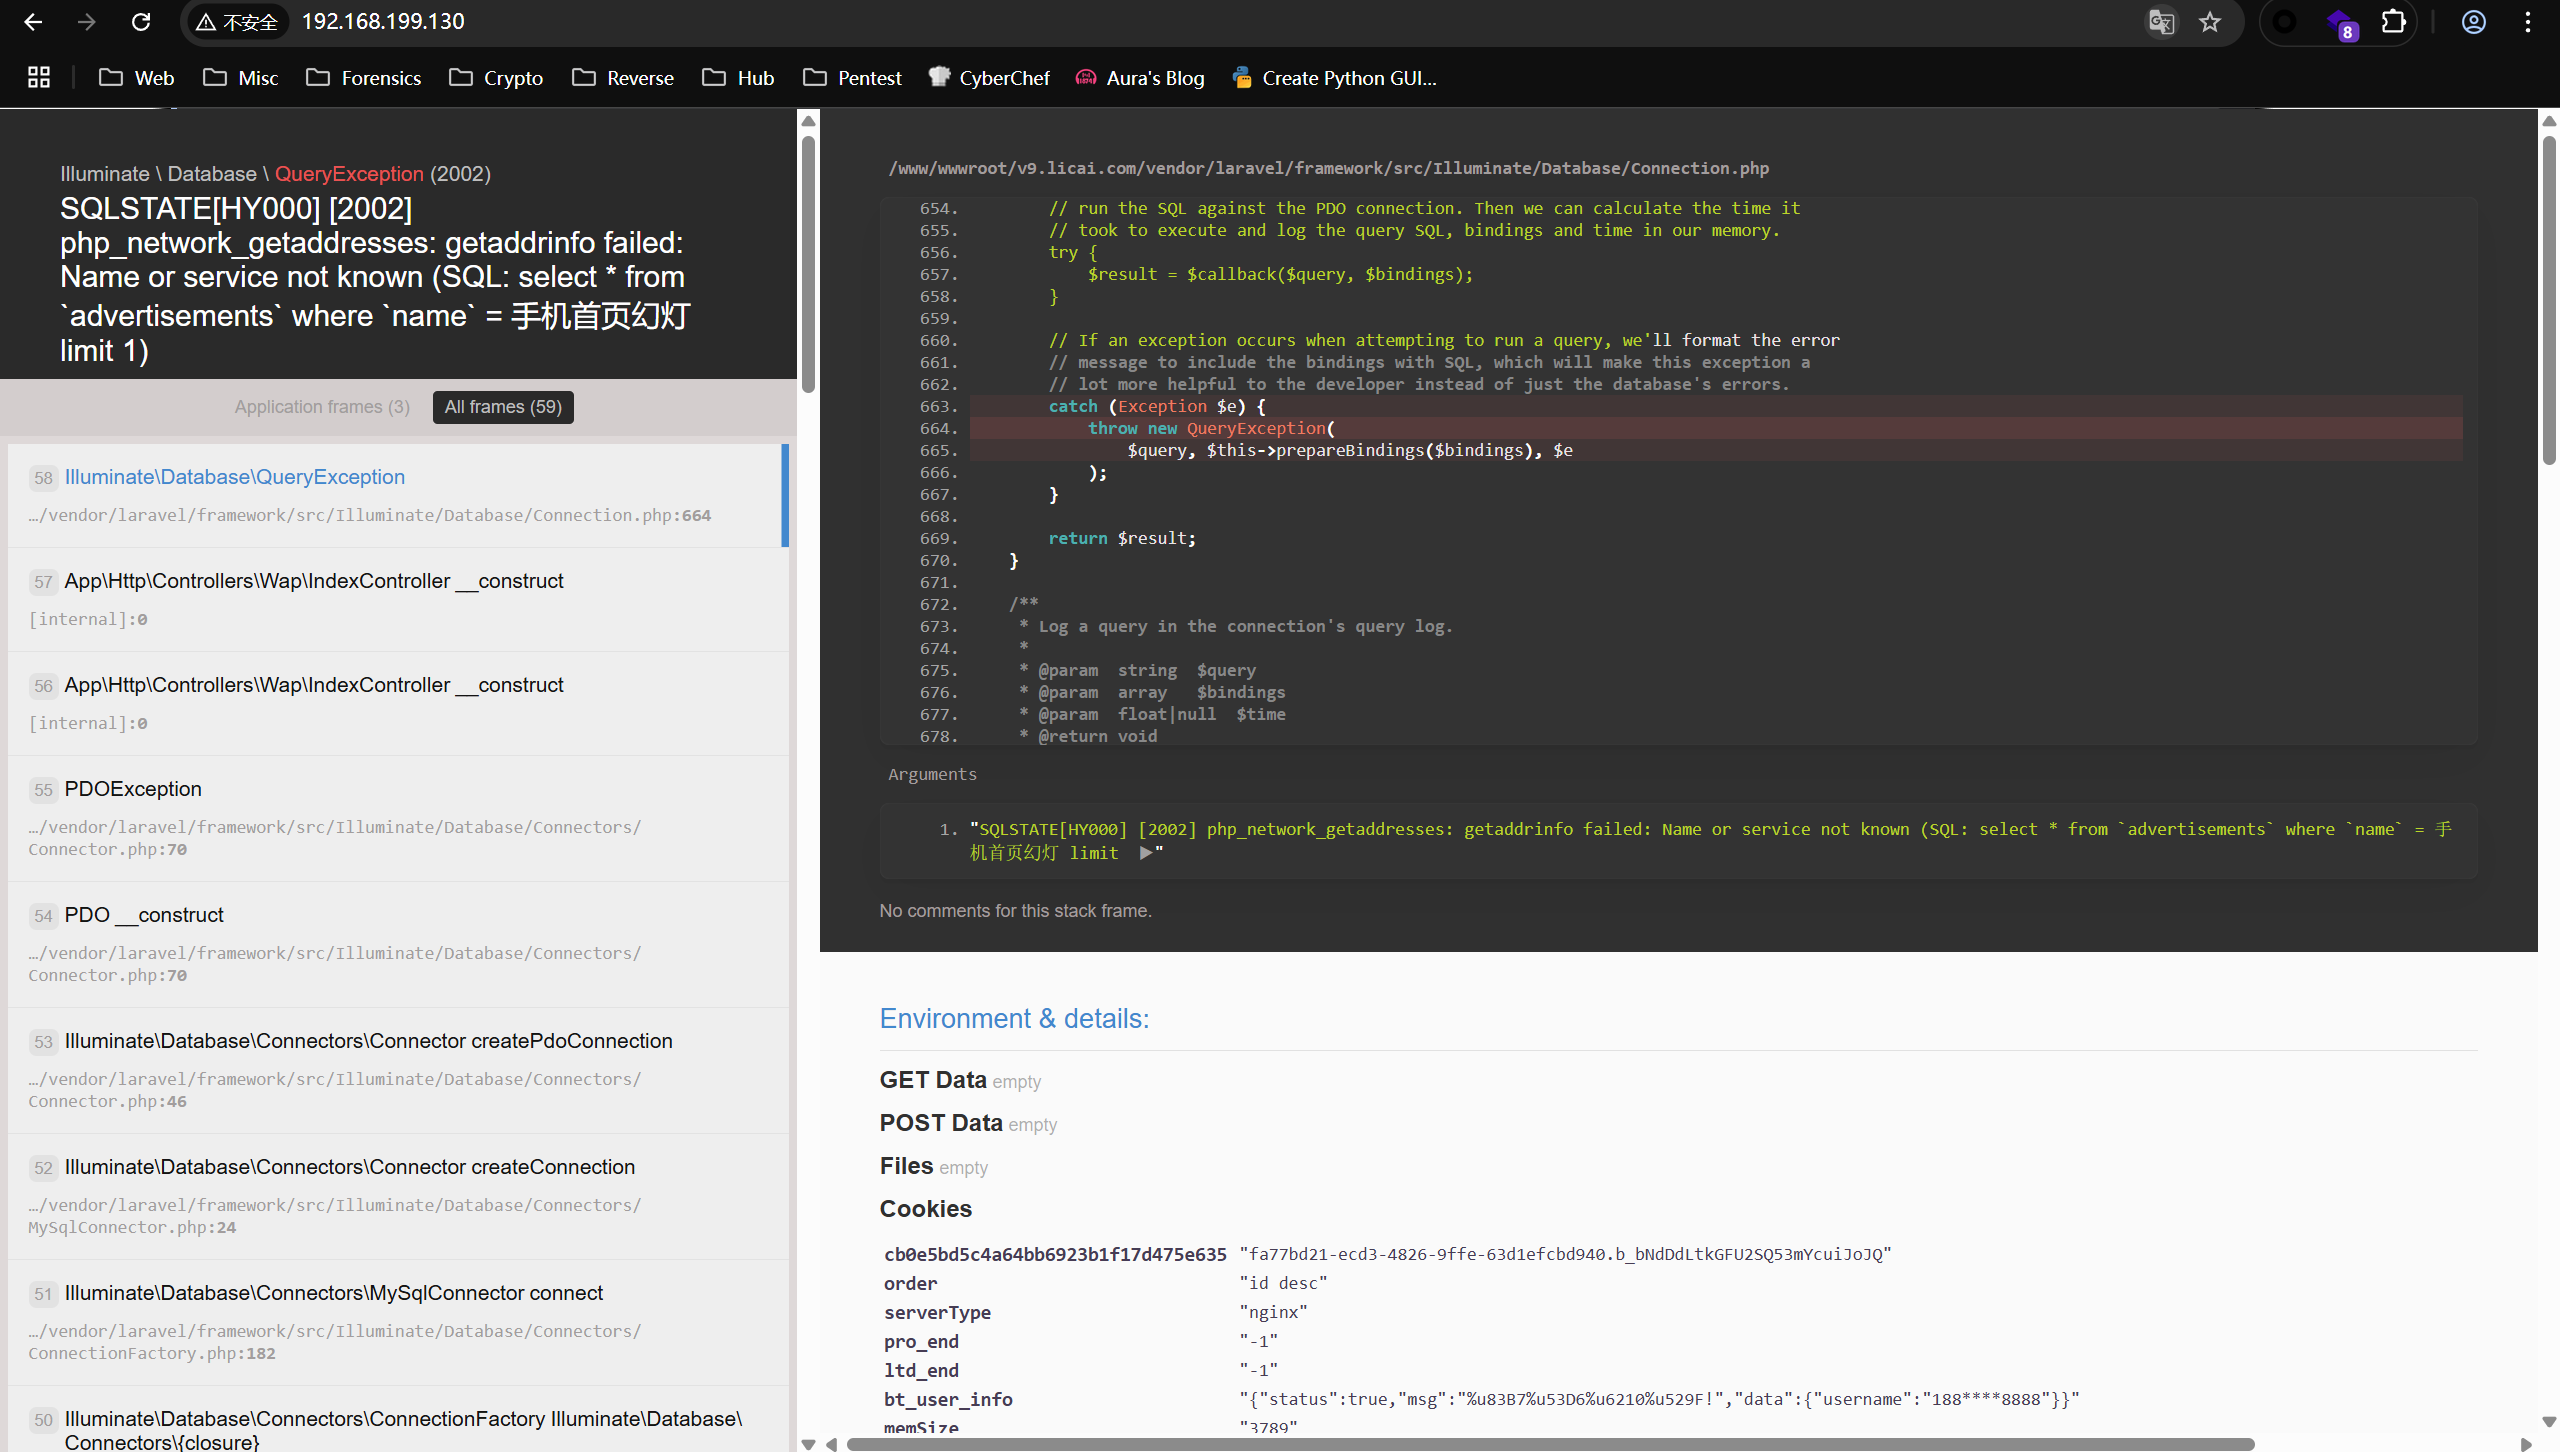
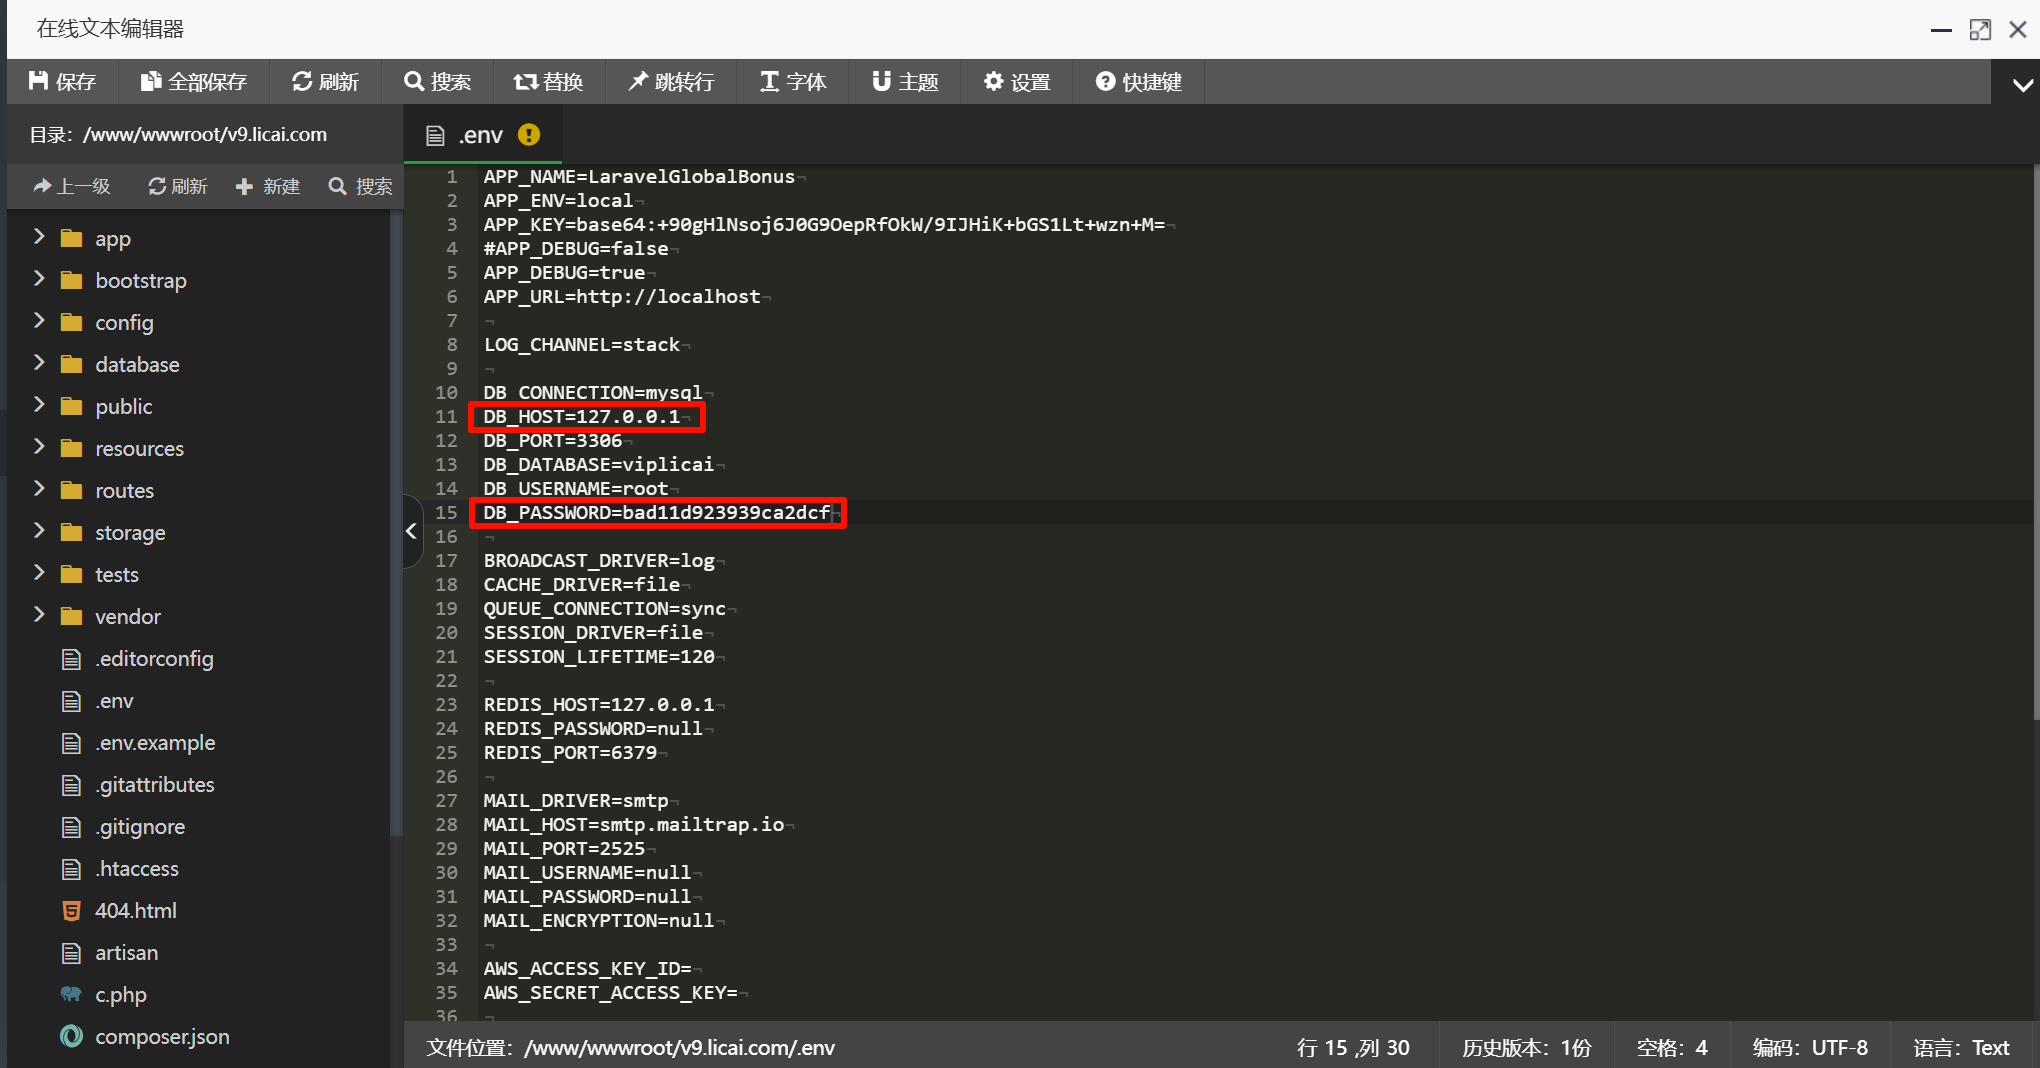
进入网站后发现报错,去修改网站根目录里面的 .env 文件。
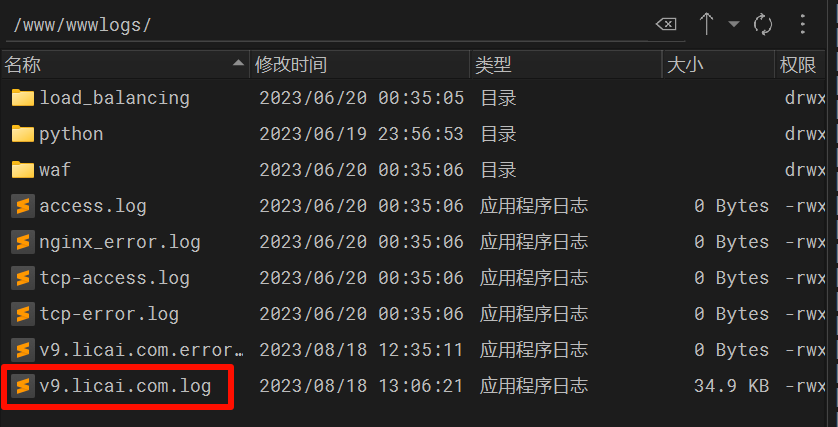
查看日志,找到后台登录入口。
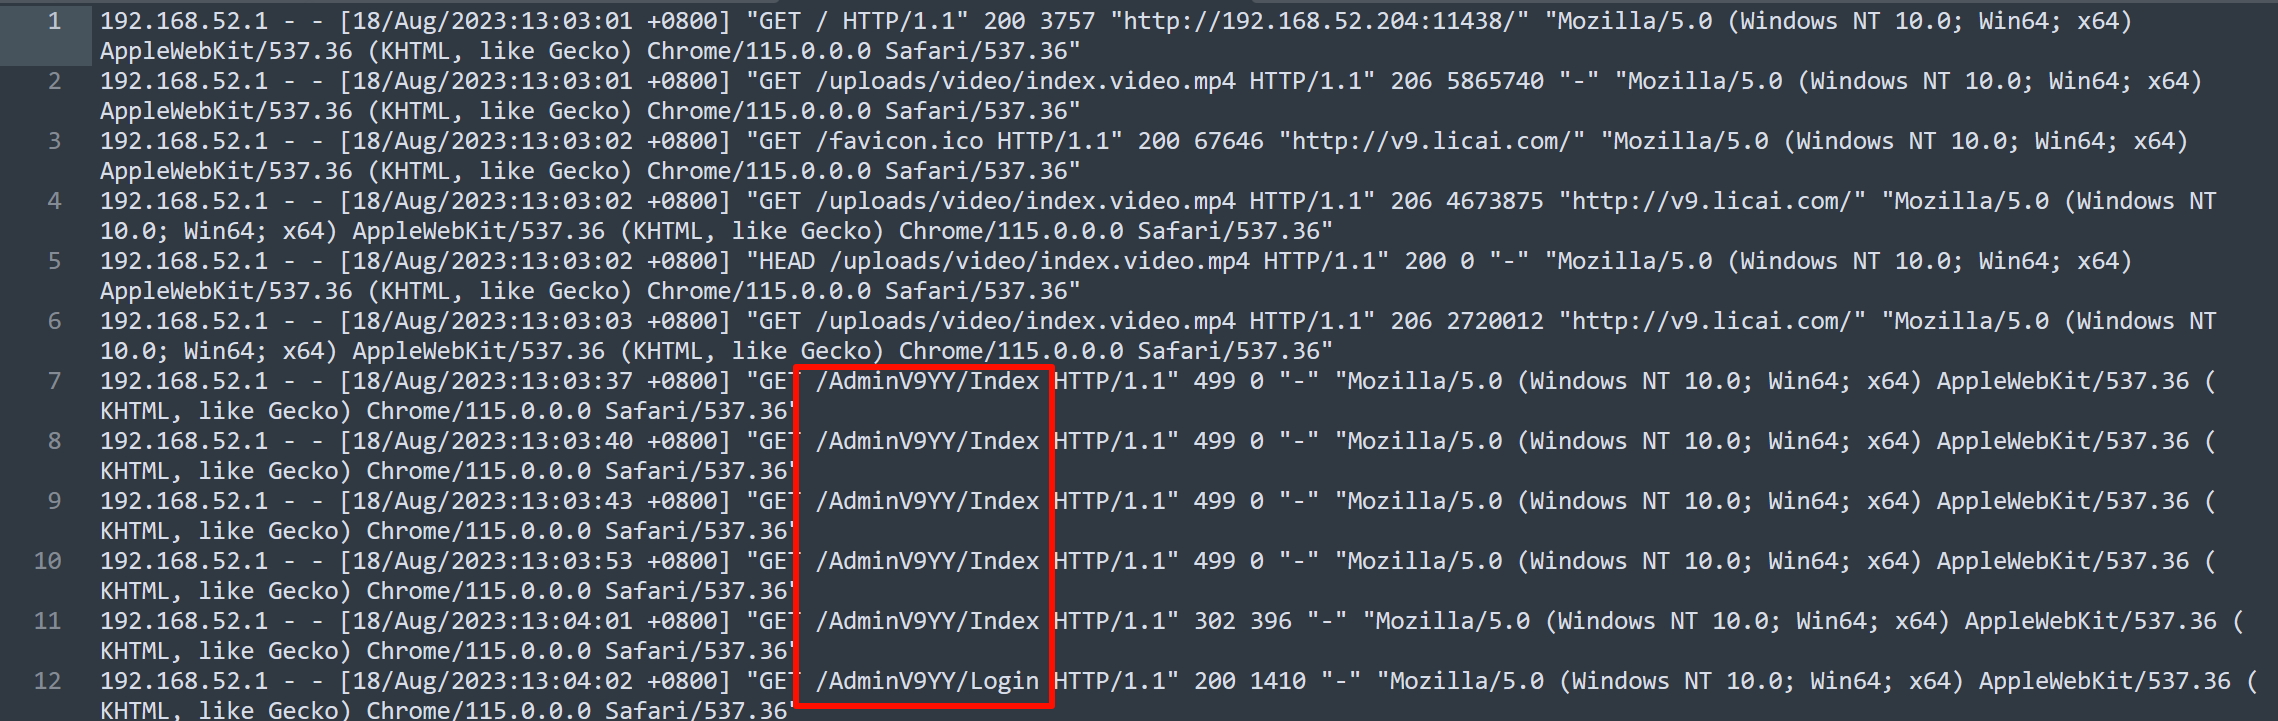
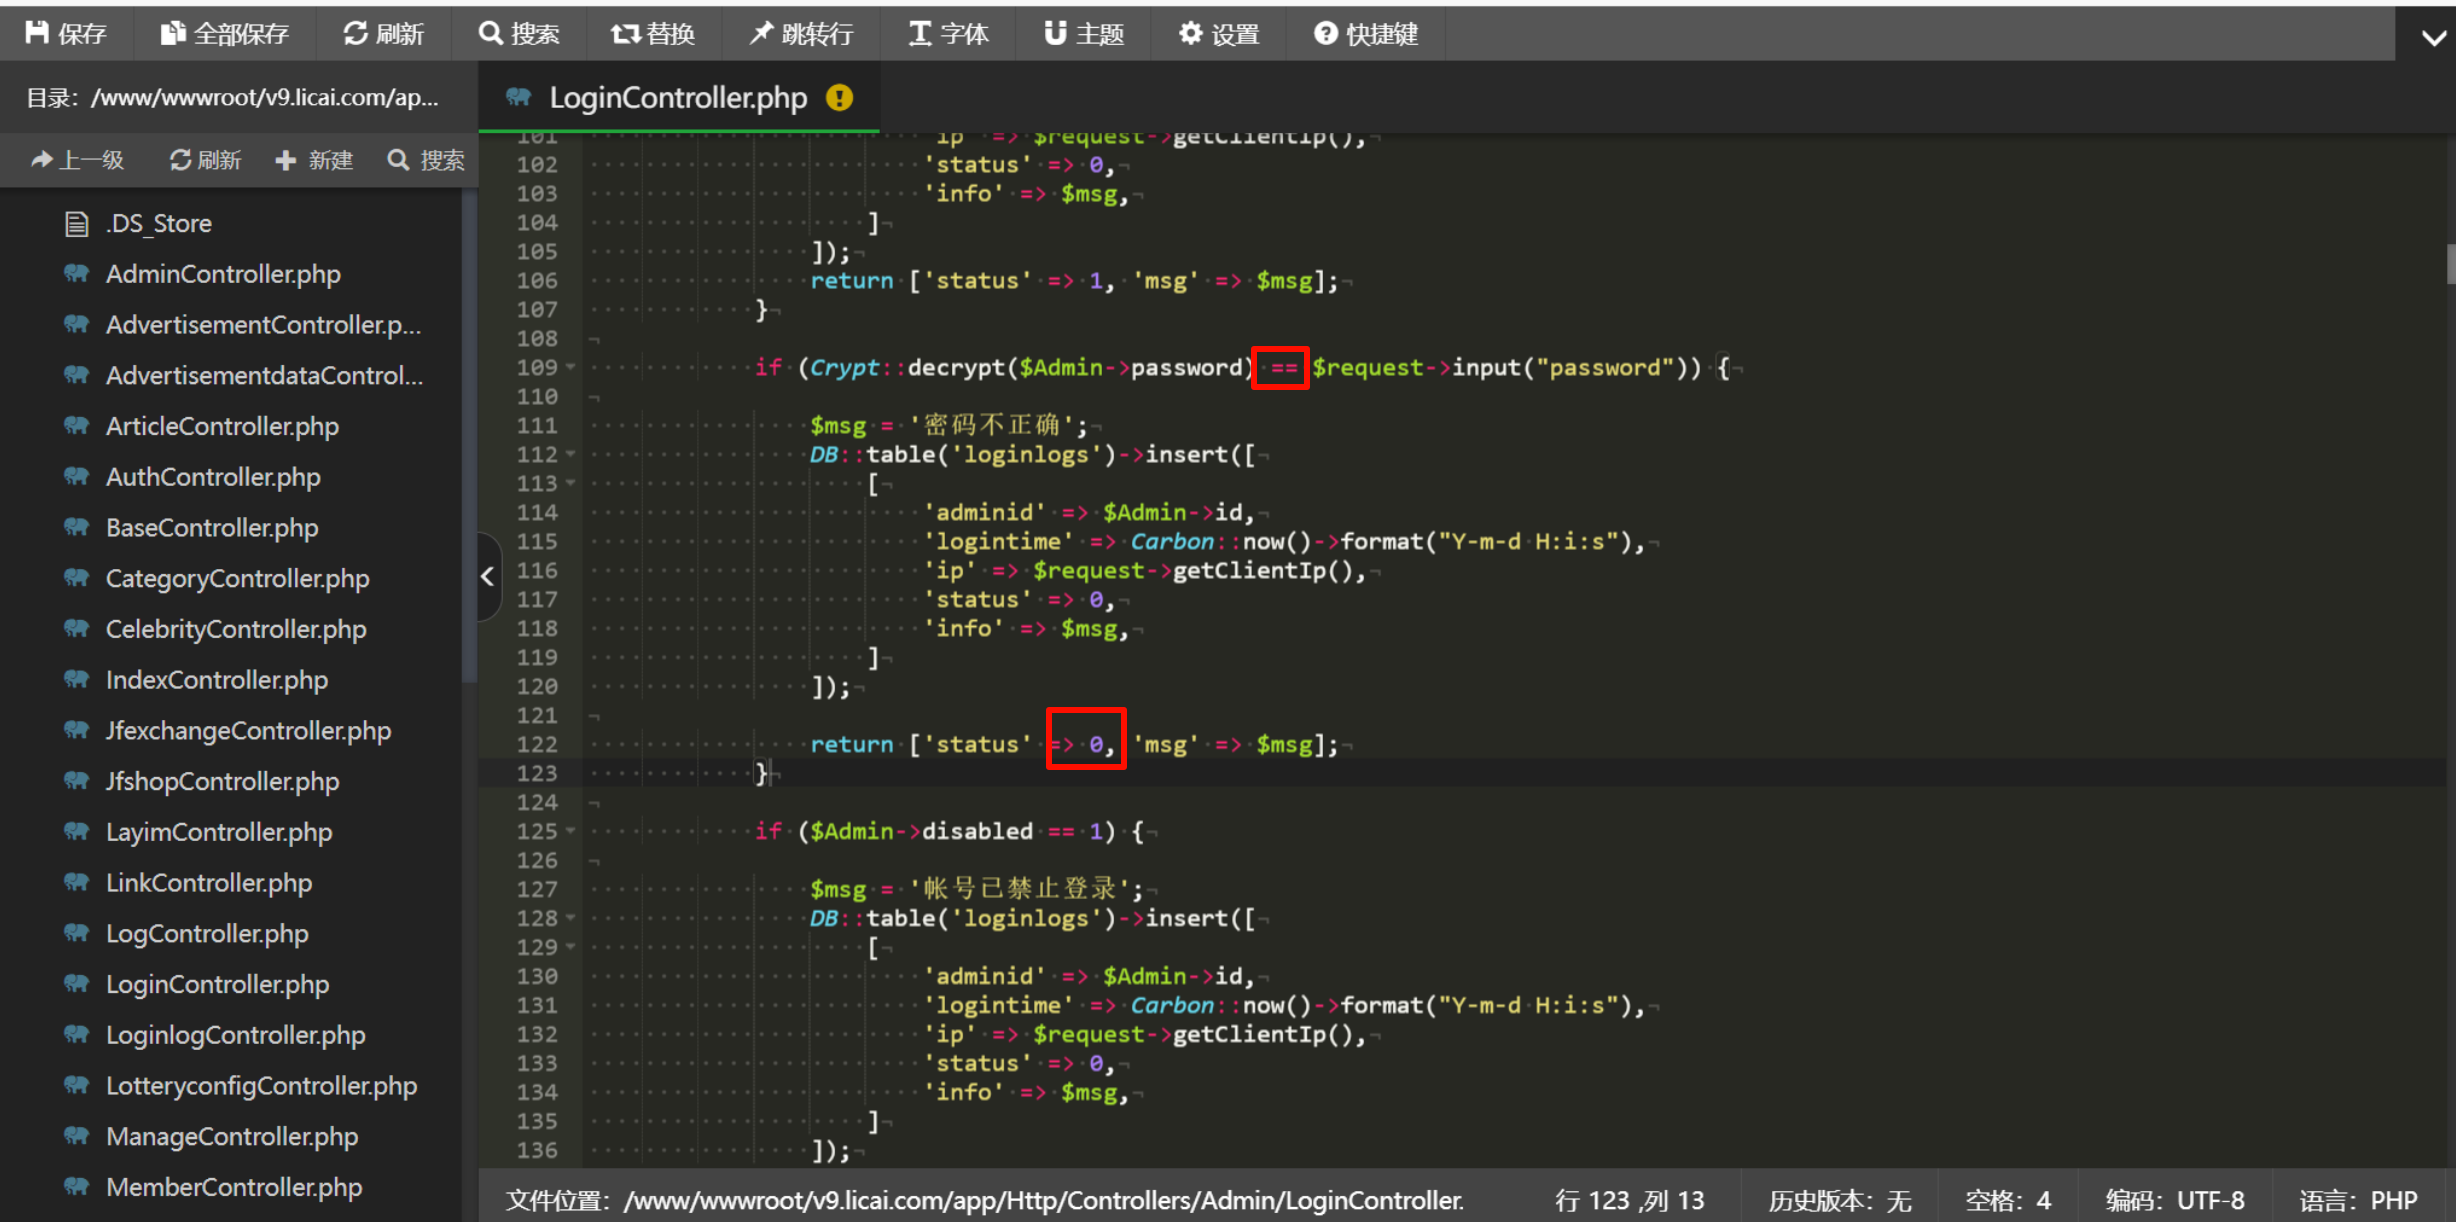
不知道密码,去修改登录逻辑,然后可以任意密码登录。
Question 5
请给出嫌疑人累计推广人数?[答案格式:100]
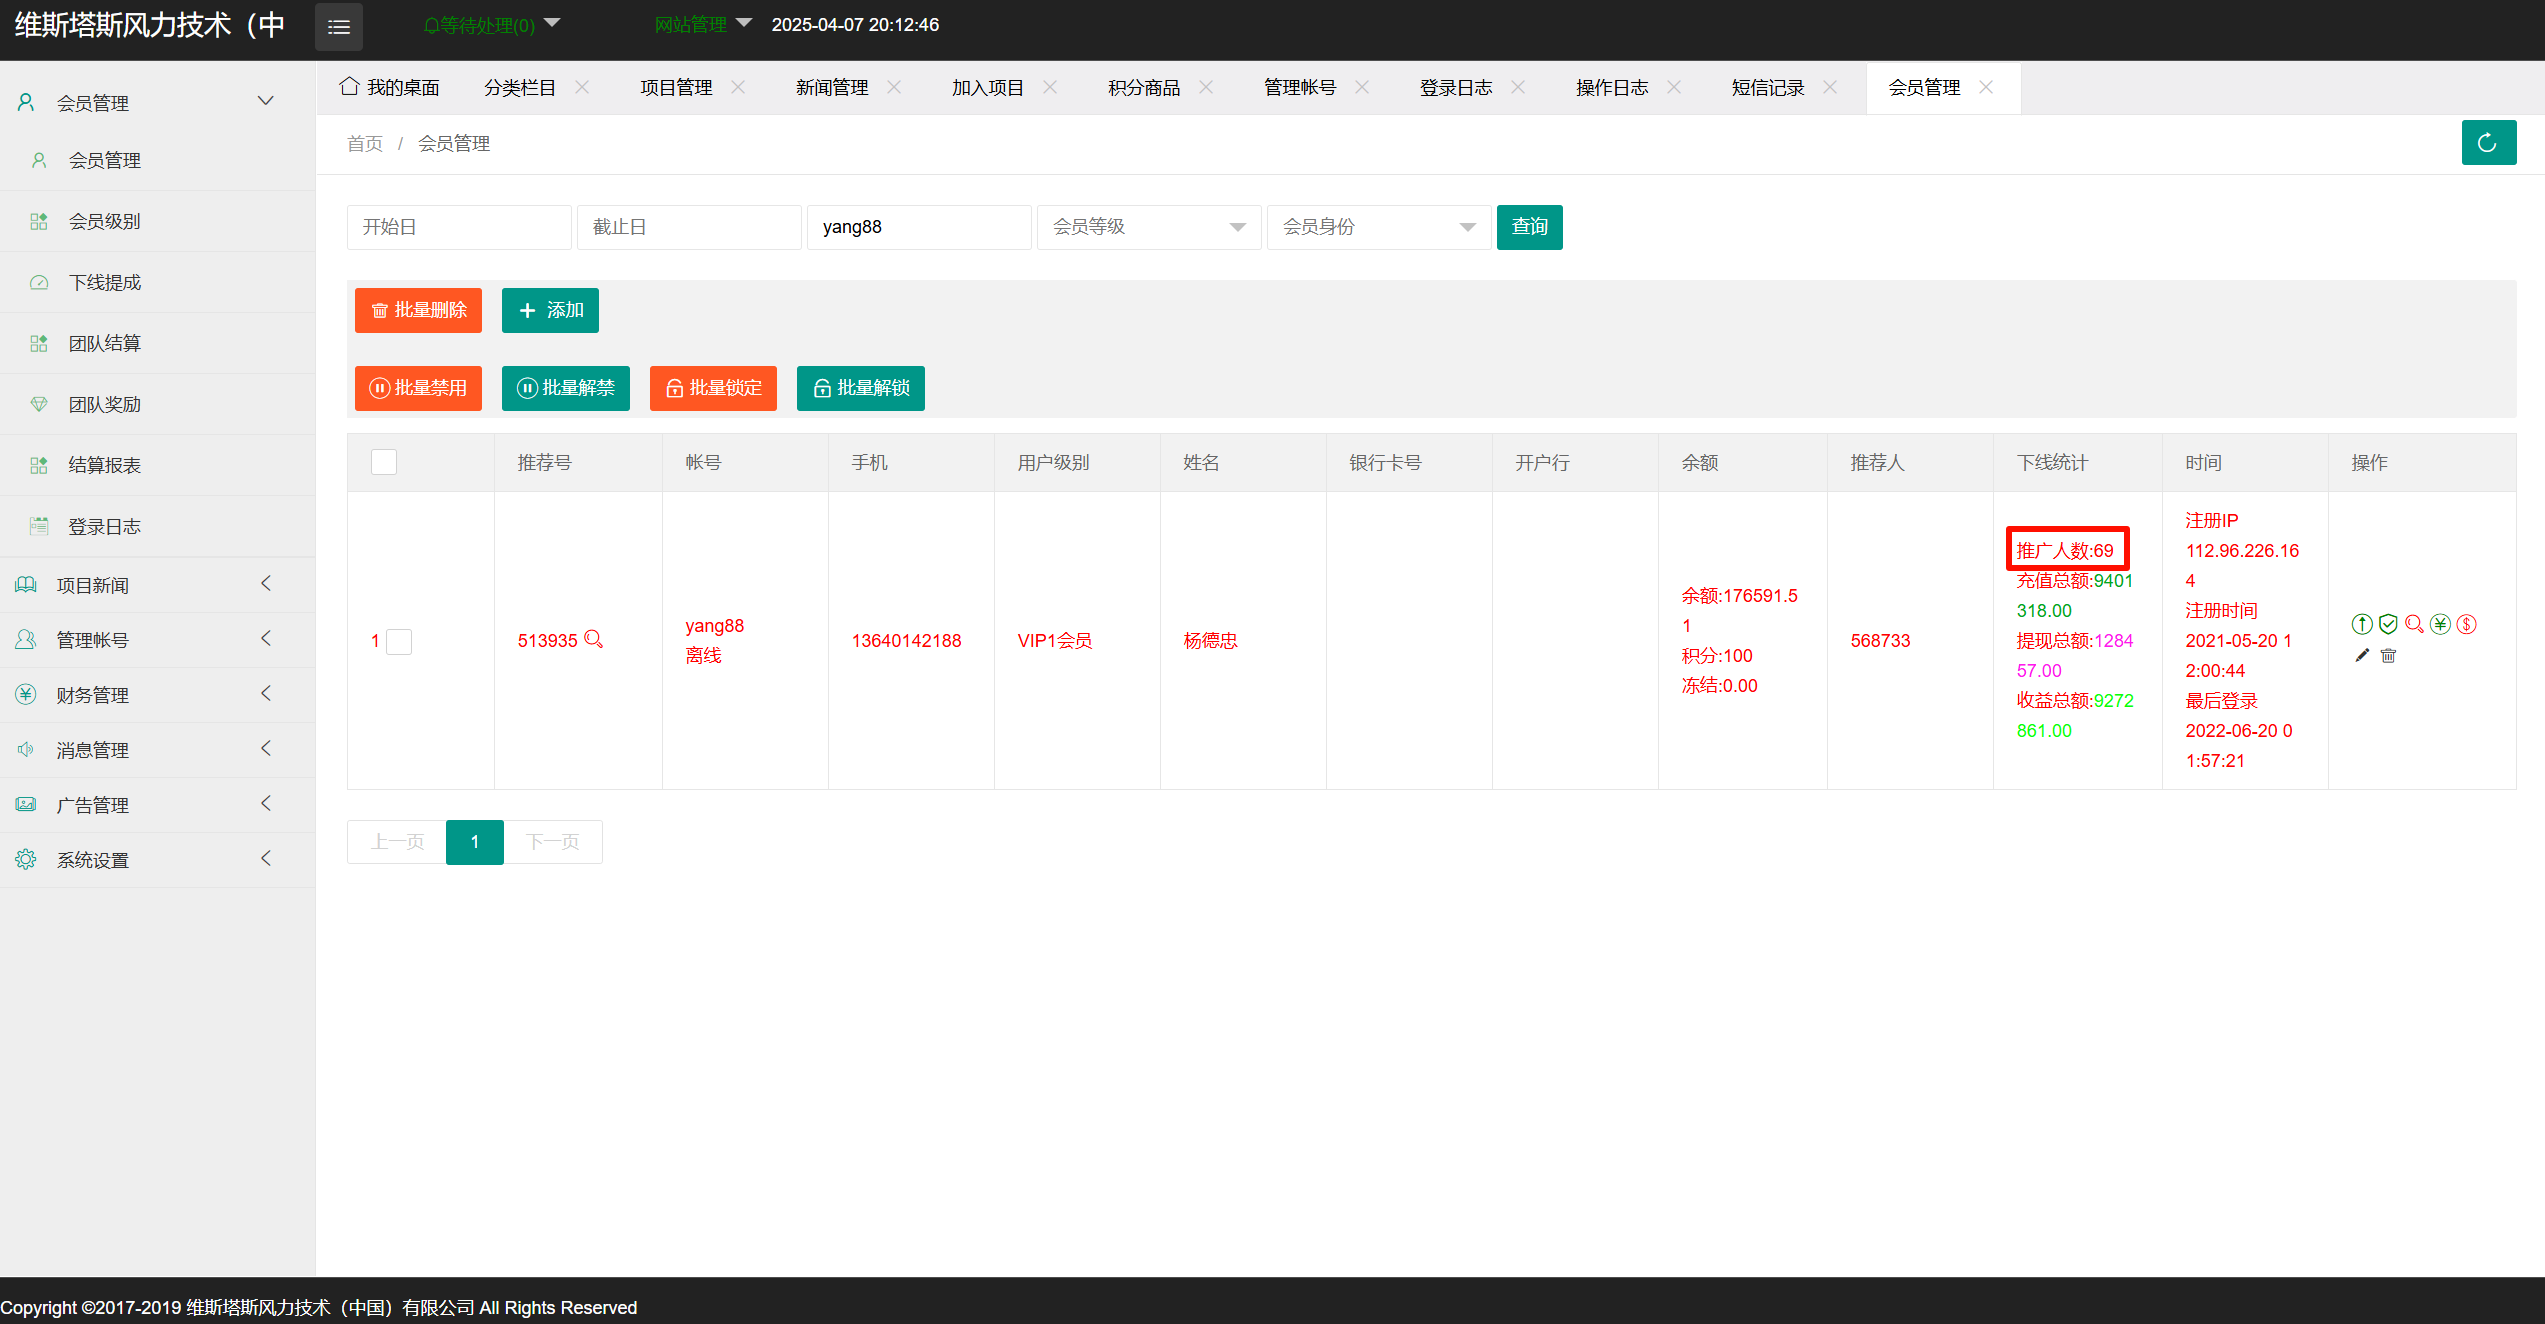
69
Question 6
请给出涉案网站后台启用的超级管理员?[答题格式:abc]
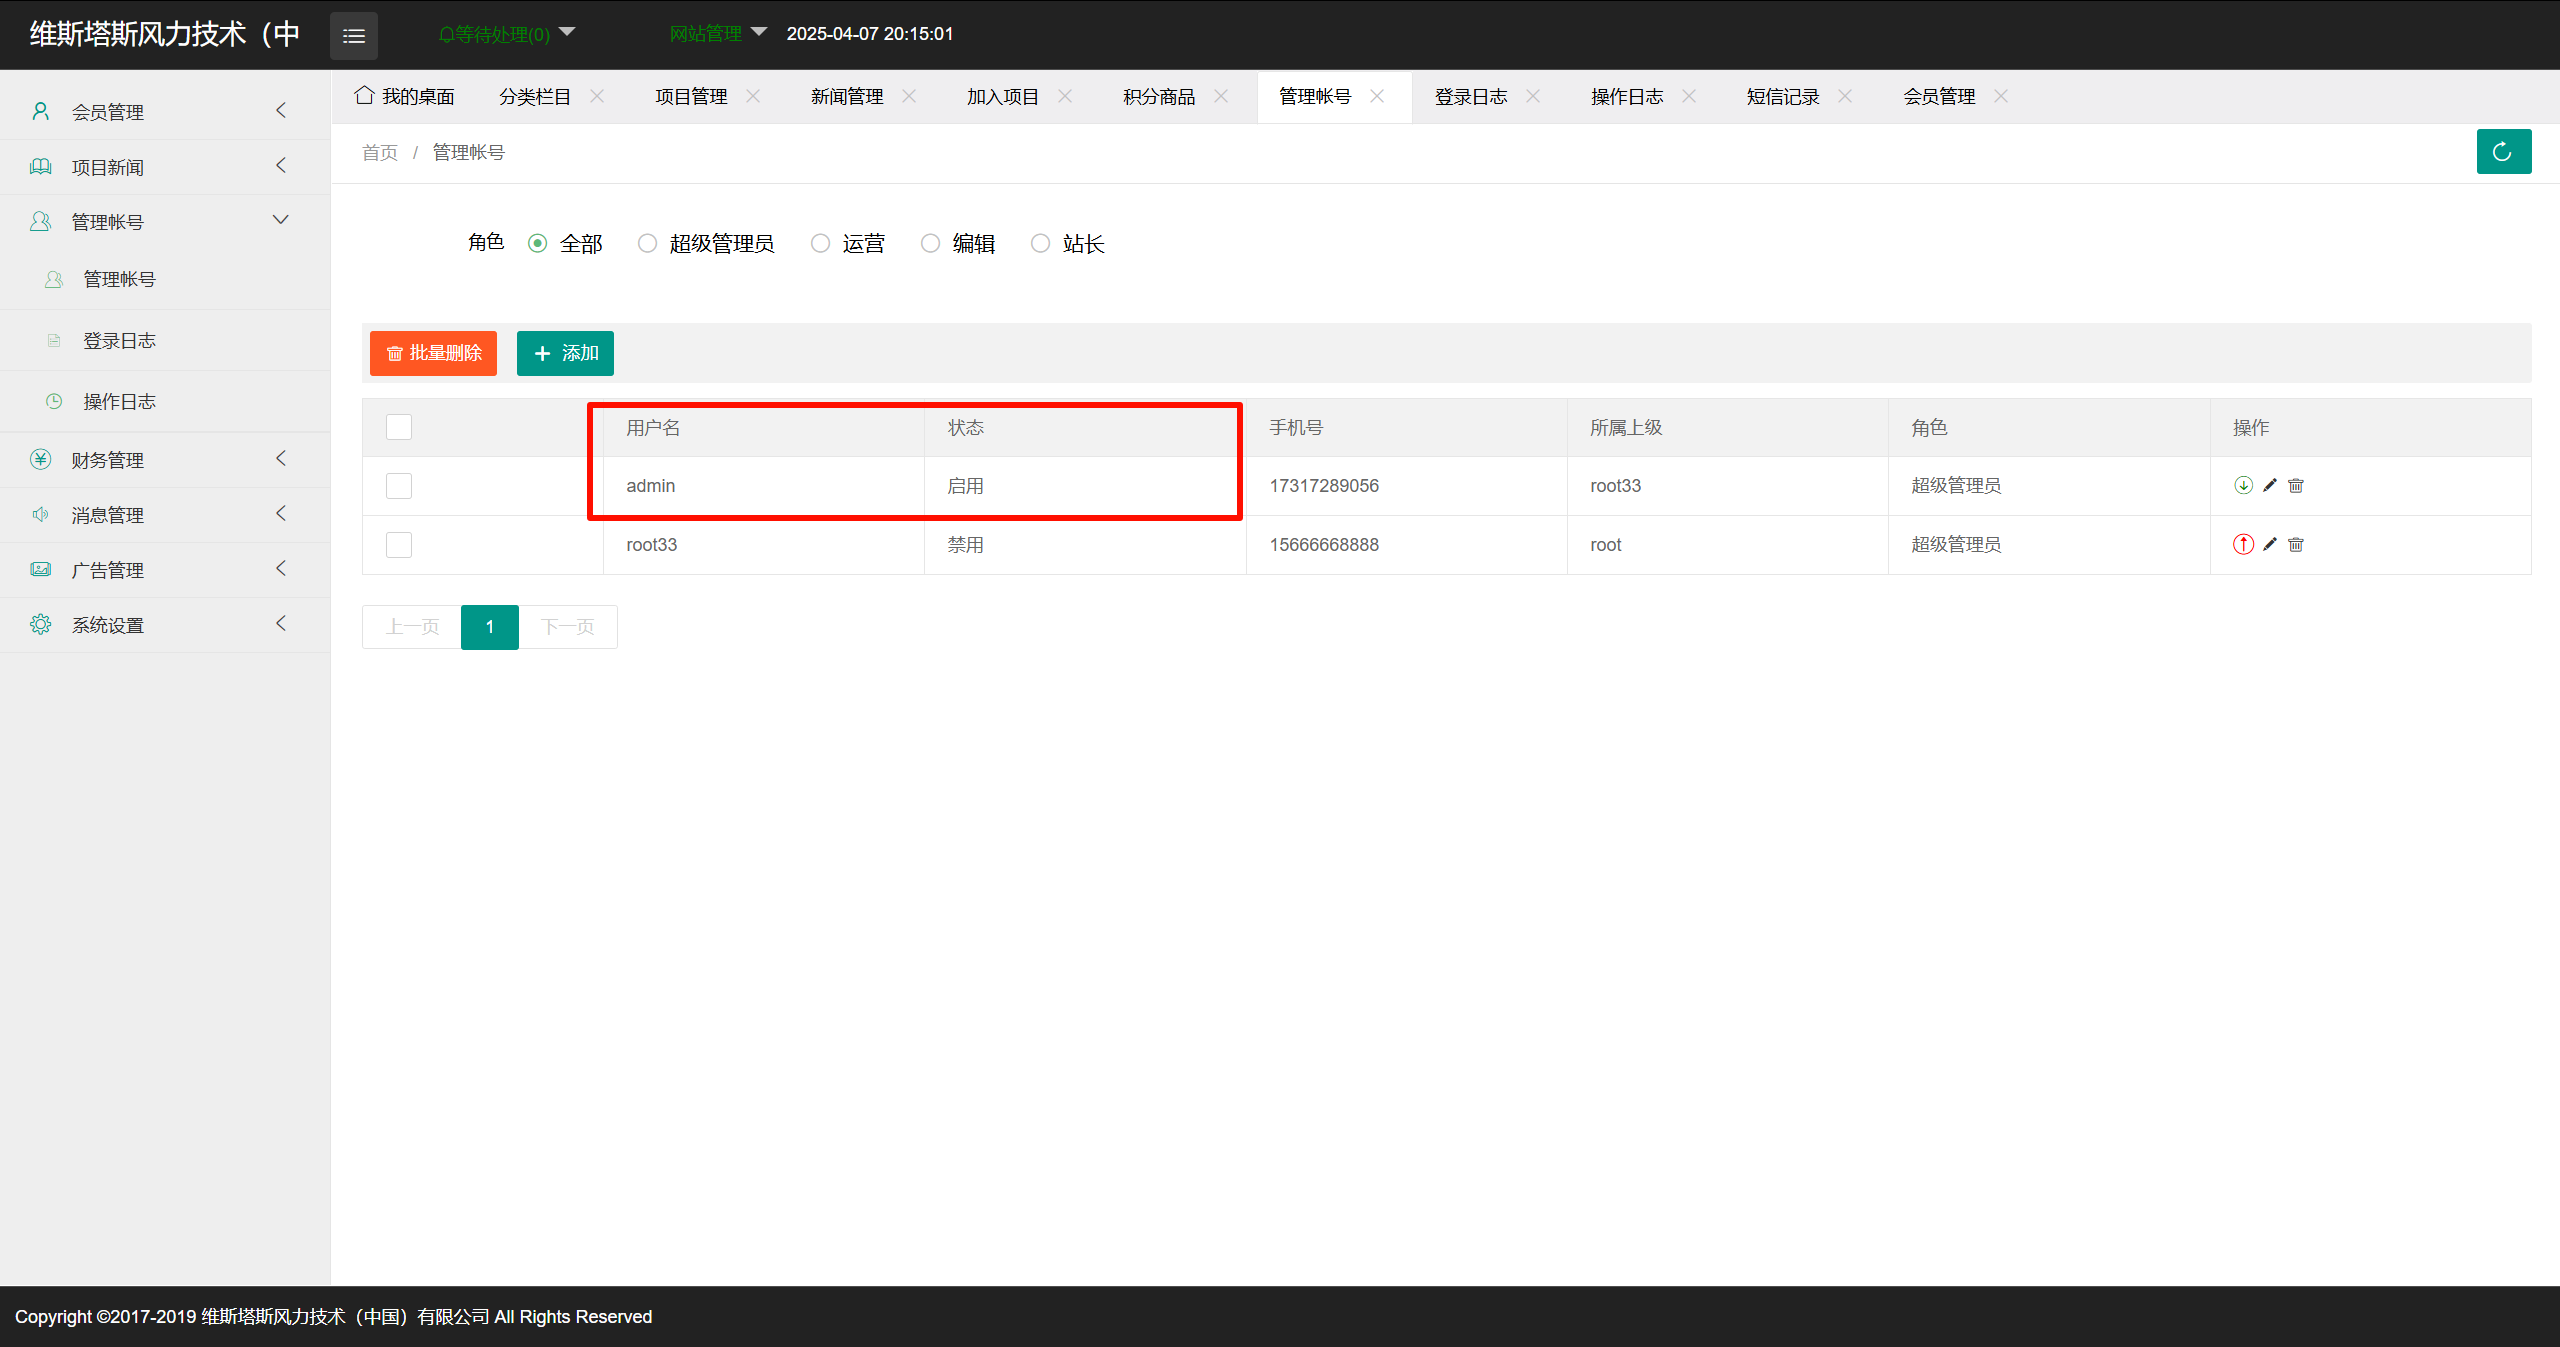
admin
Question 7
投资项目“贵州六盘水市风力发电基建工程”的日化收益为?[答题格式:1.00%]
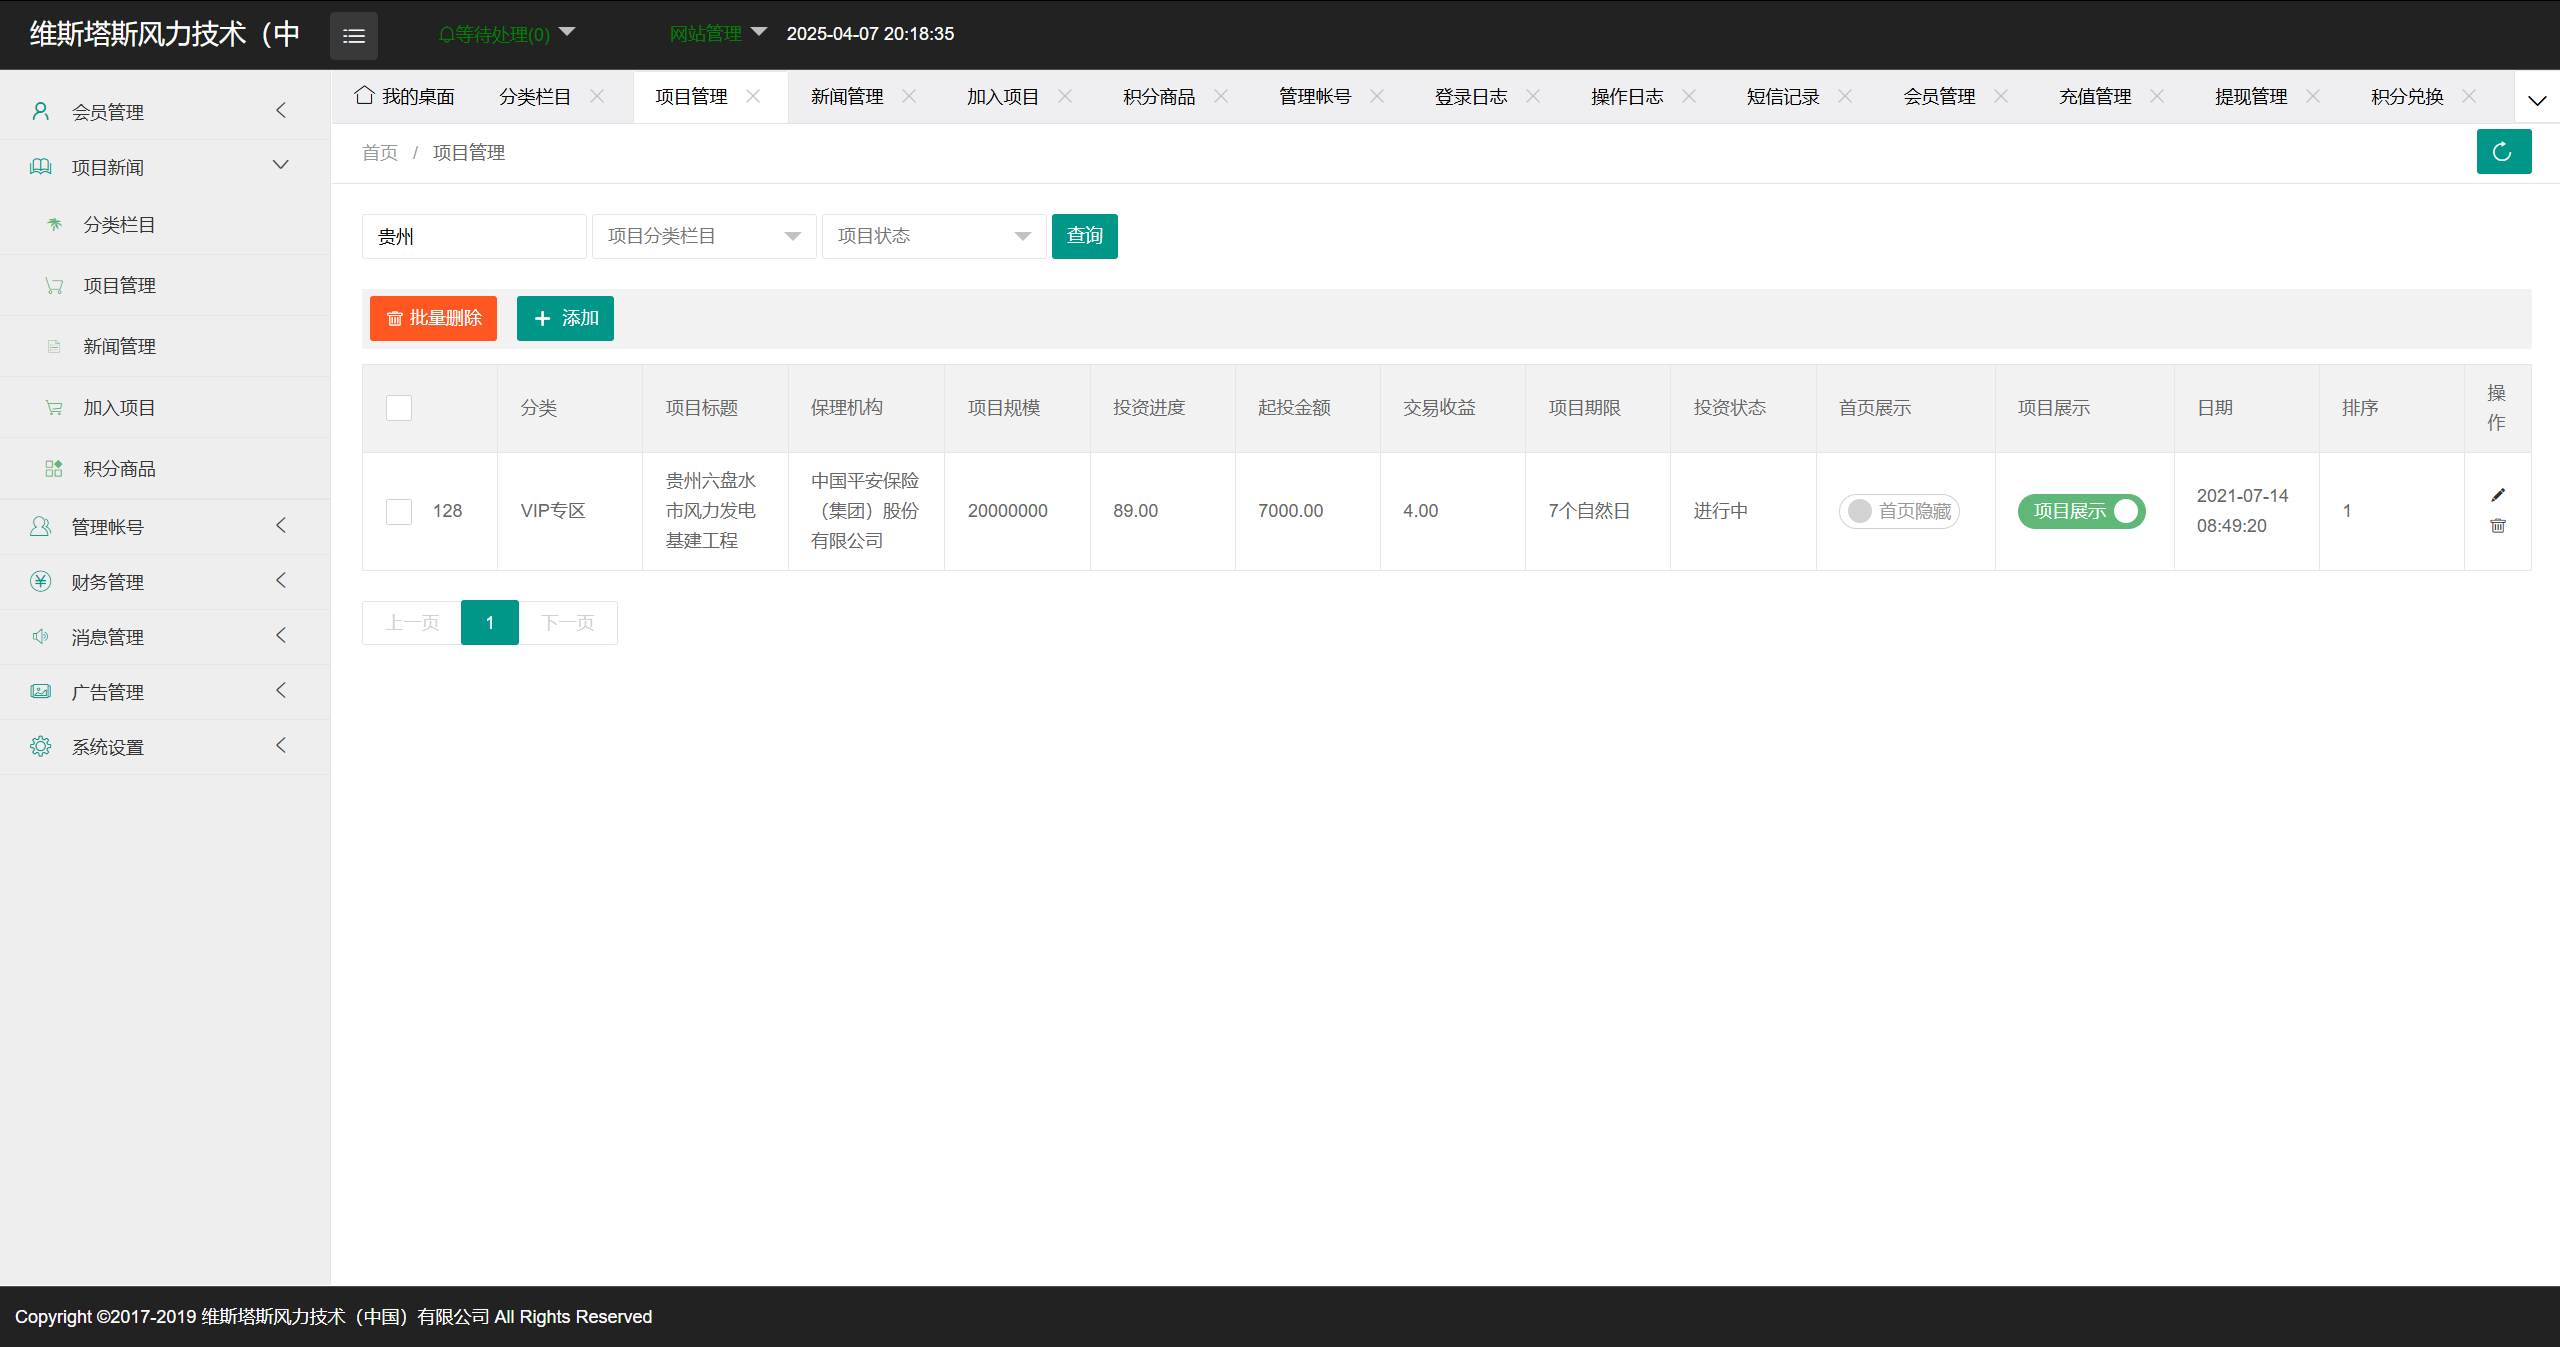
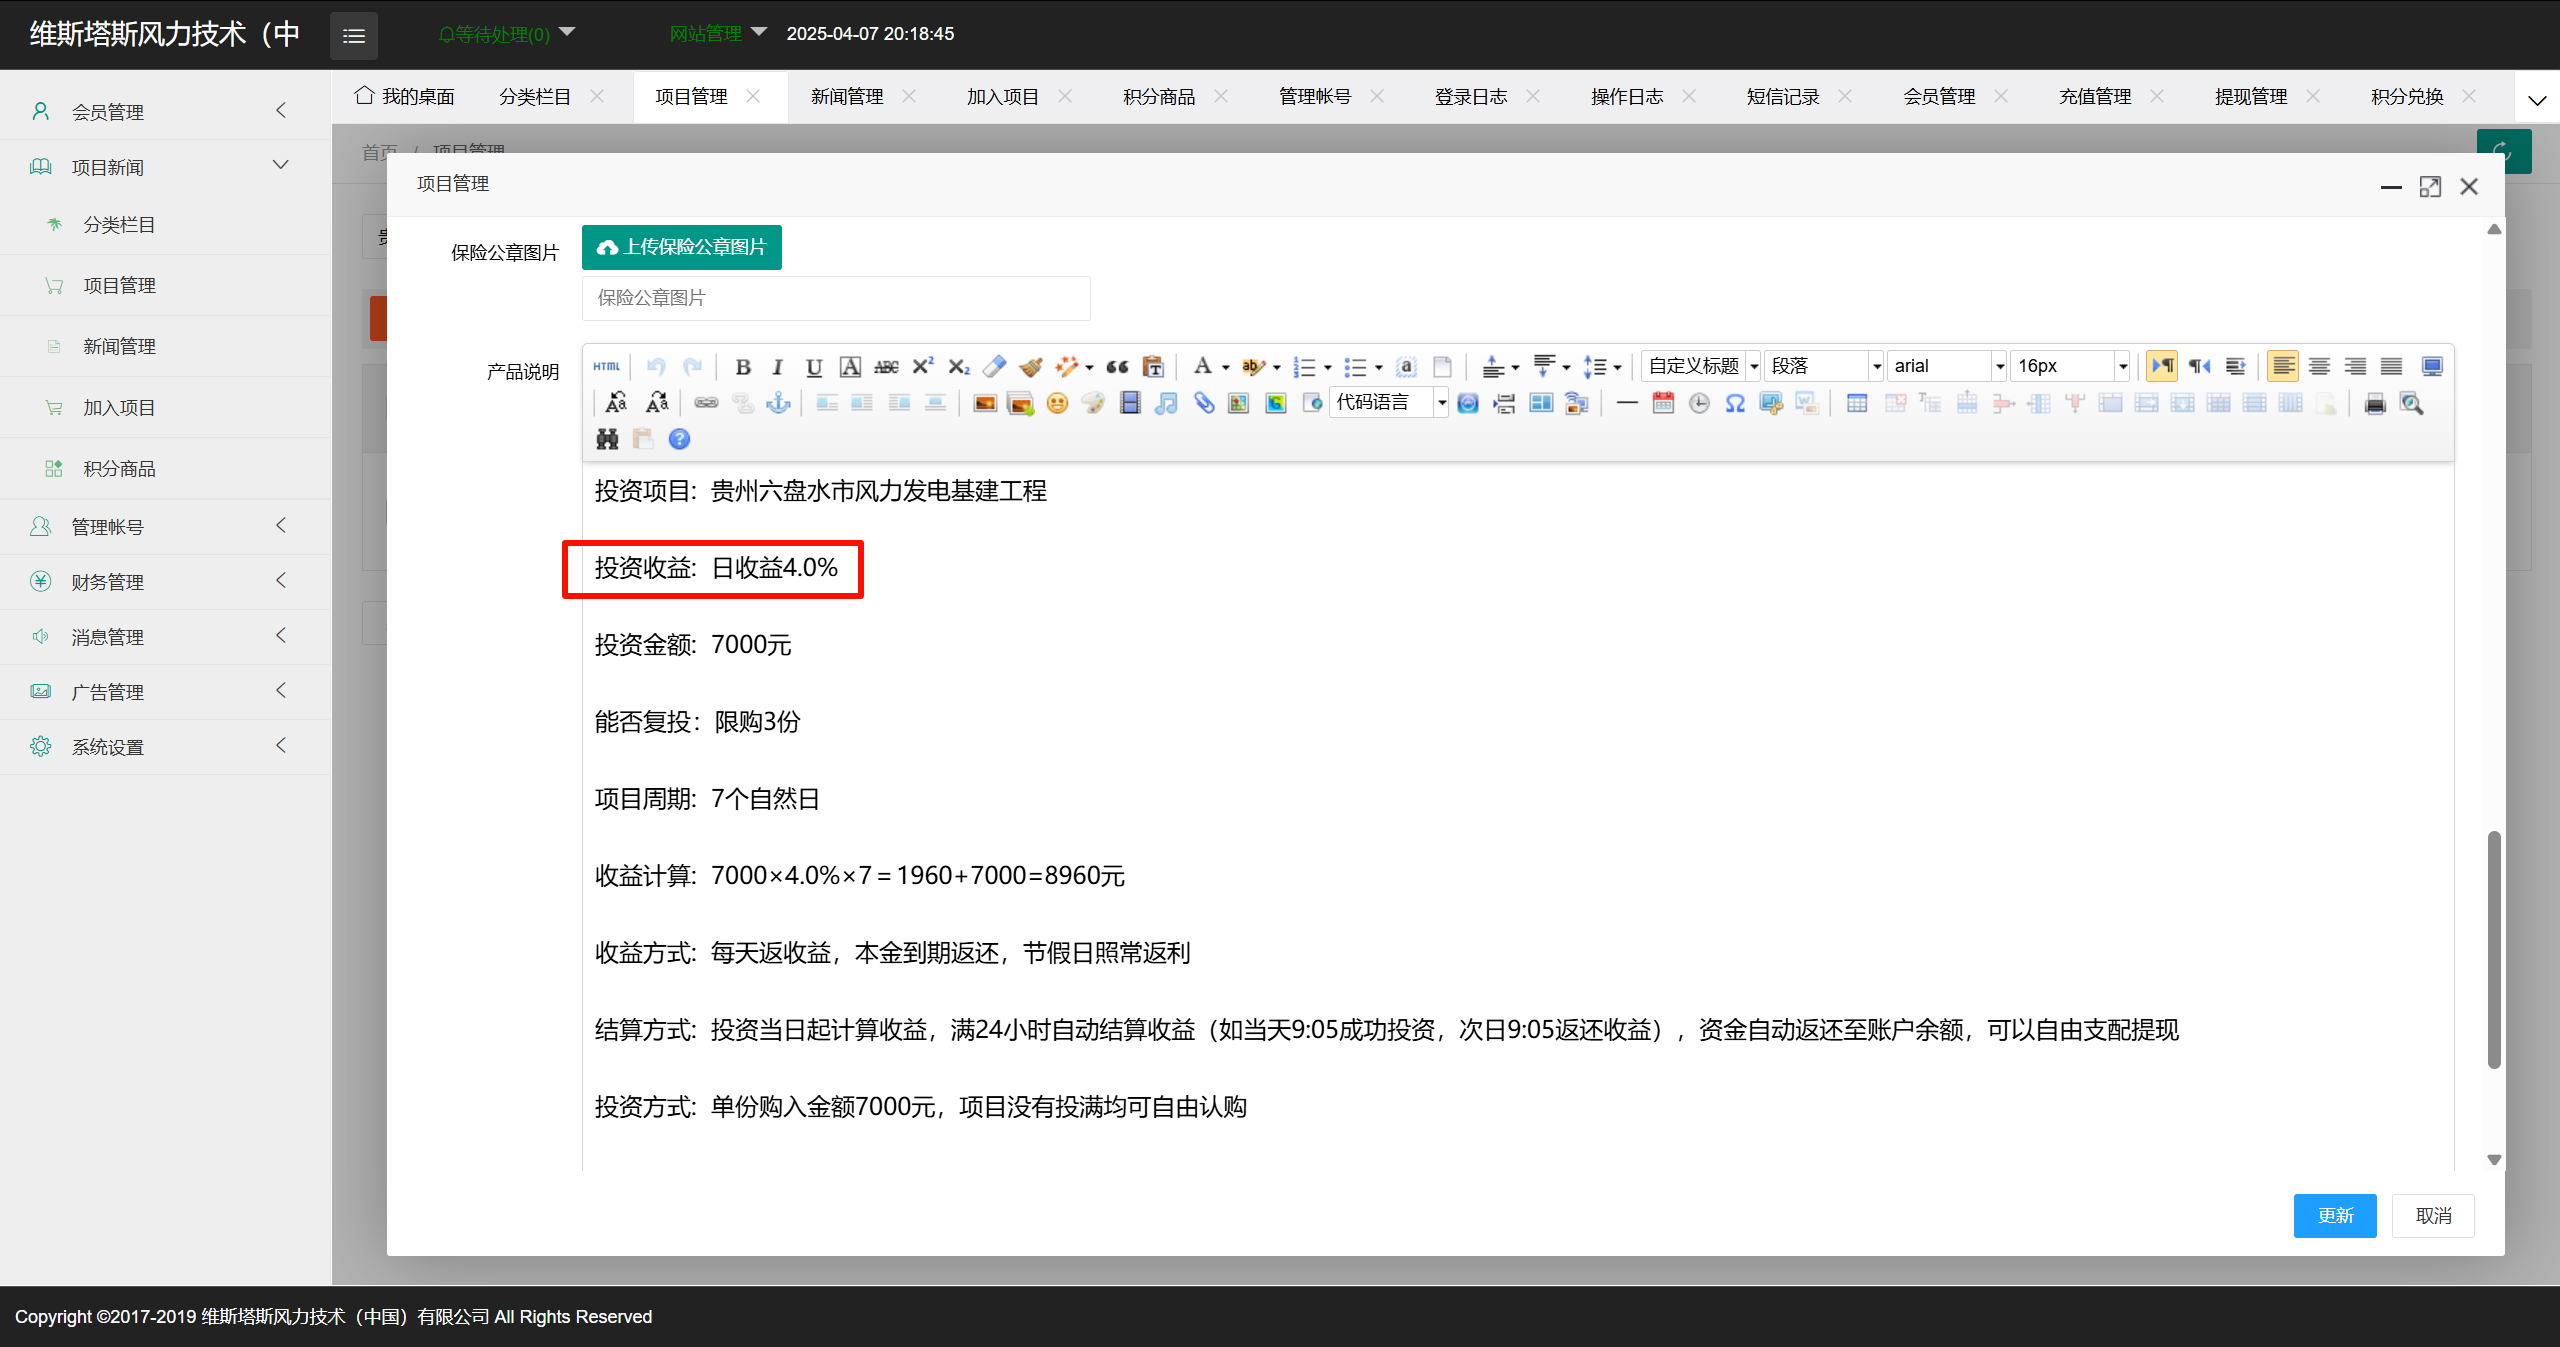
4.00%
Question 8
最早访问涉案网站后台的IP地址为[答题格式:8.8.8.8]
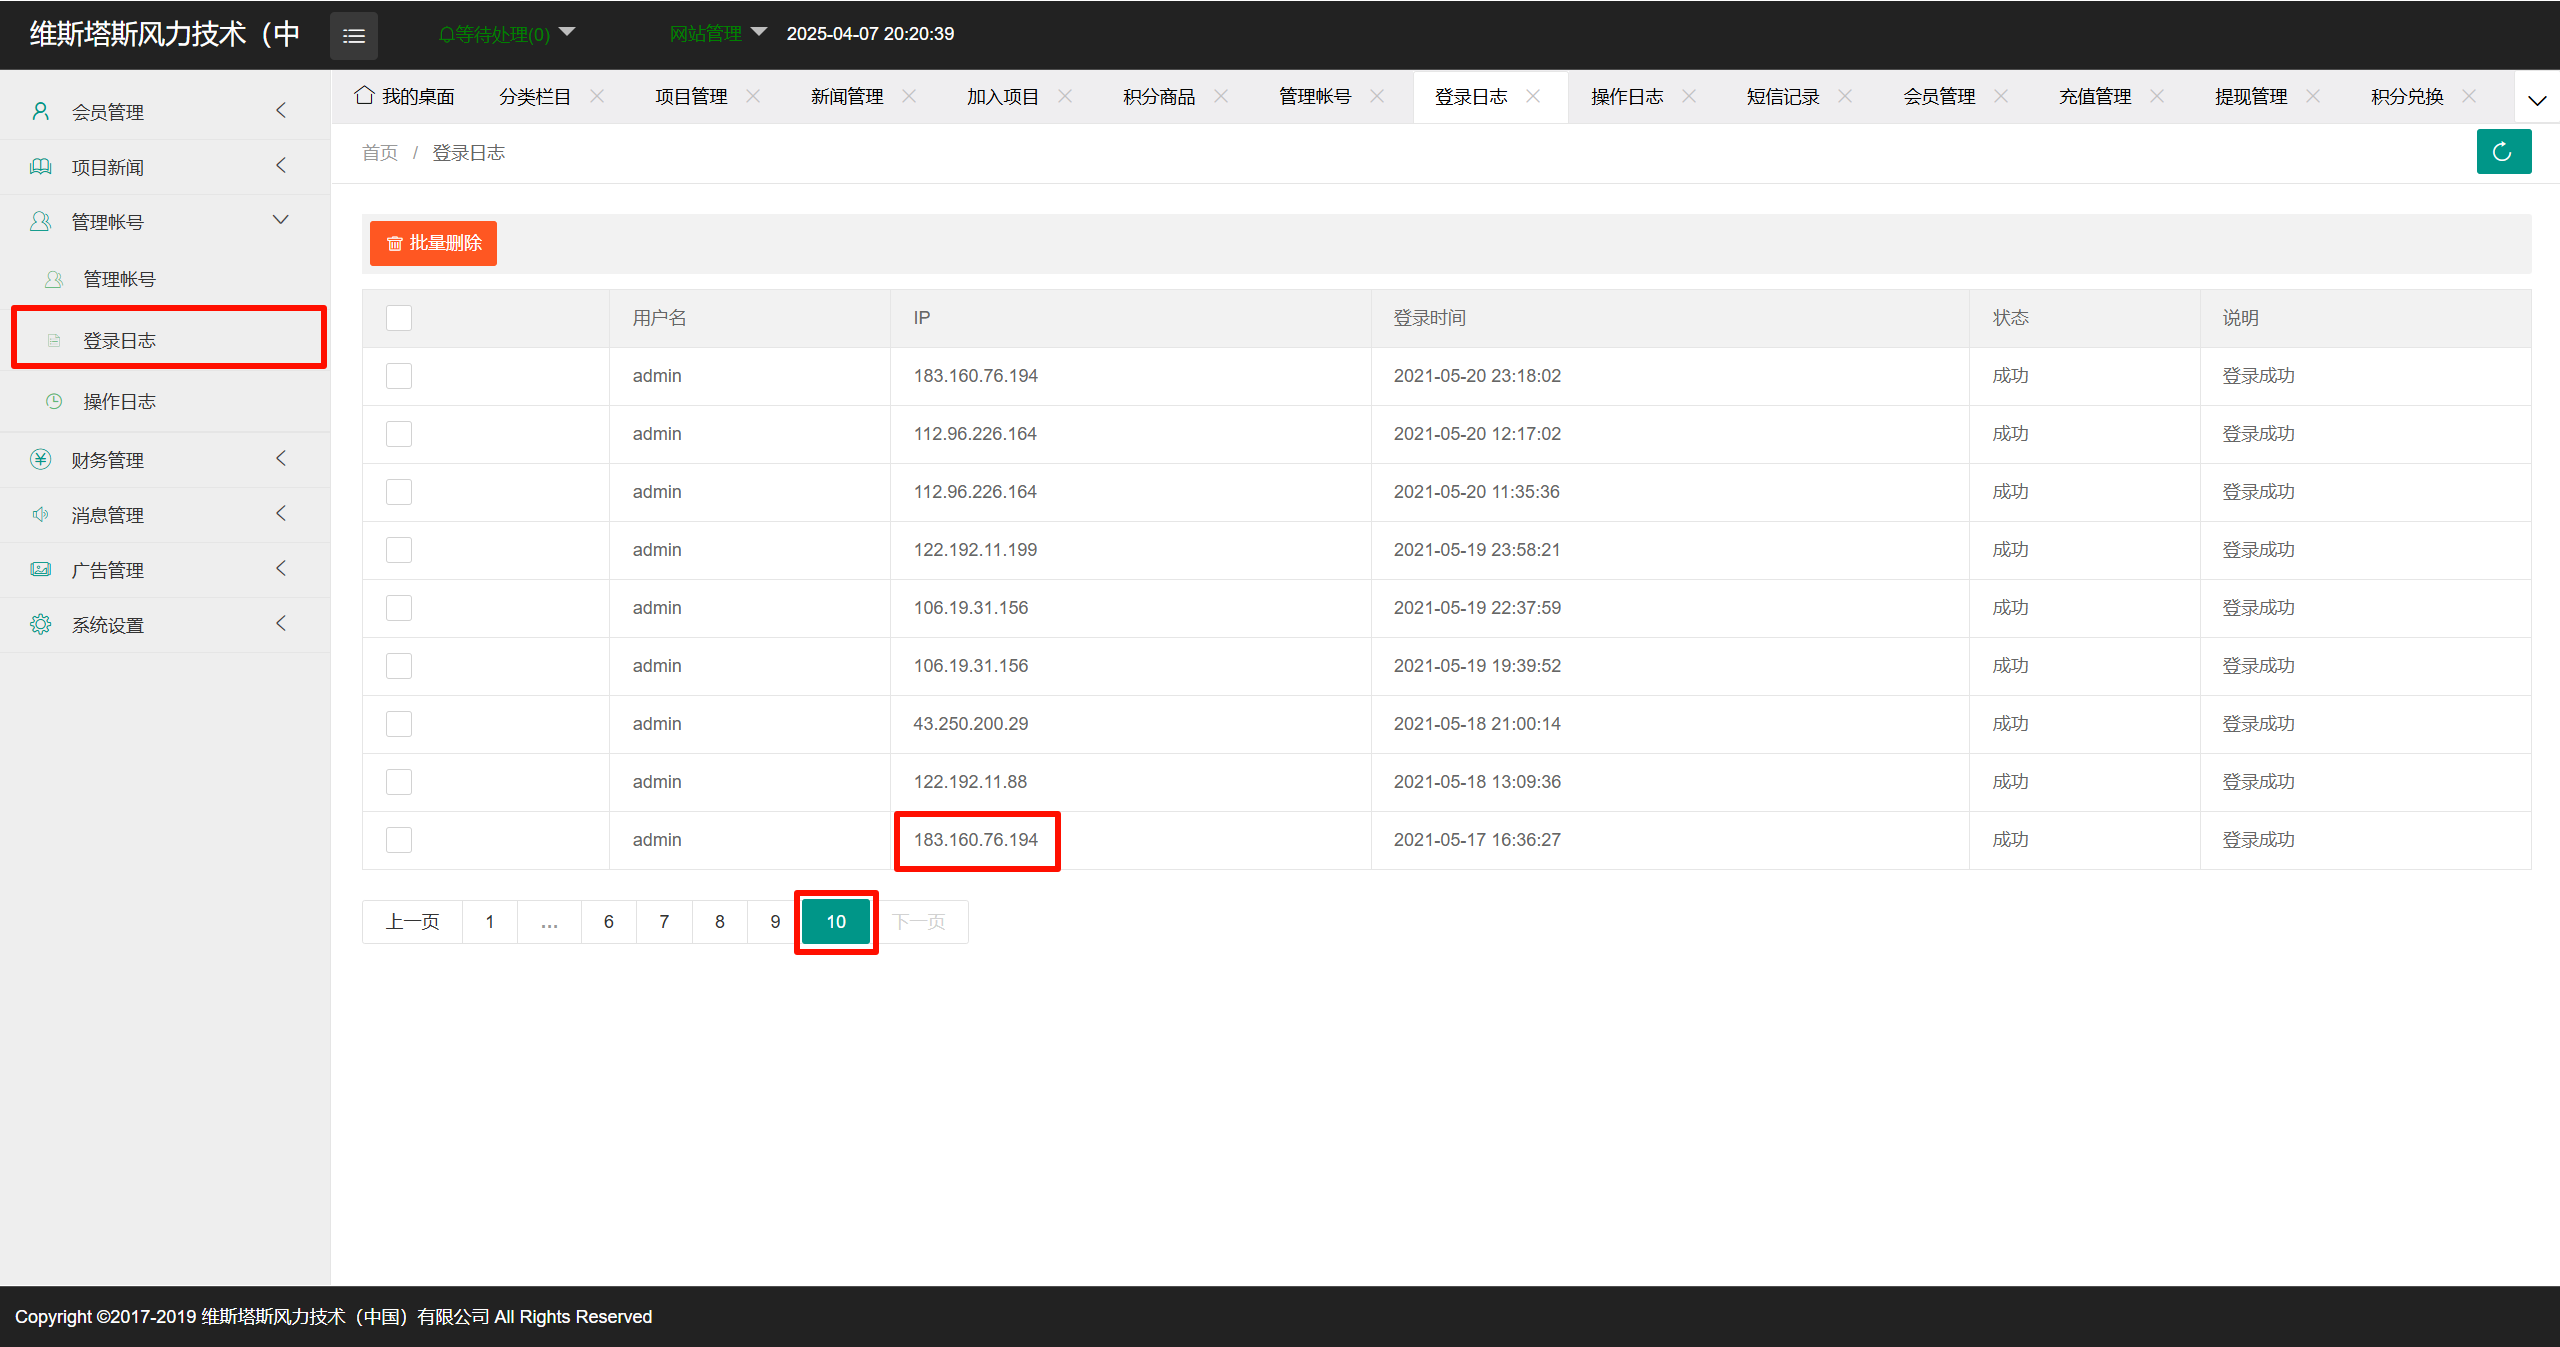
183.160.76.194
Question 9
分析涉案网站数据库或者后台VIP2的会员有多少个[答案格式:100]
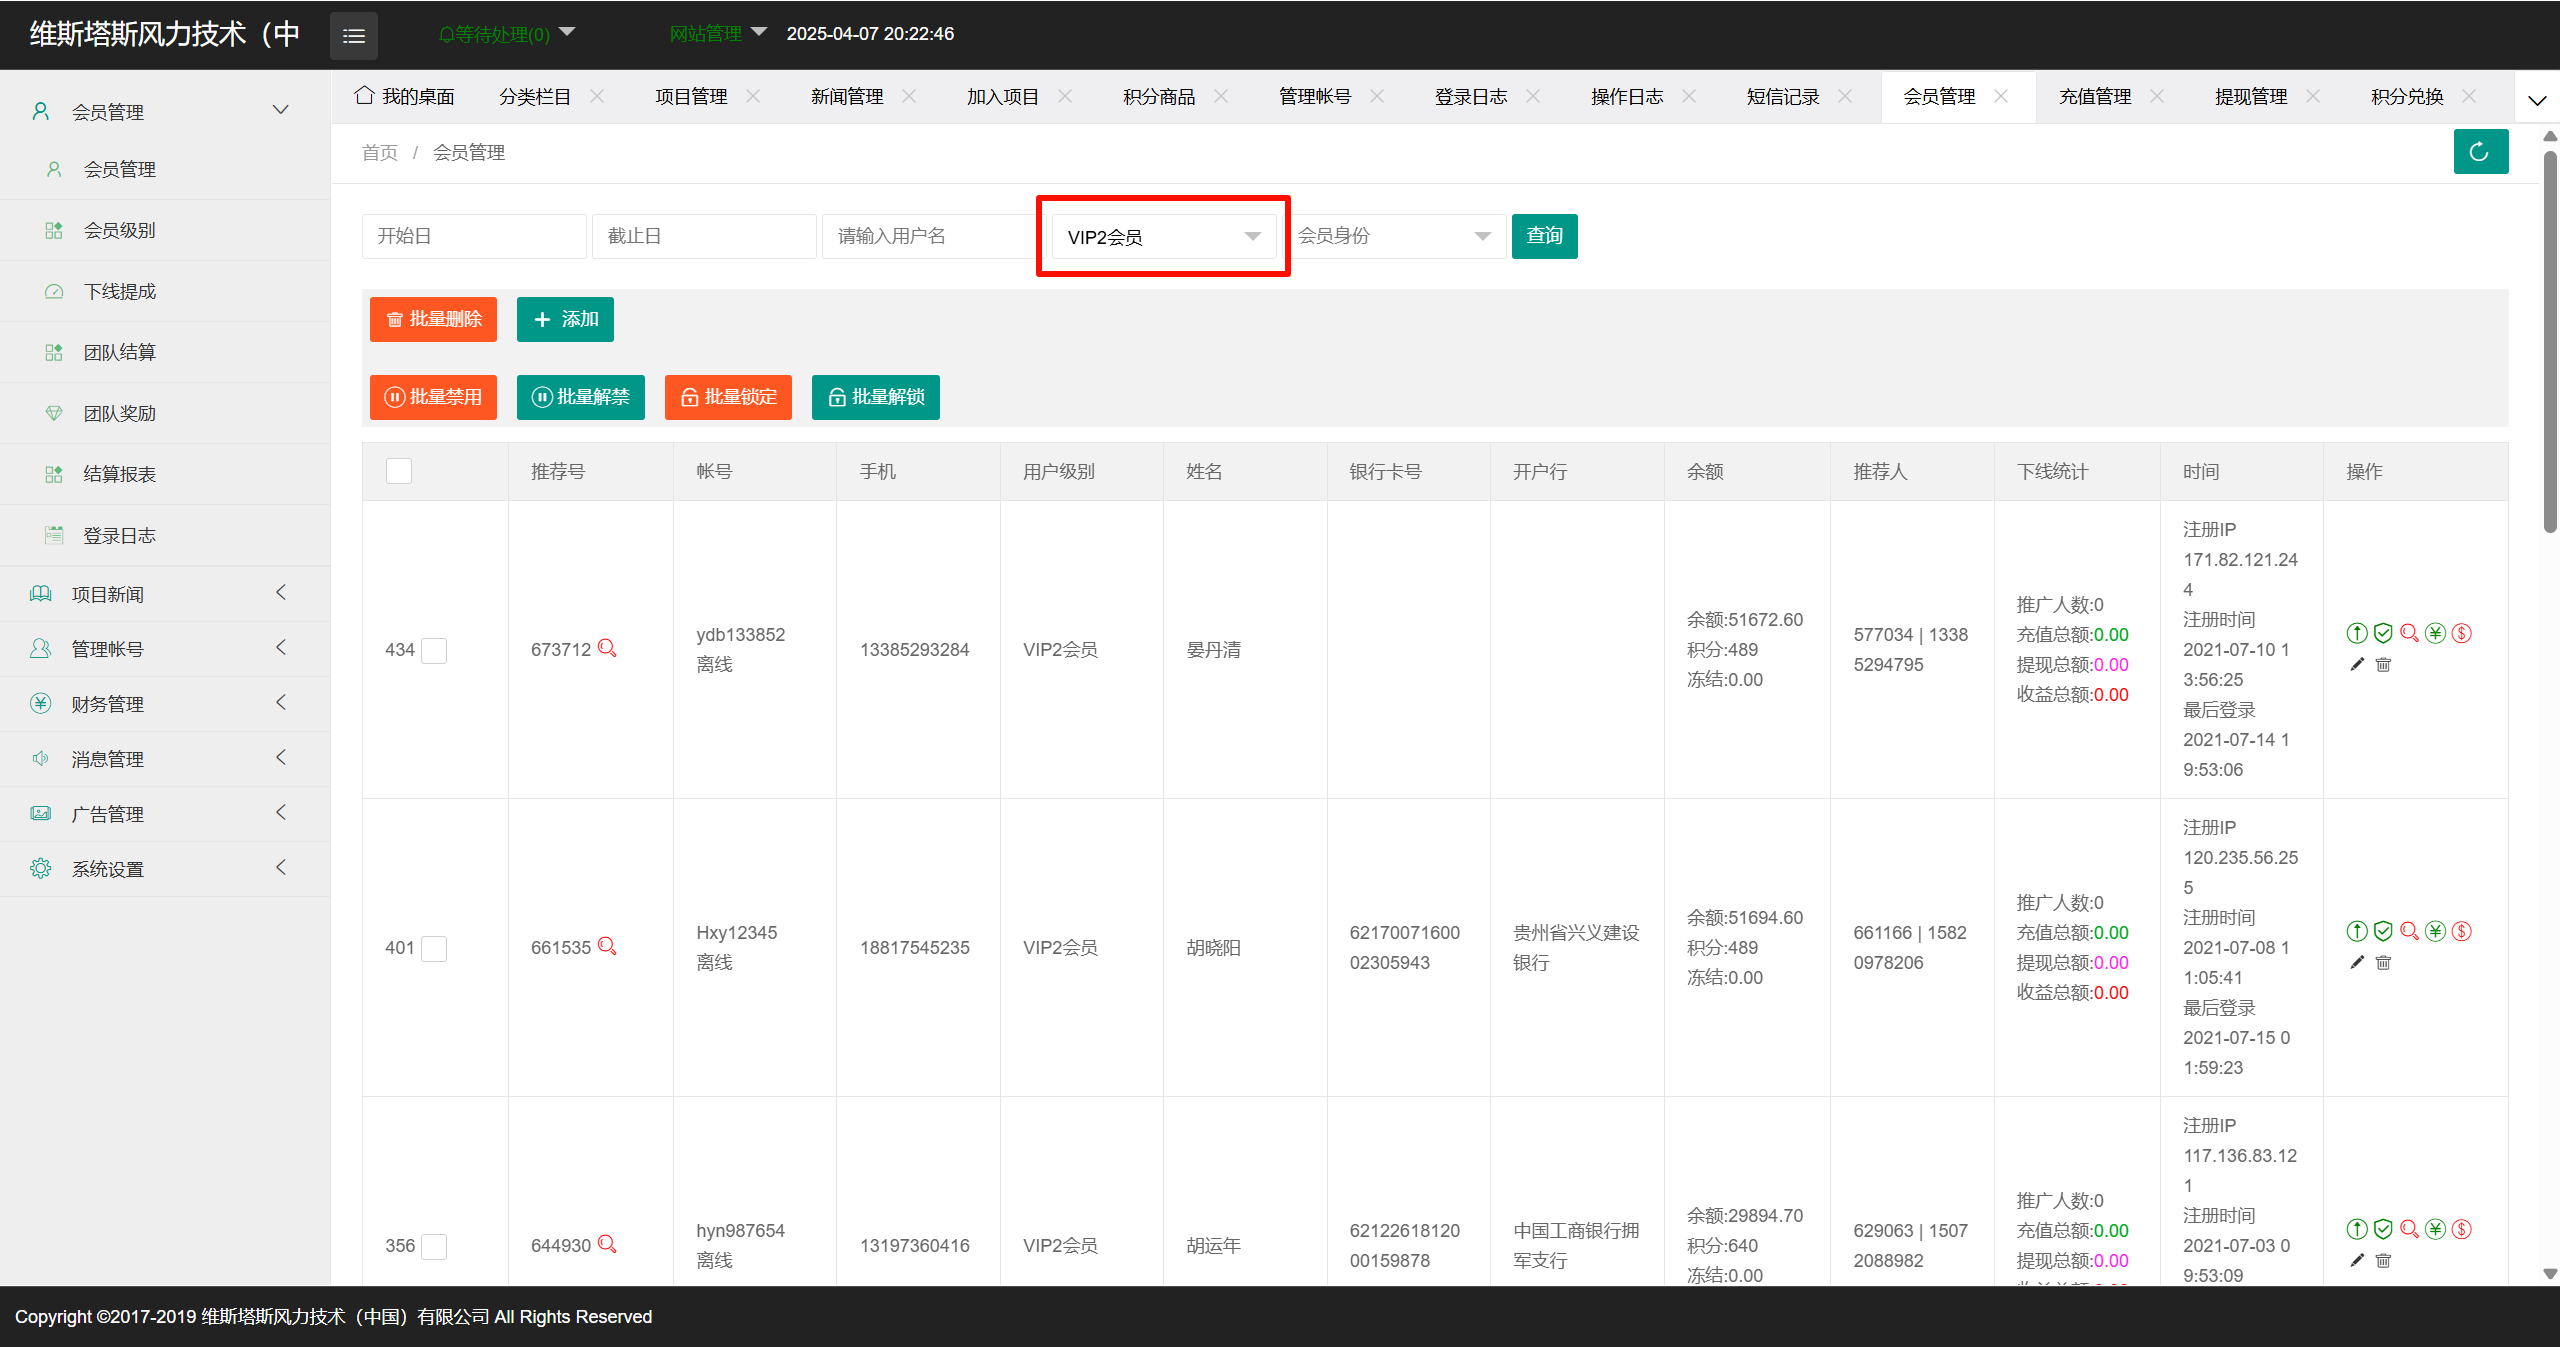
数一下,一共 20 个。
20
Question 10
分析涉案网站数据库的用户表中账户余额大于零且银行卡开户行归属于上海市的潜在受害人的数量为[答题格式:8]
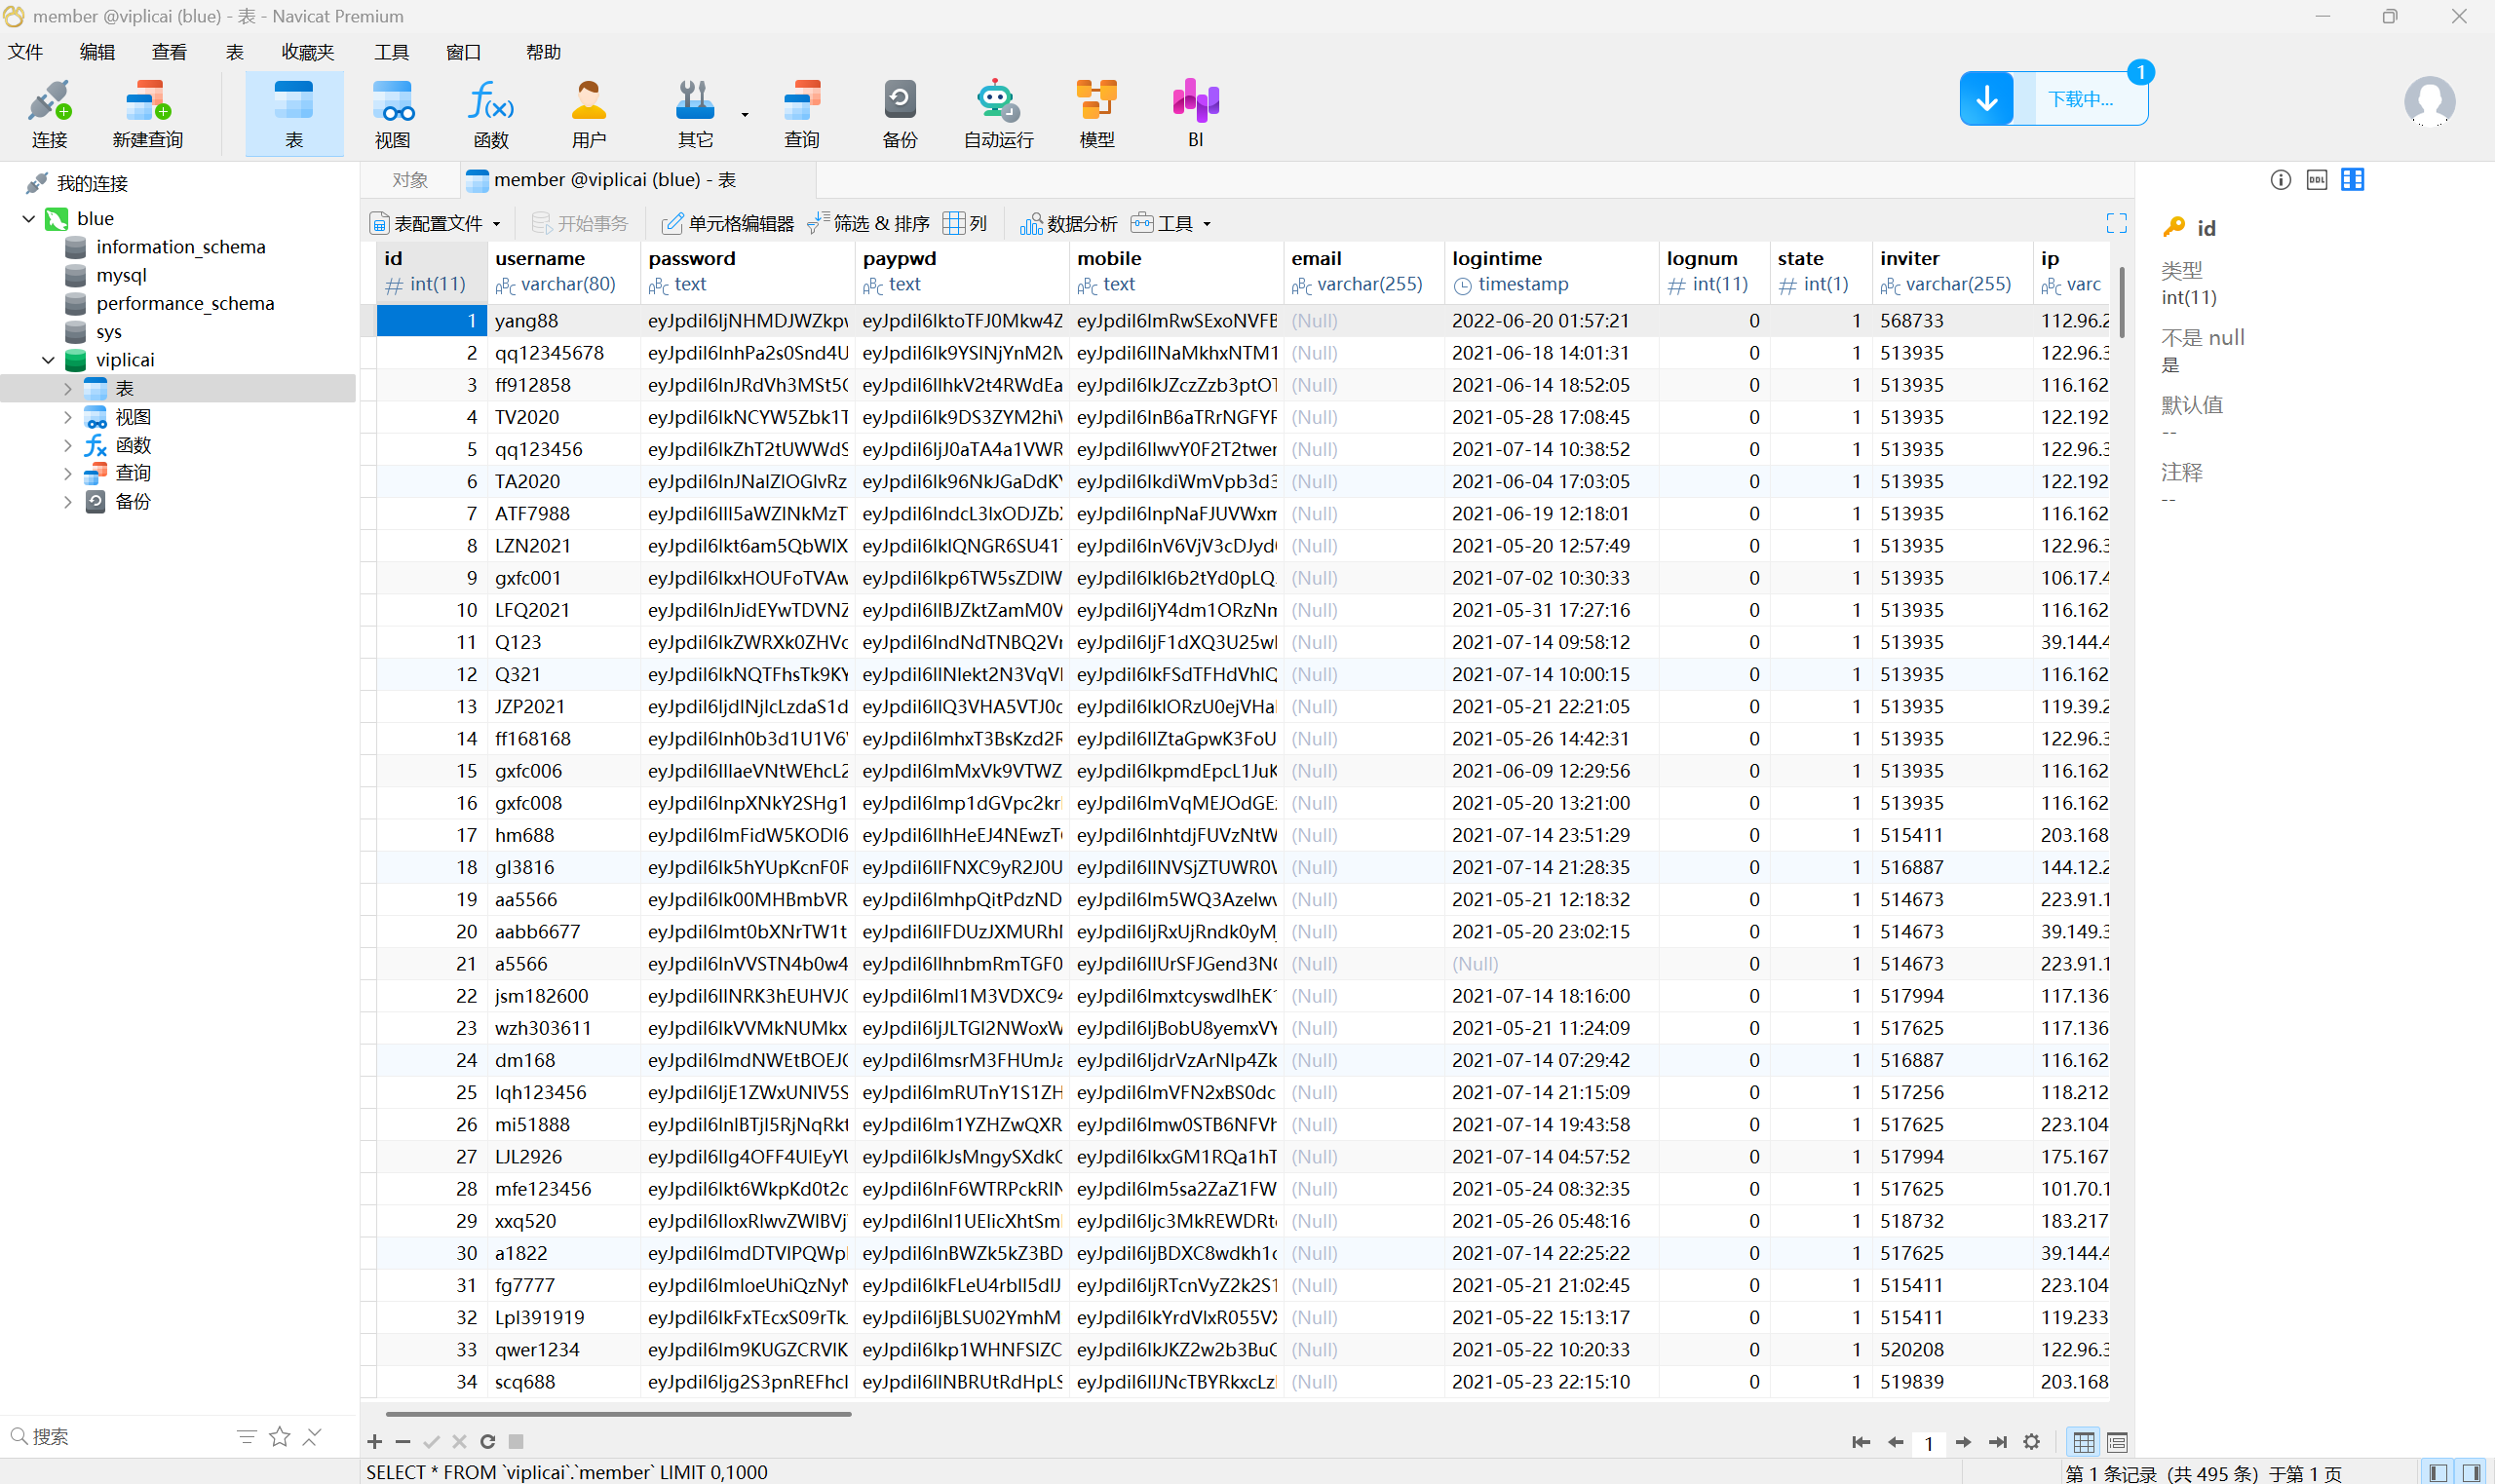
navicat 连接数据库。
查询。
SELECT * FROM member where bankaddress LIKE "%上海%";
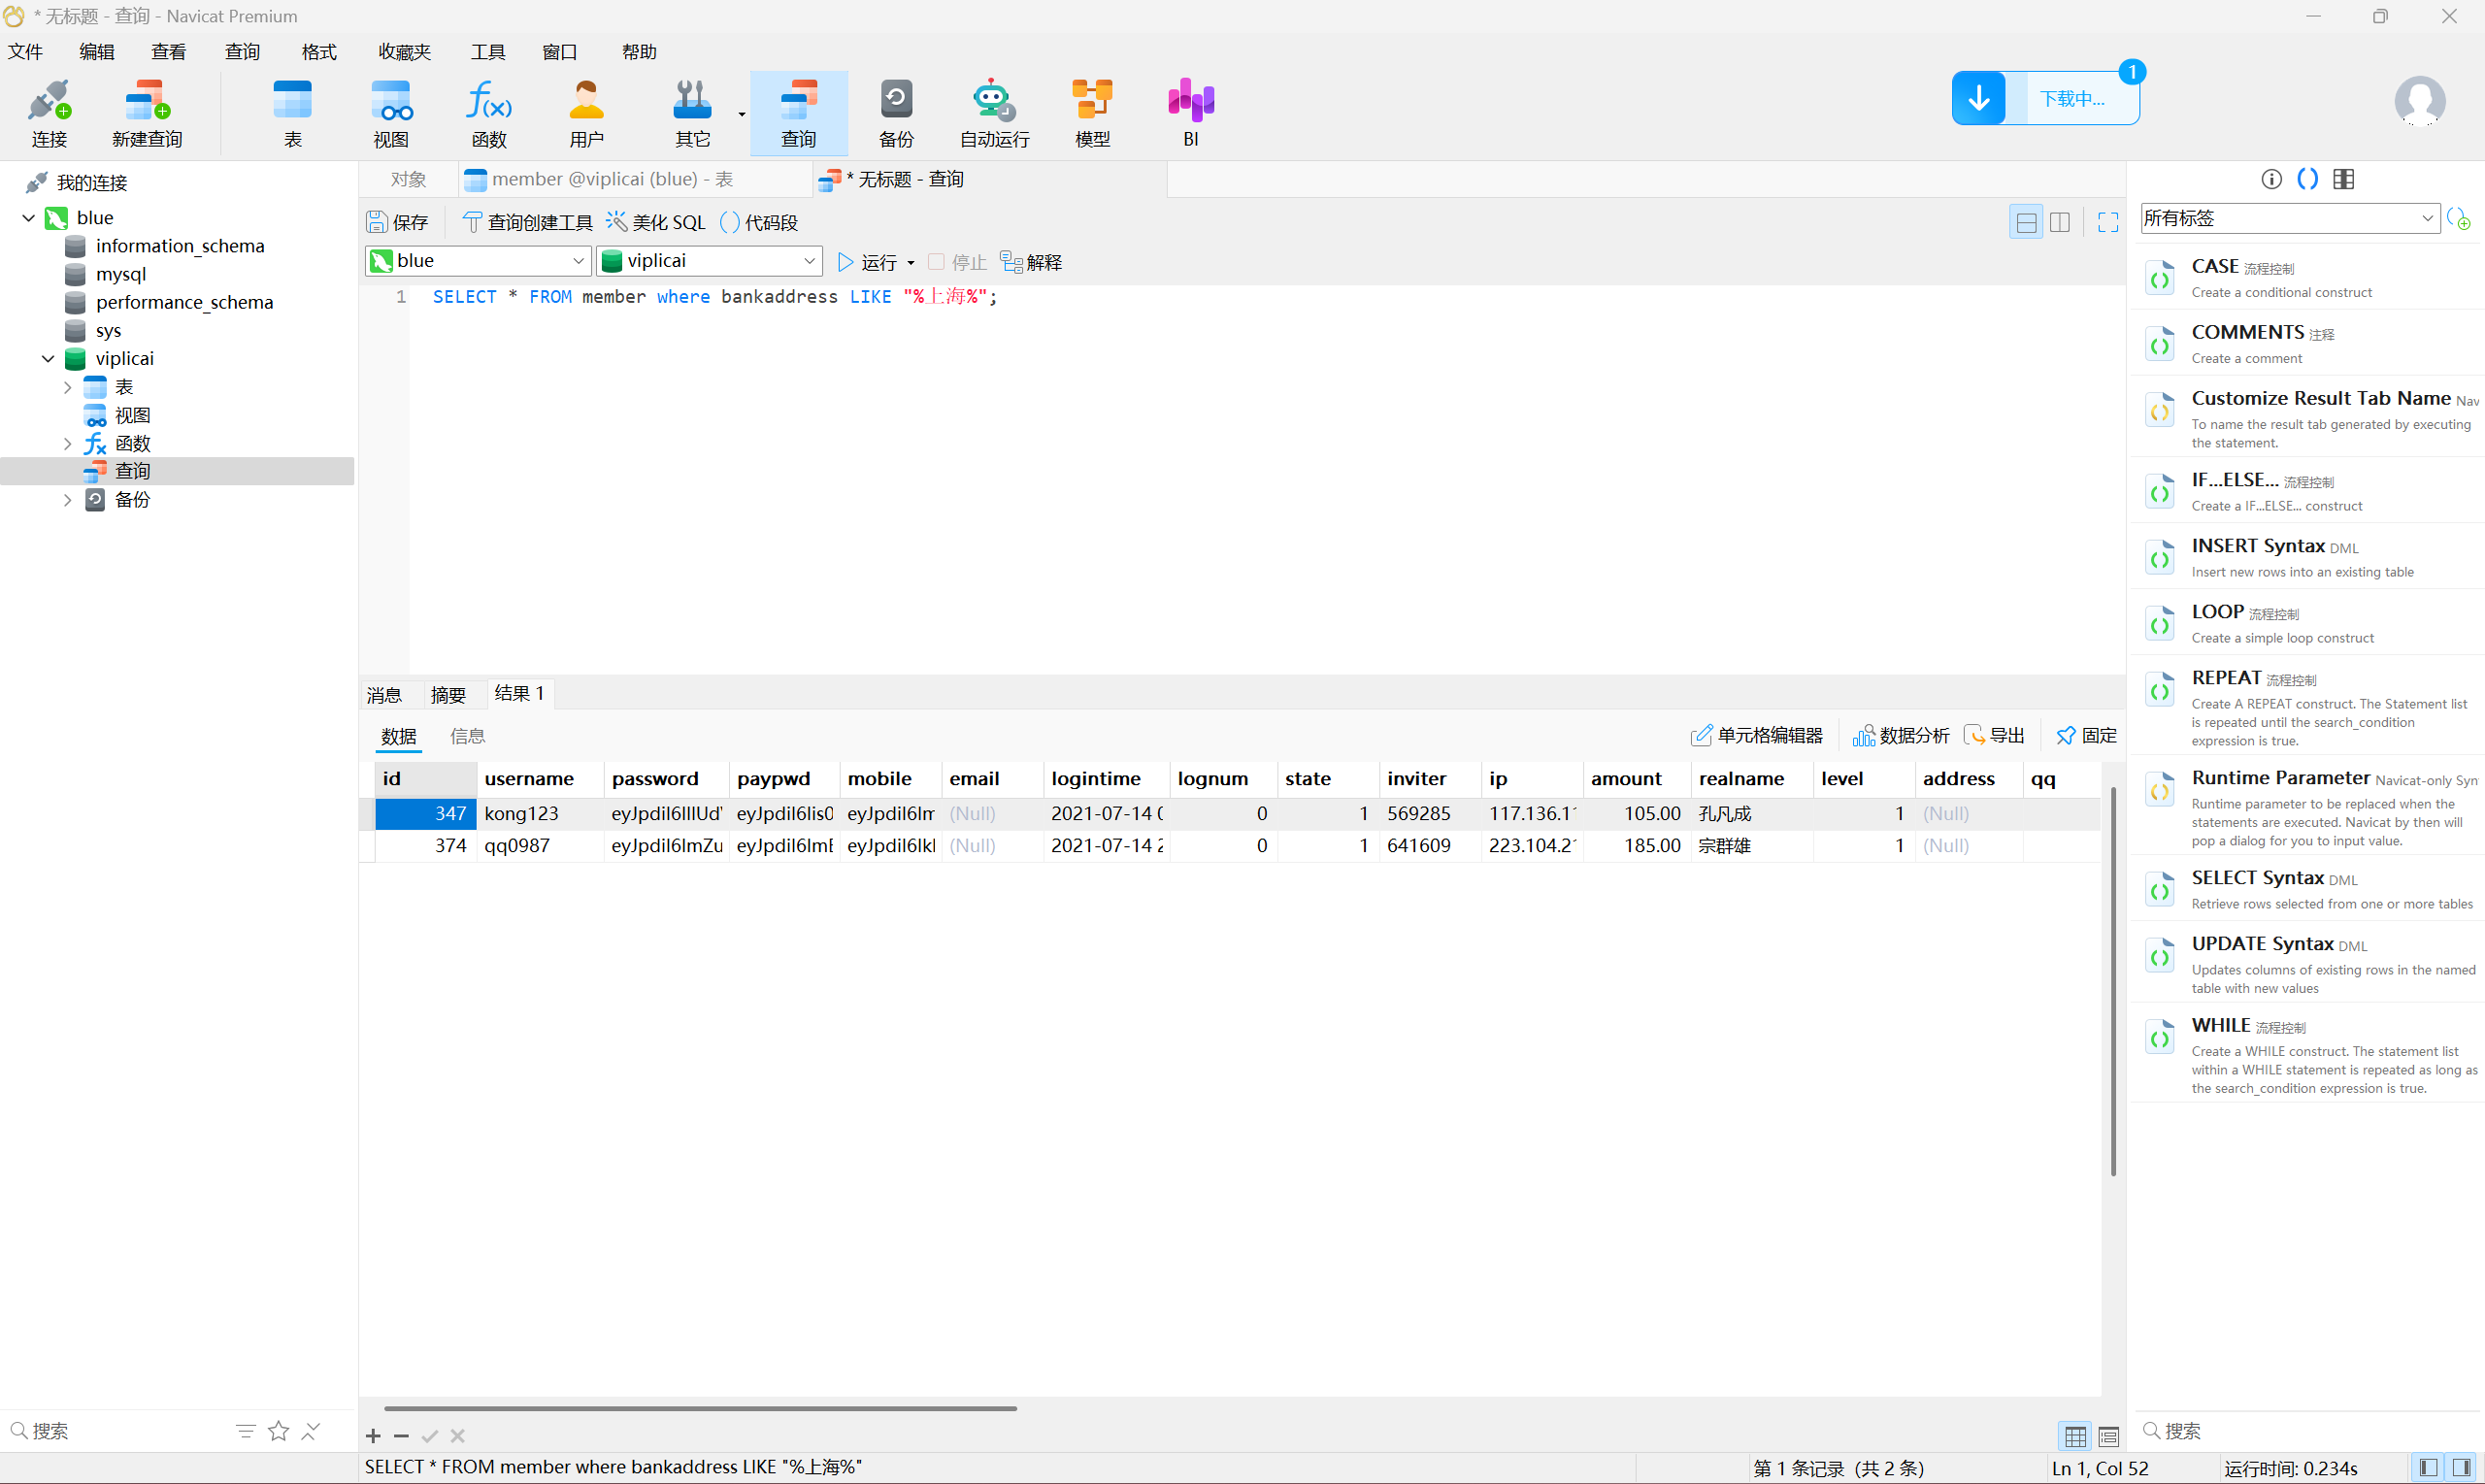
2
Question 11
分析涉案网站数据库或者后台,统计嫌疑人的下线成功提现多少钱?[答题格式:10000.00]
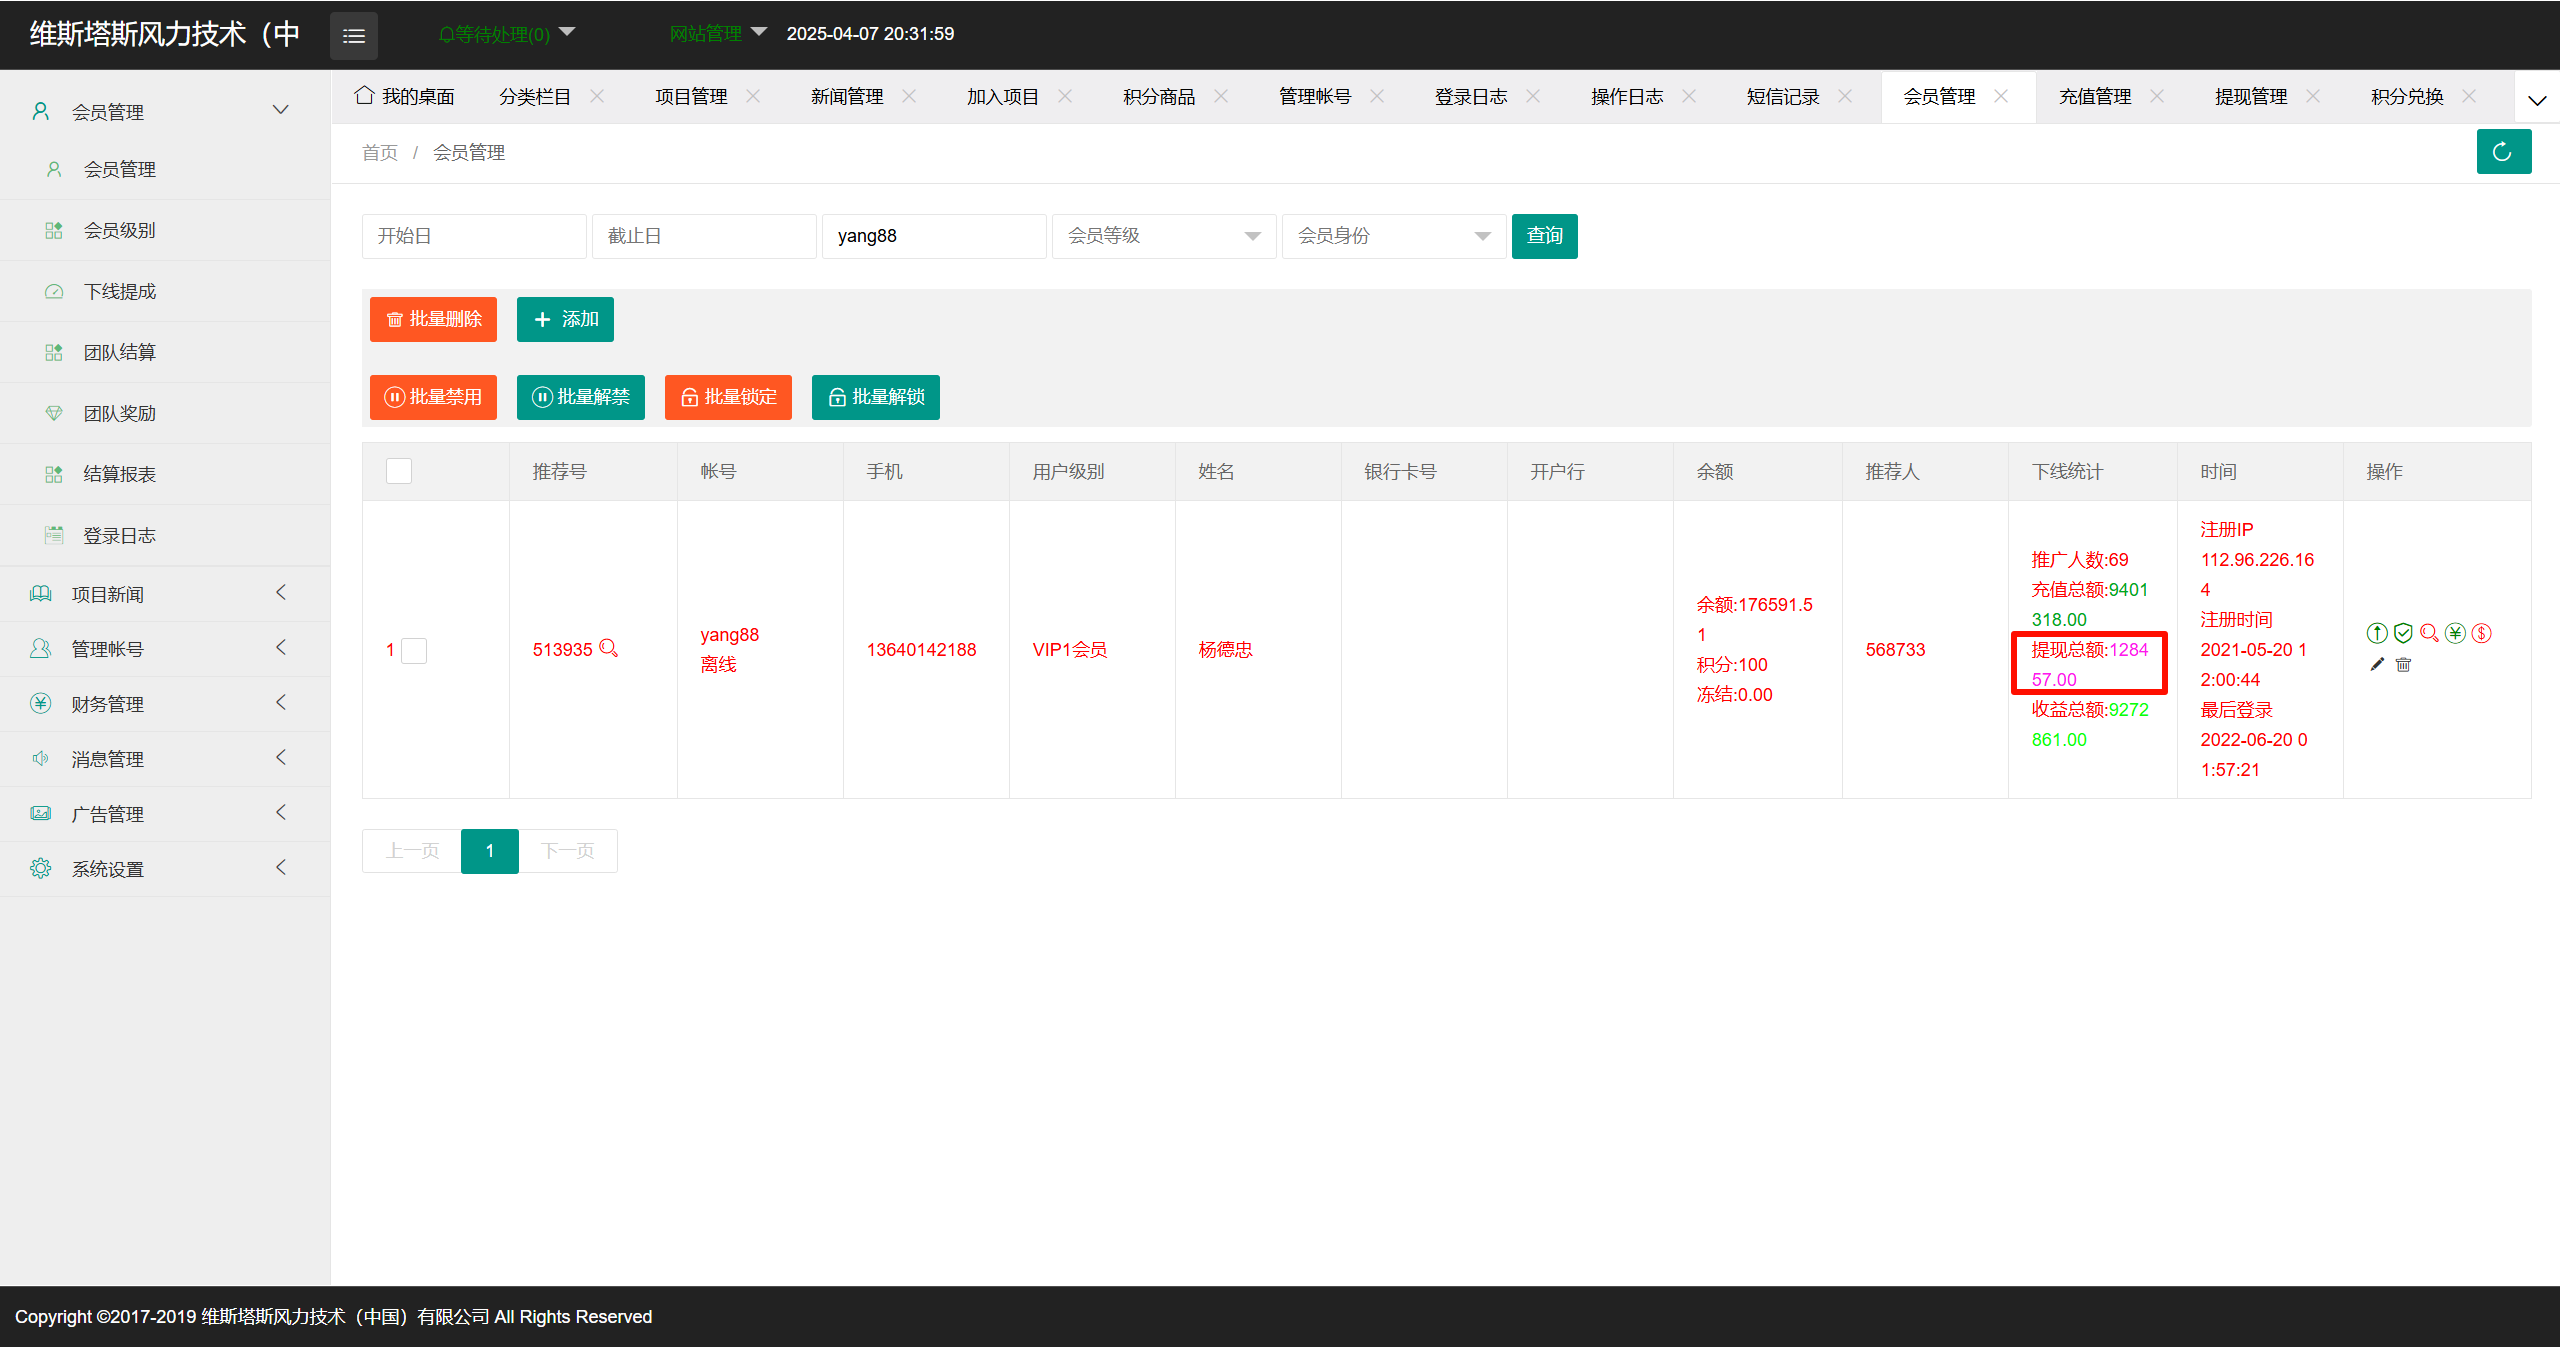
128457.00
Question 12
分析涉案网站数据库或者后台受害人上线在平台内共有下线多少人?[答题格式:123]
受害人是陈昊民,案情介绍里面有提到。
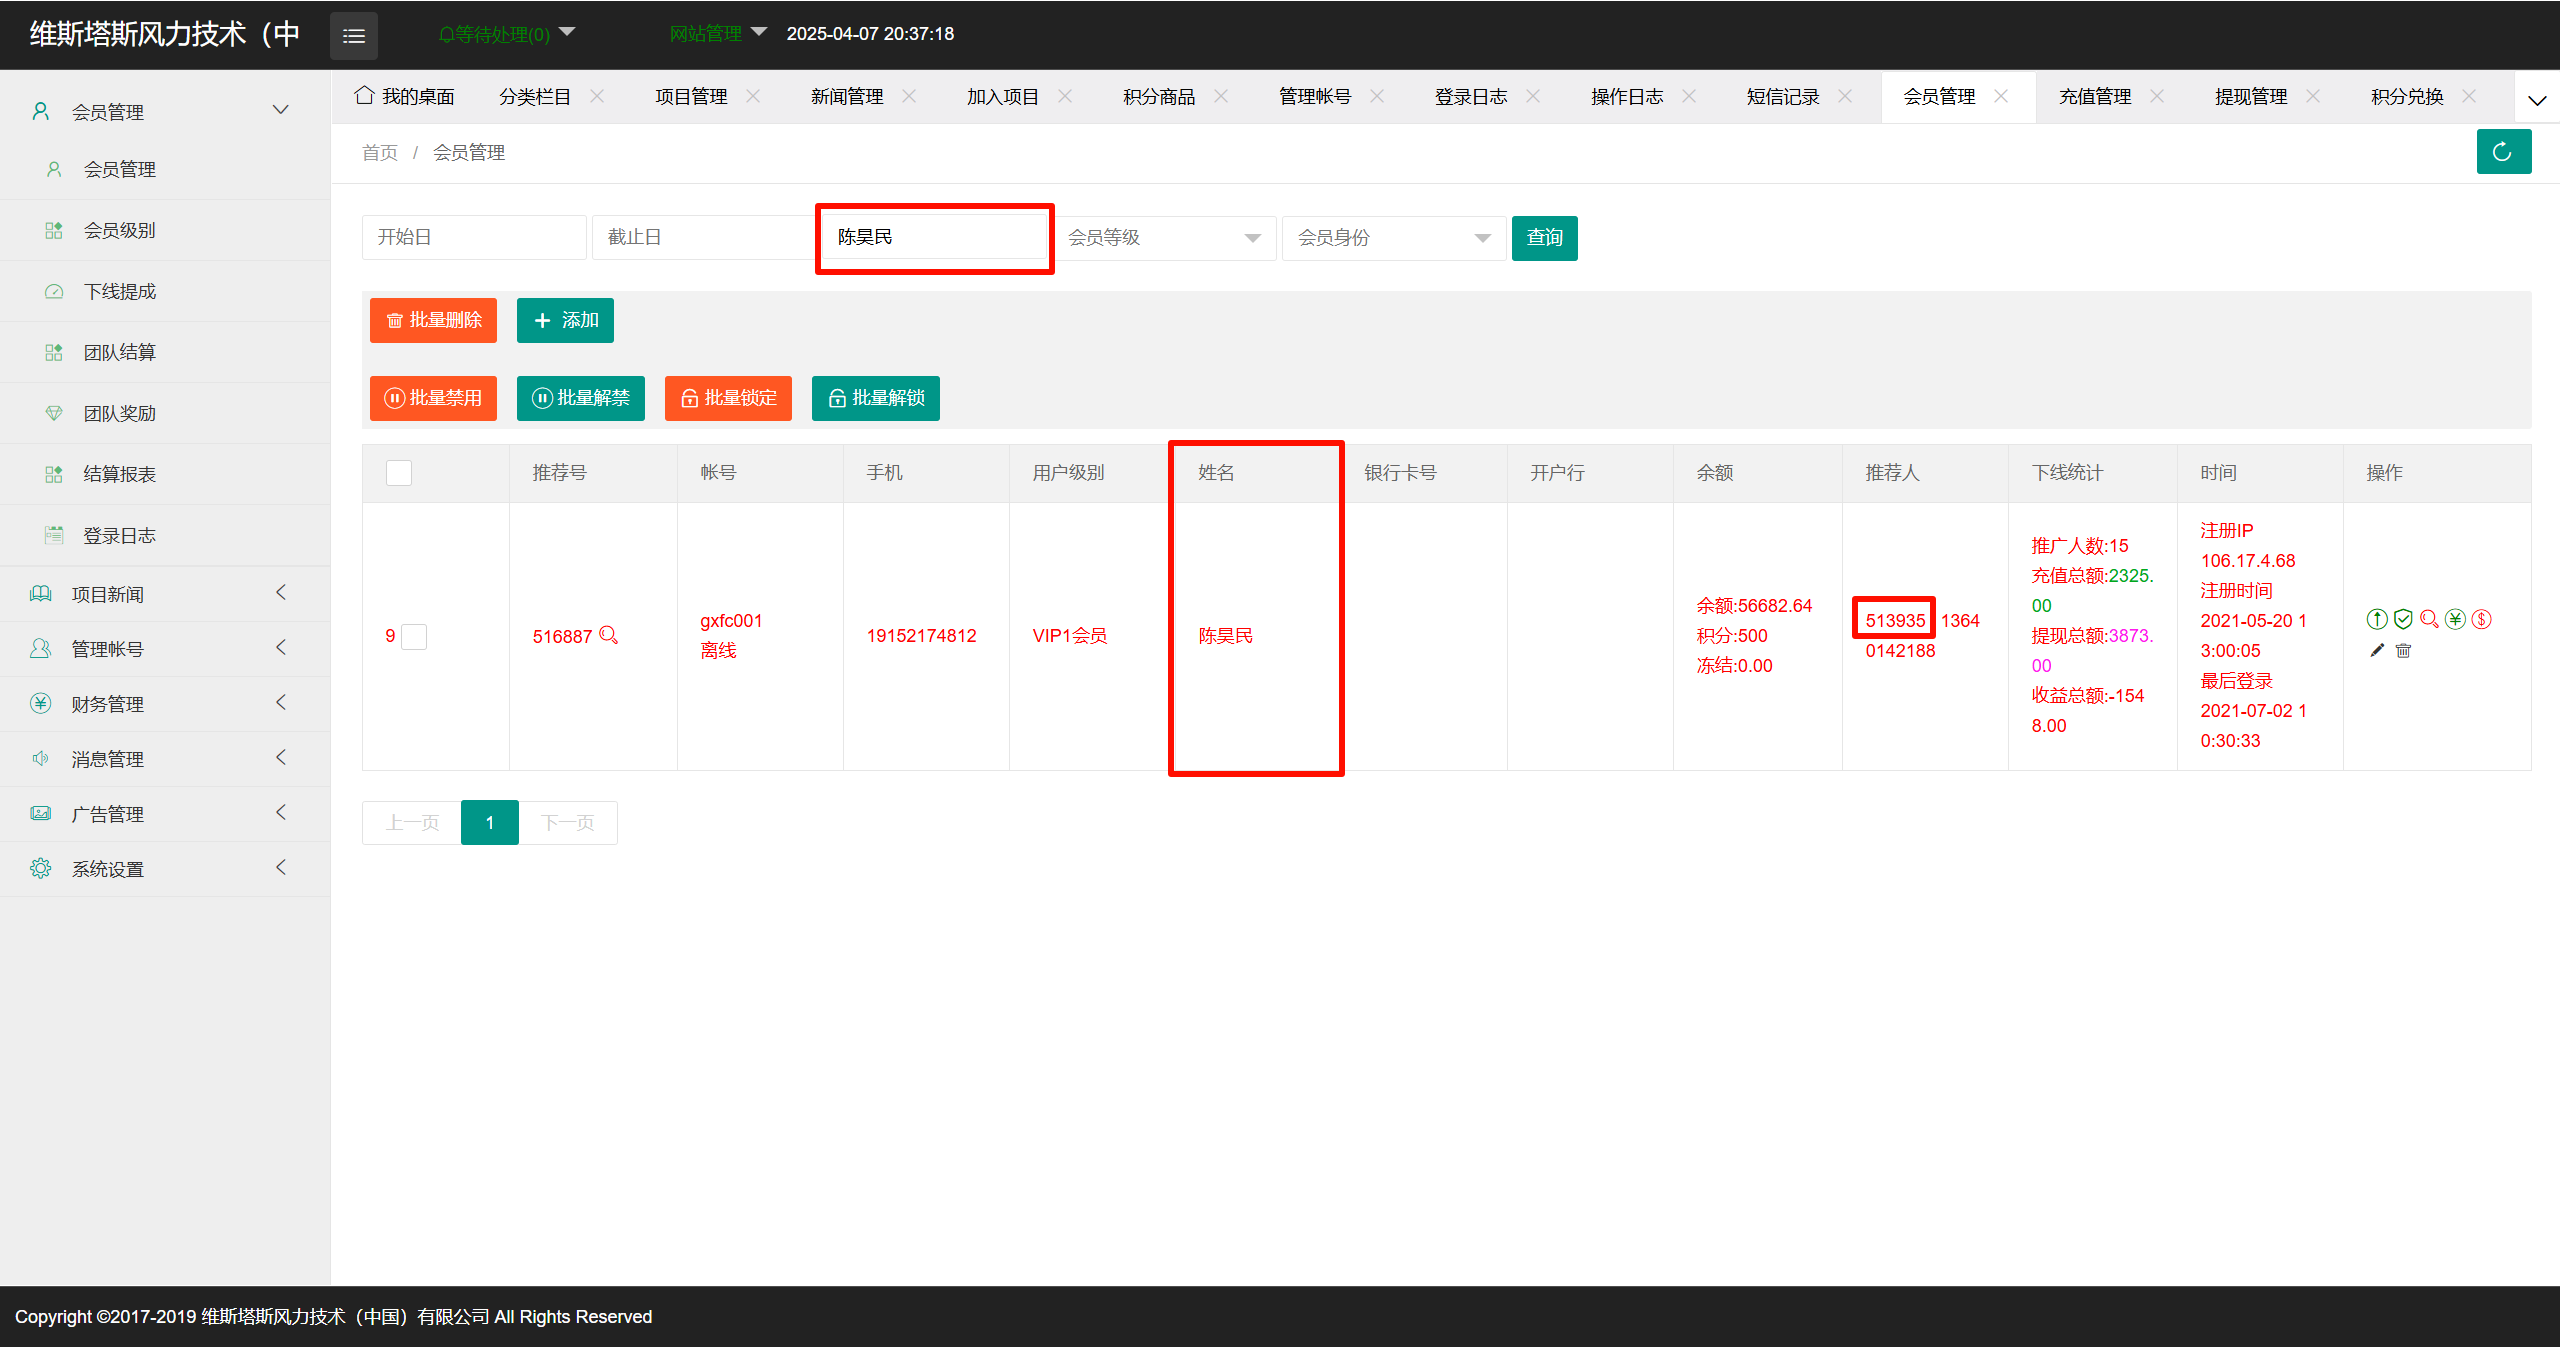
推荐人就是 yang88,根据他的推荐号去查。
SELECT COUNT(*) FROM member where inviter LIKE "513935";
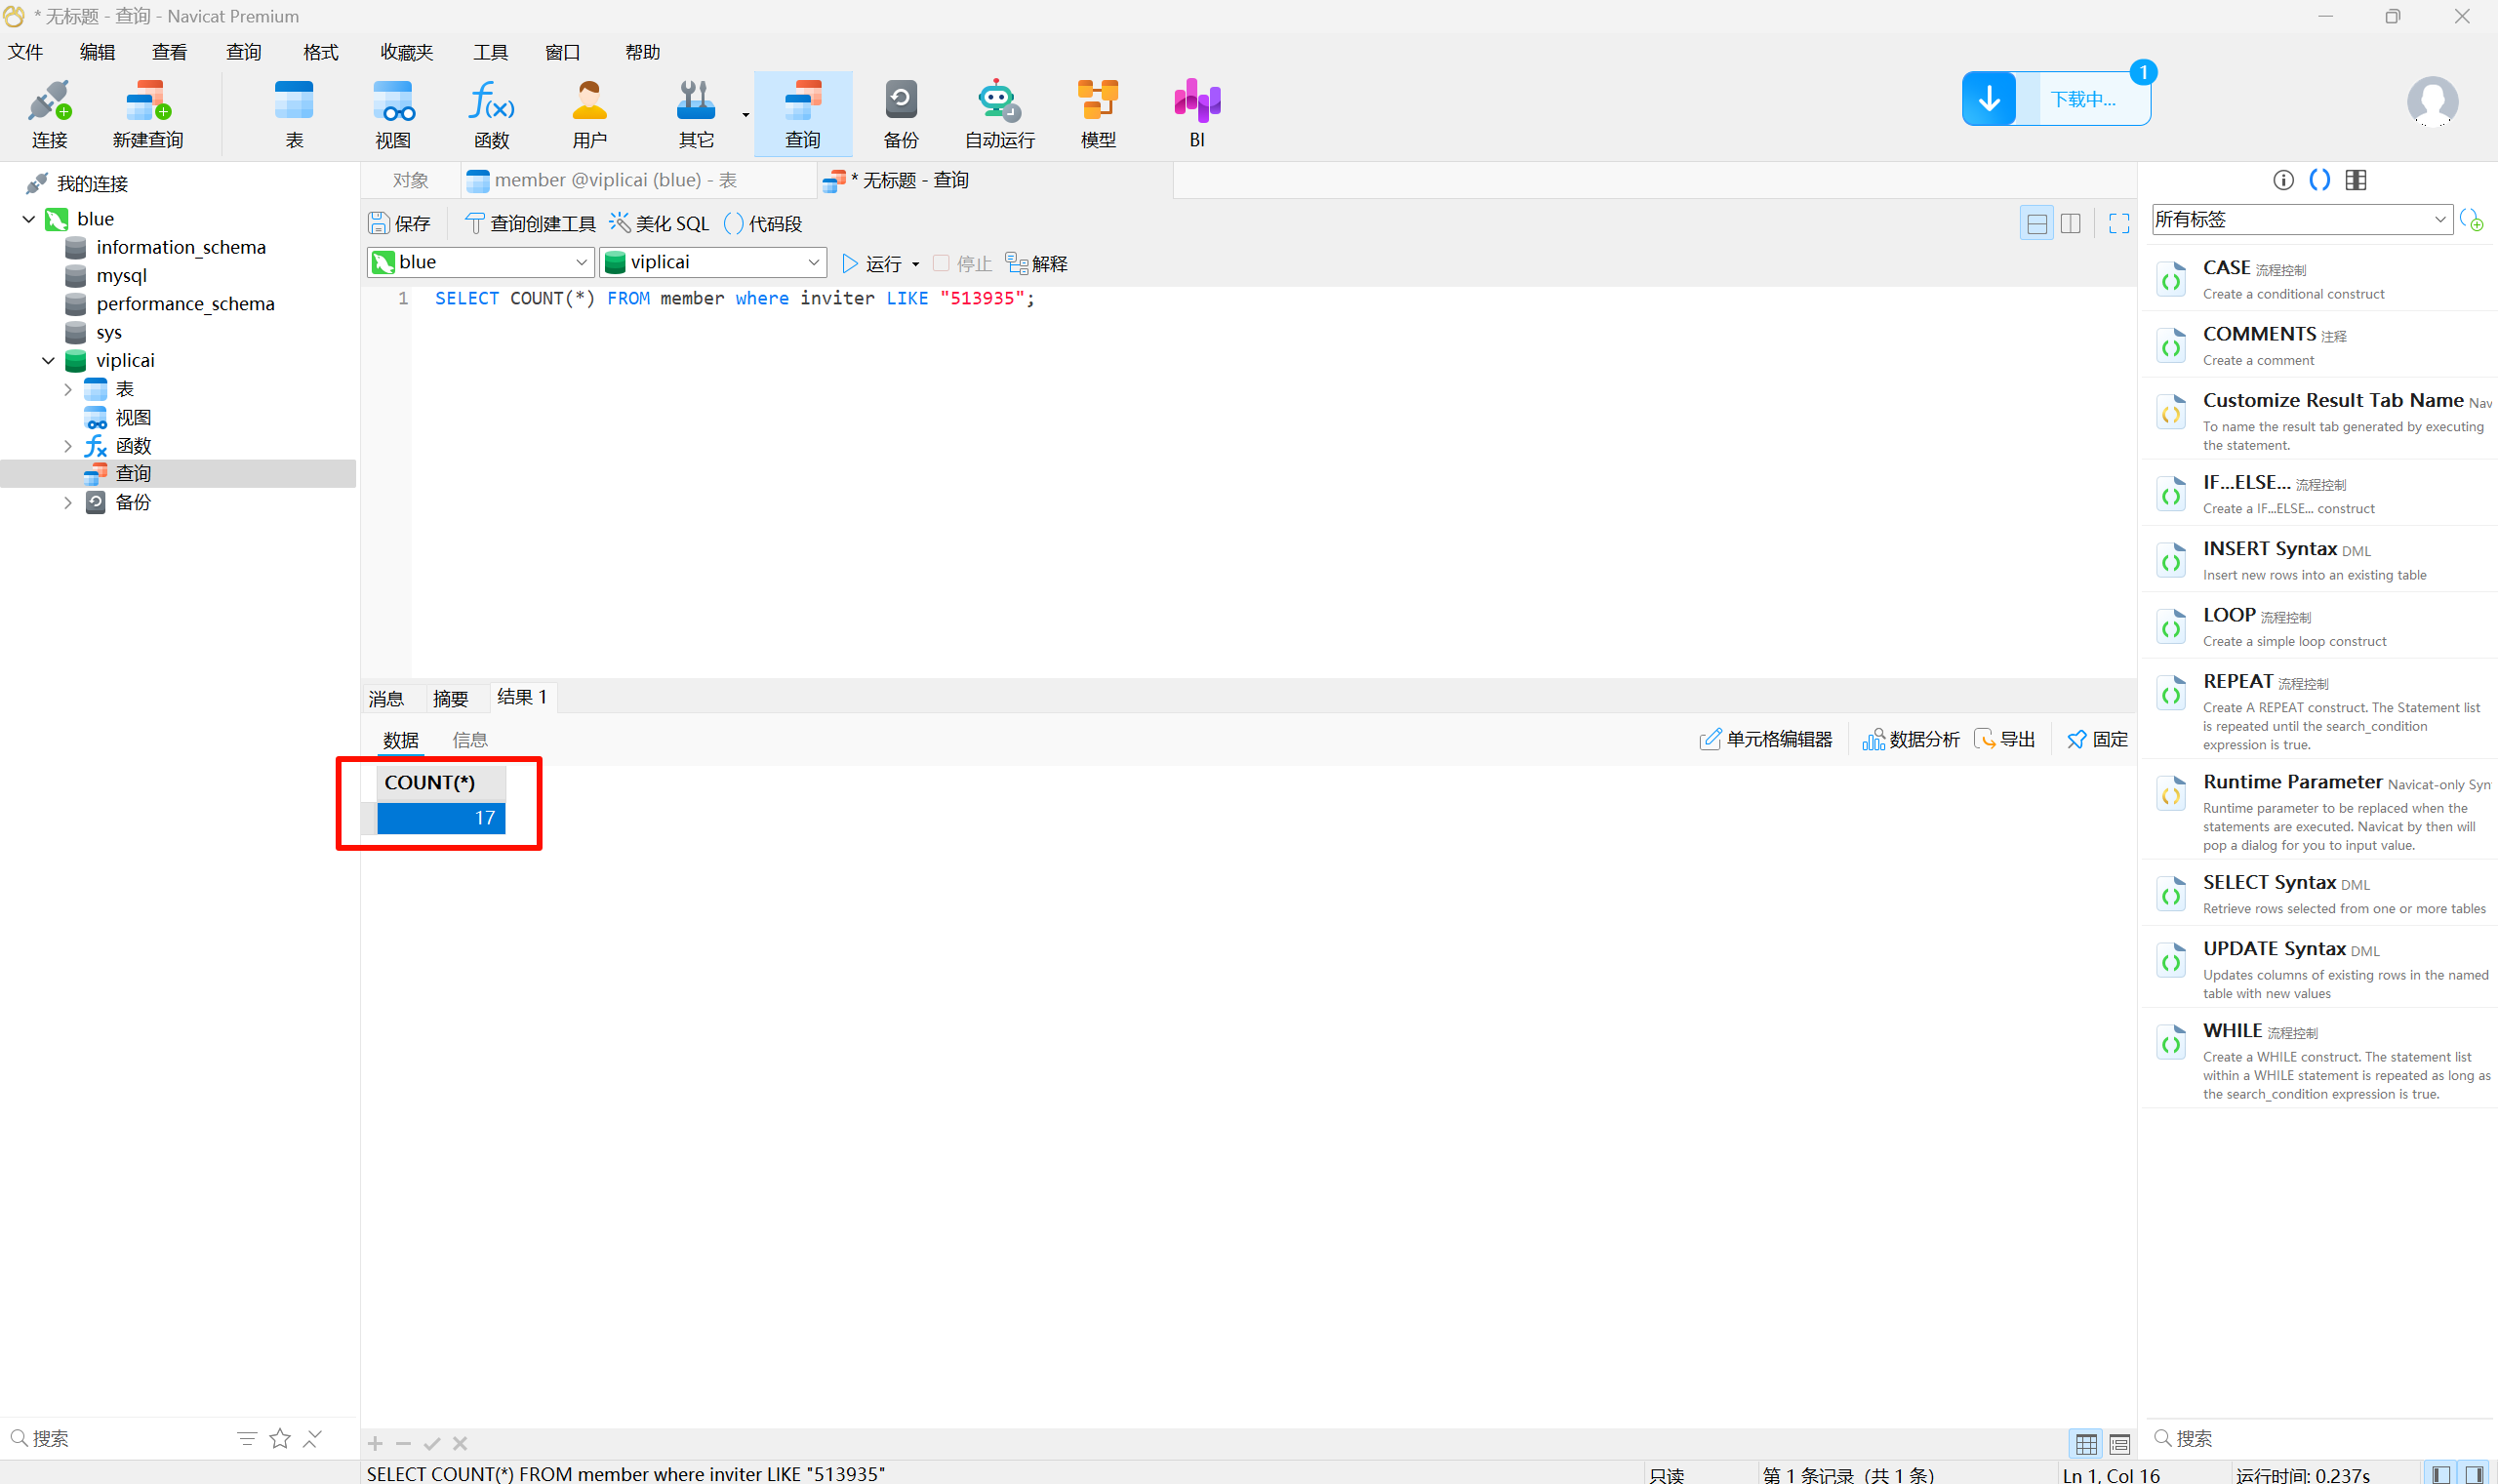
17
Question 13
分析涉案网站数据库或者后台网站内下线大于2的代理有多少个?[答题格式:10]
SELECT COUNT(*) AS inviter_count, `inviter` FROM `member` GROUP BY `inviter` HAVING COUNT(*) > 2;
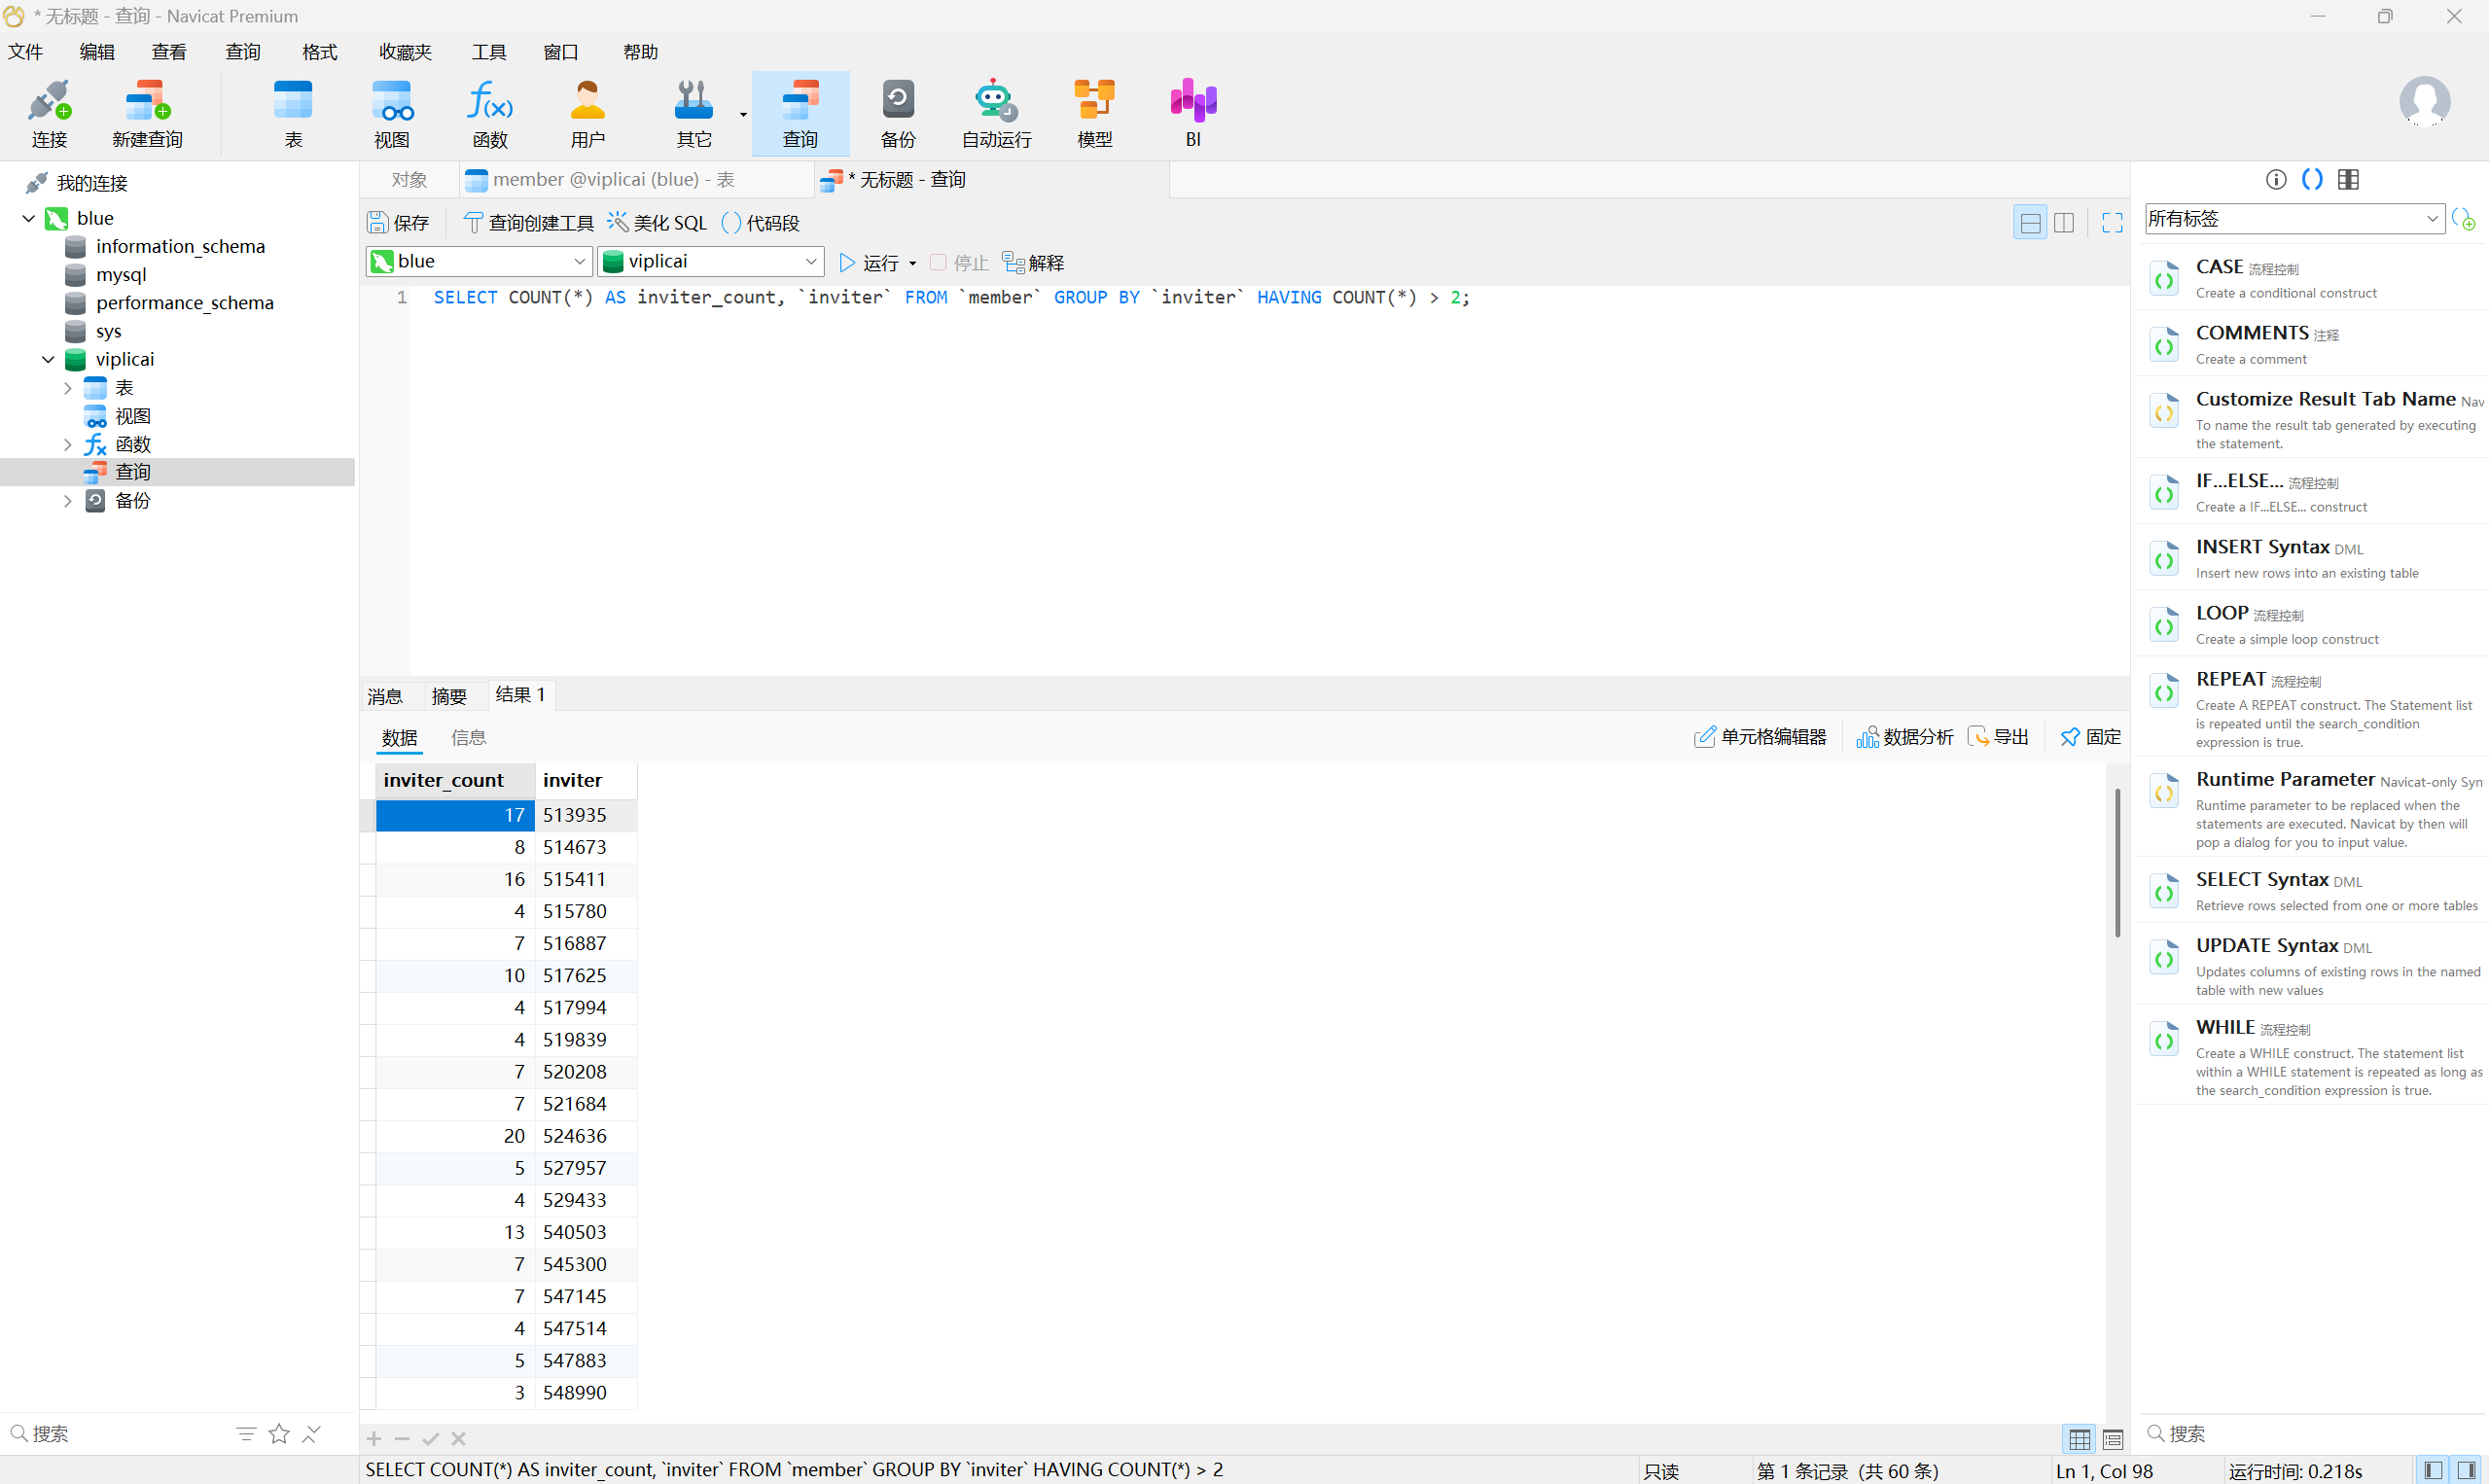
一共 60 条。
60
Question 14
分析涉案网站数据库或者后台网站内下线最多的代理真实名字为[答题格式:张三]
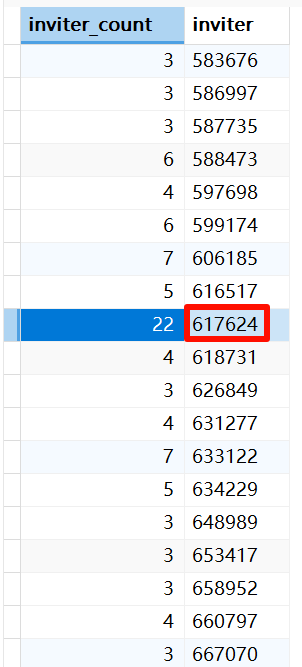
SELECT * FROM member where invicode LIKE "617624";
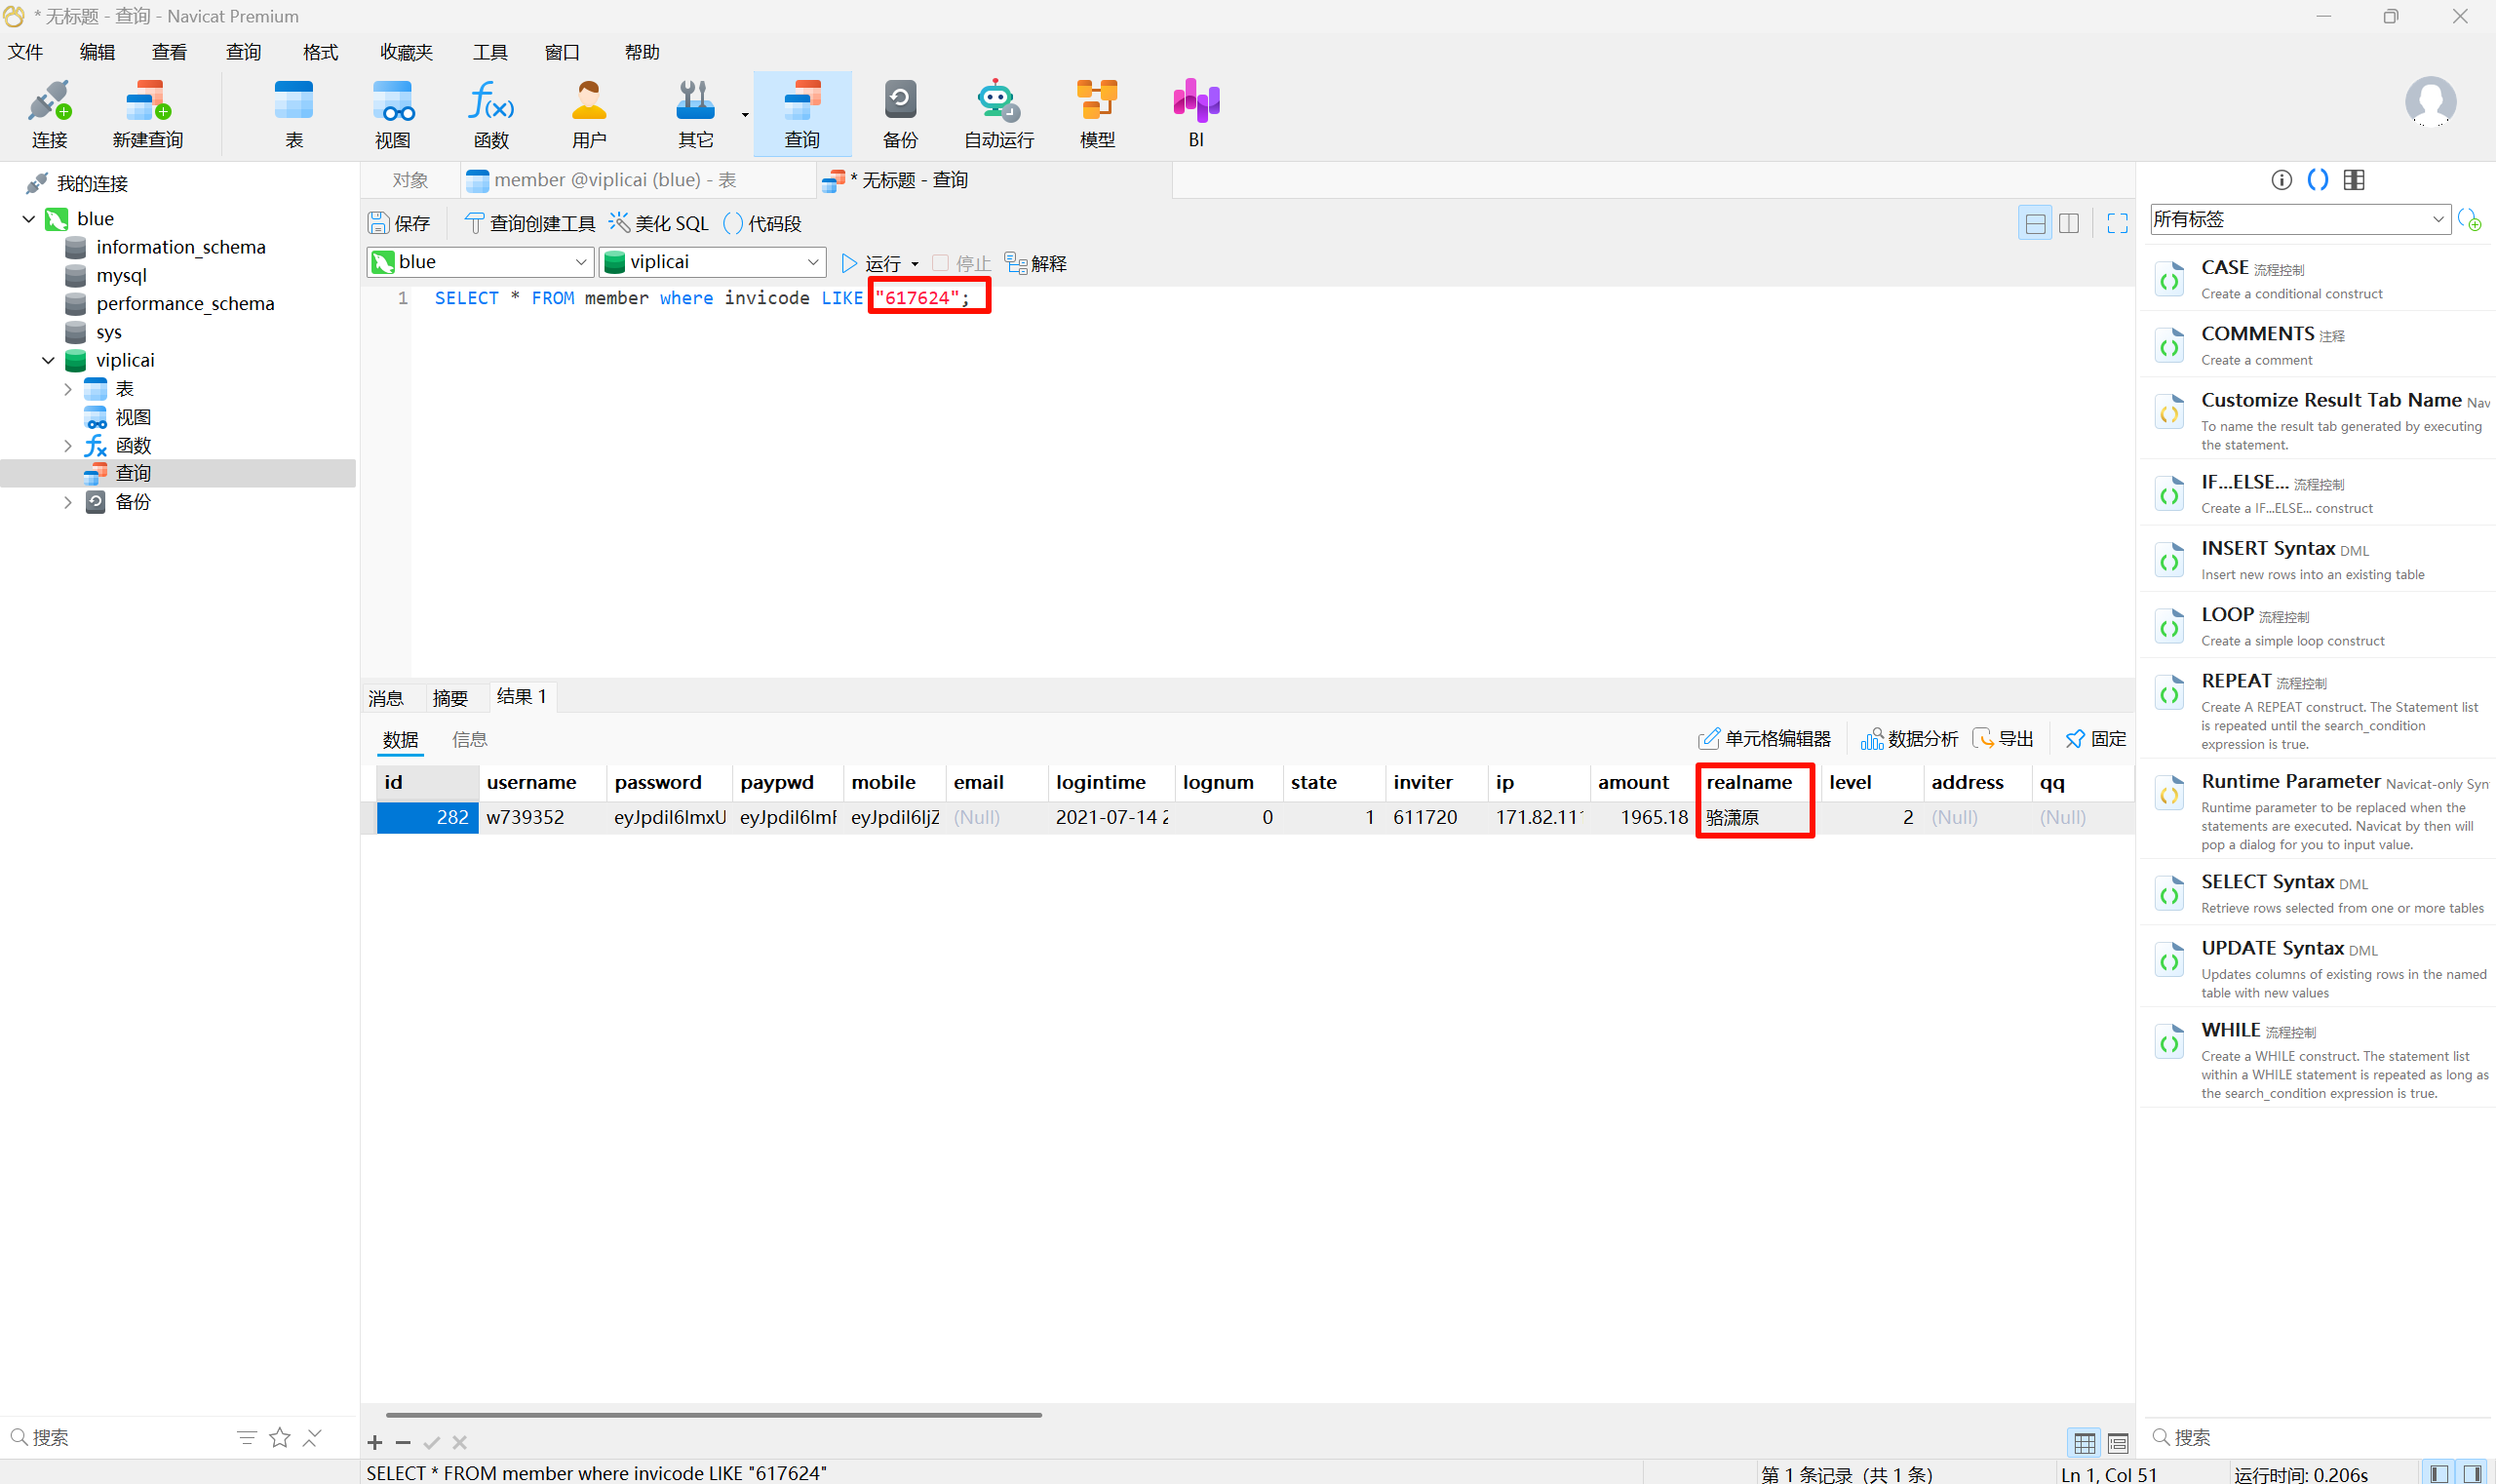
骆潇原
Question 15
分析涉案网站数据库或者后台流水明细,本网站总共盈利多少钱[答题格式:1000000]
SELECT SUM(moneylog_money) FROM moneylog WHERE moneylog_status = '+';
SELECT SUM(moneylog_money) FROM moneylog WHERE moneylog_status = '-';
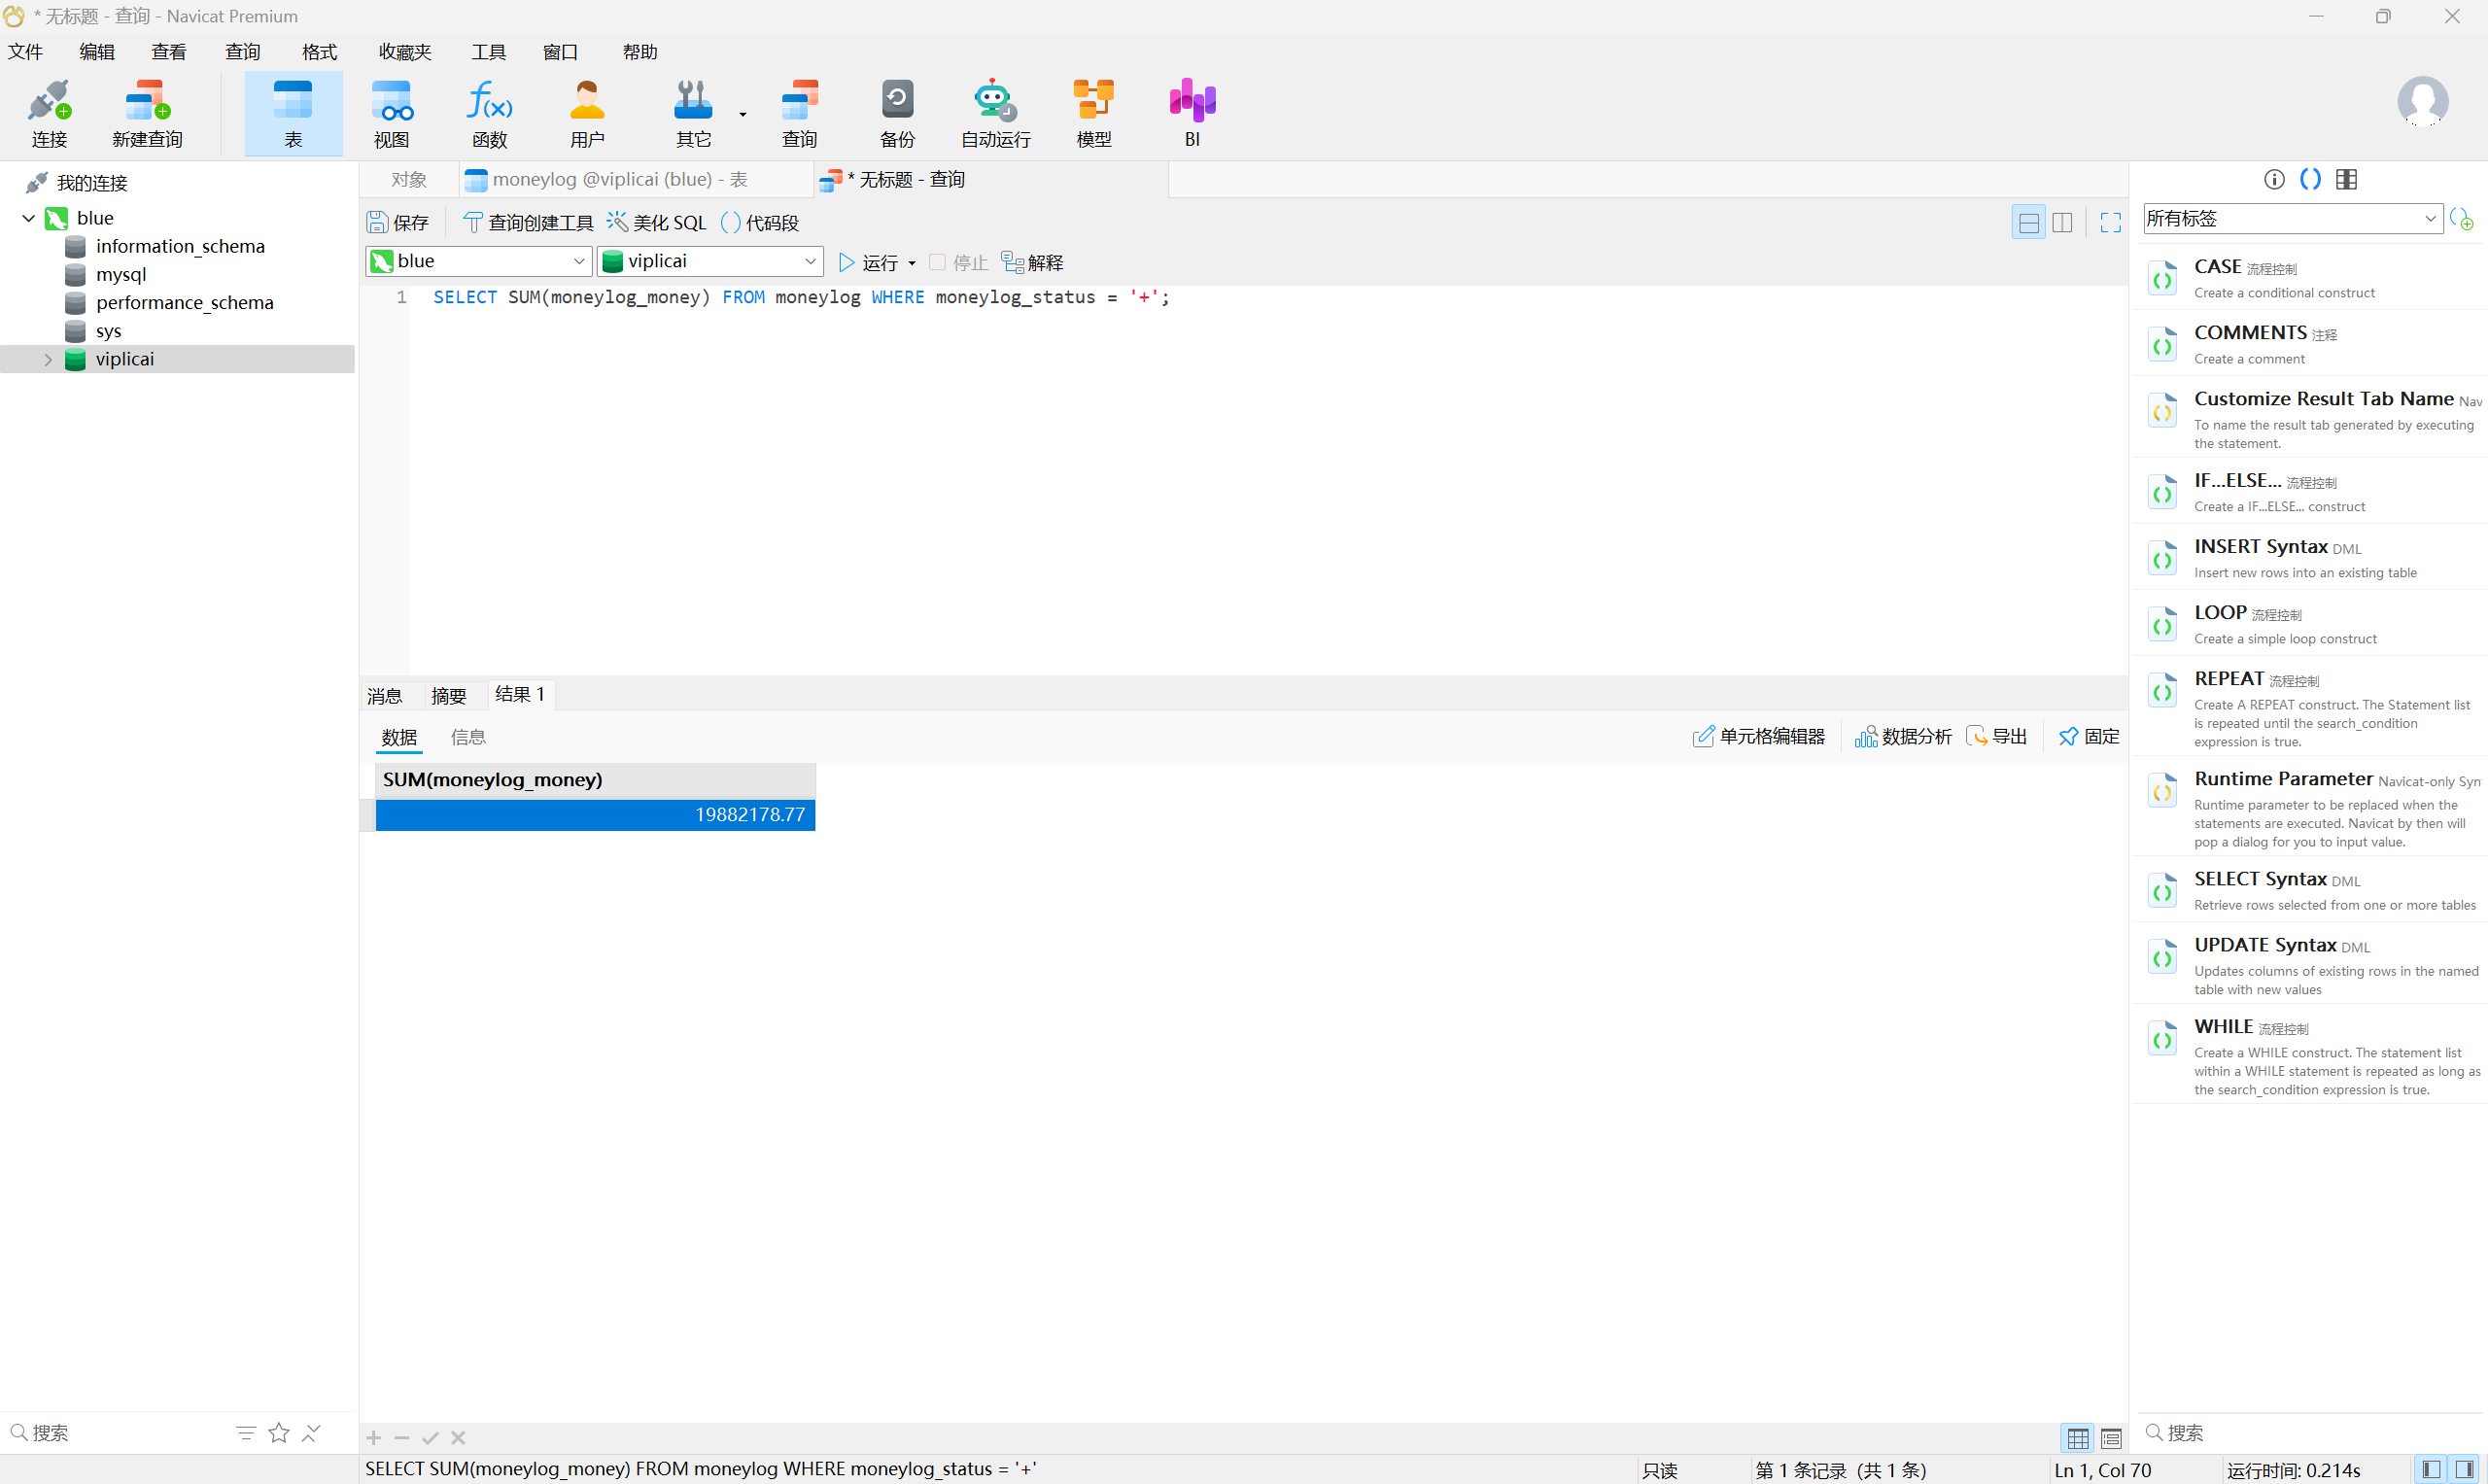
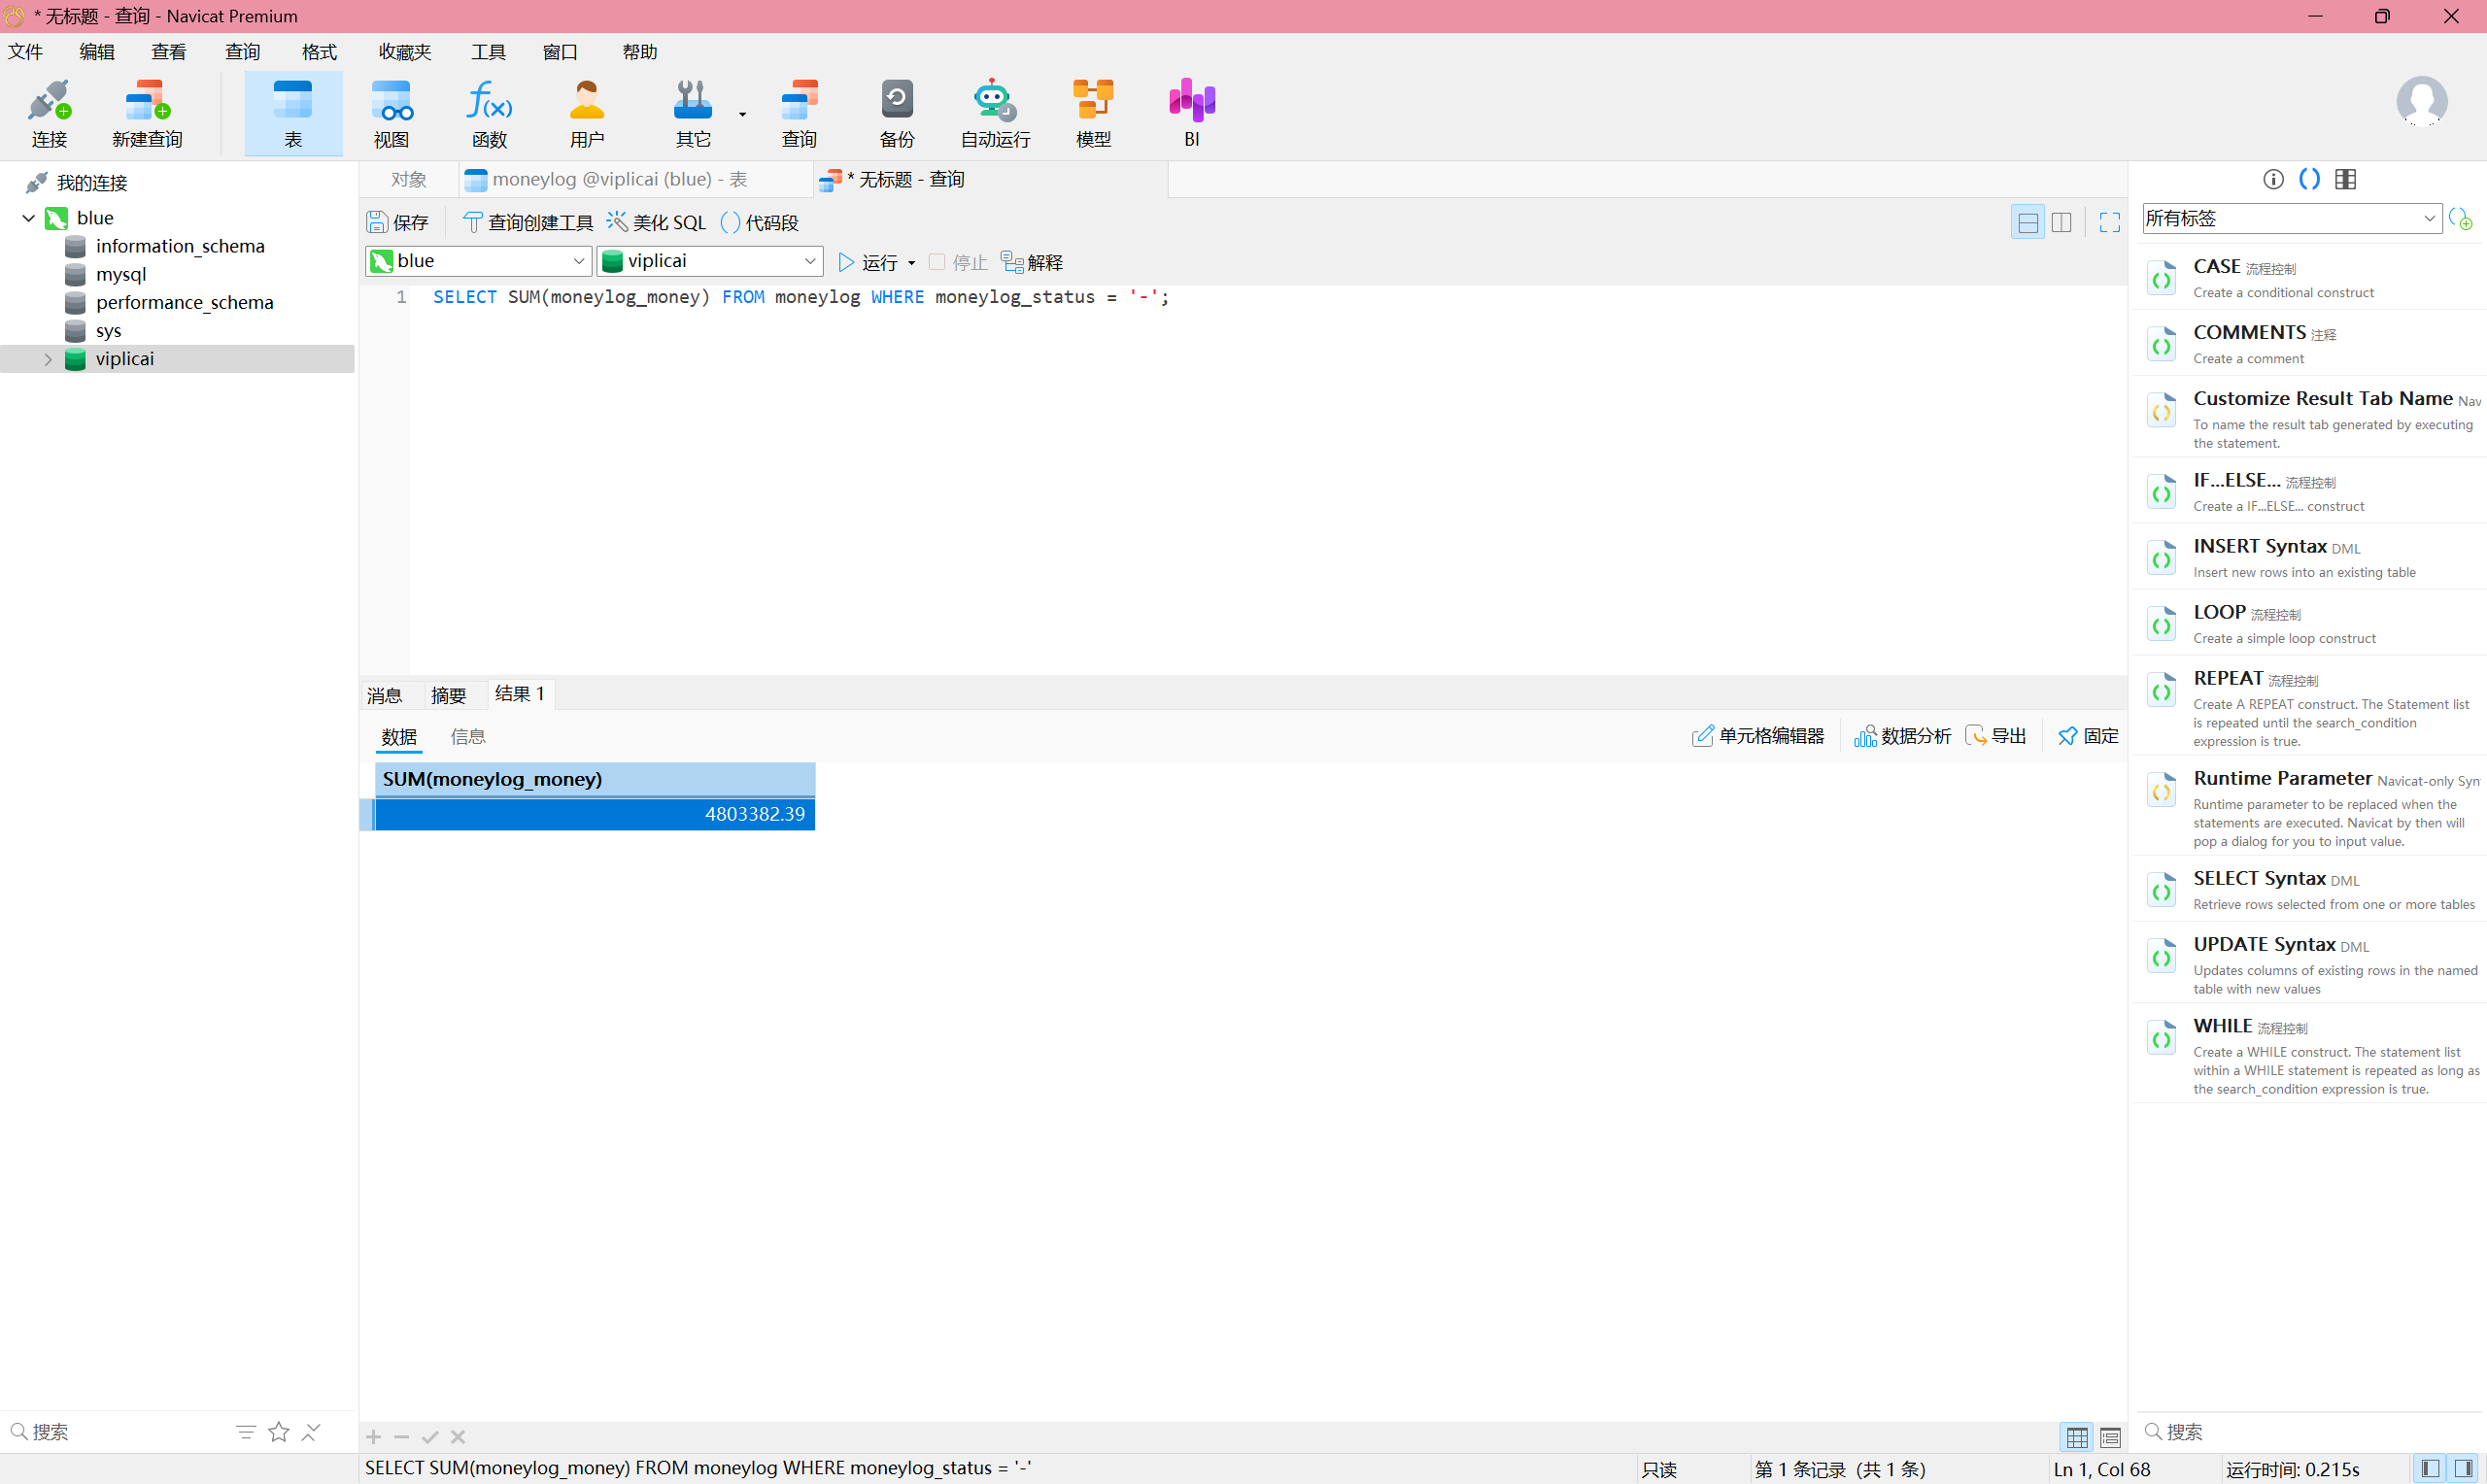
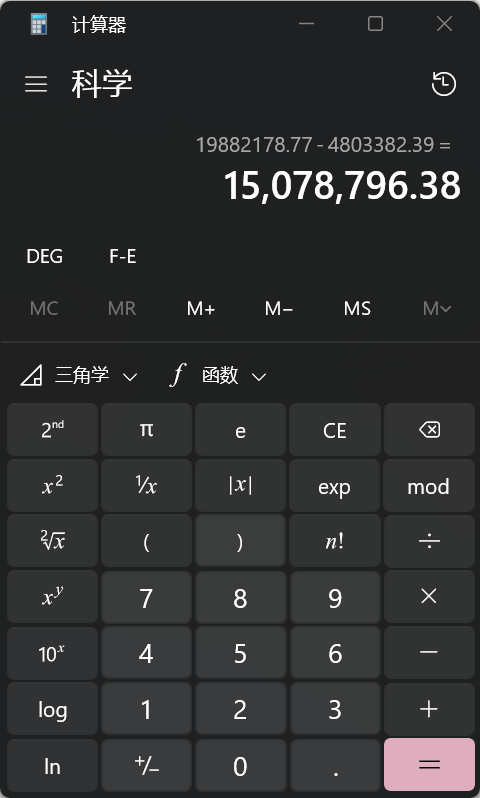
15,078,796.38