2024 FIC 初赛 复现
案件背景
2024年4月,卢某报案至警方,声称自己疑似遭受了“杀猪盘”诈骗,大量钱财被骗走。卢某透露,在与某公司交流过程中结识了员工李某。李某私下诱导卢某参与赌博游戏,起初资金出入均属正常。但随后,李某称赌博平台为提升安全性,更换了地址和玩法,转为通过群聊抢红包形式进行赌博。随着赌资不断增加,卢某投入巨额资金后,发现无法再访问该网站,同时李某也失去联系,卢某遂意识到自己被骗。
在经济压力下,卢某选择报警,并承认参与赌博活动,愿意承担相应法律后果。警方依据卢某提供的线索和手机数据,迅速锁定犯罪团伙,并在一藏匿地点成功抓获犯罪嫌疑人李某和赵某。警方对嫌疑人持有的物品进行了证据固定:李某手机被标记为检材1,窝点内服务器为检材2,赵某使用的计算机为检材3。
接下来,请取证工作者根据案情和这些检材进行深入分析,并解答后续问题。
准备工作
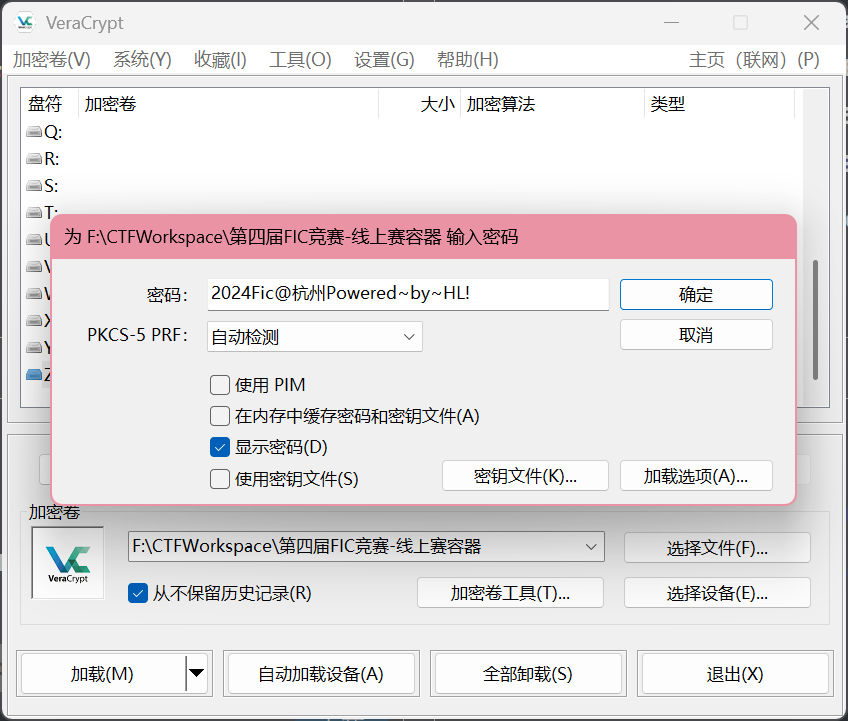
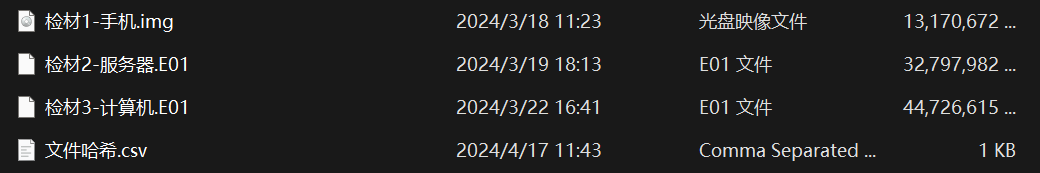
手机部分
Question 1
嫌疑人李某的手机型号是?
A. Xiaomi MI 2s
B. Xiaomi MI 4
C. Xiaomi MI 6
D. Xiaomi MI 8
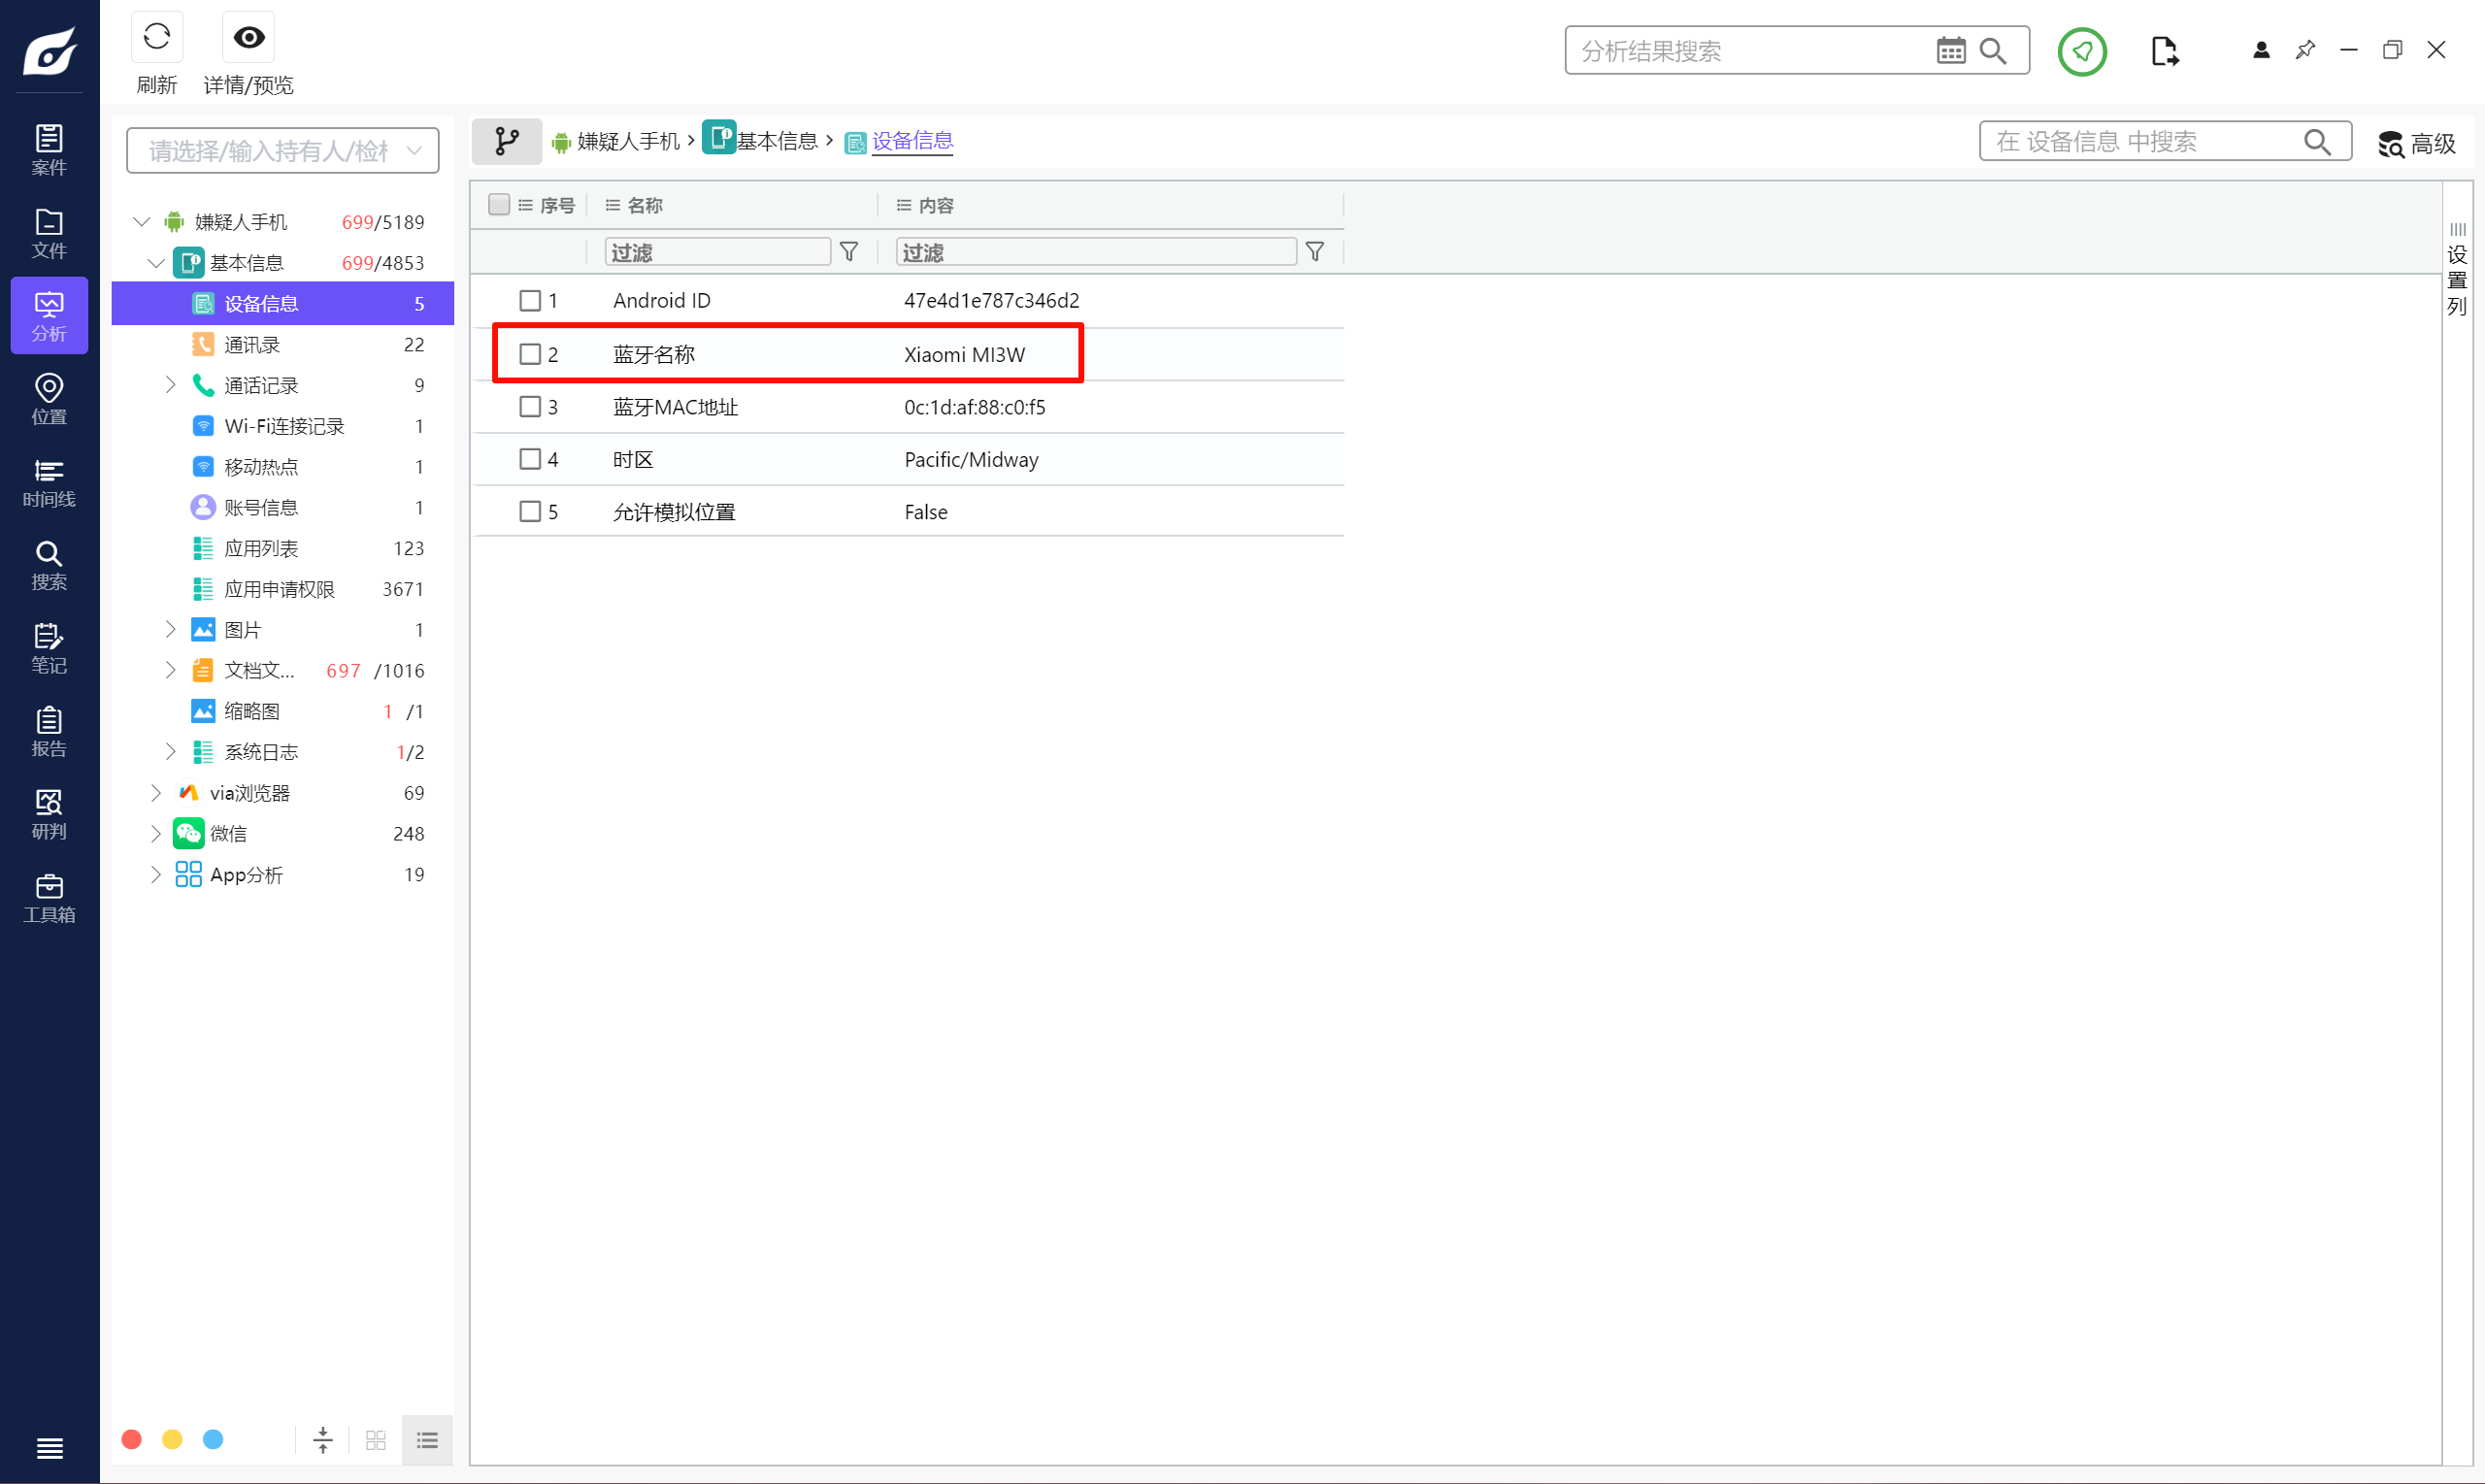
选项里面没有找到。
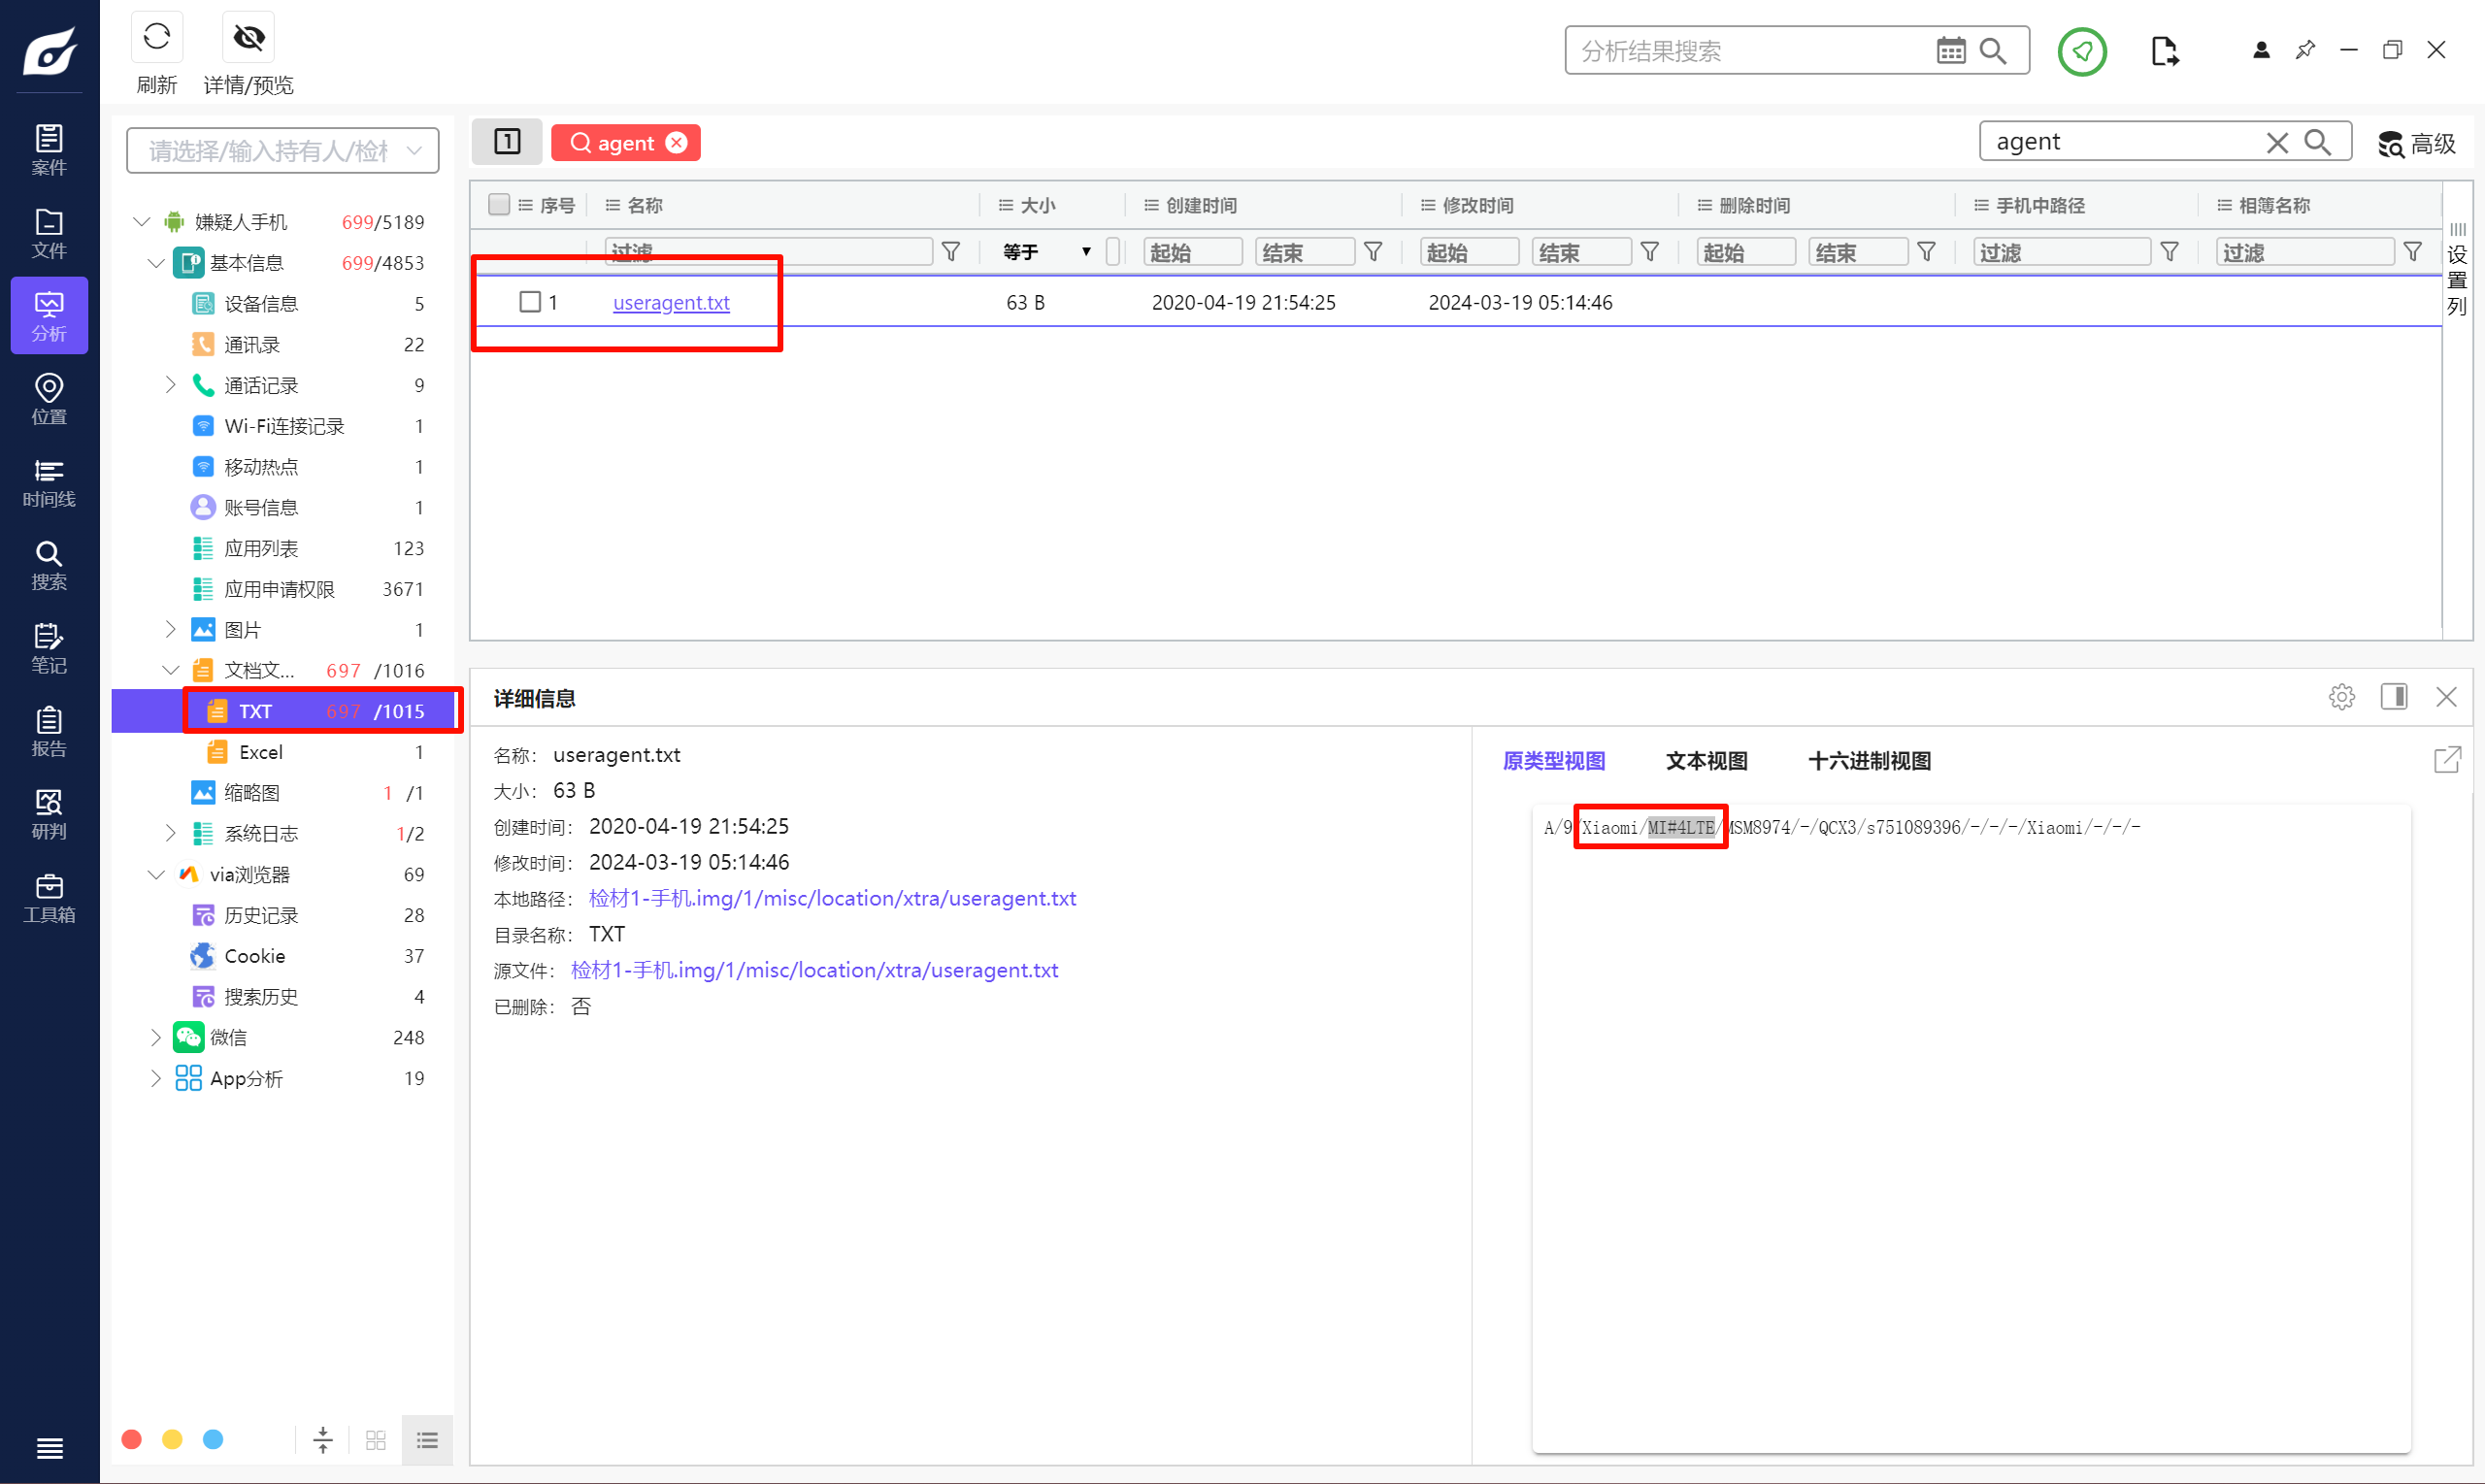
去看 useragent.txt。
B
Question 2
嫌疑人李某是否可能有平板电脑设备,如有该设备型号是?
A. iPad Pro 11
B. Vivo Pad 2
C. MatePad Pro
D. Xiaomi Pad 6s
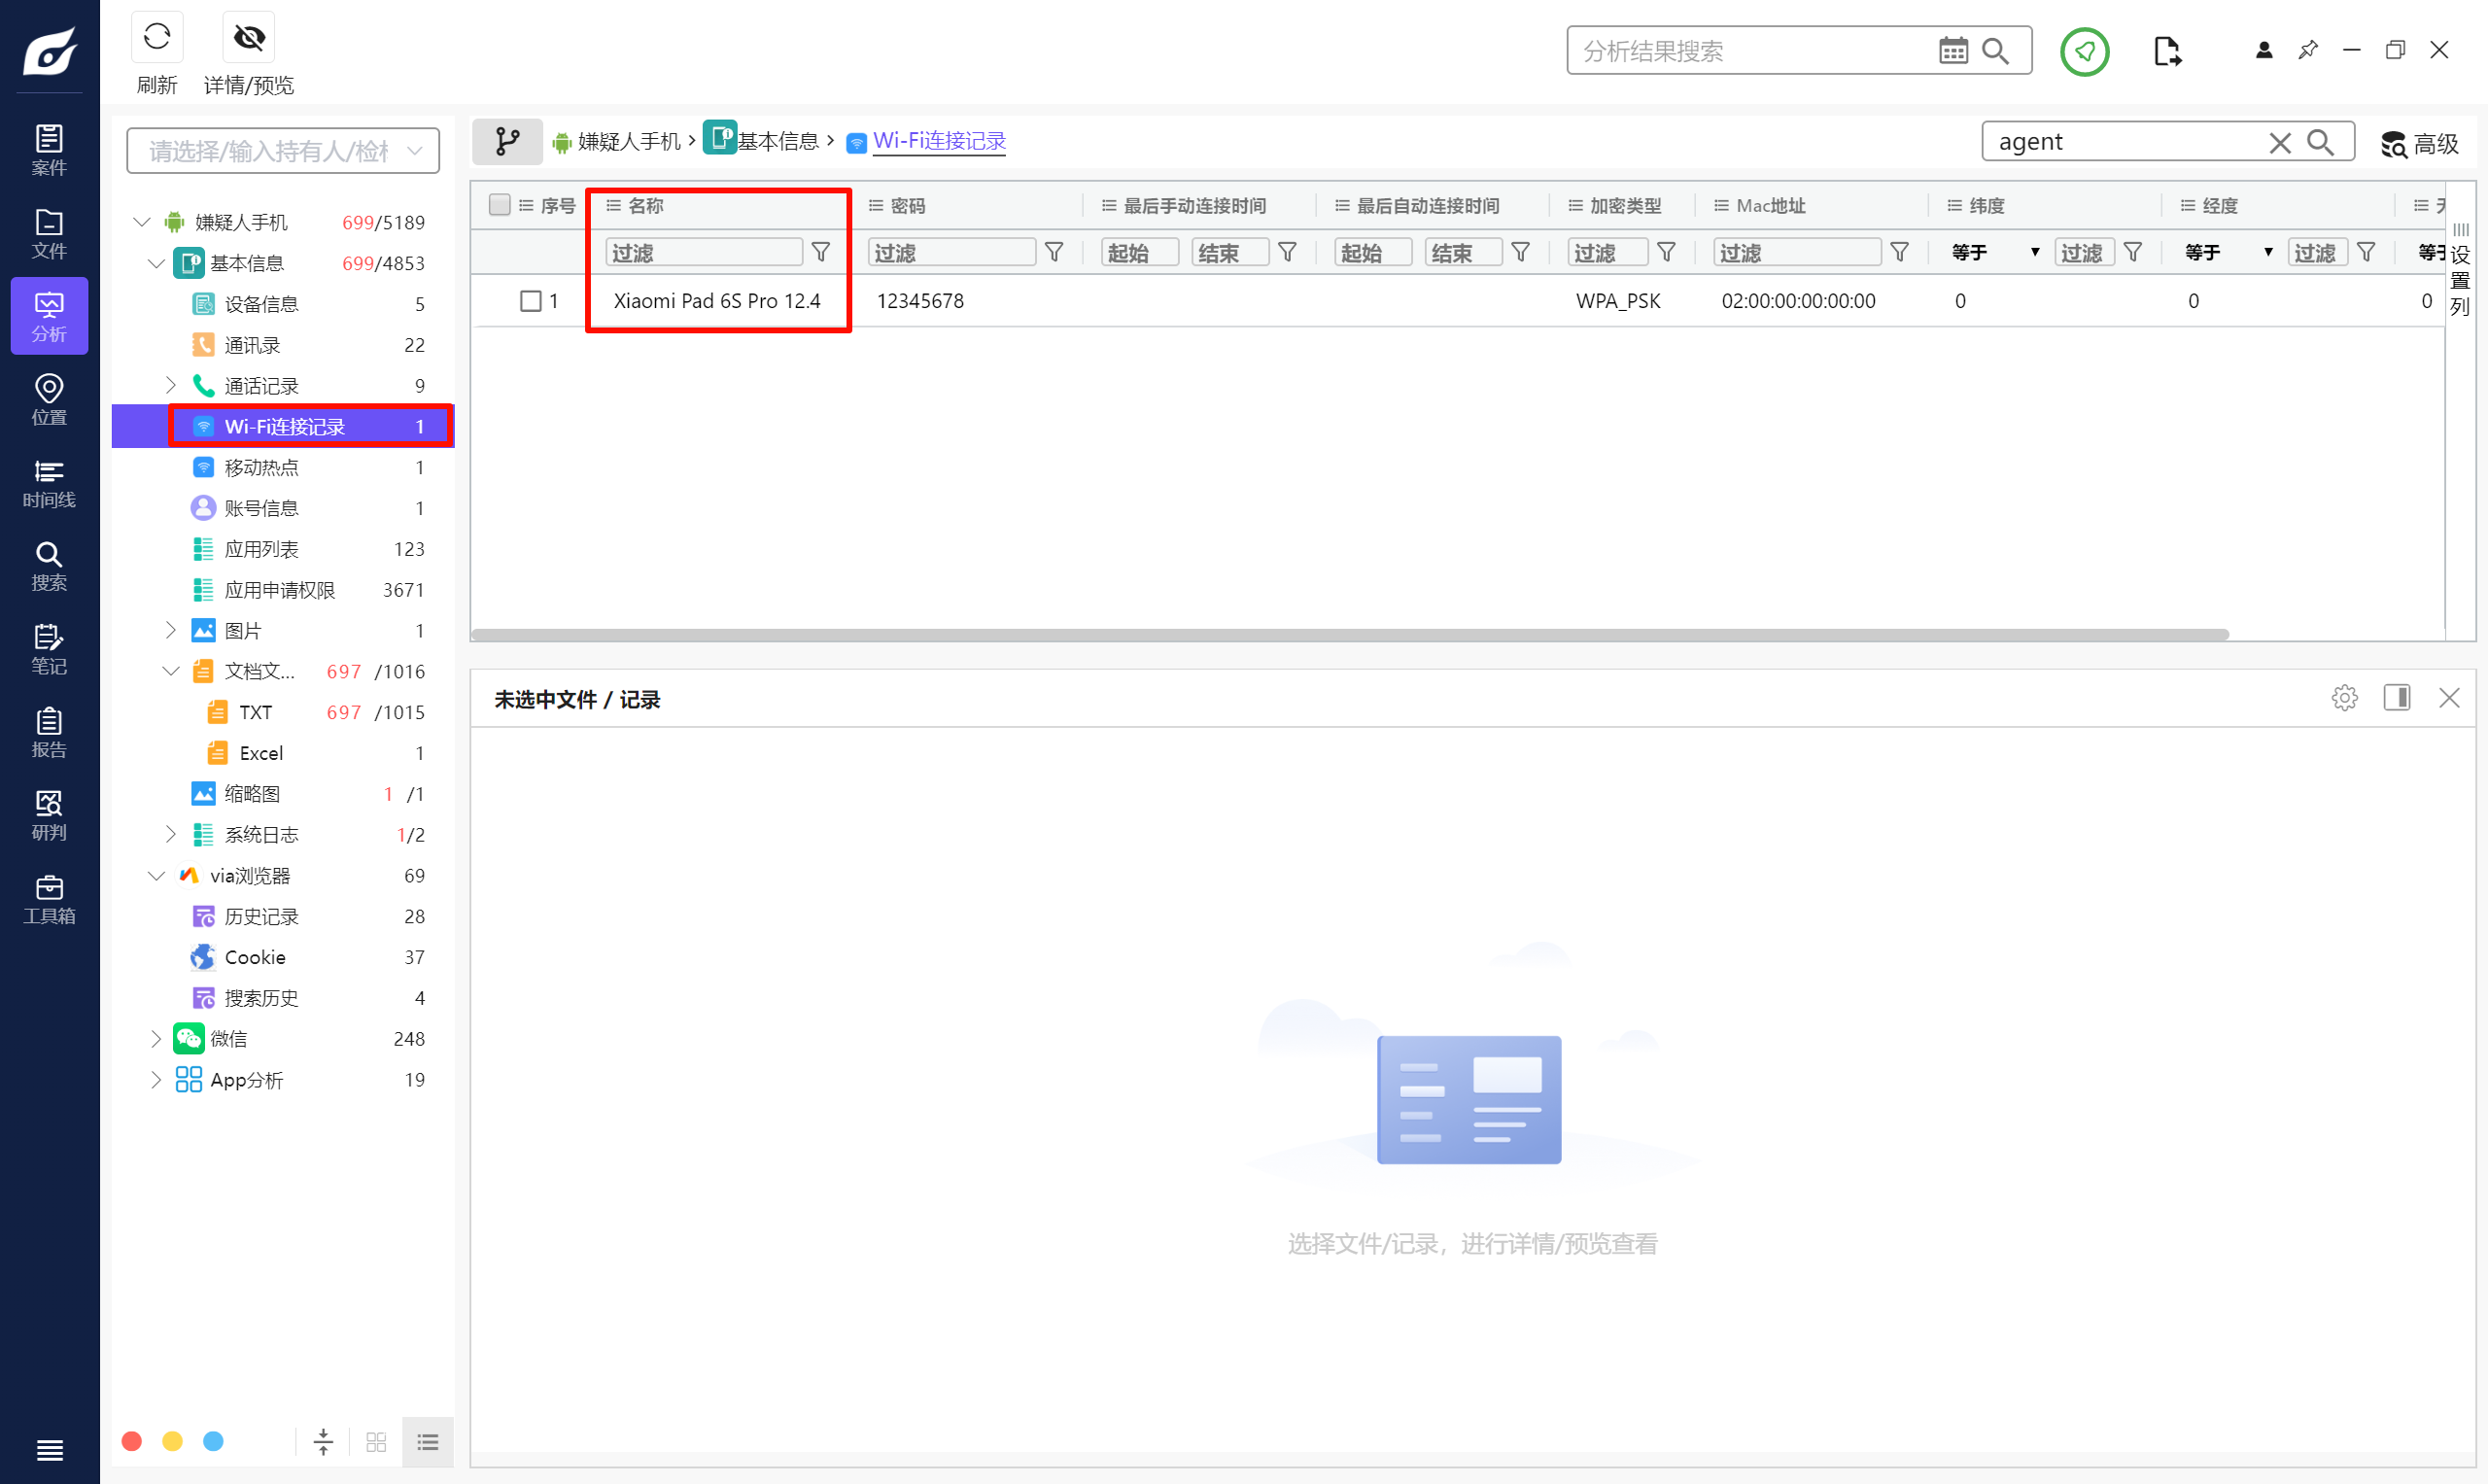
发现嫌疑人连接过一个名称为 <font style="color:rgba(0, 0, 0, 0.87);">Xiaomi Pad 6S Pro 12.4</font> 的 Wi-Fi,很有可能是那个平板的热点。
D
Question 3
嫌疑人李某手机开启热点设置的密码是?
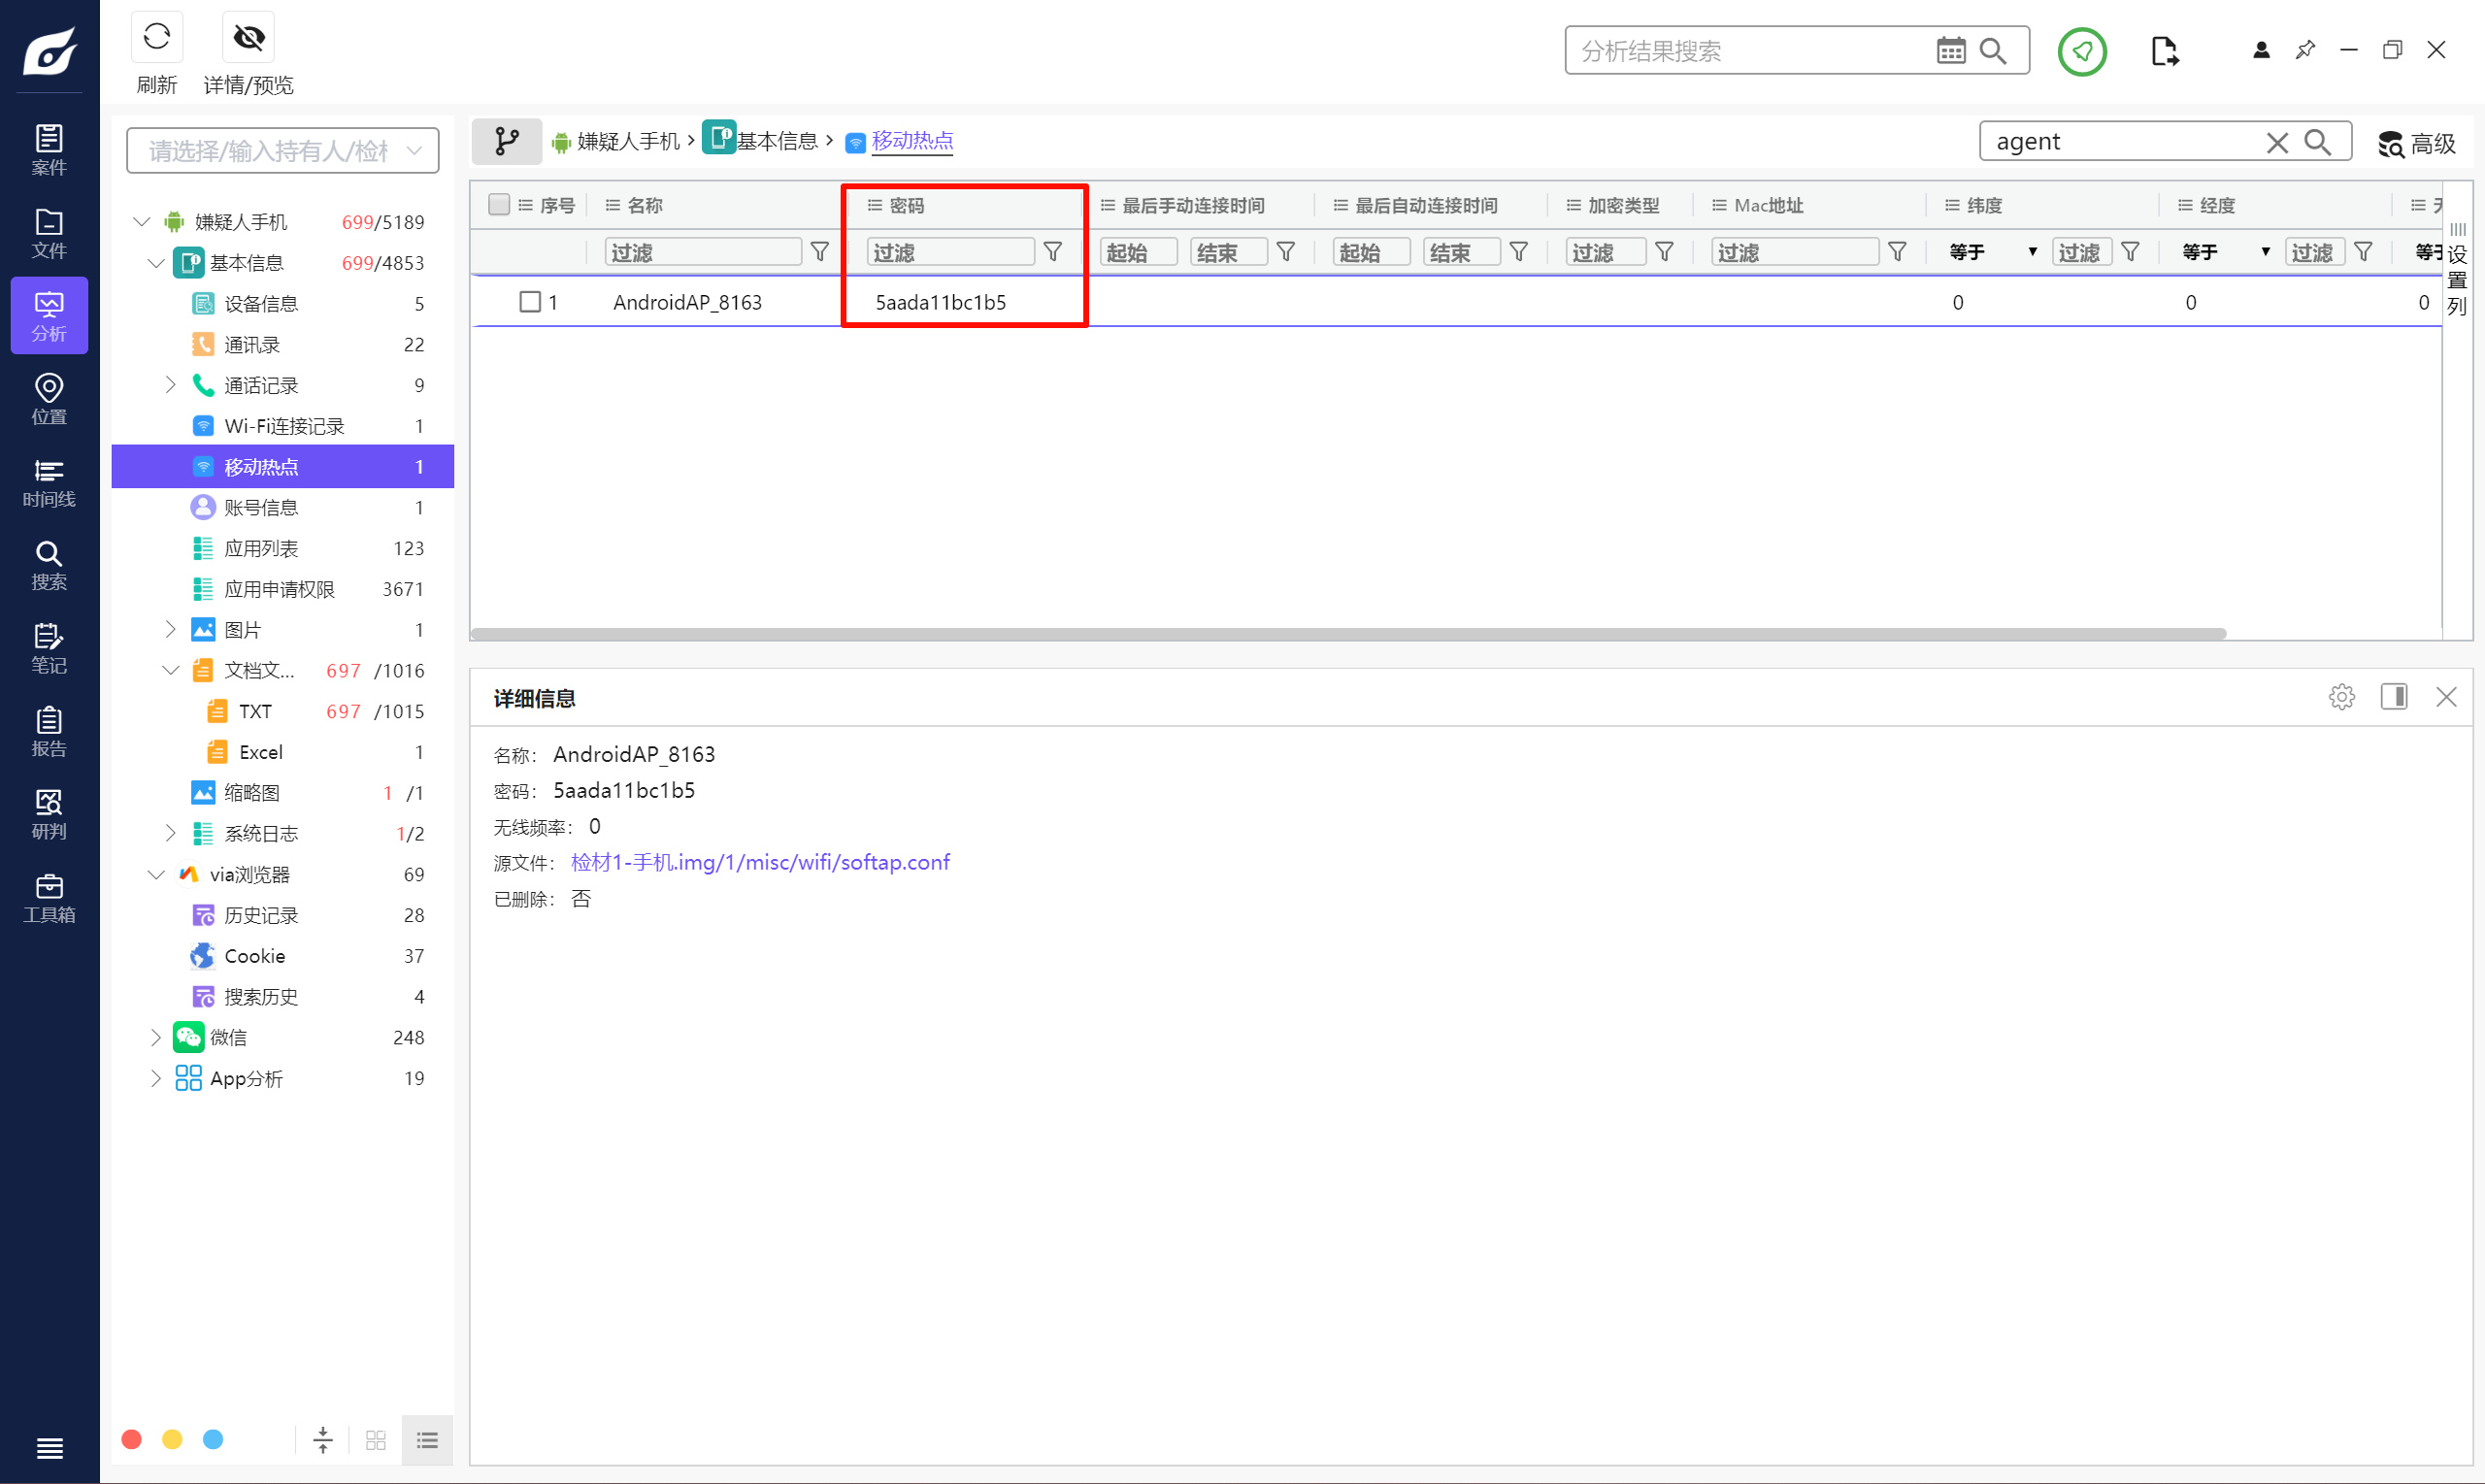
<font style="color:rgba(0, 0, 0, 0.87);">5aada11bc1b5</font>
Question 4
嫌疑人李某的微信内部ID是?
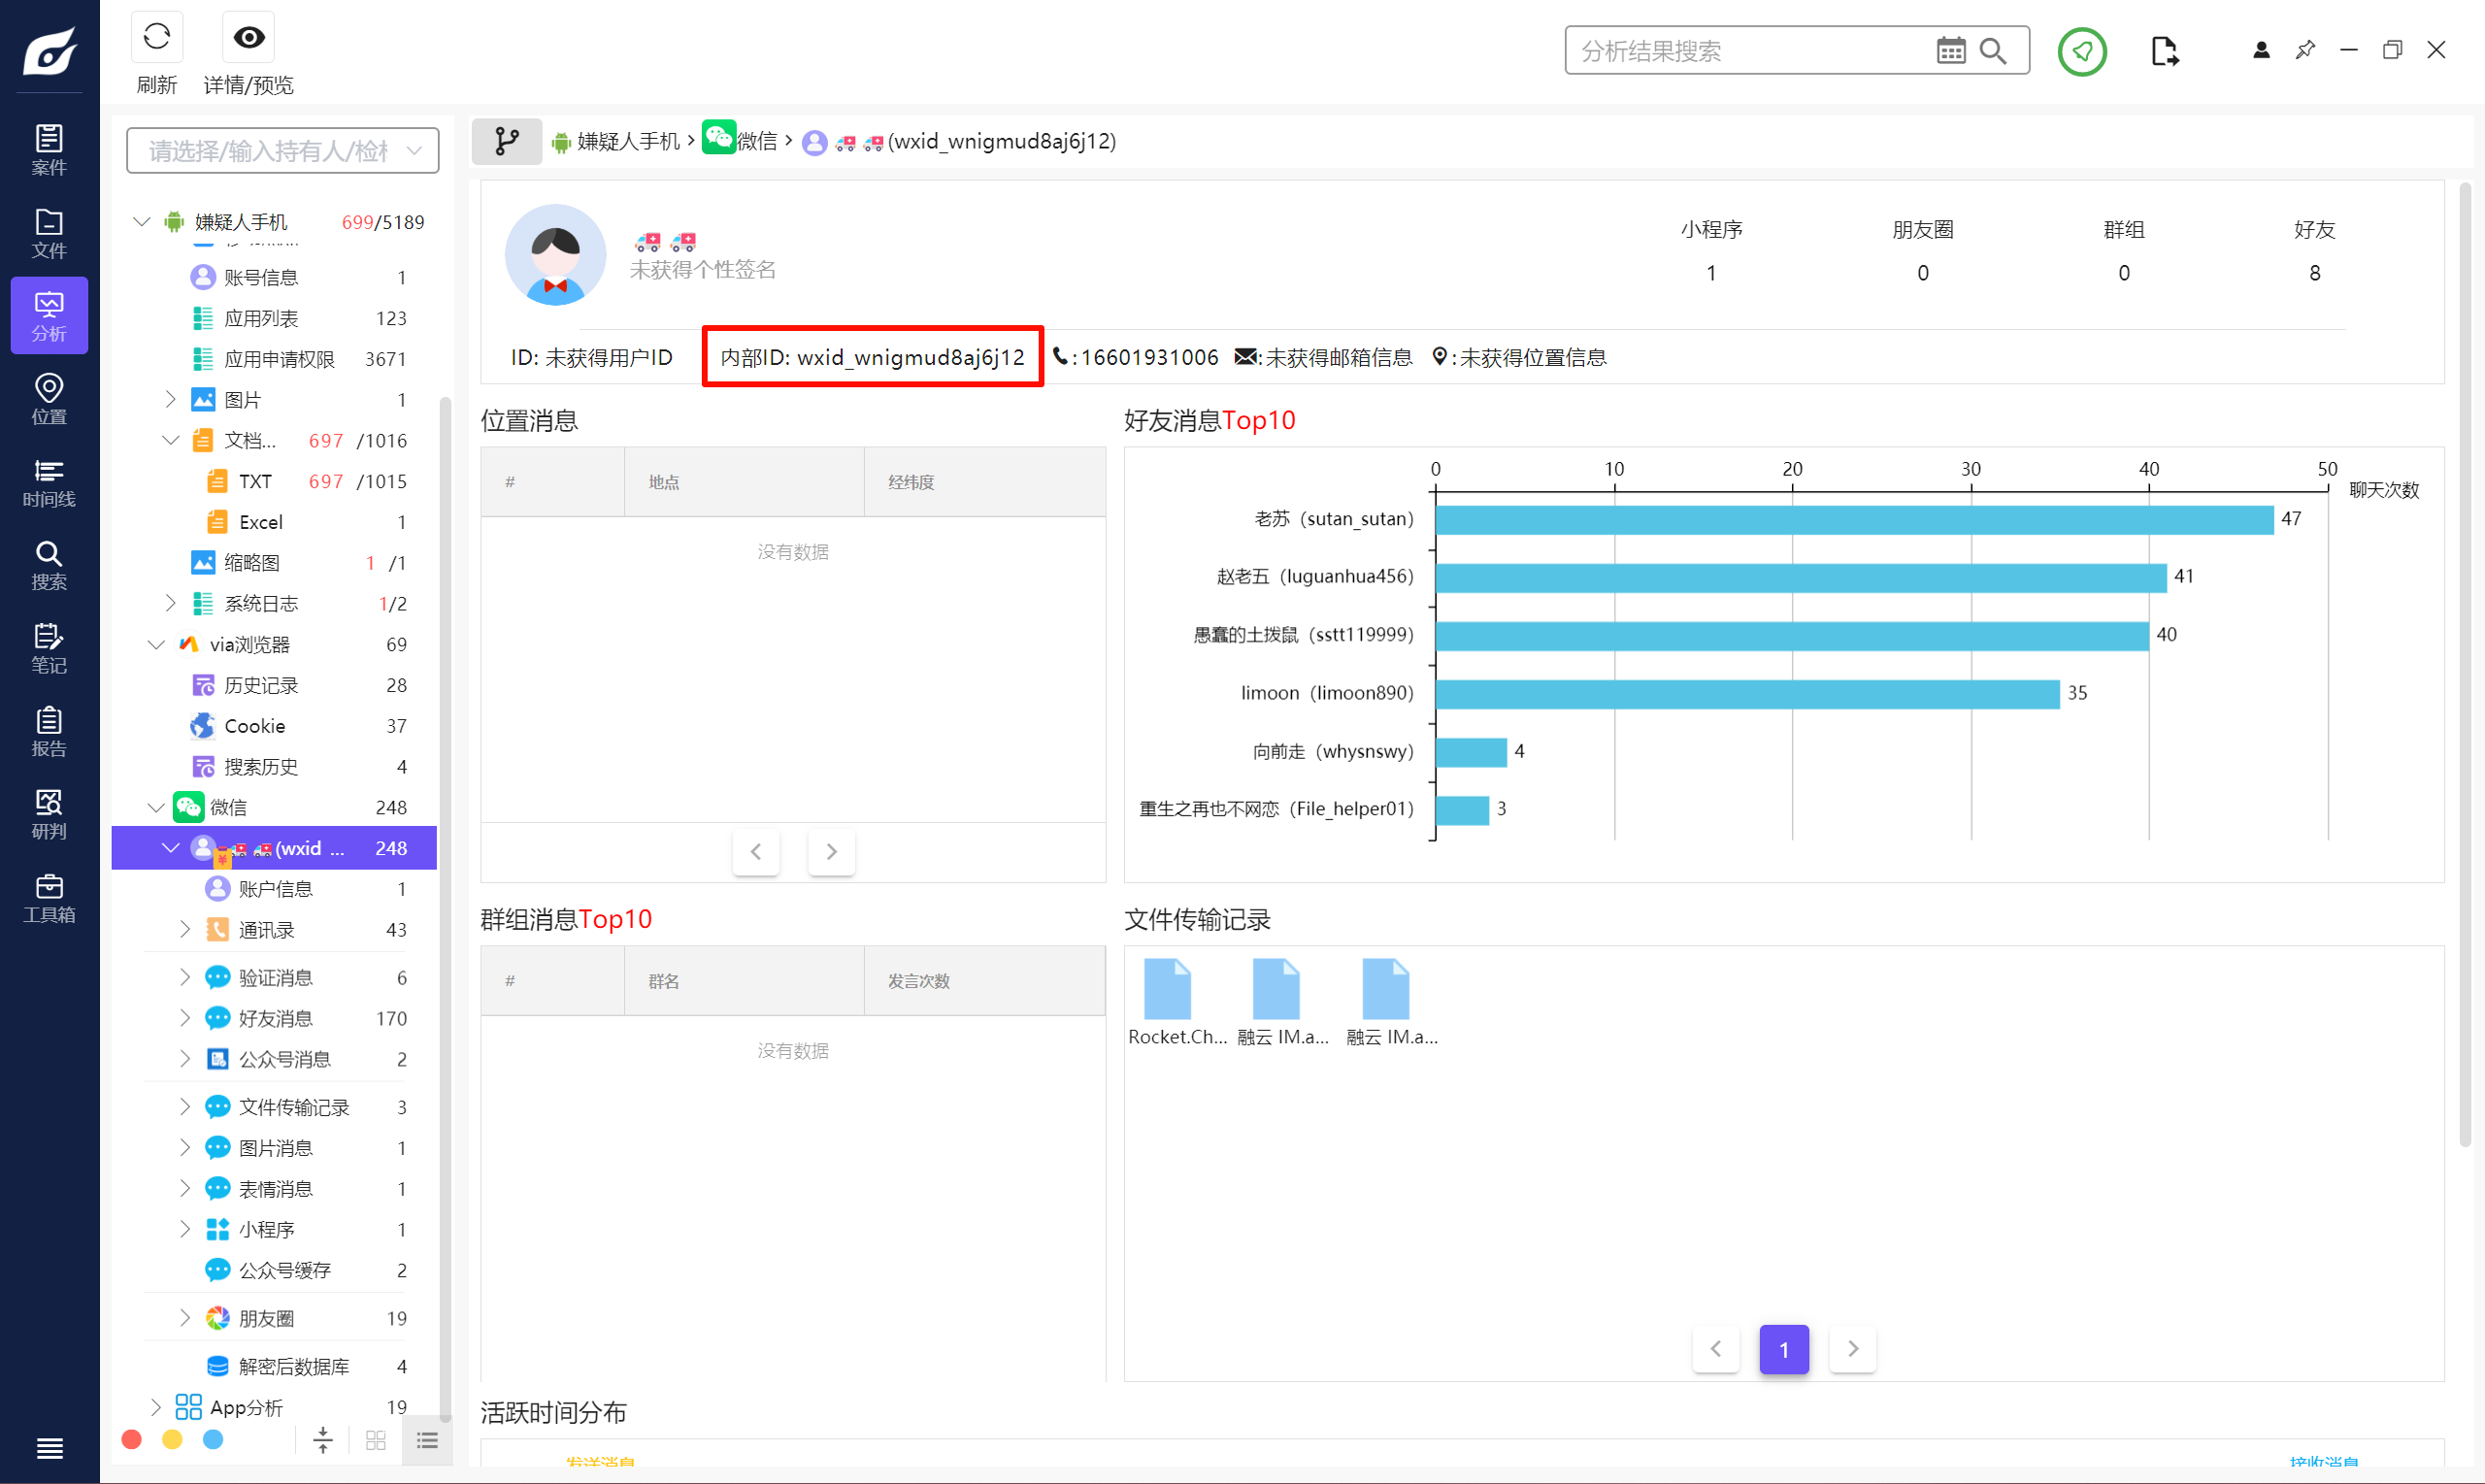
<font style="color:rgba(0, 0, 0, 0.87);">wxid_wnigmud8aj6j12</font>
Question 5
嫌疑人李某发送给技术人员的网站源码下载地址是什么?
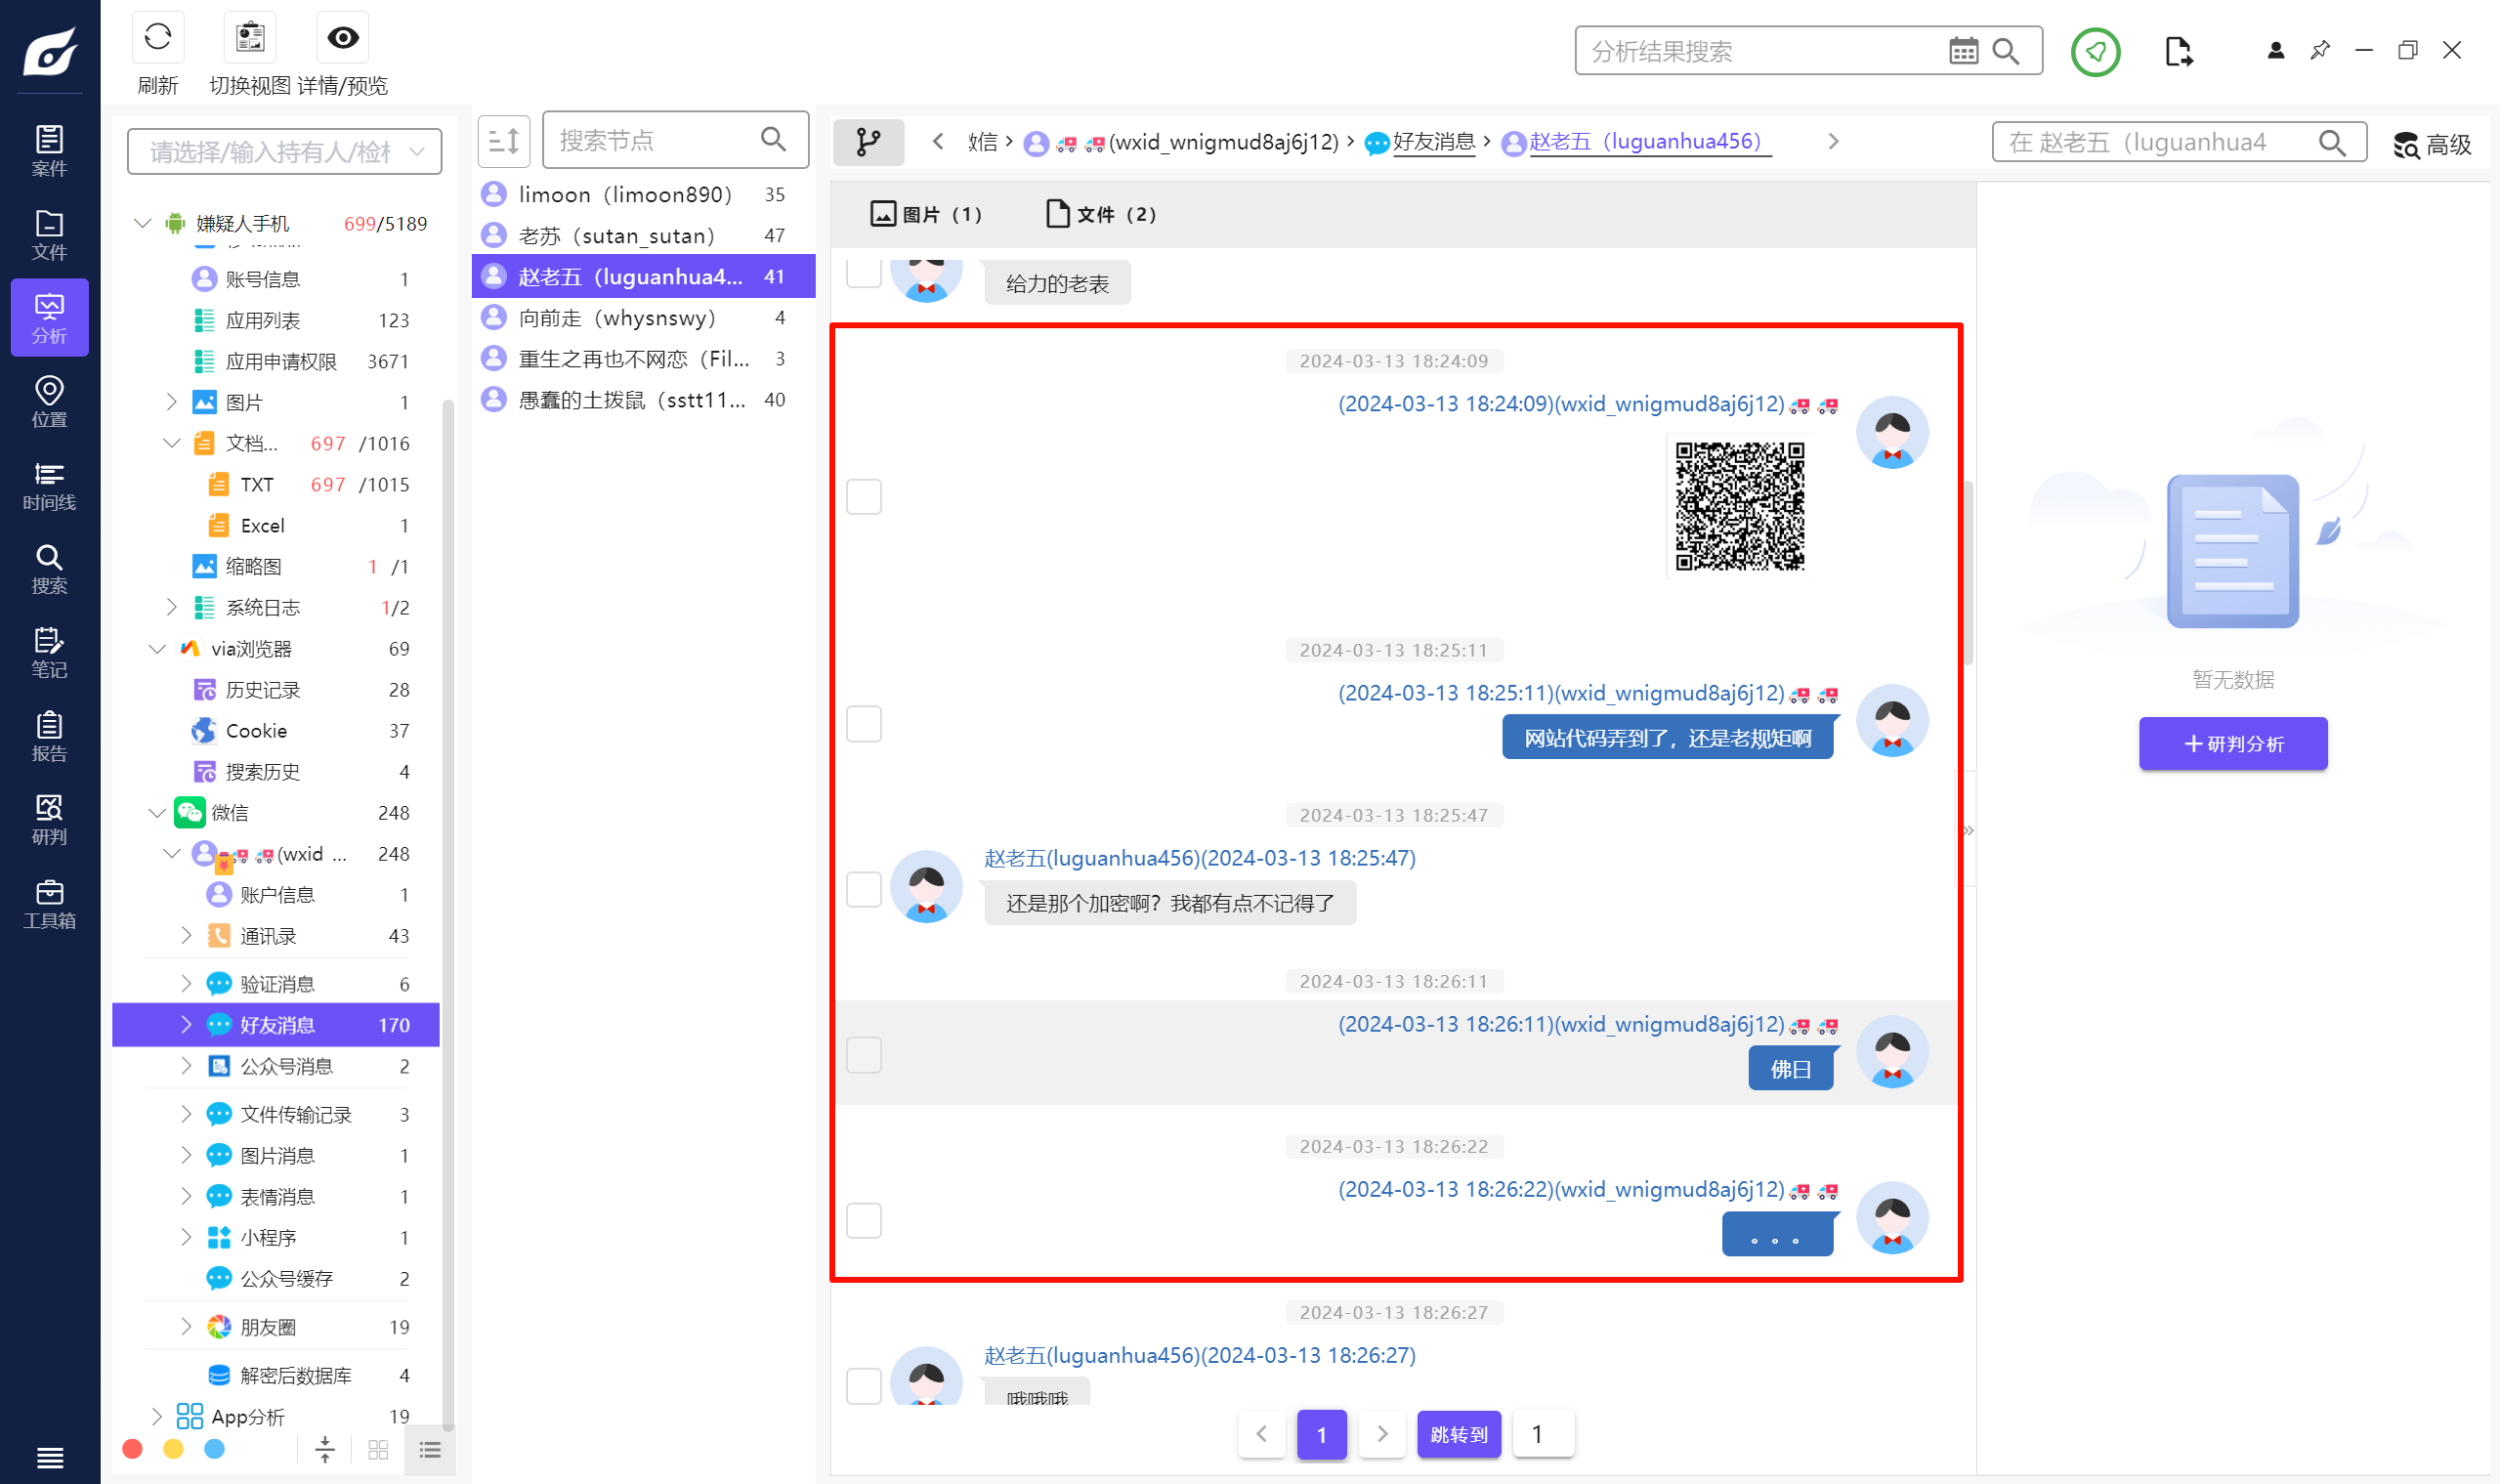
扫一下二维码。
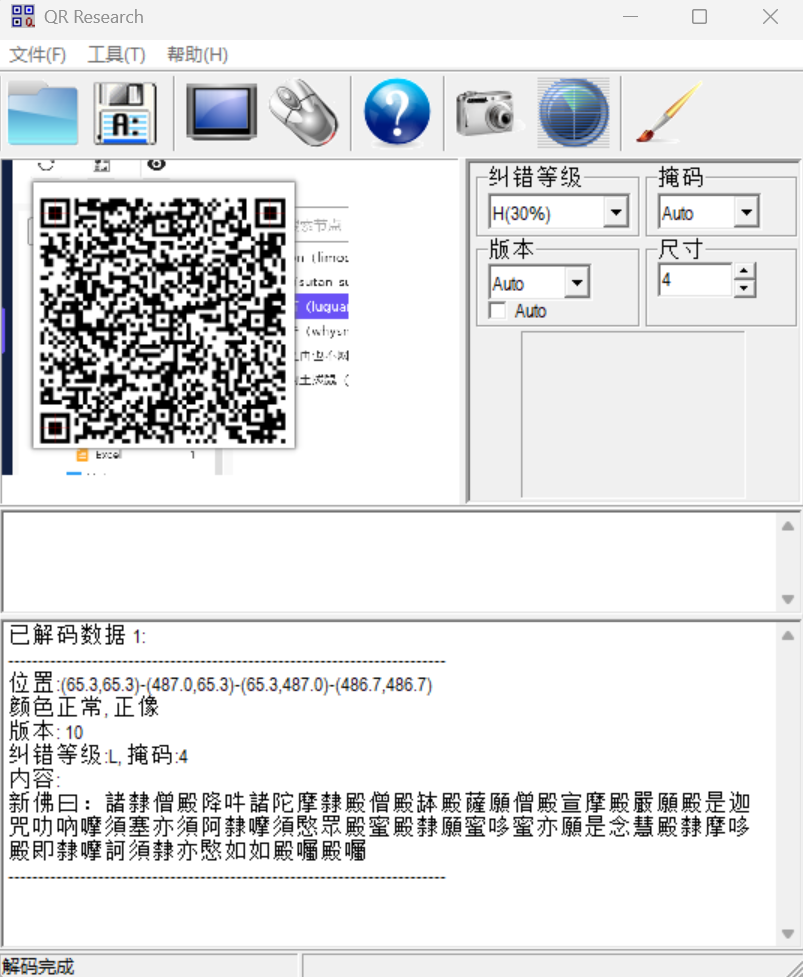
新与佛论禅解一下。
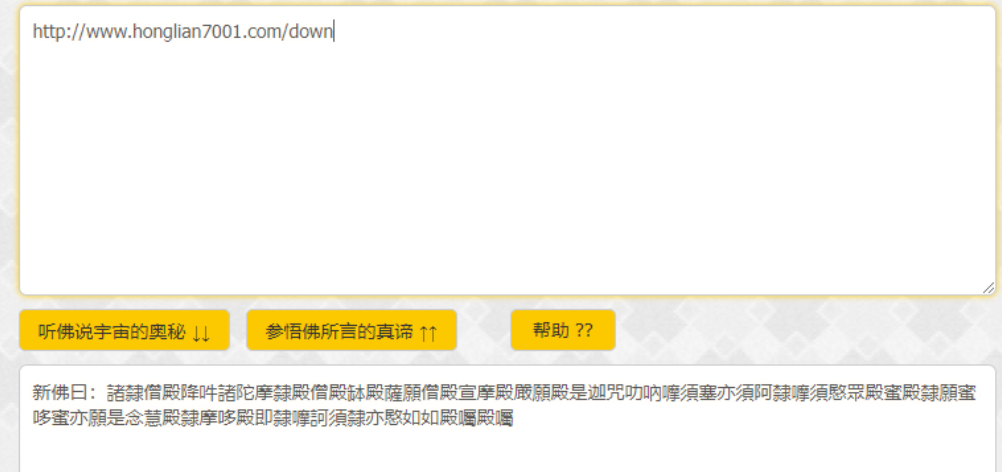
[http://www.honglian7001.com/down](http://www.honglian7001.com/down)
警告 新与佛论禅已经没了,本题已无法正常复现
Question 6
受害者微信用户ID是?
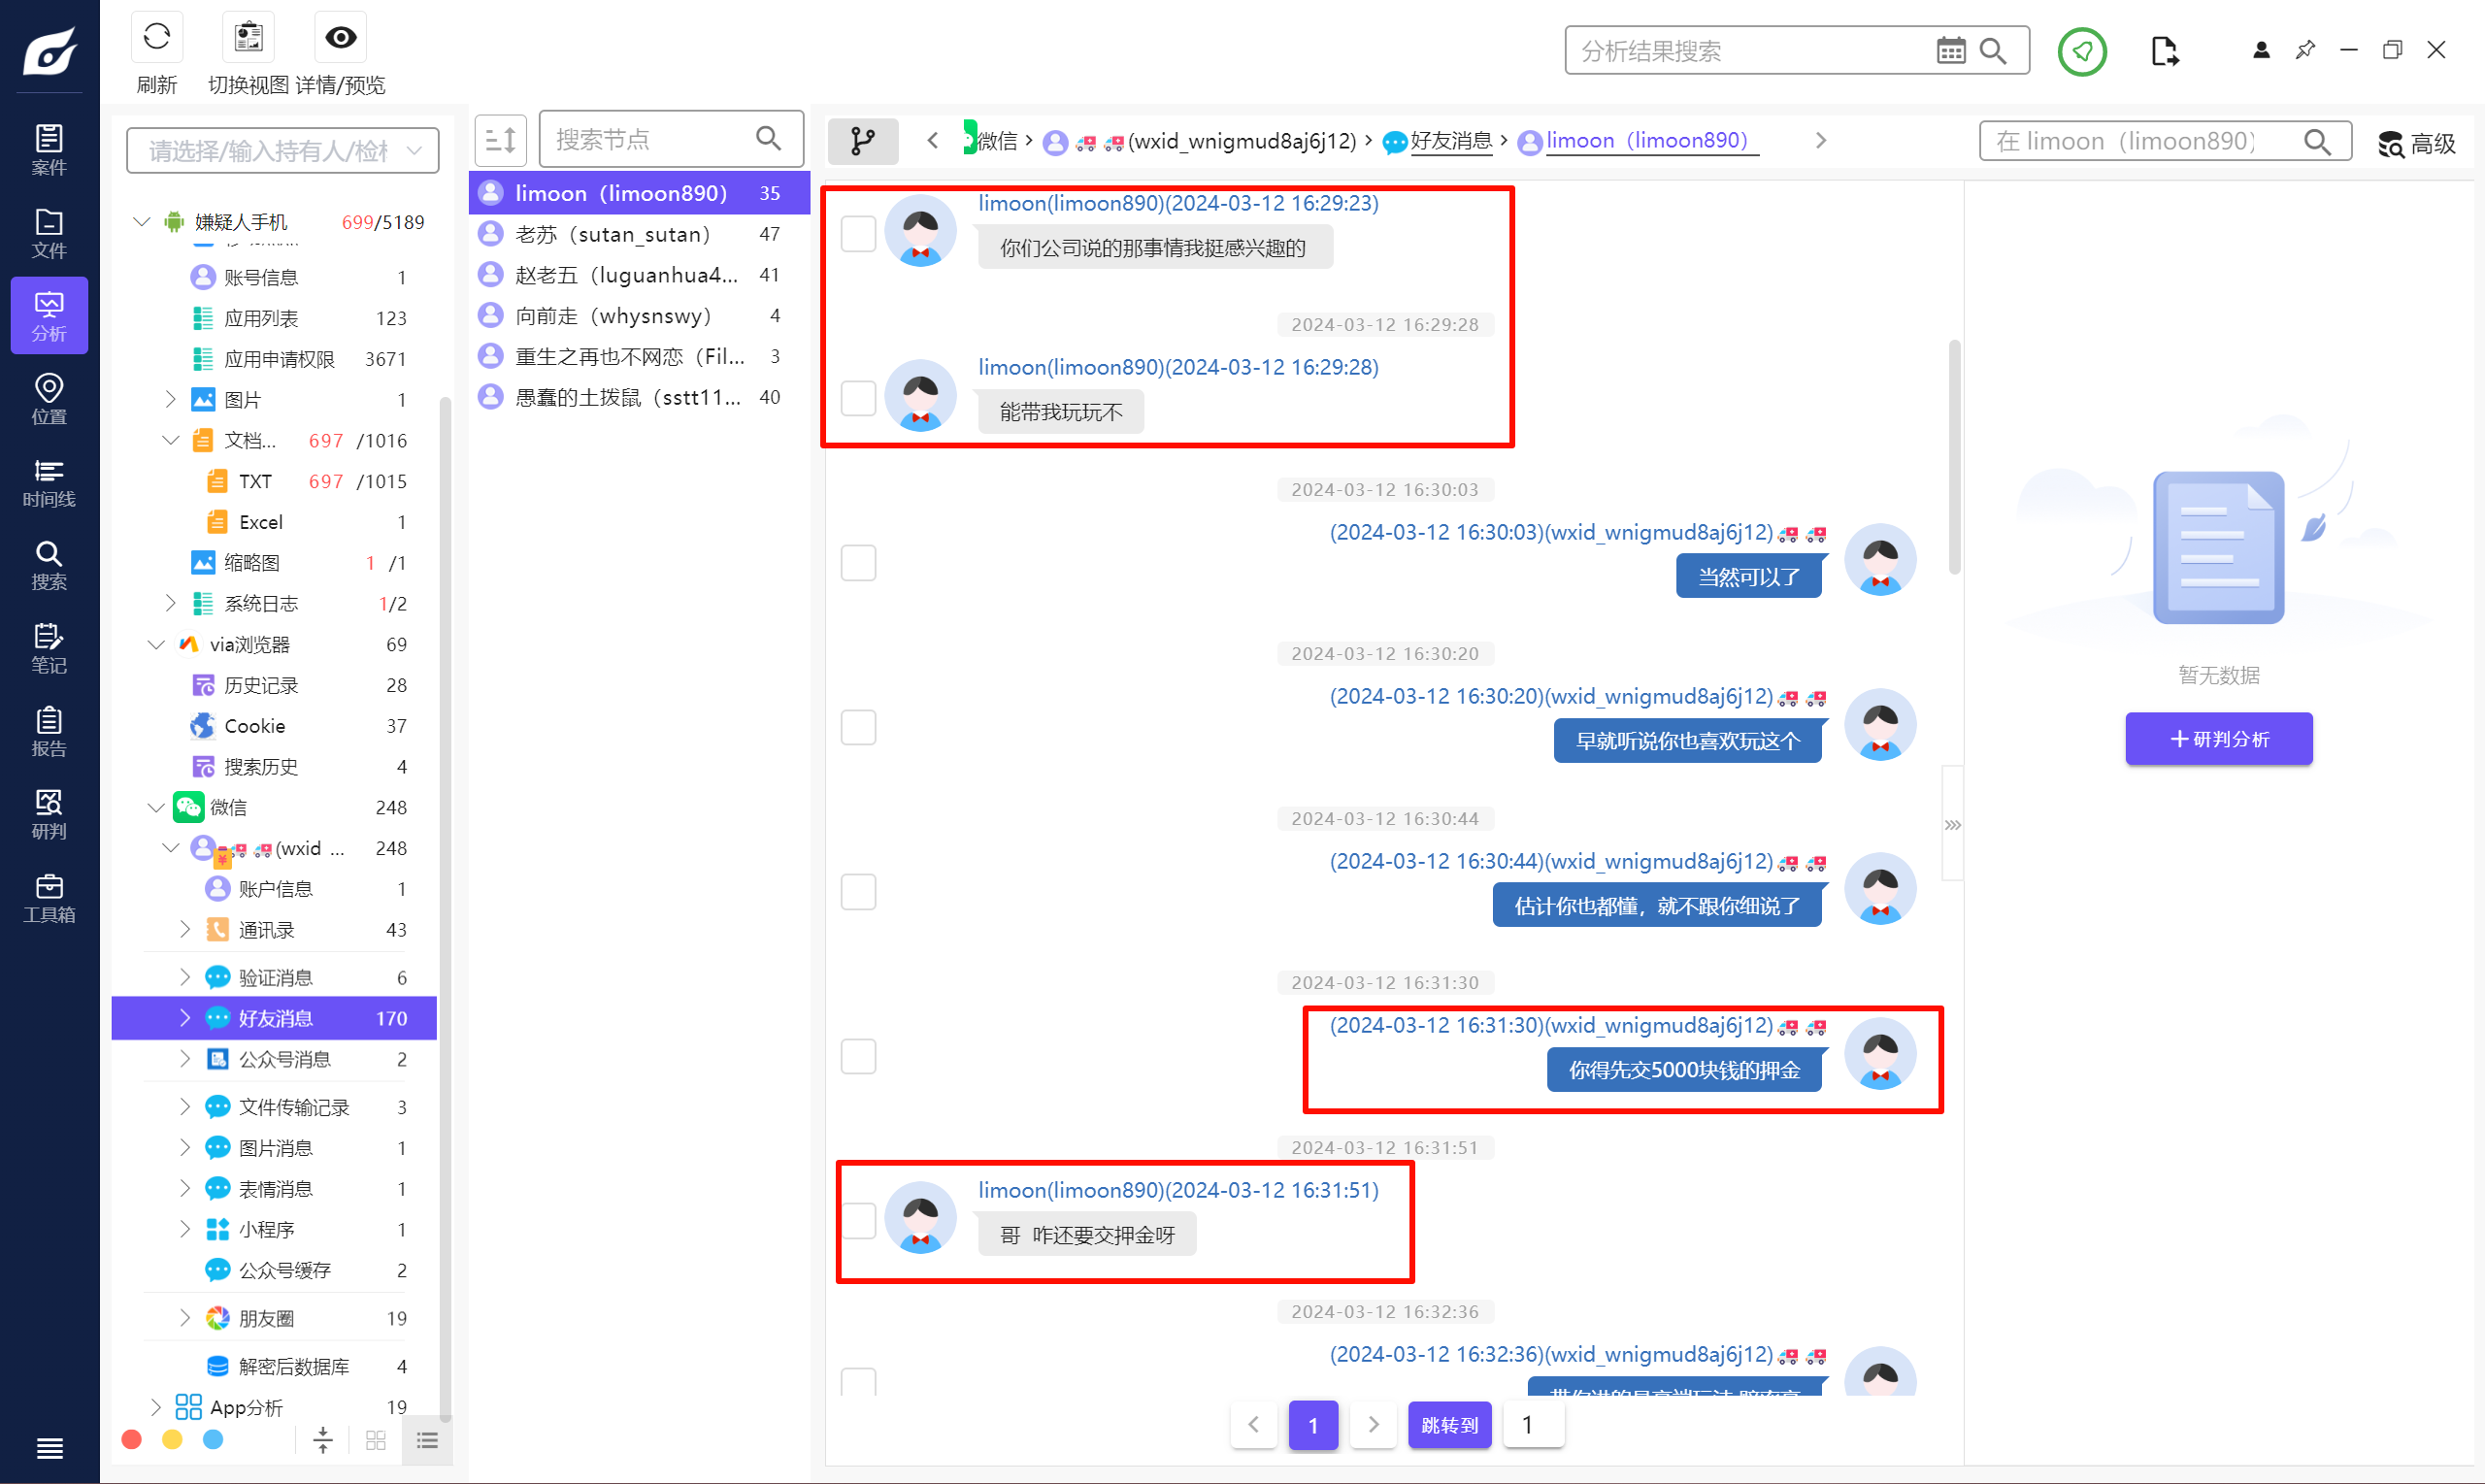
limoon890
Question 7
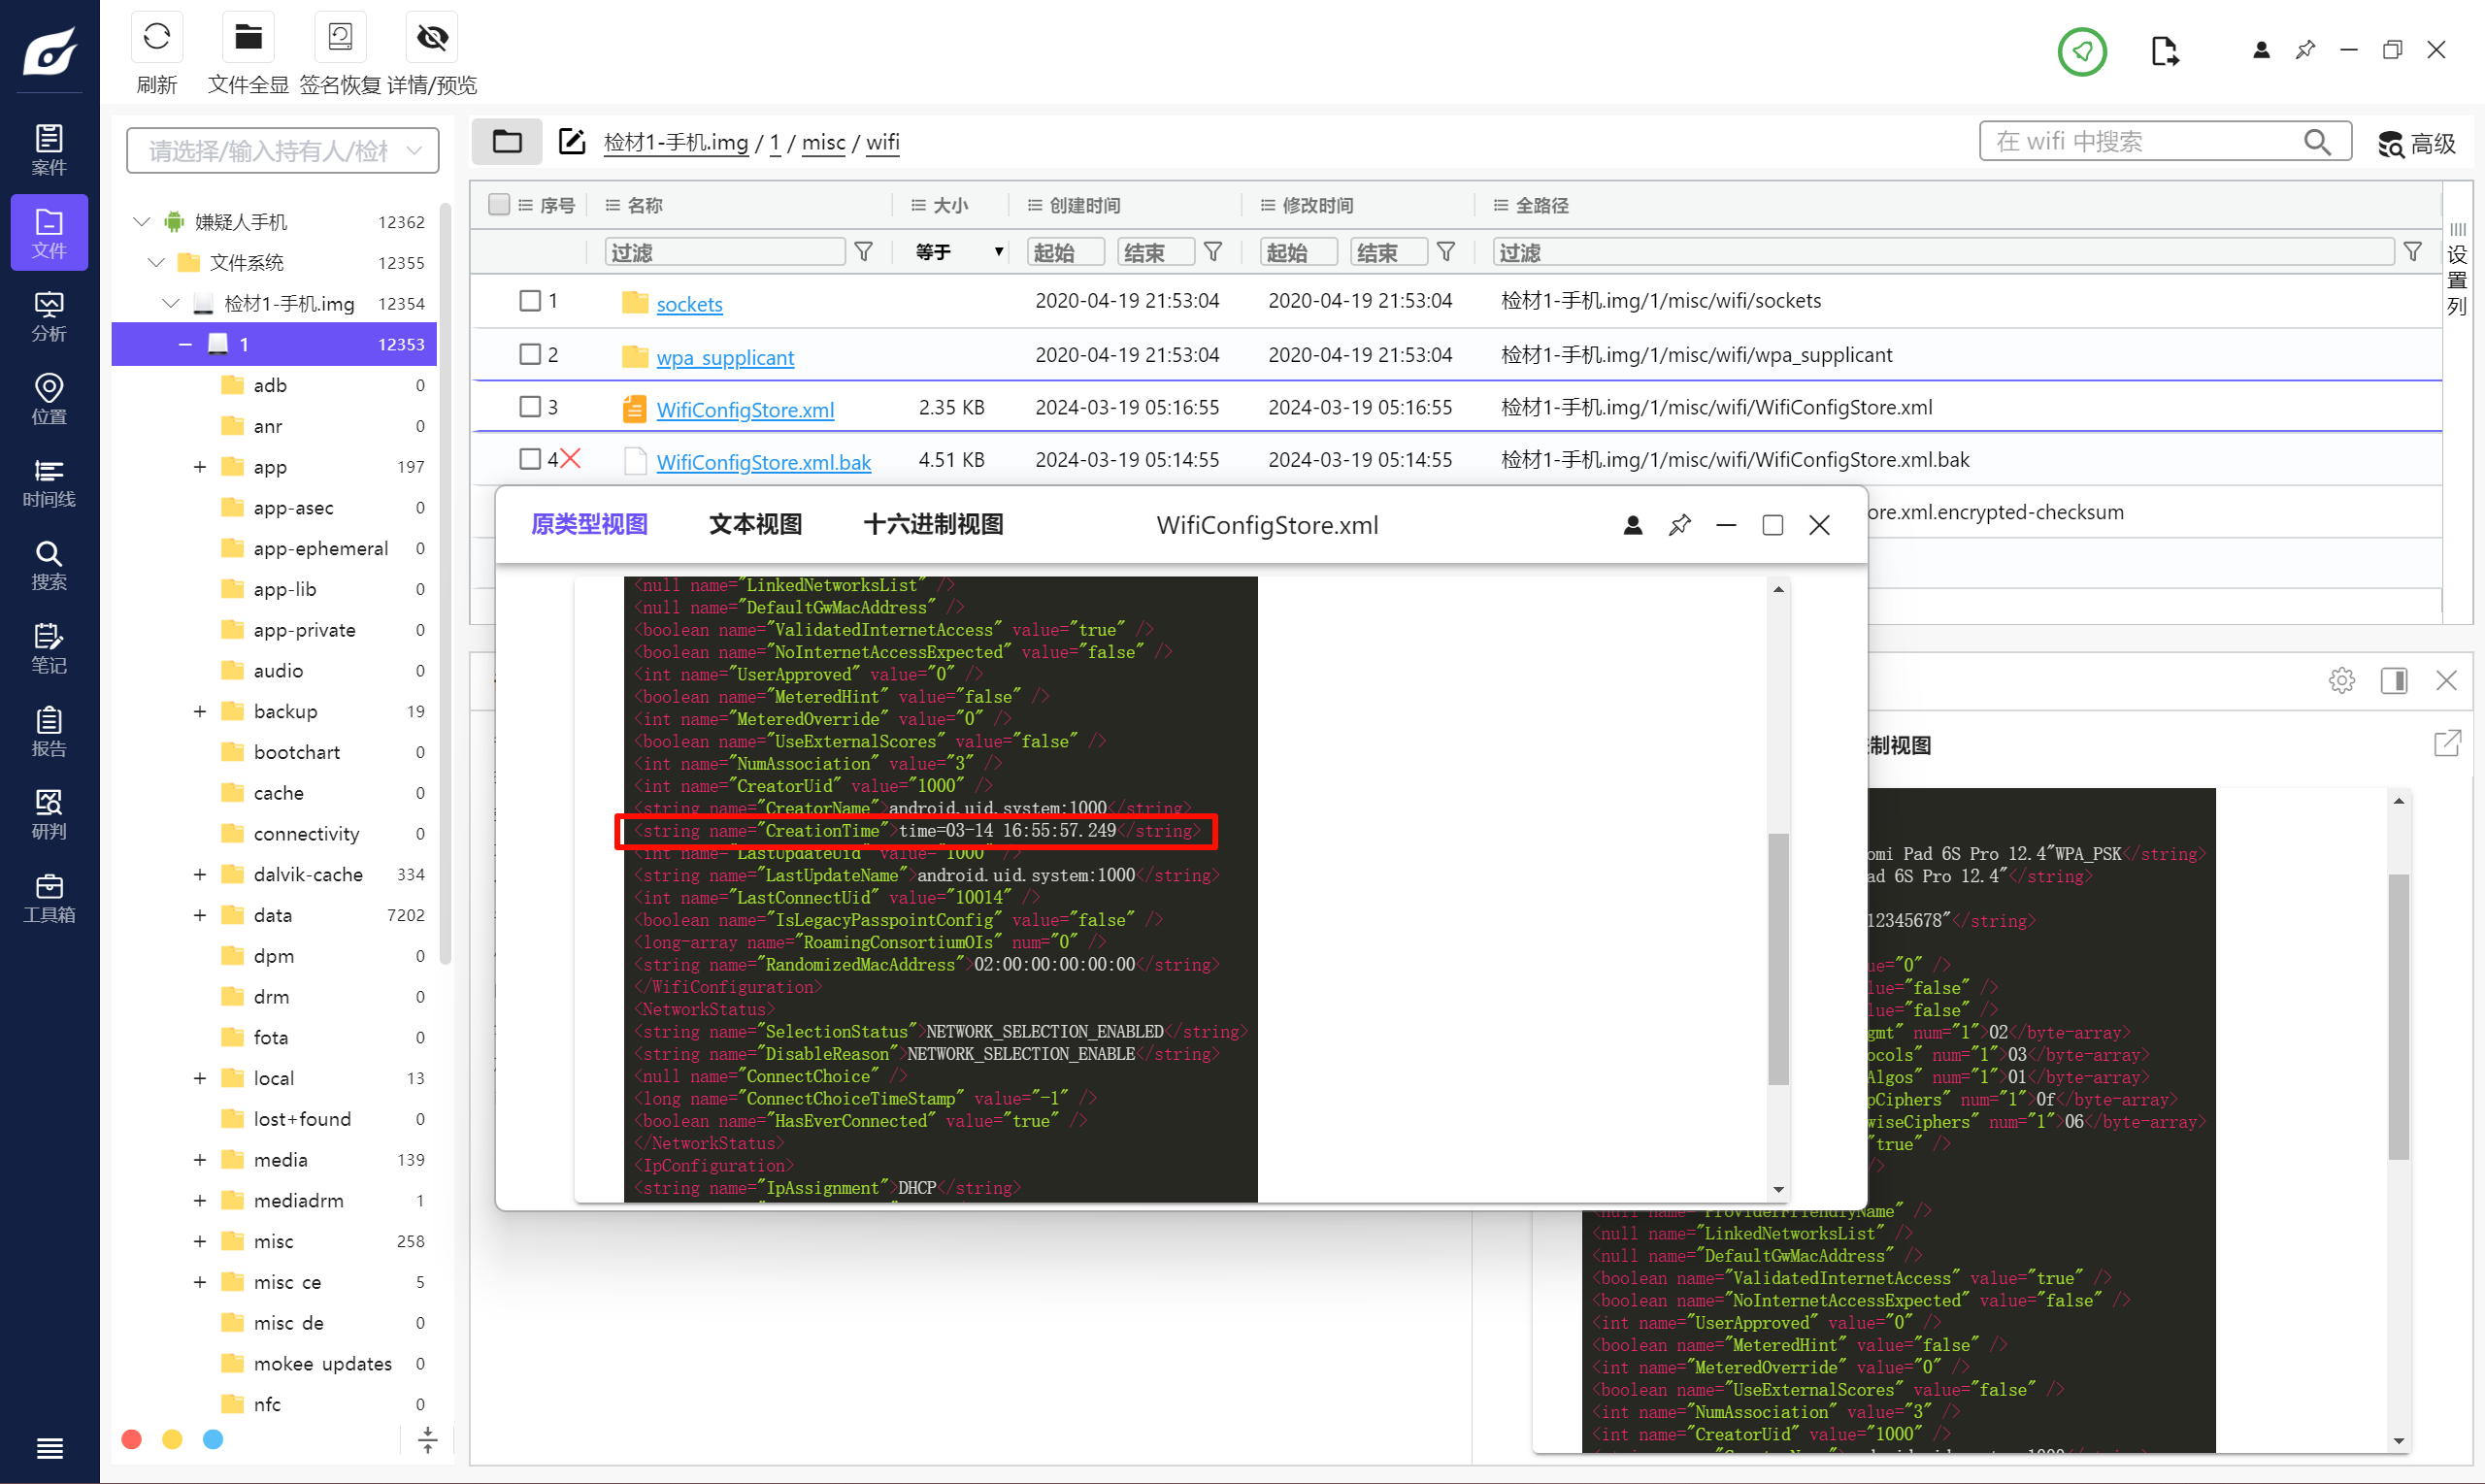
嫌疑人李某第一次连接WIFI的时间是?
A. 03-14 15:55:57
B. 03-14 16:55:57
C. 03-14 17:55:57
D. 03-14 18:55:57
安卓手机要 root 后才可以看到。
路径在 /data/misc/wifi/WifiConfigStore.xml。
B
Question 8
分析嫌疑人李某的社交习惯,哪一个时间段消息收发最活跃?
A. 12:00-14:00
B. 14:00-16:00
C. 16:00-18:00
D. 18:00-20:00
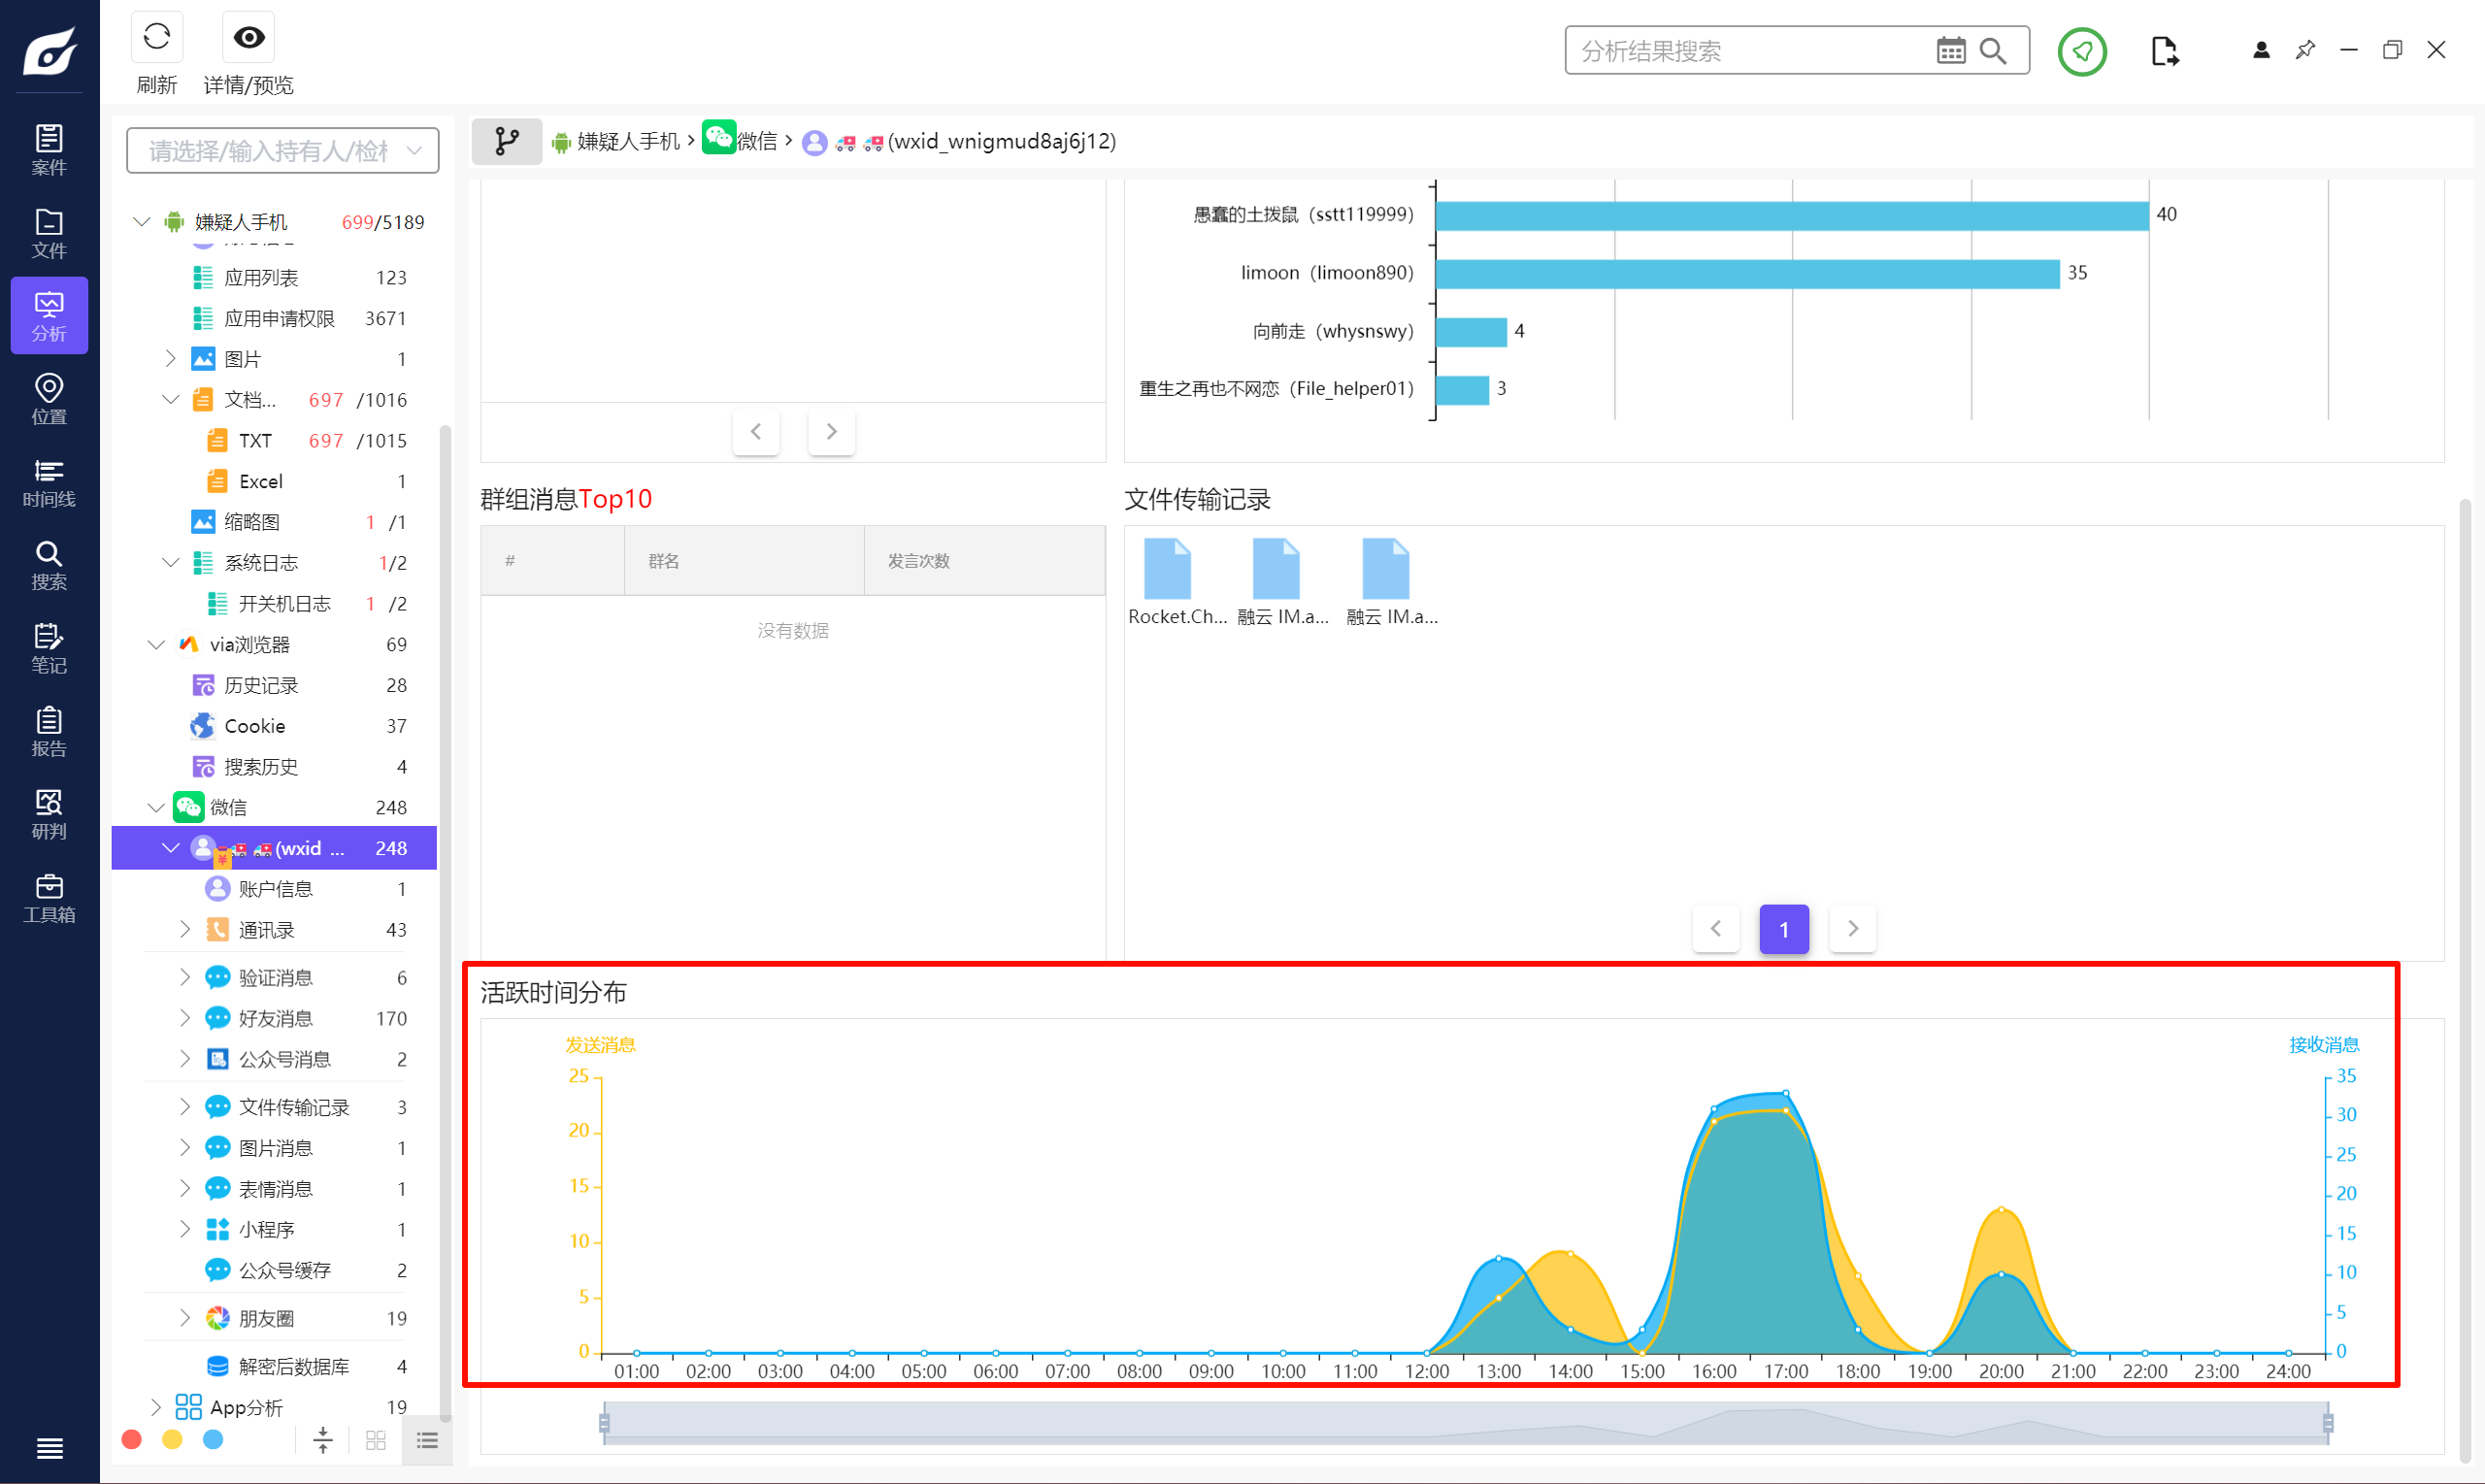
火眼可以直接看。
C
Question 9
请分析嫌疑人手机,该案件团伙中,还有一名重要参与者警方未抓获,该嫌疑人所使用的微信账号ID为?
案件背景中,警方抓获了李某和赵某,继续在聊天记录中寻找。
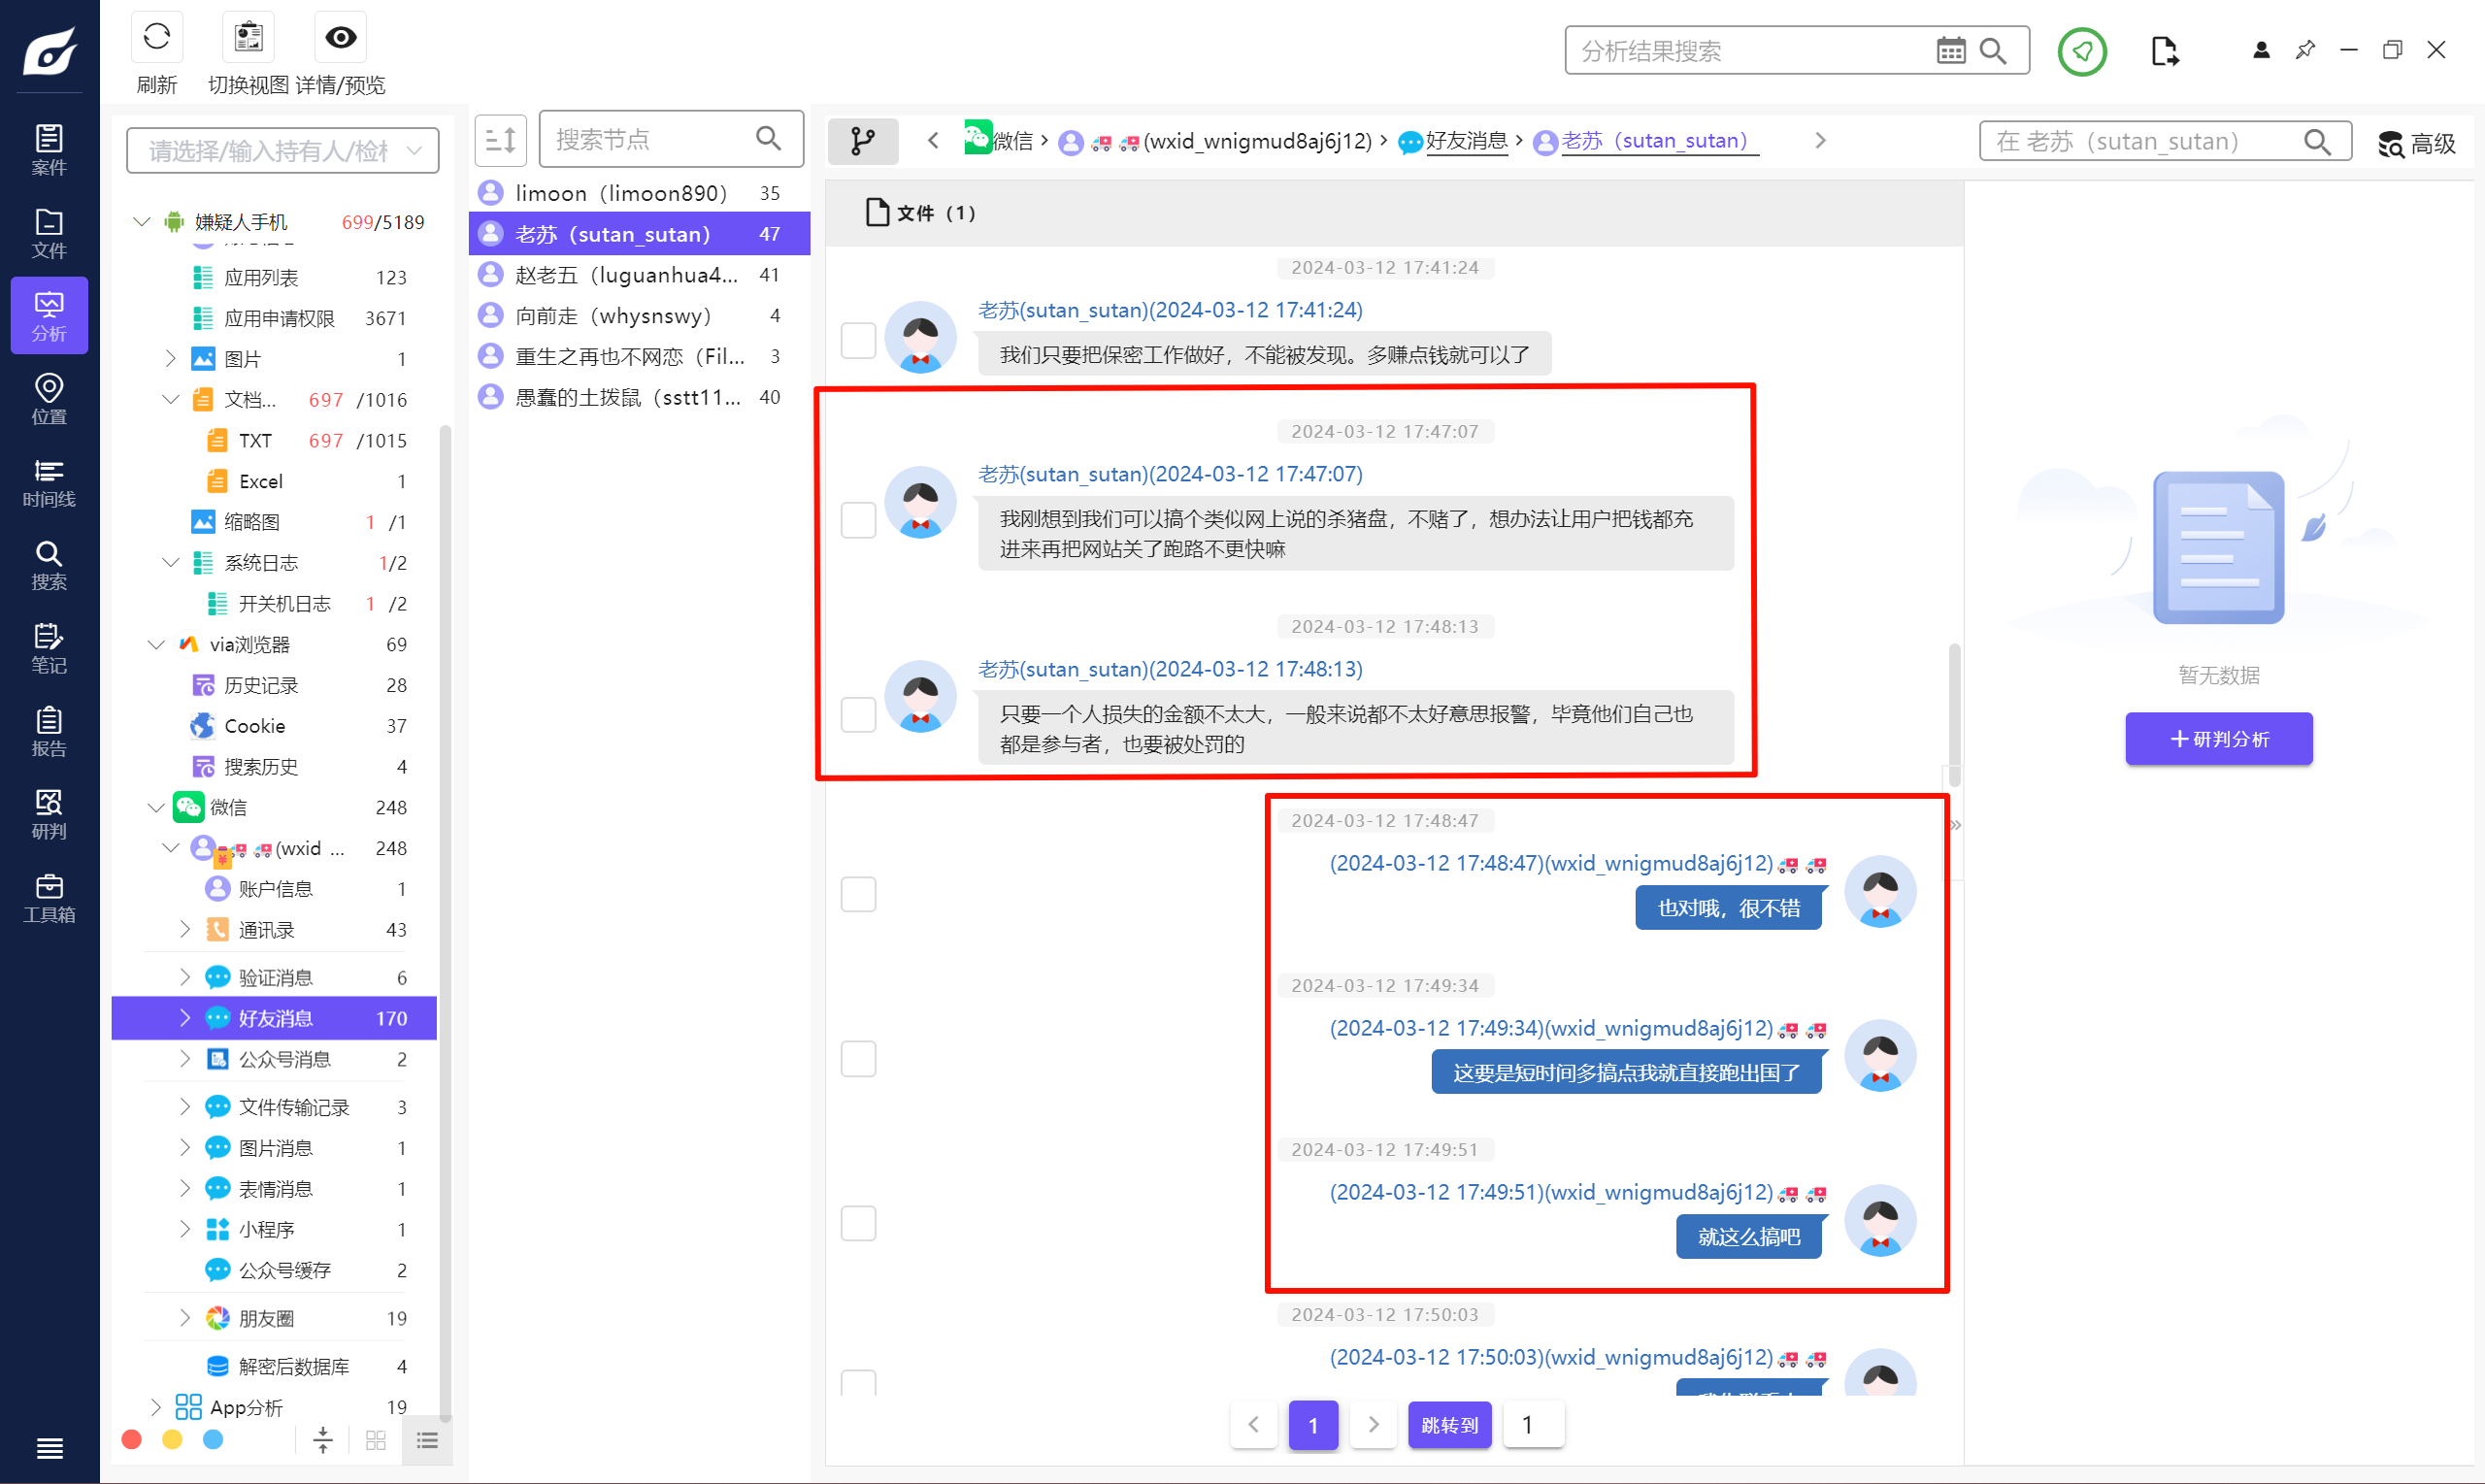
这个人是老苏,去找一下他的 ID。

<font style="color:rgba(0, 0, 0, 0.87);">wxid_kolc5oaiap6z22</font>
Question 10
请分析嫌疑人手机,嫌疑人老板组织人员参与赌博活动,所使用的国内访问入口地址为?[格式:127.0.0.1:8080/admin]
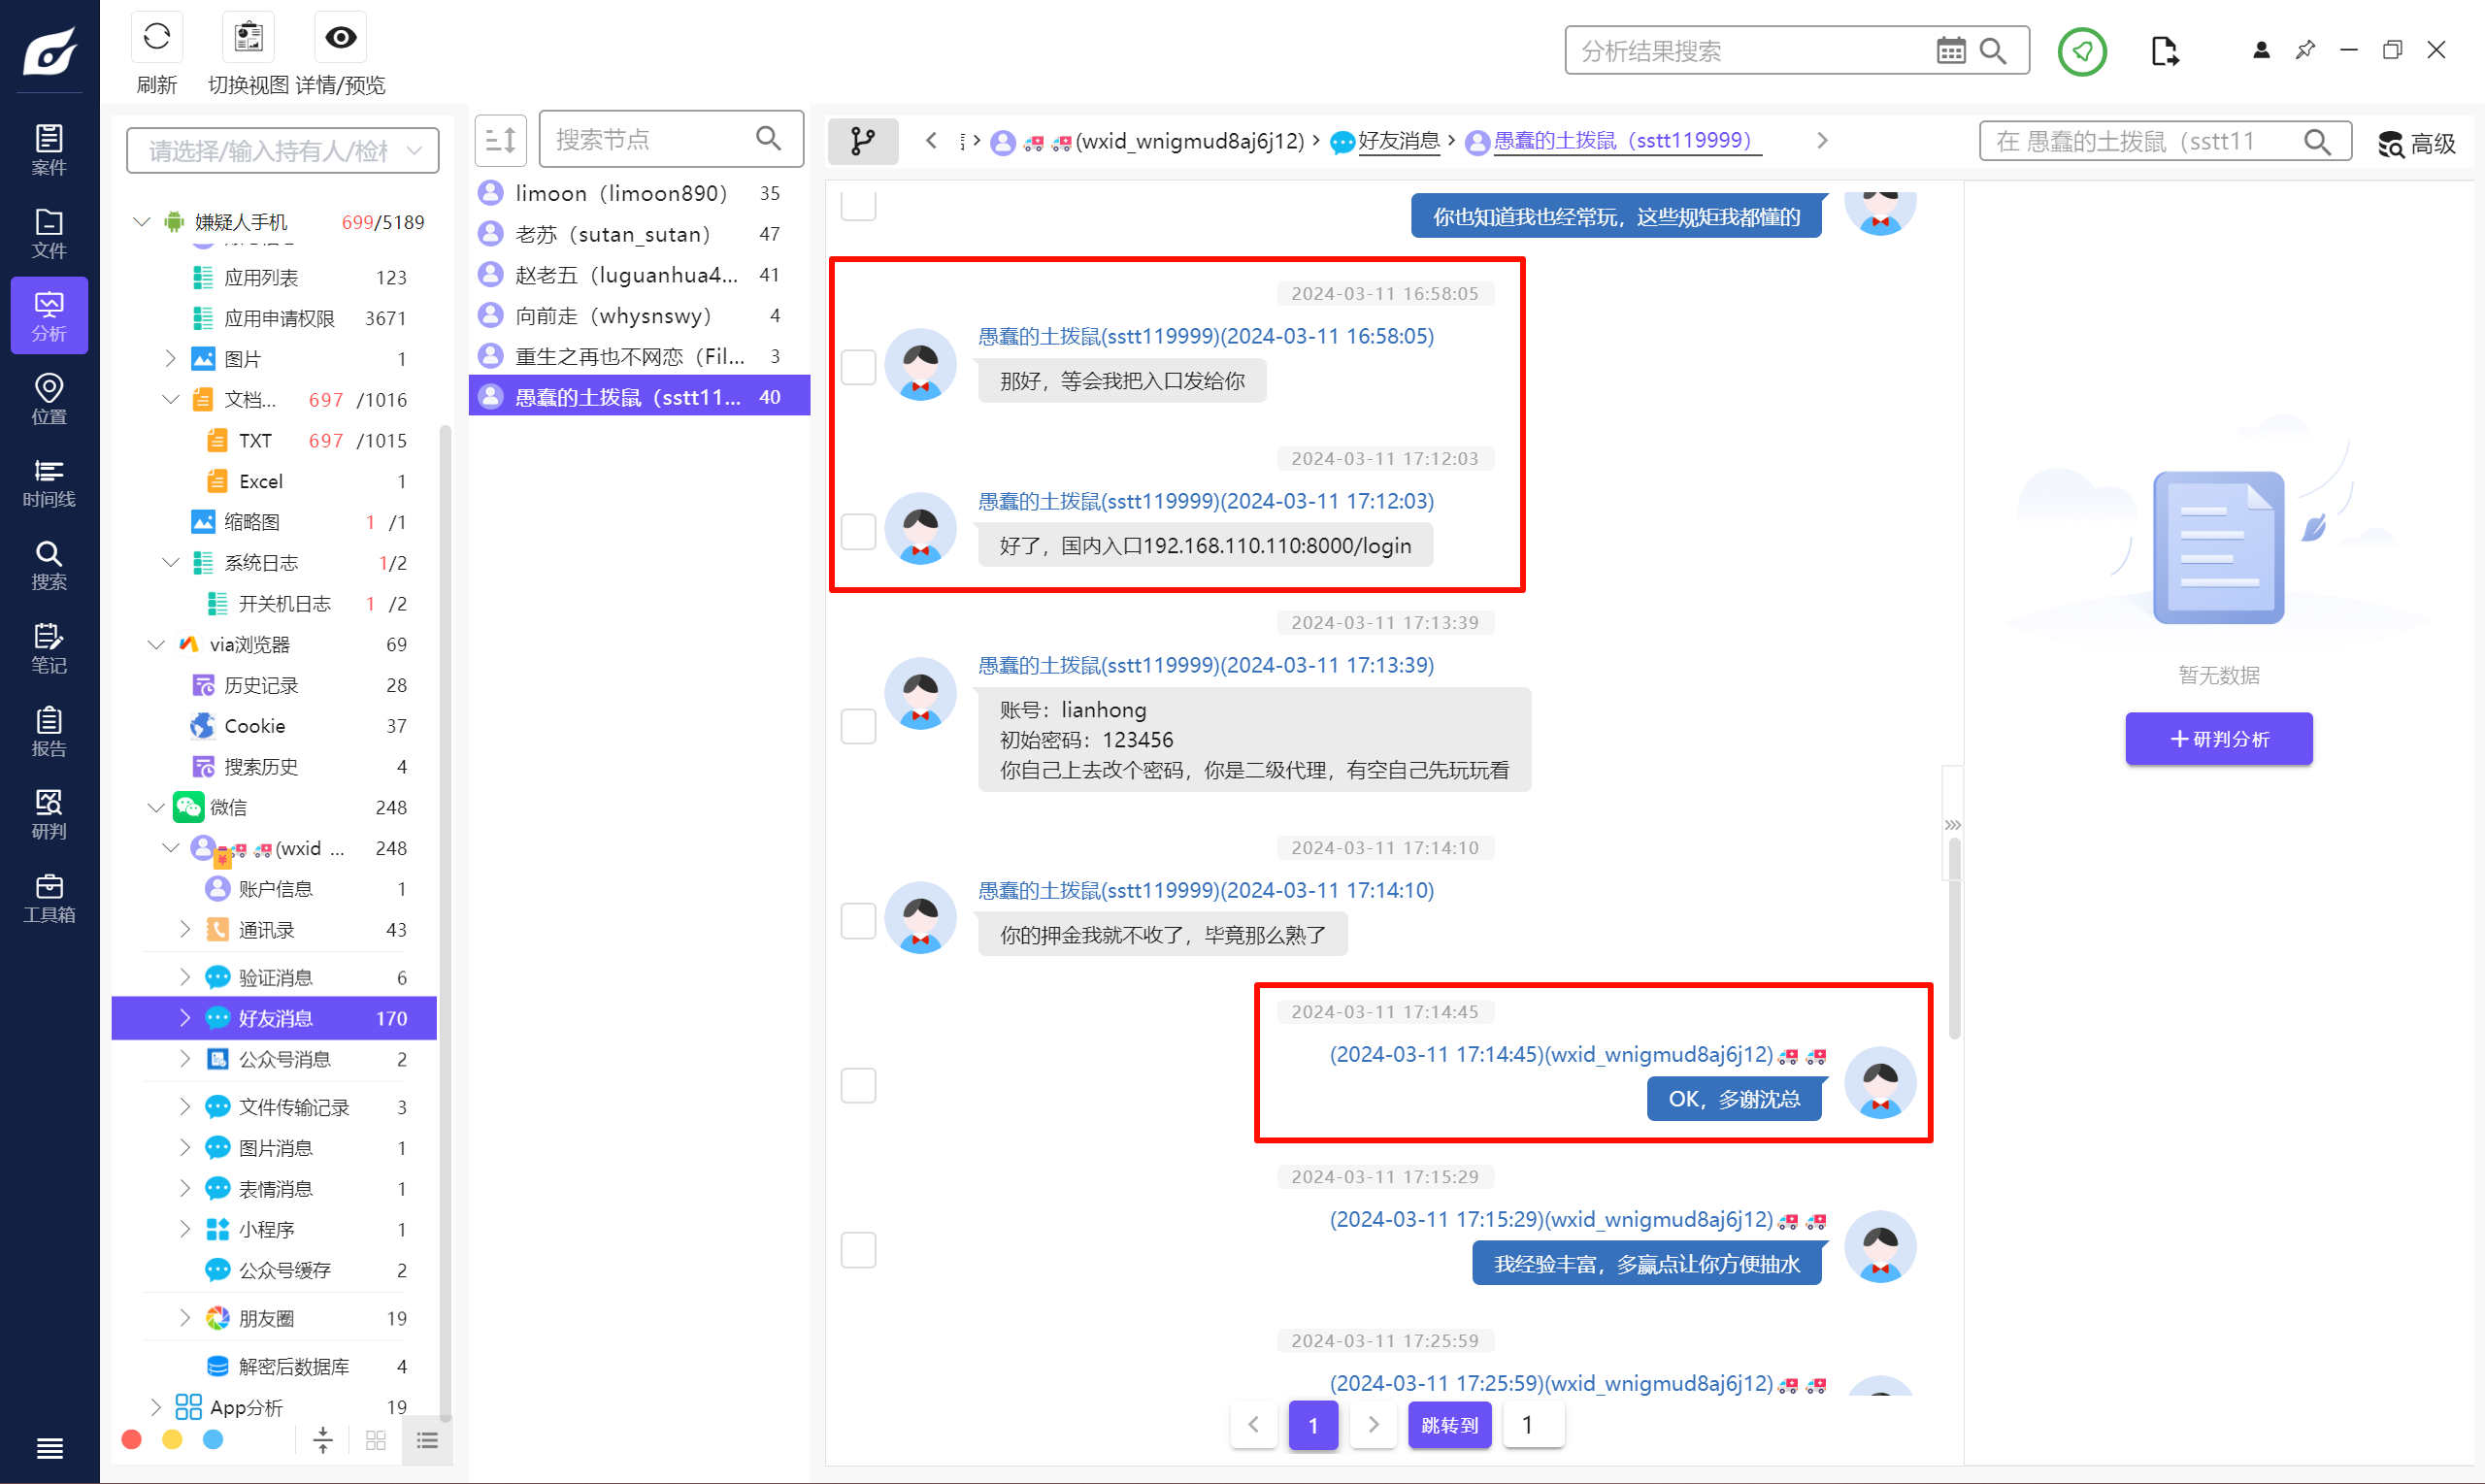
去看嫌疑人的老板“沈总”和嫌疑人的聊天记录。
192.168.110.110:8000/login
服务器集群部分
Question 1
ESXi服务器的ESXi版本为?
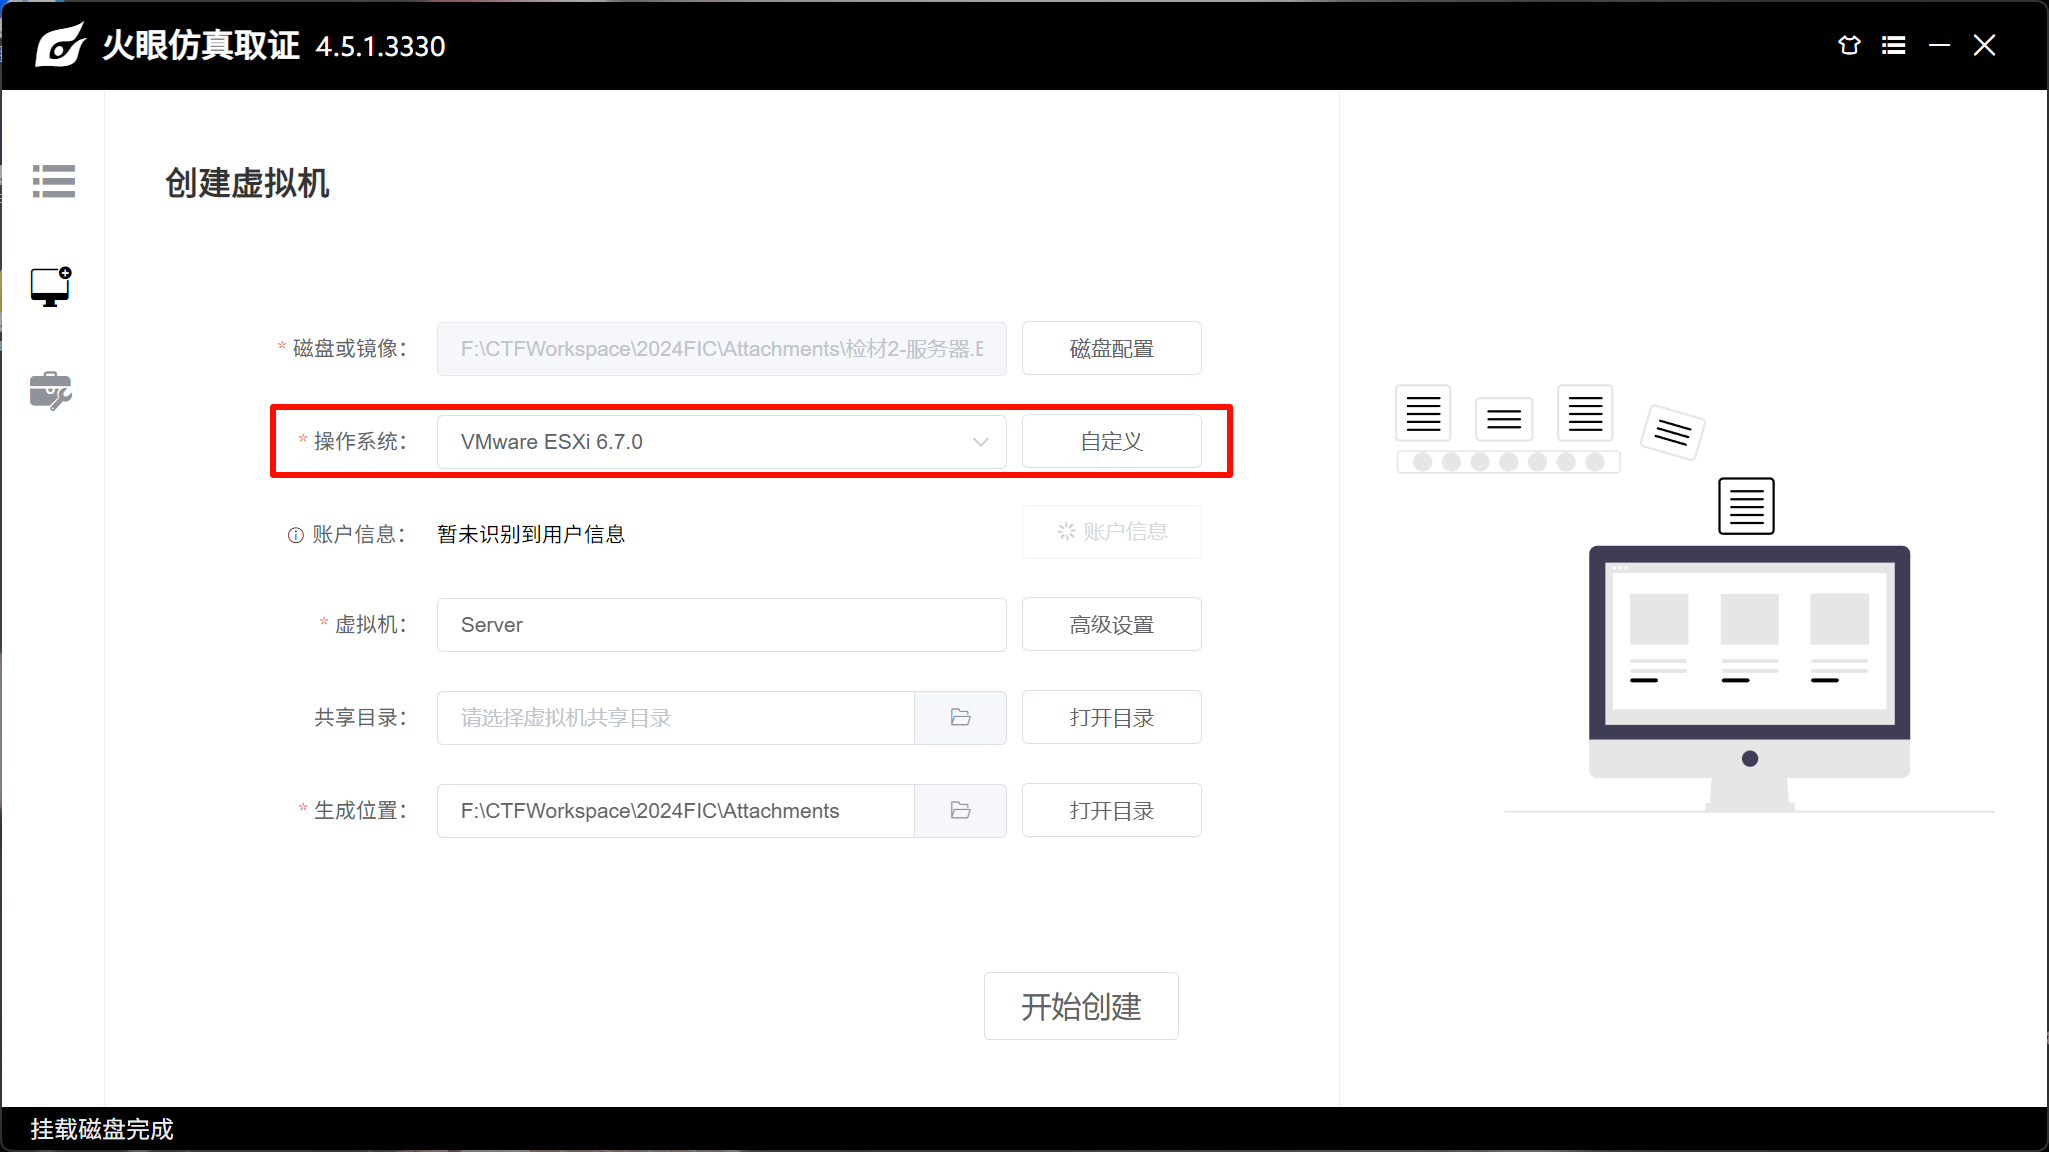
6.7.0
Question 2
请分析ESXi服务器,该系统的安装日期为:
A. 2024年3月12日星期二 02:04:15 UTC
B. 2024年3月12日星期二 02:05:15 UTC
C. 2024年3月12日星期二 02:06:15 UTC
D. 2024年3月12日星期二 02:07:15 UTC
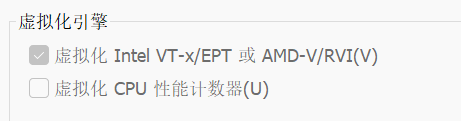
上面这个一定要开启。
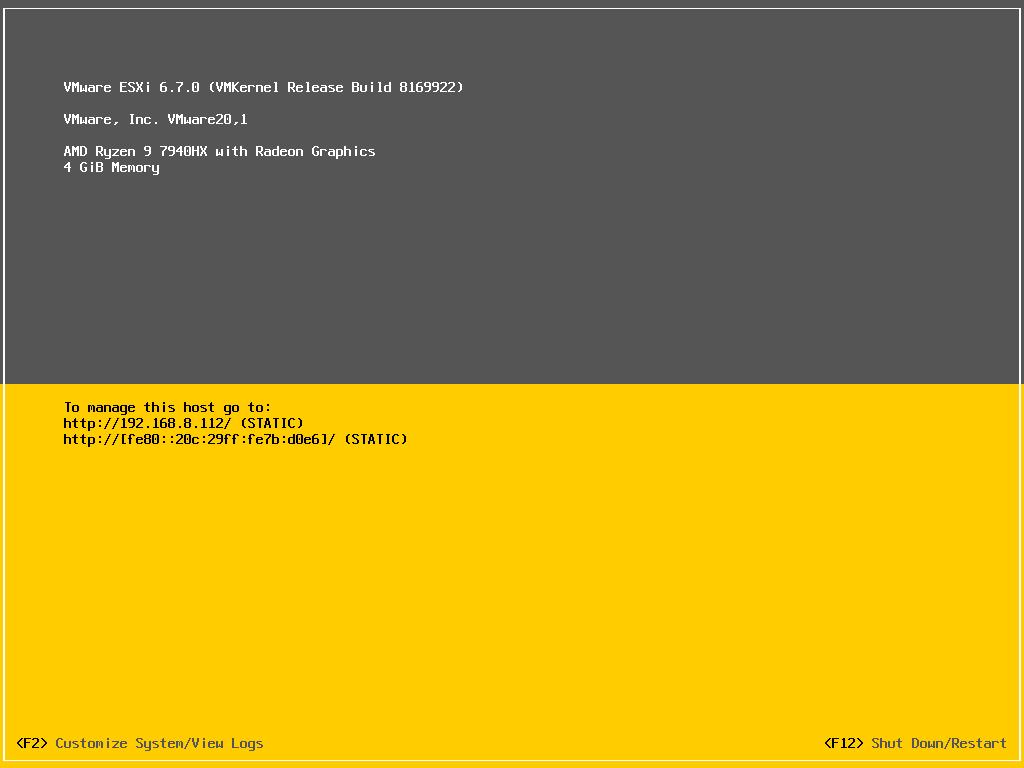
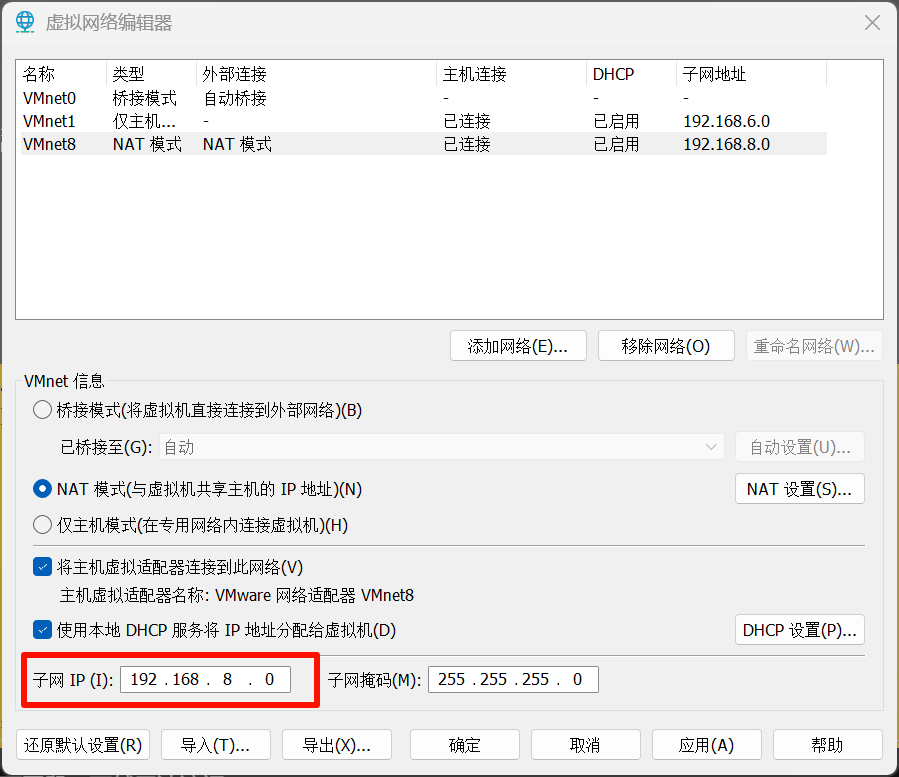
仿真后改一下网段,不然无法访问。
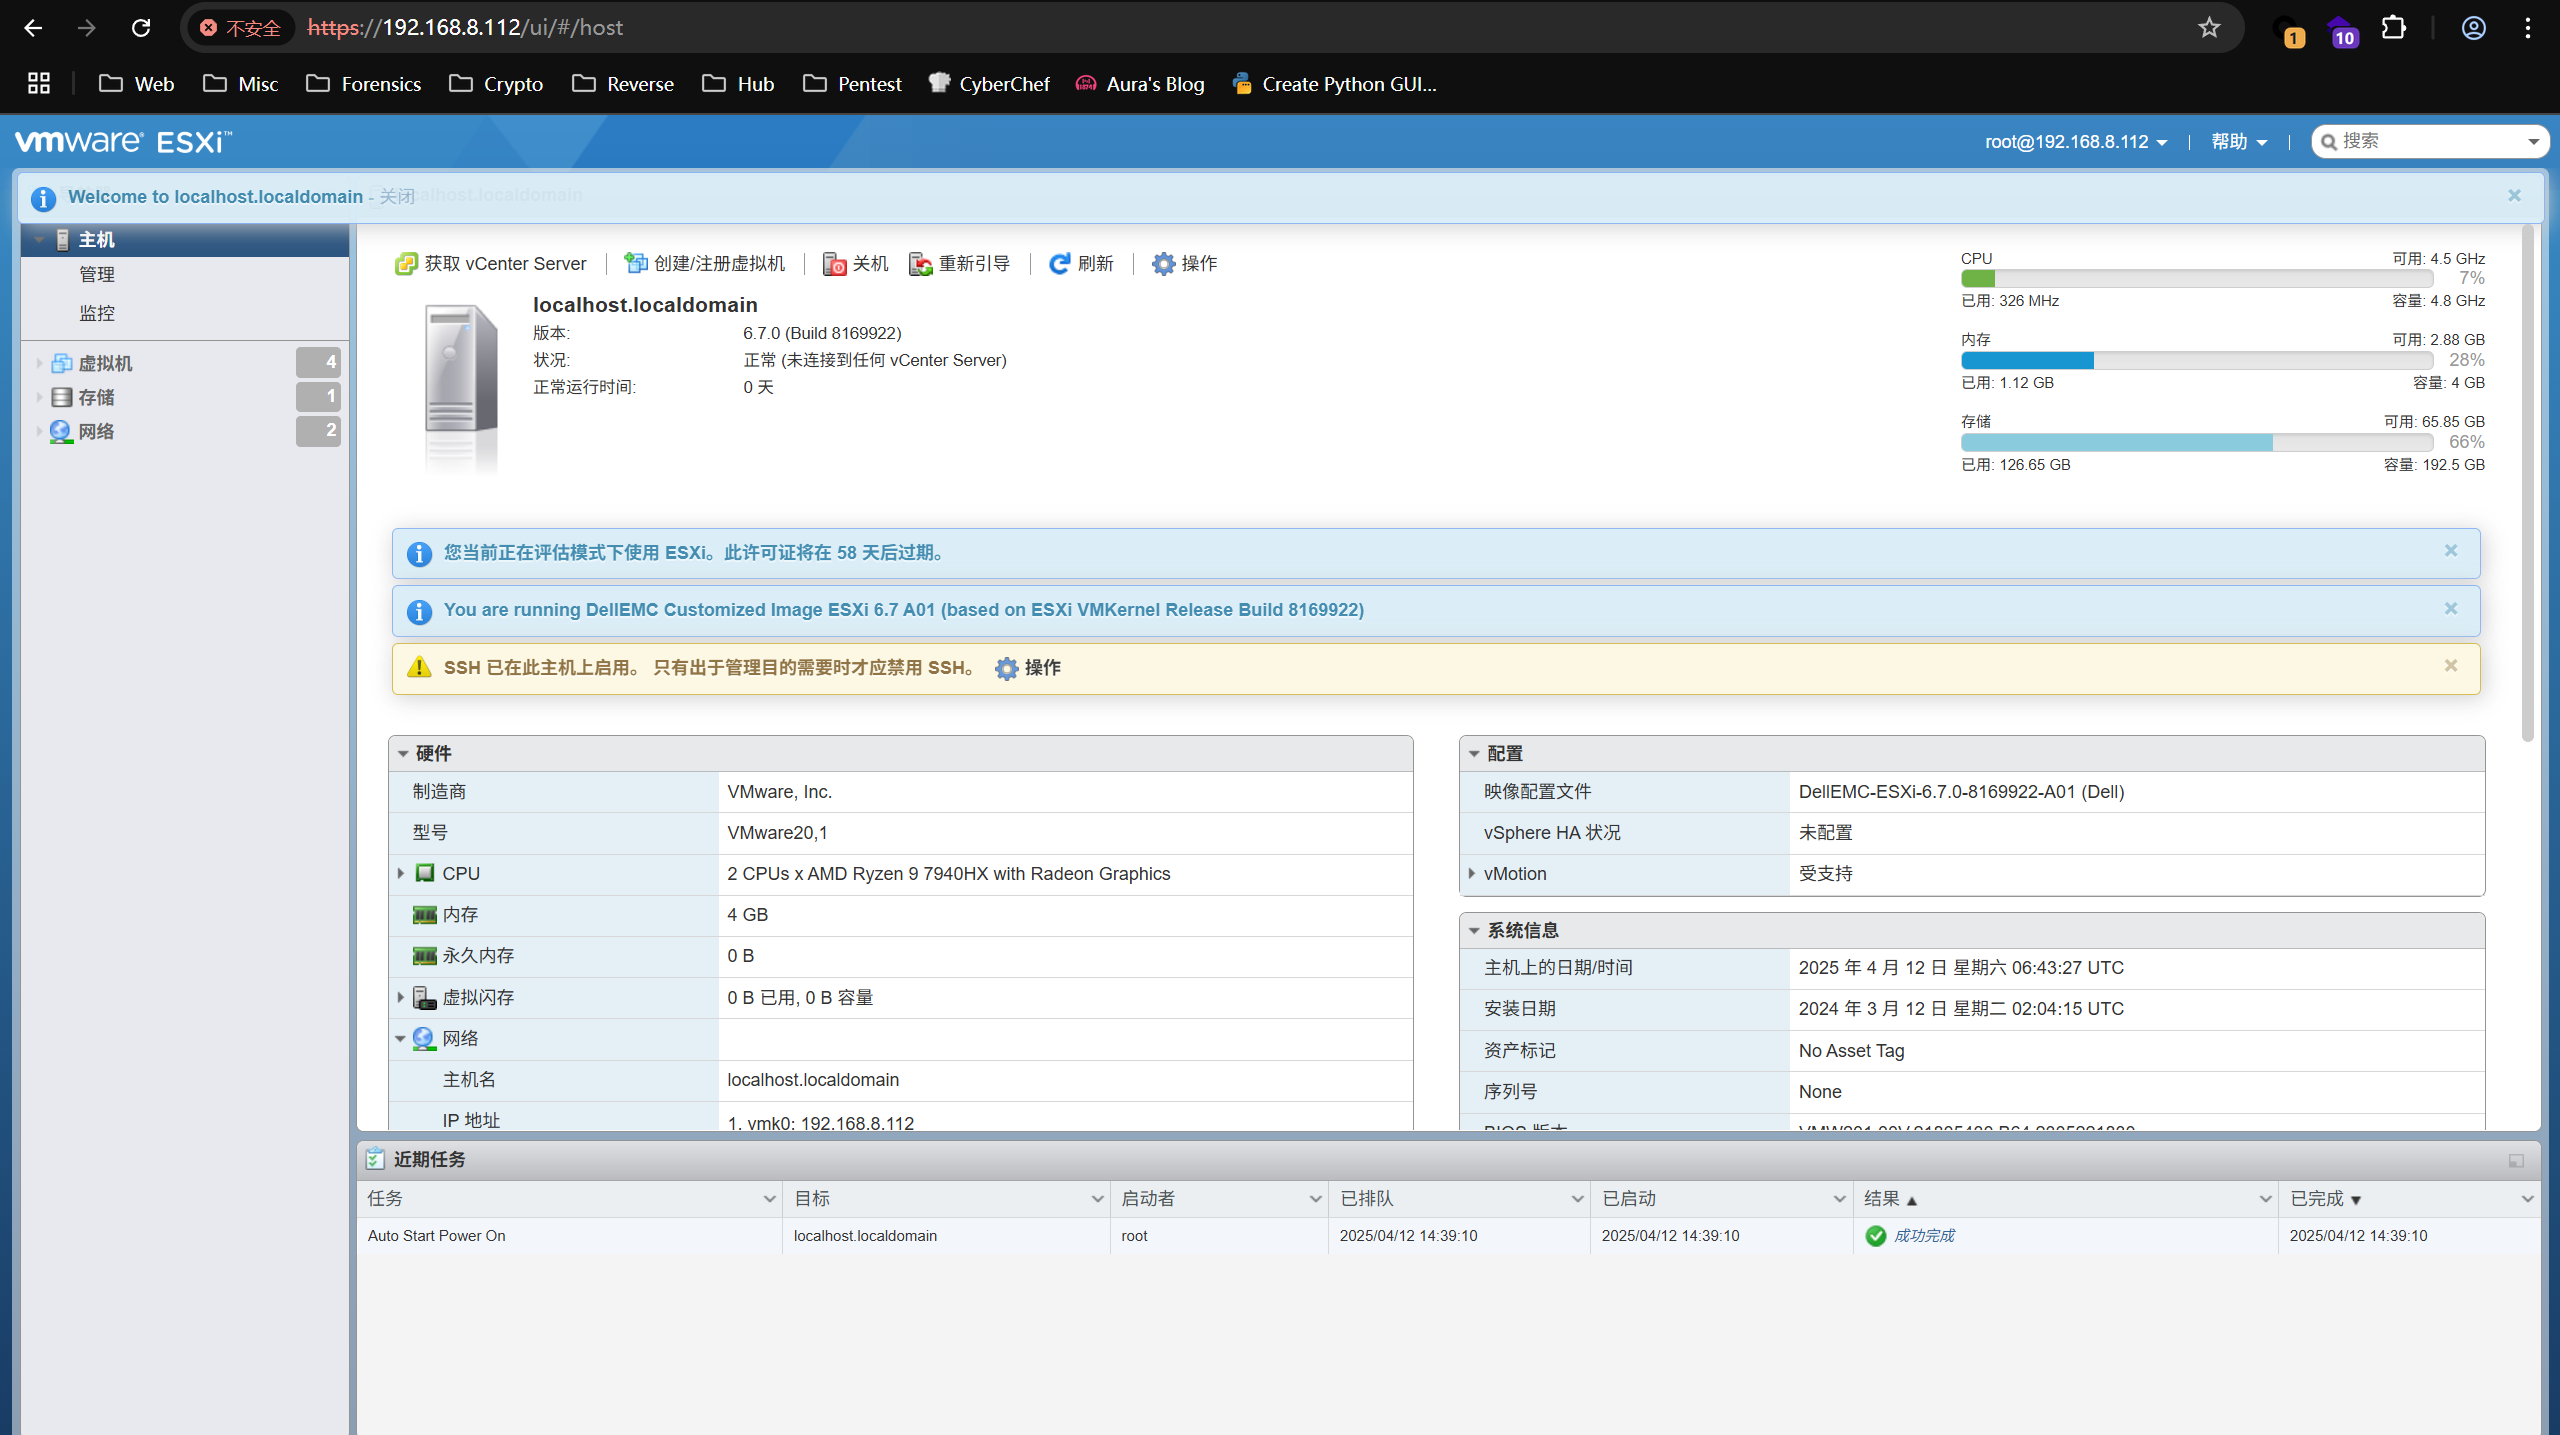
成功连接。
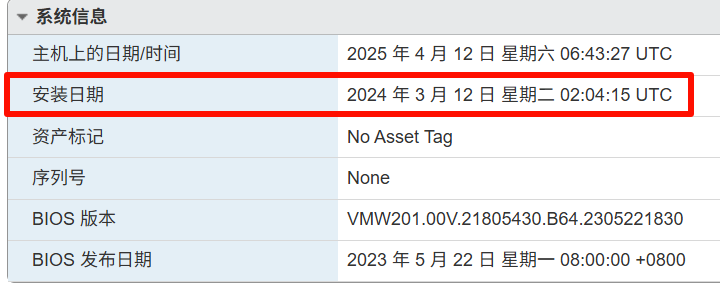
A
Question 3
请分析ESXi服务器数据存储“datastore”的UUID是?
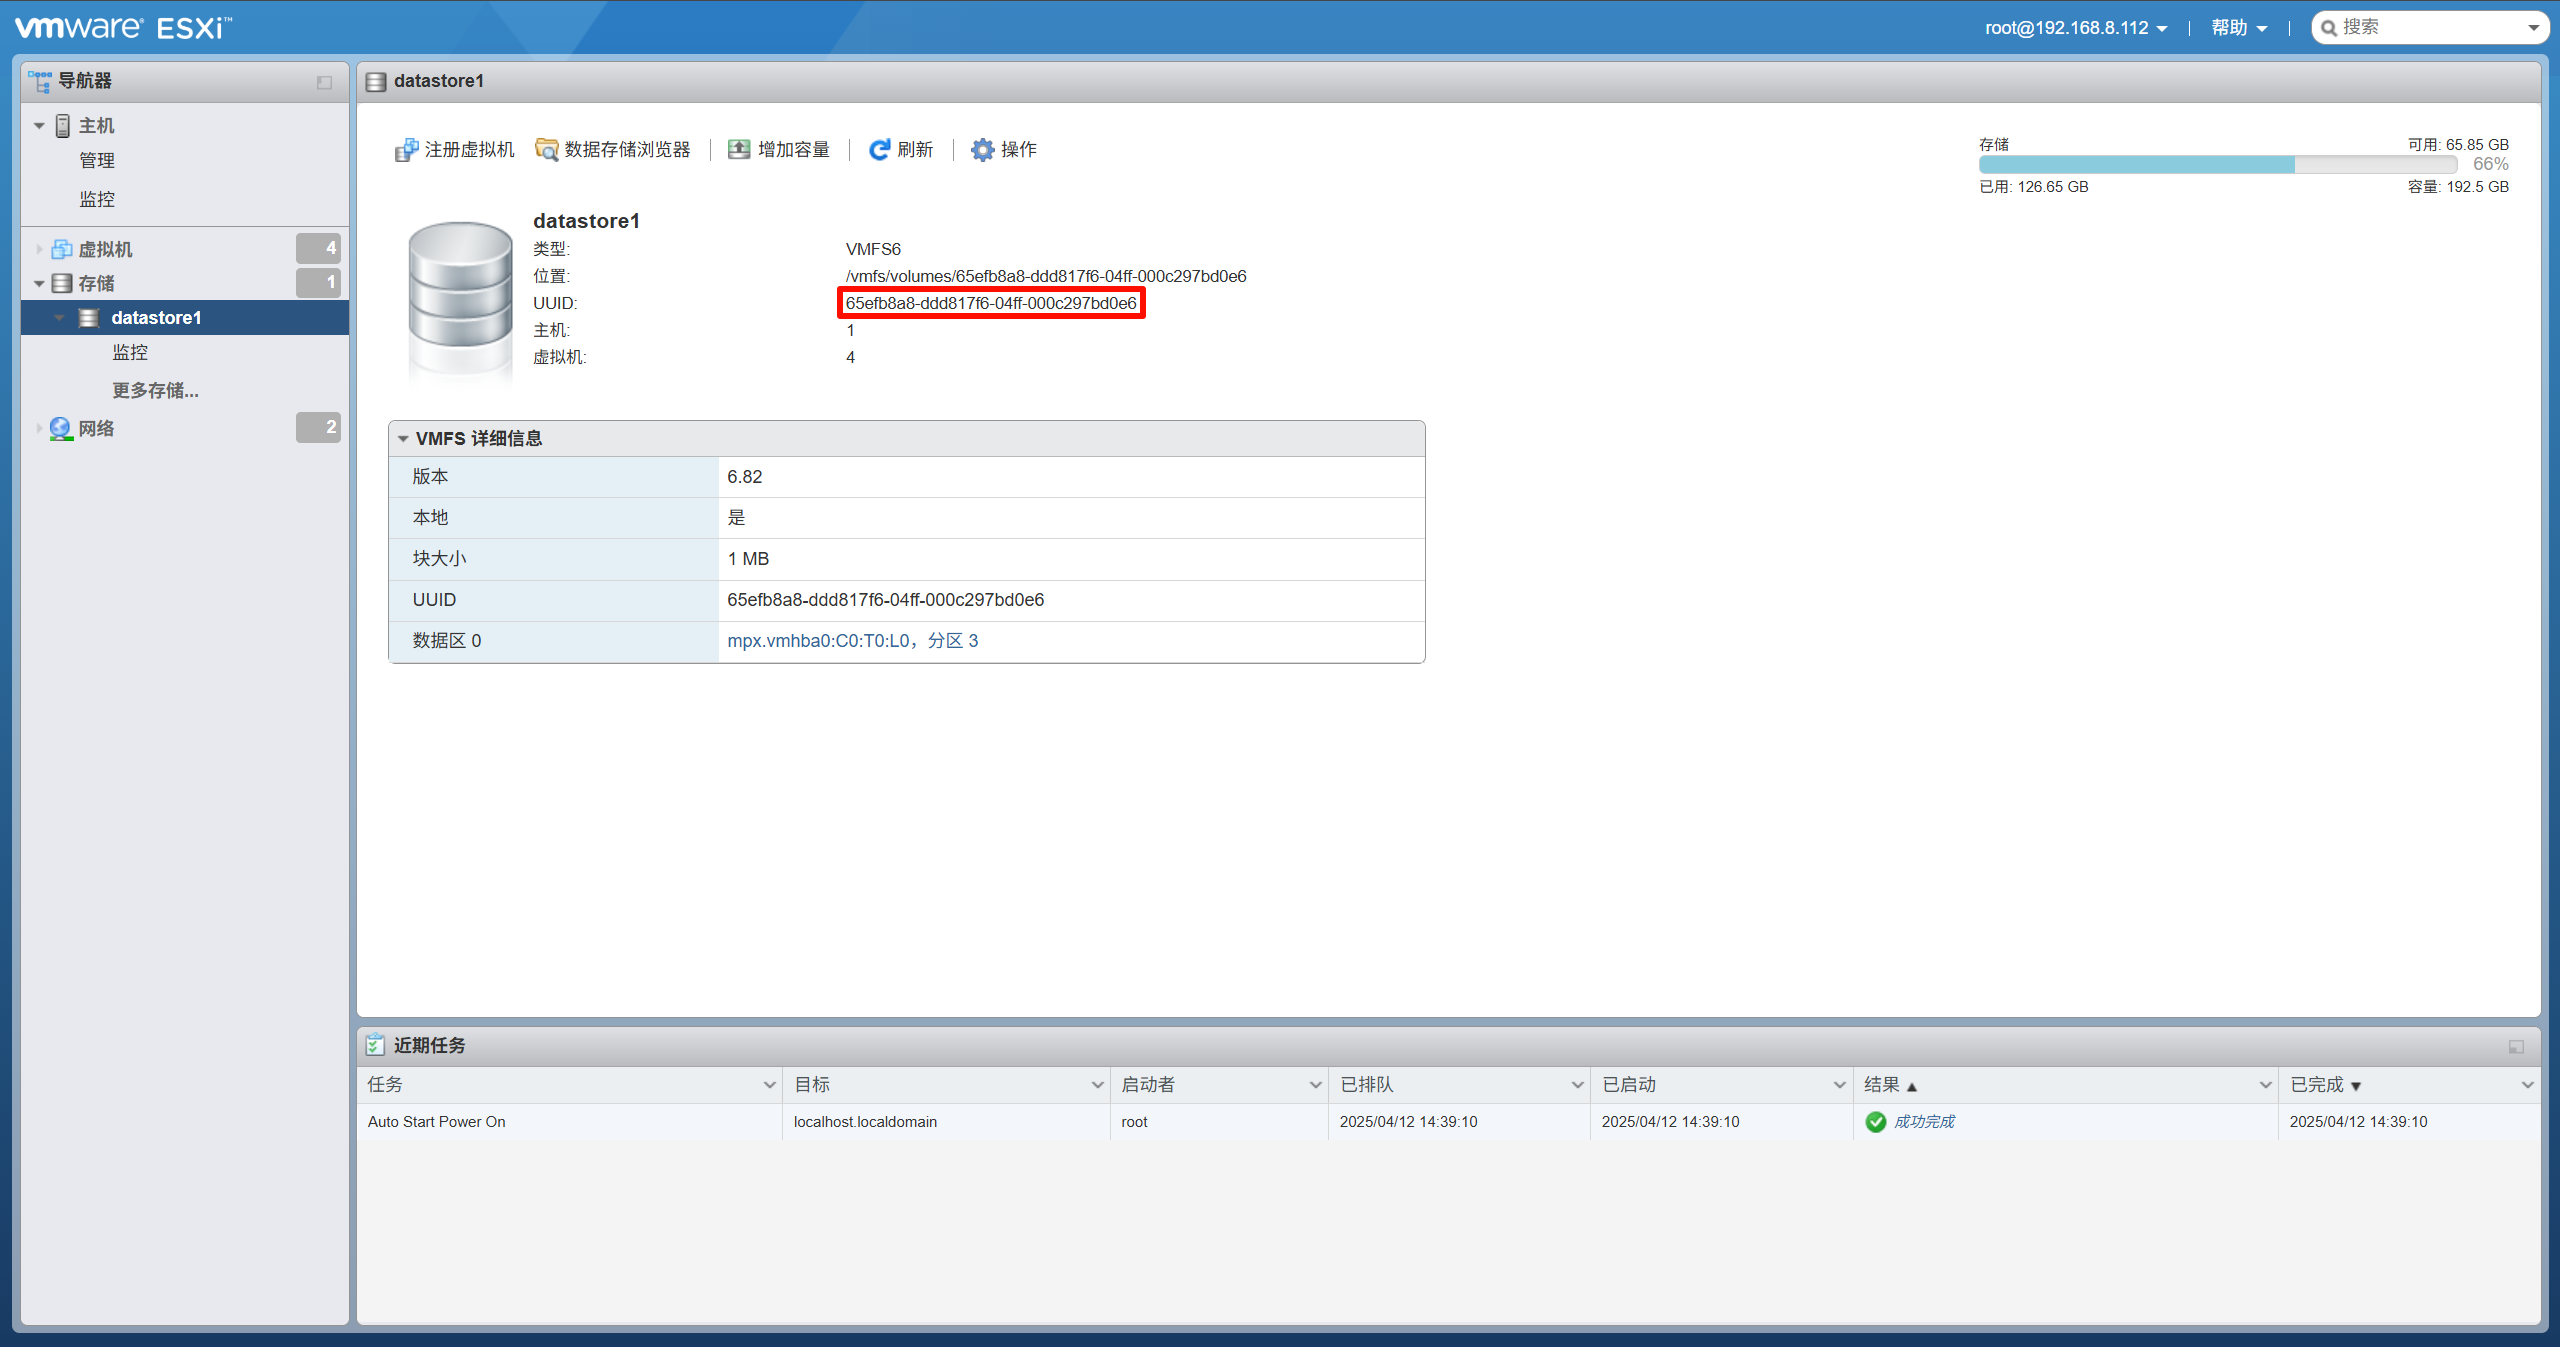
65efb8a8-ddd817f6-04ff-000c297bd0e6
Question 4
ESXI服务器的原IP地址?
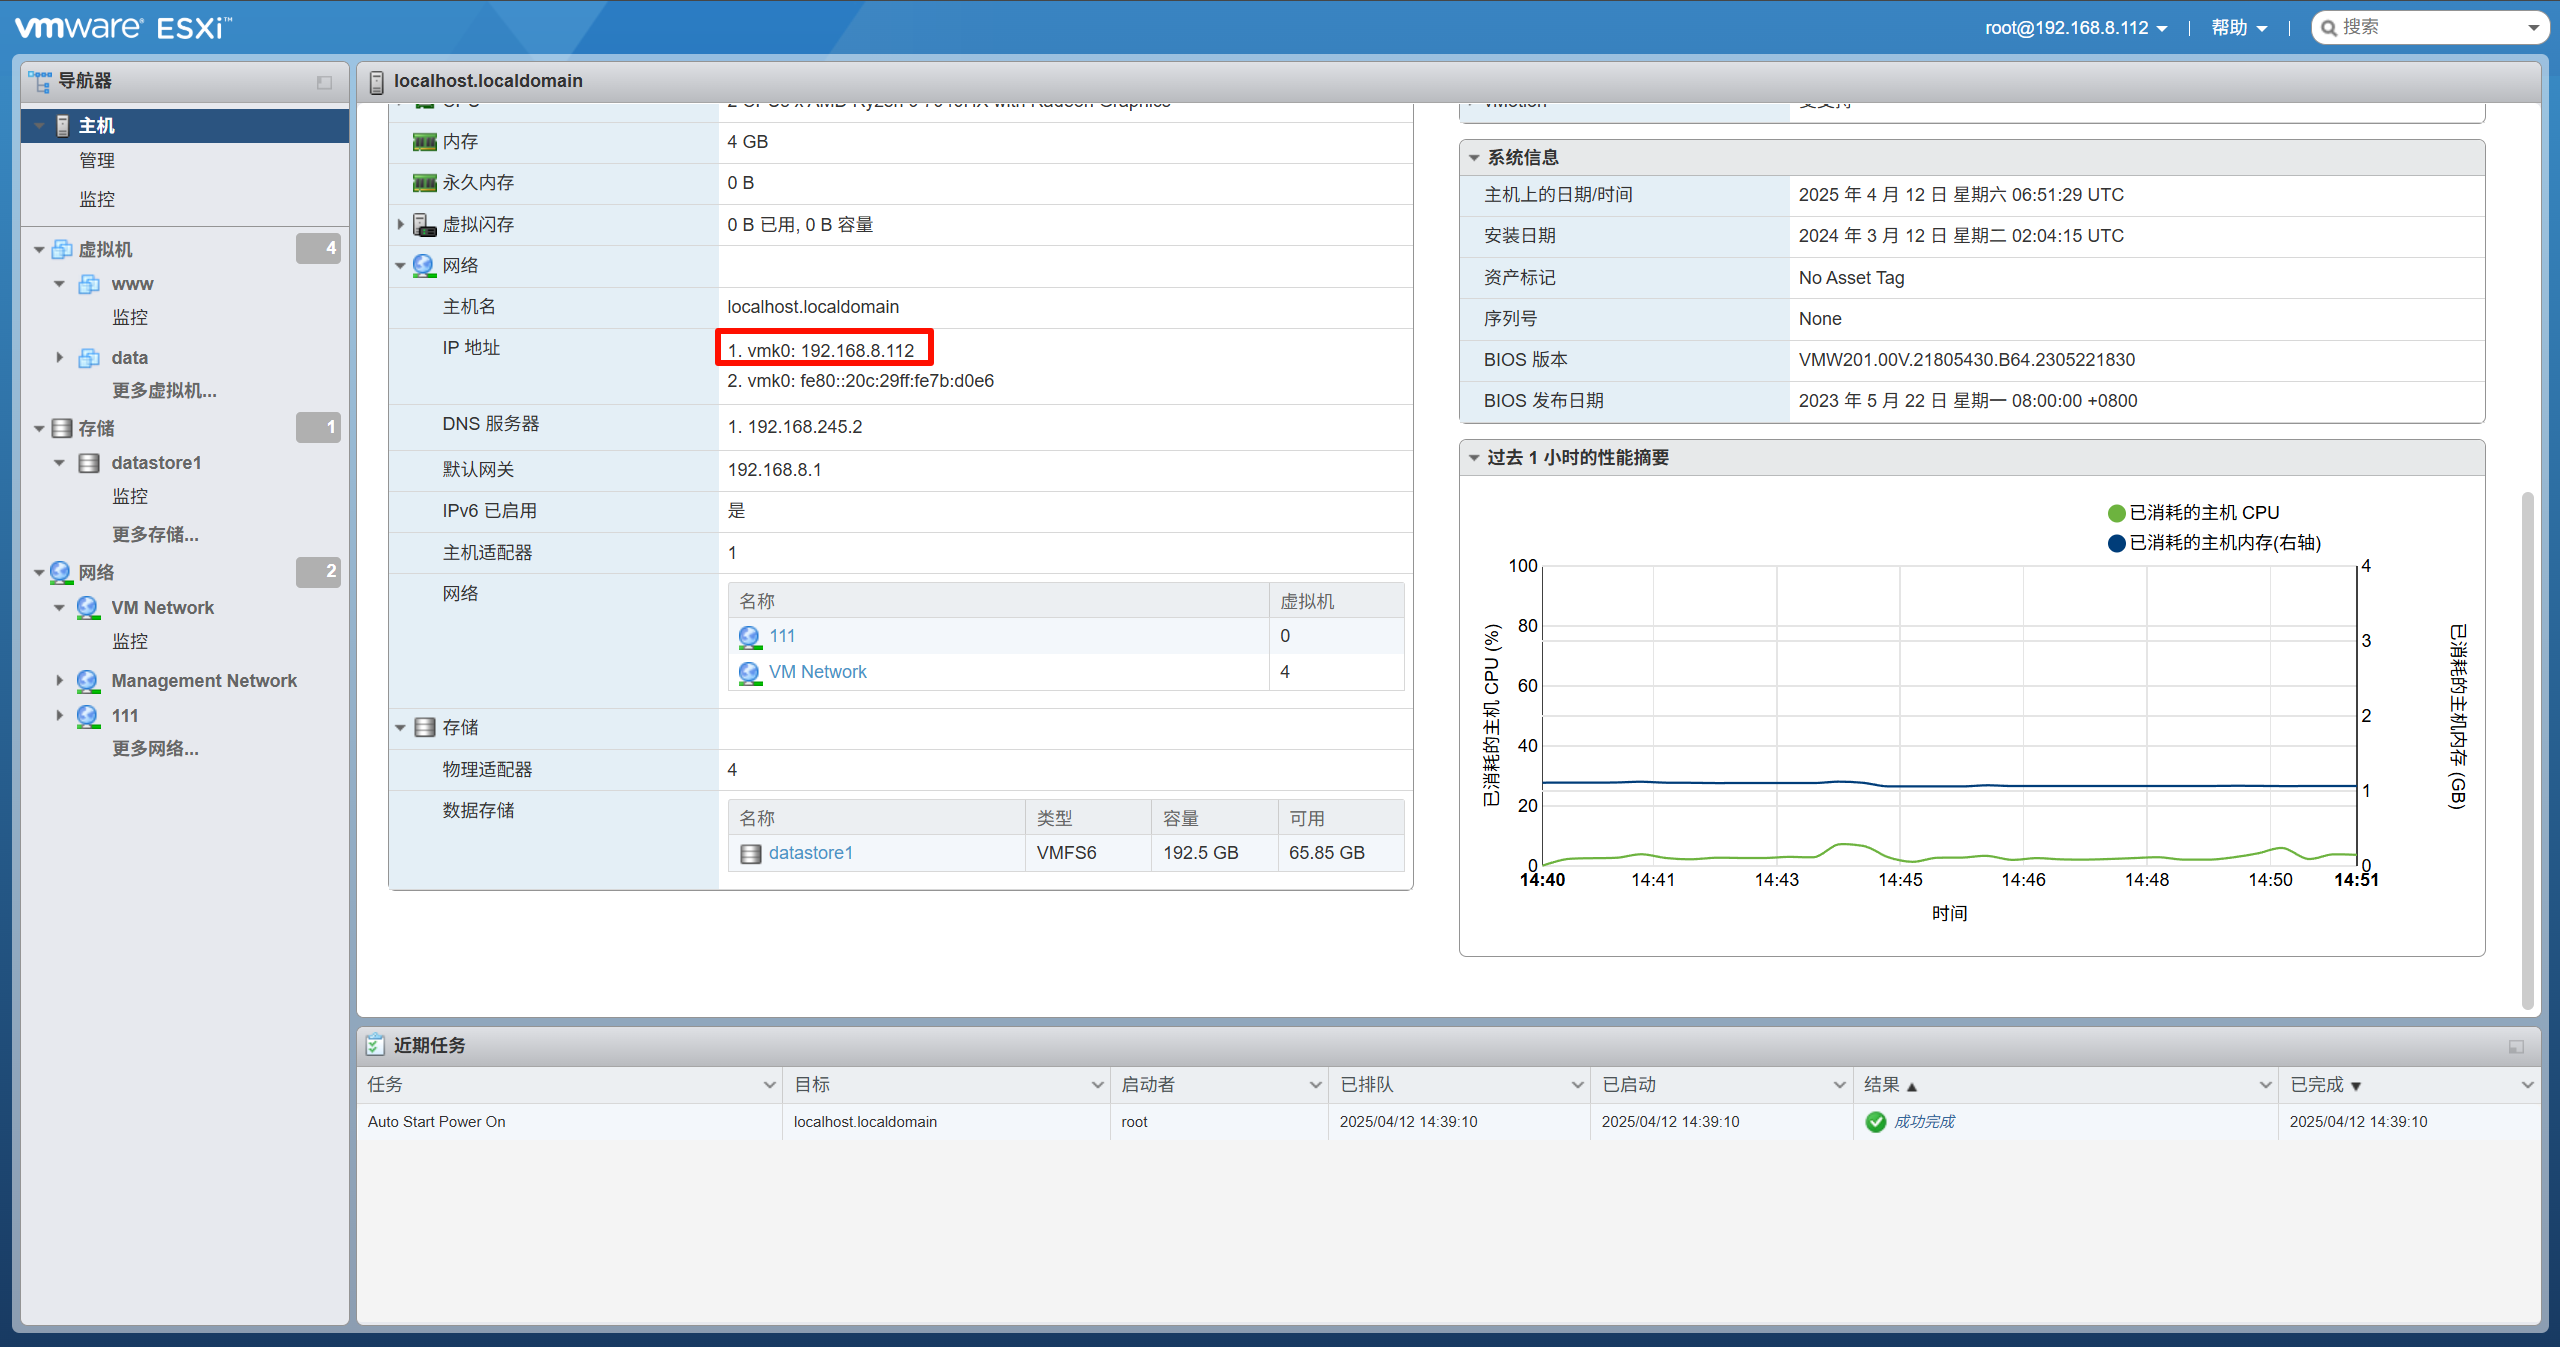
192.168.8.112
Question 5
ESXI服务器中共创建了几个虚拟机?
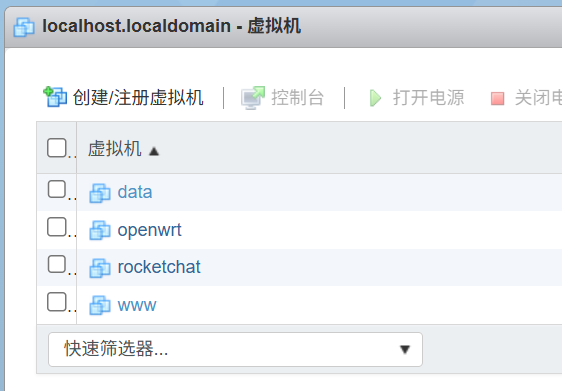
4
Question 6
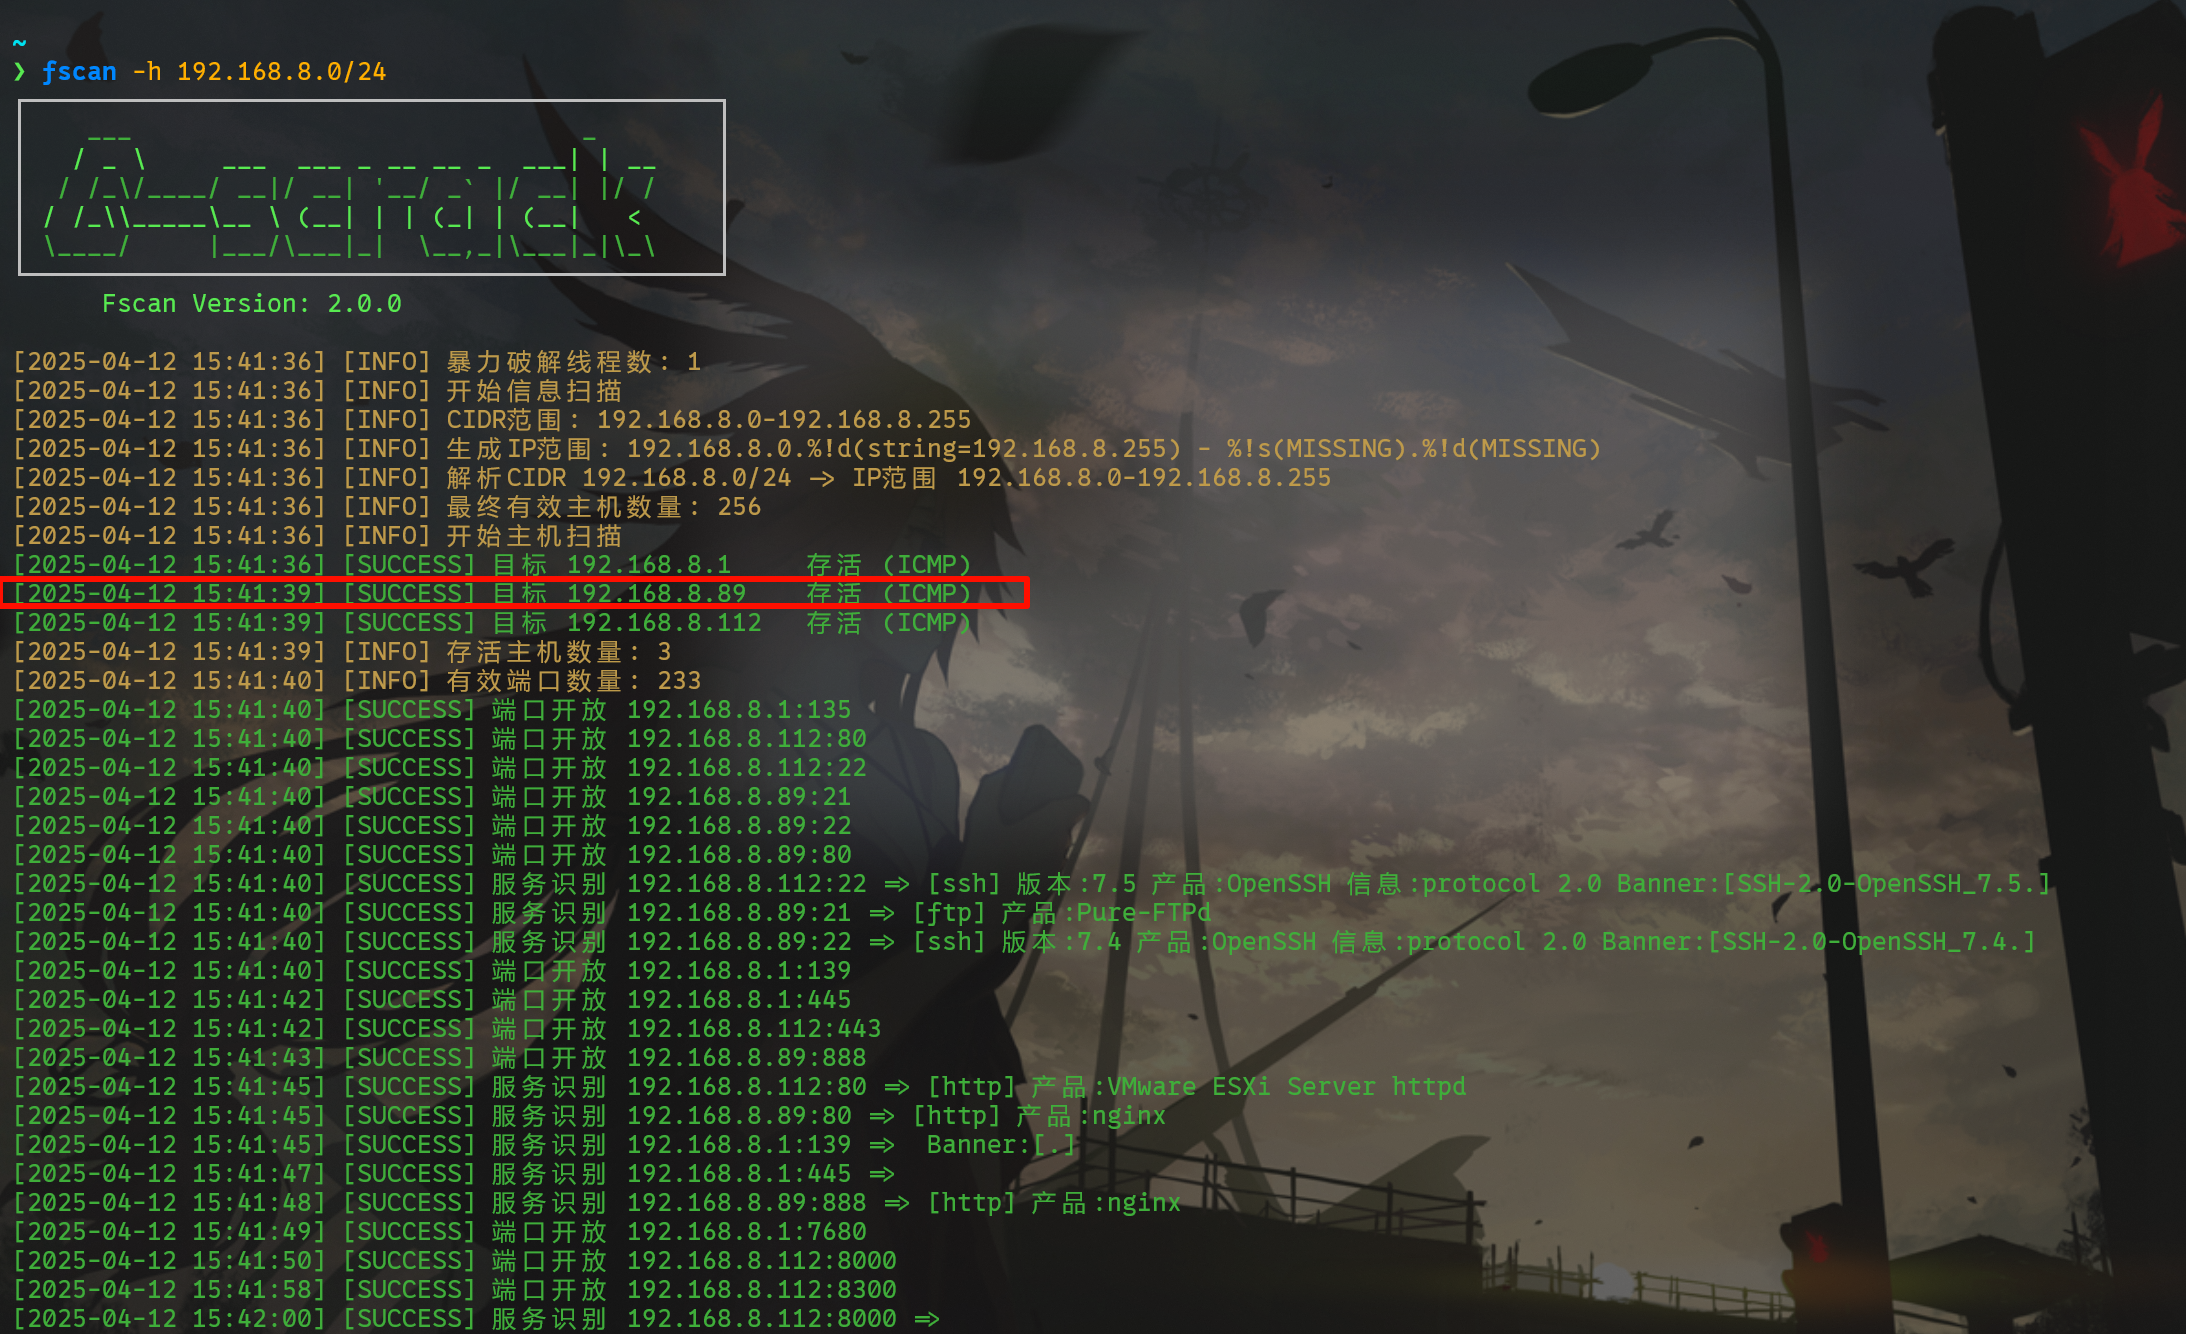
网站服务器绑定的IP地址为?
Plan A
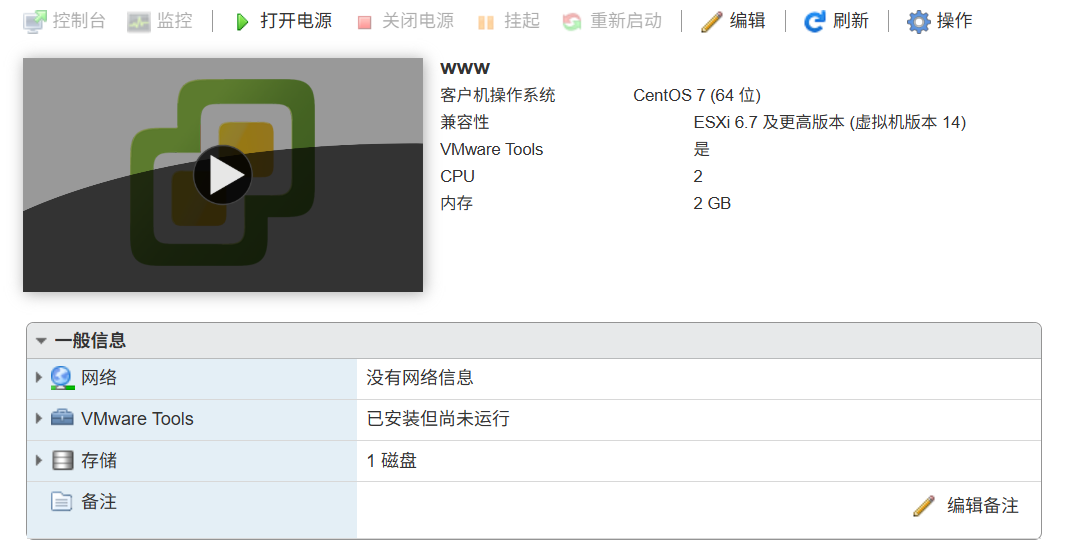
开启,然后 fscan 扫一下。
Plan B
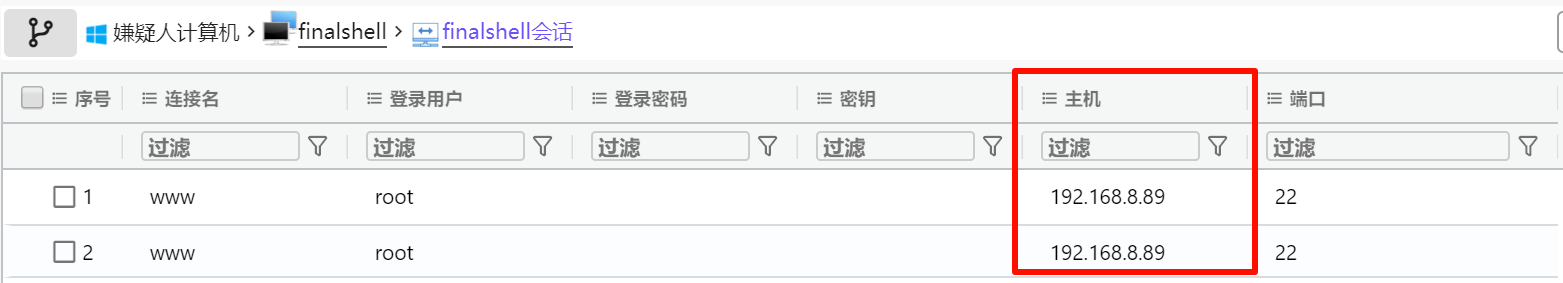
直接看嫌疑人计算机,连接记录里面也可以看到。
Plan C
先做下一题,ssh 登进去以后 ifconfig 一下。
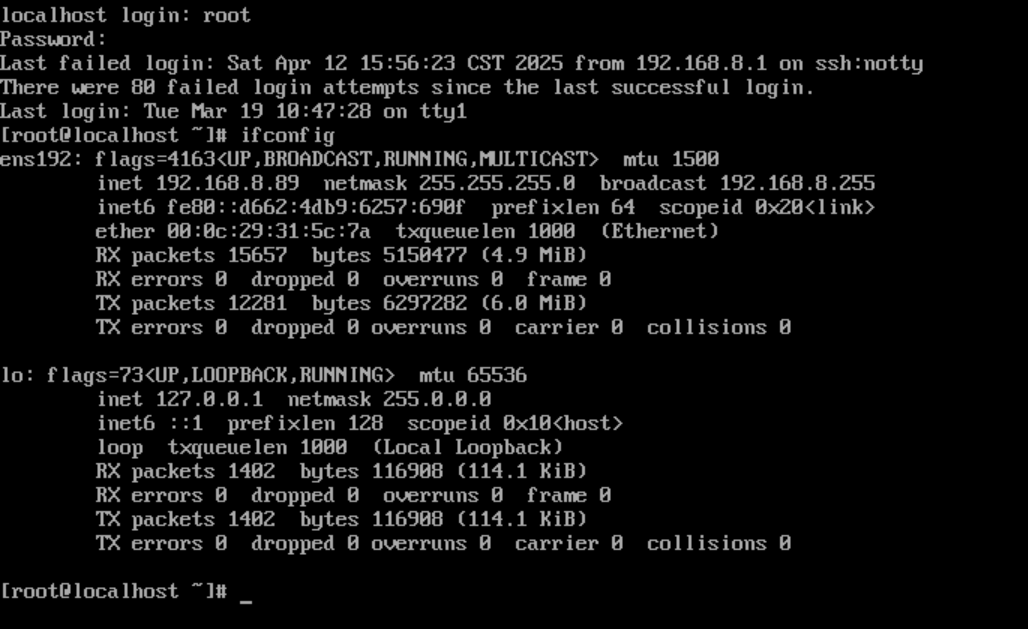
192.168.8.89
Question 7 (前置:Windows 部分 Q3)
网站服务器的登录密码为?
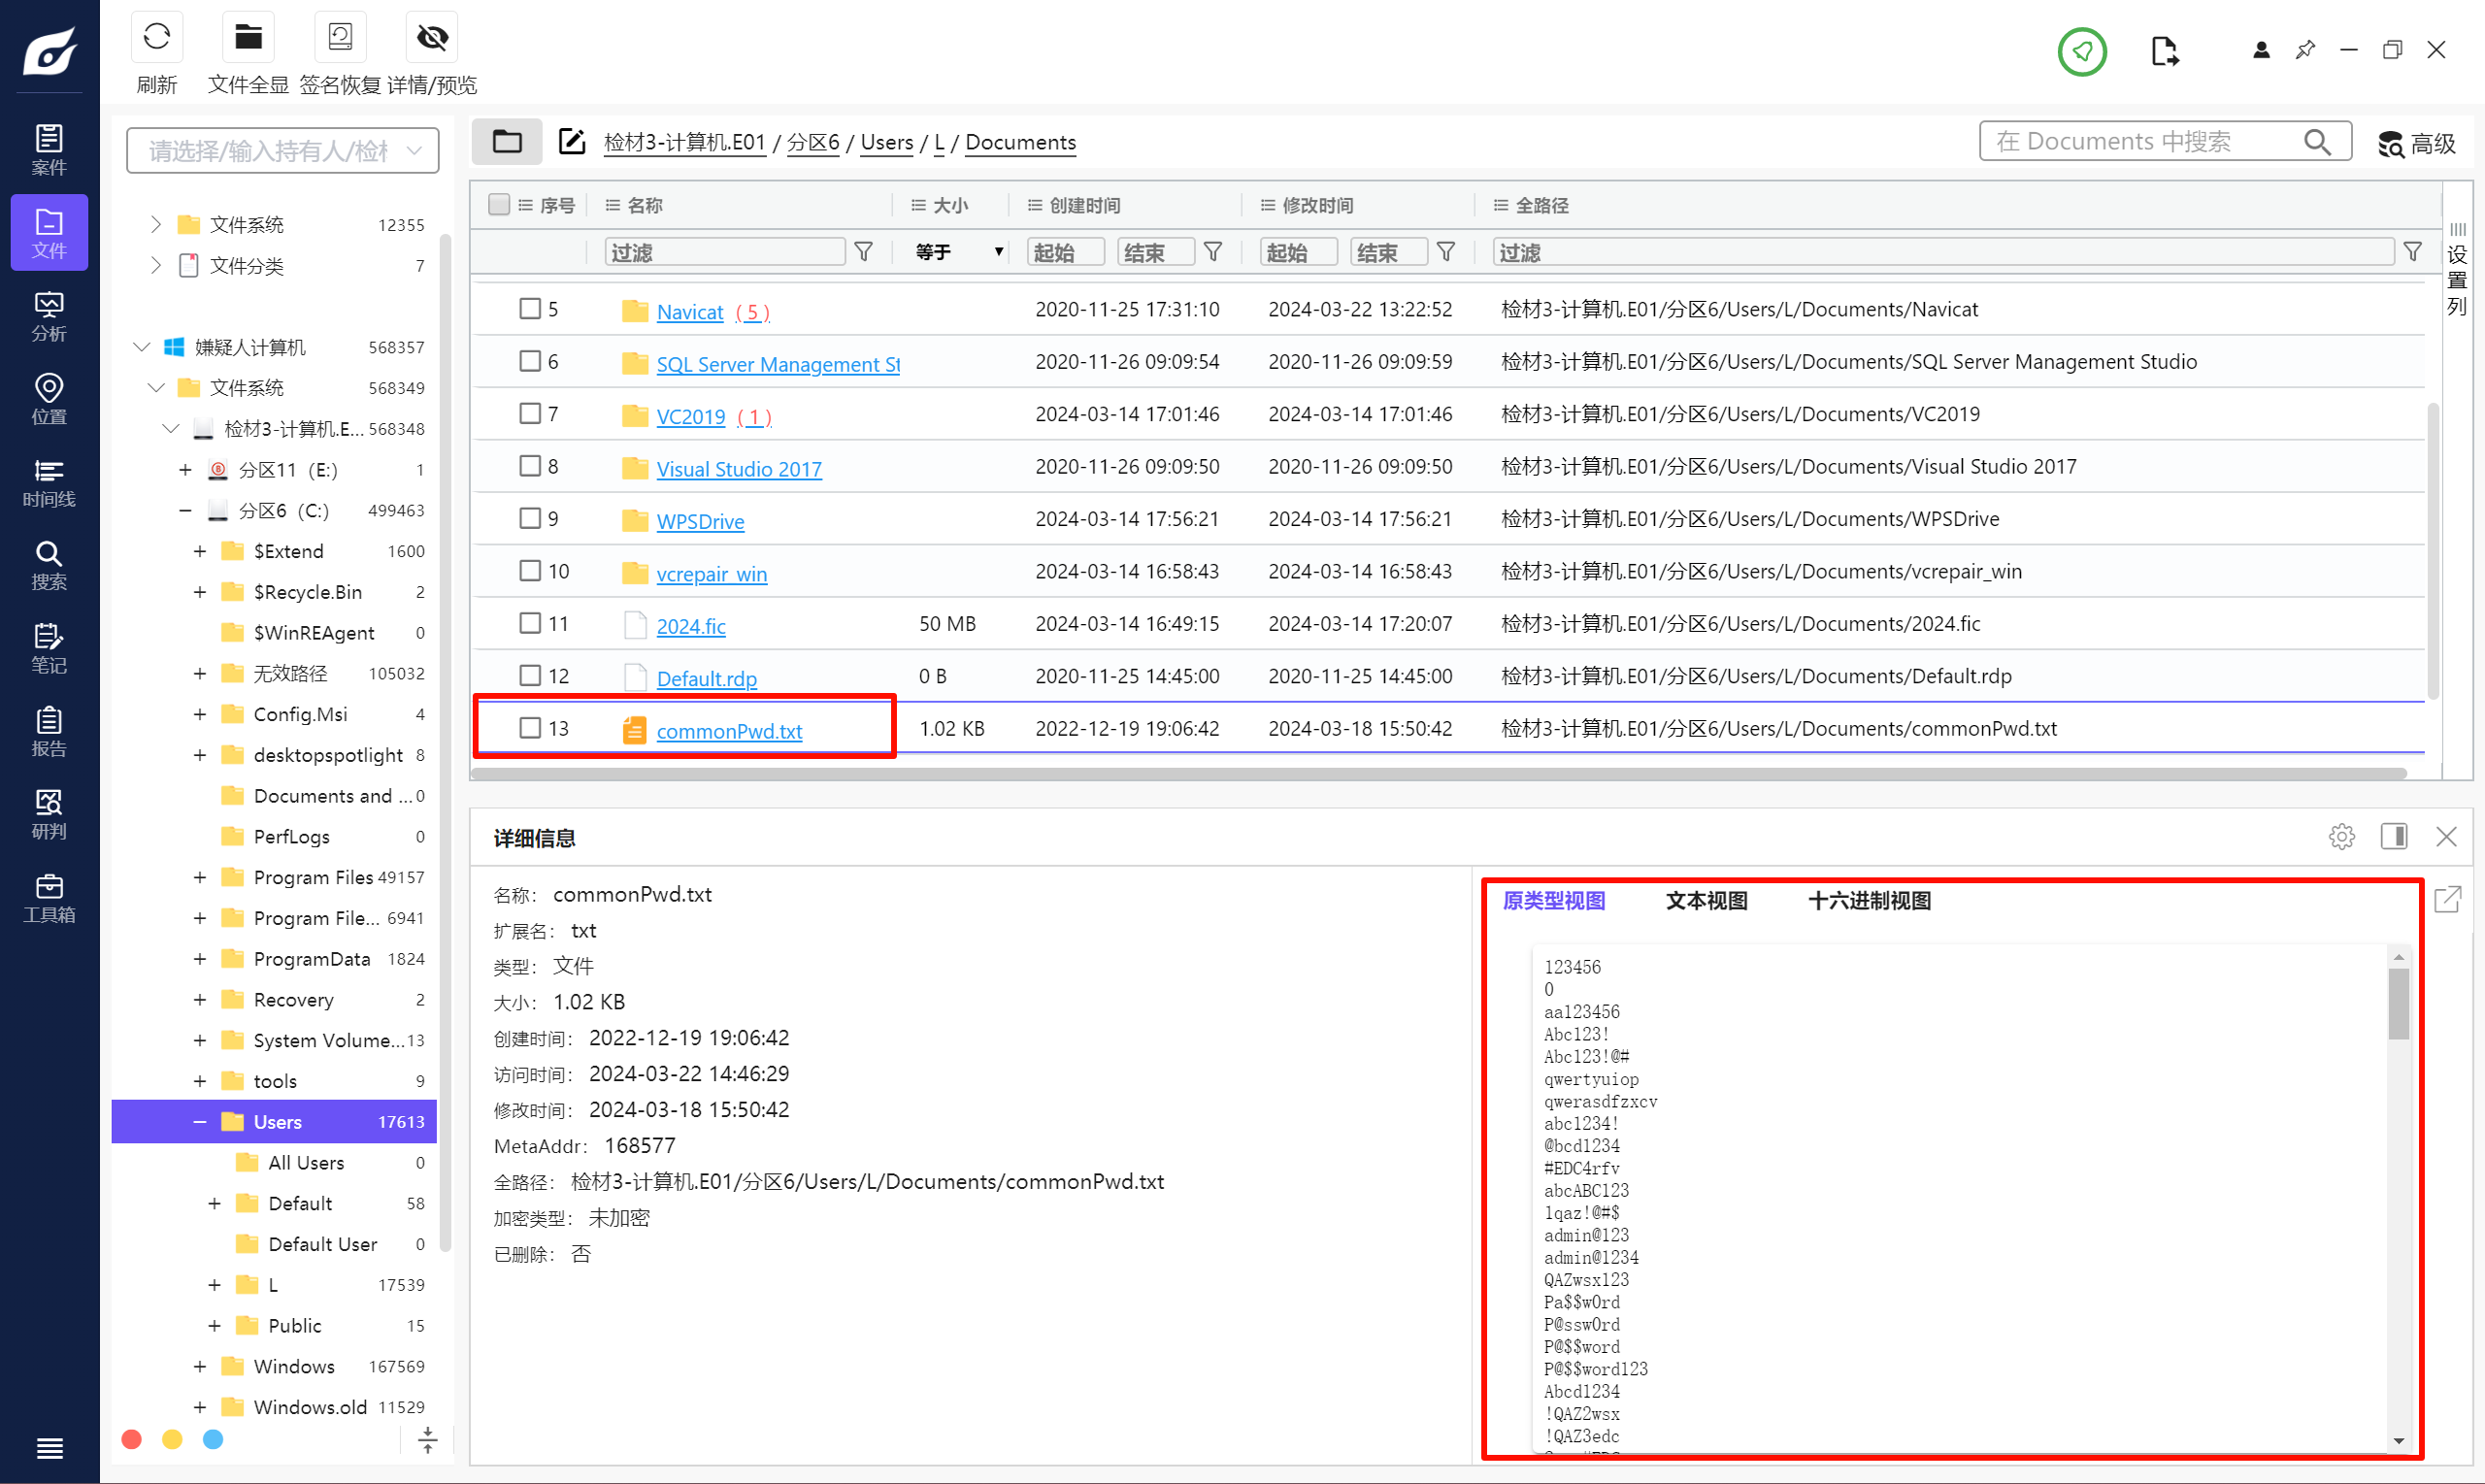
嫌疑人计算机里面有一个疑似密码字典的东西,拿去爆破一下 ssh 连接密码。
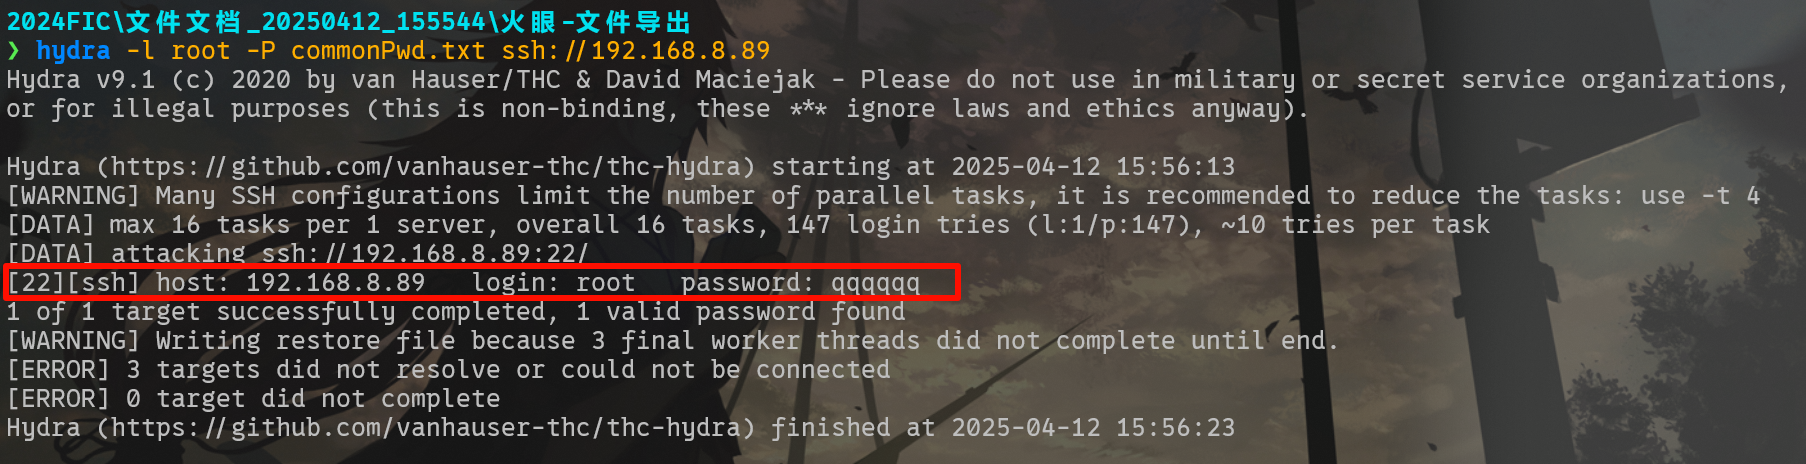
qqqqqq
Question 8
网站服务器所使用的管理面板登陆入口地址对应的端口号为:
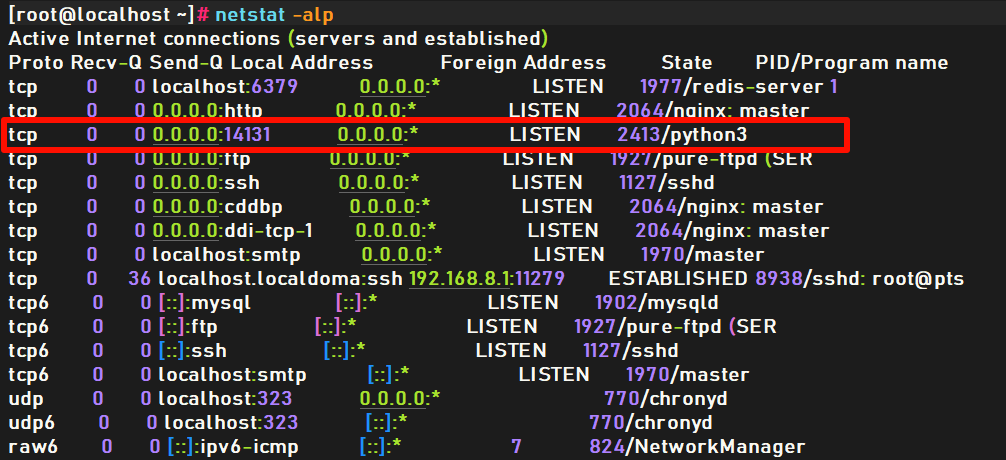
有个宝塔面板。
14131
Question 9
网站服务器的web目录是?
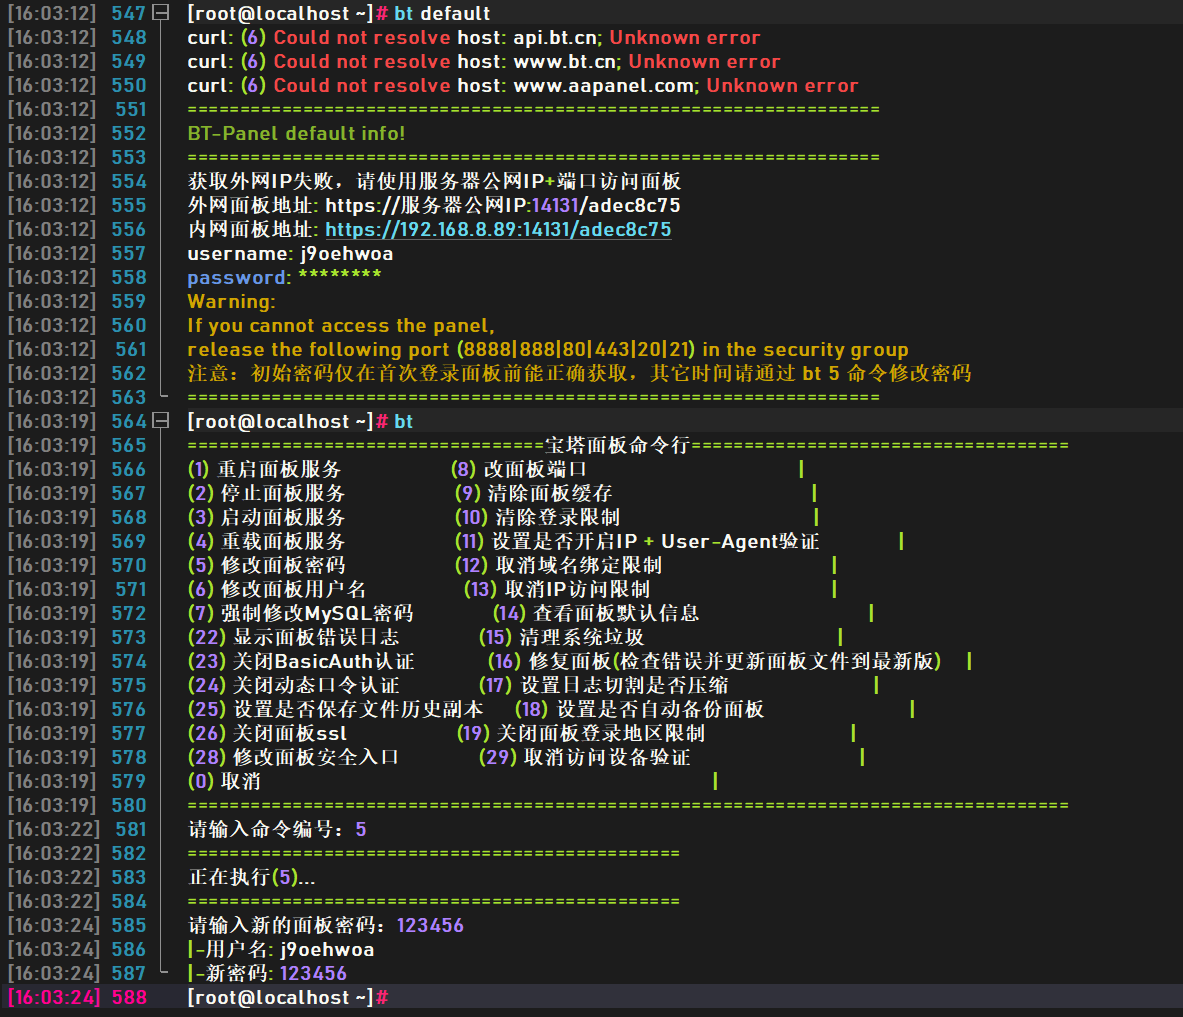
改一下密码,然后进宝塔面板。
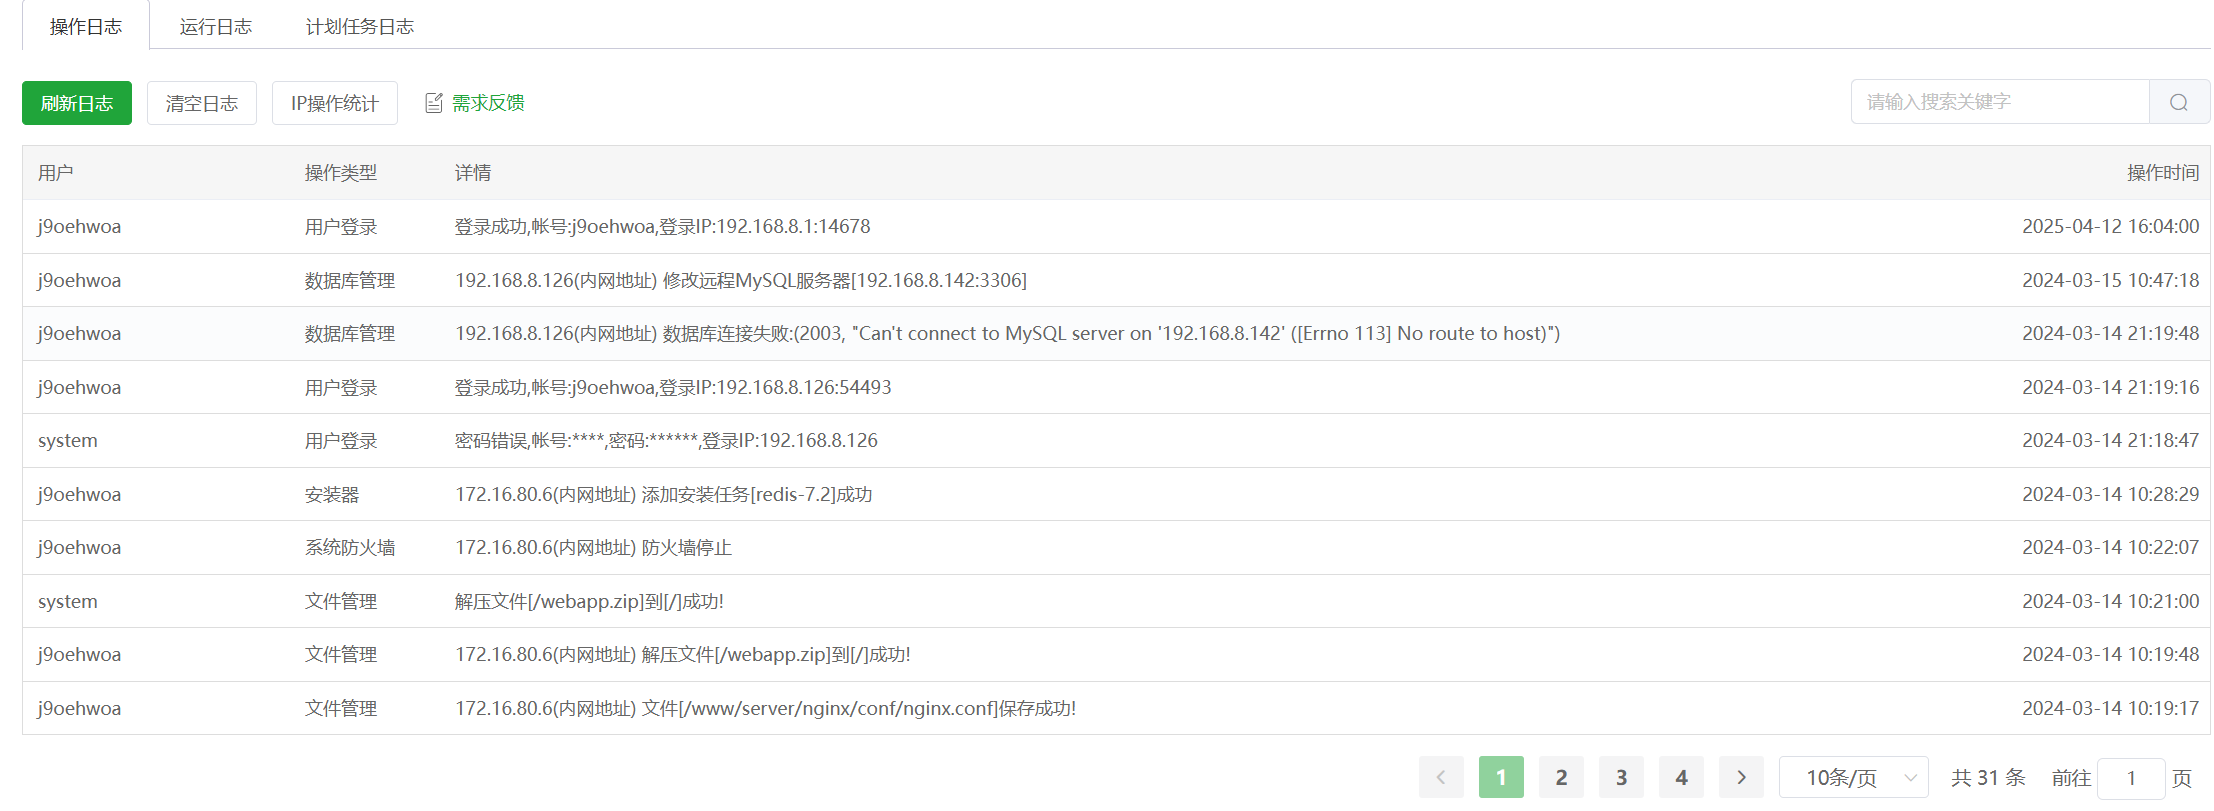
看一下日志,发现根目录有一个 webapp。
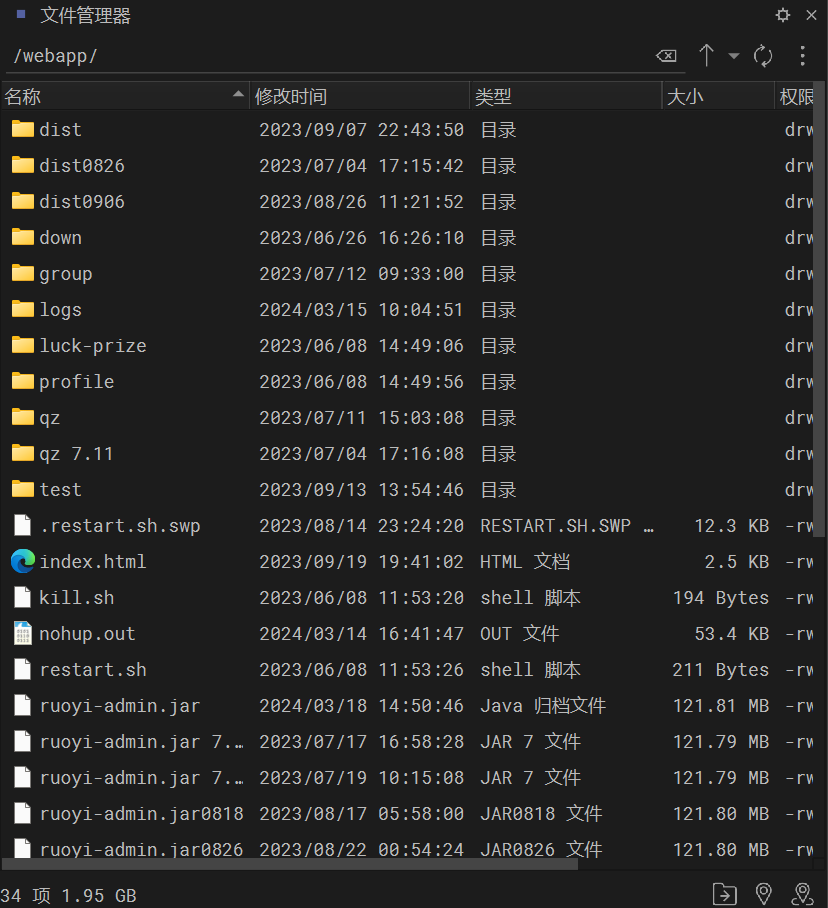
/webapp
Question 10
网站配置中Redis的连接超时时间为多少秒?
把网站根目录的 ruoyi-admin.jar 搞下来。
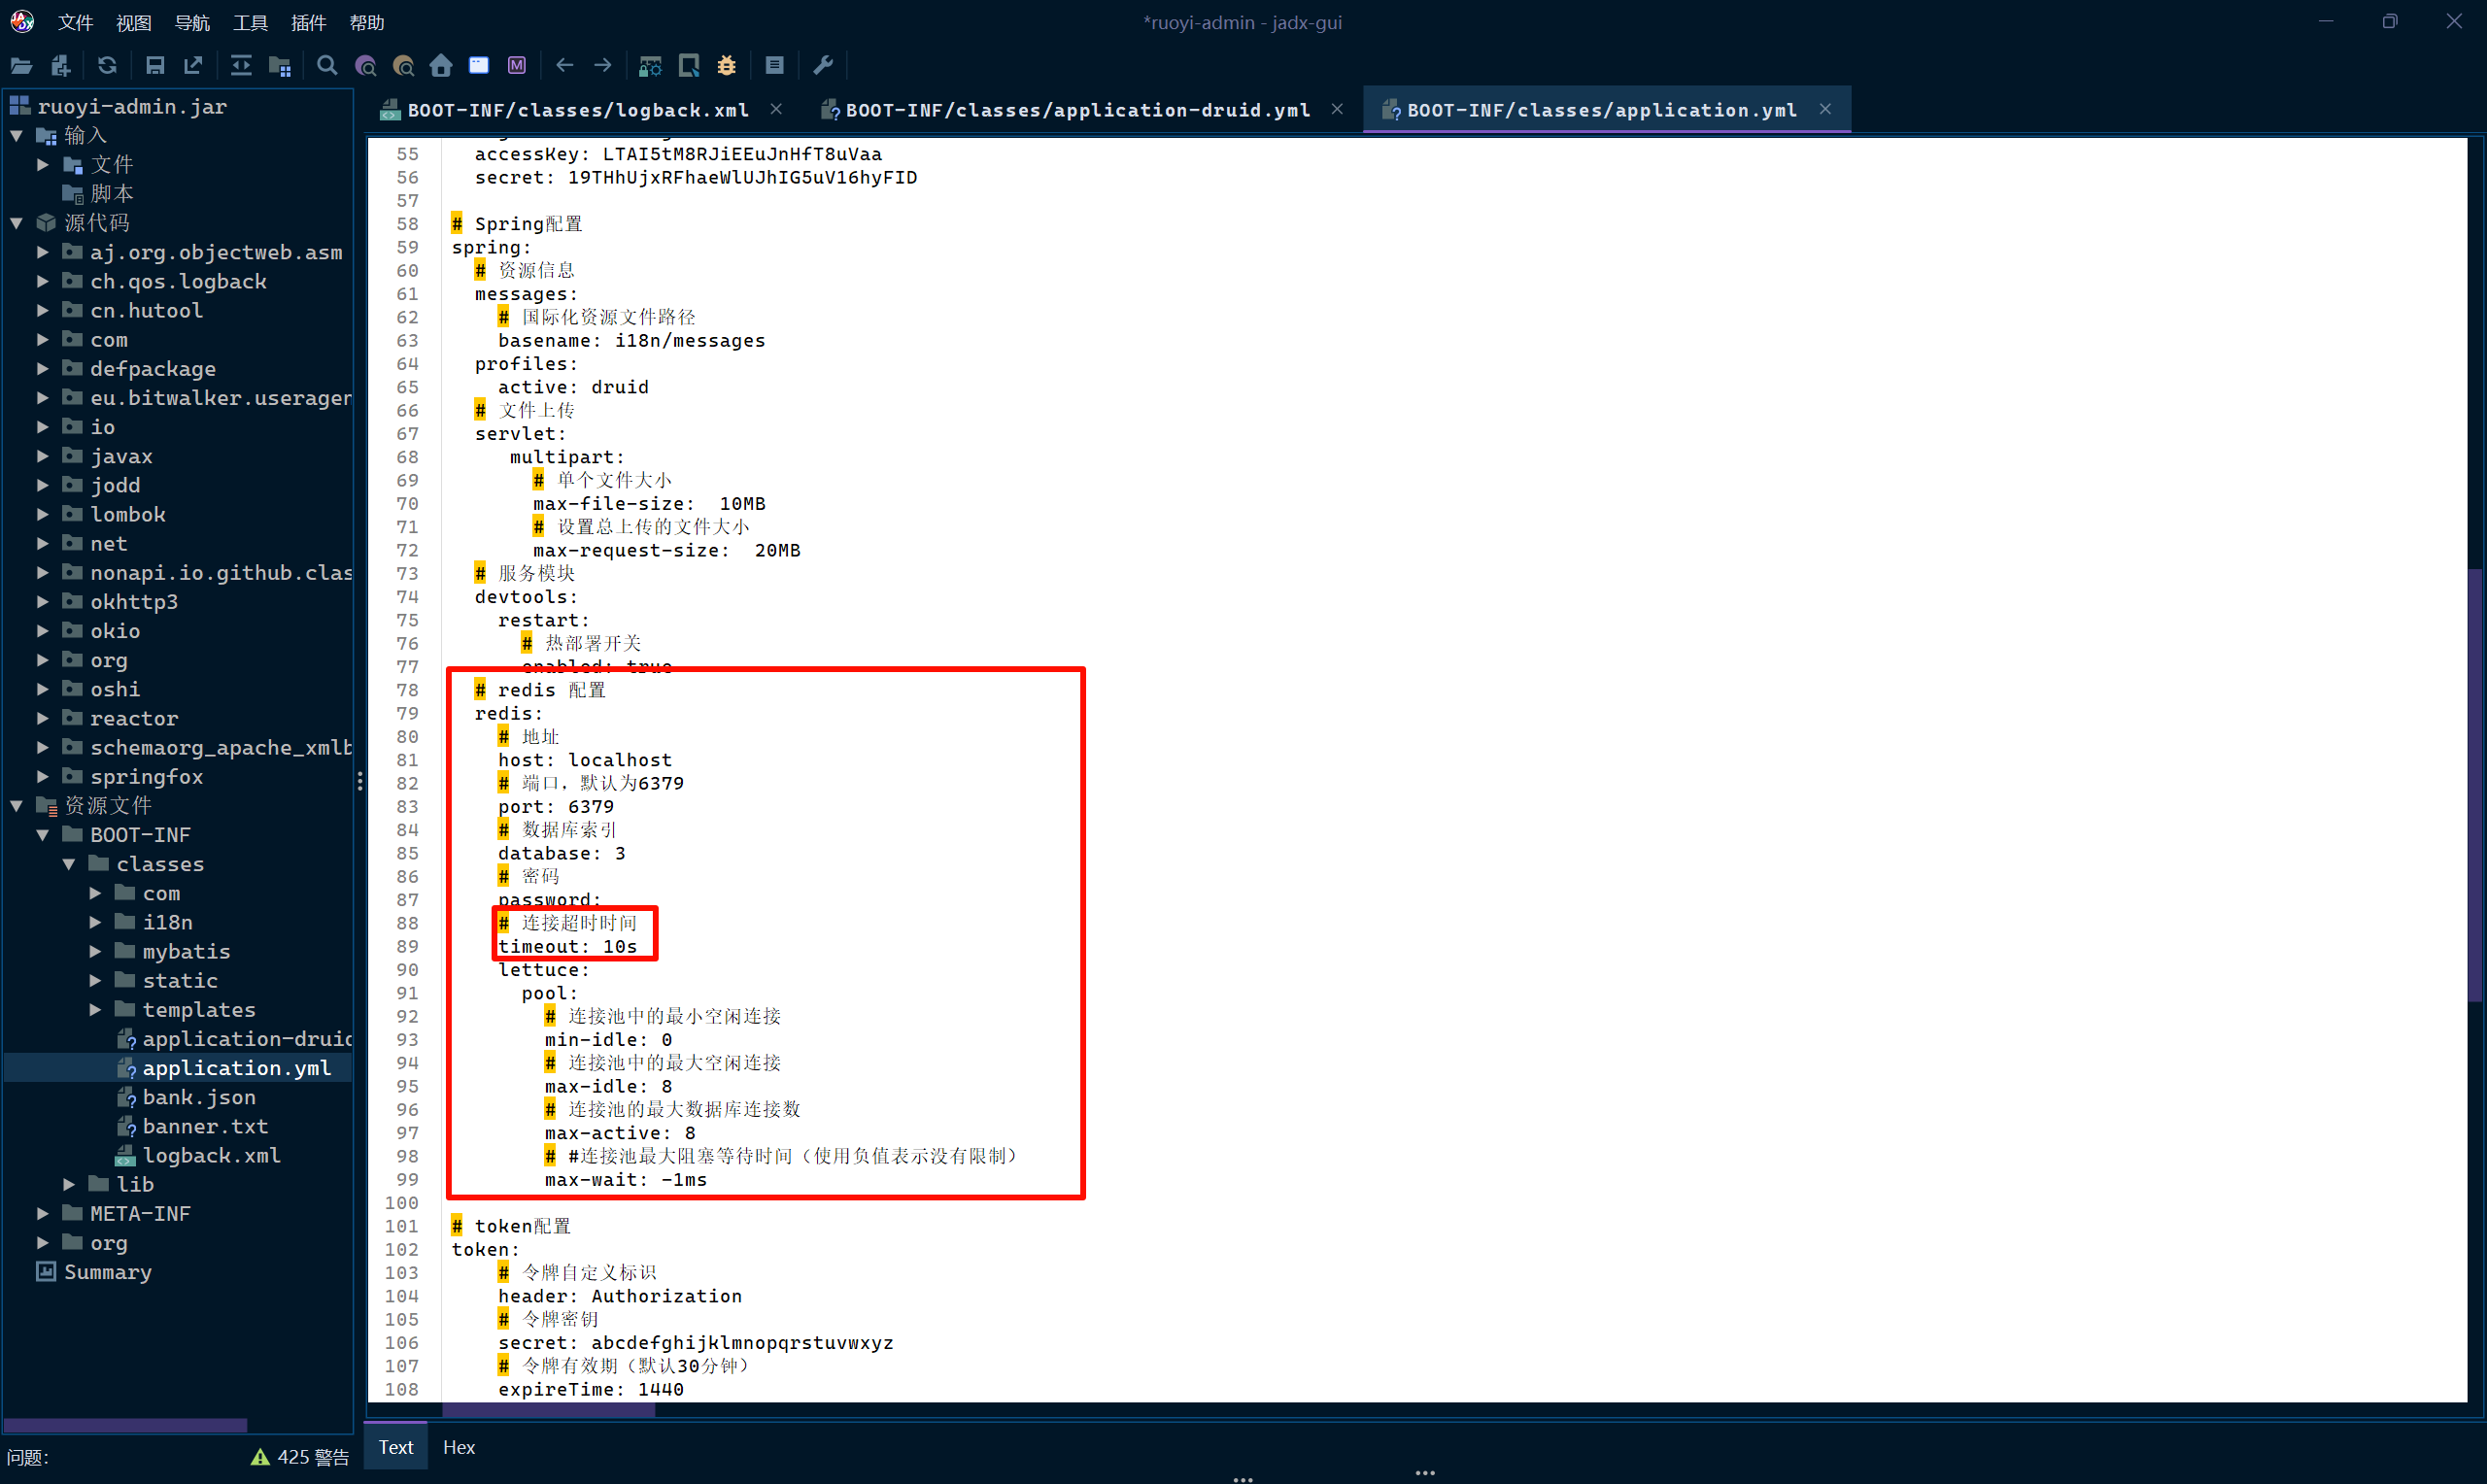
10
Question 11
网站普通用户密码中使用的盐值为?
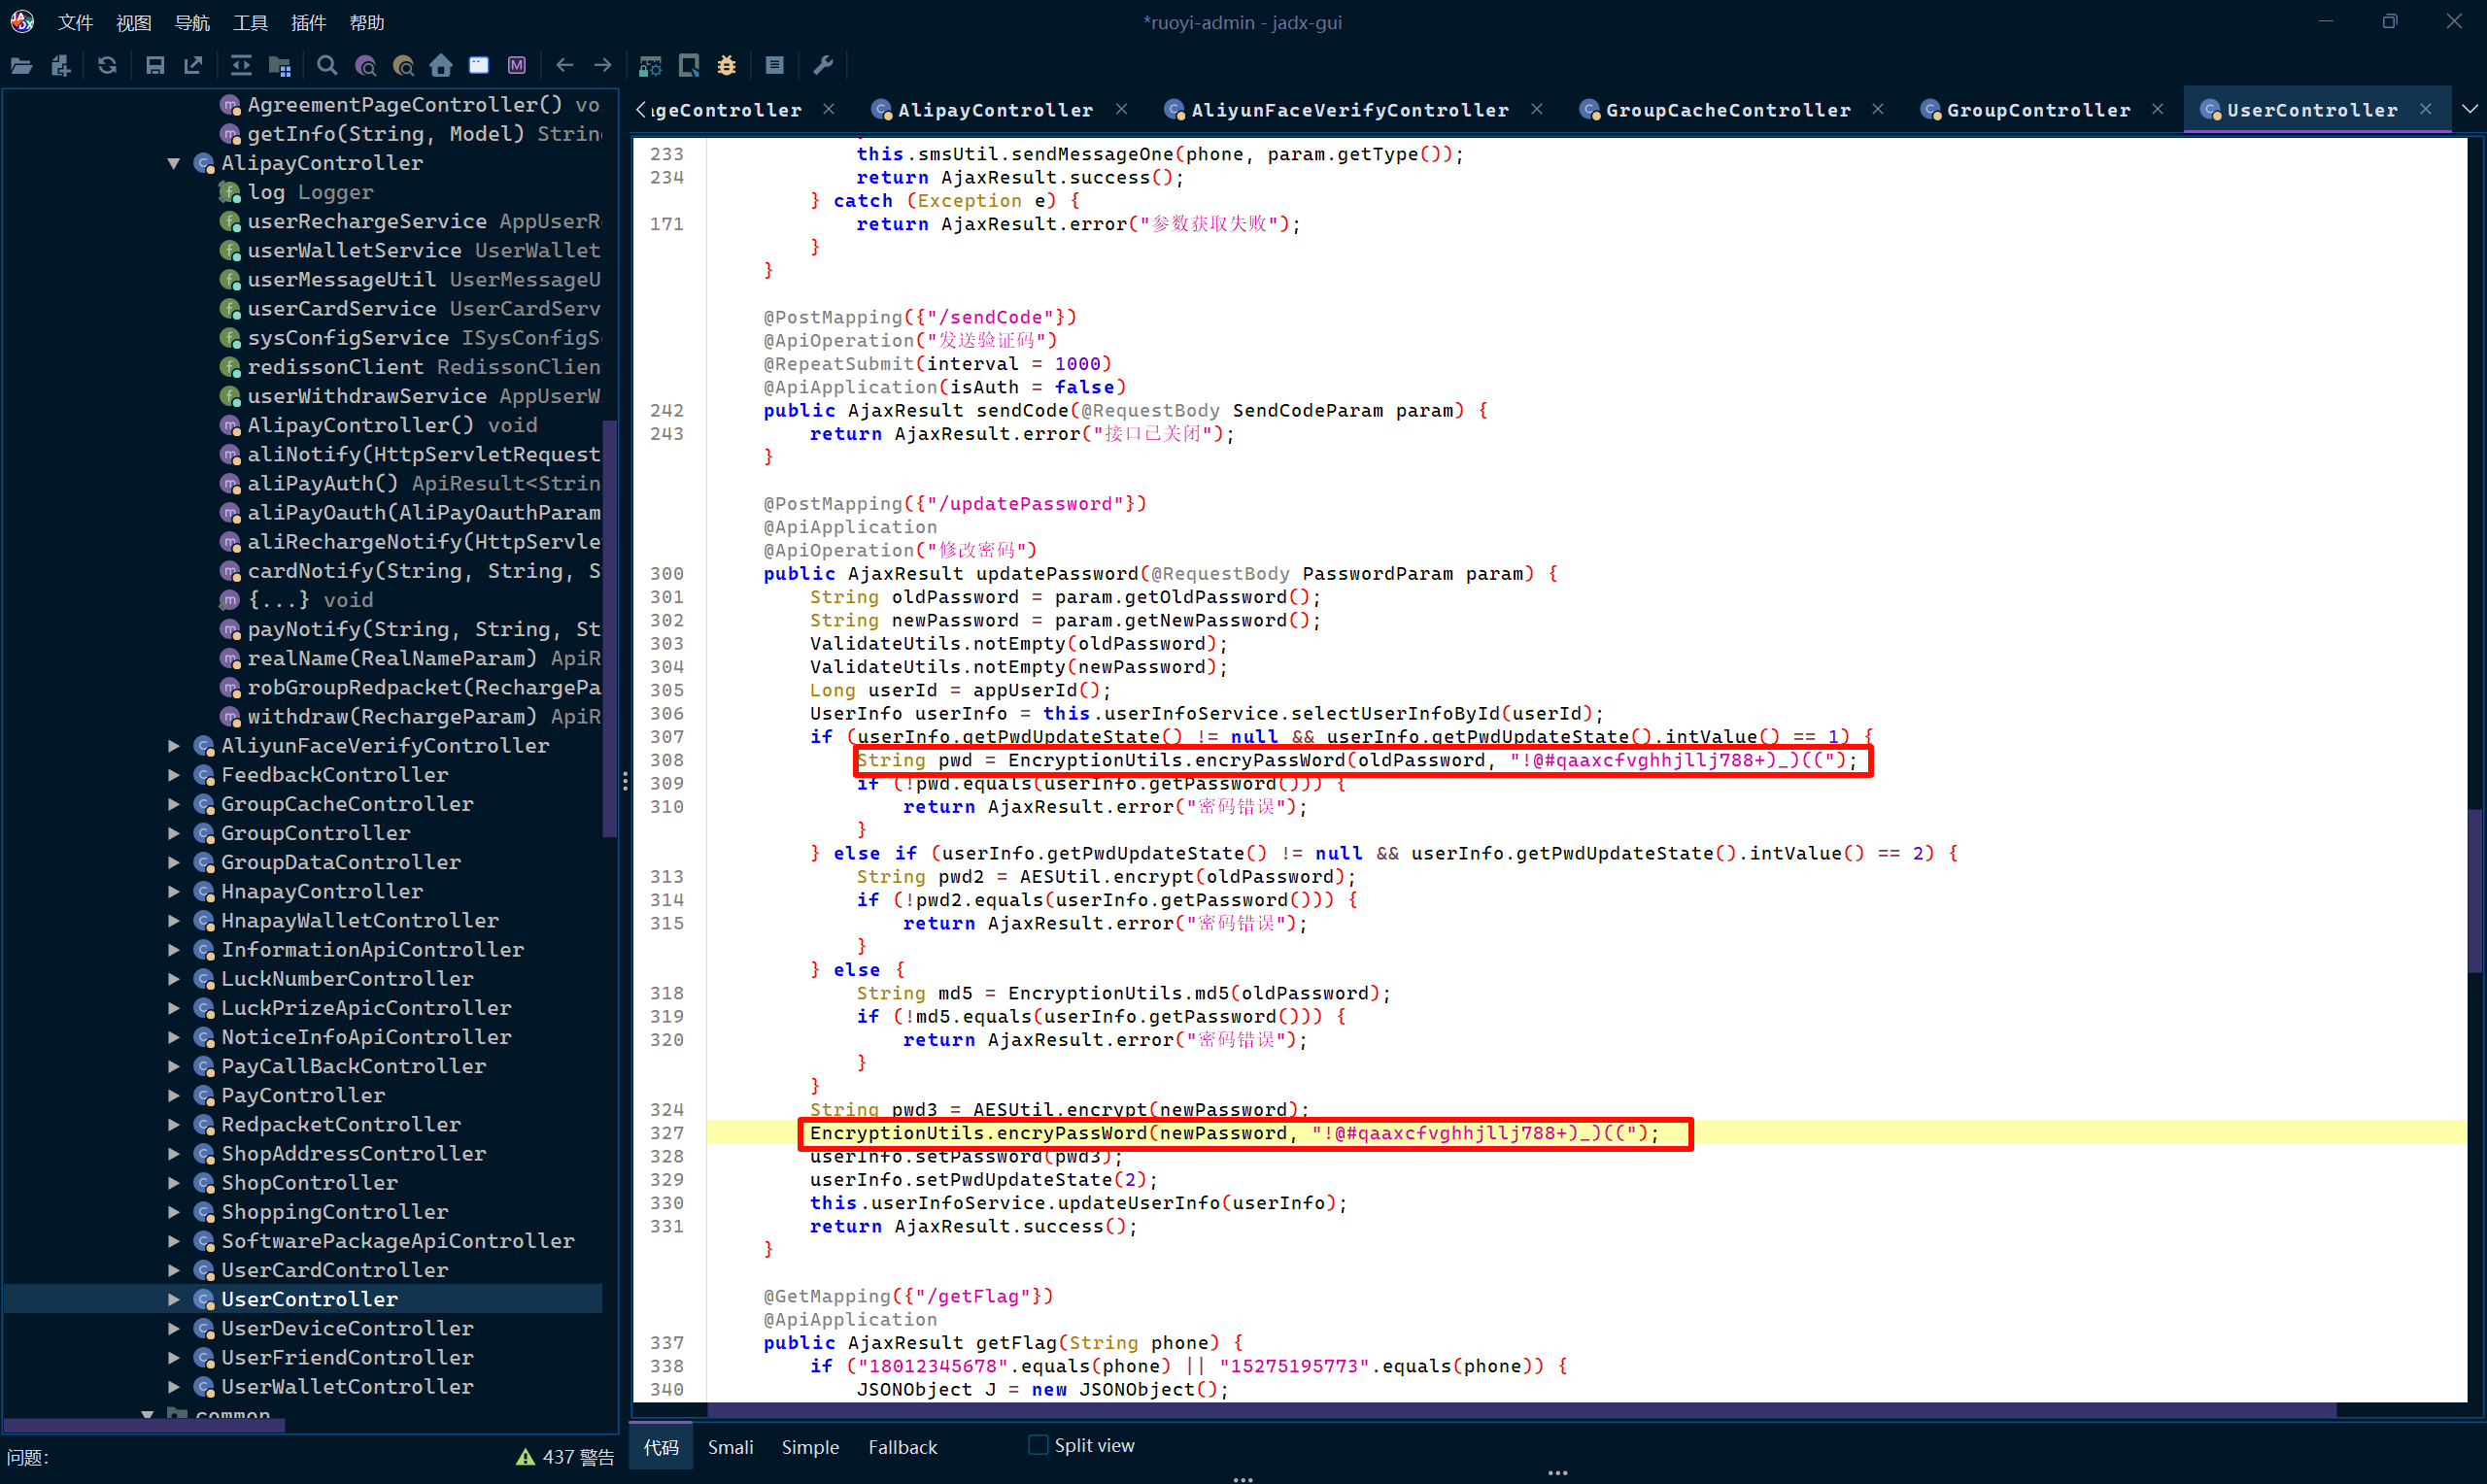
!@#qaaxcfvghhjllj788+)_)((
Question 12
网站管理员用户密码的加密算法名称是什么
A. des
B. rsa
C. md5
D. bcrypt
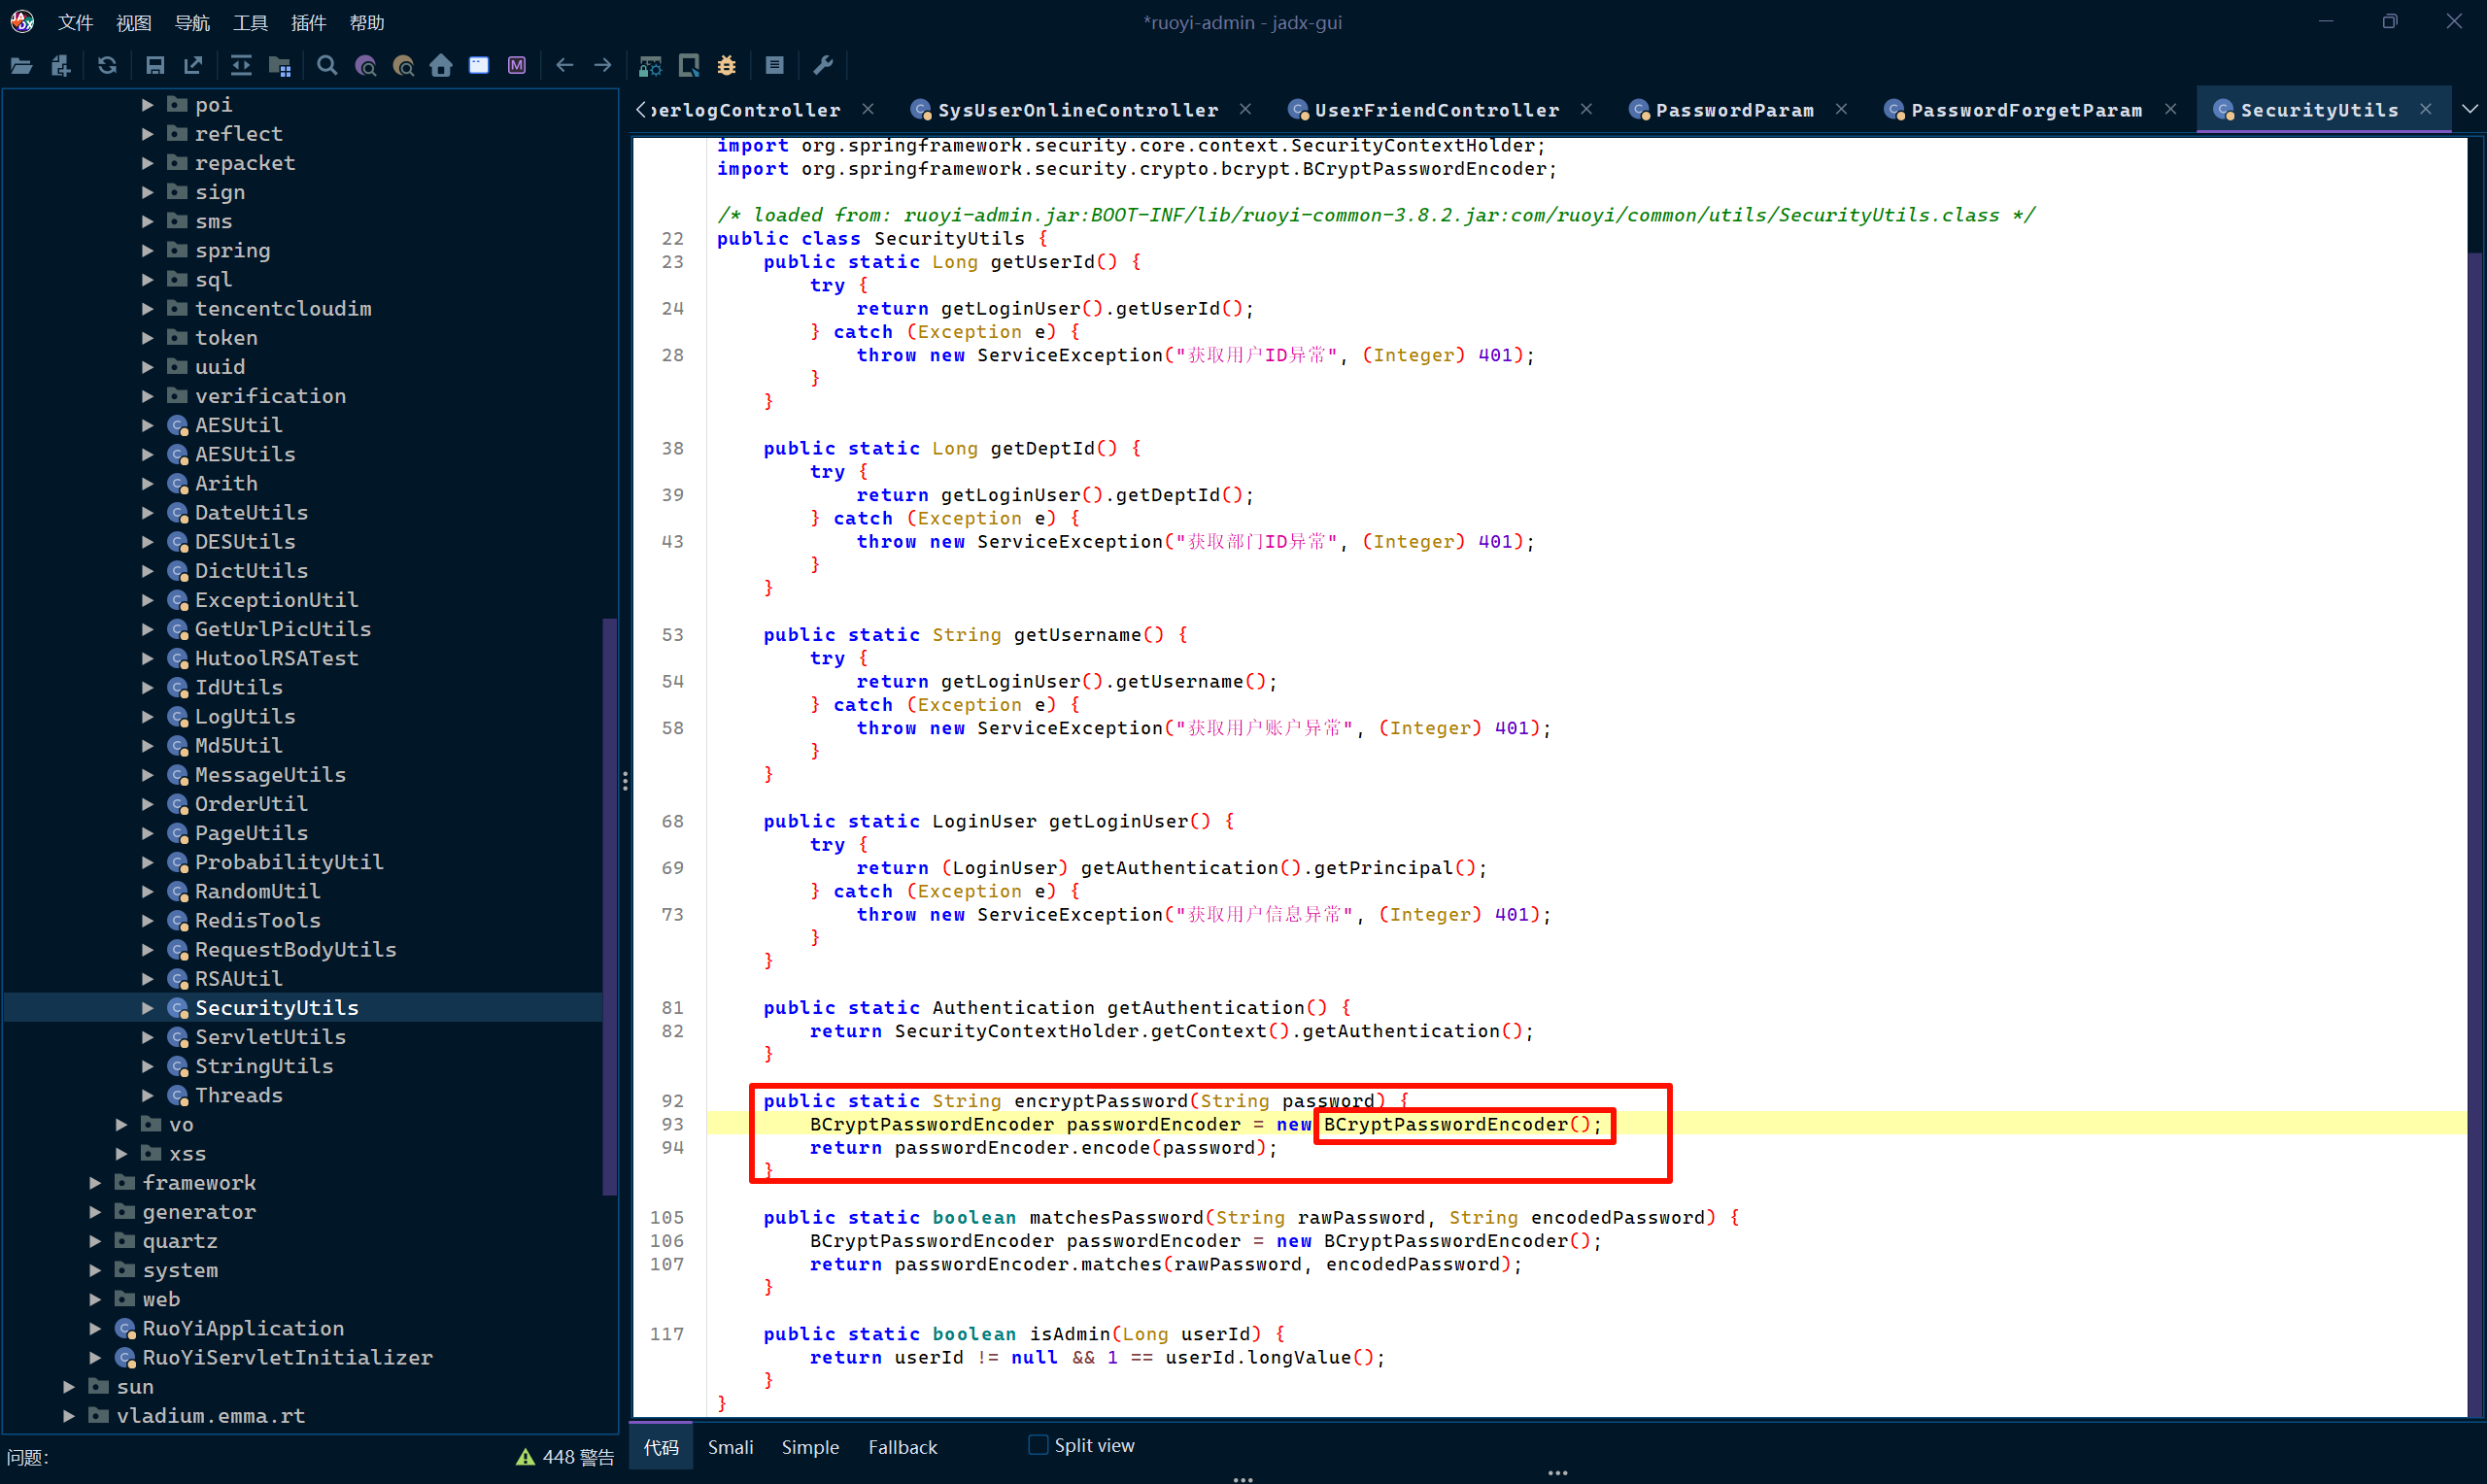
D
Question 13
网站超级管理员用户账号创建的时间是?
需要去看数据库。
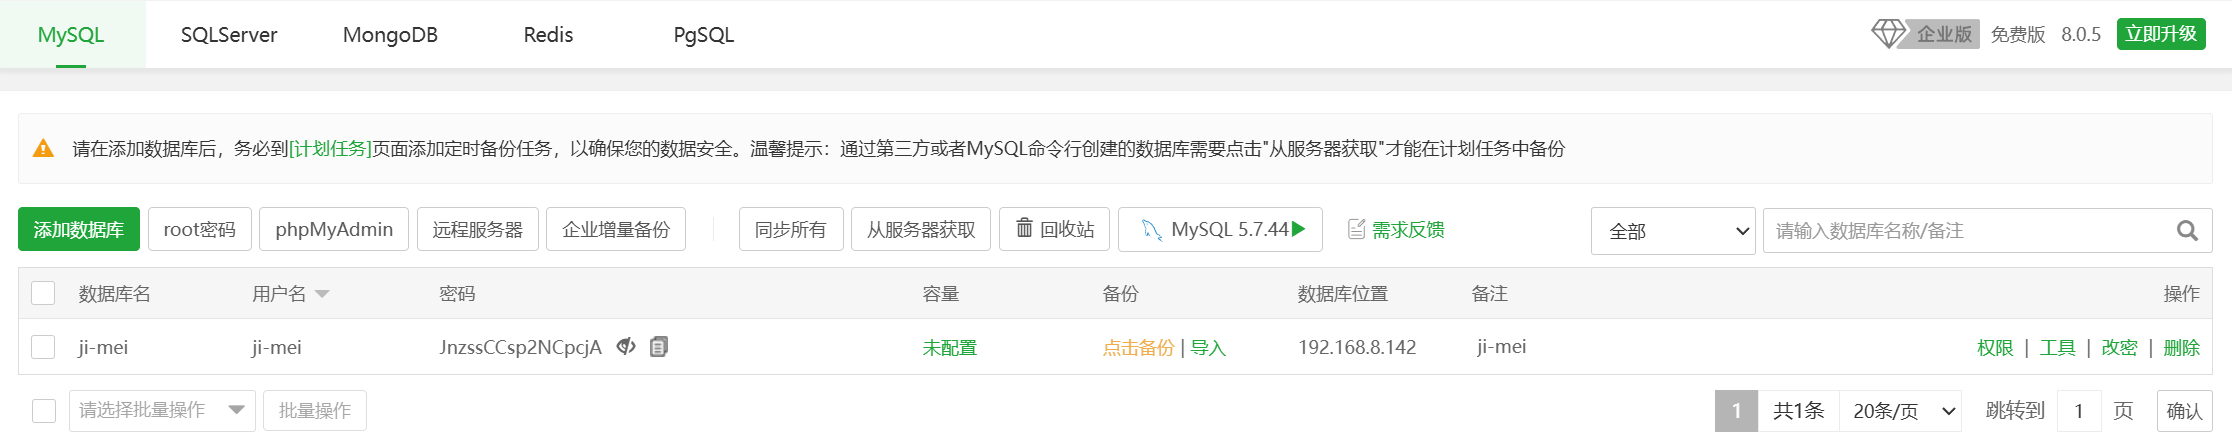
192.168.8.142 这个 ip 的服务器就是 data 那台机器,启动一下。
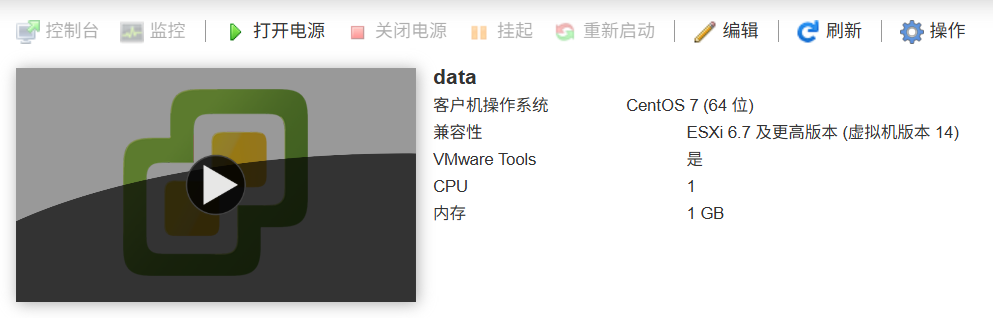
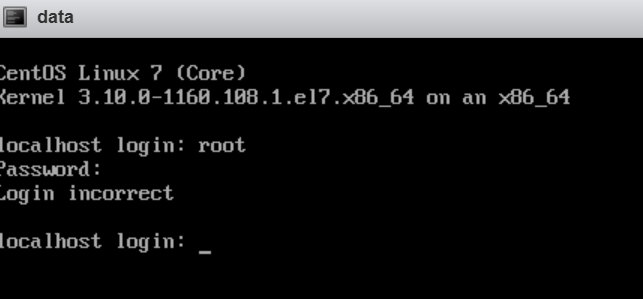
像之前一样用那个字典爆破密码。
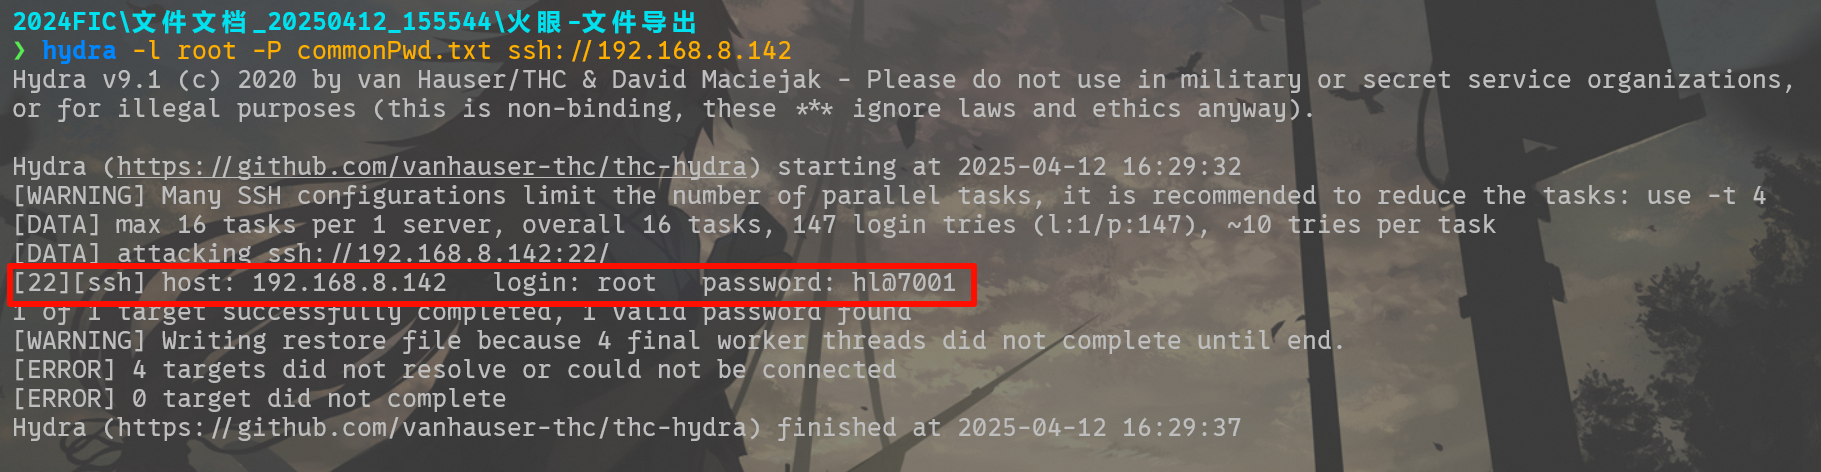
进去后发现没有开 mysql 服务,也没有 mysql,但是有一个 mysql 的镜像。
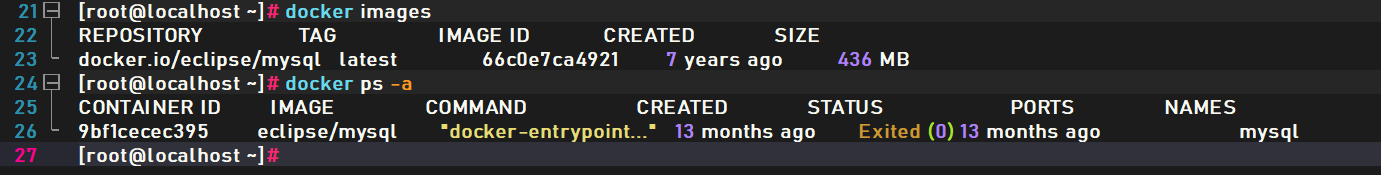
启动一下。
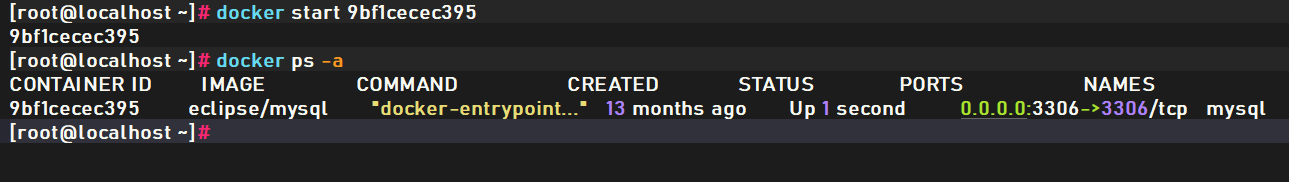
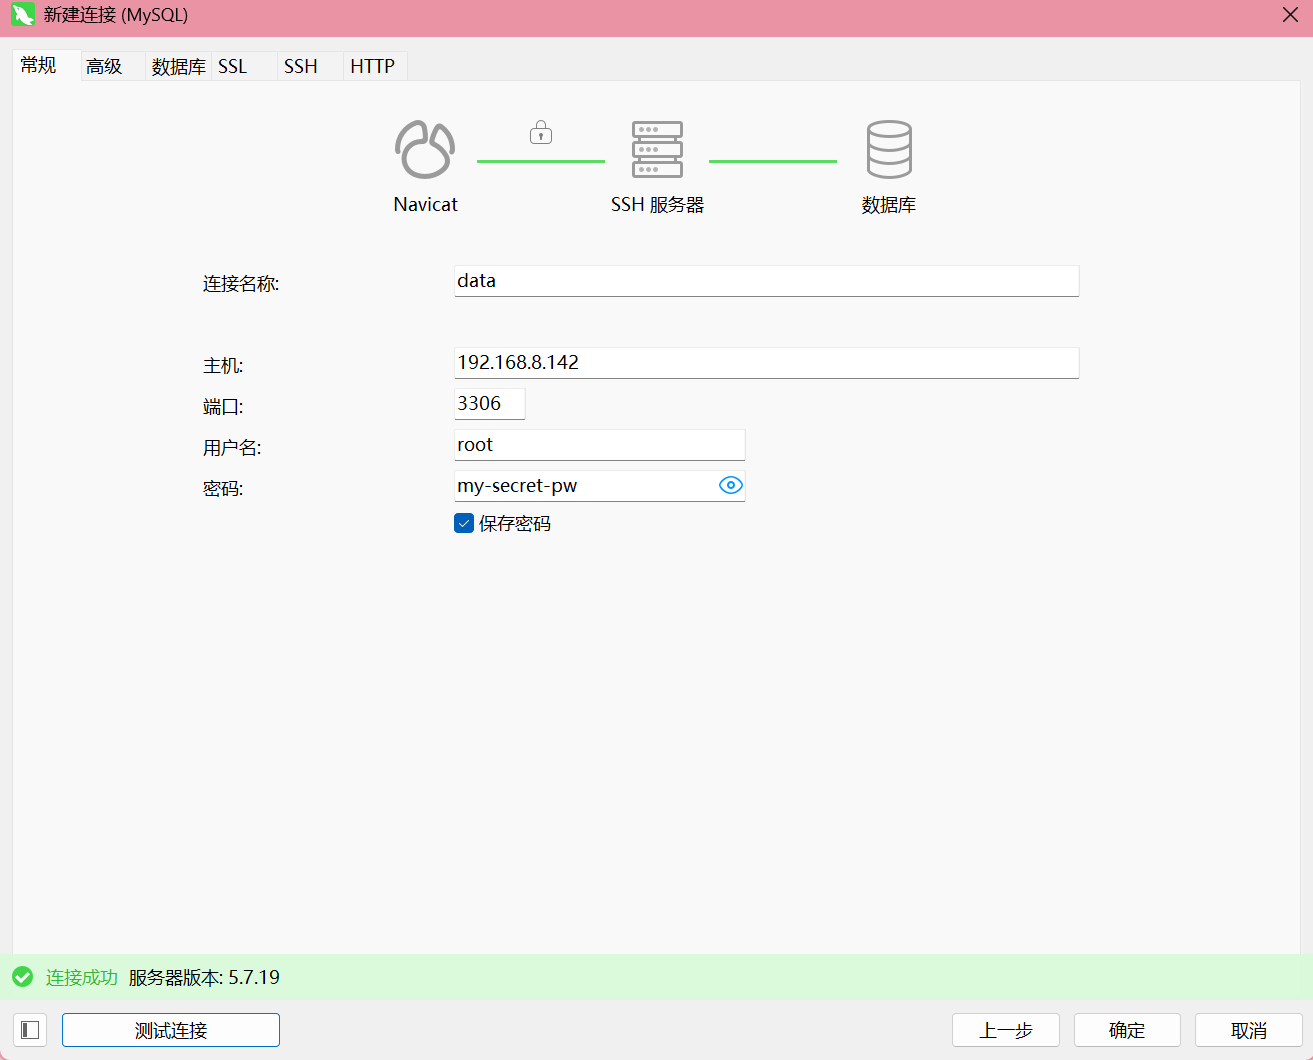
连接成功。
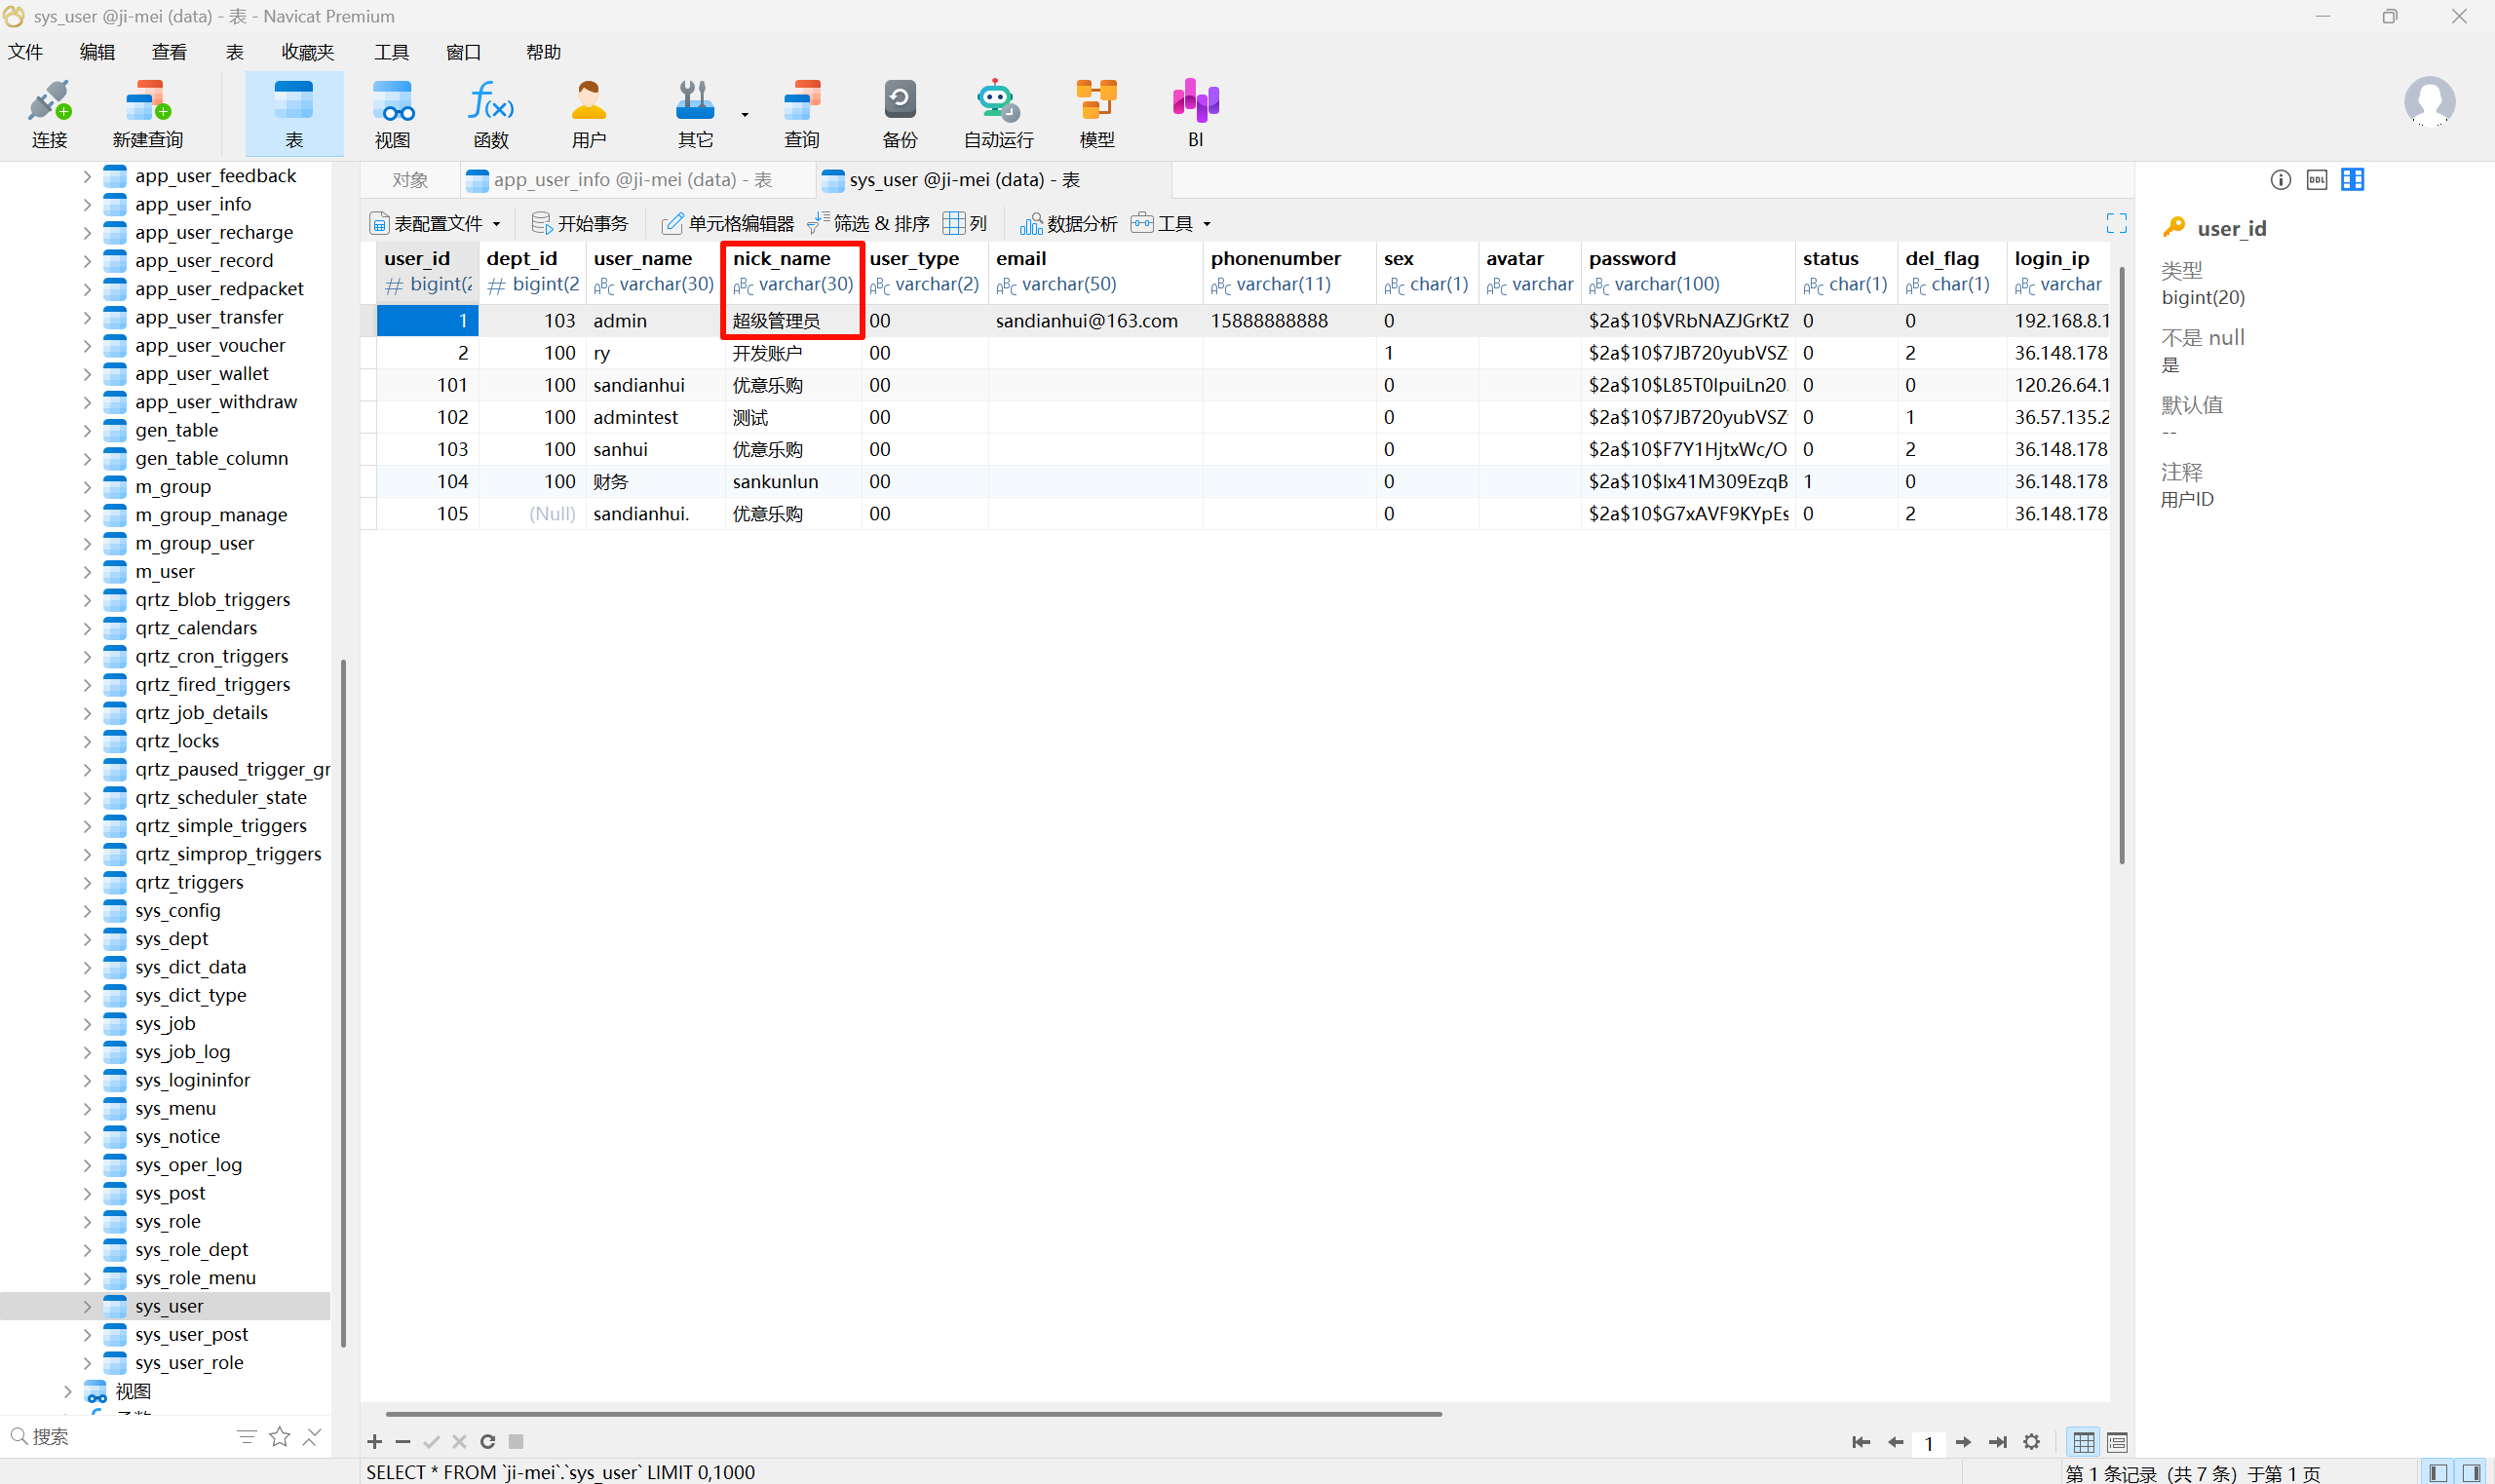
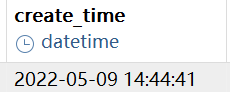
2022-05-09 14:44:41
Question 14 (前置:Windows 部分 Q5)
重构进入网站之后,用户列表页面默认有多少页数据?
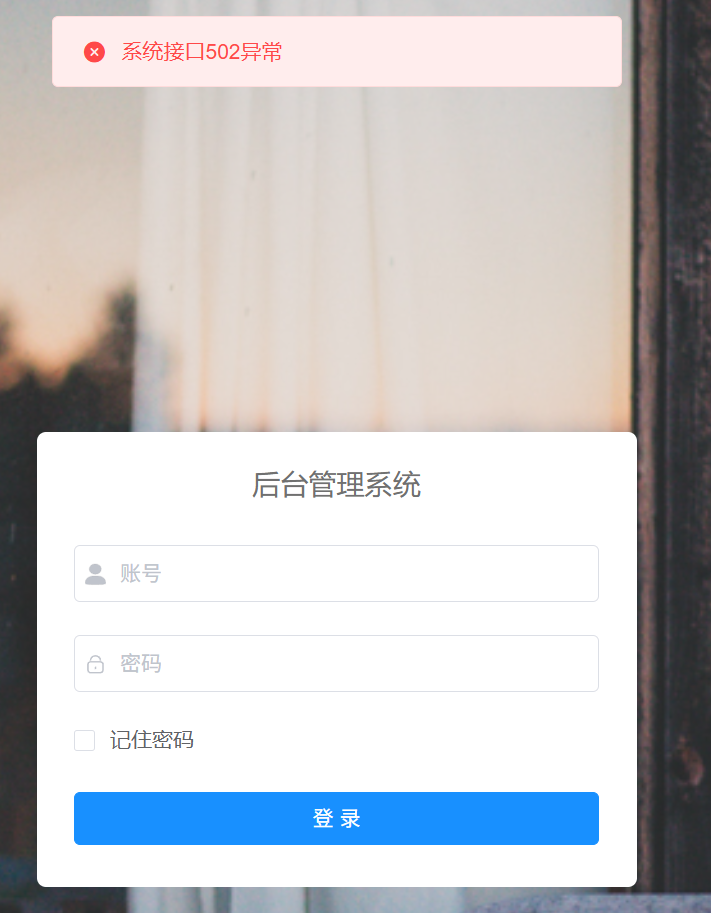
进网站提示系统接口 502 异常。
接下来的全部内容依赖于“前置”中找到的运维笔记。
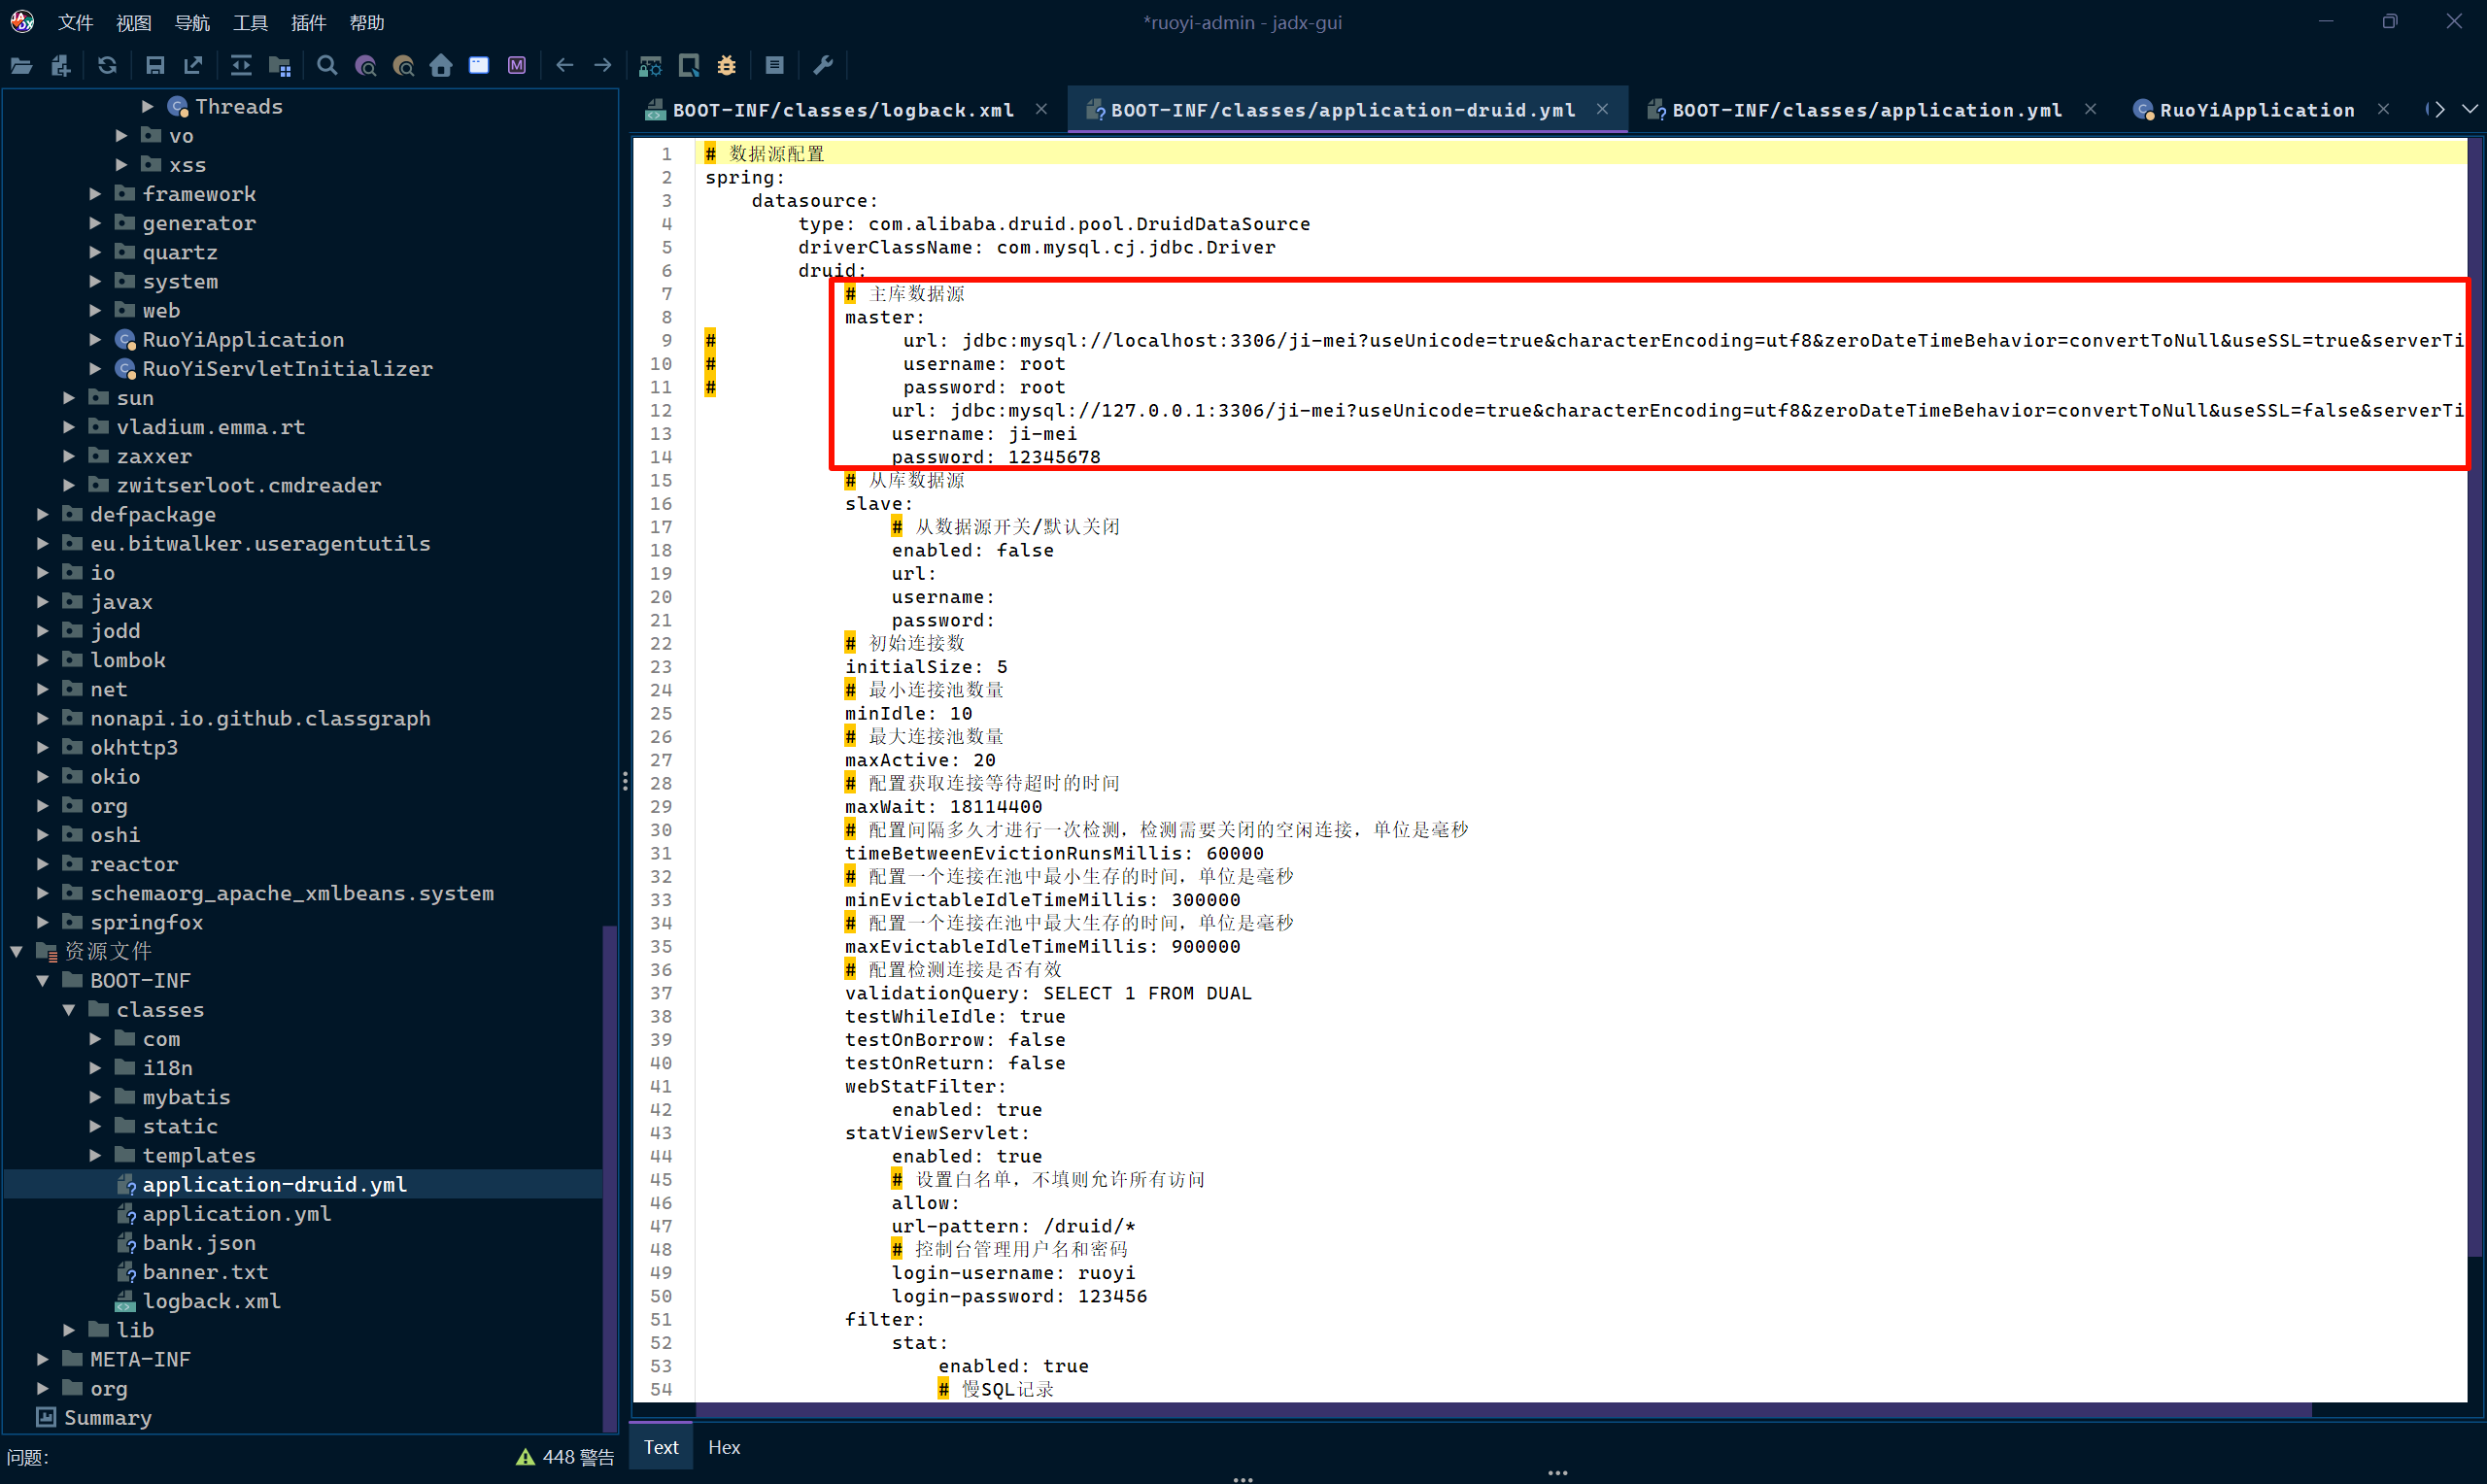
发现 jar 包里面的数据库密码和真实数据库密码对应不上,去改一下数据库密码,改成 12345678。
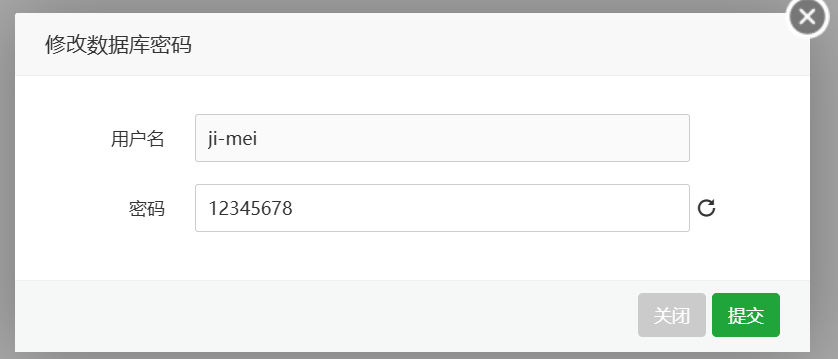
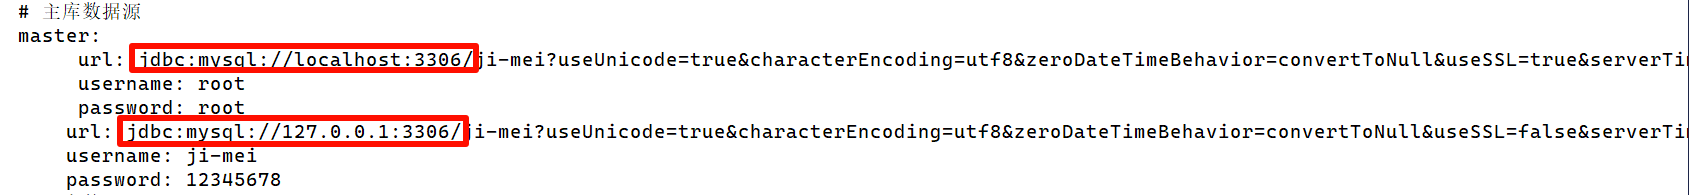
改了还是不行,因为配置文件里面的 IP 是 127.0.0.1,需要改一下 jar 包。

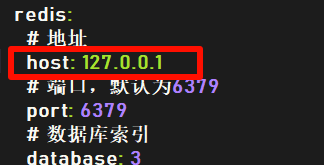
里面 redis 的 host 也需要改一下。
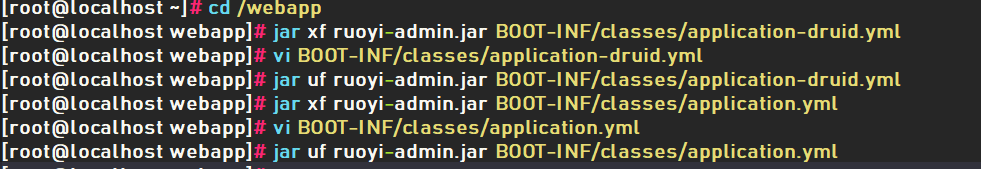
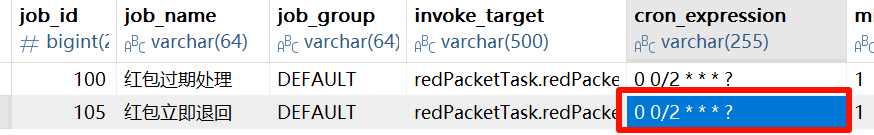
改一下 sys_job。
然后重启若依,发现这次没有爆 502 了。


接下来就是登录,通过之前得知的加密算法,构造一个加密好的密码,然后去改掉数据库里面存的密码。
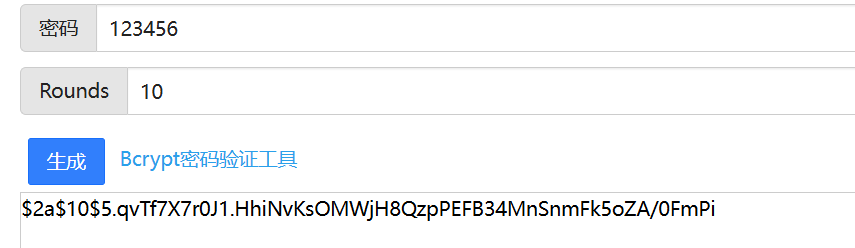
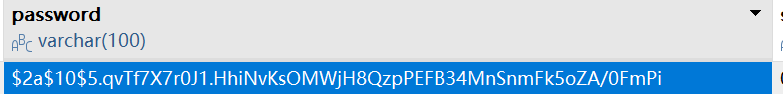
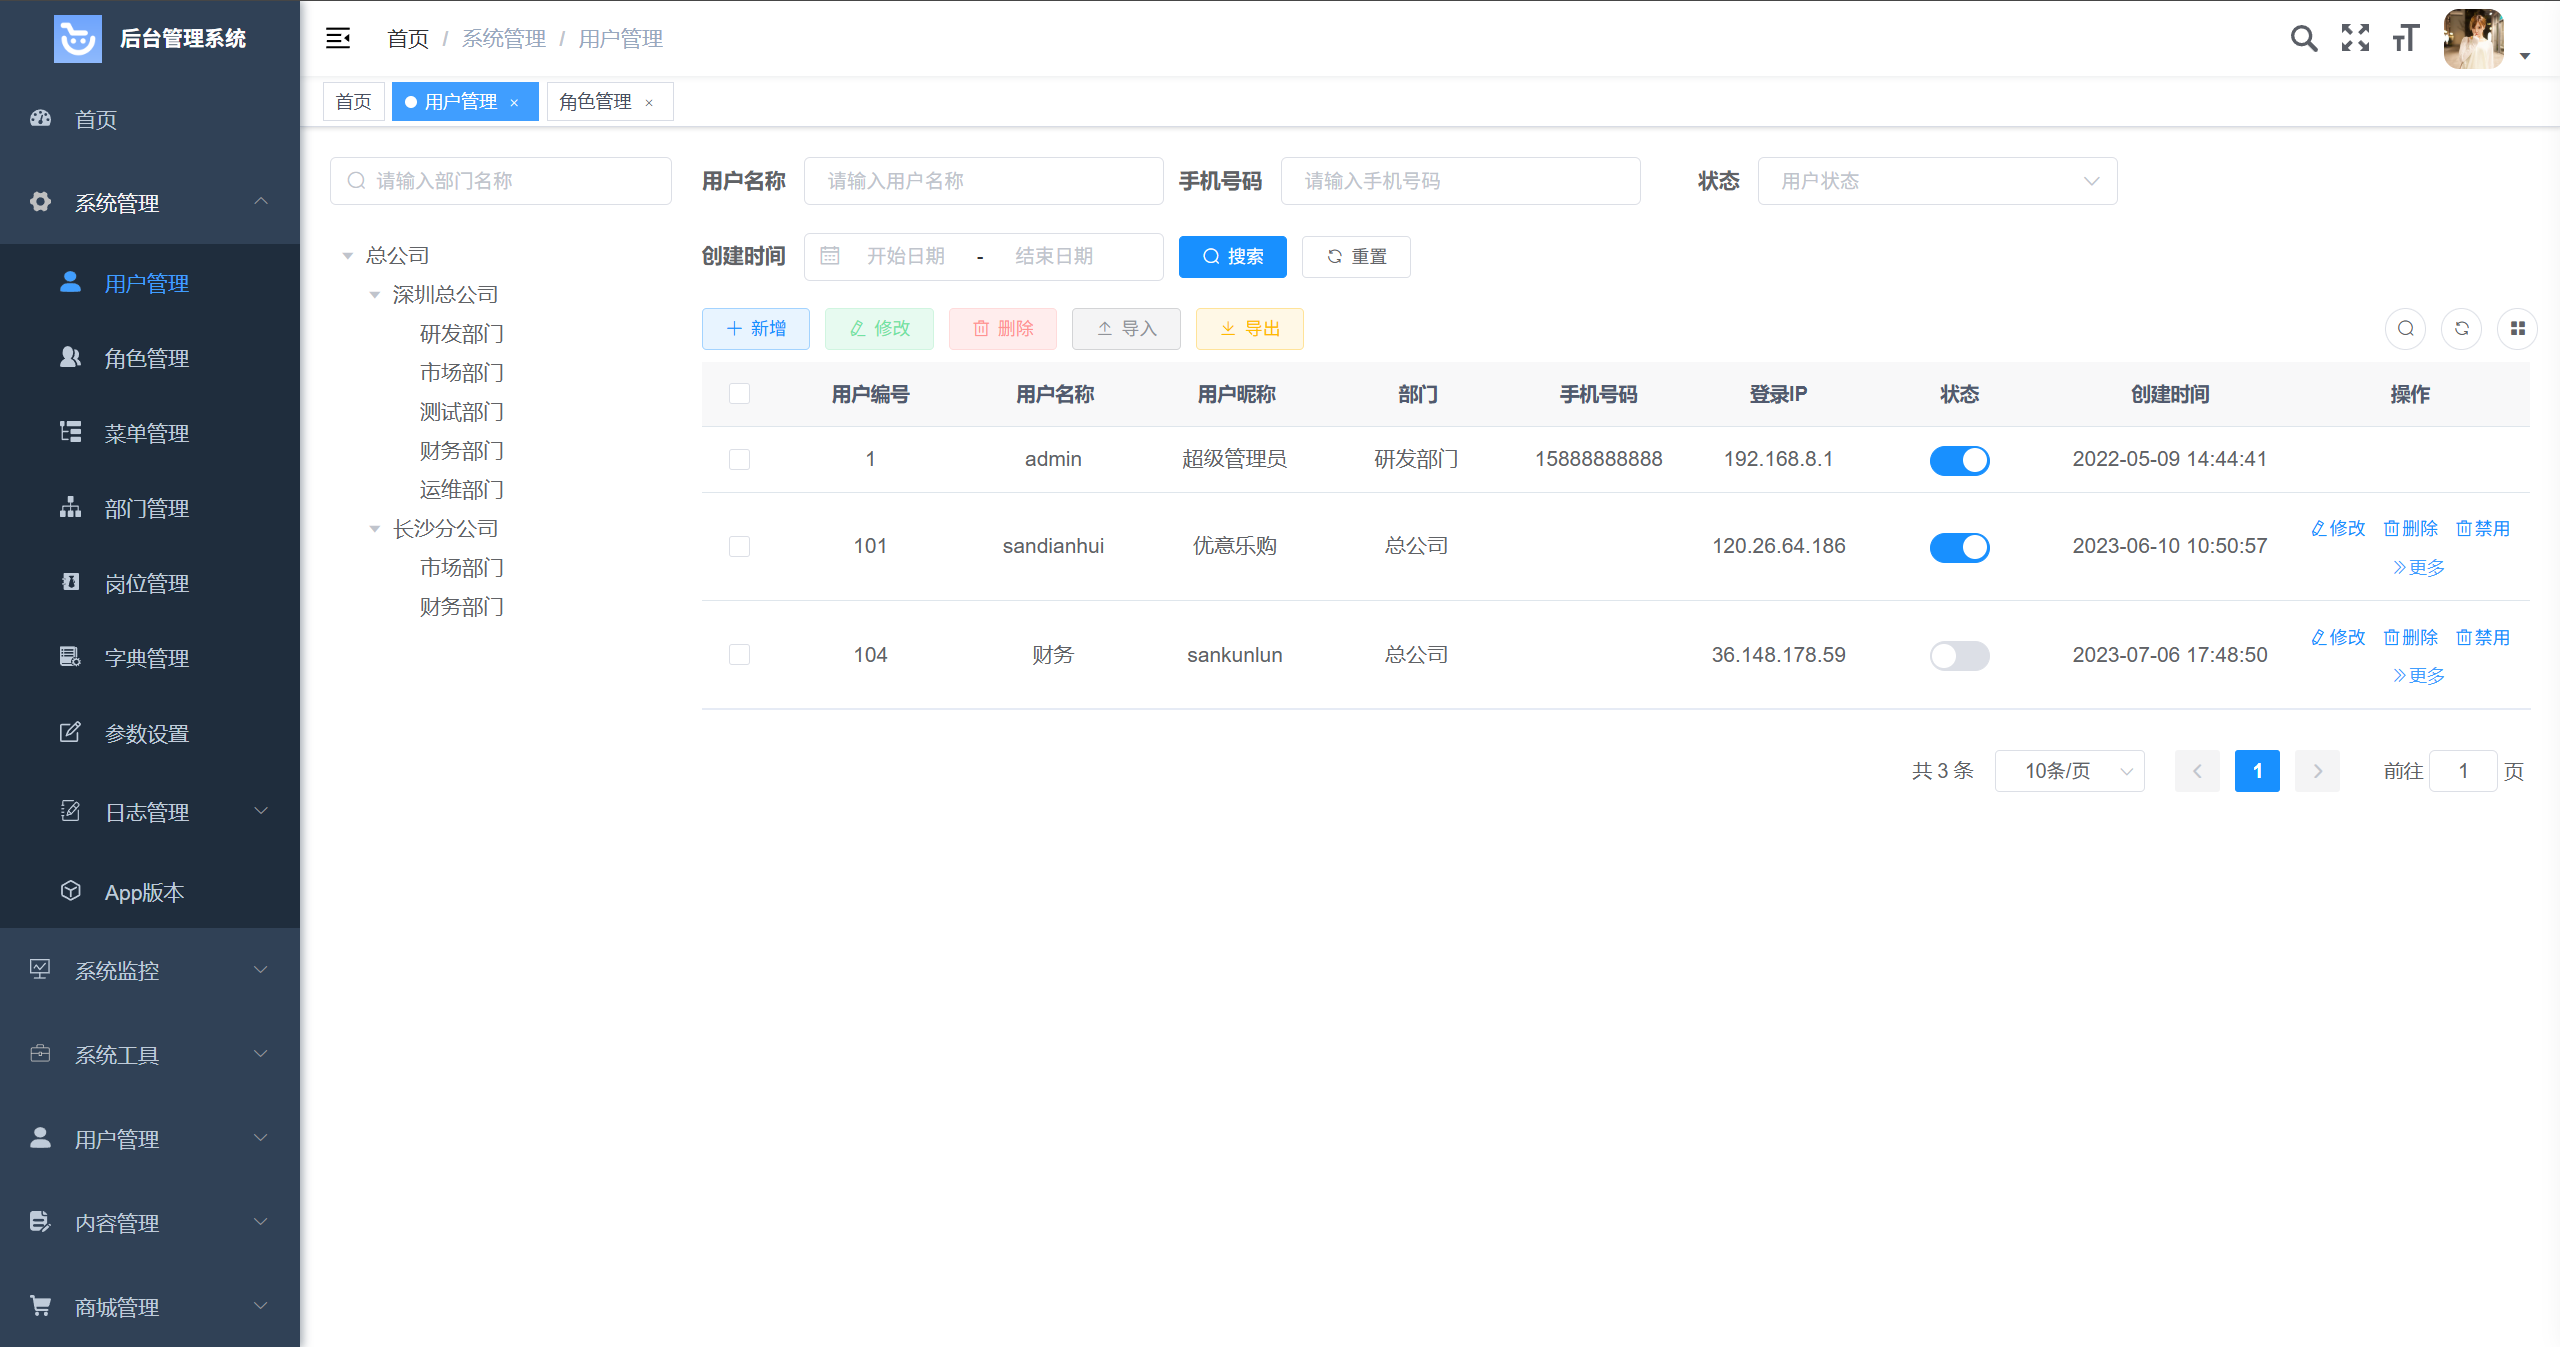
成功登入后台。
回到我们这个题的问题,用户列表页面默认有多少页数据?
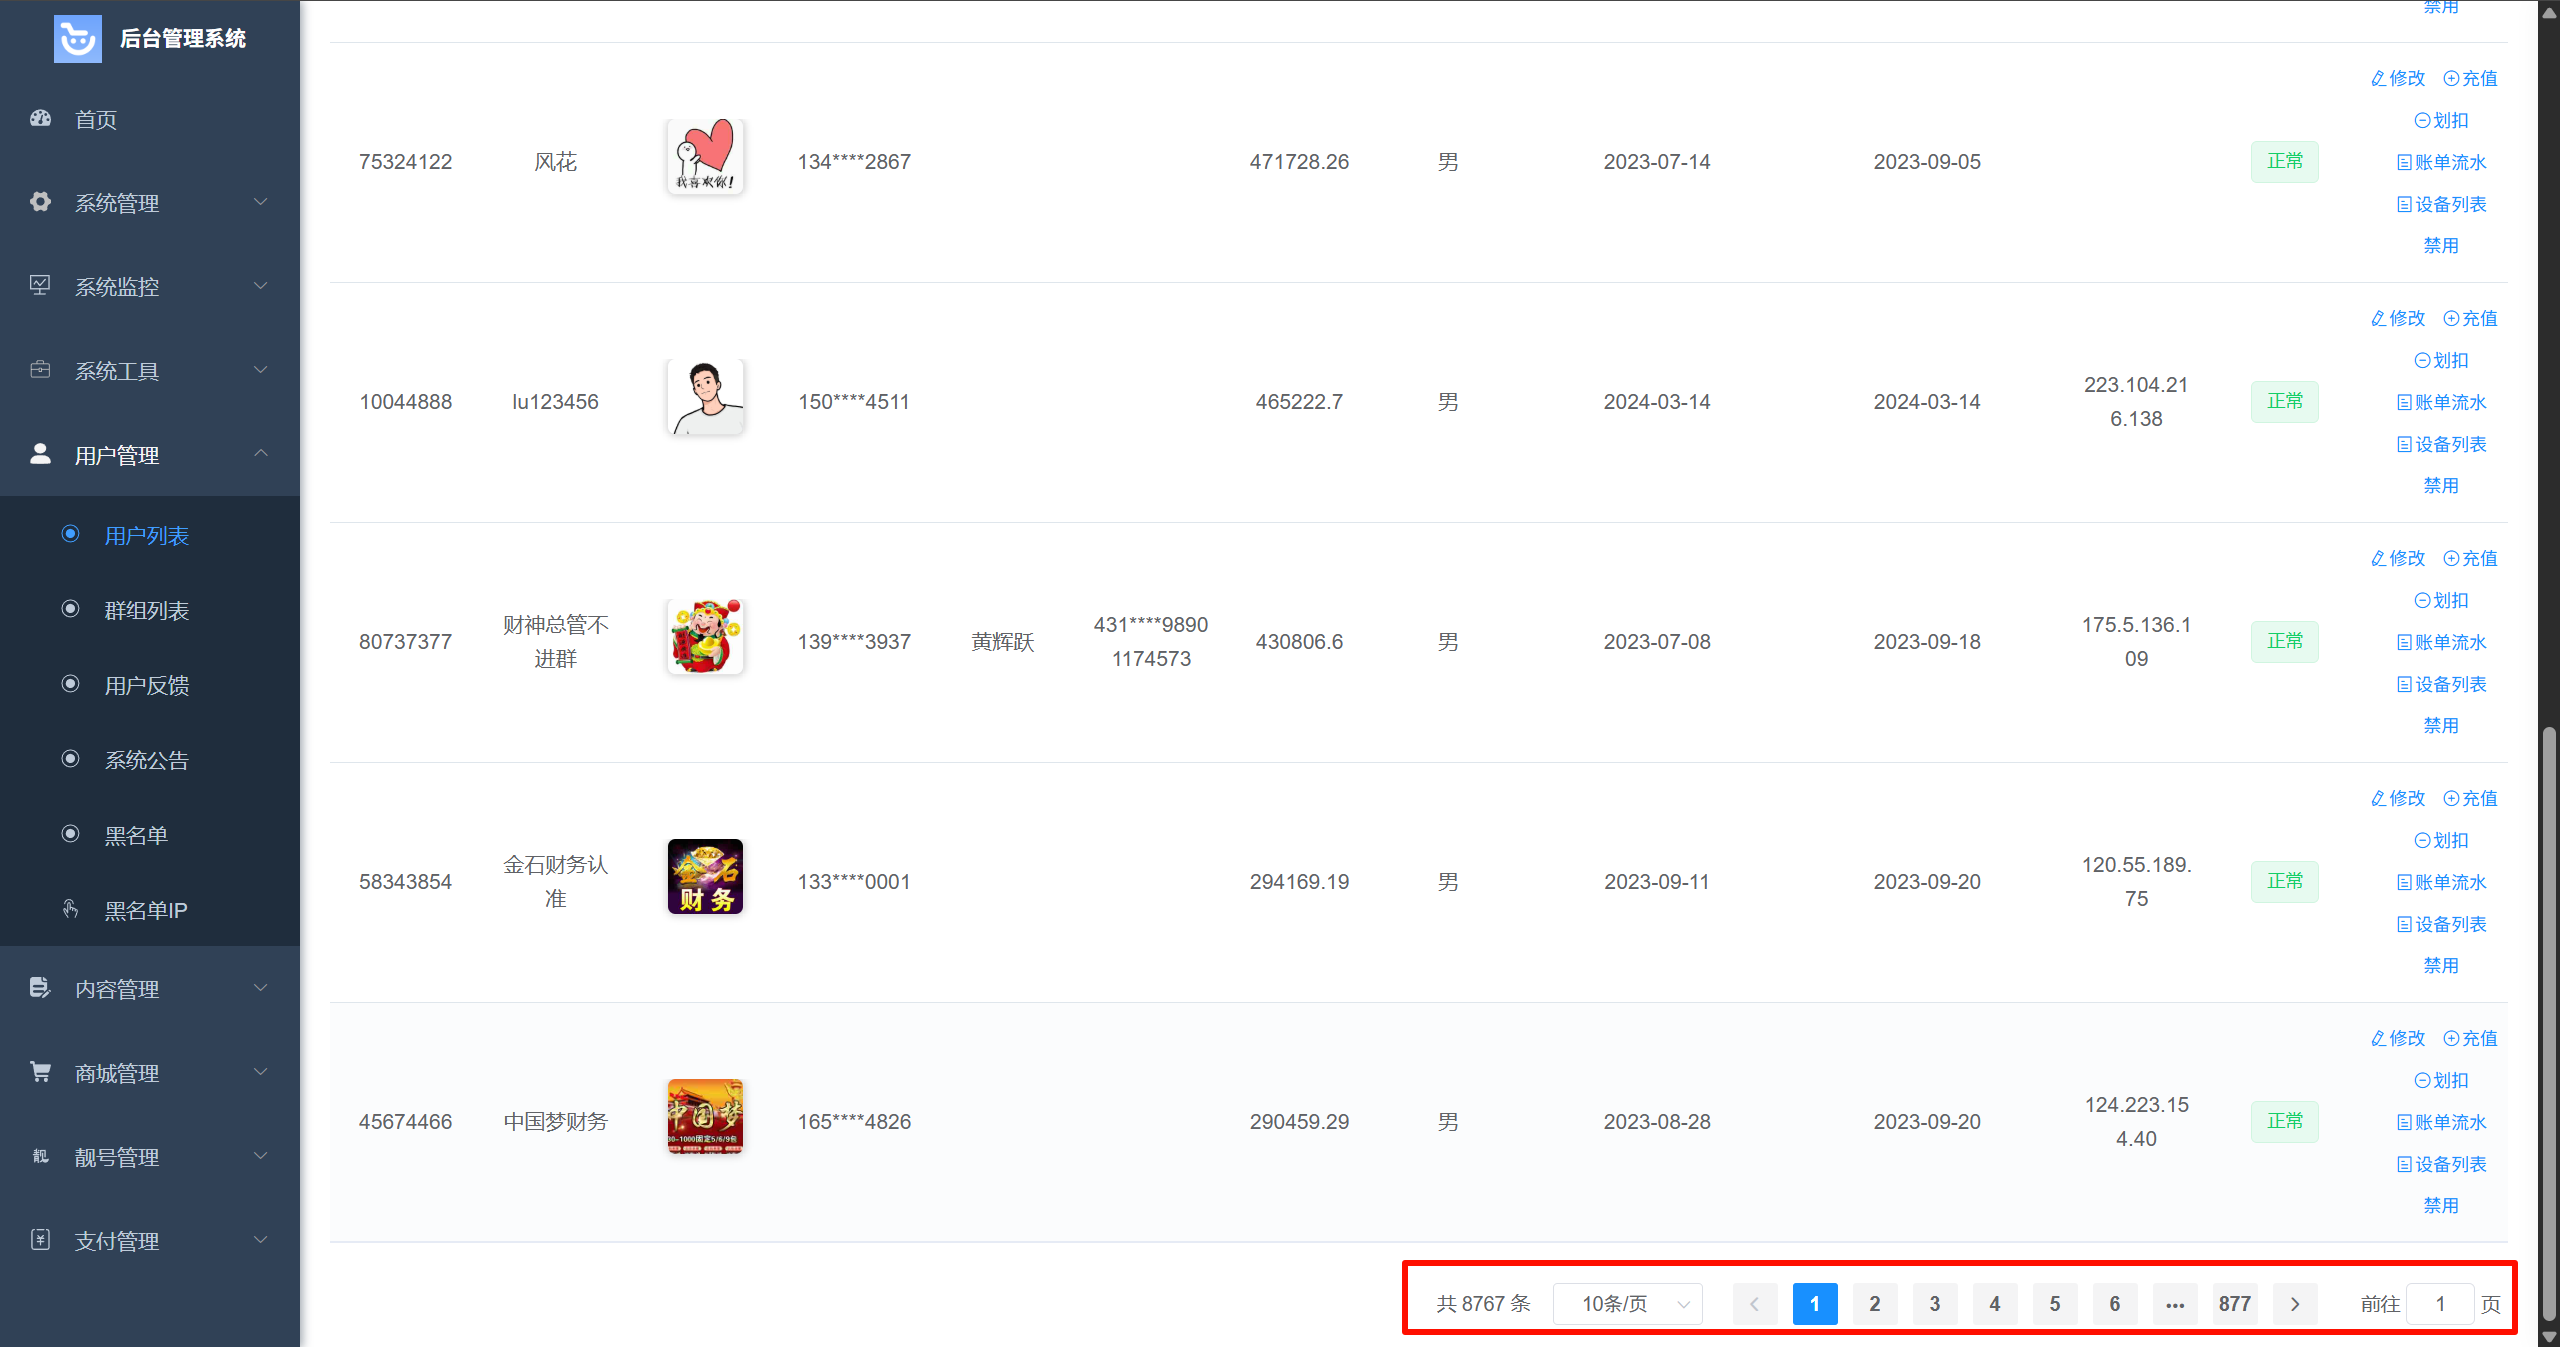
877
Question 15
该网站的系统接口文档版本号为?
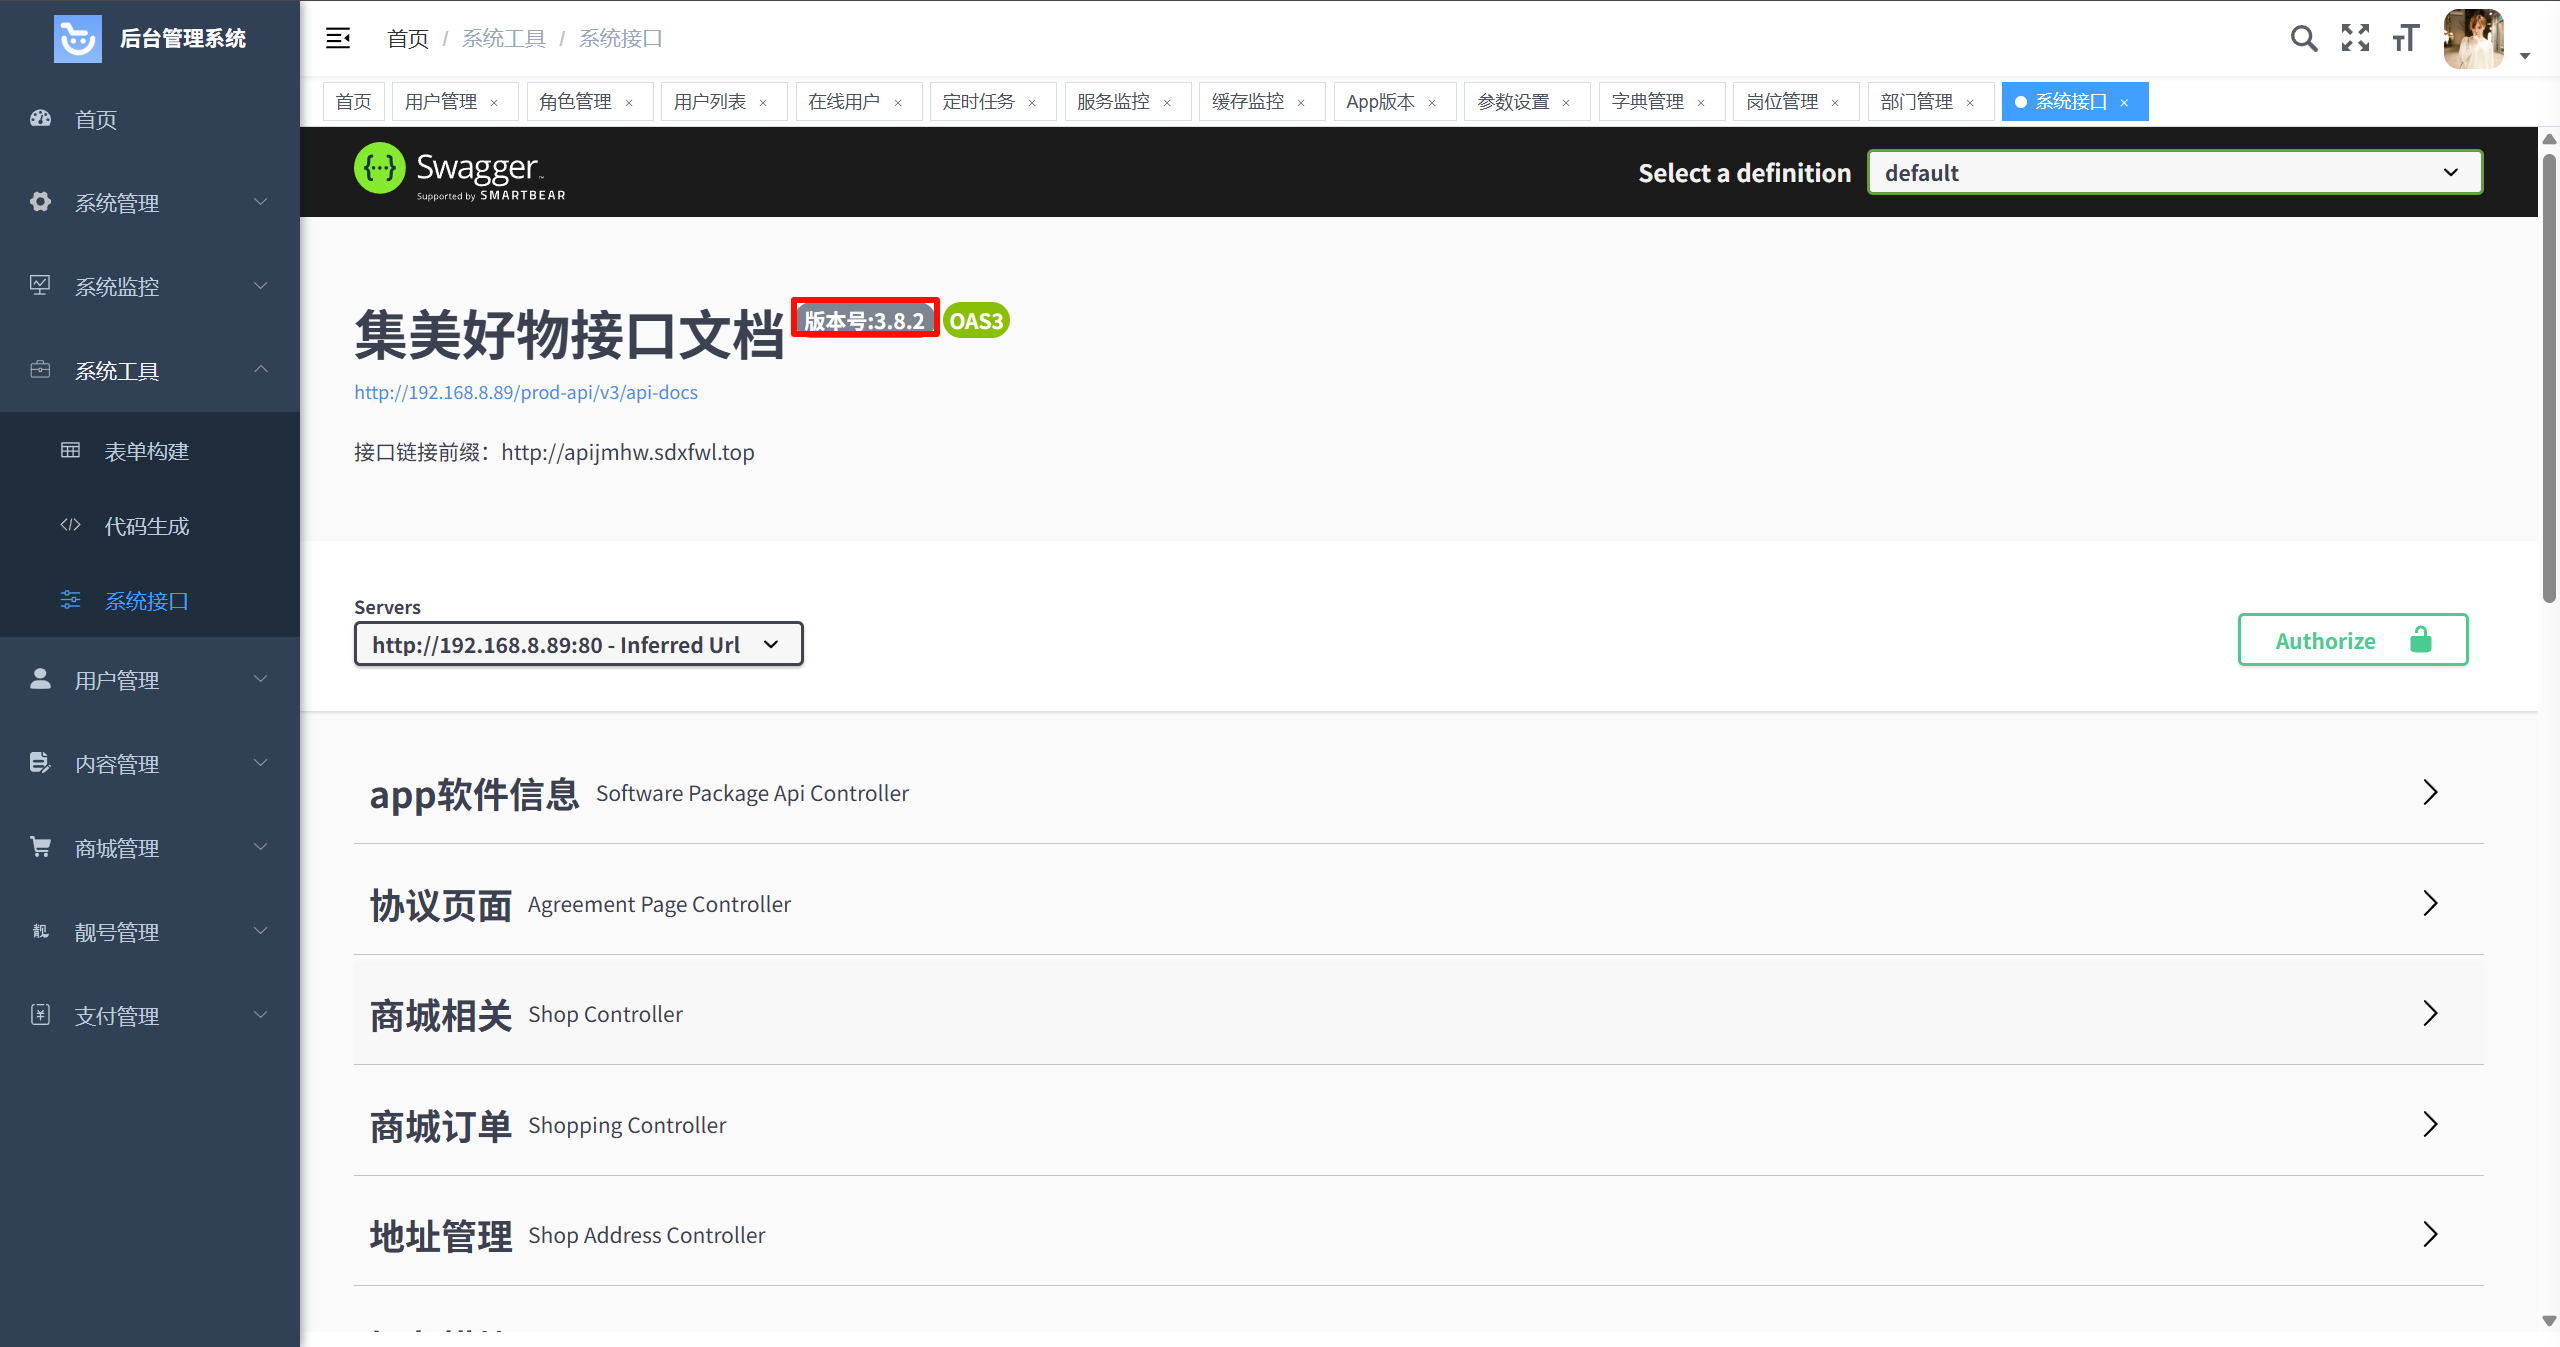
3.8.2
Question 16
该网站获取订单列表的接口是?
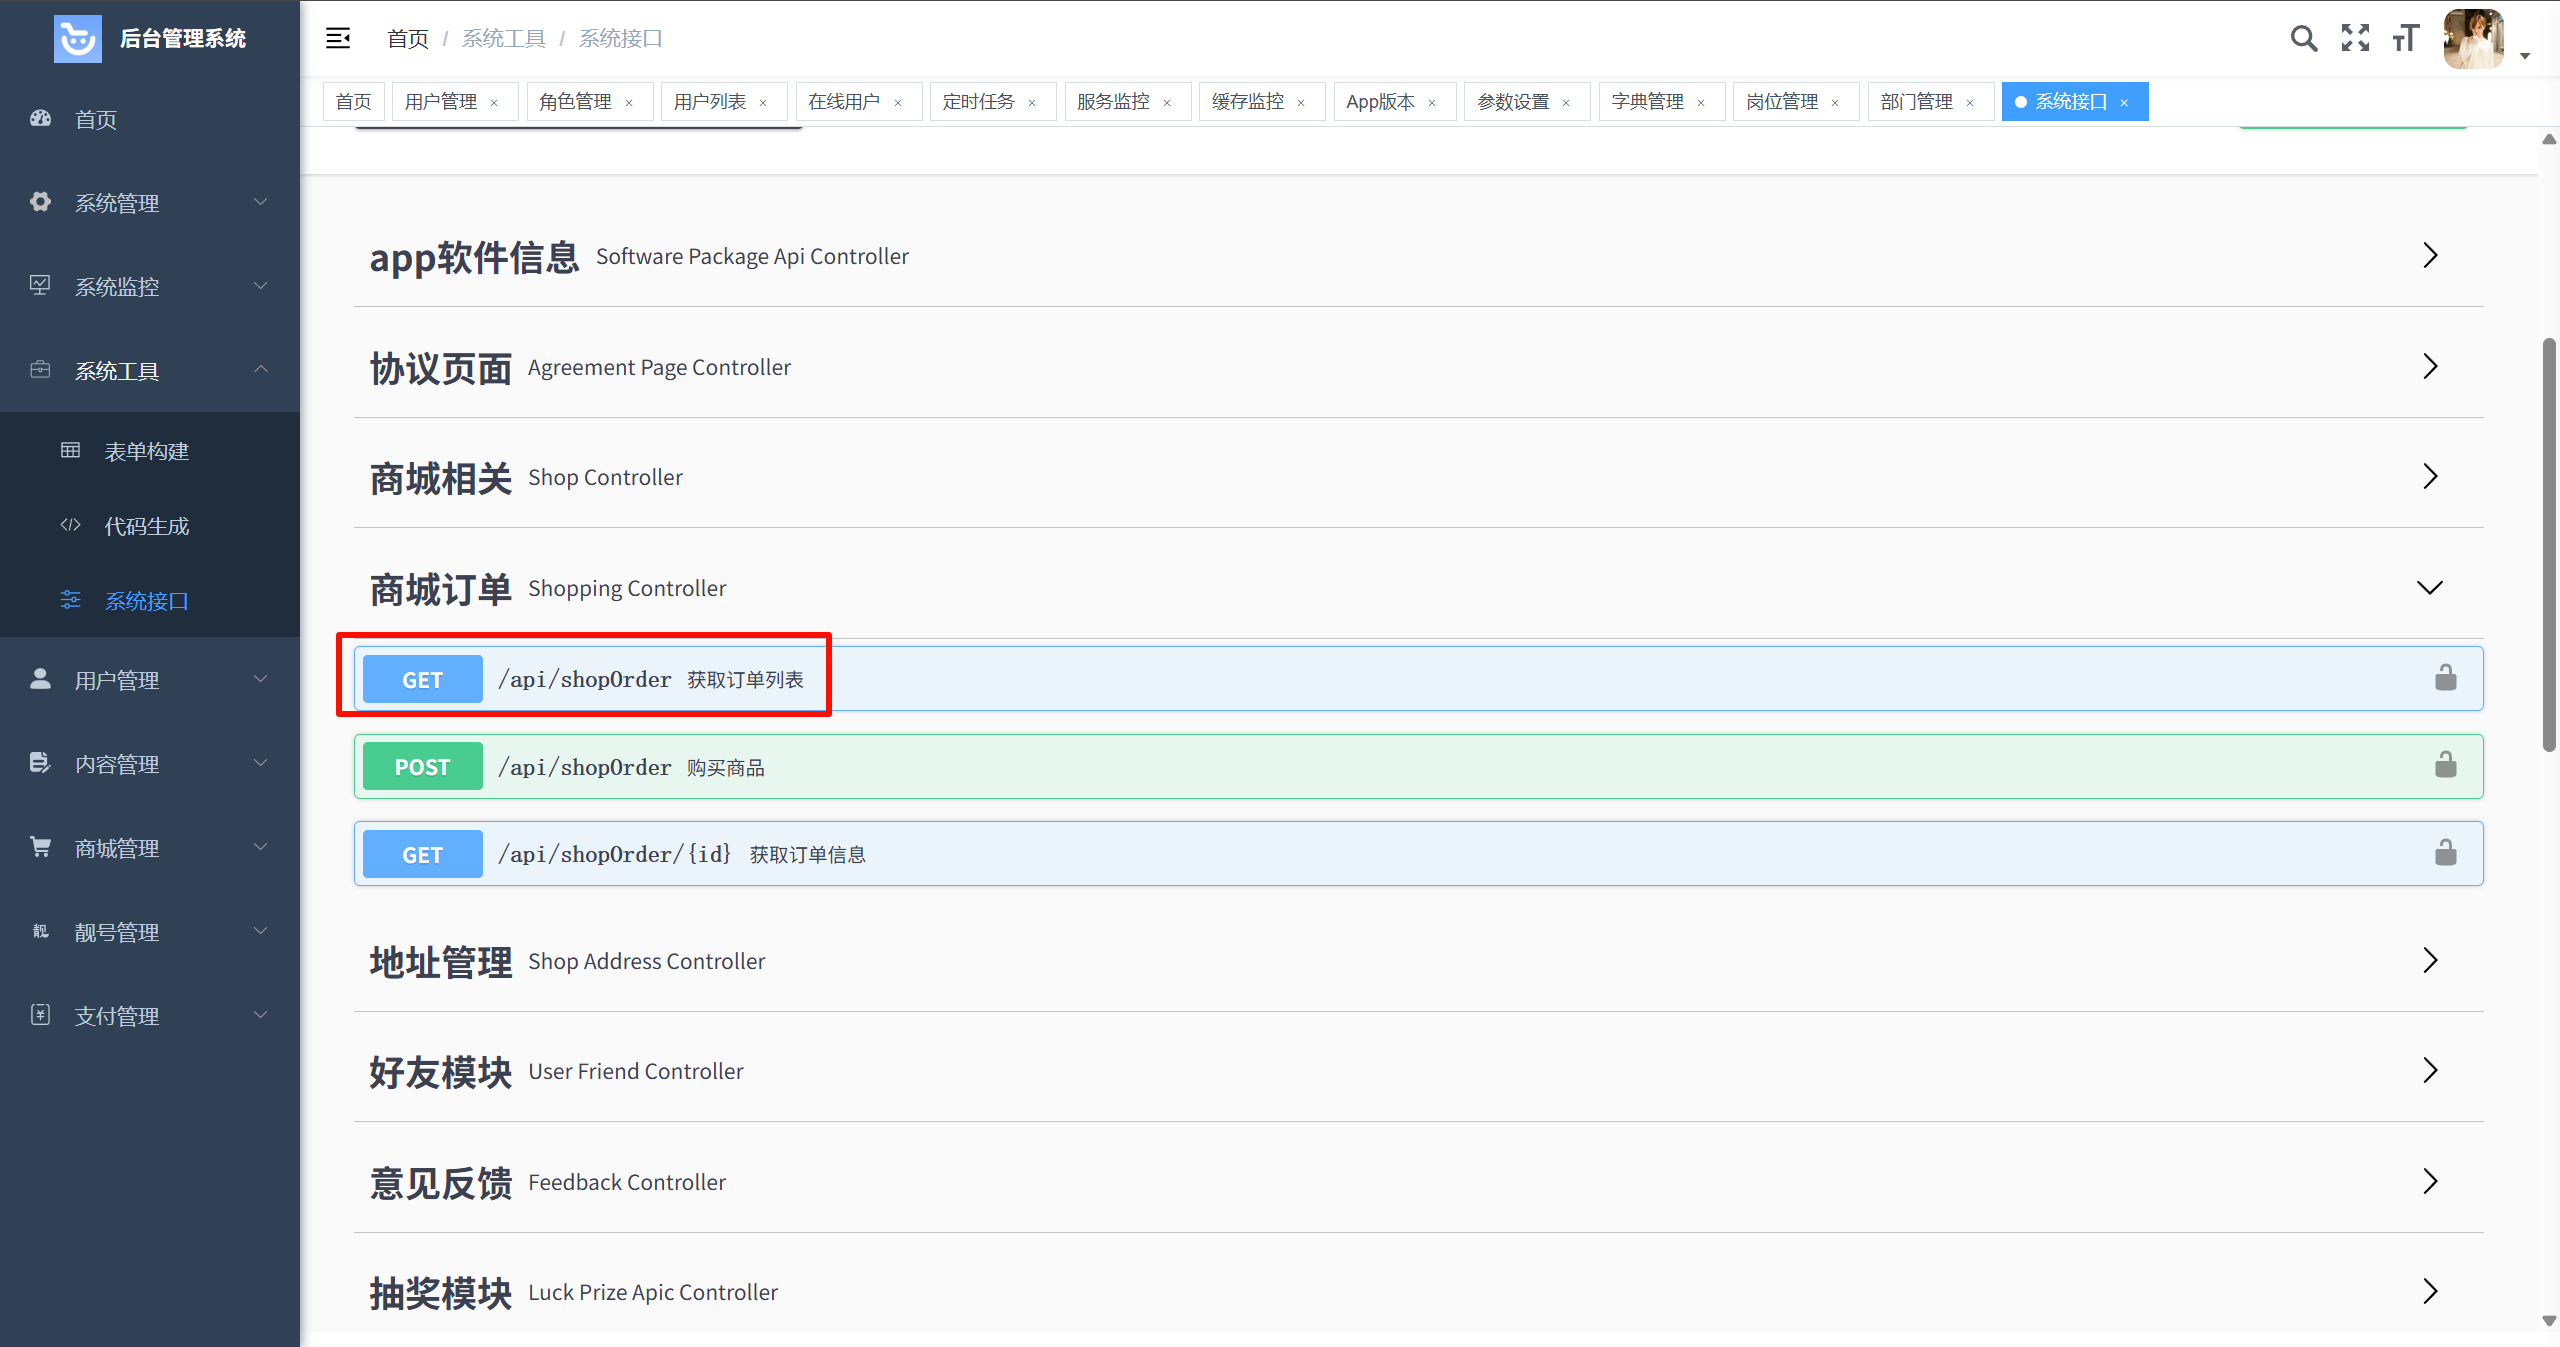
/api/shopOrder
Question 17
受害人卢某的用户ID?
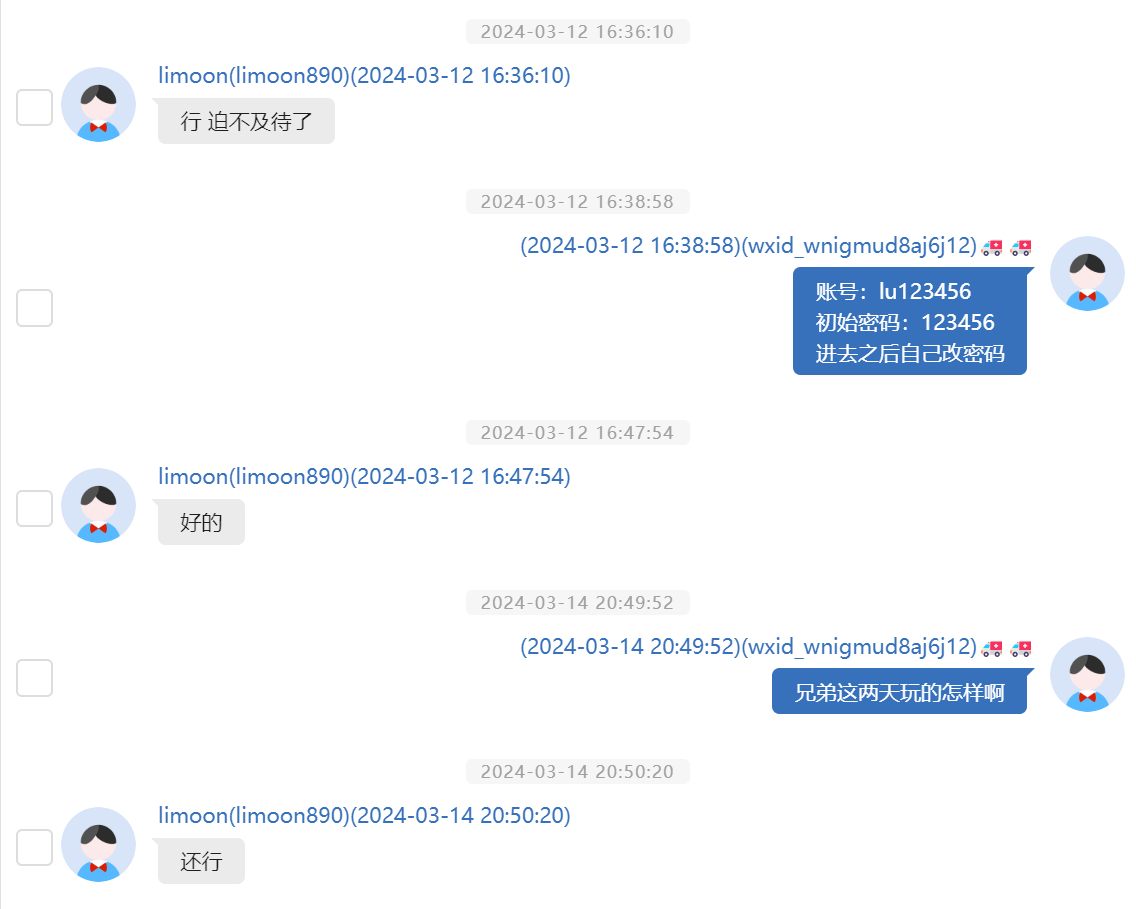
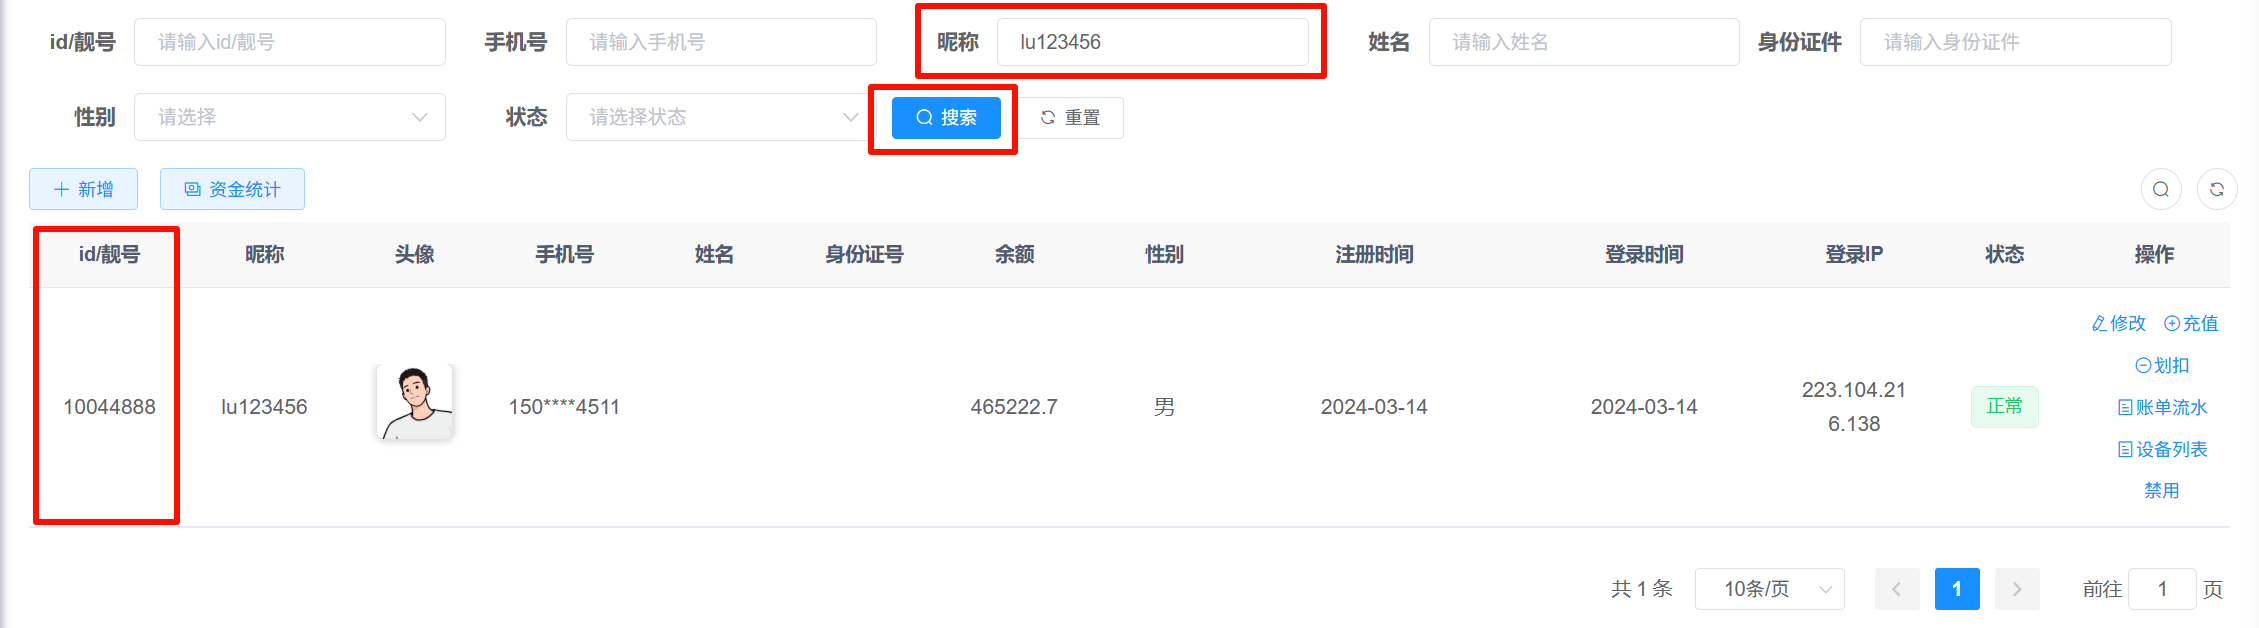
10044888
Question 18
受害人卢某一共充值了多少钱?
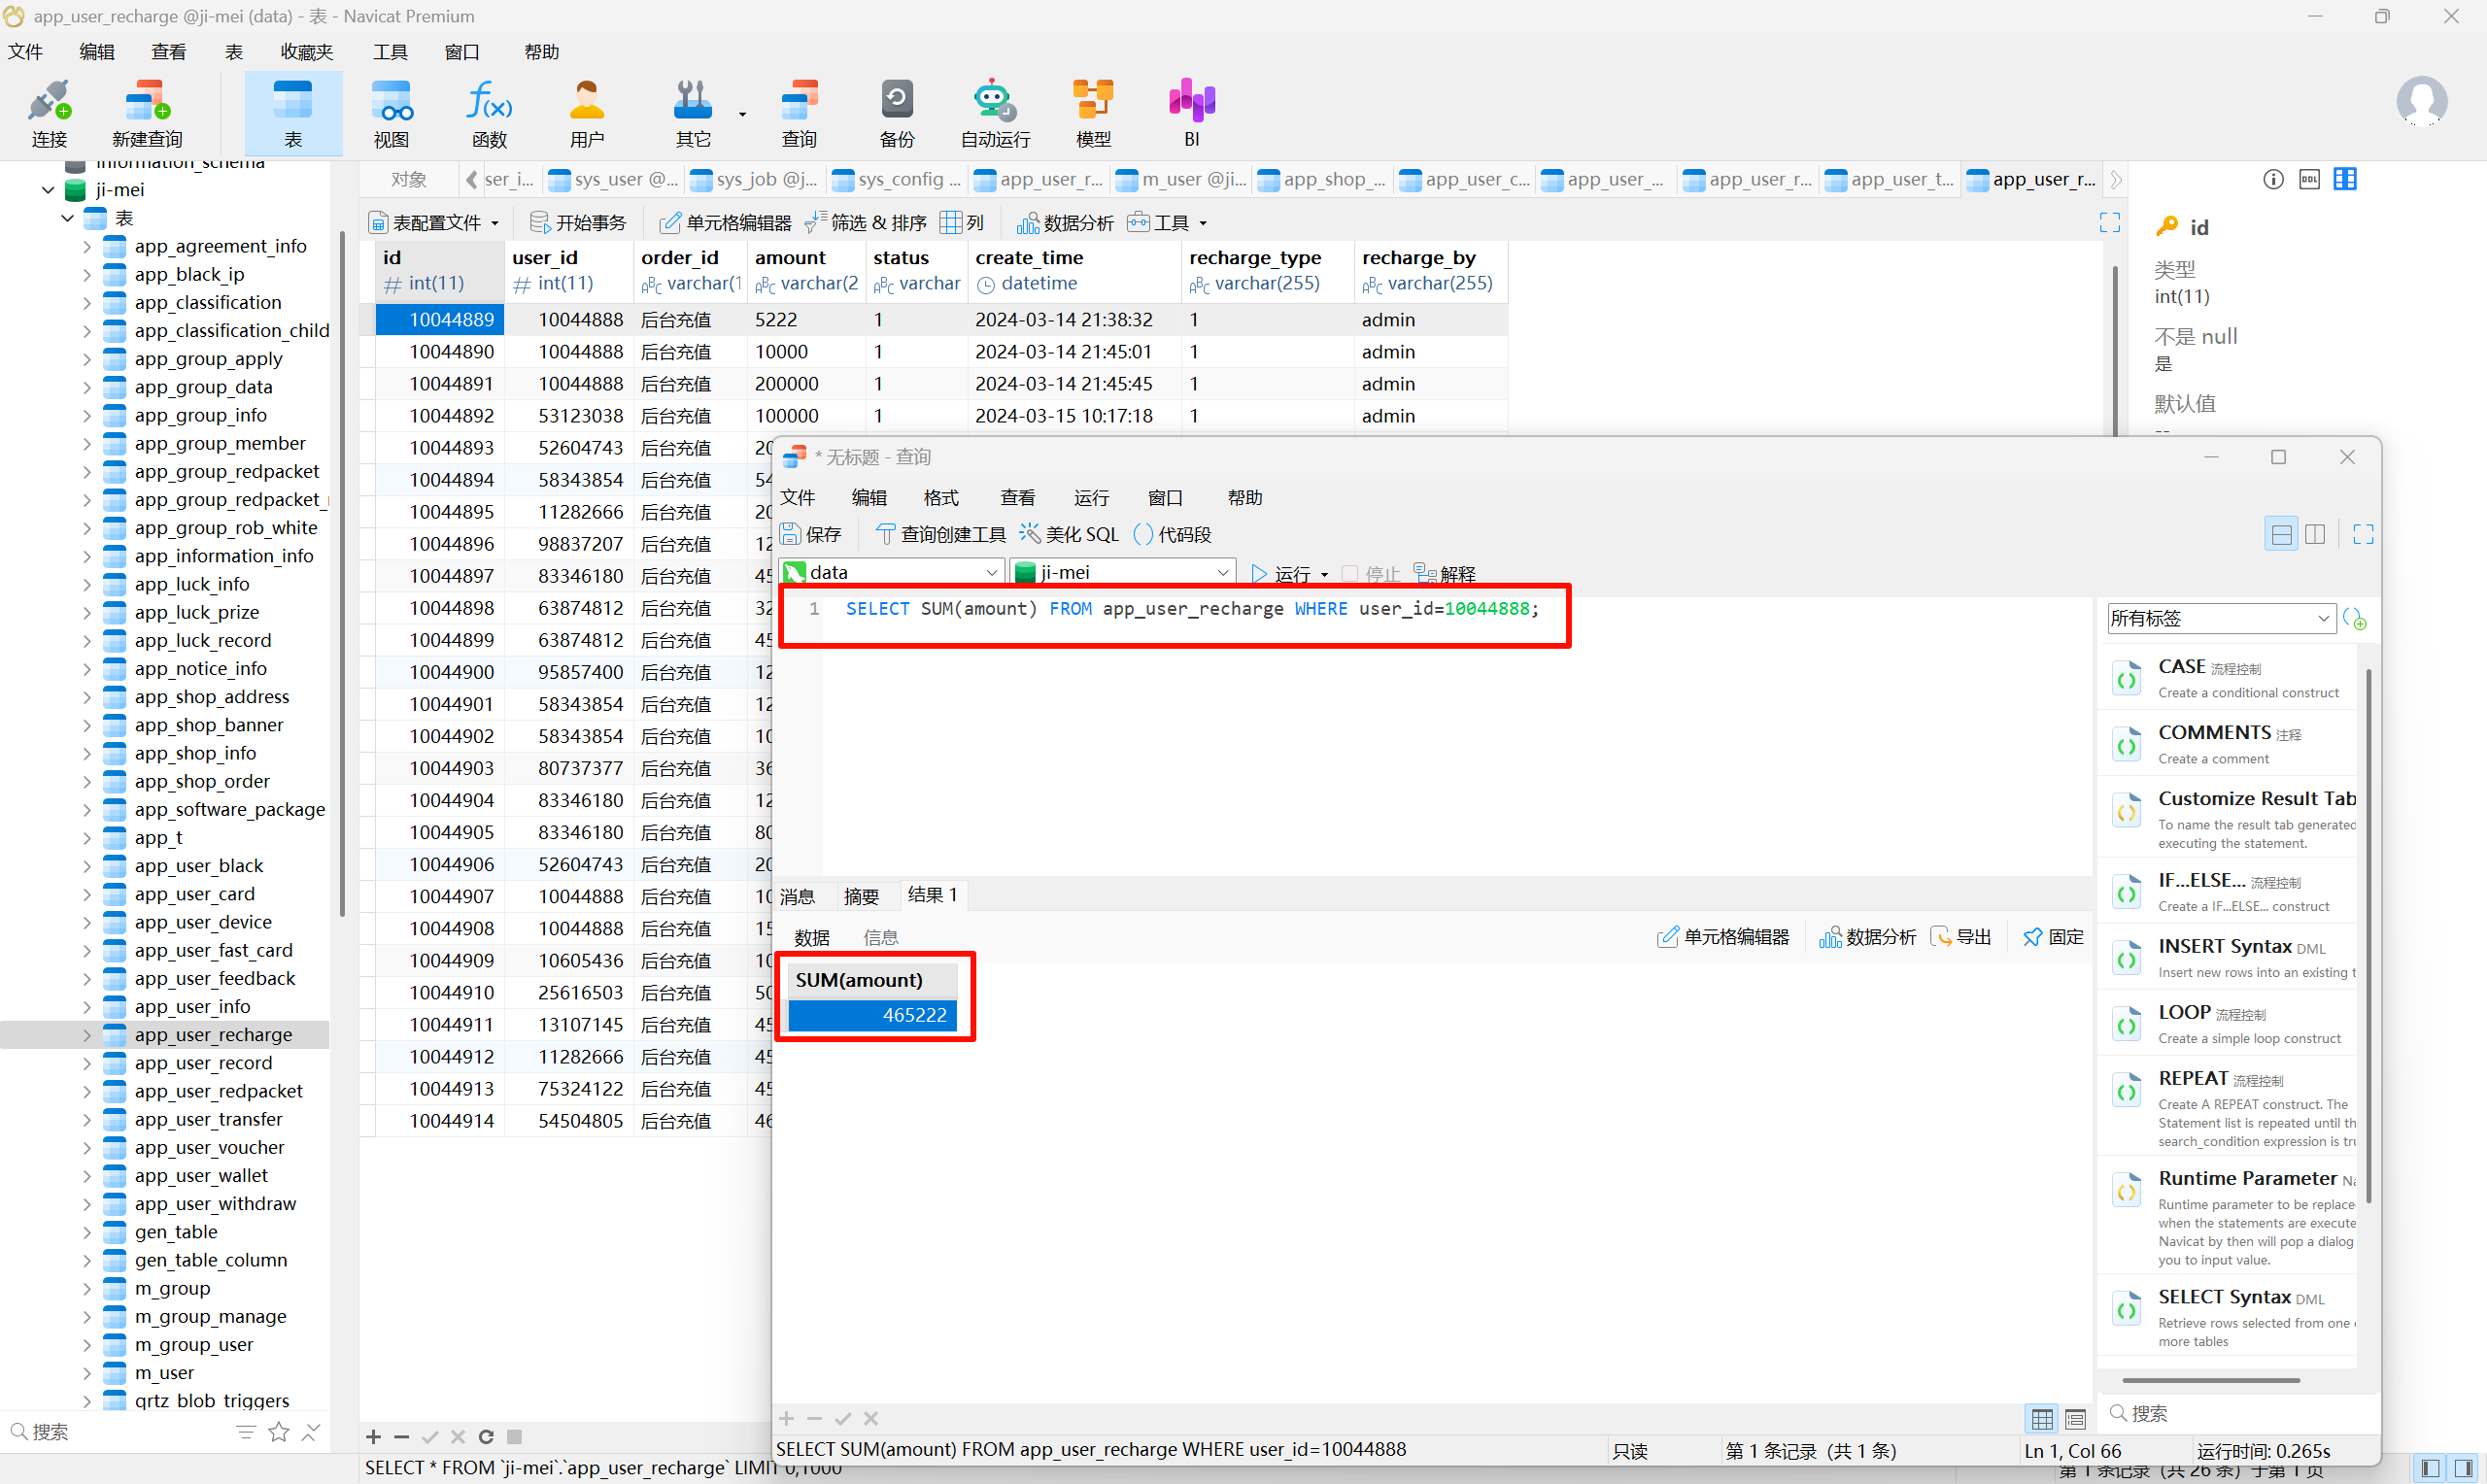
465222
Question 19
网站设置的单次抽奖价格为多少元?
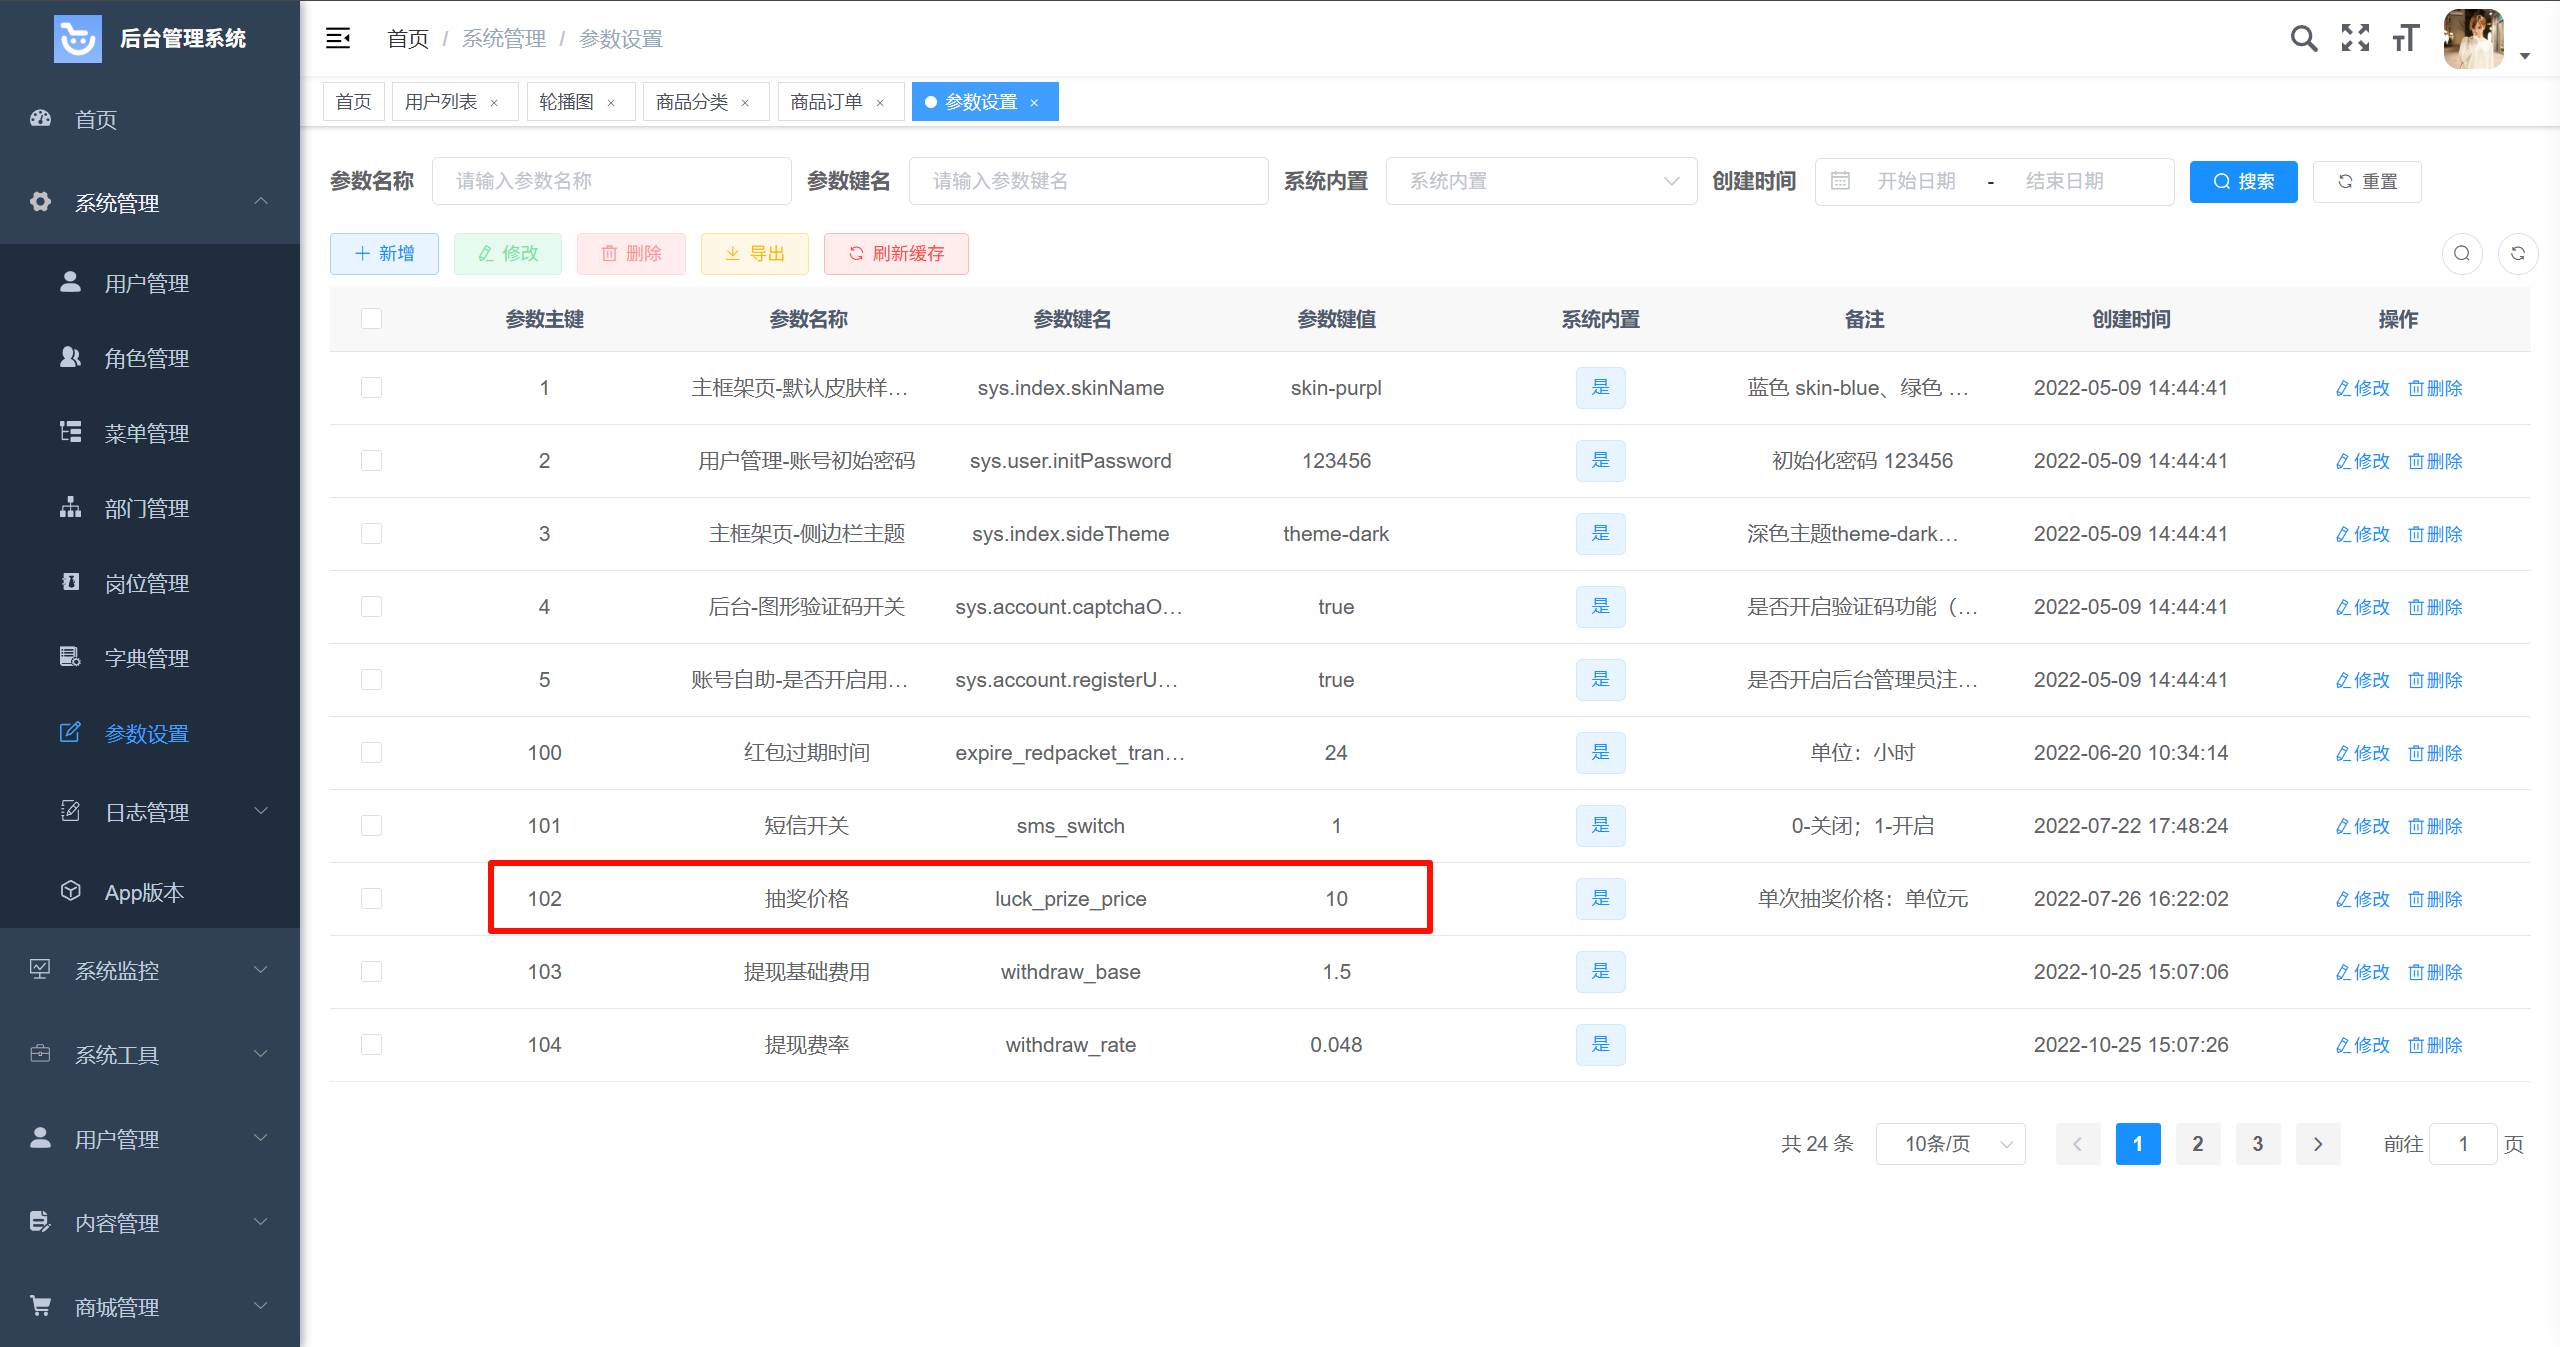
10
Question 20
网站显示的总余额数是?
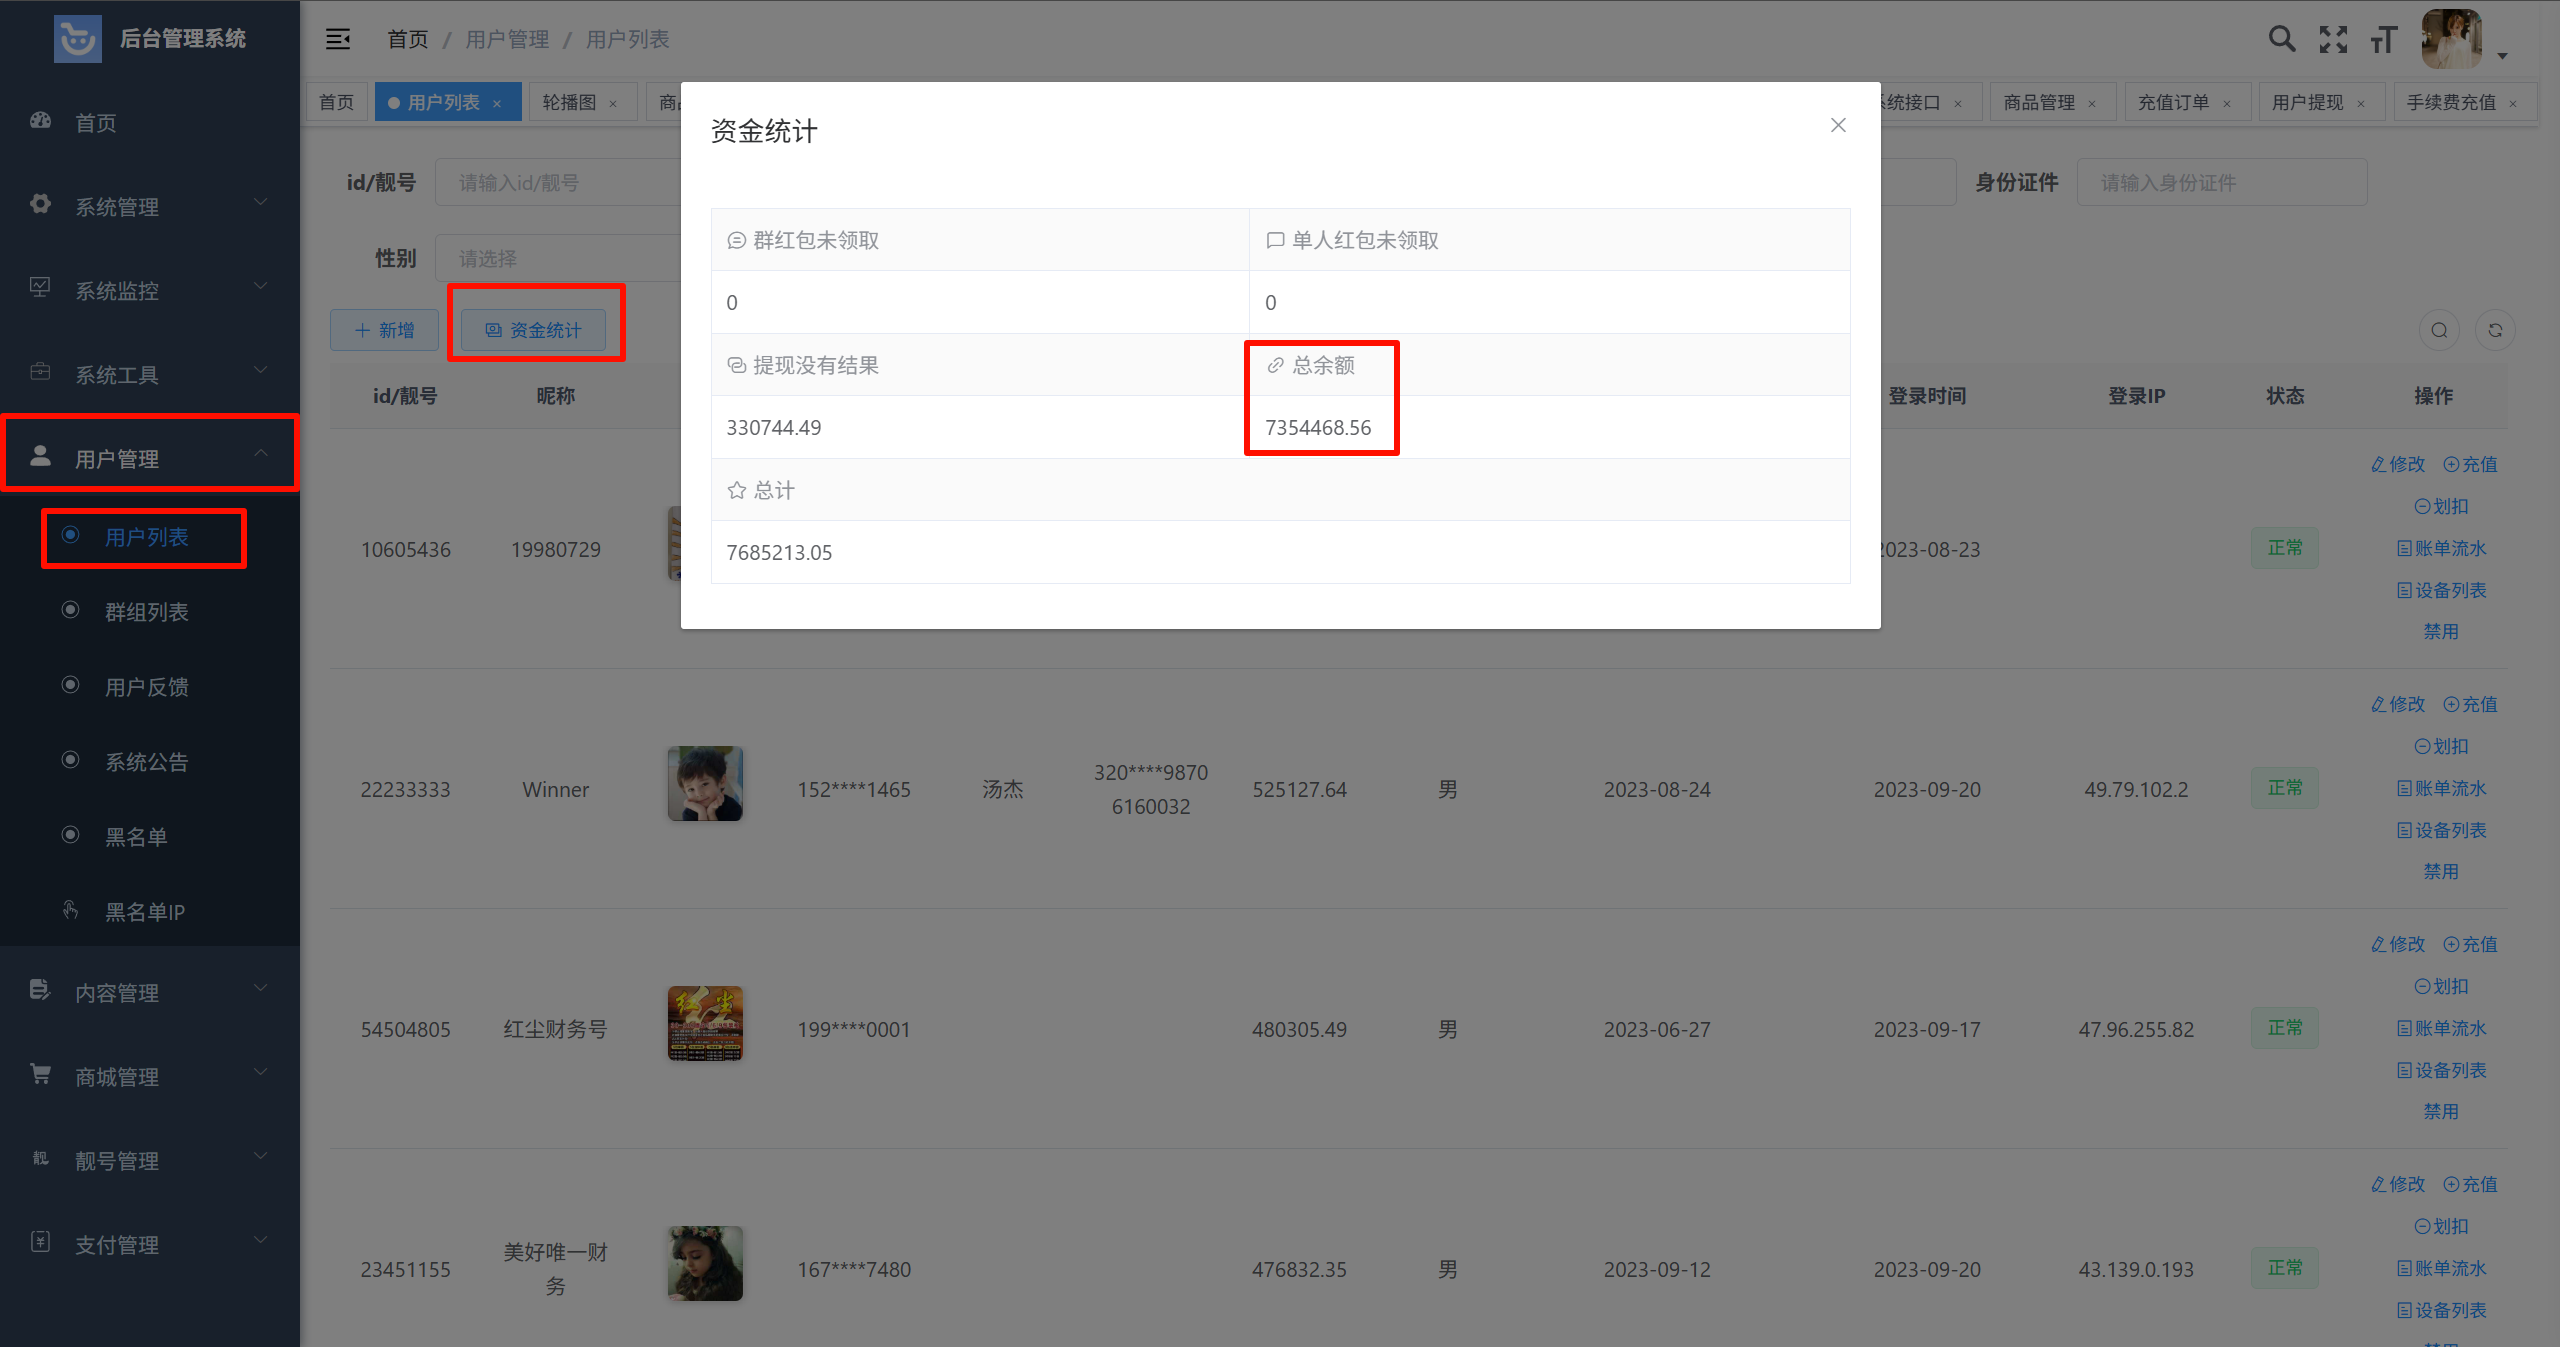
7354468.56
Question 21
网站数据库的root密码是?
之前做过了,回忆一下。
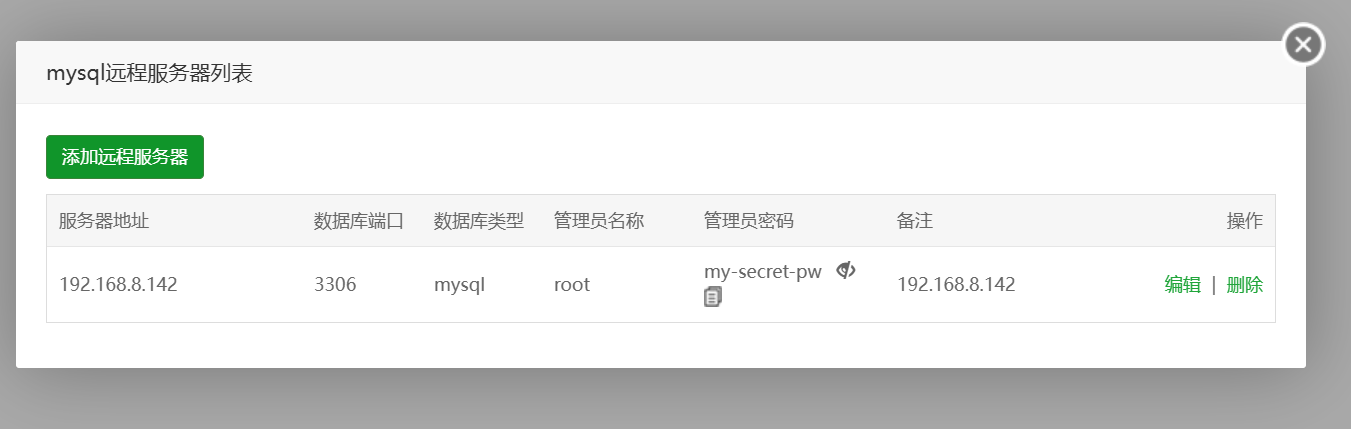
my-secret-pw
Question 22
数据库服务器的操作系统版本是?
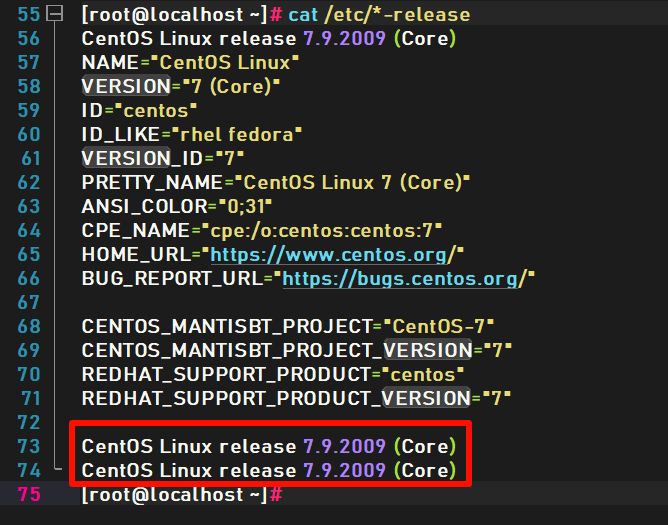
7.9.2009
Question 23
数据库服务器的Docker Server版本是?
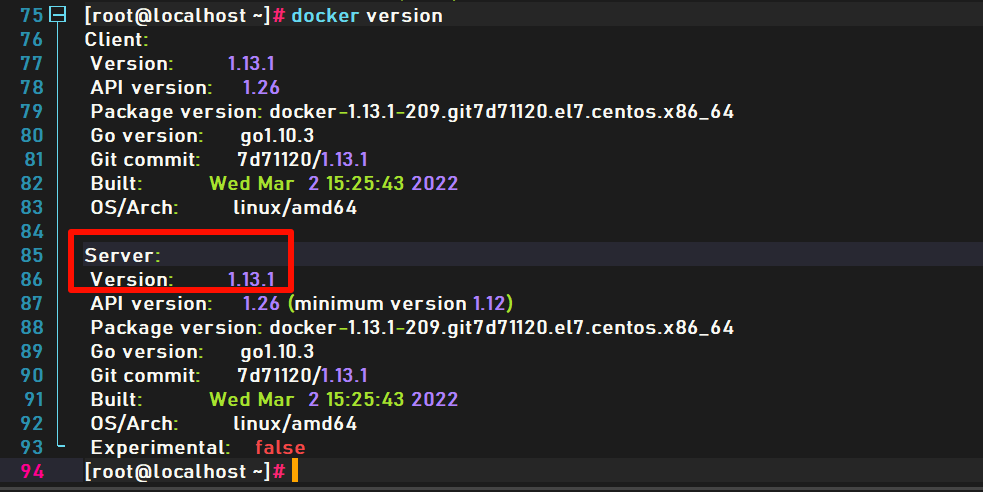
1.13.1
Question 24
数据库服务器中数据库容器的完整ID是?
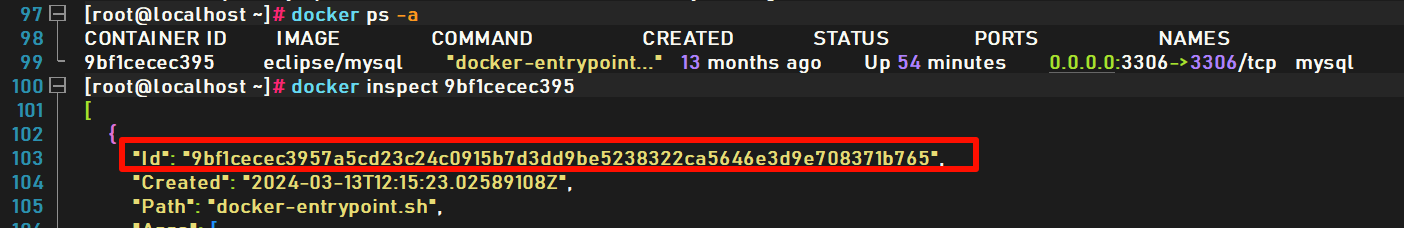
9bf1cecec3957a5cd23c24c0915b7d3dd9be5238322ca5646e3d9e708371b765
Question 25
数据库服务器中数据库容器使用的镜像ID?
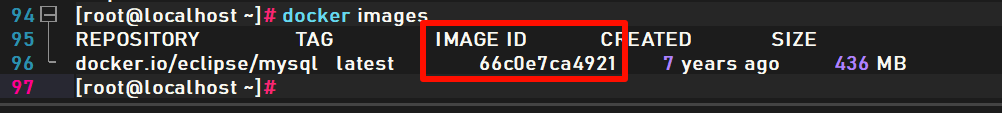
66c0e7ca4921
Question 26
数据库服务器中数据库容器创建的北京时间
A. 2024/3/13 12:15:23
B. 2024/3/13 20:15:23
C. 2024/3/14 00:15:23
D. 2024/3/13 08:15:23
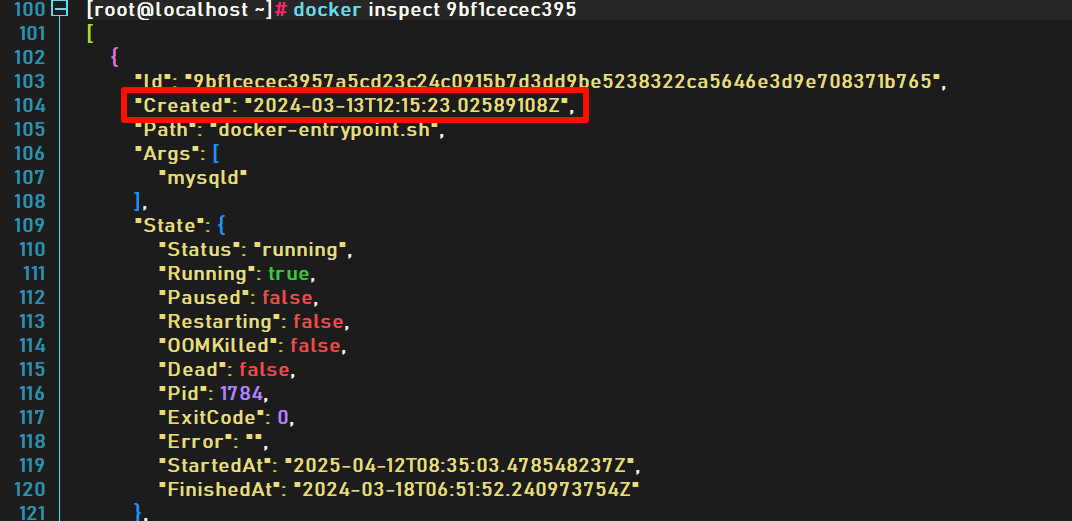
注意是北京时间,这里面的是 UTC,需要转成 UTC+8。
B
Question 27
数据库服务器中数据库容器的ip是?
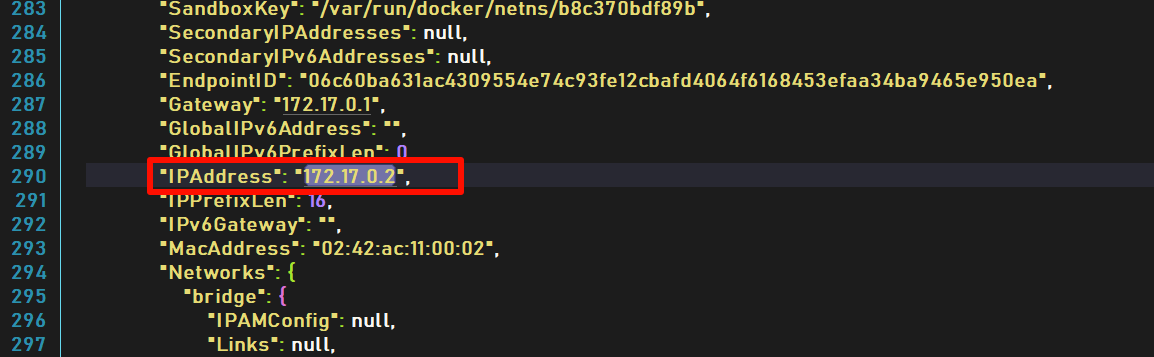
还是在详情信息里面。
172.17.0.2
Question 28
分析数据库数据,在该平台邀请用户进群最多的用户的登录IP是?
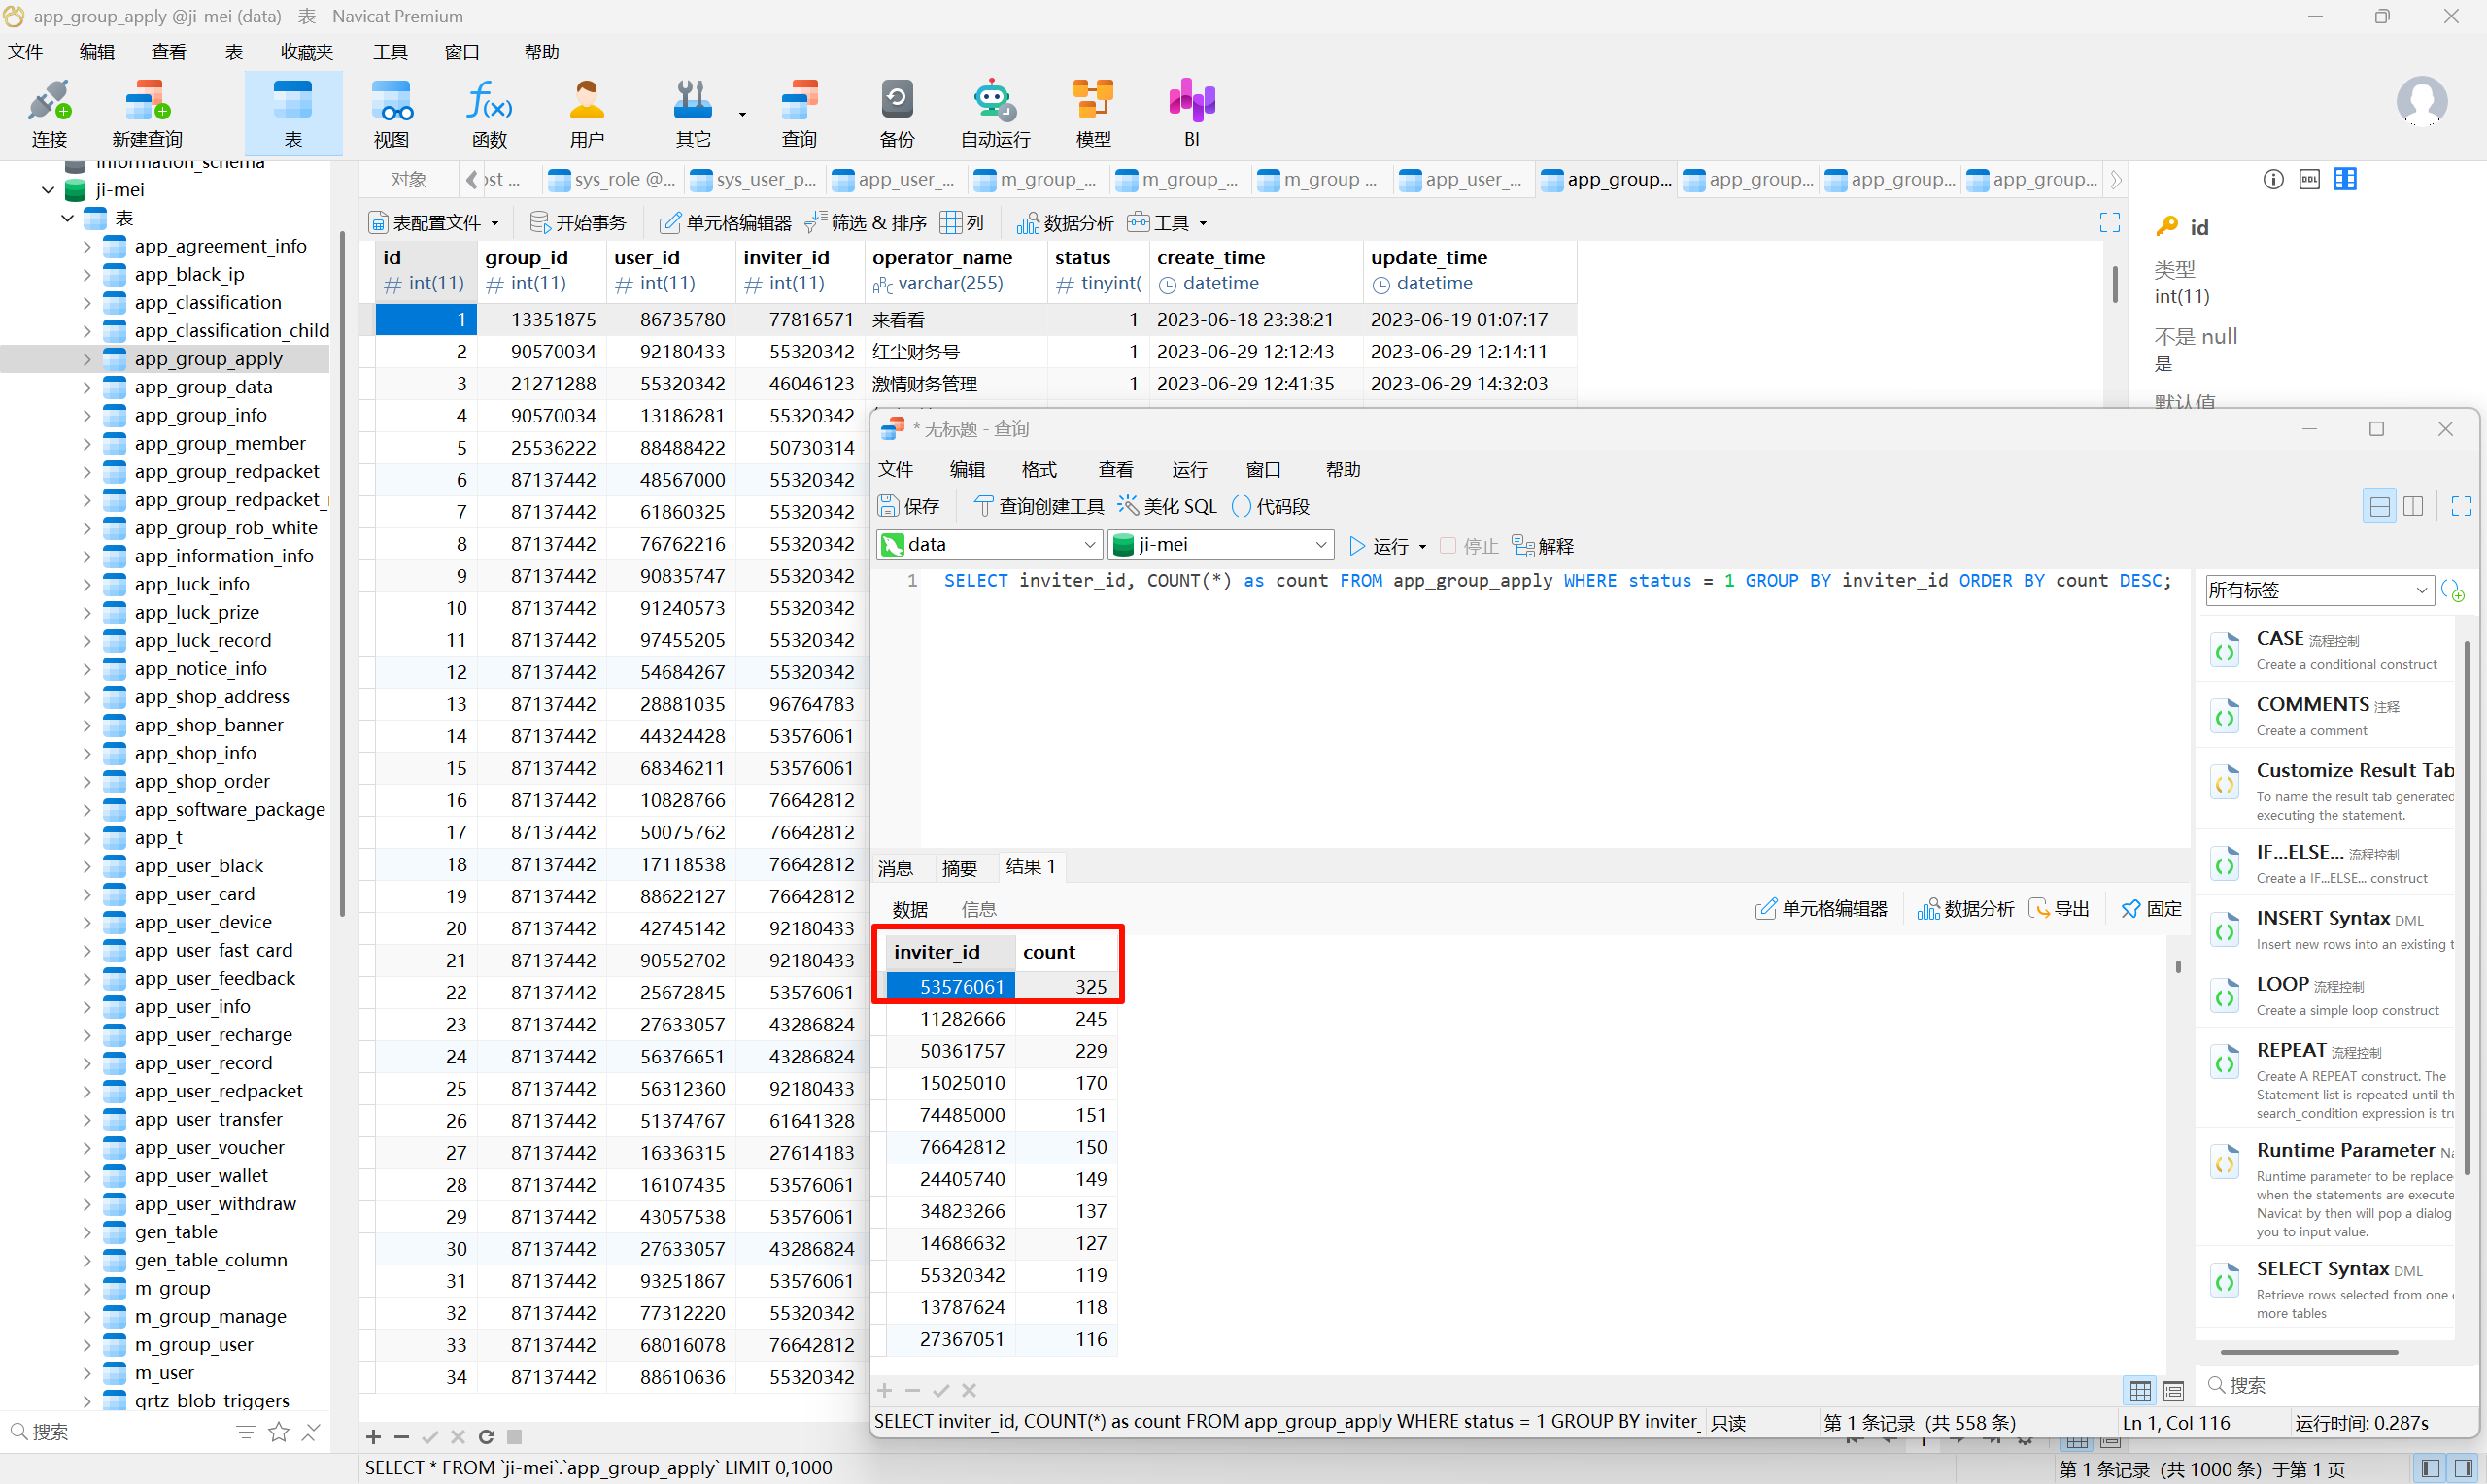
找到邀请用户最多的用户 id。
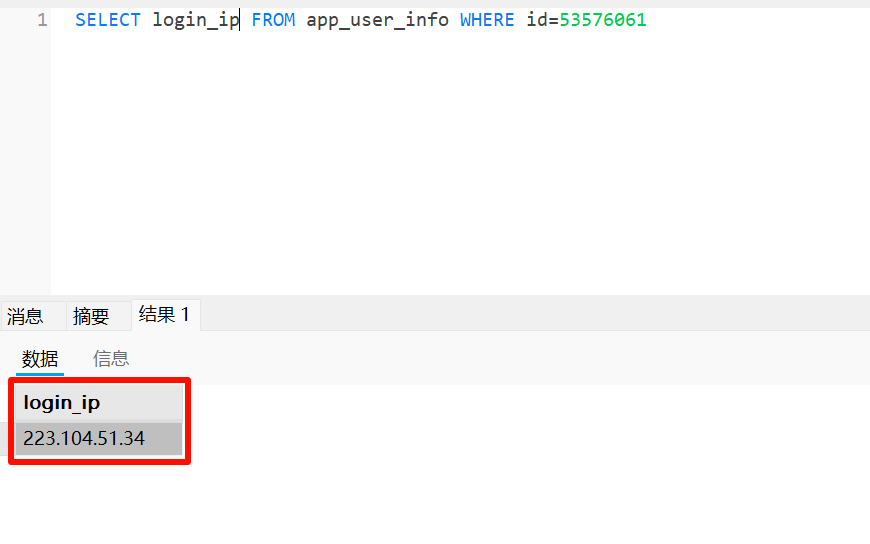
223.104.51.34
Question 29
分析数据库数据,在该平台抢得最多红包金额的用户的登录IP是?
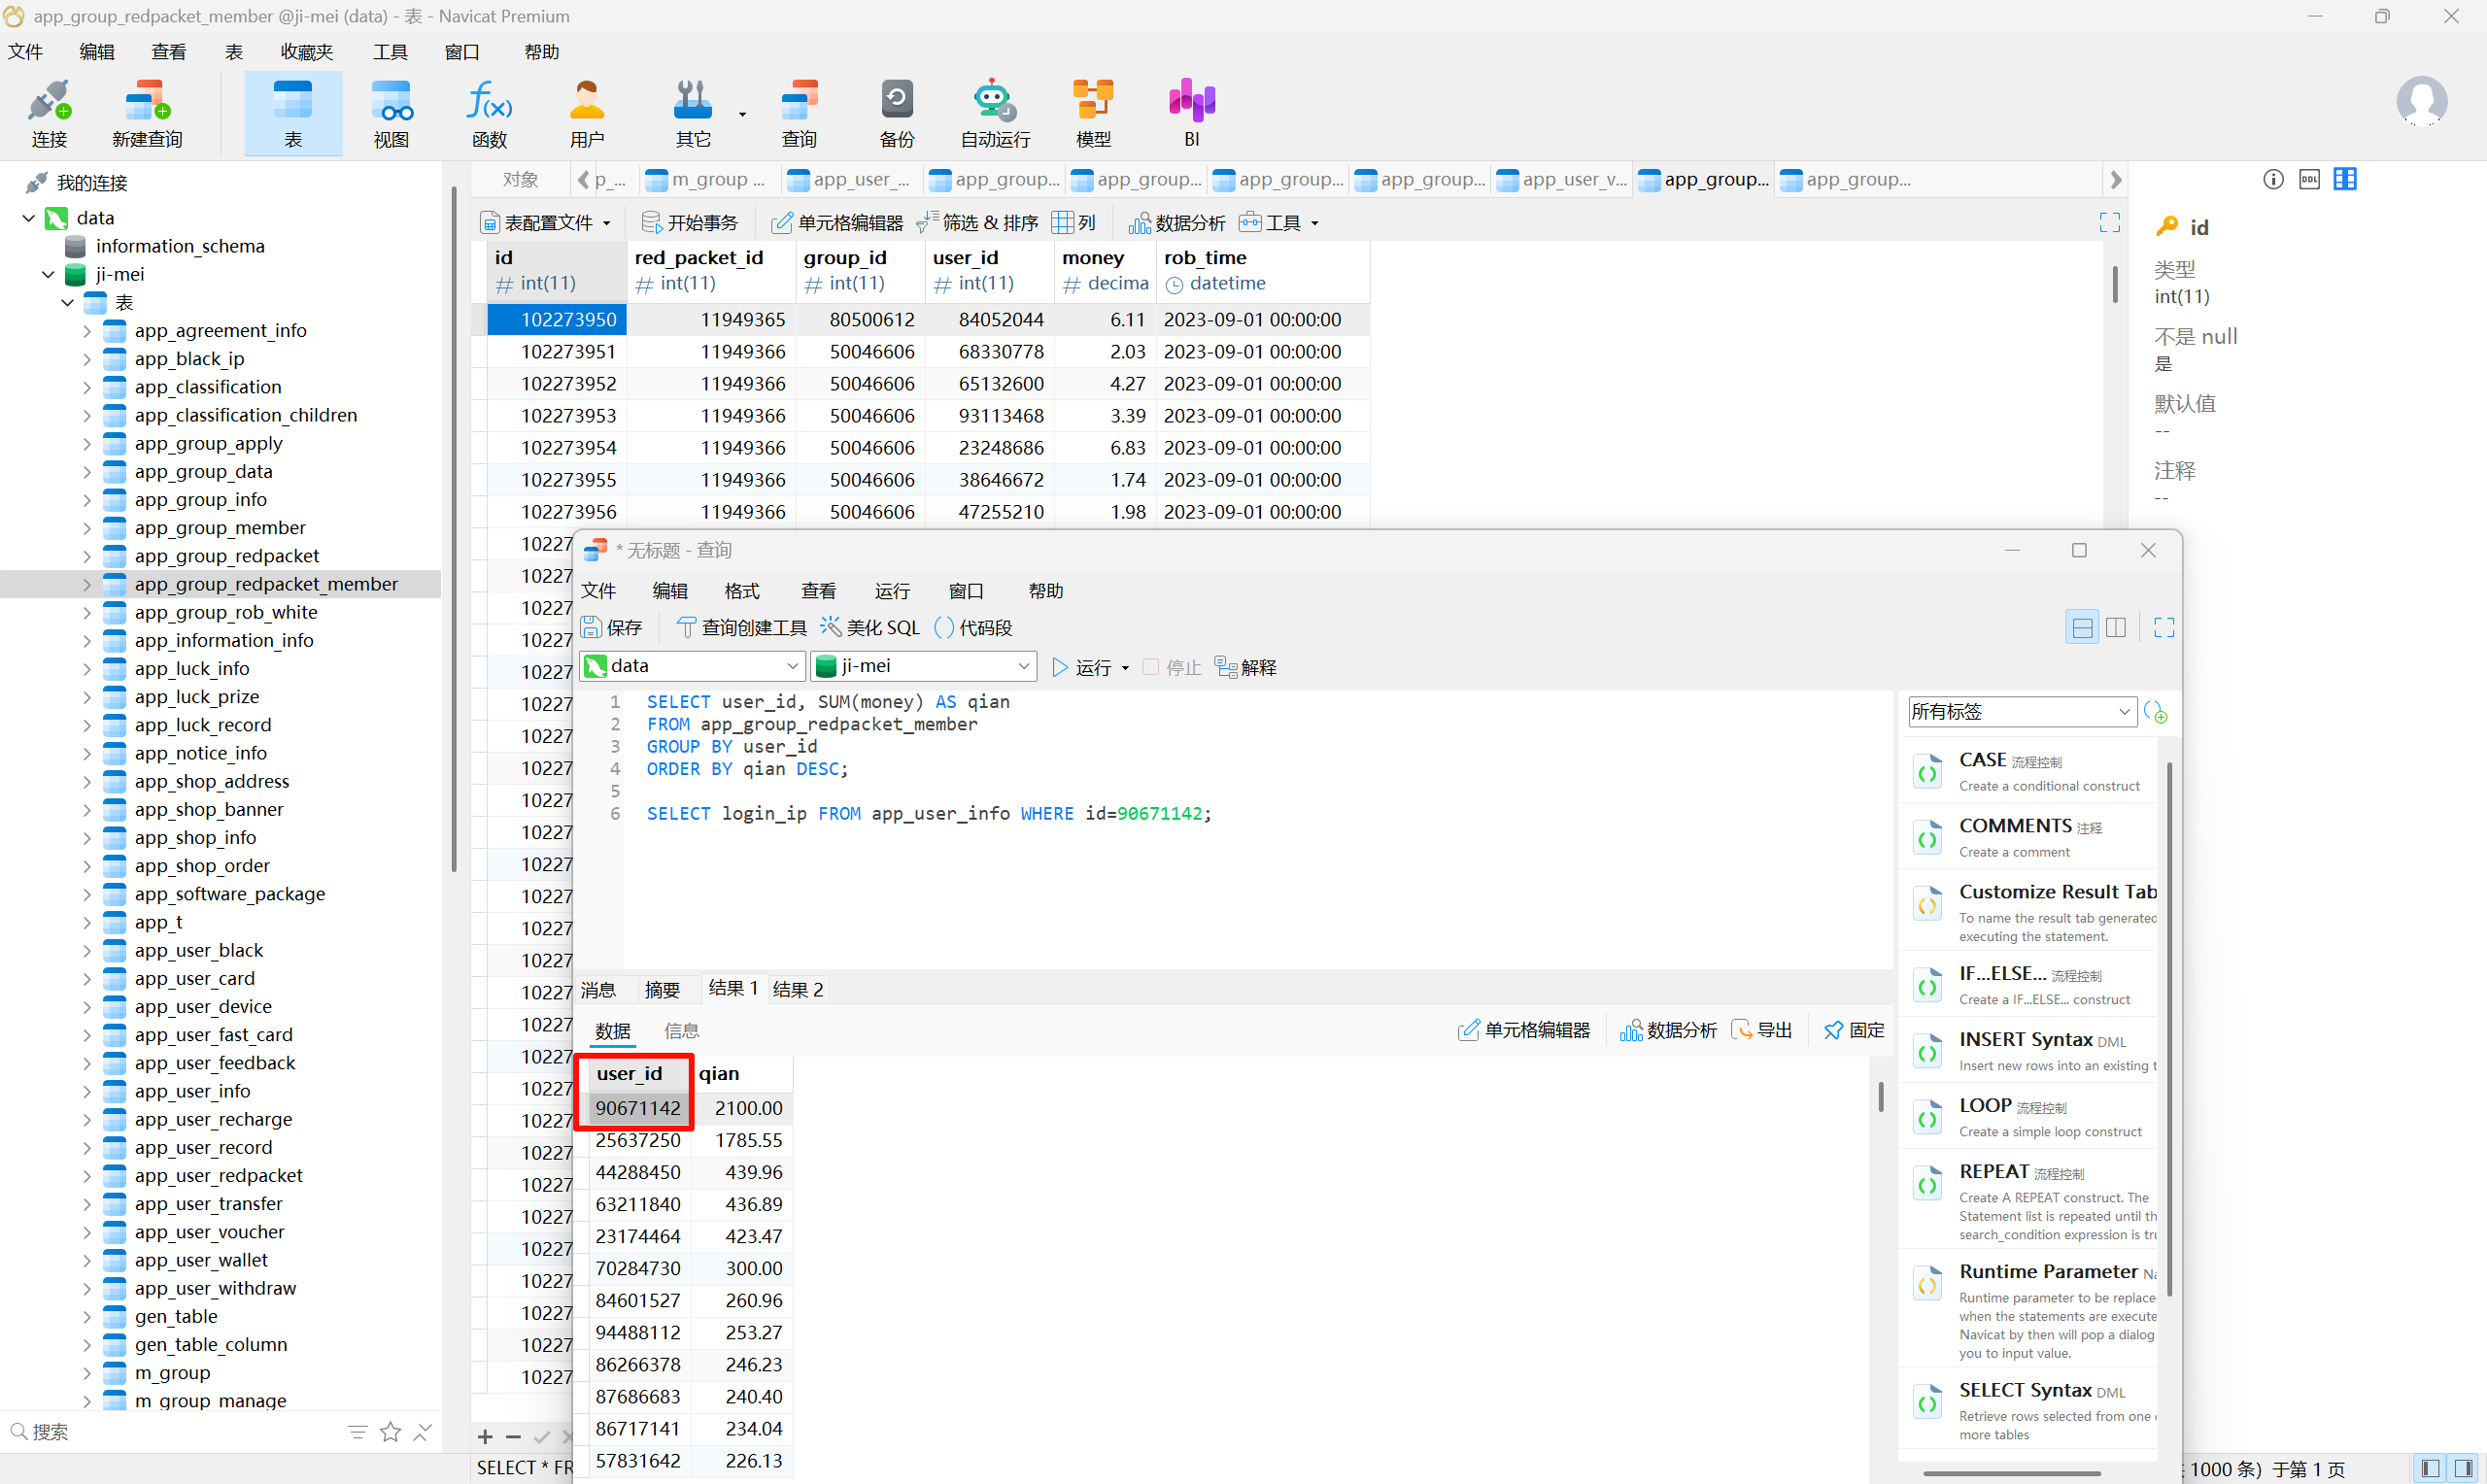
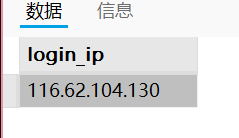
116.62.104.130
Question 30
数据库中记录的提现成功的金额总记是多少?(不考虑手续费)
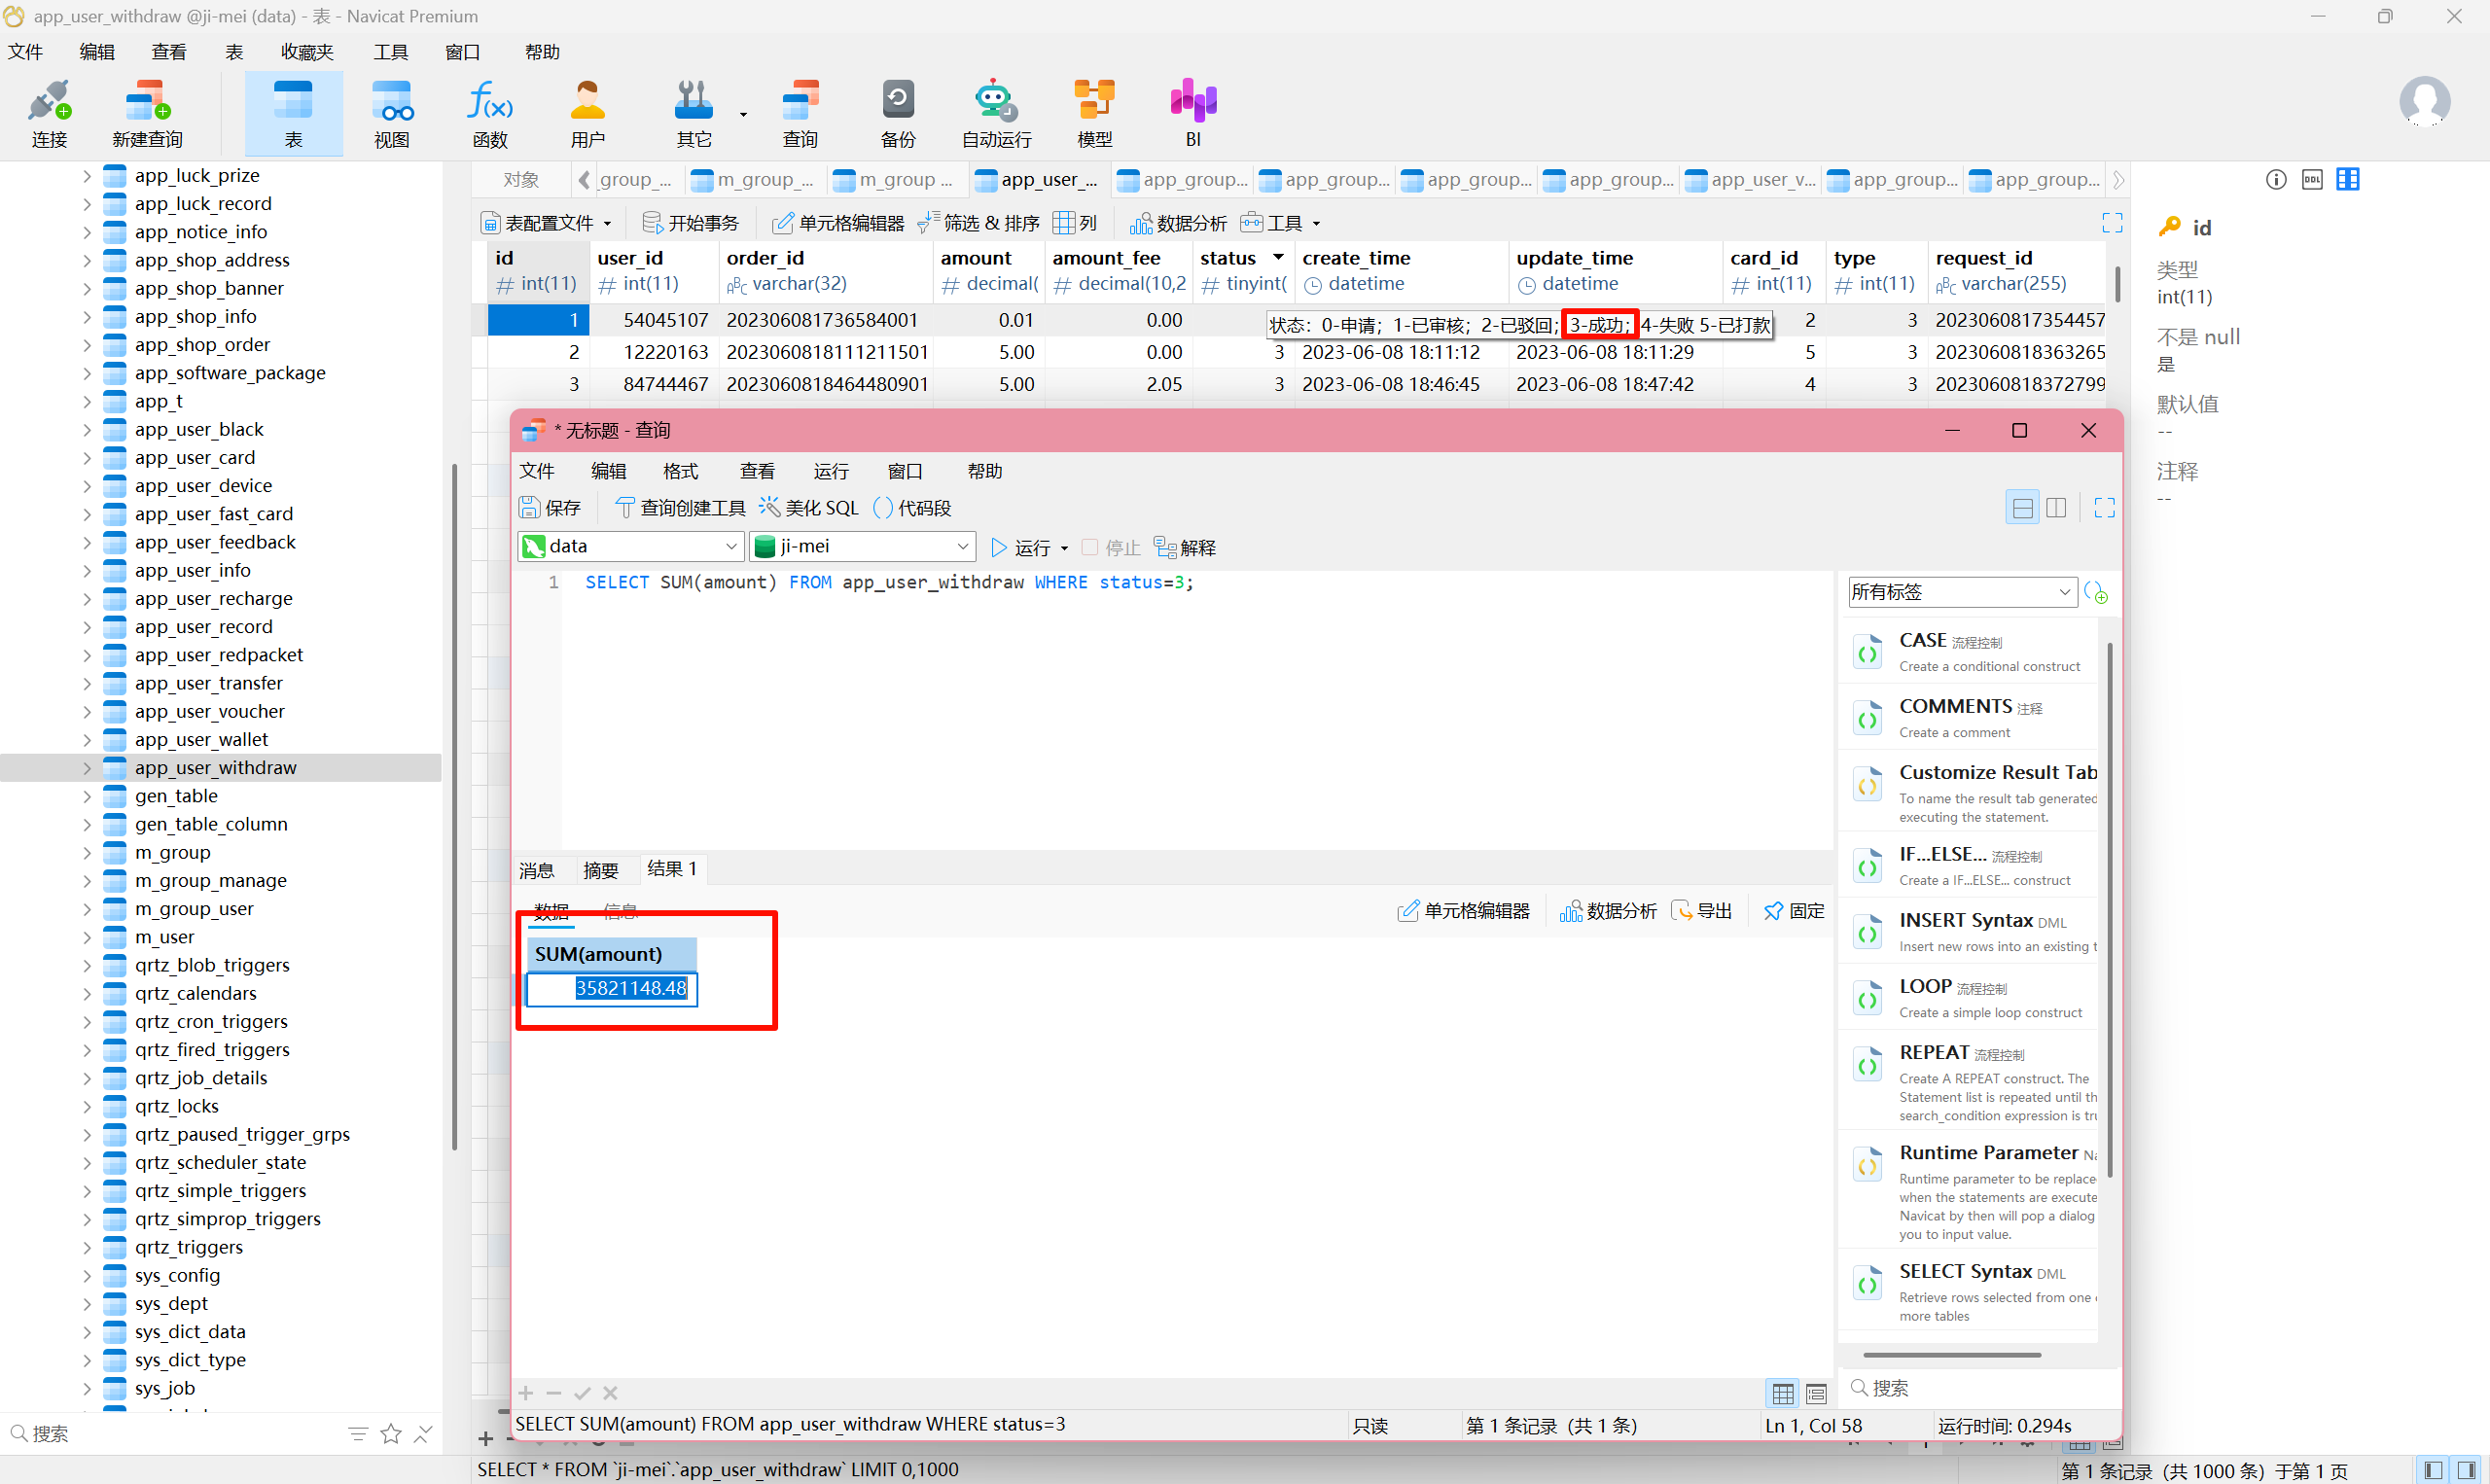
status 为 3 是体现成功的。
35821148.48
Question 31(前置:Windows 部分 Q8)
rocketchat服务器中,有几个真实用户?
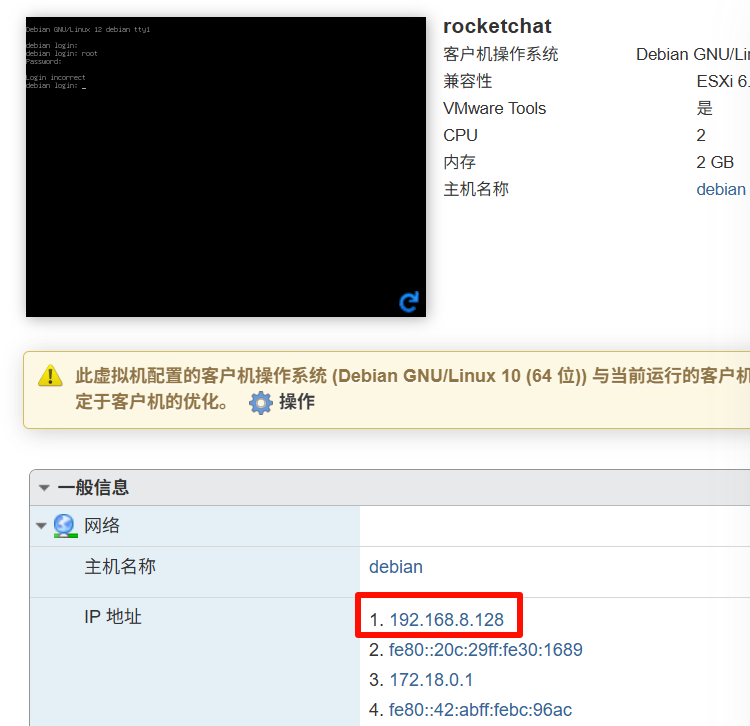
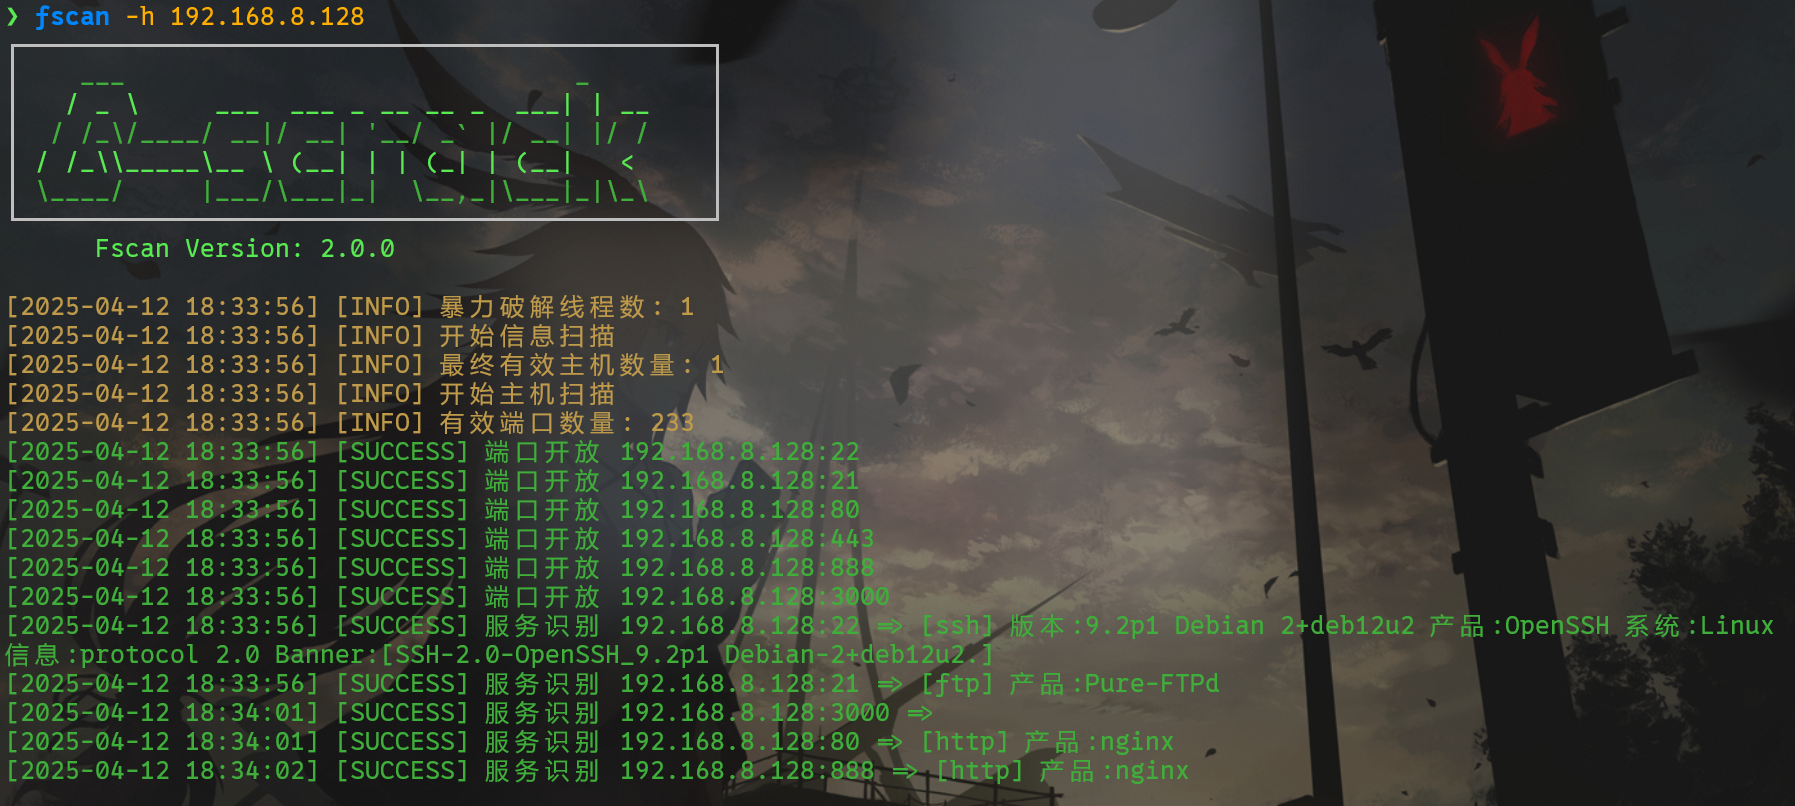
扫一下,聊天网站的端口是 3000,过去访问。
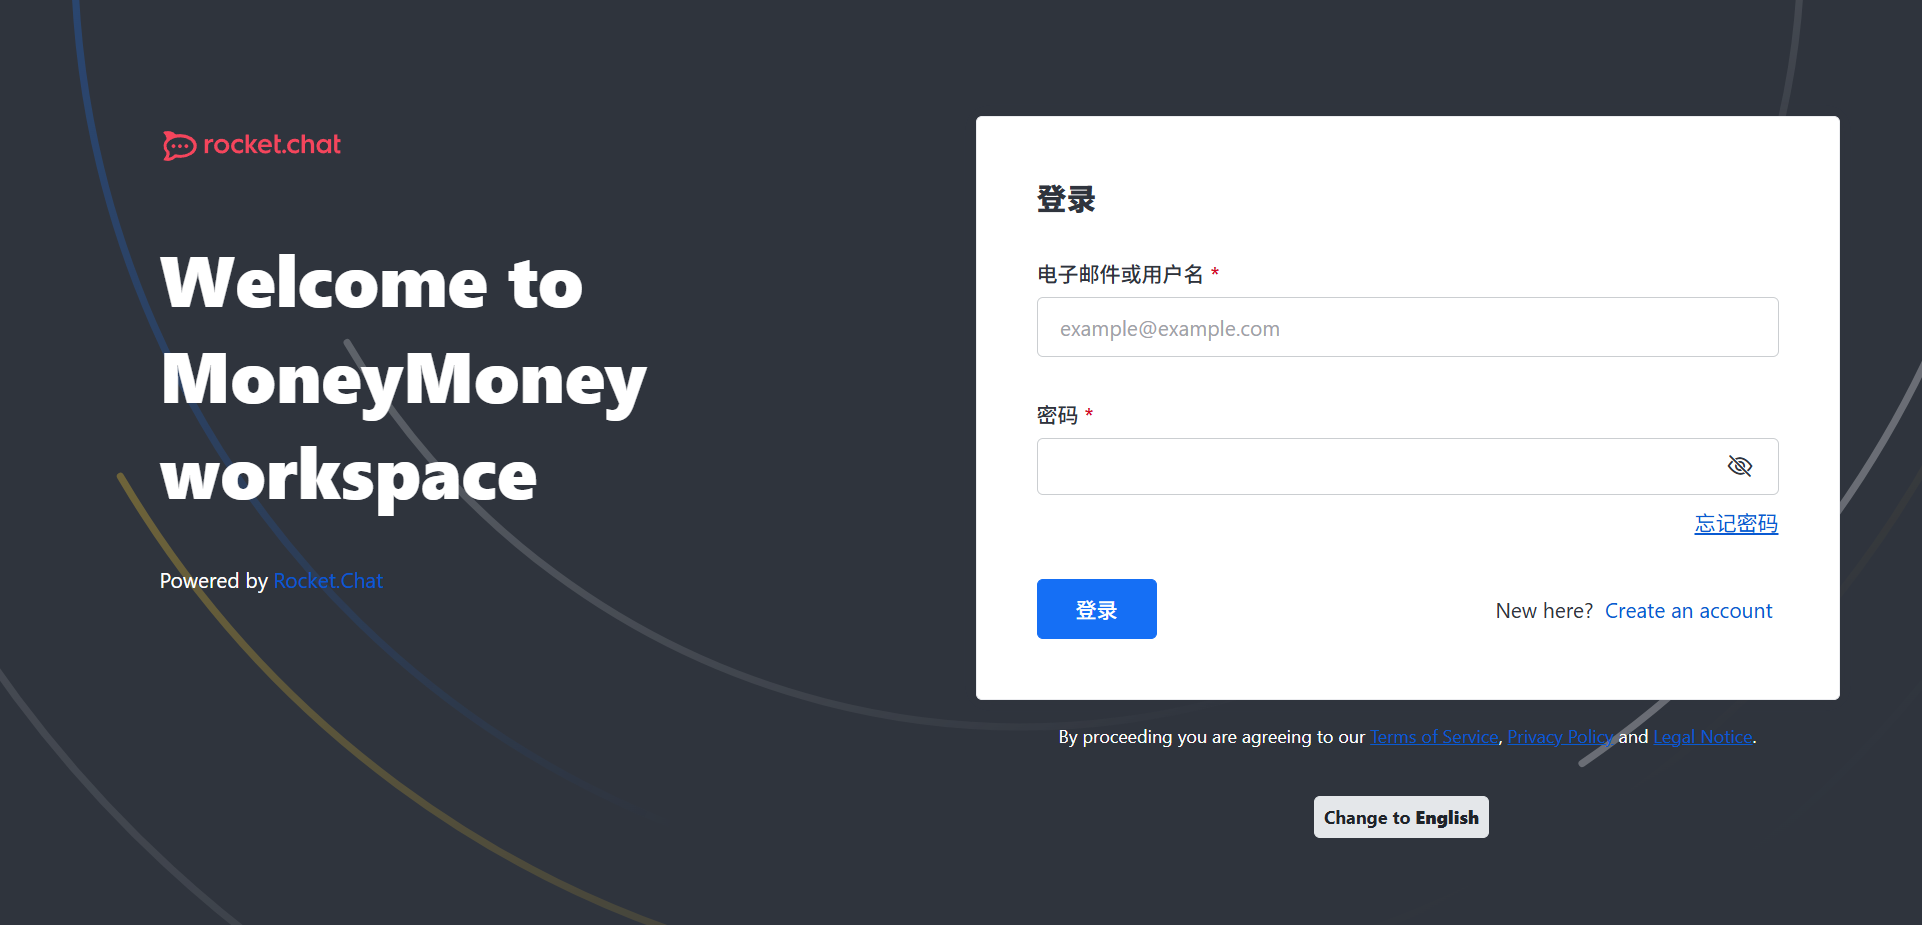
登录账户和密码在 Windows 部分 Q8 拿到。
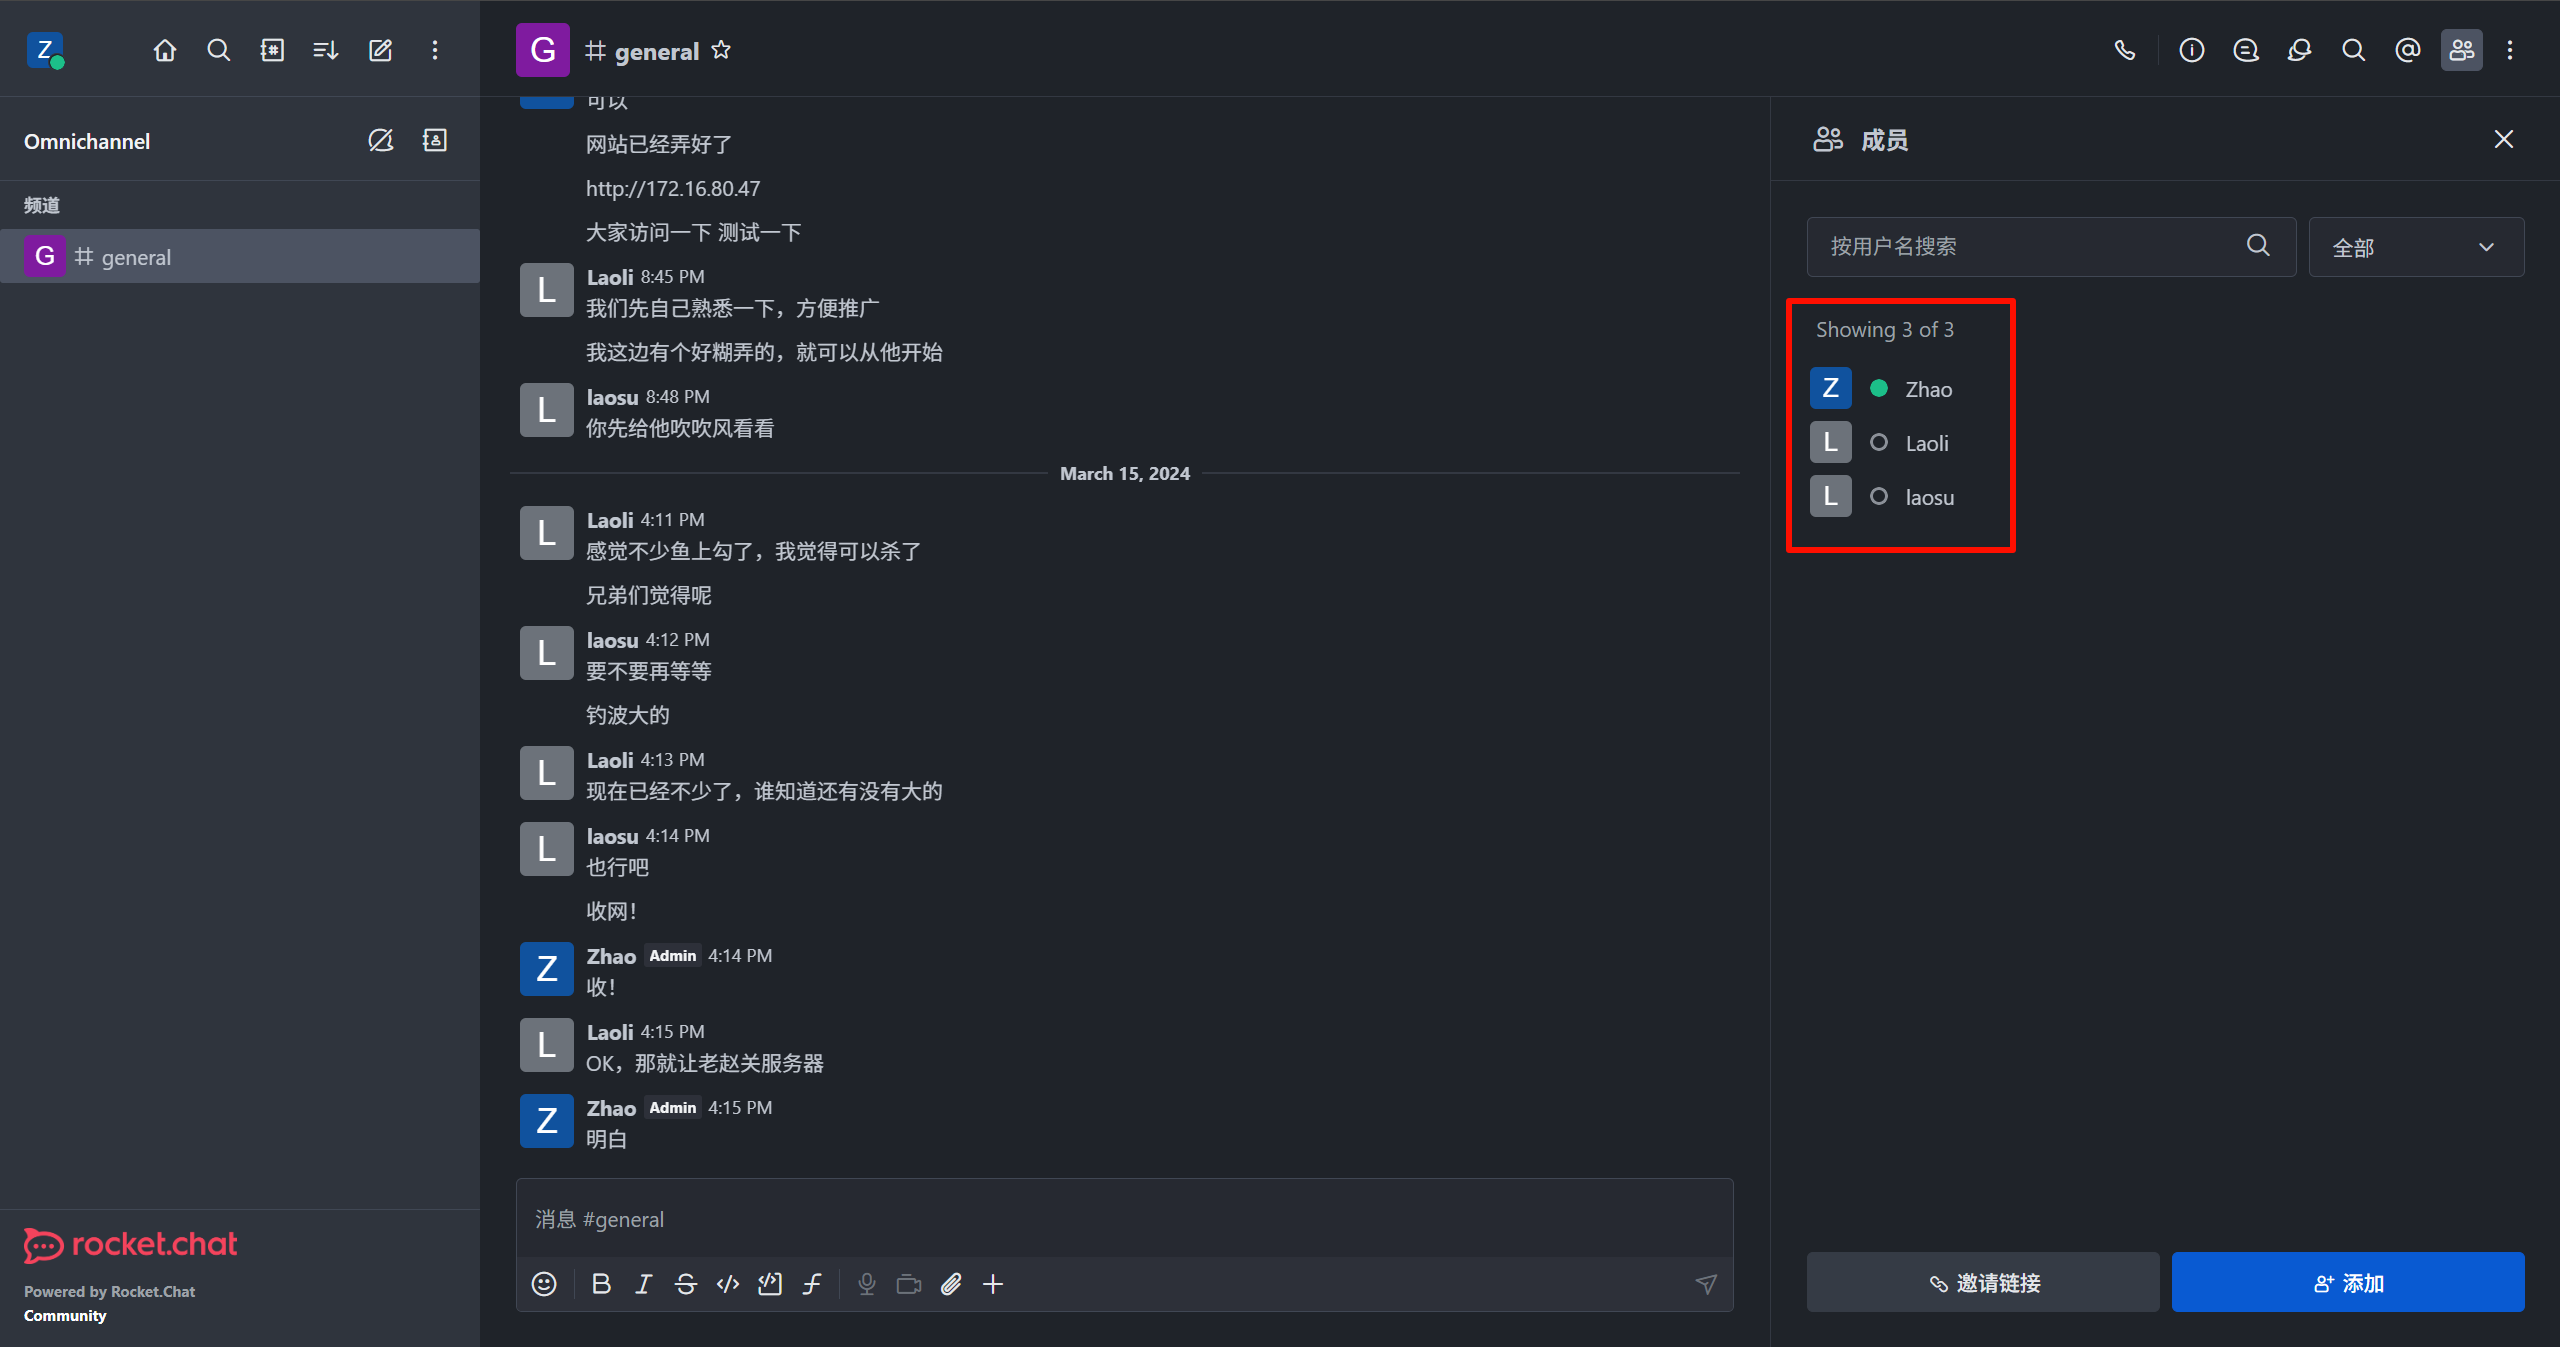
3
Question 32
rocketchat服务器中,聊天服务的端口号是?
上一题中已经扫到了。
3000
Question 33
rocketchat服务器中,聊天服务的管理员的邮箱是?
Zhao 就是管理员,也就是目前登录的这个账户,去看一下我的资料。
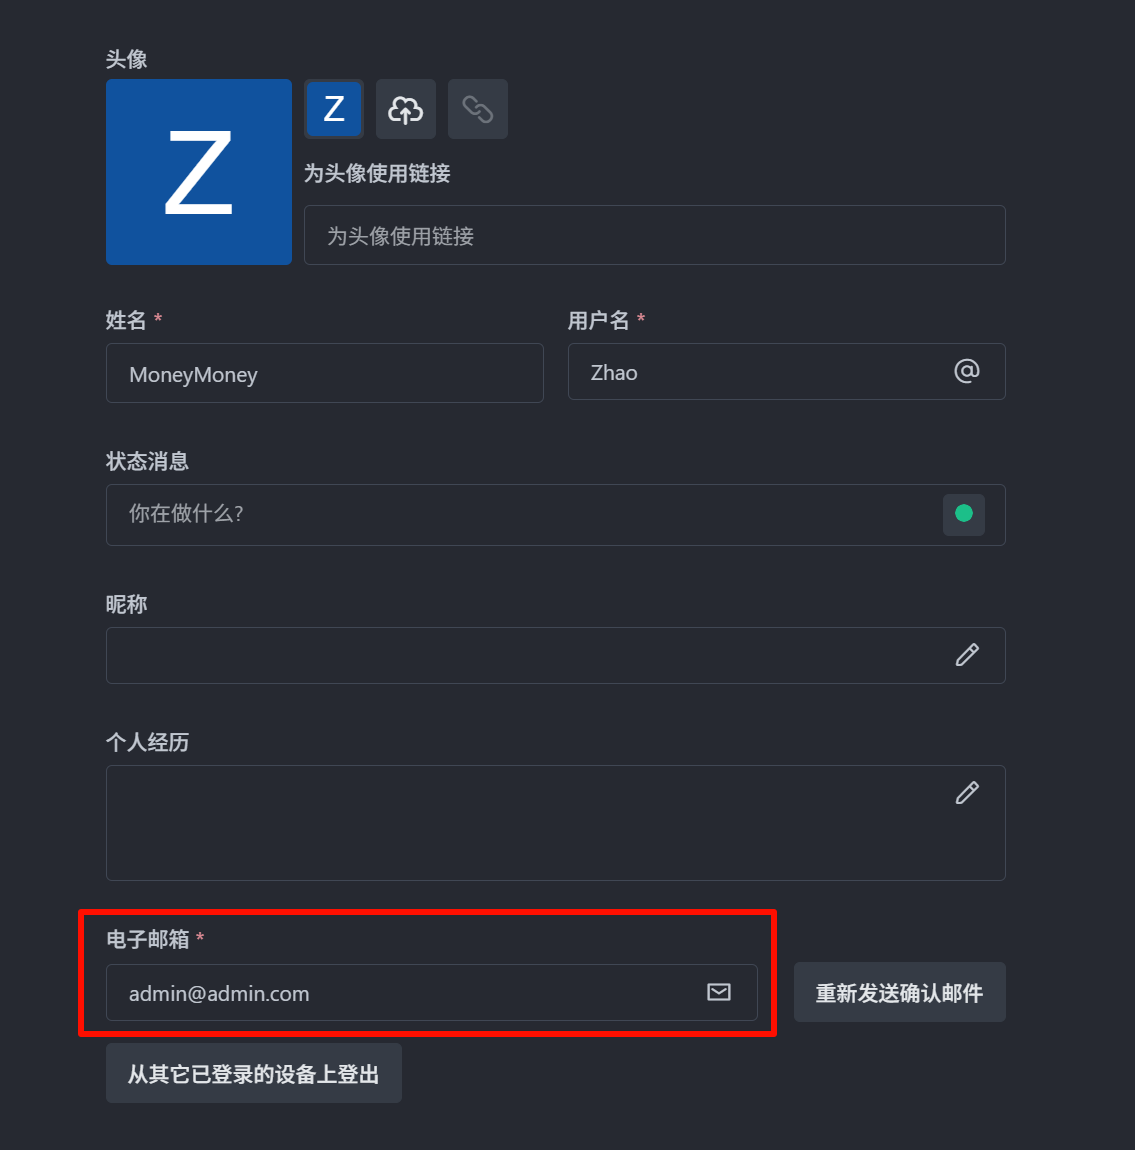
admin@admin.com
Question 34
rocketchat服务器中,聊天服务使用的数据库的版本号是?
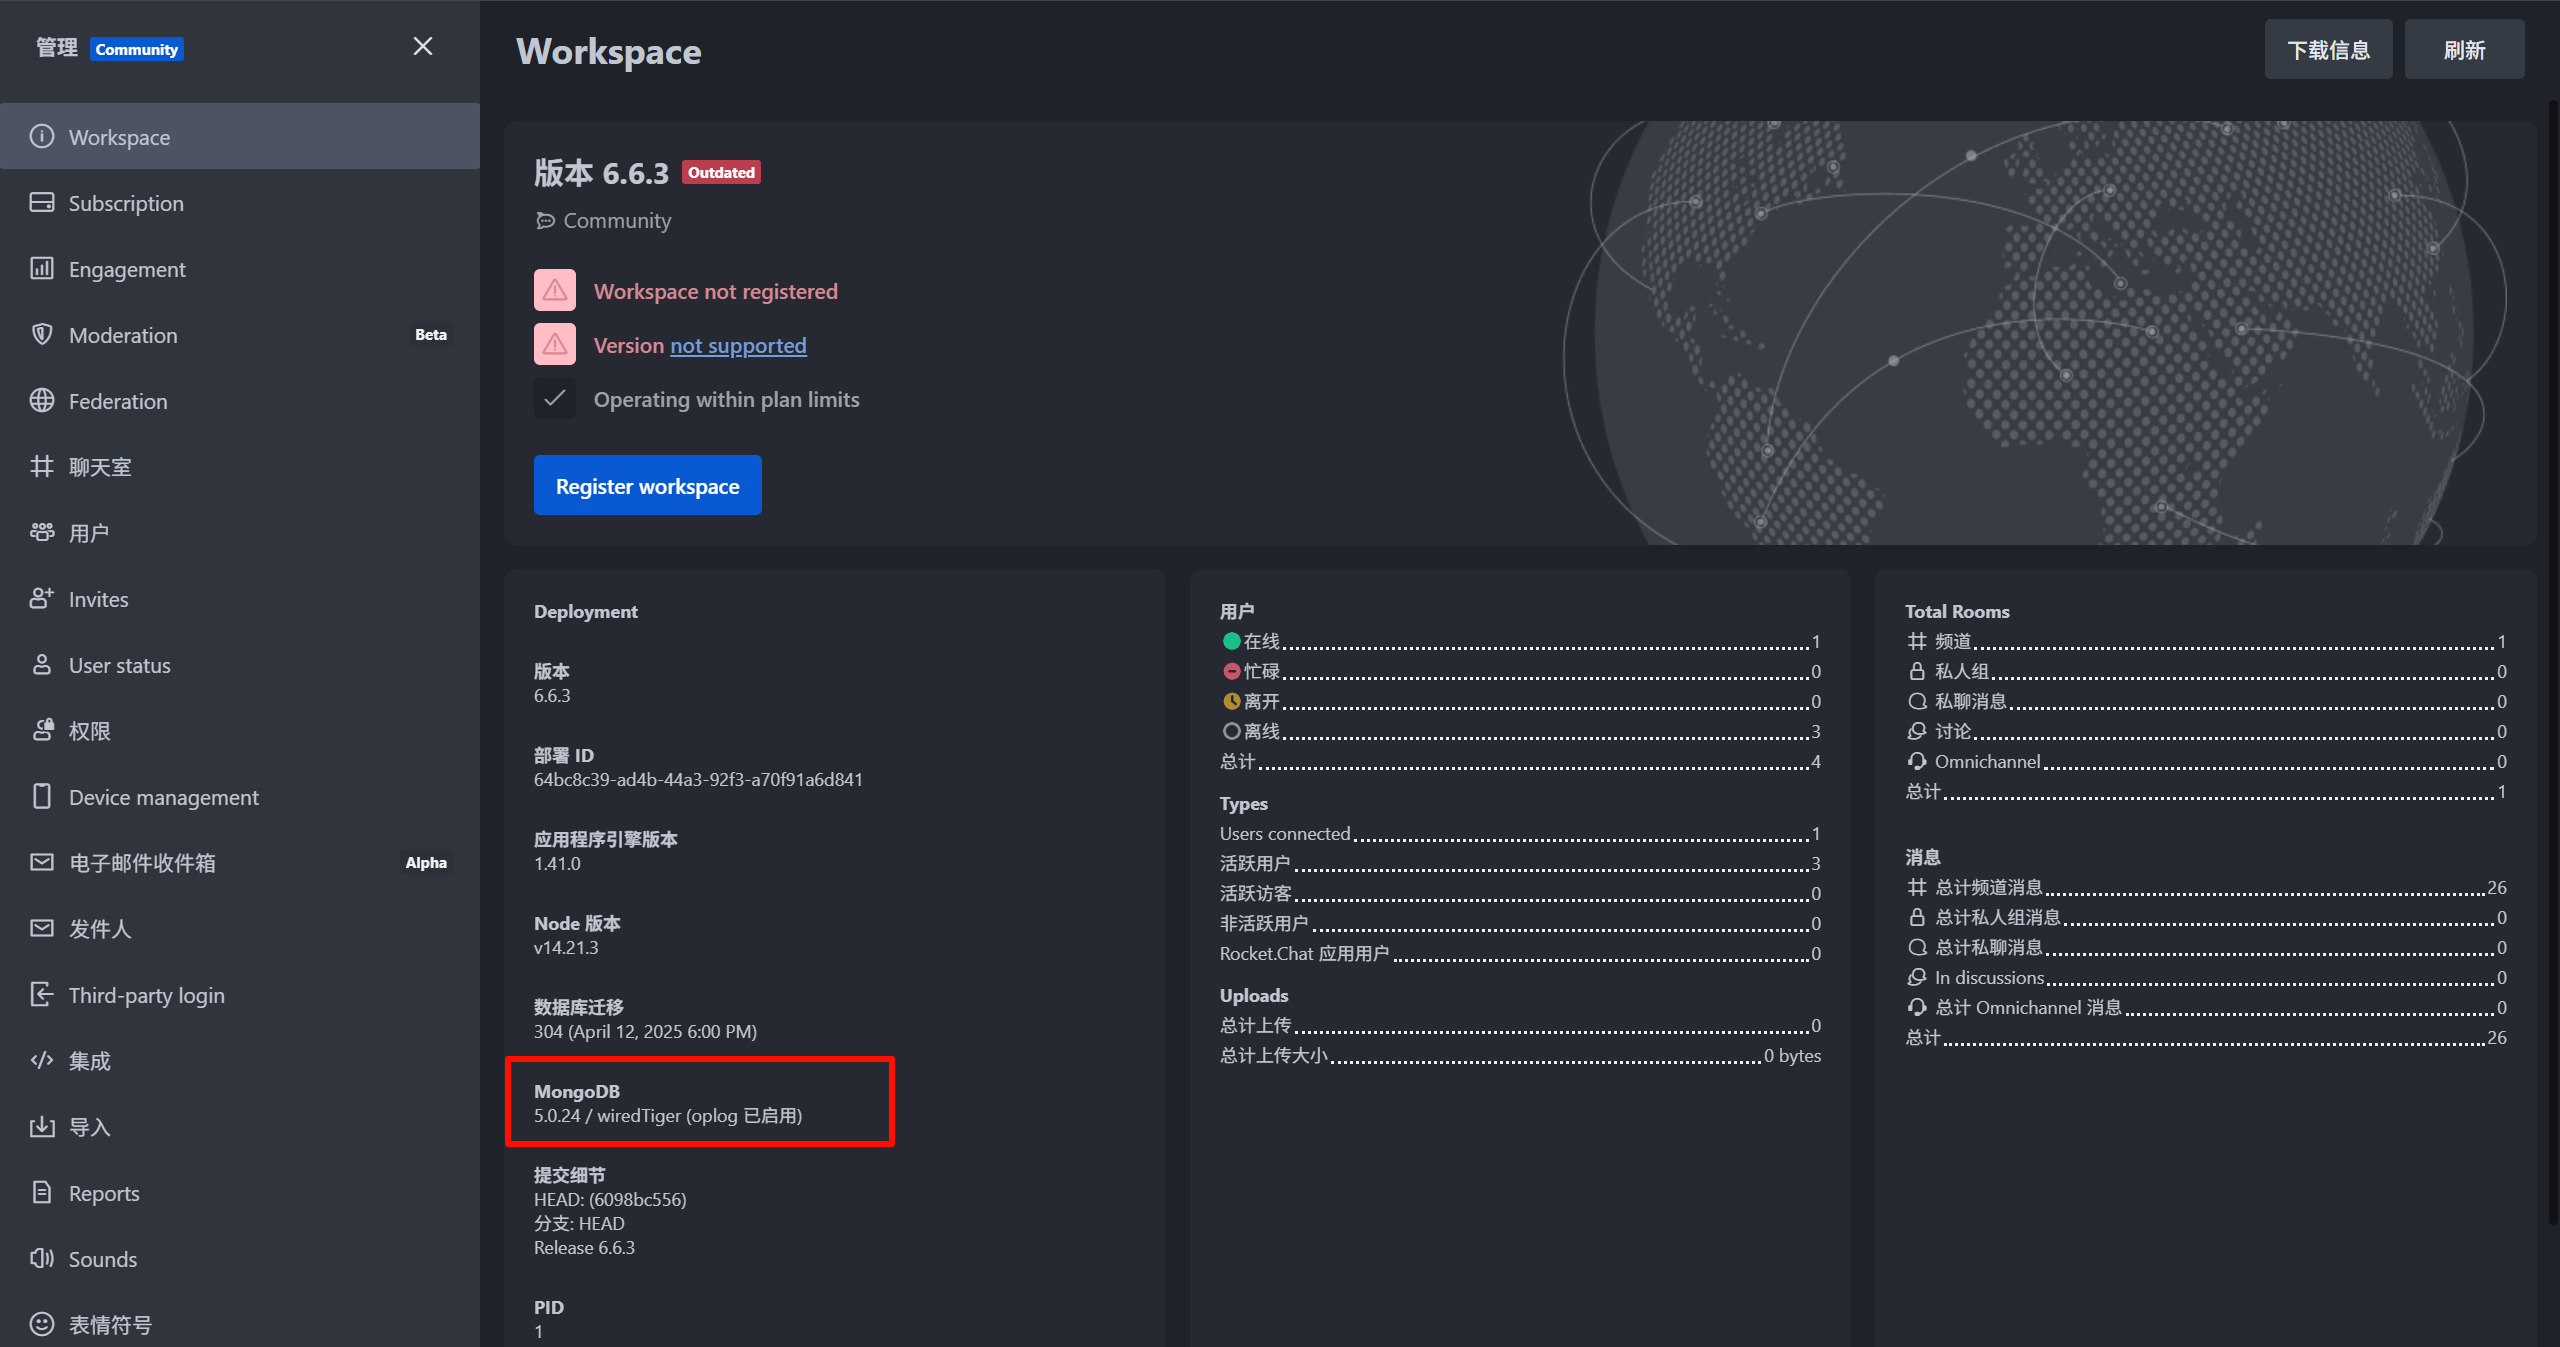
5.0.24
Question 35
rocketchat服务器中,最大的文件上传大小是?(以字节为单位)
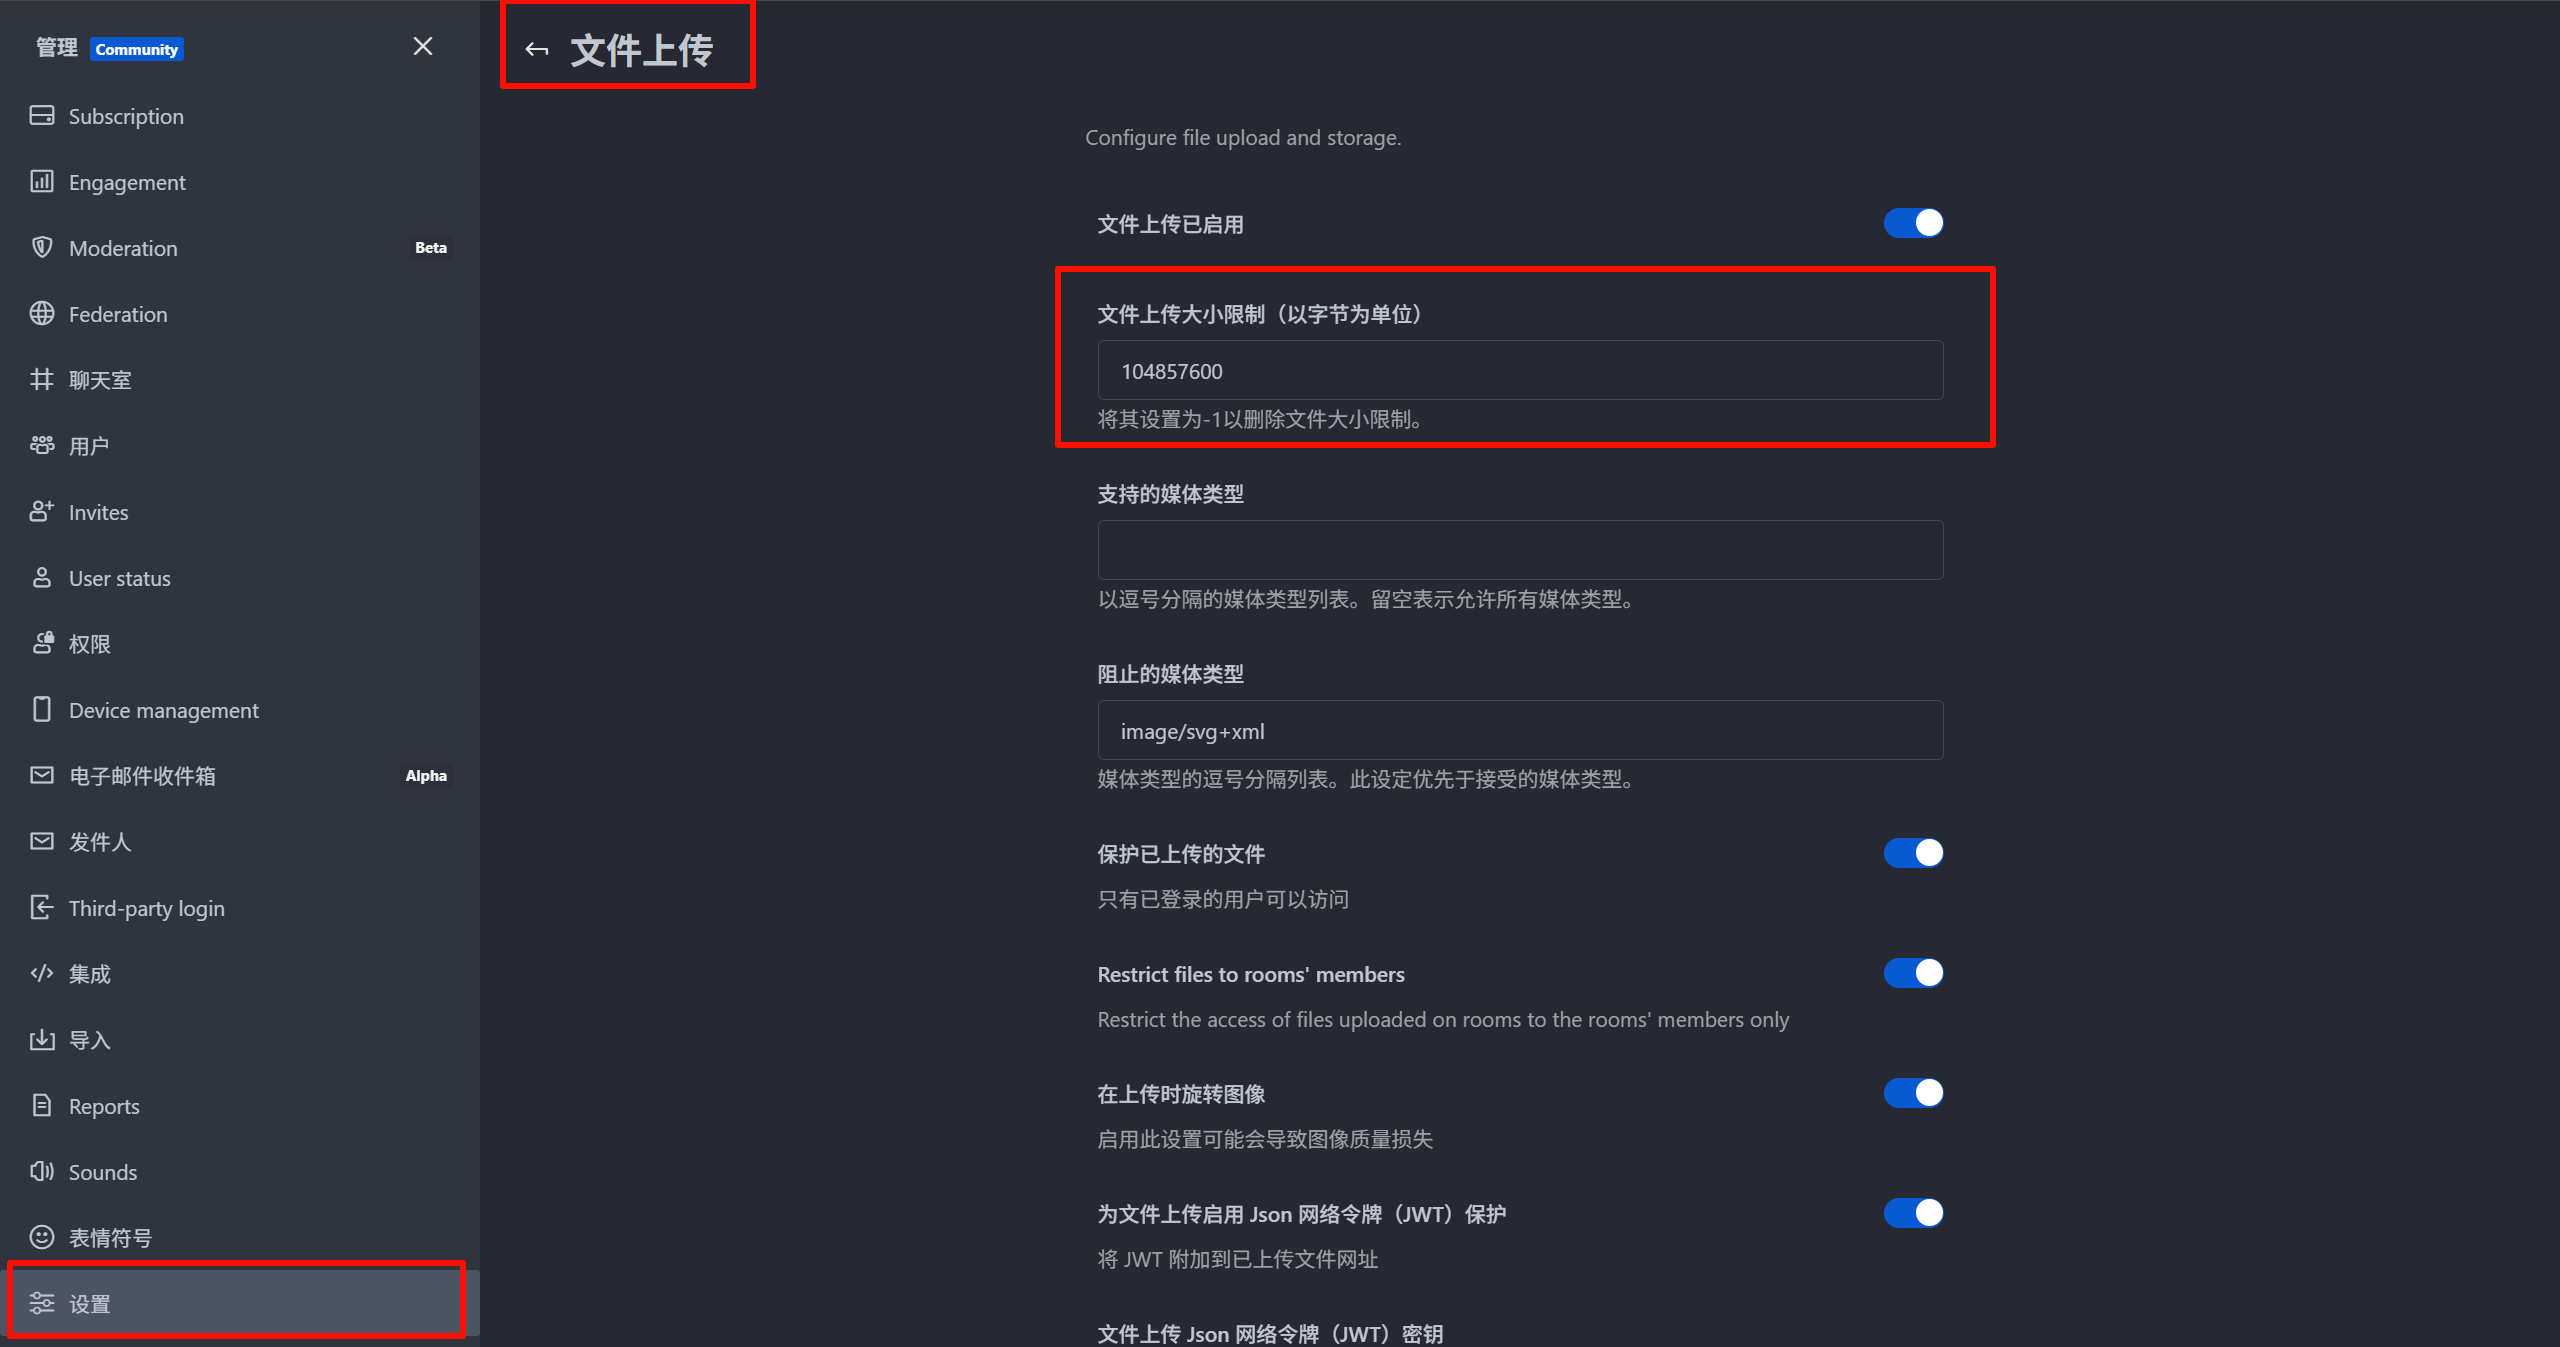
104857600
Question 36
rocketchat服务器中,管理员账号的创建时间为?
A. 2024/3/14 8:18:54
B. 2024/3/14 8:19:54
C. 2024/3/14 8:17:54
D. 2024/3/14 8:15:54
此时需要连接这个服务器,但是按照之前的方法爆不出来密码,需要去修改密码。
重置密码
在开始选择的时候按 e 进入编辑模式。
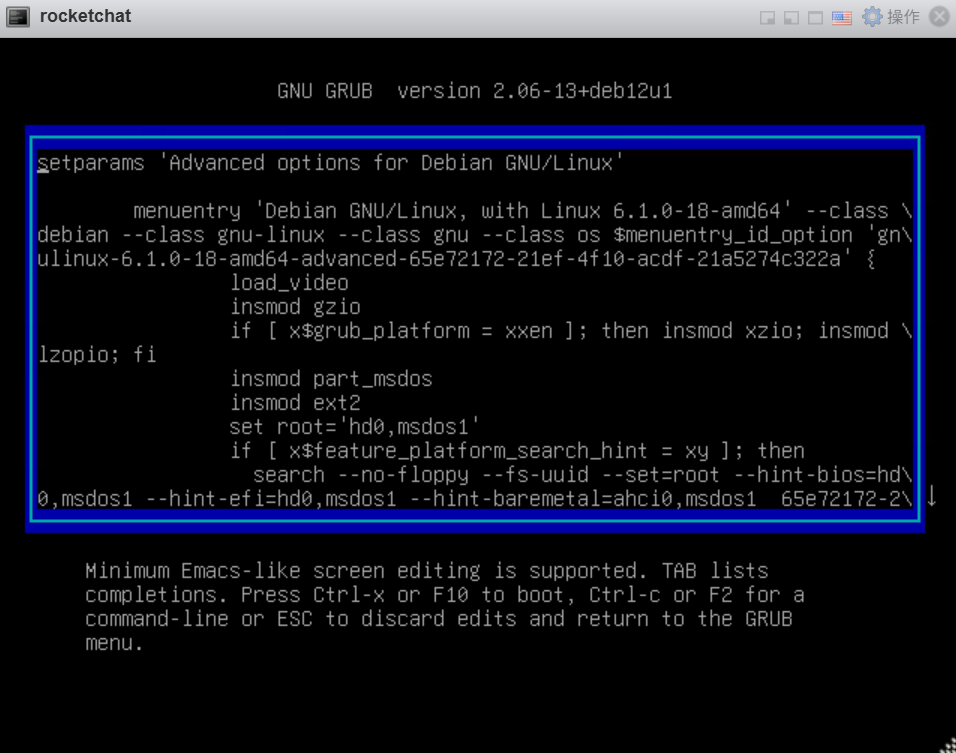
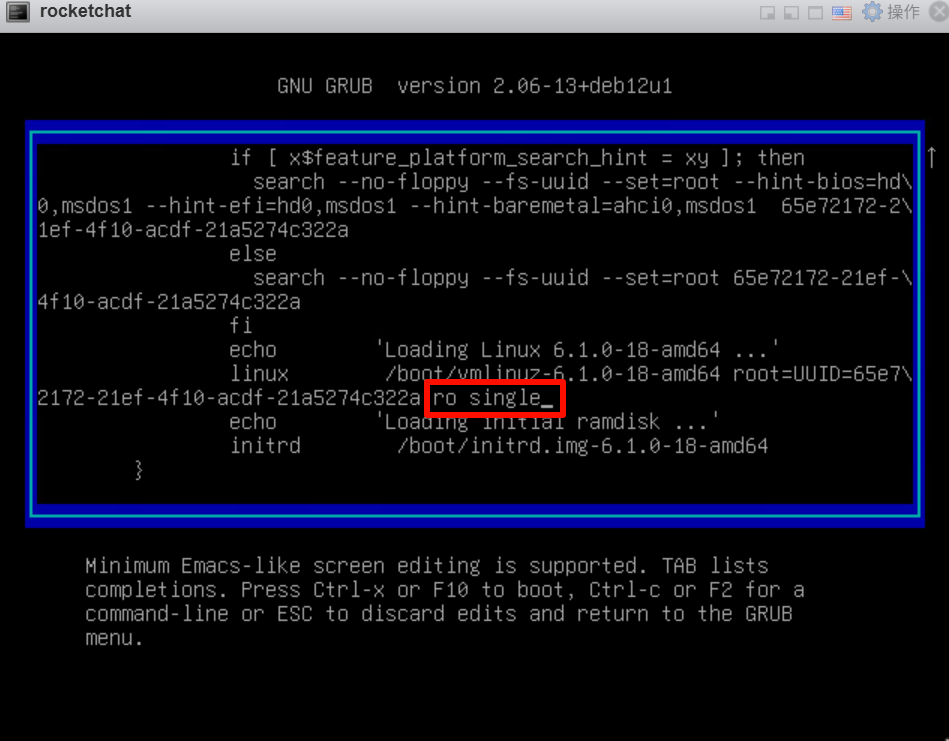
编辑 linux 那行最后面的 no single,改成 rw single init=/bin/bash。
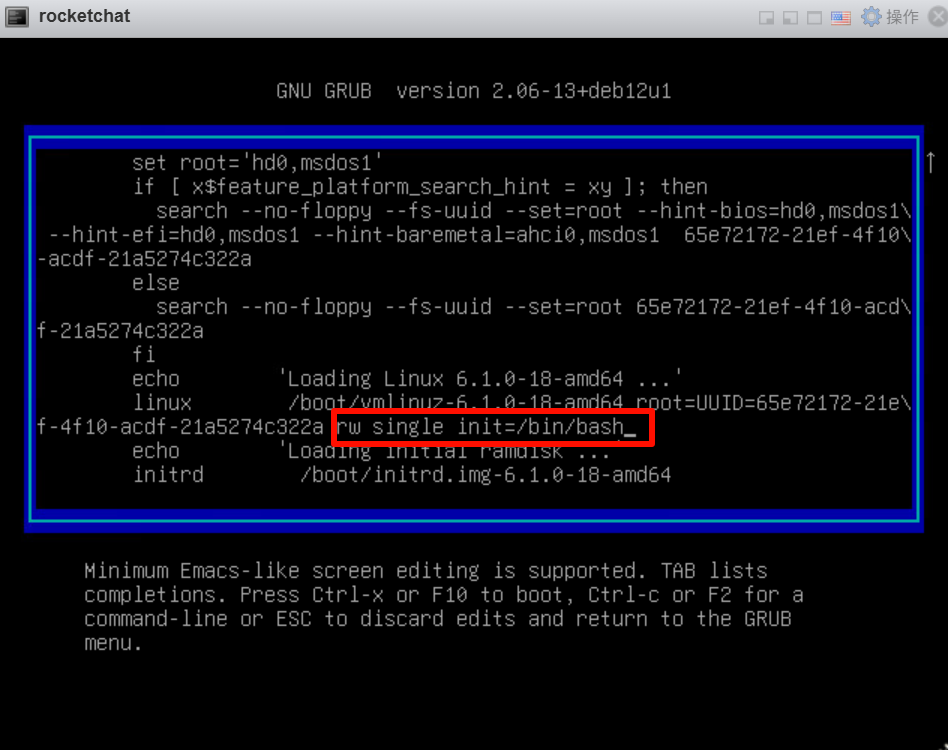
然后按一下 Ctrl+X 重启。
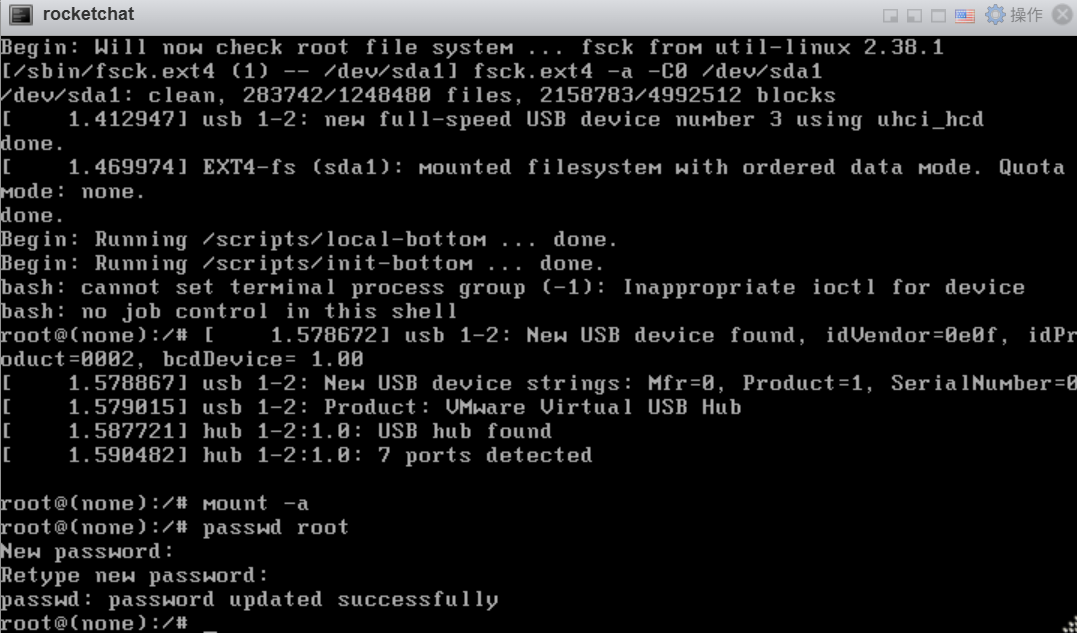
然后执行以下的命令,重置 root 密码然后重启。
mount -a
passwd root
reboot
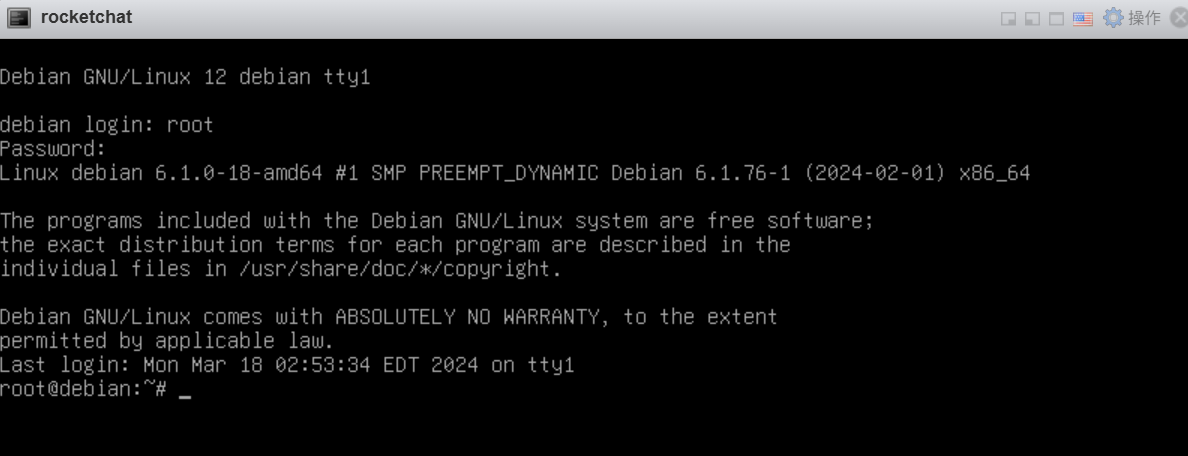
成功重置密码。
SSH 连接
接下来去修改 ssh 的配置文件,可以让 root 用密码登录。
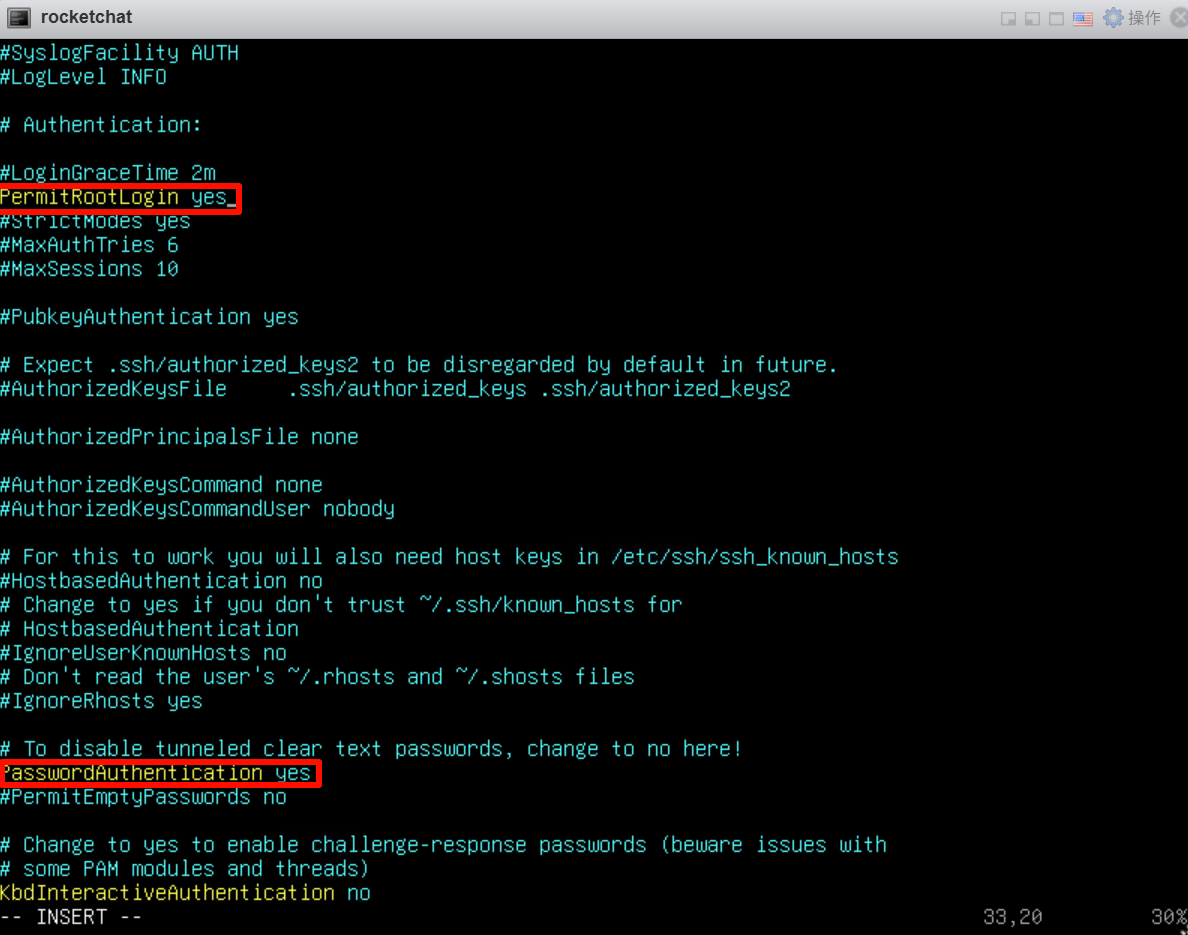
然后重启 sshd 服务。
连接数据库
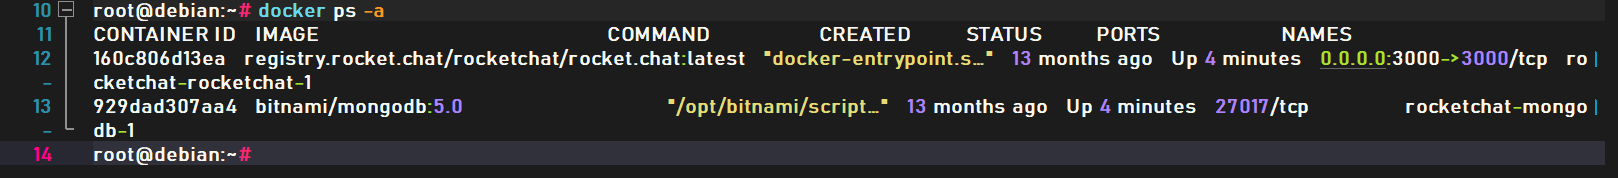
可以发现数据库是开在 docker 里面的。
看一下他的 ip。
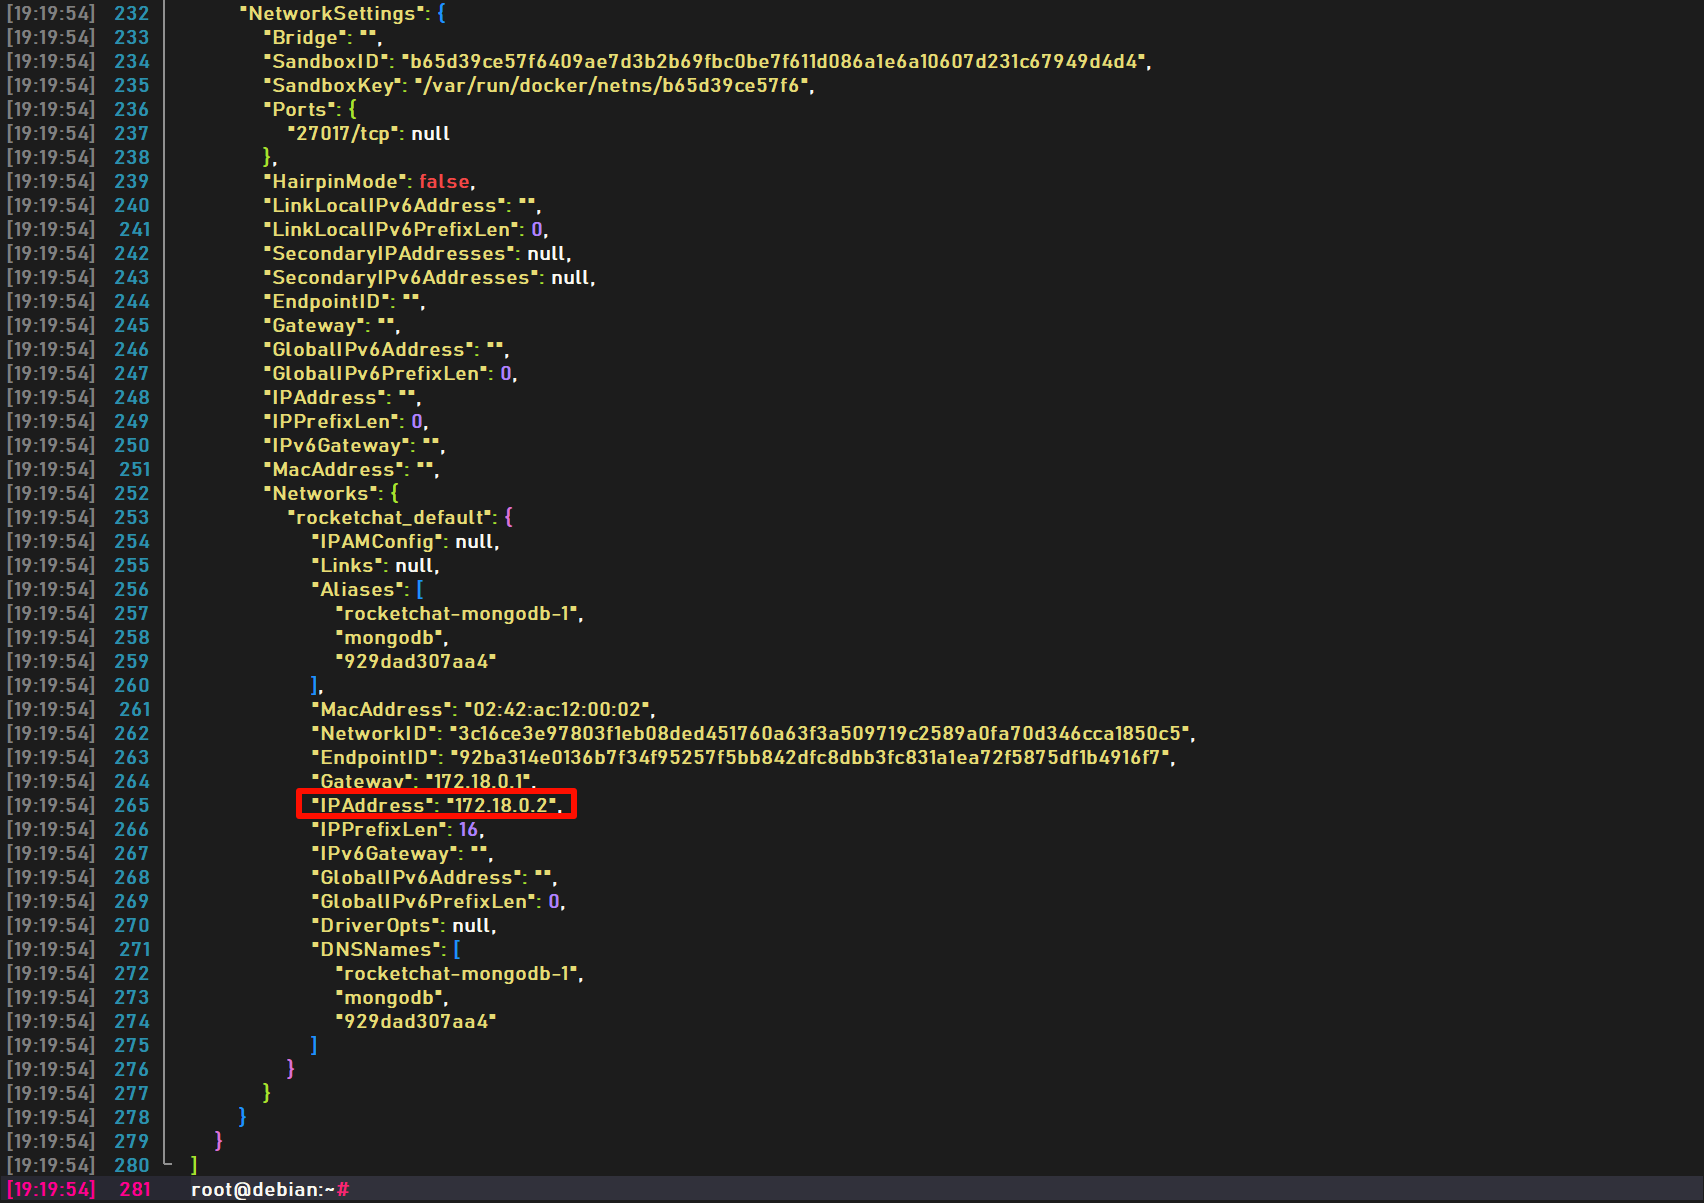
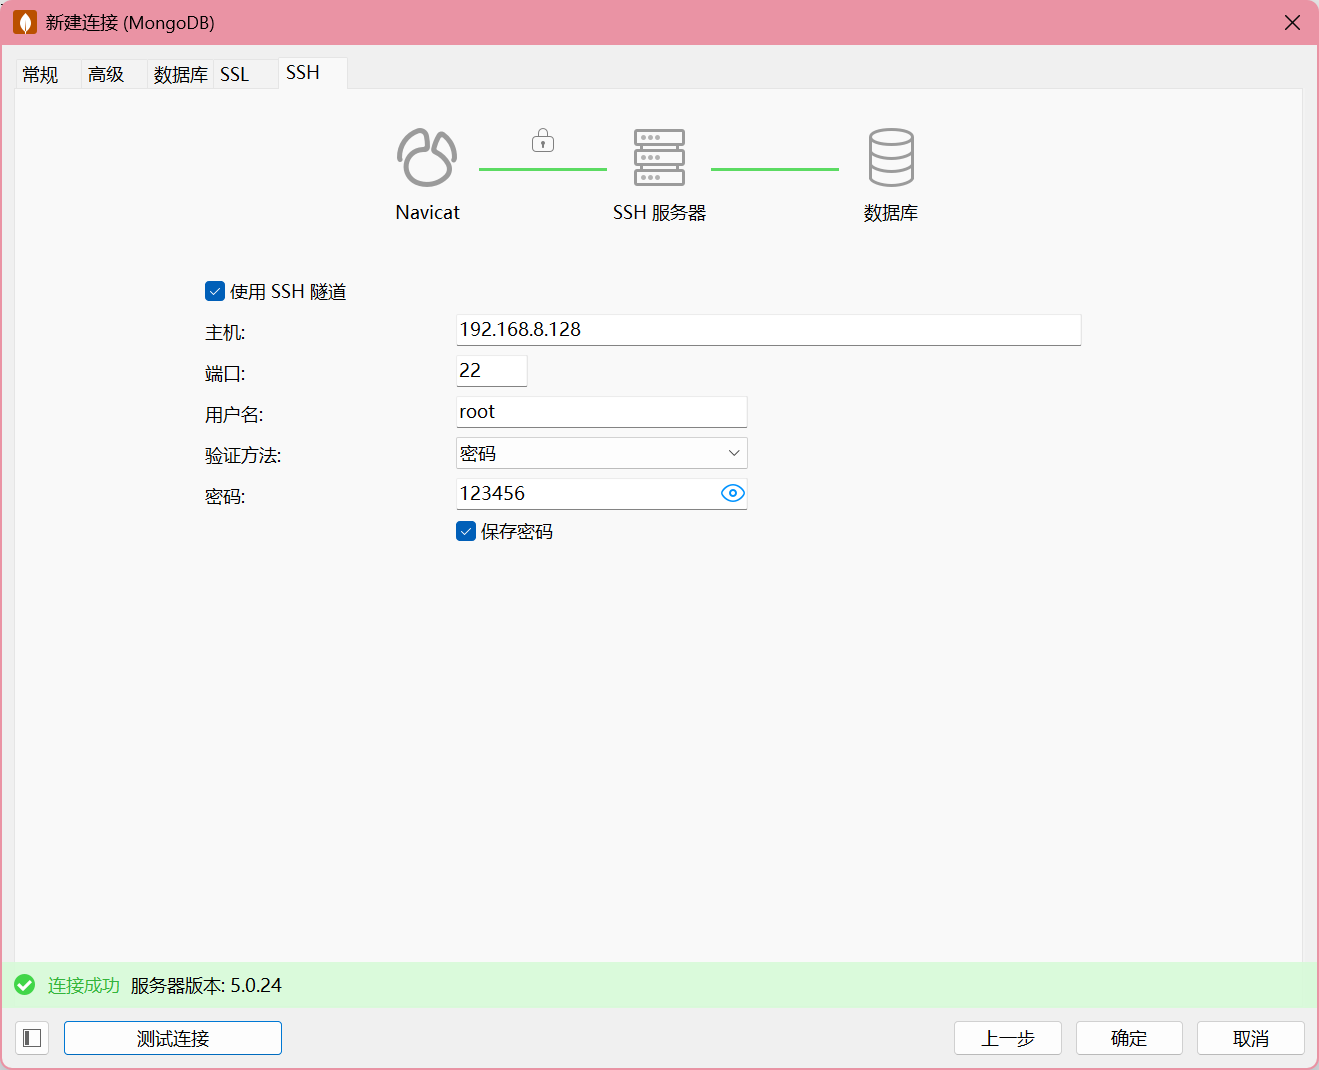
用 navicat SSH 隧道去连这个数据库。
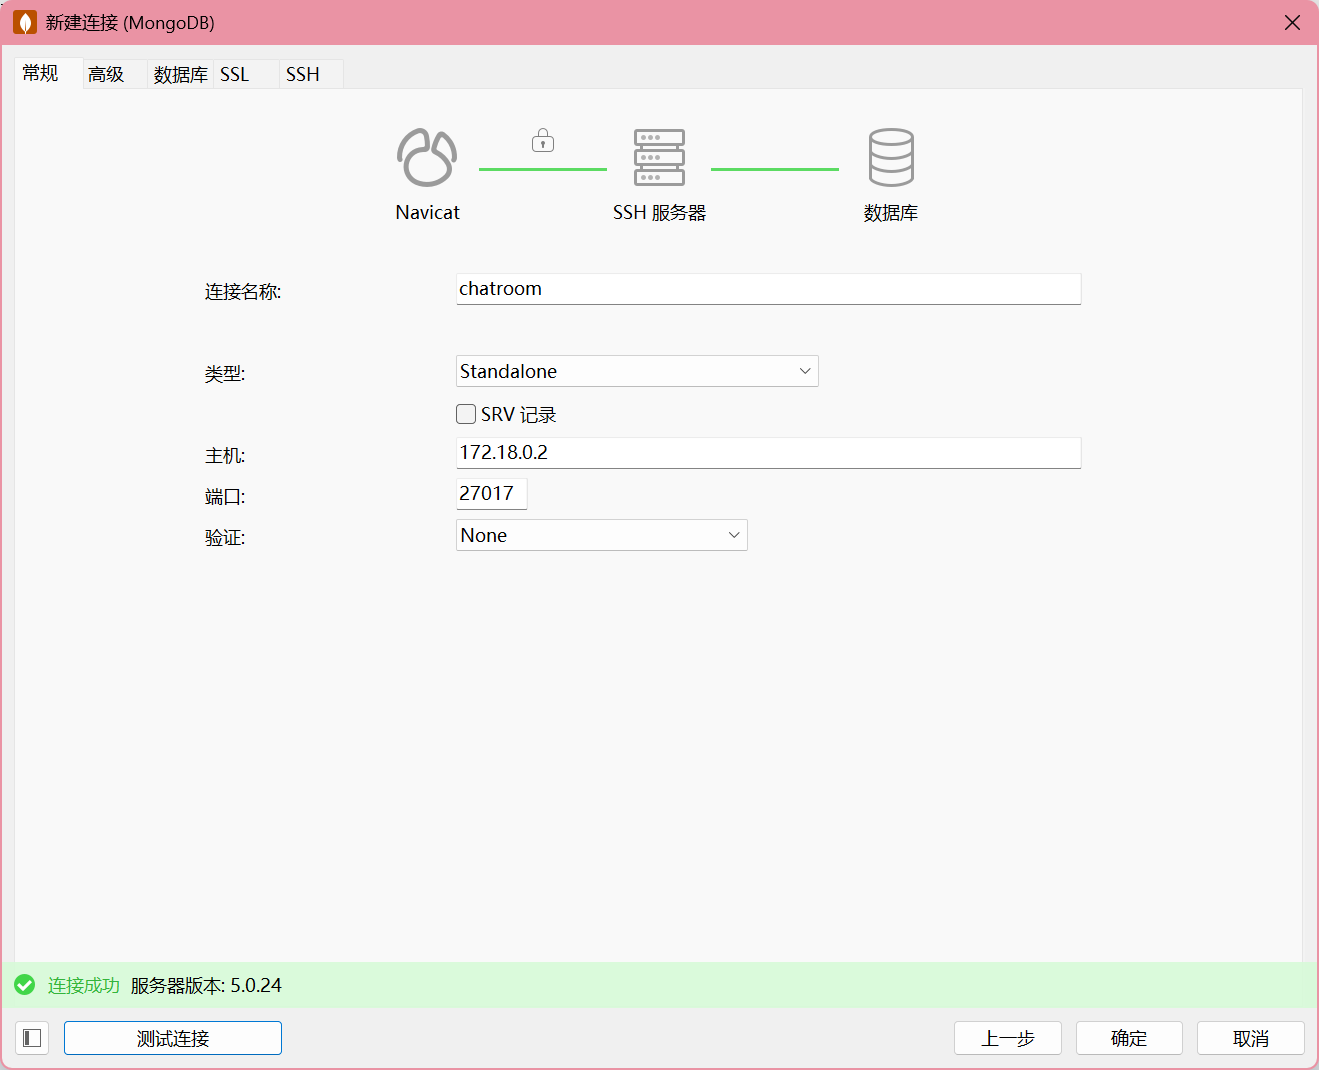
解决问题
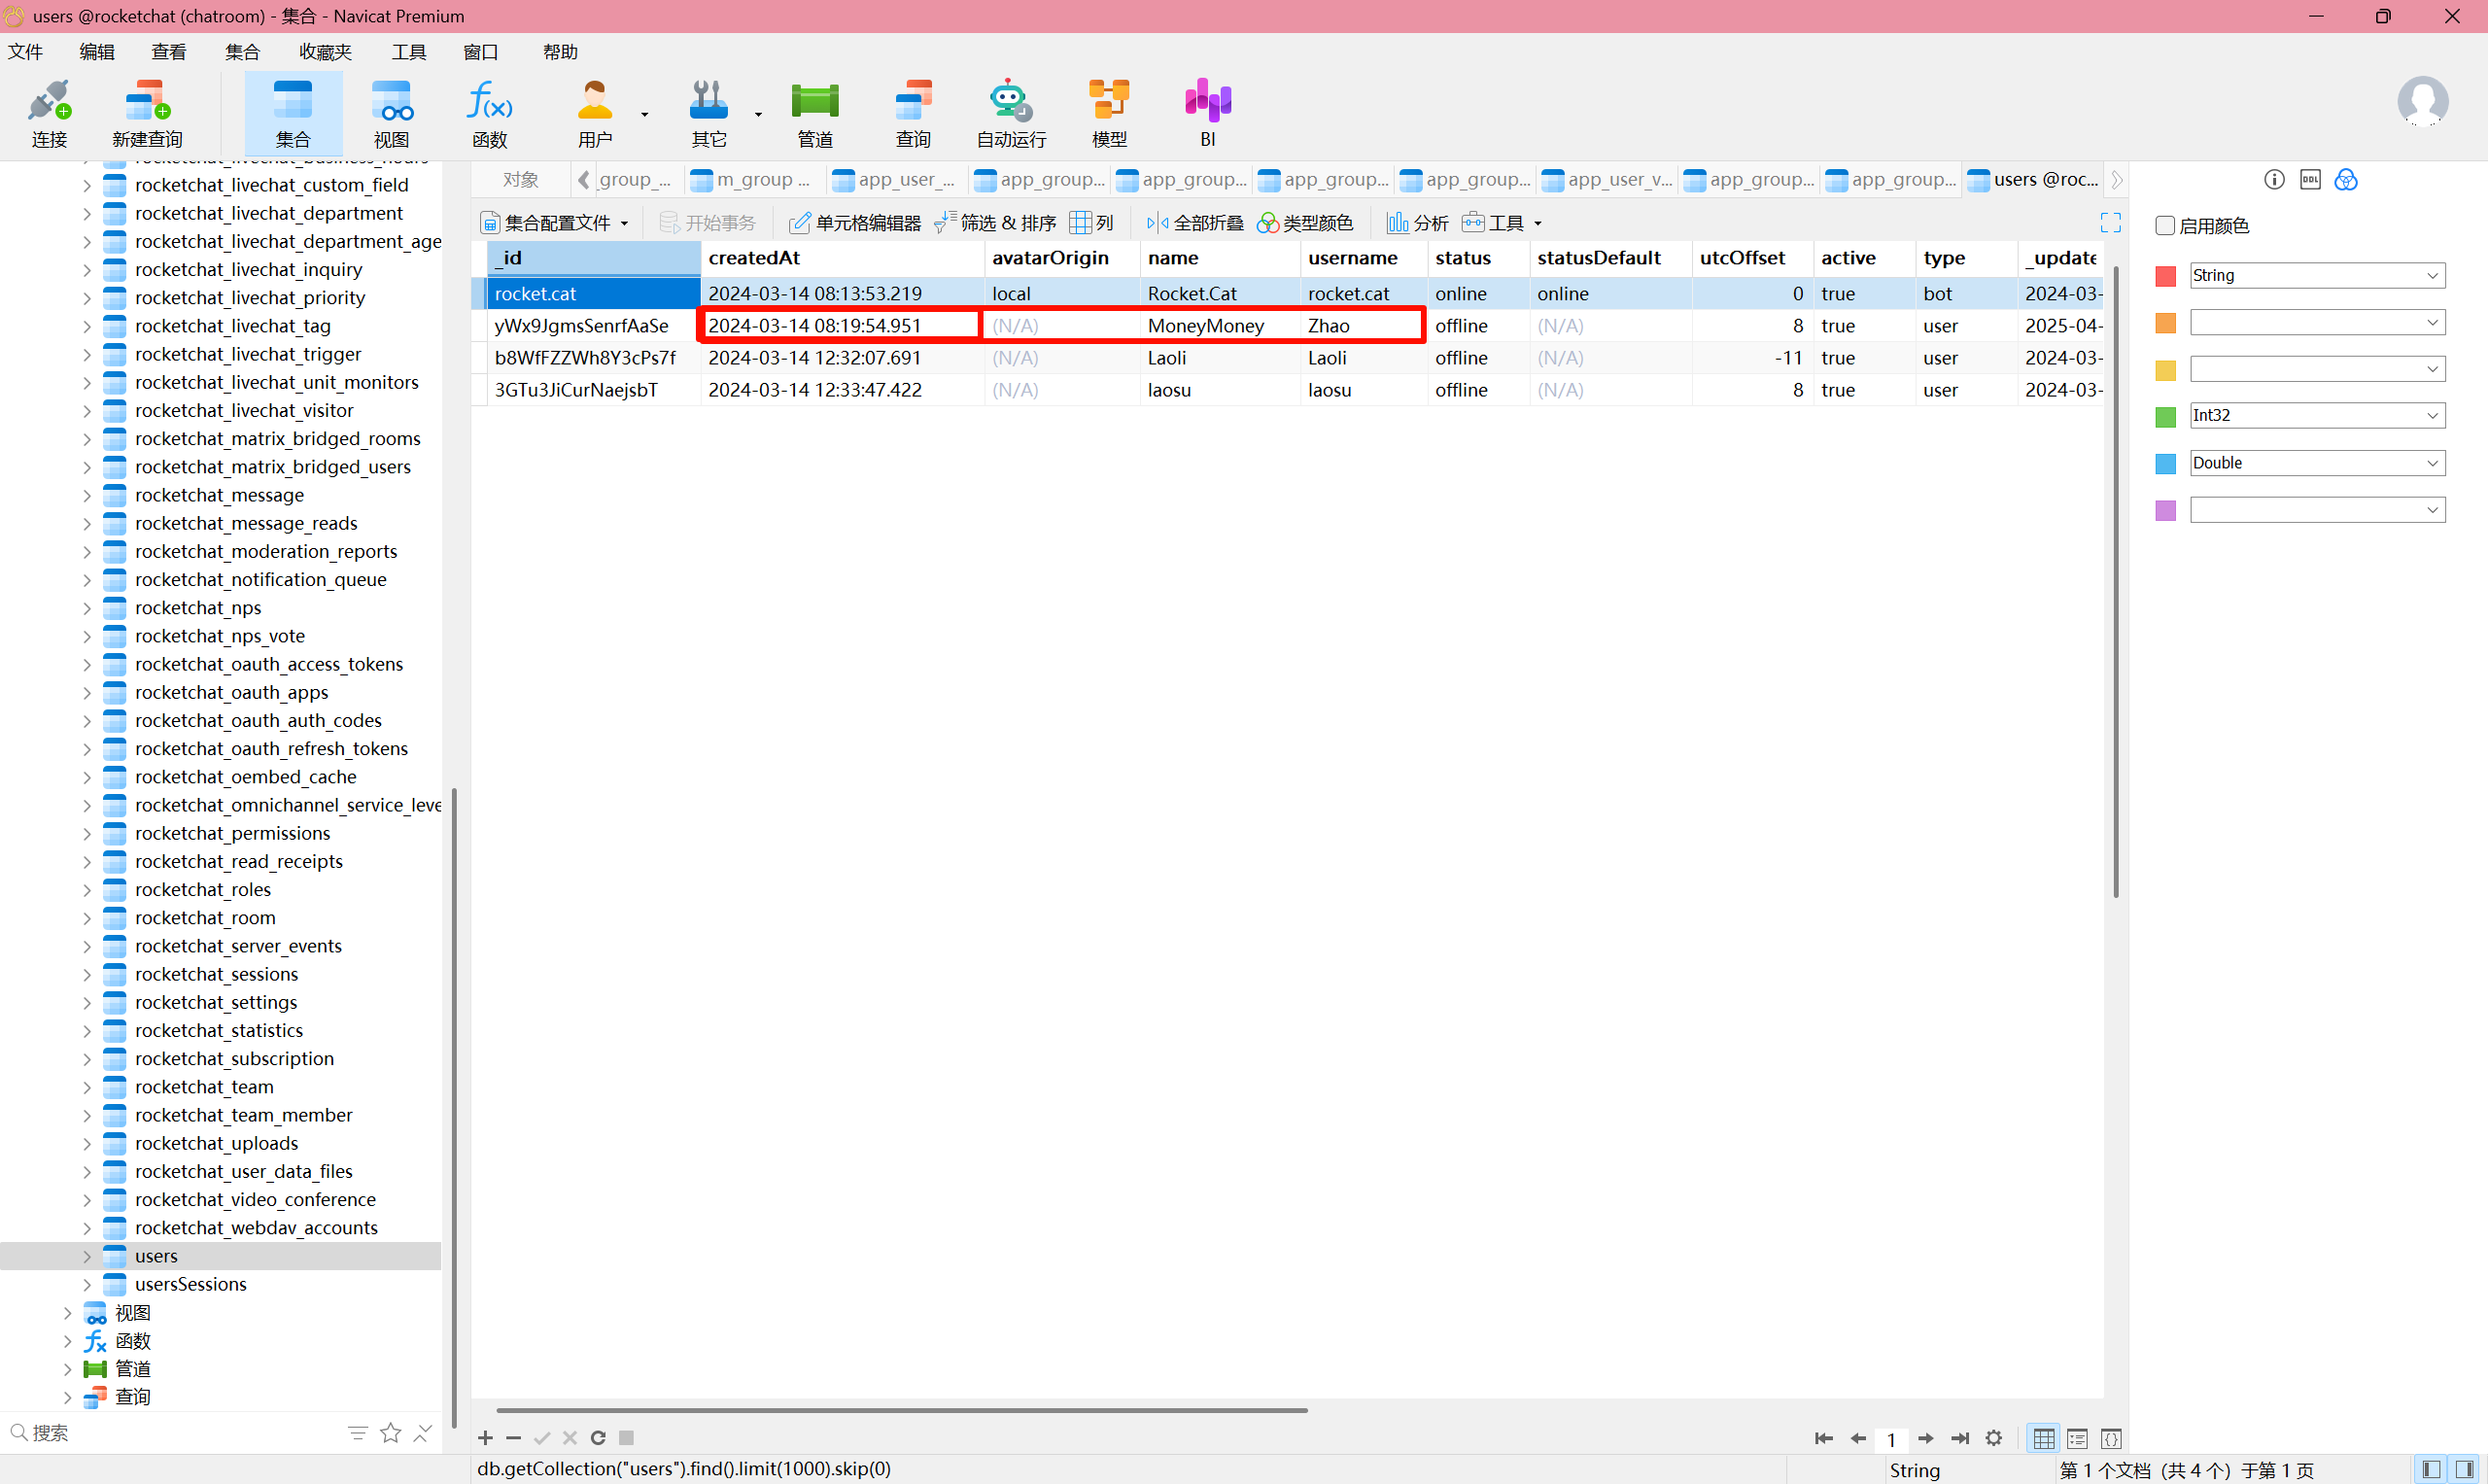
B
Question 37
rocketchat服务器中,技术员提供的涉诈网站地址是:
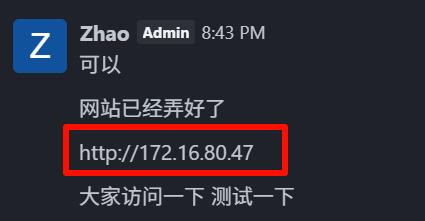
[http://172.16.80.47](http://172.16.80.47)
Question 38
综合分析服务器,该团伙的利润分配方案中,老李的利润占比是多少?
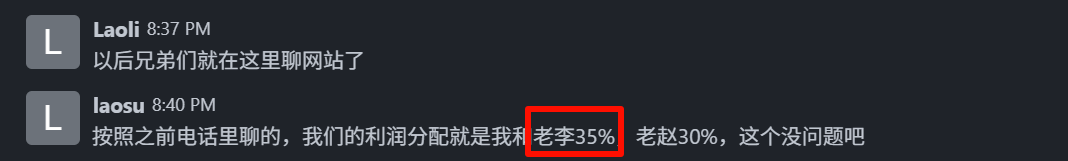
35%
Question 39
综合分析服务器,该团队“杀猪盘”收网的可能时间段为:
A.2024/3/15 15:00:00-16:00:00
B.2024/3/15 16:00:00-17:00:00
C.2024/3/15 17:00:00-18:00:00
D.2024/3/15 18:00:00-19:00:00
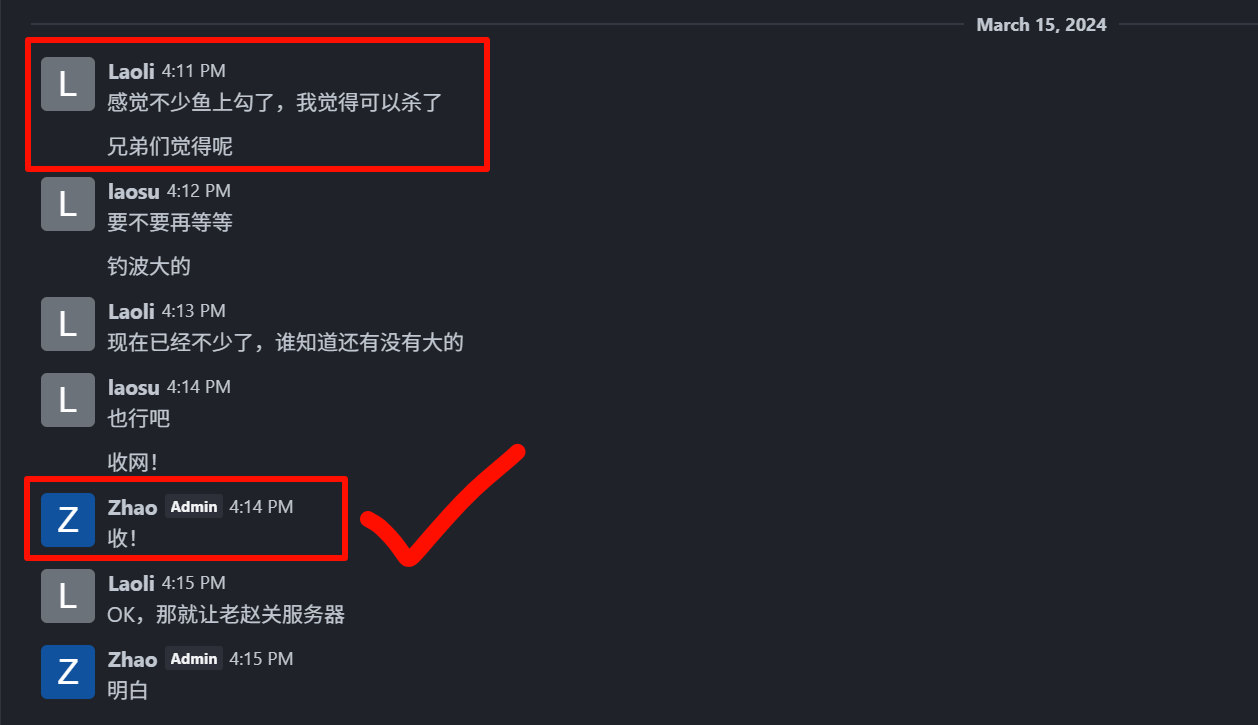
B
Question 40
请综合分析,警方未抓获的重要嫌疑人,其使用聊天平台时注册邮箱号为?
结合案件背景,现在还有老苏没被抓获。
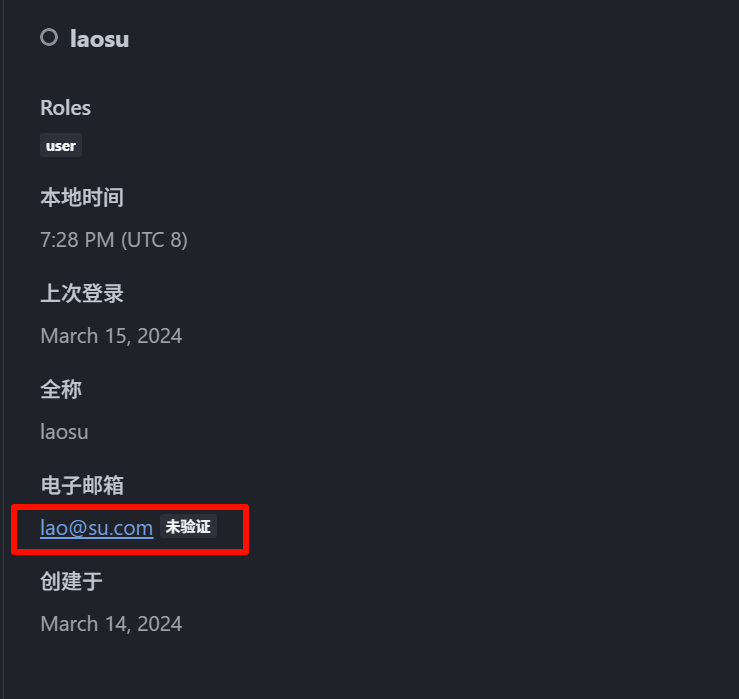
lao@su.com
Question 41
分析openwrt镜像,该系统的主机名为:
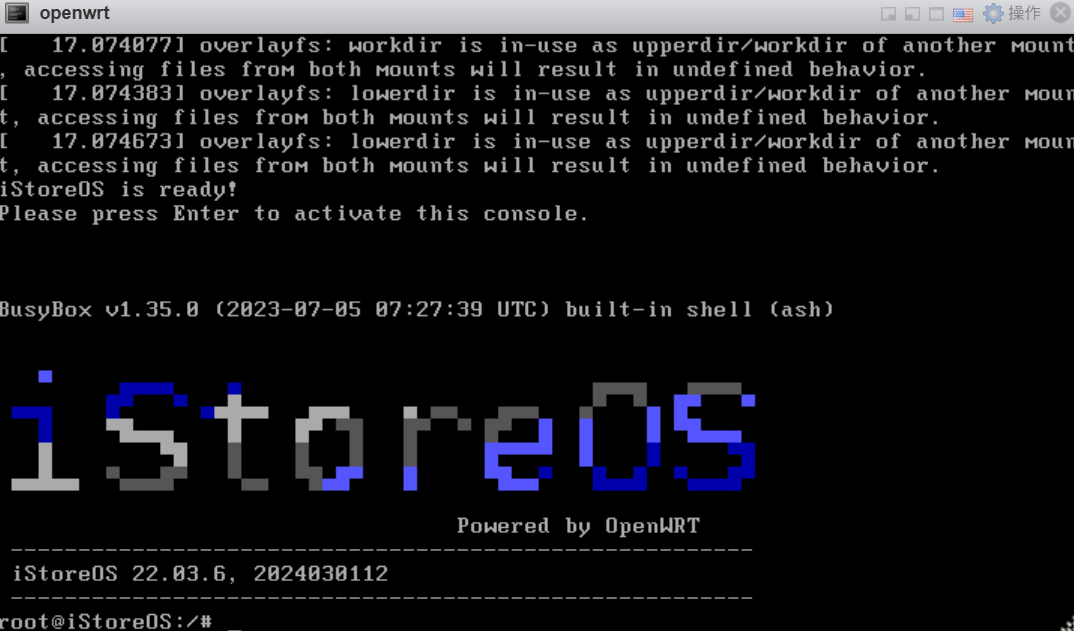
直接就能进去,不需要密码,主机名可以直接看到。
iStoreOS
Question 42
分析openwrt镜像,该系统的内核版本为:
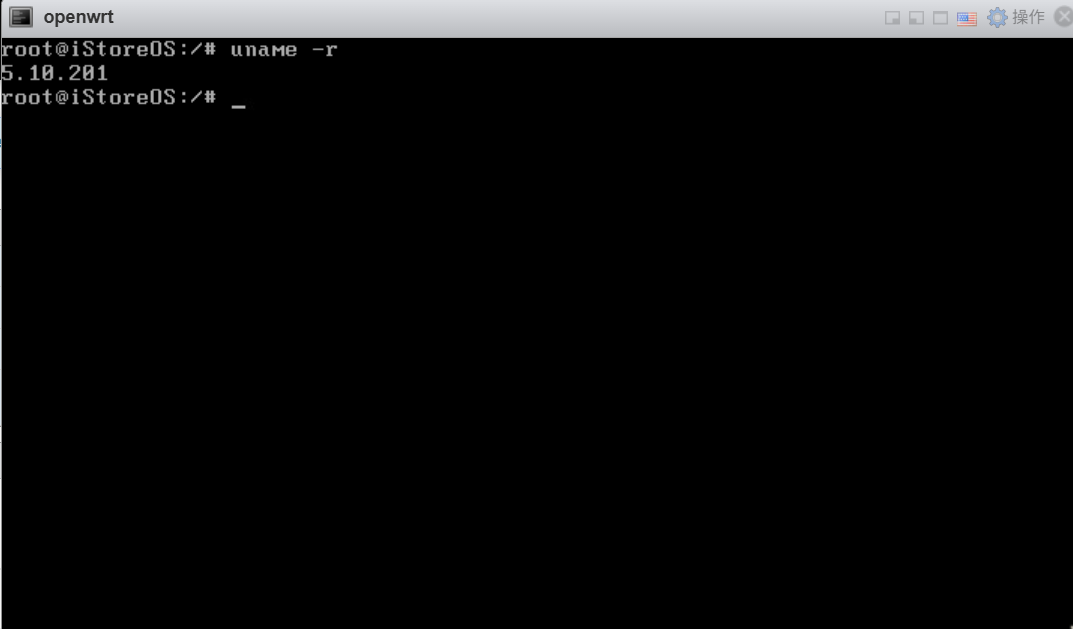
5.10.201
Question 43
分析openwrt镜像,该静态ip地址为:
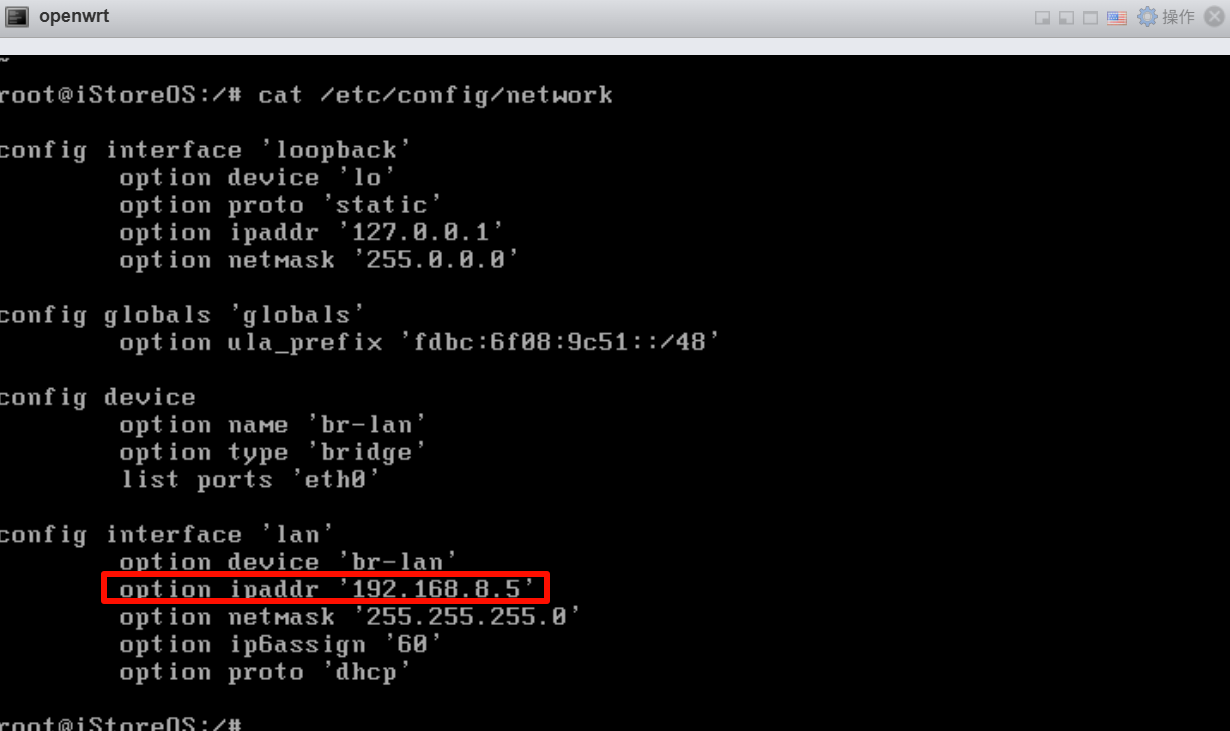
192.168.8.5
Question 44(前置:Windows 部分 Q17)
分析openwrt镜像,所用网卡的名称为:
直接进网站,密码可以在“前置”中拿到。
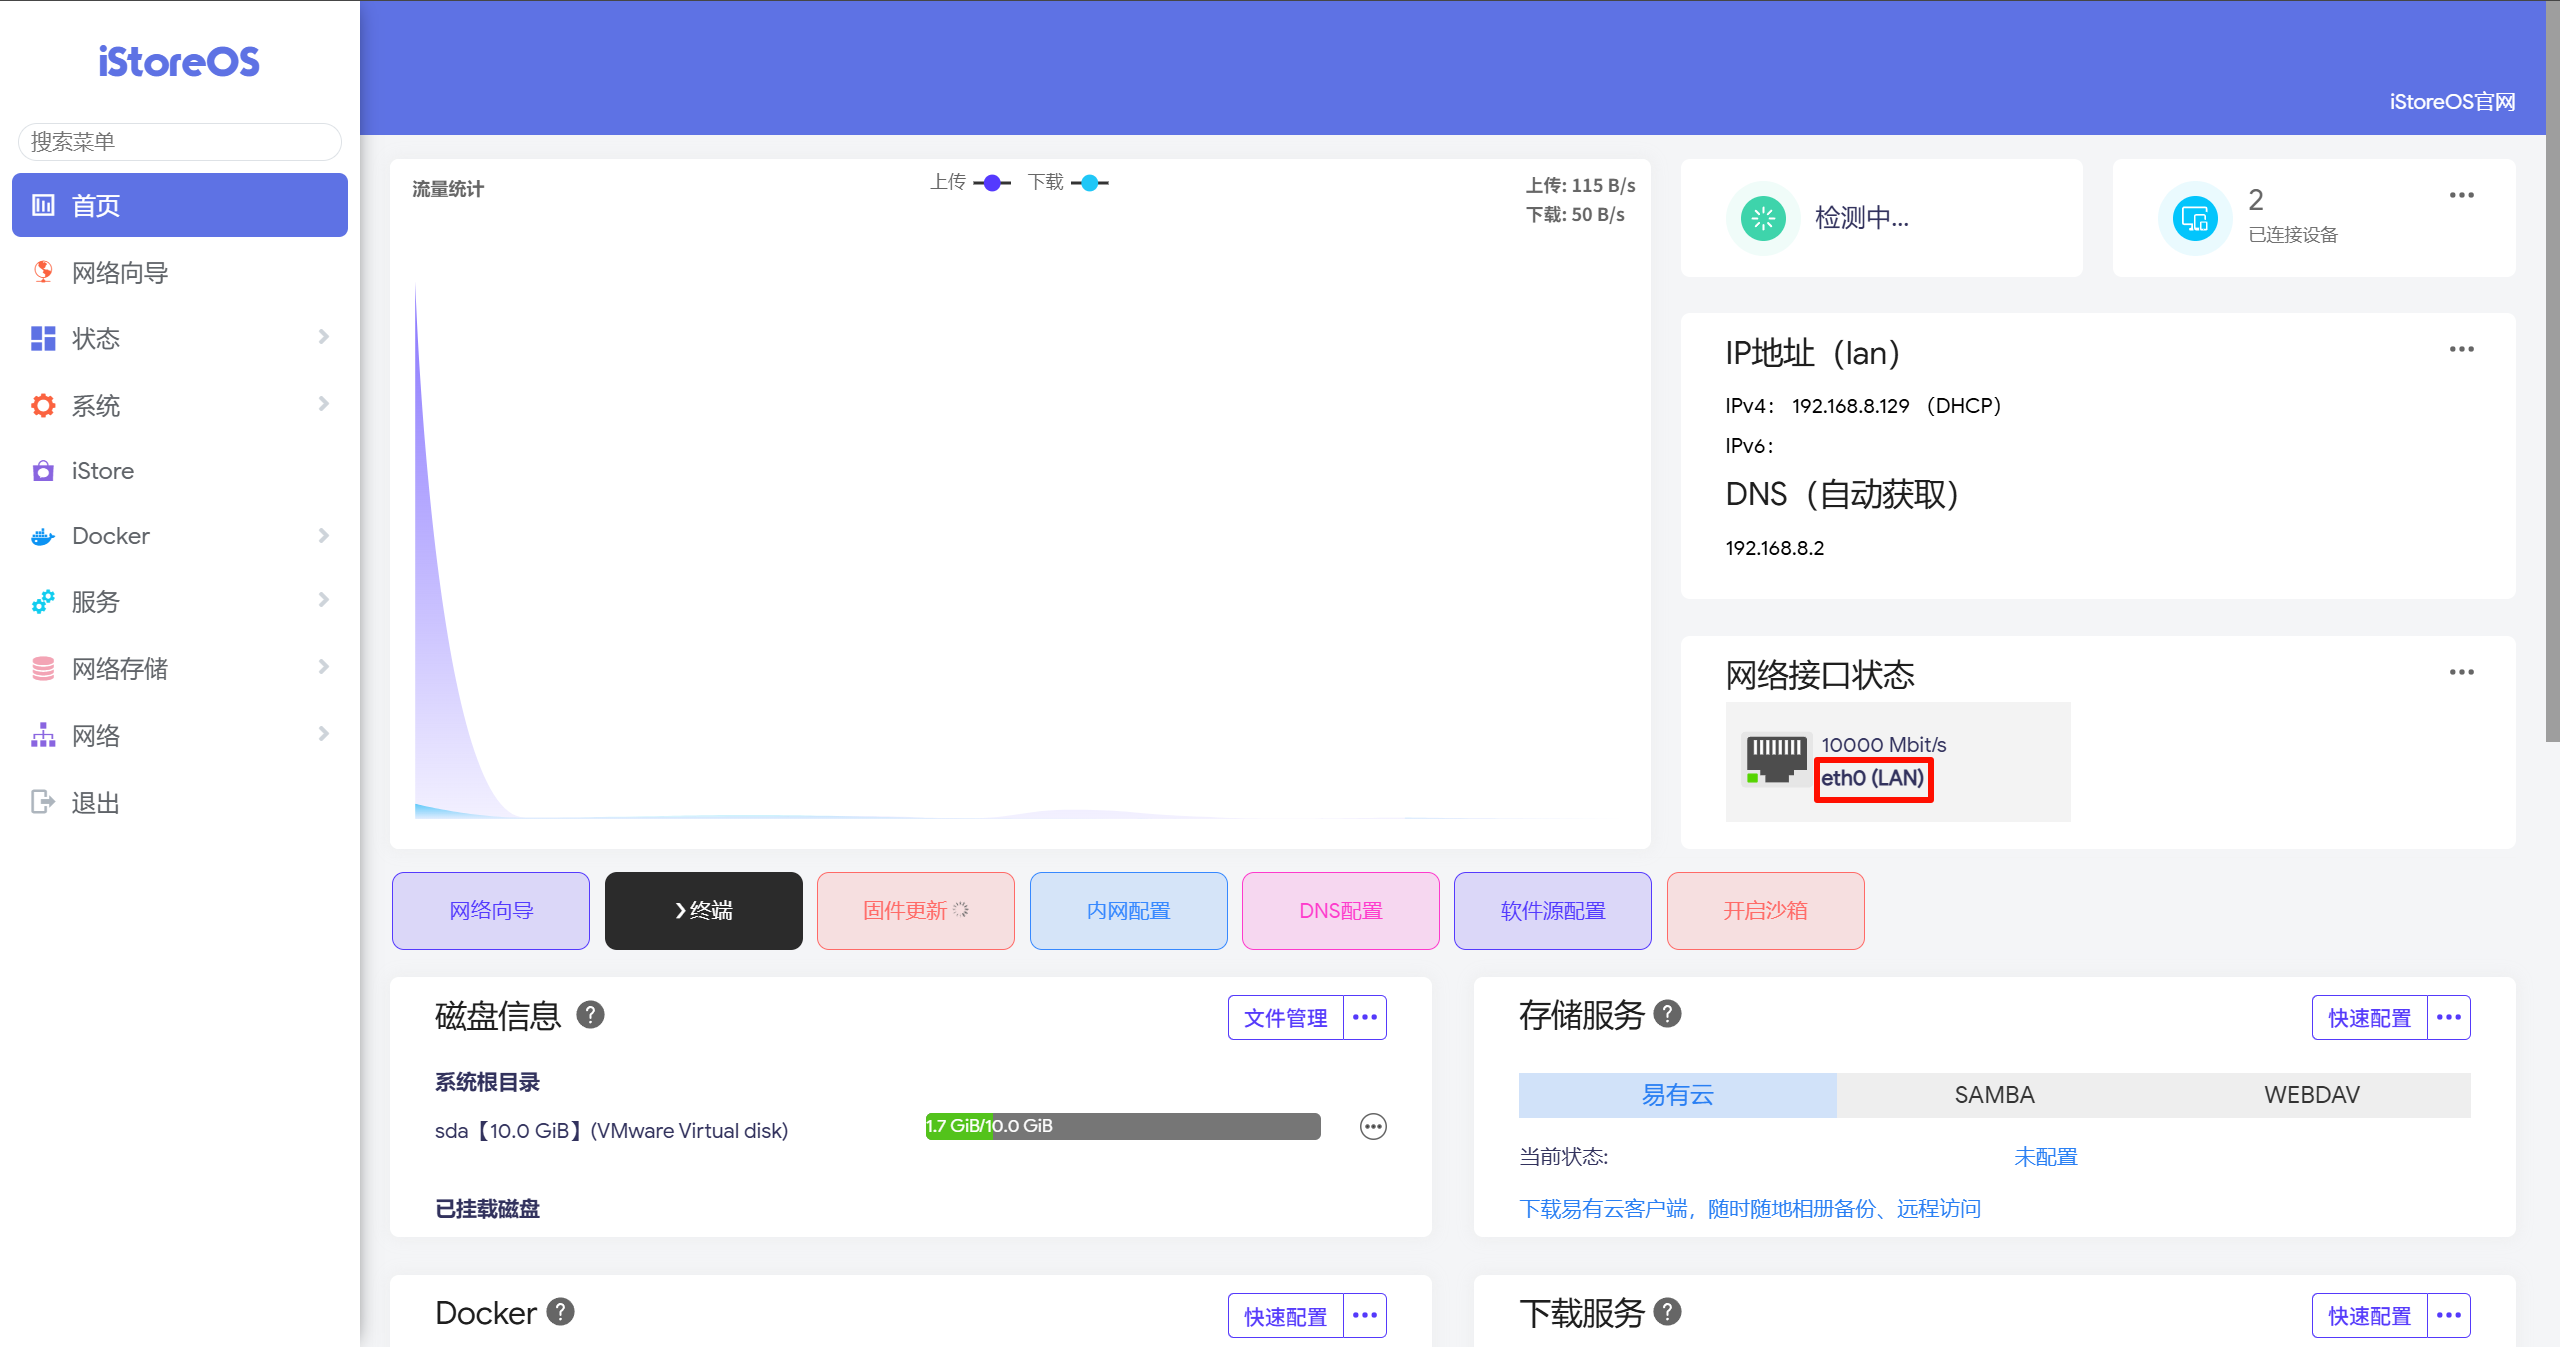
eth0
Question 45
分析openwrt镜像,该系统中装的docker的版本号为:
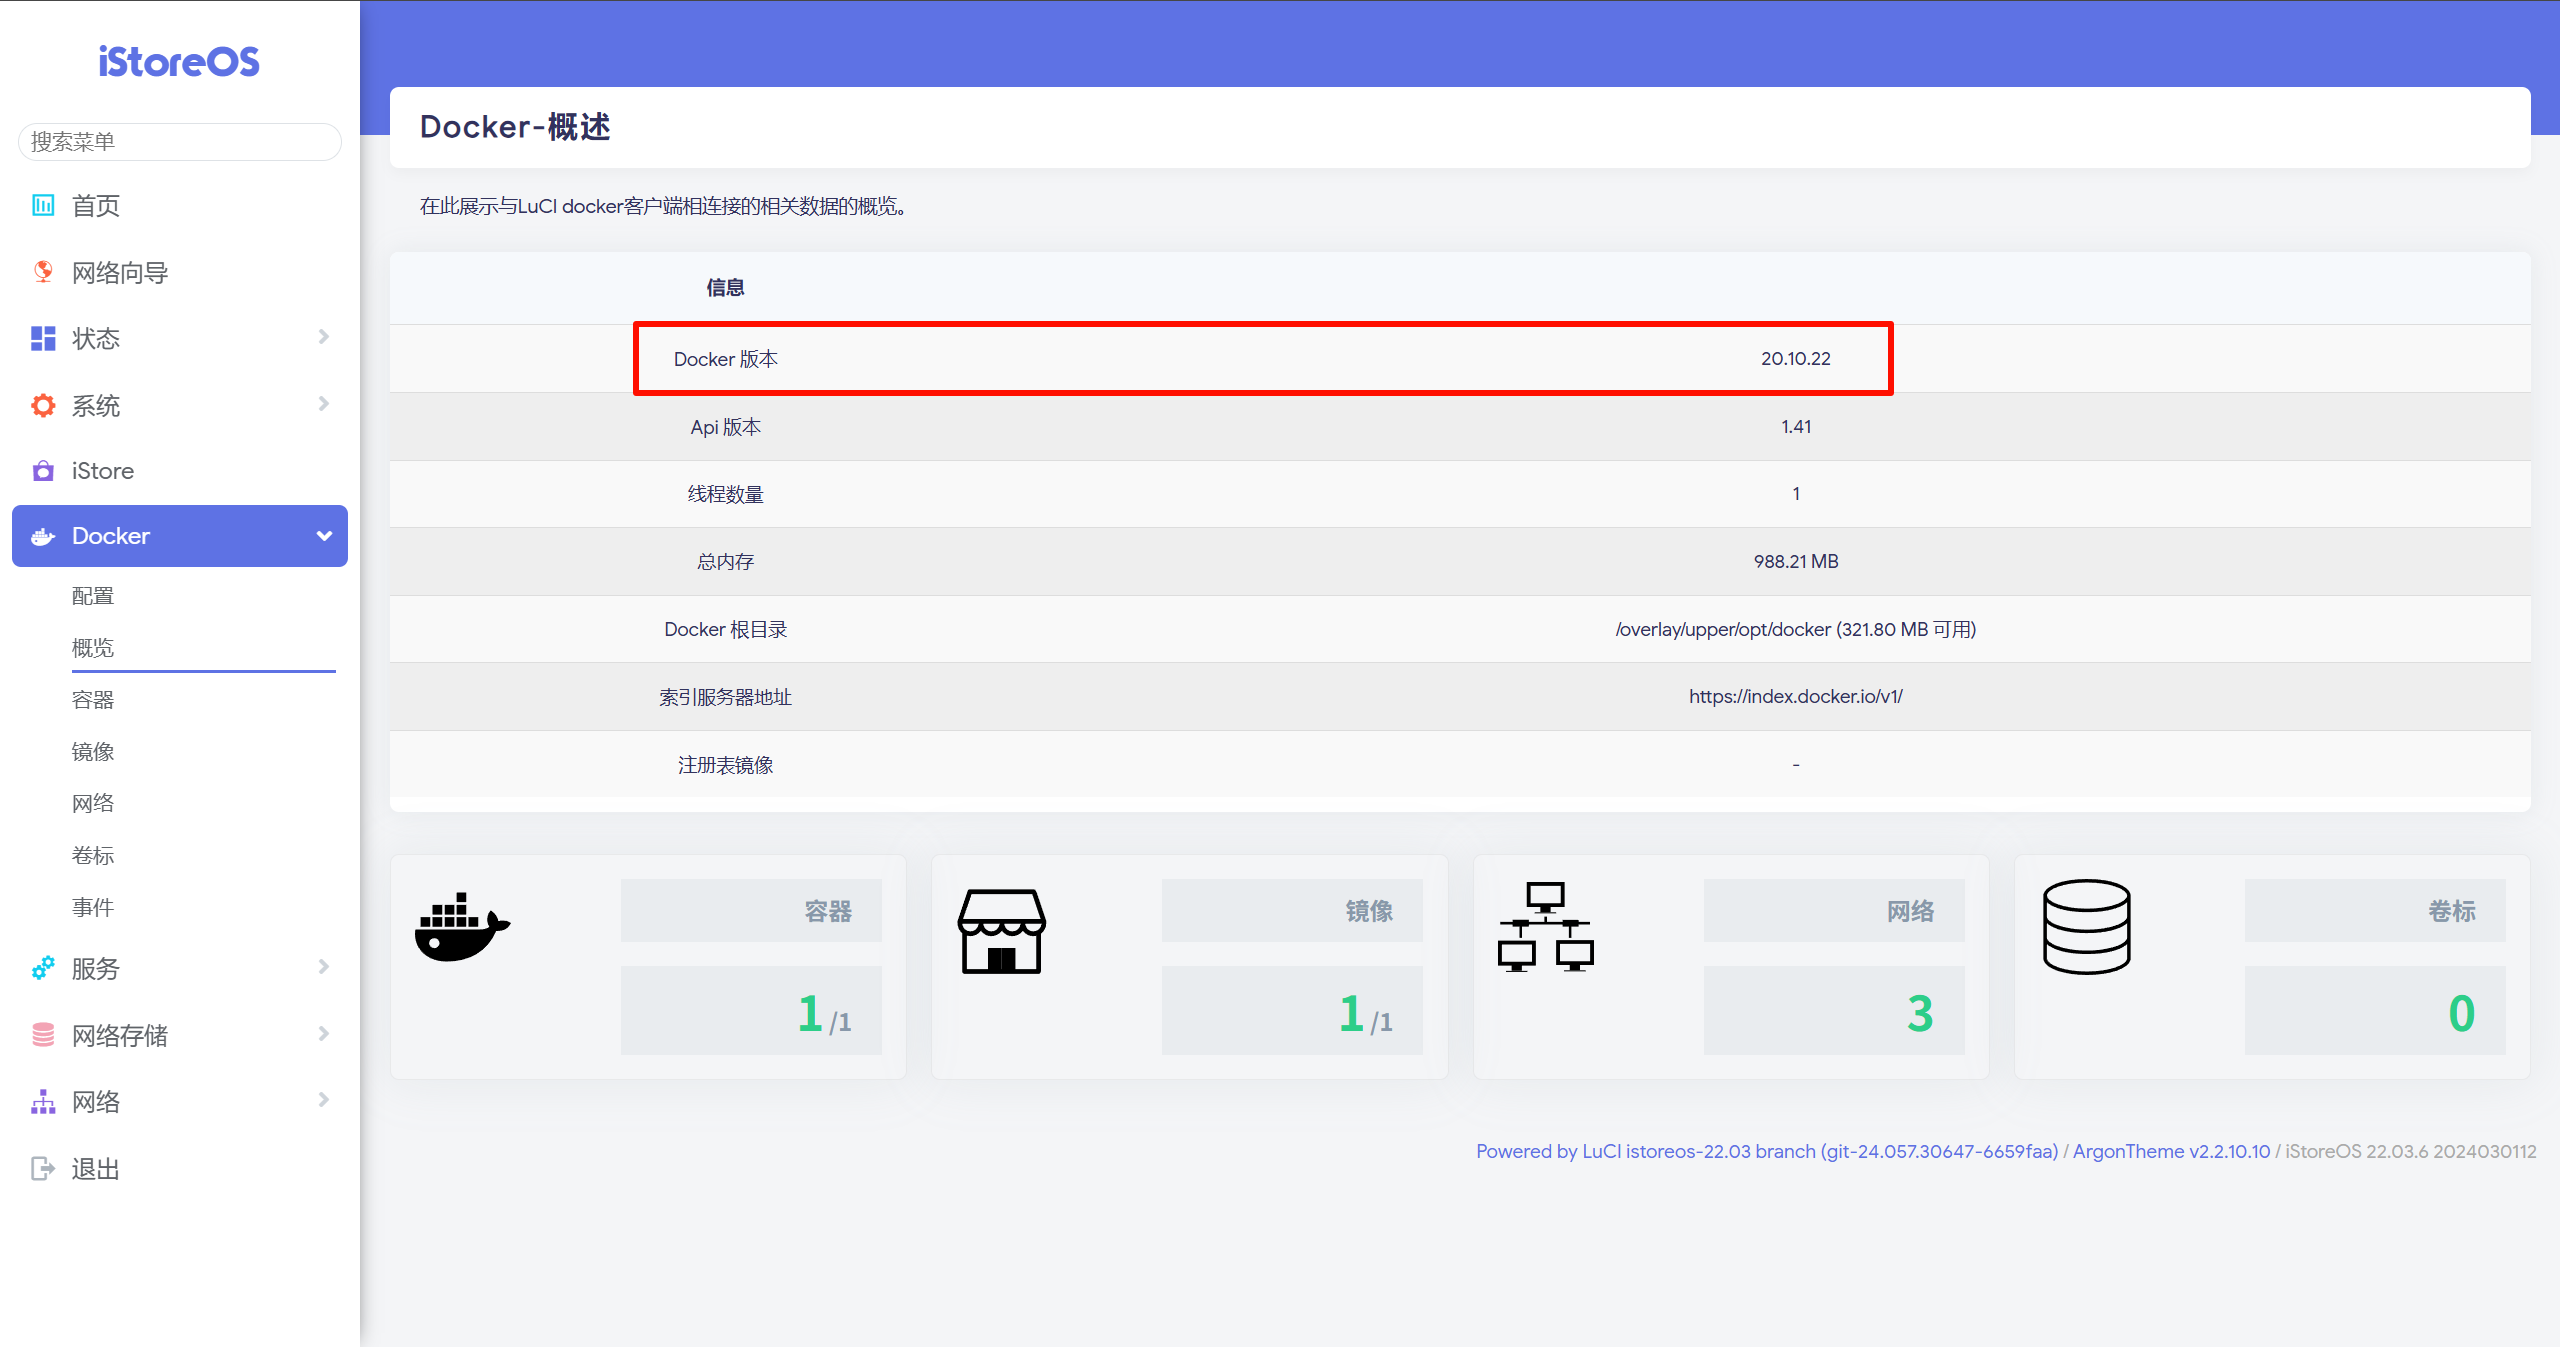
20.10.22
Question 46
分析openwrt镜像,nastools的配置文件路径为:
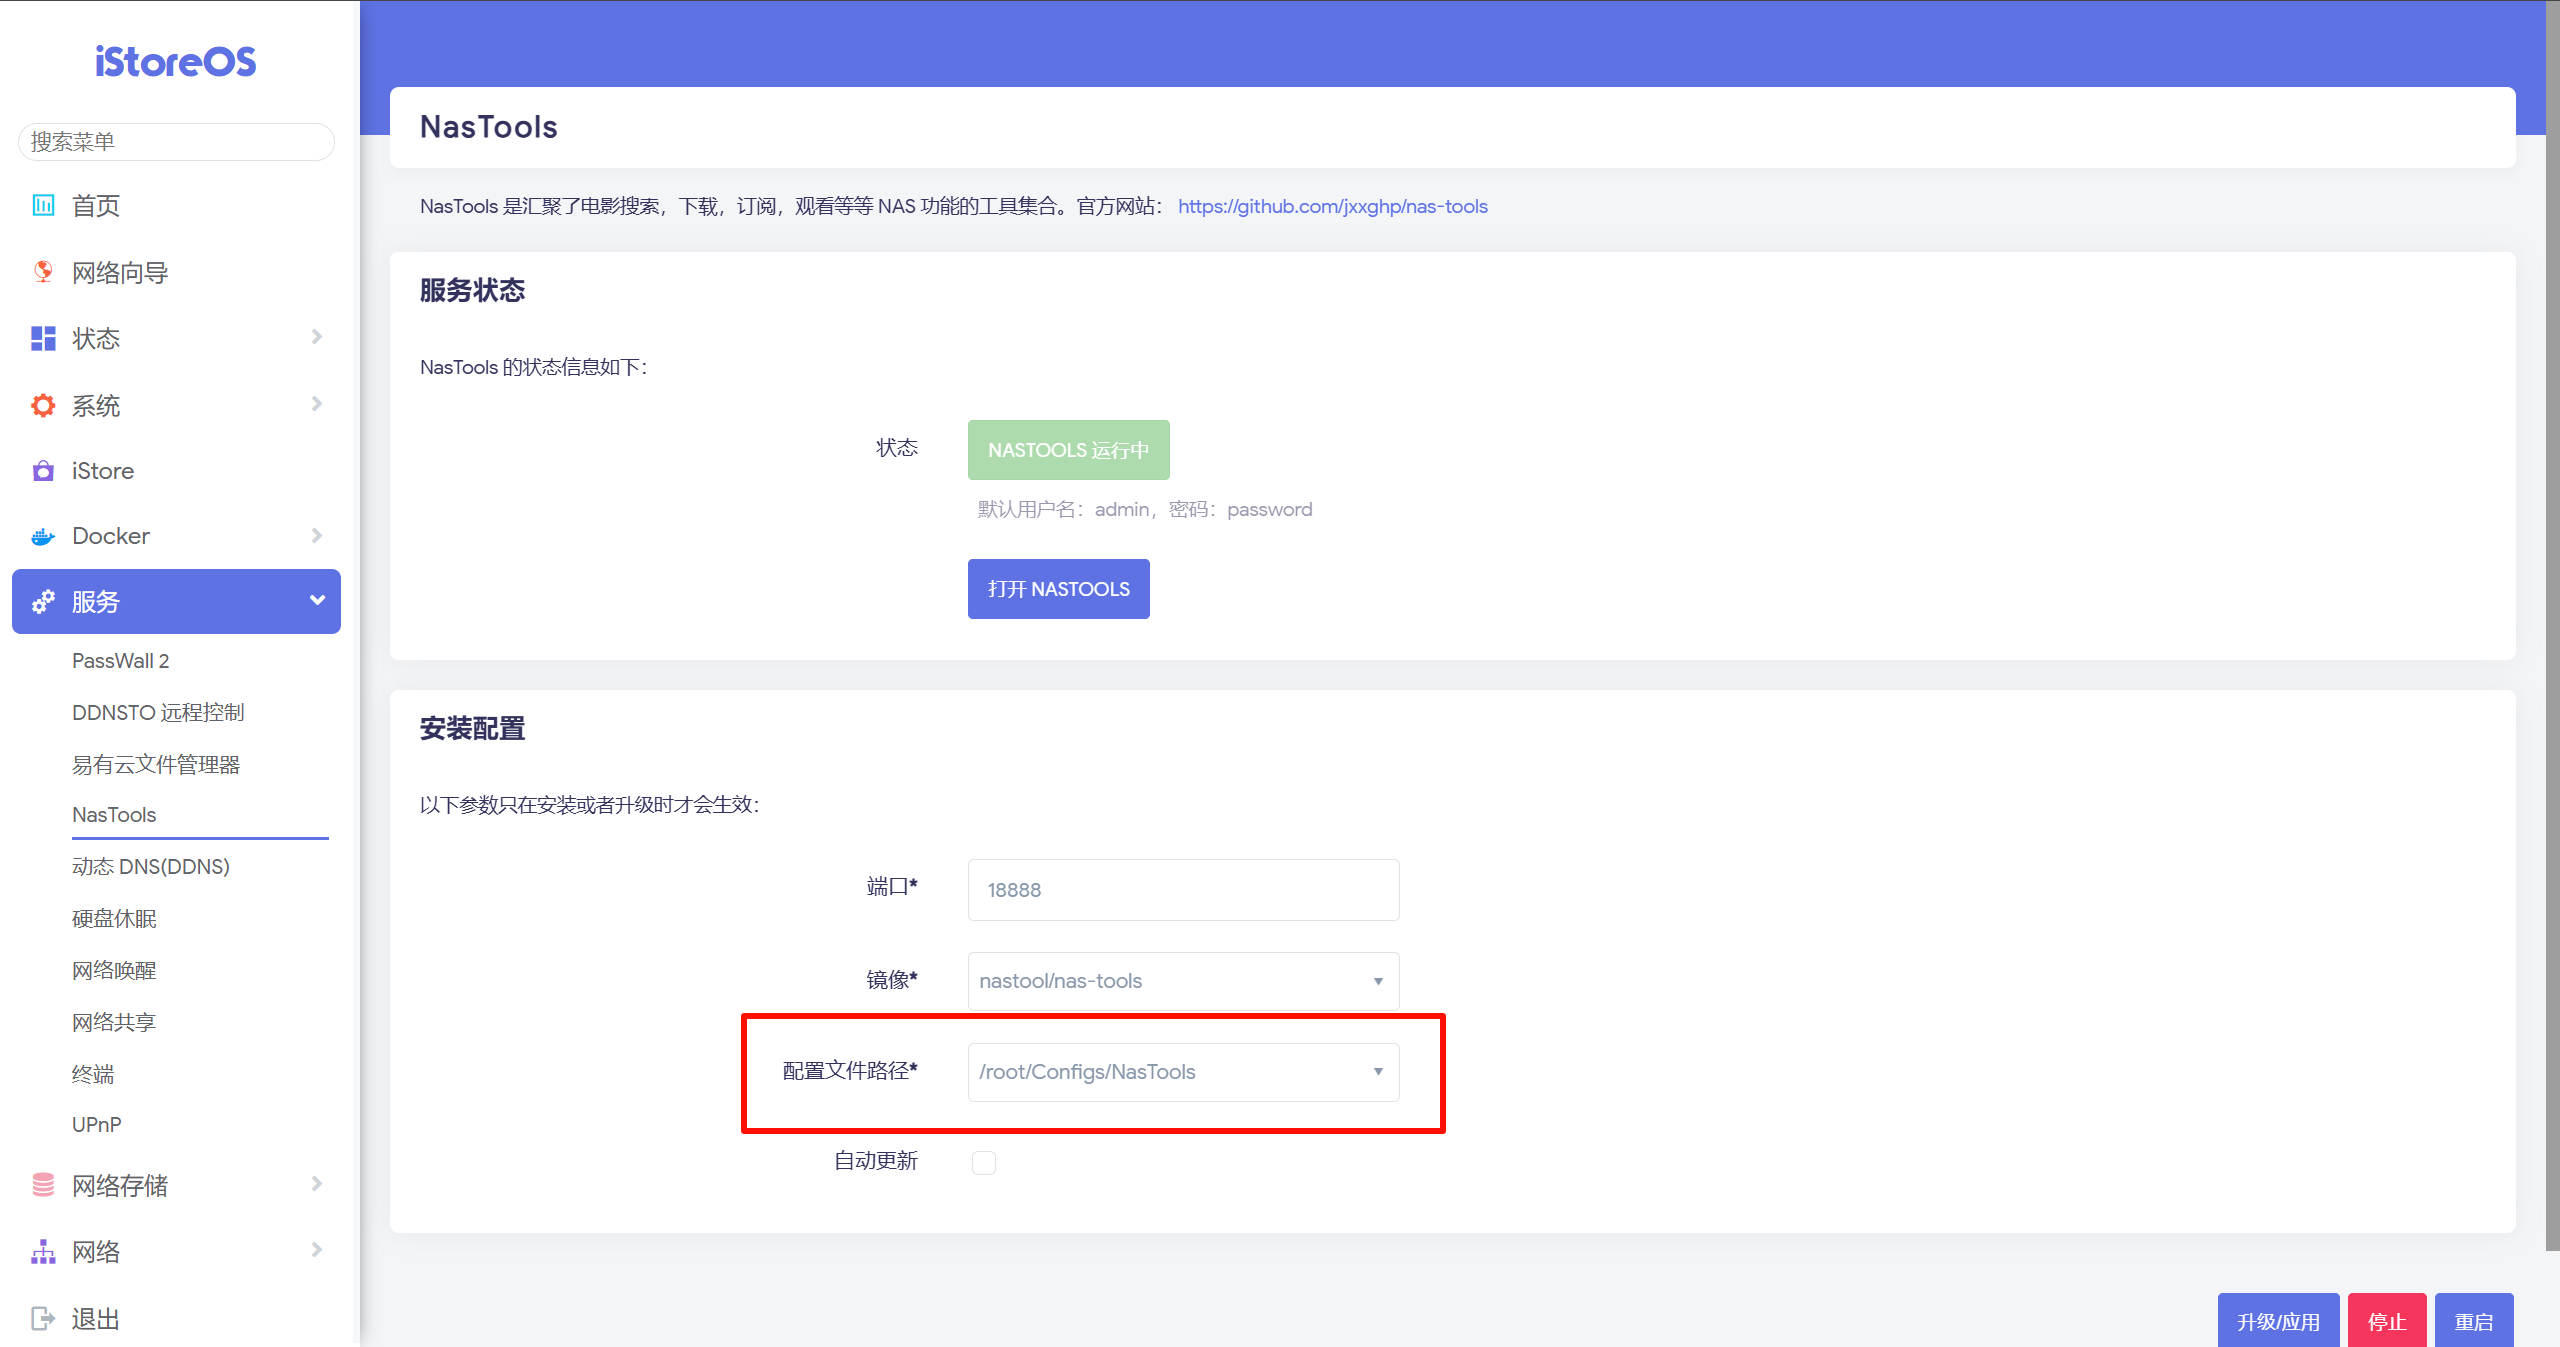
/root/Configs/NasTools
Question 47
分析openwrt镜像,使用的vpn代理软件为:
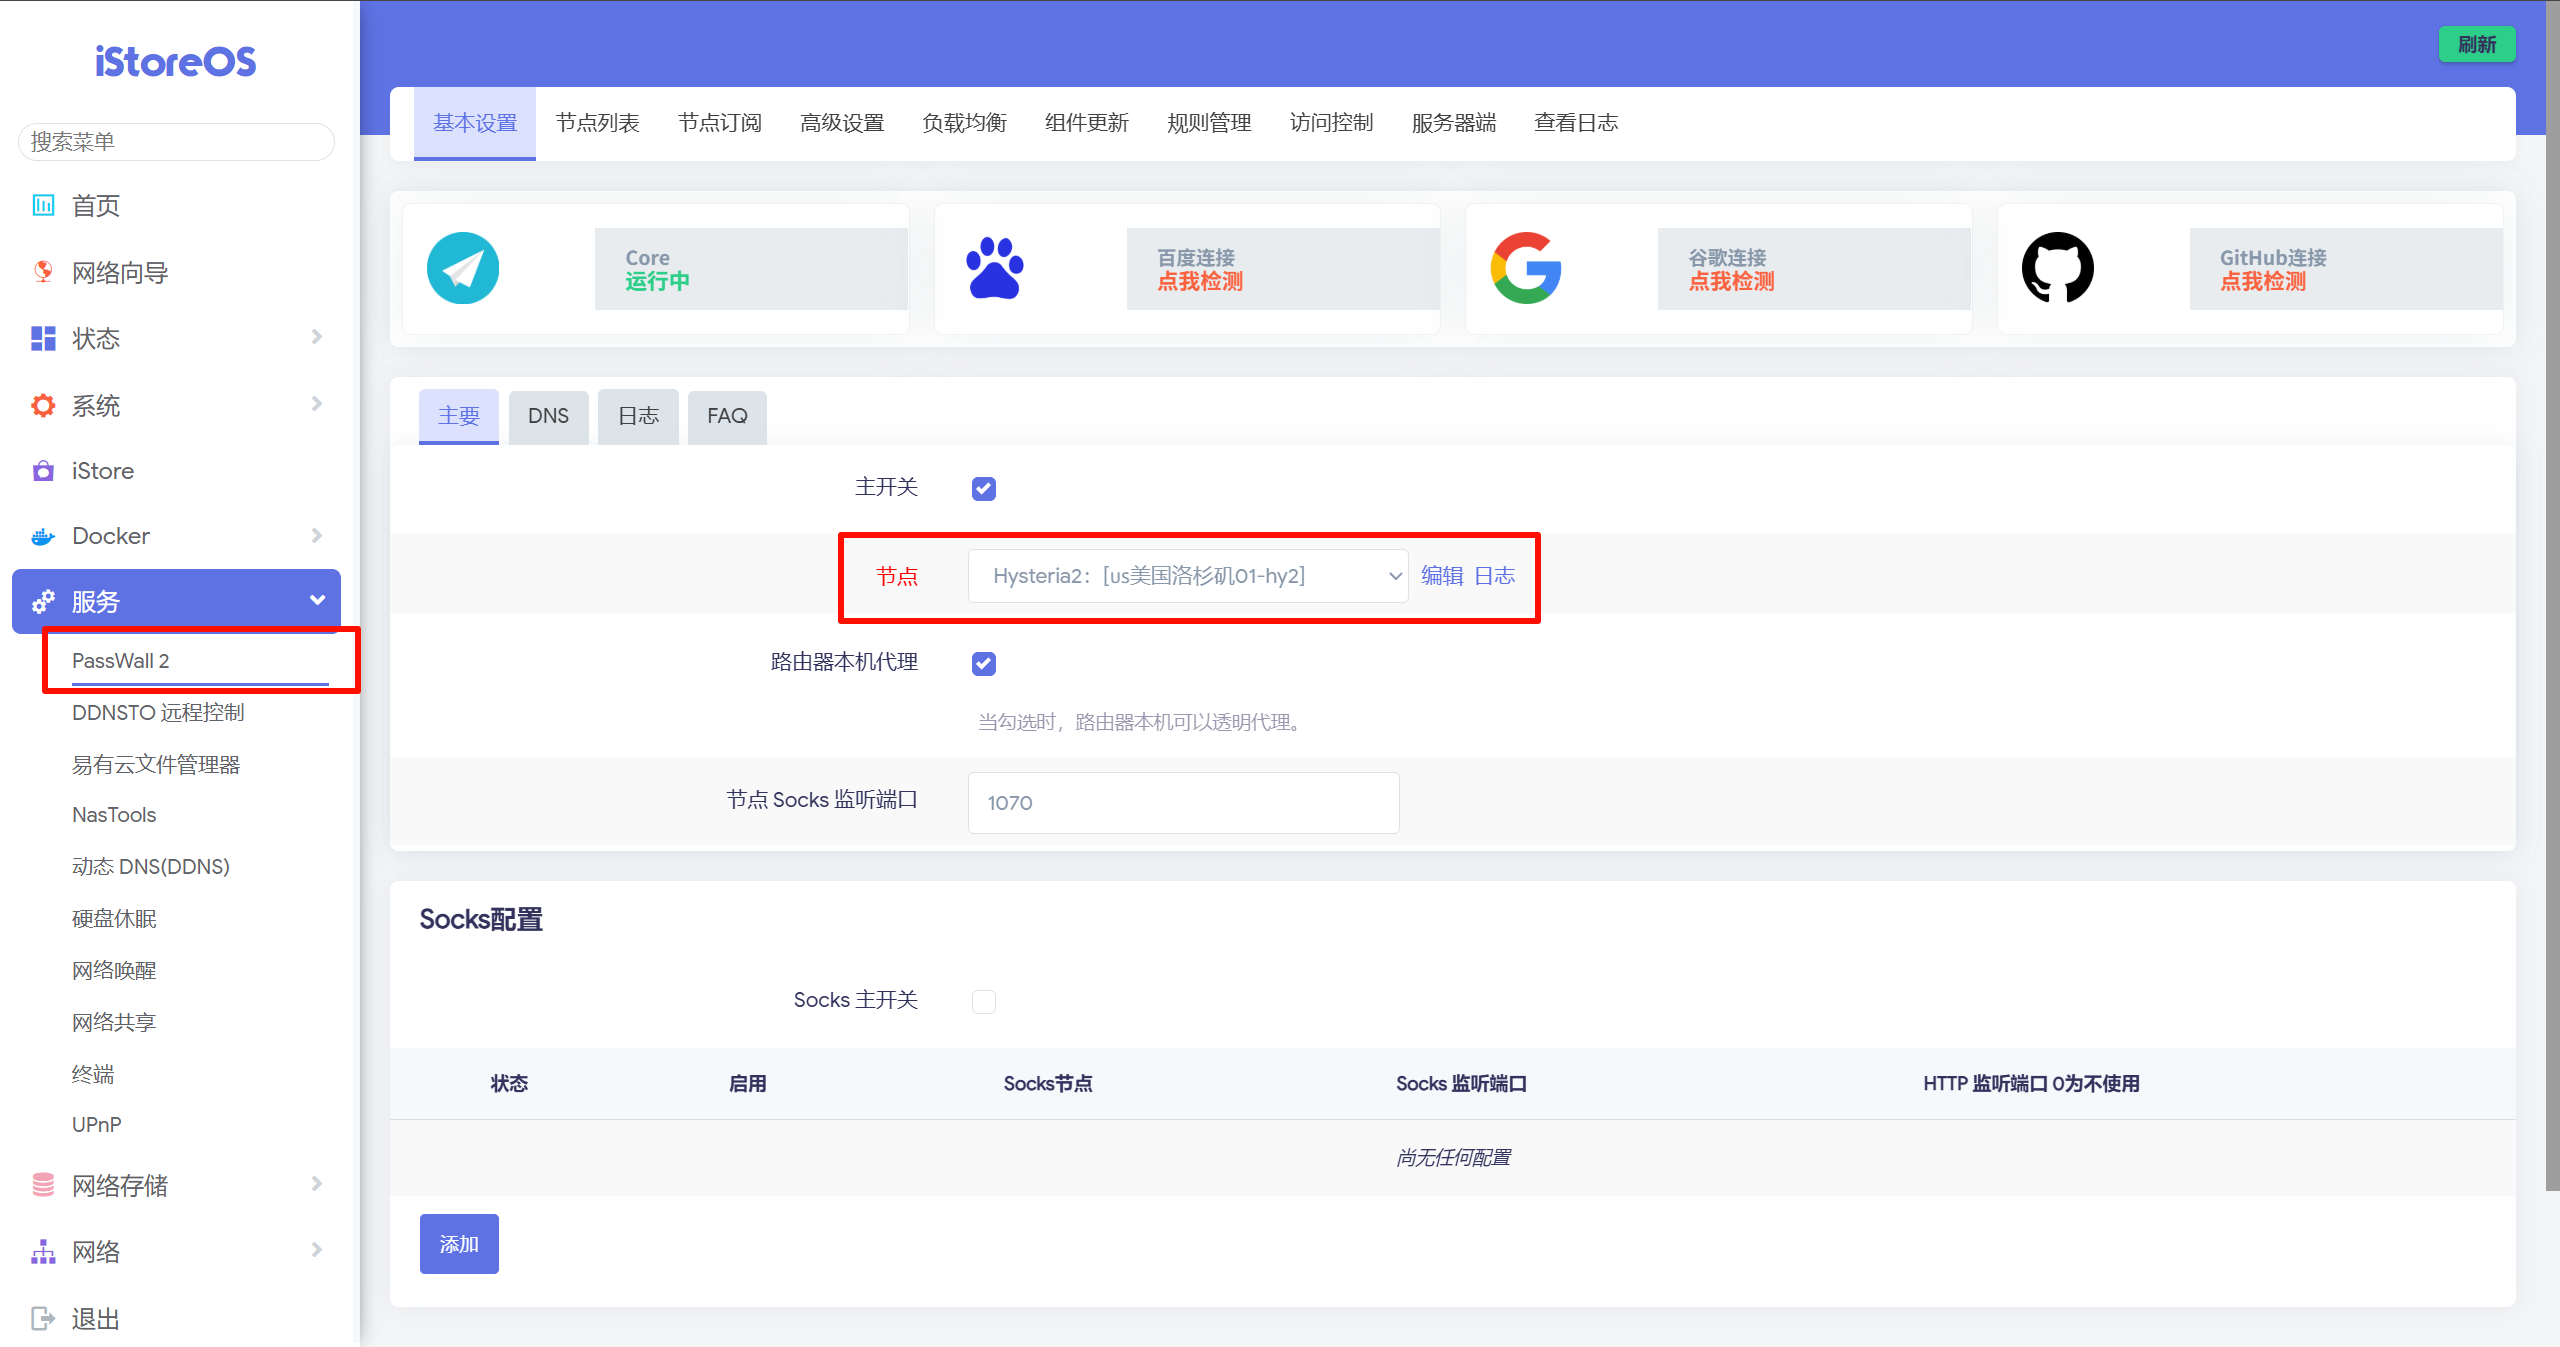
PassWall2
Question 48
分析openwrt镜像,vpn实际有多少个可用节点?
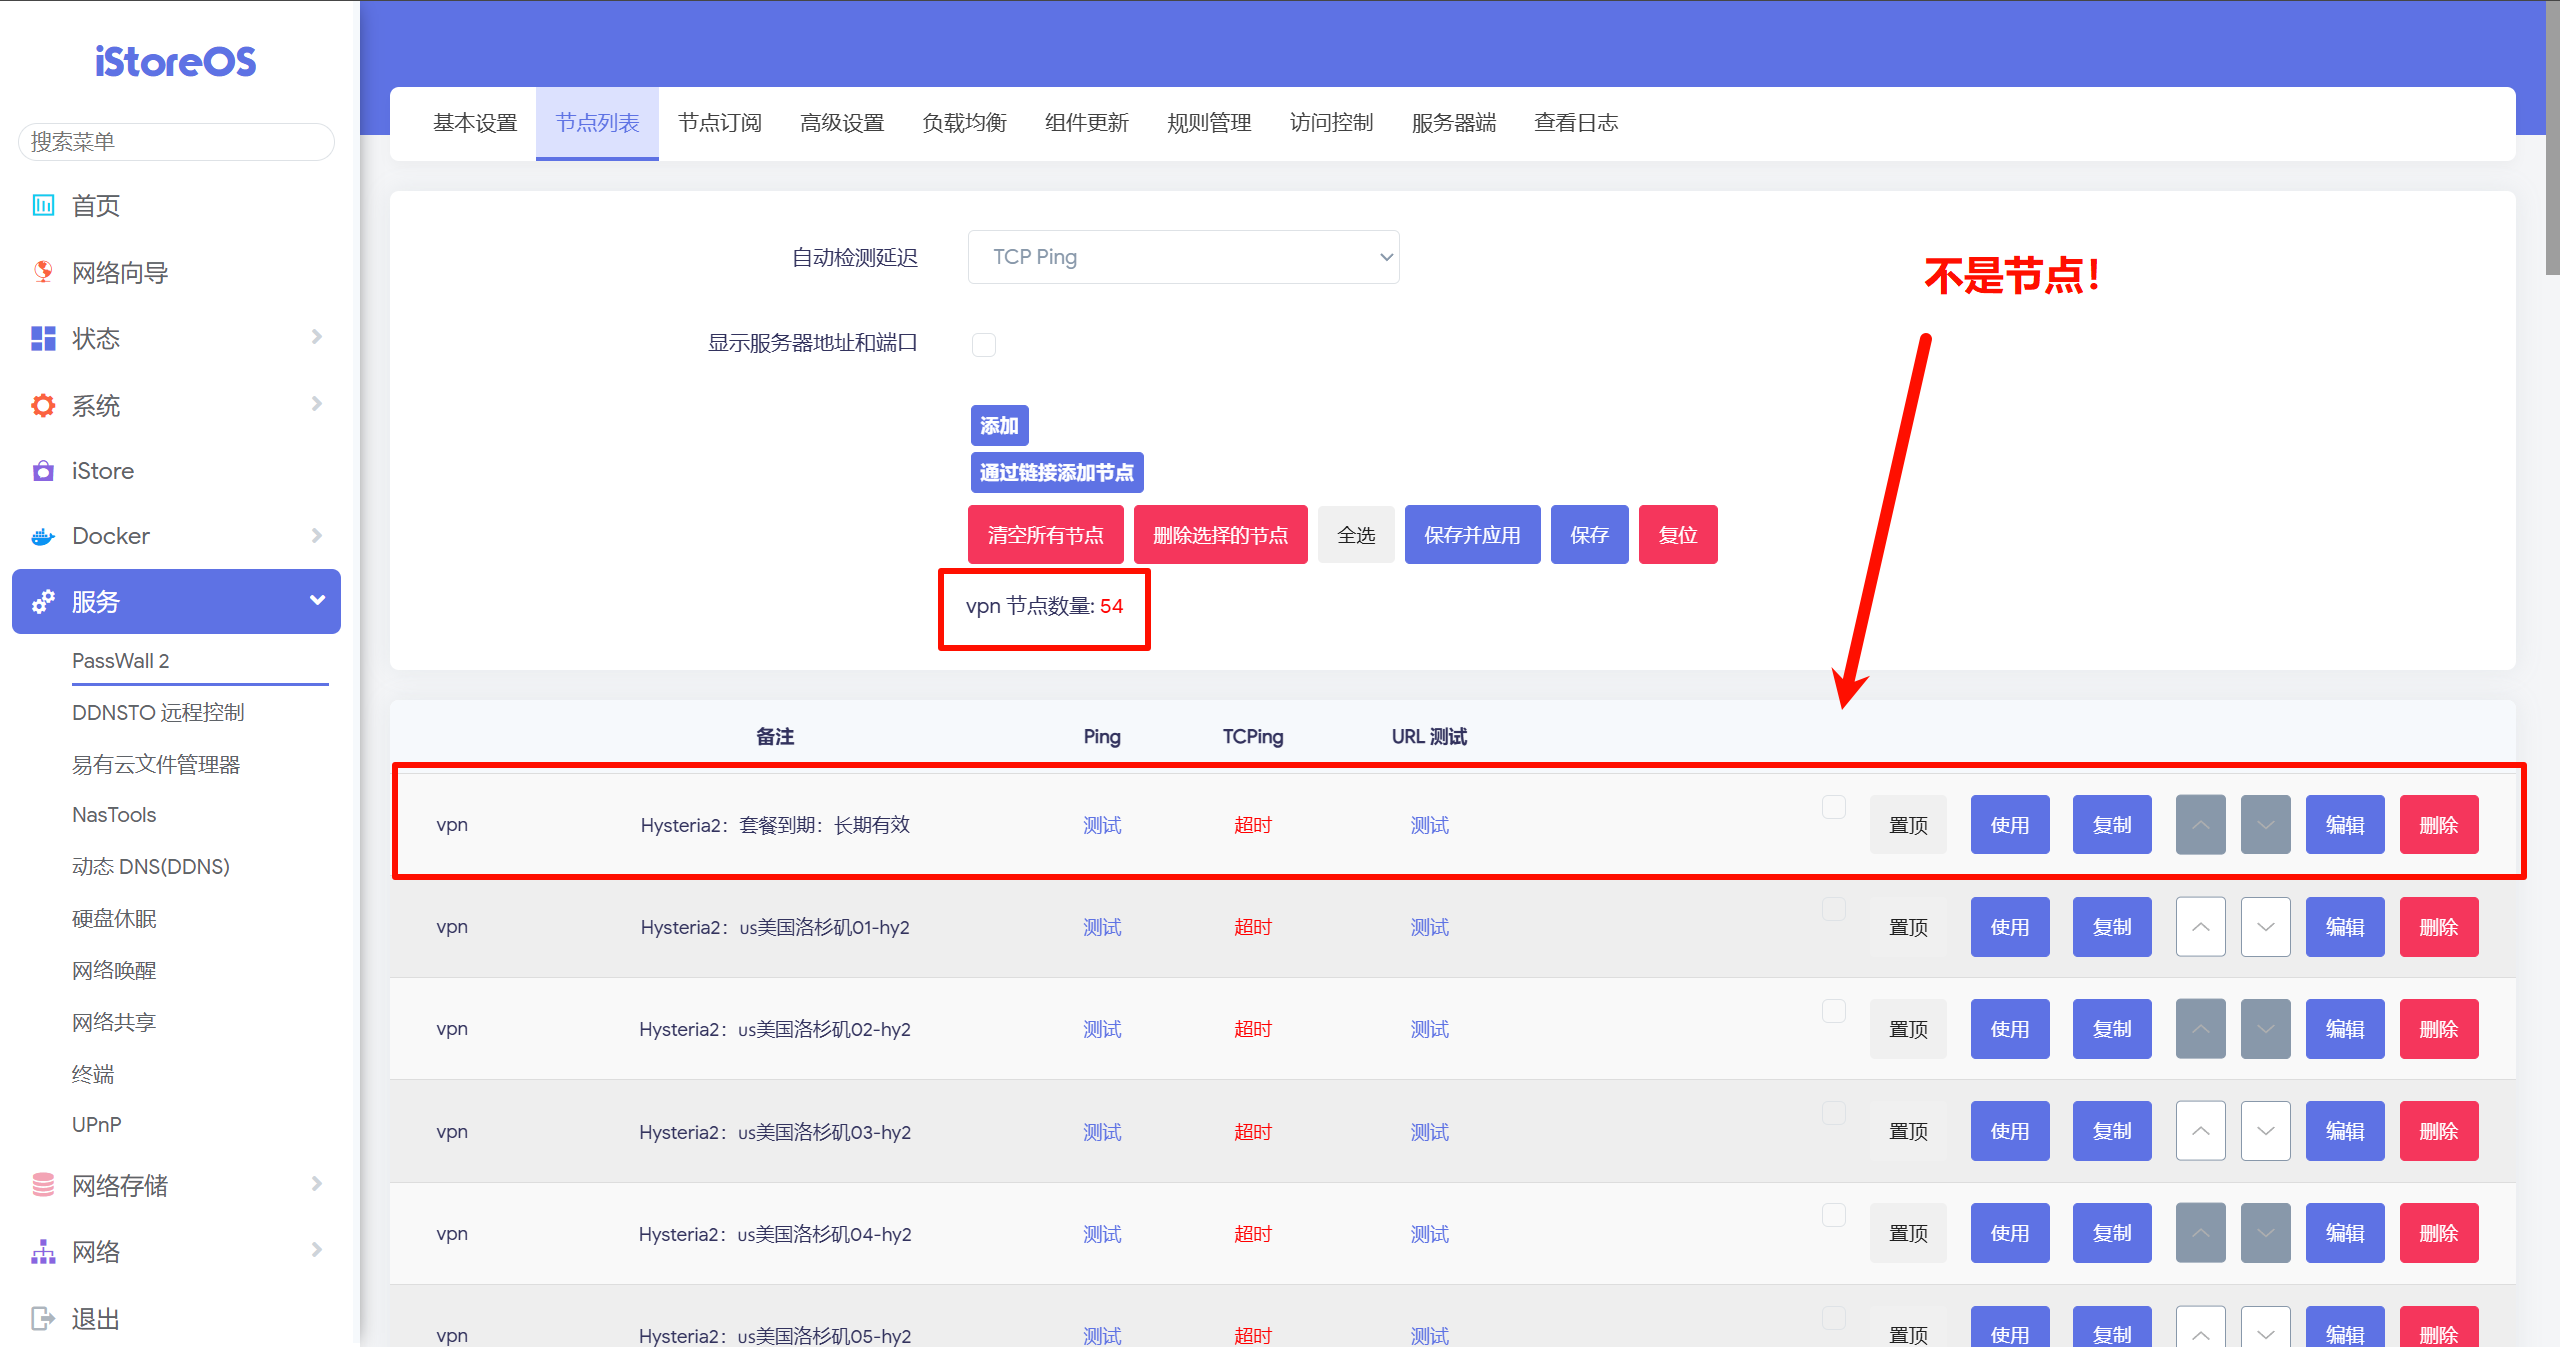
注意第一个不是节点!答案应该是 54 - 1 = 53。
53
Question 49
分析openwrt镜像,节点socks的监听端口是多少?
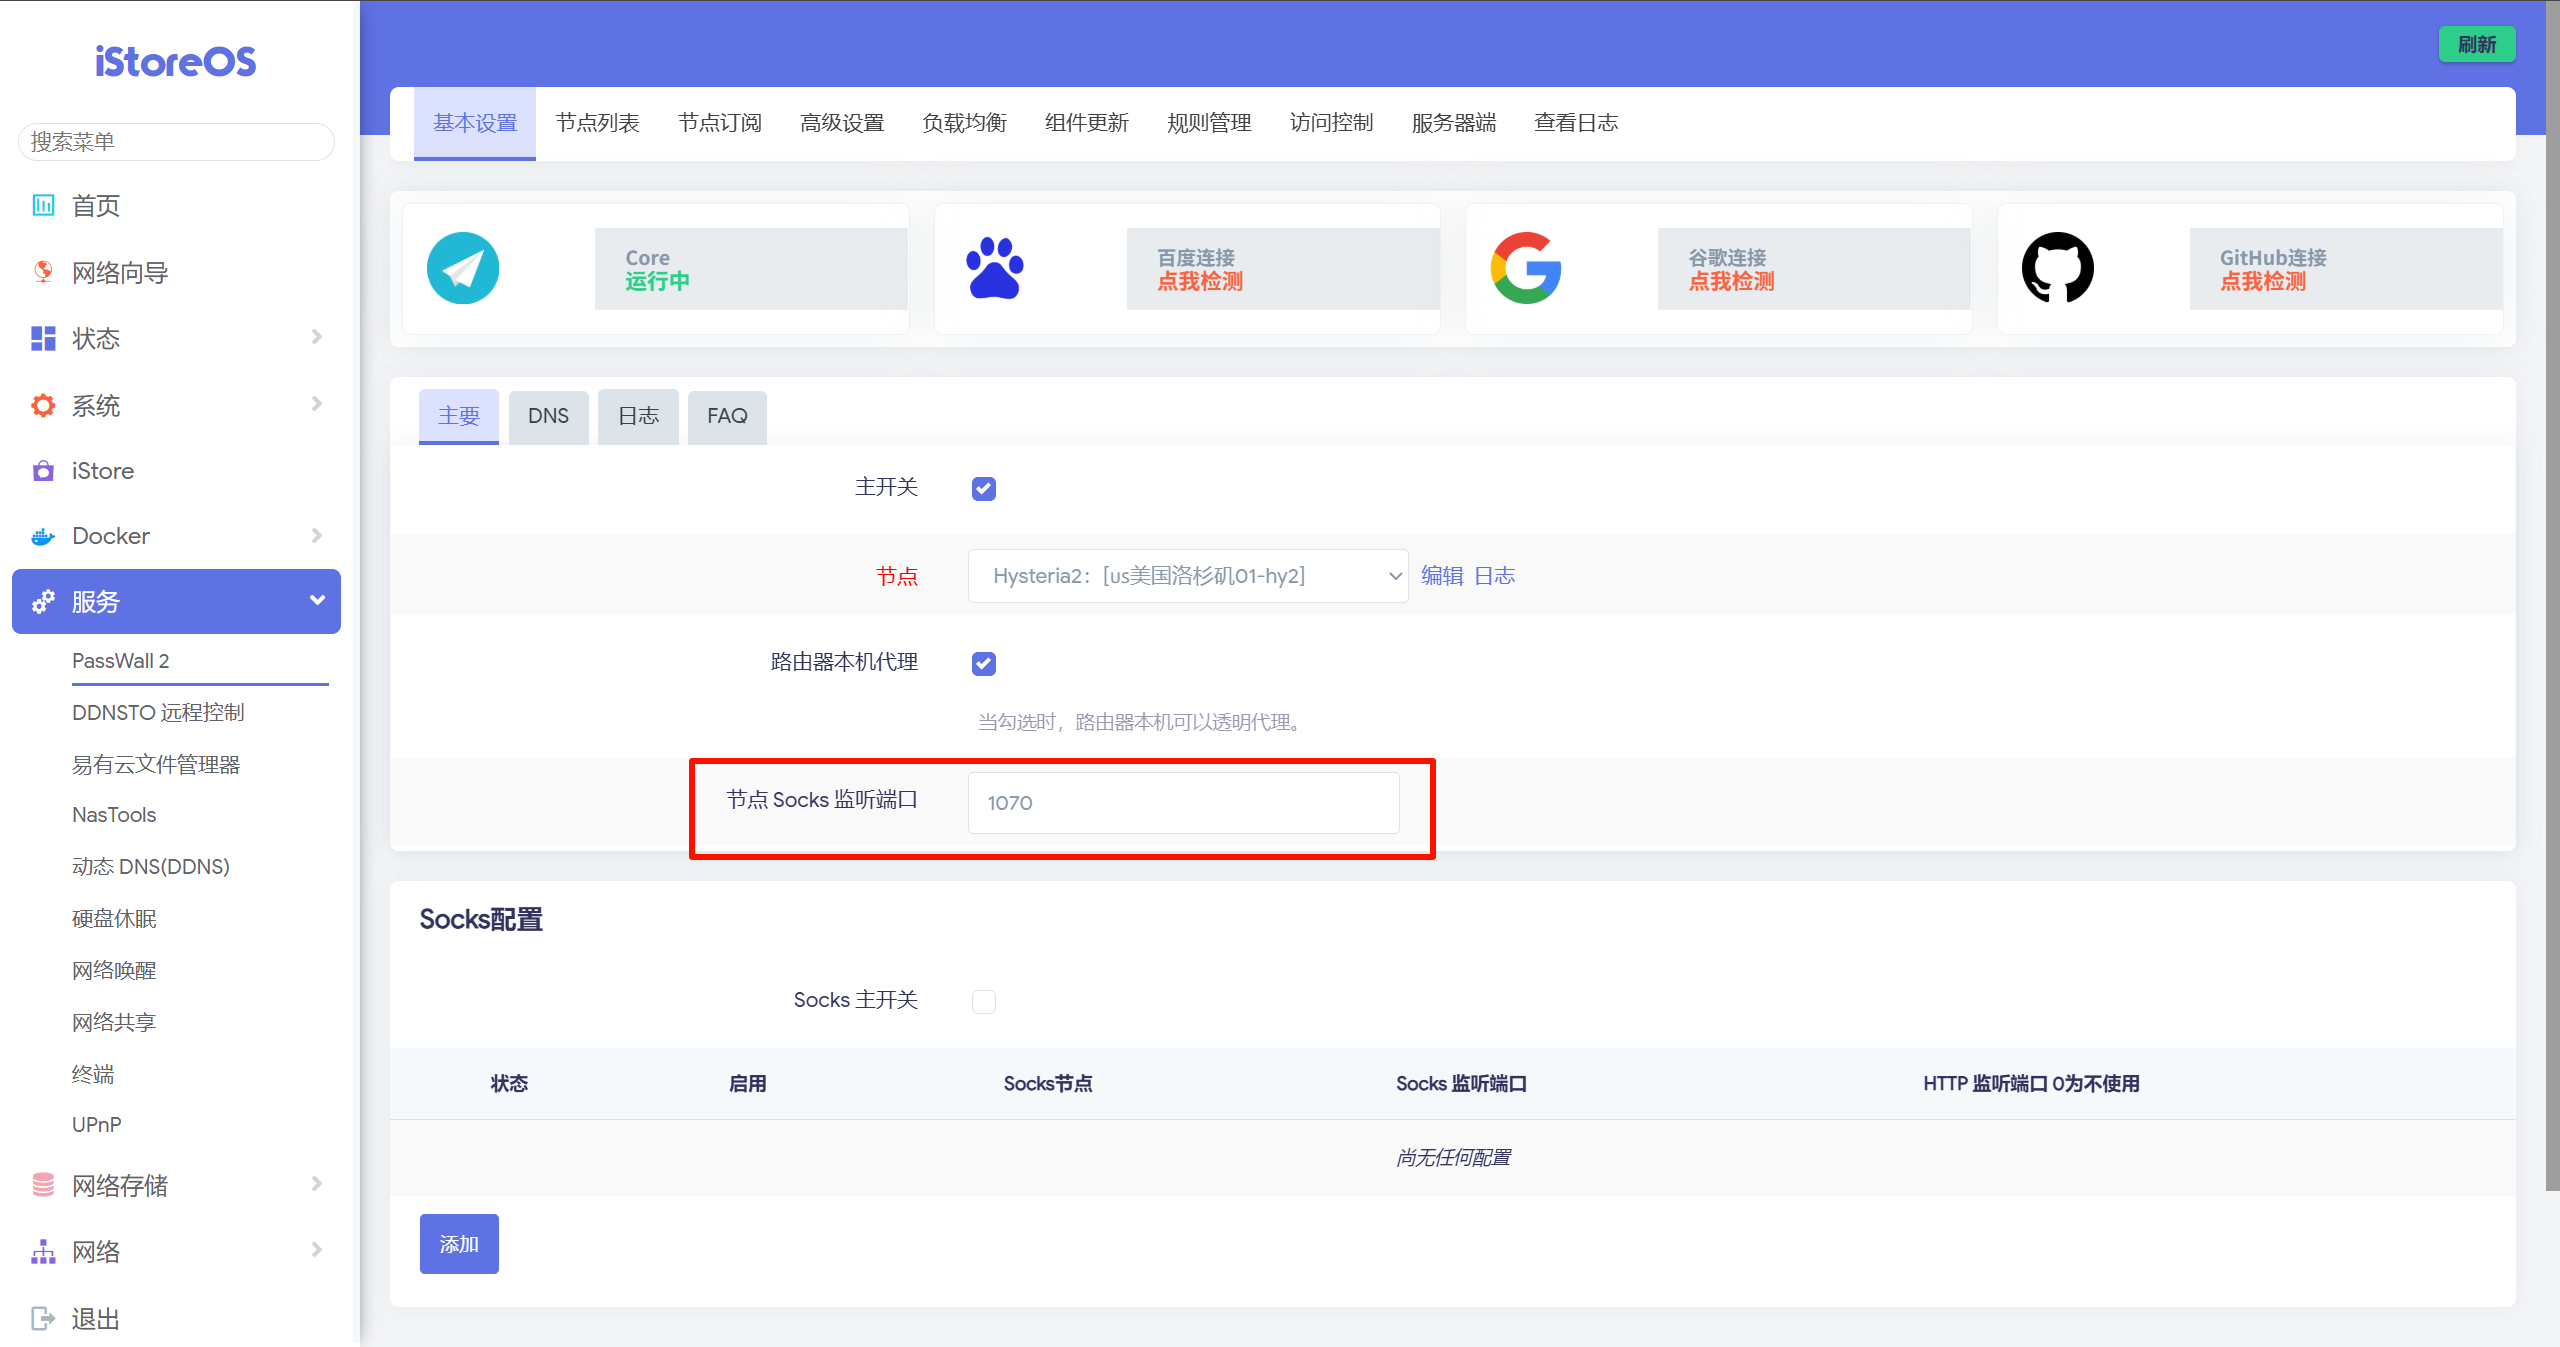
1070
Question 50
分析openwrt镜像,vpn的订阅链接是:
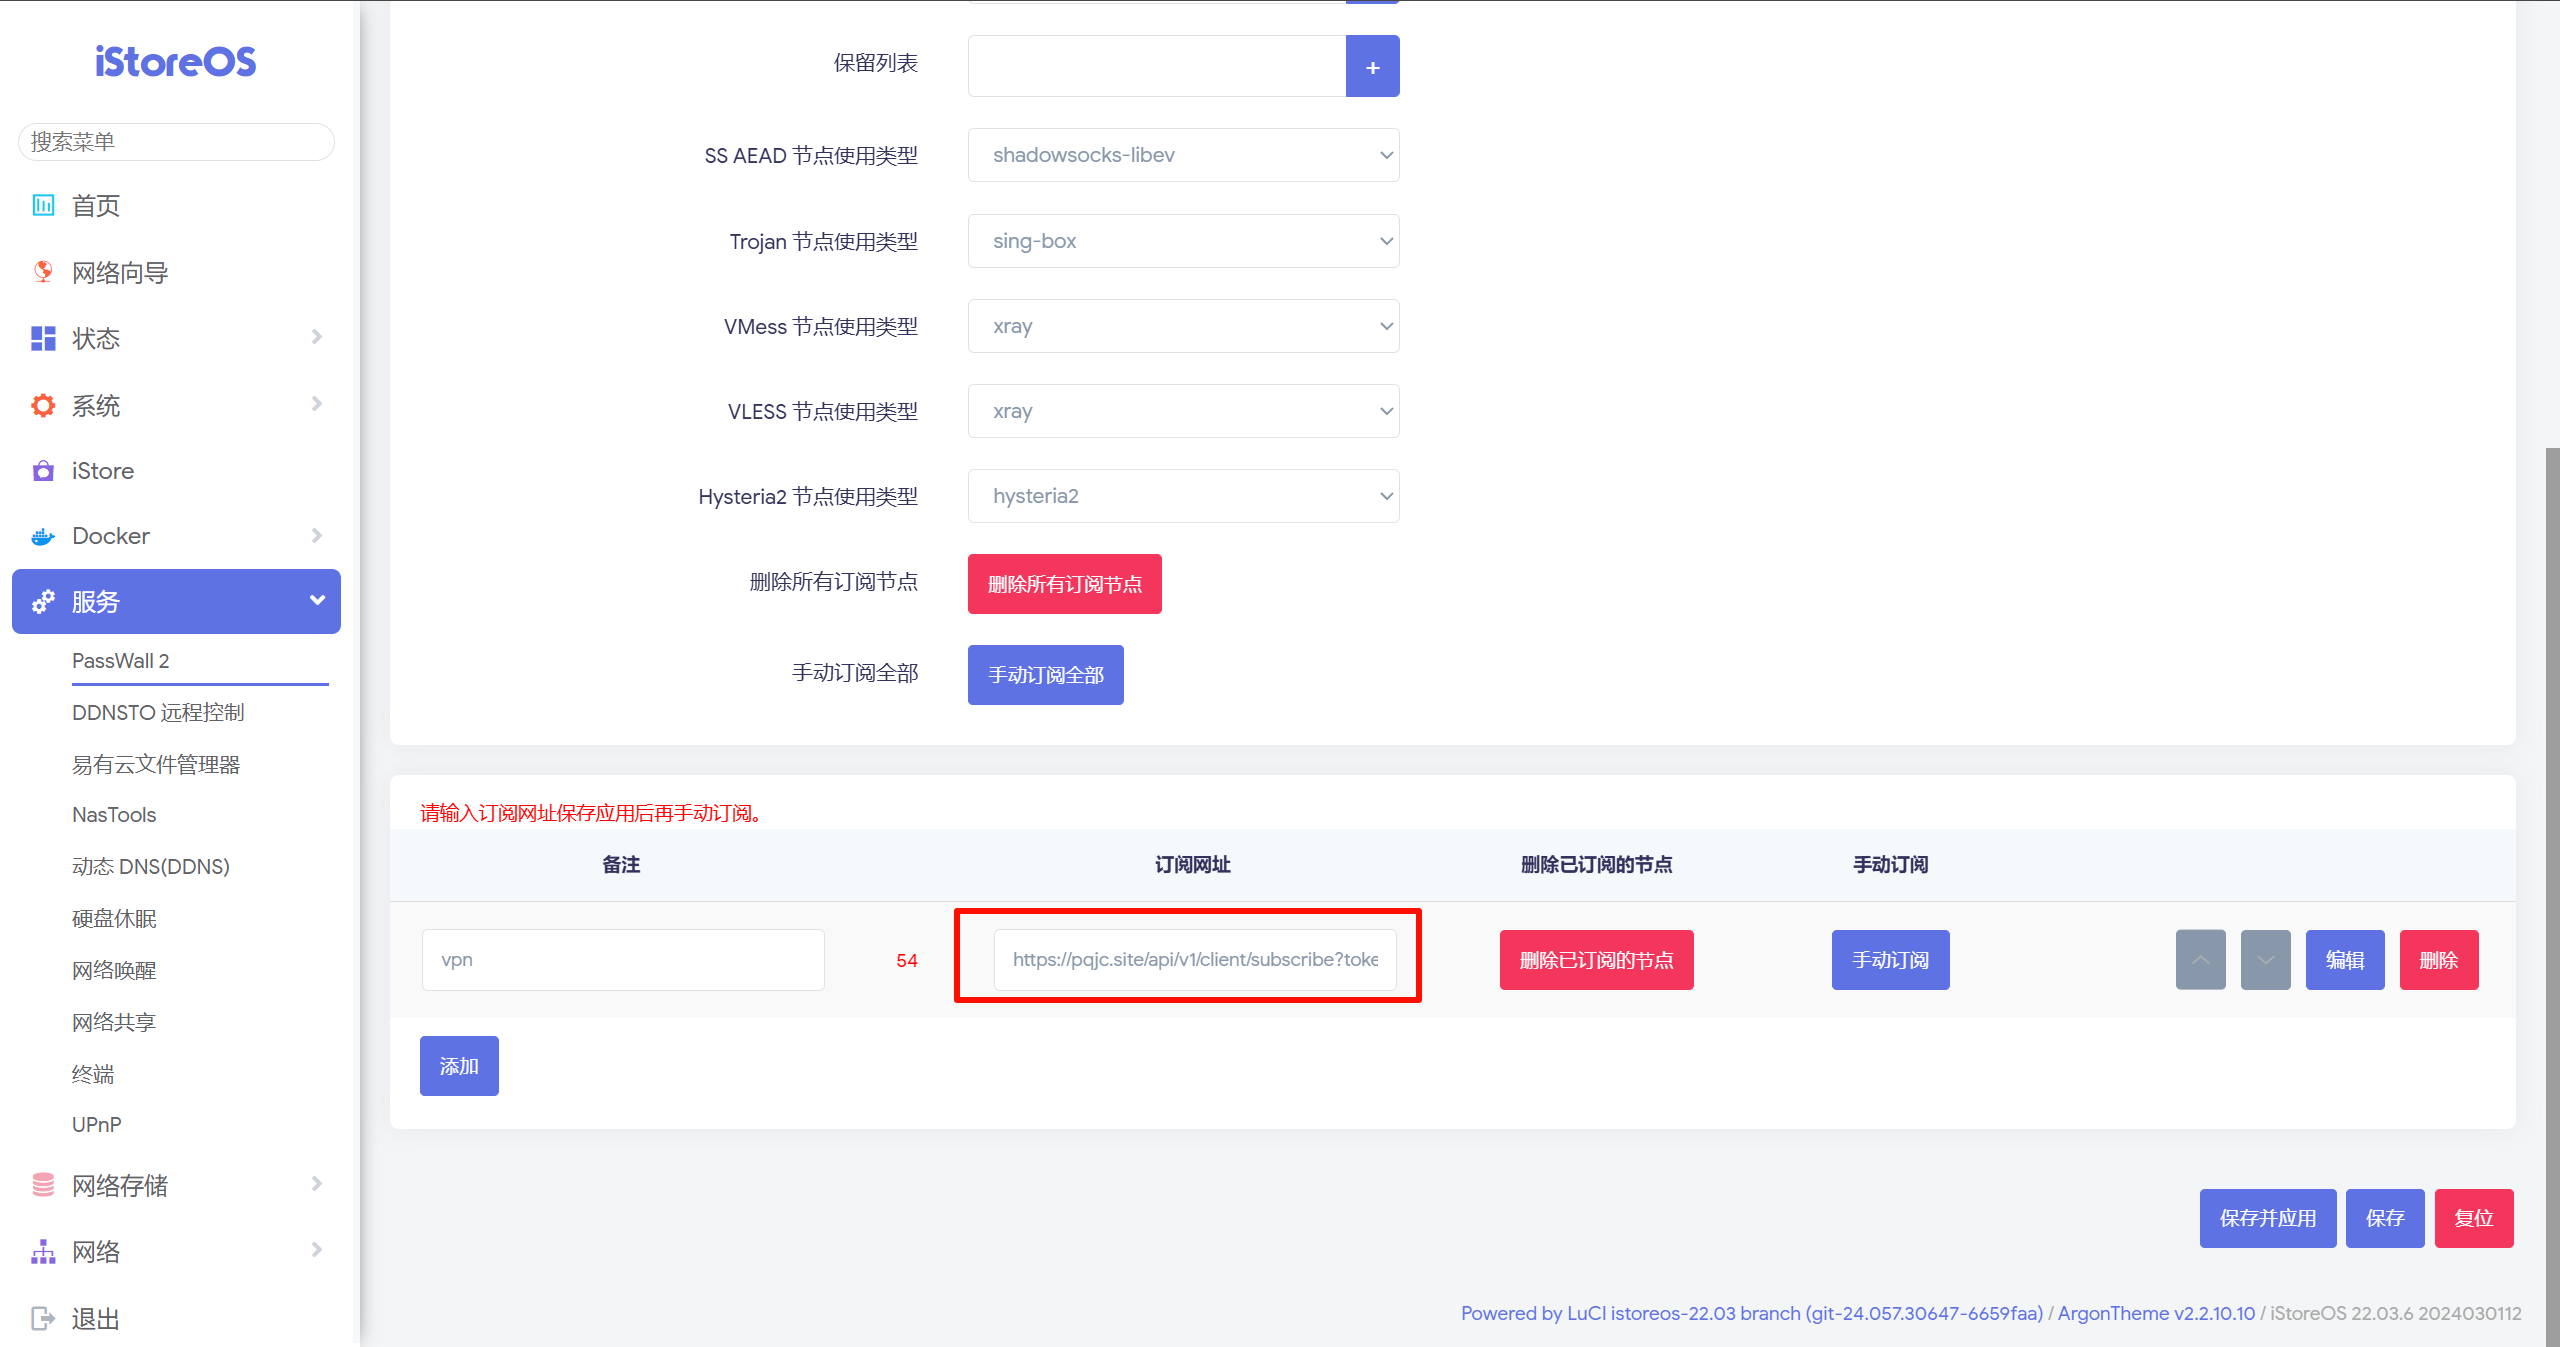
[https://pqjc.site/api/v1/client/subscribe?token=243d7bf31ca985f8d496ce078333196a](https://pqjc.site/api/v1/client/subscribe?token=243d7bf31ca985f8d496ce078333196a)
Windows 部分
Question 1
分析技术员赵某的windows镜像,并计算赵某计算机的原始镜像的SHA1值为?
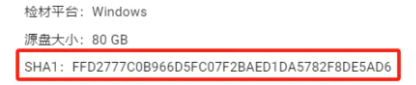
FFD2777C0B966D5FC07F2BAED1DA5782F8DE5AD6
Question 2
分析技术员赵某的windows镜像,疑似VeraCrypt加密容器的文件的SHA1值为?
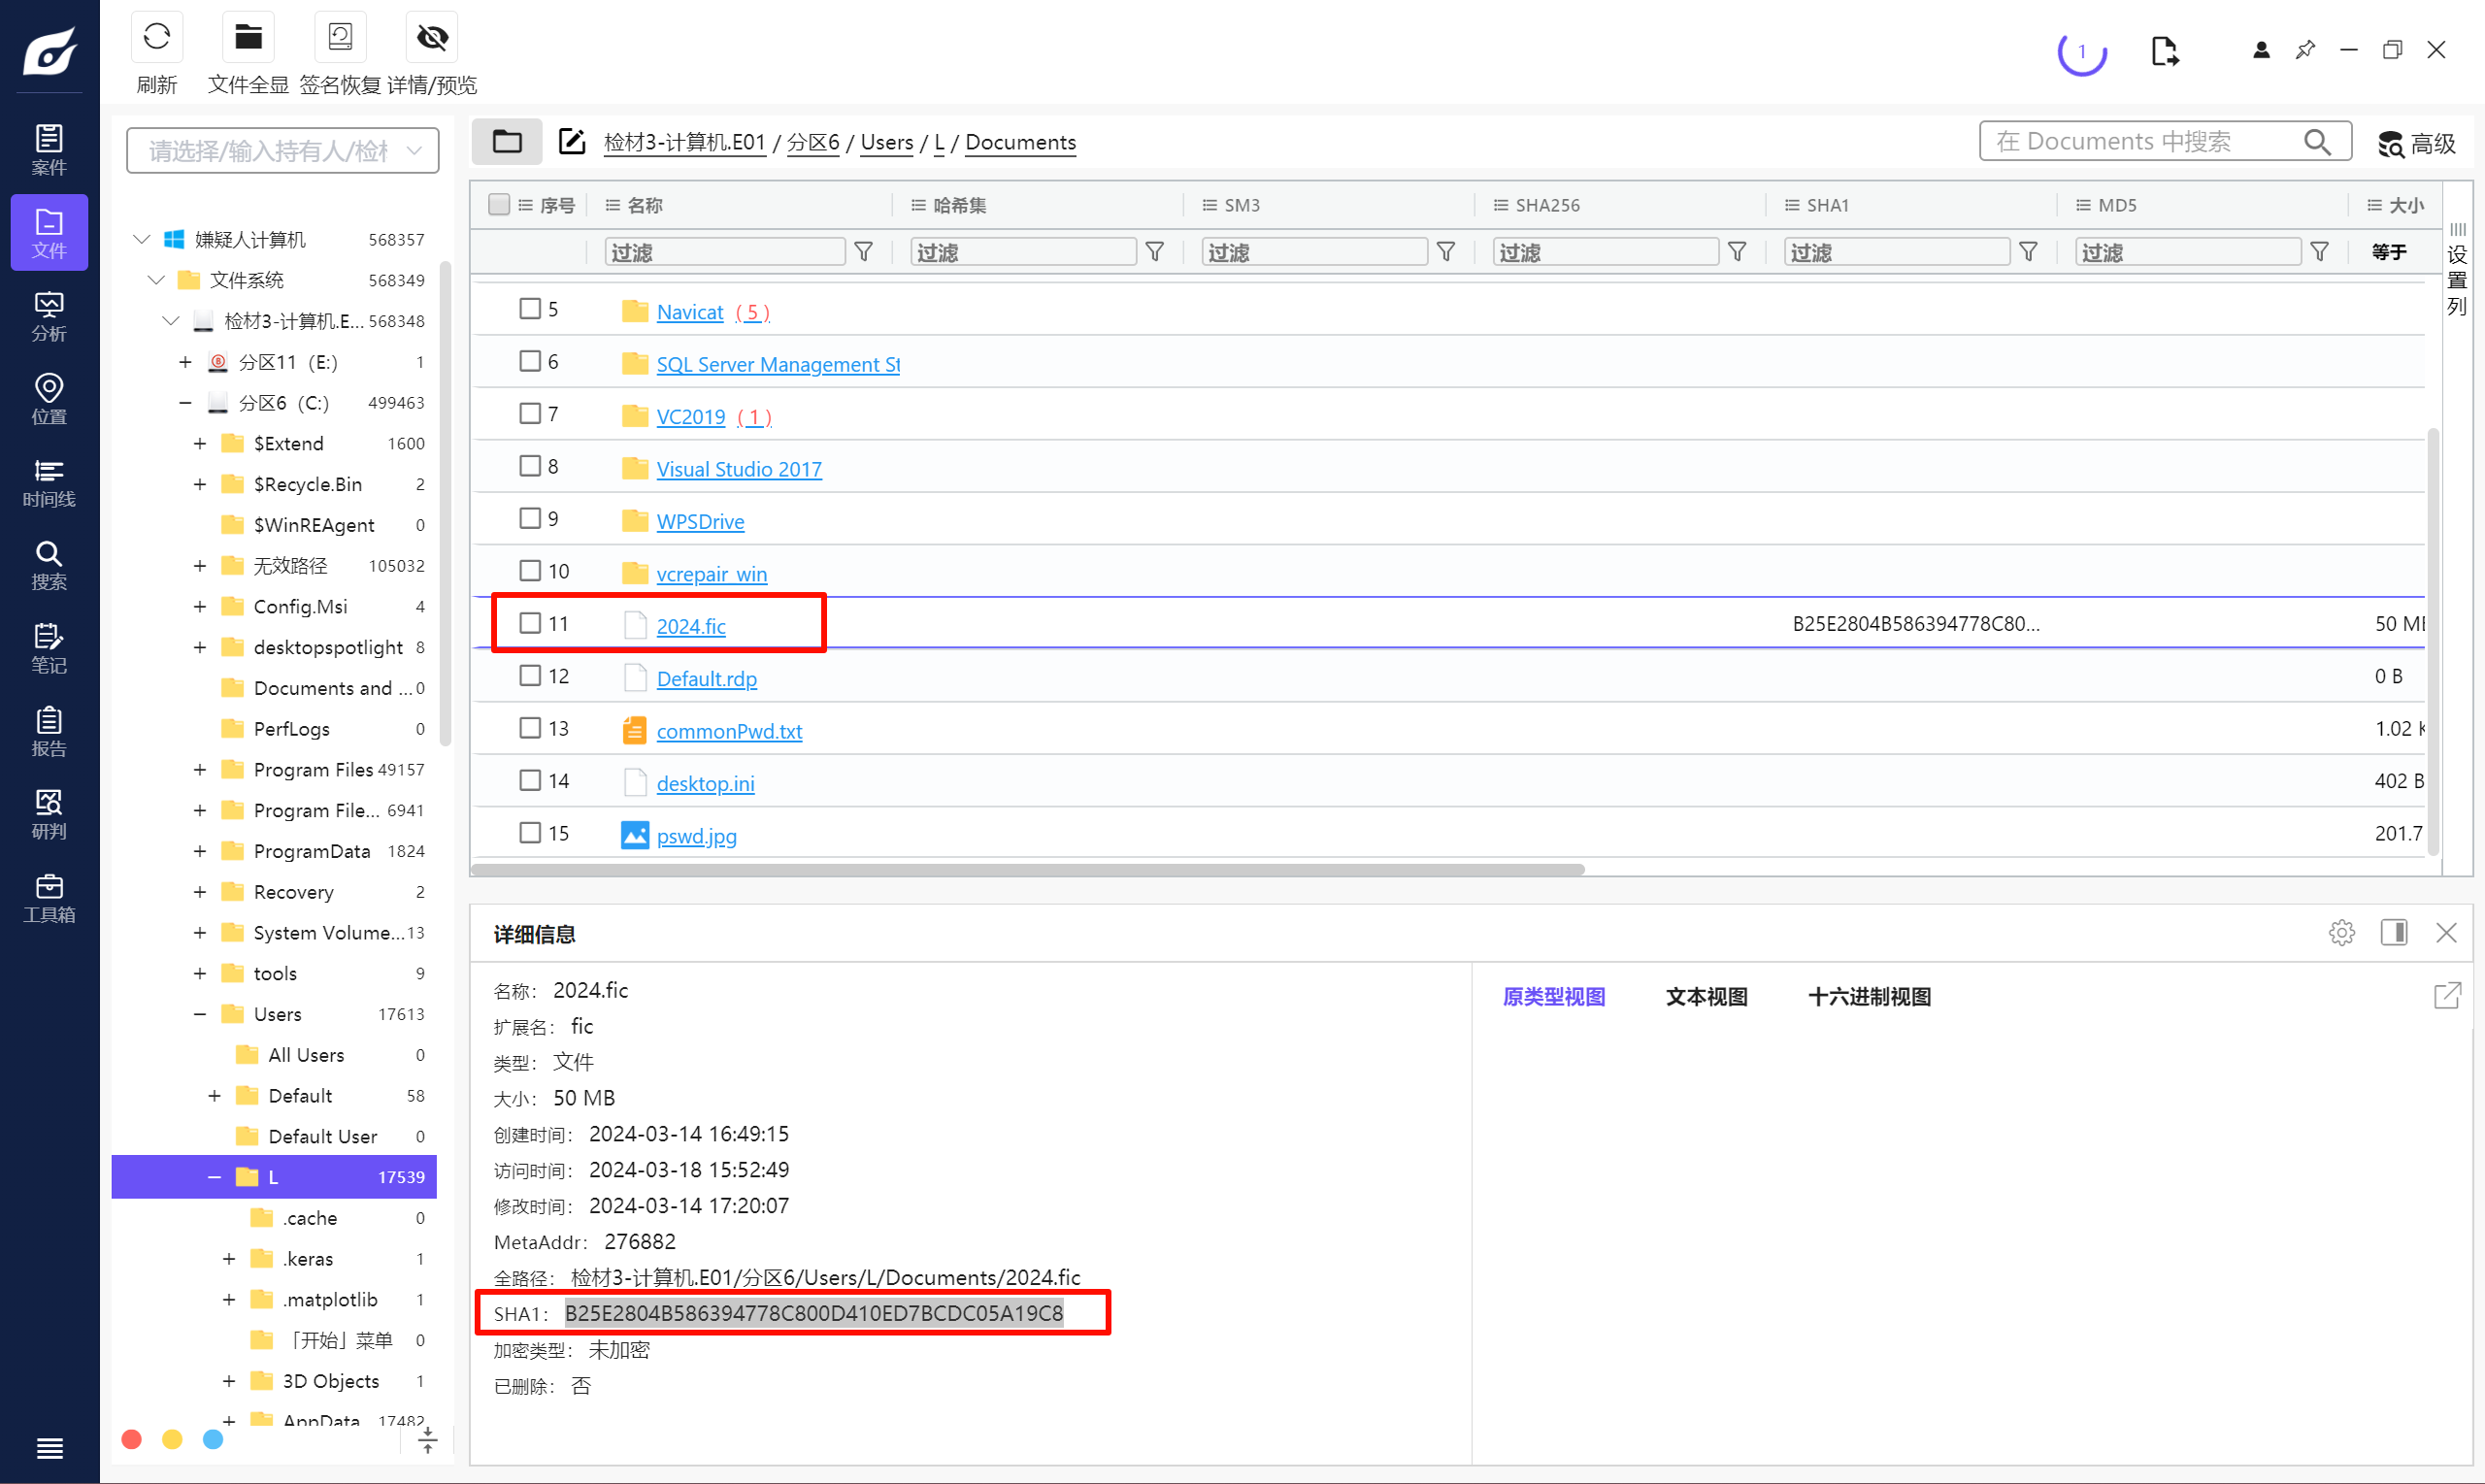
<font style="color:rgba(0, 0, 0, 0.87);">B25E2804B586394778C800D410ED7BCDC05A19C8</font>
Question 3
据赵某供述,他会将常用的密码放置在一个文档内,分析技术员赵某的windows镜像,找到技术员赵某的密码字典,并计算该文件的SHA1值?
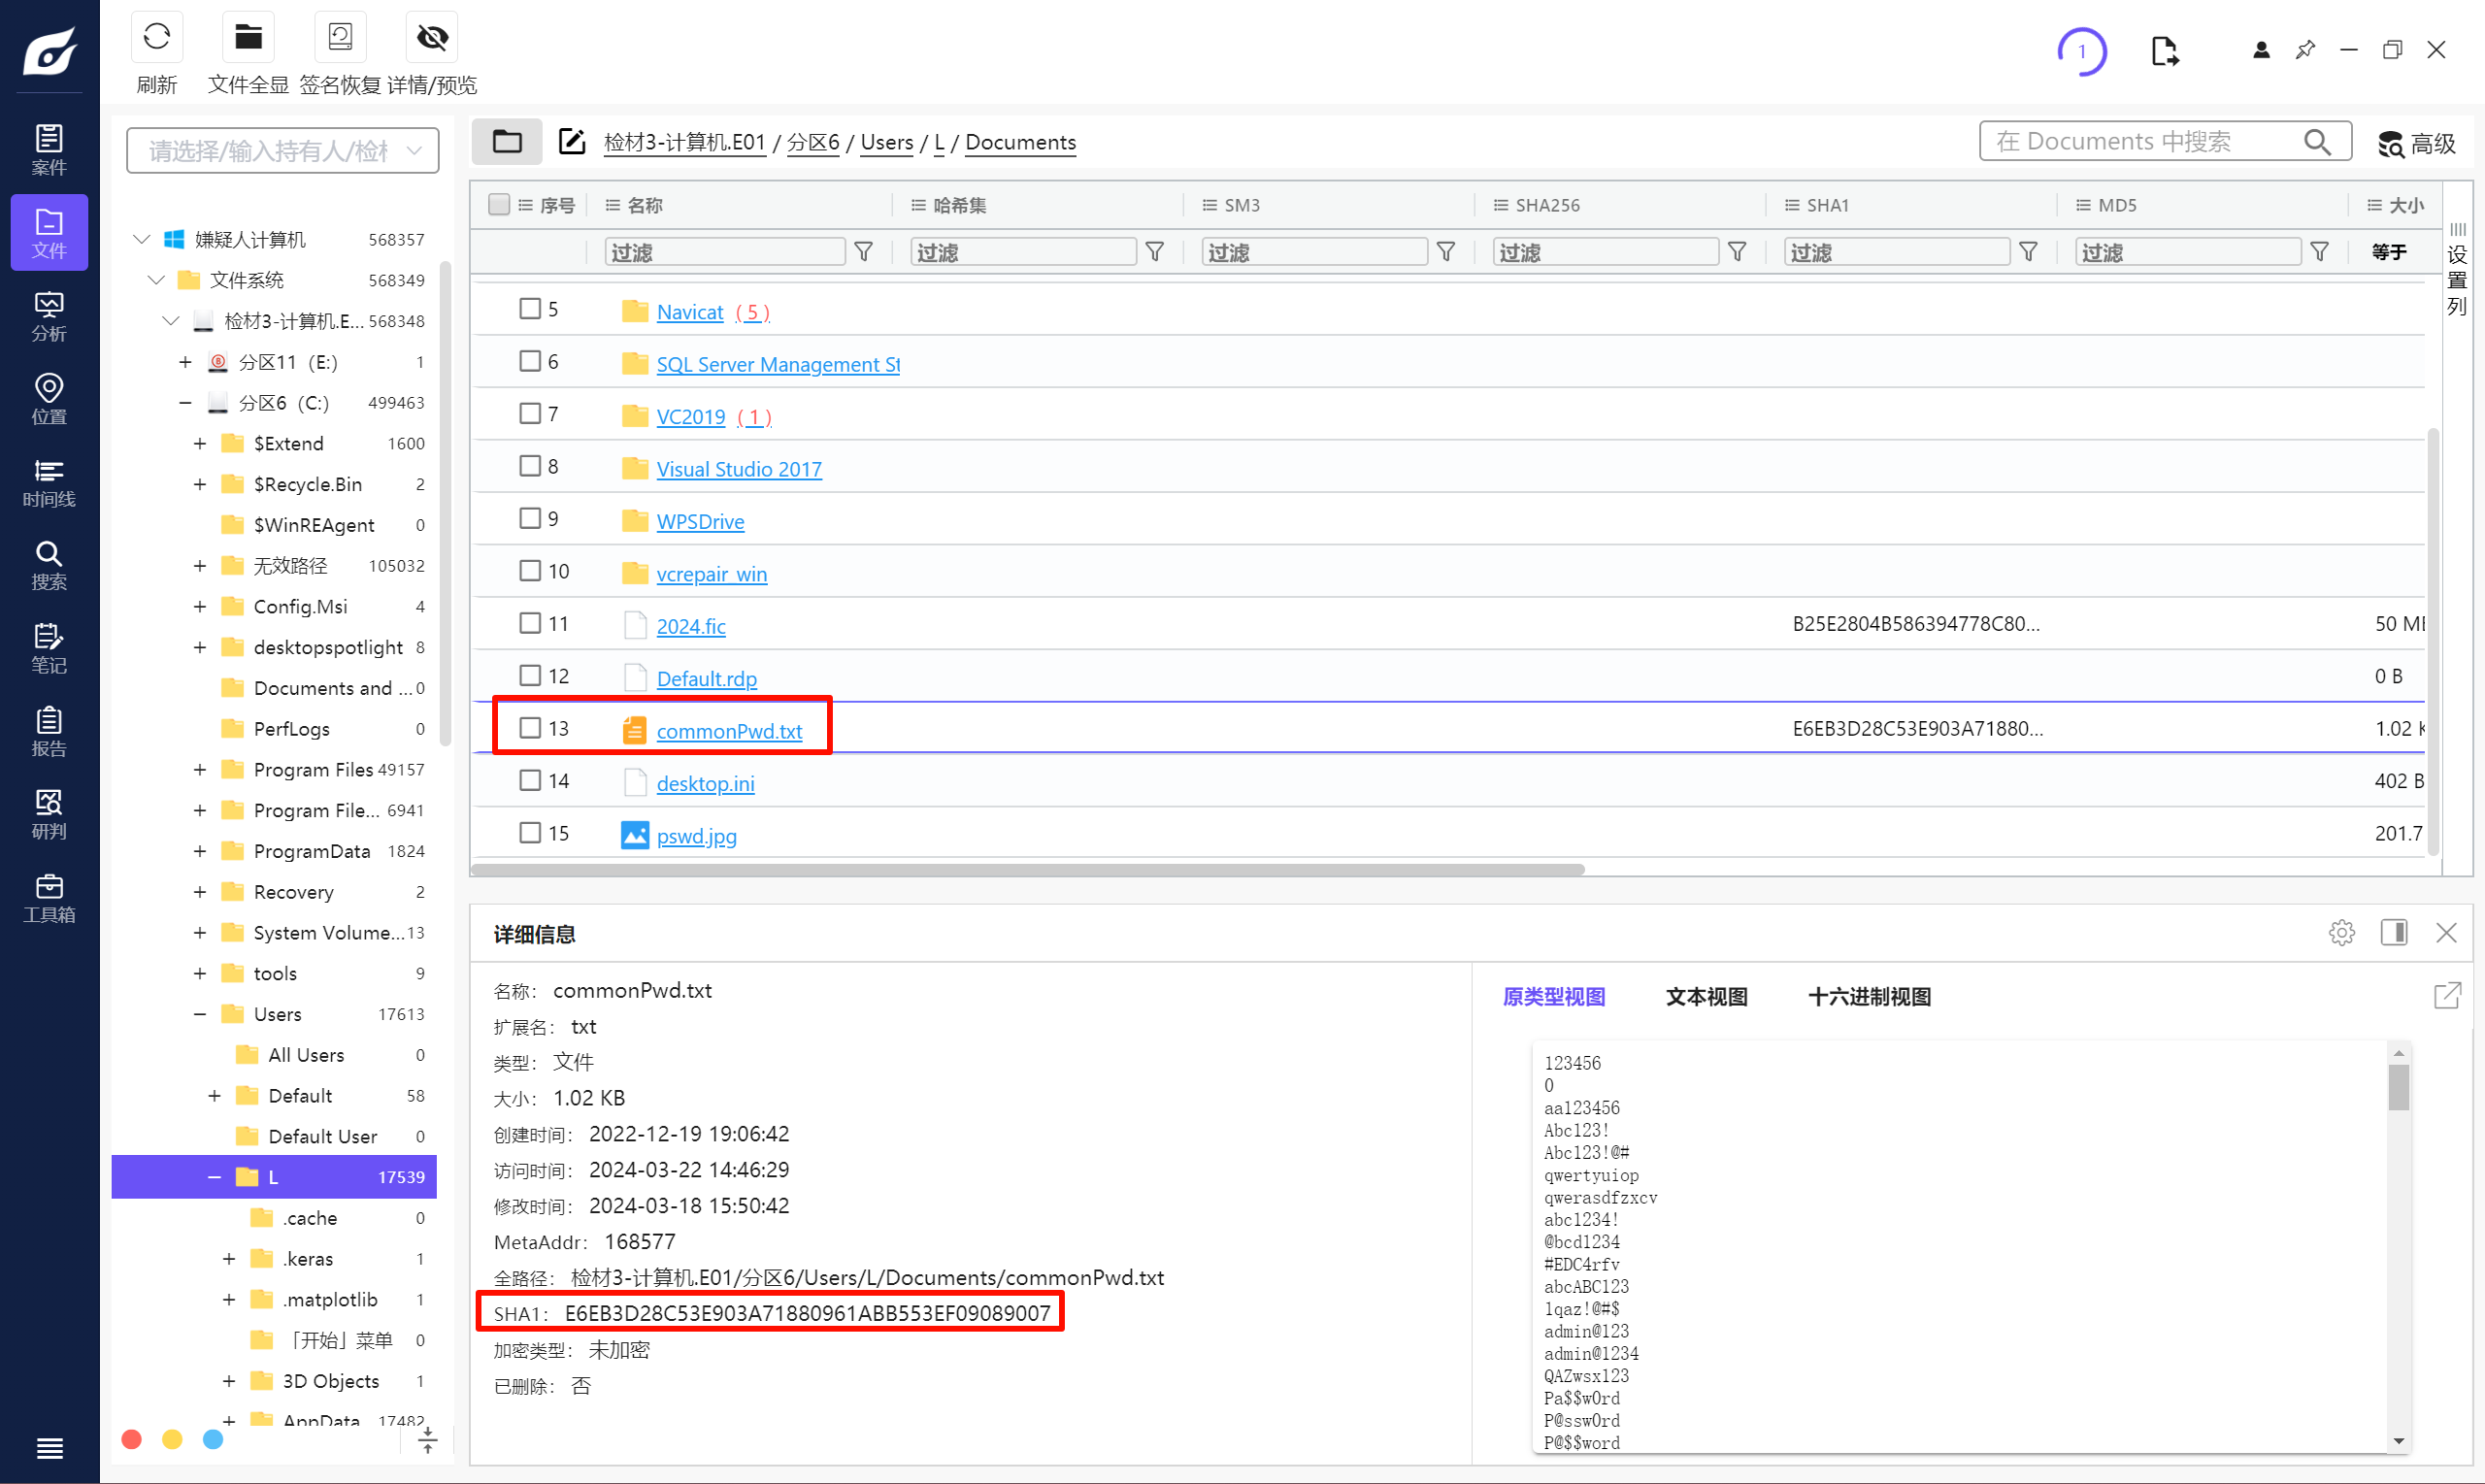
在做服务器取证的时候已经找到了。
<font style="color:rgba(0, 0, 0, 0.87);">E6EB3D28C53E903A71880961ABB553EF09089007</font>
Question 4
据赵某供述,他将加密容器的密码隐写在一张图片内,隐写在图片中的容器密码是?
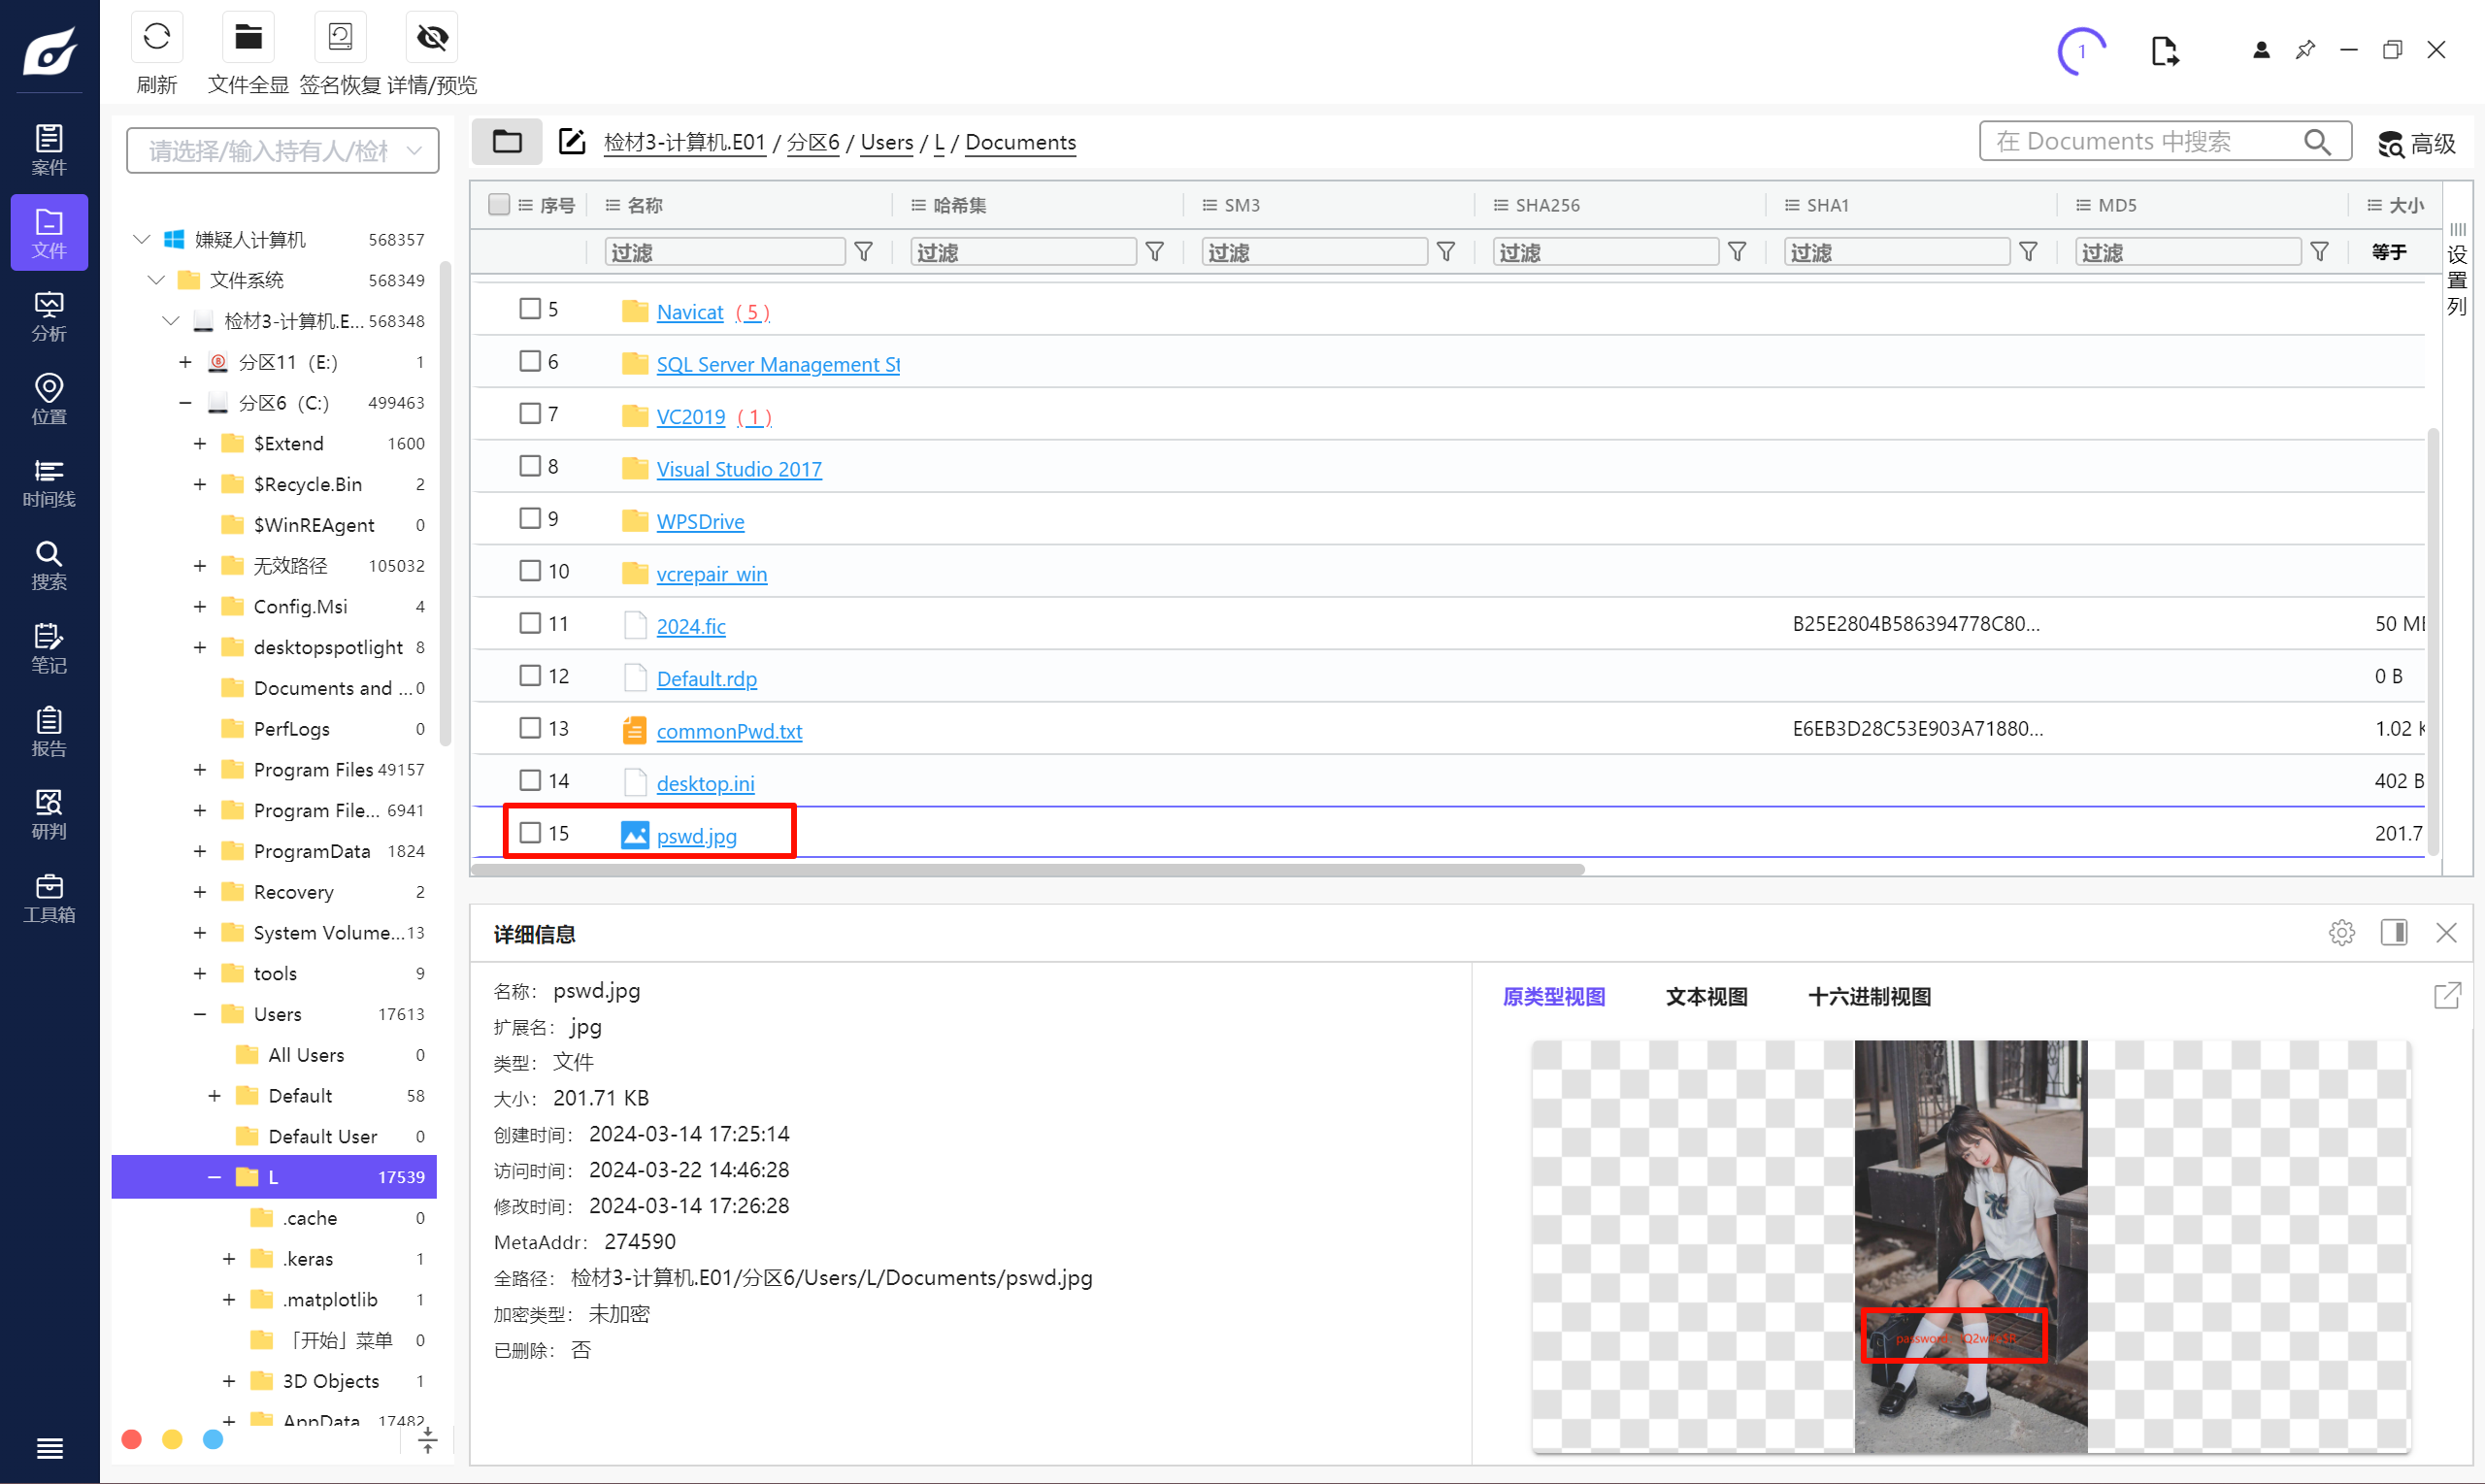
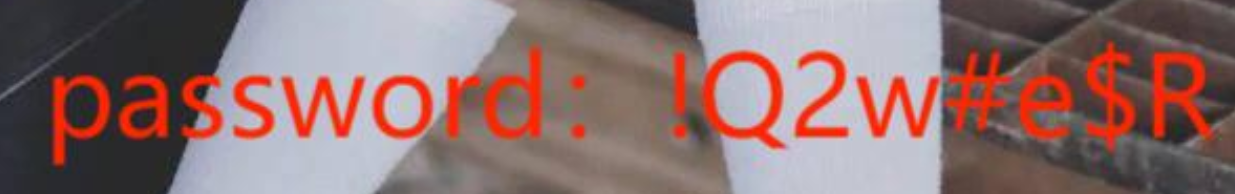
这个是错的,正确的应该在图片末尾。
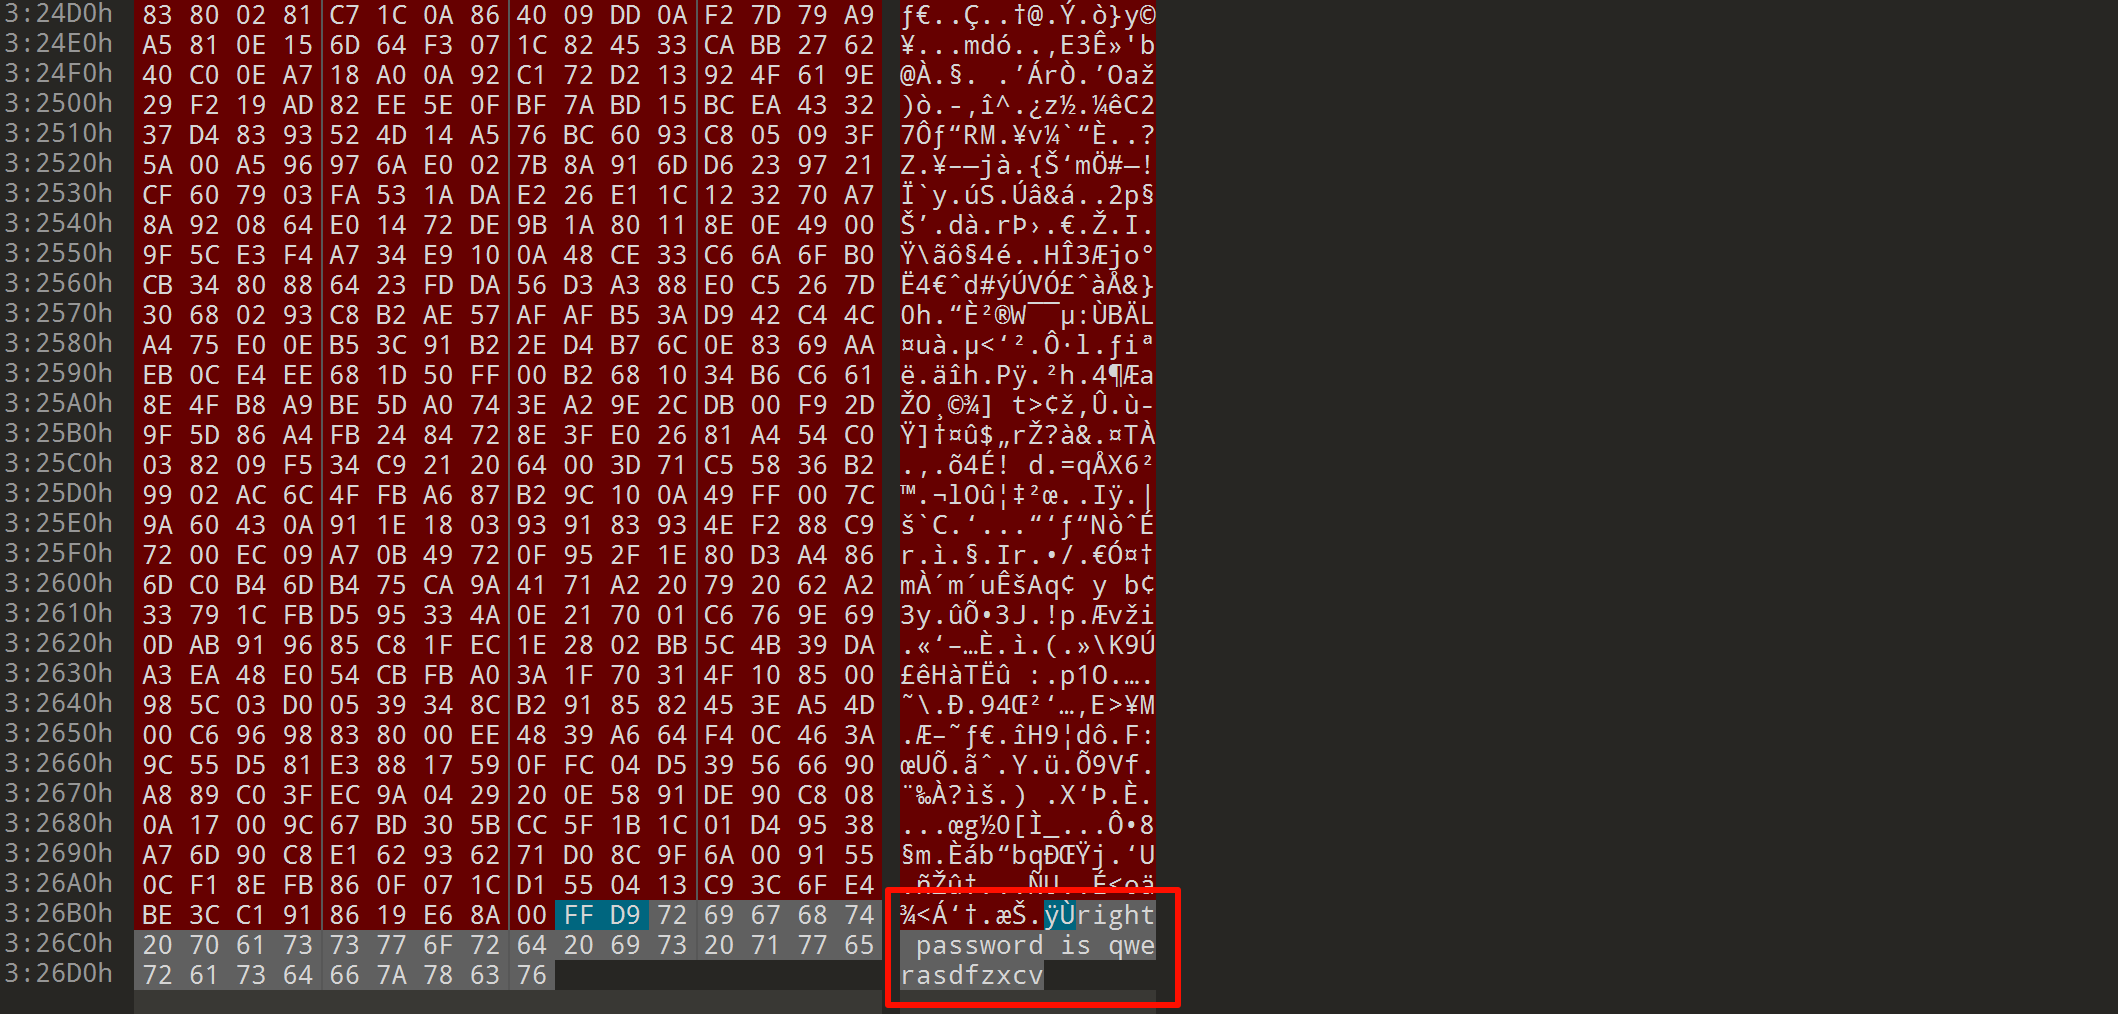
qwerasdfzxcv
Question 5
分析技术员赵某的windows镜像,bitlocker的恢复密钥是什么?
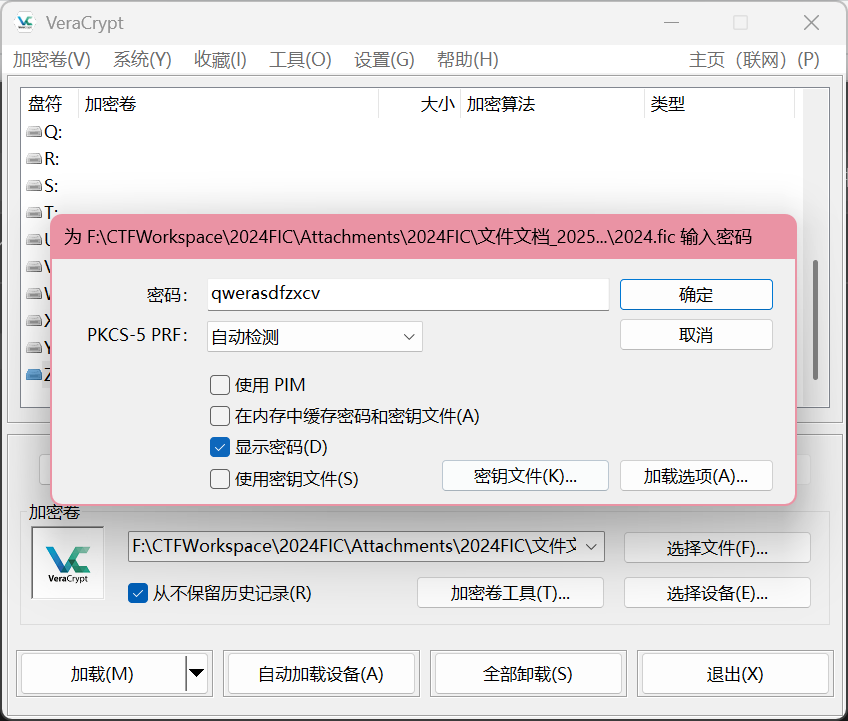
挂载刚才的加密容器,里面可以找到 BitLocker 恢复密钥。
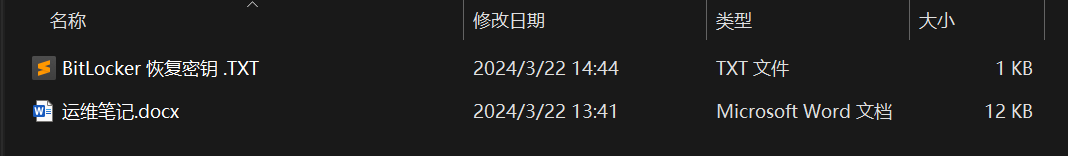
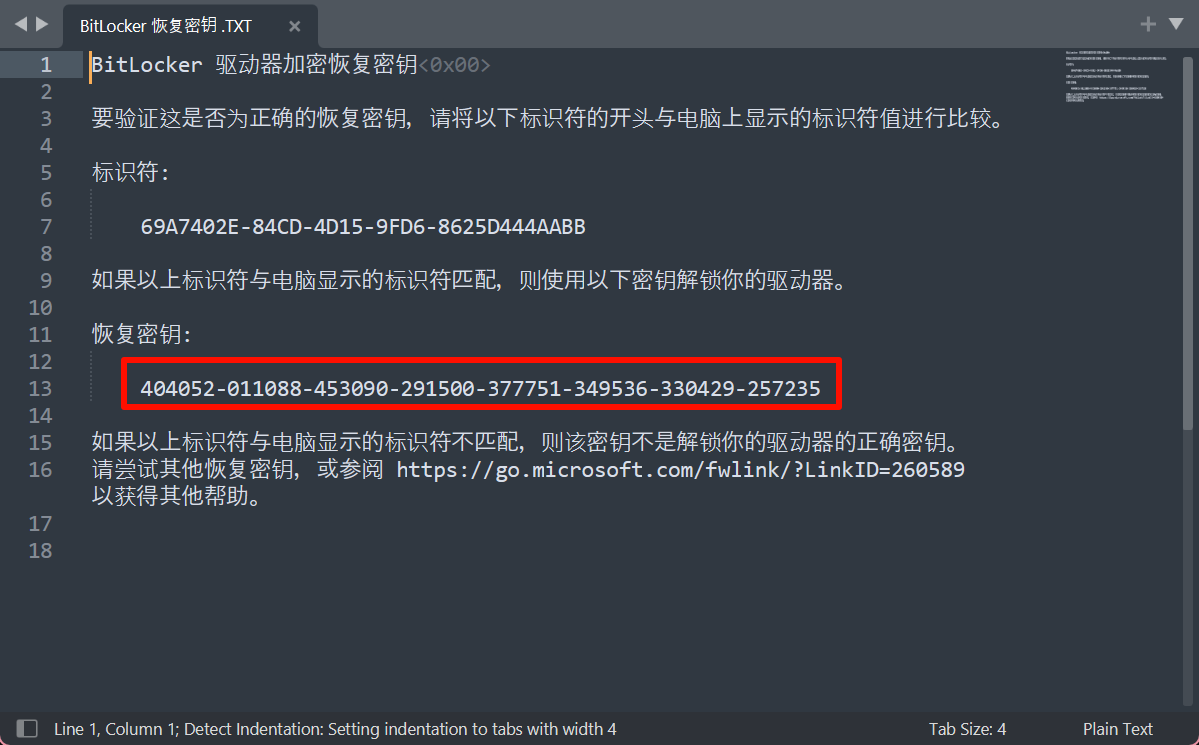
其中,运维笔记是用于服务器取证的。
404052-011088-453090-291500-377751-349536-330429-257235
Question 6
分析技术员赵某的windows镜像,bitlocker分区的起始扇区数是:
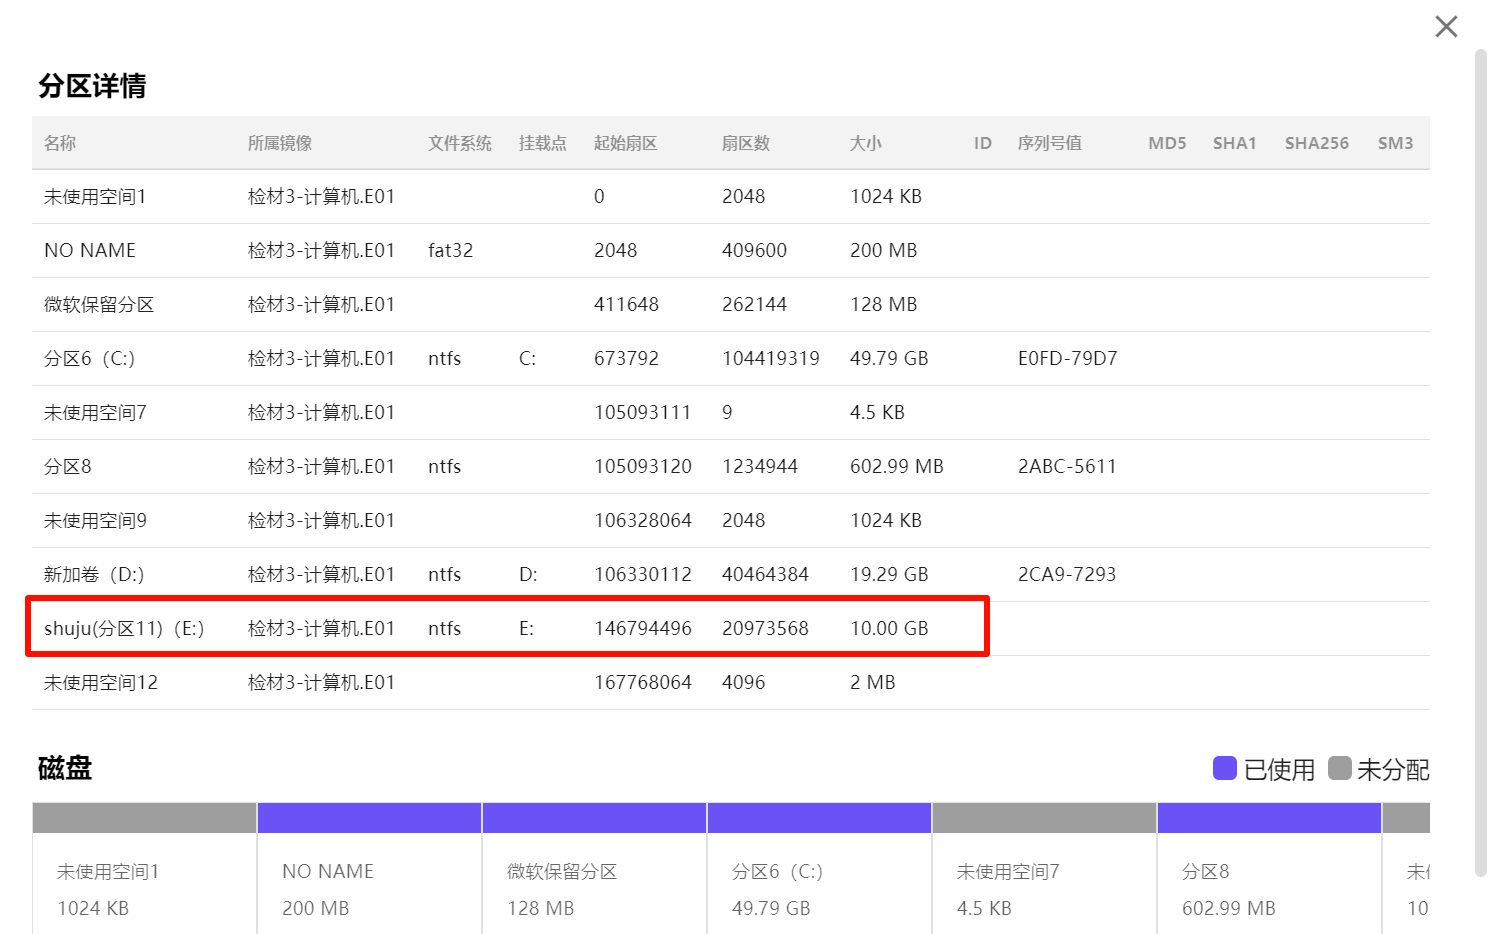
146794496
Question 7
分析技术员赵某的windows镜像,默认的浏览器是?
A. Chrome
B. Edge
C. IE
D. Firefox
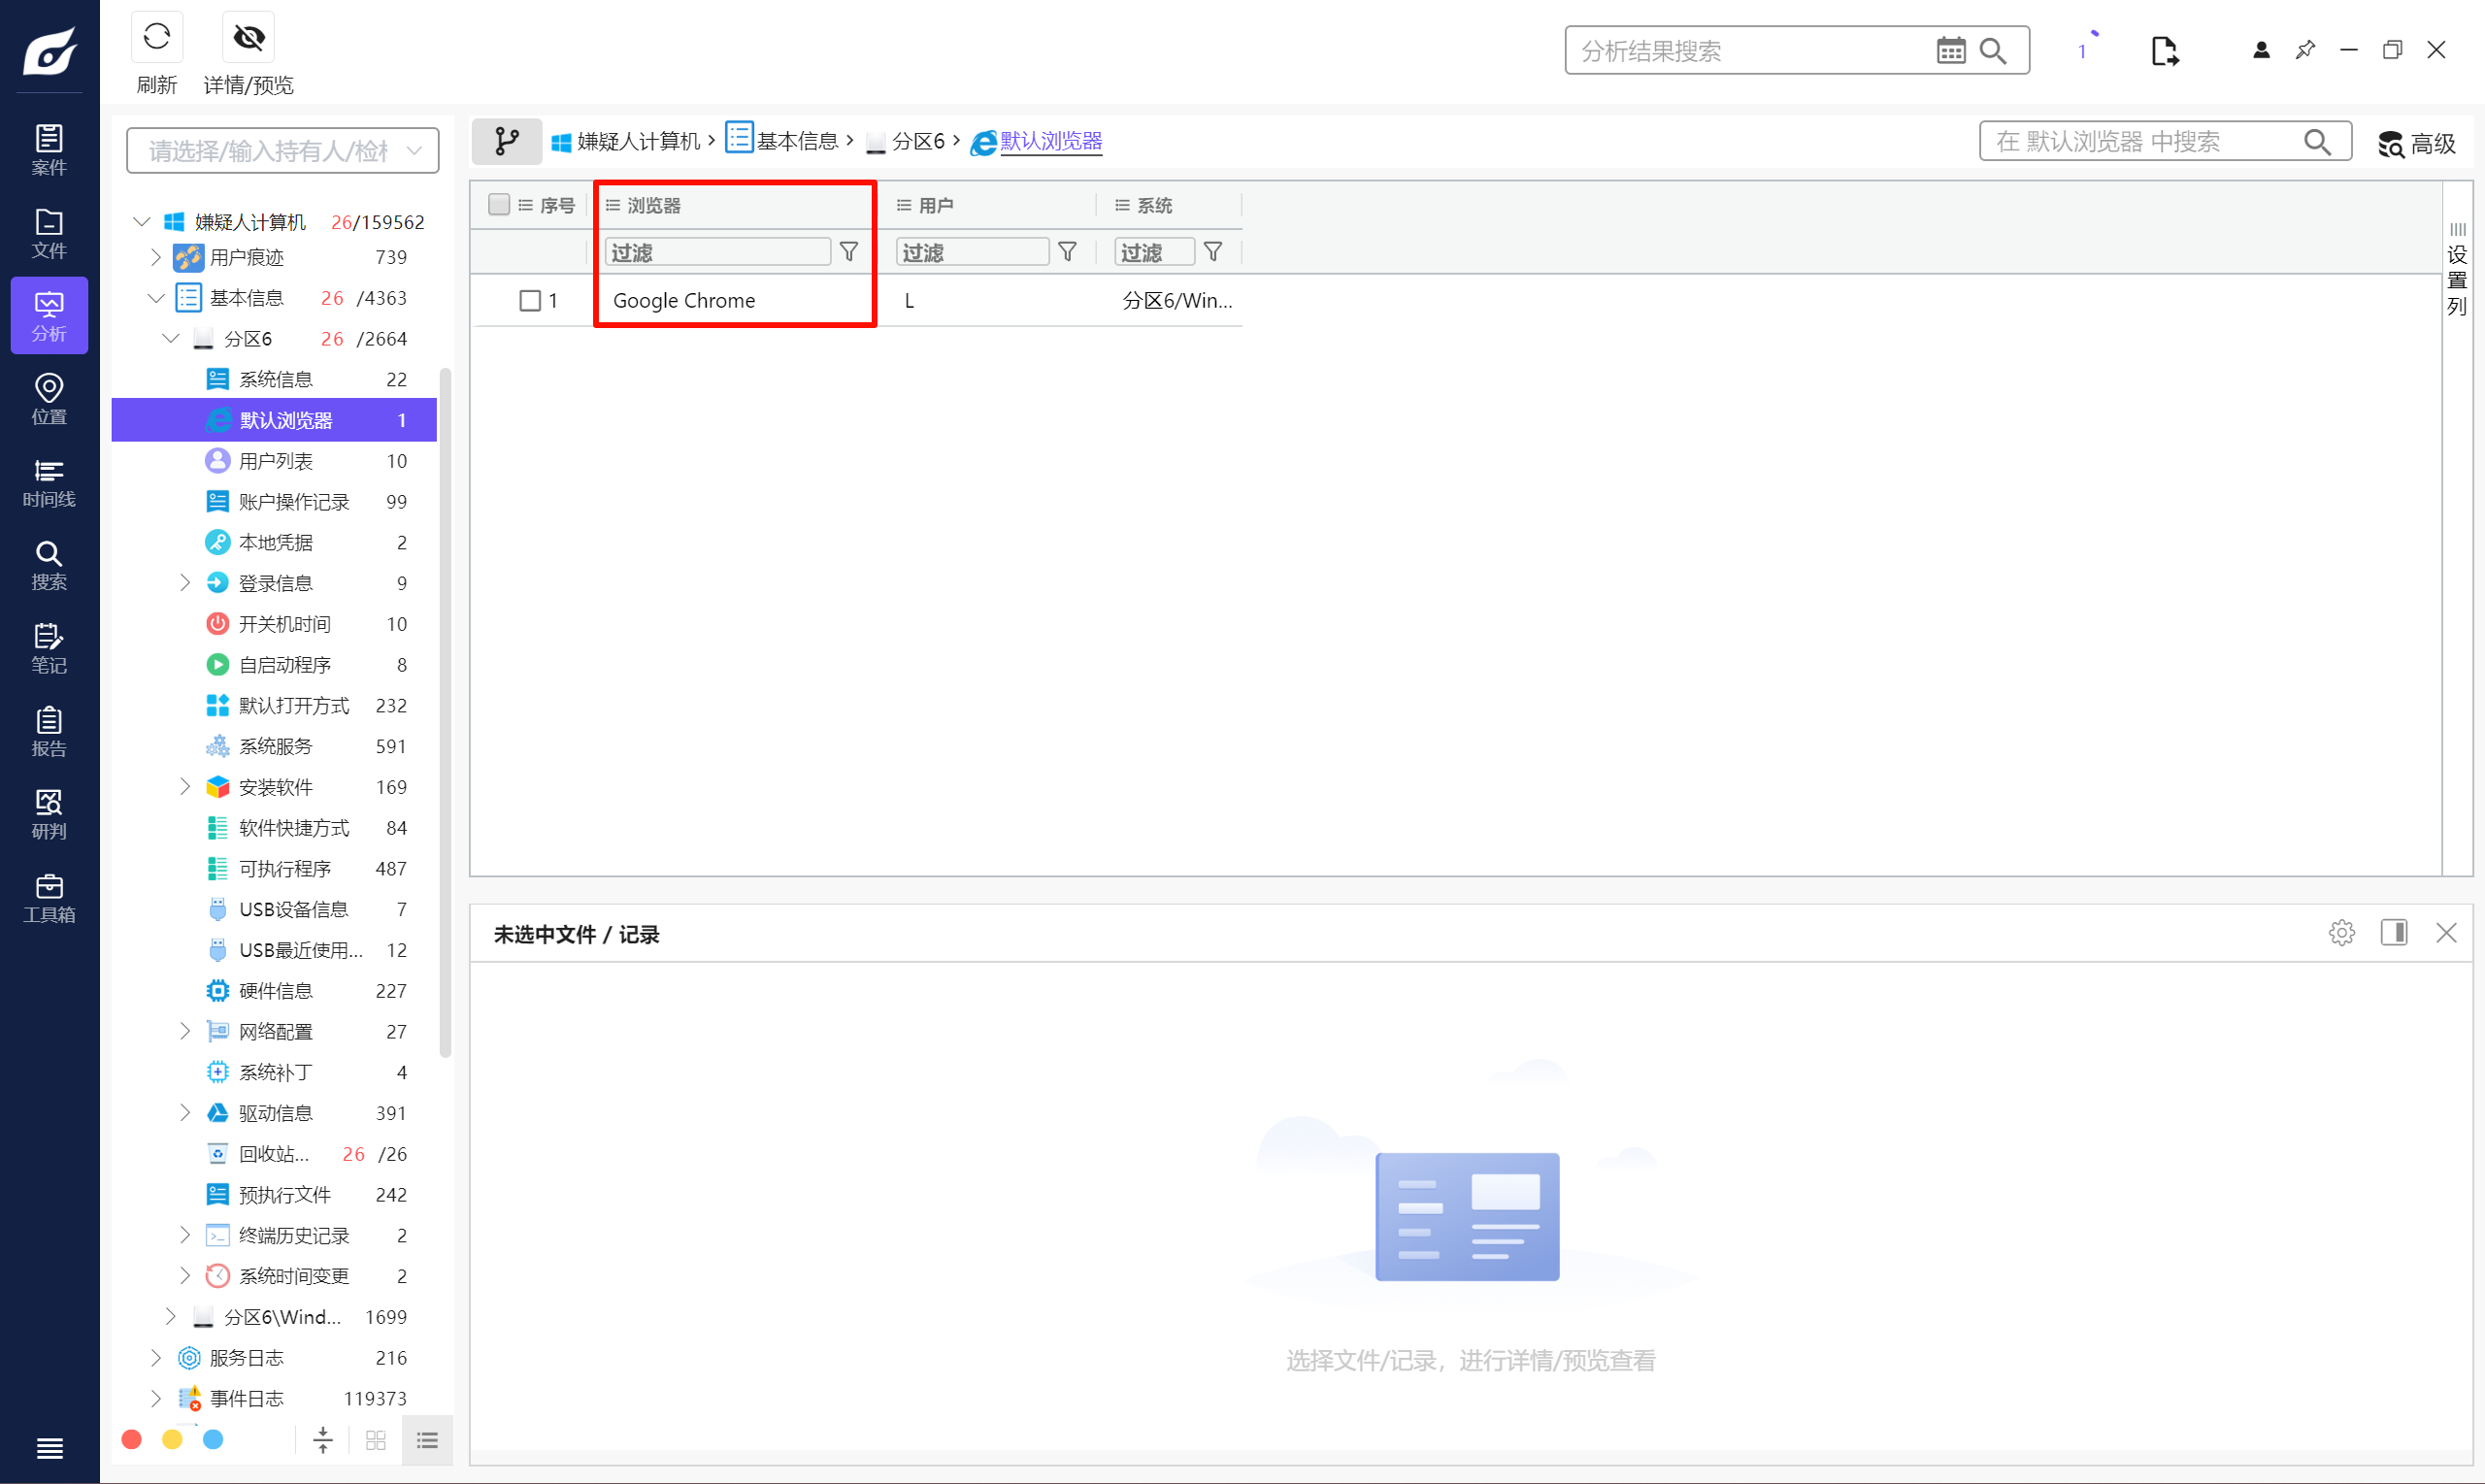
A
Question 8
分析技术员赵某的windows镜像,私有聊天服务器的密码为:
用刚才的 BitLocker 恢复密钥解密加密的分区。
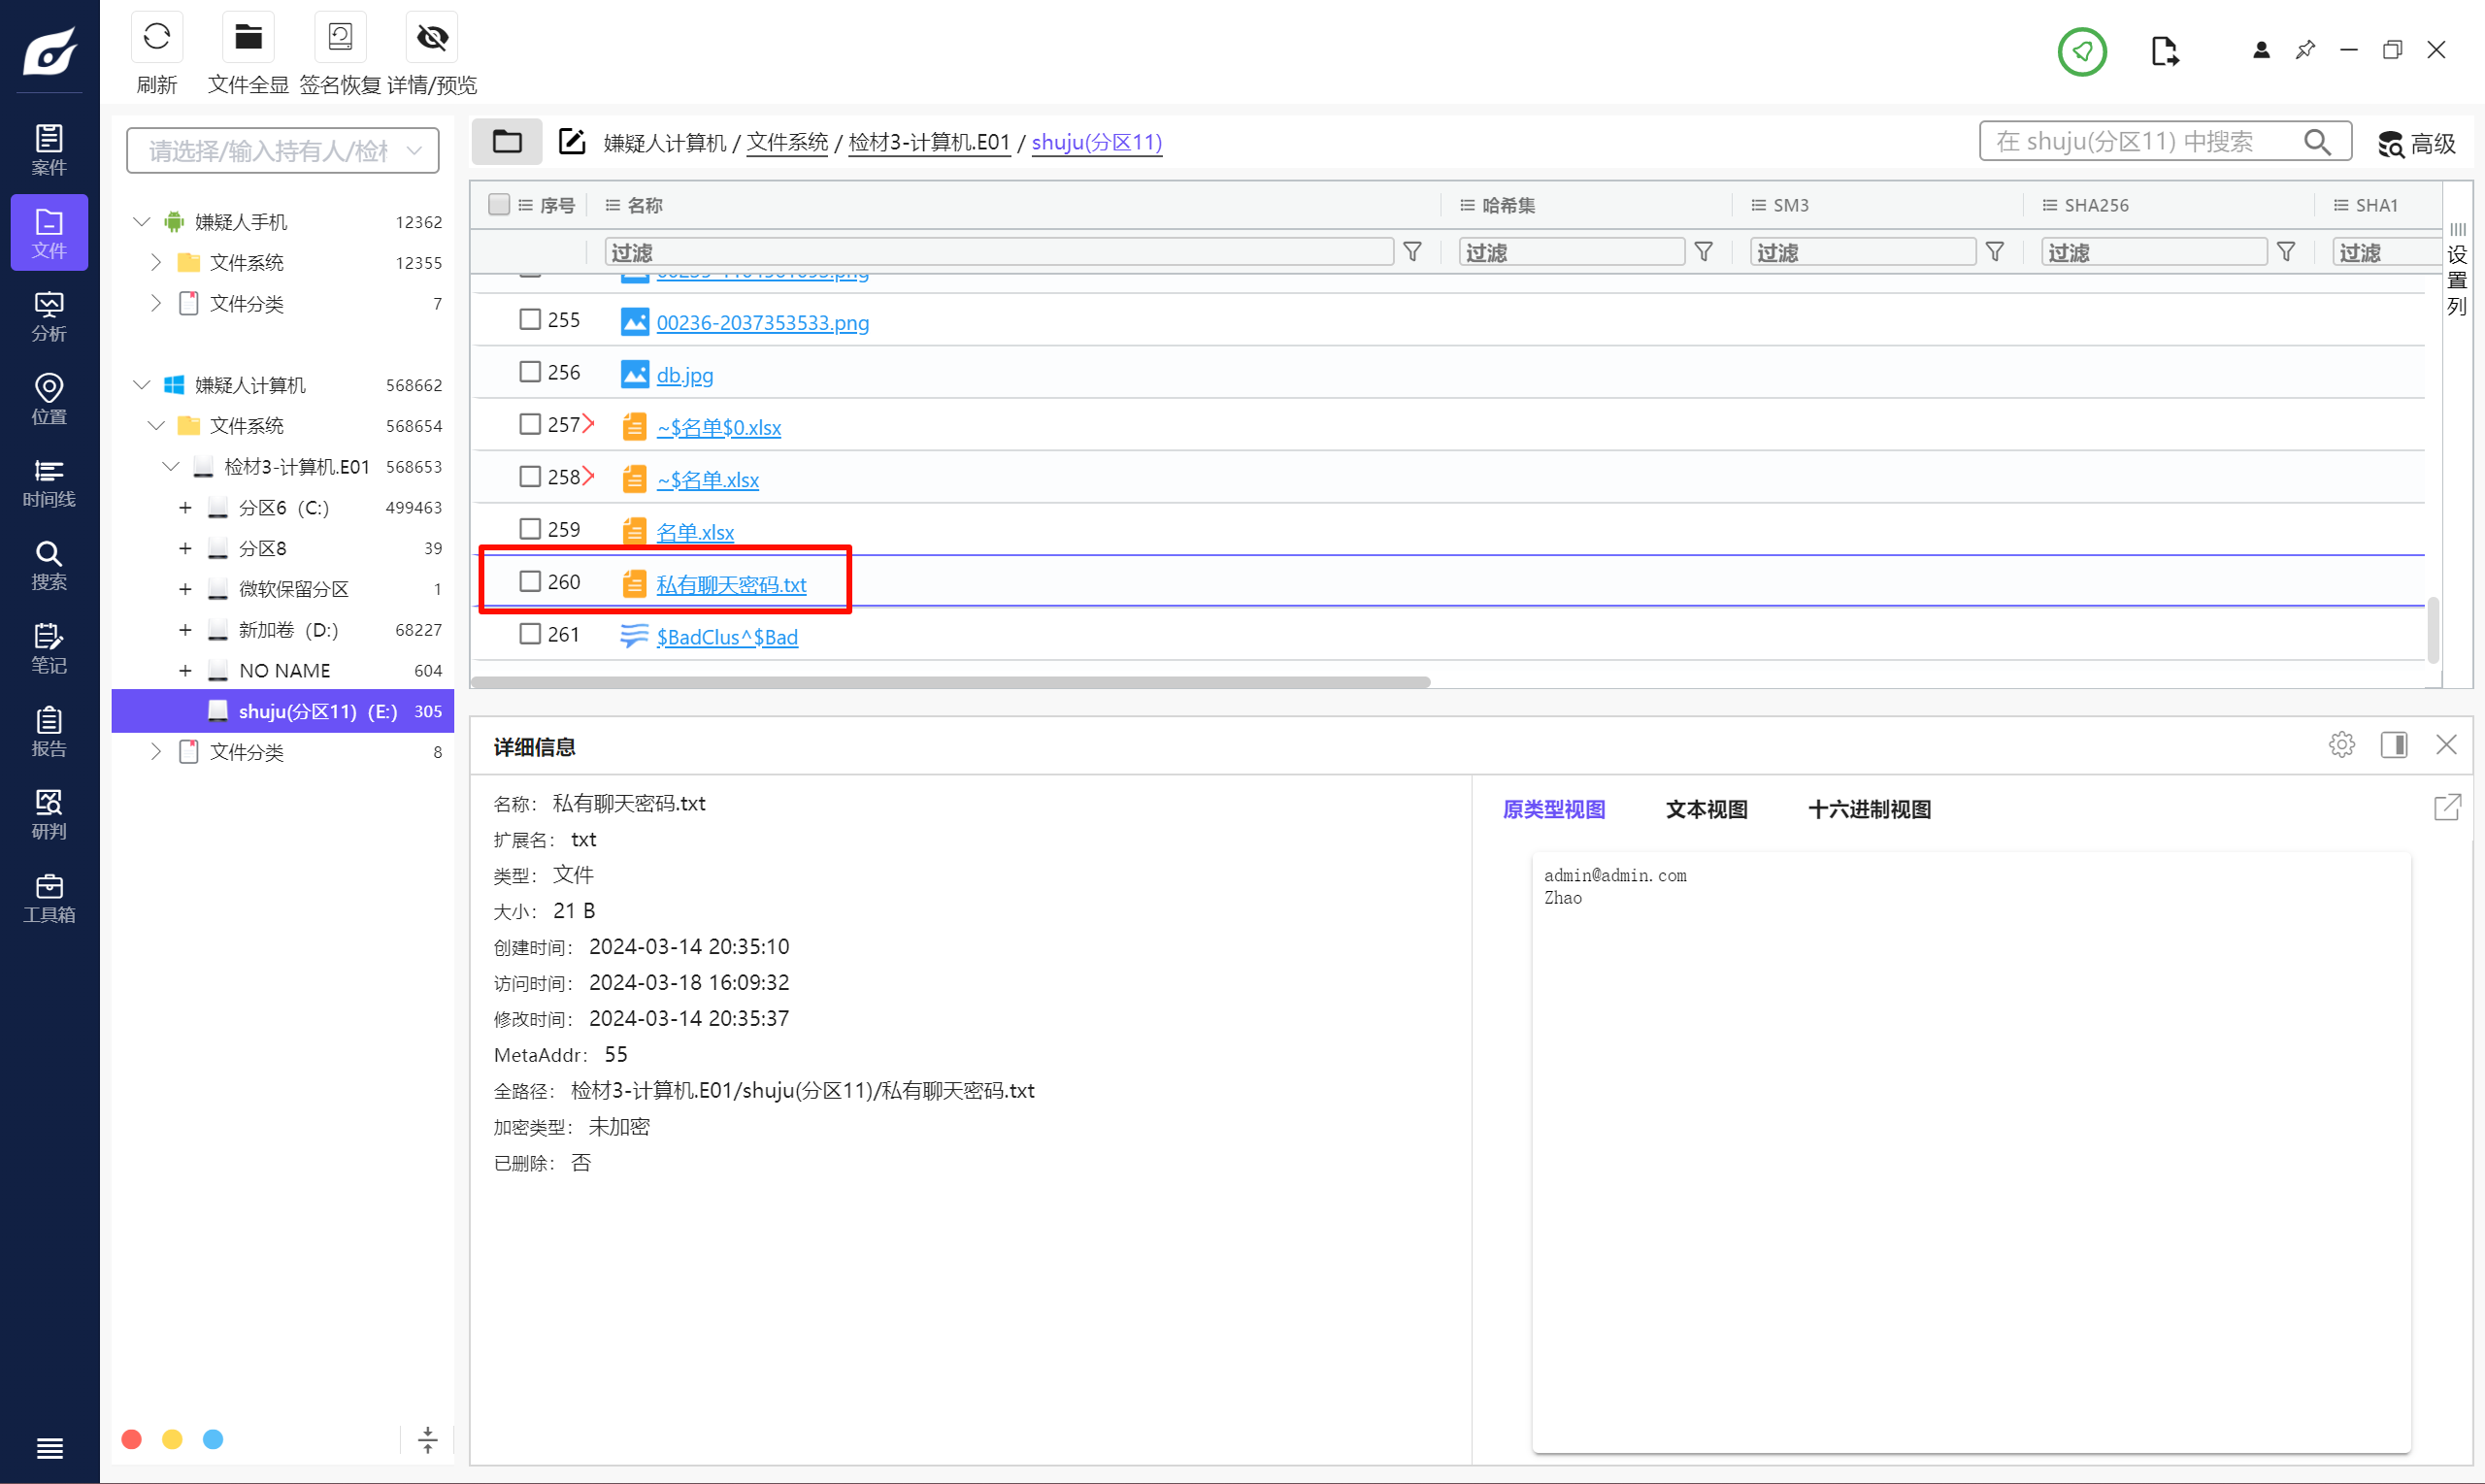
找到 私有聊天密码.txt。
Zhao
Question 9
分析技术员赵某的windows镜像,嫌疑人计算机中有疑似使用AI技术生成的进行赌博宣传的图片,该图片中,宣传的赌博网站地址为?
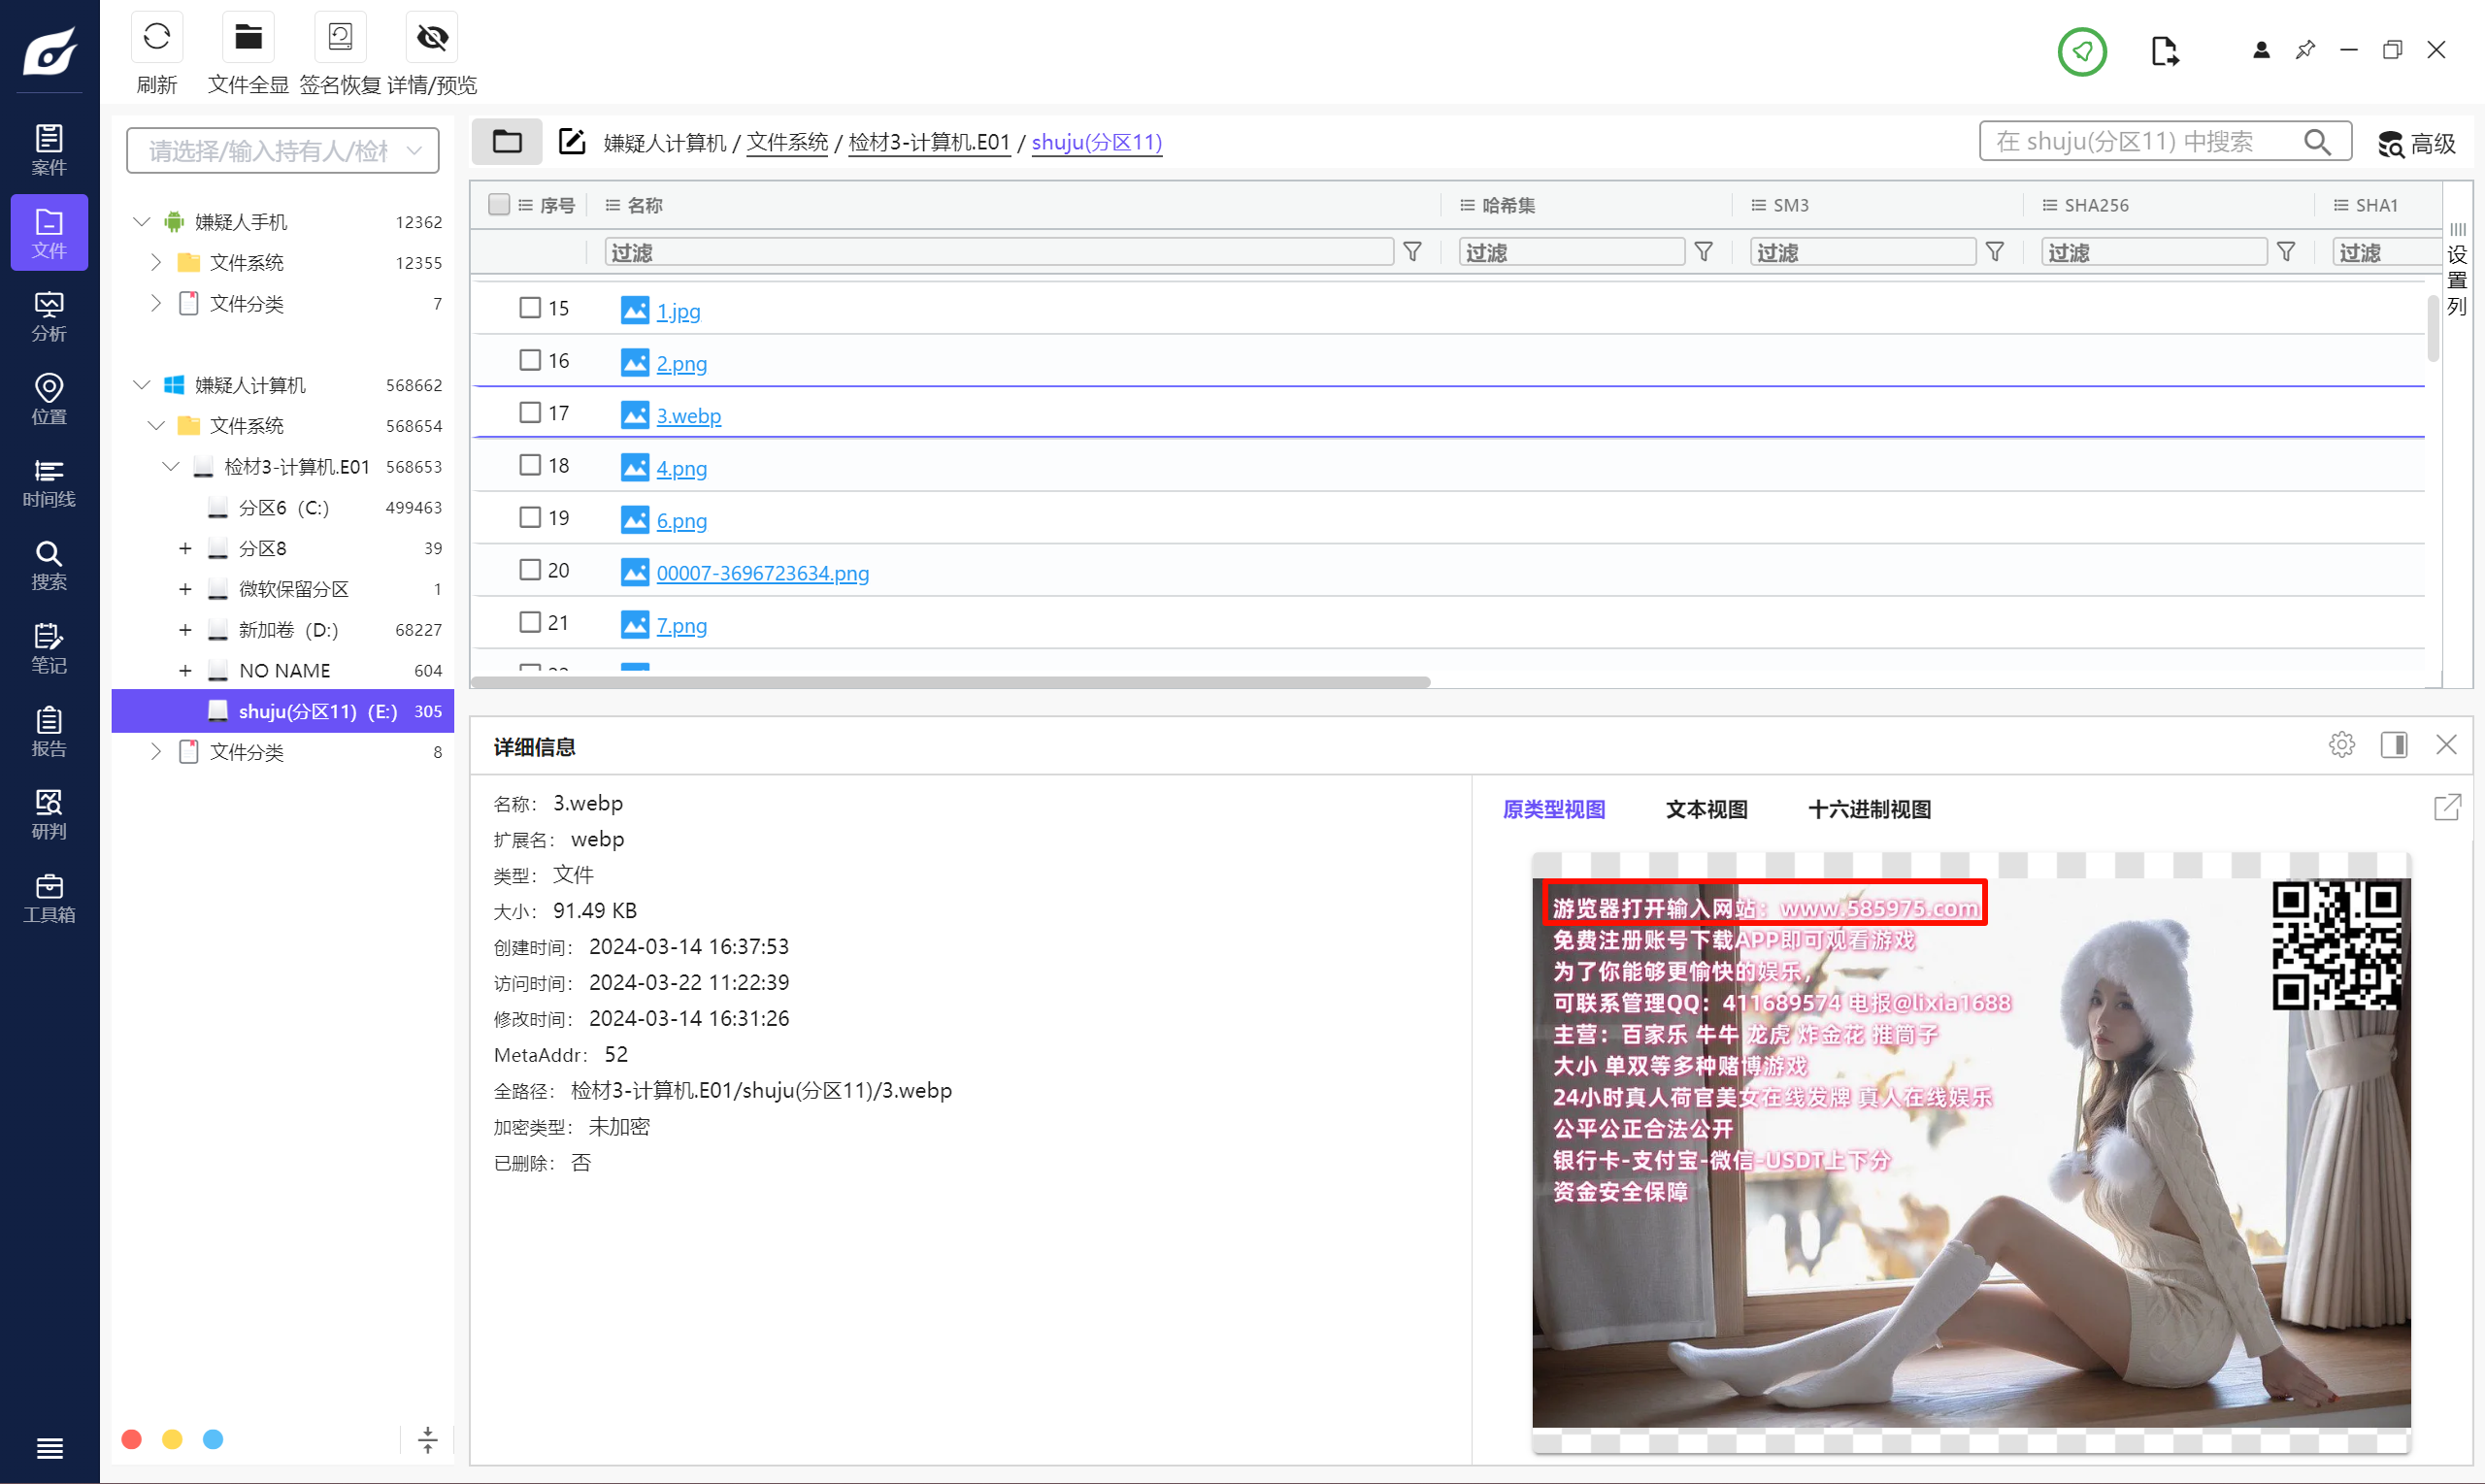
www.585975.com
Question 10
分析技术员赵某的windows镜像,赵某使用的AI换脸工具名称为?
A. stable diffusion
B. ROOP
C. Midjourney
D. DiffusionDraw
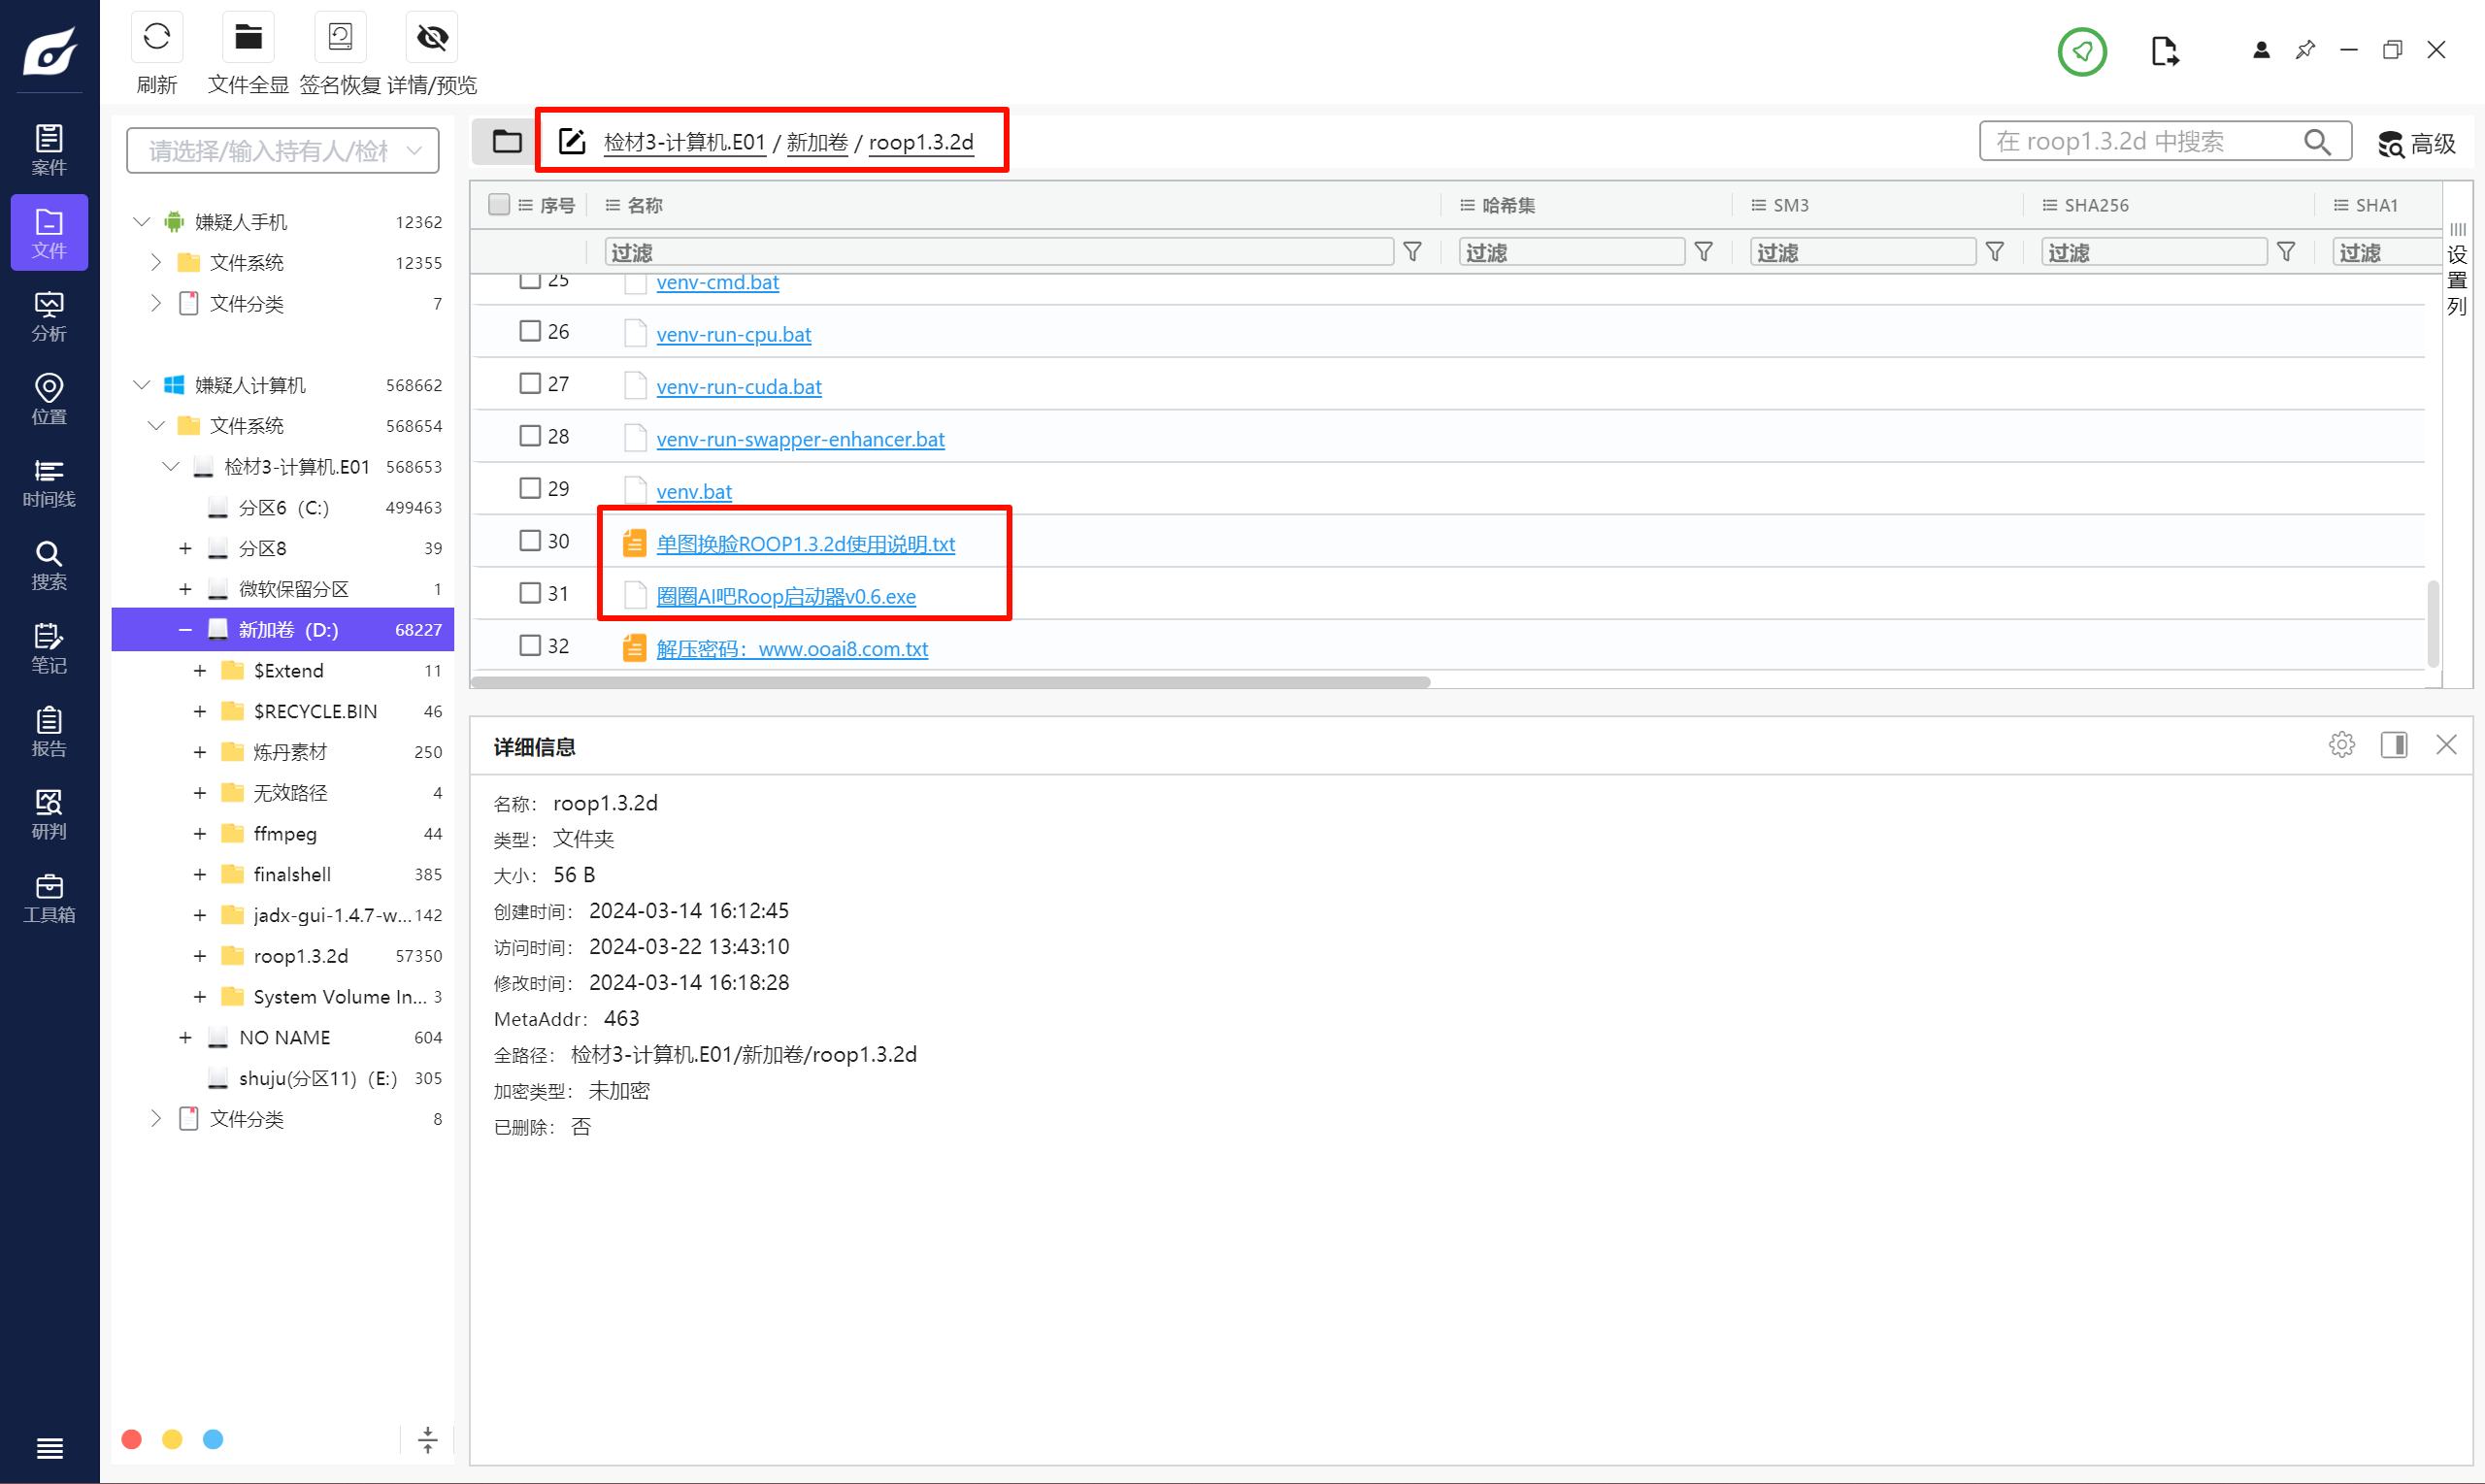
在 D 盘可以找到。
B
Question 11
分析技术员赵某的Windows镜像,使用AI换脸功能生成了一张图片,该图片的名称为:
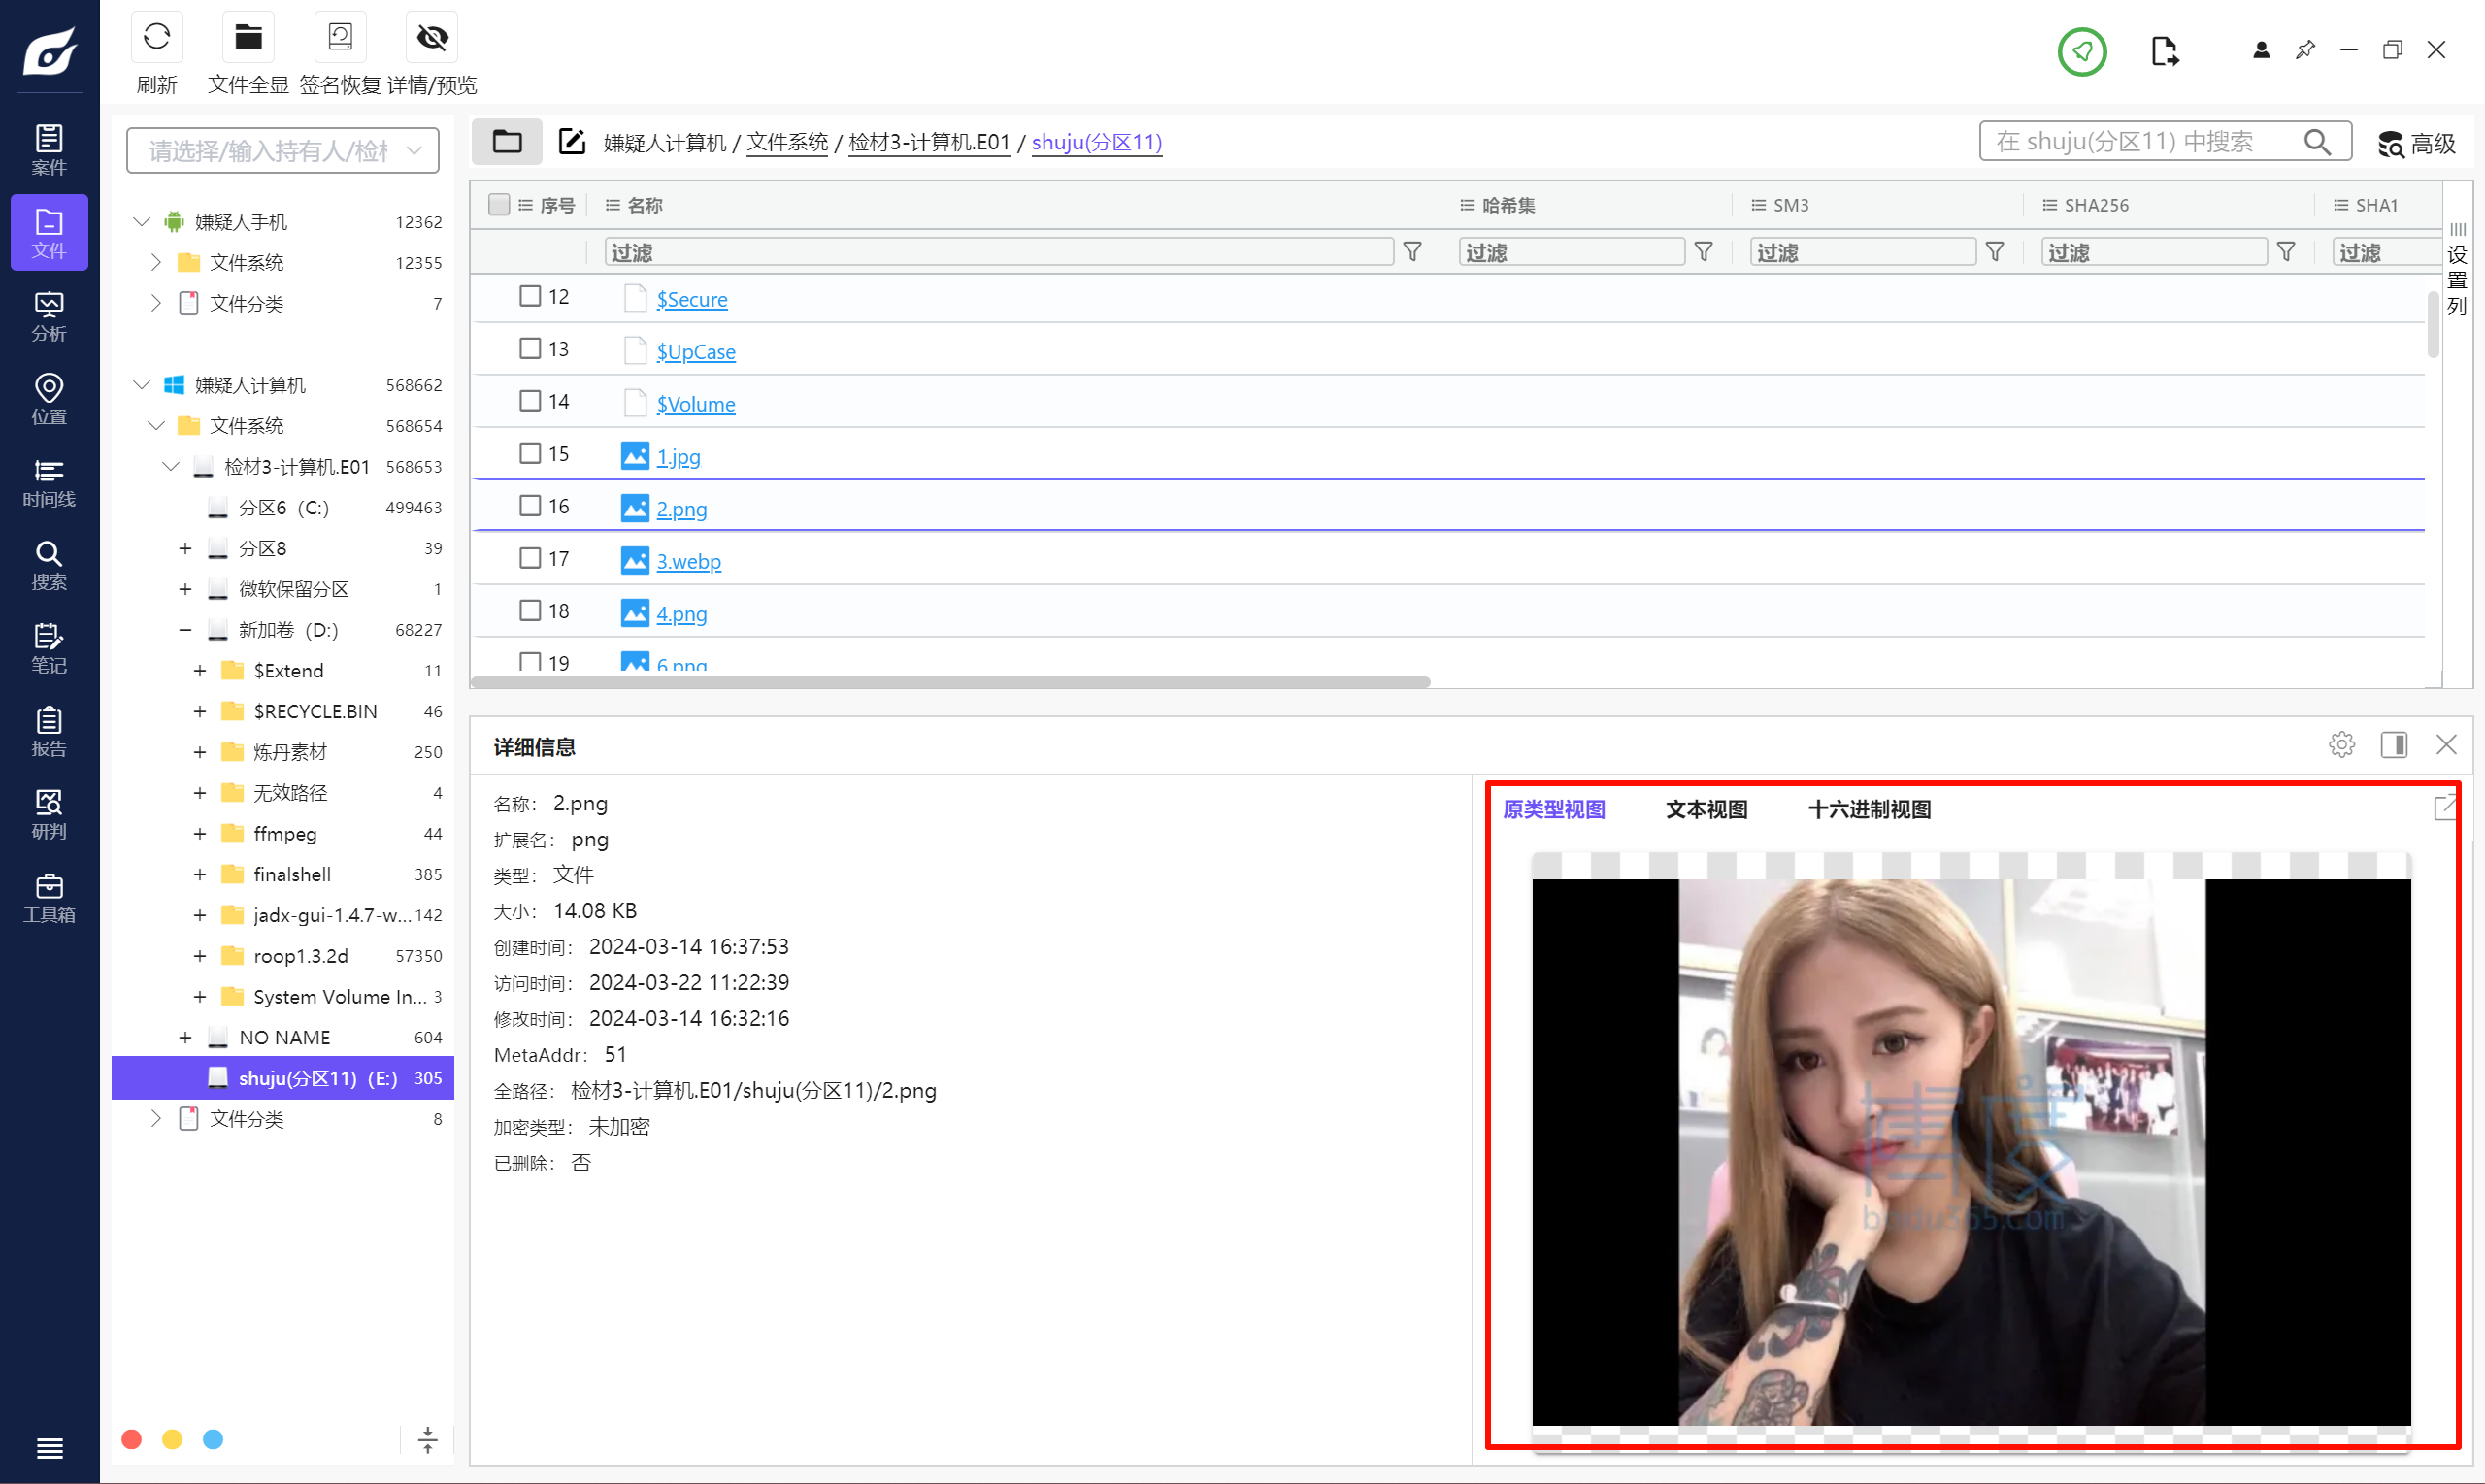
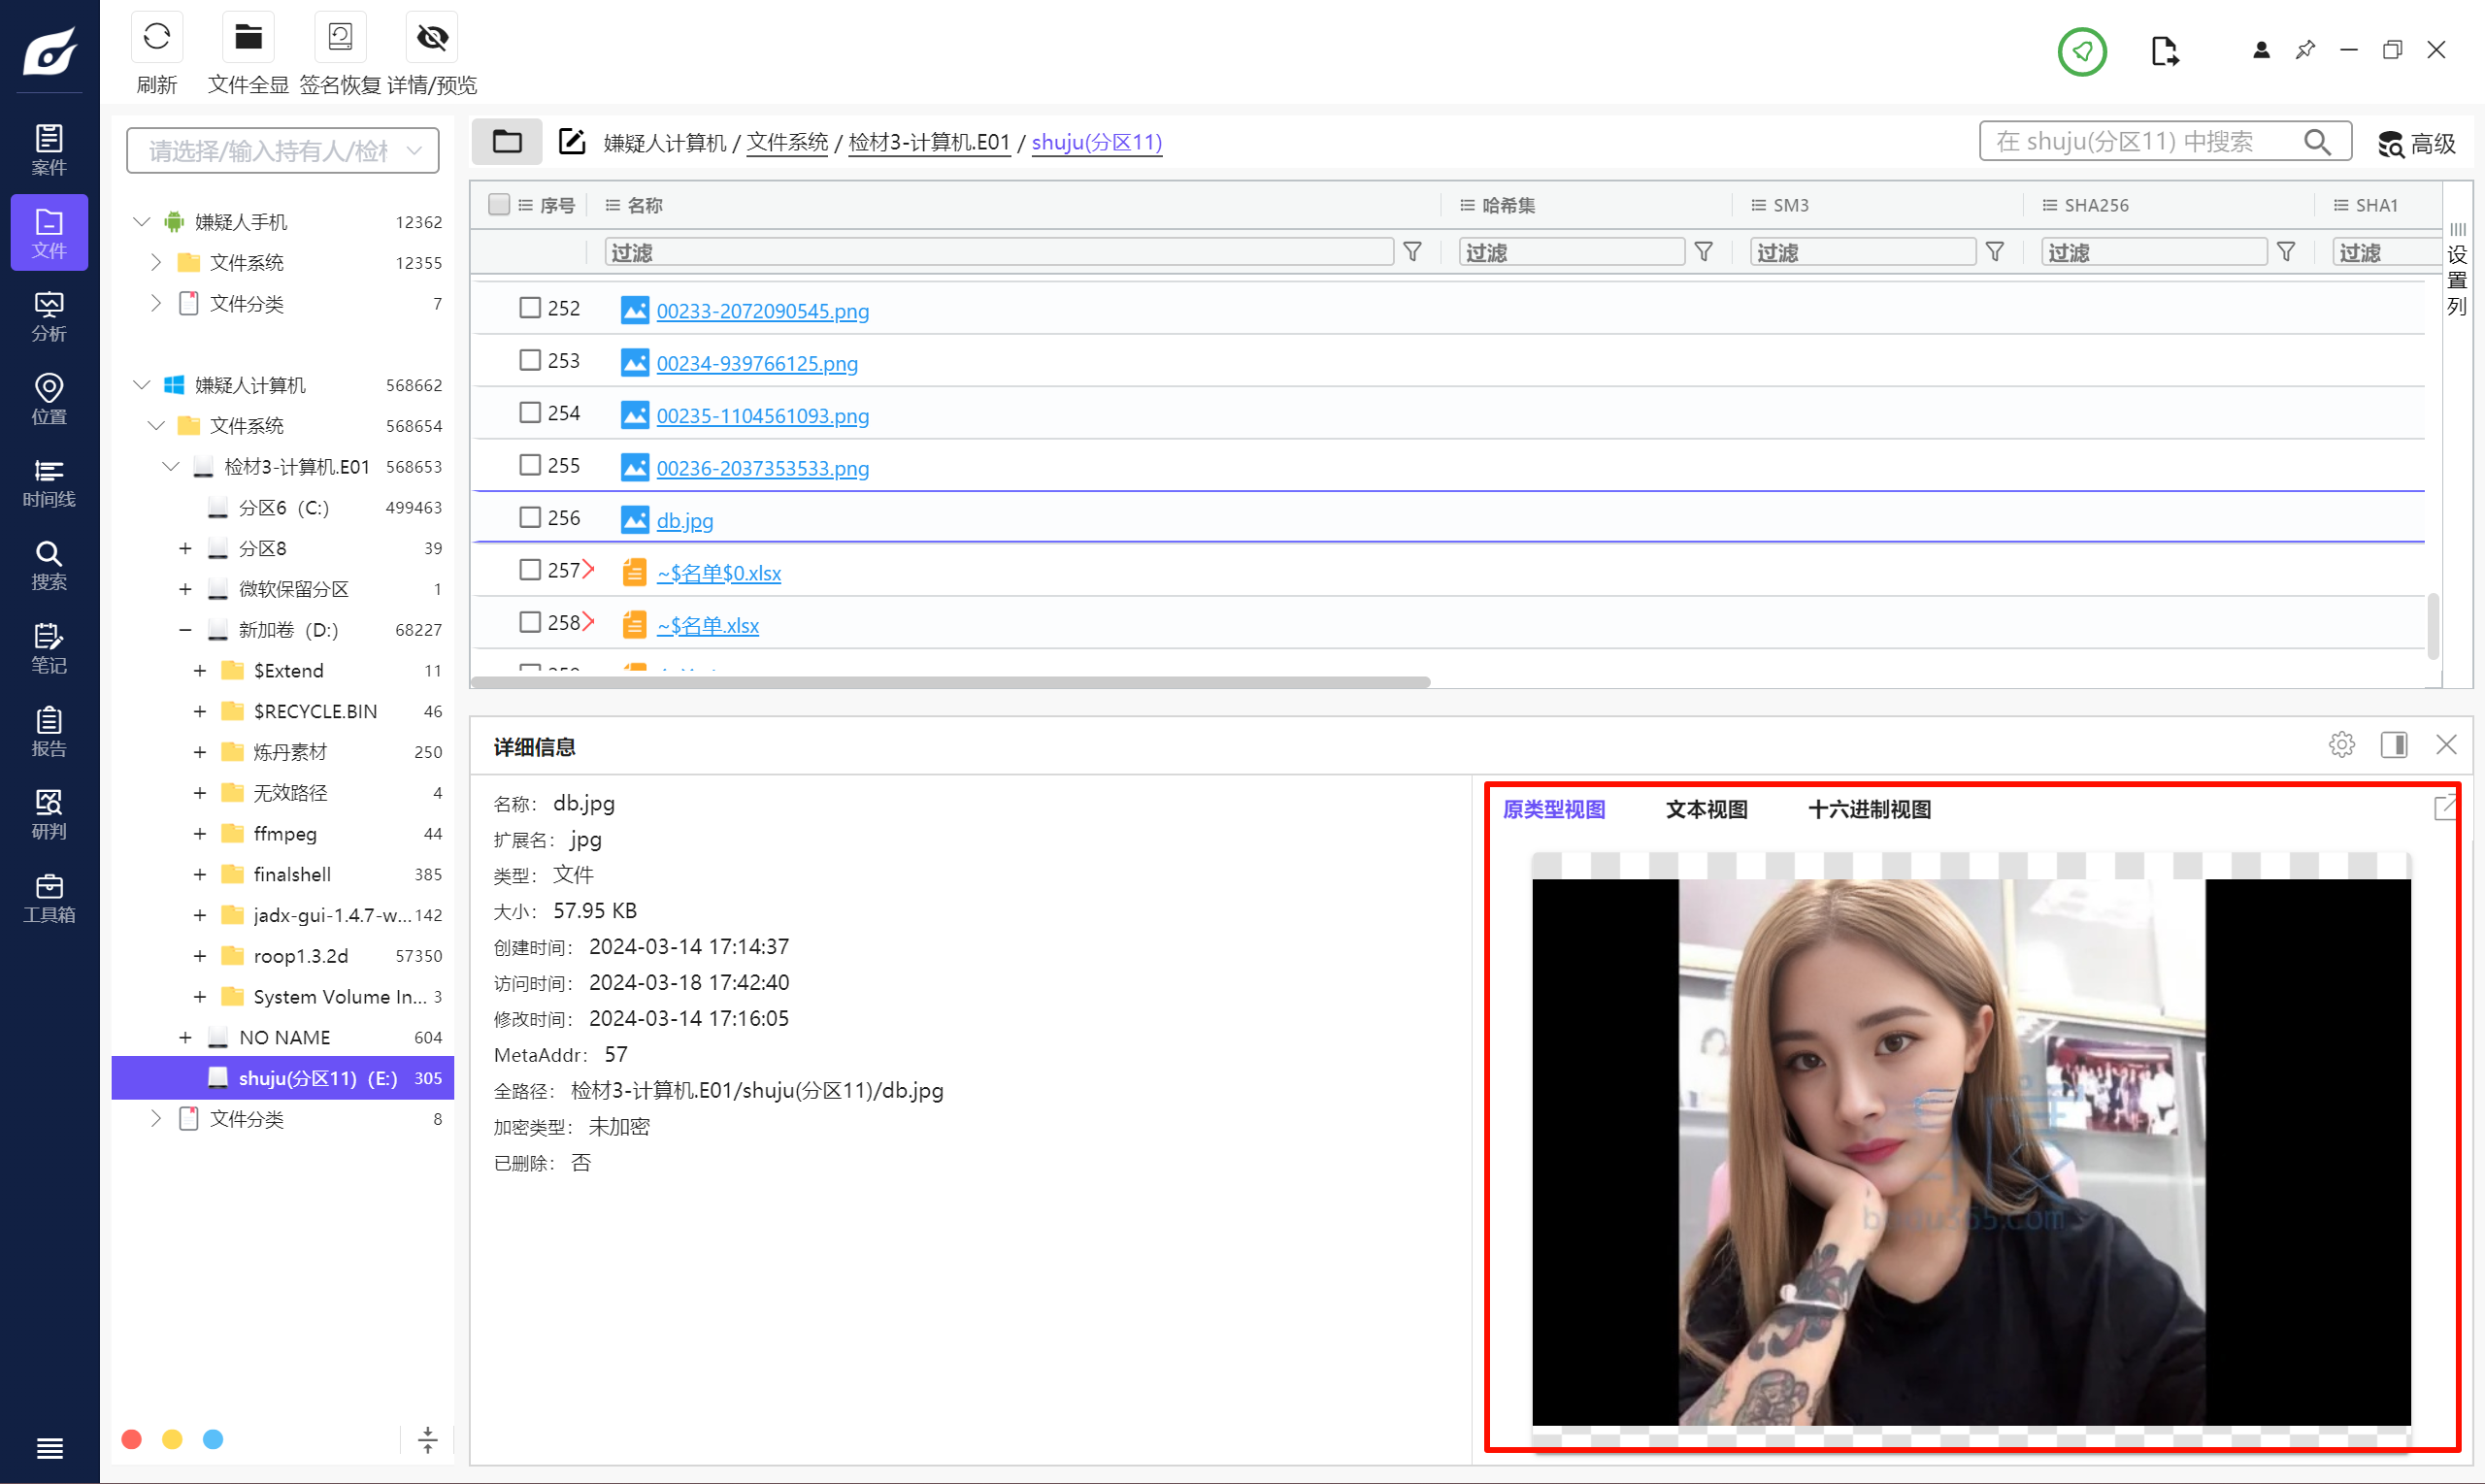
很明显就是这个,图片名称是 db.jpg。
db.jpg
Question 12
分析技术员赵某的Windows镜像,ai换脸生成图片的参数中--similar-face-distance值为:
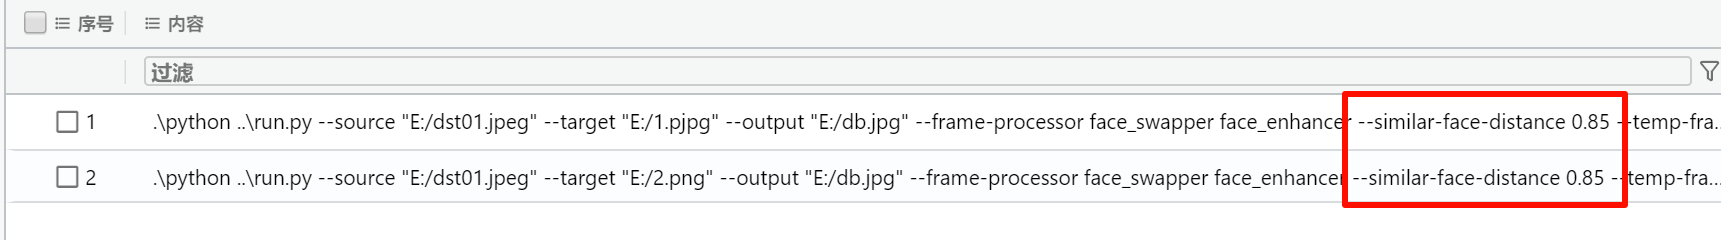
0.85
Question 13
分析技术员赵某的Windows镜像,嫌疑人使用AI换脸功能所使用的原始图片名称为:
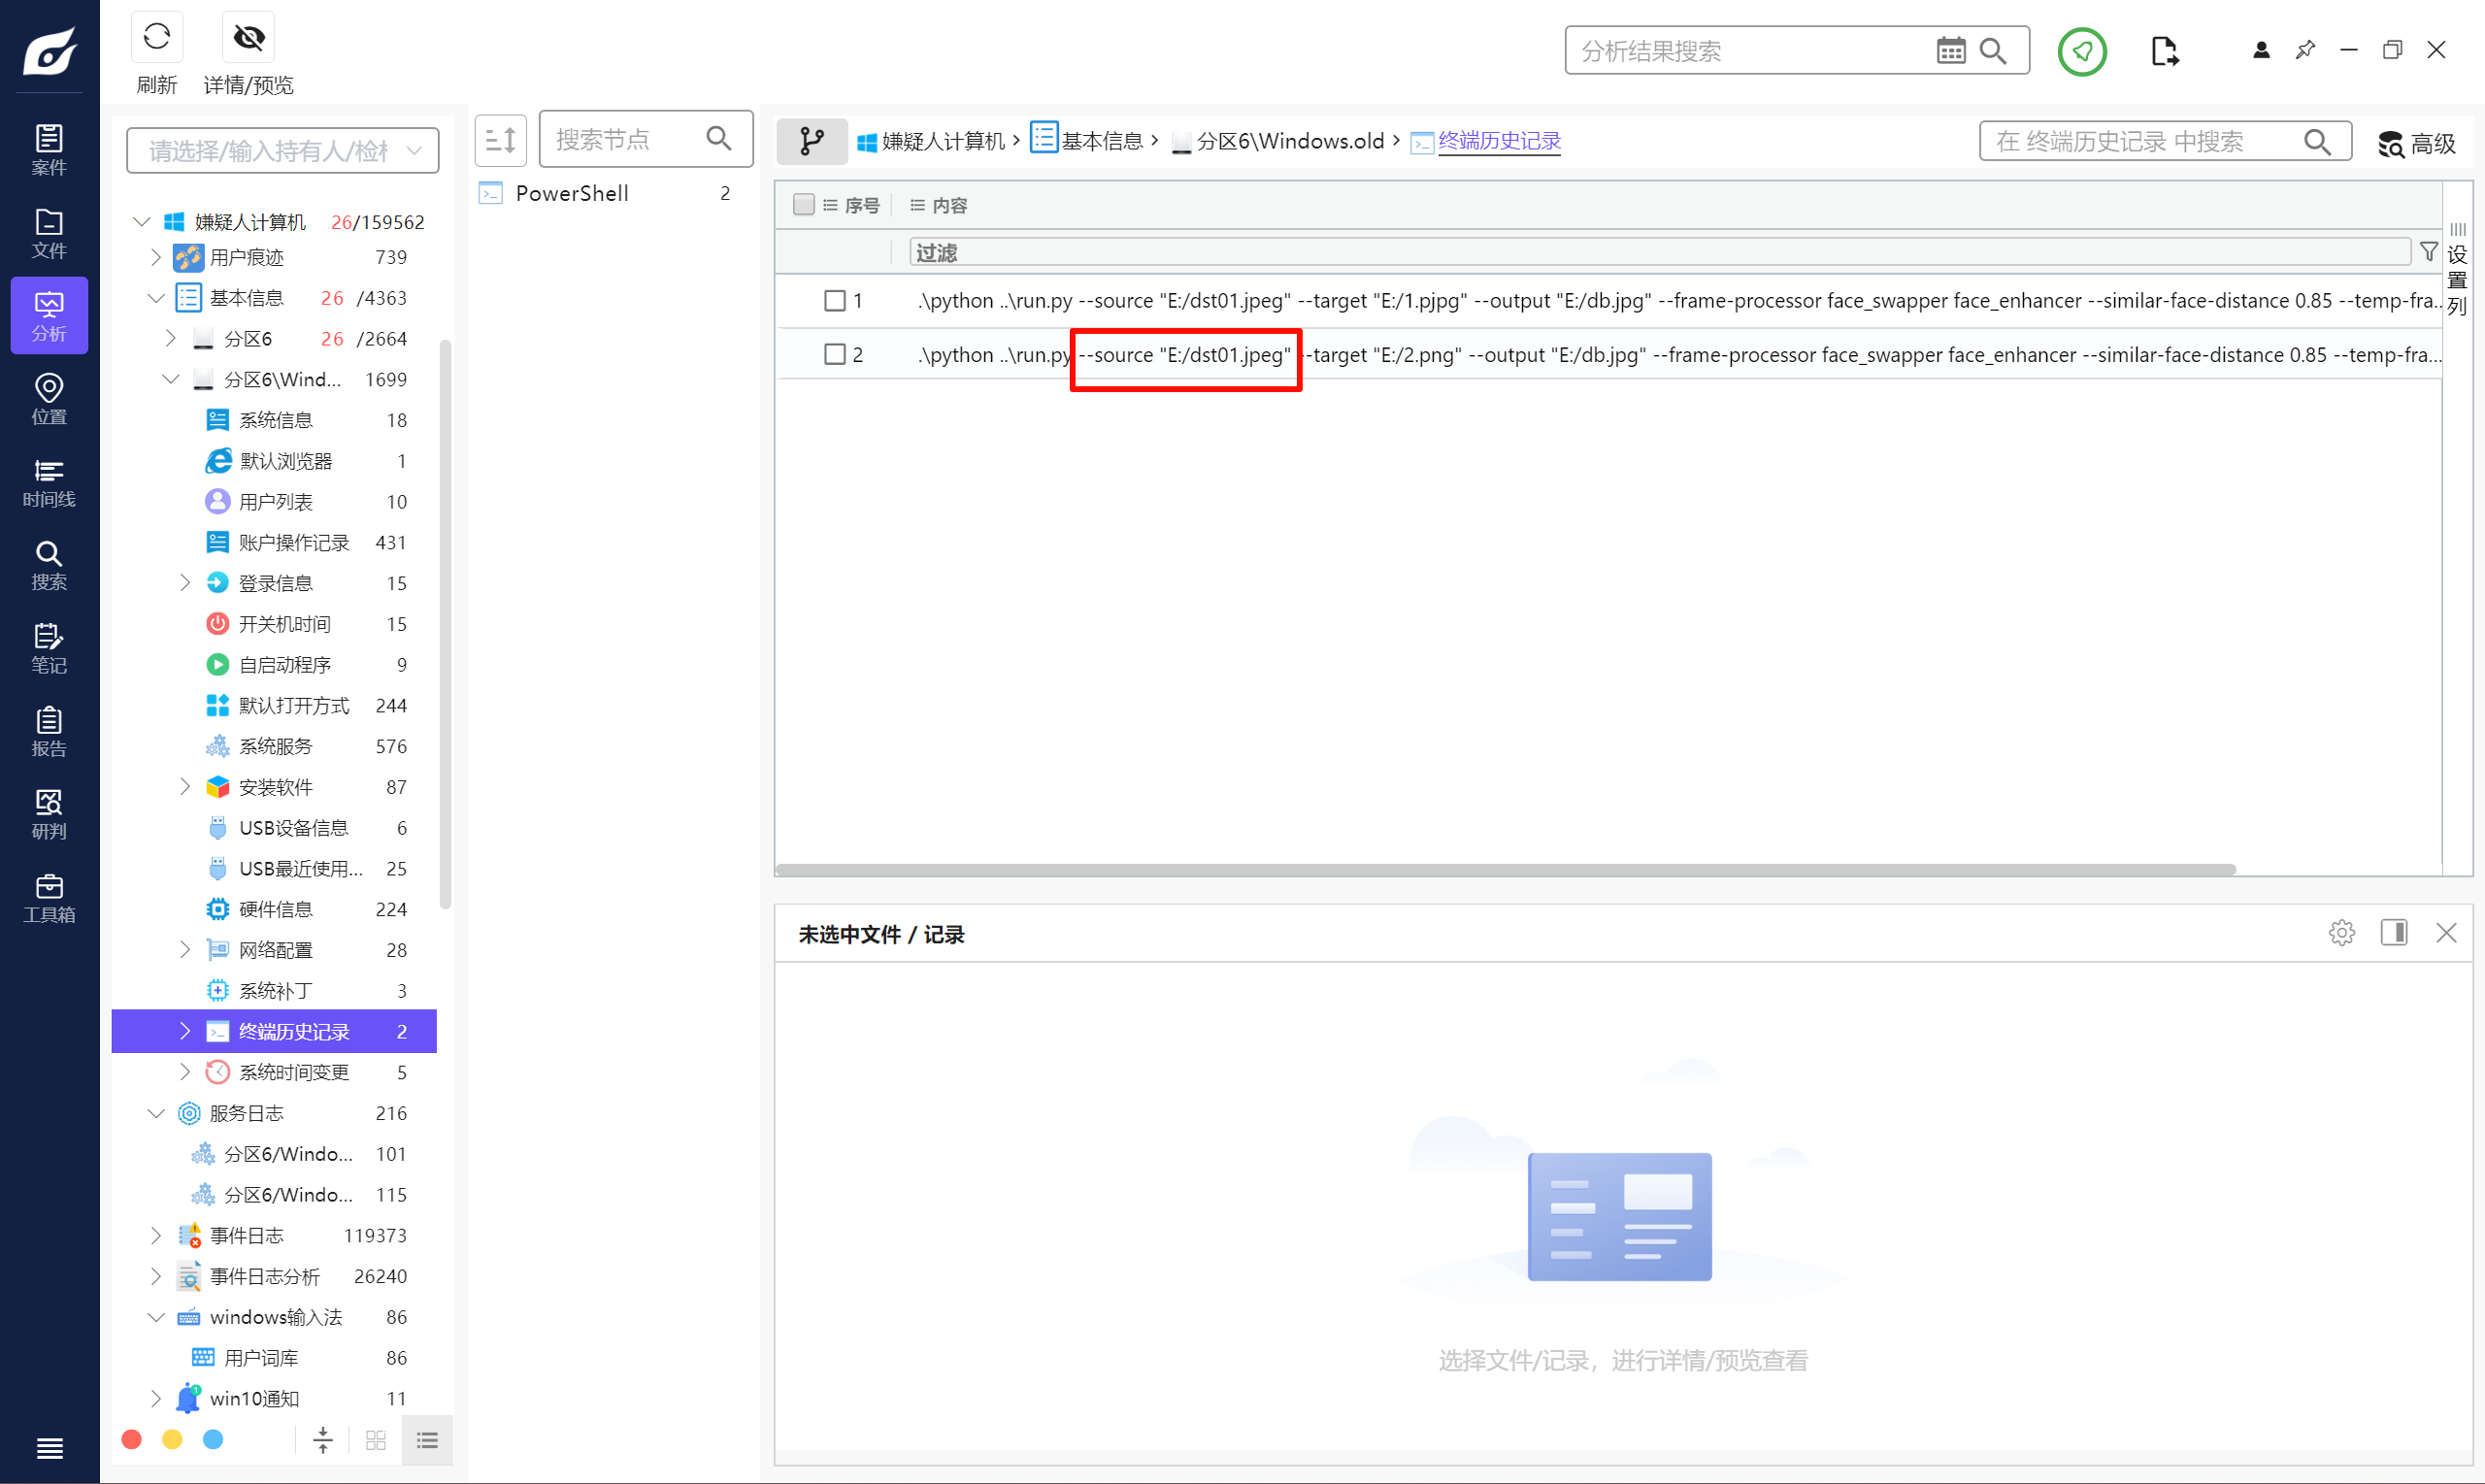
<font style="color:rgba(0, 0, 0, 0.87);">dst01.jpeg</font>
Question 14
分析技术员赵某的Windows镜像,赵某与李某沟通中提到的“二维码”解密所用的网站url地址为?
还记得吗,在手机取证的 Q5。
去浏览记录里面翻一下。
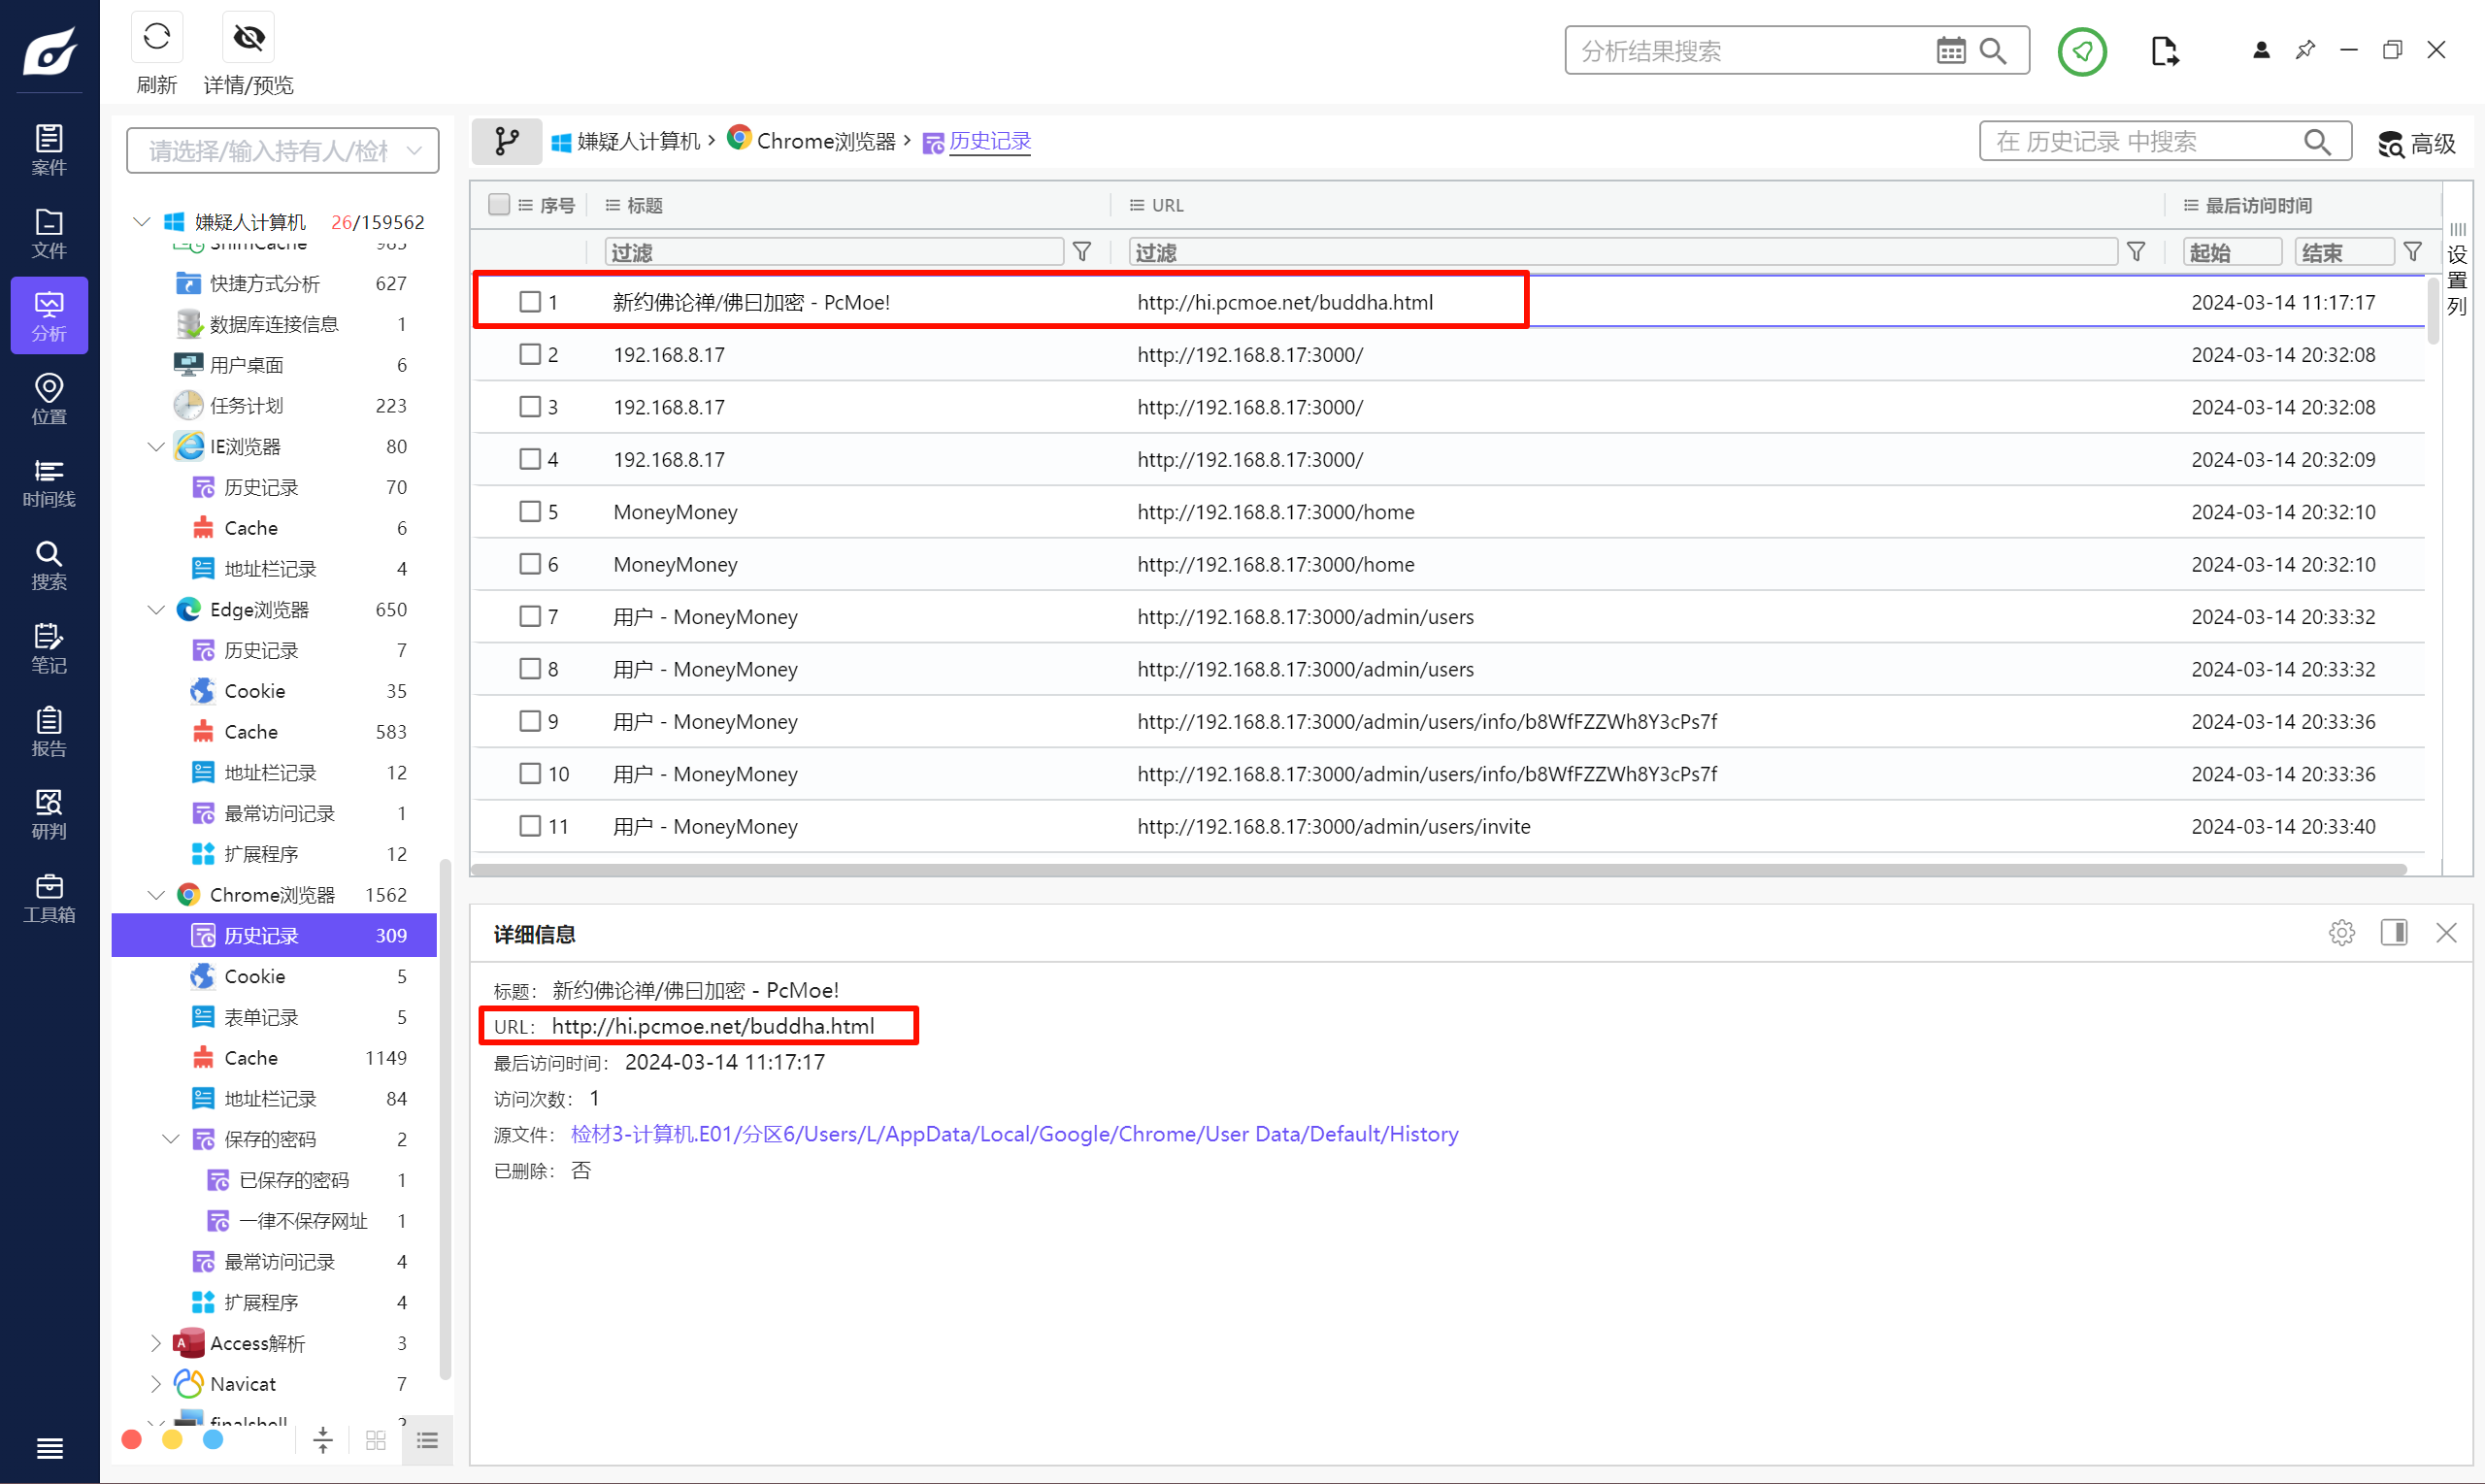
[http://hi.pcmoe.net/buddha.html](http://hi.pcmoe.net/buddha.html)
Question 15
分析技术员赵某的Windows镜像,赵某架设聊天服务器的原始IP地址为?
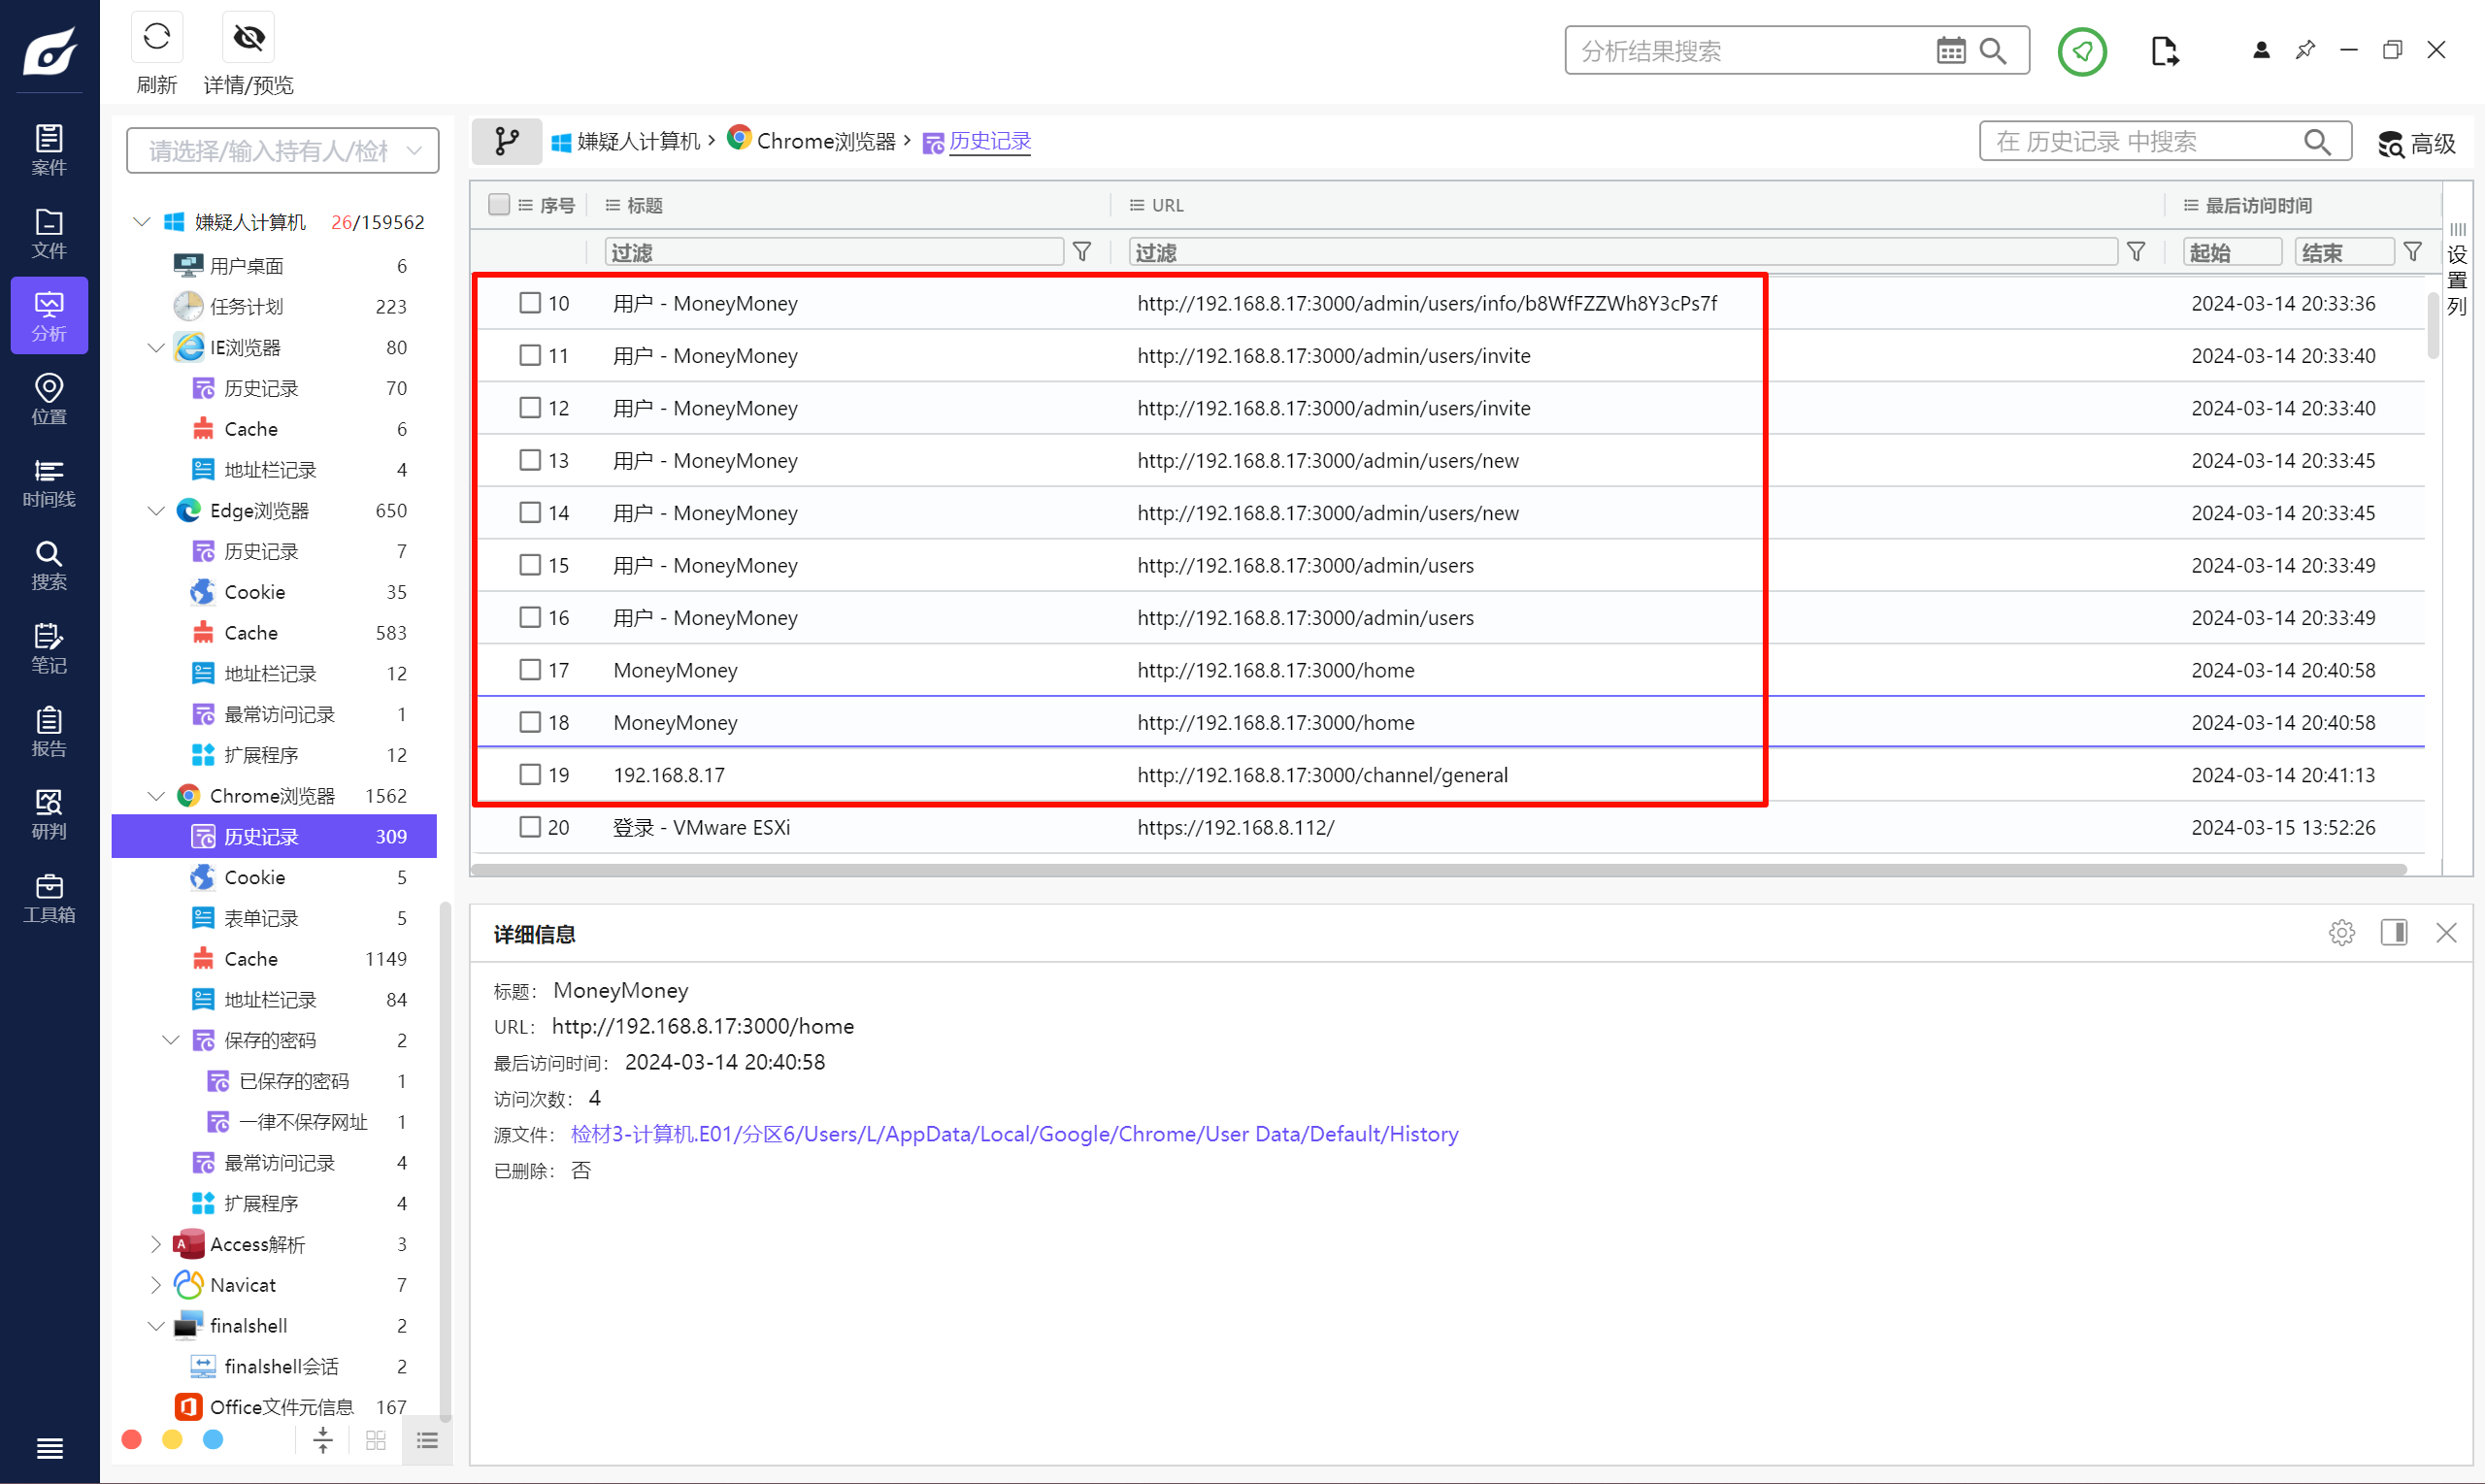
这是之前在服务器取证中看到过的。
192.168.8.17
Question 16
分析技术员赵某的Windows镜像,据赵某交代,其在窝点中直接操作服务器进行部署,环境搭建好了之后,使用个人计算机登录聊天室进行沟通,请分析赵某第一次访问聊天室的时间为?
A. 2024-03-14 20:30:08
B. 2024-03-14 20:31:08
C. 2024-03-14 20:32:08
D. 2024-03-14 20:33:08
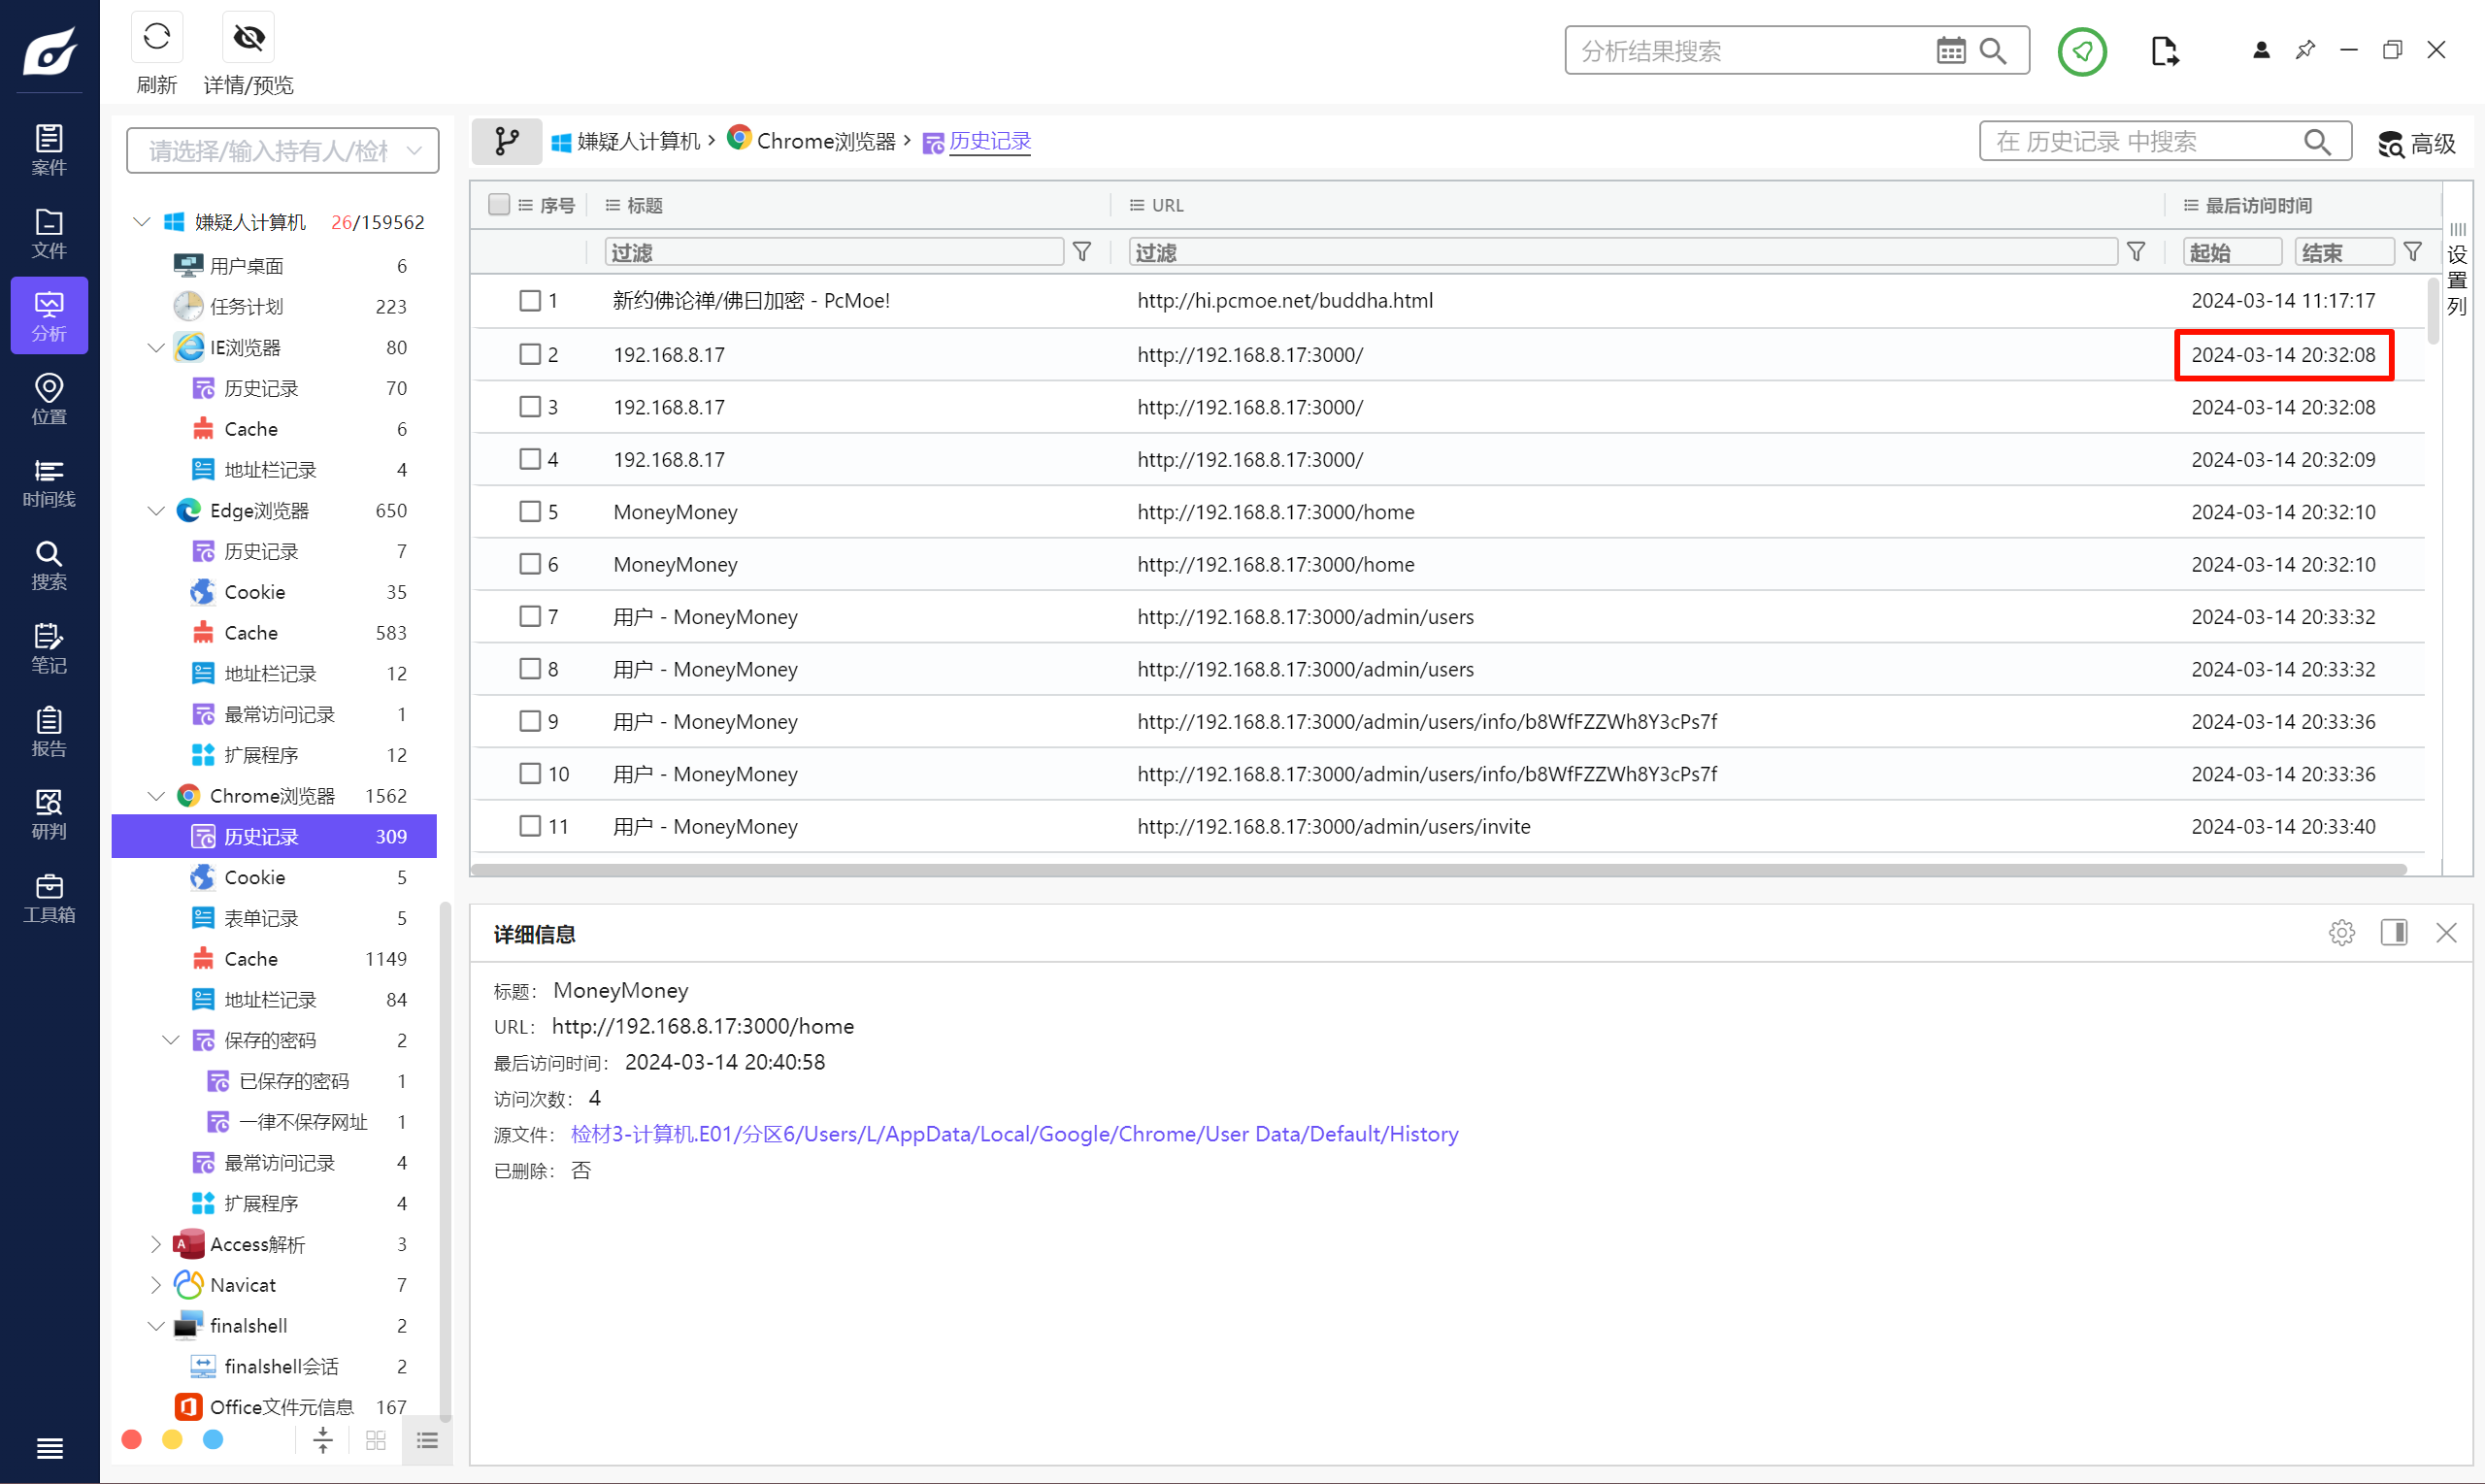
C
Question 17
分析技术员赵某的Windows镜像,openwrt的后台管理密码是:
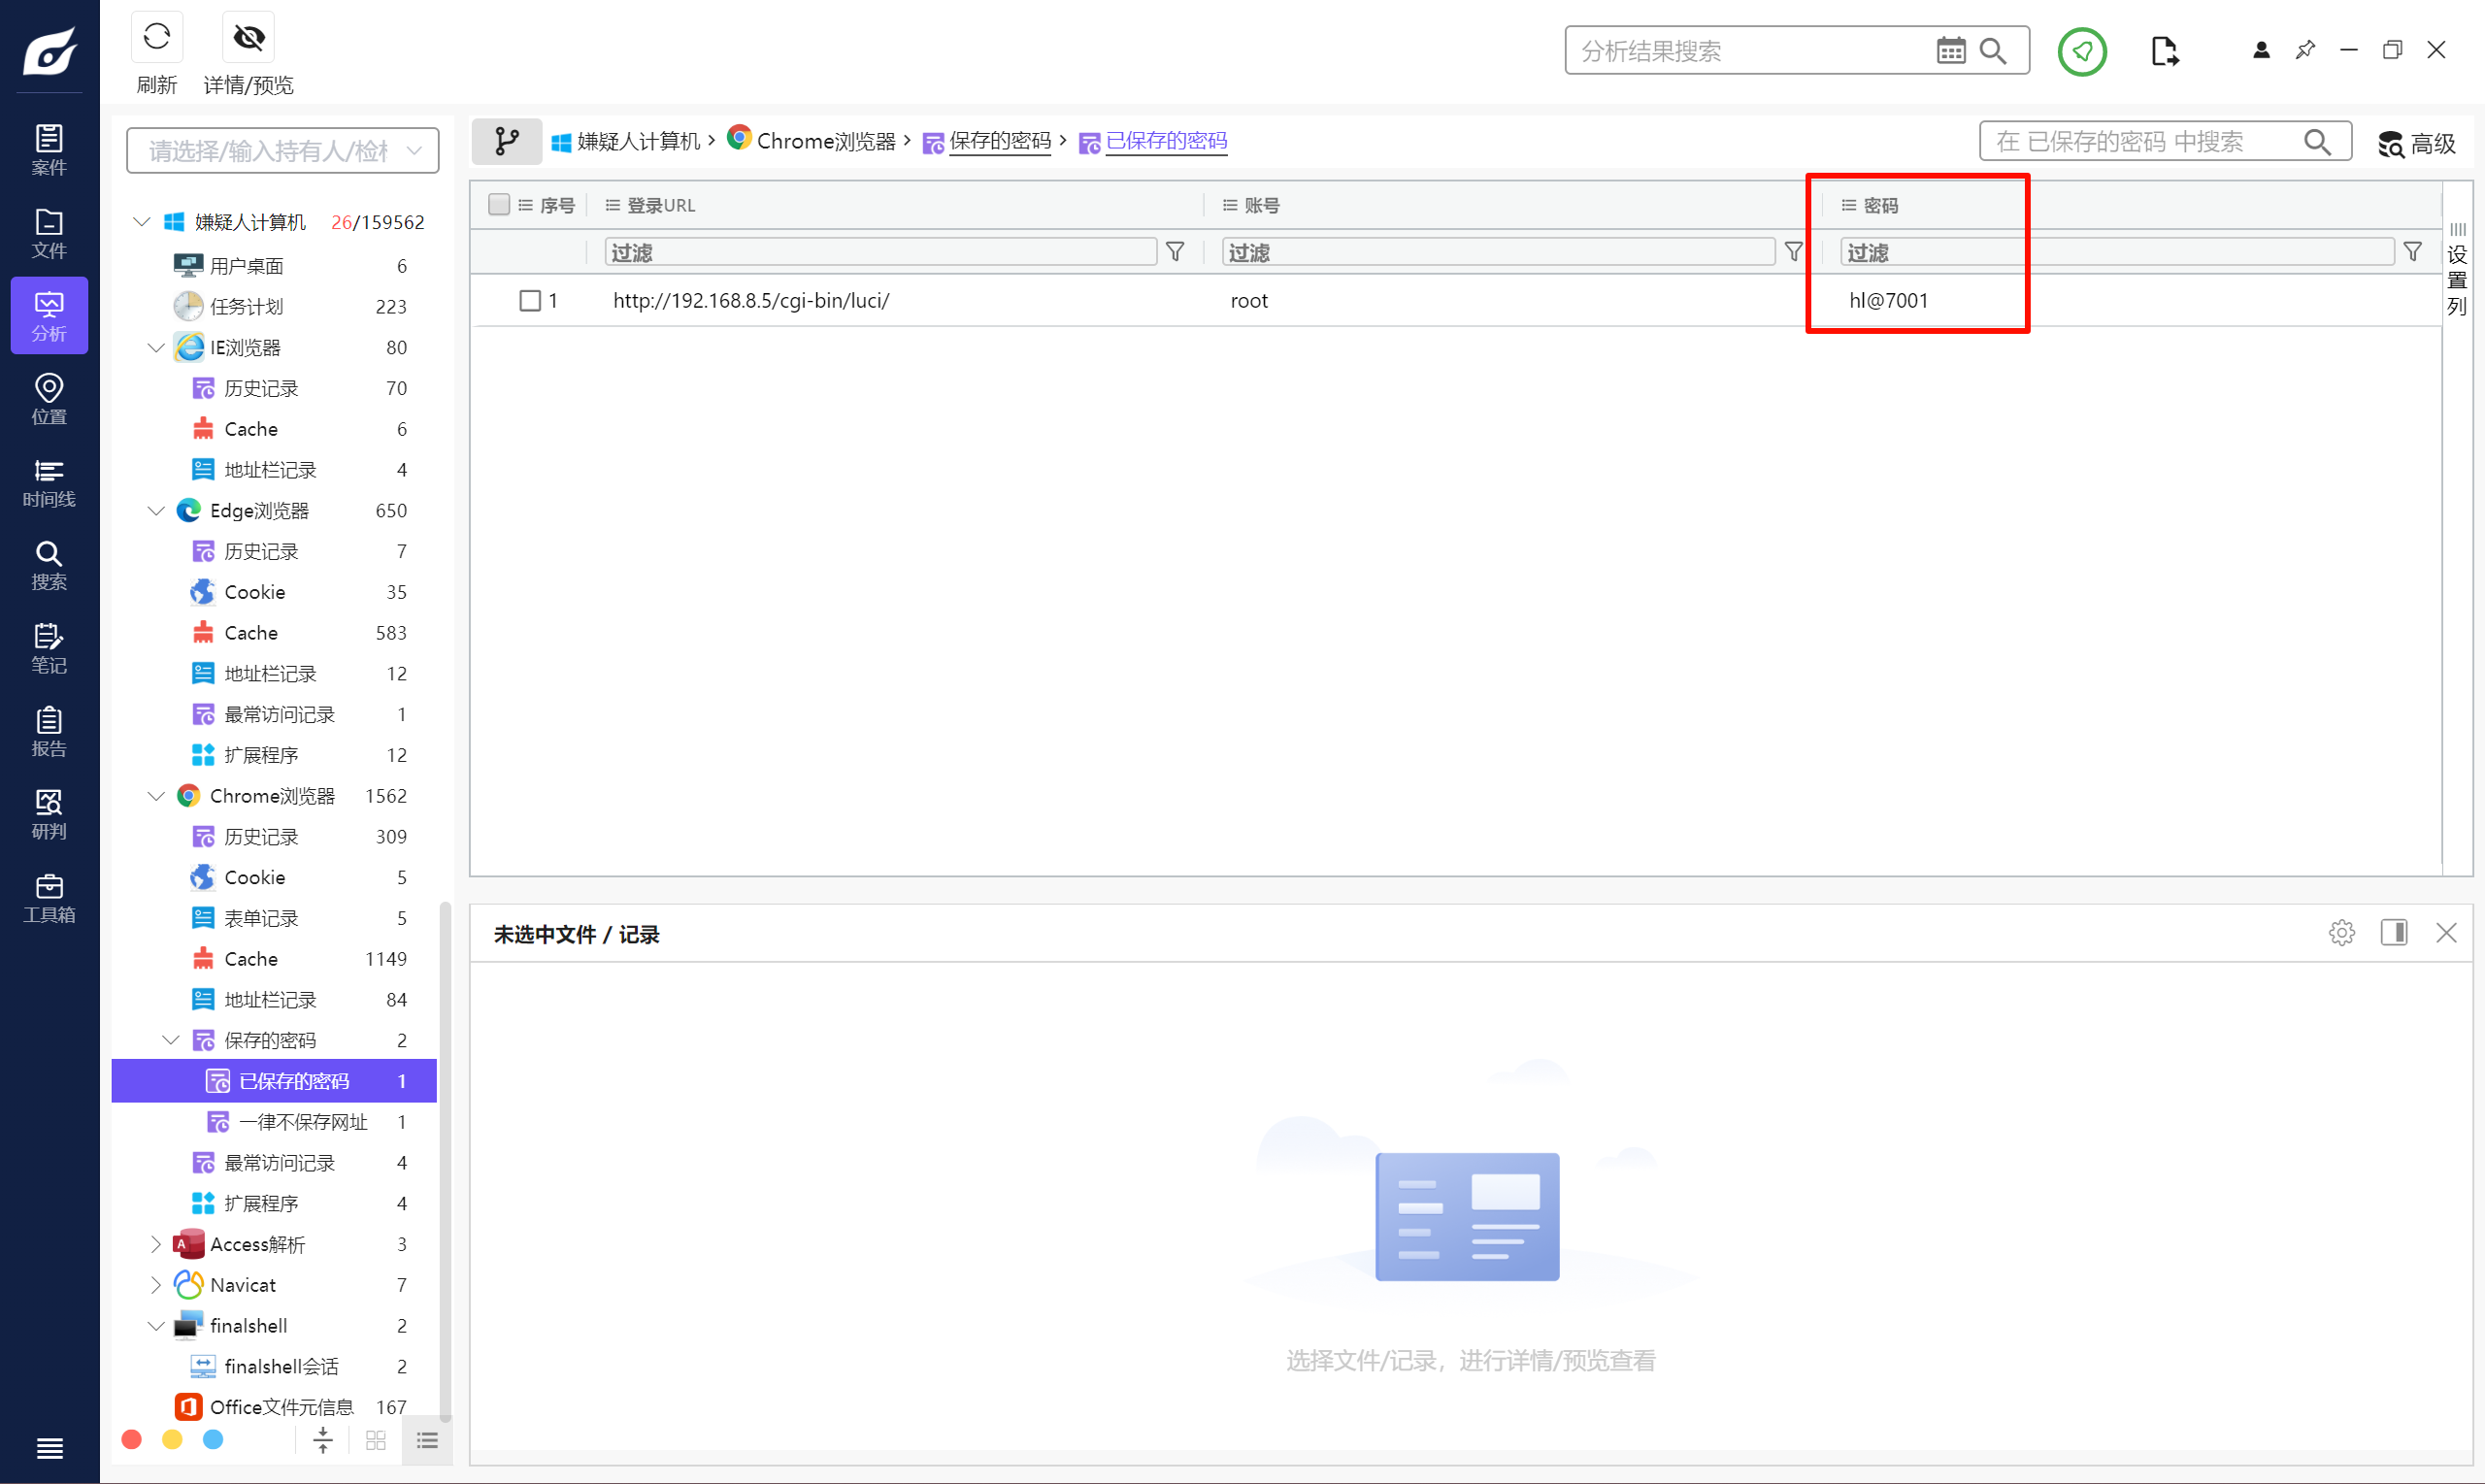
hl@7001
Question 18
分析技术员赵某的Windows镜像,嫌疑人可能使用什么云来进行文件存储?
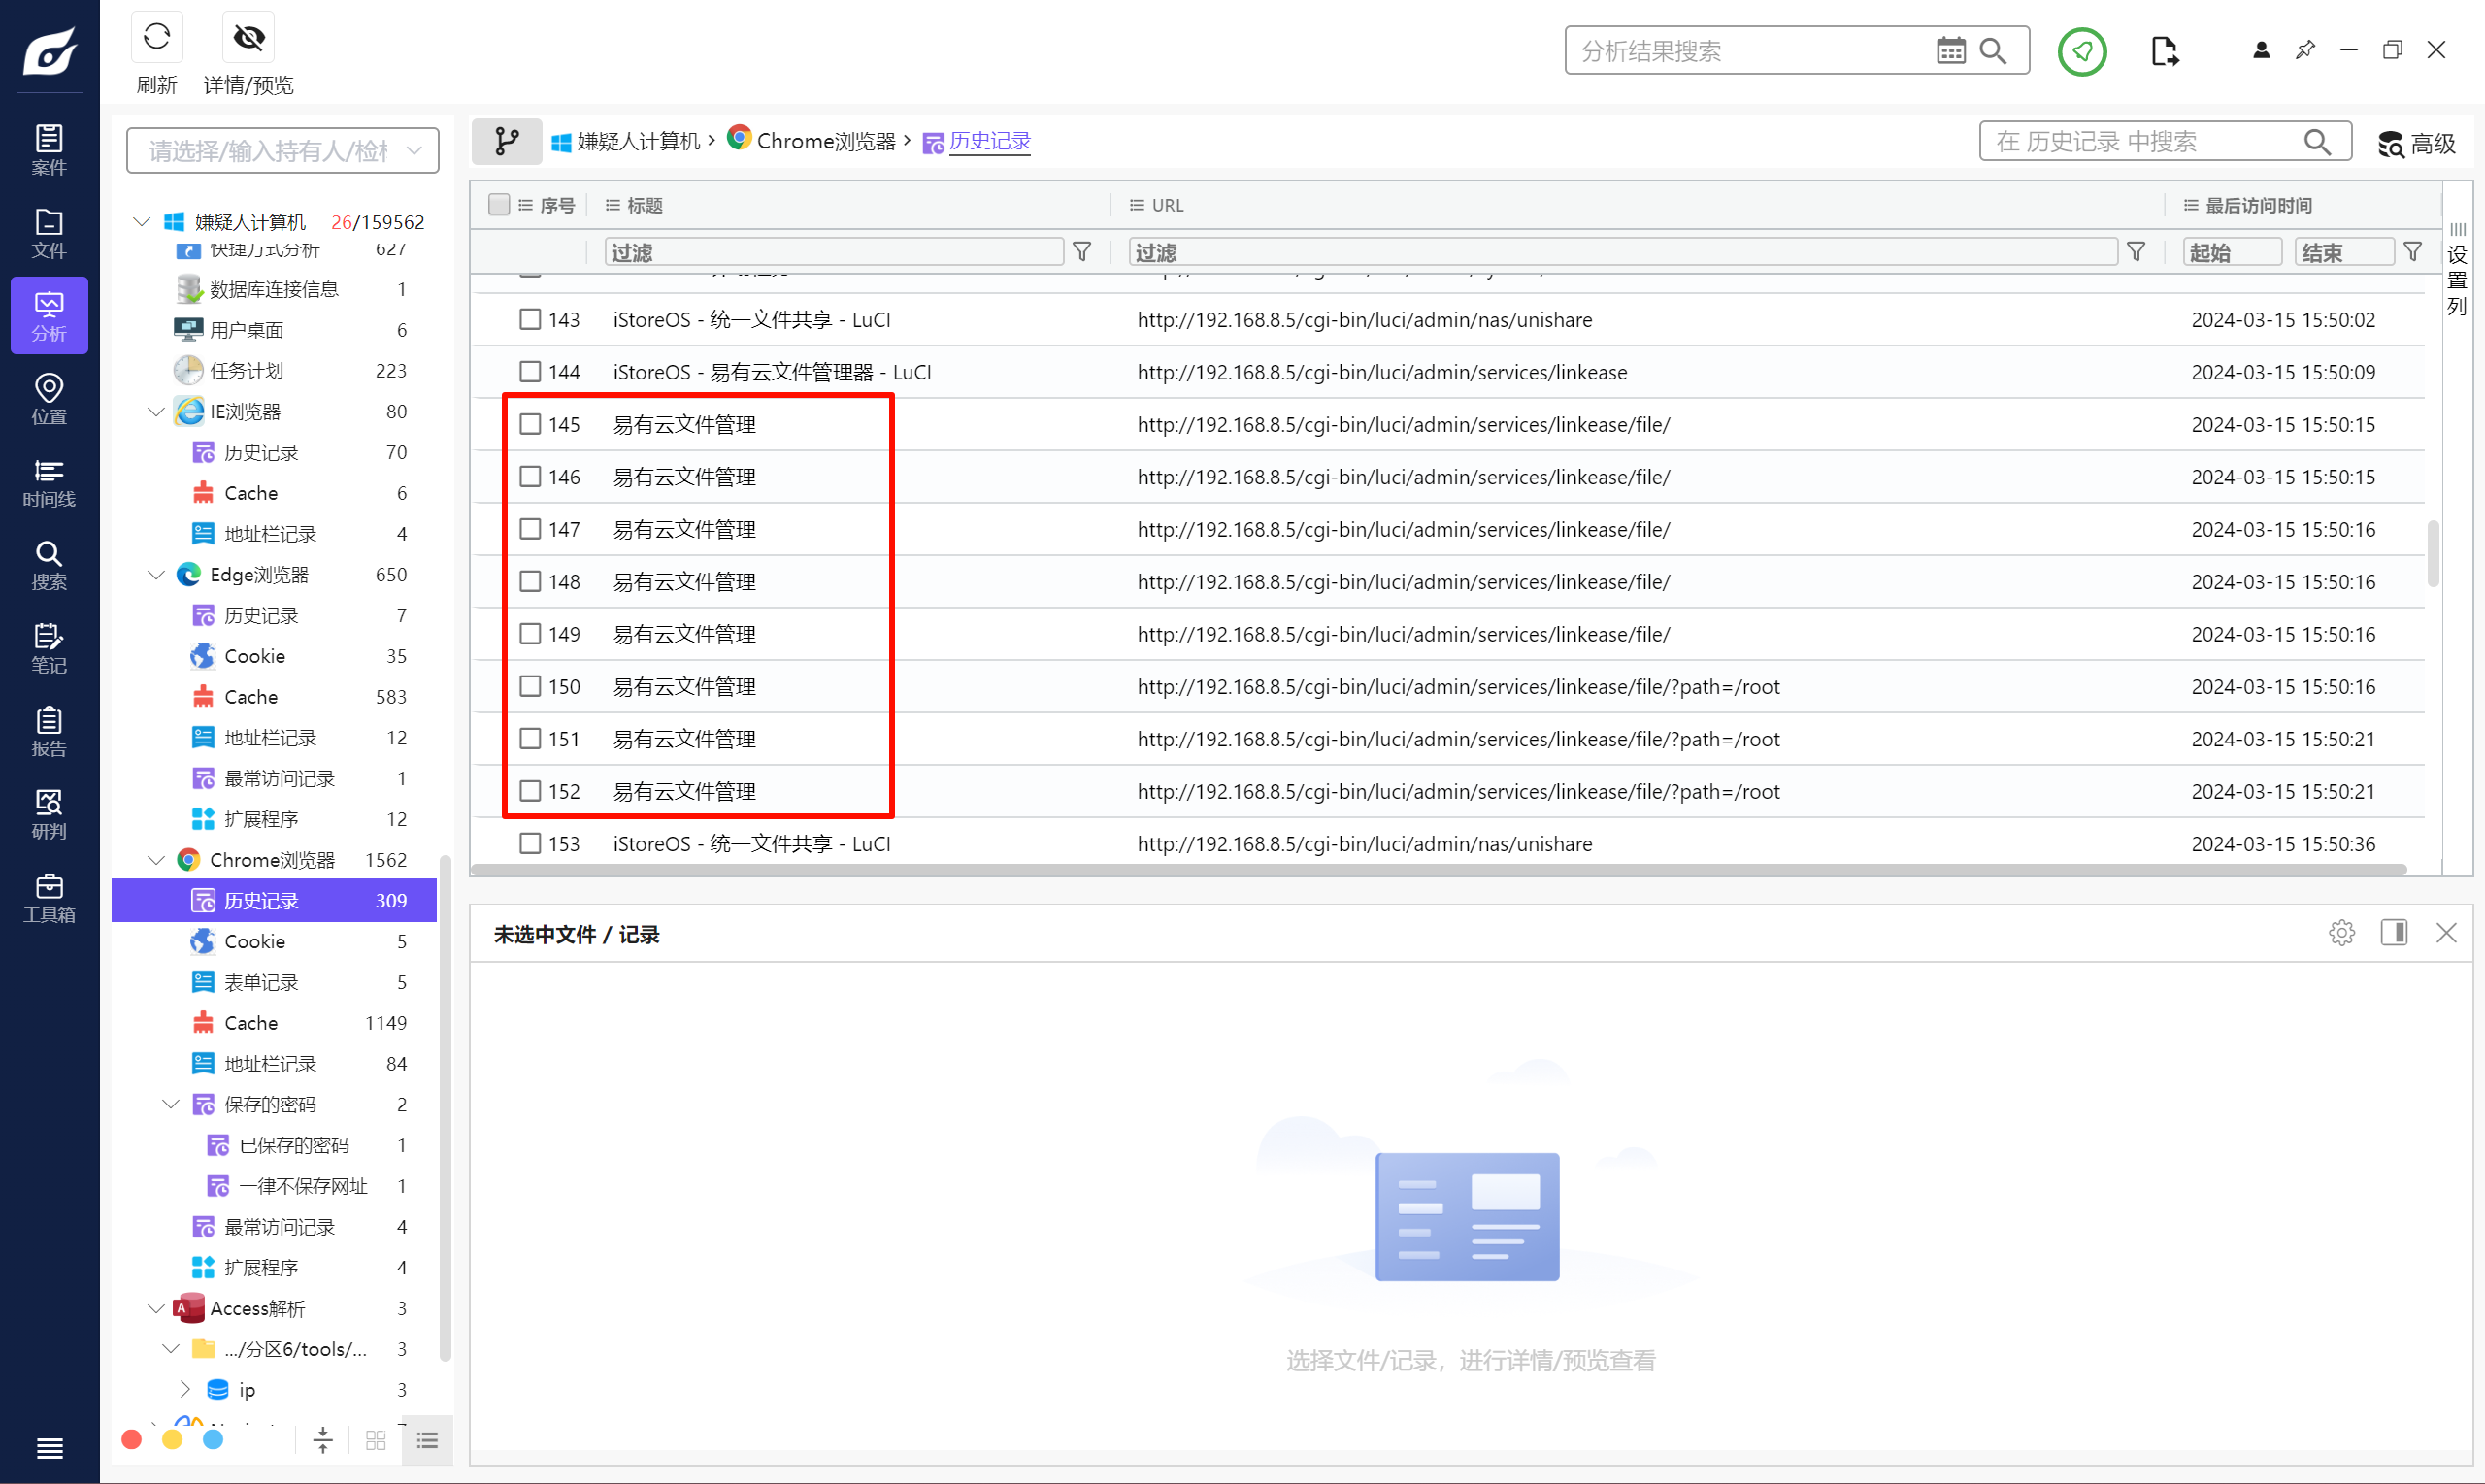
易有云
Question 19
分析技术员赵某的Windows镜像,工资表密码是多少?
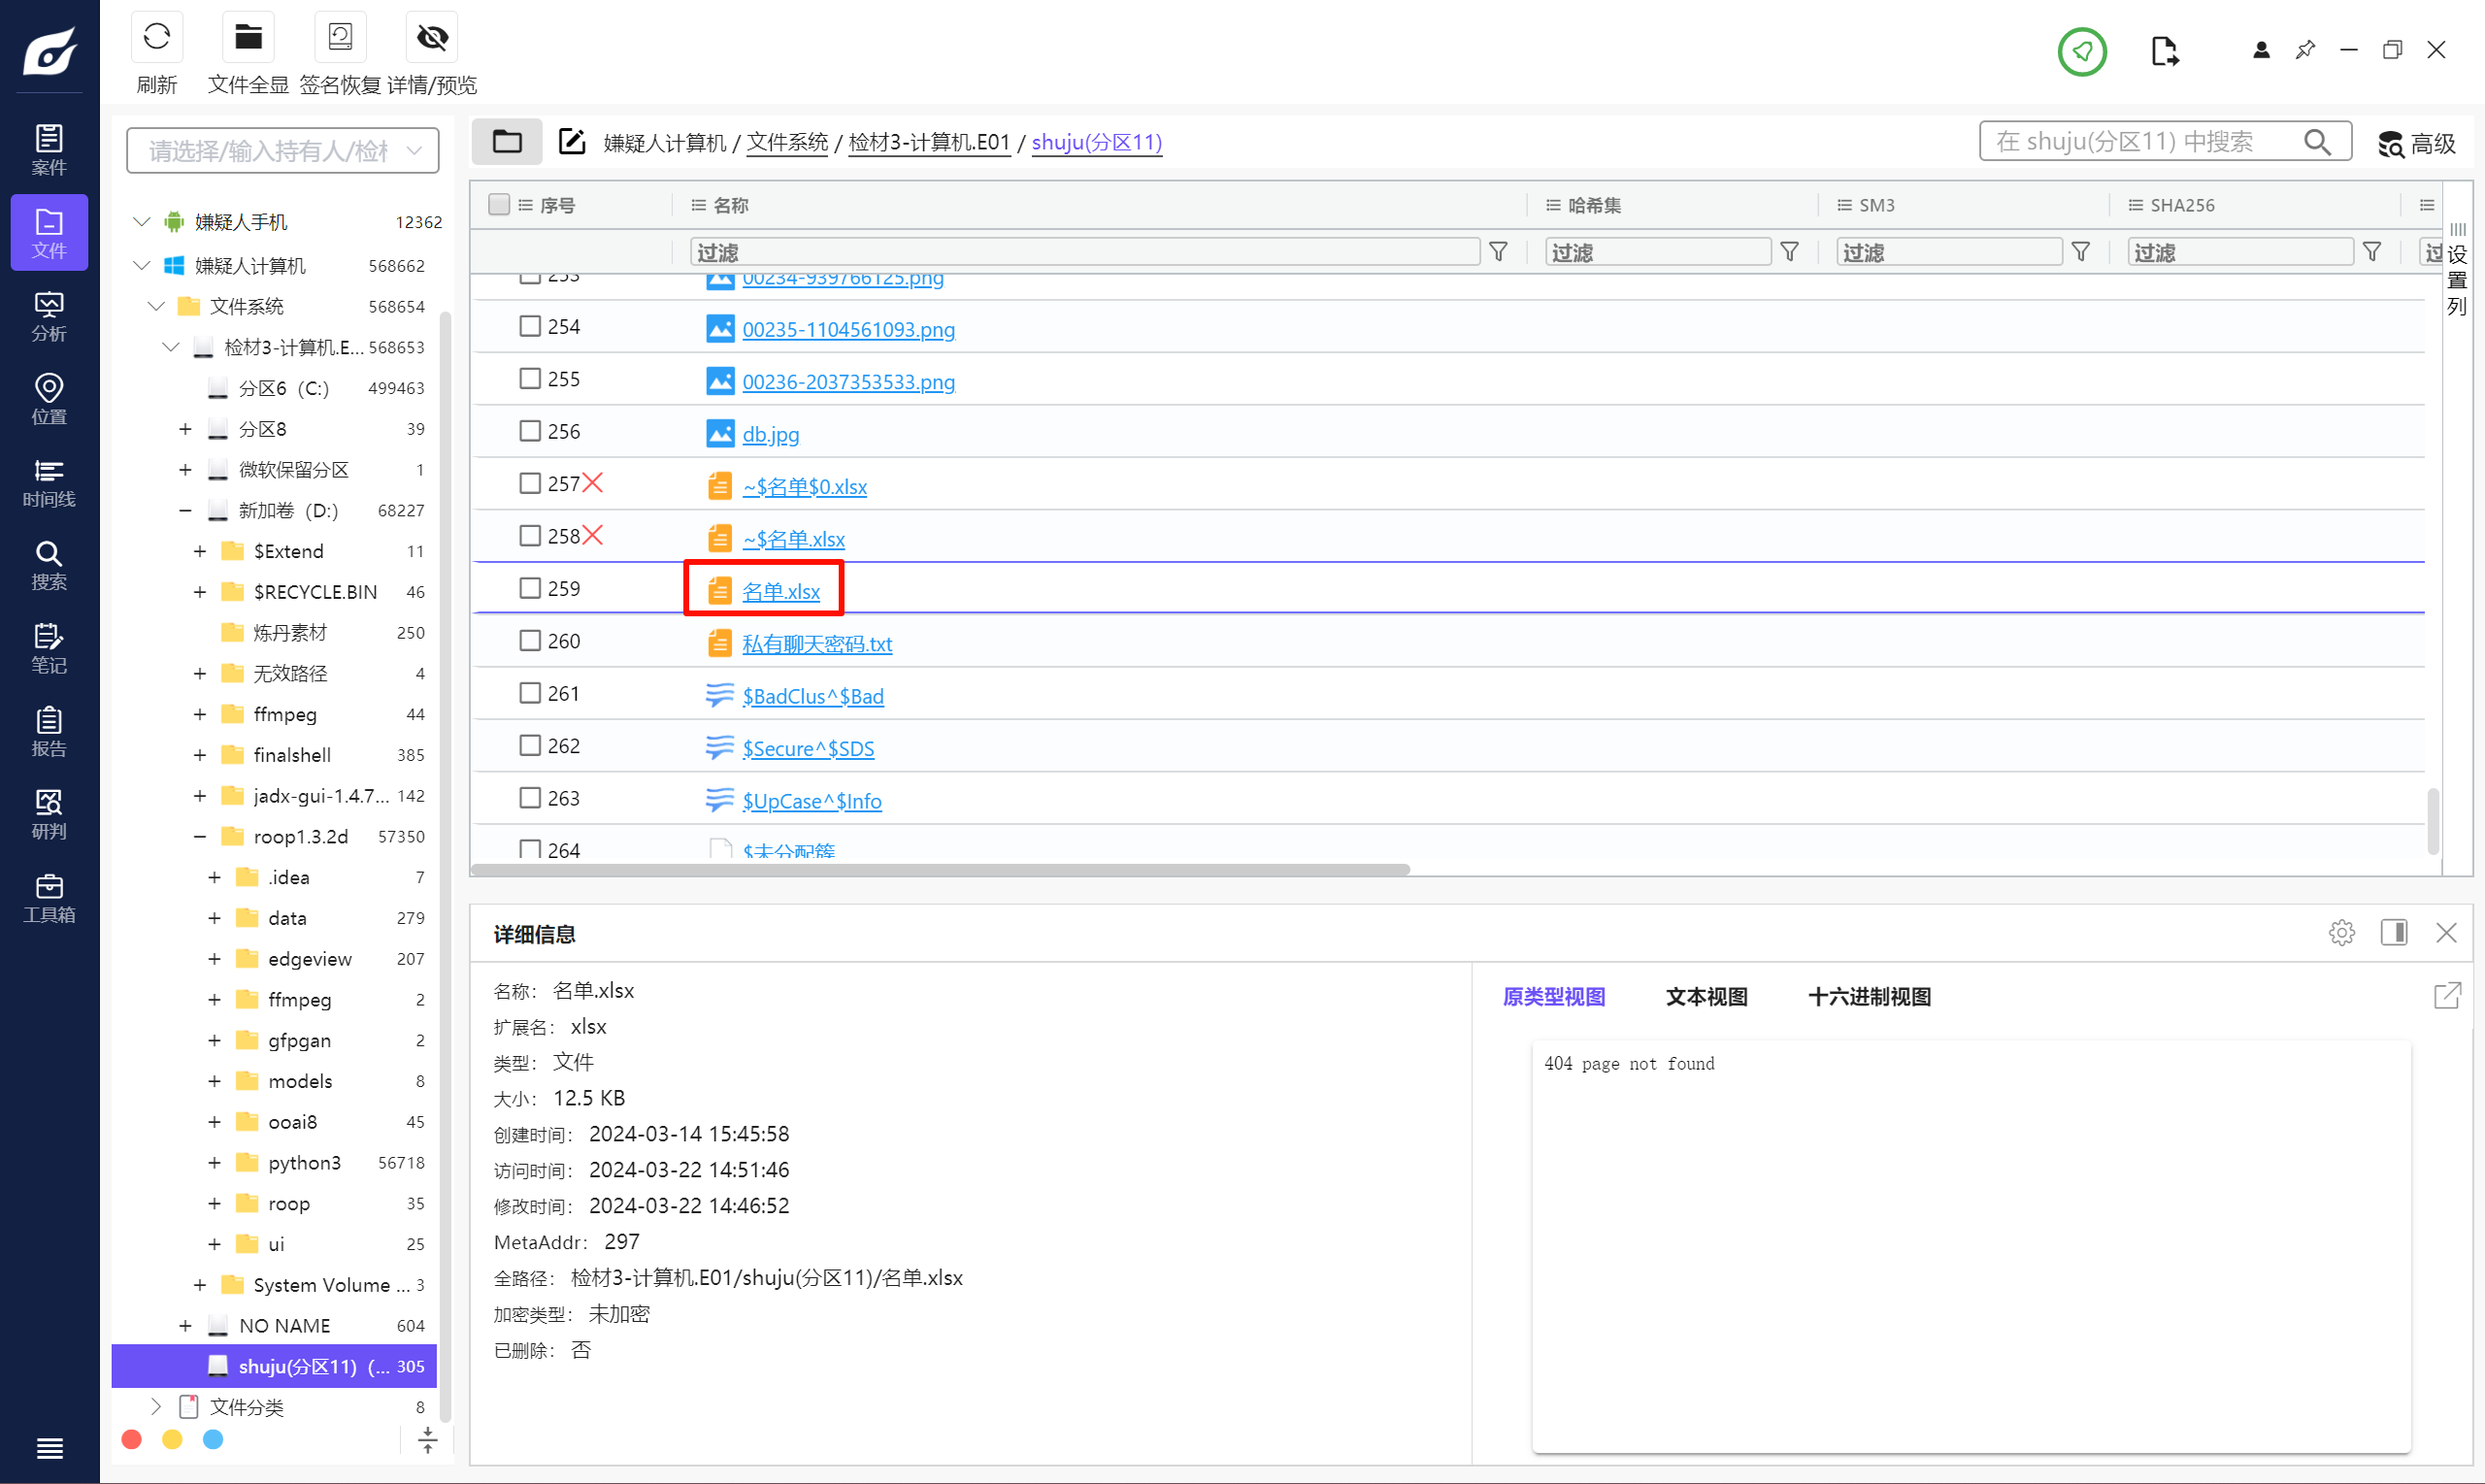
E 盘有一个 名单.xlsx,这个应该就是工资表。
依旧是用之前的那个密码字典进行爆破。
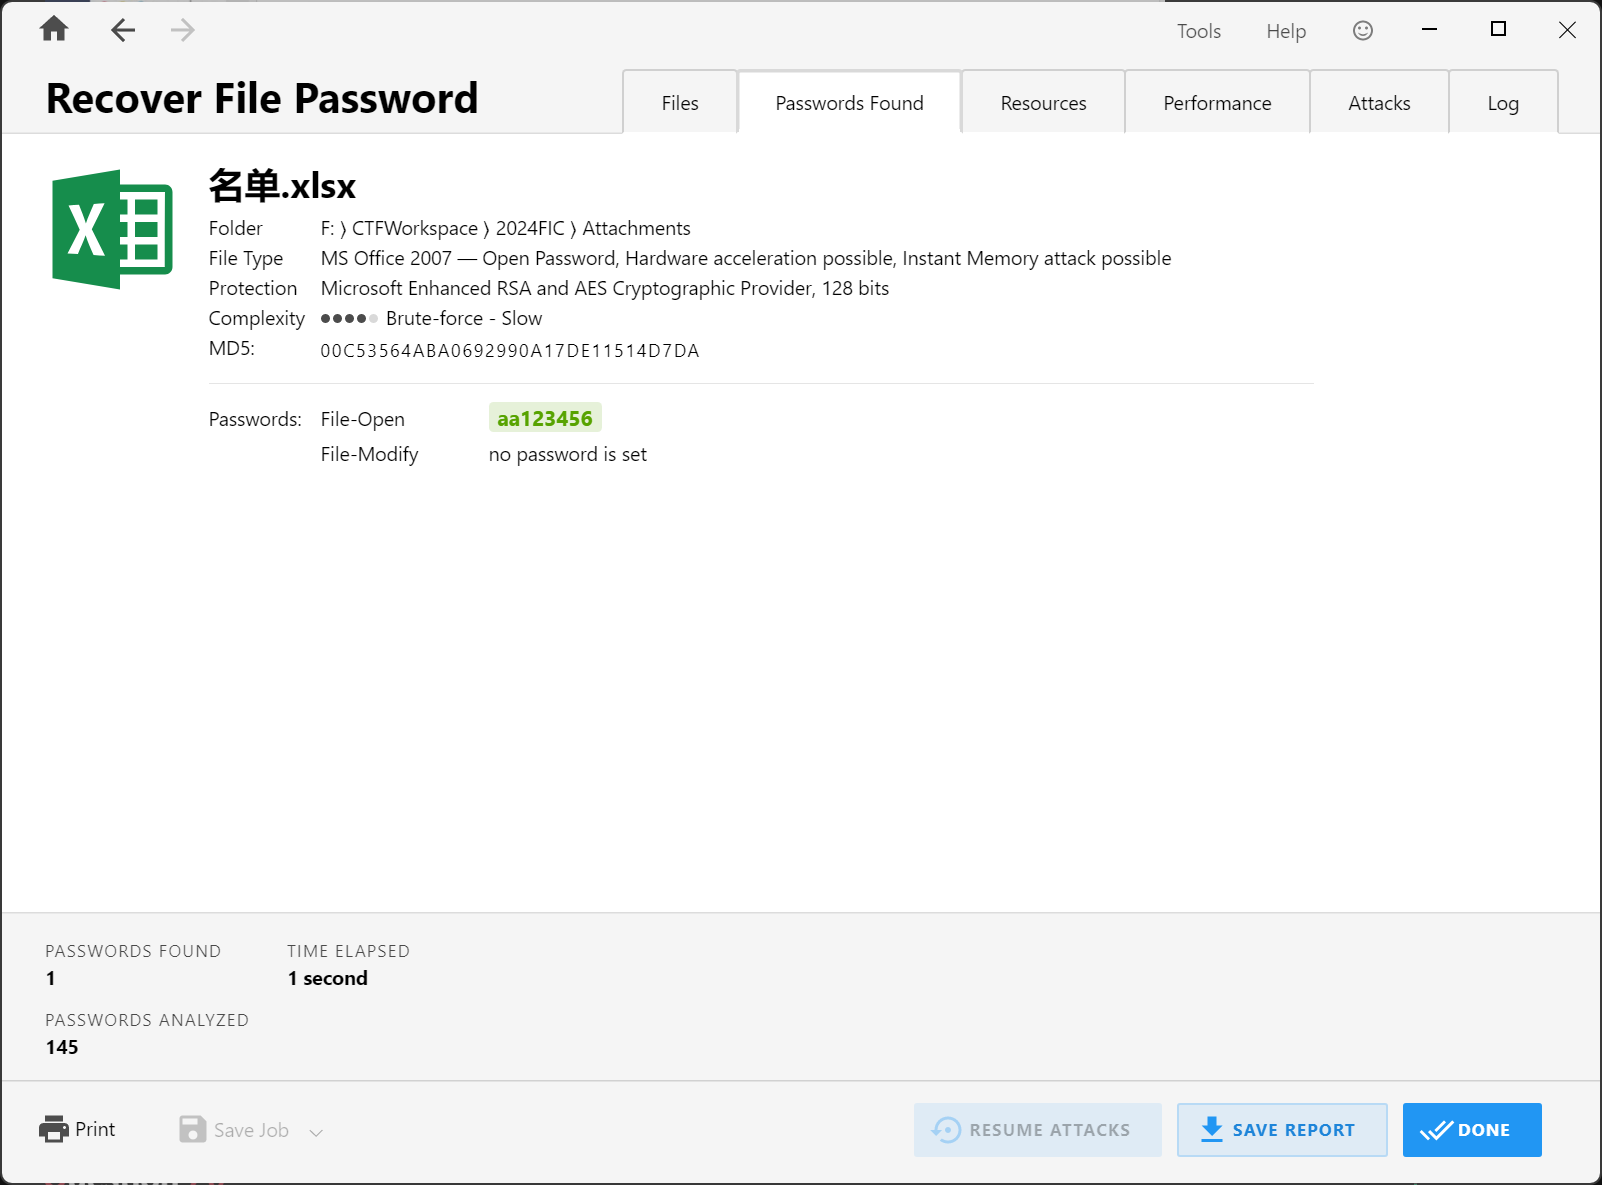
aa123456
Question 20
分析技术员赵某的Windows镜像,张伟的工资是多少?
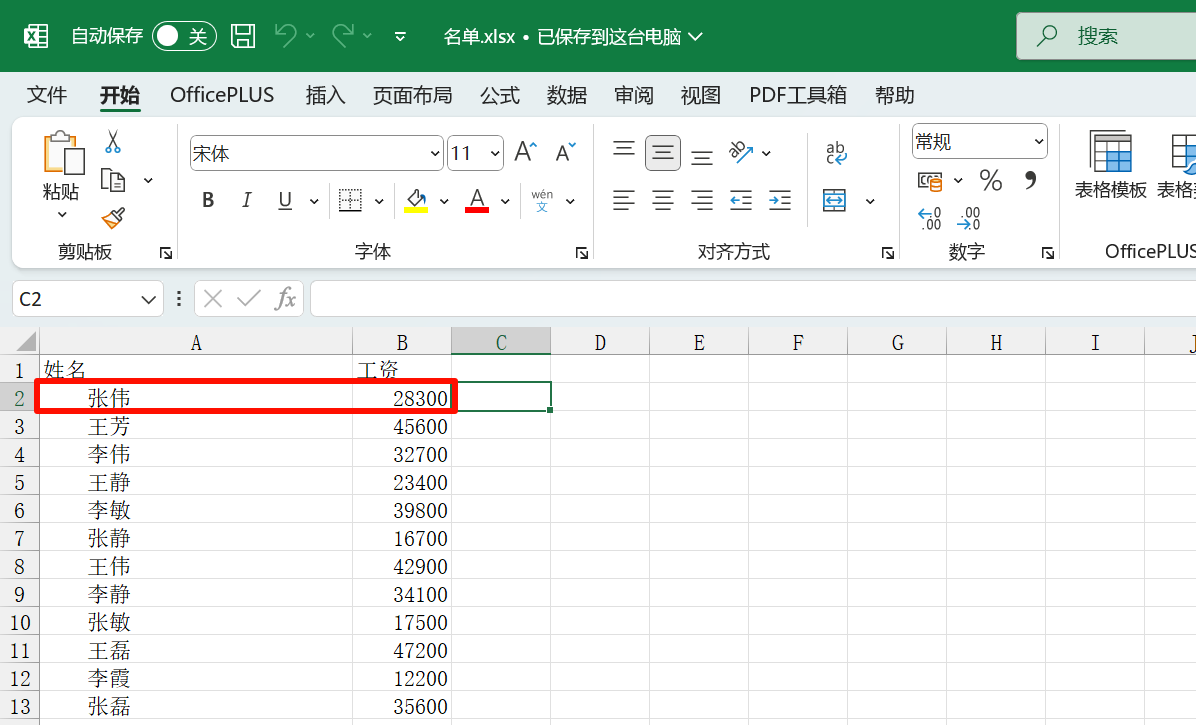
28300